


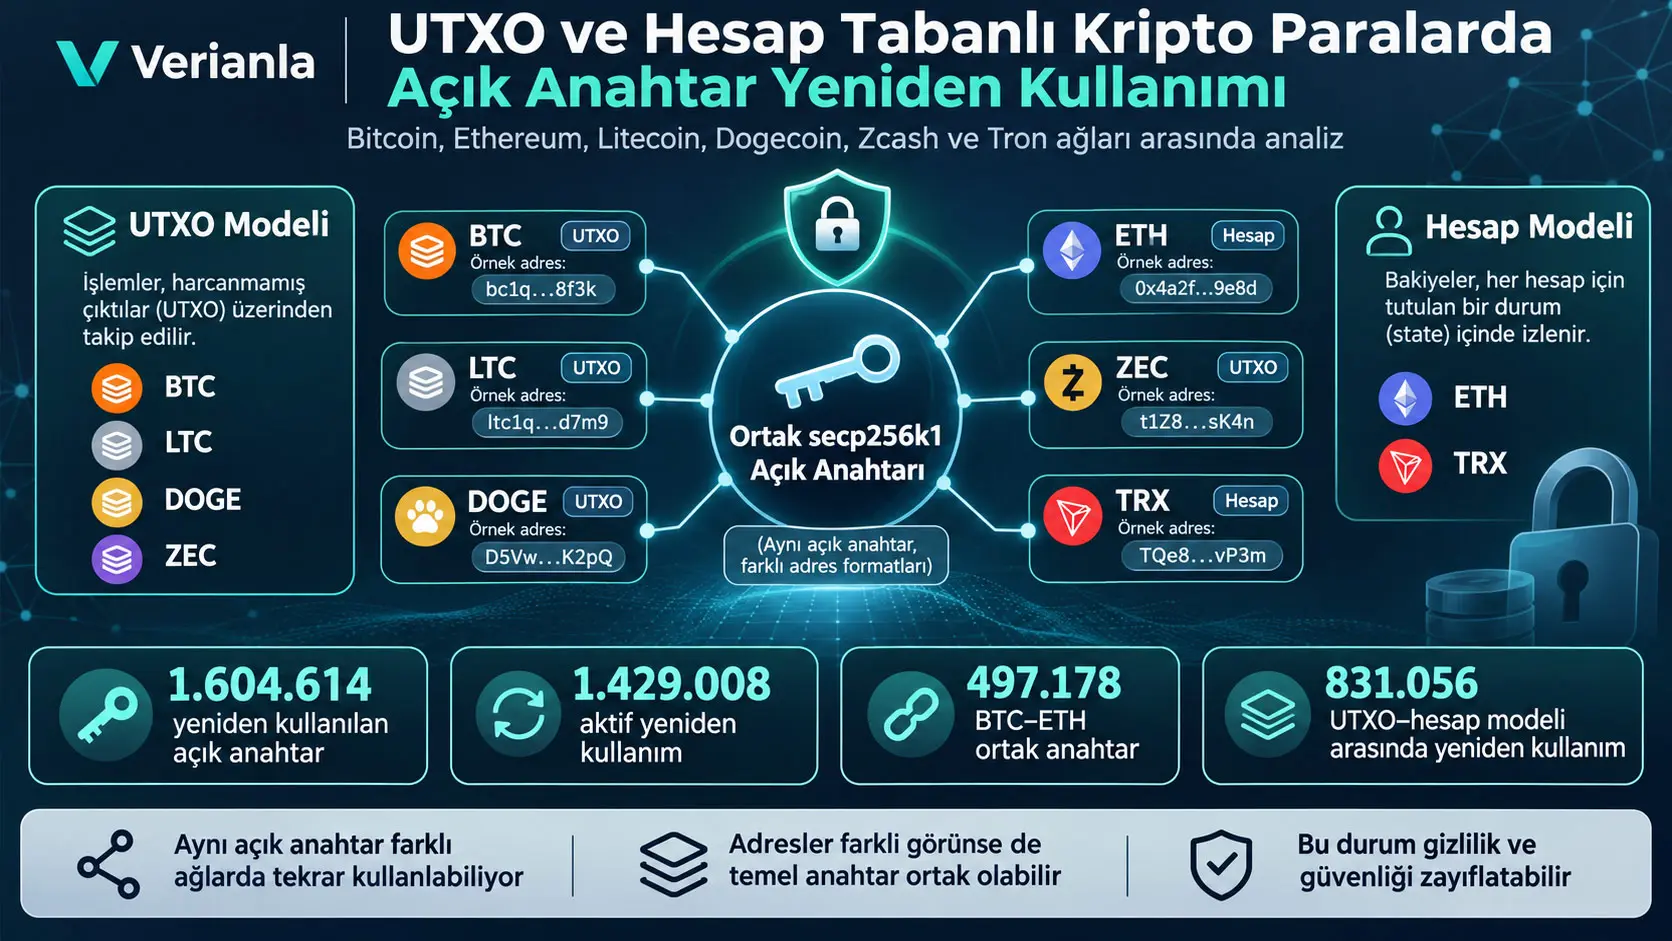
Kripto para sistemlerinde açık anahtarın yeniden kullanılması (public key reuse), aynı kriptografik anahtar çiftinin birden fazla adres, işlem veya blokzincir ağında kullanılması durumudur. Bu davranış, farklı adres biçimlerinin kullanıcıları birbirinden bağımsız gösterdiği durumlarda bile işlemler arasında teknik bağlantılar kurulmasına neden olabilir. Rainer Stütz ve çalışma arkadaşlarının araştırması, açık anahtarların yeniden kullanımının yalnız aynı kripto para içinde değil, Bitcoin gibi harcanmamış işlem çıktısı (UTXO) modelini kullanan sistemlerle Ethereum gibi hesap tabanlı sistemler arasında da gerçekleştiğini göstermektedir.
Çalışmanın temel yeniliği, adres dizelerini karşılaştırmak yerine adreslerin dayandığı secp256k1 eliptik eğri açık anahtarlarını incelemesidir. Bitcoin ve Ethereum adreslerinin biçimleri ve oluşturulma yöntemleri farklı olsa da her iki sistemdeki ilgili ECDSA işlemleri aynı eliptik eğri üzerinde üretilen anahtar çiftlerinden yararlanabilmektedir. Bu nedenle aynı açık anahtardan türetilmiş fakat birbirine dönüştürülemeyen adresler, ortak kriptografik anahtar üzerinden ilişkilendirilebilir.
Araştırmacılar Bitcoin (BTC), Ethereum (ETH), Litecoin (LTC), Dogecoin (DOGE), Zcash (ZEC) ve Tron (TRX) ağlarını incelemiştir. Veri kümesi, 1 Nisan 2025 tarihinden önce üretilen son bloklara kadar olan işlemleri kapsamaktadır. Çalışmanın sonucunda bu altı sistemden en az ikisinde yeniden kullanıldığı belirlenen 1.604.614 benzersiz açık anahtar bulunmuştur. Bunların en az 1.429.008'i birden fazla kripto para ağında işlem imzalamak için aktif olarak kullanılmıştır.
Özellikle UTXO ve hesap tabanlı sistemler arasındaki yeniden kullanımlar dikkat çekicidir. Araştırmada Bitcoin ve Ethereum arasında 497.178 açık anahtarın yeniden kullanıldığı, incelenen bütün UTXO ve hesap tabanlı sistemler birlikte değerlendirildiğinde ise bu sayının 831.056'ya ulaştığı raporlanmıştır. Böylece daha önce adres biçimi uyumsuzluğu nedeniyle doğrudan ilişkilendirilmesi güç olan farklı kripto para ağları arasında kriptografik bağlantılar belirlenmiştir.
Araştırma, yalnız aynı anahtarın farklı ağlarda bulunmasını ölçmekle kalmamış, bu bilginin blokzincir adres kümelemesini nasıl geliştirebileceğini de incelemiştir. Bitcoin'deki çoklu giriş kümeleme yöntemiyle oluşturulan kümeler, aynı açık anahtardan türetilen farklı adresler üzerinden birleştirilmiştir. Bu işlem sonucunda 2.040.417 küme birleşmesi sağlanmış ve toplam küme sayısı 618.812.655'ten 616.772.238'e düşmüştür. Ayrıca Bitcoin'in UTXO tabanlı ilişkilendirme sonuçları kullanılarak Ethereum'da 497.289 adres 62.681 kümeye, Tron'da 305.019 adres 19.242 kümeye ayrılmıştır.
Çalışmanın önemli bir diğer bulgusu, açık anahtar yeniden kullanımının yalnız bireysel kripto para kullanıcılarıyla sınırlı olmamasıdır. Araştırmacılar bilinen kripto para borsaları, isim hizmetleri, akıllı sözleşme dağıtıcıları, merkeziyetsiz finans köprüleri ve işlem karıştırma hizmetleriyle ilişkilendirilen yeniden kullanımları da belirlemiştir. Bu sonuçlar, anahtar yeniden kullanımının hem bireysel hem de kurumsal kripto varlık yönetiminde görülebildiğini ortaya koymaktadır.
Açık anahtarın yeniden kullanılması, farklı blokzincirlerdeki işlemlerin ilişkilendirilebilirliğini artırarak mahremiyeti zayıflatabilir. Ayrıca aynı gizli anahtarın ele geçirilmesi halinde birden fazla ağdaki varlıkların etkilenmesi riski ortaya çıkabilir. Ancak araştırma, gözlenen bütün yeniden kullanımların kötü niyetli olduğunu, bütün kullanıcıların gerçek kimliklerinin tespit edildiğini veya her anahtarın ele geçirilmiş olduğunu iddia etmemektedir.
Türkiye'deki kripto varlık kullanıcıları, saklama hizmeti sağlayıcıları, cüzdan yazılımı geliştiricileri ve blokzincir analistleri açısından araştırmanın temel mesajı, farklı ağlar için farklı adresler görünmesinin her zaman kriptografik bağımsızlık sağlamadığıdır. Güvenlik ve gizlilik değerlendirmelerinde adres biçimleriyle birlikte anahtar türetme politikaları, ağlar arası alan ayrımı ve anahtar yaşam döngüsü de dikkate alınmalıdır. Çalışmada Türkiye'ye özgü bir veri kümesi veya yerel hizmet sağlayıcıları üzerinde ayrı bir deney bulunmamaktadır.
Aynı Açık Anahtar Farklı Kripto Para Ağlarında Nasıl Kullanılabilir?
Aynı açık anahtar, farklı kripto para protokollerinin kendi adres üretme kuralları uygulanarak farklı biçimlerde temsil edilebilir. Örneğin Bitcoin ve Ethereum adresleri aynı görünmese de uygun koşullarda aynı secp256k1 açık anahtarından türetilebilir. Bu nedenle farklı adreslerin bulunması, bunların mutlaka birbirinden bağımsız gizli anahtarlarla kontrol edildiğini göstermez.
Kripto para adresi nedir?
Kripto para adresi, blokzincir üzerinde bir varlığın alınacağı hedefi veya belirli bir harcama koşulunu temsil eden kodlanmış bilgidir. Adresler çoğunlukla açık anahtarın kendisi değildir. Açık anahtardan veya harcama koşullarını belirleyen bir betikten (script) hesaplanan kriptografik özetlerin belirli bir biçimde kodlanmasıyla oluşturulabilir.
Bu ayrım önemlidir çünkü kullanıcı tarafından görülen adres, kullanılan kriptografik anahtar hakkında bütün bilgileri doğrudan içermez.
Örneğin Bitcoin'de P2PKH, P2WPKH veya P2SH gibi farklı adres biçimleri bulunurken Ethereum'da 20 baytlık hesap adresleri kullanılır. Bir açık anahtarın hangi adres biçimine dönüştürüleceği, ilgili blokzincirin adres oluşturma kurallarına bağlıdır.
Gizli anahtar ve açık anahtar arasındaki fark
Gizli anahtar (private key), dijital imza oluşturmak için kullanılan ve yetkisiz kişilerle paylaşılmaması gereken kriptografik bilgidir.
Açık anahtar (public key) ise gizli anahtarla matematiksel olarak ilişkili olan ve dijital imzanın doğrulanmasına yardımcı olan bilgidir.
Eliptik eğri temelli kriptografide gizli anahtar bir skaler değer olarak, açık anahtar ise eliptik eğri üzerindeki bir nokta olarak temsil edilir.
Bu ilişkinin standart matematiksel gösterimi:
\[ Q=dG \]
şeklindedir.
Burada:
- \(d\): Gizli anahtar skaleridir.
- \(G\): Eliptik eğri üzerinde önceden belirlenmiş üreteç noktadır.
- \(Q\): Açık anahtar noktasıdır.
- \(dG\): Eliptik eğri grup işlemiyle gerçekleştirilen skaler çarpımdır.
Bu ifade sıradan iki sayının çarpılması anlamına gelmez. Eliptik eğri üzerindeki nokta toplama işlemlerinin belirli kurallarla tekrar uygulanmasını ifade eder.
Açık anahtardan gizli anahtarın hesaplanması, uygun seçilmiş eliptik eğri parametreleri ve güvenli anahtar üretimi varsayımları altında klasik bilgisayarlar için hesaplama açısından güç kabul edilen ayrık logaritma problemiyle ilişkilidir.
Bu matematiksel gösterim eliptik eğri kriptografisinin genel açıklamasıdır; araştırmacılar gizli anahtarları doğrudan elde ederek veya kullanıcıların cüzdanlarına erişerek analiz gerçekleştirmemiştir.
secp256k1 nedir?
secp256k1, belirli bir asal sonlu alan üzerinde tanımlanan eliptik eğri ve bu eğriye ait standart parametreler kümesidir. Bitcoin ve Ethereum'daki birçok ECDSA imza işlemi bu eğriyi kullanır.
Kaynak Ek B'de secp256k1 eğrisi aşağıdaki denklemle tanımlanmaktadır:
\[ y^2\equiv x^3+7\pmod p \]
Burada \(x\) ve \(y\) eliptik eğri noktasının koordinatlarıdır. \(p\), sonlu alanı belirleyen asal sayıdır.
Kaynakta asal modül:
\[ p=2^{256}-2^{32}-2^9-2^8-2^7-2^6-2^4-1 \]
olarak verilmiştir.
Modüler aritmetik kullanılması, işlemlerin sonsuz büyüyen tam sayılarla değil, belirli bir asal sayıya göre kalan sınıfları üzerinde gerçekleştirilmesi anlamına gelir.
Aynı anahtardan birden fazla adres türetilebilir mi?
Evet. Aynı açık anahtarın farklı adres biçimlerine dönüştürülmesi mümkündür.
Örneğin uygun bir secp256k1 açık anahtarı, Bitcoin'de belirli harcama betiği biçimleriyle ilişkilendirilirken Ethereum'da Keccak-256 tabanlı adres türetme işlemiyle temsil edilebilir.
Tron ise Ethereum'la yakından ilişkili hesap adresi yapısını farklı bir kodlamayla kullanmaktadır.
Bu durumun önemli sonucu şudur: İki adres metinsel olarak farklı görünse de aynı kriptografik anahtar çiftinin kontrolü altında olabilir.
UTXO modeli nedir?
Unspent Transaction Output (UTXO), harcanmamış işlem çıktısı anlamına gelir. Bitcoin ve benzeri blokzincirlerde varlıkların harcanabilir birimleri işlem çıktıları üzerinden temsil edilir.
Bir kullanıcı işlem gerçekleştirdiğinde daha önce oluşturulmuş uygun UTXO'ları işlem girdisi olarak kullanır ve yeni çıktılar oluşturur.
Her çıktı, hangi kriptografik veya betik koşulları karşılandığında harcanabileceğini belirler.
UTXO modelinde bir kullanıcıya ait birden fazla adres veya işlem çıktısı bulunabilir. Bu adresler aynı anahtardan veya farklı anahtarlardan türetilmiş olabilir.
Hesap tabanlı model nedir?
Account-Based Model, varlıkların ve işlemlerin hesap durumları üzerinden takip edildiği blokzincir tasarımıdır.
Ethereum ve Tron araştırmada bu modele örnek olarak ele alınmıştır.
Hesap tabanlı sistemlerde bir işlemin gönderen hesabı, imza ve işlem bilgileri üzerinden belirlenebilir.
UTXO modelindeki farklı işlem girdilerini birleştirme mantığı, hesap tabanlı sistemlerde aynı biçimde bulunmaz. Bu nedenle Bitcoin için geliştirilmiş bazı adres kümeleme yöntemleri Ethereum'a doğrudan uygulanamamaktadır.
UTXO ile hesap modeli arasındaki temel fark
| Özellik | UTXO modeli | Hesap tabanlı model |
|---|---|---|
| Temel varlık gösterimi | Harcanmamış işlem çıktıları | Hesap durumu ve bakiyeler |
| Kaynakta incelenen ağlar | BTC, LTC, DOGE, ZEC | ETH, TRX |
| Adres biçimleri | Çeşitli script ve adres biçimleri | Hesap adresi biçimleri |
| İşlem ilişkilendirme | Çoklu giriş sezgisel yöntemi kullanılabilir | Doğrudan aynı çoklu giriş yapısı bulunmaz |
| Açık anahtar gözlemi | İlgili harcama betiği veya tanık verisinden | İşlem imzasından geri kazanımla |
| Ortak araştırma noktası | secp256k1 açık anahtarının yeniden kullanılması | |
Neden yalnız adres karşılaştırması yeterli değildir?
İki kripto para ağının adresleri aynı harf veya rakam dizisini kullanmıyor olabilir. Bunun nedeni ağların farklı kodlama, özet veya betik kuralları benimsemesidir.
Örneğin Bitcoin'de açık anahtar özetleme ve adres kodlama kuralları Ethereum'daki Keccak-256 temelli adres üretiminden farklıdır.
Bu nedenle aynı kriptografik anahtardan oluşturulmuş iki adres, yalnız metinsel eşitlik kontrolüyle eşleştirilemeyebilir.
Kaynak araştırma bu sınırı aşmak için doğrudan temel açık anahtarları karşılaştırmaktadır.
Açık anahtar biçimleri nasıl farklılaşır?
Kaynak Ek B, secp256k1 açık anahtarlarının sıkıştırılmış ve sıkıştırılmamış biçimlerini açıklamaktadır.
Sıkıştırılmamış açık anahtar (uncompressed public key) 65 bayttır. İlk bayt 0x04 değerini taşır. Sonraki 32 bayt \(x\), ardından gelen 32 bayt \(y\) koordinatını içerir.
Sıkıştırılmış açık anahtar (compressed public key) ise 33 bayttır. İlk bayt 0x02 veya 0x03 olur. Bu değer \(y\) koordinatının çift veya tek olduğunu belirtir. Geriye kalan 32 bayt \(x\) koordinatını içerir.
| Biçim | Uzunluk | Başlangıç | İçerik |
|---|---|---|---|
| Sıkıştırılmamış | 65 bayt | 0x04 | 32 bayt x + 32 bayt y |
| Sıkıştırılmış, çift y | 33 bayt | 0x02 | 32 bayt x |
| Sıkıştırılmış, tek y | 33 bayt | 0x03 | 32 bayt x |
Sıkıştırılmış biçimde eksik görünen \(y\) koordinatı, eliptik eğri denklemi ve parite bilgisi kullanılarak yeniden oluşturulabilir.
Bu nedenle aynı matematiksel açık anahtar noktası iki farklı bayt gösterimine sahip olabilir. Bu iki gösterimin özeti ayrı ayrı hesaplandığında farklı adresler elde edilebilir.
Açık anahtarın eliptik eğri üzerinde olup olmadığı nasıl doğrulanır?
Araştırmacılar çıkarılan açık anahtarların secp256k1 eğrisi üzerinde geçerli noktalar olup olmadığını kontrol etmiştir.
Kaynak Ek B'de dört temel özellik açıklanmaktadır:
- Noktanın koordinatları ilgili sonlu alan içinde olmalıdır.
- Nokta \(y^2\equiv x^3+7\pmod p\) denklemini sağlamalıdır.
- Nokta sonsuzdaki nokta olmamalıdır.
- Nokta doğru alt gruba ait olmalı, yani \(nQ=\mathcal{O}\) koşulunu sağlamalıdır.
Burada \(n\) üreteç noktanın mertebesini, \(Q\) kontrol edilen açık anahtar noktasını ve \(\mathcal{O}\) sonsuzdaki özel grup elemanını temsil eder.
Kaynak ayrıca rastgele oluşturulmuş sıkıştırılmış biçimli uygun uzunlukta bir dizinin geçerli eğri noktasına karşılık gelme olasılığının yaklaşık %50 olabileceğini, rastgele koordinat çiftinden oluşturulan sıkıştırılmamış bir dizinin geçerli olma olasılığının ise yaklaşık \(2^{-256}\) düzeyinde bulunduğunu açıklamaktadır.
Bu olasılıklar rastgele bayt dizilerinin geçerli eğri noktası oluşturmasıyla ilgilidir. Bir kripto para anahtarının çalınma veya yeniden kullanılma olasılığını ölçmez.
Aktif ve Pasif Açık Anahtar Yeniden Kullanımı Arasındaki Fark Nedir?
Aktif yeniden kullanım, aynı gizli anahtarın en az iki farklı kripto para ağında işlem imzalamak amacıyla kullanılmasıdır. Pasif yeniden kullanım ise aynı anahtarla ilişkili adresin birden fazla ağda alıcı olarak görünmesine rağmen anahtarın en fazla bir ağda aktif imza amacıyla kullanılmış olmasıdır. Aktif kullanım anahtar üzerinde kontrol bulunduğuna dair daha güçlü bir göstergedir; pasif kullanımda ise bir adrese başkalarının varlık göndermesi mümkündür.
Aktif kullanım neden önemlidir?
Bir işlemi imzalamak için normal koşullarda ilgili gizli anahtarın kontrol edilmesi gerekir. Aynı gizli anahtara dayanan imzaların iki farklı ağda görülmesi, bu işlemlerin ortak bir kriptografik kontrol ilişkisi taşıdığını gösterir.
Bu ilişki, aynı kişinin veya kurumun her iki işlemi gerçekleştirdiğinin güçlü bir göstergesi olabilir.
Ancak kaynak, çalınmış anahtarlar veya threshold ECDSA gibi birden fazla katılımcının imza üretimine dahil olabildiği özel düzeneklerin istisna oluşturabileceğini belirtmektedir.
Bu nedenle araştırmanın teknik olarak gösterdiği ilişki, ortak gizli anahtar kontrolüdür; mutlaka doğrulanmış gerçek kişi kimliği değildir.
Pasif yeniden kullanım neden kullanıcı tarafından engellenemeyebilir?
Bir adres kamuya açık hale geldikten sonra başka kişilerin bu adrese varlık göndermesi genel olarak engellenemez.
Örneğin aynı anahtardan iki farklı ağda adres türetilmişse bir kullanıcının bu adreslerden yalnız birini aktif kullanması, diğer ağda aynı adresle ilişkili alıcı işlemlerinin oluşmasını bütünüyle önleyemeyebilir.
Bu nedenle pasif yeniden kullanım, kullanıcının iki ağda bilinçli olarak aynı gizli anahtarla işlem imzaladığını tek başına göstermez.
Yeniden kullanımın iki sınıfı
| Özellik | Aktif yeniden kullanım | Pasif yeniden kullanım |
|---|---|---|
| Temel koşul | Aynı anahtarın en az iki ağda imza için kullanılması | Anahtarın en fazla bir ağda imza için kullanılması, diğerlerinde alıcı olarak bulunması |
| Gizli anahtar kontrolü | Güçlü ortak kontrol göstergesi | Yalnız alıcı görünümü kesin kontrol kanıtı değildir |
| Açık anahtarın gözlenmesi | İmzalı işlemlerden elde edilebilir | Her zaman elde edilemeyebilir |
| Gizlilik etkisi | Farklı işlemler güçlü biçimde ilişkilendirilebilir | Adres biçimleri uygunsa pasif eşleşmeler de görülebilir |
Çalışmanın temel sayısal bulgusu
Altı kripto para ağı üzerinde:
1.604.614 benzersiz açık anahtarın en az iki sistemde yeniden kullanıldığı tespit edilmiştir.
Bu anahtarların en az 1.429.008'i aktif yeniden kullanım kapsamındadır.
İki sayı arasındaki fark 175.606'dır. Bu fark kaynakta tanımlanan aktif yeniden kullanım sınıfının dışında kalan gözlemleri ifade eder; her bir anahtarın sahibi veya gerçekleşme nedeni hakkında tek başına açıklama sunmaz.
Bu ölçümler 1 Nisan 2025 öncesine kadar olan tarihsel işlemlerden elde edilmiştir. Güncel ağdaki canlı anahtar sayısı olarak sunulmamalıdır.
Farklı ağ modelleri arasında ne kadar yeniden kullanım var?
Kaynakta Bitcoin ve Ethereum arasında 497.178 açık anahtar yeniden kullanımı bildirilmiştir.
İncelenen UTXO ve hesap tabanlı sistemler birlikte ele alındığında, bu iki tasarım ailesi arasında 831.056 yeniden kullanılan anahtar bulunmuştur.
Bu sayı bütün yeniden kullanılan anahtarların yaklaşık yarısına karşılık gelmektedir.
Bir açık anahtarın ikiden fazla ağda kullanılması mümkün olduğundan farklı ağ çiftlerine ait sayılar doğrudan toplanarak benzersiz toplam anahtar sayısı elde edilemez.
Neden bütün pasif kullanımlar bulunamıyor?
Birçok kripto para adresinde açık anahtar, adres oluşturulurken doğrudan blokzincire kaydedilmez. Bunun yerine açık anahtarın kriptografik özeti kullanılır.
İlgili varlık harcandığında açık anahtarın veya onu yeniden elde etmeye yarayan imzanın sunulması gerekebilir.
Hiç harcama yapılmamışsa ve adresden açık anahtar geri hesaplanamıyorsa, araştırmanın açık anahtar temelli yöntemi o anahtarı doğrudan gözlemleyemeyebilir.
Bu nedenle araştırmanın ölçtüğü yeniden kullanımlar, bütün olası anahtar kullanımlarının mutlak ve eksiksiz toplamı olarak değerlendirilmemelidir.
Çalışmanın Yöntemi ve Bulguları
Altı blokzincirin veri kapsamı
Araştırmacılar birbirleriyle ortak işlem geçmişi paylaşan kalıcı zincir çatallanmaları yerine, farklı işlem geçmişlerine sahip altı kripto para sistemini seçmiştir.
Bu tercih, aynı işlem geçmişinin iki çatallanmış zincirde görünmesi nedeniyle ortaya çıkabilecek zorunlu anahtar ortaklıklarının araştırmayı yanıltmasını önlemeye yöneliktir.
Kaynak Ek A'daki Tablo 2, analize dahil edilen son blokları ve işlem sayılarını vermektedir.
| Ağ | Son blok | İşlem sayısı | Adres sayısı |
|---|---|---|---|
| Bitcoin (BTC) | 890.325 | 1.173.115.412 | 1.386.674.802 |
| Litecoin (LTC) | 2.871.702 | 316.376.996 | 340.449.985 |
| Dogecoin (DOGE) | 5.649.129 | 395.309.708 | 106.545.894 |
| Zcash (ZEC) | 2.873.734 | 15.285.542 | 8.424.388 |
| Ethereum (ETH) | 22.170.335 | 2.749.975.760 | 340.621.351 |
| Tron (TRX) | 70.937.424 | 9.690.710.588 | 324.382.918 |
Bu tablodaki blok, işlem ve adres sayıları aynı kavram değildir. Bir blok birden fazla işlem içerebilir; bir adres de birden fazla işlemde kullanılabilir. Tablo 1'deki işlem türü dağılımları da benzersiz açık anahtar sayılarıyla doğrudan eşitlenmemelidir.
Veriler ne zamana kadar incelendi?
Kaynak bütün ağlar için 1 Nisan 2025 tarihinden hemen önceki son blokları esas almıştır.
Son gözlem zamanları UTC cinsinden Bitcoin için 31 Mart 2025 23.33.50, Litecoin için 23.58.44, Dogecoin için 23.59.20, Zcash için 23.59.10, Ethereum için 23.59.59 ve Tron için 23.59.57 olarak raporlanmıştır.
Bu sınırın ötesinde üretilen işlemler çalışma kapsamına dahil değildir.
UTXO sistemlerinde açık anahtarlar nasıl elde edildi?
UTXO tabanlı sistemlerin işlem verileri, bitcoin-etl 1.5.2 sürümünün araştırma için değiştirilmiş bir biçimiyle çıkarılmıştır.
Araştırmacılar bu araca Segregated Witness (SegWit) verilerini elde etmek için ek alanlar eklemiştir. Böylece açık anahtarların yalnız geleneksel script alanlarından değil, uygun durumlarda witness verilerinden de çıkarılması sağlanmıştır.
Farklı UTXO türlerinin açık anahtar bilgilerini farklı konumlarda taşıması nedeniyle her işlem türü için uygun ayrıştırma uygulanmıştır.
Bitcoin işlem çıktı türleri
| Tür | Açılım | Açık anahtarın gözlenmesi |
|---|---|---|
| P2PK | Pay to Public Key | Açık anahtar kilitleme betiğinde doğrudan bulunur. |
| P2MS | Pay to Multisig | Katılımcı açık anahtarları betikte bulunabilir. |
| P2PKH | Pay to Public Key Hash | Açık anahtar genellikle çıktı harcandığında sunulur. |
| P2SH | Pay to Script Hash | İlgili redeem script incelenir. |
| P2WPKH | Pay to Witness Public Key Hash | Açık anahtar witness alanından elde edilir. |
| P2WSH | Pay to Witness Script Hash | Witness script ve ilgili veriler incelenir. |
P2PK ve P2MS neden farklıdır?
P2PK çıktılarında alıcının açık anahtarı doğrudan işlem çıktısının kilitleme betiğine yerleştirilir. Dolayısıyla açık anahtarın gözlenmesi için ilgili çıktının daha sonra harcanması gerekmez.
P2MS ise birden fazla açık anahtarın tanımlandığı ve belirli sayıda imzanın gerekli olduğu harcama koşulunu temsil eder.
Bu yapıların görünür açık anahtar barındırması, betikteki her anahtarın mutlaka aktif işlem imzaladığı anlamına gelmez.
Kaynak, çoklu imza işlemlerinde hangi katılımcı anahtarlarının gerçekten imza üretiminde kullanıldığını ayrıca çözümlemediğini belirtmektedir.
P2PKH neden önemli?
P2PKH, bir açık anahtarın kendisi yerine açık anahtar özetine dayanan kilitleme koşuludur.
Bir UTXO harcanırken uygun açık anahtar ve imza sunulur. Doğrulayıcı sistem açık anahtarın özetini hesaplar, kilitleme koşulundaki özetle karşılaştırır ve imzanın geçerliliğini kontrol eder.
Kaynak Ek C.1, bu işlemin açık anahtarları işlem girdilerinden elde etmeyi mümkün kıldığını açıklamaktadır.
SegWit ve witness verisi nedir?
Segregated Witness (SegWit), imza ve ilgili tanık bilgilerinin işlem verisinde ayrı bir bölümde tutulmasını sağlayan Bitcoin protokol geliştirmesidir.
P2WPKH ve P2WSH gibi türlerde açık anahtara veya harcama koşullarına ilişkin bilgiler witness alanında bulunabilir.
Araştırmacılar veri çıkarma araçlarını bu alanları dikkate alacak biçimde genişletmiştir.
Ancak Taproot ve Litecoin Mimblewimble Extension Blocks gibi daha yeni işlem biçimleri araştırma kapsamı dışında bırakılmıştır.
Ethereum'da açık anahtar nasıl geri kazanılır?
Ethereum'da harici sahipli hesaplar (Externally Owned Accounts, EOA), ilgili işlem imzalarıyla ilişkilidir.
Ethereum işlemlerinde açık anahtarın tamamı çoğu durumda doğrudan işlem nesnesinde saklanmaz. Bunun yerine işlem imzası ve imzalanan mesaj özeti üzerinden ECDSA açık anahtarı geri kazanılabilir.
Kaynak, bu amaçla ECDSA public key recovery yöntemini kullanmıştır.
ECDSA imzası genel olarak \(r\) ve \(s\) bileşenleriyle temsil edilir. Ethereum'da geri kazanımı kolaylaştıran ve işlem biçimine göre başka bilgiler de kodlayabilen \(v\) bileşeni bulunur.
Kaynak Ek D, secp256k1 üzerinde geri kazanılabilecek aday noktaların değerlendirildiğini ve elde edilen açık anahtarlardan hesaplanan adreslerin işlem gönderen adresiyle karşılaştırıldığını açıklamaktadır.
Bu, gizli anahtarın çözüldüğü anlamına gelmez. Geri kazanılan bilgi doğrulamaya yönelik açık anahtardır.
ECDSA imzasındaki r, s ve v nedir?
\(r\) ve \(s\), ECDSA imza algoritmasının matematiksel bileşenleridir.
\(v\) ise uygun işlem biçimlerinde imzaya karşılık gelen açık anahtarı geri kazanmak için kullanılan ek tanımlama bilgisidir.
Kaynakta secp256k1 için dört olası geri kazanım adayına karşılık gelen değerler açıklanmıştır. Ayrıca Ethereum'da tarihsel EIP-155 işlem biçiminde zincir kimliğinin \(v\) alanına kodlanması için:
\[ v=2\cdot chainId+35 \]
veya:
\[ v=2\cdot chainId+36 \]
ilişkileri kullanılır.
Bu ifadeler EIP-155 kapsamındaki tarihsel işlem biçiminin açıklamasıdır. Ethereum'daki bütün modern işlem türlerinin \(v\) alanının aynı biçimde temsil edildiği anlamına gelmez.
Ethereum'da kaç açık anahtar elde edildi?
Araştırmacılar Ethereum'daki EOA kaynaklı işlemlerden 226.017.011 benzersiz açık anahtar geri kazanmıştır.
Bu sayı araştırmanın veri çıkarma kapsamını göstermektedir. Ethereum'da oluşturulmuş bütün hesapların veya gerçek kullanıcıların sayısıyla eşit değildir.
Hiç işlem başlatmamış hesapların açık anahtarlarının geri kazanılması bu yöntemle her zaman mümkün olmayabilir.
Tron'da veri çıkarma neden farklı yapıldı?
Tron'daki işlem sayısı çok yüksek olduğu için araştırmacılar bütün işlemlerde ayrı ayrı imza geri kazanımı gerçekleştirmemiştir.
Bunun yerine bir kaynak veya sahip adresin ilk kez işlem başlattığı kayıtlar belirlenmiştir.
Bu amaçla 266.333.226 işlemden oluşan alt küme üzerinde işlem yapılmıştır.
Tron hesaplarının farklı imzalama yetkileri tanımlayabilmesine rağmen araştırma, doğrudan EOA ile ilişkili temel açık anahtarlara odaklanmış; ek izin anahtarlarını gelecek çalışmalar kapsamına bırakmıştır.
Ethereum ile Tron adresleri nasıl ilişkilendirildi?
Ethereum ve Tron adresleri, araştırmanın diğer bazı ağ çiftlerinden farklı olarak ortak adres içeriğine dönüştürülebilen biçimler kullanır.
Kaynak Ek E.2'ye göre Tron adreslerinin oluşturulmasında Ethereum biçimindeki 20 baytlık adres verisiyle ilişkili bir gösterime 0x41 öneki eklenir ve Base58Check kodlaması kullanılır.
Uygun çözümleme işlemiyle Tron adresi tekrar ortak 20 baytlık adres içeriğiyle karşılaştırılabilir.
Bu özellik araştırmacıların açık anahtar geri kazanım yöntemini farklı bir yöntemle doğrulamasına olanak vermiştir.
Yöntemin Ethereum–Tron doğrulaması
Ethereum ve Tron adreslerinin ortak biçime dönüştürülmesiyle toplam 717.287 ortak anahtar/adres eşleşmesi belirlenmiştir.
Açık anahtarın işlem imzası üzerinden gözlenmesine dayanan yöntem bunların 654.032 tanesini yakalamıştır.
Aradaki 63.255 eşleşme, iki ağda da yalnız pasif kullanım nedeniyle açık anahtar çıkarımıyla yakalanamayan bölümdür.
| Ölçüm | Sonuç |
|---|---|
| Adres biçimi karşılaştırmasıyla belirlenen toplam | 717.287 |
| Açık anahtar yöntemiyle belirlenen | 654.032 |
| Yalnız pasif eşleşmeler | 63.255 |
| Yakalama oranı | Yaklaşık %91 |
Yaklaşık %91 değeri Ethereum–Tron için, ortak adres biçimlerinin karşılaştırılabildiği doğrulama koşullarında elde edilmiştir.
Bu oran bütün kripto para ağ çiftlerinde yöntemin kesin olarak %91 başarı sağlayacağı anlamına gelmez.
Önceki araştırmalarla yöntem karşılaştırması
Kaynak, Harrigan ve çalışma arkadaşlarının adres özeti karşılaştırmasına dayanan önceki araştırmasıyla kendi açık anahtar temelli sonuçlarını karşılaştırmıştır.
Önceki yöntemin bazı avantajları vardır. Özellikle aynı adres özeti farklı ağlarda pasif olarak bulunuyorsa açık anahtarın işlem imzasıyla açığa çıkması gerekmeyebilir.
Buna karşılık açık anahtar yöntemi, farklı hash veya adres gösterimleri arasında doğrudan metinsel dönüşüm bulunmayan durumlarda da ilişki kurabilir.
| Ağ çifti | Önceki yöntem | Açık anahtar yöntemi | Oran |
|---|---|---|---|
| Bitcoin–Litecoin | 36.209 | 21.398 | %59 |
| Bitcoin–Dogecoin | 5.371 | 4.767 | %89 |
| Litecoin–Dogecoin | 2.782 | 2.615 | %93 |
| Bitcoin–Litecoin–Dogecoin | 2.139 | 2.115 | %98 |
Araştırmacılar bu farklılığın önemli nedenlerinden birinin pasif kullanım olduğunu açıklamaktadır. Açık anahtar henüz açığa çıkmamışsa yalnız açık anahtarı temel alan yöntem bazı eşleşmeleri bulamaz.
Ancak zaman geçtikçe daha fazla açık anahtarın işlem imzalarıyla görünür hale gelmesi yöntem tarafından yakalanan eşleşme sayısını artırabilir.
Güncel blok sınırlarına genişletilen karşılaştırma
Araştırmanın 2025 veri sınırlarına genişletilmiş karşılaştırmasında Bitcoin–Dogecoin için önceki yöntemin 73.682 eşleşmesine karşı açık anahtar yöntemi 153.378 eşleşme bulmuştur.
Litecoin–Dogecoin için önceki yöntemin 28.276 eşleşmesine karşı 85.700 eşleşme raporlanmıştır.
Kaynak bu karşılaştırmaları yaklaşık %200 ve %300 düzeyinde ifade etmektedir.
Bu yüzdeler tüm gerçek yeniden kullanımların %200 veya %300'ünün bulunduğu anlamına gelmez. Eski yönteme kıyasla bulunan eşleşme sayısının büyüklüğünü ifade eder.
İki yöntemin kapsamları ve yakalayabildikleri anahtar biçimleri farklı olduğundan bu sonuç basit bir sınıflandırma doğruluğu ölçüsü olarak yorumlanmamalıdır.
Kümeler neden birleştiriliyor?
Blokzincir analizi, birbirleriyle ilişkili olabilecek adresleri aynı kümeye yerleştirmeye çalışabilir.
Bitcoin'deki çoklu giriş sezgisel yöntemi (multiple-input heuristic), bir işlemde birlikte harcanan farklı girdilerin büyük olasılıkla ortak kontrol altında bulunduğu varsayımına dayanır.
Ancak CoinJoin ve PayJoin gibi işlem düzenekleri bu varsayımın her durumda geçerli olmamasına neden olabilir.
Araştırmacıların geliştirdiği anahtar temelli ilişkilendirme ise farklı adreslerin aynı açık anahtardan türetildiğinin belirlenmesini kullanır.
Bu nedenle farklı kümelerde yer alan iki adresin aynı açık anahtara dayandığı tespit edilirse bu kümeler kriptografik ilişki üzerinden birleştirilebilir.
Kümeleme sayısı ne kadar değişti?
Kaynakta başlangıç küme sayısı:
618.812.655
olarak raporlanmıştır.
Açık anahtar ilişkileri kullanılarak toplam 2.040.417 küme birleşmesi gerçekleştirilmiş ve son küme sayısı:
616.772.238
olmuştur.
Bu sonuç kümelerin aynı anahtar ilişkisi üzerinden daha kapsamlı hale getirilebildiğini göstermektedir.
Ancak kümelerin birleşmesi gerçek dünyadaki farklı kişilerin kesin olarak aynı kişi olduğunun bağımsız doğrulaması değildir.
UTXO kümeleme bilgisi Ethereum'a nasıl aktarılabiliyor?
Kaynağın önemli yöntemsel katkılarından biri, UTXO modelinde bulunan adres kümeleme bilgisinin hesap tabanlı sistemdeki adreslerle ilişkilendirilmesidir.
Örneğin Bitcoin'de ortak kontrol altında olduğu düşünülen bir adres kümesinde farklı açık anahtarlar bulunabilir.
Bu anahtarların Ethereum'da karşılık gelebileceği adresler belirlendiğinde, ilgili Ethereum adresleri de Bitcoin'deki kümeyle ilişkili bir grup içinde değerlendirilebilir.
Bu yöntemde aynı anahtarın kullanılmasıyla elde edilen temel bağlantı kriptografiktir. Ancak Bitcoin'deki başlangıç kümesi çoklu giriş gibi sezgisel bir yöntemden elde edilmişse, o kümenin gerçek kişi düzeyindeki doğruluğu da ilgili varsayımlara bağlıdır.
Ethereum ve Tron kümeleme sonuçları
| Ağ | İlişkilendirilen adres | Oluşturulan küme |
|---|---|---|
| Ethereum | 497.289 | 62.681 |
| Tron | 305.019 | 19.242 |
Bu değerler, bütün Ethereum veya Tron adreslerinin kümelendiği anlamına gelmez. Araştırmada açık anahtar ilişkileri ve UTXO kümeleme bilgisinden yararlanılarak oluşturulabilen grupların kapsamını göstermektedir.
Yeniden kullanım zaman içinde devam ediyor mu?
Araştırma, açık anahtar yeniden kullanımının yalnız kripto para sistemlerinin ilk yıllarında görülen tarihsel bir davranış olup olmadığını incelemiştir.
Kaynak Şekil 3, Bitcoin ve Litecoin'deki ağ içi aktif anahtar yeniden kullanımının çeyreklik sayılarını göstermektedir.
Kaynak Şekil 4 ise farklı kripto para ağları arasındaki ilk aktif yeniden kullanım olaylarının zaman içindeki dağılımını sunmaktadır.
Grafiklerden çıkarılan temel sonuç, yeniden kullanımın araştırmanın son veri dönemlerine kadar devam ettiğidir.
Bitcoin içindeki adres biçimi yeniden kullanımı
Kaynağa göre UTXO sistemlerindeki ağ içi aktif yeniden kullanım olaylarının en büyük bölümü P2PKH ve P2WPKH adres türleri arasındaki geçişlerden oluşmaktadır.
P2PKH'den P2WPKH'ye kullanım sırası toplamın %44,6'sını, ters yöndeki P2WPKH'den P2PKH'ye kullanım sırası ise %32,9'unu temsil etmektedir.
Bu iki sıra birlikte yaklaşık %77,5'lik pay oluşturmaktadır.
Kaynak ayrıca aynı P2PKH sınıfı içinde sıkıştırılmış ve sıkıştırılmamış açık anahtar gösterimleri nedeniyle oluşan yeniden kullanımların toplamın %1,8'ine karşılık geldiğini belirtmektedir.
Dogecoin ve Zcash'teki farklı sonuçlar
Zcash'in incelenen şeffaf işlem havuzunda yalnız dört ağ içi açık anahtar yeniden kullanımı olayı raporlanmıştır.
Dogecoin'de çeyrek başına ilk aktif ağ içi yeniden kullanım olaylarının medyanı iki olarak bildirilmiş ve 2018'in ilk çeyreğinde 168 olaya ulaşan bir tepe gözlenmiştir.
Bu farklılıklar her ağın işlem, adres ve kullanım yapısının aynı olmadığını göstermektedir.
Ancak bu bulgulardan Zcash'in bütün gizlilik davranışlarının diğer ağlardan kesin olarak üstün olduğu sonucu çıkarılamaz. Araştırmada Zcash'in korumalı işlem havuzu kapsam dışındadır.
Zincirler arası zaman serisinde hangi ağlar öne çıkıyor?
Kaynak Şekil 4'te en sık görülen ilk aktif yeniden kullanım çiftleri Bitcoin, Ethereum ve Tron ağları arasında yoğunlaşmaktadır.
En sık altı yönlü ağ çifti, gözlenen ilk aktif yeniden kullanım olaylarının yaklaşık %73,3'ünü oluşturmaktadır.
En büyük pay, açık anahtarın önce Tron'da ardından Ethereum'da kullanıldığı TRX–ETH yönlü çiftte görülmüş ve %23,3 olarak raporlanmıştır.
Burada sıra önemlidir. TRX–ETH ifadesi anahtarın ilk olarak Tron'da, daha sonra Ethereum'da aktif kullanıldığını belirtir.
Bu oran bütün Ethereum ve Tron kullanıcılarının %23,3'ünün aynı anahtarı kullandığını ifade etmez. Kaynakta tanımlanan ilk aktif yeniden kullanım olaylarının dağılımına aittir.
UpSet grafiği nedir?
UpSet grafiği (UpSet plot), birden fazla veri kümesi arasındaki kesişimlerin sayısını göstermek için kullanılan veri görselleştirme yöntemidir.
Geleneksel Venn diyagramlarında küme sayısı arttıkça kesişimlerin anlaşılması zorlaşabilir.
UpSet gösterimi, hangi kümelerin birlikte kesiştiğini nokta matrisiyle; o kesişime karşılık gelen eleman sayısını ise çubuk grafikle gösterir.
Kaynak Şekil 2, en yüksek sayılı kesişimlerin seçilmiş bölümünü; Ek F'deki Şekil 8 ise bütün aktif yeniden kullanım kesişimlerinin dağılımını göstermektedir.
Bu grafikler aynı açık anahtarın yalnız iki ağda değil, üç veya daha fazla ağda da kullanılabildiğini ortaya koymaktadır.
Hangi hizmet türlerinde anahtar yeniden kullanımı görüldü?
Araştırmacılar açık anahtar yeniden kullanımını bilinen hizmet kategorileriyle karşılaştırmak için Iknaio ve Dune Analytics kaynaklı adres etiketlerinden yararlanmıştır.
İki büyük kripto para borsasıyla ilişkilendirilen toplam 1.200 adresin 894 benzersiz anahtar yeniden kullanımı olayından geldiği raporlanmıştır.
Bu iki borsanın sırasıyla 792 ve 102 yeniden kullanılan açık anahtarla ilişkili olduğu belirtilmiştir.
Araştırma bu borsaların ilgili dönemde spot işlem hacmine göre ilk 10 borsa arasında bulunduğunu ifade etmektedir.
Diğer hizmet kategorilerindeki bulgular
| Hizmet kategorisi | Yeniden kullanılan anahtar |
|---|---|
| İsim hizmetleri (Name Services) | 1.297 |
| Akıllı sözleşme dağıtıcıları (Contract Deployers) | 1.070 |
| DeFi köprüleri (DeFi Bridges) | 911 |
| Karıştırma hizmetleri (Mixing Services) | 203 |
Bu kategorilerin birbiriyle tamamen ayrık olduğu veya listedeki bütün anahtarların farklı gerçek kişilere ait olduğu varsayılmamalıdır.
Araştırma, etiketlenmiş adreslerle eşleşen bulguları sunmaktadır. Etiketi bulunmayan her adresin bireysel son kullanıcıya ait olduğu sonucu çıkarılamaz.
Adres ağında derece ne anlama geliyor?
Kaynak Şekil 6, yeniden kullanılan anahtarlarla ilişkili adreslerin ağdaki bağlantı derecelerini göstermektedir.
Düğüm derecesi (degree), bir düğümün doğrudan bağlantılı olduğu farklı komşu düğüm sayısıdır.
Araştırmada düğümler adresleri, kenarlar ise adresler arasındaki birleştirilmiş gelen veya giden işlem ilişkilerini temsil etmektedir.
Çalışma bazı borsa adreslerinin düşük dereceli, bazılarının yüksek dereceli olduğunu göstermiştir. Düşük dereceli adreslerin müşteri bazında kullanılan adresler olabileceği, yüksek dereceli adreslerin ise yoğun işlem gerçekleştiren hizmetlerle ilişkili olabileceği tartışılmaktadır.
Ancak yüksek derece tek başına bir adresin borsa olduğunu kanıtlamaz.
Açık Anahtarın Yeniden Kullanılması Gizlilik ve Güvenliği Nasıl Etkiler?
Bir açık anahtarın farklı kripto para ağlarında yeniden kullanılması, birbirinden bağımsız görünen adreslerin ortak kriptografik kontrol altında olduğunu ortaya çıkarabilir. Bu durum zincirler arası işlem ilişkilendirmesini kolaylaştırarak mahremiyeti azaltabilir. Aynı gizli anahtarın birden fazla ağda kullanılması ayrıca anahtarın ele geçirilmesi durumunda birden fazla ağdaki varlıkların etkilenmesine yol açabilir.
Gizlilik etkisi neden önemlidir?
Blokzincir adresleri genellikle gerçek kişi adlarını doğrudan içermez. Bu nedenle adresler takma adlı (pseudonymous) tanımlayıcılar olarak değerlendirilir.
Ancak blokzincir işlemlerinin kamuya açık olması ve aynı anahtarın farklı ağlarda bulunması, farklı işlem geçmişlerinin birlikte incelenmesine olanak sağlayabilir.
Bir ağda elde edilen ek bilgi diğer ağdaki adreslerin ilişkilendirilmesini kolaylaştırabilir.
Bu sonuç tek başına kullanıcının yasal kimliğinin bulunduğunu göstermez. Yalnız gözlenen kriptografik ilişkilerin mahremiyeti nasıl etkileyebileceğini açıklar.
Güvenlik etkisi nedir?
Aynı gizli anahtar birden fazla blokzincirde kullanılmışsa anahtarın ele geçirilmesinin etkisi tek ağla sınırlı kalmayabilir.
Bu durum farklı ağlara dağıtılmış varlıkların gerçekte tek bir kriptografik yetkilendirme noktasına bağımlı olmasına neden olabilir.
Bu yüzden farklı ağlar için farklı anahtar türetme alanlarının kullanılması, anahtar yönetiminde güvenlik ayrımı oluşturabilir.
Ancak çalışma yeniden kullanılan 1.604.614 anahtarın tamamının ele geçirildiğini veya varlıklarının kaybedildiğini göstermemiştir.
HD cüzdan nedir?
Hierarchical Deterministic Wallet (HD Wallet), bir başlangıç anahtar materyalinden hiyerarşik biçimde farklı anahtarlar türetmeye olanak sağlayan cüzdan yaklaşımıdır.
BIP32, BIP39 ve BIP44 gibi standartlar deterministik anahtar ve cüzdan yönetimiyle ilişkilidir.
Bu yaklaşım farklı hesaplar veya kripto para türleri için ayrı anahtar türetme yolları kullanılmasını mümkün kılar.
BIP44'te farklı kripto para türlerinin ayrı coin type dallarıyla temsil edilmesi, alan ayrımı sağlamaya yönelik bir tasarım ilkesidir.
Alan ayrımı (domain separation) nedir?
Domain separation, aynı genel kriptografik sistemde farklı kullanım amaçlarının ayrı matematiksel girdiler veya anahtar alanlarıyla birbirinden ayrılmasıdır.
Kripto para cüzdanlarında farklı ağlar için uygun biçimde ayrılmış anahtar türetme yolları kullanılması, tek bir anahtarın gereksiz yere birden fazla ağda kullanılmasını önlemeye yardımcı olabilir.
Kaynak, bazı EVM uyumlu cüzdanların kullanıcıların ağ değiştirdiğinde aynı hesabı korumasına izin verdiğini ve bu yaklaşımın kullanım kolaylığı sağlarken anahtar yeniden kullanımını teşvik edebileceğini belirtmektedir.
Bununla birlikte araştırmacılar UTXO ve hesap tabanlı ağlar arasındaki bütün yeniden kullanımların HD cüzdan davranışından kaynaklandığını kesin olarak doğrulamamıştır.
Anahtar yeniden kullanımının asıl nedeni bulundu mu?
Hayır. Çalışma farklı açıklamaları tartışmış ancak UTXO ve hesap tabanlı sistemler arasındaki yeniden kullanımın baskın nedenini kesin olarak belirleyememiştir.
Olası açıklamalar arasında cüzdan yazılımı tercihleri, deterministik anahtar türetme düzenleri, kullanıcı davranışları ve zincirler arası köprü sistemleri yer almaktadır.
Ancak bu olasılıkların her biri tüm gözlemleri açıklayan doğrulanmış tek neden olarak sunulmamıştır.
Zayıf gizli anahtarlar bulguları açıklıyor mu?
Araştırmacılar yeniden kullanılan anahtarlar arasında 279 zayıf kriptografik gizli anahtar bulunduğunu raporlamıştır.
Kaynağın kullandığı zayıflık tanımında çok küçük özel anahtar değerleri ve düşük Hamming ağırlıklı 256 bitlik diziler yer almaktadır.
Hamming ağırlığı, bir ikili dizideki 1 bitlerinin sayısıdır.
Bu ölçüt, bit dizisinin belirli basit yapısal özelliklerini tanımlamak için kullanılabilir.
Ancak zayıf anahtar sayısının gözlenen toplam yeniden kullanım hacmine göre küçük olması nedeniyle yazarlar bütün olgunun ana nedeninin zayıf anahtar üretimi olmasını düşük olasılıklı görmektedir.
Çalışma ayrıca yeniden kullanılan ETH anahtarlarının yaklaşık %88'inin veri değerlendirme tarihinde değer taşıdığını ve birlikte 1 milyon Ether'den fazla varlık kontrol ettiğini belirtmektedir. Bu bilgi kaynak döneminin gözlemidir; güncel bakiye değildir.
Köprü uygulamalarının rolü nedir?
Zincirler arası köprü (cross-chain bridge), farklı blokzincir ağları arasında varlıkların veya bunlarla ilişkili temsillerin taşınmasını sağlayan sistemler için kullanılan genel kavramdır.
Bazı köprü tasarımları kullanım kolaylığı amacıyla farklı ağlarda aynı anahtardan yararlanan adresler oluşturabilir.
Kaynak Ek I'de Avalanche Bridge tasarımı, bu tür ilişkilendirmenin somut bir örneği olarak incelenmiştir.
Ancak araştırmanın ana altı ağlık veri kümesinde Avalanche doğrudan analiz edilen ağlardan biri değildir. Avalanche Bridge örneği, gözlenen Bitcoin ve Ethereum ilişkilerinin olası açıklamalarını değerlendirmek için ayrı ele alınmıştır.
Karıştırma hizmetleriyle ilgili gizlilik bulgusu
Araştırmacılar yeniden kullanılan anahtarların 203 tanesini Dune Analytics etiketleri üzerinden Tornado Cash ile ilişkili adreslerle eşleştirmiştir.
Kaynağın Ek I bölümünde bu alt kümenin belirli örnekleri manuel olarak değerlendirilmiş ve farklı ağlardaki ortak anahtar kullanımının, mahremiyet amacıyla ayrılmış işlem geçmişleri arasında ek bağlantılar ortaya çıkarabildiği açıklanmıştır.
Yazarlar etkilenen bireylerin mahremiyetine zarar verebileceği için belirli kişi veya hesap örneklerini yayınlamaktan özellikle kaçınmıştır.
Bu nedenle Verianla anlatımı da belirli bireysel hesapların kimliğinin açığa çıkarılmasına yönelik adres eşleştirme örnekleri vermemektedir.
Avalanche Bridge gözleminde kaç işlem bulundu?
Kaynak Ek I'deki genişletilmiş incelemede Avalanche Bridge üzerinden finanse edilen Bitcoin işlemleriyle ilişkili 5.138 işlem ve 1.872 benzersiz anahtar belirlenmiştir.
Bu bulgu, köprü uygulamalarındaki anahtar yeniden kullanımının başka ağlardaki gizlilik ayrımını zayıflatabileceğine ilişkin somut bir teknik örnektir.
Ancak kaynak bütün Avalanche Bridge kullanıcılarının aynı davranışı sergilediğini veya köprünün bütün işlemlerinin kimliksizleştirmeyi başarısız kıldığını göstermemektedir.
Kaynak hangi savunma yaklaşımını öneriyor?
Çalışmanın temel savunma önerisi, mümkün olduğunda aynı anahtarın farklı kullanım alanlarında yeniden kullanılmasını önlemektir.
Bu yaklaşım özellikle deterministik anahtar türetiminde ağlar arası alan ayrımının korunmasını ve cüzdan yazılımının kullanıcıyı gereksiz anahtar yeniden kullanımına yönlendirmemesini kapsar.
UTXO sistemlerinde işlem başına yeni anahtar veya uygun yeni alıcı adresi kullanımı da işlem ilişkilendirilebilirliğinin azaltılması bakımından değerlendirilmektedir.
Ancak araştırma herhangi bir cüzdan yazılımı için bütün kullanıcıların aynı ayarları uygulaması gerektiğine ilişkin doğrulanmış, evrensel yapılandırma listesi sunmamaktadır.
Çalışmanın yöntemsel sınırlılıkları
Birinci sınırlılık: Yöntem açık anahtarı hiç açığa çıkmamış bazı pasif yeniden kullanım olaylarını doğrudan bulamamaktadır.
İkinci sınırlılık: Çoklu imza UTXO işlemlerinde hangi açık anahtarların gerçekten imza üretiminde kullanıldığı ayrı ayrı belirlenmemiştir.
Üçüncü sınırlılık: Zcash değerlendirmesi yalnız şeffaf havuz (transparent pool) üzerinde gerçekleştirilmiştir. zk-SNARK tabanlı korumalı havuz araştırmanın gerektirdiği işlem ayrıntılarını sunmamaktadır.
Dördüncü sınırlılık: Bitcoin ve Litecoin'de Taproot işlemleri; Litecoin'de Mimblewimble Extension Blocks değerlendirme kapsamına alınmamıştır.
Beşinci sınırlılık: Ethereum ve Tron'da yalnız doğrudan EOA anahtarları incelenmiş; akıllı sözleşme içindeki imza doğrulamaları ve ek izin anahtarları kapsam dışında bırakılmıştır.
Altıncı sınırlılık: Etiketlenmiş adreslerin bulunması ilgili hizmetlerle teknik bağlantı gösterebilir; etiketi olmayan adreslerin tamamının bireysel kullanıcı olduğu kanıtlanmaz.
Yedinci sınırlılık: Çalışma anahtar yeniden kullanımının kesin davranışsal veya yazılımsal nedenini bütün vakalar için belirleyememiştir.
Araştırmanın desteklediği sonuçlar
- Farklı kripto para ağlarında aynı secp256k1 açık anahtarı kullanılabilir.
- Bitcoin ve Ethereum gibi adres biçimleri doğrudan uyumsuz olan sistemler arasında da ortak anahtar ilişkisi belirlenebilir.
- İncelenen altı ağda 1.604.614 yeniden kullanılan benzersiz anahtar bulunmuştur.
- En az 1.429.008 anahtar birden fazla ağda aktif imzalama amacıyla kullanılmıştır.
- UTXO ve hesap tabanlı sistemler arasında 831.056 yeniden kullanılan anahtar tespit edilmiştir.
- Açık anahtar ilişkileri mevcut adres kümeleme yöntemlerini genişletebilir.
- Anahtar yeniden kullanımının borsa ve köprü gibi profesyonel hizmetlerde de görüldüğü belirlenmiştir.
- Zincirler arası anahtar yeniden kullanımı mahremiyet ve anahtar güvenliği açısından risk oluşturabilir.
- Yeniden kullanım araştırmanın son veri dönemlerine kadar devam eden bir olgudur.
Araştırmanın desteklemediği genellemeler
- Yeniden kullanılan bütün anahtarların ele geçirildiği gösterilmemiştir.
- Bütün eşleşmelerin aynı gerçek kişi tarafından gerçekleştirildiği kesin olarak kanıtlanmamıştır.
- Açık anahtarların tümünün kullanıcılar tarafından bilinçli olarak yeniden kullanıldığı gösterilmemiştir.
- Pasif yeniden kullanım mutlaka kullanıcının isteğiyle gerçekleşmiş değildir.
- Bütün olası anahtar yeniden kullanımları eksiksiz biçimde bulunmamıştır.
- Çalışmanın bulguları bugünkü bütün blokzincir ağlarının canlı durumunu temsil etmez.
- Çalışmada bütün akıllı sözleşme imzaları veya bütün korumalı işlem türleri analiz edilmemiştir.
- Anahtar yeniden kullanımının tek nedeninin HD cüzdanlar veya köprüler olduğu kanıtlanmamıştır.
- Adres kümelemesinin her zaman gerçek kişi kimliğini kesin biçimde belirlediği sonucu çıkarılamaz.
Araştırmanın genel sonucu
Rainer Stütz ve çalışma arkadaşlarının araştırması, kripto para ağlarında adres biçimlerinin farklı olmasının kriptografik anahtarlar arasında bağımsızlık bulunduğunu garanti etmediğini ortaya koymaktadır.
Bitcoin, Litecoin, Dogecoin ve Zcash gibi UTXO sistemleri ile Ethereum ve Tron gibi hesap tabanlı sistemler arasında aynı secp256k1 açık anahtarlarının tekrar kullanıldığı geniş ölçekli tarihsel verilerle gösterilmiştir.
Çalışmanın temel katkısı yalnız yeniden kullanım sayısını belirlemek değildir. Açık anahtarı doğrudan karşılaştırma nesnesi haline getirerek farklı adres biçimlerine dayanan blokzincirlerin birlikte incelenmesine olanak sağlayan bir ilişkilendirme yöntemi sunulmuştur.
Bu yöntem, mevcut adres kümeleme yaklaşımlarının kapsamını genişletirken kullanıcıların farklı ağlardaki işlemlerinin ilişkilendirilebilirliğini de artırmaktadır. Bu nedenle araştırma hem blokzincir adli analizi hem de kullanıcı mahremiyeti açısından önem taşımaktadır.
Genel sonuç, farklı kripto para ağları arasında uygun anahtar ayrımının sağlanmasının yalnız adres düzeniyle ilgili bir tercih değil, uzun dönemli kriptografik güvenlik ve mahremiyet bakımından da önemli bir tasarım ilkesi olduğudur.
Kaynak ve Yöntem Notu
Özgün çalışma: Reuse of Public Keys Across UTXO and Account-Based Cryptocurrencies.
Yazarlar: Rainer Stütz, Nicholas Stifter, Melitta Dragaschnig, Bernhard Haslhofer, Aljosha Judmayer.
Yazar sırası: Kaynak PDF'deki özgün sıralama korunmuştur.
Kurumlar: Complexity Science Hub; SBA Research; AIT Austrian Institute of Technology; University of Vienna; Iknaio Cryptoasset Analytics GmbH.
Yazar kurum ilişkileri: Rainer Stütz — Complexity Science Hub. Nicholas Stifter — SBA Research. Melitta Dragaschnig — AIT Austrian Institute of Technology. Bernhard Haslhofer — Complexity Science Hub ve Iknaio Cryptoasset Analytics GmbH. Aljosha Judmayer — University of Vienna.
Eş katkı: Kaynakta ayrı eş katkı bildirimi tespit edilmemiştir.
Sorumlu yazar: PDF'de yazar iletişim adresleri verilmiştir; ayrı bir corresponding-author işareti açıkça belirtilmemiştir.
ArXiv kimliği: arXiv:2601.19500.
İncelenen sürüm: arXiv:2601.19500v3.
İncelenen sürüm tarihi: 20 Şubat 2026.
İlk gönderim tarihi: 27 Ocak 2026.
ArXiv DOI: 10.48550/arXiv.2601.19500.
Resmî kaynak bağlantısı: https://arxiv.org/abs/2601.19500
Konferans: Financial Cryptography and Data Security 2026.
Yayın durumu: University of Vienna kurumsal yayın kaydında hakemli konferans katkısı olarak sınıflandırılmıştır. İncelenen çalışma arXiv v3 sürümüdür.
Konferans DOI: İncelenen sürüm için arXiv DOI'sinden ayrı bir nihai konferans DOI'si doğrulanmamıştır.
Yayın yılı: 2026.
Kaynak türü: Ampirik blokzincir güvenliği ve gizlilik araştırması; yöntem geliştirme ve tarihsel ağ analizi.
Bilimsel alan: Bilgisayar güvenliği, kriptografi, blokzincir adli analizi ve kullanıcı mahremiyeti.
İncelenen ağlar: Bitcoin, Ethereum, Litecoin, Dogecoin, Zcash, Tron.
Veri kesim tarihi: 1 Nisan 2025 öncesindeki son bloklar.
Temel kriptografik yapı: ECDSA ve secp256k1 açık anahtarları.
UTXO veri çıkarımı: SegWit alanları genişletilmiş bitcoin-etl 1.5.2.
Hesap tabanlı veri çıkarımı: Ethereum ve Tron EOA işlem imzalarından ECDSA açık anahtar geri kazanımı.
Temel yeniden kullanım sonucu: 1.604.614 benzersiz yeniden kullanılan anahtar; en az 1.429.008 aktif yeniden kullanılan anahtar.
UTXO–hesap modeli arasındaki sonuç: 831.056 benzersiz açık anahtar.
Bitcoin–Ethereum sonucu: 497.178 yeniden kullanılan açık anahtar.
Ethereum–Tron doğrulaması: 717.287 adres biçimi eşleşmesi; 654.032 açık anahtar yöntemiyle gözlenen; 63.255 yalnız pasif eşleşme.
Kümeleme sonucu: 2.040.417 küme birleşmesi; başlangıçta 618.812.655, sonrasında 616.772.238 küme.
Hesap tabanlı kümeleme: Ethereum'da 497.289 adres 62.681 kümeye; Tron'da 305.019 adres 19.242 kümeye ayrılmıştır.
Etiketleme kaynakları: Iknaio Cryptoasset Analytics, GraphSense ve Dune Analytics.
Önemli hizmet kategorileri: İsim hizmetleri, sözleşme dağıtıcıları, DeFi köprüleri, karıştırma hizmetleri ve merkezi kripto para borsaları.
Kapsam sınırları: Çoklu imza aktif imzacı ayrımı, Zcash korumalı havuzu, Taproot, Litecoin MWEB, akıllı sözleşme içi imzalar ve Tron ek izin anahtarları kapsam dışında bırakılmıştır.
Şekil 1: Aynı açık anahtardan türetilebilen farklı adres biçimlerini göstermektedir.
Şekil 2 ve Şekil 8: Farklı kripto para kümesi kesişimlerini UpSet gösterimiyle sunmaktadır.
Şekil 3: Bitcoin ve Litecoin'de ağ içi aktif yeniden kullanımın zaman dağılımını göstermektedir.
Şekil 4: Zincirler arası ilk aktif yeniden kullanım olaylarının çeyreklik dağılımını göstermektedir.
Şekil 5 ve Şekil 9: Açık anahtar ilişkilerinden yararlanılarak adres kümelerinin genişletilmesini açıklamaktadır.
Şekil 6: Yeniden kullanılan anahtarlarla ilişkili adreslerin işlem ağı derecesi dağılımını göstermektedir.
Şekil 7: UTXO işlem çıktı türlerinin tarihsel dağılımını göstermektedir.
Görsel yeniden inşa: Kaynak görsellerin özgün tasarımları kullanılmamış; sayısal verilerden yeni karşılaştırmalar ve kavramsal yöntem şemaları hazırlanmıştır.
Veri erişilebilirliği: Analiz edilen blokzincirlerin kamusal işlem geçmişi yeniden üretilebilir araştırma verisi sağlamaktadır. Bununla birlikte kullanılan ara veri yapılarının ve bütün işlenmiş veri kümelerinin ayrı dosyalar halinde dağıtıldığı bu incelemede doğrulanmamıştır.
Kod: Kaynak Ek D ve Ek B'de ilgili açık anahtar geri kazanımı ve geçerlilik kontrolü için araştırmacıların yayımladığı kod bağlantıları bulunmaktadır.
Finansman: Austrian KIRAS kapsamında DeFiTrace (905300) ve LLEA (926183); FFG Bridge SecKey (46322124); SBA Research COMET Center; University of Vienna; Avrupa Birliği Horizon Europe programı (hibe 101168360).
Çıkar çatışması: PDF'de ayrıca düzenlenmiş bir çıkar çatışması beyanı tespit edilmemiştir. Yazarların kurumsal ilişkileri kaynakta belirtildiği biçimde korunmuştur.
CRediT/yazar katkısı: Ayrıntılı CRediT yazar katkı matrisi tespit edilmemiştir. Görevler varsayımla dağıtılmamıştır.
Lisans/telif: Kaynağın açık erişimi, bütün özgün görsellerin sınırsız yeniden kullanılabileceği anlamına gelmez. Görsel ve tabloların bilimsel içerikleri bağımsız biçimde aktarılmıştır.
Bilimsel sonuç sınırı: Açık anahtar yeniden kullanımı farklı ağlar arasında kriptografik ilişki kurulmasını mümkün kılar. Ancak bu ilişki her olayda gerçek kişi kimliğinin doğrulanması, anahtarın çalınmış olması veya bir finansal suçun gerçekleşmesi anlamına gelmez.
Bir yorum bırakın
E-posta adresiniz yayınlanmayacaktır. Gerekli alanlar * ile işaretlenmiştir