


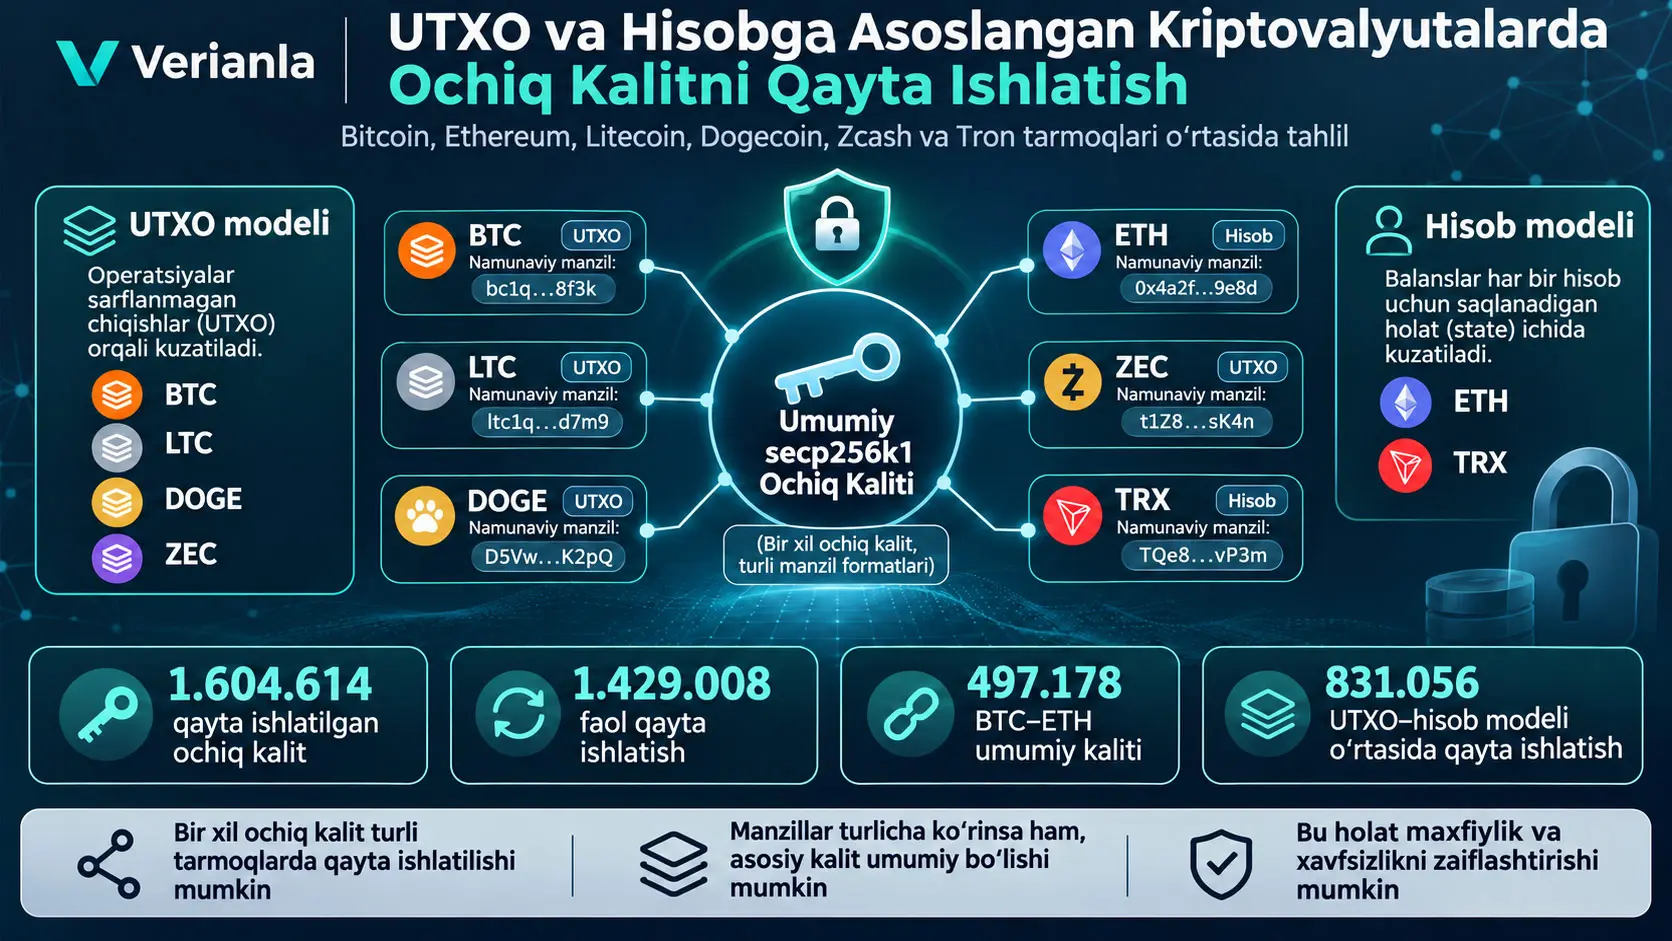
Kriptovalyuta tizimlarida ochiq kalitni qayta ishlatish (public key reuse), ayni kriptografik kalit juftining bir nechta manzil, operatsiya yoki blokcheyn tarmog‘ida ishlatilishi holatidir. Bunday xatti-harakat turli manzil formatlari foydalanuvchilarni bir-biridan mustaqil ko‘rsatadigan holatlarda ham operatsiyalar o‘rtasida texnik bog‘lanishlar o‘rnatilishiga olib kelishi mumkin. Rainer Stütz va hamkasblarining tadqiqoti ochiq kalitlarni qayta ishlatish faqat bir xil kriptovalyuta ichida emas, balki Bitcoin kabi sarflanmagan tranzaksiya chiqishi (UTXO) modelidan foydalanadigan tizimlar bilan Ethereum kabi hisobga asoslangan tizimlar o‘rtasida ham yuz berishini ko‘rsatadi.
Tadqiqotning asosiy yangiligi manzil satrlarini taqqoslash o‘rniga manzillar asoslanadigan secp256k1 elliptik egri ochiq kalitlarini o‘rganishidir. Bitcoin va Ethereum manzillarining formatlari hamda yaratilish usullari turlicha bo‘lsa-da, har ikki tizimdagi tegishli ECDSA operatsiyalari bir xil elliptik egri chiziqda yaratilgan kalit juftlaridan foydalanishi mumkin. Shu sababli ayni ochiq kalitdan hosil qilingan, ammo bir-biriga aylantirib bo‘lmaydigan manzillar umumiy kriptografik kalit orqali bog‘lanishi mumkin.
Tadqiqotchilar Bitcoin (BTC), Ethereum (ETH), Litecoin (LTC), Dogecoin (DOGE), Zcash (ZEC) va Tron (TRX) tarmoqlarini o‘rgangan. Ma’lumotlar to‘plami 1 Aprel 2025 sanasidan oldin yaratilgan so‘nggi bloklargacha bo‘lgan operatsiyalarni qamrab oladi. Tadqiqot yakunida ushbu olti tizimning kamida ikkitasida qayta ishlatilgani aniqlangan 1.604.614 ta noyob ochiq kalit topilgan. Ulardan kamida 1.429.008 tasi bir nechta kriptovalyuta tarmog‘ida operatsiyalarni imzolash uchun faol ishlatilgan.
Ayniqsa UTXO va hisobga asoslangan tizimlar o‘rtasidagi qayta ishlatishlar e’tiborga loyiq. Tadqiqotda Bitcoin va Ethereum o‘rtasida 497.178 ta ochiq kalit qayta ishlatilgani, o‘rganilgan barcha UTXO va hisobga asoslangan tizimlar birgalikda baholanganda esa bu son 831.056 taga yetgani qayd etilgan. Shu tariqa ilgari manzil formatlari mos kelmagani sabab bevosita bog‘lash qiyin bo‘lgan turli kriptovalyuta tarmoqlari o‘rtasida kriptografik bog‘lanishlar aniqlangan.
Tadqiqot faqat ayni kalitning turli tarmoqlarda mavjudligini o‘lchab qolmay, ushbu ma’lumot blokcheyn manzillarini klasterlashni qanday yaxshilashi mumkinligini ham o‘rgangan. Bitcoin dagi ko‘p kirishli klasterlash usuli bilan hosil qilingan klasterlar ayni ochiq kalitdan hosil qilingan turli manzillar orqali birlashtirilgan. Bu jarayon natijasida 2.040.417 ta klaster birlashuvi amalga oshirilgan va jami klasterlar soni 618.812.655 tadan 616.772.238 taga kamaygan. Bundan tashqari, Bitcoin ning UTXO asosidagi bog‘lash natijalaridan foydalanib Ethereum da 497.289 ta manzil 62.681 ta klasterga, Tron da 305.019 ta manzil 19.242 ta klasterga ajratilgan.
Tadqiqotning yana bir muhim topilmasi ochiq kalitni qayta ishlatish faqat individual kriptovalyuta foydalanuvchilari bilan cheklanmasligidir. Tadqiqotchilar ma’lum kriptovalyuta birjalari, nom xizmatlari, aqlli shartnoma joylashtiruvchilari, markazlashmagan moliya ko‘priklari va operatsiyalarni aralashtirish xizmatlari bilan bog‘langan qayta ishlatish holatlarini ham aniqlagan. Ushbu natijalar kalitni qayta ishlatish ham individual, ham institutsional kriptoaktiv boshqaruvida uchrashi mumkinligini ko‘rsatadi.
Ochiq kalitni qayta ishlatish turli blokcheynlardagi operatsiyalarni o‘zaro bog‘lash imkonini oshirib, maxfiylikni zaiflashtirishi mumkin. Shuningdek, ayni maxfiy kalit qo‘lga kiritilsa, bir nechta tarmoqdagi aktivlarga ta’sir qilish xavfi yuzaga kelishi mumkin. Biroq tadqiqot kuzatilgan barcha qayta ishlatishlar zararli ekanini, barcha foydalanuvchilarning haqiqiy shaxsi aniqlanganini yoki har bir kalit qo‘lga kiritilganini da’vo qilmaydi.
Turkiyadagi kriptoaktiv foydalanuvchilari, saqlash xizmati provayderlari, hamyon dasturiy ta’minoti ishlab chiquvchilari va blokcheyn tahlilchilari nuqtayi nazaridan tadqiqotning asosiy xabari turli tarmoqlar uchun turli manzillar ko‘rinishi har doim ham kriptografik mustaqillikni ta’minlamasligidir. Xavfsizlik va maxfiylik baholarida manzil formatlari bilan birga kalit hosil qilish siyosatlari, tarmoqlararo domen ajratilishi va kalitning hayotiy sikli ham hisobga olinishi kerak. Tadqiqotda Turkiyaga xos ma’lumotlar to‘plami yoki mahalliy xizmat provayderlari ustida alohida tajriba mavjud emas.
Bir Xil Ochiq Kalit Turli Kriptovalyuta Tarmoqlarida Qanday Ishlatilishi Mumkin?
Bir xil ochiq kalit turli kriptovalyuta protokollarining o‘z manzil yaratish qoidalari qo‘llanib, turli shakllarda ifodalanishi mumkin. Masalan, Bitcoin va Ethereum manzillari bir xil ko‘rinmasa ham, tegishli sharoitlarda ayni secp256k1 ochiq kalitidan hosil qilinishi mumkin. Shu sababli turli manzillarning mavjudligi ularning albatta bir-biridan mustaqil maxfiy kalitlar bilan boshqarilishini anglatmaydi.
Kriptovalyuta manzili nima?
Kriptovalyuta manzili, blokcheynda aktiv qabul qilinadigan manzilni yoki muayyan sarflash shartini ifodalovchi kodlangan ma’lumotdir. Manzillar ko‘pincha ochiq kalitning o‘zi bo‘lmaydi. Ular ochiq kalitdan yoki sarflash shartlarini belgilovchi skriptdan (script) hisoblangan kriptografik xeshlarni muayyan shaklda kodlash orqali yaratilishi mumkin.
Bu farq muhim, chunki foydalanuvchi ko‘radigan manzil ishlatilayotgan kriptografik kalit haqidagi barcha ma’lumotni bevosita o‘z ichiga olmaydi.
Masalan, Bitcoin da P2PKH, P2WPKH yoki P2SH kabi turli manzil formatlari mavjud bo‘lsa, Ethereum da 20 baytlik hisob manzillari ishlatiladi. Ochiq kalitning qaysi manzil formatiga aylantirilishi tegishli blokcheynning manzil yaratish qoidalariga bog‘liq.
Maxfiy kalit va ochiq kalit o‘rtasidagi farq
Maxfiy kalit (private key), raqamli imzo yaratish uchun ishlatiladigan va vakolatsiz shaxslar bilan ulashilmasligi kerak bo‘lgan kriptografik ma’lumotdir.
Ochiq kalit (public key) esa maxfiy kalit bilan matematik jihatdan bog‘liq bo‘lgan va raqamli imzoni tekshirishga yordam beradigan ma’lumotdir.
Elliptik egri chiziqqa asoslangan kriptografiyada maxfiy kalit skalyar qiymat, ochiq kalit esa elliptik egri chiziqdagi nuqta sifatida ifodalanadi.
Bu munosabatning standart matematik ko‘rinishi:
\[ Q=dG \]
shaklidadir.
Bu yerda:
- \(d\): Maxfiy kalit skalyaridir.
- \(G\): Elliptik egri chiziqda oldindan belgilangan generator nuqtadir.
- \(Q\): Ochiq kalit nuqtasidir.
- \(dG\): Elliptik egri guruh amali orqali bajariladigan skalyar ko‘paytirishdir.
Bu ifoda oddiy ikki sonning ko‘paytirilishini anglatmaydi. U elliptik egri chiziqdagi nuqtalarni qo‘shish amallarining muayyan qoidalar asosida takroran qo‘llanishini bildiradi.
Ochiq kalitdan maxfiy kalitni hisoblash, to‘g‘ri tanlangan elliptik egri parametrlar va xavfsiz kalit yaratish farazlari ostida klassik kompyuterlar uchun hisoblash jihatidan murakkab deb qaraladigan diskret logarifm muammosi bilan bog‘liq.
Bu matematik ko‘rinish elliptik egri kriptografiyasining umumiy tushuntirishidir; tadqiqotchilar maxfiy kalitlarni bevosita qo‘lga kiritish yoki foydalanuvchi hamyonlariga kirish orqali tahlil qilmagan.
secp256k1 nima?
secp256k1, muayyan tub chekli maydon ustida aniqlangan elliptik egri chiziq va shu egri chiziqqa tegishli standart parametrlar to‘plamidir. Bitcoin va Ethereum dagi ko‘plab ECDSA imzo operatsiyalari ushbu egri chiziqdan foydalanadi.
Manbaning B ilovasida secp256k1 egri chizig‘i quyidagi tenglama bilan aniqlanadi:
\[ y^2\equiv x^3+7\pmod p \]
Bu yerda \(x\) va \(y\) elliptik egri nuqtasining koordinatalaridir. \(p\) chekli maydonni belgilovchi tub sondir.
Manbada tub modul:
\[ p=2^{256}-2^{32}-2^9-2^8-2^7-2^6-2^4-1 \]
ko‘rinishida berilgan.
Modul arifmetikasidan foydalanish amallar cheksiz o‘suvchi butun sonlar bilan emas, muayyan tub songa nisbatan qoldiq sinflari ustida bajarilishini anglatadi.
Bir xil kalitdan bir nechta manzil hosil qilish mumkinmi?
Ha. Bir xil ochiq kalitni turli manzil formatlariga aylantirish mumkin.
Masalan, mos secp256k1 ochiq kaliti Bitcoin da muayyan sarflash skripti formatlari bilan bog‘lanishi, Ethereum da esa Keccak-256 asosidagi manzil hosil qilish jarayoni orqali ifodalanishi mumkin.
Tron esa Ethereum bilan yaqindan bog‘liq hisob manzili tuzilmasidan boshqa kodlash shaklida foydalanadi.
Buning muhim natijasi shuki: Ikki manzil matn jihatdan turlicha ko‘rinsa ham, ular bir xil kriptografik kalit jufti nazorati ostida bo‘lishi mumkin.
UTXO modeli nima?
Unspent Transaction Output (UTXO), sarflanmagan tranzaksiya chiqishi degan ma’noni anglatadi. Bitcoin va shunga o‘xshash blokcheynlarda aktivlarning sarflanishi mumkin bo‘lgan birliklari tranzaksiya chiqishlari orqali ifodalanadi.
Foydalanuvchi operatsiya bajarganda avval yaratilgan mos UTXO larni operatsiya kirishi sifatida ishlatadi va yangi chiqishlar hosil qiladi.
Har bir chiqish qaysi kriptografik yoki skript shartlari bajarilganda sarflanishi mumkinligini belgilaydi.
UTXO modelida bitta foydalanuvchiga tegishli bir nechta manzil yoki tranzaksiya chiqishi bo‘lishi mumkin. Ushbu manzillar bir xil kalitdan yoki turli kalitlardan hosil qilingan bo‘lishi mumkin.
Hisobga asoslangan model nima?
Account-Based Model, aktivlar va operatsiyalar hisob holatlari orqali kuzatiladigan blokcheyn dizaynidir.
Ethereum va Tron tadqiqotda ushbu modelga misol sifatida ko‘rib chiqilgan.
Hisobga asoslangan tizimlarda operatsiyaning yuboruvchi hisobi imzo va operatsiya ma’lumotlari orqali aniqlanishi mumkin.
UTXO modelidagi turli operatsiya kirishlarini birlashtirish mantig‘i hisobga asoslangan tizimlarda ayni shaklda mavjud emas. Shu sababli Bitcoin uchun ishlab chiqilgan ayrim manzil klasterlash usullarini Ethereum ga bevosita qo‘llab bo‘lmaydi.
UTXO va hisob modeli o‘rtasidagi asosiy farq
| Xususiyat | UTXO modeli | Hisobga asoslangan model |
|---|---|---|
| Asosiy aktiv ifodasi | Sarflanmagan tranzaksiya chiqishlari | Hisob holati va balanslar |
| Manbada o‘rganilgan tarmoqlar | BTC, LTC, DOGE, ZEC | ETH, TRX |
| Manzil formatlari | Turli script va manzil formatlari | Hisob manzili formatlari |
| Operatsiyalarni bog‘lash | Ko‘p kirishli evristik usuldan foydalanish mumkin | Aynan shu ko‘p kirishli tuzilma bevosita mavjud emas |
| Ochiq kalitni kuzatish | Tegishli sarflash skripti yoki witness ma’lumotidan | Operatsiya imzosidan qayta tiklash orqali |
| Umumiy tadqiqot nuqtasi | secp256k1 ochiq kalitini qayta ishlatish | |
Nega faqat manzillarni taqqoslash yetarli emas?
Ikki kriptovalyuta tarmog‘ining manzillari bir xil harf yoki raqam ketma-ketligidan foydalanmasligi mumkin. Buning sababi tarmoqlarning turli kodlash, xesh yoki skript qoidalarini qabul qilganidir.
Masalan, Bitcoin da ochiq kalitni xeshlash va manzilni kodlash qoidalari Ethereum dagi Keccak-256 asosidagi manzil yaratishdan farq qiladi.
Shu sababli bir xil kriptografik kalitdan yaratilgan ikki manzilni faqat matn tengligini tekshirish orqali moslashtirib bo‘lmasligi mumkin.
Manba tadqiqoti ushbu cheklovni yengish uchun asosiy ochiq kalitlarni bevosita taqqoslaydi.
Ochiq kalit formatlari qanday farqlanadi?
Manbaning B ilovasi secp256k1 ochiq kalitlarining siqilgan va siqilmagan formatlarini tushuntiradi.
Siqilmagan ochiq kalit (uncompressed public key) 65 baytdir. Birinchi bayt 0x04 qiymatini olib yuradi. Keyingi 32 bayt \(x\), undan keyingi 32 bayt esa \(y\) koordinatasini o‘z ichiga oladi.
Siqilgan ochiq kalit (compressed public key) esa 33 baytdir. Birinchi bayt 0x02 yoki 0x03 bo‘ladi. Bu qiymat \(y\) koordinatasi juft yoki toq ekanini bildiradi. Qolgan 32 bayt \(x\) koordinatasini o‘z ichiga oladi.
| Format | Uzunlik | Boshlanish | Tarkib |
|---|---|---|---|
| Siqilmagan | 65 bayt | 0x04 | 32 bayt x + 32 bayt y |
| Siqilgan, juft y | 33 bayt | 0x02 | 32 bayt x |
| Siqilgan, toq y | 33 bayt | 0x03 | 32 bayt x |
Siqilgan formatda yo‘qdek ko‘rinadigan \(y\) koordinatasi elliptik egri tenglamasi va paritet ma’lumotidan foydalanib qayta tiklanishi mumkin.
Shu sababli bir xil matematik ochiq kalit nuqtasi ikki xil bayt ifodasiga ega bo‘lishi mumkin. Ushbu ikki ifodaning xeshi alohida hisoblanganda turli manzillar olinishi mumkin.
Ochiq kalit elliptik egri chiziqda ekanini qanday tekshiriladi?
Tadqiqotchilar ajratib olingan ochiq kalitlarning secp256k1 egri chizig‘ida haqiqiy nuqtalar ekanini tekshirgan.
Manbaning B ilovasida to‘rtta asosiy xususiyat tushuntiriladi:
- Nuqtaning koordinatalari tegishli chekli maydon ichida bo‘lishi kerak.
- Nuqta \(y^2\equiv x^3+7\pmod p\) tenglamasini qanoatlantirishi kerak.
- Nuqta cheksizlikdagi nuqta bo‘lmasligi kerak.
- Nuqta to‘g‘ri kichik guruhga tegishli bo‘lib, ya’ni \(nQ=\mathcal{O}\) shartini qanoatlantirishi kerak.
Bu yerda \(n\) generator nuqtaning tartibini, \(Q\) tekshirilayotgan ochiq kalit nuqtasini va \(\mathcal{O}\) cheksizlikdagi maxsus guruh elementini ifodalaydi.
Manba, shuningdek, tasodifiy yaratilgan siqilgan formatdagi mos uzunlikdagi satrning haqiqiy egri nuqtasiga mos kelish ehtimoli taxminan %50 bo‘lishi mumkinligini, tasodifiy koordinata juftidan yaratilgan siqilmagan satrning haqiqiy bo‘lish ehtimoli esa taxminan \(2^{-256}\) darajasida ekanini tushuntiradi.
Bu ehtimollar tasodifiy bayt satrlarining haqiqiy egri nuqtasini hosil qilishi bilan bog‘liq. U kriptovalyuta kalitining o‘g‘irlanish yoki qayta ishlatilish ehtimolini o‘lchamaydi.
Faol va Passiv Ochiq Kalitni Qayta Ishlatish O‘rtasidagi Farq Nima?
Faol qayta ishlatish bir xil maxfiy kalitning kamida ikki xil kriptovalyuta tarmog‘ida operatsiyalarni imzolash uchun ishlatilishidir. Passiv qayta ishlatish esa bir xil kalit bilan bog‘liq manzil bir nechta tarmoqda qabul qiluvchi sifatida ko‘rinsa-da, kalit eng ko‘pi bilan bitta tarmoqda faol imzo maqsadida ishlatilgan holatdir. Faol foydalanish kalit ustidan nazorat mavjudligining kuchliroq ko‘rsatkichidir; passiv foydalanishda esa boshqa shaxslar biror manzilga aktiv yuborishi mumkin.
Faol foydalanish nega muhim?
Operatsiyani imzolash uchun odatdagi sharoitda tegishli maxfiy kalitni nazorat qilish kerak. Bir xil maxfiy kalitga asoslangan imzolar ikki xil tarmoqda ko‘rinishi ushbu operatsiyalarda umumiy kriptografik nazorat munosabati mavjudligini ko‘rsatadi.
Bu munosabat ayni shaxs yoki tashkilot har ikkala operatsiyani bajarganining kuchli ko‘rsatkichi bo‘lishi mumkin.
Biroq manba o‘g‘irlangan kalitlar yoki threshold ECDSA kabi bir nechta ishtirokchi imzo yaratishda qatnashishi mumkin bo‘lgan maxsus mexanizmlar istisno bo‘lishi mumkinligini qayd etadi.
Shu sababli tadqiqot texnik jihatdan ko‘rsatadigan munosabat umumiy maxfiy kalit nazoratidir; bu albatta tasdiqlangan haqiqiy shaxs kimligi degani emas.
Passiv qayta ishlatishni foydalanuvchi nega oldini ololmasligi mumkin?
Manzil ommaga ochiq bo‘lgach, boshqa shaxslarning bu manzilga aktiv yuborishini odatda to‘liq to‘sib bo‘lmaydi.
Masalan, bir xil kalitdan ikki xil tarmoqda manzil hosil qilingan bo‘lsa, foydalanuvchi ushbu manzillardan faqat bittasini faol ishlatishi boshqa tarmoqda shu manzil bilan bog‘liq qabul qiluvchi operatsiyalar paydo bo‘lishini butunlay oldini olmasligi mumkin.
Shu sababli passiv qayta ishlatish o‘z-o‘zicha foydalanuvchi ikki tarmoqda ataylab ayni maxfiy kalit bilan operatsiya imzolaganini ko‘rsatmaydi.
Qayta ishlatishning ikki sinfi
| Xususiyat | Faol qayta ishlatish | Passiv qayta ishlatish |
|---|---|---|
| Asosiy shart | Bir xil kalitning kamida ikki tarmoqda imzo uchun ishlatilishi | Kalit eng ko‘pi bilan bitta tarmoqda imzo uchun ishlatilishi, boshqalarida qabul qiluvchi sifatida mavjud bo‘lishi |
| Maxfiy kalit nazorati | Kuchli umumiy nazorat ko‘rsatkichi | Faqat qabul qiluvchi sifatida ko‘rinish qat’iy nazorat dalili emas |
| Ochiq kalitni kuzatish | Imzolangan operatsiyalardan olinishi mumkin | Har doim ham olinmasligi mumkin |
| Maxfiylikka ta’siri | Turli operatsiyalar kuchli tarzda bog‘lanishi mumkin | Manzil formatlari mos bo‘lsa passiv mosliklar ham ko‘rinishi mumkin |
Tadqiqotning asosiy sonli topilmasi
Olti kriptovalyuta tarmog‘ida:
1.604.614 ta noyob ochiq kalit kamida ikki tizimda qayta ishlatilgani aniqlangan.
Ushbu kalitlarning kamida 1.429.008 tasi faol qayta ishlatish toifasiga kiradi.
Ikki son o‘rtasidagi farq 175.606 ni tashkil etadi. Bu farq manbada belgilangan faol qayta ishlatish sinfidan tashqarida qolgan kuzatuvlarni ifodalaydi; u har bir kalit egasi yoki hodisaning yuz berish sababi haqida o‘z-o‘zicha izoh bermaydi.
Ushbu o‘lchovlar 1 Aprel 2025 gacha bo‘lgan tarixiy operatsiyalardan olingan. Ularni joriy tarmoqdagi faol kalitlar soni sifatida taqdim etmaslik kerak.
Turli tarmoq modellari o‘rtasida qancha qayta ishlatish mavjud?
Manbada Bitcoin va Ethereum o‘rtasida 497.178 ta ochiq kalit qayta ishlatilgani qayd etilgan.
O‘rganilgan UTXO va hisobga asoslangan tizimlar birgalikda ko‘rib chiqilganda ushbu ikki dizayn oilasi o‘rtasida 831.056 ta qayta ishlatilgan kalit topilgan.
Bu son barcha qayta ishlatilgan kalitlarning taxminan yarmiga to‘g‘ri keladi.
Ochiq kalit ikkidan ortiq tarmoqda ishlatilishi mumkin bo‘lgani uchun turli tarmoq juftlariga oid sonlarni bevosita qo‘shib noyob jami kalitlar sonini olish mumkin emas.
Nega barcha passiv foydalanishlar topilmaydi?
Ko‘plab kriptovalyuta manzillarida ochiq kalit manzil yaratilayotganda blokcheynga bevosita yozilmaydi. Buning o‘rniga ochiq kalitning kriptografik xeshidan foydalaniladi.
Tegishli aktiv sarflanganda ochiq kalit yoki uni qayta tiklashga yordam beradigan imzo taqdim etilishi talab qilinishi mumkin.
Agar hech qanday sarflash bo‘lmagan va manzildan ochiq kalitni qayta hisoblash imkoni bo‘lmasa, tadqiqotning ochiq kalitga asoslangan usuli ushbu kalitni bevosita kuzata olmasligi mumkin.
Shu sababli tadqiqot o‘lchagan qayta ishlatishlarni barcha mumkin bo‘lgan kalit ishlatishlarining mutlaq va to‘liq yig‘indisi sifatida baholamaslik kerak.
Tadqiqot Usuli va Natijalari
Olti blokcheynning ma’lumot qamrovi
Tadqiqotchilar o‘zaro umumiy operatsiya tarixini bo‘lishadigan doimiy zanjir tarmoqlanishlari o‘rniga, turli operatsiya tarixlariga ega olti kriptovalyuta tizimini tanlagan.
Bu tanlov ayni operatsiya tarixi ikki tarmoqlangan zanjirda ko‘rinishi sabab yuzaga kelishi mumkin bo‘lgan majburiy kalit umumiyliklari tadqiqotni chalg‘itishining oldini olishga qaratilgan.
Manbaning A ilovasidagi 2-jadval tahlilga kiritilgan so‘nggi bloklar va operatsiyalar sonini beradi.
| Tarmoq | So‘nggi blok | Operatsiyalar soni | Manzillar soni |
|---|---|---|---|
| Bitcoin (BTC) | 890.325 | 1.173.115.412 | 1.386.674.802 |
| Litecoin (LTC) | 2.871.702 | 316.376.996 | 340.449.985 |
| Dogecoin (DOGE) | 5.649.129 | 395.309.708 | 106.545.894 |
| Zcash (ZEC) | 2.873.734 | 15.285.542 | 8.424.388 |
| Ethereum (ETH) | 22.170.335 | 2.749.975.760 | 340.621.351 |
| Tron (TRX) | 70.937.424 | 9.690.710.588 | 324.382.918 |
Ushbu jadvaldagi blok, operatsiya va manzil sonlari bir xil tushuncha emas. Bitta blok bir nechta operatsiyani o‘z ichiga olishi mumkin; bitta manzil ham bir nechta operatsiyada ishlatilishi mumkin. 1-jadvaldagi operatsiya turi taqsimotlarini ham noyob ochiq kalitlar soniga bevosita tenglashtirmaslik kerak.
Ma’lumotlar qaysi vaqtgacha o‘rganilgan?
Manba barcha tarmoqlar uchun 1 Aprel 2025 sanasidan darhol oldingi so‘nggi bloklarni asos qilib olgan.
So‘nggi kuzatuv vaqtlari UTC bo‘yicha Bitcoin uchun 31 Mart 2025 23.33.50, Litecoin uchun 23.58.44, Dogecoin uchun 23.59.20, Zcash uchun 23.59.10, Ethereum uchun 23.59.59 va Tron uchun 23.59.57 deb qayd etilgan.
Ushbu chegaradan keyin yaratilgan operatsiyalar tadqiqot doirasiga kiritilmagan.
UTXO tizimlarida ochiq kalitlar qanday olindi?
UTXO asosidagi tizimlarning operatsiya ma’lumotlari bitcoin-etl 1.5.2 versiyasining tadqiqot uchun o‘zgartirilgan shakli orqali ajratib olingan.
Tadqiqotchilar Segregated Witness (SegWit) ma’lumotlarini olish uchun ushbu vositaga qo‘shimcha maydonlar qo‘shgan. Shu tariqa ochiq kalitlar faqat an’anaviy script maydonlaridan emas, mos holatlarda witness ma’lumotidan ham ajratib olinishi ta’minlangan.
Turli UTXO turlarida ochiq kalit ma’lumotlari turli joylarda saqlanishi sabab har bir operatsiya turi uchun mos parsing qo‘llangan.
Bitcoin operatsiya chiqishi turlari
| Tur | To‘liq nomi | Ochiq kalitni kuzatish |
|---|---|---|
| P2PK | Pay to Public Key | Ochiq kalit qulflash skriptida bevosita mavjud. |
| P2MS | Pay to Multisig | Ishtirokchilarning ochiq kalitlari skriptda bo‘lishi mumkin. |
| P2PKH | Pay to Public Key Hash | Ochiq kalit odatda chiqish sarflanganda taqdim etiladi. |
| P2SH | Pay to Script Hash | Tegishli redeem script tekshiriladi. |
| P2WPKH | Pay to Witness Public Key Hash | Ochiq kalit witness maydonidan olinadi. |
| P2WSH | Pay to Witness Script Hash | Witness script va tegishli ma’lumotlar tekshiriladi. |
P2PK va P2MS nega farq qiladi?
P2PK chiqishlarida qabul qiluvchining ochiq kaliti bevosita operatsiya chiqishining qulflash skriptiga joylashtiriladi. Shu sababli ochiq kalitni kuzatish uchun tegishli chiqish keyinchalik sarflanishi shart emas.
P2MS esa bir nechta ochiq kalit belgilangan va muayyan miqdordagi imzo talab qilinadigan sarflash shartini ifodalaydi.
Ushbu tuzilmalarda ko‘rinadigan ochiq kalitlar mavjudligi skriptdagi har bir kalit albatta faol operatsiyani imzolaganini anglatmaydi.
Manba ko‘p imzoli operatsiyalarda qaysi ishtirokchi kalitlari haqiqatan ham imzo yaratishda ishlatilganini alohida aniqlamaganini qayd etadi.
P2PKH nega muhim?
P2PKH ochiq kalitning o‘ziga emas, ochiq kalit xeshiga asoslangan qulflash shartidir.
UTXO sarflanganda mos ochiq kalit va imzo taqdim etiladi. Tekshiruvchi tizim ochiq kalit xeshini hisoblaydi, uni qulflash shartidagi xesh bilan taqqoslaydi va imzoning haqiqiyligini tekshiradi.
Manbaning C.1 ilovasi ushbu jarayon ochiq kalitlarni operatsiya kirishlaridan olish imkonini berishini tushuntiradi.
SegWit va witness ma’lumoti nima?
Segregated Witness (SegWit), imzo va tegishli witness ma’lumotlarini operatsiya ma’lumotlarining alohida bo‘limida saqlashni ta’minlaydigan Bitcoin protokoli takomillashtirishidir.
P2WPKH va P2WSH kabi turlarda ochiq kalit yoki sarflash shartlariga oid ma’lumotlar witness maydonida bo‘lishi mumkin.
Tadqiqotchilar ma’lumot ajratib olish vositalarini ushbu maydonlarni hisobga oladigan tarzda kengaytirgan.
Biroq Taproot va Litecoin Mimblewimble Extension Blocks kabi yangi operatsiya formatlari tadqiqot doirasidan tashqarida qoldirilgan.
Ethereum da ochiq kalit qanday qayta tiklanadi?
Ethereum da tashqi egalikdagi hisoblar (Externally Owned Accounts, EOA) tegishli operatsiya imzolari bilan bog‘liq.
Ethereum operatsiyalarida ochiq kalitning to‘liq shakli ko‘p hollarda operatsiya obyektida bevosita saqlanmaydi. Buning o‘rniga operatsiya imzosi va imzolangan xabar xeshi orqali ECDSA ochiq kaliti qayta tiklanishi mumkin.
Manba shu maqsadda ECDSA public key recovery usulidan foydalangan.
ECDSA imzosi odatda \(r\) va \(s\) komponentlari bilan ifodalanadi. Ethereum da qayta tiklashni osonlashtiradigan va operatsiya formatiga qarab boshqa ma’lumotlarni ham kodlay oladigan \(v\) komponenti mavjud.
Manbaning D ilovasi secp256k1 da qayta tiklanishi mumkin bo‘lgan nomzod nuqtalar baholanganini va olingan ochiq kalitlardan hisoblangan manzillar operatsiya yuboruvchisi manzili bilan taqqoslanganini tushuntiradi.
Bu maxfiy kalit yechilganini anglatmaydi. Qayta tiklangan ma’lumot tekshirishga mo‘ljallangan ochiq kalitdir.
ECDSA imzosidagi r, s va v nima?
\(r\) va \(s\), ECDSA imzo algoritmining matematik komponentlaridir.
\(v\) esa mos operatsiya formatlarida imzoga tegishli ochiq kalitni qayta tiklash uchun ishlatiladigan qo‘shimcha identifikatsiya ma’lumotidir.
Manbada secp256k1 uchun to‘rtta mumkin bo‘lgan qayta tiklash nomzodiga mos qiymatlar tushuntirilgan. Shuningdek, Ethereum da tarixiy EIP-155 operatsiya formatida zanjir identifikatorini \(v\) maydoniga kodlash uchun:
\[ v=2\cdot chainId+35 \]
yoki:
\[ v=2\cdot chainId+36 \]
munosabatlari ishlatiladi.
Ushbu ifodalar EIP-155 doirasidagi tarixiy operatsiya formatining tavsifidir. Ethereum dagi barcha zamonaviy operatsiya turlarida \(v\) maydoni ayni shaklda ifodalanadi degani emas.
Ethereum da nechta ochiq kalit olindi?
Tadqiqotchilar Ethereum dagi EOA manbali operatsiyalardan 226.017.011 ta noyob ochiq kalit qayta tiklagan.
Bu son tadqiqotning ma’lumot ajratib olish qamrovini ko‘rsatadi. U Ethereum da yaratilgan barcha hisoblar yoki haqiqiy foydalanuvchilar soniga teng emas.
Hech qachon operatsiya boshlamagan hisoblarning ochiq kalitlarini ushbu usul bilan qayta tiklash har doim ham mumkin bo‘lmasligi mumkin.
Tron da ma’lumot ajratib olish nega boshqacha bajarildi?
Tron dagi operatsiyalar soni juda yuqori bo‘lgani sabab tadqiqotchilar barcha operatsiyalarda alohida-alohida imzodan kalitni qayta tiklashni amalga oshirmagan.
Buning o‘rniga manba yoki egasi bo‘lgan manzil birinchi marta operatsiya boshlagan qaydlar aniqlangan.
Shu maqsadda 266.333.226 ta operatsiyadan iborat kichik to‘plam ustida ishlangan.
Tron hisoblari turli imzolash vakolatlarini belgilashi mumkin bo‘lsa-da, tadqiqot bevosita EOA bilan bog‘liq asosiy ochiq kalitlarga e’tibor qaratgan; qo‘shimcha ruxsat kalitlarini kelgusi tadqiqotlar doirasiga qoldirgan.
Ethereum va Tron manzillari qanday bog‘landi?
Ethereum va Tron manzillari tadqiqotdagi ayrim boshqa tarmoq juftlaridan farqli ravishda umumiy manzil tarkibiga aylantirilishi mumkin bo‘lgan formatlardan foydalanadi.
Manbaning E.2 ilovasiga ko‘ra, Tron manzillarini yaratishda Ethereum formatidagi 20 baytlik manzil ma’lumoti bilan bog‘liq ko‘rinishga 0x41 prefiksi qo‘shiladi va Base58Check kodlashidan foydalaniladi.
Mos dekodlash jarayoni orqali Tron manzili yana umumiy 20 baytlik manzil tarkibi bilan taqqoslanishi mumkin.
Bu xususiyat tadqiqotchilarga ochiq kalitni qayta tiklash usulini boshqa bir usul orqali tasdiqlash imkonini bergan.
Usulning Ethereum–Tron tasdiqlashi
Ethereum va Tron manzillarini umumiy formatga aylantirish orqali jami 717.287 ta umumiy kalit/manzil mosligi aniqlangan.
Ochiq kalitni operatsiya imzosi orqali kuzatishga asoslangan usul ulardan 654.032 tasini aniqlagan.
Oradagi 63.255 ta moslik ikkala tarmoqda ham faqat passiv foydalanish sabab ochiq kalitni ajratib olish orqali aniqlanmagan qismdir.
| O‘lchov | Natija |
|---|---|
| Manzil formatini taqqoslash bilan aniqlangan jami | 717.287 |
| Ochiq kalit usuli bilan aniqlangan | 654.032 |
| Faqat passiv mosliklar | 63.255 |
| Aniqlash nisbati | Taxminan %91 |
Taxminan %91 qiymati Ethereum–Tron uchun umumiy manzil formatlarini taqqoslash mumkin bo‘lgan tasdiqlash sharoitida olingan.
Bu nisbat usul barcha kriptovalyuta tarmoq juftlarida albatta %91 muvaffaqiyat beradi degani emas.
Oldingi tadqiqotlar bilan usulni taqqoslash
Manba o‘zining ochiq kalitga asoslangan natijalarini Harrigan va hamkasblarining manzil xeshini taqqoslashga asoslangan oldingi tadqiqoti bilan taqqoslagan.
Oldingi usulning ayrim afzalliklari bor. Ayniqsa ayni manzil xeshi turli tarmoqlarda passiv ravishda mavjud bo‘lsa, ochiq kalit operatsiya imzosi orqali oshkor bo‘lishi shart bo‘lmasligi mumkin.
Bunga qarshi ravishda, ochiq kalit usuli turli hash yoki manzil ko‘rinishlari o‘rtasida bevosita matnli o‘zgartirish mavjud bo‘lmagan holatlarda ham bog‘lanish o‘rnata oladi.
| Tarmoq jufti | Oldingi usul | Ochiq kalit usuli | Nisbat |
|---|---|---|---|
| Bitcoin–Litecoin | 36.209 | 21.398 | %59 |
| Bitcoin–Dogecoin | 5.371 | 4.767 | %89 |
| Litecoin–Dogecoin | 2.782 | 2.615 | %93 |
| Bitcoin–Litecoin–Dogecoin | 2.139 | 2.115 | %98 |
Tadqiqotchilar ushbu farqning muhim sabablaridan biri passiv foydalanish ekanini tushuntiradi. Ochiq kalit hali oshkor bo‘lmagan bo‘lsa, faqat ochiq kalitga asoslangan usul ayrim mosliklarni topa olmaydi.
Biroq vaqt o‘tishi bilan ko‘proq ochiq kalitlar operatsiya imzolari orqali ko‘rinadigan bo‘lishi usul aniqlaydigan mosliklar sonini oshirishi mumkin.
Joriy blok chegaralarigacha kengaytirilgan taqqoslash
Tadqiqotning 2025 ma’lumot chegaralarigacha kengaytirilgan taqqoslashida Bitcoin–Dogecoin uchun oldingi usulning 73.682 ta mosligiga qarshi ochiq kalit usuli 153.378 ta moslik topgan.
Litecoin–Dogecoin uchun oldingi usulning 28.276 ta mosligiga qarshi 85.700 ta moslik qayd etilgan.
Manba bu taqqoslashlarni taxminan %200 va %300 darajasida ifodalaydi.
Bu foizlar barcha haqiqiy qayta ishlatishlarning %200 yoki %300 tasi topilganini anglatmaydi. Ular eski usulga nisbatan topilgan mosliklar sonining kattaligini ifodalaydi.
Ikki usulning qamrovi va aniqlay oladigan kalit formatlari farq qilgani sabab bu natijani oddiy tasniflash aniqligi o‘lchovi sifatida talqin qilmaslik kerak.
Klasterlar nega birlashtiriladi?
Blokcheyn tahlili o‘zaro bog‘liq bo‘lishi mumkin bo‘lgan manzillarni bir xil klasterga joylashtirishga urinishi mumkin.
Bitcoin dagi ko‘p kirishli evristik usul (multiple-input heuristic) bitta operatsiyada birgalikda sarflangan turli kirishlar katta ehtimol bilan umumiy nazorat ostida degan farazga asoslanadi.
Biroq CoinJoin va PayJoin kabi operatsiya mexanizmlari ushbu faraz har doim ham to‘g‘ri bo‘lmasligiga sabab bo‘lishi mumkin.
Tadqiqotchilar ishlab chiqqan kalitga asoslangan bog‘lash esa turli manzillar ayni ochiq kalitdan hosil qilinganini aniqlashdan foydalanadi.
Shu sababli turli klasterlarda joylashgan ikki manzil ayni ochiq kalitga asoslangani aniqlansa, ushbu klasterlar kriptografik bog‘lanish orqali birlashtirilishi mumkin.
Klasterlar soni qanchalik o‘zgardi?
Manbada boshlang‘ich klasterlar soni:
618.812.655
deb qayd etilgan.
Ochiq kalit munosabatlaridan foydalanib jami 2.040.417 ta klaster birlashuvi amalga oshirilgan va yakuniy klasterlar soni:
616.772.238
bo‘lgan.
Bu natija klasterlarni ayni kalit munosabati orqali yanada keng qamrovli qilish mumkinligini ko‘rsatadi.
Biroq klasterlarning birlashishi haqiqiy hayotdagi turli shaxslar albatta bir shaxs ekanining mustaqil tasdig‘i emas.
UTXO klasterlash ma’lumoti Ethereum ga qanday ko‘chiriladi?
Manbaning muhim uslubiy hissalaridan biri UTXO modelida topilgan manzil klasterlash ma’lumotini hisobga asoslangan tizimdagi manzillar bilan bog‘lashdir.
Masalan, Bitcoin da umumiy nazorat ostida deb hisoblangan manzil klasterida turli ochiq kalitlar bo‘lishi mumkin.
Ushbu kalitlarning Ethereum dagi mos kelishi mumkin bo‘lgan manzillari aniqlansa, tegishli Ethereum manzillari ham Bitcoin dagi klaster bilan bog‘liq guruh ichida baholanishi mumkin.
Bu usulda ayni kalit ishlatilishidan olinadigan asosiy bog‘lanish kriptografikdir. Biroq Bitcoin dagi boshlang‘ich klaster ko‘p kirishli kabi evristik usuldan olingan bo‘lsa, o‘sha klasterning haqiqiy shaxs darajasidagi to‘g‘riligi ham tegishli farazlarga bog‘liq.
Ethereum va Tron klasterlash natijalari
| Tarmoq | Bog‘langan manzil | Yaratilgan klaster |
|---|---|---|
| Ethereum | 497.289 | 62.681 |
| Tron | 305.019 | 19.242 |
Bu qiymatlar barcha Ethereum yoki Tron manzillari klasterlangan degani emas. Ular tadqiqotda ochiq kalit munosabatlari va UTXO klasterlash ma’lumotidan foydalanib yaratilishi mumkin bo‘lgan guruhlarning qamrovini ko‘rsatadi.
Qayta ishlatish vaqt davomida davom etadimi?
Tadqiqot ochiq kalitni qayta ishlatish faqat kriptovalyuta tizimlarining ilk yillarida kuzatilgan tarixiy xatti-harakat yoki yo‘qligini o‘rgangan.
Manba 3-rasm Bitcoin va Litecoin dagi tarmoq ichidagi faol kalit qayta ishlatishning choraklik sonlarini ko‘rsatadi.
Manba 4-rasm esa turli kriptovalyuta tarmoqlari o‘rtasidagi birinchi faol qayta ishlatish hodisalarining vaqt bo‘yicha taqsimotini taqdim etadi.
Grafiklardan chiqarilgan asosiy xulosa qayta ishlatish tadqiqotning so‘nggi ma’lumot davrlarigacha davom etganidir.
Bitcoin ichidagi manzil formati qayta ishlatish
Manbaga ko‘ra, UTXO tizimlaridagi tarmoq ichidagi faol qayta ishlatish hodisalarining eng katta qismi P2PKH va P2WPKH manzil turlari o‘rtasidagi o‘tishlardan iborat.
P2PKH dan P2WPKH ga foydalanish ketma-ketligi umumiy hajmning %44,6 ini, teskari yo‘nalishdagi P2WPKH dan P2PKH ga foydalanish ketma-ketligi esa %32,9 ini tashkil etadi.
Ushbu ikki ketma-ketlik birgalikda taxminan %77,5 ulushni tashkil etadi.
Manba, shuningdek, ayni P2PKH sinfi ichida siqilgan va siqilmagan ochiq kalit ko‘rinishlari sabab yuzaga kelgan qayta ishlatishlar umumiy hajmning %1,8 iga teng ekanini qayd etadi.
Dogecoin va Zcash dagi turli natijalar
Zcash ning o‘rganilgan shaffof operatsiya havzasida faqat to‘rtta tarmoq ichidagi ochiq kalit qayta ishlatish hodisasi qayd etilgan.
Dogecoin da chorak boshiga birinchi faol tarmoq ichidagi qayta ishlatish hodisalarining medianasi ikki deb qayd etilgan va 2018 ning birinchi choragida 168 ta hodisaga yetgan cho‘qqi kuzatilgan.
Bu farqlar har bir tarmoqning operatsiya, manzil va foydalanish tuzilmasi bir xil emasligini ko‘rsatadi.
Biroq ushbu topilmalardan Zcash ning barcha maxfiylik xatti-harakatlari boshqa tarmoqlardan qat’iy ravishda ustun degan xulosa chiqarib bo‘lmaydi. Tadqiqotda Zcash ning himoyalangan operatsiya havzasi doiradan tashqarida.
Zanjirlararo vaqt qatorida qaysi tarmoqlar ajralib turadi?
Manba 4-rasmda eng ko‘p kuzatilgan birinchi faol qayta ishlatish juftlari Bitcoin, Ethereum va Tron tarmoqlari o‘rtasida jamlangan.
Eng ko‘p uchraydigan olti yo‘nalishli tarmoq jufti kuzatilgan birinchi faol qayta ishlatish hodisalarining taxminan %73,3 ini tashkil etadi.
Eng katta ulush ochiq kalit avval Tron da, keyin Ethereum da ishlatilgan TRX–ETH yo‘nalishli juftda kuzatilgan va %23,3 deb qayd etilgan.
Bu yerda ketma-ketlik muhim. TRX–ETH ifodasi kalit birinchi marta Tron da, keyin Ethereum da faol ishlatilganini bildiradi.
Bu nisbat barcha Ethereum va Tron foydalanuvchilarining %23,3 i bir xil kalitdan foydalanganini anglatmaydi. U manbada belgilangan birinchi faol qayta ishlatish hodisalarining taqsimotiga tegishli.
UpSet grafigi nima?
UpSet grafigi (UpSet plot), bir nechta ma’lumot to‘plami o‘rtasidagi kesishmalar sonini ko‘rsatish uchun ishlatiladigan ma’lumotlarni vizuallashtirish usulidir.
An’anaviy Venn diagrammalarida to‘plamlar soni ortgani sari kesishmalarni tushunish qiyinlashishi mumkin.
UpSet ko‘rinishi qaysi to‘plamlar birga kesishishini nuqtalar matritsasi bilan, shu kesishmaga mos elementlar sonini esa ustunli grafik bilan ko‘rsatadi.
Manba 2-rasm eng katta sonli kesishmalarning tanlangan qismini; F ilovasidagi 8-rasm esa barcha faol qayta ishlatish kesishmalarining taqsimotini ko‘rsatadi.
Ushbu grafiklar bir xil ochiq kalit faqat ikki tarmoqda emas, uch yoki undan ortiq tarmoqda ham ishlatilishi mumkinligini ko‘rsatadi.
Qaysi xizmat turlarida kalit qayta ishlatish kuzatildi?
Tadqiqotchilar ochiq kalitni qayta ishlatishni ma’lum xizmat toifalari bilan taqqoslash uchun Iknaio va Dune Analytics manbali manzil teglaridan foydalangan.
Ikki yirik kriptovalyuta birjasi bilan bog‘langan jami 1.200 ta manzil 894 ta noyob kalit qayta ishlatish hodisasidan kelgani qayd etilgan.
Ushbu ikki birja mos ravishda 792 va 102 ta qayta ishlatilgan ochiq kalit bilan bog‘liq ekani ko‘rsatilgan.
Tadqiqot ushbu birjalar tegishli davrda spot operatsiya hajmi bo‘yicha eng yirik 10 birja qatorida bo‘lganini bildiradi.
Boshqa xizmat toifalaridagi topilmalar
| Xizmat toifasi | Qayta ishlatilgan kalit |
|---|---|
| Nom xizmatlari (Name Services) | 1.297 |
| Aqlli shartnoma joylashtiruvchilari (Contract Deployers) | 1.070 |
| DeFi ko‘priklari (DeFi Bridges) | 911 |
| Aralashtirish xizmatlari (Mixing Services) | 203 |
Ushbu toifalar bir-biridan butunlay ajratilgan yoki ro‘yxatdagi barcha kalitlar turli haqiqiy shaxslarga tegishli deb faraz qilinmasligi kerak.
Tadqiqot teglangan manzillar bilan mos keladigan topilmalarni taqdim etadi. Tegi bo‘lmagan har bir manzil individual oxirgi foydalanuvchiga tegishli degan xulosa chiqarib bo‘lmaydi.
Manzil tarmog‘ida daraja nimani anglatadi?
Manba 6-rasm qayta ishlatilgan kalitlar bilan bog‘liq manzillarning tarmoqdagi bog‘lanish darajalarini ko‘rsatadi.
Tugun darajasi (degree), tugun bevosita bog‘langan turli qo‘shni tugunlar sonidir.
Tadqiqotda tugunlar manzillarni, qirralar esa manzillar o‘rtasidagi birlashtirilgan kiruvchi yoki chiquvchi operatsiya munosabatlarini ifodalaydi.
Tadqiqot ayrim birja manzillari past darajali, ayrimlari esa yuqori darajali ekanini ko‘rsatgan. Past darajali manzillar mijozlar bo‘yicha ishlatiladigan manzillar bo‘lishi, yuqori darajali manzillar esa katta hajmda operatsiya qiladigan xizmatlar bilan bog‘liq bo‘lishi mumkinligi muhokama qilinadi.
Biroq yuqori daraja o‘z-o‘zicha manzil birjaga tegishli ekanini isbotlamaydi.
Ochiq Kalitni Qayta Ishlatish Maxfiylik va Xavfsizlikka Qanday Ta’sir Qiladi?
Ochiq kalitning turli kriptovalyuta tarmoqlarida qayta ishlatilishi bir-biridan mustaqil ko‘ringan manzillar umumiy kriptografik nazorat ostida ekanini oshkor qilishi mumkin. Bu holat zanjirlararo operatsiyalarni bog‘lashni osonlashtirib, maxfiylikni kamaytirishi mumkin. Bir xil maxfiy kalitning bir nechta tarmoqda ishlatilishi, shuningdek, kalit qo‘lga kiritilganda bir nechta tarmoqdagi aktivlar ta’sirlanishiga olib kelishi mumkin.
Maxfiylikka ta’siri nega muhim?
Blokcheyn manzillari odatda haqiqiy shaxslarning ismlarini bevosita o‘z ichiga olmaydi. Shu sababli manzillar taxallusli (pseudonymous) identifikatorlar sifatida baholanadi.
Biroq blokcheyn operatsiyalarining ommaga ochiqligi va bir xil kalitning turli tarmoqlarda mavjudligi turli operatsiya tarixlarini birgalikda o‘rganish imkonini berishi mumkin.
Bir tarmoqda olingan qo‘shimcha ma’lumot boshqa tarmoqdagi manzillarni bog‘lashni osonlashtirishi mumkin.
Bu natija o‘z-o‘zicha foydalanuvchining huquqiy shaxsi aniqlanganini ko‘rsatmaydi. U faqat kuzatilgan kriptografik munosabatlar maxfiylikka qanday ta’sir qilishi mumkinligini tushuntiradi.
Xavfsizlikka ta’siri nima?
Agar bir xil maxfiy kalit bir nechta blokcheynda ishlatilgan bo‘lsa, kalit qo‘lga kiritilishining ta’siri bitta tarmoq bilan cheklanmasligi mumkin.
Bu holat turli tarmoqlarga tarqatilgan aktivlar aslida yagona kriptografik vakolatlash nuqtasiga bog‘liq bo‘lishiga olib kelishi mumkin.
Shu sababli turli tarmoqlar uchun alohida kalit hosil qilish domenlaridan foydalanish kalit boshqaruvida xavfsizlik ajratilishini yaratishi mumkin.
Biroq tadqiqot qayta ishlatilgan 1.604.614 kalitning barchasi qo‘lga kiritilganini yoki ularning aktivlari yo‘qotilganini ko‘rsatmagan.
HD hamyon nima?
Hierarchical Deterministic Wallet (HD Wallet), boshlang‘ich kalit materialidan iyerarxik tarzda turli kalitlarni hosil qilish imkonini beradigan hamyon yondashuvidir.
BIP32, BIP39 va BIP44 kabi standartlar deterministik kalit va hamyon boshqaruvi bilan bog‘liq.
Bu yondashuv turli hisoblar yoki kriptovalyuta turlari uchun alohida kalit hosil qilish yo‘llaridan foydalanishga imkon beradi.
BIP44 da turli kriptovalyuta turlarini alohida coin type shoxlari bilan ifodalash domen ajratilishini ta’minlashga qaratilgan dizayn tamoyilidir.
Domen ajratilishi (domain separation) nima?
Domain separation, bir xil umumiy kriptografik tizimda turli foydalanish maqsadlarini alohida matematik kirishlar yoki kalit domenlari bilan bir-biridan ajratishdir.
Kriptovalyuta hamyonlarida turli tarmoqlar uchun mos ravishda ajratilgan kalit hosil qilish yo‘llaridan foydalanish bir xil kalitning keraksiz ravishda bir nechta tarmoqda ishlatilishining oldini olishga yordam berishi mumkin.
Manba ayrim EVM mos hamyonlar foydalanuvchi tarmoqni almashtirganda bir xil hisobni saqlab qolishga imkon berishini va bu yondashuv foydalanish qulayligini ta’minlar ekan, kalitni qayta ishlatishni rag‘batlantirishi mumkinligini qayd etadi.
Shunga qaramay, tadqiqotchilar UTXO va hisobga asoslangan tarmoqlar o‘rtasidagi barcha qayta ishlatishlar HD hamyon xatti-harakatidan kelib chiqqanini qat’iy tasdiqlamagan.
Kalitni qayta ishlatishning asosiy sababi topildimi?
Yo‘q. Tadqiqot turli izohlarni muhokama qilgan, ammo UTXO va hisobga asoslangan tizimlar o‘rtasidagi qayta ishlatishning ustun sababini qat’iy aniqlay olmagan.
Mumkin bo‘lgan izohlar orasida hamyon dasturiy ta’minoti tanlovlari, deterministik kalit hosil qilish sxemalari, foydalanuvchi xatti-harakatlari va zanjirlararo ko‘prik tizimlari mavjud.
Biroq bu ehtimollarning hech biri barcha kuzatuvlarni tushuntiradigan tasdiqlangan yagona sabab sifatida taqdim etilmagan.
Zaif maxfiy kalitlar topilmalarni tushuntiradimi?
Tadqiqotchilar qayta ishlatilgan kalitlar orasida 279 ta zaif kriptografik maxfiy kalit topilganini qayd etgan.
Manba ishlatgan zaiflik ta’rifiga juda kichik private key qiymatlari va Hamming og‘irligi past bo‘lgan 256 bitli ketma-ketliklar kiradi.
Hamming og‘irligi, ikkilik ketma-ketlikdagi 1 bitlar sonidir.
Bu mezon bitlar ketma-ketligining ayrim sodda tarkibiy xususiyatlarini tavsiflash uchun ishlatilishi mumkin.
Biroq zaif kalitlar soni kuzatilgan jami qayta ishlatish hajmiga nisbatan kichik bo‘lgani sabab mualliflar butun hodisaning asosiy sababi zaif kalit yaratish bo‘lishini past ehtimolli deb hisoblaydi.
Tadqiqot, shuningdek, qayta ishlatilgan ETH kalitlarining taxminan %88 i ma’lumot baholangan sanada qiymatga ega bo‘lganini va birgalikda 1 million Ether dan ortiq aktivni nazorat qilganini qayd etadi. Bu ma’lumot manba davridagi kuzatuvdir; joriy balans emas.
Ko‘prik ilovalarining roli nima?
Zanjirlararo ko‘prik (cross-chain bridge), turli blokcheyn tarmoqlari o‘rtasida aktivlar yoki ular bilan bog‘liq ifodalarni ko‘chirishni ta’minlaydigan tizimlar uchun ishlatiladigan umumiy tushunchadir.
Ayrim ko‘prik dizaynlari foydalanish qulayligi maqsadida turli tarmoqlarda bir xil kalitdan foydalanadigan manzillarni yaratishi mumkin.
Manbaning I ilovasida Avalanche Bridge dizayni bunday bog‘lashning aniq misoli sifatida o‘rganilgan.
Biroq tadqiqotning asosiy olti tarmoqli ma’lumot to‘plamida Avalanche bevosita tahlil qilingan tarmoqlardan biri emas. Avalanche Bridge misoli kuzatilgan Bitcoin va Ethereum munosabatlarining mumkin bo‘lgan izohlarini baholash uchun alohida ko‘rib chiqilgan.
Aralashtirish xizmatlariga oid maxfiylik topilmasi
Tadqiqotchilar qayta ishlatilgan kalitlarning 203 tasini Dune Analytics teglaridan foydalanib Tornado Cash bilan bog‘liq manzillar bilan moslashtirgan.
Manbaning I ilovasida ushbu kichik to‘plamning ayrim misollari qo‘lda baholangan va turli tarmoqlardagi umumiy kalitdan foydalanish maxfiylik maqsadida ajratilgan operatsiya tarixlari o‘rtasida qo‘shimcha bog‘lanishlarni ochib berishi mumkinligi tushuntirilgan.
Mualliflar ta’sirlangan shaxslarning maxfiyligiga zarar yetkazishi mumkinligi sabab muayyan shaxs yoki hisob misollarini e’lon qilishdan alohida tiyilgan.
Shu sababli Verianla bayoni ham muayyan individual hisoblarning shaxsini oshkor qilishga qaratilgan manzil moslashtirish misollarini bermaydi.
Avalanche Bridge kuzatuvida nechta operatsiya topildi?
Manbaning I ilovasidagi kengaytirilgan tekshiruvda Avalanche Bridge orqali moliyalashtirilgan Bitcoin operatsiyalari bilan bog‘liq 5.138 ta operatsiya va 1.872 ta noyob kalit aniqlangan.
Bu topilma ko‘prik ilovalaridagi kalitni qayta ishlatish boshqa tarmoqlardagi maxfiylik ajratilishini zaiflashtirishi mumkinligiga aniq texnik misoldir.
Biroq manba barcha Avalanche Bridge foydalanuvchilari bir xil xatti-harakat qilganini yoki ko‘prikdagi barcha operatsiyalar anonimlashtirishni muvaffaqiyatsiz qilganini ko‘rsatmaydi.
Manba qanday himoya yondashuvini tavsiya qiladi?
Tadqiqotning asosiy himoya tavsiyasi, imkon qadar bir xil kalitni turli foydalanish sohalarida qayta ishlatishning oldini olishdir.
Bu yondashuv ayniqsa deterministik kalit hosil qilishda tarmoqlararo domen ajratilishini saqlashni va hamyon dasturiy ta’minoti foydalanuvchini keraksiz kalitni qayta ishlatishga yo‘naltirmasligini o‘z ichiga oladi.
UTXO tizimlarida har bir operatsiya uchun yangi kalit yoki mos yangi qabul qiluvchi manzilidan foydalanish ham operatsiyalarning bog‘lanish imkoniyatini kamaytirish nuqtayi nazaridan ko‘rib chiqiladi.
Biroq tadqiqot biror hamyon dasturiy ta’minoti uchun barcha foydalanuvchilar bir xil sozlamalarni qo‘llashi kerakligini bildiradigan tasdiqlangan, universal konfiguratsiya ro‘yxatini taqdim etmaydi.
Tadqiqotning uslubiy cheklovlari
Birinchi cheklov: Usul ochiq kaliti hech qachon oshkor bo‘lmagan ayrim passiv qayta ishlatish holatlarini bevosita topa olmaydi.
Ikkinchi cheklov: Ko‘p imzoli UTXO operatsiyalarida qaysi ochiq kalitlar haqiqatan ham imzo yaratishda ishlatilgani alohida aniqlanmagan.
Uchinchi cheklov: Zcash baholashi faqat shaffof hovuz (transparent pool) ustida amalga oshirilgan. zk-SNARK asosidagi himoyalangan hovuz tadqiqot talab qiladigan operatsiya tafsilotlarini taqdim etmaydi.
To‘rtinchi cheklov: Bitcoin va Litecoin dagi Taproot operatsiyalari; Litecoin dagi Mimblewimble Extension Blocks baholash doirasiga kiritilmagan.
Beshinchi cheklov: Ethereum va Tron da faqat bevosita EOA kalitlari o‘rganilgan; aqlli shartnoma ichidagi imzo tekshiruvlari va qo‘shimcha ruxsat kalitlari doiradan tashqarida qoldirilgan.
Oltinchi cheklov: Yorliqlangan manzillarning topilishi tegishli xizmatlar bilan texnik aloqani ko‘rsatishi mumkin; yorlig‘i yo‘q barcha manzillar individual foydalanuvchilarga tegishli ekanligi isbotlanmaydi.
Yettinchi cheklov: Tadqiqot kalitni qayta ishlatishning aniq xulq-atvoriy yoki dasturiy sababini barcha holatlar uchun aniqlay olmagan.
Tadqiqot qo‘llab-quvvatlaydigan natijalar
- Turli kriptovalyuta tarmoqlarida bir xil secp256k1 ochiq kaliti ishlatilishi mumkin.
- Bitcoin va Ethereum kabi manzil shakllari bevosita mos kelmaydigan tizimlar o‘rtasida ham umumiy kalit aloqasi aniqlanishi mumkin.
- O‘rganilgan oltita tarmoqda 1.604.614 ta qayta ishlatilgan noyob kalit topilgan.
- Kamida 1.429.008 ta kalit bir nechta tarmoqda faol imzolash maqsadida ishlatilgan.
- UTXO va hisobga asoslangan tizimlar o‘rtasida 831.056 ta qayta ishlatilgan kalit aniqlangan.
- Ochiq kalit aloqalari mavjud manzil klasterlash usullarini kengaytirishi mumkin.
- Kalitni qayta ishlatish birja va ko‘prik kabi professional xizmatlarda ham kuzatilishi aniqlangan.
- Zanjirlararo kalitni qayta ishlatish maxfiylik va kalit xavfsizligi nuqtayi nazaridan xavf tug‘dirishi mumkin.
- Qayta ishlatish tadqiqotning so‘nggi ma’lumot davrlarigacha davom etgan hodisadir.
Tadqiqot qo‘llab-quvvatlamaydigan umumlashtirishlar
- Qayta ishlatilgan barcha kalitlar qo‘lga kiritilgani ko‘rsatilmagan.
- Barcha mosliklar ayni haqiqiy shaxs tomonidan amalga oshirilgani qat’iy isbotlanmagan.
- Barcha ochiq kalitlar foydalanuvchilar tomonidan ongli ravishda qayta ishlatilgani ko‘rsatilmagan.
- Passiv qayta ishlatish albatta foydalanuvchining istagi bilan sodir bo‘lgan emas.
- Barcha mumkin bo‘lgan kalitni qayta ishlatish holatlari to‘liq topilmagan.
- Tadqiqot topilmalari bugungi barcha blokcheyn tarmoqlarining jonli holatini ifodalamaydi.
- Tadqiqotda barcha aqlli shartnoma imzolari yoki barcha himoyalangan operatsiya turlari tahlil qilinmagan.
- Kalitni qayta ishlatishning yagona sababi HD hamyonlar yoki ko‘priklar ekani isbotlanmagan.
- Manzillarni klasterlash har doim haqiqiy shaxs kimligini aniq belgilaydi degan xulosaga kelib bo‘lmaydi.
Tadqiqotning umumiy xulosasi
Rainer Stütz va hamkasblarining tadqiqoti kriptovalyuta tarmoqlarida manzil shakllarining farqli bo‘lishi kriptografik kalitlar o‘rtasida mustaqillik mavjudligini kafolatlamasligini ko‘rsatadi.
Bitcoin, Litecoin, Dogecoin va Zcash kabi UTXO tizimlari bilan Ethereum va Tron kabi hisobga asoslangan tizimlar o‘rtasida ayni secp256k1 ochiq kalitlari qayta ishlatilgani katta miqyosdagi tarixiy ma’lumotlar bilan ko‘rsatilgan.
Tadqiqotning asosiy hissasi faqat qayta ishlatish sonini aniqlash emas. Ochiq kalitni bevosita taqqoslash obyekti sifatida qo‘llab, turli manzil shakllariga asoslangan blokcheynlarni birgalikda o‘rganish imkonini beradigan bog‘lash usuli taqdim etilgan.
Bu usul mavjud manzil klasterlash yondashuvlarining qamrovini kengaytirish bilan birga foydalanuvchilarning turli tarmoqlardagi operatsiyalarini bog‘lash imkoniyatini ham oshiradi. Shu sababli tadqiqot ham blokcheyn kriminalistik tahlili, ham foydalanuvchi maxfiyligi nuqtayi nazaridan muhimdir.
Umumiy xulosa shuki, turli kriptovalyuta tarmoqlari o‘rtasida tegishli kalit ajratilishini ta’minlash faqat manzil tuzilishiga oid tanlov emas, balki uzoq muddatli kriptografik xavfsizlik va maxfiylik uchun ham muhim dizayn tamoyilidir.
Manba va Usul Haqida Izoh
Asl tadqiqot: Reuse of Public Keys Across UTXO and Account-Based Cryptocurrencies.
Mualliflar: Rainer Stütz, Nicholas Stifter, Melitta Dragaschnig, Bernhard Haslhofer, Aljosha Judmayer.
Mualliflar tartibi: Manba PDF dagi asl tartib saqlangan.
Muassasalar: Complexity Science Hub; SBA Research; AIT Austrian Institute of Technology; University of Vienna; Iknaio Cryptoasset Analytics GmbH.
Muallif–muassasa aloqalari: Rainer Stütz — Complexity Science Hub. Nicholas Stifter — SBA Research. Melitta Dragaschnig — AIT Austrian Institute of Technology. Bernhard Haslhofer — Complexity Science Hub va Iknaio Cryptoasset Analytics GmbH. Aljosha Judmayer — University of Vienna.
Teng hissa: Manbada alohida teng hissa bayonoti aniqlanmagan.
Mas’ul muallif: PDF da mualliflarning aloqa manzillari berilgan; alohida corresponding-author belgisi aniq ko‘rsatilmagan.
ArXiv identifikatori: arXiv:2601.19500.
Ko‘rib chiqilgan versiya: arXiv:2601.19500v3.
Ko‘rib chiqilgan versiya sanasi: 20 Fevral 2026.
Birinchi topshirish sanasi: 27 Yanvar 2026.
ArXiv DOI: 10.48550/arXiv.2601.19500.
Rasmiy manba havolasi: https://arxiv.org/abs/2601.19500
Konferensiya: Financial Cryptography and Data Security 2026.
Nashr holati: University of Vienna institutsional nashr qaydida taqrizdan o‘tgan konferensiya hissasi sifatida tasniflangan. Ko‘rib chiqilgan tadqiqot arXiv v3 versiyasidir.
Konferensiya DOI: Ko‘rib chiqilgan versiya uchun arXiv DOI dan alohida yakuniy konferensiya DOI si tasdiqlanmagan.
Nashr yili: 2026.
Manba turi: Empirik blokcheyn xavfsizligi va maxfiylik tadqiqoti; usul ishlab chiqish va tarixiy tarmoq tahlili.
Ilmiy soha: Kompyuter xavfsizligi, kriptografiya, blokcheyn kriminalistik tahlili va foydalanuvchi maxfiyligi.
O‘rganilgan tarmoqlar: Bitcoin, Ethereum, Litecoin, Dogecoin, Zcash, Tron.
Ma’lumotlarning kesim sanasi: 1 Aprel 2025 dan oldingi so‘nggi bloklar.
Asosiy kriptografik tuzilma: ECDSA va secp256k1 ochiq kalitlari.
UTXO ma’lumotlarini ajratib olish: SegWit maydonlari kengaytirilgan bitcoin-etl 1.5.2.
Hisobga asoslangan ma’lumotlarni ajratib olish: Ethereum va Tron EOA operatsiya imzolaridan ECDSA ochiq kalitini qayta tiklash.
Asosiy qayta ishlatish natijasi: 1.604.614 ta noyob qayta ishlatilgan kalit; kamida 1.429.008 ta faol qayta ishlatilgan kalit.
UTXO–hisob modeli o‘rtasidagi natija: 831.056 ta noyob ochiq kalit.
Bitcoin–Ethereum natijasi: 497.178 ta qayta ishlatilgan ochiq kalit.
Ethereum–Tron tekshiruvi: 717.287 ta manzil shakli mosligi; 654.032 tasi ochiq kalit usuli bilan kuzatilgan; 63.255 tasi faqat passiv moslik.
Klasterlash natijasi: 2.040.417 ta klaster birlashishi; dastlab 618.812.655, keyin 616.772.238 ta klaster.
Hisobga asoslangan klasterlash: Ethereum da 497.289 ta manzil 62.681 ta klasterga; Tron da 305.019 ta manzil 19.242 ta klasterga ajratilgan.
Yorliqlash manbalari: Iknaio Cryptoasset Analytics, GraphSense va Dune Analytics.
Muhim xizmat toifalari: Nom xizmatlari, shartnoma joylashtiruvchilari, DeFi ko‘priklari, aralashtirish xizmatlari va markazlashgan kriptovalyuta birjalari.
Qamrov cheklovlari: Ko‘p imzoli faol imzolovchini ajratish, Zcash himoyalangan hovuzi, Taproot, Litecoin MWEB, aqlli shartnoma ichidagi imzolar va Tron qo‘shimcha ruxsat kalitlari doiradan tashqarida qoldirilgan.
1-rasm: Bir xil ochiq kalitdan hosil qilinishi mumkin bo‘lgan turli manzil shakllarini ko‘rsatadi.
2-rasm va 8-rasm: Turli kriptovalyuta to‘plamlari kesishmalarini UpSet ko‘rinishida taqdim etadi.
3-rasm: Bitcoin va Litecoin da tarmoq ichidagi faol qayta ishlatishning vaqt bo‘yicha taqsimotini ko‘rsatadi.
4-rasm: Zanjirlararo birinchi faol qayta ishlatish hodisalarining choraklik taqsimotini ko‘rsatadi.
5-rasm va 9-rasm: Ochiq kalit aloqalaridan foydalanib manzil klasterlarini kengaytirishni tushuntiradi.
6-rasm: Qayta ishlatilgan kalitlar bilan bog‘liq manzillarning operatsiya tarmog‘idagi daraja taqsimotini ko‘rsatadi.
7-rasm: UTXO operatsiya chiqishi turlarining tarixiy taqsimotini ko‘rsatadi.
Vizual qayta qurish: Manba tasvirlarining asl dizaynlaridan foydalanilmagan; sonli ma’lumotlardan yangi taqqoslashlar va konseptual usul sxemalari tayyorlangan.
Ma’lumotlar mavjudligi: Tahlil qilingan blokcheynlarning ommaviy operatsiya tarixi qayta ishlab chiqarish mumkin bo‘lgan tadqiqot ma’lumotini ta’minlaydi. Biroq ishlatilgan oraliq ma’lumot tuzilmalari va barcha qayta ishlangan ma’lumot to‘plamlari alohida fayllar sifatida tarqatilgani ushbu ko‘rib chiqishda tasdiqlanmagan.
Kod: Manbaning D ilovasi va B ilovasida tegishli ochiq kalitni qayta tiklash va haqiqiylikni tekshirish uchun tadqiqotchilar e’lon qilgan kod havolalari mavjud.
Moliyalashtirish: Austrian KIRAS doirasida DeFiTrace (905300) va LLEA (926183); FFG Bridge SecKey (46322124); SBA Research COMET Center; University of Vienna; Yevropa Ittifoqining Horizon Europe dasturi (grant 101168360).
Manfaatlar to‘qnashuvi: PDF da alohida rasmiylashtirilgan manfaatlar to‘qnashuvi bayonoti aniqlanmagan. Mualliflarning institutsional aloqalari manbada ko‘rsatilganidek saqlangan.
CRediT/muallif hissasi: Batafsil CRediT muallif hissasi matritsasi aniqlanmagan. Vazifalar taxmin asosida taqsimlanmagan.
Litsenziya/mualliflik huquqi: Manbaning ochiq kirishli bo‘lishi barcha asl tasvirlardan cheklanmagan tarzda qayta foydalanish mumkinligini anglatmaydi. Tasvir va jadvallarning ilmiy mazmuni mustaqil tarzda yetkazilgan.
Ilmiy xulosa chegarasi: Ochiq kalitni qayta ishlatish turli tarmoqlar o‘rtasida kriptografik aloqa o‘rnatish imkonini beradi. Biroq bu aloqa har bir holatda haqiqiy shaxs kimligini tasdiqlash, kalit o‘g‘irlangan bo‘lishi yoki moliyaviy jinoyat sodir bo‘lganini anglatmaydi.
Izoh qoldiring
E-pochta manzilingiz chop etilmaydi. Majburiy maydonlar * bilan belgilangan