


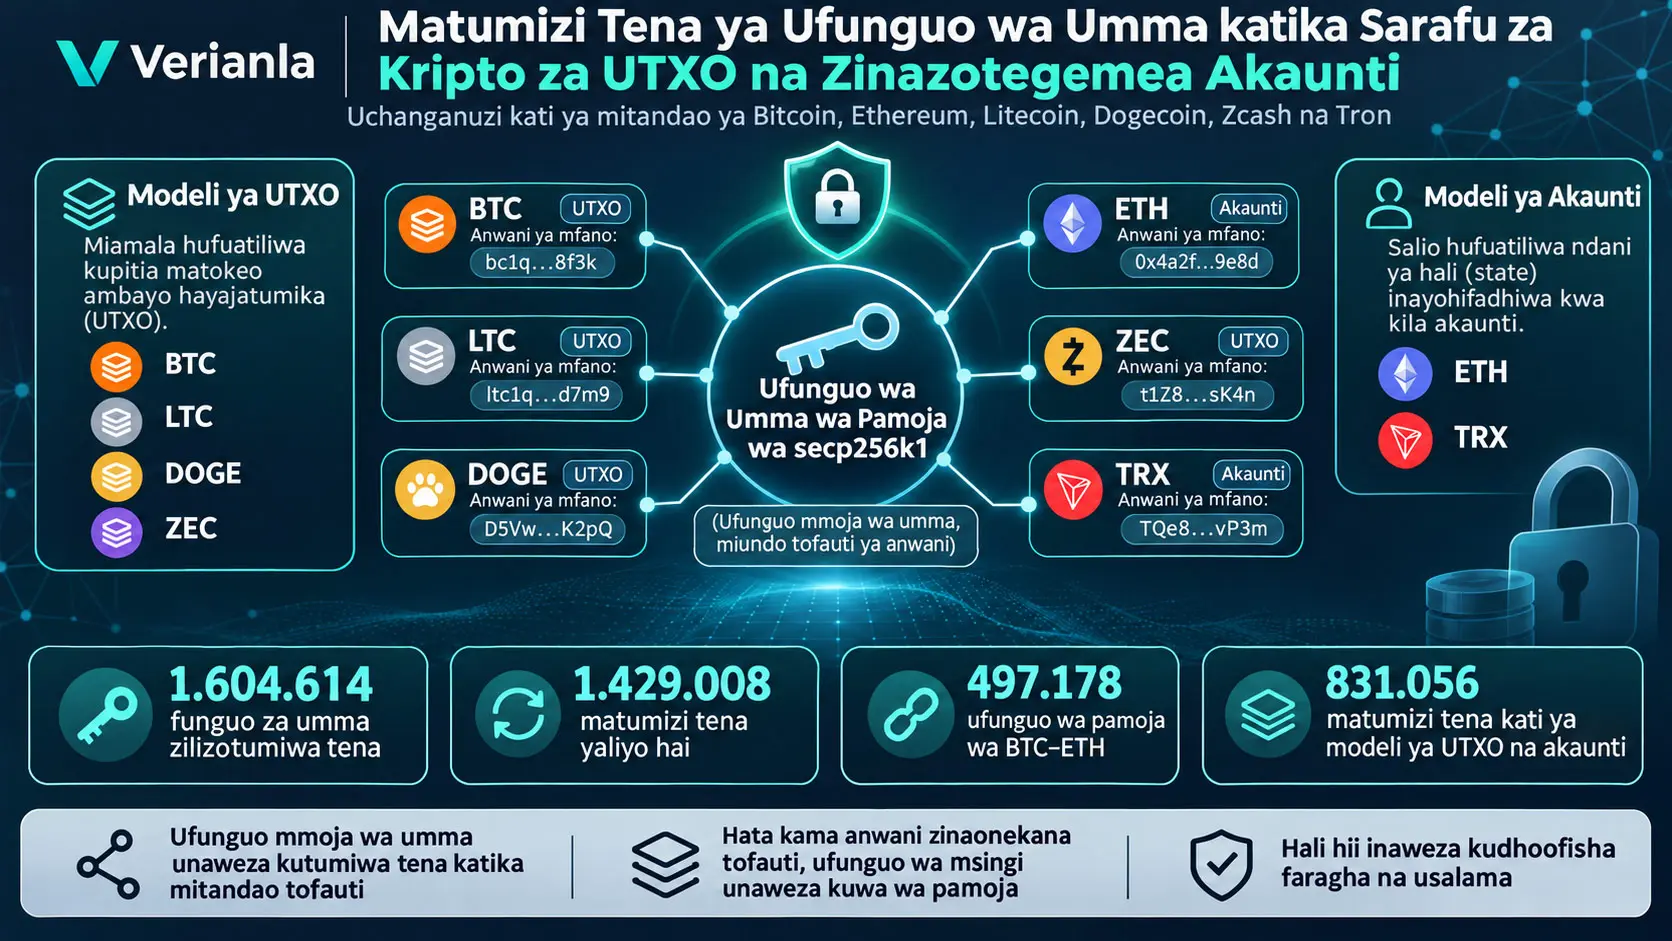
Matumizi tena ya ufunguo wa umma katika mifumo ya sarafu za kripto (public key reuse) ni hali ambapo jozi ileile ya funguo za kriptografia inatumiwa katika zaidi ya anwani moja, muamala mmoja au mtandao mmoja wa blokcheini. Tabia hii inaweza kusababisha kuanzishwa kwa miunganisho ya kiufundi kati ya miamala hata pale ambapo miundo tofauti ya anwani huwafanya watumiaji waonekane kuwa huru kutoka kwa mmoja mwingine. Utafiti wa Rainer Stütz na wenzake unaonyesha kuwa matumizi tena ya funguo za umma hayatokei ndani ya sarafu moja ya kripto pekee, bali pia kati ya mifumo inayotumia modeli ya pato la muamala lisilotumika (UTXO), kama Bitcoin, na mifumo inayotegemea akaunti, kama Ethereum.
Ubunifu mkuu wa utafiti ni kwamba badala ya kulinganisha mifuatano ya anwani, unachunguza funguo za umma za mkunjo wa elliptiki wa secp256k1 ambazo ndizo msingi wa anwani hizo. Ingawa miundo na mbinu za kutengeneza anwani za Bitcoin na Ethereum ni tofauti, operesheni husika za ECDSA katika mifumo yote miwili zinaweza kutumia jozi za funguo zilizotengenezwa kwenye mkunjo uleule wa elliptiki. Kwa hiyo, anwani zinazotokana na ufunguo uleule wa umma lakini ambazo haziwezi kubadilishwa moja kwa moja kati ya miundo zinaweza kuhusishwa kupitia ufunguo wa pamoja wa kriptografia.
Watafiti walichunguza mitandao ya Bitcoin (BTC), Ethereum (ETH), Litecoin (LTC), Dogecoin (DOGE), Zcash (ZEC) na Tron (TRX). Seti ya data inajumuisha miamala hadi blok za mwisho zilizotengenezwa kabla ya 1 Aprili 2025. Mwishoni mwa utafiti, zilipatikana funguo 1.604.614 za umma za kipekee zilizobainika kutumiwa tena katika angalau mifumo miwili kati ya hii sita. Kati ya hizo, angalau 1.429.008 zilitumiwa kikamilifu kusaini miamala katika zaidi ya mtandao mmoja wa sarafu za kripto.
Matumizi tena kati ya mifumo ya UTXO na mifumo inayotegemea akaunti ndiyo yanayovutia zaidi. Utafiti uliripoti kuwa funguo 497.178 za umma zilitumiwa tena kati ya Bitcoin na Ethereum, na kwamba idadi hiyo ilifikia 831.056 wakati mifumo yote ya UTXO na inayotegemea akaunti iliyochunguzwa ilipotathminiwa pamoja. Hivyo, miunganisho ya kriptografia ilibainishwa kati ya mitandao tofauti ya sarafu za kripto ambayo hapo awali ilikuwa vigumu kuihusisha moja kwa moja kwa sababu ya kutolingana kwa miundo ya anwani.
Utafiti haukupima tu uwepo wa ufunguo uleule katika mitandao tofauti, bali pia ulichunguza jinsi taarifa hii inaweza kuboresha upangaji wa anwani za blokcheini katika makundi. Makundi yaliyoundwa katika Bitcoin kwa mbinu ya upangaji wa pembejeo nyingi yaliunganishwa kupitia anwani tofauti zilizotokana na ufunguo uleule wa umma. Mchakato huu ulisababisha miunganisho 2.040.417 ya makundi na kupunguza jumla ya makundi kutoka 618.812.655 hadi 616.772.238. Aidha, kwa kutumia matokeo ya uhusishaji wa Bitcoin yanayotegemea UTXO, anwani 497.289 za Ethereum ziligawanywa katika makundi 62.681, na anwani 305.019 za Tron katika makundi 19.242.
Ugunduzi mwingine muhimu wa utafiti ni kwamba matumizi tena ya ufunguo wa umma hayahusiani na watumiaji binafsi wa sarafu za kripto pekee. Watafiti pia walibaini matumizi tena yanayohusishwa na masoko yanayojulikana ya sarafu za kripto, huduma za majina, wasambazaji wa mikataba mahiri, madaraja ya fedha zilizogatuliwa na huduma za kuchanganya miamala. Matokeo haya yanaonyesha kuwa matumizi tena ya funguo yanaweza kuonekana katika usimamizi wa mali za kripto wa watu binafsi na wa taasisi.
Matumizi tena ya ufunguo wa umma yanaweza kudhoofisha faragha kwa kuongeza uwezekano wa kuhusisha miamala kwenye blokcheini tofauti. Pia, ikiwa ufunguo uleule wa siri utaingiliwa, kunaweza kutokea hatari ya mali katika mitandao mingi kuathirika. Hata hivyo, utafiti haudai kwamba matumizi yote tena yaliyoonekana yalikuwa ya nia mbaya, kwamba utambulisho halisi wa watumiaji wote ulitambuliwa au kwamba kila ufunguo uliingiliwa.
Kwa watumiaji wa mali za kripto, watoa huduma za uhifadhi, watengenezaji wa programu za pochi na wachambuzi wa blokcheini nchini Türkiye, ujumbe mkuu wa utafiti ni kwamba kuonekana kwa anwani tofauti kwa mitandao tofauti hakuhakikishi kila wakati uhuru wa kriptografia. Katika tathmini za usalama na faragha, pamoja na miundo ya anwani, sera za utoaji wa funguo, utenganishaji wa vikoa kati ya mitandao na mzunguko wa maisha wa ufunguo pia zinapaswa kuzingatiwa. Utafiti haujumuishi seti ya data maalumu kwa Türkiye au jaribio tofauti kwa watoa huduma wa ndani.
Ufunguo Uleule wa Umma Unawezaje Kutumika Katika Mitandao Tofauti ya Sarafu za Kripto?
Ufunguo uleule wa umma unaweza kuwakilishwa kwa miundo tofauti kwa kutumia sheria za utengenezaji wa anwani za kila itifaki ya sarafu ya kripto. Kwa mfano, ingawa anwani za Bitcoin na Ethereum hazionekani sawa, katika hali zinazofaa zinaweza kutolewa kutoka kwa ufunguo uleule wa umma wa secp256k1. Kwa hiyo, kuwepo kwa anwani tofauti hakumaanishi lazima kwamba zinadhibitiwa na funguo za siri zinazojitegemea.
Anwani ya sarafu ya kripto ni nini?
Anwani ya sarafu ya kripto ni taarifa iliyosimbwa inayowakilisha mahali ambapo mali itapokelewa kwenye blokcheini au sharti maalumu la matumizi. Mara nyingi anwani si ufunguo wa umma wenyewe. Inaweza kutengenezwa kwa kusimba kwa muundo maalumu hash za kriptografia zilizohesabiwa kutoka kwa ufunguo wa umma au kutoka kwa hati (script) inayobainisha masharti ya matumizi.
Tofauti hii ni muhimu kwa sababu anwani anayoiona mtumiaji haina moja kwa moja taarifa zote kuhusu ufunguo wa kriptografia unaotumiwa.
Kwa mfano, Bitcoin ina miundo tofauti ya anwani kama P2PKH, P2WPKH au P2SH, ilhali Ethereum hutumia anwani za akaunti za baiti 20. Ufunguo wa umma utabadilishwa kuwa muundo gani wa anwani hutegemea sheria za kutengeneza anwani za blokcheini husika.
Tofauti kati ya ufunguo wa siri na ufunguo wa umma
Ufunguo wa siri (private key) ni taarifa ya kriptografia inayotumiwa kutengeneza sahihi ya kidijitali na ambayo haipaswi kushirikiwa na watu wasioidhinishwa.
Ufunguo wa umma (public key) ni taarifa inayohusiana kimahesabu na ufunguo wa siri na husaidia kuthibitisha sahihi ya kidijitali.
Katika kriptografia inayotegemea mkunjo wa elliptiki, ufunguo wa siri huwakilishwa kama thamani skala, huku ufunguo wa umma ukiwakilishwa kama nukta kwenye mkunjo wa elliptiki.
Uwakilishi wa kawaida wa kihisabati wa uhusiano huu ni:
\[ Q=dG \]
kama ifuatavyo.
Hapa:
- \(d\): Ni skala ya ufunguo wa siri.
- \(G\): Ni nukta jenereta iliyobainishwa awali kwenye mkunjo wa elliptiki.
- \(Q\): Ni nukta ya ufunguo wa umma.
- \(dG\): Ni uzidishaji wa skala unaofanywa kupitia operesheni ya kundi la mkunjo wa elliptiki.
Usemi huu haumaanishi kuzidisha kwa kawaida kwa nambari mbili. Unamaanisha kutumia kwa kurudia operesheni za kuongeza nukta kwenye mkunjo wa elliptiki kwa kufuata sheria maalumu.
Kuhesabu ufunguo wa siri kutoka kwa ufunguo wa umma kunahusiana na tatizo la logarithimu diskreti, ambalo chini ya vigezo vilivyochaguliwa ipasavyo vya mkunjo wa elliptiki na dhana za utengenezaji salama wa funguo linachukuliwa kuwa gumu kihesabu kwa kompyuta za kawaida.
Uwakilishi huu wa kihisabati ni maelezo ya jumla ya kriptografia ya mkunjo wa elliptiki; watafiti hawakufanya uchanganuzi kwa kupata funguo za siri moja kwa moja au kwa kufikia pochi za watumiaji.
secp256k1 ni nini?
secp256k1 ni mkunjo wa elliptiki uliofafanuliwa juu ya uga wa mwisho wa namba tasa maalumu pamoja na seti ya vigezo vya kawaida vya mkunjo huo. Operesheni nyingi za sahihi za ECDSA katika Bitcoin na Ethereum hutumia mkunjo huu.
Katika Kiambatisho B cha chanzo, mkunjo wa secp256k1 unafafanuliwa kwa mlinganyo ufuatao:
\[ y^2\equiv x^3+7\pmod p \]
Hapa \(x\) na \(y\) ni viwianishi vya nukta ya mkunjo wa elliptiki. \(p\) ni namba tasa inayobainisha uga wa mwisho.
Katika chanzo, moduli tasa imetolewa kama:
\[ p=2^{256}-2^{32}-2^9-2^8-2^7-2^6-2^4-1 \]
kama ilivyo.
Matumizi ya hesabu za moduli yanamaanisha kuwa operesheni hazifanywi kwa namba kamili zinazoongezeka bila kikomo, bali kwa madarasa ya mabaki kulingana na namba tasa maalumu.
Je, anwani zaidi ya moja inaweza kutolewa kutoka kwa ufunguo uleule?
Ndiyo. Inawezekana kubadilisha ufunguo uleule wa umma kuwa miundo tofauti ya anwani.
Kwa mfano, ufunguo unaofaa wa umma wa secp256k1 unaweza kuhusishwa na miundo fulani ya hati za matumizi katika Bitcoin, huku katika Ethereum ukiwakilishwa kupitia mchakato wa kutoa anwani unaotegemea Keccak-256.
Tron hutumia muundo wa anwani ya akaunti unaohusiana kwa karibu na Ethereum lakini kwa usimbaji tofauti.
Matokeo muhimu ya hali hii ni haya: Hata kama anwani mbili zinaonekana tofauti kwa maandishi, zinaweza kuwa chini ya udhibiti wa jozi ileile ya funguo za kriptografia.
Modeli ya UTXO ni nini?
Unspent Transaction Output (UTXO) humaanisha pato la muamala lisilotumika. Katika Bitcoin na blokcheini zinazofanana, vitengo vya mali vinavyoweza kutumiwa huwakilishwa kupitia matokeo ya miamala.
Mtumiaji anapofanya muamala, hutumia UTXO zinazofaa zilizotengenezwa hapo awali kama pembejeo za muamala na kutengeneza matokeo mapya.
Kila pato hubainisha chini ya masharti gani ya kriptografia au hati linaweza kutumiwa.
Katika modeli ya UTXO, mtumiaji mmoja anaweza kuwa na anwani zaidi ya moja au pato zaidi ya moja la muamala. Anwani hizi zinaweza kuwa zimetolewa kutoka kwa ufunguo uleule au kutoka kwa funguo tofauti.
Modeli inayotegemea akaunti ni nini?
Account-Based Model ni muundo wa blokcheini ambapo mali na miamala hufuatiliwa kupitia hali za akaunti.
Ethereum na Tron zimechukuliwa katika utafiti kama mifano ya modeli hii.
Katika mifumo inayotegemea akaunti, akaunti ya mtumaji wa muamala inaweza kubainishwa kupitia sahihi na taarifa za muamala.
Loji ya kuunganisha pembejeo tofauti za miamala katika modeli ya UTXO haipo kwa namna ileile katika mifumo inayotegemea akaunti. Kwa hiyo, baadhi ya mbinu za upangaji wa anwani katika makundi zilizotengenezwa kwa Bitcoin haziwezi kutumiwa moja kwa moja kwa Ethereum.
Tofauti kuu kati ya UTXO na modeli ya akaunti
| Sifa | Modeli ya UTXO | Modeli inayotegemea akaunti |
|---|---|---|
| Uwakilishi msingi wa mali | Matokeo ya miamala yasiyotumika | Hali za akaunti na salio |
| Mitandao iliyochunguzwa katika chanzo | BTC, LTC, DOGE, ZEC | ETH, TRX |
| Miundo ya anwani | Miundo mbalimbali ya script na anwani | Miundo ya anwani za akaunti |
| Uhusishaji wa miamala | Mbinu ya heuristiki ya pembejeo nyingi inaweza kutumiwa | Muundo uleule wa pembejeo nyingi haupo moja kwa moja |
| Uchunguzi wa ufunguo wa umma | Kutoka kwa hati husika ya matumizi au data ya witness | Kwa urejeshaji kutoka kwa sahihi ya muamala |
| Hoja ya pamoja ya utafiti | Matumizi tena ya ufunguo wa umma wa secp256k1 | |
Kwa nini kulinganisha anwani pekee hakutoshi?
Anwani za mitandao miwili ya sarafu za kripto huenda zisitumie mfuatano uleule wa herufi au nambari. Sababu ni kwamba mitandao hutumia sheria tofauti za usimbaji, hash au hati.
Kwa mfano, sheria za hashing ya ufunguo wa umma na usimbaji wa anwani katika Bitcoin ni tofauti na utengenezaji wa anwani unaotegemea Keccak-256 katika Ethereum.
Kwa hiyo, anwani mbili zilizotengenezwa kutoka kwa ufunguo uleule wa kriptografia huenda zisiweze kulinganishwa kwa ukaguzi wa usawa wa maandishi pekee.
Utafiti wa chanzo unalinganisha moja kwa moja funguo msingi za umma ili kuvuka kikomo hiki.
Miundo ya ufunguo wa umma hutofautianaje?
Kiambatisho B cha chanzo kinaeleza miundo iliyobanwa na isiyobanwa ya funguo za umma za secp256k1.
Ufunguo wa umma usiobanwa (uncompressed public key) una baiti 65. Baiti ya kwanza hubeba thamani 0x04. Baiti 32 zinazofuata zina kiwianishi \(x\), na baiti 32 zinazofuata zina kiwianishi \(y\).
Ufunguo wa umma uliobanwa (compressed public key) una baiti 33. Baiti ya kwanza huwa 0x02 au 0x03. Thamani hii huonyesha kama kiwianishi \(y\) ni shufwa au witiri. Baiti 32 zilizobaki zina kiwianishi \(x\).
| Muundo | Urefu | Mwanzo | Yaliyomo |
|---|---|---|---|
| Usiobanwa | 65 baiti | 0x04 | 32 baiti x + 32 baiti y |
| Uliobanwa, y shufwa | 33 baiti | 0x02 | 32 baiti x |
| Uliobanwa, y witiri | 33 baiti | 0x03 | 32 baiti x |
Kiwianishi \(y\) kinachoonekana kukosekana katika muundo uliobanwa kinaweza kujengwa upya kwa kutumia mlinganyo wa mkunjo wa elliptiki na taarifa ya pariti.
Kwa hiyo, nukta ileile ya kihisabati ya ufunguo wa umma inaweza kuwa na miwakilishi miwili tofauti ya baiti. Hash za miwakilishi hii miwili zinapohesabiwa tofauti, anwani tofauti zinaweza kupatikana.
Inathibitishwaje kuwa ufunguo wa umma upo kwenye mkunjo wa elliptiki?
Watafiti walikagua kama funguo za umma zilizotolewa ni nukta halali kwenye mkunjo wa secp256k1.
Kiambatisho B cha chanzo kinaeleza sifa nne za msingi:
- Viwianishi vya nukta lazima viwe ndani ya uga wa mwisho husika.
- Nukta lazima itimize mlinganyo \(y^2\equiv x^3+7\pmod p\).
- Nukta haipaswi kuwa nukta ya infinity.
- Nukta lazima iwe katika kikundi kidogo sahihi, yaani itimize sharti \(nQ=\mathcal{O}\).
Hapa \(n\) huwakilisha mpangilio wa nukta jenereta, \(Q\) nukta ya ufunguo wa umma inayokaguliwa, na \(\mathcal{O}\) elementi maalumu ya kundi kwenye infinity.
Chanzo pia kinaeleza kuwa uwezekano wa mfuatano wa urefu unaofaa uliotengenezwa kwa nasibu katika muundo uliobanwa kulingana na nukta halali ya mkunjo unaweza kuwa takriban %50, ilhali uwezekano wa mfuatano usiobanwa uliotengenezwa kutoka kwa jozi ya viwianishi vya nasibu kuwa halali uko takriban katika kiwango cha \(2^{-256}\).
Uwezekano huu unahusu mifuatano ya baiti ya nasibu kutengeneza nukta halali ya mkunjo. Haupimi uwezekano wa ufunguo wa sarafu ya kripto kuibwa au kutumiwa tena.
Tofauti Kati ya Matumizi Tena Hai na Yasiyo Hai ya Ufunguo wa Umma ni Nini?
Matumizi tena hai ni kutumia ufunguo uleule wa siri kusaini miamala katika angalau mitandao miwili tofauti ya sarafu za kripto. Matumizi tena yasiyo hai ni hali ambapo anwani inayohusishwa na ufunguo uleule inaonekana kama mpokeaji katika mitandao zaidi ya mmoja, lakini ufunguo umetumiwa kwa kusaini kikamilifu katika mtandao mmoja tu kwa kiwango cha juu. Matumizi hai ni kiashiria chenye nguvu zaidi cha kuwepo kwa udhibiti wa ufunguo; katika matumizi yasiyo hai, watu wengine wanaweza kutuma mali kwa anwani.
Kwa nini matumizi hai ni muhimu?
Ili kusaini muamala, katika hali za kawaida ni lazima kudhibiti ufunguo wa siri husika. Kuonekana kwa sahihi zinazotegemea ufunguo uleule wa siri katika mitandao miwili tofauti huonyesha kwamba miamala hiyo ina uhusiano wa pamoja wa udhibiti wa kriptografia.
Uhusiano huu unaweza kuwa kiashiria chenye nguvu kwamba mtu au taasisi ileile ilitekeleza miamala yote miwili.
Hata hivyo, chanzo kinabainisha kuwa funguo zilizoibiwa au mipangilio maalumu kama threshold ECDSA, ambapo washiriki zaidi ya mmoja wanaweza kuhusika katika kutengeneza sahihi, inaweza kuwa vighairi.
Kwa hiyo, uhusiano ambao utafiti unaonyesha kiufundi ni udhibiti wa pamoja wa ufunguo wa siri; si lazima uwe utambulisho halisi wa mtu uliothibitishwa.
Kwa nini matumizi tena yasiyo hai yanaweza kutoweza kuzuiwa na mtumiaji?
Mara anwani inapokuwa ya umma, kwa kawaida haiwezekani kuwazuia watu wengine kutuma mali kwa anwani hiyo.
Kwa mfano, ikiwa anwani zimetolewa kutoka kwa ufunguo uleule katika mitandao miwili tofauti, mtumiaji kutumia kwa shughuli anwani moja tu huenda kusiweze kuzuia kabisa kutokea kwa miamala ya kupokea inayohusishwa na anwani hiyo katika mtandao mwingine.
Kwa hiyo, matumizi tena yasiyo hai peke yake hayaonyeshi kwamba mtumiaji alisaini kwa makusudi miamala katika mitandao miwili kwa ufunguo uleule wa siri.
Makundi mawili ya matumizi tena
| Sifa | Matumizi tena hai | Matumizi tena yasiyo hai |
|---|---|---|
| Sharti la msingi | Ufunguo uleule kutumiwa kwa sahihi katika angalau mitandao miwili | Ufunguo kutumiwa kwa sahihi katika mtandao mmoja tu kwa kiwango cha juu na kuwepo kama mpokeaji katika mingine |
| Udhibiti wa ufunguo wa siri | Kiashiria chenye nguvu cha udhibiti wa pamoja | Kuonekana kama mpokeaji pekee si ushahidi wa hakika wa udhibiti |
| Uchunguzi wa ufunguo wa umma | Unaweza kupatikana kutoka kwa miamala iliyosainiwa | Huenda usipatikane kila mara |
| Athari kwa faragha | Miamala tofauti inaweza kuhusishwa kwa nguvu | Ikiwa miundo ya anwani inafaa, ulinganifu usio hai pia unaweza kuonekana |
Ugunduzi mkuu wa namba wa utafiti
Katika mitandao sita ya sarafu za kripto:
funguo 1.604.614 za umma za kipekee zilibainika kutumiwa tena katika angalau mifumo miwili.
Angalau 1.429.008 kati ya funguo hizi ziko katika kundi la matumizi tena hai.
Tofauti kati ya namba hizo mbili ni 175.606. Tofauti hii inawakilisha uchunguzi uliopo nje ya kundi la matumizi tena hai lililofafanuliwa katika chanzo; peke yake haitoi maelezo kuhusu mmiliki wa kila ufunguo au sababu ya kutokea kwa hali hiyo.
Vipimo hivi vilipatikana kutoka kwa miamala ya kihistoria hadi kabla ya 1 Aprili 2025. Havipaswi kuwasilishwa kama idadi ya funguo hai kwenye mtandao wa sasa.
Kuna matumizi tena kiasi gani kati ya modeli tofauti za mtandao?
Chanzo kiliripoti matumizi tena ya 497.178 ya funguo za umma kati ya Bitcoin na Ethereum.
Mifumo ya UTXO na inayotegemea akaunti iliyochunguzwa ilipoangaliwa pamoja, 831.056 za funguo zilizotumiwa tena zilipatikana kati ya familia hizi mbili za miundo.
Namba hii inalingana na takriban nusu ya funguo zote zilizotumiwa tena.
Kwa kuwa ufunguo wa umma unaweza kutumiwa katika zaidi ya mitandao miwili, haiwezekani kupata jumla ya kipekee ya funguo kwa kujumlisha moja kwa moja namba za jozi tofauti za mitandao.
Kwa nini matumizi yote yasiyo hai hayapatikani?
Katika anwani nyingi za sarafu za kripto, ufunguo wa umma hauandikwi moja kwa moja kwenye blokcheini wakati anwani inatengenezwa. Badala yake, hutumiwa hash ya kriptografia ya ufunguo wa umma.
Mali husika inapotumiwa, huenda ikahitajika kuwasilisha ufunguo wa umma au sahihi inayosaidia kuurejesha.
Ikiwa hakuna matumizi yaliyofanyika na ufunguo wa umma hauwezi kuhesabiwa upya kutoka kwa anwani, mbinu ya utafiti inayotegemea ufunguo wa umma huenda isiweze kuuchunguza ufunguo huo moja kwa moja.
Kwa hiyo, matumizi tena yaliyopimwa na utafiti hayapaswi kuchukuliwa kuwa jumla kamili na ya mwisho ya matumizi yote yanayowezekana ya funguo.
Mbinu na Matokeo ya Utafiti
Wigo wa data wa blokcheini sita
Watafiti walichagua mifumo sita ya sarafu za kripto yenye historia tofauti za miamala badala ya matawi ya kudumu ya mnyororo yanayoshiriki historia ileile ya miamala.
Chaguo hili linalenga kuzuia utafiti kupotoshwa na ushirikiano wa lazima wa funguo unaoweza kutokea kwa sababu historia ileile ya miamala inaonekana katika minyororo miwili iliyogawanyika.
Jedwali 2 katika Kiambatisho A cha chanzo linaonyesha blok za mwisho na idadi ya miamala iliyojumuishwa katika uchanganuzi.
| Mtandao | Bloku ya mwisho | Idadi ya miamala | Idadi ya anwani |
|---|---|---|---|
| Bitcoin (BTC) | 890.325 | 1.173.115.412 | 1.386.674.802 |
| Litecoin (LTC) | 2.871.702 | 316.376.996 | 340.449.985 |
| Dogecoin (DOGE) | 5.649.129 | 395.309.708 | 106.545.894 |
| Zcash (ZEC) | 2.873.734 | 15.285.542 | 8.424.388 |
| Ethereum (ETH) | 22.170.335 | 2.749.975.760 | 340.621.351 |
| Tron (TRX) | 70.937.424 | 9.690.710.588 | 324.382.918 |
Idadi za blok, miamala na anwani katika jedwali hili si dhana zilezile. Bloku moja inaweza kuwa na miamala zaidi ya mmoja; anwani moja pia inaweza kutumiwa katika miamala zaidi ya mmoja. Usambazaji wa aina za miamala katika Jedwali 1 pia haupaswi kusawazishwa moja kwa moja na idadi ya funguo za umma za kipekee.
Data ilichunguzwa hadi lini?
Chanzo kilitumia blok za mwisho kabla tu ya 1 Aprili 2025 kwa mitandao yote.
Nyakati za mwisho za uchunguzi kwa UTC ziliripotiwa kama 31 Machi 2025 23.33.50 kwa Bitcoin, 23.58.44 kwa Litecoin, 23.59.20 kwa Dogecoin, 23.59.10 kwa Zcash, 23.59.59 kwa Ethereum na 23.59.57 kwa Tron.
Miamala iliyotengenezwa baada ya kikomo hiki haijumuishwi katika wigo wa utafiti.
Funguo za umma zilipatikana vipi katika mifumo ya UTXO?
Data za miamala za mifumo inayotegemea UTXO zilitolewa kwa toleo lililorekebishwa kwa utafiti la bitcoin-etl 1.5.2.
Watafiti waliongeza sehemu za ziada kwenye zana hii ili kupata data za Segregated Witness (SegWit). Hivyo, funguo za umma ziliweza kutolewa si kutoka kwa sehemu za kawaida za script pekee, bali pia kutoka kwa data za witness inapofaa.
Kwa kuwa aina tofauti za UTXO hubeba taarifa za ufunguo wa umma katika maeneo tofauti, parsing inayofaa ilitumika kwa kila aina ya muamala.
Aina za matokeo ya miamala ya Bitcoin
| Aina | Jina kamili | Uchunguzi wa ufunguo wa umma |
|---|---|---|
| P2PK | Pay to Public Key | Ufunguo wa umma hupatikana moja kwa moja katika hati ya kufunga. |
| P2MS | Pay to Multisig | Funguo za umma za washiriki zinaweza kupatikana katika hati. |
| P2PKH | Pay to Public Key Hash | Ufunguo wa umma kwa kawaida huwasilishwa pato linapotumiwa. |
| P2SH | Pay to Script Hash | redeem script husika huchunguzwa. |
| P2WPKH | Pay to Witness Public Key Hash | Ufunguo wa umma hupatikana kutoka sehemu ya witness. |
| P2WSH | Pay to Witness Script Hash | Witness script na data husika huchunguzwa. |
Kwa nini P2PK na P2MS ni tofauti?
Katika matokeo ya P2PK, ufunguo wa umma wa mpokeaji huwekwa moja kwa moja katika hati ya kufunga ya pato la muamala. Kwa hiyo, si lazima pato husika litumike baadaye ili ufunguo wa umma uweze kuonekana.
P2MS huwakilisha sharti la matumizi ambalo funguo zaidi ya moja za umma hubainishwa na idadi fulani ya sahihi huhitajika.
Kuwepo kwa funguo za umma zinazoonekana katika miundo hii hakumaanishi kwamba kila ufunguo katika hati lazima uwe umetumiwa kusaini muamala hai.
Chanzo kinabainisha kuwa hakikuchanganua kando ni funguo zipi za washiriki zilizotumiwa kweli kutengeneza sahihi katika miamala ya sahihi nyingi.
Kwa nini P2PKH ni muhimu?
P2PKH ni sharti la kufunga linalotegemea hash ya ufunguo wa umma badala ya ufunguo wa umma wenyewe.
UTXO inapotumiwa, ufunguo wa umma unaofaa na sahihi huwasilishwa. Mfumo wa uthibitishaji huhesabu hash ya ufunguo wa umma, kuilinganisha na hash katika sharti la kufunga na kukagua uhalali wa sahihi.
Kiambatisho C.1 cha chanzo kinaeleza kuwa mchakato huu unawezesha kupata funguo za umma kutoka kwa pembejeo za miamala.
SegWit na data ya witness ni nini?
Segregated Witness (SegWit) ni uboreshaji wa itifaki ya Bitcoin unaowezesha sahihi na taarifa husika za witness kuhifadhiwa katika sehemu tofauti ya data ya muamala.
Katika aina kama P2WPKH na P2WSH, taarifa kuhusu ufunguo wa umma au masharti ya matumizi inaweza kupatikana katika sehemu ya witness.
Watafiti walipanua zana za kutoa data ili kuzingatia sehemu hizi.
Hata hivyo, miundo mipya zaidi ya miamala kama Taproot na Litecoin Mimblewimble Extension Blocks iliachwa nje ya wigo wa utafiti.
Ufunguo wa umma unarejeshwaje katika Ethereum?
Katika Ethereum, akaunti zinazomilikiwa nje (Externally Owned Accounts, EOA) zinahusishwa na sahihi husika za miamala.
Katika miamala ya Ethereum, ufunguo kamili wa umma kwa kawaida hauhifadhiwi moja kwa moja katika kitu cha muamala. Badala yake, ufunguo wa umma wa ECDSA unaweza kurejeshwa kupitia sahihi ya muamala na hash ya ujumbe uliosainiwa.
Chanzo kilitumia mbinu ya ECDSA public key recovery kwa kusudi hili.
Sahihi ya ECDSA kwa ujumla huwakilishwa kwa vipengele \(r\) na \(s\). Katika Ethereum pia kuna kipengele \(v\), kinachorahisisha urejeshaji na kinaweza pia kusimba taarifa nyingine kulingana na muundo wa muamala.
Kiambatisho D cha chanzo kinaeleza kuwa nukta zinazowezekana kurejeshwa kwenye secp256k1 zilitathminiwa na anwani zilizohesabiwa kutoka kwa funguo za umma zilizopatikana zililinganishwa na anwani ya mtumaji wa muamala.
Hii haimaanishi kwamba ufunguo wa siri ulitatuliwa. Taarifa iliyorejeshwa ni ufunguo wa umma unaotumiwa kwa uthibitishaji.
r, s na v katika sahihi ya ECDSA ni nini?
\(r\) na \(s\) ni vipengele vya kihisabati vya algoriti ya sahihi ya ECDSA.
\(v\) ni taarifa ya ziada ya utambulisho inayotumiwa katika miundo inayofaa ya miamala kurejesha ufunguo wa umma unaolingana na sahihi.
Chanzo kinaeleza thamani zinazolingana na wagombea wanne wanaowezekana wa urejeshaji kwa secp256k1. Aidha, katika muundo wa kihistoria wa muamala wa EIP-155 katika Ethereum, ili kusimba kitambulisho cha mnyororo katika sehemu ya \(v\):
\[ v=2\cdot chainId+35 \]
au:
\[ v=2\cdot chainId+36 \]
mahusiano haya hutumiwa.
Miundo hii inaeleza muundo wa kihistoria wa muamala chini ya EIP-155. Haimaanishi kwamba sehemu ya \(v\) katika aina zote za kisasa za miamala ya Ethereum huwakilishwa kwa namna ileile.
Ni funguo ngapi za umma zilipatikana katika Ethereum?
Watafiti walirejesha funguo 226.017.011 za umma za kipekee kutoka kwa miamala inayotoka kwa EOA katika Ethereum.
Namba hii inaonyesha wigo wa utoaji data wa utafiti. Si sawa na idadi ya akaunti zote zilizotengenezwa katika Ethereum au watumiaji halisi.
Huenda isiwezekane kila mara kurejesha kwa mbinu hii funguo za umma za akaunti ambazo hazijawahi kuanzisha muamala.
Kwa nini utoaji wa data katika Tron ulifanywa tofauti?
Kwa kuwa idadi ya miamala katika Tron ni kubwa sana, watafiti hawakufanya urejeshaji wa sahihi mmoja mmoja kwa miamala yote.
Badala yake, rekodi ambazo anwani ya chanzo au ya mmiliki ilianzisha muamala kwa mara ya kwanza zilibainishwa.
Kwa kusudi hili, seti ndogo yenye miamala 266.333.226 ilichakatwa.
Ingawa akaunti za Tron zinaweza kubainisha mamlaka tofauti za kusaini, utafiti ulilenga funguo msingi za umma zinazohusiana moja kwa moja na EOA; funguo za ziada za ruhusa ziliachwa kwa tafiti zijazo.
Anwani za Ethereum na Tron ziliunganishwaje?
Anwani za Ethereum na Tron, tofauti na baadhi ya jozi nyingine za mitandao katika utafiti, hutumia miundo inayoweza kubadilishwa kuwa maudhui ya pamoja ya anwani.
Kulingana na Kiambatisho E.2 cha chanzo, katika kutengeneza anwani za Tron, kiambishi 0x41 huongezwa kwenye uwakilishi unaohusiana na data ya anwani ya baiti 20 katika muundo wa Ethereum na usimbaji wa Base58Check hutumiwa.
Kwa mchakato unaofaa wa kutatua, anwani ya Tron inaweza kulinganishwa tena na maudhui ya pamoja ya anwani ya baiti 20.
Sifa hii iliwawezesha watafiti kuthibitisha mbinu ya urejeshaji wa ufunguo wa umma kwa mbinu tofauti.
Uthibitishaji wa Ethereum–Tron wa mbinu
Kwa kubadilisha anwani za Ethereum na Tron kuwa muundo wa pamoja, jumla ya 717.287 za ulinganifu wa pamoja wa ufunguo/anwani zilibainishwa.
Mbinu inayotegemea uchunguzi wa ufunguo wa umma kupitia sahihi ya muamala ilinasa 654.032 kati ya hizo.
Ulinganifu 63.255 uliobaki ni sehemu ambayo haikuweza kunaswa kwa utoaji wa ufunguo wa umma kwa sababu kulikuwa na matumizi yasiyo hai pekee katika mitandao yote miwili.
| Kipimo | Matokeo |
|---|---|
| Jumla iliyobainishwa kwa kulinganisha muundo wa anwani | 717.287 |
| Iliyobainishwa kwa mbinu ya ufunguo wa umma | 654.032 |
| Ulinganifu wa matumizi yasiyo hai pekee | 63.255 |
| Kiwango cha kunasa | Takriban %91 |
Thamani ya takriban %91 ilipatikana kwa Ethereum–Tron chini ya hali za uthibitishaji ambapo miundo ya pamoja ya anwani iliweza kulinganishwa.
Kiwango hiki hakimaanishi kwamba mbinu itatoa mafanikio ya %91 kwa uhakika katika jozi zote za mitandao ya sarafu za kripto.
Ulinganisho wa mbinu na tafiti za awali
Chanzo kililinganisha matokeo yake yanayotegemea ufunguo wa umma na utafiti wa awali wa Harrigan na wenzake uliotegemea kulinganisha hash za anwani.
Mbinu ya awali ina baadhi ya faida. Hasa ikiwa hash ileile ya anwani ipo kwa matumizi yasiyo hai katika mitandao tofauti, huenda isiwe lazima ufunguo wa umma ufunuliwe kupitia sahihi ya muamala.
Kwa upande mwingine, mbinu ya ufunguo wa umma inaweza kuanzisha uhusiano hata pale ambapo hakuna ubadilishaji wa moja kwa moja wa maandishi kati ya hash au miwakilishi tofauti ya anwani.
| Jozi ya mtandao | Mbinu ya awali | Mbinu ya ufunguo wa umma | Kiwango |
|---|---|---|---|
| Bitcoin–Litecoin | 36.209 | 21.398 | %59 |
| Bitcoin–Dogecoin | 5.371 | 4.767 | %89 |
| Litecoin–Dogecoin | 2.782 | 2.615 | %93 |
| Bitcoin–Litecoin–Dogecoin | 2.139 | 2.115 | %98 |
Watafiti wanaeleza kuwa sababu muhimu ya tofauti hii ni matumizi yasiyo hai. Ikiwa ufunguo wa umma bado haujafunuliwa, mbinu inayotegemea ufunguo wa umma pekee haiwezi kupata baadhi ya ulinganifu.
Hata hivyo, kadiri muda unavyopita, funguo zaidi za umma zinavyoonekana kupitia sahihi za miamala, idadi ya ulinganifu unaonaswa na mbinu inaweza kuongezeka.
Ulinganisho uliopanuliwa hadi mipaka ya kisasa ya blok
Katika ulinganisho wa utafiti uliopanuliwa hadi mipaka ya data ya 2025, kwa Bitcoin–Dogecoin mbinu ya ufunguo wa umma ilipata ulinganifu 153.378 dhidi ya ulinganifu 73.682 wa mbinu ya awali.
Kwa Litecoin–Dogecoin, ulinganifu 85.700 uliripotiwa dhidi ya ulinganifu 28.276 wa mbinu ya awali.
Chanzo kinaeleza ulinganisho huu katika viwango vya takriban %200 na %300.
Asilimia hizi hazimaanishi kwamba %200 au %300 ya matumizi yote ya kweli tena yalipatikana. Zinawakilisha ukubwa wa idadi ya ulinganifu uliopatikana ukilinganishwa na mbinu ya zamani.
Kwa kuwa wigo wa mbinu hizi mbili na miundo ya funguo wanazoweza kunasa ni tofauti, matokeo haya hayapaswi kutafsiriwa kama kipimo rahisi cha usahihi wa uainishaji.
Kwa nini makundi yanaunganishwa?
Uchanganuzi wa blokcheini unaweza kujaribu kuweka anwani ambazo zinaweza kuhusiana katika kundi moja.
Mbinu ya heuristiki ya pembejeo nyingi (multiple-input heuristic) katika Bitcoin inategemea dhana kwamba pembejeo tofauti zinazotumiwa pamoja katika muamala mmoja zina uwezekano mkubwa wa kuwa chini ya udhibiti wa pamoja.
Hata hivyo, mifumo ya miamala kama CoinJoin na PayJoin inaweza kufanya dhana hii isiwe sahihi katika kila hali.
Uhusishaji unaotegemea ufunguo uliotengenezwa na watafiti hutumia utambuzi kwamba anwani tofauti zimetolewa kutoka kwa ufunguo uleule wa umma.
Kwa hiyo, ikiwa anwani mbili katika makundi tofauti zitabainika kutegemea ufunguo uleule wa umma, makundi hayo yanaweza kuunganishwa kupitia uhusiano wa kriptografia.
Idadi ya makundi ilibadilika kwa kiasi gani?
Katika chanzo, idadi ya awali ya makundi iliripotiwa kuwa:
618.812.655
kama ilivyo.
Kwa kutumia mahusiano ya ufunguo wa umma, jumla ya miunganisho 2.040.417 ya makundi ilifanywa na idadi ya mwisho ya makundi ikawa:
616.772.238
kama ilivyo.
Matokeo haya yanaonyesha kuwa makundi yanaweza kufanywa kuwa mapana zaidi kupitia uhusiano wa ufunguo uleule.
Hata hivyo, kuunganishwa kwa makundi si uthibitisho huru kwamba watu tofauti katika ulimwengu halisi ni mtu yuleyule kwa hakika.
Taarifa ya upangaji wa UTXO inaweza kuhamishwaje kwenda Ethereum?
Mojawapo ya michango muhimu ya kimetodolojia ya chanzo ni kuhusisha taarifa ya upangaji wa anwani katika modeli ya UTXO na anwani katika mfumo unaotegemea akaunti.
Kwa mfano, katika kundi la anwani za Bitcoin linalodhaniwa kuwa chini ya udhibiti wa pamoja, kunaweza kuwa na funguo tofauti za umma.
Anwani zinazoweza kulingana na funguo hizi katika Ethereum zinapobainishwa, anwani husika za Ethereum pia zinaweza kutathminiwa ndani ya kundi linalohusishwa na kundi la Bitcoin.
Katika mbinu hii, uhusiano msingi unaopatikana kutokana na matumizi ya ufunguo uleule ni wa kriptografia. Hata hivyo, ikiwa kundi la awali la Bitcoin limepatikana kutoka kwa mbinu ya heuristiki kama pembejeo nyingi, usahihi wa kundi hilo katika kiwango cha mtu halisi pia hutegemea dhana husika.
Matokeo ya upangaji wa Ethereum na Tron
| Mtandao | Anwani iliyohusishwa | Kundi lililoundwa |
|---|---|---|
| Ethereum | 497.289 | 62.681 |
| Tron | 305.019 | 19.242 |
Thamani hizi hazimaanishi kwamba anwani zote za Ethereum au Tron zimewekwa katika makundi. Zinaonyesha wigo wa makundi ambayo yaliweza kutengenezwa katika utafiti kwa kutumia mahusiano ya ufunguo wa umma na taarifa ya upangaji wa UTXO.
Je, matumizi tena yanaendelea kadiri muda unavyopita?
Utafiti ulichunguza kama matumizi tena ya ufunguo wa umma yalikuwa tu tabia ya kihistoria iliyoonekana katika miaka ya mwanzo ya mifumo ya sarafu za kripto.
Kielelezo 3 cha chanzo kinaonyesha idadi za kila robo mwaka za matumizi tena hai ya funguo ndani ya mtandao katika Bitcoin na Litecoin.
Kielelezo 4 cha chanzo kinaonyesha usambazaji wa wakati wa matukio ya kwanza ya matumizi tena hai kati ya mitandao tofauti ya sarafu za kripto.
Hitimisho kuu kutoka kwenye grafu ni kwamba matumizi tena yaliendelea hadi vipindi vya mwisho vya data vya utafiti.
Matumizi tena ya muundo wa anwani ndani ya Bitcoin
Kulingana na chanzo, sehemu kubwa zaidi ya matukio ya matumizi tena hai ndani ya mtandao katika mifumo ya UTXO inatokana na mabadiliko kati ya aina za anwani za P2PKH na P2WPKH.
Mfuatano wa matumizi kutoka P2PKH kwenda P2WPKH unawakilisha %44,6 ya jumla, huku mfuatano wa kinyume kutoka P2WPKH kwenda P2PKH ukiwakilisha %32,9.
Mifuatano hii miwili kwa pamoja inaunda takriban %77,5.
Chanzo pia kinaeleza kuwa matumizi tena yaliyotokana na miwakilishi iliyobanwa na isiyobanwa ya ufunguo wa umma ndani ya darasa lilelile la P2PKH yanawakilisha %1,8 ya jumla.
Matokeo tofauti katika Dogecoin na Zcash
Katika hifadhi ya miamala ya wazi ya Zcash iliyochunguzwa, matukio manne tu ya matumizi tena ya ufunguo wa umma ndani ya mtandao yaliripotiwa.
Katika Dogecoin, wastani wa kati wa matukio ya kwanza ya matumizi tena hai ndani ya mtandao kwa kila robo mwaka uliripotiwa kuwa mawili, na kilele cha matukio 168 kilionekana katika robo ya kwanza ya 2018.
Tofauti hizi zinaonyesha kuwa muundo wa miamala, anwani na matumizi si sawa katika kila mtandao.
Hata hivyo, matokeo haya hayaruhusu hitimisho kwamba tabia zote za faragha za Zcash ni bora kwa uhakika kuliko mitandao mingine. Hifadhi ya miamala iliyolindwa ya Zcash iko nje ya wigo wa utafiti.
Ni mitandao gani inayojitokeza katika mfululizo wa wakati baina ya minyororo?
Katika Kielelezo 4 cha chanzo, jozi zinazoonekana mara nyingi zaidi za matumizi tena hai ya kwanza zimejikita kati ya mitandao ya Bitcoin, Ethereum na Tron.
Jozi sita za mtandao zenye mwelekeo zinazotokea mara nyingi zaidi zinawakilisha takriban %73,3 ya matukio ya kwanza ya matumizi tena hai yaliyoonekana.
Sehemu kubwa zaidi ilionekana katika jozi yenye mwelekeo TRX–ETH, ambapo ufunguo wa umma ulitumiwa kwanza katika Tron na kisha Ethereum, na iliripotiwa kuwa %23,3.
Hapa mpangilio ni muhimu. Kauli TRX–ETH inaonyesha kuwa ufunguo ulitumika kikamilifu kwanza katika Tron na baadaye Ethereum.
Kiwango hiki hakimaanishi kwamba %23,3 ya watumiaji wote wa Ethereum na Tron walitumia ufunguo uleule. Kinahusu usambazaji wa matukio ya kwanza ya matumizi tena hai yaliyofafanuliwa katika chanzo.
Grafu ya UpSet ni nini?
Grafu ya UpSet (UpSet plot) ni mbinu ya uonyeshaji data inayotumiwa kuonyesha idadi ya makutano kati ya seti zaidi ya moja za data.
Katika michoro ya jadi ya Venn, kadiri idadi ya seti inavyoongezeka, kuelewa makutano kunaweza kuwa vigumu.
Uwasilishaji wa UpSet unaonyesha ni seti zipi zinakutana kwa kutumia matriki ya nukta; idadi ya elementi zinazolingana na makutano hayo huonyeshwa kwa grafu ya nguzo.
Kielelezo 2 cha chanzo kinaonyesha sehemu iliyochaguliwa ya makutano yenye idadi kubwa zaidi; Kielelezo 8 katika Kiambatisho F kinaonyesha usambazaji wa makutano yote ya matumizi tena hai.
Grafu hizi zinaonyesha kwamba ufunguo uleule wa umma unaweza kutumiwa si katika mitandao miwili pekee, bali pia katika mitandao mitatu au zaidi.
Matumizi tena ya funguo yalionekana katika aina gani za huduma?
Watafiti walitumia lebo za anwani kutoka Iknaio na Dune Analytics kulinganisha matumizi tena ya ufunguo wa umma na makundi ya huduma yanayojulikana.
Iliripotiwa kuwa jumla ya anwani 1.200 zinazohusishwa na masoko mawili makubwa ya sarafu za kripto zilitokana na matukio 894 ya matumizi tena ya funguo za kipekee.
Masoko haya mawili yalibainishwa kuhusishwa, kwa mtiririko huo, na funguo 792 na 102 za umma zilizotumiwa tena.
Utafiti unasema kuwa masoko haya yalikuwa miongoni mwa masoko 10 ya juu kwa ujazo wa biashara ya spot katika kipindi husika.
Matokeo katika makundi mengine ya huduma
| Kundi la huduma | Ufunguo uliotumiwa tena |
|---|---|
| Huduma za majina (Name Services) | 1.297 |
| Wasambazaji wa mikataba mahiri (Contract Deployers) | 1.070 |
| Madaraja ya DeFi (DeFi Bridges) | 911 |
| Huduma za kuchanganya (Mixing Services) | 203 |
Haipaswi kudhaniwa kwamba makundi haya yametenganishwa kabisa au kwamba funguo zote kwenye orodha zinamilikiwa na watu tofauti halisi.
Utafiti unawasilisha matokeo yanayolingana na anwani zilizowekewa lebo. Haiwezi kuhitimishwa kwamba kila anwani isiyo na lebo ni ya mtumiaji binafsi wa mwisho.
Daraja lina maana gani katika mtandao wa anwani?
Kielelezo 6 cha chanzo kinaonyesha madaraja ya muunganisho katika mtandao ya anwani zinazohusishwa na funguo zilizotumiwa tena.
Daraja la nodi (degree) ni idadi ya nodi jirani tofauti ambazo nodi imeunganishwa nazo moja kwa moja.
Katika utafiti, nodi zinawakilisha anwani, na kingo zinawakilisha mahusiano yaliyounganishwa ya miamala inayoingia au inayotoka kati ya anwani.
Utafiti umeonyesha kuwa baadhi ya anwani za masoko zina daraja la chini na nyingine daraja la juu. Inajadiliwa kuwa anwani za daraja la chini zinaweza kuwa anwani zinazotumiwa kwa kila mteja, huku anwani za daraja la juu zikiweza kuhusishwa na huduma zinazofanya miamala mingi.
Hata hivyo, daraja la juu peke yake halithibitishi kwamba anwani ni ya soko.
Matumizi Tena ya Ufunguo wa Umma Yanaathirije Faragha na Usalama?
Matumizi tena ya ufunguo wa umma katika mitandao tofauti ya sarafu za kripto yanaweza kufichua kwamba anwani zinazoonekana kuwa huru kutoka kwa nyingine ziko chini ya udhibiti wa pamoja wa kriptografia. Hali hii inaweza kupunguza faragha kwa kurahisisha uhusishaji wa miamala baina ya minyororo. Kutumia ufunguo uleule wa siri katika mitandao mingi kunaweza pia kusababisha mali katika mitandao mingi kuathirika ikiwa ufunguo utaingiliwa.
Kwa nini athari kwa faragha ni muhimu?
Anwani za blokcheini kwa kawaida hazina moja kwa moja majina halisi ya watu. Kwa hiyo anwani huchukuliwa kuwa vitambulishi vya majina bandia (pseudonymous).
Hata hivyo, kuwa wazi kwa umma kwa miamala ya blokcheini na kuwepo kwa ufunguo uleule katika mitandao tofauti kunaweza kuruhusu historia tofauti za miamala kuchunguzwa pamoja.
Taarifa ya ziada inayopatikana katika mtandao mmoja inaweza kurahisisha kuhusisha anwani katika mtandao mwingine.
Matokeo haya peke yake hayaonyeshi kwamba utambulisho wa kisheria wa mtumiaji umepatikana. Yanaeleza tu jinsi mahusiano ya kriptografia yaliyoonekana yanavyoweza kuathiri faragha.
Athari ya usalama ni nini?
Ikiwa ufunguo uleule wa siri umetumiwa katika blokcheini zaidi ya mmoja, athari ya kuingiliwa kwa ufunguo inaweza kutokuwa na kikomo katika mtandao mmoja tu.
Hali hii inaweza kusababisha mali zilizogawanywa katika mitandao tofauti kutegemea kwa kweli nukta moja ya uidhinishaji wa kriptografia.
Kwa hiyo, kutumia vikoa tofauti vya utoaji wa funguo kwa mitandao tofauti kunaweza kuunda utenganishaji wa usalama katika usimamizi wa funguo.
Hata hivyo, utafiti haujaonyesha kwamba funguo zote 1.604.614 zilizotumiwa tena ziliingiliwa au kwamba mali zake zilipotea.
Pochi ya HD ni nini?
Hierarchical Deterministic Wallet (HD Wallet) ni mbinu ya pochi inayowezesha kutolewa kwa funguo tofauti kwa mpangilio wa kihierarkia kutoka kwa nyenzo ya awali ya ufunguo.
Viwango kama BIP32, BIP39 na BIP44 vinahusiana na usimamizi wa funguo na pochi wa kideterministiki.
Mbinu hii inaruhusu kutumia njia tofauti za utoaji wa funguo kwa akaunti au aina tofauti za sarafu za kripto.
Katika BIP44, kuwakilisha aina tofauti za sarafu za kripto kwa matawi tofauti ya coin type ni kanuni ya muundo inayolenga kutoa utenganishaji wa vikoa.
Utenganishaji wa vikoa (domain separation) ni nini?
Domain separation ni kutenganisha madhumuni tofauti ya matumizi ndani ya mfumo uleule wa jumla wa kriptografia kwa kutumia pembejeo tofauti za kihisabati au vikoa vya funguo.
Katika pochi za sarafu za kripto, kutumia njia za utoaji wa funguo zilizotenganishwa ipasavyo kwa mitandao tofauti kunaweza kusaidia kuzuia ufunguo mmoja kutumiwa bila ulazima katika mitandao mingi.
Chanzo kinabainisha kuwa baadhi ya pochi zinazooana na EVM huruhusu watumiaji kudumisha akaunti ileile wanapobadilisha mtandao na kwamba mbinu hii, huku ikitoa urahisi wa matumizi, inaweza kuhimiza matumizi tena ya ufunguo.
Hata hivyo, watafiti hawajathibitisha kwa uhakika kwamba matumizi yote tena kati ya mitandao ya UTXO na inayotegemea akaunti yanatokana na tabia ya pochi ya HD.
Je, sababu kuu ya matumizi tena ya ufunguo ilipatikana?
Hapana. Utafiti ulijadili maelezo tofauti lakini haukuweza kubainisha kwa uhakika sababu inayotawala ya matumizi tena kati ya mifumo ya UTXO na inayotegemea akaunti.
Maelezo yanayowezekana ni pamoja na chaguo za programu za pochi, mipangilio ya utoaji funguo kideterministiki, tabia za watumiaji na mifumo ya madaraja baina ya minyororo.
Hata hivyo, hakuna mojawapo ya uwezekano huu uliowasilishwa kama sababu moja iliyothibitishwa inayofafanua uchunguzi wote.
Je, funguo dhaifu za siri zinaeleza matokeo?
Watafiti waliripoti kupatikana kwa funguo 279 dhaifu za siri za kriptografia miongoni mwa funguo zilizotumiwa tena.
Katika ufafanuzi wa udhaifu uliotumiwa na chanzo, kuna thamani ndogo sana za private key na mifuatano ya biti 256 yenye uzito mdogo wa Hamming.
Uzito wa Hamming ni idadi ya biti 1 katika mfuatano wa jozi.
Kipimo hiki kinaweza kutumiwa kuelezea baadhi ya sifa rahisi za kimuundo za mfuatano wa biti.
Hata hivyo, kwa sababu idadi ya funguo dhaifu ni ndogo ikilinganishwa na jumla ya matumizi tena yaliyoonekana, waandishi wanaona uwezekano kwamba chanzo kikuu cha jambo lote ni utengenezaji wa funguo dhaifu kuwa mdogo.
Utafiti pia unakadiria kuwa takriban %88 ya funguo za ETH zilizotumiwa tena zilikuwa na thamani katika tarehe ya tathmini ya data na kwa pamoja zilidhibiti mali ya zaidi ya 1 milioni Ether. Taarifa hii ni uchunguzi wa kipindi cha chanzo; si salio la sasa.
Jukumu la programu za madaraja ni nini?
Daraja baina ya minyororo (cross-chain bridge) ni dhana ya jumla kwa mifumo inayowezesha kusafirisha mali au miwakilishi inayohusiana nazo kati ya mitandao tofauti ya blokcheini.
Baadhi ya miundo ya madaraja inaweza kutengeneza anwani zinazotumia ufunguo uleule katika mitandao tofauti kwa lengo la urahisi wa matumizi.
Katika Kiambatisho I cha chanzo, muundo wa Avalanche Bridge umechunguzwa kama mfano halisi wa aina hii ya uhusishaji.
Hata hivyo, katika seti kuu ya data ya mitandao sita ya utafiti, Avalanche si mojawapo ya mitandao iliyochanganuliwa moja kwa moja. Mfano wa Avalanche Bridge umechukuliwa kando ili kutathmini maelezo yanayowezekana ya mahusiano ya Bitcoin na Ethereum yaliyoonekana.
Ugunduzi wa faragha unaohusiana na huduma za kuchanganya
Watafiti walilinganisha funguo 203 kati ya zilizotumiwa tena na anwani zinazohusishwa na Tornado Cash kupitia lebo za Dune Analytics.
Katika Kiambatisho I cha chanzo, baadhi ya mifano ya seti hii ndogo ilitathminiwa kwa mikono na ilielezwa kuwa matumizi ya pamoja ya ufunguo katika mitandao tofauti yanaweza kufichua miunganisho ya ziada kati ya historia za miamala zilizotenganishwa kwa madhumuni ya faragha.
Waandishi waliepuka kwa makusudi kuchapisha mifano ya watu au akaunti maalumu kwa sababu kufanya hivyo kunaweza kudhuru faragha ya watu walioathirika.
Kwa hiyo, maelezo ya Verianla pia hayatoi mifano ya kulinganisha anwani inayolenga kufichua utambulisho wa akaunti maalumu za watu binafsi.
Ni miamala mingapi ilipatikana katika uchunguzi wa Avalanche Bridge?
Katika uchunguzi uliopanuliwa katika Kiambatisho I cha chanzo, miamala 5.138 na funguo 1.872 za kipekee zinazohusiana na miamala ya Bitcoin iliyofadhiliwa kupitia Avalanche Bridge zilibainishwa.
Ugunduzi huu ni mfano halisi wa kiufundi kwamba matumizi tena ya ufunguo katika programu za madaraja yanaweza kudhoofisha utenganishaji wa faragha katika mitandao mingine.
Hata hivyo, chanzo hakionyeshi kwamba watumiaji wote wa Avalanche Bridge wanaonyesha tabia ileile au kwamba miamala yote ya daraja imesababisha uanonimishaji kushindwa.
Chanzo kinapendekeza mbinu gani ya ulinzi?
Pendekezo kuu la ulinzi katika utafiti ni kuzuia, inapowezekana, matumizi tena ya ufunguo uleule katika maeneo tofauti ya matumizi.
Mbinu hii hasa inajumuisha kudumisha utenganishaji wa vikoa kati ya mitandao katika uzalishaji wa funguo wa kideterministiki na kuhakikisha kuwa programu ya pochi haimwelekezi mtumiaji kwenye matumizi tena yasiyo ya lazima ya ufunguo.
Katika mifumo ya UTXO, matumizi ya ufunguo mpya au anwani mpya inayofaa ya mpokeaji kwa kila muamala pia yanazingatiwa kwa lengo la kupunguza uwezekano wa kuhusisha miamala.
Hata hivyo, utafiti hautoi orodha iliyothibitishwa na ya jumla ya usanidi inayosema kwamba watumiaji wote wa programu yoyote ya pochi wanapaswa kutumia mipangilio ileile.
Vikwazo vya kimetodolojia vya utafiti
Kikwazo cha kwanza: Mbinu haiwezi kugundua moja kwa moja baadhi ya matukio ya matumizi tena yasiyo hai ambapo ufunguo wa umma haujawahi kufichuliwa.
Kikwazo cha pili: Katika miamala ya UTXO yenye sahihi nyingi, haikubainishwa mmoja mmoja ni funguo zipi za umma zilizotumiwa kweli kuzalisha sahihi.
Kikwazo cha tatu: Tathmini ya Zcash ilifanywa tu kwenye hazina ya uwazi (transparent pool). Hazina iliyolindwa inayotegemea zk-SNARK haitoi maelezo ya miamala yanayohitajika na utafiti.
Kikwazo cha nne: Miamala ya Taproot katika Bitcoin na Litecoin; Mimblewimble Extension Blocks katika Litecoin haikujumuishwa katika upeo wa tathmini.
Kikwazo cha tano: Katika Ethereum na Tron, funguo za moja kwa moja za EOA pekee ndizo zilizochunguzwa; uthibitishaji wa sahihi ndani ya mikataba mahiri na funguo za ziada za ruhusa ziliachwa nje ya upeo.
Kikwazo cha sita: Kupatikana kwa anwani zilizo na lebo kunaweza kuonyesha uhusiano wa kiufundi na huduma husika; hakuthibitishi kuwa anwani zote zisizo na lebo ni za watumiaji binafsi.
Kikwazo cha saba: Utafiti haukuweza kubaini sababu mahususi ya kitabia au ya programu ya matumizi tena ya funguo katika matukio yote.
Matokeo yanayoungwa mkono na utafiti
- Ufunguo uleule wa umma wa secp256k1 unaweza kutumiwa katika mitandao tofauti ya sarafu za kripto.
- Uhusiano wa ufunguo wa pamoja unaweza kubainishwa hata kati ya mifumo kama Bitcoin na Ethereum ambayo miundo yake ya anwani haiendani moja kwa moja.
- Katika mitandao sita iliyochunguzwa, funguo za kipekee 1.604.614 zilizotumiwa tena zilipatikana.
- Angalau funguo 1.429.008 zilitumiwa kwa kusaini kikamilifu katika zaidi ya mtandao mmoja.
- Funguo 831.056 zilizotumiwa tena zilibainishwa kati ya mifumo ya UTXO na mifumo inayotegemea akaunti.
- Mahusiano ya funguo za umma yanaweza kupanua mbinu zilizopo za upangaji wa anwani katika makundi.
- Ilibainika kuwa matumizi tena ya funguo yanaonekana pia katika huduma za kitaalamu kama vile masoko ya kubadilishana na madaraja.
- Matumizi tena ya funguo kati ya minyororo yanaweza kuleta hatari kwa faragha na usalama wa funguo.
- Matumizi tena ni jambo lililoendelea hadi vipindi vya mwisho vya data vya utafiti.
Ujumla ambao utafiti hauungi mkono
- Haijaonyeshwa kuwa funguo zote zilizotumiwa tena zilidukuliwa au kuchukuliwa.
- Haijathibitishwa kwa uhakika kuwa ulinganifu wote ulifanywa na mtu yuleyule halisi.
- Haijaonyeshwa kuwa funguo zote za umma zilitumiwa tena kwa makusudi na watumiaji.
- Matumizi tena yasiyo hai si lazima yalitokea kwa hiari ya mtumiaji.
- Matumizi yote yanayowezekana ya funguo hayakupatikana kikamilifu.
- Matokeo ya utafiti hayawakilishi hali ya moja kwa moja ya mitandao yote ya blokcheini ya leo.
- Utafiti haukuchanganua sahihi zote za mikataba mahiri au aina zote za miamala iliyolindwa.
- Haijathibitishwa kuwa sababu pekee ya matumizi tena ya funguo ni pochi za HD au madaraja.
- Haiwezi kuhitimishwa kuwa upangaji wa anwani katika makundi daima hutambua kwa uhakika utambulisho wa mtu halisi.
Hitimisho la jumla la utafiti
Utafiti wa Rainer Stütz na wenzake unaonyesha kuwa tofauti za miundo ya anwani katika mitandao ya sarafu za kripto hazihakikishi kuwa funguo za kriptografia ni huru kutoka kwa nyingine.
Kwa data kubwa za kihistoria imeonyeshwa kuwa funguo zilezile za umma za secp256k1 zilitumiwa tena kati ya mifumo ya UTXO kama Bitcoin, Litecoin, Dogecoin na Zcash na mifumo inayotegemea akaunti kama Ethereum na Tron.
Mchango mkuu wa utafiti si kubaini tu idadi ya matumizi tena. Kwa kufanya ufunguo wa umma kuwa kitu cha kulinganisha moja kwa moja, mbinu ya kuhusisha imewasilishwa ambayo inaruhusu blokcheini zinazotegemea miundo tofauti ya anwani kuchunguzwa kwa pamoja.
Mbinu hii inapanua upeo wa mbinu zilizopo za kupanga anwani katika makundi huku pia ikiongeza uwezekano wa kuhusisha miamala ya watumiaji katika mitandao tofauti. Kwa hiyo, utafiti ni muhimu kwa uchanganuzi wa uchunguzi wa blokcheini na kwa faragha ya mtumiaji.
Hitimisho la jumla ni kwamba kuhakikisha utenganishaji unaofaa wa funguo kati ya mitandao tofauti ya sarafu za kripto si chaguo linalohusu mpangilio wa anwani pekee, bali pia ni kanuni muhimu ya usanifu kwa usalama wa muda mrefu wa kriptografia na faragha.
Maelezo ya Chanzo na Mbinu
Utafiti asilia: Reuse of Public Keys Across UTXO and Account-Based Cryptocurrencies.
Waandishi: Rainer Stütz, Nicholas Stifter, Melitta Dragaschnig, Bernhard Haslhofer, Aljosha Judmayer.
Mpangilio wa waandishi: Mpangilio wa asili katika PDF ya chanzo umehifadhiwa.
Taasisi: Complexity Science Hub; SBA Research; AIT Austrian Institute of Technology; University of Vienna; Iknaio Cryptoasset Analytics GmbH.
Mahusiano ya waandishi na taasisi: Rainer Stütz — Complexity Science Hub. Nicholas Stifter — SBA Research. Melitta Dragaschnig — AIT Austrian Institute of Technology. Bernhard Haslhofer — Complexity Science Hub na Iknaio Cryptoasset Analytics GmbH. Aljosha Judmayer — University of Vienna.
Mchango sawa: Hakuna tamko tofauti la mchango sawa lililotambuliwa katika chanzo.
Mwandishi wa mawasiliano: Anwani za mawasiliano za waandishi zimetolewa katika PDF; alama tofauti ya corresponding-author haijaonyeshwa wazi.
Kitambulisho cha ArXiv: arXiv:2601.19500.
Toleo lililochunguzwa: arXiv:2601.19500v3.
Tarehe ya toleo lililochunguzwa: 20 Februari 2026.
Tarehe ya uwasilishaji wa kwanza: 27 Januari 2026.
ArXiv DOI: 10.48550/arXiv.2601.19500.
Kiungo rasmi cha chanzo: https://arxiv.org/abs/2601.19500
Mkutano: Financial Cryptography and Data Security 2026.
Hali ya uchapishaji: Katika rekodi ya uchapishaji ya kitaasisi ya University of Vienna, imeainishwa kama mchango wa mkutano uliopitiwa na wataalamu wenza. Utafiti uliochunguzwa ni toleo la arXiv v3.
DOI ya mkutano: DOI ya mwisho ya mkutano iliyo tofauti na arXiv DOI haijathibitishwa kwa toleo lililochunguzwa.
Mwaka wa uchapishaji: 2026.
Aina ya chanzo: Utafiti wa kimajaribio wa usalama na faragha ya blokcheini; uundaji wa mbinu na uchanganuzi wa kihistoria wa mtandao.
Uwanja wa kisayansi: Usalama wa kompyuta, kriptografia, uchanganuzi wa uchunguzi wa blokcheini na faragha ya mtumiaji.
Mitandao iliyochunguzwa: Bitcoin, Ethereum, Litecoin, Dogecoin, Zcash, Tron.
Tarehe ya ukomo wa data: Bloku za mwisho kabla ya 1 Aprili 2025.
Muundo mkuu wa kriptografia: ECDSA na funguo za umma za secp256k1.
Uchimbaji wa data za UTXO: bitcoin-etl 1.5.2 iliyopanuliwa kwa sehemu za SegWit.
Uchimbaji wa data unaotegemea akaunti: Urejeshaji wa ufunguo wa umma wa ECDSA kutoka kwa sahihi za miamala ya EOA ya Ethereum na Tron.
Tokeo kuu la matumizi tena: Funguo za kipekee 1.604.614 zilizotumiwa tena; angalau funguo 1.429.008 zilizotumiwa tena kikamilifu.
Tokeo kati ya UTXO–mfumo wa akaunti: Funguo za umma za kipekee 831.056.
Tokeo la Bitcoin–Ethereum: Funguo za umma 497.178 zilizotumiwa tena.
Uthibitishaji wa Ethereum–Tron: Ulinganifu wa miundo ya anwani 717.287; 654.032 zilibainishwa kwa mbinu ya ufunguo wa umma; 63.255 zilikuwa ulinganifu wa matumizi yasiyo hai pekee.
Tokeo la upangaji katika makundi: Muunganisho wa makundi 2.040.417; awali makundi 618.812.655, baadaye 616.772.238.
Upangaji katika makundi unaotegemea akaunti: Katika Ethereum anwani 497.289 ziligawanywa katika makundi 62.681; katika Tron anwani 305.019 katika makundi 19.242.
Vyanzo vya uwekaji lebo: Iknaio Cryptoasset Analytics, GraphSense na Dune Analytics.
Makundi muhimu ya huduma: Huduma za majina, wasambazaji wa mikataba, madaraja ya DeFi, huduma za kuchanganya na masoko ya kubadilishana sarafu za kripto yaliyowekwa kati.
Mipaka ya upeo: Utenganishaji wa watia sahihi hai katika sahihi nyingi, hazina iliyolindwa ya Zcash, Taproot, Litecoin MWEB, sahihi ndani ya mikataba mahiri na funguo za ziada za ruhusa za Tron ziliachwa nje ya upeo.
Kielelezo 1: Kinaonyesha miundo tofauti ya anwani inayoweza kutolewa kutoka kwa ufunguo uleule wa umma.
Kielelezo 2 na Kielelezo 8: Vinawasilisha makutano ya seti mbalimbali za sarafu za kripto kwa onyesho la UpSet.
Kielelezo 3: Kinaonyesha usambazaji wa muda wa matumizi tena hai ndani ya mtandao katika Bitcoin na Litecoin.
Kielelezo 4: Kinaonyesha usambazaji wa kila robo mwaka wa matukio ya kwanza ya matumizi tena hai kati ya minyororo.
Kielelezo 5 na Kielelezo 9: Vinaeleza upanuzi wa makundi ya anwani kwa kutumia mahusiano ya funguo za umma.
Kielelezo 6: Kinaonyesha usambazaji wa daraja katika mtandao wa miamala wa anwani zinazohusiana na funguo zilizotumiwa tena.
Kielelezo 7: Kinaonyesha usambazaji wa kihistoria wa aina za matokeo ya miamala ya UTXO.
Ujenzi upya wa taswira: Miundo ya asili ya taswira za chanzo haikutumiwa; ulinganisho mpya na michoro ya dhana ya mbinu iliandaliwa kutoka kwa data za nambari.
Upatikanaji wa data: Historia ya umma ya miamala ya blokcheini zilizochanganuliwa hutoa data za utafiti zinazoweza kuzalishwa upya. Hata hivyo, katika uchunguzi huu haijathibitishwa kuwa miundo ya kati ya data iliyotumiwa na seti zote za data zilizochakatwa zilisambazwa kama faili tofauti.
Msimbo: Katika Kiambatisho D na Kiambatisho B cha chanzo kuna viungo vya msimbo vilivyochapishwa na watafiti kwa ajili ya urejeshaji wa ufunguo wa umma na ukaguzi wa uhalali unaohusika.
Ufadhili: Chini ya Austrian KIRAS: DeFiTrace (905300) na LLEA (926183); FFG Bridge SecKey (46322124); SBA Research COMET Center; University of Vienna; mpango wa Horizon Europe wa Umoja wa Ulaya (ruzuku 101168360).
Mgongano wa maslahi: Hakuna tamko tofauti lililoandaliwa la mgongano wa maslahi lililotambuliwa katika PDF. Mahusiano ya kitaasisi ya waandishi yamehifadhiwa kama yalivyoelezwa katika chanzo.
CRediT/mchango wa waandishi: Hakuna matriksi ya kina ya mchango wa waandishi ya CRediT iliyotambuliwa. Majukumu hayajagawanywa kwa kudhani.
Leseni/hakimiliki: Ufikiaji wazi wa chanzo haumaanishi kuwa taswira zote za asili zinaweza kutumiwa tena bila kikomo. Maudhui ya kisayansi ya taswira na majedwali yamewasilishwa kwa njia huru.
Mpaka wa hitimisho la kisayansi: Matumizi tena ya ufunguo wa umma yanawezesha kuanzishwa kwa uhusiano wa kriptografia kati ya mitandao tofauti. Hata hivyo, uhusiano huu haumaanishi katika kila tukio kwamba utambulisho wa mtu halisi umethibitishwa, ufunguo umeibiwa au uhalifu wa kifedha umetokea.
Acha maoni
Anwani yako ya barua pepe haitachapishwa. Sehemu za lazima zimewekewa alama ya *