


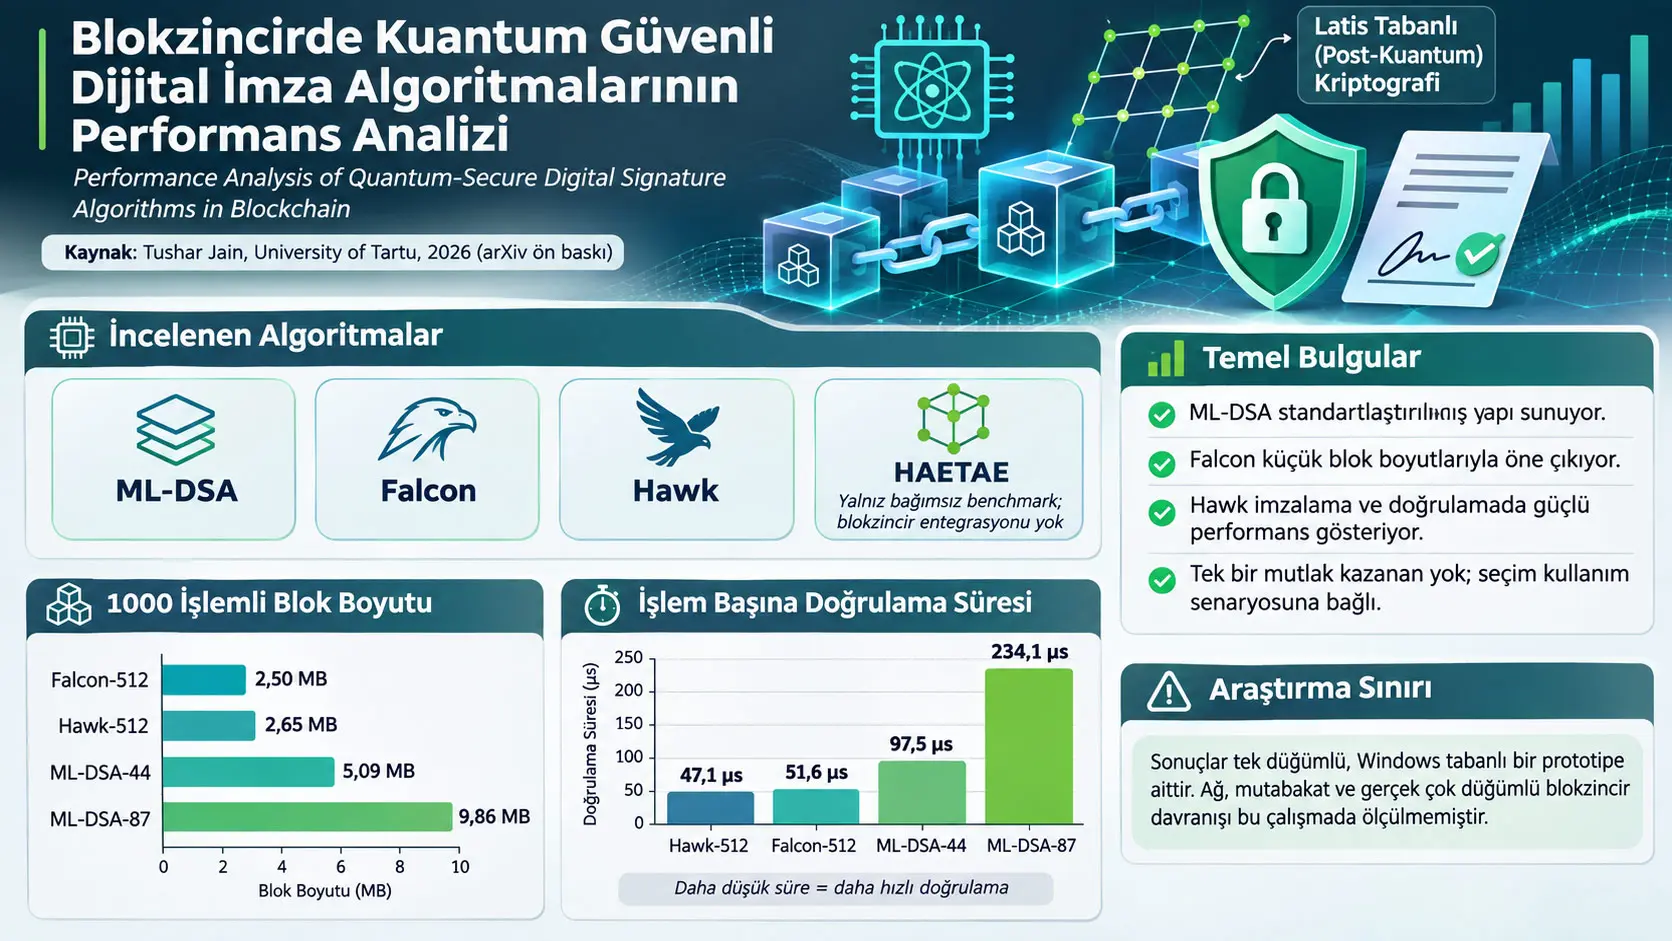
Kuantum sonrası kriptografi (Post-Quantum Cryptography, PQC), klasik bilgisayarlara ve gelecekteki yeterli kapasiteye sahip kuantum bilgisayarların gerçekleştirebileceği saldırılara karşı dayanıklı olması hedeflenen kriptografik yöntemlerin geliştirilmesiyle ilgilenmektedir. Blokzincir sistemlerinde kullanılan dijital imzalar, işlemlerin yetkilendirilmesi ve doğrulanması için temel güvenlik bileşenleridir. Günümüzde Bitcoin ve Ethereum gibi sistemlerde kullanılan eliptik eğri temelli dijital imza yöntemlerinin güvenliği, yeterince güçlü bir kuantum bilgisayarda Shor algoritmasıyla çözülebilecek matematiksel problemlere dayanmaktadır. Bu durum, blokzincir altyapılarında uzun dönemli kriptografik güvenliğin nasıl korunabileceği sorusunu gündeme getirmektedir.
Tushar Jain tarafından hazırlanan “Performance Analysis of Quantum-Secure Digital Signature Algorithms in Blockchain” başlıklı araştırma, kuantum sonrası dijital imza algoritmalarının blokzincir benzeri bir sistemde işlem maliyetini, anahtar ve imza boyutlarını, işlem veri büyüklüğünü ve blok doğrulama süresini nasıl etkilediğini karşılaştırmaktadır. Çalışma, CRYSTALS-Dilithium'un standartlaştırılmış biçimi olan ML-DSA ile Falcon ve Hawk algoritmalarını ortak bir blokzincir prototipinde değerlendirmekte; HAETAE algoritmasını ise bağımsız kriptografik performans ölçümleriyle incelemektedir.
Deneylerde tek düğümlü, hesap tabanlı bir blokzincir prototipi kullanılmıştır. Her algoritma için 100 anahtar üretimi, aynı işlem yapısıyla 1.000 imzalı işlem ve 100 tekrarlı blok doğrulaması değerlendirilmiştir. İşlemler Alice adlı bir gönderici cüzdandan Bob adlı bir alıcı cüzdana yapılan sabit miktarlı transferler şeklinde modellenmiştir. Ağ iletişimi, dağıtık mutabakat ve gerçek blok yayılımı prototip kapsamına dahil edilmemiştir.
Kaynak sonuçlarına göre, 1.000 işlemlik blok boyutu ML-DSA-44 için 5.092.084 bayt, ML-DSA-87 için 9.859.084 bayt, Falcon-512 için 2.497.118 bayt ve Hawk-512 için 2.651.084 bayttır. Dolayısıyla incelenen uygulamada Falcon-512 ve Hawk-512, ML-DSA'nın karşılaştırılan parametre kümelerine göre daha küçük işlem ve blok verisi üretmiştir.
İşlem başına imza doğrulama süresi Hawk-512 için 47,1 mikrosaniye (µs), Falcon-512 için 51,6 µs, ML-DSA-44 için 97,5 µs ve ML-DSA-87 için 234,1 µs olarak ölçülmüştür. Buna karşılık ML-DSA-44'ün anahtar üretimi 78,9 µs iken Falcon-512 için 5.721,4 µs ve Hawk-512 için 1.477,8 µs bulunmuştur. Bu farklılıklar, bir algoritmanın hızlı anahtar üretmesinin onun en küçük imzayı veya en hızlı doğrulamayı sağlayacağı anlamına gelmediğini göstermektedir.
HAETAE-120, HAETAE-180 ve HAETAE-260 algoritmaları da değerlendirilmiş; ancak uygulama derleyicisiyle uyumluluk sorunları nedeniyle blokzincir prototipine entegre edilmemiştir. Bu algoritmalara ait süreler yalnız bağımsız anahtar üretimi, imzalama ve doğrulama ölçümleridir. HAETAE için blok boyutu veya blok doğrulama süresi sonuçları elde edilmiş gibi yorumlanmamalıdır.
Araştırmanın temel bulgusu, kuantum sonrası dijital imza algoritmaları arasında tek bir mutlak performans liderinin bulunmadığıdır. ML-DSA standartlaştırılmış yapısı ve düşük anahtar üretim maliyetiyle; Falcon küçük imzaları ve hızlı doğrulamasıyla; Hawk ise özellikle imzalama ve doğrulama performansıyla farklı avantajlar göstermiştir. Ancak sonuçlar belirli bir bilgisayar, yazılım ortamı ve tek düğümlü prototiple sınırlıdır. Gerçek blokzincir ağlarında bant genişliği, çok düğümlü doğrulama, mutabakat, enerji tüketimi ve blok yayılımı ayrıca incelenmelidir.
Türkiye'de blokzincir altyapısı geliştiren kuruluşlar, yazılım mühendisleri ve siber güvenlik araştırmacıları açısından çalışma, kuantum sonrası algoritma seçiminin yalnız teorik güvenlik düzeyine göre değil; doğrulama gecikmesi, veri büyüklüğü, uygulama karmaşıklığı ve hedef sistemin kaynak kapasitesi birlikte değerlendirilerek yapılması gerektiğini göstermektedir. Ancak araştırma Türkiye'ye özgü bir blokzincir ağı veya yerel altyapı üzerinde deney gerçekleştirmemiştir.
Blokzincirler Neden Kuantum Sonrası Dijital İmzalara İhtiyaç Duyabilir?
Blokzincir işlemlerinin güvenliği, işlemi yetkilendiren dijital imzanın geçerli olup olmadığının doğrulanmasına dayanır. Eliptik eğri temelli mevcut imza sistemleri klasik bilgisayarlara karşı güçlü kabul edilen matematiksel problemleri kullanmaktadır. Yeterli büyüklükte ve hata düzeltme yeteneğine sahip kuantum bilgisayarlar, Shor algoritması sayesinde bu problemlerin bazılarını verimli biçimde çözebileceğinden uzun vadede farklı imza yöntemlerine geçiş ihtiyacı doğabilir.
Blokzincirde dijital imza ne işe yarar?
Blokzincir (blockchain), işlemlerin bloklar halinde tutulduğu ve blokların kriptografik özet değerleriyle birbirine bağlandığı kayıt sistemidir. Dağıtık blokzincirlerde farklı düğümler bu kayıtların doğruluğunu kontrol eder.
Dijital imza ise bir işlemin yetkili anahtar sahibi tarafından imzalanıp imzalanmadığının doğrulanmasını sağlar. İmzalama işleminde özel anahtar (secret/private key), doğrulamada ise ilgili açık anahtar (public key) kullanılır.
Temel dijital imza modeli üç işleve ayrılabilir:
- KeyGen: Açık ve özel anahtar çiftini üretir.
- Sign: Özel anahtar kullanarak mesaj veya işlem üzerinde dijital imza üretir.
- Verify: Açık anahtar, mesaj ve imza arasındaki matematiksel ilişkiyi kontrol eder.
Bu işlevler genel olarak:
\[ (pk,sk)\leftarrow KeyGen() \]
\[ \sigma\leftarrow Sign(sk,M) \]
\[ Verify(pk,M,\sigma)\in\{0,1\} \]
biçiminde ifade edilir. Burada \(pk\) açık anahtar, \(sk\) özel anahtar, \(M\) imzalanan mesaj ve \(\sigma\) dijital imzadır. Doğrulama çıktısının 1 olması imzanın ilgili yöntemin koşulları altında kabul edildiğini, 0 olması ise reddedildiğini ifade eder.
Bu üçlü gösterim kriptografik sistemlerin genel işleyişini açıklamak içindir. Çalışmada kullanılan gerçek algoritmaların anahtar biçimleri, imza oluşturma kuralları ve doğrulama koşulları birbirinden farklıdır.
Eliptik eğri kriptografisi neden kuantum bilgisayarlardan etkilenebilir?
Eliptik Eğri Kriptografisi (Elliptic Curve Cryptography, ECC), belirli eliptik eğri matematiksel problemlerinin klasik bilgisayarlarda çözülmesinin güç olmasına dayanır. Bitcoin ve Ethereum ekosistemlerinde ECDSA veya Schnorr gibi imza yöntemleri bu aileyle ilişkilidir.
Eliptik eğri ayrık logaritma problemi, bir açık anahtar noktasından ilgili özel anahtar skalerini hesaplamanın klasik koşullarda güç olmasına dayanır.
Shor algoritması, yeterli kapasitedeki kuantum bilgisayarlarda tam sayı çarpanlara ayırma ve ayrık logaritma gibi problemleri polinom zamanda çözebilen kuantum algoritmasıdır. Bu nedenle Shor algoritması, bazı mevcut açık anahtarlı kriptografik sistemlerin uzun dönemli güvenliğini tehdit etmektedir.
Ancak çalışma büyük ölçekli, kriptografik açıdan yeterli kapasiteye sahip kuantum bilgisayarların henüz mevcut olmadığını belirtmektedir. Araştırmada gerçek bir kuantum saldırısı yürütülmemiştir. Kuantum tehdidi, alternatif imza algoritmalarının incelenmesinin bilimsel gerekçesidir.
Kuantum sonrası kriptografi ne demektir?
Post-Quantum Cryptography (PQC), klasik bilgisayarlarda çalışabilen ve bilinen kuantum saldırılarına karşı dayanıklı olması hedeflenen kriptografik algoritmaları kapsar.
Bu terim, algoritmaların mutlaka kuantum bilgisayarda çalıştırıldığı anlamına gelmez. Çalışmada ML-DSA, Falcon, Hawk ve HAETAE klasik bir x86_64 masaüstü bilgisayarda değerlendirilmiştir.
Kuantum sonrası algoritmaların güvenliği de matematiksel varsayımlara dayanır. Bir algoritmanın “kuantum sonrası” olarak tasarlanması, bütün olası klasik veya kuantum saldırılarına karşı mutlak güvenli olduğunun deneysel kanıtı değildir.
Kafes tabanlı kriptografi nedir?
Kafes tabanlı kriptografi (Lattice-Based Cryptography), yüksek boyutlu matematiksel yapılarda bazı vektör veya çözüm problemlerinin hesaplama açısından güç olmasını kullanır.
Bir kafes, belirli vektörlerin tam sayı katsayılarla oluşturduğu düzenli matematiksel nokta yapısı olarak düşünülebilir. Kriptografik uygulamalarda bu yapı çok boyutlu olduğundan bazı kısa vektörleri veya gizli ilişkileri bulmak hesaplama açısından güçleşir.
Kaynak, dört algoritmanın farklı kafes problemleri ve matematiksel yapılar kullandığını açıklamaktadır:
- ML-DSA: Module-LWE ve Module-SIS gibi modül kafes problemleriyle ilişkilidir.
- Falcon: NTRU tabanlı kafes ve GPV imza yaklaşımını kullanır.
- Hawk: Kafes izomorfizmi problemi (Lattice Isomorphism Problem, LIP) çerçevesindeki yapılara dayanır.
- HAETAE: Modül kafes problemlerini ve Fiat–Shamir-with-aborts yaklaşımını kullanır.
Polinom halkası nedir?
Kaynakta kafes tabanlı algoritmaların matematiksel gösteriminde aşağıdaki polinom halkası kullanılır:
\[ R_q=\mathbb{Z}_q[X]/(X^n+1) \]
Bu ifade, katsayıların \(q\) modülüne göre değerlendirildiği ve polinomların \(X^n+1\) bağıntısına göre işlendiği bir cebirsel yapıyı temsil eder.
\(\mathbb{Z}_q\): \(q\) modülüne göre tam sayı sınıflarıdır.
\(X\): Polinomun biçimsel değişkenidir.
\(n\): Kullanılan polinom derecesiyle ilişkili parametredir.
\(q\): Modüler aritmetikte kullanılan asal modüldür.
\((X^n+1)\): Polinom işlemlerindeki indirgeme bağıntısını belirler.
Bu sistemde polinomlar sıradan sınırsız dereceli cebir ifadeleri gibi değerlendirilmez. İlgili indirgeme bağıntısı uygulanır ve katsayılar modüler aritmetik kapsamında tutulur.
NTT neden önemli?
Number Theoretic Transform (NTT), ayrık Fourier dönüşümüne benzeyen ancak karmaşık sayılar yerine uygun sonlu modüler aritmetik yapılar üzerinde tanımlanan bir dönüşümdür.
Polinom çarpımını doğrudan gerçekleştirmek için kullanılan basit yöntemin hesaplama karmaşıklığı yaklaşık:
\[ O(n^2) \]
iken uygun dönüşüm temelli yöntemlerde:
\[ O(n\log n) \]
ölçeğine indirilebilir.
Buradaki \(O\) gösterimi, algoritmanın işlem sayısının giriş büyüklüğü arttıkça nasıl ölçeklendiğini ifade eden asimptotik karmaşıklık gösterimidir.
\(n^2\), \(n\) büyüdüğünde karesel artışı; \(n\log n\) ise daha yavaş büyüyen yarı-doğrusal bir karmaşıklığı temsil eder. Ancak bu gösterim doğrudan belirli bir bilgisayarda kaç mikrosaniye gerektiğini söylemez. Gerçek süre; uygulama, donanım, bellek erişimi ve kullanılan diğer işlemlere bağlıdır.
Kaynak NTT'yi, kafes tabanlı imza algoritmalarında polinom işlemlerinin hızlandırılması açısından önemli matematiksel araçlardan biri olarak açıklamaktadır.
ML-DSA, Falcon, Hawk ve HAETAE Arasındaki Temel Farklar Nelerdir?
ML-DSA, Falcon, Hawk ve HAETAE, kuantum sonrası dijital imza üretimi için tasarlanmış farklı kafes tabanlı algoritmalardır. Kaynakta bunlar anahtar ve imza boyutları, anahtar üretme maliyeti, imzalama süresi ve doğrulama performansı bakımından incelenmektedir. ML-DSA, Falcon ve Hawk blokzincir prototipinde test edilmiş; HAETAE'nin karşılaştırması ise yalnız bağımsız kriptografik ölçümlerle sınırlandırılmıştır.
CRYSTALS-Dilithium ve ML-DSA
CRYSTALS-Dilithium, modül kafes problemlerine dayalı bir dijital imza algoritmasıdır. NIST tarafından standartlaştırılan biçimi Module-Lattice-Based Digital Signature Algorithm (ML-DSA) adıyla bilinmektedir.
Kaynakta ML-DSA için polinom halkasının temel parametreleri:
\[ n=256,\qquad q=8380417 \]
olarak verilmiştir.
Buradaki \(n\), kullanılan polinom boyutuyla ilişkili parametreyi; \(q\) ise modüler aritmetik değerini temsil eder. ML-DSA-44, ML-DSA-65 ve ML-DSA-87 varyantları aynı temel \(n\) ve \(q\) değerlerini kullanırken matris boyutları ve güvenlik parametreleri bakımından farklılaşır.
ML-DSA anahtar üretimi
Kaynak anahtar üretiminin matematiksel yapısını yüksek düzeyli olarak açıklamaktadır. Önce açık matris \(A\), kısa gizli vektörler \(s_1\) ve \(s_2\) oluşturulur:
\[ A\in R_q^{k\times\ell} \]
\[ s_1\in\mathcal{S}_{\eta}^{\ell}, \qquad s_2\in\mathcal{S}_{\eta}^{k} \]
Ardından:
\[ t=As_1+s_2\pmod q \]
hesaplanır.
\(A\): Açık matristir.
\(s_1\) ve \(s_2\): Belirli sınırlardan örneklenen kısa gizli vektörlerdir.
\(k,\ell\): Matris ve vektör boyutlarını belirleyen parametrelerdir.
\(\eta\): Gizli değerlerin örnekleme sınırlarıyla ilişkili parametredir.
\(t\): Açık anahtar yapısında kullanılan hesaplanmış değerdir.
Kaynak işlemi şu özetle gösterir:
\[ pk=(A,t),\qquad sk=(s_1,s_2) \]
Bu gösterim matematiksel ana yapıyı açıklamaktadır. Gerçek standart uygulamada tohumlar, yardımcı özetler, sıkıştırılmış kodlamalar ve ek alanlar bulunduğundan bu iki eşitlik tam anahtar serileştirme biçimi değildir.
ML-DSA imzalama işlemi
Kaynak, imzalama mekanizmasını belirli temel adımlarla açıklar. Öncelikle rastgele maskeleme vektörü \(y\) oluşturulur ve:
\[ w=Ay \]
hesaplanır.
Mesaj \(M\) ile hesaplanan taahhüt değeri üzerinden bir meydan okuma değeri oluşturulur:
\[ c=H(M\parallel w) \]
Burada \(H\) kriptografik özet işlemini, \(\parallel\) ise verilerin birleştirilmesini ifade eder.
Daha sonra:
\[ z=y+cs_1 \]
ilişkisiyle yanıt değeri elde edilir.
Kaynağın yüksek düzeyli anlatımında imza, \(c\) ve \(z\) bileşenleriyle ifade edilir. Bununla birlikte gerçek ML-DSA imza kodlamasında ipucu değerleri, yüksek/düşük bit ayrımı, sınır kontrolleri ve yeniden örnekleme adımları da bulunur.
ML-DSA doğrulama işlemi
Kaynak, doğrulama için aşağıdaki özet ilişkiyi verir:
\[ w'=Az-ct\pmod q \]
Ardından meydan okumanın yeniden hesaplanmasıyla:
\[ c=H(M\parallel w') \]
koşulu değerlendirilir.
Bu matematiksel anlatım bir öğretim özetidir; gerçek standart doğrulamanın bütün ipucu, yüksek bit rekonstrüksiyonu ve norm sınırı kontrollerini tek başına göstermemektedir. Kaynak da bu ek kontrollerin gerekli olduğunu açıkça belirtmektedir.
ML-DSA parametre kümeleri
| Parametre | ML-DSA-44 | ML-DSA-65 | ML-DSA-87 |
|---|---|---|---|
| (k, ℓ) | (4, 3) | (6, 4) | (8, 5) |
| Açık anahtar (bayt) | 1.312 | 1.952 | 2.592 |
| Özel anahtar (bayt) | 2.560 | 4.032 | 4.896 |
| İmza (bayt) | 2.420 | 3.309 | 4.627 |
Güvenlik parametreleri yükseldikçe matris boyutları, imza boyutları ve işlem maliyetleri artabilmektedir. Ancak bir parametre kümesinin daha büyük olması tek başına o varyantın belirli bir sistemde daha iyi performans sağlayacağını göstermez.
Falcon algoritması
Falcon, NTRU kafes yapısına ve GPV temelli imza yaklaşımına dayanan bir kuantum sonrası imza yöntemidir. Kaynak, Falcon'un özellikle daha küçük imza ve açık anahtar boyutları üretme hedefiyle önem kazandığını belirtmektedir.
Falcon için kullanılan halka yine:
\[ R_q=\mathbb{Z}_q[X]/(X^n+1) \]
şeklindedir. Kaynak parametreleri:
\[ n\in\{512,1024\},\qquad q=12289 \]
olarak verilmektedir.
Falcon anahtar üretiminin matematiksel temeli
Kaynakta kısa polinomlar \(f,g,F,G\) için NTRU ilişkisi:
\[ fG-gF=q \]
biçiminde verilmektedir.
Bu eşitlik, polinomlar arasındaki özel bir cebirsel ilişkiyi ifade eder. Uygun kısa polinomların bulunması, Falcon'un gizli anahtar yapısıyla ilişkili kafes tabanının oluşturulmasına katkı sağlar.
Gizli tuzak kapısı (trapdoor) tabanı yüksek düzeyde:
\[ B= \begin{pmatrix} g & -f\\ G & -F \end{pmatrix} \]
olarak gösterilmektedir.
Açık anahtar polinomu ise:
\[ h=gf^{-1}\pmod q \]
ilişkisiyle tanımlanır.
Buradaki \(f^{-1}\), ilgili polinom halkasında \(f\)'nin çarpımsal tersini temsil eder. Bu, sıradan gerçek sayılarda kullanılan bölme işlemiyle aynı türden bir işlem değildir.
Kaynağın yüksek düzeyli gösteriminde:
\[ pk=h,\qquad sk=B \]
yazılır. Gerçek Falcon uygulamasındaki gizli anahtar biçimi ve örnekleme için gerekli yardımcı veriler bu özetten daha ayrıntılıdır.
Falcon imzalama ve doğrulama
Falcon mesajın özetinden elde edilen hedefe yakın, belirli norm koşullarını sağlayan kısa bir kafes vektörü üretmeyi hedefler. Gizli anahtardaki trapdoor yapısı bu örneklemenin yapılabilmesini sağlar.
Kaynak kısa imza vektörünü:
\[ s=c-v=(s_1,s_2) \]
ilişkisiyle açıklar. Burada \(c\), mesaj özetinden oluşturulan hedefle; \(v\), trapdoor kullanılarak seçilen kafes vektörüyle ilişkilidir.
Doğrulamada imza vektörünün kısa olup olmadığı ve ilgili açık matematiksel bağıntıyı sağlayıp sağlamadığı kontrol edilir:
\[ sA=H(m)\pmod q \]
Kaynak bu eşitliği Falcon'un yüksek düzeyli öğretici gösterimi olarak sunar. Gerçek imza doğrulaması ek kodlama ve norm kontrolleri içerir.
Falcon parametre değerleri
| Parametre | Falcon-512 | Falcon-1024 |
|---|---|---|
| NIST hedef güvenlik düzeyi | I | V |
| Halka derecesi n | 512 | 1.024 |
| Modül q | 12.289 | 12.289 |
| Yaklaşık standart sapma s | 165,74 | 168,39 |
| Maksimum imza norm sınırı β | 5.833,93 | 8.382,44 |
| Salt uzunluğu (bit) | 320 | 320 |
Falcon'un normal dağılım benzeri örnekleme ve kısa imza üretimi için kullandığı matematiksel yapı, performans avantajlarının yanında daha karmaşık anahtar üretimiyle de ilişkilidir. Bu durum çalışmanın deney sonuçlarında açıkça görülmektedir.
Hawk algoritması
Hawk, kafes izomorfizmi problemiyle ilişkili matematiksel yapıları kullanan bir dijital imza yöntemidir. Kaynakta HAWK-512 ve HAWK-1024 parametre kümeleri incelenmiştir.
Hawk için polinom derecesi:
\[ n\in\{512,1024\} \]
olarak verilmiştir.
Anahtar üretiminde kısa polinomlar \(f\) ve \(g\) örneklenir. Daha sonra uygun polinomlar \(F\) ve \(G\) bulunarak:
\[ fG-gF=1 \]
ilişkisi sağlanır.
Kaynak, gizli taban yapısını:
\[ B= \begin{pmatrix} f & F\\ g & G \end{pmatrix} \]
şeklinde gösterir. Ardından açık anahtar için bir kuadratik form:
\[ Q=B\star B \]
tanımlanır. Buradaki \(\star\), kaynak algoritmanın ilgili matris/biçim işlemini temsil eden gösterimidir; sıradan skaler çarpma anlamına indirgenmemelidir.
Açık anahtarın özeti:
\[ h_{pub}=H(Q) \]
olarak hesaplanır.
Kaynakta anahtarların yüksek düzeyli gösterimi:
\[ pk=Q,\qquad sk=(B,h_{pub}) \]
biçimindedir.
Hawk imzalama ve doğrulama
İmzalama sırasında mesaj ve açık anahtar özeti kullanılarak yeni özet değerleri oluşturulur. Rastgele tuz (salt) değeri üretilir ve kısa vektör örneklenir.
Kaynakta temel hesaplama ilişkisi:
\[ w\leftarrow B^{-1}x \]
\[ s\leftarrow\frac{1}{2}(h-w) \]
olarak verilmektedir. İmza çıktısı ilgili salt ve sıkıştırılmış bileşenlerden oluşur.
Doğrulamada:
\[ w\leftarrow h-2s \]
hesaplanır ve gerekli norm koşulu kontrol edilir:
\[ \|w\|_Q\leq bound \]
Bu norm, \(Q\) ile ilişkili matematiksel uzunluk ölçüsünü temsil eder. bound ilgili algoritmanın kabul sınırıdır. Buradaki matematiksel koşullar tek başına tam bir Hawk uygulaması değildir; kaynakta açıklanan yüksek düzeyli yapıyı özetlemektedir.
Hawk anahtar ve imza boyutları
| Parametre | HAWK-512 | HAWK-1024 |
|---|---|---|
| Derece n | 512 | 1.024 |
| Açık anahtar (bayt) | 1.024 | 2.440 |
| Özel anahtar (bayt) | 184 | 360 |
| İmza (bayt) | 555 | 1.221 |
Kaynak, Hawk'un özellikle kısa imza üretimi ve hızlı imzalama açısından dikkat çektiğini belirtmektedir. Ancak çalışma döneminde Hawk standartlaştırılmış bir NIST dijital imza algoritması olarak sınıflandırılmamıştır. Performans avantajı ile standartlaşma veya güvenlik güvencesi aynı özellik değildir.
HAETAE algoritması
HAETAE, Fiat–Shamir-with-aborts yaklaşımına dayanan başka bir kafes tabanlı imza algoritmasıdır. Kaynakta özellikle imza ve doğrulama anahtarı boyutlarını azaltmayı hedefleyen tasarım yönüyle ele alınmaktadır.
HAETAE için:
\[ n=256,\qquad q=64513 \]
parametreleri raporlanmıştır.
Algoritmanın yüksek düzeyli anahtar üretiminde açık matris ve kısa gizli vektörlerden yararlanılır. Kaynak şu matematiksel ilişkiyi verir:
\[ b\leftarrow A_{gen}s_{gen}+e_{gen} \]
Burada \(A_{gen}\) oluşturulan açık matris, \(s_{gen}\) kısa gizli vektör ve \(e_{gen}\) hata vektörüdür. Bu ilişkinin arkasındaki matematiksel problem modül kafes tabanlı güvenlik varsayımlarıyla bağlantılıdır.
HAETAE imzalama mekanizması
Kaynakta imzalama sırasında bir maskeleme vektörü hiper-küre (hyperball) örnekleyicisinden elde edilir:
\[ y\leftarrow U(Hyperball) \]
Sonrasında özet fonksiyonu, yüksek bitler ve yardımcı bilgiler kullanılarak meydan okuma değeri oluşturulur:
\[ c\leftarrow H(HighBits(Ay,\alpha),aux(y),M) \]
Burada \(HighBits\) ilgili ayrıştırma işleminin yüksek bit bölümünü, \(aux\) yardımcı bilgiyi, \(\alpha\) ayrıştırma parametresini ve \(M\) mesajı temsil eder.
Yanıt vektörü:
\[ z\leftarrow y+(-1)^b c\cdot s \]
ilişkisiyle hesaplanır.
Buradaki \(b\in\{0,1\}\), işaretin belirlenmesinde kullanılan ikili değerdir. Ayrıca yüksek bit tutarlılığı için yardımcı ipucu değerleri hesaplanır. Norm sınırlarını sağlamayan adayların yeniden örneklenmesi gerekir.
Kaynak doğrulamada imzadan ilgili bileşenlerin geri oluşturulmasını, özet değerinin yeniden hesaplanmasını ve norm kontrollerini özetlemektedir. Bu işlemler HAETAE'nin tam teknik standardının yerine geçen eksiksiz bir uygulama anlatımı değildir.
HAETAE parametre kümeleri
| Parametre | HAETAE-120 | HAETAE-180 | HAETAE-260 |
|---|---|---|---|
| (k, ℓ) | (2, 4) | (3, 6) | (4, 7) |
| Açık anahtar (bayt) | 992 | 1.472 | 2.080 |
| Özel anahtar (bayt) | 1.408 | 2.112 | 2.752 |
| İmza (bayt) | 1.474 | 2.349 | 2.948 |
Kaynak HAETAE-120, HAETAE-180 ve HAETAE-260 kümelerini yaklaşık NIST güvenlik seviyeleri 2, 3 ve 5 ile ilişkilendirmektedir. Ancak bu parametre adlarının güvenlik sınıflarını yalnız sayı büyüklükleri üzerinden karşılaştırmak veya farklı algoritma ailelerinin güvenliğini tek bir sayıya indirgemek doğru değildir.
Çalışmanın Yöntemi ve Bulguları
Deneyin temel amacı
Araştırma, dijital imza algoritmasının değiştirilmesinin blokzincir benzeri uygulamadaki ölçülebilir etkilerini incelemek üzere hazırlanmıştır.
ML-DSA, Falcon ve Hawk aynı işlem modeli altında değerlendirilmiştir. Böylece algoritmanın değiştirilmesi dışında işlem akışının ve veri yapılarının mümkün olduğunca sabit tutulması hedeflenmiştir.
HAETAE ise uygulama araç zincirindeki uyumsuzluk nedeniyle aynı entegre deneyin parçası değildir. HAETAE sonuçları yalnız bağımsız kriptografik ölçümlerden oluşmaktadır.
Deney ortamı
| Bileşen | Kaynakta verilen bilgi |
|---|---|
| Bilgisayar mimarisi | x86_64 masaüstü |
| İşletim sistemi | 64-bit Windows |
| Derleyici | Microsoft Visual C++ |
| Derleme modu | Release |
| Kriptografik kütüphane | liboqs |
| Hawk uygulaması | Yazarların referans C uygulaması |
| HAETAE uygulaması | Bağımsız referans benchmark programları |
| Blokzincir ağı | Tek düğümlü yerel prototip |
| Mutabakat protokolü | Prototipte bulunmuyor |
| Ağ iletişimi | Prototipte bulunmuyor |
| Bir bloktaki işlem sayısı | 1.000 |
| Anahtar üretimi tekrarı | 100 |
| Blok doğrulama tekrarı | 100 |
| Zaman ölçümü | Yüksek çözünürlüklü duvar saati zamanlayıcısı |
Kaynak işletim sistemi ve derleme ortamını belirtmekle birlikte işlemcinin kesin modeli, çekirdek sayısı, saat frekansı, RAM miktarı, liboqs sürüm numarası ve ayrıntılı derleyici bayraklarını PDF'de tam olarak raporlamamaktadır. Bu nedenle kaynak dosyasındaki sonuçlar başka bilgisayarlarda aynı sürelerin mutlaka elde edileceği anlamına gelmez.
Prototipin mimarisi
Çalışmada dört temel veri yapısı kullanılmıştır:
- Transaction: Gönderenin açık anahtarını, alıcının açık anahtarını, transfer miktarını, artan nonce değerini ve dijital imzayı içerir.
- Block: Blok indeksi, önceki blok özeti, zaman damgası, işlem listesi ve blok özetinden oluşur.
- Blockchain: Blokların sıralı tutulmasını ve doğrulanmasını sağlar.
- Wallet: İlgili algoritma için açık/özel anahtar çiftini yönetir ve işlem imzalar.
Nonce, işlemde kullanılan ve her yeni işlemde artırılan sayaç değeridir. Bu deneydeki nonce, işlem sıralamasını temsil eder; Bitcoin madenciliğinde kullanılan proof-of-work nonce kavramıyla aynı işlevde değildir.
Blok özetleri ve bağlantıları için SHA3-256 kullanılmıştır. Kaynak bu özet fonksiyonunu blok içeriğindeki değişikliklerin yeniden hesaplama yoluyla tespit edilmesi için kullandığını belirtir.
Burada önemli nokta, SHA3-256'nın araştırmanın karşılaştırdığı dijital imza algoritmalarından biri olmamasıdır. Çalışmanın asıl karşılaştırma değişkeni işlem imzasında kullanılan ML-DSA, Falcon veya Hawk yöntemidir.
Blok doğrulaması ne yapıyor?
Kaynakta blok doğrulaması üç temel kontrol gerçekleştirmektedir:
- Blok indeksi ve önceki blok özeti zincir yapısıyla uyumlu mu?
- Blok içeriği yeniden hesaplandığında blok özeti değişmeden elde ediliyor mu?
- Bloktaki bütün işlemlerin dijital imzaları ilgili gönderen açık anahtarıyla doğrulanabiliyor mu?
Bu kontrollerden biri başarısız olursa blok reddedilmektedir.
Bu yöntem gerçek bir blokzincir ağının bütün mutabakat veya ekonomik doğrulama kurallarını içermez. Çalışmada ağ iletişimi ve mutabakat özellikle kapsam dışı bırakılmıştır.
Deneylerde algoritmalar nasıl değiştiriliyor?
Prototip, algoritmaya özgü işlevleri soyut bir Crypto arayüzünde toplar. Bu arayüzde anahtar oluşturma, imza üretme ve doğrulama gibi ortak işlevler bulunur.
ML-DSA için OqsMldsaCrypto, Falcon için OqsFalconCrypto ve Hawk için HawkCrypto uygulamaları kullanılmıştır.
Bu tasarım sayesinde cüzdan, işlem ve blok yönetimi aynı kalırken imza algoritması değiştirilebilir. Böylece algoritmaların veri boyutu ve kriptografik hesaplama maliyetleri karşılaştırılmaktadır.
Ölçüm sırası
- Seçilen algoritmayla 100 kez anahtar çifti oluşturulur ve ortalama süre kaydedilir.
- Alice ve Bob cüzdanları oluşturulur.
- Alice'den Bob'a sabit miktarlı, nonce değeri artan 1.000 işlem hazırlanır.
- Her işlem ilgili algoritmayla imzalanır ve işlem başına ortalama imzalama süresi hesaplanır.
- 1.000 işlem tek blokta toplanır ve blok serileştirilir.
- Blokun veri boyutu ve ortalama işlem boyutu ölçülür.
- Blokun doğru biçimde kabul edildiği kontrol edilir.
- İlk işlemin imzasındaki bir bit değiştirilerek doğrulama hatasının tespit edildiği test edilir.
- Orijinal blok 100 kez doğrulanır ve doğrulama süresi hesaplanır.
Bu adımların amacı imza yöntemini ortak bir uygulama bağlamında değerlendirmektir. Deneyde bütün blokzincir düğümlerinin eşzamanlı çalışması veya ağ üzerinde işlem yayılması ölçülmemiştir.
İmza ve anahtar boyutları neden önemlidir?
Blokzincirde bir işlem yalnız transfer miktarından oluşmaz. Gönderen ve alıcı bilgileri, sıra numarası, imza ve kullanılan veri biçiminin ek alanları toplam işlem boyutunu etkiler.
Özellikle büyük imzaların kullanıldığı sistemlerde işlem başına birkaç kilobaytlık fark, çok sayıda işlem içeren bloklarda megabayt düzeyinde fark oluşturabilir.
Bu nedenle araştırmacılar yalnız imza doğrulama hızını değil, imzaların işlem ve blok serileştirmesi üzerindeki etkilerini de ölçmüştür.
1.000 işlemli blokların boyutları
| Algoritma | Açık anahtar | İmza | Ort. işlem | Blok boyutu |
|---|---|---|---|---|
| ML-DSA-44 | 1.312 | 2.420 | 5.092 | 5.092.084 |
| ML-DSA-65 | 1.952 | 3.309 | 7.261 | 7.261.084 |
| ML-DSA-87 | 2.592 | 4.627 | 9.859 | 9.859.084 |
| Falcon-512 | 897 | 658 | 2.497 | 2.497.118 |
| Falcon-1024 | 1.793 | 1.275 | 4.905 | 4.904.685 |
| Hawk-512 | 1.024 | 555 | 2.651 | 2.651.084 |
| Hawk-1024 | 2.440 | 1.221 | 6.149 | 6.149.084 |
Tablodaki ortalama işlem değerleri tam bayta yuvarlanmış biçimde raporlanmıştır. Özellikle Falcon-1024'te blok boyutunun 1.000 × 4.905 sonucuyla tam aynı olmaması, ortalama işlem boyutunun yuvarlanması ve blok düzeyindeki ek veriyle birlikte değerlendirilmelidir. Kaynakta verilen 4.904.685 bayt değeri değiştirilmemiştir.
Veri boyutunda hangi algoritmalar öne çıkıyor?
ML-DSA ailesinde güvenlik parametreleri yükseldikçe açık anahtar, imza ve blok boyutları artmaktadır. ML-DSA-44 yaklaşık 5,09 MB blok oluştururken ML-DSA-87 yaklaşık 9,86 MB düzeyine çıkmıştır.
Falcon-512 yaklaşık 2,50 MB, Hawk-512 yaklaşık 2,65 MB blok boyutuna sahiptir. Bu iki algoritmanın veri büyüklüğü ML-DSA-44 ve ML-DSA-87'nin altında kalmıştır.
Ancak imza boyutunu tek başına blok boyutu ile eşitlemek doğru değildir. Örneğin Hawk-512'nin imzası 555 baytla Falcon-512'nin 658 baytlık imzasından daha küçüktür. Buna rağmen Falcon-512'nin 1.000 işlemli bloğu Hawk-512'nin bloğundan daha küçüktür. Bunun nedeni toplam işlem boyutunun açık anahtarlar ve diğer serileştirilmiş alanlardan da etkilenmesidir.
Anahtar üretimi, imzalama ve doğrulama süreleri
| Algoritma | Anahtar üretimi | İmzalama / işlem | Doğrulama / işlem |
|---|---|---|---|
| ML-DSA-44 | 78,9 | 281,3 | 97,5 |
| ML-DSA-65 | 138,4 | 457,8 | 144,5 |
| ML-DSA-87 | 200,3 | 570,9 | 234,1 |
| Falcon-512 | 5.721,4 | 206,1 | 51,6 |
| Falcon-1024 | 16.825,6 | 401,9 | 103,5 |
| Hawk-512 | 1.477,8 | 31,4 | 47,1 |
| Hawk-1024 | 9.549,2 | 70,0 | 98,5 |
Bütün değerler mikrosaniye cinsindendir. Bir mikrosaniye saniyenin milyonda biridir:
\[ 1\,\mu s=10^{-6}\,s \]
Bir milisaniye ise 1.000 mikrosaniyedir:
\[ 1\,ms=1000\,\mu s \]
Bu birim dönüşümü önemlidir. Örneğin Falcon-512 anahtar üretim süresi 5.721,4 µs, yani yaklaşık 5,72 ms'dir. Hawk-512 imzalama süresi 31,4 µs, yani 0,0314 ms'dir. Bu dönüşümler yeni performans ölçümü değildir.
İşlem başına imzalama süresi
Kaynak ölçümlerinde en kısa imzalama süresi Hawk-512 için 31,4 µs olarak bildirilmiştir. Hawk-1024 için 70,0 µs, Falcon-512 için 206,1 µs ve ML-DSA-44 için 281,3 µs ölçülmüştür.
Bu sonuçlar Hawk'un incelenen uygulamada hızlı imzalama yönünden güçlü performans sergilediğini göstermektedir.
Ancak daha kısa imzalama süresi, otomatik olarak daha düşük toplam sistem maliyeti anlamına gelmez. Anahtar üretimi, doğrulama, imza boyutu ve uygulama karmaşıklığı ayrı ölçütlerdir.
İşlem başına imza doğrulama süresi
Kaynakta en kısa işlem başına doğrulama süresi Hawk-512 için 47,1 µs olarak raporlanmıştır. Falcon-512 51,6 µs, ML-DSA-44 97,5 µs, Falcon-1024 103,5 µs ve ML-DSA-87 234,1 µs düzeyindedir.
Bir bloktaki bütün işlemlerin imzalarının doğrulanması gerektiğinde, işlem başına doğrulama süresi toplam doğrulama maliyeti açısından önem kazanır.
Ancak bu deneyde doğrulama gecikmesi tek düğümlü yerel prototipte ölçülmüştür. Gerçek bir blokzincir ağında işlem kabulü, ağ yayılımı, mutabakat ve diğer kontroller toplam gecikmeyi değiştirebilir.
Blok doğrulama süresi nasıl yorumlanmalı?
Kaynakta işlem başına doğrulama süreleri, 1.000 işlemli blokların tekrarlı doğrulanması üzerinden hesaplanmıştır.
Örneğin Hawk-512'nin işlem başına ortalama doğrulama süresi 47,1 µs olarak raporlanmıştır. Bu değer 1.000 işlem için yaklaşık:
\[ 1000\times47.1\,\mu s=47.1\,ms \]
karşılığına gelir.
Benzer şekilde Falcon-512 için:
\[ 1000\times51.6\,\mu s=51.6\,ms \]
ve ML-DSA-87 için:
\[ 1000\times234.1\,\mu s=234.1\,ms \]
elde edilir.
Bu sonuçlar kaynakta raporlanan işlem başına ortalama sürelerin blok ölçeğinde ifade edilmesidir. Kaynak ayrıca gerçek blok doğrulama işleminin tekrar tekrar çalıştırılarak ölçüldüğünü belirtmektedir. Dolayısıyla bunlar yalnız bağımsız mikro-benchmark değerlerinden teorik olarak tahmin edilmiş sonuçlar değildir.
Bununla birlikte kaynakta tüm blok için ölçülen sürenin hangi bölümünün özet hesaplamasına, hangi bölümünün veri serileştirmesine veya hangi bölümünün imza doğrulamasına karşılık geldiği ayrı ayrı tam ayrıştırılmamıştır.
Doğrulama throughput'u ne demektir?
Throughput, bir sistemin belirli bir zaman aralığında tamamlayabildiği iş miktarıdır. İmza doğrulama bağlamında birim zamanda kaç imzanın doğrulanabildiğiyle ilgilidir.
Kaynak sonuçları daha kısa işlem başına doğrulama sürelerinin doğrulayıcı düğümlerin kriptografik işlem kapasitesi açısından avantaj sağlayabileceğini göstermektedir.
Ancak yalnız doğrulama süresinden hesaplanacak teorik işlem kapasitesi, gerçek bir blokzincirin saniyedeki işlem sayısı (Transactions Per Second, TPS) ile aynı değildir. Gerçek TPS; ağ, blok üretimi, mutabakat, depolama, diğer işlem kontrolleri ve protokol kurallarından etkilenir.
HAETAE bağımsız benchmark sonuçları
| Algoritma | Açık anahtar (bayt) | İmza (bayt) | Anahtar üretimi (µs) | İmzalama (µs) | Doğrulama (µs) |
|---|---|---|---|---|---|
| HAETAE-120 | 992 | 1.474 | 390,4 | 1.654,7 | 71,5 |
| HAETAE-180 | 1.472 | 2.349 | 626,3 | 2.083,5 | 132,6 |
| HAETAE-260 | 2.080 | 2.948 | 539,6 | 2.925,0 | 158,4 |
Bu tablodaki anahtar üretimi, imzalama ve doğrulama değerleri HAETAE referans uygulamasının bağımsız kriptografik ölçümleridir.
HAETAE-120'nin imzalama süresi 1.654,7 µs, HAETAE-260'ınki 2.925,0 µs olarak raporlanmıştır. Doğrulama süreleri ise 71,5–158,4 µs aralığındadır.
Bu değerleri ML-DSA, Falcon ve Hawk'un Tablo VI'daki blok bağlamında ölçülen işlem başına süreleriyle karşılaştırırken deney kapsamının farklı olduğu unutulmamalıdır.
HAETAE'de blok serileştirme, işlem veri yapısı ve blok doğrulama maliyeti bu sonuçlara dahil edilmemiştir. Kaynakta HAETAE için 1.000 işlemli blok boyutu hesaplanmamıştır.
HAETAE neden blokzincir prototipine entegre edilmedi?
Kaynağa göre HAETAE referans uygulaması GCC'ye özgü belirli dil özelliklerine ve OpenSSL tabanlı rastgele sayı üretimine bağımlıdır. Araştırmanın Windows üzerinde kullandığı Microsoft Visual C++ araç zincirinde bu kod, ek düzenleme veya bağımlılık değişikliği olmaksızın temiz biçimde derlenememiştir.
Bu nedenle HAETAE yalnız bağımsız test programları aracılığıyla değerlendirilmiştir. Bu durum algoritmanın bilimsel olarak geçersiz olduğunu değil, araştırmanın belirli yazılım ortamındaki entegrasyon kapsamını göstermektedir.
İmza boyutu ile blok boyutu arasındaki fark
Kaynakta Hawk-512 en kısa imza boyutlarından birini sunmaktadır: 555 bayt. Falcon-512 için imza boyutu 658 bayttır.
Buna rağmen toplam işlem boyutunda Falcon-512 daha küçüktür. Kaynak Tablo V'de Falcon-512 için ortalama işlem 2.497 bayt, Hawk-512 için 2.651 bayt verilmiştir.
Bu, blokzincirde veri maliyetinin yalnız imza uzunluğuna bakılarak değerlendirilmemesi gerektiğini gösterir. Açık anahtarların serileştirilme biçimi ve diğer işlem alanları da toplam boyuta katkıda bulunur.
Algoritma seçiminde anahtar üretim maliyeti
ML-DSA-44, 78,9 µs anahtar üretim süresiyle incelenen entegre algoritmalar arasında en hızlı anahtar üretim sonuçlarından birini sunmaktadır. Falcon-512'nin anahtar üretimi 5.721,4 µs, Hawk-512'nin ise 1.477,8 µs olarak ölçülmüştür.
Bu fark her işlemde yeni anahtar oluşturulmasını gerektiren uygulamalar açısından önemli olabilir. Ancak birçok sistemde aynı cüzdan anahtarı birden fazla işlem için kullanıldığından anahtar üretim maliyetiyle her işlemdeki imzalama/doğrulama maliyeti ayrı değerlendirilmelidir.
Hangi algoritma daha iyi?
Kaynağın bulgularına göre bu sorunun bütün ölçütler için geçerli tek bir yanıtı yoktur.
| Ölçüt | Kaynakta öne çıkan sonuç | Yorum sınırı |
|---|---|---|
| Anahtar üretimi | ML-DSA düşük anahtar üretim maliyeti gösteriyor. | İşlem ve blok doğrulamada mutlak lider olduğu anlamına gelmez. |
| Küçük blok boyutu | Falcon-512 yaklaşık 2,50 MB ile en küçük ölçülen blok sonucunu veriyor. | Tek bir 1.000 işlemli prototip için geçerlidir. |
| Kısa imza | Hawk-512, 555 bayt imza boyutuyla öne çıkıyor. | En kısa imza her zaman en küçük toplam işlem demek değildir. |
| Hızlı imzalama | Hawk-512, 31,4 µs ile en düşük raporlanan işlem başına imzalama süresine sahiptir. | Belirli yazılım/donanım ortamındaki sonuçtur. |
| Hızlı doğrulama | Hawk-512, 47,1 µs; Falcon-512, 51,6 µs. | Ağ ve mutabakat süresi dahil değildir. |
| Standartlaştırılmış yapı | ML-DSA NIST tarafından standartlaştırılmıştır. | Standartlaşma performansın her ölçütte en iyi olduğu anlamına gelmez. |
| HAETAE | Bağımsız benchmark sonuçları sunulmuştur. | Blok düzeyinde ölçülmemiştir. |
Çalışmanın güçlü yönleri
Çalışmanın önemli yönlerinden biri farklı algoritmaları ortak işlem modeliyle karşılaştırmasıdır. Böylece anahtar ve imza boyutlarının serileştirilmiş işlem verilerine nasıl yansıdığı doğrudan incelenebilmektedir.
İkinci önemli yönü, doğrulama maliyetinin yalnız bağımsız imza doğrulamasından değil, tamamlanmış bir bloğun tekrar tekrar doğrulanmasından elde edilmesidir.
Üçüncü önemli yönü ise HAETAE'nin entegrasyon eksikliğinin gizlenmemesidir. Kaynak, farklı ölçüm kapsamlarını açıkça ayırmaktadır.
Çalışmanın sınırlılıkları
Deneylerin tek bir yerel düğümde yürütülmesi, gerçek dağıtık blokzincirlerdeki ağ gecikmesi ve blok yayılımı etkilerinin ölçülmediği anlamına gelir.
Blok büyüklüğü bütün deneylerde 1.000 işlemle sabitlenmiştir. Farklı blok büyüklükleri için ayrı sonuçlar verilmemiştir.
İşlemler basit hesaplar arası transferlerle sınırlandırılmıştır. Akıllı sözleşme çağrıları, farklı işlem alanları ve karmaşık uygulama iş yükleri değerlendirilmemiştir.
Bellek tüketimi ve enerji kullanımı ölçülmemiştir. Ayrıca ARM tabanlı cihazlar, gömülü sistemler veya farklı işlemci mimarileri üzerinde karşılaştırma bulunmamaktadır.
Çalışma ECDSA veya Schnorr gibi klasik imza algoritmalarını aynı test tablosunda ölçülen referans algoritma olarak kullanmamaktadır. Bu nedenle kaynak verilerinden “kuantum sonrası imzalar ECDSA'dan şu kadar hızlıdır” şeklinde sayısal bir sonuç çıkarılamaz.
Çalışmanın desteklediği sonuçlar
- Tek düğümlü prototipte ML-DSA, Falcon ve Hawk değiştirilebilir imza algoritmaları olarak kullanılabilmiştir.
- ML-DSA ailesinde parametre büyüklüğü arttıkça imza, açık anahtar ve blok boyutu yükselmiştir.
- Falcon-512 ve Hawk-512, kaynakta ölçülen 1.000 işlemli bloklarda ML-DSA'nın ilgili parametre kümelerine göre daha küçük blok boyutları üretmiştir.
- Hawk-512 imzalama ve doğrulama sürelerinde dikkat çekici performans göstermiştir.
- ML-DSA anahtar üretimi bakımından düşük gecikmeler üretmiştir.
- Falcon'un anahtar üretimi, kaynak test ortamında ML-DSA'dan daha yüksek hesaplama maliyeti göstermiştir.
- HAETAE bağımsız ölçümlerde incelenmiş fakat blokzincire entegre edilmemiştir.
- İmza seçimi blok boyutu, doğrulama süresi, uygulama karmaşıklığı ve standartlaşma durumu birlikte değerlendirilerek yapılmalıdır.
Çalışmanın desteklemediği genellemeler
- Bu deney kuantum bilgisayarda gerçekleştirilmemiştir.
- Algoritmaların bütün olası kuantum saldırılarına kesin dayanıklılığı deneysel olarak kanıtlanmamıştır.
- Gerçek Bitcoin veya Ethereum ana ağında bu algoritmaların aynı performansı sağlayacağı doğrulanmamıştır.
- Blok yayılımı, mutabakat veya gerçek dağıtık ağ throughput'u ölçülmemiştir.
- HAETAE'nin blok düzeyindeki performansı doğrudan test edilmemiştir.
- Enerji tüketimi, bellek kullanımı ve farklı cihaz sınıflarındaki sonuçlar verilmemiştir.
- Kaynakta olmayan ECDSA karşılaştırma değerleri eklenemez.
- Bir algoritmanın daha hızlı olması, otomatik olarak diğerlerinden daha güvenli olduğu anlamına gelmez.
- Bu sonuçlardan gerçek bir blokzincirin saniyede kesin olarak kaç işlem gerçekleştireceği hesaplanamaz.
Gelecek çalışmalar
Yazar, ileride prototipin çok düğümlü bir ortama taşınmasını ve ağ gecikmeleriyle blok yayılımının incelenmesini önermektedir. Bu genişleme, kriptografik maliyetin gerçek bir dağıtık ağın performansını nasıl etkilediğini anlamaya yardımcı olacaktır.
Ayrıca farklı blok boyutları, akıllı sözleşme işlemleri ve daha çeşitli iş yükleriyle deneylerin genişletilmesi önerilmektedir.
HAETAE'nin uygun derleyici ve yazılım bağımlılıklarıyla blokzincir prototipine entegre edilmesi de sonraki çalışma hedeflerindendir.
Son olarak farklı işlemcilerde bellek kullanımı ve enerji tüketiminin ölçülmesi, kuantum sonrası algoritmaların sınırlı kaynaklara sahip cihazlarda uygulanabilirliğinin değerlendirilmesi açısından önemli görülmektedir.
Araştırmanın genel sonucu
Tushar Jain'in araştırması, kuantum sonrası dijital imza algoritmalarının değerlendirilmesinde yalnız matematiksel güvenlik özelliklerine veya tek başına kriptografik işlem sürelerine bakmanın yeterli olmadığını göstermektedir.
ML-DSA, Falcon ve Hawk aynı uygulama modelinde farklı avantajlar ortaya koymuştur. ML-DSA düşük anahtar üretim süresi ve standartlaştırılmış yapısıyla, Falcon küçük işlem/blok verisiyle, Hawk ise kısa imza ve düşük imzalama/doğrulama gecikmeleriyle öne çıkmıştır.
Ancak çalışma, herhangi bir algoritmayı bütün kullanım senaryoları için tek doğru seçim olarak tanımlamamaktadır. Gerçek blokzincir sistemlerinde algoritma seçimi, güvenlik gereksinimleri, veri boyutu, işlem gecikmesi, uygulama karmaşıklığı ve ağ altyapısının ihtiyaçları birlikte değerlendirilerek yapılmalıdır.
Kaynak ve Yöntem Notu
Özgün çalışma: Performance Analysis of Quantum-Secure Digital Signature Algorithms in Blockchain.
Yazar: Tushar Jain.
Yazar sırası: Tek yazarlı çalışmadır.
Eş katkı: Uygulanabilir değildir; çalışma tek yazarlıdır.
Sorumlu yazar: PDF'de tek yazarın iletişim adresi verilmiştir; ayrıca ayrı bir corresponding-author işareti bulunmamaktadır.
Kurum: Institute of Computer Science, University of Tartu, Tartu, Estonia.
ArXiv kimliği: arXiv:2601.17785.
İncelenen sürüm: arXiv:2601.17785v1.
Gönderim tarihi: 25 Ocak 2026.
DOI: 10.48550/arXiv.2601.17785.
Resmî kaynak bağlantısı: https://arxiv.org/abs/2601.17785
Kaynak platformu: arXiv.
Bilimsel alan: Computer Science – Cryptography and Security (cs.CR); Quantum Physics (quant-ph).
Kaynak türü: Ön araştırma raporu / arXiv ön baskısı (preliminary report / preprint).
Hakemlik durumu: İncelenen arXiv kaydı tek başına hakemlik kanıtı değildir. Bu incelemede çalışmanın ayrı bir hakemli dergi veya konferans sürümü doğrulanmamıştır.
Dergi ve yayınevi: Yüklenen PDF ve doğrulanan arXiv kaydında ayrı bir hakemli dergi, cilt, sayı veya yayıncıya ait nihai kayıt bulunmamaktadır.
Journal DOI: Ayrı bir dergi DOI'si doğrulanmamıştır; arXiv DOI'si dergi DOI'si olarak sunulmamıştır.
Lisans/telif: Açık erişim kaydı, kaynağın bütün şekillerinin koşulsuz yeniden kullanılabileceği anlamına gelmez. İncelenen PDF üzerinde uygulanabilir açık yeniden kullanım lisansının bütün ayrıntıları doğrulanmadığından kaynak figürler kopyalanmamış, raporlanan olgusal veriler bağımsız Verianla SVG'leriyle görselleştirilmiştir.
Çalışmanın bilimsel türü: Tek düğümlü blokzincir prototipi üzerinde karşılaştırmalı kriptografik performans ölçümü ve bağımsız mikro-benchmark analizi.
Temel algoritmalar: ML-DSA-44, ML-DSA-65, ML-DSA-87, Falcon-512, Falcon-1024, Hawk-512, Hawk-1024.
Yalnız bağımsız ölçülen algoritmalar: HAETAE-120, HAETAE-180, HAETAE-260.
Kriptografik altyapı: liboqs, Hawk referans C uygulaması ve HAETAE referans benchmark programları.
Uygulama ortamı: Windows x86_64 masaüstü, Microsoft Visual C++, Release derleme modu.
Blokzincir modeli: Tek düğümlü, hesap tabanlı, ağ ve mutabakat içermeyen yerel prototip.
Test yükü: Bir blokta 1.000 imzalı işlem.
Test tekrarları: 100 anahtar üretimi ve 100 blok doğrulaması; blok bağlamında 1.000 işlem imzalama.
Ana boyut sonucu: ML-DSA-87 9.859.084 bayt, Falcon-512 2.497.118 bayt, Hawk-512 2.651.084 bayt blok boyutu.
Ana imzalama sonucu: Hawk-512 31,4 µs, Falcon-512 206,1 µs, ML-DSA-44 281,3 µs.
Ana doğrulama sonucu: Hawk-512 47,1 µs, Falcon-512 51,6 µs, ML-DSA-87 234,1 µs işlem başına doğrulama.
HAETAE ölçüm sınırı: HAETAE blokzincir prototipine entegre edilmediğinden onun işlem boyutu, blok boyutu ve blok doğrulama süresine ilişkin bütünleşik sonuçlar kaynakta bulunmamaktadır.
Güvenlik yorumu: Araştırma kuantum güvenliğini kriptanalitik bir deneyle yeniden kanıtlamamaktadır. Algoritmaların güvenlik varsayımlarını ilgili literatürden alarak uygulama performanslarını incelemektedir.
Formüllerin kapsamı: ML-DSA, Falcon, Hawk ve HAETAE'nin matematiksel denklemleri kaynakta yüksek düzeyli KeyGen/Sign/Verify özetleri olarak sunulmaktadır. Gerçek standartların bütün örnekleme, kodlama, yeniden deneme, ipucu ve sınır kontrolü ayrıntılarını temsil etmez.
Şekil 1: Ortalama serileştirilmiş işlem boyutlarını karşılaştırmaktadır. Verianla bu bilimsel içeriği kaynak Tablo V'nin sayılarından bağımsız blok boyutu grafiğiyle desteklemiştir.
Şekil 2: Anahtar üretimi, imzalama ve doğrulama sürelerini göstermektedir. Verianla, kaynak Tablo VI'nın açık değerlerinden bağımsız işlem başına doğrulama grafiği hazırlamıştır.
Tablolar: Kaynakta yedi tablo bulunmaktadır. Tablo I–IV algoritma parametrelerini, Tablo V blok boyutlarını, Tablo VI entegre zaman ölçümlerini, Tablo VII ise HAETAE bağımsız benchmark sonuçlarını içermektedir.
Yeniden üretilebilirlik: Kaynak, prototip kodunun ve benchmark programlarının GitHub üzerinde yayımlandığını belirtmektedir.
Kod deposu: https://github.com/Stanotron/Post-Quantum-Blockchain
Ham veri: PDF'de ölçüm tabloları verilmiştir; her tekrara ait ham süre kayıtlarının ayrı bir veri dosyasında erişilebilirliği bu incelemede doğrulanmamıştır.
Donanım ayrıntısı: x86_64 masaüstü ve Windows bilgisi verilmiştir. İşlemci modeli, RAM, liboqs sürüm numarası ve tüm derleme optimizasyon parametreleri PDF'de tam raporlanmamıştır.
Finansman: PDF'de ayrı bir araştırma finansman beyanı tespit edilmemiştir.
Teşekkür: Yazar, University of Tartu Institute of Computer Science bünyesinden Doç. Dr. Sedat Akleylek'e danışmanlığı ve değerli geri bildirimleri için teşekkür etmektedir. Bu teşekkür yazar veya ortak araştırmacı listesine eklenmemiştir.
Çıkar çatışması: Kaynak PDF'de ayrı bir çıkar çatışması beyanı tespit edilmemiştir.
CRediT/yazar katkısı: Ayrı bir CRediT katkı matrisi tespit edilmemiştir. Çalışma tek yazarlıdır.
Türkiye bağlamı: Çalışma Türkiye'deki blokzincir düğümlerini veya donanım altyapılarını değerlendirmemektedir. Türkiye için çıkarılabilecek mühendislik dersleri ayrıca uygulama doğrulaması gerektirir.
Temel yorum sınırı: Kaynak sonuçları belirli bir yerel prototip, sabit işlem türü ve test ortamı için geçerlidir. Gerçek dağıtık blokzincirlerin kuantum güvenliği, ağ throughput'u, enerji tüketimi veya çok düğümlü performansı aynı çalışmada deneysel olarak doğrulanmamıştır.
Bir yorum bırakın
E-posta adresiniz yayınlanmayacaktır. Gerekli alanlar * ile işaretlenmiştir