


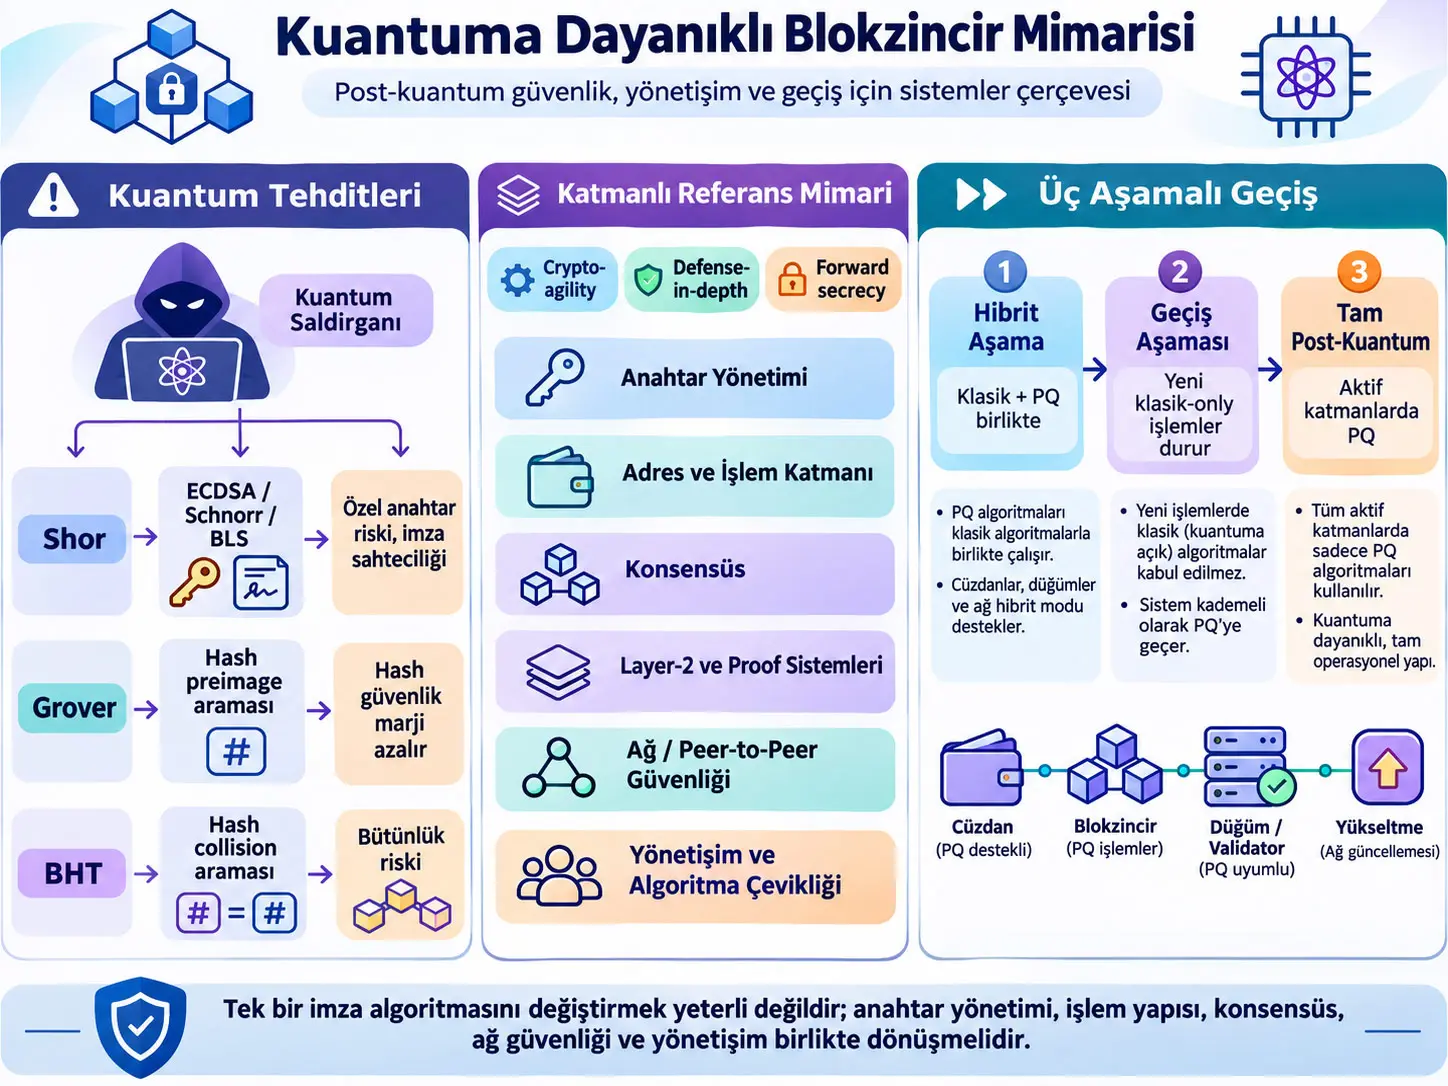
Kuantuma dayanıklı blokzincir mimarisi, yalnız tek bir klasik imza algoritmasını post-kuantum bir algoritmayla değiştirmek yerine anahtar yönetimi, adres üretimi, işlem doğrulaması, konsensüs, ağ iletişimi, Layer-2 sistemleri, yönetişim ve göç mekanizmalarını birlikte kuantum tehdidine göre yeniden düzenleyen bir sistemler yaklaşımıdır. Bu Review çalışması yeni bir blockchain prototipini deneysel olarak test etmemekte; Shor ve Grover algoritmalarının mevcut blockchain güvenlik yığını üzerindeki etkisini incelemekte, post-kuantum kriptografik seçenekleri karşılaştırmakta ve crypto-agility, defense-in-depth ve forward secrecy ilkeleri üzerine kurulmuş bir referans mimari ile üç aşamalı göç modeli önermektedir.
Çalışmaya göre kuantum tehdidinin en doğrudan bölümü açık anahtarlı imza sistemleridir. Yeterince güçlü, hata toleranslı bir kuantum bilgisayarında Shor algoritması; ECDSA, Schnorr ve BLS gibi ayrık logaritma varsayımına dayalı yapıları hedefleyerek özel anahtar kurtarma ve imza sahteciliği riskini ortaya çıkarabilir. Grover algoritması ise hash fonksiyonlarını Shor gibi tamamen ortadan kaldırmaz; preimage aramasının üstel karmaşıklığındaki üssü yaklaşık yarıya indirerek güvenlik marjını azaltır. Bu nedenle makale, imza sistemleri ile hash sistemlerinin aynı kuantum risk sınıfına konulmaması gerektiğini vurgulamaktadır.
Önerilen mimarinin üç temel ilkesi vardır. Crypto-agility, blockchain protokolünün kriptografik algoritmaları kalıcı ve değiştirilemez sabitler olarak değil, sürümlenebilir ve değiştirilebilir protokol parametreleri olarak yönetmesini amaçlar. Defense-in-depth, bütün güvenliğin tek bir kriptografik primitive'e bağlanmamasını; anahtar, imza, konsensüs ve ağ katmanlarında bağımsız güvenlik mekanizmaları bulunmasını öngörür. Forward secrecy ise uzun dönemli bir kimlik anahtarının daha sonra ele geçirilmesinin geçmiş ağ oturumlarının gizliliğini otomatik olarak ortadan kaldırmaması hedefidir.
Kaynağın göç önerisi üç ana durumdan oluşmaktadır: hibrit aşama, geçiş aşaması ve tam post-kuantum aşaması. Hibrit aşamada klasik ve post-kuantum mekanizmalar birlikte kullanılır. Geçiş aşamasında yeni klasik-only işlemler kademeli olarak reddedilir ancak tarihsel blokların doğrulanabilmesi için eski imzalar uyumluluk modunda doğrulanmaya devam eder. Tam post-kuantum aşamasında aktif protokol katmanlarında post-kuantum mekanizmalar esas hale gelir; eski klasik doğrulama mantığı yalnız tarihsel denetim amacıyla arşivlenir.
Bu çalışma bir üretim ağının söz konusu mimariyle gerçekten saldırıya dayanabildiğini deneysel olarak kanıtlamamaktadır. Önerilen algoritma seçimleri, katman tasarımları, yüzdelik geçiş eşikleri ve yönetişim kuralları çalışmanın sistem mühendisliği önerileridir. Özellikle kuantum bilgisayarların ne zaman kriptografik ölçekte kullanılabilir hale geleceği kesin olarak belirlenmiş bir deney sonucu değildir; kaynak bunu zamanla güncellenmesi gereken bir tehdit takvimi olarak ele almaktadır.
Araştırmanın ele aldığı temel problem
Blockchain sistemleri yalnız bir dijital imza algoritmasından oluşmaz. Bir blockchain'in güvenliği; hash fonksiyonları, açık anahtarlı imzalar, adres türetme yapıları, konsensüs doğrulaması, validator kimlikleri, peer-to-peer iletişimi, Layer-2 protokolleri, köprüler, cüzdanlar, donanım güvenlik modülleri ve yönetişim süreçlerinin birlikte çalışmasına dayanır.
Kaynağın temel problemi, post-kuantum geçişinin çoğu zaman yalnız “ECDSA yerine kuantuma dayanıklı imza koymak” şeklinde ele alınmasıdır. Çalışmaya göre böyle bir değişim yalnız tek bir saldırı yüzeyini yamalar. Örneğin işlem imzası post-kuantum hale getirilirken BLS tabanlı validator attestations, elliptic-curve tabanlı VRF, ECDH tabanlı ağ el sıkışması veya pairing tabanlı zk-SNARK sistemi korunursa blockchain güvenlik yığınının önemli kısımları klasik kuantum varsayımlarına bağlı kalabilir.
Çalışmanın üç araştırma sorusu
- Yeni ve mevcut blockchain mimarilerine hangi post-kuantum kriptografik primitive'ler uygulanabilir ve güvenlik, hız ve uyumluluk açısından hangi trade-off'ları taşırlar?
- Gerçek kuantum dayanıklılığı için anahtar yönetimi, imza, konsensüs ve ağ katmanlarında hangi değişiklikler gereklidir ve bunlar tek bir sistem tasarımında nasıl birleştirilebilir?
- Çalışan bir blockchain'i klasik kriptografik durumdan post-kuantum duruma geçirmek için hangi yönetişim kuralları, geçiş aşamaları ve paydaş koordinasyon mekanizmaları gerekir?
Blockchain'in mevcut kriptografik güvenlik yığını
Kaynak blockchain kriptografik yapısını öğretici olarak üç temel bileşen düzeyinde ele almaktadır: hash fonksiyonları, açık anahtarlı imzalar ve bazı blockchain'lerde bulunan eşik/aggregation yapıları.
Bitcoin blok hash'leri, proof-of-work ve Merkle ağaçlarında SHA-256 kullanırken Ethereum birçok yapı için Keccak-256 kullanmaktadır. Hash fonksiyonlarının kaynakta üç temel güvenlik özelliği verilmektedir: preimage resistance, second-preimage resistance ve collision resistance.
Hash fonksiyonu karmaşıklıkları ne anlama gelir?
Burada \(n\), hash çıktısının bit uzunluğudur. Kaynağın kullandığı kaba güvenlik modeli altında saldırgan belirli bir hash çıktısını üreten girdiyi klasik brute-force benzeri aramayla bulmak için yaklaşık \(2^n\) büyüklüğünde arama uzayıyla karşılaşır.
Collision problemi belirli bir hash'i tersine çevirmekten farklıdır: saldırganın yalnız birbirinden farklı iki girdinin aynı çıktıyı üretmesini bulması yeterlidir. Birthday etkisi nedeniyle klasik collision güvenliği yaklaşık çıktının yarısı kadardır. Kaynak bu nedenle SHA-256 için klasik collision güvenliğini yaklaşık 128 bit, preimage güvenliğini 256 bit olarak verir.
Buradaki \(n\), Merkle ağacındaki yaprak sayısını temsil eder. Bir işlemin ağaca dahil olduğunu doğrulamak için bütün işlemleri göndermek yerine yapraktan köke giden hash yolu kullanılabilir. Ağaç büyüdükçe kanıt uzunluğu doğrusal değil logaritmik büyür.
ECDSA'nın matematiksel bağımlılığı
Kaynak ECDSA bağlamında \(k\)'yı özel anahtar, \(G\)'yi secp256k1 üzerindeki sabit generator point ve \(Q\)'yu açık anahtar olarak tanımlar. Yetkili kullanıcı \(k\)'yı bilir; dışarıdan görülen \(G\) ve \(Q\)'dan \(k\)'nın elde edilmesi elliptic curve discrete logarithm problemine bağlanır.
Kaynak içi matematik notu: çalışma bu noktada klasik anahtar kurtarmayı \(O(p)\) grup işlemi olarak yazmakta, aynı paragrafta 256-bit secp256k1 için yaklaşık 128 bit klasik güvenlik belirtmektedir. Bu iki ifade kaynak içinde yeterince açıklanmamaktadır. Verianla kaynakta yazmayan bir karmaşıklık ifadesini yazarın denklemiymiş gibi değiştirmemektedir.
Bitcoin proof-of-work koşulu
\(x\), madencinin değiştirdiği nonce/arama girdisini; target ise geçerli blok hash'inin altında kalması gereken hedef değeri temsil eder. Madencilik bu bağlamda bir preimage search problemine dönüşür. Kaynak Grover algoritmasının proof-of-work üzerindeki temel etkisini bu arama problemi üzerinden tartışmaktadır.
BFT konsensüsündeki \(f<n/3\) koşulu
Kaynağın PBFT tipi Byzantine fault-tolerant sistemler için kullandığı ifadede \(n\) toplam validator/node sayısını, \(f\) Byzantine veya kötü niyetli node sayısını temsil eder. Koşul, protokolün güvenlik ve liveness özelliklerinin korunabilmesi için tolerans sınırını ifade eder. Bu eşitsizlik kuantum algoritmasından türetilen bir formül değildir; BFT güvenlik modelinin bir koşuludur. Kuantum saldırganı geçerli validator imzalarını sahteleyebilirse, kriptografik kimlik doğrulama katmanı bu sayı sınırı sağlansa bile farklı bir saldırı yüzeyi oluşturabilir.
Kuantum bilgisayar ile klasik bilgisayar arasındaki temel fark
Kaynak kuantum hesaplamayı süperpozisyon, dolaşıklık ve girişim üzerinden açıklamaktadır. Bir qubit ölçüldüğünde 0 veya 1 sonucu alınabilir; çok qubitli bir sistem \(2^n\) temel durumdan oluşan durum uzayında temsil edilebilir. Ancak çalışma özellikle bunun “aynı anda \(2^n\) klasik program çalıştırmak” anlamına gelmediğini vurgular. Kuantum algoritmasındaki kritik konu, doğru sonuçların genliğini güçlendirip yanlış sonuçların genliğini azaltan girişim yapısını kurabilmektir.
Kaynak ayrıca NISQ cihazları ile fault-tolerant quantum computer arasında kesin bir ayrım yapmaktadır. Mevcut gürültülü fiziksel qubit sayısı, derin Shor devrelerini güvenilir biçimde çalıştırabilecek mantıksal qubit kapasitesiyle aynı şey değildir. Çalışmada aktarılan kaynak tahminlerinden biri, 256-bit eğri kriptografisini kırmak için 2000–4000 logical qubit ve error correction nedeniyle toplamda milyonlarca physical qubit gerekebileceği yönündedir. Webber ve arkadaşlarının kaynakta aktarılan tahmini, Bitcoin ECDSA anahtarını yaklaşık bir saatlik maruz kalma penceresinde kırmak için 317 milyon physical superconducting qubit düzeyindedir. Bunlar bu makalenin kendi cihaz ölçümleri değil, aktardığı literatür tahminleridir.
Shor ve Grover Algoritmalarının Blockchain Üzerindeki Etkisi Aynı mıdır?
Hayır. Kaynakta Shor algoritması ECDSA, Schnorr ve BLS gibi discrete-logarithm tabanlı açık anahtar yapıları için anahtar kurtarmaya kadar giden temel bir kırılma tehdidi olarak değerlendirilirken, Grover algoritması hash preimage aramasını yaklaşık \(O(2^n)\)'den \(O(2^{n/2})\)'ye indirerek güvenlik marjını azaltır; bu nedenle iki algoritmanın etkisi aynı saldırı türü veya aynı şiddette değildir.
Grover algoritmasının kaynakta verilen ana karmaşıklığı
Kaynak, \(n\)-bit bir arama uzayında klasik \(O(2^n)\) aramaya karşı Grover'ın amplitude amplification ile \(O(2^{n/2})\) kuantum sorgusu kullandığını açıklar.
SHA-256 preimage örneğinde kaynak şu ilişkiyi verir:
Bu ifade “SHA-256 kuantum bilgisayarla anında kırılır” anlamına gelmez. Kaynak \(2^{128}\) ölçeğinin hâlâ son derece büyük olduğunu açıkça vurgulamaktadır.
Kuantum collision araması
Kaynak Brassard–Høyer–Tapp yaklaşımını hash collision araması için kullanarak yaklaşık şu karmaşıklığı tartışmaktadır:
\(n=256\) için \(256/3\approx85,3\) olduğundan kaynak SHA-256 için yaklaşık 85 bit quantum collision resistance ifadesini kullanmaktadır. Bu değer preimage direnciyle karıştırılmamalıdır; collision ve preimage farklı güvenlik problemleridir.
Shor algoritmasının düzen bulma problemi
Kaynak Shor algoritmasının temel fikirlerinden birini order-finding üzerinden açıklar. \(a\) ve \(N\) verildiğinde amaç yukarıdaki bağıntıyı sağlayan en küçük pozitif \(r\)'yi bulmaktır. Faktörleme probleminde bu düzen bilgisi klasik post-processing ile \(N\)'nin çarpanlarının çıkarılmasına yardımcı olabilir. Elliptic-curve discrete logarithm için Shor'un farklı grup yapısına uygulanmış sürümü kullanılmaktadır.
Kaynağın genel yorumu, Shor'un hızlanmasının Grover'daki gibi yalnız üssün yarıya düşmesi değil, klasik olarak zor kabul edilen faktörleme ve discrete-logarithm problemlerini polynomial quantum time sınıfına taşıyan daha temel bir değişim olduğudur.
Kaynağın Grover anlatısındaki iç tutarsızlık
Makalenin erken bölümünde Grover etkisi açıkça \(2^{256}\rightarrow2^{128}\) biçiminde verilmektedir. Quantum-mining bölümündeki daha sonraki paragraf ise “factor of 4” ifadesiyle birlikte \(2^{128}\) ve \(2^{64}\) büyüklüklerini aynı karşılaştırmada ters veya belirsiz bir sırayla kullanmaktadır. Bu nedenle Verianla ikinci ifadeden yeni bir hesap üretmemiş; kaynağın kendi içinde açık olan genel Grover formülünü öğretici temel olarak korumuştur.
Klasik, NISQ ve FTQA saldırgan ayrımı
| Saldırgan sınıfı | Kapasite | Kaynağın yorumladığı ana sınır |
|---|---|---|
| Klasik saldırgan | CPU, GPU, ASIC, dağıtık ve cloud ölçekli klasik hesaplama | Shor'u kriptografik ölçekte çalıştıramaz; klasik protokol, yazılım ve ekonomik saldırıları kullanabilir. |
| NISQ saldırganı | Gürültülü, sınırlı derinlikte kuantum devreleri | Kriptografik anahtar boyutlarına karşı fault-tolerant Shor çalıştırabilecek kapasitede değildir. |
| FTQA | Hata düzeltilmiş, çok sayıda logical qubit içeren büyük ölçekli kuantum bilgisayar | Kaynak bunu Shor ve Grover'ın kriptografik ölçekte uygulanabildiği uzun vadeli tehdit modeli olarak kullanır. |
Harvest-now, decrypt-later neden blockchain için farklı bir problemdir?
Harvest-now, decrypt-later (HNDL), saldırganın bugün açık ağ trafiğini, açık anahtarları veya şifreli verileri toplaması ve daha güçlü kuantum donanım ortaya çıktığında bunları geriye dönük olarak analiz etmesidir. Blockchain kayıtlarının kalıcı olması nedeniyle geçmiş veriler sonradan silinemez veya yeniden imzalanamaz. Kaynağın ana sistem mühendisliği mesajlarından biri bu nedenle göç kararının yalnız “kuantum bilgisayar ne zaman gelir?” sorusuna değil, bugün kaydedilen verinin ne kadar süre değerli kalacağına da bağlı olduğudur.
Bitcoin UTXO'larında açık anahtar maruziyeti
Kaynak Bitcoin'deki adresleri aynı risk seviyesinde görmemektedir. Daha önce harcanmamış P2PKH veya P2WPKH çıktılarında açık anahtar adres hash'inin arkasında gizli kalabilir. İşlem harcanmak üzere yayınlandığında açık anahtar mempool sürecinde görünür hale gelir. P2PK tipi eski çıktılar veya daha önce açık anahtarı görülmüş yeniden kullanılan adresler ise kaynak tarafından daha yüksek riskli kabul edilmektedir.
Çalışma literatürden yaklaşık 4 milyon Bitcoin'in P2PK veya daha önce açık anahtarını göstermiş P2PKH adreslerinde bulunabileceğine ilişkin tahmini aktarmaktadır. Bu sayı makalenin kendi blockchain taramasından elde edilmiş yeni veri değildir.
Ethereum hesap modelinde risk
Ethereum externally owned account yapısında hesap kalıcıdır. Kaynak, bir hesap ilk kez işlem gönderdiğinde ECDSA public key'in işlemden yeniden elde edilebilir hale geldiğini ve gelecekteki bir FTQA için kalıcı bir saldırı yüzeyi oluştuğunu savunmaktadır. Bu nedenle Bitcoin'in tek kullanımlık UTXO yaklaşımı ile Ethereum'un kalıcı hesap modeli aynı göç mekanizmasına sahip değildir.
Proof-of-stake uzun menzilli saldırıları
Kaynak, geçmiş validator public key'lerinden özel anahtarların kuantumla kurtarılabilmesi halinde saldırganın tarihsel BLS attestations üreterek alternatif bir chain history kurmayı deneyebileceği senaryoyu tartışmaktadır. Bu, sıradan işlem anahtarı hırsızlığından farklıdır; konsensüs tarihinin yeniden canlandırılmasını hedefleyen long-range attack sınıfıdır.
Quantum-augmented proof-of-work saldırısı
Grover'ın hash preimage aramasına sağladığı kuadratik hızlanma, kaynakta proof-of-work madenciliğinde potansiyel avantaj olarak değerlendirilir. Ancak makale bunun “bir kuantum bilgisayar çıkar çıkmaz otomatik 51% attack olur” biçiminde ikili bir eşik olmadığını; kuantum donanım, clock speed, error correction ve klasik ASIC hash rate arasındaki dengenin önemli olduğunu belirtmektedir.
Cross-chain bridge riski
ECDSA veya Schnorr tabanlı threshold signature kullanan bridge yapılarında ortak public key'in klasik elliptic-curve güvenliğine dayanması, kaynakta konsantre kuantum risklerinden biri olarak değerlendirilir. Bridge'lerin birden fazla blockchain'in eşzamanlı yükseltilmesini gerektirmesi göç koordinasyonunu ayrıca zorlaştırmaktadır.
Zero-knowledge proof katmanı
Kaynak pairing tabanlı zk-SNARK sistemlerinin discrete-logarithm ilişkili varsayımları nedeniyle post-kuantum geçişte ayrıca ele alınması gerektiğini; hash tabanlı zk-STARK'ların farklı bir kuantum güvenlik profiline sahip olduğunu belirtmektedir. Ancak STARK proof'larının çok daha büyük olabileceğini ve on-chain doğrulama maliyetinin değişeceğini de vurgular. Çalışma bu nedenle “imzayı değiştir, rollup'a dokunma” yaklaşımını tam sistem dayanıklılığı için yeterli görmemektedir.
Post-kuantum primitive aileleri
Çalışma dört ana post-kuantum yönü tartışmaktadır: lattice-based, hash-based, code-based ve daha araştırma ağırlıklı isogeny-based yapılar. Ayrıca klasik ve post-kuantum mekanizmaların birlikte kullanıldığı hybrid constructions ayrı bir geçiş stratejisi olarak ele alınmaktadır.
ML-KEM
ML-KEM, Module-Lattice tabanlı bir Key Encapsulation Mechanismdir. Kaynak ML-KEM'i blockchain'in özellikle ağ ve anahtar değişim katmanında post-kuantum session-key establishment için kullanılabilecek NIST-standardized temel yapı olarak ele almaktadır. ML-KEM bir transaction signature değildir; imza ile KEM'in görevi birbirinden ayrılmalıdır.
ML-DSA-65
ML-DSA, CRYSTALS-Dilithium ailesinden türetilen lattice-based dijital imza yaklaşımı olarak sunulmaktadır. Kaynak ML-DSA-65 için yaklaşık 3293 bayt imza ve 1952 bayt public key değerlerini verir. ECDSA secp256k1 için verdiği 64 bayt imza ve 33 bayt sıkıştırılmış public key ile karşılaştırıldığında blockchain transaction payload'ının önemli ölçüde büyüyebileceği sonucuna varmaktadır.
Kaynak ML-DSA'yı özellikle enterprise/permissioned blockchain ve genel transaction signing için olgun bir seçenek olarak değerlendirmektedir. Bu, bütün blockchain türleri için evrensel optimum olduğu anlamına gelmez.
FN-DSA / FALCON
Kaynak FN-DSA/FALCON ailesini NTRU lattice ve GPV hash-and-sign yaklaşımıyla ilişkilendirir. FALCON-1024 için metinde yaklaşık 1280 bayt imza ve 1793 bayt public key verilir. İmza boyutunun ML-DSA'dan küçük olması bant genişliği açısından avantaj olarak değerlendirilirken hassas floating-point/discrete-Gaussian uygulamasının implementation complexity ve side-channel yönetimini zorlaştırabileceği belirtilmektedir.
Kaynak Figure 2 aynı satırda yaklaşık 1200 bayt ve 1703 bayt göstermektedir. Bu sayı farkı kaynak içinde açıklanmadığı için Verianla metin ve şekil değerlerini birleştirerek yeni sayı üretmemektedir.
SLH-DSA
SLH-DSA, SPHINCS+ tabanlı stateless hash-based signature ailesidir. Kaynak SLH-DSA-128s için 7856 bayt, SLH-DSA-128f için 17.088 bayt imza boyutu verir. Avantajı güvenliğin büyük ölçüde hash preimage/collision varsayımlarına dayanması ve state tutma zorunluluğunun olmamasıdır. Bedeli ise özellikle imza boyutu ve bazı parametrelerde signing latency'dir.
Çalışma SLH-DSA'yı sürekli yüksek throughput isteyen her transaction için değil; root certificate, genesis authentication, governance approval ve long-term archive authentication gibi yüksek değerli fakat düşük frekanslı kullanımlar için uygun görmektedir.
XMSS ve LMS neden doğrudan transaction imzası olarak sorunlu?
XMSS ve LMS stateful hash-based signature sistemleridir. Aynı one-time key'in yanlışlıkla yeniden kullanılmaması için imzalayıcının state bilgisini kusursuz biçimde koruması gerekir. Crash, backup restore veya yatay ölçekleme sırasında state geri sarılırsa güvenlik zarar görebilir. Bu nedenle kaynak bunları ECDSA'nın basit drop-in replacement'ı olarak görmemektedir.
Code-based KEM'ler
Çalışma Classic McEliece'in güçlü uzun dönem kriptanaliz geçmişini kabul etmekle birlikte megabayt ölçeğine çıkabilen public key boyutlarının blockchain işlem ortamı için pratik sorun yarattığını belirtmektedir. BIKE ve HQC gibi code-based KEM'ler, tek bir hardness family'ye bağımlılığı azaltan çeşitlilik unsuru olarak değerlendirilir. Bunlar transaction signature değildir.
SIKE örneği neden mimari açıdan önemli?
Kaynak SIKE/SIDH kırılmasını yalnız belirli bir algoritmanın başarısızlığı olarak değil, blockchain sisteminin tek bir yeni kriptografik varsayıma yapısal olarak bağlanmasının riskine örnek olarak kullanır. Bir post-kuantum candidate uzun süre incelendikten sonra yeni saldırıyla kırılabiliyorsa, canlı blockchain'in algoritma değiştirme kabiliyeti baştan tasarlanmalıdır. Crypto-agility düşüncesinin temel gerekçelerinden biri budur.
Kaynakta kullanılan PQC seçim mantığı
| Aile / örnek | Temel güvenlik yaklaşımı | Kaynakta öne çıkan avantaj | Kaynakta öne çıkan sınırlılık | Önerilen bağlam |
|---|---|---|---|---|
| ML-DSA-65 / Dilithium | Module-lattice | Standardized, olgun, hızlı server uygulaması, stateless | ECDSA'ya göre çok büyük imza | Genel transaction signing; enterprise/permissioned ortamlar |
| FN-DSA / FALCON-1024 | NTRU lattice + GPV hash-and-sign | ML-DSA'dan daha küçük imza | Floating-point ve implementation complexity | Bant genişliği kısıtlı fakat güçlü implementation yapılabilen ortamlar |
| SLH-DSA | Hash preimage/collision resistance | Basit hardness varsayımı, stateless, uzun dönem güven kökü | Çok büyük imza ve daha yavaş signing | Yüksek değerli, düşük frekanslı authentication |
| BIKE / HQC | Code-based decoding hardness | Farklı hardness family ile çeşitlilik | Büyük key ve daha düşük maturity | Hybrid yapılarda backup KEM yaklaşımı |
| Hybrid klasik + PQC | Birden fazla bağımsız güvenlik varsayımı | Geçiş dönemi dayanıklılığı ve compatibility | Daha büyük key/signature ve daha fazla protokol karmaşıklığı | Kaynağın kısa vadede önerdiği geçiş yaklaşımı |
Kuantuma Dayanıklı Bir Blockchain İçin Yalnız İmza Algoritmasını Değiştirmek Yeterli midir?
Hayır. Kaynağın sistemler çerçevesine göre transaction imzasını post-kuantum hale getirmek anahtar türetme, adresleme, validator authentication, VRF, network handshake, Layer-2 proof sistemleri, bridge'ler ve governance gibi diğer klasik kriptografi bağımlılıklarını ortadan kaldırmadığından gerçek kuantum dayanıklılığı bütün bu katmanların koordineli yeniden tasarımını gerektirir.
Önerilen üç mimari ilke
Crypto-agility
Kriptografik algoritmanın protokol içine değiştirilemez bir sabit olarak gömülmemesi; algoritma kimliklerinin, parameter set'lerin ve sürümlerin kontrollü biçimde güncellenebilir olmasıdır. Amaç yalnız bugünkü PQC'ye geçmek değil, gelecekte yeni bir primitive zayıflarsa yeniden göç edebilecek mimari kurmaktır.
Defense-in-depth
Tek bir primitive'in başarısızlığının bütün blockchain'i aynı anda savunmasız bırakmaması için güvenliğin birden fazla katmana dağıtılmasıdır. Hybrid signature, ayrı network security, consensus authentication ve governance kontrolü bu yaklaşımın örnekleridir.
Forward secrecy
Uzun dönemli bir kimlik anahtarının daha sonra ele geçirilmesinin geçmiş transport session'larını otomatik olarak deşifre etmemesidir. Kaynak özellikle peer-to-peer transport ve key-derivation ilişkilerinde bu özelliğin korunmasını istemektedir.
Kaynak metninden türetilen katmanlı referans mimari
Anahtar yönetimi
Kaynağın referans mimarisinde HD key derivation katmanı klasik elliptic-curve bağımlılıklarından ayrılmalıdır. Metin, Module-LWE tabanlı bir derivation function ve leaf signing keys olarak FALCON-1024 veya ML-DSA-65 kullanımını önerir. PQ-capable HSM varsa anahtarların burada; yoksa hardware-backed randomness kullanan software wallet'ta tutulması önerilmektedir.
Bu, NIST'in zorunlu blockchain HD-wallet standardı değildir; makalenin önerisel sistem mimarisinin bir parçasıdır.
Kuantum dayanıklı adres üretimi
Kaynak public key'in zincire doğrudan konulmasının oluşturduğu gelecekteki key-recovery yüzeyini azaltmak amacıyla post-kuantum public key'in hash'lenmesini önerir. Referans mimaride SHA3-256 kullanılarak 32 baytlık address hash üretilir ve kaynak bunu yaklaşık 128 bit Grover-secure preimage resistance ile ilişkilendirir.
Makale SHA-256 veya SHA3-256'nın 160 bite truncate edilmesi halinde yaklaşık 80 bit Grover preimage güvenliği, tam 256 bit çıktı için yaklaşık 128 bit verdiğini ifade etmektedir.
Transaction formatı ve imza boyutu problemi
Post-kuantum imzaların ECDSA/Schnorr'dan çok daha büyük olması yalnız kriptografik bir ayrıntı değildir. Blok kapasitesi, ücret modeli, mempool, peer-to-peer bandwidth, archival storage ve node synchronization üzerinde doğrudan sistem etkisi oluşturur.
Kaynak bir Taproot transaction için yaklaşık 57 virtual byte ve 64-byte Schnorr signature/32-byte public key bağlamı verirken, FALCON-1024 veya ML-DSA-65 kombinasyonlarının transaction içindeki signature/public-key yükünü yaklaşık 3100 veya 5300 virtual byte düzeyine taşıyabileceğini tartışmaktadır.
Kaynak üç azaltım yaklaşımı önerir: signature aggregation/batch verification, tam imzaları geçici off-chain archive'da tutup on-chain yalnız commitment saklamak ve witness/security verisine farklı fee/weight politikası uygulamak.
Proof-of-stake konsensüsünün özel problemi
Ethereum'un BLS aggregation özelliği yüz binlerce validator attestation'ını kompakt biçimde temsil etmeye yardımcı olur. Kaynak mevcut NIST-standardized PQ signature ailesinde BLS ile aynı non-interactive, unbounded, constant-size aggregation özelliğinin bulunmadığını belirtmektedir.
Geçiş için her validator'ın BLS attestation ile post-kuantum attestation üretmesini; PQ attestations'ın tek tek veya Merkle commitment altında tutulmasını ve blok header'ında kök hash'in kullanılmasını önerir. Daha olgun post-kuantum committee/threshold signature yöntemleri ortaya çıktıkça BLS kısmının kaldırılmasını öngörür.
VRF neden unutulmamalıdır?
Proof-of-stake protokollerinde block proposer seçimi için kullanılan elliptic-curve tabanlı Verifiable Random Function (VRF) yapıları da Shor saldırı yüzeyindedir. Kaynak bunların lattice veya symmetric primitive tabanlı post-kuantum VRF seçenekleriyle değiştirilmesini mimarinin ayrı bir zorunluluğu olarak ele alır.
Proof-of-work için memory-hard yaklaşımı
Kaynak yalnız SHA-256'dan SHA-512'ye geçişin mining hardware'i tamamen geçersiz hale getirebileceğini tartışmakta ve daha az yıkıcı seçenek olarak memory-hard bileşenlerin eklenmesini değerlendirmektedir. Ancak memory-hard yapıların Grover avantajını ne ölçüde azaltacağı konusunda kesin bir evrensel katsayı vermemekte ve sonucun kullanılan memory-hardness modeline bağlı olduğunu belirtmektedir.
Layer-2: Lightning ve rollup'lar
Lightning Network'te HTLC'nin hash bileşeni ile channel commitment signature aynı kuantum saldırı yüzeyine sahip değildir. Kaynak commitment signature'ların FALCON veya ML-DSA benzeri post-kuantum yöntemlere geçirilmesini tartışmaktadır; ancak iki kanal tarafının da aynı şemayı desteklemesi ve commitment transaction boyutlarının büyümesi koordinasyon sorunu oluşturur.
ZK rollup'larda pairing tabanlı SNARK'ların post-kuantum alternatif olarak STARK'lara geçirilmesi önerilmektedir. Kaynak STARK proof'larının genellikle çok daha büyük olduğunu, dolayısıyla proof verification gas economics ve throughput üzerinde yeni trade-off doğuracağını vurgulamaktadır.
Ağ katmanı
Peer-to-peer transport, blockchain'in standart Internet security çalışmalarından en fazla doğrudan yararlanabilecek katmanıdır. Kaynak hybrid TLS 1.3 için X25519 + ML-KEM-768 tipi key exchange yapısını ve Noise Protocol'un post-kuantum varyantlarını örnek olarak tartışır.
Node identity tarafında yalnız session key exchange'i değiştirmek yeterli değildir. Persistent ECDSA node certificates veya kimlik anahtarları da hybrid ML-DSA + ECDSA benzeri geçiş yapısına alınmalıdır.
Kaynak Tablo 1'deki mimari karşılaştırma
| Mimari | PQ algoritmalar | Yönetişim | Göç | Kriptografik çeviklik | Katman desteği |
|---|---|---|---|---|---|
| Bitcoin PQ proposals | Partial | Low | Limited | Low | L1 |
| Ethereum PQ proposals | Hybrid | Medium | Moderate | Medium | L1 + L2 |
| Hyperledger | Configurable | High | Moderate | High | Permissioned |
| Proposed Architecture | ✓ | ✓ | ✓ | ✓ | L1 + L2 |
Bu tablo ölçülmüş performans benchmarkı değildir. “Low/Medium/High” sınıfları çalışmanın yazarının nitel sistem değerlendirmesidir. Proposed Architecture satırındaki onay işaretleri de bağımsız deneysel üstünlük puanı değil, önerilen çerçevenin söz konusu özellikleri tasarım kapsamında içerdiğini gösterir.
Yönetişim neden kriptografi kadar önemli görülüyor?
Permissionless blockchain'de bir yazılım üreticisinin bütün node'lara zorunlu güncelleme gönderme yetkisi yoktur. Wallet geliştiricileri, miner/validator'lar, exchange'ler, custodians, Layer-2 operatörleri, kullanıcılar ve protokol geliştiricileri farklı ekonomik çıkarlara ve farklı upgrade takvimlerine sahiptir.
Kaynak Bitcoin'in büyük ölçüde off-chain BIP sürecini, Ethereum'un EIP/All Core Developers koordinasyonunu ve Tezos/Cosmos/Decred gibi sistemlerdeki daha doğrudan on-chain voting yapılarını karşılaştırarak post-kuantum geçişin governance modeline göre değişeceğini savunur.
Assurance game olarak göç
Kaynak permissionless blockchain göçünü çok oyunculu assurance game olarak yorumlamaktadır: herkes diğer katılımcıların yükseltme yapmasını ister, fakat erken yükselten taraf compatibility ve işlem maliyeti gibi bedeller ödeyebilir. Bu durumda herkesin diğer tarafı beklemesi göçü kilitleyebilir.
Önerilen çözüm seçenekleri arasında klasik algoritmanın son kullanma tarihini önceden bağlayıcı biçimde duyurmak ve erken adopter'lara ekonomik teşvik sağlamak bulunmaktadır.
Algorithm agility registry
Kriptografik algoritmaların yalnız kod içine sabitlenmesi yerine desteklenen, deprecated veya acil durumda aktive edilebilecek primitive'lerin bir registry altında yönetilmesi önerilmektedir. Amaç, kullanılan post-kuantum algoritma gelecekte kırılırsa yeni bir yıllarca süren mimari yeniden tasarımı beklemeden alternatif algoritmaya geçiş sağlayabilmektir.
Acil durum yönetişimi
Kaynak deployed cryptographic algorithm'a pratik saldırı bulunması, ciddi implementation vulnerability veya fault-tolerant quantum capability'nin beklenenden erken ortaya çıkması halinde olağan governance sürecinden daha hızlı çalışabilecek emergency mechanism önerir.
Ancak bu mekanizma tek bir yöneticinin sınırsız yetkisi değildir. Kaynak predefined objective criteria, independent stakeholders tarafından onay, kamuya açık teknik gerekçe, risk değerlendirmesi, rollback planı, yetkinin yalnız security-critical değişikliklerle sınırlı olması ve tehdit giderildiğinde emergency authority'nin sona ermesi gibi korumalar önermektedir.
Quantum governance attack
Çalışmanın özgün yönlerinden biri yönetişimin kendisini kuantum saldırı yüzeyi olarak değerlendirmesidir. Eski public key'lerden özel anahtar kurtarabilen saldırgan, token balance, validator position veya governance voting rights üzerinde kontrol kazanarak post-kuantum göç kararlarını bloke etmeye çalışabilir.
Kaynak bu riski azaltmak için static token balance yerine recent-activity koşulu, proposal activation için time-lock ve validator/token-holder/developer gibi farklı paydaş gruplarının birlikte ağırlıklandırıldığı multi-stakeholder governance yapıları önermektedir.
Üç Aşamalı Post-Kuantum Blockchain Göçü Nasıl İşliyor?
Kaynak göçü tek seferlik bir hard fork olarak değil, önce klasik ve post-kuantum sistemlerin birlikte çalıştığı hibrit aşama, ardından yeni klasik-only işlemlerin reddedildiği fakat tarihsel doğrulamanın korunduğu geçiş aşaması ve son olarak aktif bütün katmanların post-kuantum mekanizmalara geçtiği tam post-kuantum aşaması biçiminde üç durumlu, yönetişim ve ekosistem eşiklerine bağlı bir süreç olarak tasarlamaktadır.
Göçe başlamadan önce beş readiness boyutu
- Cryptographic exposure mapping: işlem imzaları, adresler, hash fonksiyonları, consensus authentication, transport, smart contracts ve cross-chain bridge'lerde kullanılan bütün kriptografik primitive'lerin risk kayıtlarının çıkarılması.
- Dependency graph analysis: wallet, exchange, custodian, node, Layer-2, oracle ve protokol katmanları arasındaki upgrade bağımlılıklarının haritalanması.
- Governance readiness: BIP/EIP veya eşdeğer karar sürecinin göç kararını gerçekten alıp uygulayabilecek durumda olup olmadığının değerlendirilmesi.
- Ecosystem readiness: PQ-capable wallet, exchange, custodian ve node oranının ve ekonomik ağırlığının izlenmesi.
- Threat timeline calibration: quantum hardware benchmark, qubit, gate fidelity, error correction ve coherence gelişmelerine göre göç takviminin periyodik yeniden değerlendirilmesi.
Kaynak readiness assessment'ın başlangıçta ve en az yılda bir kez veya önemli quantum-hardware milestone yayımlandığında tekrar edilmesini önermektedir.
Pre-migration ve migration-ready ayrımı
Kaynağın önerisel scoring rubric'inde her readiness boyutu 1–5 arasında değerlendirilebilir. Pre-migration durumunda exposure register eksik olabilir, dependency graph çıkartılmamış olabilir, governance post-kuantum geçişi resmî gündeme almamış olabilir ve active wallet'ların %10'undan azında PQ-capable implementation bulunabilir.
Migration-ready durumu için kaynak; complete/validated exposure register, formal dependency graph ve critical path, governance tarafından kabul edilmiş roadmap, PQ-capable implementation kullanan aktif wallet/custodian ekonomik ağırlığının en az %30 olması ve son altı ay içinde threat-timeline assessment yapılması gibi ölçütler önerir.
%30 değeri deneysel olarak keşfedilmiş evrensel güvenlik eşiği değildir. Makalenin sistem planlaması için önerdiği governance/readiness metriğidir.
Hibrit aşama
Hibrit aşamada klasik ve post-kuantum mekanizmalar aynı anda desteklenir. Transaction, örneğin ECDSA/Schnorr ile bir PQ signature bileşenini birlikte taşıyabilir. Kaynak düğümlerin iki bileşeni de doğrulamasını ve herhangi biri başarısızsa işlemi reddetmesini önerir.
Yeni adreslerin PQ public key hash'leriyle oluşturulması ve network transport'ta hybrid key exchange kullanılması önerilir.
Kaynak hibrit aşamadan çıkış için post-kuantum-only işlemlerin transaction economic weight bakımından %80 düzeyine ulaşmasını önerir. Bu da kaynak-yazarın governance metric önerisidir; blockchain fiziğinin veya kriptografinin doğal sabiti değildir.
Kaynak hibrit aşamanın geçmişte classical-only imzayla oluşturulmuş kayıtların HNDL riskini geri dönük olarak ortadan kaldırmadığını özellikle belirtir. Koruma yalnız yeni hybrid security altında üretilen kayıtlar için ileriye dönük olarak gelişir.
Geçiş aşaması
Transitional phase başladığında yeni classical-only transaction'ların kabulü consensus validation kurallarıyla sona erer. Ancak tarihsel bloklarda o tarihte geçerli olan klasik imzaların doğrulanmasına devam edilir. Aksi halde blockchain'in immutability ve historical validation mantığı bozulur.
PoS tarafında validator set'in hybrid BLS+PQ attestations'dan PQ-only attestations'a geçmesi gerekir. Kaynak geçiş anında yeterli sayıda validator anahtarını döndürmemişse liveness failure yaşanabileceğini belirtir. Bu nedenle explicit validator key-rotation deadline ve gerektiğinde slashing/economic penalty önerilmektedir.
Tam post-kuantum aşama
Kaynak terminal duruma geçiş için dört koşul belirtmektedir:
- Ekonomik olarak aktif adreslerin %100'ünün post-kuantum transaction signing'e geçmiş olması.
- Consensus layer validator key rotation'ın tamamlanması ve yalnız PQ attestations kullanılması.
- Network transport'ın classical-only key exchange'i kaldırmış olması ve PQ/hybrid key exchange kullanması.
- Governance'ın post-kuantum-only transaction kabulünü zorunlu kılan fork rules'u aktive etmiş olması.
Eski signature verification tamamen “yok edilmez”; historical chain audit için read-only compatibility mode'da saklanır. Bu, geçmiş blokların oluşturuldukları dönemin geçerli algoritmalarıyla doğrulanabilmesini sağlar.
Göç takvimi hangi kuantum donanım olaylarına bağlanıyor?
Kaynak sabit “2030/2035'te geç” türü tek tarih önermek yerine hardware milestone'larına bağlı yeniden değerlendirme önerir. Örnek tetikleyiciler arasında:
- 100'den fazla logical-qubit operation'ı surface-code threshold altında hata oranıyla yapan güvenilir fault-tolerant demonstration,
- bir milyondan fazla physical qubit gerektiren fault-tolerant computation demonstration,
- büyük bir üreticinin beş yıl içinde 10 milyondan fazla physical qubit öngören kamuya açık roadmap yayımlaması
bulunmaktadır. Kaynak bu milestone'ların göçü hızlandırması gerektiğini, milestone görülmemesinin ise göçü yavaşlatmak için güvenli gerekçe olmadığını savunmaktadır.
Bitcoin UTXO göçü
Classical address'e kilitli her UTXO'nun post-kuantum address'e self-transfer yoluyla taşınması önerilmektedir. P2PK veya public key'i daha önce açığa çıkmış reused P2PKH çıktıları yüksek riskli kabul edilmektedir. Daha önce harcanmamış hashed-public-key çıktıları daha düşük riskli olsa da transitional phase başlamadan önce geçirilmelidir.
Kaynak yaklaşık dört milyon Bitcoin'in kalıcı olarak açık anahtarlı eski çıktılarda bulunabileceğini aktarır ve özel anahtar sahibinin artık mevcut olmadığı olası çıktılar için açık governance dilemma bulunduğunu belirtir. Bu fonları dondurmak, korumasız bırakmak veya gelecekte emergency response uygulamak gibi seçeneklerin hiçbirinin Bitcoin topluluğunda yerleşmiş uzlaşı olduğunu iddia etmez.
Ethereum hesap göçü
Ethereum EOA'ları persistent account olduğundan göç, Bitcoin'deki UTXO self-transfer modelinden farklıdır. Post-kuantum signature verification için EVM'de uygun precompile bulunmaması, on-chain verification'ın yüz binlerce gas düzeyine çıkabilmesine ilişkin kaynakta aktarılan preliminary benchmark'lar ve smart-contract access-control yapıları migration cost'unu artırabilir.
Bu gas değerleri makalenin kendi Ethereum benchmark deneyinden elde edilmiş değildir; kaynak literatürdeki preliminary çalışmalar üzerinden tartışmaktadır.
Hard fork ile soft fork ayrımı
Hard fork, yeni node'ların kabul ettiği bazı kuralların eski node'lar için geçersiz olduğu backward-incompatible protokol değişikliğidir. Koordinasyon başarısızsa chain split oluşabilir.
Soft fork, eski node'ların yeni kuralları tam anlamasa bile yeni blokları mevcut daha geniş kural kümesi içinde kabul edebilmesine olanak veren backward-compatible tightening yaklaşımıdır. Kaynak hybrid address/signature formatlarının bazı durumlarda soft-fork benzeri mekanizmalarla getirilebileceğini tartışırken, classical verification'ın tamamen bırakılması gibi aşamaların daha ağır governance/fork gerektirebileceğini belirtmektedir.
Tooling neden ayrı bir göç katmanıdır?
Protokol spesifikasyonu değişse bile wallet, SDK, full node, smart-contract library, HSM, exchange ve custodian desteği yoksa ekosistem göç edemez. Kaynak minimum tooling set içinde PQ-capable wallet libraries, HD key derivation, address generation, transaction construction, signature creation/verification, batch verification, address migration araçları, Solidity/Rust verification libraries ve audited reference implementations saymaktadır.
Contingency plan'ları
Kaynak göç planının yalnız başarılı senaryo için yazılmamasını önerir. Üç örnek contingency türü öne çıkar:
- Seçilen PQ algoritmanın yeni kriptanalizle kırılması.
- Quantum-hardware gelişiminin beklenen göç takviminden çok daha hızlı ilerlemesi.
- Wallet/node adoption'ın readiness threshold altında takılması.
Bu durumlarda önceden tanımlanmış trigger, responsible party, decision timeline ve emergency acceleration mechanism bulunması önerilmektedir.
Çalışmanın Yöntemi ve Bulguları
Çalışmanın bilimsel tasarımı
Kaynak yayın türü Review'dür. Ancak makalede sistematik review'lerde görülen ayrı bir yöntem bölümü, veri tabanı arama dizisi, PRISMA akışı, dahil/dışla ölçütleri, çalışma kalite puanlaması veya meta-analiz bulunmamaktadır. Bu nedenle çalışma, literatür ve standartları sistem mühendisliği bakışıyla birleştiren kavramsal/önerisel sistemler derlemesi olarak değerlendirilmelidir.
Bilimsel süreç dört ana analitik adım şeklinde okunabilir:
- Blockchain'in klasik kriptografi bağımlılıklarının ve kuantum saldırı yollarının tanımlanması.
- Post-kuantum primitive ailelerinin blockchain kullanım koşullarına göre değerlendirilmesi.
- Anahtar, işlem, consensus, Layer-2, network ve governance katmanlarını kapsayan referans mimari oluşturulması.
- Readiness değerlendirmesi ve üç aşamalı migration strategy geliştirilmesi.
Bu adımlar kaynakta yeni bir prototip üzerinde kontrollü deney olarak uygulanmamıştır. Bitcoin, Ethereum ve enterprise/permissioned blockchain örnekleri sistem tasarımını gerekçelendirmek için kullanılan gerçek dünya vaka bağlamlarıdır.
Araştırma soruları ve kaynakta verilen karşılıkları
| Araştırma sorusu | Kaynakta geliştirilen karşılık | Yorum sınırı |
|---|---|---|
| Hangi PQ primitive'ler blockchain'e uygundur? | ML-DSA, FALCON/FN-DSA, SLH-DSA, ML-KEM, code-based KEM'ler ve hybrid constructions için kullanım bağlamı karşılaştırması. | Ortak donanımda yeniden benchmark yapılmış bir performans yarışı değildir. |
| Hangi blockchain katmanları değişmelidir? | Key management, address/transaction, consensus, Layer-2, network ve governance katmanlarını kapsayan referans mimari. | Çalışan üretim ağı üzerinde deployment testi yapılmamıştır. |
| Canlı ağ nasıl göç eder? | Readiness assessment + hybrid + transitional + full PQ geçiş modeli. | %30, %80 ve %100 gibi eşikler yazarın önerisel governance kriterleridir. |
Formal threat model
Önerilen mimari üç saldırgan sınıfıyla değerlendirilir: classical adversary, NISQ adversary ve FTQA. Güvenlik hedefleri arasında confidentiality, transaction integrity, entity authenticity, digital-signature non-repudiation, consensus correctness, network availability ve cryptographic agility bulunmaktadır.
Kaynak bu hedefleri wallet, validator node, consensus, peer-to-peer communications, smart contracts ve governance attack surface'lerine uygular.
Bu “formal threat model and security analysis” matematiksel proof assistant doğrulaması veya çalışan protokole yönelik penetrasyon testi değildir. Kaynakta tanımlanan saldırgan kapasitesi karşısında mimarinin hangi güvenlik kontrolünü hangi katmana yerleştirdiğini sistematik olarak değerlendiren analitik modeldir.
Kaynağın ana sistem bulguları
- Shor saldırı yüzeyi yalnız transaction ECDSA ile sınırlı değildir; BLS, Schnorr, elliptic-curve VRF ve ilgili threshold/bridge yapıları da ele alınmalıdır.
- Grover hash güvenliğini Shor ile aynı biçimde “tamamen kırmaz”; güvenlik üssünü azaltan farklı bir tehdit oluşturur.
- Blockchain kayıtlarının kalıcılığı nedeniyle HNDL riski göç zamanlamasını gelecekteki quantum-hardware tarihinden daha erken başlatır.
- Tek bir PQ signature scheme bütün blockchain gereksinimleri için optimum değildir.
- ML-DSA transaction authentication için pratik denge; SLH-DSA yüksek değerli düşük frekanslı trust anchor; FALCON daha küçük signature isteyen ortamlarda seçenek olarak değerlendirilir.
- PoS blockchain'lerde BLS-benzeri post-kuantum signature aggregation eksikliği temel architecture challenge'lardan biridir.
- PQ transition yalnız cryptographic engineering problemi değil aynı zamanda governance ve ecosystem coordination problemidir.
- Crypto-agility, gelecekte seçilen PQ algoritmanın kırılması ihtimaline karşı kalıcı mimari özellik olarak önerilir.
- Migration tek cutover yerine çok yıllı ve fazlı süreç olarak ele alınmalıdır.
Çalışmanın desteklediği sonuçlar
- Mevcut elliptic-curve tabanlı blockchain authentication katmanlarının fault-tolerant Shor tehdidine karşı uzun dönemli risk taşıdığı sonucunu destekler.
- Hash fonksiyonlarının kuantum tehdit profilinin public-key imzalardan farklı olduğunu destekler.
- Blockchain'in kuantum dayanıklılığının çok katmanlı bir sistem problemi olarak ele alınması gerektiğini savunan tutarlı bir referans çerçevesi sunar.
- Hybrid classical–PQC yapıların geçiş döneminde compatibility ve algorithmic diversity sağlayabileceğini savunur.
- Governance, incident response ve algorithm deprecation'ın teknik migration planının parçası olması gerektiğini savunur.
- Readiness assessment ve üç aşamalı migration modelini uygulama planı olarak önerir.
Çalışmanın desteklemediği sonuçlar
- Belirli bir blockchain'in bugün kuantum bilgisayar tarafından kırılabildiğini göstermez.
- FTQA'nın hangi kesin takvimde kullanılabilir olacağını deneysel olarak belirlemez.
- Önerilen mimarinin Bitcoin, Ethereum veya Hyperledger üzerinde başarıyla deploy edildiğini göstermez.
- Önerilen %30, %80 ve %100 adoption eşiklerinin deneysel optimum olduğunu kanıtlamaz.
- FALCON, ML-DSA veya SLH-DSA'nın bütün blockchain iş yüklerinde evrensel olarak üstün olduğunu göstermez.
- Memory-hard PoW'un kuantum mining avantajını kesin bir katsayıyla ortadan kaldırdığını kanıtlamaz.
- STARK'ların bütün gelecekteki kuantum saldırılarına karşı koşulsuz güvenli olduğunu kanıtlamaz; kaynak güvenliği kullanılan hash varsayımları altında tartışır.
- Hybrid cryptography'nin yanlış implementasyon, side-channel, software bug veya governance capture risklerini otomatik olarak ortadan kaldırdığını göstermez.
Kaynak içindeki önemli tutarsızlık ve raporlama sınırları
| Konu | Kaynakta görülen durum | Verianla yaklaşımı |
|---|---|---|
| ECDLP klasik karmaşıklığı | Kaynak \(O(p)\) yazarken aynı paragrafta 256-bit secp256k1 için yaklaşık 128 bit klasik güvenlik verir. | Kaynakta olmayan yeni formül yazılmadı; iç tutarsızlık açıklandı. |
| Grover / quantum mining | Sayfa 8'de \(2^{256}\rightarrow2^{128}\) açık anlatılır; sonraki bölümde “factor of 4” ve \(2^{128}/2^{64}\) ifadeleri bu anlatımla uyuşmaz. | Kaynağın açık genel Grover denklemi öğretildi, çelişkili paragraf ayrıca belirtildi. |
| FALCON-1024 boyutları | Metin 1280 B / 1793 B; Figure 2 yaklaşık 1200 B / 1703 B verir. | Metin değerleri temel tabloda kullanıldı, şekil farkı saklanmadı. |
| Figure 3 | Caption “Quantum-Resilient Blockchain Systems Architecture” derken görünen grafik PQ primitive selection matrix yapısındadır. | Kaynak görseli mimariymiş gibi yeniden çizilmedi; Section 5'in gerçek katman anlatımından source-derived SVG oluşturuldu. |
| Bölüm planı | Giriş, Section 6'yı migration ve Section 7'yi implementation challenges olarak tanımlar; gerçek başlıklar Section 6 Governance, Section 7 Migration'dır. | Gerçek bölüm başlıkları esas alındı. |
Yeniden üretilebilirlik açısından sınırlar
- Review için kullanılan literatürün nasıl sistematik olarak seçildiğini açıklayan ayrı bir yöntem protokolü bulunmamaktadır.
- Arama veri tabanları, arama tarihleri, Boolean sorgular, dahil/dışla kriterleri ve toplam çalışma sayısı raporlanmamaktadır.
- Kaynak çalışmalar formal risk-of-bias veya quality-score sistemiyle değerlendirilmemiştir.
- Önerilen mimari için çalışan reference implementation yayımlanmış deney konusu olarak sunulmamıştır.
- Bitcoin/Ethereum üzerinde transaction throughput, storage, gas veya migration latency açısından bütünleşik end-to-end benchmark yapılmamıştır.
- Önerilen readiness/adoption eşikleri sensitivity analysis ile karşılaştırılmamıştır.
- Önerilen governance yapılarının gerçek topluluk oylamasında davranışsal doğrulaması yapılmamıştır.
- Kaynak kendi deneysel veri setini kullanmamıştır.
Bu sınırlılıklar nasıl yorumlanmalıdır?
Bu eksikler çalışmanın amacına aykırı değildir; makale esasen bir sistemler çerçevesi önermektedir. Ancak okuyucu, “bu mimari üretimde test edildi ve şu performansı verdi” sonucu çıkarmamalıdır. Çalışmanın katkısı; parçalı kriptografi, blockchain architecture, governance ve migration literatürünü tek bir karar yapısında birleştirmesi ve uygulanabilecek tasarım ilkeleri önermesidir. Gerçek deployment güvenliği, throughput, cost, interoperability ve governance davranışı ayrıca prototip ve saha doğrulaması gerektirir.
Kaynak ve Yöntem Notu
Özgün başlık: Architecting Quantum-Resilient Blockchains: A Systems Framework for Post-Quantum Security, Governance, and Migration
Yazar: Hamed Taherdoost.
Yazar sırası: Tek yazarlı çalışma.
Sorumlu yazar: Hamed Taherdoost; PDF'de tek yazar ve iletişim e-postası verilmiştir.
Kurum: College of Technology and Engineering, Westcliff University, Irvine, CA 92614, USA.
Eş katkı: Uygulanabilir değildir; çalışma tek yazarlıdır ve ayrı eş katkı beyanı bulunmamaktadır.
Dergi: Cryptography.
Yayıncı: MDPI, Basel, Switzerland.
Cilt / sayı / makale: 10(4), 53.
Sayfa sayısı: 41.
DOI: 10.3390/cryptography10040053.
Gönderim: 24 Haziran 2026.
Revizyon: 22 Temmuz 2026.
Kabul: 25 Temmuz 2026.
Yayın: 1 Ağustos 2026.
Kaynak türü: Review; post-kuantum blockchain güvenliğini tehdit modelleme, primitive seçimi, sistem mimarisi, yönetişim ve göç planlamasıyla birlikte ele alan kavramsal/sistemler derlemesi.
Hakemlik: PDF hakemlik modelini ayrı satırda bildirmemektedir. Cryptography'nin hakemli dergi olduğu ve resmî MDPI materyallerinde single-blind/single-anonymized süreç kullanıldığı bibliyografik doğrulama aşamasında kontrol edilmiştir.
Preprint durumu: İşlenen belge yayımlanmış dergi sürümüdür; Verianla makalesi bu Version of Record üzerinden hazırlanmıştır.
Lisans: Creative Commons Attribution 4.0 International (CC BY 4.0).
Resmî DOI bağlantısı: https://doi.org/10.3390/cryptography10040053
Akademik editörler: Xianhui Lu ve Jianfeng Wang.
Anahtar kelimeler: quantum computing; post-quantum cryptography (PQC); blockchain security; quantum-resilient blockchain architecture.
Çalışmanın yöntemi: Ayrı bir formal Methods bölümü bulunmayan Review çalışmasıdır. Literatür, NIST post-kuantum standartları, blockchain security çalışmaları, Bitcoin/Ethereum ve enterprise blockchain bağlamları sistem mühendisliği çerçevesinde sentezlenmektedir.
Yeni deney: Yoktur.
Yeni simülasyon: Yoktur.
Yeni veri seti: Yoktur.
İstatistiksel analiz: Yeni örneklem üzerinde istatistiksel hipotez testi yapılmamıştır.
Meta-analiz: Yoktur.
Formal review protocol: PRISMA akışı, kayıtlı protokol, arama dizeleri veya dahil/dışla tablosu raporlanmamıştır.
Temel analitik yapılar: Kuantum tehdit modeli; PQ cryptographic primitive comparison; crypto-agile layered reference architecture; governance framework; migration readiness assessment; hybrid/transitional/full-PQ üç aşamalı migration model.
Temel saldırgan sınıfları: Classical adversary, Noisy Intermediate-Scale Quantum adversary ve Fault-Tolerant Quantum Adversary.
Temel mimari ilkeler: Crypto-agility, defense-in-depth ve forward secrecy.
Kaynak Figure 1: Quantum Threat Pathways to Blockchain Security. Verianla'da bilimsel ilişkilerinden bağımsız SVG yeniden inşa yapılmıştır.
Kaynak Figure 2: Post-Quantum Cryptographic Primitives Selection Framework. Verianla'da sayısal şekil–metin farkları nedeniyle esas bilgi HTML tablolar ve açıklamalarla taşınmıştır.
Kaynak Figure 3: Caption “Quantum-Resilient Blockchain Systems Architecture” olmasına rağmen PDF'deki görsel primitive-selection matrix biçimindedir. Verianla bu görünür uyuşmazlığı düzeltmiş gibi davranmamış; Section 5'teki metinsel mimariyi ayrı source-derived SVG olarak sunmuştur.
Kaynak Tablo 1: Bitcoin PQ proposals, Ethereum PQ proposals, Hyperledger ve Proposed Architecture için PQ algorithms, governance, migration, cryptographic agility ve layer support alanlarında nitel karşılaştırma yapmaktadır.
Finansman: Kaynak “This research received no external funding” beyanını vermektedir.
Veri erişilebilirliği: Kaynak “No data was used for this research” beyanını vermektedir.
Çıkar çatışması: Yazar çıkar çatışması olmadığını beyan etmektedir.
Yazar katkıları: Çalışma tek yazarlıdır; PDF'de ayrıca CRediT/yazar katkıları bölümü bulunmamaktadır.
Etik kurul / katılımcı onamı: Çalışma insan veya hayvan katılımcılı yeni deneysel veri üretmemektedir; kaynakta ayrı etik kurul veya informed-consent prosedürü raporlanmamıştır.
Temel yorum sınırı: Çalışma uygulanmış ve saldırı altında doğrulanmış yeni blockchain ürünü sunmaz. Önerilen mimari, algoritma rolleri, adoption eşikleri, governance mekanizmaları ve migration milestones kaynak yazarın sistem tasarımı önerileridir. Gerçek ağlarda güvenlik, performans, maliyet ve interoperability ayrıca doğrulanmalıdır.
Kaynak içi raporlama notu: ECDLP klasik karmaşıklığı ile 128-bit güvenlik ifadesi, Grover quantum-mining paragrafı, Figure 2 FALCON boyutları, Figure 3 caption/görsel eşleşmesi ve girişteki Section 6–7 planı arasında kaynak içi farklılıklar bulunmaktadır. Verianla bu farkları sessizce düzeltmemiştir.
Bir yorum bırakın
E-posta adresiniz yayınlanmayacaktır. Gerekli alanlar * ile işaretlenmiştir