


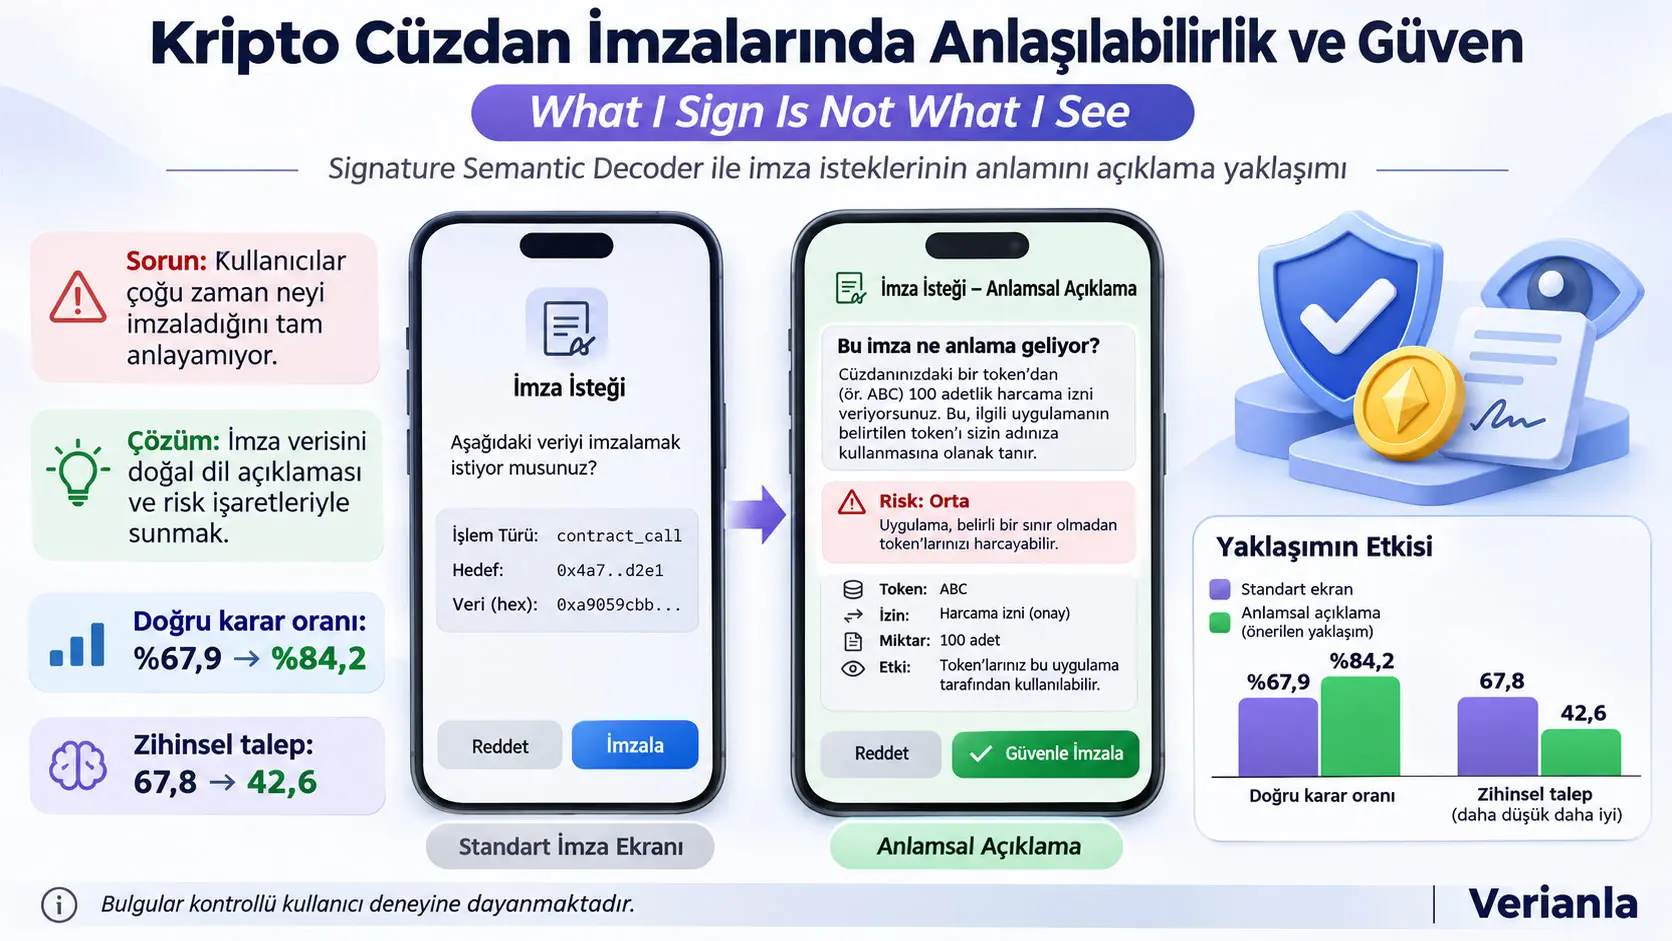
Kripto para cüzdanları, kullanıcıların dijital varlıkları yönetmesini ve merkeziyetsiz uygulamalarla (Decentralized Applications, dApps) etkileşim kurmasını sağlayan temel araçlardır. Ancak bir cüzdanda görüntülenen imza isteği, kullanıcının hangi yetkiyi verdiğini veya imzanın ileride hangi işlemlerde kullanılabileceğini her zaman anlaşılır biçimde açıklamaz. “What I Sign Is Not What I See”: Towards Explainable and Trustworthy Cryptocurrency Wallet Signatures başlıklı çalışma, dijital imzaların kriptografik doğruluğu ile kullanıcı tarafından anlaşılabilirliği arasındaki bu farklılığı incelemektedir.
Yuyang Qin ve Haihan Duan tarafından yürütülen araştırma, iki ön kullanıcı çalışması, Signature Semantic Decoder (SSD) adlı anlamsal imza açıklama prototipinin geliştirilmesi ve 128 katılımcılı kontrollü bir kullanıcı deneyinden oluşmaktadır. Araştırmacılar, ham imza verilerinin yapılandırılmış biçimde çözümlenip doğal dil açıklamalarına ve bağlamsal risk göstergelerine dönüştürülmesinin kullanıcıların imza kararlarını nasıl etkilediğini değerlendirmiştir.
İlk ön çalışmada 50 katılımcının imza isteklerindeki bilgilere nasıl dikkat ettiği incelenmiştir. Katılımcıların %78'i token miktarını, %71'i alıcı adresini kontrol ettiğini belirtirken zincir kimliği, işlem süresi ve teknik yetkilendirme alanları daha az dikkat çekmiştir. Ayrıca katılımcıların %64'ü güven değerlendirmesinde tanıdık cüzdan arayüzlerine veya bilinen uygulama markalarına öncelik verdiğini, %32'si ise doğrulanabilir sözleşme verilerine dayandığını bildirmiştir.
İkinci ön çalışmada 30 katılımcıya sekiz farklı imza senaryosu sunulmuştur. Bulgular, kullanıcıların teknik açıdan farklı yetkilendirmeler içeren talepleri ayırt etmekte zorlanabildiğini ve güven düzeylerinin her zaman gerçek işlem kapsamını anladıkları anlamına gelmediğini göstermiştir. Bu iki araştırma aşamasının bulguları, Signature Semantic Decoder prototipinin tasarımına temel oluşturmuştur.
Ana deneyde 128 katılımcı rastgele iki gruba ayrılmıştır. Kontrol grubu standart cüzdan onay ekranını taklit eden arayüzü, deney grubu ise işlemin amacını doğal dilde açıklayan, önemli alanları vurgulayan ve bağlamsal risk işaretleri sunan semantik arayüzü kullanmıştır. Her katılımcı altı simüle edilmiş imza senaryosunu değerlendirmiştir.
Kaynakta raporlanan ortalama doğru karar oranı kontrol grubunda %67,9, semantik açıklama kullanan deney grubunda %84,2'dir. Yüksek riskli sınıflandırılan sınırsız token harcama izni senaryosunda imzalama oranı %36,5'ten %9,8'e, kimlik avı senaryosunda %32,7'den %17,7'ye düşmüştür. Ayrıca deney grubunda zihinsel iş yükü ortalaması 67,8'den 42,6'ya, hayal kırıklığı puanı 61,2'den 38,7'ye düşmüştür.
Bu bulgular semantik açıklamaların kontrollü deney koşullarında kullanıcıların daha bilinçli karar vermesini destekleyebileceğini göstermektedir. Ancak çalışma gerçek varlıkların kullanıldığı canlı blokzincir işlemlerini değil, çevrimdışı çalışan bir simülatörü değerlendirmiştir. Bu nedenle sonuçlar gerçek dünyadaki mali kayıpların aynı oranda azalacağını veya bütün zararlı işlemlerin tespit edileceğini kanıtlamaz. Ayrıca PDF'nin bazı sonuç paragrafları ile tabloları arasında görev adları, tamamlanma süreleri ve istatistiksel serbestlik dereceleri bakımından açıklığa kavuşturulmamış farklılıklar bulunmaktadır.
Türkiye'de kripto para cüzdanı kullanan bireyler ve Web3 uygulaması geliştiren ekipler açısından araştırmanın önemi, bir imzanın teknik parametrelerini göstermekle kullanıcının gerçek yetkilendirmeyi anlamasını sağlamanın farklı tasarım hedefleri olduğuna işaret etmesidir. Bununla birlikte araştırma Türkiye'ye özgü kullanıcı örneklemi, Türkçe arayüz deneyi veya yerel düzenleyici değerlendirme içermemektedir.
Kripto Para Cüzdanında Dijital İmza Neden Yanlış Anlaşılabilir?
Kripto para cüzdanında dijital imza, kullanıcının özel anahtarıyla belirli bir mesaj veya işlem verisi üzerinde kriptografik yetkilendirme oluşturmasıdır. İmzanın matematiksel olarak doğrulanabilmesi, imzalanan verinin gerçek kullanıcı tarafından yetkilendirildiğini gösterir; ancak imzanın kullanıcıya sunulma biçimi açık değilse kullanıcının hangi izni verdiğini anladığı sonucuna ulaşılamaz.
Dijital imza ile kullanıcı onayı arasındaki fark
Geleneksel yazılımlarda bir onay ekranı çoğu zaman gerçekleştirilecek işlemi doğrudan açıklar. Kripto para cüzdanlarında ise imza talebi bir akıllı sözleşme fonksiyon çağrısını, yapılandırılmış veri nesnesini, rastgele görünümlü bayt dizisini veya okunması zor bir hexadecimal gösterimi içerebilir.
Kullanıcı ekranda bir token adı, adres veya kısa açıklama görse bile bu bilgiler işlemin bütün yetki kapsamını açıklamayabilir. Örneğin token harcama izni, doğrudan token transferinden farklıdır. Bir işlemin gelecekte başka bir sözleşmenin tokenları kullanmasına izin vermesi, kullanıcının o anda varlık gönderdiğini görmemesinden dolayı önemsiz hale gelmez.
Araştırmanın odaklandığı temel güvenlik sorunu budur: Makinenin doğrulayabildiği işlem anlamının insan tarafından da doğru anlaşılması gerekir.
Kripto para cüzdanı nasıl çalışır?
Kripto para cüzdanı yalnız dijital varlıkların listelendiği bir uygulama değildir. Özünde kullanıcının kriptografik anahtarlarıyla ilişkili işlemleri yönetir. Özel anahtar (private key), dijital imza üretmek için kullanılan gizli bilgidir. Açık anahtar (public key) ise uygun kriptografik mekanizma aracılığıyla imzanın doğrulanmasında kullanılır.
Kaynak, Ethereum bağlamında secp256k1 eliptik eğrisi üzerinde çalışan Elliptic Curve Digital Signature Algorithm (ECDSA) yapısını temel örnek olarak ele almaktadır.
ECDSA'nın amacı imzalanan mesajın belirli bir özel anahtara karşılık gelen geçerli bir imzaya sahip olup olmadığını kriptografik olarak doğrulamaktır. Ancak ECDSA imzayı üreten kişinin işlemin ekonomik veya hukuki sonucunu anladığını ölçmez.
Bu nedenle araştırmacılar yeni bir dijital imza matematiği geliştirmek yerine mevcut imza isteklerinin anlamını kullanıcının anlayabileceği şekilde yeniden sunmaya odaklanmıştır.
Kriptografik bütünlük ve anlamsal açıklık
Çalışmada iki farklı güvenlik düzeyi arasındaki ayrım önemlidir:
- Kriptografik doğrulama: İmzanın doğru anahtar ve veriyle ilişkili olup olmadığının değerlendirilmesi.
- Anlamsal yorumlanabilirlik: Kullanıcının imzayla hangi eyleme, hangi varlık üzerinde ve hangi koşullarda yetki verdiğini anlayabilmesi.
Bir işlem kriptografik açıdan tamamen geçerli olsa bile kullanıcı tarafından yanlış anlaşılmış olabilir. Bu, şifreleme veya imza algoritmasının mutlaka kırıldığı anlamına gelmez; kullanıcıya sunulan bilgi ile gerçek yetkilendirme arasında yorumlanabilirlik sorunu bulunduğunu gösterir.
Kör imzalama nedir?
Kör imzalama (blind signing), kullanıcının imzaladığı verinin anlamını veya sonuçlarını yeterince anlamadan imza oluşturmasıdır. Kaynakta bu davranış; kimlik avı, aşırı yetki verme ve yanıltıcı akıllı sözleşme etkileşimleriyle bağlantılı olarak tartışılmaktadır.
Her imza doğrudan blokzincirde anında bir varlık transferi gerçekleştirmez. Bazı imzalar çevrimdışı mesaj doğrulaması veya daha sonra kullanılabilecek yetkilendirmeler için hazırlanır. Bu nedenle kullanıcıların yalnız “şimdi para gönderiliyor mu?” sorusuna değil, imzanın hangi eylemi mümkün kıldığına da dikkat etmesi gerekir.
On-chain ve off-chain imza nedir?
On-chain işlemler, blokzincir üzerinde yürütülüp kayda geçirilen işlemlerdir. Örneğin eth_sendTransaction, işlem verilerinin ağda yürütülmesi amacıyla kullanılan standart yöntem ailesine dahildir.
Off-chain imzalar ise doğrudan yeni bir blokzincir işlemi gönderilmeden bir mesajın imzalanmasını sağlayabilir. Bunlar kimlik doğrulama, yetkilendirme veya daha sonraki işlemlerde kullanılacak izinlerin oluşturulması amacıyla kullanılabilir.
Off-chain imzalanan verinin hemen blokzincire yazılmaması, imzanın hiçbir zaman önemli bir yetki oluşturmayacağı anlamına gelmez. Kaynak özellikle bu ayrımın kullanıcı açısından zor anlaşılabildiğini vurgulamaktadır.
İmza yöntemleri arasındaki farklar
| Kategori | Yöntem | Kaynakta belirtilen okunabilirlik | Veri yapısı |
|---|---|---|---|
| On-chain | İşlem imzalama (Tx-sign) | Kısmi | İşlem nesnesi |
| Off-chain | personal_sign | Düşük | UTF-8 mesajı |
| Off-chain | eth_sign | Düşük | Rastgele bayt dizisi |
| Off-chain | signTypedData | Orta | Yapılandırılmış nesne |
Kaynak eth_sign yönteminin yüksek güvenlik riskleri nedeniyle artık kullanılmaması gerektiğini açıkça belirtmektedir. personal_sign belirli mesaj bağlamı sağlayan bir ön ek kullanır. EIP-712 kapsamında kullanılan signTypedData ise alanların veri türleriyle tanımlandığı yapılandırılmış bir biçim sunar.
Ancak yapılandırılmış veri, tek başına kullanıcının işlem amacını anlayacağı anlamına gelmez. Bir JSON nesnesi teknik olarak düzenli olabilir; buna rağmen içerdiği sözleşme fonksiyonları, yetki sınırları veya son kullanma koşulları sıradan kullanıcı için belirsiz kalabilir.
EIP-191 ve EIP-712 neden önemlidir?
Ethereum Improvement Proposal (EIP), Ethereum ekosisteminde belirli teknik standartların ve geliştirme önerilerinin tanımlandığı belgelere verilen addır.
EIP-191, imzalı mesajların belirli bir bağlamla ilişkilendirilmesini sağlayan gösterim yaklaşımını tanımlar. Kaynak, personal_sign yönteminin bu tür bir mesaj ön eki kullandığını açıklamaktadır.
EIP-712 ise türlendirilmiş yapılandırılmış verinin imzalanmasına yöneliktir. Bu yaklaşım bir mesajdaki alanları ve ilişkilerini programlar açısından daha açık hale getirir. Bununla birlikte kullanıcı, örneğin spender, deadline veya allowance alanlarının gerçek işlemde neye karşılık geldiğini bilmiyorsa anlam sorunu devam eder.
ABI ve fonksiyon seçici nedir?
Application Binary Interface (ABI), akıllı sözleşme fonksiyonlarının ve veri türlerinin yazılımlar tarafından nasıl kodlanıp yorumlandığını belirleyen arayüz tanımıdır.
Bir fonksiyon seçici (function selector), belirli bir sözleşme işlevinin tanımlanmasında kullanılan teknik bilgidir. Kullanıcı bir cüzdanda fonksiyon adı veya kodlanmış parametreler gördüğünde bunların hangi işlemi gerçekleştirdiğini doğrudan anlayamayabilir.
Signature Semantic Decoder, bu tür alanları kullanıcı açısından anlamlı rollere dönüştürmeyi amaçlamaktadır. Örneğin teknik bir adresin hangi sözleşmeyi, hangi harcama yetkisini veya hangi işlem tarafını temsil ettiğinin açıklanması, kullanıcı kararını destekleyen bir yorumlama katmanı oluşturur.
Sınırsız token onayı ne demektir?
Unlimited Approval, bir token sözleşmesinde belirli bir harcayıcıya (spender) çok yüksek veya pratik açıdan sınırsız kabul edilebilecek bir harcama yetkisi verilmesi durumunu ifade eder.
Burada önemli ayrım, kullanıcının o anda tokenlarını transfer etmesiyle başka bir tarafın belirli koşullarda tokenları kullanabilmesine yetki vermesinin aynı işlem olmamasıdır.
Çalışmada sınırsız harcama izni yüksek riskli senaryolar arasında değerlendirilmiştir. Ancak bu sınıflandırma bütün token onaylarının aynı derecede zararlı olduğu anlamına gelmez. Yetkinin kapsamı ve işlem bağlamı birlikte değerlendirilmelidir.
Signature Semantic Decoder Bir İmzanın Anlamını Nasıl Açıklıyor?
Signature Semantic Decoder (SSD), merkeziyetsiz uygulamadan gelen imza isteğini önce yapısal olarak ayrıştıran, daha sonra tarafları, eylemi, varlığı ve yetkilendirme koşullarını yorumlayan, son olarak bunları doğal dil açıklaması ve risk göstergeleri halinde kullanıcıya sunan bir araştırma prototipidir.
Araştırmanın geliştirdiği üç katmanlı sistem
Kaynak Şekil 3 ve Şekil 4'te tanımlanan mimari üç ana bölümden oluşmaktadır:
- Input Layer (Girdi Katmanı): İmza isteğini alır, veri biçimini tanır ve yapısal ayrıştırmaya hazırlar.
- Processing Layer (İşleme Katmanı): İmza verisinin ilişkilerini çözümler; sözleşme alanlarını, olası işlem niyetini ve risk göstergelerini değerlendirir.
- Output Layer (Çıktı Katmanı): İşlemi doğal dilde açıklar, önemli parametreleri gösterir ve bağlamsal risk uyarılarını kullanıcıya sunar.
Girdi katmanının görevi
Girdi katmanı, merkeziyetsiz uygulamanın oluşturduğu imza isteğini alır. Kaynak prototipi eth_sendTransaction, personal_sign ve eth_signTypedData gibi Ethereum tabanlı yöntemlerle ilgilenmektedir.
Farklı yöntemlerin veri yapıları aynı değildir. Bir işlem nesnesinde gönderen, alıcı ve miktar bulunabilirken EIP-712 imzasında iç içe geçmiş türlendirilmiş alanlar yer alabilir. SSD, bu biçim farklılıklarını sonraki aşamaların değerlendirebileceği ortak bir temsile dönüştürmeyi amaçlar.
Kaynakta şema doğrulama ve alan ayrıştırma aşamaları açıklanmakla birlikte bütün olası kötü niyetli sözleşmelerin hatasız çözümlendiği gösterilmemiştir.
İşleme katmanının görevi
İşleme katmanında sistem önce isteğin türünü sınıflandırır ve içerdiği alanlar arasındaki ilişkileri inceler. Ardından hangi tarafın hangi varlık üzerinde hangi eylemi gerçekleştireceği veya hangi yetkiyi alacağına ilişkin bir yorum üretmeye çalışır.
Kaynak; kural tabanlı şablonlar, ABI yardımıyla çıkarım ve sözleşme örüntülerinden yararlanan karma bir yaklaşım açıklamaktadır.
Bu aşamada önemli olan yalnız bir fonksiyon adının Türkçe veya İngilizce karşılığını vermek değildir. Fonksiyonun kullanıcı açısından ne anlama gelebileceğinin açıklanması hedeflenmektedir.
Örneğin teknik bir harcama izninin, belirli bir sözleşmenin kullanıcının tokenlarını belirli bir sınıra kadar harcamasına izin verdiği biçiminde yorumlanması, kullanıcı açısından daha anlaşılır bir açıklama oluşturabilir.
Çıktı katmanının görevi
Çıktı katmanı, işlem açıklamasını kullanıcının karar verdiği ekran üzerinde gösterir. Kaynağa göre arayüzde önce imzanın temel amacı doğal dilde özetlenir; ardından miktar, token türü, sözleşme adresi, harcayıcı ve süre gibi önemli ayrıntılar sunulur.
Risk göstergeleri üç düzeyde tasarlanmıştır: düşük, orta ve yüksek risk. Kaynak tasarımında yeşil, sarı ve kırmızı renkler kullanılmış; riskin anlaşılması yalnız renge bırakılmayıp simgeler ve açıklamalarla desteklenmiştir.
Bu yapıdaki amaç kullanıcıya yalnız “tehlikeli” veya “güvenli” etiketi vermek değildir. Etiketin hangi işlem özelliğine dayandığının açıklanması da hedeflenmektedir.
Arayüz açıklamaları nasıl sunuluyor?
Kaynak Şekil 5'te MetaMask benzeri iki örnek ekran bulunmaktadır. İlk örnek OpenSea giriş isteğinin düşük riskli olarak açıklanmasını gösterir. İkinci örnek ise USDC harcama yetkisiyle ilişkili yüksek riskli bir izin isteğinin açıklanmasıdır.
Bu görsellerde temel cüzdan onay akışı korunmuş, ek açıklama paneli üzerinden imzanın anlamı ve risk gerekçesi gösterilmiştir. Amaç kullanıcının alıştığı temel işlem düzenini tamamen değiştirmeden karar sırasında daha fazla anlamlı bilgi sunmaktır.
Ancak kaynakta bu örneklerin belirli sözleşmelerin gelecekteki bütün davranışlarını matematiksel kesinlikle tahmin ettiği gösterilmemiştir. Bunlar araştırma prototipinin anlamsal açıklama tasarımını örneklendirmektedir.
Prototipin teknik kapsamı
Çalışma, Signature Semantic Decoder'ı tam bir üretim güvenlik ürünü olarak değil, insan odaklı anlamsal açıklamanın mümkün olup olmadığını göstermek ve kullanıcı deneyinde değerlendirmek üzere geliştirilen bir prototip olarak tanımlamaktadır.
Kaynakta ABI ayrıştırma, şema doğrulama ve doğal dil işleme gibi teknik ayrıntıların uygulama performansı veya bütün protokol çeşitleri açısından eksiksiz karşılaştırılmadığı belirtilmektedir. Dolayısıyla kaynak, SSD'nin bütün Web3 işlemlerini kapsadığını veya gerçek zamanlı çalışma hızının üretim ortamında doğrulandığını iddia etmemektedir.
Araştırmanın birinci ön çalışması
İlk ön araştırmada 50 katılımcıya 20 soruluk bir anket uygulanmıştır. Katılımcıların %75'i kripto para cüzdanlarını bir yıldan uzun süredir kullandığını belirtmiştir. Katılımcıların önemli bir bölümü daha önce DeFi veya NFT işlemleriyle etkileşim kurmuştur.
Kaynak Şekil 1, kullanıcıların imza isteğindeki hangi alanlara dikkat ettiğini göstermektedir. Token miktarına dikkat edenlerin oranı %78, alıcı adresini inceleyenlerin oranı %71 olarak raporlanmıştır. Buna karşılık gas, zincir kimliği ve süre gibi bazı teknik alanlar daha az incelenmiştir.
Kaynak Şekil 2'de farklı alanları anlamanın algılanan güçlüğü değerlendirilmiştir. Fonksiyon adları için ortalama güçlük puanı 2,98, ağ kimliği için 2,45; onay sınırları için 2,27, sona erme zamanı için 2,04 olarak raporlanmıştır. Bu değerler çalışmanın anket ölçeği bağlamında değerlendirilmelidir.
Katılımcıların %64'ünün tanıdık cüzdan arayüzlerine veya uygulama markalarına, %32'sinin ise doğrulanabilir sözleşme bilgilerine güvenmeye öncelik vermesi, güven algısı ile teknik değerlendirme arasındaki ayrımın önemli bir bulgusudur.
İkinci ön çalışmada kullanılan sekiz görev
İkinci ön araştırmada 30 katılımcı sekiz farklı imza senaryosunu değerlendirmiştir. Katılımcılardan imzayı kabul edip etmeyeceklerini belirtmeleri ve algıladıkları risk, açıklık ve karar güvenini beş puanlı ölçeklerle değerlendirmeleri istenmiştir.
| Görev | Senaryo | İmzalama oranı | Algılanan risk | Açıklık | Karar güveni |
|---|---|---|---|---|---|
| T1 | OpenSea Login | %46,7 | 3,27 | 3,27 | 4,07 |
| T2 | Unlimited Spend | %40,0 | 4,33 | 3,60 | 3,93 |
| T3 | Regular Spend | %43,3 | 2,93 | 3,53 | 3,97 |
| T4 | Bridge | %23,3 | 3,38 | 3,23 | 4,00 |
| T5 | NFT Mint | %60,0 | 2,87 | 3,63 | 3,60 |
| T6 | Suspicious Contract | %43,3 | 2,90 | 3,37 | 3,77 |
| T7 | Vote | %70,0 | 2,00 | 3,97 | 4,00 |
| T8 | Phishing Sign | %40,0 | 3,10 | 3,43 | 3,80 |
Örneğin sınırsız harcama isteği yüksek risk puanıyla değerlendirilmiş, fakat katılımcıların %40'ı yine de imzalamayı tercih etmiştir. Kimlik avı benzeri imza isteğinde de %40 imzalama oranı raporlanmıştır.
Bu sonuçlar yalnız kullanıcıların tehlikeleri hiç fark etmediğini göstermez. Örneğin bazı katılımcılar bir işlemi riskli görmesine rağmen imzalamayı seçmiş olabilir. Bu nedenle algılanan risk puanı ile imzalama kararı farklı ölçümlerdir.
Korelasyon sonuçları ne anlama geliyor?
İkinci ön çalışmada algılanan risk ile imzalama niyeti arasında negatif korelasyon:
r = −0,62
ve açıklık ile karar güveni arasında pozitif korelasyon:
r = 0,71
raporlanmıştır.
Korelasyon katsayısı (r), iki değişkenin doğrusal birlikte değişim yönü ve gücü hakkında bilgi verir. Genel olarak −1 ile +1 arasında değer alır. Negatif işaret, bir değişken artarken diğerinin azalma eğilimi gösterdiğini; pozitif işaret ise değişkenlerin birlikte artma eğilimini ifade eder.
Burada r = −0,62, algılanan risk yükseldikçe imzalama niyetinin azalma eğiliminde olduğunu; r = 0,71 ise açıklık algısı yükseldikçe karar güveninin artma eğiliminde olduğunu göstermektedir.
Ancak korelasyon tek başına neden-sonuç ilişkisi kanıtlamaz. Ayrıca bu katsayılar ikinci ön çalışma bağlamında raporlanmıştır; ana deneyin bütün sonuçlarıyla tek bir istatistiksel modele dönüştürülmemelidir.
Çalışmanın Yöntemi ve Bulguları
Ana kullanıcı deneyinin araştırma düzeni
Ana çalışma, iki bağımsız grubun karşılaştırıldığı between-subjects deney tasarımını kullanmıştır. Katılımcılar rastgele kontrol veya deney grubuna atanmıştır. Her kişi yalnız kendisine atanan arayüz koşulunu kullanmıştır.
Kontrol grubu MetaMask benzeri standart onay ekranını kullanırken deney grubu Signature Semantic Decoder açıklamalarının bulunduğu arayüzle çalışmıştır. İki koşulda temel ekran düzeni, buton yerleşimi ve görsel yapı mümkün olduğunca sabit tutularak anlamsal açıklama farkının etkisi incelenmiştir.
Deney gerçek blokzincir işlemi gerçekleştirmeyen, çevrimdışı çalışan tarayıcı tabanlı bir simülatörde yapılmıştır. Katılımcılar gerçek özel anahtarlarını veya gerçek varlıklarını kullanmamıştır.
Katılımcılar ve örneklem
Ana deney için Prolific üzerinden daha önce kripto para bulundurmuş ve saklama hizmeti sunmayan (non-custodial) cüzdanlarla merkeziyetsiz uygulama kullanmış kişiler seçilmiştir.
Kaynakta güç analizi sonucunda orta büyüklükte bir etkiyi incelemek için 128 katılımcının hedeflendiği belirtilmiştir. Son veri seti 64 kontrol ve 64 deney grubu katılımcısından oluşmaktadır.
| Özellik | Sayı | Oran |
|---|---|---|
| Toplam katılımcı | 128 | %100 |
| Erkek | 82 | %64,06 |
| Kadın | 46 | %35,94 |
| 18–24 yaş | 25 | %19,53 |
| 25–34 yaş | 62 | %48,44 |
| 35–44 yaş | 23 | %17,97 |
| 45 yaş ve üzeri | 18 | %14,06 |
| BT ile ilişkili geçmiş | 85 | %66,41 |
| BT dışı geçmiş | 43 | %33,59 |
Katılımcıların %66,41'inin bilişim teknolojileriyle ilişkili bir eğitim veya meslek geçmişi bulunması önemlidir. Araştırma yalnız ilk kez cüzdan kullanan kişiler üzerinde yapılmamıştır. Bu nedenle bulgular, tamamen deneyimsiz kullanıcıların göstereceği davranışın doğrudan ölçümü değildir.
Altı deney görevi
| Görev | İşlem | Yöntem | Risk sınıfı |
|---|---|---|---|
| T1 | OpenSea Login | personal_sign | Düşük |
| T2 | NFT Mint | eth_sendTransaction | Düşük |
| T3 | DAO Vote | EIP-712 | Orta |
| T4 | Bridge / Swap | EIP-712 | Orta |
| T5 | Unlimited Approval | EIP-712 | Yüksek |
| T6 | Phishing Request | EIP-712 | Yüksek |
Görevlerin risk sınıfları sözleşme işlevi, parametreler ve izin kapsamı temelinde uzman değerlendirmesiyle belirlenmiştir. Kaynak bu sınıflandırma için Cohen's κ = 0,82 uyum katsayısı raporlamaktadır.
Cohen's kappa (κ), sınıflandırma yapan değerlendiricilerin gözlenen uyumunun rastlantısal olarak beklenen uyuma göre düzeltilmiş ölçüsüdür. Genel gösterimi:
κ = (Po − Pe) / (1 − Pe)
şeklindedir. Po gözlenen uyumu, Pe ise şansa bağlı beklenen uyumu temsil eder. Bu denklem standart kappa tanımıdır; kaynak deneyinin ham değerlendirici matrisi yayımlanmadığı için Verianla tarafından yeniden hesaplanmış değildir.
κ = 0,82 değeri çalışmada kullanılan risk kategorilerine ilişkin değerlendiriciler arasında yüksek uyum bulunduğunu gösterir. Ancak bu değer gerçek dünyadaki bütün sözleşmelerin risk düzeylerinin nesnel ve değişmez biçimde belirlenebildiği anlamına gelmez.
Ana deneyde karar doğruluğu nasıl ölçüldü?
Kaynak karar doğruluğunu katılımcının imzalama veya reddetme kararının önceden belirlenen risk sınıfıyla uyumu üzerinden değerlendirmiştir. Düşük riskli işlemi kabul etmek ve yüksek riskli işlemi reddetmek doğru karar örnekleri olarak tanımlanmıştır.
Bu, gerçek dünyada bir işlemin zararsız olduğunun blokzincir üzerinde sonradan doğrulanmasıyla aynı şey değildir. Araştırmanın başarı ölçüsü önceden sınıflandırılmış simülasyon görevleri üzerinden hesaplanmıştır.
Karar doğruluğunun temel sonucu
| Grup | Ortalama doğruluk | Standart sapma |
|---|---|---|
| Kontrol: standart cüzdan arayüzü | %67,9 | 11,5 |
| Deney: semantik açıklamalı arayüz | %84,2 | 8,7 |
Raporlanan ortalama fark 16,3 yüzde puanıdır. Bu, iki yüzde arasındaki doğrudan cebirsel farktır ve ayrı bir araştırma sonucu olarak değerlendirilmemelidir.
Kaynak bu karşılaştırma için:
t(102) = 6,41; p < 0,001; Cohen's d = 0,86; %95 güven aralığı [0,58; 1,13]
değerlerini bildirmiştir. Bu istatistikler yazarların raporladığı değerlerdir. Bununla birlikte iki grubun toplam 128 kişiden oluştuğu bildirildiğinden t-testindeki 102 serbestlik derecesinin nasıl elde edildiği PDF'de yeterince açıklanmamaktadır. Bu nedenle sonuç, bağımsız olarak doğrulanmış yeni bir testmiş gibi sunulmamıştır.
Görev bazında imzalama davranışları
| Görev | Risk | Kontrol grubunda imzalama | Deney grubunda imzalama |
|---|---|---|---|
| T1 — OpenSea Login | Düşük | %61,5 | %86,3 |
| T2 — NFT Mint | Düşük | %57,7 | %92,2 |
| T3 — DAO Vote | Orta | %69,2 | %66,7 |
| T4 — Bridge / Swap | Orta | %73,1 | %51,0 |
| T5 — Unlimited Approval | Yüksek | %36,5 | %9,8 |
| T6 — Phishing Request | Yüksek | %32,7 | %17,7 |
Tablonun en önemli sonuçlarından biri yüksek riskli olarak sınıflandırılan iki görevde imzalama oranlarının azalmasıdır.
Unlimited Approval görevinde %36,5'ten %9,8'e, Phishing Request görevinde ise %32,7'den %17,7'ye gerileme raporlanmıştır. Buna karşılık düşük riskli OpenSea Login ve NFT Mint görevlerinde imzalama oranları yükselmiştir.
Bu sonuçlar, semantik açıklamaların yalnız herkesi daha fazla reddetmeye yönlendirmediğini; görev türüne göre daha farklı karar davranışlarıyla ilişkili olduğunu göstermektedir.
Kaynak içi tutarsızlık notu: Sonuç açıklamasının bazı cümlelerinde Unlimited Approval görevi T2, başka bir yüksek riskli görev ise T4 olarak anılmaktadır. Ancak ana deneyin tanımı ve Tablo 3'e göre yüksek riskli görevler T5 ve T6'dır. Verianla, görev adlarını ve görev kodlarını Tablo 3'teki sistematik tanıma göre korumuştur.
Algılanan riskin değişimi
Kaynak, semantik arayüz kullanan katılımcıların düşük ve yüksek riskli imzaları birbirinden daha belirgin biçimde ayırdığını bildirmektedir.
Deney grubunda algılanan risk ortalaması düşük risk sınıfı için 1,93, yüksek risk sınıfı için 4,42 olarak raporlanmıştır. Kontrol grubundaki ortalamaların ise yaklaşık 3,05–3,31 aralığında daha az farklılaştığı belirtilmiştir.
Bu sonuç semantik açıklamanın bütün işlemleri aynı derecede tehlikeli göstermesinden ziyade risk düzeyleri arasındaki farkın kullanıcı tarafından daha belirgin algılanmasıyla ilişkili olabileceğini göstermektedir.
ANOVA istatistikleri neyi ölçüyor?
Kaynak, arayüz türü ve risk düzeyinin sonuçlarla ilişkisini değerlendirmek için iki yönlü karma varyans analizi (Two-Way Mixed ANOVA) kullanmıştır.
ANOVA, grup ortalamaları arasındaki farklılıkların ve faktörlerin birlikte etkilerinin değerlendirilmesine yönelik istatistiksel yöntemdir. Burada arayüz türü katılımcılar arası, risk düzeyi ise katılımcı içi faktör olarak ele alınmıştır.
Kaynak ana etki için F(1,100) = 40,9; p < 0,001; kısmi η² = 0,29, etkileşim için F(2,200) = 8,31; p < 0,001 değerlerini raporlamaktadır.
F istatistiği, modelde açıklanan varyansın ilgili hata varyansına oranıyla ilişkili bir test ölçüsüdür. p-değeri, sıfır hipotezi ve model varsayımları altında gözlenen veya daha uç bir test sonucunun olasılığına karşılık gelir; doğrudan hipotezin doğru olma olasılığı değildir.
Kısmi eta-kare (η²p), belirli bir etkiyle ilişkili varyans oranını özetleyen etki büyüklüğü ölçüsüdür. Kaynaktaki 0,29 değeri bu bağlamda etki büyüklüğü göstergesidir; kullanıcıların %29'unun korunduğu veya zararlı imzaların %29'unun engellendiği anlamına gelmez.
Serbestlik derecelerinin örneklem büyüklüğüyle ilişkisi kaynakta ayrıntılı olarak açıklanmadığından istatistikler yeniden hesaplanmış gibi değerlendirilmemelidir.
Cohen's d nedir?
Cohen's d, iki grup ortalaması arasındaki farkı standart sapma ölçeğinde ifade etmek için kullanılan standartlaştırılmış etki büyüklüğü ölçüsüdür.
Genel bağımsız grup gösterimi:
d = (M1 − M2) / SDpooled
şeklindedir. M değerleri grup ortalamalarını, SDpooled ise uygun koşullarda kullanılan birleştirilmiş standart sapmayı ifade eder.
Kaynak ana doğruluk karşılaştırmasında d = 0,86 raporlamaktadır. Bu değer standartlaştırılmış bir farkı temsil eder; bir kişinin %86 daha doğru karar vereceği veya gerçek dünyadaki finansal zararın %86 azalacağı anlamına gelmez.
Karar süresi açısından sonuçlar
Kaynak Tablo 4, altı görev için kontrol ve deney gruplarının tamamlama sürelerini karşılaştırmaktadır.
| Görev | Kontrol | Deney |
|---|---|---|
| T1 | 45,02 | 50,11 |
| T2 | 54,01 | 49,52 |
| T3 | 58,16 | 51,60 |
| T4 | 50,52 | 59,65 |
| T5 | 54,01 | 53,26 |
| T6 | 53,38 | 56,55 |
| Kaynak tablodaki ortalama | 52,52 | 53,45 |
Kaynak tablosundaki grup ortalamaları arasında 0,93 saniyelik fark bulunmaktadır. Bu fark tablodaki iki ortalamanın doğrudan çıkarılmasıyla elde edilir.
Ancak aynı sonuç bölümünün açıklama paragrafı deney grubunu yaklaşık 53,6 saniye, kontrol grubunu 46,8 saniye olarak bildirmektedir. Bu değerler Tablo 4'te verilen 52,52 ve 53,45 saniyelik ortalamalarla uyuşmamaktadır. Kaynak bu farkın farklı bir alt örneklemden veya ayrı bir analiz tanımından kaynaklandığını açıkça açıklamamaktadır.
Bu nedenle Verianla tablo sonuçlarını olduğu gibi korumakta, kaynak paragrafındaki farklı sayıları tablo değerleriyle birleştirerek yeni ve kesin bir süre sonucu üretmemektedir.
Algılanan açıklık ve güven
Kaynak, karar sonrasında ölçülen açıklık puanlarının kontrol grubunda ortalama 3,35'ten semantik arayüz grubunda 3,91'e yükseldiğini bildirmektedir. Karar güveni ise 3,85'ten 4,12'ye yükselmiştir.
Bu sonuçlar beş puanlı görev sonrası değerlendirmeler bağlamında raporlanmaktadır. Araştırmada ayrıca yedi puanlı çalışma sonrası değerlendirme ölçekleri de kullanılmıştır. Farklı ölçeklerin sonuçlarını aynı ölçüm aralığına aitmiş gibi karşılaştırmak doğru değildir.
NASA-TLX bilişsel iş yükü ölçümü
NASA Task Load Index (NASA-TLX), insanların bir görevi yerine getirirken deneyimlediği öznel iş yükünü incelemek için kullanılan çok boyutlu değerlendirme yaklaşımıdır.
Kaynakta NASA-TLX kapsamındaki zihinsel talep, fiziksel talep, zaman baskısı, algılanan performans, çaba ve hayal kırıklığı gibi boyutlar değerlendirilmiştir.
Zihinsel talep ortalaması kontrol grubunda 67,8, deney grubunda 42,6 olarak raporlanmıştır. Hayal kırıklığı puanı ise 61,2'den 38,7'ye düşmüştür.
Bu değerler görev sırasındaki nesnel beyin aktivitesi veya klinik stres biyobelirteci değildir; katılımcıların öznel iş yükü değerlendirmeleridir.
Çalışma sonrası yedi puanlı değerlendirmeler
Kaynak, çalışma sonrası değerlendirmelerde imzanın anlamının açık olması, sonuçların anlaşılması, temel alanların görünürlüğü, risklerin belirlenebilmesi ve sisteme güven gibi özellikleri de incelemiştir.
| Ölçüm | Kontrol ortalaması | Deney ortalaması |
|---|---|---|
| İmzanın anlamının açıklığı | 5,46 | 6,13 |
| İmza sonrası sonuçların anlaşılması | 5,69 | 6,32 |
| Temel işlem alanlarının açıklığı | 5,48 | 6,11 |
| Potansiyel riskleri belirleme kolaylığı | 5,13 | 5,91 |
| Sistem yorumuna güven | 5,23 | 5,98 |
| Algılanan güvenilirlik | 5,34 | 5,89 |
| Gelecekte kullanma isteği | 5,18 | 5,93 |
| Zararlı işlemlerden kaçınmaya yardım algısı | 5,43 | 6,28 |
Bu puanlar katılımcı değerlendirmelerini temsil etmektedir. Örneğin bir katılımcının arayüzü daha güvenilir bulması, prototipin bütün güvenlik saldırılarını teknik olarak önlediği anlamına gelmez.
İstatistiksel sonuçların yorum sınırı
Kaynakta çalışma sonrası bazı karşılaştırmalar için t(127) biçiminde istatistikler raporlanmaktadır. Bununla birlikte araştırma tasarımı iki bağımsız gruptan ve toplam 128 kişiden oluşmaktadır. İlgili testlerin serbestlik dereceleri veya veri düzeni kaynakta bu farkı giderecek biçimde açıklanmamıştır.
Bu durum raporlanan grup ortalamalarının otomatik olarak yanlış olduğu anlamına gelmez; ancak bildirilen test istatistiklerinin ham veri ve analiz kodu olmaksızın bağımsız biçimde yeniden doğrulanmasını sınırlar.
Nitel kullanıcı geri bildirimleri
Kaynak Tablo 5, deney grubunun açık uçlu yanıtlarını altı ana temada değerlendirmektedir:
- Risk etiketleri ve seviye göstergelerinin karar vermeyi kolaylaştırması.
- İmza amacının doğal dilde açıklanmasının anlaşılabilirliği artırması.
- Arayüz düzeninin anlaşılır olmasına rağmen bazen yoğun bulunması.
- Adres, token ve ağ bilgilerinin birlikte gösterilmesinin bağlam sağlaması.
- Güvenlik farkındalığının ve algılanan kontrolün artması.
- Orta ve düşük risk sınıfları için daha ayrıntılı gerekçe istenmesi.
Bu bulgular yalnız olumlu geri bildirimlerden oluşmamaktadır. Bazı katılımcılar arayüzün çok fazla bilgi içerdiğini, bazıları ise risk etiketlerinin nedenlerini daha iyi açıklaması gerektiğini belirtmiştir.
Ayrıca açıklama sisteminin yanlış bir yorum üretmesi halinde kullanıcıların bu yoruma gereğinden fazla güvenebileceği endişesi dile getirilmiştir. Bu sınırlılık, açıklanabilirliğin tek başına otomatik güvenlik garantisi olmadığını göstermektedir.
Kaynak Şekil 7, 8 ve 9'un bilimsel anlamı
Şekil 7, görev risk düzeylerine göre algılanan risk, açıklık ve karar güveni karşılaştırmalarını göstermektedir. Kaynakta ayrıntılı eğriler ve çubuklar bulunmakla birlikte ham grafik değerlerinin tamamı ayrı veri tablosu halinde verilmemiştir.
Şekil 8, çalışma sonrası güven, şeffaflık, güvenlik ve kullanılabilirlik değerlendirmelerini kutu grafikleriyle sunmaktadır. Kaynak deney grubunda daha yüksek değerlendirmeler raporlamaktadır.
Şekil 9, NASA-TLX boyutlarını göstermektedir. Verianla'da kaynak metninde kesin olarak bildirilen zihinsel talep ve hayal kırıklığı değerleri bağımsız SVG ile yeniden gösterilmiştir. Diğer boyutların görsel noktalarından sahte hassasiyette sayılar üretilmemiştir.
Çalışmanın yöntemsel sınırlılıkları
Çalışmanın en önemli sınırlılığı, kullanıcıların gerçek finansal risk taşımayan simüle edilmiş ekranlarda karar vermesidir. Gerçek cüzdan kullanımında kullanıcı davranışı; para kaybetme kaygısı, zaman baskısı, uygulama alışkanlıkları ve farklı çevresel koşullardan etkilenebilir.
İkinci sınırlılık, örneklemin önemli bölümünün daha önce kripto cüzdanı kullanmış ve İngilizce arayüzlerle çalışabilen kişilerden oluşmasıdır. Bu nedenle sonuçlar kripto deneyimi olmayan kullanıcılar veya farklı dil ve kültürel bağlamlardaki bireyler için ayrıca doğrulanmalıdır.
Üçüncü sınırlılık, prototipin belirli Ethereum standartlarına odaklanmasıdır. Çok zincirli uygulamalar, hesap soyutlaması, akıllı sözleşme cüzdanları ve farklı imza mimarileri bu çalışmada kapsamlı biçimde sınanmamıştır.
Dördüncü sınırlılık, çalışmanın uzun dönemli öğrenme etkisini ölçmemesidir. Kullanıcıların açıklamaları zamanla daha iyi anlaması veya risk etiketlerine alışarak daha az dikkat etmesi gibi olasılıklar ayrı uzun dönem çalışmaları gerektirir.
Beşinci sınırlılık, semantik yorumun doğruluğuna ilişkin kapsamlı bir üretim sistemi güvenlik kanıtının bulunmamasıdır. Prototipin yanlış veya eksik açıklama verebileceği koşulların gerçek dünya ölçüsünde doğrulanması, araştırmanın açık alanlarından biridir.
Araştırmanın desteklediği sonuçlar
- Kontrollü deneyde semantik açıklamalı arayüz kullanan katılımcılar daha yüksek ortalama doğru karar oranı göstermiştir.
- Yüksek riskli olarak sınıflandırılan iki görevde imzalama oranı düşmüştür.
- Katılımcılar önemli işlem parametrelerini daha açık bulduklarını bildirmiştir.
- Çalışma sonrası güven ve kullanılabilirlik değerlendirmeleri semantik arayüz lehine raporlanmıştır.
- Zihinsel talep ve hayal kırıklığı NASA-TLX ölçümlerinde daha düşük bildirilmiştir.
- Katılımcı geri bildirimleri, açıklama gerekçelerinin ve görsel yoğunluğun tasarım açısından önemli olduğunu göstermiştir.
Araştırmanın desteklemediği sonuçlar
- Signature Semantic Decoder'ın bütün dolandırıcılık işlemlerini tespit ettiği kanıtlanmamıştır.
- Gerçek dünyadaki kripto para kayıplarının %16,3 veya başka bir oranda azalacağı gösterilmemiştir.
- Sistemin bütün akıllı sözleşme davranışlarını hatasız yorumladığı doğrulanmamıştır.
- Çalışma gerçek blockchain işlemlerinin kullanıldığı finansal bir saha deneyi değildir.
- Farklı ülkeler, diller ve kullanıcı grupları için aynı sonuçların geçerli olduğu gösterilmemiştir.
- Kaynak içindeki tablo ve istatistik farklılıkları bağımsız veriyle çözümlenmemiştir.
- Bir arayüze duyulan güvenin artması, uygulamanın kriptografik olarak daha güvenli olduğunun doğrudan kanıtı değildir.
Araştırmanın genel sonucu
Yuyang Qin ve Haihan Duan'ın çalışması, kripto para cüzdanlarının güvenliğinin yalnız kullanılan imza algoritmalarının matematiksel doğruluğuyla değerlendirilmemesi gerektiğini vurgulamaktadır. Kullanıcının hangi işlemi ve hangi yetkiyi onayladığını anlayabilmesi, güvenilir insan–bilgisayar etkileşiminin ayrı bir gerekliliğidir.
Signature Semantic Decoder, teknik imza verilerinin yapılandırılmış biçimde açıklanması ve risk gerekçelerinin karar ekranına yerleştirilmesiyle bu sorunun ele alınabileceğini göstermeye yönelik bir prototiptir.
Kaynakta raporlanan kullanıcı deneyleri, anlamsal açıklamanın kontrollü koşullarda karar doğruluğunu ve açıklık algısını artırabildiğini, aynı zamanda zihinsel iş yükünü azaltabildiğini desteklemektedir. Bununla birlikte prototipin üretim ortamında gerçek mali kayıpları önleme yeteneği ve uzun dönem güvenlik etkisi henüz ayrı araştırmalar gerektirmektedir.
Kaynak ve Yöntem Notu
Özgün başlık: “What I Sign Is Not What I See”: Towards Explainable and Trustworthy Cryptocurrency Wallet Signatures.
Yazarlar: Yuyang Qin; Haihan Duan.
Yazar sırası: Özgün kaynak sırası korunmuştur.
Kurumlar: The Chinese University of Hong Kong, Shenzhen; Shenzhen MSU-BIT University.
Yazar kurum ilişkileri: Yuyang Qin — The Chinese University of Hong Kong, Shenzhen. Haihan Duan — Shenzhen MSU-BIT University.
Sorumlu yazar: Haihan Duan; PDF'de yıldız işaretiyle belirtilmiştir.
Eş katkı: Kaynakta ayrı bir eş katkı bildirimi tespit edilmemiştir.
ArXiv kimliği: arXiv:2601.16751.
İncelenen sürüm: arXiv:2601.16751v1.
Gönderim tarihi: 23 Ocak 2026.
ArXiv alanı: Computer Science – Human-Computer Interaction (cs.HC).
ArXiv DOI: 10.48550/arXiv.2601.16751.
Resmî kaynak adresi: https://arxiv.org/abs/2601.16751
Kaynak türü: Ön baskı (preprint).
Hakemlik durumu: İncelenen arXiv kaydı kendi başına hakem değerlendirmesi kanıtı değildir. Bu değerlendirmede ayrıca doğrulanmış bir hakemli dergi veya konferans yayını tespit edilmemiştir.
Lisans/telif: İncelenen sürüme ait üçüncü taraflarca sınırsız yeniden kullanım izni veren açık lisans doğrulanmamıştır. Kaynak metin ve görseller aynen çoğaltılmamış, bağımsız Türkçe bilimsel anlatım ile olgusal verilere dayalı yeni şemalar hazırlanmıştır.
Bilimsel alan: Human-Computer Interaction, Usable Security, Web3 Wallet Interfaces, Explainable Security.
Araştırma türü: Karma yöntemli insan–bilgisayar etkileşimi araştırması; iki ön çalışma, prototip geliştirme ve kontrollü gruplar arası deney.
İlk ön araştırma: 50 katılımcı ve 20 soruluk anket.
İkinci ön araştırma: 30 katılımcı ve sekiz simüle edilmiş imza senaryosu.
Ana çalışma: 128 katılımcı, 64 kontrol ve 64 deney grubu.
Görev sayısı: Ana deneyde katılımcı başına altı imza senaryosu.
Karşılaştırılan sistemler: Standart MetaMask benzeri cüzdan onay arayüzü ve Signature Semantic Decoder açıklamalı arayüz.
İmza yöntemleri: eth_sendTransaction, personal_sign, eth_signTypedData (EIP-712).
Temel sonuç: Kaynakta kontrol grubunda %67,9, deney grubunda %84,2 ortalama doğru karar oranı raporlanmıştır.
Yüksek riskli görev sonuçları: Unlimited Approval imzalama oranı %36,5'ten %9,8'e; Phishing Request imzalama oranı %32,7'den %17,7'ye düşmüştür.
İş yükü sonuçları: NASA-TLX zihinsel talep ortalaması 67,8'den 42,6'ya, hayal kırıklığı ortalaması 61,2'den 38,7'ye düşmüştür.
İstatistiksel analiz: Karma ANOVA, bağımsız örneklem t-testleri, Cohen's d, kısmi eta-kare, korelasyon analizleri, Cohen's kappa ve nitel tematik analiz.
Önemli kaynak içi tutarsızlık: Ana çalışmanın toplam N=128 olarak verilmesine karşın bazı testlerde t(102) ve t(127) serbestlik dereceleri raporlanmıştır. Bu farklılığın nedeni PDF'de açıklanmamıştır.
Süre tablosu tutarsızlığı: Kaynak Tablo 4 ortalamaları 52,52 ve 53,45 saniye olarak verirken açıklama metni yaklaşık 46,8 ve 53,6 saniye bildirmektedir. Bu iki sonuç kümesi tek bir kesin ortalamaya dönüştürülmemiştir.
Görev etiketleme tutarsızlığı: Sonuç paragrafındaki bazı yüksek riskli görev kodları ana deneyin Tablo 3 tanımıyla uyuşmamaktadır. Verianla görev isimlendirmesinde kaynak Tablo 3'ü esas almıştır.
Etik değerlendirme: Çalışma, üniversitenin etik kurulundan onay alındığını ve katılımcılardan bilgilendirilmiş onam alındığını belirtmektedir. Gerçek cüzdan bağlantısı veya gerçek finansal işlem yapılmamıştır.
Finansman: PDF'de ayrı bir finansman beyanı tespit edilmemiştir.
Çıkar çatışması: PDF'de ayrı bir çıkar çatışması beyanı tespit edilmemiştir.
Kod erişilebilirliği: Kaynak prototipin ve ilgili araştırma materyallerinin yayımlanmasının planlandığını belirtmektedir; ancak PDF'de çalışan kod deposu için doğrulanabilir somut bağlantı bulunmamaktadır. Kodun yayımlandığı kesin olarak kabul edilmemiştir.
Veri erişilebilirliği: Kaynak deney tablolarını, şekilleri ve anket maddelerini sunmaktadır. Katılımcı düzeyindeki ham veri ve analizin tam yeniden üretimi için gerekli tüm materyallerin erişilebilir olduğu doğrulanmamıştır.
CRediT: Ayrıntılı CRediT yazar katkısı matrisi tespit edilmemiştir; katkılar varsayımla dağıtılmamıştır.
Bilimsel yorum sınırı: Araştırma, semantik açıklamanın kontrollü cüzdan simülasyonlarında kullanıcı kararını destekleyebileceğini göstermektedir. Gerçek dünya finansal kayıplarını önleme oranı, bütün akıllı sözleşmeler için yorumlama doğruluğu ve uzun dönem davranış değişimi bu çalışmada kesin biçimde doğrulanmamıştır.
Bir yorum bırakın
E-posta adresiniz yayınlanmayacaktır. Gerekli alanlar * ile işaretlenmiştir