


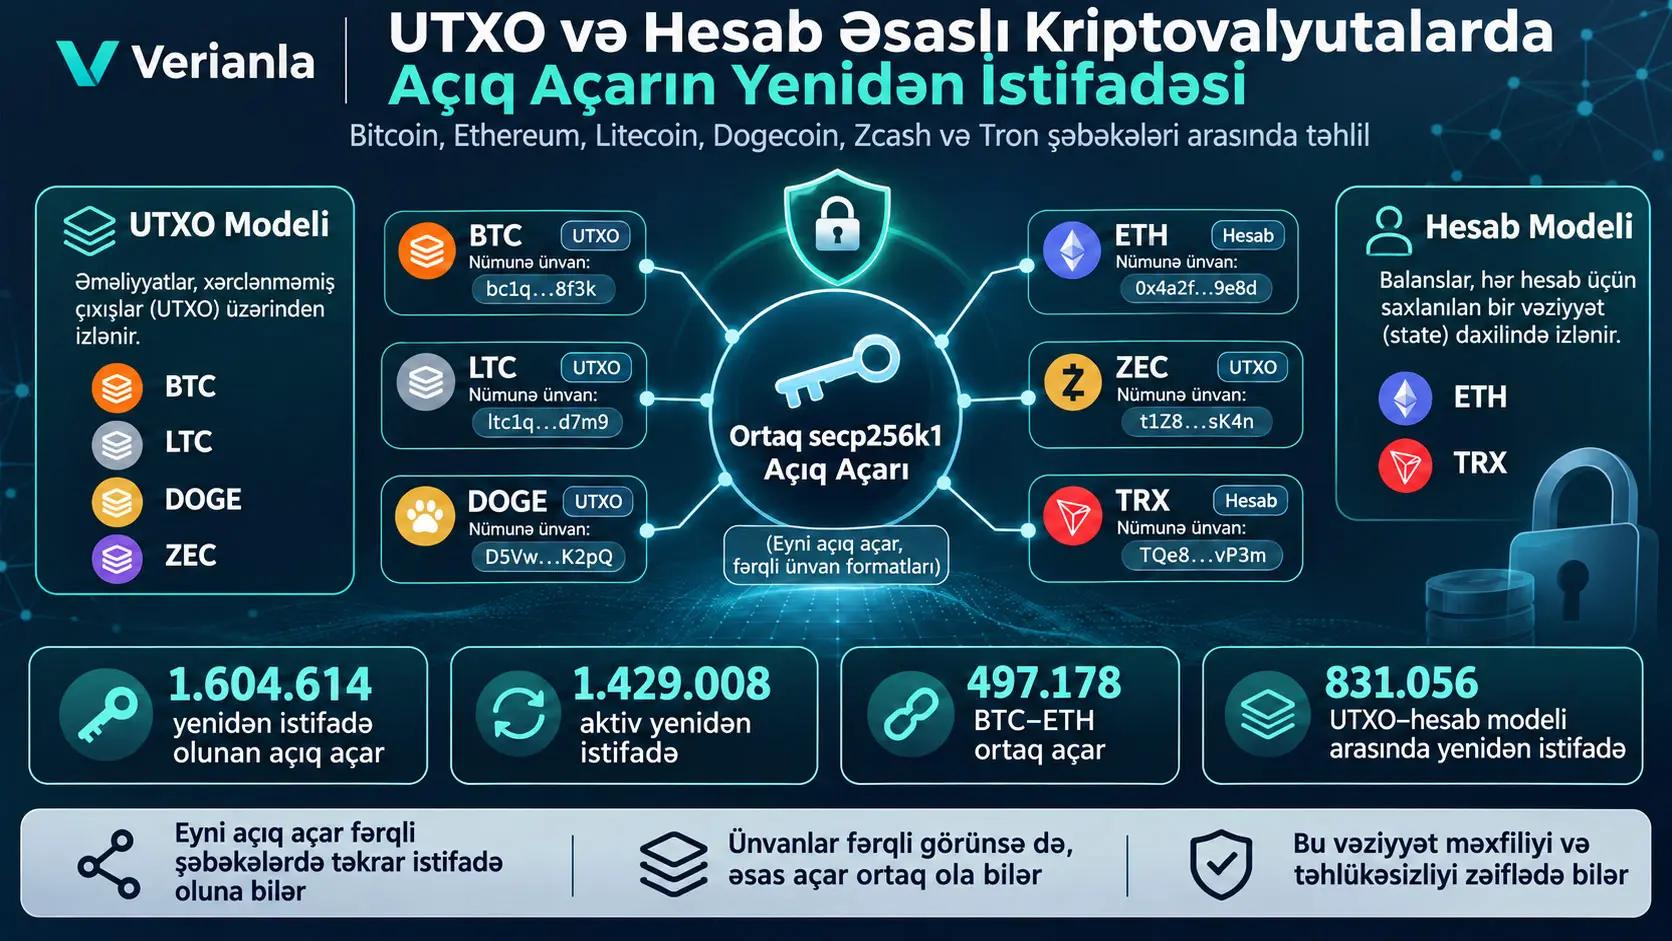
Kriptovalyuta sistemlərində açıq açarın yenidən istifadəsi (public key reuse), eyni kriptoqrafik açar cütünün birdən çox ünvan, əməliyyat və ya blokçeyn şəbəkəsində istifadə olunması halıdır. Bu davranış, müxtəlif ünvan formatlarının istifadəçiləri bir-birindən müstəqil göstərdiyi hallarda belə əməliyyatlar arasında texniki əlaqələrin qurulmasına səbəb ola bilər. Rainer Stütz və həmkarlarının tədqiqatı açıq açarların yenidən istifadəsinin yalnız eyni kriptovalyuta daxilində deyil, Bitcoin kimi xərclənməmiş əməliyyat çıxışı (UTXO) modelindən istifadə edən sistemlərlə Ethereum kimi hesab əsaslı sistemlər arasında da baş verdiyini göstərir.
Tədqiqatın əsas yeniliyi ünvan sətirlərini müqayisə etmək əvəzinə ünvanların əsaslandığı secp256k1 elliptik əyri açıq açarlarını araşdırmasıdır. Bitcoin və Ethereum ünvanlarının formatları və yaradılma üsulları fərqli olsa da, hər iki sistemdə müvafiq ECDSA əməliyyatları eyni elliptik əyri üzərində yaradılan açar cütlərindən istifadə edə bilir. Buna görə eyni açıq açardan törədilmiş, lakin bir-birinə çevrilə bilməyən ünvanlar ortaq kriptoqrafik açar vasitəsilə əlaqələndirilə bilər.
Tədqiqatçılar Bitcoin (BTC), Ethereum (ETH), Litecoin (LTC), Dogecoin (DOGE), Zcash (ZEC) və Tron (TRX) şəbəkələrini araşdırmışlar. Məlumat dəsti 1 Aprel 2025 tarixindən əvvəl yaradılmış son bloklara qədər olan əməliyyatları əhatə edir. Tədqiqat nəticəsində bu altı sistemdən ən az ikisində yenidən istifadə edildiyi müəyyən olunan 1.604.614 unikal açıq açar aşkar edilmişdir. Bunların ən az 1.429.008-i birdən çox kriptovalyuta şəbəkəsində əməliyyat imzalamaq üçün aktiv şəkildə istifadə olunmuşdur.
Xüsusilə UTXO və hesab əsaslı sistemlər arasındakı yenidən istifadələr diqqətəlayiqdir. Tədqiqatda Bitcoin və Ethereum arasında 497.178 açıq açarın yenidən istifadə edildiyi, araşdırılan bütün UTXO və hesab əsaslı sistemlər birlikdə qiymətləndirildikdə isə bu sayın 831.056-ya çatdığı bildirilmişdir. Beləliklə, əvvəllər ünvan formatı uyğunsuzluğu səbəbindən birbaşa əlaqələndirilməsi çətin olan müxtəlif kriptovalyuta şəbəkələri arasında kriptoqrafik əlaqələr müəyyən edilmişdir.
Tədqiqat yalnız eyni açarın müxtəlif şəbəkələrdə mövcudluğunu ölçməklə kifayətlənməyib, bu məlumatın blokçeyn ünvan klasterləşdirməsini necə təkmilləşdirə biləcəyini də araşdırmışdır. Bitcoin-də çoxgirişli klasterləşdirmə üsulu ilə yaradılmış klasterlər eyni açıq açardan törədilmiş müxtəlif ünvanlar vasitəsilə birləşdirilmişdir. Bu əməliyyat nəticəsində 2.040.417 klaster birləşməsi əldə edilmiş və ümumi klaster sayı 618.812.655-dən 616.772.238-ə düşmüşdür. Bundan əlavə, Bitcoin-in UTXO əsaslı əlaqələndirmə nəticələrindən istifadə edilərək Ethereum-da 497.289 ünvan 62.681 klasterə, Tron-da 305.019 ünvan 19.242 klasterə ayrılmışdır.
Tədqiqatın digər mühüm tapıntısı açıq açarın yenidən istifadəsinin yalnız fərdi kriptovalyuta istifadəçiləri ilə məhdudlaşmamasıdır. Tədqiqatçılar tanınmış kriptovalyuta birjaları, ad xidmətləri, ağıllı müqavilə yerləşdiriciləri, mərkəzləşdirilməmiş maliyyə körpüləri və əməliyyat qarışdırma xidmətləri ilə əlaqələndirilən yenidən istifadə hallarını da müəyyən etmişlər. Bu nəticələr açarın yenidən istifadəsinin həm fərdi, həm də institusional kriptoaktiv idarəçiliyində görülə bildiyini ortaya qoyur.
Açıq açarın yenidən istifadəsi müxtəlif blokçeynlərdəki əməliyyatların əlaqələndirilə bilməsini artıraraq məxfiliyi zəiflədə bilər. Həmçinin eyni gizli açarın ələ keçirilməsi halında birdən çox şəbəkədəki aktivlərin təsirlənməsi riski yarana bilər. Lakin tədqiqat müşahidə olunan bütün yenidən istifadə hallarının pis niyyətli olduğunu, bütün istifadəçilərin real kimliklərinin müəyyən edildiyini və ya hər bir açarın ələ keçirildiyini iddia etmir.
Türkiyədəki kriptoaktiv istifadəçiləri, saxlama xidməti təminatçıları, pul kisəsi proqram təminatı tərtibatçıları və blokçeyn analitikləri baxımından tədqiqatın əsas mesajı müxtəlif şəbəkələr üçün müxtəlif ünvanların görünməsinin həmişə kriptoqrafik müstəqillik təmin etməməsidir. Təhlükəsizlik və məxfilik qiymətləndirmələrində ünvan formatları ilə yanaşı açar törətmə siyasətləri, şəbəkələrarası domen ayrımı və açarın həyat dövrü də nəzərə alınmalıdır. Tədqiqatda Türkiyəyə məxsus məlumat dəsti və ya yerli xidmət təminatçıları üzərində ayrıca təcrübə yoxdur.
Eyni Açıq Açar Müxtəlif Kriptovalyuta Şəbəkələrində Necə İstifadə Oluna Bilər?
Eyni açıq açar müxtəlif kriptovalyuta protokollarının öz ünvan yaratma qaydaları tətbiq edilərək fərqli formalarda təmsil oluna bilər. Məsələn, Bitcoin və Ethereum ünvanları eyni görünməsə də, uyğun şərtlərdə eyni secp256k1 açıq açarından törədilə bilər. Buna görə müxtəlif ünvanların mövcud olması onların mütləq bir-birindən müstəqil gizli açarlarla idarə olunduğunu göstərmir.
Kriptovalyuta ünvanı nədir?
Kriptovalyuta ünvanı, blokçeyn üzərində aktivin qəbul ediləcəyi hədəfi və ya müəyyən xərcləmə şərtini təmsil edən kodlaşdırılmış məlumatdır. Ünvanlar əksər hallarda açıq açarın özü deyil. Onlar açıq açardan və ya xərcləmə şərtlərini müəyyən edən skriptdən (script) hesablanan kriptoqrafik heşlərin müəyyən formada kodlaşdırılması ilə yaradıla bilər.
Bu fərq vacibdir, çünki istifadəçinin gördüyü ünvan istifadə olunan kriptoqrafik açar haqqında bütün məlumatı birbaşa ehtiva etmir.
Məsələn, Bitcoin-də P2PKH, P2WPKH və ya P2SH kimi müxtəlif ünvan formatları mövcud olduğu halda Ethereum-da 20 baytlıq hesab ünvanlarından istifadə olunur. Açıq açarın hansı ünvan formatına çevriləcəyi müvafiq blokçeynin ünvan yaratma qaydalarından asılıdır.
Gizli açarla açıq açar arasındakı fərq
Gizli açar (private key), rəqəmsal imza yaratmaq üçün istifadə olunan və icazəsiz şəxslərlə paylaşılmamalı olan kriptoqrafik məlumatdır.
Açıq açar (public key) isə gizli açarla riyazi cəhətdən əlaqəli olan və rəqəmsal imzanın doğrulanmasına kömək edən məlumatdır.
Elliptik əyri əsaslı kriptoqrafiyada gizli açar skalyar dəyər, açıq açar isə elliptik əyri üzərində nöqtə kimi təmsil olunur.
Bu əlaqənin standart riyazi göstərilişi:
\[ Q=dG \]
şəklindədir.
Burada:
- \(d\): Gizli açarın skalyarıdır.
- \(G\): Elliptik əyri üzərində əvvəlcədən müəyyən edilmiş generator nöqtəsidir.
- \(Q\): Açıq açar nöqtəsidir.
- \(dG\): Elliptik əyri qrup əməliyyatı ilə həyata keçirilən skalyar vurmadır.
Bu ifadə adi iki ədədin vurulması demək deyil. Elliptik əyri üzərində nöqtələrin toplanması əməliyyatlarının müəyyən qaydalarla təkrar tətbiq edilməsini ifadə edir.
Açıq açardan gizli açarın hesablanması, uyğun seçilmiş elliptik əyri parametrləri və təhlükəsiz açar yaradılması fərziyyələri altında klassik kompüterlər üçün hesablama baxımından çətin sayılan diskret loqarifm problemi ilə əlaqəlidir.
Bu riyazi göstəriliş elliptik əyri kriptoqrafiyasının ümumi izahıdır; tədqiqatçılar gizli açarları birbaşa əldə etməklə və ya istifadəçilərin pul kisələrinə daxil olmaqla təhlil aparmamışlar.
secp256k1 nədir?
secp256k1, müəyyən sadə sonlu sahə üzərində təyin olunan elliptik əyri və bu əyriyə aid standart parametrlər toplusudur. Bitcoin və Ethereum-dakı bir çox ECDSA imza əməliyyatı bu əyridən istifadə edir.
Mənbənin Əlavə B bölməsində secp256k1 əyrisi aşağıdakı tənliklə müəyyən edilir:
\[ y^2\equiv x^3+7\pmod p \]
Burada \(x\) və \(y\) elliptik əyri nöqtəsinin koordinatlarıdır. \(p\), sonlu sahəni müəyyən edən sadə ədəddir.
Mənbədə sadə modul:
\[ p=2^{256}-2^{32}-2^9-2^8-2^7-2^6-2^4-1 \]
kimi verilmişdir.
Modul arifmetikadan istifadə əməliyyatların sonsuz böyüyən tam ədədlərlə deyil, müəyyən sadə ədədə görə qalıq sinifləri üzərində aparılması deməkdir.
Eyni açardan birdən çox ünvan törədilə bilərmi?
Bəli. Eyni açıq açarı müxtəlif ünvan formatlarına çevirmək mümkündür.
Məsələn, uyğun secp256k1 açıq açarı Bitcoin-də müəyyən xərcləmə skripti formatları ilə əlaqələndirilə, Ethereum-da isə Keccak-256 əsaslı ünvan törətmə prosesi ilə təmsil oluna bilər.
Tron isə Ethereum-la yaxından əlaqəli hesab ünvanı quruluşundan fərqli kodlaşdırma ilə istifadə edir.
Bu vəziyyətin mühüm nəticəsi budur: İki ünvan mətn şəklində fərqli görünsə də, eyni kriptoqrafik açar cütünün nəzarətində ola bilər.
UTXO modeli nədir?
Unspent Transaction Output (UTXO), xərclənməmiş əməliyyat çıxışı deməkdir. Bitcoin və oxşar blokçeynlərdə aktivlərin xərclənə bilən vahidləri əməliyyat çıxışları vasitəsilə təmsil olunur.
İstifadəçi əməliyyat həyata keçirdikdə əvvəl yaradılmış uyğun UTXO-ları əməliyyat girişi kimi istifadə edir və yeni çıxışlar yaradır.
Hər çıxış hansı kriptoqrafik və ya skript şərtləri ödənildikdə xərclənə biləcəyini müəyyən edir.
UTXO modelində bir istifadəçiyə aid birdən çox ünvan və ya əməliyyat çıxışı ola bilər. Bu ünvanlar eyni açardan və ya müxtəlif açarlardan törədilə bilər.
Hesab əsaslı model nədir?
Account-Based Model, aktivlərin və əməliyyatların hesab vəziyyətləri üzərindən izlənildiyi blokçeyn dizaynıdır.
Ethereum və Tron tədqiqatda bu modelə nümunə kimi götürülmüşdür.
Hesab əsaslı sistemlərdə əməliyyatın göndərən hesabı imza və əməliyyat məlumatları vasitəsilə müəyyən edilə bilər.
UTXO modelindəki müxtəlif əməliyyat girişlərini birləşdirmə məntiqi hesab əsaslı sistemlərdə eyni formada mövcud deyil. Buna görə Bitcoin üçün hazırlanmış bəzi ünvan klasterləşdirmə üsulları Ethereum-a birbaşa tətbiq edilə bilmir.
UTXO ilə hesab modeli arasındakı əsas fərq
| Xüsusiyyət | UTXO modeli | Hesab əsaslı model |
|---|---|---|
| Əsas aktiv təqdimatı | Xərclənməmiş əməliyyat çıxışları | Hesab vəziyyəti və balanslar |
| Mənbədə araşdırılan şəbəkələr | BTC, LTC, DOGE, ZEC | ETH, TRX |
| Ünvan formatları | Müxtəlif script və ünvan formatları | Hesab ünvanı formatları |
| Əməliyyatların əlaqələndirilməsi | Çoxgirişli evristik üsul istifadə edilə bilər | Eyni çoxgirişli quruluş birbaşa mövcud deyil |
| Açıq açarın müşahidəsi | Müvafiq xərcləmə skripti və ya witness məlumatından | Əməliyyat imzasından bərpa etmə ilə |
| Ortaq tədqiqat nöqtəsi | secp256k1 açıq açarının yenidən istifadəsi | |
Niyə yalnız ünvan müqayisəsi kifayət deyil?
İki kriptovalyuta şəbəkəsinin ünvanları eyni hərf və ya rəqəm ardıcıllığından istifadə etməyə bilər. Bunun səbəbi şəbəkələrin müxtəlif kodlaşdırma, heş və ya skript qaydalarını qəbul etməsidir.
Məsələn, Bitcoin-də açıq açarın heşlənməsi və ünvan kodlaşdırma qaydaları Ethereum-dakı Keccak-256 əsaslı ünvan yaradılmasından fərqlidir.
Buna görə eyni kriptoqrafik açardan yaradılmış iki ünvan yalnız mətn bərabərliyi yoxlaması ilə uyğunlaşdırılmaya bilər.
Mənbə tədqiqat bu məhdudiyyəti aşmaq üçün birbaşa əsas açıq açarları müqayisə edir.
Açıq açar formatları necə fərqlənir?
Mənbənin Əlavə B bölməsi secp256k1 açıq açarlarının sıxılmış və sıxılmamış formatlarını izah edir.
Sıxılmamış açıq açar (uncompressed public key) 65 baytdır. İlk bayt 0x04 dəyərini daşıyır. Sonrakı 32 bayt \(x\), ardınca gələn 32 bayt isə \(y\) koordinatını ehtiva edir.
Sıxılmış açıq açar (compressed public key) isə 33 baytdır. İlk bayt 0x02 və ya 0x03 olur. Bu dəyər \(y\) koordinatının cüt və ya tək olduğunu göstərir. Qalan 32 bayt \(x\) koordinatını ehtiva edir.
| Format | Uzunluq | Başlanğıc | Məzmun |
|---|---|---|---|
| Sıxılmamış | 65 bayt | 0x04 | 32 bayt x + 32 bayt y |
| Sıxılmış, cüt y | 33 bayt | 0x02 | 32 bayt x |
| Sıxılmış, tək y | 33 bayt | 0x03 | 32 bayt x |
Sıxılmış formatda çatışmayan kimi görünən \(y\) koordinatı elliptik əyri tənliyi və paritet məlumatı istifadə edilərək yenidən yaradıla bilər.
Buna görə eyni riyazi açıq açar nöqtəsi iki fərqli bayt təqdimatına malik ola bilər. Bu iki təqdimatın heşi ayrıca hesablandıqda müxtəlif ünvanlar əldə edilə bilər.
Açıq açarın elliptik əyri üzərində olub-olmadığı necə doğrulanır?
Tədqiqatçılar çıxarılan açıq açarların secp256k1 əyrisi üzərində etibarlı nöqtələr olub-olmadığını yoxlamışlar.
Mənbənin Əlavə B bölməsində dörd əsas xüsusiyyət izah olunur:
- Nöqtənin koordinatları müvafiq sonlu sahə daxilində olmalıdır.
- Nöqtə \(y^2\equiv x^3+7\pmod p\) tənliyini ödəməlidir.
- Nöqtə sonsuzluqdakı nöqtə olmamalıdır.
- Nöqtə düzgün alt qrupa aid olmalı, yəni \(nQ=\mathcal{O}\) şərtini ödəməlidir.
Burada \(n\) generator nöqtəsinin tərtibini, \(Q\) yoxlanılan açıq açar nöqtəsini və \(\mathcal{O}\) sonsuzluqdakı xüsusi qrup elementini təmsil edir.
Mənbə həmçinin təsadüfi yaradılmış sıxılmış formatlı uyğun uzunluqdakı bir sətirin etibarlı əyri nöqtəsinə uyğun gəlmə ehtimalının təxminən %50 ola biləcəyini, təsadüfi koordinat cütündən yaradılmış sıxılmamış bir sətirin etibarlı olma ehtimalının isə təxminən \(2^{-256}\) səviyyəsində olduğunu izah edir.
Bu ehtimallar təsadüfi bayt sətirlərinin etibarlı əyri nöqtəsi yaratması ilə əlaqəlidir. Kriptovalyuta açarının oğurlanma və ya yenidən istifadə olunma ehtimalını ölçmür.
Aktiv və Passiv Açıq Açar Yenidən İstifadəsi Arasındakı Fərq Nədir?
Aktiv yenidən istifadə eyni gizli açarın ən az iki müxtəlif kriptovalyuta şəbəkəsində əməliyyat imzalamaq məqsədilə istifadə edilməsidir. Passiv yenidən istifadə isə eyni açarla əlaqəli ünvanın birdən çox şəbəkədə alıcı kimi görünməsinə baxmayaraq, açarın ən çox bir şəbəkədə aktiv imza məqsədilə istifadə olunmasıdır. Aktiv istifadə açar üzərində nəzarətin mövcudluğuna dair daha güclü göstəricidir; passiv istifadədə isə başqa şəxslərin həmin ünvana aktiv göndərməsi mümkündür.
Aktiv istifadə niyə vacibdir?
Əməliyyatı imzalamaq üçün normal şərtlərdə müvafiq gizli açara nəzarət etmək lazımdır. Eyni gizli açara əsaslanan imzaların iki müxtəlif şəbəkədə görünməsi bu əməliyyatların ortaq kriptoqrafik nəzarət əlaqəsi daşıdığını göstərir.
Bu əlaqə eyni şəxsin və ya qurumun hər iki əməliyyatı həyata keçirdiyinə dair güclü göstərici ola bilər.
Lakin mənbə oğurlanmış açarların və ya threshold ECDSA kimi birdən çox iştirakçının imza yaradılmasına cəlb oluna bildiyi xüsusi mexanizmlərin istisna təşkil edə biləcəyini bildirir.
Buna görə tədqiqatın texniki olaraq göstərdiyi əlaqə ortaq gizli açar nəzarətidir; bu, mütləq təsdiqlənmiş real şəxs kimliyi deyil.
Passiv yenidən istifadə niyə istifadəçi tərəfindən qarşısı alınmaya bilər?
Ünvan ictimai olduqdan sonra digər şəxslərin bu ünvana aktiv göndərməsinin qarşısını ümumiyyətlə almaq mümkün deyil.
Məsələn, eyni açardan iki müxtəlif şəbəkədə ünvan törədilibsə, istifadəçinin bu ünvanlardan yalnız birini aktiv şəkildə istifadə etməsi digər şəbəkədə həmin ünvanla əlaqəli alıcı əməliyyatlarının yaranmasını tamamilə əngəlləməyə bilər.
Buna görə passiv yenidən istifadə təkbaşına istifadəçinin iki şəbəkədə qəsdən eyni gizli açarla əməliyyat imzaladığını göstərmir.
Yenidən istifadənin iki sinfi
| Xüsusiyyət | Aktiv yenidən istifadə | Passiv yenidən istifadə |
|---|---|---|
| Əsas şərt | Eyni açarın ən az iki şəbəkədə imza üçün istifadə olunması | Açarın ən çox bir şəbəkədə imza üçün istifadə olunması, digərlərində alıcı kimi mövcud olması |
| Gizli açar nəzarəti | Güclü ortaq nəzarət göstəricisi | Yalnız alıcı kimi görünmək dəqiq nəzarət sübutu deyil |
| Açıq açarın müşahidəsi | İmzalanmış əməliyyatlardan əldə edilə bilər | Həmişə əldə edilməyə bilər |
| Məxfilik təsiri | Müxtəlif əməliyyatlar güclü şəkildə əlaqələndirilə bilər | Ünvan formatları uyğundursa passiv uyğunluqlar da görünə bilər |
Tədqiqatın əsas sayısal tapıntısı
Altı kriptovalyuta şəbəkəsində:
1.604.614 unikal açıq açarın ən az iki sistemdə yenidən istifadə edildiyi müəyyən edilmişdir.
Bu açarların ən az 1.429.008-i aktiv yenidən istifadə kateqoriyasına daxildir.
İki rəqəm arasındakı fərq 175.606-dır. Bu fərq mənbədə müəyyən edilən aktiv yenidən istifadə sinfindən kənarda qalan müşahidələri ifadə edir; hər bir açarın sahibi və ya yaranma səbəbi haqqında öz-özlüyündə izah vermir.
Bu ölçmələr 1 Aprel 2025-dən əvvəlki tarixi əməliyyatlardan əldə edilmişdir. Cari şəbəkədəki canlı açar sayı kimi təqdim edilməməlidir.
Müxtəlif şəbəkə modelləri arasında nə qədər yenidən istifadə var?
Mənbədə Bitcoin və Ethereum arasında 497.178 açıq açarın yenidən istifadə edildiyi bildirilmişdir.
Araşdırılan UTXO və hesab əsaslı sistemlər birlikdə nəzərdən keçirildikdə bu iki dizayn ailəsi arasında 831.056 yenidən istifadə olunan açar tapılmışdır.
Bu rəqəm bütün yenidən istifadə olunan açarların təxminən yarısına uyğun gəlir.
Açıq açarın ikidən çox şəbəkədə istifadə olunması mümkün olduğuna görə müxtəlif şəbəkə cütlərinə aid rəqəmləri birbaşa toplamaqla unikal ümumi açar sayı əldə edilə bilməz.
Niyə bütün passiv istifadələr tapılmır?
Bir çox kriptovalyuta ünvanında açıq açar ünvan yaradılarkən birbaşa blokçeynə yazılmır. Bunun əvəzinə açıq açarın kriptoqrafik heşindən istifadə olunur.
Müvafiq aktiv xərcləndikdə açıq açarın və ya onu yenidən əldə etməyə imkan verən imzanın təqdim olunması tələb oluna bilər.
Əgər heç bir xərcləmə edilməyibsə və ünvandan açıq açar geri hesablana bilmirsə, tədqiqatın açıq açar əsaslı üsulu həmin açarı birbaşa müşahidə etməyə bilər.
Buna görə tədqiqatın ölçdüyü yenidən istifadə hallarını bütün mümkün açar istifadələrinin mütləq və tam cəmi kimi qiymətləndirmək olmaz.
Tədqiqatın Metodu və Nəticələri
Altı blokçeynin məlumat əhatəsi
Tədqiqatçılar bir-biri ilə ortaq əməliyyat tarixçəsini paylaşan daimi zəncir forkları əvəzinə müxtəlif əməliyyat tarixçələrinə malik altı kriptovalyuta sistemini seçmişlər.
Bu seçim eyni əməliyyat tarixçəsinin iki fork edilmiş zəncirdə görünməsi səbəbindən yarana biləcək məcburi açar ortaq istifadələrinin tədqiqatı çaşdırmasının qarşısını almağa yönəlmişdir.
Mənbənin Əlavə A bölməsindəki Cədvəl 2 təhlilə daxil edilmiş son blokları və əməliyyat saylarını göstərir.
| Şəbəkə | Son blok | Əməliyyat sayı | Ünvan sayı |
|---|---|---|---|
| Bitcoin (BTC) | 890.325 | 1.173.115.412 | 1.386.674.802 |
| Litecoin (LTC) | 2.871.702 | 316.376.996 | 340.449.985 |
| Dogecoin (DOGE) | 5.649.129 | 395.309.708 | 106.545.894 |
| Zcash (ZEC) | 2.873.734 | 15.285.542 | 8.424.388 |
| Ethereum (ETH) | 22.170.335 | 2.749.975.760 | 340.621.351 |
| Tron (TRX) | 70.937.424 | 9.690.710.588 | 324.382.918 |
Bu cədvəldəki blok, əməliyyat və ünvan sayları eyni anlayış deyil. Bir blok birdən çox əməliyyat ehtiva edə bilər; bir ünvan da birdən çox əməliyyatda istifadə oluna bilər. Cədvəl 1-dəki əməliyyat növü paylanmaları da unikal açıq açar sayları ilə birbaşa bərabərləşdirilməməlidir.
Məlumatlar hansı tarixədək araşdırılıb?
Mənbə bütün şəbəkələr üçün 1 Aprel 2025 tarixindən dərhal əvvəlki son blokları əsas götürmüşdür.
Son müşahidə vaxtları UTC ilə Bitcoin üçün 31 Mart 2025 23.33.50, Litecoin üçün 23.58.44, Dogecoin üçün 23.59.20, Zcash üçün 23.59.10, Ethereum üçün 23.59.59 və Tron üçün 23.59.57 kimi bildirilmişdir.
Bu sərhəddən sonra yaradılmış əməliyyatlar tədqiqatın əhatə dairəsinə daxil deyil.
UTXO sistemlərində açıq açarlar necə əldə edilib?
UTXO əsaslı sistemlərin əməliyyat məlumatları bitcoin-etl 1.5.2 versiyasının tədqiqat üçün dəyişdirilmiş forması ilə çıxarılmışdır.
Tədqiqatçılar Segregated Witness (SegWit) məlumatlarını əldə etmək üçün bu alətə əlavə sahələr əlavə etmişlər. Beləliklə, açıq açarların yalnız ənənəvi script sahələrindən deyil, uyğun hallarda witness məlumatından da çıxarılması təmin edilmişdir.
Müxtəlif UTXO növlərinin açıq açar məlumatlarını müxtəlif mövqelərdə daşıması səbəbindən hər əməliyyat növü üçün uyğun ayrışdırma tətbiq edilmişdir.
Bitcoin əməliyyat çıxışı növləri
| Növ | Açılışı | Açıq açarın müşahidəsi |
|---|---|---|
| P2PK | Pay to Public Key | Açıq açar kilidləmə skriptində birbaşa mövcuddur. |
| P2MS | Pay to Multisig | İştirakçıların açıq açarları skriptdə mövcud ola bilər. |
| P2PKH | Pay to Public Key Hash | Açıq açar adətən çıxış xərcləndikdə təqdim olunur. |
| P2SH | Pay to Script Hash | Müvafiq redeem script araşdırılır. |
| P2WPKH | Pay to Witness Public Key Hash | Açıq açar witness sahəsindən əldə edilir. |
| P2WSH | Pay to Witness Script Hash | Witness script və müvafiq məlumatlar araşdırılır. |
P2PK və P2MS niyə fərqlidir?
P2PK çıxışlarında alıcının açıq açarı birbaşa əməliyyat çıxışının kilidləmə skriptinə yerləşdirilir. Buna görə açıq açarın müşahidə edilməsi üçün müvafiq çıxışın sonradan xərclənməsi tələb olunmur.
P2MS isə birdən çox açıq açarın müəyyən edildiyi və müəyyən sayda imzanın tələb olunduğu xərcləmə şərtini təmsil edir.
Bu strukturlarda görünən açıq açarların olması skriptdəki hər bir açarın mütləq aktiv əməliyyat imzaladığı demək deyil.
Mənbə çoximzalı əməliyyatlarda hansı iştirakçı açarlarının həqiqətən imza yaradılmasında istifadə olunduğunu ayrıca həll etmədiyini bildirir.
P2PKH niyə vacibdir?
P2PKH açıq açarın özünə deyil, açıq açarın heşinə əsaslanan kilidləmə şərtidir.
UTXO xərclənərkən uyğun açıq açar və imza təqdim edilir. Doğrulayıcı sistem açıq açarın heşini hesablayır, onu kilidləmə şərtindəki heşlə müqayisə edir və imzanın etibarlılığını yoxlayır.
Mənbənin Əlavə C.1 bölməsi bu prosesin açıq açarları əməliyyat girişlərindən əldə etməyə imkan verdiyini izah edir.
SegWit və witness məlumatı nədir?
Segregated Witness (SegWit), imza və əlaqəli witness məlumatlarının əməliyyat məlumatında ayrıca bölmədə saxlanmasını təmin edən Bitcoin protokol təkmilləşdirməsidir.
P2WPKH və P2WSH kimi növlərdə açıq açar və ya xərcləmə şərtləri ilə bağlı məlumatlar witness sahəsində mövcud ola bilər.
Tədqiqatçılar məlumat çıxarma alətlərini bu sahələri nəzərə alacaq şəkildə genişləndirmişlər.
Lakin Taproot və Litecoin Mimblewimble Extension Blocks kimi daha yeni əməliyyat formatları tədqiqatın əhatə dairəsindən kənarda saxlanılmışdır.
Ethereum-da açıq açar necə bərpa edilir?
Ethereum-da xaricdən sahib olunan hesablar (Externally Owned Accounts, EOA) müvafiq əməliyyat imzaları ilə əlaqəlidir.
Ethereum əməliyyatlarında açıq açarın tam forması çox hallarda birbaşa əməliyyat obyektində saxlanmır. Bunun əvəzinə əməliyyat imzası və imzalanmış mesaj heşi vasitəsilə ECDSA açıq açarı bərpa edilə bilər.
Mənbə bu məqsədlə ECDSA public key recovery metodundan istifadə etmişdir.
ECDSA imzası ümumiyyətlə \(r\) və \(s\) komponentləri ilə təmsil olunur. Ethereum-da bərpanı asanlaşdıran və əməliyyat formatına görə başqa məlumatları da kodlaya bilən \(v\) komponenti mövcuddur.
Mənbənin Əlavə D bölməsi secp256k1 üzərində bərpa edilə bilən namizəd nöqtələrin qiymətləndirildiyini və əldə olunan açıq açarlardan hesablanan ünvanların əməliyyat göndərən ünvanı ilə müqayisə edildiyini izah edir.
Bu, gizli açarın həll edildiyi demək deyil. Bərpa edilən məlumat doğrulama üçün istifadə olunan açıq açardır.
ECDSA imzasındakı r, s və v nədir?
\(r\) və \(s\), ECDSA imza alqoritminin riyazi komponentləridir.
\(v\) isə uyğun əməliyyat formatlarında imzaya uyğun açıq açarı bərpa etmək üçün istifadə olunan əlavə identifikasiya məlumatıdır.
Mənbədə secp256k1 üçün dörd mümkün bərpa namizədinə uyğun dəyərlər izah edilmişdir. Bundan əlavə, Ethereum-da tarixi EIP-155 əməliyyat formatında zəncir identifikatorunun \(v\) sahəsinə kodlaşdırılması üçün:
\[ v=2\cdot chainId+35 \]
və ya:
\[ v=2\cdot chainId+36 \]
əlaqələrindən istifadə olunur.
Bu ifadələr EIP-155 çərçivəsindəki tarixi əməliyyat formatının izahıdır. Ethereum-dakı bütün müasir əməliyyat növlərində \(v\) sahəsinin eyni formada təmsil olunduğu demək deyil.
Ethereum-da neçə açıq açar əldə edilib?
Tədqiqatçılar Ethereum-dakı EOA mənşəli əməliyyatlardan 226.017.011 unikal açıq açar bərpa etmişlər.
Bu rəqəm tədqiqatın məlumat çıxarma əhatəsini göstərir. Ethereum-da yaradılmış bütün hesabların və ya real istifadəçilərin sayı ilə bərabər deyil.
Heç bir əməliyyat başlatmamış hesabların açıq açarlarını bu metodla bərpa etmək həmişə mümkün olmaya bilər.
Tron-da məlumat çıxarılması niyə fərqli aparılıb?
Tron-dakı əməliyyat sayı çox yüksək olduğuna görə tədqiqatçılar bütün əməliyyatlarda ayrı-ayrılıqda imza bərpası həyata keçirməmişlər.
Bunun əvəzinə mənbə və ya sahib ünvanın ilk dəfə əməliyyat başlatdığı qeydlər müəyyən edilmişdir.
Bu məqsədlə 266.333.226 əməliyyatdan ibarət alt çoxluq üzərində işlənmişdir.
Tron hesablarının müxtəlif imzalama səlahiyyətləri müəyyən edə bilməsinə baxmayaraq, tədqiqat birbaşa EOA ilə əlaqəli əsas açıq açarlara fokuslanmış, əlavə icazə açarlarını gələcək tədqiqatların əhatəsinə buraxmışdır.
Ethereum ilə Tron ünvanları necə əlaqələndirildi?
Ethereum və Tron ünvanları tədqiqatdakı bəzi digər şəbəkə cütlərindən fərqli olaraq ortaq ünvan məzmununa çevrilə bilən formatlardan istifadə edir.
Mənbənin Əlavə E.2 bölməsinə görə Tron ünvanlarının yaradılmasında Ethereum formatındakı 20 baytlıq ünvan məlumatı ilə əlaqəli təqdimata 0x41 prefiksi əlavə olunur və Base58Check kodlaşdırmasından istifadə edilir.
Uyğun həll etmə prosesi ilə Tron ünvanı yenidən ortaq 20 baytlıq ünvan məzmunu ilə müqayisə edilə bilər.
Bu xüsusiyyət tədqiqatçılara açıq açarın bərpası metodunu fərqli üsulla doğrulamağa imkan vermişdir.
Metodun Ethereum–Tron doğrulaması
Ethereum və Tron ünvanlarının ortaq formata çevrilməsi ilə ümumilikdə 717.287 ortaq açar/ünvan uyğunluğu müəyyən edilmişdir.
Açıq açarın əməliyyat imzası üzərindən müşahidəsinə əsaslanan metod bunların 654.032 dənəsini aşkar etmişdir.
Aradakı 63.255 uyğunluq hər iki şəbəkədə yalnız passiv istifadə səbəbindən açıq açar çıxarılması ilə aşkar edilə bilməyən hissədir.
| Ölçmə | Nəticə |
|---|---|
| Ünvan formatı müqayisəsi ilə müəyyən edilən ümumi | 717.287 |
| Açıq açar metodu ilə müəyyən edilən | 654.032 |
| Yalnız passiv uyğunluqlar | 63.255 |
| Aşkarlama nisbəti | Təxminən %91 |
Təxminən %91 dəyəri Ethereum–Tron üçün ortaq ünvan formatlarının müqayisə edilə bildiyi doğrulama şəraitində əldə edilmişdir.
Bu nisbət bütün kriptovalyuta şəbəkə cütlərində metodun mütləq %91 uğur göstərəcəyi demək deyil.
Əvvəlki tədqiqatlarla metod müqayisəsi
Mənbə öz açıq açar əsaslı nəticələrini Harrigan və həmkarlarının ünvan heşi müqayisəsinə əsaslanan əvvəlki tədqiqatı ilə müqayisə etmişdir.
Əvvəlki metodun bəzi üstünlükləri var. Xüsusilə eyni ünvan heşi müxtəlif şəbəkələrdə passiv şəkildə mövcuddursa, açıq açarın əməliyyat imzası ilə üzə çıxmasına ehtiyac olmaya bilər.
Bunun əksinə, açıq açar metodu müxtəlif hash və ya ünvan təqdimatları arasında birbaşa mətn çevrilməsi olmayan hallarda da əlaqə qura bilər.
| Şəbəkə cütü | Əvvəlki metod | Açıq açar metodu | Nisbət |
|---|---|---|---|
| Bitcoin–Litecoin | 36.209 | 21.398 | %59 |
| Bitcoin–Dogecoin | 5.371 | 4.767 | %89 |
| Litecoin–Dogecoin | 2.782 | 2.615 | %93 |
| Bitcoin–Litecoin–Dogecoin | 2.139 | 2.115 | %98 |
Tədqiqatçılar bu fərqin mühüm səbəblərindən birinin passiv istifadə olduğunu izah edirlər. Açıq açar hələ üzə çıxmayıbsa, yalnız açıq açara əsaslanan metod bəzi uyğunluqları tapa bilmir.
Lakin zaman keçdikcə daha çox açıq açarın əməliyyat imzaları vasitəsilə görünən olması metodun aşkar etdiyi uyğunluqların sayını artıra bilər.
Müasir blok sərhədlərinə genişləndirilmiş müqayisə
Tədqiqatın 2025 məlumat sərhədlərinə genişləndirilmiş müqayisəsində Bitcoin–Dogecoin üçün əvvəlki metodun 73.682 uyğunluğuna qarşı açıq açar metodu 153.378 uyğunluq tapmışdır.
Litecoin–Dogecoin üçün əvvəlki metodun 28.276 uyğunluğuna qarşı 85.700 uyğunluq bildirilmişdir.
Mənbə bu müqayisələri təxminən %200 və %300 səviyyəsində ifadə edir.
Bu faizlər bütün real yenidən istifadə hallarının %200 və ya %300-nin tapıldığı demək deyil. Onlar əvvəlki metodla müqayisədə tapılan uyğunluqların sayının böyüklüyünü ifadə edir.
İki metodun əhatəsi və aşkar edə bildikləri açar formatları fərqli olduğuna görə bu nəticə sadə təsnifat dəqiqliyi ölçüsü kimi şərh edilməməlidir.
Klasterlər niyə birləşdirilir?
Blokçeyn təhlili bir-biri ilə əlaqəli ola biləcək ünvanları eyni klasterə yerləşdirməyə çalışa bilər.
Bitcoin-dəki çoxgirişli evristik metod (multiple-input heuristic) bir əməliyyatda birlikdə xərclənən müxtəlif girişlərin böyük ehtimalla ortaq nəzarət altında olduğu fərziyyəsinə əsaslanır.
Lakin CoinJoin və PayJoin kimi əməliyyat mexanizmləri bu fərziyyənin hər halda doğru olmamasına səbəb ola bilər.
Tədqiqatçıların hazırladığı açar əsaslı əlaqələndirmə isə müxtəlif ünvanların eyni açıq açardan törədildiyinin müəyyən edilməsindən istifadə edir.
Buna görə müxtəlif klasterlərdə yerləşən iki ünvanın eyni açıq açara əsaslandığı müəyyən edilərsə, bu klasterlər kriptoqrafik əlaqə üzərindən birləşdirilə bilər.
Klasterləşdirmə sayı nə qədər dəyişdi?
Mənbədə başlanğıc klaster sayı:
618.812.655
kimi bildirilmişdir.
Açıq açar əlaqələrindən istifadə etməklə ümumilikdə 2.040.417 klaster birləşməsi həyata keçirilmiş və son klaster sayı:
616.772.238
olmuşdur.
Bu nəticə klasterlərin eyni açar əlaqəsi vasitəsilə daha əhatəli hala gətirilə bildiyini göstərir.
Lakin klasterlərin birləşdirilməsi real dünyadakı müxtəlif şəxslərin mütləq eyni şəxs olduğunun müstəqil təsdiqi deyil.
UTXO klasterləşdirmə məlumatı Ethereum-a necə ötürülə bilir?
Mənbənin mühüm metodoloji töhfələrindən biri UTXO modelində tapılan ünvan klasterləşdirmə məlumatının hesab əsaslı sistemdəki ünvanlarla əlaqələndirilməsidir.
Məsələn, Bitcoin-də ortaq nəzarət altında olduğu düşünülən ünvan klasterində müxtəlif açıq açarlar ola bilər.
Bu açarların Ethereum-da uyğun gələ biləcəyi ünvanlar müəyyən edildikdə, müvafiq Ethereum ünvanları da Bitcoin-dəki klasterlə əlaqəli qrup daxilində qiymətləndirilə bilər.
Bu metodda eyni açarın istifadəsindən əldə edilən əsas əlaqə kriptoqrafikdir. Lakin Bitcoin-dəki ilkin klaster çoxgirişli kimi evristik metoddan əldə edilibsə, həmin klasterin real şəxs səviyyəsində doğruluğu da müvafiq fərziyyələrdən asılıdır.
Ethereum və Tron klasterləşdirmə nəticələri
| Şəbəkə | Əlaqələndirilmiş ünvan | Yaradılmış klaster |
|---|---|---|
| Ethereum | 497.289 | 62.681 |
| Tron | 305.019 | 19.242 |
Bu dəyərlər bütün Ethereum və ya Tron ünvanlarının klasterləşdirildiyi demək deyil. Tədqiqatda açıq açar əlaqələrindən və UTXO klasterləşdirmə məlumatından istifadə etməklə yaradıla bilən qrupların əhatəsini göstərir.
Yenidən istifadə zamanla davam edirmi?
Tədqiqat açıq açarın yenidən istifadəsinin yalnız kriptovalyuta sistemlərinin ilk illərində görünən tarixi davranış olub-olmadığını araşdırmışdır.
Mənbə Şəkil 3 Bitcoin və Litecoin-də şəbəkədaxili aktiv açar yenidən istifadəsinin rüblük saylarını göstərir.
Mənbə Şəkil 4 isə müxtəlif kriptovalyuta şəbəkələri arasında ilk aktiv yenidən istifadə hadisələrinin zaman üzrə paylanmasını təqdim edir.
Qrafiklərdən çıxarılan əsas nəticə yenidən istifadənin tədqiqatın son məlumat dövrlərinə qədər davam etməsidir.
Bitcoin daxilində ünvan formatının yenidən istifadəsi
Mənbəyə görə UTXO sistemlərindəki şəbəkədaxili aktiv yenidən istifadə hadisələrinin ən böyük hissəsi P2PKH və P2WPKH ünvan növləri arasındakı keçidlərdən ibarətdir.
P2PKH-dən P2WPKH-yə istifadə ardıcıllığı ümuminin %44,6-sını, əks istiqamətdə P2WPKH-dən P2PKH-yə istifadə ardıcıllığı isə %32,9-unu təşkil edir.
Bu iki ardıcıllıq birlikdə təxminən %77,5 pay təşkil edir.
Mənbə həmçinin eyni P2PKH sinfi daxilində sıxılmış və sıxılmamış açıq açar təqdimatları səbəbindən yaranan yenidən istifadələrin ümuminin %1,8-inə uyğun gəldiyini bildirir.
Dogecoin və Zcash-də fərqli nəticələr
Zcash-in araşdırılan şəffaf əməliyyat hovuzunda yalnız dörd şəbəkədaxili açıq açar yenidən istifadə hadisəsi bildirilmişdir.
Dogecoin-də rüb başına ilk aktiv şəbəkədaxili yenidən istifadə hadisələrinin medianı iki olaraq bildirilmiş və 2018-in birinci rübündə 168 hadisəyə çatan zirvə müşahidə edilmişdir.
Bu fərqlər hər şəbəkənin əməliyyat, ünvan və istifadə quruluşunun eyni olmadığını göstərir.
Lakin bu tapıntılardan Zcash-in bütün məxfilik davranışlarının digər şəbəkələrdən qəti şəkildə üstün olduğu nəticəsi çıxarıla bilməz. Tədqiqatda Zcash-in qorunan əməliyyat hovuzu əhatə dairəsindən kənardadır.
Zəncirlərarası zaman seriyasında hansı şəbəkələr önə çıxır?
Mənbə Şəkil 4-də ən çox görünən ilk aktiv yenidən istifadə cütləri Bitcoin, Ethereum və Tron şəbəkələri arasında cəmləşir.
Ən çox görünən altı istiqamətli şəbəkə cütü müşahidə olunan ilk aktiv yenidən istifadə hadisələrinin təxminən %73,3-ünü təşkil edir.
Ən böyük pay açıq açarın əvvəlcə Tron-da, sonra Ethereum-da istifadə edildiyi TRX–ETH istiqamətli cütdə görünmüş və %23,3 kimi bildirilmişdir.
Burada ardıcıllıq vacibdir. TRX–ETH ifadəsi açarın ilk dəfə Tron-da, daha sonra Ethereum-da aktiv istifadə edildiyini göstərir.
Bu nisbət bütün Ethereum və Tron istifadəçilərinin %23,3-nün eyni açardan istifadə etdiyini ifadə etmir. Mənbədə müəyyən edilən ilk aktiv yenidən istifadə hadisələrinin paylanmasına aiddir.
UpSet qrafiki nədir?
UpSet qrafiki (UpSet plot), birdən çox məlumat dəsti arasındakı kəsişmələrin sayını göstərmək üçün istifadə olunan məlumat vizuallaşdırma metodudur.
Ənənəvi Venn diaqramlarında dəstlərin sayı artdıqca kəsişmələri anlamaq çətinləşə bilər.
UpSet təqdimatı hansı dəstlərin birlikdə kəsişdiyini nöqtə matrisi ilə, həmin kəsişməyə uyğun element sayını isə sütun qrafiki ilə göstərir.
Mənbə Şəkil 2 ən yüksək saylı kəsişmələrin seçilmiş hissəsini; Əlavə F-dəki Şəkil 8 isə bütün aktiv yenidən istifadə kəsişmələrinin paylanmasını göstərir.
Bu qrafiklər eyni açıq açarın yalnız iki şəbəkədə deyil, üç və ya daha çox şəbəkədə də istifadə oluna bildiyini ortaya qoyur.
Hansı xidmət növlərində açar yenidən istifadəsi görüldü?
Tədqiqatçılar açıq açar yenidən istifadəsini məlum xidmət kateqoriyaları ilə müqayisə etmək üçün Iknaio və Dune Analytics mənbəli ünvan etiketlərindən istifadə etmişlər.
İki böyük kriptovalyuta birjası ilə əlaqələndirilən ümumilikdə 1.200 ünvanın 894 unikal açar yenidən istifadə hadisəsindən gəldiyi bildirilmişdir.
Bu iki birjanın müvafiq olaraq 792 və 102 yenidən istifadə olunan açıq açarla əlaqəli olduğu qeyd edilmişdir.
Tədqiqat bu birjaların müvafiq dövrdə spot əməliyyat həcminə görə ilk 10 birja arasında olduğunu bildirir.
Digər xidmət kateqoriyalarındakı tapıntılar
| Xidmət kateqoriyası | Yenidən istifadə olunan açar |
|---|---|
| Ad xidmətləri (Name Services) | 1.297 |
| Ağıllı müqavilə yerləşdiriciləri (Contract Deployers) | 1.070 |
| DeFi körpüləri (DeFi Bridges) | 911 |
| Qarışdırma xidmətləri (Mixing Services) | 203 |
Bu kateqoriyaların bir-birindən tam ayrıq olduğu və ya siyahıdakı bütün açarların müxtəlif real şəxslərə aid olduğu fərz edilməməlidir.
Tədqiqat etiketlənmiş ünvanlarla uyğun gələn tapıntıları təqdim edir. Etiketi olmayan hər ünvanın fərdi son istifadəçiyə aid olduğu nəticəsinə gəlmək olmaz.
Ünvan şəbəkəsində dərəcə nə deməkdir?
Mənbə Şəkil 6 yenidən istifadə olunan açarlarla əlaqəli ünvanların şəbəkədəki əlaqə dərəcələrini göstərir.
Qovşaq dərəcəsi (degree), qovşağın birbaşa əlaqəli olduğu müxtəlif qonşu qovşaqların sayıdır.
Tədqiqatda qovşaqlar ünvanları, kənarlar isə ünvanlar arasındakı birləşdirilmiş daxil olan və ya çıxan əməliyyat əlaqələrini təmsil edir.
Tədqiqat bəzi birja ünvanlarının aşağı dərəcəli, bəzilərinin isə yüksək dərəcəli olduğunu göstərmişdir. Aşağı dərəcəli ünvanların müştəri əsaslı istifadə olunan ünvanlar ola biləcəyi, yüksək dərəcəli ünvanların isə intensiv əməliyyat həyata keçirən xidmətlərlə əlaqəli ola biləcəyi müzakirə olunur.
Lakin yüksək dərəcə təkbaşına ünvanın birjaya aid olduğunu sübut etmir.
Açıq Açarın Yenidən İstifadəsi Məxfiliyə və Təhlükəsizliyə Necə Təsir Edir?
Açıq açarın müxtəlif kriptovalyuta şəbəkələrində yenidən istifadə olunması bir-birindən müstəqil görünən ünvanların ortaq kriptoqrafik nəzarət altında olduğunu üzə çıxara bilər. Bu vəziyyət zəncirlərarası əməliyyatların əlaqələndirilməsini asanlaşdıraraq məxfiliyi azalda bilər. Eyni gizli açarın birdən çox şəbəkədə istifadə olunması həmçinin açarın ələ keçirilməsi halında birdən çox şəbəkədəki aktivlərin təsirlənməsinə səbəb ola bilər.
Məxfiliyə təsir niyə vacibdir?
Blokçeyn ünvanları adətən real şəxslərin adlarını birbaşa ehtiva etmir. Buna görə ünvanlar təxəllüslü (pseudonymous) identifikatorlar kimi qiymətləndirilir.
Lakin blokçeyn əməliyyatlarının ictimai olması və eyni açarın müxtəlif şəbəkələrdə mövcudluğu müxtəlif əməliyyat tarixçələrinin birlikdə araşdırılmasına imkan verə bilər.
Bir şəbəkədə əldə edilən əlavə məlumat digər şəbəkədəki ünvanların əlaqələndirilməsini asanlaşdıra bilər.
Bu nəticə təkbaşına istifadəçinin hüquqi kimliyinin tapıldığını göstərmir. Yalnız müşahidə olunan kriptoqrafik əlaqələrin məxfiliyə necə təsir edə biləcəyini izah edir.
Təhlükəsizlik təsiri nədir?
Eyni gizli açar birdən çox blokçeyndə istifadə olunubsa, açarın ələ keçirilməsinin təsiri tək şəbəkə ilə məhdudlaşmaya bilər.
Bu vəziyyət müxtəlif şəbəkələrə paylanmış aktivlərin əslində vahid kriptoqrafik səlahiyyətləndirmə nöqtəsindən asılı olmasına səbəb ola bilər.
Buna görə müxtəlif şəbəkələr üçün ayrı açar törətmə domenlərindən istifadə açar idarəçiliyində təhlükəsizlik ayrımı yarada bilər.
Lakin tədqiqat yenidən istifadə olunan 1.604.614 açarın hamısının ələ keçirildiyini və ya aktivlərinin itirildiyini göstərməmişdir.
HD pul kisəsi nədir?
Hierarchical Deterministic Wallet (HD Wallet), ilkin açar materialından iyerarxik şəkildə müxtəlif açarlar törətməyə imkan verən pul kisəsi yanaşmasıdır.
BIP32, BIP39 və BIP44 kimi standartlar deterministik açar və pul kisəsi idarəçiliyi ilə əlaqəlidir.
Bu yanaşma müxtəlif hesablar və ya kriptovalyuta növləri üçün ayrı açar törətmə yollarından istifadə etməyə imkan verir.
BIP44-də müxtəlif kriptovalyuta növlərinin ayrı coin type budaqları ilə təmsil olunması domen ayrımını təmin etməyə yönəlmiş dizayn prinsipidir.
Domen ayrımı (domain separation) nədir?
Domain separation, eyni ümumi kriptoqrafik sistem daxilində müxtəlif istifadə məqsədlərinin ayrı riyazi girişlər və ya açar domenləri vasitəsilə bir-birindən ayrılmasıdır.
Kriptovalyuta pul kisələrində müxtəlif şəbəkələr üçün uyğun şəkildə ayrılmış açar törətmə yollarından istifadə edilməsi eyni açarın lazımsız olaraq birdən çox şəbəkədə istifadəsinin qarşısını almağa kömək edə bilər.
Mənbə bəzi EVM uyğun pul kisələrinin istifadəçilərə şəbəkə dəyişdikdə eyni hesabı saxlamağa imkan verdiyini və bu yanaşmanın istifadə rahatlığı təmin edərkən açarın yenidən istifadəsini təşviq edə biləcəyini bildirir.
Bununla belə, tədqiqatçılar UTXO və hesab əsaslı şəbəkələr arasındakı bütün yenidən istifadələrin HD pul kisəsi davranışından qaynaqlandığını qəti şəkildə təsdiqləməmişlər.
Açar yenidən istifadəsinin əsas səbəbi tapılıbmı?
Xeyr. Tədqiqat müxtəlif izahları müzakirə etmiş, lakin UTXO və hesab əsaslı sistemlər arasındakı yenidən istifadənin dominant səbəbini qəti şəkildə müəyyən edə bilməmişdir.
Mümkün izahlar arasında pul kisəsi proqram təminatı seçimləri, deterministik açar törətmə sxemləri, istifadəçi davranışları və zəncirlərarası körpü sistemləri var.
Lakin bu ehtimalların heç biri bütün müşahidələri izah edən təsdiqlənmiş yeganə səbəb kimi təqdim edilməmişdir.
Zəif gizli açarlar tapıntıları izah edirmi?
Tədqiqatçılar yenidən istifadə olunan açarlar arasında 279 zəif kriptoqrafik gizli açar tapıldığını bildirmişlər.
Mənbənin istifadə etdiyi zəiflik tərifinə çox kiçik private key dəyərləri və aşağı Hamming çəkisinə malik 256 bitlik sətirlər daxildir.
Hamming çəkisi, ikilik sətirdəki 1 bitlərinin sayıdır.
Bu ölçü bit sətirinin müəyyən sadə struktur xüsusiyyətlərini təsvir etmək üçün istifadə oluna bilər.
Lakin zəif açar sayının müşahidə olunan ümumi yenidən istifadə həcminə nisbətən az olması səbəbindən müəlliflər bütün hadisənin əsas səbəbinin zəif açar yaradılması olmasını aşağı ehtimallı hesab edirlər.
Tədqiqat həmçinin yenidən istifadə olunan ETH açarlarının təxminən %88-nin məlumatların qiymətləndirildiyi tarixdə dəyər daşıdığını və birlikdə 1 milyon Ether-dən çox aktivə nəzarət etdiyini bildirir. Bu məlumat mənbə dövrünün müşahidəsidir; cari balans deyil.
Körpü tətbiqlərinin rolu nədir?
Zəncirlərarası körpü (cross-chain bridge), müxtəlif blokçeyn şəbəkələri arasında aktivlərin və ya onlarla əlaqəli təqdimatların daşınmasını təmin edən sistemlər üçün istifadə olunan ümumi anlayışdır.
Bəzi körpü dizaynları istifadə rahatlığı məqsədilə müxtəlif şəbəkələrdə eyni açardan istifadə edən ünvanlar yarada bilər.
Mənbənin Əlavə I bölməsində Avalanche Bridge dizaynı bu cür əlaqələndirmənin konkret nümunəsi kimi araşdırılmışdır.
Lakin tədqiqatın əsas altı şəbəkəlik məlumat dəstində Avalanche birbaşa təhlil edilən şəbəkələrdən biri deyil. Avalanche Bridge nümunəsi müşahidə olunan Bitcoin və Ethereum əlaqələrinin mümkün izahlarını qiymətləndirmək üçün ayrıca nəzərdən keçirilmişdir.
Qarışdırma xidmətləri ilə bağlı məxfilik tapıntısı
Tədqiqatçılar yenidən istifadə olunan açarlardan 203-nü Dune Analytics etiketləri vasitəsilə Tornado Cash ilə əlaqəli ünvanlarla uyğunlaşdırmışlar.
Mənbənin Əlavə I bölməsində bu alt çoxluğun müəyyən nümunələri əl ilə qiymətləndirilmiş və müxtəlif şəbəkələrdə ortaq açar istifadəsinin məxfilik məqsədilə ayrılmış əməliyyat tarixçələri arasında əlavə əlaqələr üzə çıxara bildiyi izah edilmişdir.
Müəlliflər təsirlənən şəxslərin məxfiliyinə zərər verə biləcəyi üçün konkret şəxs və ya hesab nümunələrini dərc etməkdən xüsusi olaraq çəkinmişlər.
Buna görə Verianla təqdimatı da konkret fərdi hesabların kimliyini üzə çıxarmağa yönəlmiş ünvan uyğunlaşdırma nümunələri vermir.
Avalanche Bridge müşahidəsində neçə əməliyyat tapılıb?
Mənbənin Əlavə I bölməsindəki genişləndirilmiş araşdırmada Avalanche Bridge vasitəsilə maliyyələşdirilən Bitcoin əməliyyatları ilə əlaqəli 5.138 əməliyyat və 1.872 unikal açar müəyyən edilmişdir.
Bu tapıntı körpü tətbiqlərində açarın yenidən istifadəsinin digər şəbəkələrdə məxfilik ayrımını zəiflədə biləcəyinə dair konkret texniki nümunədir.
Lakin mənbə bütün Avalanche Bridge istifadəçilərinin eyni davranışı göstərdiyini və ya körpünün bütün əməliyyatlarının anonimləşdirməni uğursuz etdiyini göstərmir.
Mənbə hansı müdafiə yanaşmasını tövsiyə edir?
Tədqiqatın əsas müdafiə tövsiyəsi, mümkün olduqda eyni açarın müxtəlif istifadə sahələrində yenidən istifadəsinin qarşısını almaqdır.
Bu yanaşma xüsusilə deterministik açar törətməsində şəbəkələrarası domen ayrımının qorunmasını və pul kisəsi proqram təminatının istifadəçini lazımsız açar yenidən istifadəsinə yönəltməməsini əhatə edir.
UTXO sistemlərində əməliyyat başına yeni açarın və ya uyğun yeni alıcı ünvanının istifadəsi də əməliyyatların əlaqələndirilə bilməsinin azaldılması baxımından nəzərdən keçirilir.
Lakin tədqiqat hər hansı pul kisəsi proqram təminatı üçün bütün istifadəçilərin eyni parametrləri tətbiq etməli olduğunu bildirən təsdiqlənmiş, universal konfiqurasiya siyahısı təqdim etmir.
Tədqiqatın metodoloji məhdudiyyətləri
Birinci məhdudiyyət: Metod açıq açarı heç vaxt üzə çıxmamış bəzi passiv yenidən istifadə hallarını birbaşa aşkar edə bilmir.
İkinci məhdudiyyət: Çoximzalı UTXO əməliyyatlarında hansı açıq açarların həqiqətən imza yaratmaq üçün istifadə olunduğu ayrıca müəyyən edilməmişdir.
Üçüncü məhdudiyyət: Zcash qiymətləndirməsi yalnız şəffaf hovuz (transparent pool) üzərində aparılmışdır. zk-SNARK əsaslı qorunan hovuz tədqiqatın tələb etdiyi əməliyyat təfərrüatlarını təqdim etmir.
Dördüncü məhdudiyyət: Bitcoin və Litecoin-də Taproot əməliyyatları; Litecoin-də Mimblewimble Extension Blocks qiymətləndirmə əhatəsinə daxil edilməmişdir.
Beşinci məhdudiyyət: Ethereum və Tron-da yalnız birbaşa EOA açarları araşdırılmış; smart müqavilə daxilində imza doğrulamaları və əlavə icazə açarları əhatədən kənarda saxlanılmışdır.
Altıncı məhdudiyyət: Etiketlənmiş ünvanların tapılması müvafiq xidmətlərlə texniki əlaqəni göstərə bilər; etiketi olmayan bütün ünvanların fərdi istifadəçilərə aid olduğu sübut edilmir.
Yeddinci məhdudiyyət: Tədqiqat açarın yenidən istifadəsinin dəqiq davranış və ya proqram təminatı səbəbini bütün hallar üçün müəyyən edə bilməmişdir.
Tədqiqatın dəstəklədiyi nəticələr
- Müxtəlif kriptovalyuta şəbəkələrində eyni secp256k1 açıq açarı istifadə oluna bilər.
- Bitcoin və Ethereum kimi ünvan formatları birbaşa uyğun olmayan sistemlər arasında da ortaq açar əlaqəsi müəyyən edilə bilər.
- Araşdırılan altı şəbəkədə 1.604.614 yenidən istifadə olunan unikal açar aşkar edilmişdir.
- Ən azı 1.429.008 açar birdən çox şəbəkədə aktiv imzalama məqsədilə istifadə edilmişdir.
- UTXO və hesab əsaslı sistemlər arasında 831.056 yenidən istifadə olunan açar müəyyən edilmişdir.
- Açıq açar əlaqələri mövcud ünvan klasterləşdirmə metodlarının əhatəsini genişləndirə bilər.
- Açarın yenidən istifadəsinin birja və körpü kimi peşəkar xidmətlərdə də görüldüyü müəyyən edilmişdir.
- Zəncirlərarası açar yenidən istifadəsi məxfilik və açar təhlükəsizliyi baxımından risk yarada bilər.
- Yenidən istifadə tədqiqatın son məlumat dövrlərinə qədər davam edən bir hadisədir.
Tədqiqatın dəstəkləmədiyi ümumiləşdirmələr
- Yenidən istifadə olunan bütün açarların ələ keçirildiyi göstərilməmişdir.
- Bütün uyğunluqların eyni real şəxs tərəfindən həyata keçirildiyi qəti şəkildə sübut edilməmişdir.
- Bütün açıq açarların istifadəçilər tərəfindən şüurlu şəkildə yenidən istifadə olunduğu göstərilməmişdir.
- Passiv yenidən istifadə mütləq istifadəçinin istəyi ilə baş verməmişdir.
- Mümkün olan bütün açar yenidən istifadələri tam şəkildə tapılmamışdır.
- Tədqiqatın tapıntıları bu gün bütün blokçeyn şəbəkələrinin canlı vəziyyətini təmsil etmir.
- Tədqiqatda bütün smart müqavilə imzaları və ya bütün qorunan əməliyyat növləri təhlil edilməmişdir.
- Açar yenidən istifadəsinin yeganə səbəbinin HD pul kisələri və ya körpülər olduğu sübut edilməmişdir.
- Ünvan klasterləşdirməsinin hər zaman real şəxs kimliyini qəti şəkildə müəyyən etdiyi nəticəsinə gəlmək olmaz.
Tədqiqatın ümumi nəticəsi
Rainer Stütz və həmkarlarının tədqiqatı kriptovalyuta şəbəkələrində ünvan formatlarının fərqli olmasının kriptoqrafik açarlar arasında müstəqilliyə zəmanət vermədiyini ortaya qoyur.
Bitcoin, Litecoin, Dogecoin və Zcash kimi UTXO sistemləri ilə Ethereum və Tron kimi hesab əsaslı sistemlər arasında eyni secp256k1 açıq açarlarının yenidən istifadə edildiyi genişmiqyaslı tarixi məlumatlarla göstərilmişdir.
Tədqiqatın əsas töhfəsi yalnız yenidən istifadə sayını müəyyən etmək deyil. Açıq açarı birbaşa müqayisə obyektinə çevirərək müxtəlif ünvan formatlarına əsaslanan blokçeynlərin birlikdə araşdırılmasına imkan verən əlaqələndirmə metodu təqdim edilmişdir.
Bu metod mövcud ünvan klasterləşdirmə yanaşmalarının əhatəsini genişləndirərkən istifadəçilərin müxtəlif şəbəkələrdəki əməliyyatlarının əlaqələndirilə bilməsini də artırır. Buna görə tədqiqat həm blokçeyn kriminalistik təhlili, həm də istifadəçi məxfiliyi baxımından əhəmiyyət daşıyır.
Ümumi nəticə odur ki, müxtəlif kriptovalyuta şəbəkələri arasında uyğun açar ayrımının təmin edilməsi yalnız ünvan quruluşu ilə bağlı seçim deyil, uzunmüddətli kriptoqrafik təhlükəsizlik və məxfilik baxımından da mühüm dizayn prinsipidir.
Mənbə və Metod Qeydi
Orijinal tədqiqat: Reuse of Public Keys Across UTXO and Account-Based Cryptocurrencies.
Müəlliflər: Rainer Stütz, Nicholas Stifter, Melitta Dragaschnig, Bernhard Haslhofer, Aljosha Judmayer.
Müəllif sırası: Mənbə PDF-dəki orijinal sıra qorunmuşdur.
Qurumlar: Complexity Science Hub; SBA Research; AIT Austrian Institute of Technology; University of Vienna; Iknaio Cryptoasset Analytics GmbH.
Müəllif–qurum əlaqələri: Rainer Stütz — Complexity Science Hub. Nicholas Stifter — SBA Research. Melitta Dragaschnig — AIT Austrian Institute of Technology. Bernhard Haslhofer — Complexity Science Hub və Iknaio Cryptoasset Analytics GmbH. Aljosha Judmayer — University of Vienna.
Bərabər töhfə: Mənbədə ayrıca bərabər töhfə bəyanatı aşkar edilməmişdir.
Məsul müəllif: PDF-də müəlliflərin əlaqə ünvanları verilmişdir; ayrıca corresponding-author işarəsi açıq şəkildə göstərilməmişdir.
ArXiv identifikatoru: arXiv:2601.19500.
Araşdırılan versiya: arXiv:2601.19500v3.
Araşdırılan versiyanın tarixi: 20 Fevral 2026.
İlk təqdimetmə tarixi: 27 Yanvar 2026.
ArXiv DOI: 10.48550/arXiv.2601.19500.
Rəsmi mənbə keçidi: https://arxiv.org/abs/2601.19500
Konfrans: Financial Cryptography and Data Security 2026.
Nəşr statusu: University of Vienna-nın institusional nəşr qeydində resenziyalı konfrans töhfəsi kimi təsnif edilmişdir. Araşdırılan tədqiqat arXiv v3 versiyasıdır.
Konfrans DOI: Araşdırılan versiya üçün arXiv DOI-sindən ayrı yekun konfrans DOI-si təsdiqlənməmişdir.
Nəşr ili: 2026.
Mənbə növü: Empirik blokçeyn təhlükəsizliyi və məxfilik tədqiqatı; metod inkişafı və tarixi şəbəkə təhlili.
Elmi sahə: Kompüter təhlükəsizliyi, kriptoqrafiya, blokçeyn kriminalistik təhlili və istifadəçi məxfiliyi.
Araşdırılan şəbəkələr: Bitcoin, Ethereum, Litecoin, Dogecoin, Zcash, Tron.
Məlumat kəsim tarixi: 1 Aprel 2025-dən əvvəlki son bloklar.
Əsas kriptoqrafik quruluş: ECDSA və secp256k1 açıq açarları.
UTXO məlumat çıxarışı: SegWit sahələri genişləndirilmiş bitcoin-etl 1.5.2.
Hesab əsaslı məlumat çıxarışı: Ethereum və Tron EOA əməliyyat imzalarından ECDSA açıq açarının bərpası.
Əsas yenidən istifadə nəticəsi: 1.604.614 unikal yenidən istifadə olunan açar; ən azı 1.429.008 aktiv yenidən istifadə olunan açar.
UTXO–hesab modeli arasındakı nəticə: 831.056 unikal açıq açar.
Bitcoin–Ethereum nəticəsi: 497.178 yenidən istifadə olunan açıq açar.
Ethereum–Tron doğrulaması: 717.287 ünvan formatı uyğunluğu; 654.032 açıq açar metodu ilə müşahidə olunan; 63.255 yalnız passiv uyğunluq.
Klasterləşdirmə nəticəsi: 2.040.417 klaster birləşməsi; başlanğıcda 618.812.655, sonradan 616.772.238 klaster.
Hesab əsaslı klasterləşdirmə: Ethereum-da 497.289 ünvan 62.681 klasterə; Tron-da 305.019 ünvan 19.242 klasterə ayrılmışdır.
Etiketləmə mənbələri: Iknaio Cryptoasset Analytics, GraphSense və Dune Analytics.
Mühüm xidmət kateqoriyaları: Ad xidmətləri, müqavilə yerləşdiriciləri, DeFi körpüləri, qarışdırma xidmətləri və mərkəzləşdirilmiş kriptovalyuta birjaları.
Əhatə məhdudiyyətləri: Çoximzalı aktiv imzaçı ayrımı, Zcash qorunan hovuzu, Taproot, Litecoin MWEB, smart müqavilə daxilindəki imzalar və Tron əlavə icazə açarları əhatədən kənarda saxlanılmışdır.
Şəkil 1: Eyni açıq açardan törədilə bilən müxtəlif ünvan formatlarını göstərir.
Şəkil 2 və Şəkil 8: Müxtəlif kriptovalyuta dəstlərinin kəsişmələrini UpSet təsviri ilə təqdim edir.
Şəkil 3: Bitcoin və Litecoin-də şəbəkədaxili aktiv yenidən istifadənin zaman üzrə paylanmasını göstərir.
Şəkil 4: Zəncirlərarası ilk aktiv yenidən istifadə hadisələrinin rüblük paylanmasını göstərir.
Şəkil 5 və Şəkil 9: Açıq açar əlaqələrindən istifadə etməklə ünvan klasterlərinin genişləndirilməsini izah edir.
Şəkil 6: Yenidən istifadə olunan açarlarla əlaqəli ünvanların əməliyyat şəbəkəsində dərəcə paylanmasını göstərir.
Şəkil 7: UTXO əməliyyat çıxışı növlərinin tarixi paylanmasını göstərir.
Vizual yenidənqurma: Mənbə vizuallarının orijinal dizaynlarından istifadə edilməmiş; ədədi məlumatlardan yeni müqayisələr və konseptual metod sxemləri hazırlanmışdır.
Məlumat əlçatanlığı: Təhlil edilən blokçeynlərin açıq əməliyyat tarixçəsi təkrar istehsal oluna bilən tədqiqat məlumatı təmin edir. Bununla yanaşı, istifadə olunan aralıq məlumat strukturlarının və bütün emal olunmuş məlumat dəstlərinin ayrıca fayllar şəklində yayıldığı bu araşdırmada təsdiqlənməmişdir.
Kod: Mənbə Əlavə D və Əlavə B-də müvafiq açıq açar bərpası və etibarlılıq yoxlaması üçün tədqiqatçıların yayımladığı kod keçidləri mövcuddur.
Maliyyələşdirmə: Austrian KIRAS çərçivəsində DeFiTrace (905300) və LLEA (926183); FFG Bridge SecKey (46322124); SBA Research COMET Center; University of Vienna; Avropa İttifaqının Horizon Europe proqramı (qrant 101168360).
Maraqların toqquşması: PDF-də ayrıca tərtib edilmiş maraqların toqquşması bəyanatı aşkar edilməmişdir. Müəlliflərin institusional əlaqələri mənbədə göstərildiyi kimi qorunmuşdur.
CRediT/müəllif töhfəsi: Ətraflı CRediT müəllif töhfəsi matrisi aşkar edilməmişdir. Vəzifələr fərziyyə ilə bölüşdürülməmişdir.
Lisenziya/müəllif hüquqları: Mənbənin açıq çıxışı bütün orijinal vizualların məhdudiyyətsiz yenidən istifadə edilə biləcəyi anlamına gəlmir. Vizual və cədvəllərin elmi məzmunu müstəqil şəkildə ötürülmüşdür.
Elmi nəticənin sərhədi: Açıq açarın yenidən istifadəsi müxtəlif şəbəkələr arasında kriptoqrafik əlaqə qurulmasına imkan verir. Lakin bu əlaqə hər bir halda real şəxsin kimliyinin təsdiqlənməsi, açarın oğurlanmış olması və ya maliyyə cinayətinin baş verməsi anlamına gəlmir.
Şərh yazın
E-poçt ünvanınız yayımlanmayacaq. Məcburi sahələr * ilə işarələnib