


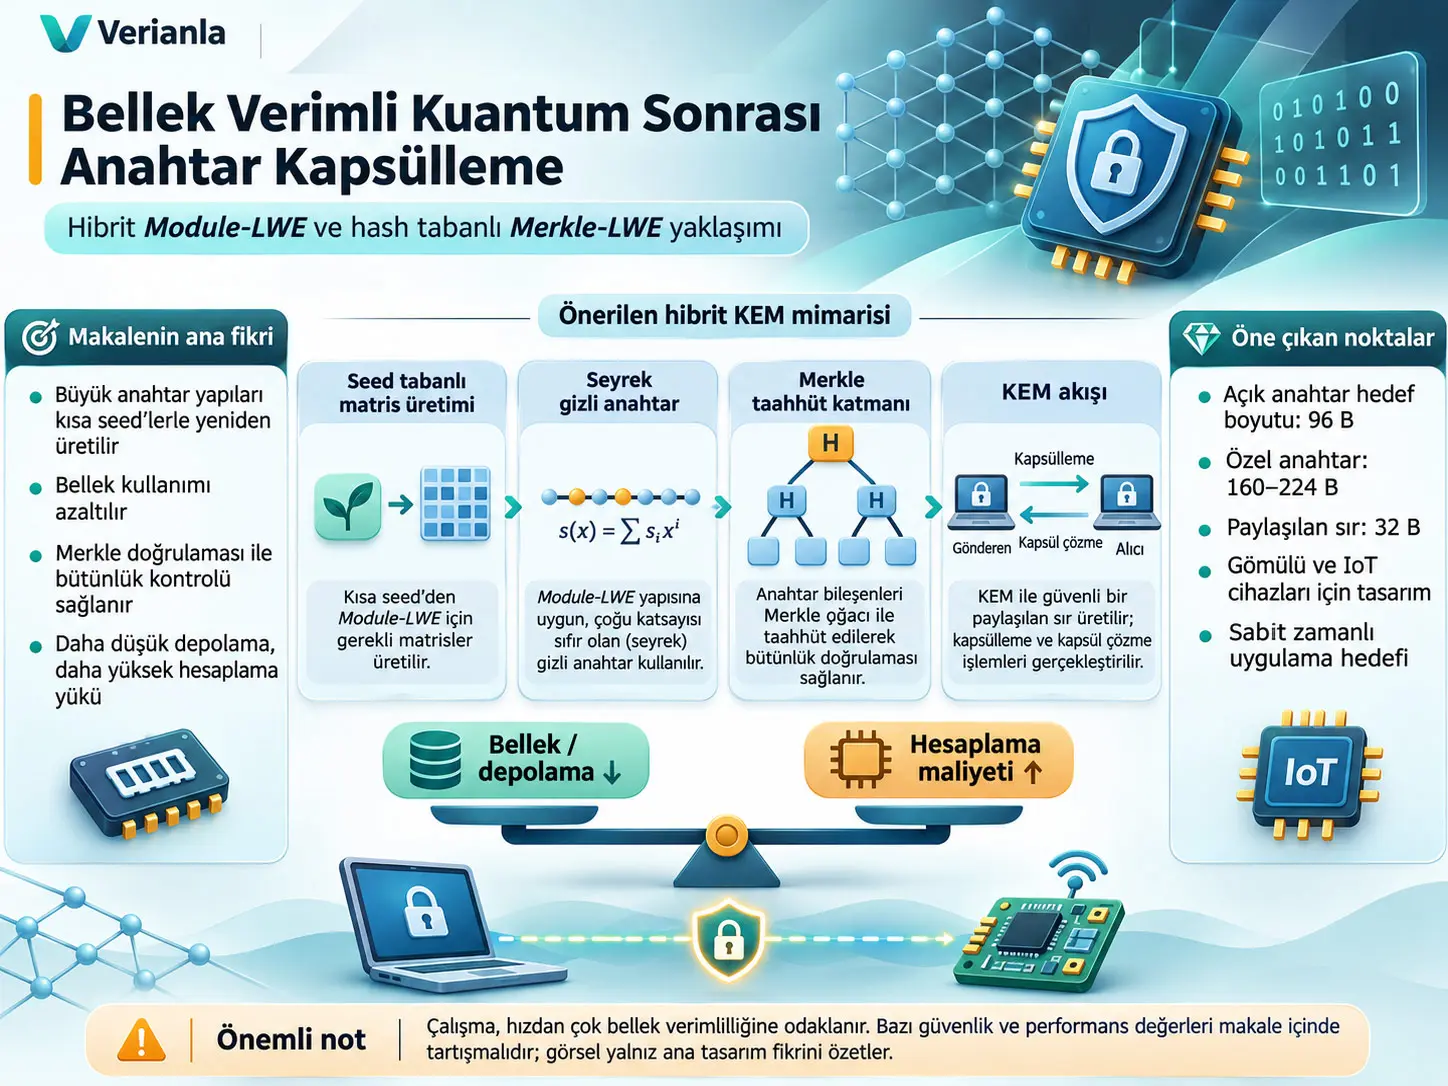
Merkle-LWE KEM, büyük kafes tabanlı kriptografik yapıların tamamını bellekte saklamak yerine kısa seed'lerden yeniden üretim, seyrek gizli anahtar temsili ve Merkle tabanlı kriptografik taahhütleri birleştirerek bellek kullanımını azaltmayı hedefleyen deneysel bir post-kuantum anahtar kapsülleme mekanizmasıdır. Çalışma; Module Learning With Errors (Module-LWE) tabanlı matematiksel yapıyı, ChaCha20 ile deterministik matris üretimini, SHA3-256/SHA3-512 hash fonksiyonlarını, Merkle doğrulama yollarını ve Fujisaki–Okamoto dönüşümünü bir araya getirir. Yazarların temel tasarım tercihi hızın mutlak olarak en aza indirilmesi değil, sınırlı RAM ve flash belleğe sahip gömülü cihazlarda depolama yükünün kontrollü biçimde hesaplama maliyetine dönüştürülmesidir.
Kaynağın ana parametre tablosuna göre Merkle-LWE açık anahtarı üç güvenlik seviyesinde de 96 B olarak verilmektedir. Özel anahtar Level 1, 3 ve 5 için sırasıyla 160 B, 192 B ve 224 B; paylaşılan sır ise her seviyede 32 B'dir. Aynı tablo ciphertext boyutlarını sırasıyla 128 B, 160 B ve 192 B olarak bildirir. Ancak makalenin daha sonraki şekil açıklamaları ciphertext'in bileşimi ve Merkle doğrulama yolunun büyüklüğü konusunda bu değerlerle uyuşmayan sayılar verdiğinden, bu boyutlar kaynak içindeki tek ve tartışmasız uygulama gerçeği olarak değil, Tablo 1'de bildirilen hedef değerler olarak ele alınmalıdır.
Deneysel benchmarking, çalışma tarafından bellek tasarrufunun önemli bir hesaplama bedeli olduğunu göstermektedir. Kaynakta Merkle-LWE anahtar üretiminin 2.906.456 CPU çevrimi, kapsüllemenin 809.636 çevrim ve kapsül açmanın 814.588 çevrim tükettiği; geleneksel LWE taban çizgisine göre toplam CPU yükünün yaklaşık iki katına çıktığı raporlanmaktadır. Çalışma bu nedenle Merkle-LWE için hız üstünlüğü iddia etmemekte, daha fazla hesaplama karşılığında daha küçük kalıcı anahtar malzemesi ve daha az bellek trafiği hedeflediğini açıkça belirtmektedir.
Güvenlik sonuçlarının yorumunda önemli bir sınır bulunmaktadır. Kaynak Tablo 2'de Level 1 için genel güvenlik tahmini 142,8 bit olup ≥128 bit hedefini aşmaktadır. Buna karşılık Level 3 için minimum tahmin 188,7 bit ile ≥192 bit hedefinin 3,3 bit, Level 5 için 234,5 bit ile ≥256 bit hedefinin 21,5 bit altında kalmaktadır. Yazarlar daha yüksek kafes indirgeme güvenliğini ve SHA3-512 tabanlı hibrit katmanı ek güvenlik derinliği olarak yorumlamaktadır. Bununla birlikte bu açıklama, tablodaki Level 3 ve Level 5 minimum güvenlik değerlerinin hedeflerin altında olduğu sayısal gerçeği ortadan kaldırmaz.
Doğruluk testlerinde 66.600'den fazla KEM çalıştırmasında gözlenen decapsulation hatası raporlanmamıştır. Ancak makalenin kendi istatistiksel analizi, gerçek hata oranının %95 güvenle \(10^{-6}\) eşiğinin altında olduğunu gösterebilmek için yaklaşık üç milyon deneme gerektiğini belirtmektedir. Dolayısıyla “testlerde sıfır hata gözlendi” ifadesi desteklenirken, “hata olasılığının \(10^{-6}\)'dan küçük olduğu deneysel olarak kanıtlandı” sonucu bu veriyle desteklenmemektedir.
Post-kuantum anahtar kapsülleme problemi nedir?
Anahtar Kapsülleme Mekanizması, İngilizce Key Encapsulation Mechanism (KEM), iki tarafın açık bir iletişim kanalı üzerinden ortak bir gizli anahtar oluşturmasını sağlayan bir kriptografik yapıdır. KEM'in görevi doğrudan büyük kullanıcı verisini şifrelemek değildir; normalde daha sonraki simetrik şifreleme işlemlerinde kullanılabilecek ortak bir sır üretmek ve bunu yalnız geçerli özel anahtar sahibinin elde edebileceği biçimde kapsüllemektir.
Kuantum sonrası kriptografi, yeterince güçlü kuantum bilgisayarların varlığı varsayımında da güvenli kalması hedeflenen kriptografik problemleri kullanır. Bu çalışmanın matematiksel temeli Module-LWE'dir. LWE ailesinin temel fikrinde bir gizli vektörün doğrusal dönüşümüne küçük hata terimleri eklenir. Yetkili taraf doğru yapıyı kullanarak işlemi gerçekleştirebilirken saldırgan, gözlenen gürültülü doğrusal ilişkilerden gizli değeri çıkarmaya çalışır.
Module-LWE neden “module” yapısı kullanır?
Kaynak Merkle-LWE'yi polinom halkaları üzerinde çalışan Module-LWE yapısı üzerine kurmaktadır. Çalışmanın biçimsel tanımında işlem halkası şu şekilde verilir:
Burada \(R_q\), katsayıları \(q\) modülüne göre hesaplanan polinomların oluşturduğu halkadır. \(\mathbb{Z}_q\), tamsayıların \(q\)'ya göre kalan sınıflarını; \(X\), polinom değişkenini; \(n\) ise polinom derecesini belirleyen kafes boyutunu gösterir. \(X^n+1\) ile bölüm alınması, polinom çarpımlarının bu bağıntıya göre indirgenmesi anlamına gelir.
Çalışmanın üç parametre setinde de \(n=256\) ve \(q=3329\) kullanılır. Güvenlik seviyesi yükseldikçe esas değişen parametrelerden biri module rank \(k\)'dir: Level 1 için \(k=2\), Level 3 için \(k=3\), Level 5 için \(k=4\).
Merkle-LWE KEM Nedir ve Belleği Nasıl Azaltmayı Hedefliyor?
Merkle-LWE KEM, büyük açık matrisleri ve yoğun gizli vektörleri kalıcı olarak saklamak yerine bunları kısa seed'lerden gerektiğinde yeniden oluşturan, gizli anahtarı kontrollü seyrek yapıda temsil eden ve doğrulama için Merkle taahhütlerinden yararlanan “memory-first” bir Module-LWE KEM tasarımıdır; bu yaklaşım bellek kullanımını azaltırken ek PRNG, hash ve yeniden oluşturma hesaplamalarını kabul eder.
Birinci sütun: seed tabanlı matris üretimi
Çalışmanın temel tasarım kararlarından biri açık matris \(A\)'nın tüm katsayılarını kalıcı olarak depolamamaktır. Bunun yerine açık anahtarın bir parçası olarak 32 baytlık bir seed tutulur. Bir kriptografik işlem \(A\)'nın belirli bir satırına ihtiyaç duyduğunda ChaCha20 tabanlı sahte-rastgele üretim kullanılarak ilgili satır yeniden oluşturulur.
Bu değiş tokuşun mantığı basittir: depolanan veri azalır, fakat daha önce hazır bellekte bulunabilecek bir yapı her gerektiğinde tekrar hesaplanır. Bu nedenle tasarım, “hesaplama pahalı, bellek ucuz” varsayımının tersine, bazı gömülü sistemlerde “hesaplama çevrimi bulunabilir ancak RAM/flash sınırlıdır” yaklaşımını benimser.
Seed nedir?
Seed, büyük bir sahte-rastgele veri dizisini deterministik olarak üretmek için kullanılan küçük başlangıç değeridir. Aynı güvenli üretim algoritması aynı seed ile çalıştırılırsa aynı çıktı dizisi yeniden oluşturulabilir. Bu nedenle sistem \(A\) matrisinin binlerce katsayısını tek tek saklamak yerine, onları yeniden oluşturabilecek küçük başlangıç bilgisini saklayabilir.
PRNG ve ChaCha20'nin rolü
PRNG, Pseudorandom Number Generator, yani sahte-rastgele sayı üretecidir. Çalışma ChaCha20'yi matris satırlarının, seyrek anahtar yapılarının ve bazı hata yapılarının deterministik genişletilmesinde kullanmaktadır. Kaynak ChaCha20 seçimini sabit-zamanlı uygulanabilmesi ve gömülü sistemlere uygunluğu ile gerekçelendirmektedir.
İkinci sütun: seyrek gizli anahtar
Yoğun bir gizli polinomda çok sayıda katsayı sıfırdan farklı olabilir. Merkle-LWE ise yalnız belirli sayıda katsayının sıfırdan farklı olduğu seyrek bir gizli yapı kullanır. Sıfırdan farklı katsayıların sayısına Hamming ağırlığı \(w\) denir.
| Parametre | Level 1 | Level 3 | Level 5 |
|---|---|---|---|
| Hedef güvenlik | 128 bit | 192 bit | 256 bit |
| Polinom/kafes boyutu \(n\) | 256 | 256 | 256 |
| Modül \(q\) | 3329 | 3329 | 3329 |
| Module rank \(k\) | 2 | 3 | 4 |
| Seyreklik ağırlığı \(w\) | 48 | 64 | 80 |
| Tablo 4 katsayı sınırı \(\beta\) | 1 | 1 | 1 |
| Hata aday kümesi \(|E|\) | 128 | 128 | 128 |
| ChaCha20 nonce | 12 B | 12 B | 12 B |
| SHA3-256 / SHA3-512 çıktı | 32 / 64 B | 32 / 64 B | 32 / 64 B |
Burada da bir kaynak içi ayrıntı vardır: Tablo 4 \(\beta=1\) verirken, seyrek gizli anahtarın açıklamasında Level 1 için katsayıların örnek olarak \(\{-4,-3,\ldots,3,4\}\) kümesinden seçildiği yazılmıştır. Ayrıca bazı bölümlerde hata aday kümesi 128 veya 256 olarak anlatılırken Tablo 4 tüm seviyelerde 128 vermektedir. Verianla bu farklılıkları tek bir yeni parametre setine dönüştürmemektedir.
Fisher–Yates karıştırması neden kullanılıyor?
Kaynak, seyrek polinomdaki sıfırdan farklı katsayı konumlarını belirlemek için seed ile sürülen Fisher–Yates karıştırmasını kullanmaktadır. Bu aşamada \(0\) ile \(n-1\) arasındaki indekslerden \(w\) adet farklı konum seçilir. Böylece örneğin Level 1'de 256 konumun 48'i sıfırdan farklı katsayı taşır.
Gizli polinomun tamamı uzun süre kalıcı anahtar olarak saklanmak yerine seed'den yeniden oluşturulabilir. Bu yaklaşımın güvenlik maliyeti ise seyrekliğin saldırgan için yeni bir kombinatoryal saldırı yüzeyi oluşturabilmesidir. Makalenin somut güvenlik analizi bu nedenle yalnız kafes indirgeme saldırılarını değil, Hamming ağırlığını kullanan kombinatoryal saldırıları da hesaplamaktadır.
Üçüncü sütun: Merkle taahhüt katmanı
Merkle ağacı, çok sayıda verinin hash'lerini hiyerarşik olarak birleştirerek tek bir kök hash ile temsil edilmesini sağlayan yapıdır. Bir belirli yaprağın ağaca ait olduğunu göstermek için bütün ağacın gönderilmesi gerekmez; yapraktan köke uzanan sınırlı sayıdaki kardeş hash'ten oluşan authentication path kullanılabilir.
Bu özellik Merkle-LWE'nin “tam veriyi sakla ve gönder” yaklaşımı yerine “bir köke bağlan ve gerektiğinde üyeliği kanıtla” fikrini kullanmasını sağlar.
Ancak kaynak burada tek bir tutarlı açıklama vermemektedir. Bazı bölümlerde Merkle kökü gizli anahtar \(s\)'nin katsayılarını taahhüt eder. Bazı bölümlerde aday hata örüntülerini taahhüt ettiği yazılır. Bir bölümde hata örüntülerinin Merkle kökünün açık anahtarda bulunmadığı, özel anahtar içinde iç durum olarak tutulduğu ifade edilirken; biçimsel Algoritma 1 ve başka bölümler açık anahtarı \(seed_A || root_s\) olarak tanımlar. Bu fark, protokolün bağımsız yeniden uygulanması açısından çözülmesi gereken kaynak içi spesifikasyon belirsizliğidir.
Fujisaki–Okamoto dönüşümü ne işe yarıyor?
Çalışma, temel Module-LWE yapısını seçilmiş şifreli metin saldırılarına karşı güvenli bir KEM'e dönüştürmek amacıyla Fujisaki–Okamoto (FO) dönüşümünü kullanmaktadır. Kaynak bunu IND-CPA tabanından IND-CCA güvenlik hedefine geçiş için kullanmaktadır.
IND-CPA, saldırganın seçtiği açık metinler üzerinden şifreleme örnekleri almasına rağmen hedef şifreli metnin hangi mesajı temsil ettiğini ayırt edememesi fikridir. IND-CCA daha güçlü bir saldırgan modelidir; saldırgan hedef ciphertext dışında seçtiği ciphertext'leri açtırabilen bir decapsulation/decryption oracle'ına erişebilir.
Kaynağın güvenlik ispatı Random Oracle Model (ROM) içinde kurulmaktadır. Bu, hash fonksiyonlarının teorik ispatta ideal rastgele oracle davranışıyla modellenmesi anlamına gelir; gerçek SHA3 uygulaması ile matematiksel random oracle aynı nesne değildir.
IND-CCA Güvenlik Sınırı Denklem (1) Ne Anlama Geliyor?
Denklem (1), kaynağın Merkle-LWE'ye saldıran bir algoritmanın IND-CCA avantajını Module-LWE zorluğu, random-oracle sorgularının güvenlik parametresine bağlı olasılığı, decapsulation sorguları ve SHA3-512 çakışma olasılığı cinsinden üstten sınırlamak için sunduğu biçimsel güvenlik iddiasıdır; bu sınır yalnız belirtilen Module-LWE, PRF, hash ve Random Oracle Model varsayımları altında yorumlanmalıdır.
Denklem (1) — IND-CCA saldırgan avantajı
\(\mathcal{A}\), saldırgan algoritmayı; \(\operatorname{Adv}^{\mathrm{IND-CCA}_{\Pi}}(\mathcal{A})\), saldırganın gerçek paylaşılan sır ile rastgele değer arasında ayrım yapmadaki avantajını temsil eder. Bu değer fiziksel bir birime sahip değildir; olasılıksal bir güvenlik büyüklüğüdür.
\(\epsilon_{\mathrm{MLWE}}\), Module-LWE varsayımını kırmakla ilişkili avantaj sınırıdır. Denklemde iki kez yer alması, kaynağın hibrit güvenlik indirgemesindeki iki ilgili geçişin maliyetini temsil eder.
\(q_H\), random oracle'a yapılan sorguların üst sınırıdır. \(\lambda\) güvenlik parametresidir. \(\frac{q_H}{2^\lambda}\) terimi, saldırganın güvenlik uzayında kritik değeri sorgulama olasılığıyla ilişkili kayıp terimidir.
\(q_D\), decapsulation oracle sorgularının sayısını; \(|K|\), paylaşılan anahtar uzayının büyüklüğünü gösterir. Kaynak \(|K|=2^{256}\) olarak tanımlar.
\(\epsilon_{\mathrm{coll}}\), SHA3-512 hash taahhüdünde çakışma bulabilme avantajı için kullanılan terimdir. Denklemdeki genel mantık, saldırgan avantajının alttaki zorluk varsayımlarına ve sorgu sayılarından kaynaklanan ek olasılıksal kayıplara bağlanmasıdır.
Bu denklem bir deney sonucu değildir. Kaynakta tanımlanan teorik güvenlik modelinin bir üst sınır ifadesidir.
Denklem (2) — Merkle doğrulama koşulu
\(root_s\), kaynak denkleminde kullanılan Merkle kök sembolüdür. \(\pi_e\), hata değeri \(e\)'ye ait Merkle authentication path; \(idx_e\), hata adayının indeksi; \(\parallel\) ise byte/veri dizilerinin birleştirilmesini gösterir.
Doğrulamanın 1 döndürmesi, verilen yaprak hash'inin sağlanan Merkle yolu üzerinden belirtilen kökle tutarlı olduğunu ifade eder.
Burada kaynak içi isimlendirme problemi önemlidir: kök \(root_s\) olarak adlandırılırken doğrulanan yaprak \(idx_e \parallel e\) yani hata örüntüsüne bağlıdır. Başka bölümlerde aynı kökün gizli \(s\)'nin katsayılarını taahhüt ettiği yazılmaktadır. Verianla Denklem (2)'nin sembolünü değiştirmemiş ve çelişkiyi gizlememiştir.
Denklem (3) — seyrek gizliye yönelik kombinatoryal saldırı uzayı
Bu yaklaşık karmaşıklık ifadesinde \(\binom{n}{w}\), \(n\) konum arasından \(w\) adet sıfırdan farklı konum seçmenin kombinasyon sayısını gösterir. \(\operatorname{poly}(n)\) ise saldırının geri kalan polinom-zamanlı işlemlerini temsil eden genel çarpandır.
Seyrek anahtar belleği azaltabilir; fakat \(w\)'nun çok küçülmesi saldırganın olası destek konumlarını kombinatoryal olarak aramasını kolaylaştırabilir. Bu nedenle \(w\), yalnız performans parametresi değil aynı zamanda güvenlik parametresidir.
Tablo 2 Neden Level 3 ve Level 5 İçin Kritik?
Kaynak Tablo 2 kritik önemdedir çünkü kendi “Overall Security (min)” hesabında Level 3'ü 188,7 bit ve Level 5'i 234,5 bit olarak verir; bunlar sırasıyla ≥192 ve ≥256 bit hedeflerinin altında olduğundan, makalenin başka bölümlerindeki genel “NIST-aligned” veya hibrit güvenlik ifadeleri bu sayısal eksikliği görünmez hale getirmemelidir.
| Seviye | Kafes indirgeme güvenliği | Kombinatoryal güvenlik | Genel güvenlik (min.) | Kaynak NIST hedefi | Marj |
|---|---|---|---|---|---|
| Level 1 | 142,8 bit | 143,2 bit | 142,8 bit | ≥128 bit | +14,8 bit |
| Level 3 | 207,3 bit | 188,7 bit | 188,7 bit | ≥192 bit | −3,3 bit |
| Level 5 | 271,4 bit | 234,5 bit | 234,5 bit | ≥256 bit | −21,5 bit |
Level 1'de hem kafes indirgeme hem de kombinatoryal saldırı tahmini 128 bit hedefinin üzerindedir. Level 3 ve 5'te ise kafes indirgeme tahmini hedefin üzerinde olsa da seyrek gizliye yönelik kombinatoryal tahmin daha düşük kalmaktadır ve tablonun kendi “minimum” hesabı bu düşük değeri genel güvenlik olarak kullanmaktadır.
Yazarlar Level 3 ve 5'teki negatif marjı, saldırganın kafes yapısı ve hash tabanlı taahhüt katmanlarını birlikte aşması gerektiği şeklindeki hibrit güvenlik yorumuyla tartışmaktadır. Ayrıca SHA3-512 çakışma direncini bağımsız güvenlik derinliği olarak değerlendirmektedirler.
Burada yapılmaması gereken yorum, “SHA3 katmanı olduğu için 188,7 bit otomatik olarak 192 bitten veya 234,5 bit otomatik olarak 256 bitten büyük hale gelir” demektir. Makale böyle bir basit toplama formülü sunmamaktadır. Bu nedenle Verianla hem yazarların hibrit güvenlik gerekçesini hem de tablodaki negatif marjları birlikte korur.
Denklem (4) — sonlu hata kümesinin ayırt edilebilirliği
Kaynak bu denklemi, sonlu aday hata kümesi \(E\)'nin standart Module-LWE hata örnekleme davranışından ayırt edilebilirliğini tartışırken kullanmaktadır.
\(\epsilon_{\mathrm{PRF}}\), ChaCha20 tabanlı sahte-rastgele üretimin gerçek rastgele işlevden ayırt edilmesine ilişkin güvenlik kaybıdır. \(\epsilon_{\mathrm{M-LWE}}\), Module-LWE varsayımına ilişkin saldırgan avantajıdır. \(\operatorname{negl}(|E|)\) ise aday kümesi büyüklüğüne bağlı ihmal edilebilir terimdir.
Kaynak güvenlik argümanını dört hibrit deneyle kurar: gerçek şema, PRF'nin ideal rastgele işlevle değiştirilmesi, sonlu \(E\) kümesinden seçimin bağımsız hata örneklemeyle değiştirilmesi ve son olarak standart Module-LWE örnekleme deneyine geçiş. Denklem (4), bu geçişlerdeki ayırt etme avantajlarının toplam sınırını temsil eder.
Kaynak tarafından tanımlanan saldırgan modeli
Çalışma saldırganın klasik veya kuantum hesaplama yeteneğine sahip olabileceğini, bütün açık iletişimi gözleyebileceğini, seçilmiş ciphertext sorguları yapabileceğini ve zamanlama, güç tüketimi veya elektromanyetik sızıntı gibi yan kanal ölçümlerine erişebileceğini varsayar.
Buna karşılık kaynak saldırgan modelinin sınırları da vardır. İnvaziv fiziksel probing ile güvenli bellekten doğrudan sır çıkarılması ve kalıcı firmware değiştirme gibi bazı fiziksel saldırılar temel tehdit modelinin dışında bırakılmıştır.
Bu nedenle “yan kanallara karşı güvenlidir” ifadesi mutlak biçimde kullanılmamalıdır. Kaynak sabit-zamanlı yürütme ve secret-dependent branch/memory access kullanımından kaçınmayı savunurken sonuç bölümünde seyrek ve ağaç biçimli erişimlerin yeni cache tabanlı yan kanal vektörleri oluşturabileceğini ve gelecekte daha ayrıntılı test gerektiğini ayrıca kabul etmektedir.
Çalışmanın Yöntemi ve Bulguları
Algoritma 1 — Anahtar üretimi
Kaynağın biçimsel anahtar üretim sürecinin özü şöyledir:
- Matris, gizli anahtar ve hata üretimi için ayrı seed değerleri sistem entropisinden türetilir.
- Fisher–Yates karıştırmasıyla \(n\) konum arasından \(w\) farklı gizli katsayı konumu seçilir.
- Seyrek gizli polinom \(s\) başlangıçta sıfır katsayılardan oluşturulur.
- Seçilen konumlara ChaCha20 tarafından üretilen sınırlı katsayı değerleri yerleştirilir.
- Kaynak Algoritma 1'de \(s\)'nin katsayıları SHA3-512 ile yapraklara dönüştürülür.
- Bu yapraklardan ikili Merkle ağacı ve \(root_s\) oluşturulur.
- Açık anahtar kaynak algoritmasında \(pk=(seed_A \parallel root_s)\) şeklinde kurulur.
- Özel anahtar kaynak algoritmasında gizli seed, açık anahtar hash'i ve hata seed'ini içeren yapı olarak tanımlanır.
Bu algoritma kaynak içindeki en biçimsel protokol tanımlarından biridir. Bu nedenle Merkle kökünün hata örüntülerini taahhüt ettiğini söyleyen diğer açıklamalarla çelişmesi yeniden üretilebilirlik açısından önemlidir.
Algoritma 2 — Kapsülleme
Gönderici açık anahtarı alır, \(seed_A\)'dan gerekli \(A\) matris satırlarını ChaCha20 ile üretir ve geçici seyrek gizli \(s'\) oluşturur. Kaynağın kullandığı temel LWE ilişkileri şu biçimdedir:
\(A\), Module-LWE matrisini; \(s\), uzun dönemli gizli yapıyı; \(s'\), kapsülleme için oluşturulan geçici seyrek gizliyi; \(e\), hata/gürültü terimini; \(u\) ve \(v\), ciphertext'in LWE bileşenlerini temsil eder.
Kaynak, seçilmiş hata örüntüsünün tamamını göndermek yerine hata indeksi ve Merkle authentication path taşımayı amaçlar. Ortak anahtarın oluşturulmasında SHA3-256 tabanlı key derivation kullanılır.
Algoritma 3 — Kapsül açma
Alıcı ciphertext içerisindeki LWE bileşenlerini, hata indeksini ve Merkle authentication path'i ayrıştırır. Özel anahtardaki seed'den seyrek gizli yapı yeniden oluşturulur; matris yine seed'den üretilir. Hata adayı yeniden oluşturularak hash'i hesaplanır ve Merkle yolu doğrulanır.
Merkle doğrulaması başarısızsa kaynak, saldırgana geçerlilik bilgisini doğrudan sızdırmamak amacıyla rastgele bir paylaşılan sır üreten başarısızlık davranışı tanımlar. Doğrulama başarılıysa ortak sır yeniden türetilir.
Anahtar ve ciphertext boyutları
| Güvenlik seviyesi | Açık anahtar | Özel anahtar | Ciphertext | Paylaşılan sır |
|---|---|---|---|---|
| Level 1 (128 bit) | 96 B | 160 B | 128 B | 32 B |
| Level 3 (192 bit) | 96 B | 192 B | 160 B | 32 B |
| Level 5 (256 bit) | 96 B | 224 B | 192 B | 32 B |
Açık anahtarın kaynakta hedeflenen 96 B yapısı 32 B \(seed_A\) ve 64 B SHA3-512 Merkle kökünden oluşmaktadır. Bu yapı güvenlik seviyeleri arasında sabit tutulmaktadır.
Ciphertext boyutundaki kaynak içi uyuşmazlık
Ciphertext boyutu makalenin en açık yeniden üretilebilirlik problemlerinden biridir. Tablo 1 ve daha sonraki parametre tabloları 128/160/192 B değerlerini verir. Buna karşılık kaynak Şekil 6 çevresindeki anlatım farklı ve daha büyük bir ciphertext bileşimi tarif eder. Protokol etkisi bölümünde ise Level 3 ciphertext'in 160 B olduğu söylenirken aynı cümle dizisinde yalnız Merkle authentication path'in 448 B olduğu belirtilir.
| Kaynak konumu | Raporlanan bilgi | Yorum |
|---|---|---|
| Tablo 1 | 128 / 160 / 192 B | Level 1 / 3 / 5 hedef ciphertext boyutları. |
| Merkle katmanı açıklaması | 256 yaprak için 8 × 64 B = 512 B doğrulama yolu | Tek başına Tablo 1 ciphertext boyutlarından büyüktür. |
| Şekil 6 çevresindeki açıklama | Kaynak daha büyük ciphertext bileşimi ve yüzdeleri verir. | Tablo 1 ile aynı temsil olarak doğrudan uzlaştırılamaz. |
| IoT protokol analizi | Level 3 ciphertext 160 B; bunun 448 B Merkle authentication path içerdiği yazılır. | 160 B toplam içinde 448 B alt bileşen mümkün olmadığından kaynak içi uyuşmazlıktır. |
Bu nedenle Verianla ciphertext için tek bir “düzeltilmiş” boyut üretmemektedir. Tablo 1 değerleri tablonun kendi raporladığı hedefler olarak, diğer değerler ise kaynakta ayrıca bulunan farklı raporlamalar olarak tutulmuştur.
Deney platformları
Çalışma iki donanım sınıfını ele alır. Masaüstü geliştirme sistemi AMD Ryzen 5 5600X işlemci, 32 GB DDR4-3200 RAM ve Ubuntu 22.04 LTS olarak tanımlanır. Gömülü taraf ARM Cortex-M4 mimarisi üzerinden değerlendirilir.
Kaynağın yöntem bölümünde gömülü platformun belirli bir üretici kartına bağlanmadığı ve Cortex-M4 sınıfını temsil ettiği anlatılırken, deneysel sonuç bölümünde ölçümlerin özellikle NUCLEO-L4R5ZI kartı üzerindeki ARM Cortex-M4 platformundan toplandığı ifade edilmektedir. Bu raporlama farkı nedeniyle Verianla sistemi tek bir anlatıya zorlamamaktadır.
CPU çevrimleri nasıl ölçüldü?
x86-64 platformunda CPU çevrim sayımı için rdtsc, ARM Cortex-M4 tarafında Data Watchpoint and Trace (DWT) cycle counter kullanılmıştır. Anahtar üretimi, encapsulation ve decapsulation işlemlerinin her biri için 100 ısınma çalıştırmasının ardından 1000 ölçüm yapılmış ve kaynak median çevrim sayısını raporlamıştır.
CPU frekans ölçeklemesi kapatılmıştır. Masaüstünde işletim sistemi jitter'ının etkisini azaltmak amacıyla arka plan süreçleri azaltılmış ve işlem belirli çekirdeğe sabitlenmiştir.
Bellek nasıl ölçüldü?
Statik kod boyutu derlenmiş ELF dosyasının .text bölümünden size aracıyla değerlendirilmiştir. Dinamik RAM kullanımı heap ve stack açısından incelenmiştir. Linux tarafında Valgrind Massif, gömülü hedefte linker map ve watermark teknikleri kullanılmıştır.
Kaynak KEM operasyonları sırasında dinamik allocation kullanmadığını belirtmektedir. Bu durumda tepe RAM, büyük ölçüde geçici buffer'lar ile çağrı stack'inin toplamından oluşmaktadır.
Enerji doğrudan ölçüldü mü?
Hayır. Çalışmadaki enerji sonuçları doğrudan fiziksel güç analizörüyle ölçülmüş cihaz enerjisi değildir. Kaynak, 28 nm sınıfı tipik IoT cihazı için literatürden türetilmiş sabitleri kullanarak enerji modellemesi yapmaktadır.
| İşlem | Enerji katsayısı |
|---|---|
| 64 B bellek erişimi | 0,1 µJ |
| Bir CPU çevrimi | 0,0001 µJ |
| Bir hash işlemi | 1,0 µJ |
| Bir PRNG genişletmesi | 0,5 µJ |
Dolayısıyla kaynakta sunulan enerji değerleri çevrim ve bellek trafiği ölçümlerinden türetilmiş model sonuçlarıdır. Gerçek bir mikrodenetleyicide voltaj/akım integrasyonuyla doğrudan ölçülmüş enerjiyle eş tutulmamalıdır.
Bellek Kazancı Hızdan Ne Kadar Ödün Veriyor?
Kaynak benchmarkına göre Merkle-LWE anahtar üretiminde 2.906.456, kapsüllemede 809.636 ve kapsül açmada 814.588 çevrim kullanır; geleneksel LWE taban çizgisine göre her üç aşama da daha fazla hesaplama ister ve kaynak toplam CPU çevrimlerinde yaklaşık %100,7 artış raporlar, yani mimarinin ana kazancı hız değil belleği hesaplamaya dönüştürmesidir.
| İşlem | Merkle-LWE | Geleneksel LWE | Kaynakta raporlanan artış |
|---|---|---|---|
| Anahtar üretimi | 2.906.456 çevrim | 1.721.344 çevrim | %68,8 |
| Encapsulation | 809.636 çevrim | 268.516 çevrim | %201,5 |
| Decapsulation | 814.588 çevrim | 267.492 çevrim | %204,6 |
En yüksek göreli yük encapsulation ve decapsulation aşamalarında görülmektedir. Bunun nedeni kaynak tarafından seed'den matris üretimi, seyrek gizli yeniden oluşturma, hash işlemleri ve Merkle doğrulama adımlarına bağlanmaktadır.
Kaynak açıkça Merkle-LWE'nin mevcut post-kuantum şemalardan daha hızlı olduğunu iddia etmemektedir. Tasarımın hedefi, hızın ikinci plana alınabildiği fakat depolamanın kritik sınırlayıcı olduğu donanımlardır.
Flash kullanımındaki kaynak içi farklılık
| Kaynak bölümü | Raporlanan Merkle-LWE toplamı |
|---|---|
| Şekil 8 açıklaması | 27.136 B = 26,5 KB |
| Şekil 9 karşılaştırması | 25.088 B = 24,5 KB |
| Şekil 10 platform uygunluğu | 29,5 KB |
Kaynak üç değerin neden farklı olduğunu açıklamamaktadır. Dolayısıyla bunlardan biri sessizce “doğru” kabul edilmemiştir.
Tepe RAM kullanımındaki kaynak içi farklılık
Şekil 11 çevresindeki metin Merkle-LWE için anahtar üretimi ve encapsulation sırasında 14.336 B, decapsulation sırasında 10.240 B tepe RAM raporlamaktadır. Bu değerler yaklaşık 14,0 KB ve 10,0 KB düzeyindedir.
Buna karşılık daha sonraki memory-computation trade-off bölümünde Merkle-LWE veri noktaları için 0,8–1,8 KB tepe RAM aralığı belirtilmektedir. Bu iki sonuç aynı “peak RAM” metriği olarak yazılmış olmasına rağmen kaynak bunların ölçüm kapsamı veya hesaplama yöntemi açısından neden farklı olduğunu açıklamamaktadır.
Bu nedenle “Merkle-LWE kesin olarak 1 KB RAM kullanıyor” veya “kesin olarak 14 KB kullanıyor” biçiminde tek bir sonuç çıkarmak kaynak tarafından yeterince desteklenmemektedir.
Kaynakta bildirilen bellek trafiği
Anahtar üretiminde kaynak Merkle-LWE için 302.176, geleneksel LWE için 789.504 bellek erişim birimi bildirmekte ve yaklaşık %61,7 azalma yorumlamaktadır. Encapsulation değerleri 529.088 ve 531.520 ile birbirine çok yakındır.
Decapsulation için kaynak Merkle-LWE'yi 279.264, geleneksel LWE'yi 6.240 olarak verir ve metinde bunu “%95,5 artış” şeklinde nitelendirir. Ancak verilen iki ham sayı bu yüzde ifadesiyle doğrudan uyumlu görünmemektedir. Verianla burada kendi düzeltilmiş yüzdesini kaynak sonucu olarak üretmemekte; yalnız ham değer ile kaynak yüzdesi arasındaki uyuşmazlığı belirtmektedir.
Cache davranışı
Kaynak bellek kazancının cache açısından bedelsiz olmadığını göstermektedir. Seyrek katsayı erişimleri ve Merkle ağacı dolaşımı daha düzensiz bellek erişim kalıpları oluşturur.
Bir kaynak analizinde Merkle-LWE için L1 hit oranları anahtar üretiminde %86,9, encapsulation'da %89,3 ve decapsulation'da %41,0 olarak raporlanmaktadır. Geleneksel yoğun LWE taban çizgisi ilgili modelde daha düzenli erişim nedeniyle çok daha yüksek cache yerelliği göstermektedir.
Bu sonuç, daha küçük kalıcı veri yapısının otomatik olarak daha iyi cache davranışı anlamına gelmediğini göstermektedir. Tasarım bazı veri yapılarını ortadan kaldırırken yeniden üretim ve seyrek erişim nedeniyle daha karmaşık çalışma zamanı erişimi doğurabilir.
Denklem (5) — IoT el sıkışmasında kriptografik hesaplama süresi
Bu hesapta 809.636 encapsulation, 814.588 decapsulation çevrim sayısıdır. \(168\times10^6\) ise saniyede 168 milyon çevrimlik temsili Cortex-M4 saat hızını ifade eder.
Payda çevrim/saniye, pay ise çevrim olduğundan çevrim birimleri sadeleşir ve sonuç saniye cinsinden süre verir. Kaynak sonucu yaklaşık 9,67 ms olarak raporlamaktadır.
Ardından kaynak IEEE 802.15.4 benzeri düşük güçlü kablosuz bağlantı için varsayımsal 50 ms RTT ekleyerek yaklaşık 60 ms toplam handshake süresi hesaplamaktadır. Bu 60 ms doğrudan tam DTLS/TLS yığını üzerinde ölçülmüş bir deney değil, ölçülen kriptografik çevrimlerden ve varsayılan ağ RTT'sinden oluşturulan analitik protokol modelidir.
Protokol analizi neden ihtiyatla okunmalı?
Protokol bölümünde kaynak Level 3 ciphertext'i 160 B ve Kyber-768 ciphertext'i 1088 B olarak kullanmakta, yaklaşık %85 boyut azalması yorumlamaktadır. Ancak aynı paragrafta Merkle-LWE ciphertext'inin 448 B Merkle authentication path içerdiği de yazılmaktadır. Toplam 160 B yapı içinde 448 B alt bileşen bulunamayacağından, bant genişliği avantajının kesin sayısal büyüklüğü protokol spesifikasyonu netleştirilmeden bağımsız biçimde yeniden üretilemez.
Enerji değerlendirmesinin sonucu
Kaynak enerji modelinde Merkle-LWE'nin daha fazla CPU/PRNG işlemi yapmasına rağmen bazı büyük bellek ve hash maliyetlerini düşürerek toplam enerji açısından avantaj sağlayabileceğini savunmaktadır. Kaynak ayrıca bellek trafiği ile enerji arasında pozitif bir ilişki raporlar.
Ancak bu sonuçlar kullanılan literatür tabanlı enerji katsayılarına bağlıdır. Farklı mikrodenetleyici üretim süreci, flash mimarisi, RAM yapısı, saat hızı, voltaj veya radyo donanımı kullanıldığında enerji dengesi ayrıca ölçülmelidir.
Doğruluk testi nasıl yapıldı?
Kaynak üç güvenlik seviyesi genelinde 66.600'den fazla KEM denemesi yürüttüğünü belirtmektedir. Encapsulation ve decapsulation sonunda üretilen ortak sırlar bit-bit karşılaştırılmıştır.
Başarısızlık oranları için %95 güven aralığı Wilson score yöntemiyle hesaplanmış, hiç hata görülmeyen deneylerde ise “rule of three” kullanılmıştır. Kaynağın verdiği öğretici örnek, 50.000 sıfır-hatalı deneme için üst sınırın yaklaşık \(3/50000=6,0\times10^{-5}\) olmasıdır.
Sıfır gözlenen hata ne anlama gelir?
66.600'den fazla testte hiçbir hata görülmemesi, test edilen örneklem içinde gözlenen hata sayısının sıfır olduğu anlamına gelir. Bu değer gerçek hata olasılığının matematiksel olarak sıfır olduğunu göstermez.
Kaynak Şekil 28, %95 güven düzeyinde \(10^{-6}\) hata eşiğini istatistiksel olarak doğrulamak için yaklaşık 3.000.000 test gerektiğini belirtmektedir. Bu ifade, sınırlı sayıda sıfır-hatalı testin çok küçük hata oranlarını tek başına ispatlayamayacağını doğru biçimde vurgulamaktadır.
Kaynak Şekil 26 ve Şekil 27'deki eşik problemi
Kaynak Şekil 26 ve 27 açıklamalarında kabul edilebilir hata eşiği \(10^{-6}\) olarak kullanılmaktadır. Buna karşılık Şekil 27 anlatısı geleneksel LWE için 0,0001 ve Merkle-LWE/NIST adayları için “0,0003'ün altında” gibi değerler vererek Merkle-LWE ve NIST adaylarının eşik altında kaldığını ifade etmektedir.
\(0,0003=3\times10^{-4}\) olduğundan bu ifade \(10^{-6}\) eşiğiyle aynı anda doğrudan uyumlu değildir. Ayrıca Şekil 28'in yaklaşık üç milyon deneme gereksinimi, 66.600 testin \(10^{-6}\) sınırını %95 güvenle doğrulamaya yetmediğini açıkça kabul etmektedir.
Bu nedenle en güvenli kaynak-sadık sonuç şudur: test edilen 66.600'den fazla denemede gözlenen decapsulation hatası yoktur; fakat \(10^{-6}\) düzeyi için gerekli istatistiksel doğrulama tamamlanmış değildir.
Çalışmanın desteklediği sonuçlar
- Merkle-LWE bellek kullanımını merkezi tasarım hedefi yapan hibrit bir Module-LWE KEM mimarisi sunmaktadır.
- Kaynak Tablo 1'de açık anahtar tüm güvenlik seviyelerinde 96 B olarak tanımlanmaktadır.
- Seyrek gizli yapı için \(w=48,64,80\) değerleri kullanılmıştır.
- Matrislerin ChaCha20 ile seed'den gerektiğinde yeniden oluşturulması amaçlanmaktadır.
- Kaynak güvenlik analizi Module-LWE, PRF güvenliği ve SHA3 tabanlı hash taahhüt varsayımlarını birlikte kullanmaktadır.
- Level 1 için Tablo 2'deki minimum somut güvenlik tahmini hedefin üzerindedir.
- Level 3 ve Level 5 için Tablo 2'deki minimum tahminler belirtilen NIST hedeflerinin altında kalmaktadır.
- Benchmark sonuçları Merkle-LWE'nin geleneksel LWE taban çizgisine göre daha yüksek CPU çevrimi kullandığını göstermektedir.
- Kaynak tasarımın hız üstünlüğü iddia etmediğini açıkça belirtmektedir.
- 66.600'den fazla testte gözlenen decapsulation hatası raporlanmamıştır.
- Kaynağın kendi istatistiksel analizi \(10^{-6}\) düzeyi için yaklaşık üç milyon deneme gerektirdiğini belirtmektedir.
Çalışmanın desteklemediği veya henüz kesinleştirmediği sonuçlar
- Merkle-LWE'nin NIST tarafından standartlaştırılmış bir KEM olduğu sonucu çıkarılamaz.
- Çalışma Merkle-LWE'nin Kyber'ın yerini alması gerektiğini iddia etmemektedir.
- Level 3 ve Level 5 için Tablo 2'de hedeflenen minimum güvenlik seviyelerinin sayısal olarak karşılandığı söylenemez.
- Kaynak içindeki ciphertext boyutu tutarsızlıkları çözülmeden kesin ağ bant genişliği avantajı bağımsız olarak doğrulanmış sayı gibi kullanılamaz.
- Kaynak içindeki RAM ve flash toplamları tek ve kesin uygulama profili gibi birleştirilemez.
- Enerji sonuçları gerçek cihazda doğrudan enerji ölçümü değildir; model tabanlıdır.
- 66.600 sıfır-hatalı deneme, gerçek hata olasılığının sıfır olduğunu kanıtlamaz.
- 66.600 deneme, \(10^{-6}\) hata sınırını %95 güvenle doğrulamaya yeterli değildir.
- Sabit-zamanlı kodlama, bütün güç/EM/cache/fault yan kanallarının ortadan kaldırıldığı anlamına gelmez.
- Analitik DTLS/TLS handshake modeli tam protokol yığınının gerçek dünya saha testi değildir.
Kaynak içindeki merkezi yeniden üretilebilirlik sorunları
| Konu | Bir kaynak bölümü | Başka kaynak bölümü | Verianla yaklaşımı |
|---|---|---|---|
| Merkle kökünün bağladığı veri | Gizli \(s\) katsayıları | Aday hata örüntüleri | Tek bir temsil uydurulmadı. |
| Merkle kökünün konumu | Açık anahtar \(seed_A || root_s\) | Bir bölümde özel anahtar iç durumu | Spesifikasyon farkı açık bırakıldı. |
| Hata aday kümesi | Tablo 4: 128 | Bazı anlatımlar: 128 veya 256 | Kaynak konumuna göre ayrıldı. |
| Katsayı sınırı | Tablo 4: \(\beta=1\) | Level 1 açıklamasında −4 ile +4 örneği | Sessiz parametre düzeltmesi yapılmadı. |
| Ciphertext | Tablo 1: 128/160/192 B | Şekil/protokol anlatımlarında daha büyük alt bileşenler | Tek “doğru boyut” ilan edilmedi. |
| Flash | 26,5 KB | 24,5 KB ve 29,5 KB | Üç değer ayrı raporlandı. |
| Peak RAM | 14.336 / 10.240 B düzeyi | 0,8–1,8 KB | Ölçüm kapsamı açıklanmadığından birleştirilmedi. |
| Toplam CPU artışı | Bir bölüm: %100,7 | Başka özet grafik: yaklaşık %100,5 | Yuvarlama/raporlama farkı olarak görünür tutuldu. |
| Hata eşiği | Hedef \(10^{-6}\) | “<0,0003” değerleri eşik altında diye yorumlanıyor | Sayısal uyumsuzluk açıklandı. |
Gelecek çalışma ihtiyaçları
Kaynak hesaplama yükünü azaltmayı gelecek araştırmalar için temel hedeflerden biri olarak göstermektedir. Matris yeniden üretiminin, seyrek gizli erişiminin ve Merkle doğrulamasının daha verimli zamanlanması; cache-aware indeksleme ve PRNG için donanım hızlandırması önerilen yönler arasındadır.
Yazarlar ayrıca FPGA, GPU ve özel kriptografik hızlandırıcılar dahil daha çeşitli donanım platformlarında benchmarking yapılması gerektiğini belirtmektedir.
Standartlaştırılmış post-kuantum çerçeveleriyle birlikte çalışma, TLS ve VPN benzeri gerçek protokol yığınlarına entegrasyon ve birlikte çalışabilirlik de açık araştırma alanlarıdır.
Yan kanal tarafında, sabit-zamanlı yürütmeye rağmen seyrek ve ağaç tabanlı erişimlerin cache tabanlı sızıntılara karşı daha ayrıntılı değerlendirilmesi; fault injection altında Merkle doğrulamasının ve seyrek gizli yeniden oluşturmanın dayanıklılığının test edilmesi önerilmektedir.
Doğruluk açısından kaynak daha uzun süreli ve milyonlarca denemeye ulaşan testlerin, açık benchmarking çerçevelerinin ve yeniden üretilebilir veri setlerinin gerekli olduğunu belirtmektedir. Bu öneri özellikle mevcut 66.600+ sıfır-hatalı denemenin \(10^{-6}\) gibi çok düşük hata seviyelerini istatistiksel olarak doğrulamaya yetmemesi açısından önemlidir.
Kaynak ve Yöntem Notu
Özgün başlık: A Hybrid Module-LWE and Hash-Based Framework for Memory-Efficient Post-Quantum Key Encapsulation
Yazarlar: Elmin Marevac; Esad Kadušić; Nataša Živić; Sanela Nesimović; Christoph Ruland.
Yazar sırası: Elmin Marevac birinci, Esad Kadušić ikinci, Nataša Živić üçüncü, Sanela Nesimović dördüncü, Christoph Ruland beşinci yazardır.
Sorumlu yazar: Nataša Živić.
Kurum 1: Polytechnic Faculty, University of Zenica, Zenica, Bosnia and Herzegovina.
Kurum 2: Faculty of Educational Sciences, University of Sarajevo, Sarajevo, Bosnia and Herzegovina.
Kurum 3: Faculty of Digital Transformation, Leipzig University of Applied Sciences, Leipzig, Germany.
Kurum 4: Chair of Digital Communication Systems, University of Siegen, Siegen, Germany.
Eş katkı: Kaynakta eş birinci yazarlık veya eş katkı beyanı bulunmamaktadır.
Dergi: Cryptography.
Yayıncı: MDPI, Basel, Switzerland.
Cilt / sayı / makale: 10(3), Article 30.
DOI: 10.3390/cryptography10030030.
Gönderim: 14 Şubat 2026.
Revizyon: 26 Nisan 2026.
Kabul: 28 Nisan 2026.
Yayın: 3 Mayıs 2026.
Kaynak türü: Yayımlanmış araştırma makalesi; kriptografik mimari tasarımı, biçimsel güvenlik analizi, yazılım uygulaması, deneysel benchmarking ve analitik protokol modellemesini birleştirmektedir.
Hakemlik: Cryptography, MDPI tarafından yayımlanan hakemli bir dergidir; resmî dergi materyalleri single-blind peer-review sürecini belirtmektedir.
Preprint durumu: Bu Verianla içeriğinde işlenen belge yayımlanmış dergi sürümüdür.
Lisans: Creative Commons Attribution 4.0 International (CC BY 4.0).
Sürüm notu: Yüklenen kaynak PDF 70 sayfadır. Güncel MDPI makale kaydı 68 sayfa göstermektedir. MDPI Version Notes, 3 Mayıs 2026 Version of Record'dan sonra 18 Mayıs 2026'da PDF ve 3 Eylül 2026'da HTML güncellemeleri bulunduğunu göstermektedir. Bilimsel ana kaynak olarak kullanıcı tarafından yüklenen 70 sayfalık PDF kullanılmıştır.
Özel sayı: Advances in Post-Quantum Cryptography.
Ana yöntem: Seed tabanlı Module-LWE, seyrek gizli anahtar temsili, SHA3 tabanlı Merkle taahhütleri ve Fujisaki–Okamoto dönüşümünden oluşan Merkle-LWE KEM.
Temel güvenlik varsayımları: Module-LWE zorluğu, ChaCha20 PRF güvenliği ve SHA3-512 çakışma direnci; biçimsel IND-CCA indirgemesi Random Oracle Model altında sunulmaktadır.
Ana deney platformları: AMD Ryzen 5 5600X tabanlı x86-64 sistem ve ARM Cortex-M4 sınıfı gömülü platform. Kaynağın deney sonuç bölümü NUCLEO-L4R5ZI kartını ayrıca isimlendirmektedir.
CPU ölçüm yöntemi: x86-64 için rdtsc, Cortex-M4 için DWT cycle counter; işlem başına 100 warm-up ardından 1000 ölçüm ve median çevrim raporlaması.
Bellek ölçümü: ELF .text boyutu, Valgrind Massif, linker map ve watermark tabanlı stack/RAM değerlendirmeleri.
Enerji: Doğrudan elektriksel ölçüm değildir; CPU çevrimleri, bellek trafiği, hash ve PRNG işlemleri için literatür tabanlı µJ katsayılarından modellenmiştir.
Doğruluk testi: Üç güvenlik seviyesi genelinde 66.600'den fazla randomized KEM denemesi; ortak sırların bit-bit karşılaştırılması; %95 Wilson score güven aralığı ve sıfır hata durumunda rule-of-three üst sınırı.
Finansman: Kaynak, araştırmanın dış finansman almadığını bildirmektedir.
Veri erişilebilirliği: Kaynakta verilerin devam eden kapalı araştırmalar nedeniyle talep üzerine sorumlu yazardan temin edilebileceği belirtilmektedir.
Çıkar çatışması: Yazarlar çıkar çatışması olmadığını beyan etmektedir.
Yazar katkıları: Kavramsallaştırma E.M., E.K. ve N.Ž.; yöntem E.M., E.K. ve N.Ž.; yazılım E.M.; doğrulama E.M., E.K., N.Ž., S.N. ve C.R.; biçimsel analiz beş yazar; araştırma E.M., E.K. ve N.Ž.; kaynaklar E.M., E.K., S.N. ve C.R.; veri düzenleme E.M. ve E.K.; ilk taslak E.M. ve E.K.; gözden geçirme/düzenleme E.M., E.K., S.N. ve C.R.; görselleştirme E.M., E.K. ve N.Ž.; danışmanlık N.Ž., S.N. ve C.R.; proje yönetimi E.M. ve C.R.; finansman edinimi E.K. ve N.Ž. olarak bildirilmektedir.
Temel yöntemsel ve raporlama sınırlılıkları: Merkle kökünün bağladığı veri ve anahtardaki konumu farklı bölümlerde farklı tarif edilmektedir; hata aday kümesi ve katsayı sınırlarında parametre farklılıkları vardır; ciphertext boyutları Merkle yolu açıklamalarıyla uyuşmamaktadır; flash ve peak RAM için farklı bölümlerde farklı toplamlar verilmiştir; Level 3 ve Level 5 minimum somut güvenlik tahminleri kaynak tablosunda hedeflerin altındadır; enerji doğrudan ölçülmemiştir; 66.600+ sıfır-hatalı test \(10^{-6}\) hata oranını %95 güvenle doğrulamaya yetmemektedir; kaynağın kendisi yaklaşık üç milyon deneme gerektiğini belirtmektedir.
Yorum sınırı: Çalışma Merkle-LWE'yi standartlaştırılmış Kyber/ML-KEM'in yerine geçen doğrulanmış endüstriyel standart olarak sunmamaktadır. Elde edilen sonuçlar araştırma prototipi, belirtilen güvenlik modeli, kaynak parametreleri, benchmarking düzeni ve analitik varsayımlar kapsamında değerlendirilmelidir.
Bir yorum bırakın
E-posta adresiniz yayınlanmayacaktır. Gerekli alanlar * ile işaretlenmiştir