


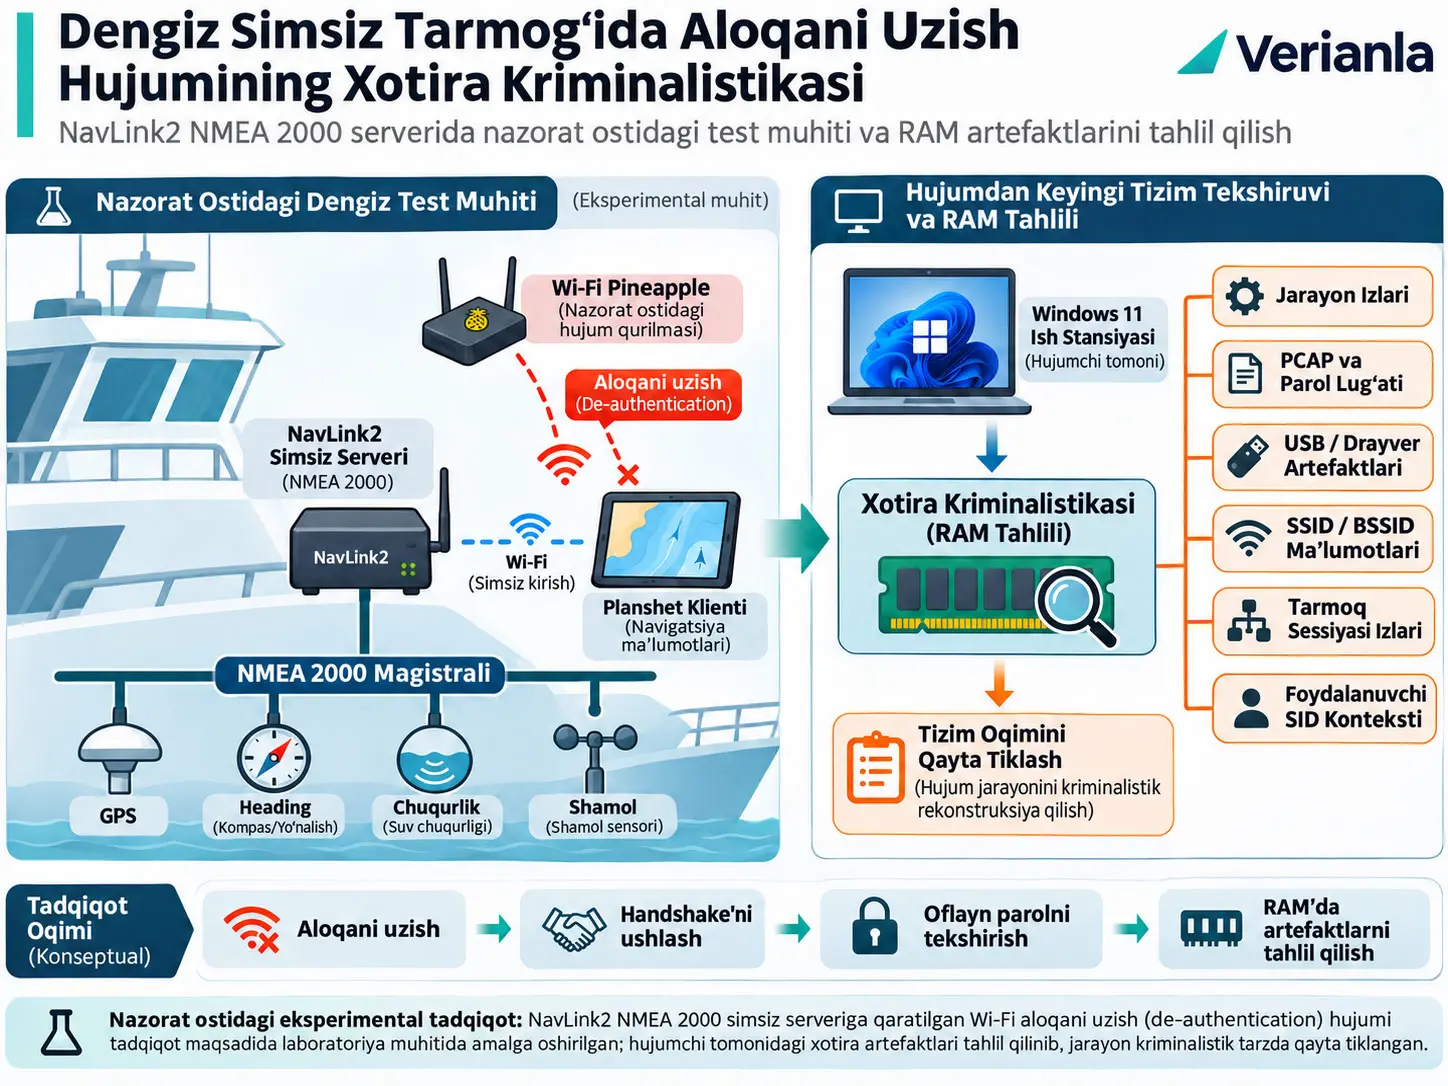
Xotira kriminalistikasi (memory forensics), ishlayotgan tizimning vaqtinchalik xotirasidagi process, driver, network, fayl, foydalanuvchi xavfsizlik konteksti va ilova qoldiqlarini tekshirib, tizimda sodir bo‘lgan faoliyatlarni qayta tiklashga qaratilgan raqamli kriminalistika yondashuvidir. Ushbu tadqiqot NavLink2 sinfidagi NMEA 2000 simsiz gateway'iga qarshi nazorat ostidagi Wi-Fi de-authentication va WPA2 to‘rt tomonlama handshake'ni tutib olish tajribasidan so‘ng hujumchining Windows 11 ish stansiyasida qolgan volatile-memory artefaktlarini tekshiradi. Tadqiqotchilar hujumdan oldingi va hujumdan keyingi ikkita jismoniy RAM tasvirini taqqoslagan; FTK Imager, Volatility Framework, maxsus Python keyword-search skripti va artefaktlar korrelyatsiyasidan foydalanib hujum jarayonini qay darajada qayta tiklash mumkinligini baholagan.
Eksperimental muhit haqiqiy kema emas. NMEA 2000 magistraliga ulangan GPS, heading, depth va boshqa kema tizimlarini ifodalovchi operatsion trafik Access Ocean Systems kema simulyatori bilan yaratilgan; Digital Yacht NavLink2 qurilmasi NMEA 2000 bilan IEEE 802.11 Wi-Fi o‘rtasida gateway sifatida ishlatilgan. Planshet NavLink2 mijozi va tajribadagi jabrlanuvchi stansiya vazifasini bajargan. Nazorat ostidagi hujum bosqichida WiFi Pineapple Mark VII mijoz ulanishini uzish va qayta ulanish vaqtida WPA2 to‘rt tomonlama handshake'ni tutib olishni ta’minlagan; manbada keyin Windows 11 da Aircrack-ng yordamida nazorat ostidagi oflayn parolni tekshirish jarayoni bajarilgan.
Hujumdan keyingi RAM tahlili faqat bitta izni emas, o‘zaro bog‘lash mumkin bo‘lgan ko‘plab artefakt toifalarini aniqlagan: Aircrack-ng va brauzer process izlari, WiFi Pineapple veb-interfeysining xotiradagi qoldiqlari, USBHUB3 va USBPcap driver izlari, WiFi Pineapple va NavLink2 kontekstlari, PCAP va parol lug‘ati havolalari, SSID/BSSID va socket ma’lumotlari, buyruq qatori qoldiqlari hamda process'lar bilan bog‘liq foydalanuvchi SID ma’lumotlari. Manba ushbu artefaktlarni birgalikda baholash hujum vaqt chizig‘ini qayta tiklashga yordam berishini ko‘rsatadi.
Muhim talqin chegarasi shuki: tadqiqot faqat hujumchining Windows 11 ish stansiyasi RAM'ini to‘plagan. WiFi Pineapple'ning ichki xotirasi, NavLink2 gateway xotirasi va jabrlanuvchi planshet tomonidagi kriminalistik ma’lumotlar bu tadqiqotda tekshirilmagan. Bundan tashqari, hujumdan keyingi RAM tasviri jarayon tugagandan darhol olingan; artefaktlar soatlar, kunlar, qayta yuklashlar yoki uzoq muddatli tizim ishlatilishidan keyin qancha saqlanishi noma’lum. Shuning uchun topilmalar nazorat ostidagi testbed sharoitlari uchun kuchli attacker-side forensic evidence beradi; bu ko‘p qurilmali haqiqiy kema hodisasini to‘liq rekonstruksiya qilish emas.
NMEA 2000 va NavLink2 Ushbu Tadqiqotda Xavfsizlik Nuqtai Nazaridan Nega Muhim?
NMEA 2000 kemalarda GPS, heading, tezlik, chuqurlik va atrof-muhit sensorlari kabi qurilmalarning CAN asosidagi magistralda ma’lumot almashishini ta’minlaydigan dengiz aloqa tizimidir; NavLink2 esa ushbu simli magistralni Wi-Fi mijozlariga ochadigan gateway bo‘lgani uchun jismonan yopiqroq NMEA 2000 xavfsizlik chegarasini simsiz radio kirish hududiga kengaytiradi.
NMEA 2000 ning asosiy xavfsizlik modeli
NMEA 2000 Controller Area Network (CAN bus) arxitekturasiga asoslanadi. Manba muhokamasiga ko‘ra, bunday dengiz tarmoqlari tarixan hujumchi kirishiga qarshi kriptografik himoyadan ko‘ra jismoniy izolyatsiyaga ko‘proq tayangan. CAN asosidagi NMEA 2000 magistralida xabar autentifikatsiyasi va xabar yaxlitligi mexanizmlarining yo‘qligi tarmoqqa kirish qo‘lga kiritilgandan so‘ng ruxsatsiz message injection yoki trafik manipulyatsiyasini xavfsizlik nuqtai nazaridan muhim qiladi.
NavLink2 kabi wireless gateway'lar bu ishonch modelini o‘zgartiradi. Ekipaj a’zosi planshet yoki mobil qurilma orqali GPS, heading va speed kabi kema telemetriyasini simsiz ko‘rishi mumkin bo‘lsa-da, xuddi shu simsiz interfeys NMEA 2000 magistraliga yangi kirish yuzasini yaratadi.
Tajribada yaratilgan asosiy NMEA 2000 trafiki
| Toifa | PGN | Manba izohi |
|---|---|---|
| Navigation | 129025 | Position |
| Navigation | 129026 | Course Over Ground (COG) va Speed Over Ground (SOG) |
| Navigation | 129029 | GNSS Position Data |
| Heading | 127250 | Vessel Heading |
| Heading | 127251 | Rate of Turn |
| Speed | 128259 | Speed, Water Referenced |
| Depth | 128267 | Water Depth |
| Environmental | 130306 | Wind Data |
| System | 126992 | System Time |
| System | 126993 | Heartbeat |
| System | 60928 | ISO Address Claim |
PGN, Parameter Group Number iborasining qisqartmasi bo‘lib, NMEA 2000 dagi muayyan xabar/ma’lumot guruhlarini belgilaydi. Bu yerdagi PGN ro‘yxati butun NMEA 2000 standartini ifodalamaydi; u faqat manba tadqiqotining eksperimental testbed'ida yaratilgan asosiy trafik yukidir.
Wi-Fi De-Authentication Hujumi Xotira Kriminalistikasida Qanday Iz Qoldiradi?
Bu tajribada de-authentication amali o‘zi radio muhitida yuz bersa-da, hujumni boshqarayotgan Windows 11 ish stansiyasi process'lar, buyruq qatori konteksti, driver'lar, ochiq fayl va PCAP havolalari, tarmoq sessiyasi ma’lumotlari, brauzerdagi WiFi Pineapple interfeysi qoldiqlari va foydalanuvchi SID bog‘lanishlari kabi vaqtinchalik RAM artefaktlarini saqlagani uchun hujumning muhim qismlarini hujumchi tomonidagi volatile memory orqali qayta tiklash mumkin bo‘lgan.
De-authentication nima?
IEEE 802.11 simsiz tarmoqlarida de-authentication frame mijoz bilan access point o‘rtasidagi mavjud association/authentication aloqasi tugaganini bildiradigan boshqaruv frame'idir. Manba ko‘rib chiqqan legacy 802.11 xatti-harakatida ushbu boshqaruv frame'larining yetarli kriptografik himoyaga ega emasligi ruxsatsiz frame yuborish orqali qonuniy mijozni access point'dan uzishga imkon beradi.
Mijoz ulanishni yo‘qotgandan keyin qayta ulanishga uringanda WPA2 authentication jarayonining bir qismi bo‘lgan to‘rt tomonlama handshake yana hosil bo‘ladi. Tadqiqotning nazorat ostidagi testida WiFi Pineapple ushbu qayta ulanish hodisasining ko‘rinishini va EAPOL handshake paketlarining tutib olinishini ta’minlagan.
WPA2 to‘rt tomonlama handshake nimani o‘z ichiga oladi?
Manba tutib olingan Extensible Authentication Protocol over LAN (EAPOL) xabarlarida cryptographic nonce qiymatlari va Message Integrity Code (MIC) borligini hamda bu ma’lumotlar oflayn parol nomzodlarini tekshirishda ishlatilishi mumkinligini tushuntiradi.
Pairwise Master Key (PMK), WPA2-PSK kontekstida parol nomzodidan hosil qilinadigan asosiy kalit materialidir. Pairwise Transient Key (PTK), ulanishga xos vaqtinchalik kalit tuzilishini ifodalaydi. Message Integrity Code (MIC) esa xabarning to‘g‘riligi/yaxlitligi uchun ishlatiladigan tekshiruv qiymatidir. Tadqiqotda Aircrack-ng lug‘atdagi nomzodlardan hosil qilingan kalitlar bilan MIC'ni qayta hisoblab, capture ichidagi qiymat bilan taqqoslagan.
Manba bu jarayonni formula shaklida bermaydi. Shu sababli PMK, PTK yoki MIC uchun manbada bo‘lmagan kriptografik tenglamalar qo‘shilmagan.
Nazorat ostidagi parol ro‘yxati
Tadqiqotchilar test uchun NavPass.txt nomli tuzilgan parol lug‘atini yaratgan. Manbada lug‘atda taxminan 1.679.616 nomzod borligi, nomzodlar bosh harflar, sonli qiymatlar va ishlab chiqaruvchi/foydalanuvchi manbali naqshlardan tuzilgani aytiladi.
Eksperimental WPA2 paroli PASS-AB80 deb berilgan va lug‘atda 2212-o‘rinda ekanligi xabar qilingan. Aircrack-ng versiyasi 1.7 bo‘lib, manba taxminan 15.861,38 keys/s sinov tezligini bildiradi. Manbadagi “1 daqiqa 45 soniya” qiymati taxminiy vaqt sifatida berilgan; Verianla buni haqiqiy hujum davomiyligining universal qiymati yoki real dunyodagi parol buzish vaqti sifatida umumlashtirmaydi.
Muvaffaqiyatli simsiz kirish nimani anglatishi mumkin?
Manbaning threat model'i nuqtai nazaridan WPA2 parolining qo‘lga kiritilishi hujumchiga simsiz tarmoqqa qonuniy client kabi qo‘shilish imkonini berishi mumkin. Bunday kirish navigatsiya ma’lumotlarini kuzatish, trafik tahlili yoki write-capable interface mavjud bo‘lsa soxta NMEA 2000 xabarlari orqali ma’lumotlarni manipulyatsiya qilish kabi yanada katta xavflarni yuzaga keltirishi mumkin.
Biroq ushbu tadqiqot bu mumkin bo‘lgan cyber-physical oqibatlarning barchasini eksperimental tarzda amalga oshirmaydi. Mualliflar ham asosiy e’tiborlari network attack mechanics va cyber-physical impact emas, attacker-side memory forensic visibility ekanini ta’kidlaydilar. Shuning uchun soxta GPS/heading ko‘rsatilishi kabi oqibatlar tajribada o‘lchangan natijalar emas, muvaffaqiyatli kirishning mumkin bo‘lgan xavfsizlik ta’sirlaridir.
Volatile memory nega qimmatli?
RAM tizim ishlayotganida foydalanadigan process state, command-line argument, network structure, file handle, driver va application memory kabi vaqtinchalik ma’lumotlarni saqlashi mumkin. Diskdagi fayl o‘chirib yuborilgan yoki umuman doimiy yozilmagan bo‘lsa ham, ilovaning uni ochgani RAM'da path, handle yoki buffer qoldiqlarini qoldirishi mumkin.
Ushbu tadqiqotning asosiy yondashuvi ham shu xususiyatga tayangan: hujumdan oldingi toza Windows holati bilan hujum tugagandan darhol keyingi RAM tasviri taqqoslanib, nafaqat odatiy operatsion tizim tuzilmalari, balki hujum jarayonida paydo bo‘lgan yangi artefaktlarni aniqlash maqsad qilingan.
Salbiy nazoratlar nega muhim?
Manba faqat “hujumdan keyin bir string ko‘rdik, demak u hujumdan kelgan” degan yondashuvni qo‘llamaydi. Yangi o‘rnatilgan Windows 11 da normal browsing, hujum bilan bog‘liq bo‘lmagan packet capture va benign Aircrack-ng ishga tushirish kabi salbiy nazorat faoliyatlari bajarilgan. Ushbu nazoratlar muayyan artefaktlar faqat vosita tizimda mavjud bo‘lgani uchunmi yoki haqiqatan tajribadagi hujum zanjiridan kelib chiqqanmi, shuni ajratishga yordam berish uchun ishlatilgan.
Tadqiqot Usuli va Natijalari
Eksperimental testbed komponentlari
| Komponent | Manbada berilgan roli |
|---|---|
| NMEA 2000 backbone | Dengiz navigatsiyasi va sensor xabarlari tashiladigan CAN asosidagi tarmoq |
| Access Ocean Systems vessel simulator | Operatsion jihatdan mazmunli sintetik navigatsiya telemetriyasini yaratish |
| Digital Yacht NavLink2 NMEA 2000 Wireless Server | NMEA 2000 magistralini IEEE 802.11 Wi-Fi mijozlariga ochadigan WPA2-PSK gateway |
| Consumer-grade tablet | Navigatsiya ilovasini ishlatadigan mijoz va tajribadagi jabrlanuvchi stansiya |
| WiFi Pineapple Mark VII | Nazorat ostidagi de-authentication va to‘rt tomonlama handshake capture uchun ishlatilgan wireless assessment platform |
| Windows 11 workstation | Oflayn cryptanalysis va tadqiqotning memory-forensics tahlilidagi asosiy nishon tizim |
| FTK Imager 8.3 | Jismoniy RAM tasvirlarini olish |
| Volatility Framework | RAM ichidagi process, driver, module, file, network va boshqa operatsion tizim artefaktlarini tahlil qilish |
| Graphviz 16.1.0 | Shubhali process aloqalarini vizuallashtirish |
| Aircrack-ng 1.7 | Tutib olingan WPA2 handshake ustida nazorat ostidagi oflayn parol tekshiruvi |
Tajriba ketma-ketligi
- NMEA 2000 testbed va NavLink2 WPA2-PSK access point ishga tushirilgan.
- Planshet NavLink2 ga ulangan va simulyatordan kelgan jonli navigatsiya telemetriyasini muvaffaqiyatli ko‘rsatgan.
- Toza Windows 11 ish stansiyasi uchun hujumdan oldingi baseline RAM tasviri olingan.
- Nazorat ostidagi de-authentication tajribasi bajarilgan va planshet qayta ulanganda WPA2 to‘rt tomonlama handshake tutib olingan.
- Tutib olingan PCAP nazorat ostidagi offline passphrase-recovery tajribasida ishlatilgan.
- Hujum/parol tekshirish jarayoni tugagandan darhol ikkinchi RAM tasviri olingan.
- Pre-attack va post-attack tasvirlar Volatility va maxsus keyword-search skripti bilan taqqoslangan.
- Process, hardware, file, network, tool-usage va account-level artefaktlar o‘zaro bog‘langan.
Ushbu ketma-ketlik tadqiqotning nazorat ostidagi eksperimental dizaynini tushuntiradi. Bu haqiqiy tizimlarga qo‘llash uchun hujum yo‘riqnomasi yoki ruxsatsiz foydalanish qo‘llanmasi emas.
Pre-attack baseline
Birinchi RAM tasviri Windows 11 fresh boot qilingandan so‘ng olingan. Bu bosqichda hujum vositalari, wireless-monitoring ilovalari yoki password-cracking utility'lari ishga tushirilmagan. Maqsad odatiy operatsion tizim process'lari, background services va kernel modules uchun taqqoslash bazasini olish bo‘lgan.
Post-attack acquisition
Ikkinchi tasvir de-authentication, handshake capture va offline password-recovery jarayonlari tugagandan darhol olingan. Bunday vaqt tanlovi process executive objects, command-line arguments, open file handles, network structures va packet-buffer qoldiqlari kabi volatile artefaktlarni hali overwrite bo‘lmasidan tutib olish ehtimolini oshiradi.
Ushbu dizaynning muhim cheklovi shundaki, alohida hujum bosqichlarining har biri uchun alohida RAM snapshot olinmagan. Shu sababli tadqiqot har bir hujum qadamining mustaqil forensic fingerprint'ini emas, butun hujum workflow'i oldidan va keyin yuzaga kelgan farqni tekshiradi.
Ushbu Tadqiqotda FNR va FPR ning %0 Bo‘lishi Nimani Anglatadi?
FNR = %0 va FPR = %0 natijalari faqat maxsus keyword-search skripti oldindan belgilangan uchta ijobiy va uchta salbiy nazorat string'ini ushbu nazorat ostidagi pre/post RAM juftida to‘g‘ri ajratganini bildiradi; bu natijalar skriptning barcha mumkin bo‘lgan RAM artefaktlari, boshqa hujumlar yoki boshqa kompyuterlardagi umumiy xato darajasi %0 ekanini ko‘rsatmaydi.
Keyword-search nazorat jadvali
| Nazorat keyword | Turi | Pre-Attack moslik | Post-Attack moslik |
|---|---|---|---|
| WiFi Pineapple Mark VII | Ijobiy | 0 | 4 |
| 00:13:37:AB:DE:C4 | Ijobiy | 0 | 80 |
| DY-WIFI-AB80 | Ijobiy | 0 | 51 |
| 1526660 | Salbiy | 0 | 0 |
| 2AA52MK7 | Salbiy | 0 | 0 |
| ZDIGNLINK | Salbiy | 0 | 0 |
Nazorat-query darajasidagi natija:
- True Positive (TP) = 3
- False Negative (FN) = 0
- True Negative (TN) = 3
- False Positive (FP) = 0
False-Negative Rate
Manba FNR ni quyidagicha hisoblaydi:
\[ FNR=\frac{FN}{TP+FN} \]
Formula nimani hisoblaydi? Haqiqatan ijobiy bo‘lgan nazorat elementlarining qanchasi skan tomonidan o‘tkazib yuborilganini o‘lchaydi.
FN: Ijobiy bo‘lishi kerak bo‘lsa-da, topilmagan so‘rovlar soni.
TP: Ijobiy bo‘lishi kerak va to‘g‘ri topilgan so‘rovlar soni.
Ushbu tajribada:
\[ FNR=\frac{0}{3+0}=0=0\% \]
FNR o‘lchovsiz nisbatdir. Biroq bu yerda to‘plam faqat uchta ijobiy nazorat string'idan iborat; bu barcha memory-forensics artefaktlarining detection sensitivity'si emas.
False-Positive Rate
Manba FPR ni quyidagicha hisoblaydi:
\[ FPR=\frac{FP}{FP+TN} \]
Formula nimani hisoblaydi? Haqiqatan salbiy bo‘lgan nazorat elementlarining qanchasi xato ravishda mavjud deb belgilanganini o‘lchaydi.
FP: Salbiy bo‘lishi kerak bo‘lsa-da, xato tarzda mos kelgan so‘rovlar soni.
TN: Salbiy nazorat sifatida to‘g‘ri ravishda mos kelmagan so‘rovlar soni.
Ushbu tajribada:
\[ FPR=\frac{0}{0+3}=0=0\% \]
Bu natija ham faqat uchta salbiy nazorat string'i uchun amal qiladi. Namuna faqat uch elementdan iborat bo‘lgani uchun kuzatilgan %0 xato usulning haqiqiy xato ehtimoli matematik jihatdan nol degani emas.
1. Process identification artefaktlari
Volatility'ning pslist va psscan chiqishlari baseline bilan taqqoslangan, process aloqalari Graphviz orqali vizuallashtirilgan. Manba Aircrack-ng bilan bog‘liq process'larni va WiFi Pineapple boshqaruv interfeysiga kirishda ishlatilgan Microsoft Edge process'larini muhim ko‘rsatkichlar sifatida belgilagan.
Process bo‘limida manba bir jumlada brauzer nomini msegde.exe deb yozadi; darhol keyingi izohda va keyingi bo‘limlarda msedge.exe shaklidan foydalanadi. Verianla buni manbadagi yozilish farqi sifatida baholaydi va ikki xil brauzer process'i bor deb talqin qilmaydi.
2. Hardware-device artefaktlari
RAM tahlili USBHUB3 va USBPcap kabi driver izlarini aniqlagan. Manbaga ko‘ra, WiFi Pineapple tashqi USB hub orqali ulangan va packet capture bajarilgani uchun ushbu driver izlarini testbed uskunasi bilan bog‘lash mumkin bo‘lgan.
WiFi Pineapple Mark VII va NavLink2 server bilan bog‘liq context va MAC-address qoldiqlari ham xotirada topilgan. Biroq manba ayniqsa MAC manzillar spoof qilinishi mumkinligini va bitta MAC artefakti muayyan qurilmaning hujumda qatnashganini qat’iy isbotlay olmasligini ta’kidlaydi.
3. File artefaktlari
Volatility filescan va handle enumeration tahlilida packet-capture jarayonlari bilan bog‘liq fayl havolalari topilgan. Tayyorlangan NavPass.txt parol lug‘atining mazmunini tegishli standart plugin'lar orqali to‘g‘ridan-to‘g‘ri olish imkoni bo‘lmaganda maxsus Python keyword-search skripti ishlatilgan va RAM'da lug‘at qoldiqlari topilgan.
Tahlil shuningdek tutib olingan handshake PCAP fayliga oid reference pointer'larni va lug‘atdagi alohida passphrase qoldiqlarini aniqlagan. Bu holat diskdagi fayl keyin o‘chirib yuborilsa ham ochiq file handle'lar yoki cached memory segment'lari fayl ilgari ishlatilganini ko‘rsatishi mumkinligi haqidagi kriminalistik prinsipni misollaydi.
SSID, BSSID, encryption ma’lumoti va Wi-Fi Protected Setup state kabi wireless-context artefaktlari ham shu bosqichda xabar qilingan.
4. Network-session artefaktlari
Volatility network tahlili attack phase davomida faol IP address va network socket tuzilmalarini aniqlagan. WiFi Pineapple va NavLink2 ning SSID/BSSID qiymatlari hamda hujumchi Windows ish stansiyasining MAC konteksti RAM ichida boshqa artefaktlar bilan birga topilgan.
Baseline bilan taqqoslashda ayrim network-related yozuvlar faqat attack-tool execution dan keyin paydo bo‘lgani, ularni faol tajriba bosqichi bilan bog‘lash imkonini bergan. Shunga qaramay, network artefaktlari ham hujum atribusiyasi uchun yolg‘iz ishlatilmagan; process va file dalillari bilan birgalikda baholangan.
5. Software-tool foydalanish izlari
RAM skani Aircrack-ng executable mapping'lari, process-memory string'lari va command-line argument qoldiqlarini ko‘rsatgan. Manba buni hujumchi vositani diskdan olib tashlashga urinsa ham, ilova ishlayotgan paytda yoki undan keyin darhol executable fragment, runtime library va command string kabi izlar RAM'da bo‘lishi mumkinligiga misol sifatida baholaydi.
Bu natija “RAM'da har doim ilovaning butun tarixi mavjud” degani emas. Tizim faolligi, yangi memory allocation, process termination va vaqt o‘tishi ushbu qoldiqlarning overwrite bo‘lishiga olib kelishi mumkin.
6. Foydalanuvchi hisobi bilan bog‘liq artefaktlar
Volatility 3 windows.getsids plugin'i suspicious process token'laridagi Security Identifier (SID) tuzilmalarini tekshirish uchun ishlatilgan. Manba Aircrack-ng, cmd.exe va browser process'lari tajribadagi tizimga kirgan “Erasmus” foydalanuvchi konteksti bilan bog‘langanini xabar qiladi.
Ushbu bog‘lanish process qaysi Windows security context ostida ishlatilganini ko‘rsatishi jihatidan muhimdir. Interactive va console logon kontekstlari vosita background system service o‘rniga tizimga kirgan user session ichida ishlatilgani bilan mos keladi.
SID Hujumchining Shaxsini O‘zi Yolg‘iz Isbotlaydimi?
Yo‘q. SID muayyan process qaysi Windows foydalanuvchi xavfsizlik kontekstida ishlaganini ko‘rsatishi mumkin, ammo kompyuterni jismonan qaysi shaxs ishlatganini o‘zi yolg‘iz isbotlamaydi; hisob suiiste’mol qilinishi mumkin yoki yetarli vakolatga ega hujumchi xavfsizlik kontekstini manipulyatsiya qilishi mumkin. Shu sababli SID process, command-line, authentication, network va device artefaktlari bilan birgalikda tasdiqlanishi kerak.
Nega dalillar korrelyatsiyasi kerak?
Ushbu tadqiqotning eng kuchli metodologik jihatlaridan biri turli artefakt turlarini yolg‘iz o‘zi qat’iy xulosaga aylantirmasligidir. Masalan:
- WiFi Pineapple MAC manzili spoof qilingan bo‘lishi mumkin.
- Executable'ning RAM'da mavjudligi uning muayyan hujum harakatini bajarganini yolg‘iz o‘zi isbotlamaydi.
- SID process security context'ini ko‘rsatadi, ammo jismoniy shaxsning kimligini qat’iy aniqlamaydi.
- PCAP path fayl ishlatilganini ko‘rsatishi mumkin, ammo attack timeline'ning barchasini yolg‘iz o‘zi qurmaydi.
Bunga qarshi, bir xil vaqt oralig‘ida Aircrack-ng process'i, command line, PCAP reference, NavPass.txt qoldig‘i, WiFi Pineapple interface izi, USB/network context va ayni foydalanuvchi SID'i birgalikda topilsa, kriminalistik bayon ancha kuchli bo‘ladi.
Tadqiqot bevosita qo‘llab-quvvatlaydigan natijalar
- Nazorat ostidagi tajribada de-authentication va WPA2 passphrase-recovery workflow'i hujumchi Windows RAM'ida bir nechta artefakt turini qoldirgan.
- Pre-attack va post-attack memory tasvirlarini taqqoslash baseline Windows activity bilan hujum bosqichida yuzaga kelgan ko‘rsatkichlarni ajratishga yordam bergan.
- Aircrack-ng execution izlari RAM'da process, executable mapping va command-line kontekstlarida aniqlangan.
- WiFi Pineapple web interface ishlatilishiga oid browser-memory qoldiqlari topilgan.
- USBPcap, USBHUB va boshqa hardware-related artefaktlar testbed'dagi tashqi vositalar bilan bog‘langan.
- PCAP va NavPass.txt bilan bog‘liq fayl qoldiqlari RAM'da topilgan.
- Network socket, SSID, BSSID va interface context kabi network artefaktlari hujum bosqichi bilan bog‘langan.
- Process SID tahlili ayrim attack-related process'lar bir xil authenticated Windows user context ostida bajarilganini ko‘rsatgan.
- Uchta ijobiy va uchta salbiy nazoratdan iborat keyword-search tekshiruvida kuzatilgan FNR va FPR %0 bo‘lgan.
Tadqiqot qo‘llab-quvvatlamaydigan natijalar
- Har bir Wi-Fi de-authentication hujumi ayni RAM artefaktlarini qoldirishi ko‘rsatilmagan.
- Boshqa Windows versiyalari, Linux, macOS yoki turli wireless driver'larda xuddi shu artefakt tartibi saqlanishi ko‘rsatilmagan.
- WiFi Pineapple'ning o‘z RAM yoki persistent storage mazmuni ushbu tadqiqotda memory-forensics nuqtai nazaridan tekshirilmagan.
- NavLink2 va jabrlanuvchi planshet tomonidagi hodisalar attacker-side timeline bilan mustaqil ravishda o‘zaro tekshirilmagan.
- Post-attack artefaktlarining soatlar, kunlar yoki reboot dan keyingi saqlanish muddati o‘lchanmagan.
- Keyword-search skriptining barcha mumkin bo‘lgan RAM string'larida FNR va FPR qiymatlari %0 ekanligi ko‘rsatilmagan.
- Bitta MAC manzilning o‘zi hujumchi qurilmani qat’iy aniqlashi ko‘rsatilmagan.
- Bitta SID ning o‘zi jismoniy hujumchi shaxsini isbotlashi ko‘rsatilmagan.
- Nazorat ostidagi testbed'da ko‘rsatilgan wireless compromise haqiqiy operatsion kemalarda ayni sharoitlarda yuz berishi isbotlanmagan.
- Tadqiqot navigatsiya ma’lumotlarini haqiqiy kemada manipulyatsiya qilishning operatsion oqibatlarini eksperimental tarzda o‘lchamagan.
Manba ochiq ko‘rsatgan cheklovlar
Nazorat ostidagi testbed: Hardware va software kombinatsiyasi realistik maritime ssenariyni taqlid qilishga urinsa-da, operatsion kemalardagi qurilmalar xilma-xilligi, network load, background process, elektromagnit interference va bir vaqtdagi wireless activity ancha murakkab.
Fresh baseline: Baseline yangi ishga tushirilgan toza Windows 11 tizimidan olingan. Uzoq vaqt ishlagan haqiqiy kompyuterda cached data, oldingi process qoldiqlari va background activity RAM'ni ancha murakkab qilishi mumkin.
Artefaktlar saqlanishi: Post-attack tasviri hujum tugagandan darhol olingan. Manba artefaktlar vaqt o‘tishi bilan qanchalik tez yo‘qolishini yoki overwrite bo‘lishini o‘lchamagan.
Platformaga bog‘liqlik: Topilgan artefaktlar Windows 11, ishlatilgan wireless driver'lar va muayyan tool chain bilan chambarchas bog‘liq. Boshqa platformalar boshqacha artefaktlar yaratishi mumkin.
Bir tomonlama forensic viewpoint: Xotira acquisition faqat hujumchi Windows workstation da amalga oshirilgan. Gateway va jabrlanuvchi planshet tomoni yig‘ilmagani uchun tadqiqot attacker-side reconstruction beradi; bu to‘liq multi-device incident reconstruction emas.
Kelajakdagi tadqiqot yo‘nalishlari
Manba hujumdan keyin artefaktlar turli vaqt oralig‘ida qancha saqlanishini o‘rganadigan ketma-ket RAM snapshot'larini, system reboot dan keyingi tahlilni, uzoqroq operational workload'larni, turli NMEA 2000 traffic load'larni, dynamic in-memory password generation va multi-gateway test muhitlarini kelajakdagi tadqiqot yo‘nalishlari sifatida ko‘rsatadi.
Bundan tashqari attacker memory, packet capture, wireless gateway va victim-device evidence manbalarini birlashtirib, realistik dengiz sharoitlarida multi-source forensic reconstruction o‘tkazish rejalashtirilgan.
Appendix B dagi Python skriptida sun’iy intellektdan foydalanish
Manba Appendix B dagi artefakt ajratish/keyword-search Python skripti mualliflar belgilagan mezonlar asosida katta til modeli yordamida yaratilganini ochiq aytadi. Mualliflar keyin skriptni ko‘rib chiqib tasdiqlaganlarini va experimental design, data-collection decisions hamda analysis mualliflarning o‘z ilmiy ishi ekanini bildiradilar.
Bu tafsilot muhim, chunki skriptning provenance'ini tushuntiradi; biroq tadqiqotning forensic findings'lari to‘g‘ridan-to‘g‘ri sun’iy intellekt modelining avtomatik talqini degani emas. RAM tahlili va natijalarni talqin qilish tadqiqotchilar tomonidan bajarilgan.
Manba va Usul Haqida Izoh
Asl sarlavha: Cracking the Maritime Handshake: Memory Forensics of Wi-Fi De-Authentication Attack on NavLink2 NMEA 2000 Server
Mualliflar va tartibi: Erasmus Mfodwo; Cihan Varol; Rasheed Amar; Narasimha Karpoor Shashidhar; Ahmet Furkan Aydogan.
Corresponding author: Rasheed Amar.
Corresponding e-mail: axr249@shsu.edu
Affiliatsiya 1: Department of Computer Science, Sam Houston State University, Huntsville, TX 77340, USA.
Affiliatsiya 2: Department of Computer Science, University of North Carolina Wilmington, Wilmington, NC 28403, USA.
Muallif-affiliatsiya mosligi: Erasmus Mfodwo, Cihan Varol, Rasheed Amar va Narasimha Karpoor Shashidhar — affiliatsiya 1; Ahmet Furkan Aydogan — affiliatsiya 2.
Teng hissa: Manbada teng hissa yoki hamkor birinchi mualliflik bayonoti yo‘q.
Academic Editor: Hung-Yu Chien.
Jurnal: Electronics.
Nashriyot: MDPI, Basel, Switzerland.
ISSN: 2079-9292.
Jild / son: Volume 15, Issue 20.
Maqola raqami: 4645.
Nashr yili: 2026.
DOI: 10.3390/electronics15204645.
Rasmiy havola: https://doi.org/10.3390/electronics15204645
Manba turi: Article; nazorat ostidagi eksperimental maritime cybersecurity va volatile-memory digital-forensics tadqiqoti.
Taqriz holati: Electronics MDPI ning rasmiy jurnal qaydida international, peer-reviewed va open-access journal sifatida ta’riflanadi.
Received: 3-sentyabr 2026.
Revised: 2-oktyabr 2026.
Accepted: 6-oktyabr 2026.
Published: 11-oktyabr 2026.
Litsenziya: Creative Commons Attribution 4.0 International (CC BY 4.0).
Preprint holati: Ko‘rib chiqilgan manba nashr etilgan Electronics jurnal maqolasidir. PDF ushbu tadqiqotning alohida preprint versiyasini ko‘rsatmaydi.
Asosiy ilmiy yo‘nalish: NavLink2 NMEA 2000 wireless gateway'iga qarshi nazorat ostidagi Wi-Fi de-authentication va WPA2 passphrase-recovery workflow'idan so‘ng hujumchi Windows ish stansiyasida qolgan volatile-memory artefaktlarining kriminalistik tahlili.
Testbed: NMEA 2000 backbone; Access Ocean Systems vessel simulator; Digital Yacht NavLink2 NMEA 2000 Wireless Server; consumer-grade tablet; WiFi Pineapple Mark VII; Windows 11 workstation.
Oddiy trafik: AOS simulator orqali position, COG/SOG, GNSS, vessel heading, rate of turn, water-referenced speed, water depth, wind, system time, heartbeat va ISO address claim xabarlari yaratilgan.
Wireless security: NavLink2 WPA2 Pre-Shared Key bilan himoyalangan access point yaratgan.
WiFi Pineapple: Xuddi shu 2,4 GHz kanalda ishlaydigan nazorat ostidagi wireless-assessment platform sifatida de-authentication va handshake capture jarayonlarida ishlatilgan.
Password dictionary: NavPass.txt; taxminan 1.679.616 candidate passphrase.
Eksperimental passphrase: PASS-AB80; manba lug‘atda position 2212 deb xabar qiladi.
Aircrack-ng: Version 1.7; taxminan 15.861,38 keys/s xabar qilingan.
Xotira acquisition: FTK Imager 8.3 bilan hujumdan oldingi baseline va hujumdan keyingi ikkita full physical memory image.
Memory analysis: Metodologiyada Volatility Framework 2 va 3 ko‘rsatilgan; batafsil forensic-analysis oqimi ayniqsa Volatility 3 plugin'lari orqali xabar qilingan.
Graph visualization: Graphviz 16.1.0.
Keyword validation: Uchta ijobiy va uchta salbiy nazorat string'i.
Kuzatilgan nazorat natijasi: TP=3, FN=0, TN=3, FP=0; FNR=0%, FPR=0%. Ushbu nisbatlar faqat oltita predefined control query uchun amal qiladi.
Artefakt toifalari: Process identification; hardware device; file; network session; software tool usage; attacker/account context.
Process artefaktlari: Aircrack-ng process va command-line aloqalari hamda WiFi Pineapple web interface ishlatilishiga bog‘langan Microsoft Edge process qoldiqlari.
Process nomlanishi bo‘yicha izoh: Manba bir jumlada msegde.exe, keyingi matnda msedge.exe deb yozadi. Ushbu yozilish farqi ikkita alohida process bor deb talqin qilinmagan.
Hardware artefaktlari: USBHUB3, USBPcap va WiFi Pineapple/NavLink2 context izlari.
File artefaktlari: NavPass.txt, captured PCAP path/reference, lug‘at passphrase qoldiqlari va tegishli wireless-context ma’lumotlari.
Network artefaktlari: IP/socket structures, SSID, BSSID, workstation MAC va wireless environment konteksti.
Account attribution: Aircrack-ng, cmd.exe va browser process'lari bir xil logged-in user security context bilan bog‘langanligi xabar qilingan. Manba SID ma’lumoti jismoniy shaxsning kimligini o‘zi yolg‘iz isbotlamasligini alohida ta’kidlaydi.
Salbiy nazoratlar: Normal browsing, unrelated packet capture va benign Aircrack-ng execution kabi faoliyatlar fresh Windows 11 da ishlatilgan.
Xotira qamrovi: Faqat hujumchi Windows workstation xotirasi olingan. WiFi Pineapple'ning internal memory'si, NavLink2 gateway xotirasi va victim tablet xotirasi tahlil qilinmagan.
Vaqt chegarasi: Post-attack RAM hujum workflow'i tugagandan darhol olingan; artefakt persistence/decay turli vaqt oralig‘ida o‘lchanmagan.
Platforma chegarasi: Topilmalar Windows 11, ishlatilgan driver'lar va muayyan toolchain ga bog‘liq; boshqa operatsion tizimlarga to‘g‘ridan-to‘g‘ri umumlashtirilmasligi kerak.
Dala chegarasi: Tajriba nazorat ostidagi maritime testbed'da o‘tkazilgan; operatsion kemada uzoq muddatli dala tasdig‘i emas.
Muallif hissalari: Conceptualization — Erasmus Mfodwo va Cihan Varol; methodology — Erasmus Mfodwo va Rasheed Amar; validation — Rasheed Amar; formal analysis — Cihan Varol va Rasheed Amar; resources — Ahmet Furkan Aydogan; data curation — Erasmus Mfodwo; writing—original draft — Erasmus Mfodwo; review and editing — Narasimha Karpoor Shashidhar, Cihan Varol va Rasheed Amar; visualization — Erasmus Mfodwo; project administration va supervision — Cihan Varol va Rasheed Amar.
Moliyalashtirish: Tadqiqot tashqi moliyalashtirish olmagan.
Data Availability: Tadqiqot ma’lumotlari va keyword-search script'i manba tomonidan GitHub da ochiq foydalanish uchun ko‘rsatilgan: https://github.com/Mun-dus/Memory-Forensics-of-NMEA-2000-Wireless-De-Auth-Attack-Keyword-Search-Script
LLM dan foydalanish: Appendix B dagi artifact-extraction Python script'i mualliflar belgilagan mezonlarga ko‘ra large language model yordamida tayyorlangan, so‘ng mualliflar tomonidan ko‘rib chiqilib tasdiqlangan. Experimental design, data-collection decisions va analysis mualliflarga tegishli ekanligi manbada alohida ko‘rsatilgan.
Manfaatlar to‘qnashuvi: Mualliflar manfaatlar to‘qnashuvi yo‘qligini bildirgan.
Asosiy ilmiy natija: Nazorat ostidagi sharoitlarda hujumchi Windows xotirasidagi bir-birini to‘ldiruvchi process, hardware, file, network, tool va account artefaktlari de-authentication va WPA2 passphrase-recovery workflow'ining hujumchi tomonidagi vaqt chizig‘ini qayta tiklash uchun yetarli kontekstual dalil bera olgan.
Asosiy talqin chegarasi: Bitta artefakt qat’iy malicious attribution bermaydi. Manba tavsiya qilayotgan forensic kuch bir-biridan mustaqil artefakt toifalarining o‘zaro korrelyatsiyasidan kelib chiqadi.
Izoh qoldiring
E-pochta manzilingiz chop etilmaydi. Majburiy maydonlar * bilan belgilangan