


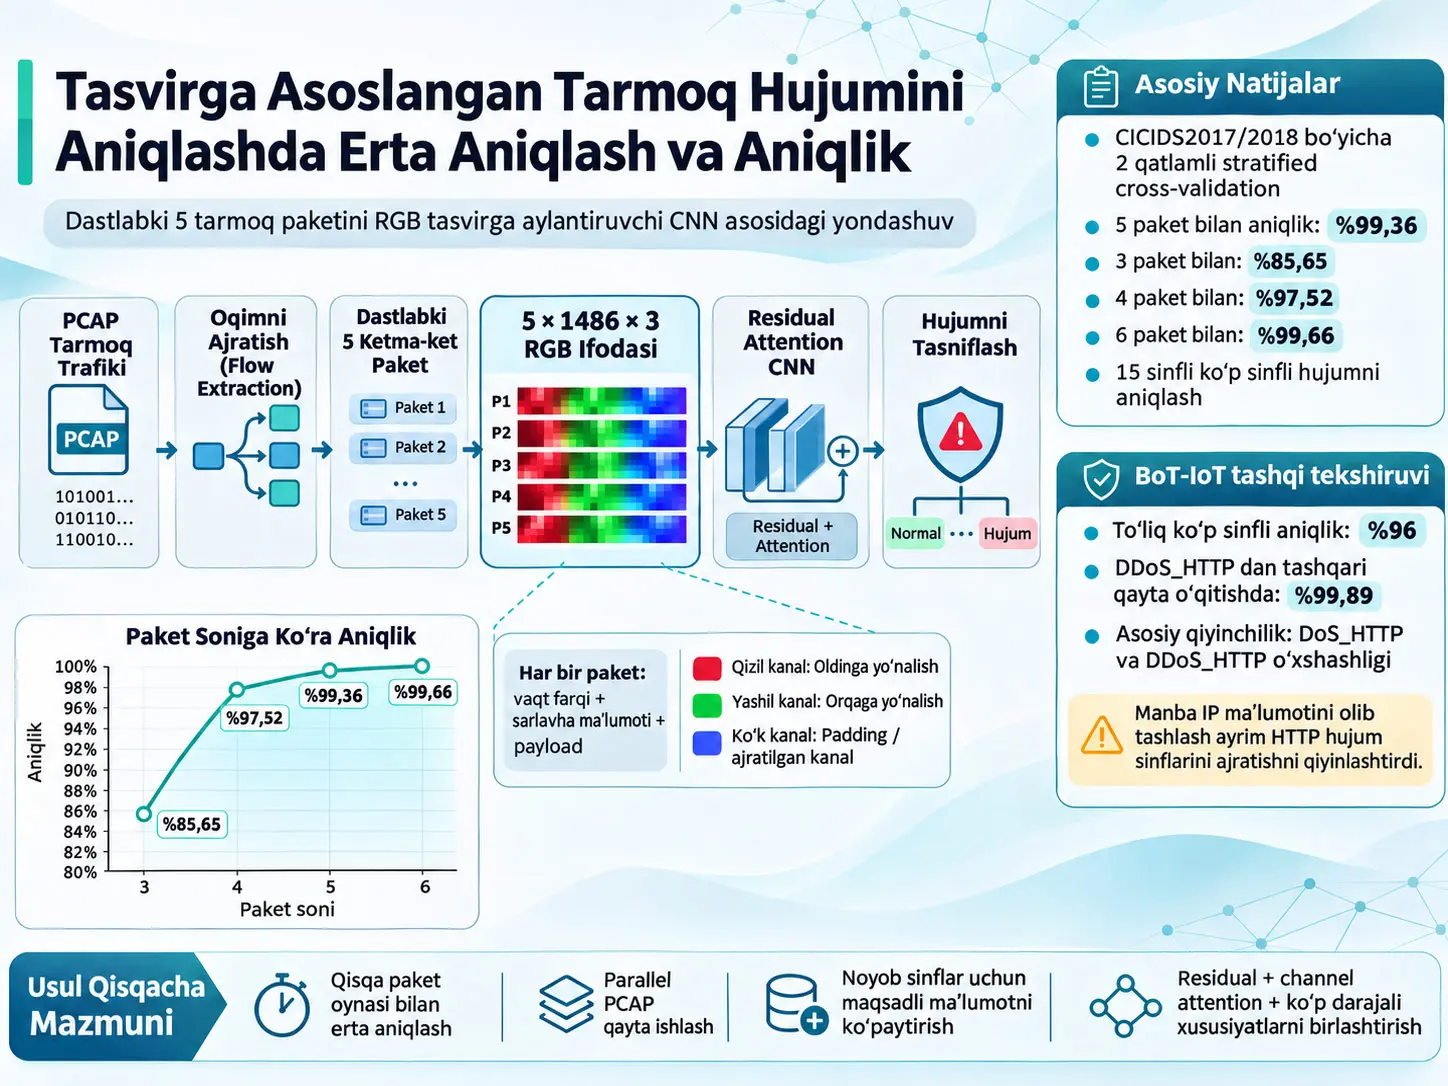
Taklif etilgan tasvirga asoslangan Tarmoqqa Ruxsatsiz Kirishni Aniqlash Tizimi (image-based Network Intrusion Detection System, NIDS) tarmoq oqimining tugashini kutish oʻrniga koʻpi bilan beshta ketma-ket tarmoq paketini vaqt, yoʻnalish, protokol sarlavhasi va payload maʼlumotini saqlaydigan 5 × 1486 × 3 oʻlchamli RGB tasviriga aylantiradigan va bu tasvirni residual hamda channel-attention komponentlarini oʻz ichiga olgan Convolutional Neural Network (CNN) bilan tasniflaydigan erta bosqichdagi koʻp sinfli hujumni aniqlash tizimidir. Tadqiqot CICIDS2017 va CICIDS2018 maʼlumotlaridan foydalangan; kam uchraydigan Heartbleed va Infiltration oqimlari packet-sequence slicing yordamida, SQL Injection sinfi esa nazorat qilinadigan Damn Vulnerable Web Application (DVWA) sinov muhitida yaratilgan qoʻshimcha hujum trafigi bilan boyitilgan. Ikki qatlamli stratified cross-validation ishlatilgan besh-paketli baholashda 99.36% classification accuracy qayd etilgan.
Erta aniqlash tajribasida ishlatilgan paketlar soni birdan oltitagacha oshirilgan. Cross-validation bilan aniqlik bitta paketda 55.81%, ikkita paketda 62.31%, uchta paketda 85.65%, toʻrtta paketda 97.52%, beshta paketda 99.36% va oltita paketda 99.66% sifatida qayd etilgan. Tadqiqotning asosiy arxitekturasi va asosiy erta-aniqlash daʼvosi beshta ketma-ket paketga qurilgan; olti paket natijasi alohida packet-window sezgirlik tajribasining natijasidir.
Model CICIDS2017 sinflarining koʻpchiligida yuqori precision va recall hosil qilgan boʻlsa-da, barcha sinflar bir xil darajada kuchli emas. Masalan, CICIDS2017 da SSH_Patator uchun recall 0.98 boʻlsa, precision atigi 0.30; DoS_Slowloris uchun precision 0.79 va F1 0.88. Manba bu holatni qisqa kuzatuv oynalarining uzoq davom etadigan yoki sekin rivojlanadigan hujum naqshlarini ushlashdagi cheklovi hamda kichik sinf namunalarining false-positive taʼsiriga sezgirligi bilan bogʻlaydi.
BoT-IoT ustida oʻtkazilgan tashqi maʼlumotlar toʻplami baholashida toʻliq multiclass accuracy 96% boʻlgan. DDoS_HTTP sinfi chiqarilib model qayta oʻqitilganda accuracy 99.89% gacha koʻtarilgan. Bu koʻtarilish barcha BoT-IoT hujumlarida bir xil yaxshilanish emas. Manba DDoS_HTTP va DoS_HTTP ning vizual/oqim tuzilmalari juda oʻxshash ekanini va source/destination IP manzillari privacy maqsadida olib tashlangani sababli taqsimlangan va bitta manbali HTTP flood larini ajratadigan muhim kontekst yoʻqolganini koʻrsatadi.
Tadqiqot real vaqt ishlab chiqarish tarmogʻidagi uzoq muddatli dala deployment i emas. Baholash CICIDS2017, CICIDS2018 va BoT-IoT nazorat qilinadigan benchmark/testbed maʼlumotlarida oʻtkazilgan. Manba real-time stream-processing integratsiyasi, SDN/edge deployment, explainable AI va jonli muhitda adaptive threat learning ni kelajakda amalga oshirilishi kerak boʻlgan ishlar qatoriga kiritadi.
Beshta Paket Bilan Erta Tarmoq Hujumini Aniqlash Qanday Ishlaydi?
Besh-paketli erta aniqlash yondashuvi TCP/UDP oqimining barcha paketlarini yoki tugallangan statistik flow xulosasini kutish oʻrniga vaqt ketma-ketligidagi dastlabki bir nechta paketning yoʻnalishini, paketlararo vaqt farqini, tanlangan protokol maydonlarini va payload baytlarini tuzilmali tasvirga aylantirib CNN bilan tasniflaydi; manbada asosiy ishlash nuqtasi beshta ketma-ket paket boʻlib, bu tuzilma CICIDS tajribasida 99.36% accuracy bilan baholangan.
Tadqiqot qaysi muammoni hal qilishga urinadi?
Anʼanaviy flow-based intrusion detection tizimlari koʻpincha tarmoq oqimining tugashini yoki yetarli miqdorda paket toʻplanishini kutadi. Bu yondashuv koʻproq kontekst berishi mumkin; biroq hujum davom etayotgan paytda aniqlash qarorining kechikishiga sabab boʻlishi mumkin.
Bitta-paketga asoslangan usullarning qarama-qarshi muammosi esa yetarli kontekst tashimasligidir. Bitta paket mazmuni ayrim hujumlar uchun farqlovchi boʻlishi mumkin; ammo brute-force, infiltration, web attack yoki sekin rivojlanadigan DoS xatti-harakatlari bir nechta paketning vaqt va yoʻnalish munosabatiga bogʻliq boʻlishi mumkin.
Tadqiqotning maqsadi ikki chekka holat oʻrtasida muvozanat yaratish: butun oqimni kutmaslik, ammo bitta paket bilan ham cheklanib qolmaslik. Shu sababli manba sobit va qisqa ketma-ket paket oynasini tasvir koʻrinishiga aylantiradi.
PCAP nima?
Packet Capture (PCAP) tarmoq orqali oʻtadigan paketlar xom yoki xom maʼlumotga yaqin koʻrinishda yozib olinadigan fayl formatidir. PCAP fayllari packet header, transport-layer maʼlumoti va yozib olish sharoitlariga qarab payload maʼlumotini oʻz ichiga olishi mumkin.
Ushbu tadqiqotda katta PCAP fayllarini toʻgʻridan-toʻgʻri uzluksiz skanerlash samarasiz deb topilgani uchun avval ularni kichik flow-specific PCAP fayllariga ajratish maqsad qilingan.
Tarmoq oqimi qanday aniqlanadi?
TCP/UDP oqimlarini qayta tiklashda 5-tuple ishlatiladi:
- Manba IP manzili.
- Maqsad IP manzili.
- Manba porti.
- Maqsad porti.
- Transport protocol.
Bu maʼlumotlar qaysi paketlar bir xil aloqa oqimiga tegishli ekanini aniqlash uchun ishlatiladi. Manba CICFlowMeter xatti-harakatini reverse engineering orqali qayta yaratib, TCP FIN va RST bayroqlari kabi flow-termination signallarini ham hisobga oladi.
Oqim TCP FIN yoki RST kabi termination flag koʻringanda, birinchi va oxirgi paket orasidagi elapsed time 600 ms chegarasidan oshganda yoki manbada belgilangan forward/backward packet muvozanati sharti bajarilganda tugatilishi mumkin.
Tarmoq Paketlari 5 × 1486 × 3 RGB Tasviriga Qanday Aylantiriladi?
Har bir tanlangan paket 1486 bayt uzunlikdagi sobit vektorga aylantiriladi; Byte 0 paketlararo delta time ni, Bytes 1–25 protokol sarlavhasiga oid kodlangan maydonlarni, Bytes 26–1485 esa koʻpi bilan 1460 bayt transport-layer payload ni tashiydi; koʻpi bilan beshta paket vaqt ketma-ketligida ustma-ust joylashtiriladi va yoʻnalish maʼlumoti RGB kanallari bilan kodlanib 5 × 1486 × 3 tensori hosil qilinadi.
1486 baytlik paket vektori
| Joylashuv | Mazmun | Hajm | Ilmiy rol |
|---|---|---|---|
| Byte 0 | Oldingi paketga nisbatan delta time | 1 byte | Paketlar orasidagi vaqt munosabatini tashiydi; qiymat 8-bit mosligi uchun 255 bilan cheklanadi. |
| Bytes 1–25 | Kodlangan protokol sarlavhalari | 25 byte | Ethernet/IP/TCP yoki UDP sarlavhalaridan tanlangan kontekstual tuzilmani tashiydi. |
| Bytes 26–1485 | Transport-layer payload | Koʻpi bilan 1460 byte | Paket mazmunining modelga uzatilishini taʼminlaydi; uzunroq payload truncate qilinadi. |
RGB kanallari rang uchun ishlatiladimi?
Yoʻq. RGB bu yerda fotografik rang maʼnosida ishlatilmaydi; uch kanal tarmoq paketining yoʻnalishi va padding holatini tashuvchi tuzilmaviy maʼlumot kanallaridir.
- Red channel: source → destination yoʻnalishidagi forward paketlarni ifodalaydi.
- Green channel: destination → source yoʻnalishidagi backward paketlarni ifodalaydi.
- Blue channel: joriy implementation da nol holatda saqlanadi va padding/future use uchun ajratilgan.
Agar flow beshtadan kam paketni oʻz ichiga olsa, yetishmaydigan qatorlar zero vector bilan toʻldiriladi. Shunday qilib CNN har doim bir xil input shape ni koʻradi.
Qaysi header maydonlari olib tashlanadi?
Manba bir xil flow ichidagi paketlar oʻrtasida keraksiz oʻzgaruvchanlik yaratishi yoki modelning bevosita identifikatsiya maʼlumotlariga ortiqcha qaram boʻlishiga olib kelishi mumkin boʻlgan turli maydonlarni olib tashlaydi. Ular orasida Ethernet header ga tegishli ayrim maydonlar, IP version, differentiated-services maʼlumoti, protocol identifier, source/destination IP manzillari, source/destination portlari va IP/TCP optional fields mavjud.
IP manzillarini olib tashlashning asosiy sabablaridan biri privacy va dataset anonymization dir. Biroq bu qaror maʼlumot yoʻqotilishiga sabab boʻladi. Manba ayniqsa sobit service port lariga tayanadigan SSH_Patator kabi hujumlarni ajratish qiyinlashishi mumkinligini taʼkidlaydi. BoT-IoT tajribasida ham source IP maʼlumotining olib tashlanishi DoS_HTTP bilan DDoS_HTTP ni ajratishni qiyinlashtiradigan markaziy omillardan biridir.
Parallel PCAP ishlovi nima uchun kerak?
Katta PCAP ichida muayyan flow ning barcha paketlarini qayta-qayta qidirish paketlar soni koʻp boʻlganda qimmatga tushadi. Tadqiqotda katta PCAP avval flow-specific kichik PCAP fayllariga ajratiladi va ular parallel tarzda qayta ishlanadi.
Manba parallel ishlov bilan vaqt murakkabligini konseptual ravishda:
\[ O(n)\rightarrow O(n/k) \]
shaklida ifodalaydi. Bu yerda \(n\) jami packet sonini, \(k\) parallel thread sonini ifodalaydi. Bu ifoda nazariy masshtablanish yondashuvidir; haqiqiy tezlashuv aynan \(k\) marta boʻlishini kafolatlamaydi, chunki disk I/O, thread coordination va storage backend kabi boshqa xarajatlar mavjud.
Domain-Aware Data Augmentation Nima Uchun Ishlatildi?
Domain-aware augmentation ayniqsa Heartbleed, Infiltration va SQL Injection kabi juda kam original namunaga ega hujum sinflarining oʻqitishda koʻrinishini oshirish uchun ishlatilgan; Heartbleed va Infiltration uzoq real oqimlarni vaqt tartibini saqlaydigan qismlarga boʻlish orqali koʻpaytirilgan, SQL Injection uchun esa DVWA da nazorat qilinadigan yangi hujum trafigi yaratilgan.
Flow slicing nima?
Flow slicing uzoq real flow ning packet sequence ini vaqt tartibini saqlagan holda kichikroq qismlarga boʻlib, bir nechta training image yaratish usulidir. Bu yerda yangi paket mazmuni oʻylab topilmaydi; mavjud real oqimning turli qismlari alohida namunalarga aylantiriladi.
Heartbleed sinfida atigi 11 original flow boʻlishiga qaramay, bu flow lar koʻp sonli packet larni oʻz ichiga olgani slicing uchun foydalaniladigan maʼlumot bergan. Manba xuddi shu yondashuvni Infiltration sinfida ham qoʻllagan.
SQL Injection augmentation qanday bajarilgan?
CICIDS2017 da atigi 21 SQL Injection namunasi mavjud. Tadqiqotchilar bu sinfni oddiy tasvir transformatsiyalari bilan — masalan, tasvirni aylantirish yoki ranglarini oʻzgartirish orqali — koʻpaytirish oʻrniga nazorat qilinadigan kiberxavfsizlik sinov muhitini yaratganlar.
Damn Vulnerable Web Application (DVWA) maqsad sifatida ishlatilgan; curated dictionary asosidagi SQL payload lar hamda SQLMap avtomatlashtirish vositasi bilan turli SQL Injection urinishlari amalga oshirilgan. Trafik Wireshark bilan yozib olingan va xuddi shu PCAP→flow→image pipeline ga uzatilgan.
| Sinf | Original namuna | Tanlangan / yaratilgan namuna | Augmentation |
|---|---|---|---|
| Benign | 2,359,087 | 5000 | Yoʻq |
| Bot | 1966 | 738 | Yoʻq |
| DDoS | 64,512 | 64,512 | Yoʻq |
| DoS GoldenEye | 11,864 | 11,864 | Yoʻq |
| DoS Hulk | 231,072 | 164,735 | Yoʻq |
| DoS Slowhttptest | 5499 | 2208 | Yoʻq |
| DoS Slowloris | 5796 | 1728 | Yoʻq |
| FTP Patator | 7938 | 150 | Yoʻq |
| Heartbleed | 11 | 2670 | Packet-sequence slicing |
| Infiltration | 36 | 2854 | Packet-sequence slicing |
| PortScan | 158,930 | 12,492 | Yoʻq |
| SSH Patator | 5897 | 2208 | Yoʻq |
| Web Attack Brute Force | 1507 | 1365 | Yoʻq |
| Web Attack SQL Injection | 21 | 653 | Nazoratli hujum trafigini yaratish |
| Web Attack XSS | 679 | 679 | Yoʻq |
Sintetik SQL Injection trafigining oʻxshashligi qanday tekshirilgan?
| Mezon | CICIDS | Nazoratli yaratilgan trafik |
|---|---|---|
| Oʻrtacha packet size | 463.08 byte | 420.36 byte |
| Packet-size standart ogʻishi | 809.33 byte | 583.87 byte |
| Median packet size | 66 byte | 63 byte |
| Oʻrtacha inter-packet delay | 0.456 s | 0.044 s |
| IPD standart ogʻishi | 1.437 s | 0.088 s |
| Median IPD | 0.00039 s | 0.00015 s |
| K–S testi, packet size | p = 0.0525 | |
| K–S testi, IPD | p = 0.8111 | |
| Chi-square, TCP flags | p = 0.9203 | |
Manba packet-size K–S natijasini “marginal but acceptable similarity” deb talqin qilgan. p = 0.0525 conventional 0.05 chegarasidan sal yuqorida. IPD va TCP-flag testlarida ham p > 0.05 aniqlangan.
Bu yerda muhim statistik chegara shuki: p > 0.05 ikki taqsimot aniq bir xil ekanini isbotlamaydi. U faqat tekshirilgan namuna va test sharoitida statistik jihatdan ahamiyatli farq aniqlanmaganini anglatadi. Manba shuningdek tegishli taqqoslashda packet sonlari 12 va 14 kabi kichik boʻlganini bildiradi.
CNN arxitekturasi qanday qurilgan?
Model Residual Attention-based CNN arxitekturasidir. Kirish 5 × 1486 × 3 RGB tensoridir.
| Qatlam / blok | Tuzilma |
|---|---|
| Input | 5 × 1486 × 3 |
| Gaussian Noise | Robustness uchun yengil shovqin; Figure 4 da 0.01 sifatida koʻrsatilgan. |
| Initial extraction | Conv2D 64 filtr, 7×7, stride 2 → BatchNormalization → ReLU → MaxPooling 3×3, stride 2 |
| Residual Stack 1 | 64 filtrli ikkita residual block → SpatialDropout2D 0.1 |
| Residual Stack 2 | 128 filtr, stride 2 residual block → 128 filtr residual block → Channel Attention → SpatialDropout2D 0.1 |
| Residual Stack 3 | 256 filtr, stride 2 residual block → 256 filtr residual block → Channel Attention → GAP → Dense 16 → Dense 128 → Reshape → Multiply → SpatialDropout2D 0.2 |
| Multi-level feature extraction | High-level GAP + 1×1 Conv2D bilan mid-level feature → Concatenate |
| Classification head | Dense 128 + BN + ReLU + Dropout 0.5 → Dense 64 + BN + ReLU + Dropout 0.3 → Dense 15 + Softmax |
High-level representation 256 oʻlchamli, 1×1 convolution orqali olingan mid-level representation esa 128 oʻlchamli deb tavsiflangan va concatenation natijasida 384 oʻlchamli feature vector hosil qilingan.
Modelning jami parametrlar soni 2,903,103. Shulardan 2,897,983 tasi trainable, 5120 tasi non-trainable parametr. Manba model footprint ini taxminan 11.07 MB deb qayd etadi.
Optimizer va oʻqitish sozlamalari
Model Adam optimizer bilan oʻqitilgan. Learning rate:
\[ \eta = 0.0001 \]
deb qayd etilgan.
Loss function categorical cross-entropy. Manba ushbu loss ning matematik tenglamasini yozmaydi; shu sababli Verianla matniga keyinchalik tenglama qoʻshilmagan.
Training jarayonida EarlyStopping, ReduceLROnPlateau va ModelCheckpoint callback laridan foydalanilgan. Har bir cross-validation fold uchun model qaytadan noldan initialize qilingan va koʻpi bilan 20 epoch oʻqitilgan.
Cross-validation qanday qoʻllangan?
Manba dastlabki dataset partition uchun 70% training, 15% validation va 15% testing ajratilishini qayd etadi. Cross-validation bosqichida original training va validation qismlari qayta birlashtirilib, ikkita stratified fold ga boʻlingan.
Bitta fold training, ikkinchisi validation sifatida ishlatilgan; keyin rollar almashtirilgan. Har bir fold da model qaytadan initialize qilingan. Accuracy, macro-F1 va AUC qiymatlari fold lar boʻyicha qayd etilib baholangan.
Eng yuqori validation F1 qiymatini bergan fold modelining vaznlari final unseen test-set baholashida ishlatilgan. Manba fold modellari ensemble averaging yoʻli bilan birlashtirilmaganini ochiq aytadi.
Tadqiqot Usuli va Natijalari
Tajriba apparat taʼminoti
| Komponent | Manba qiymati |
|---|---|
| Operatsion tizim | Microsoft Windows 11 Home, Version 10.0.26100, Build 26100 |
| CPU | AMD Ryzen 7 3700X, 8-Core, 3.6 GHz |
| RAM | 32 GB |
| Ona plata | MSI B450M PRO-VDH MAX |
| GPU | NVIDIA RTX 3070 |
| GPU acceleration | CUDA |
Tasvir yaratish vaqtining matematikasi
Manba taxminan 100,000 flow uchun jami tasvir yaratish vaqtini 3 soat 16 daqiqa, yaʼni 11,760 s deb beradi.
\[ T_{flow}=\frac{T_{total}}{N_{flows}} =\frac{11760}{100000} =0.1176\;s/flow \tag{1} \]
Tenglama 1 nimani hisoblaydi? Jami tasvir yaratish vaqtini flow soniga boʻlib, manba tajriba qurilmasidagi oʻrtacha har bir flow uchun vaqtni hisoblaydi.
\[ T_{image}= \frac{T_{flow}}{15} = \frac{0.1176}{15} = 0.00784\;s/image \tag{2} \]
Manba bu hisobda har bir flow uchun 15 image yaratilganini bildiradi. Shunga koʻra oʻrtacha bitta-image generation vaqti 7.84 ms.
Manba faraziy ravishda har bir flow uchun faqat bitta image yaratilganda:
\[ T_{flow\_1img}=T_{image}=0.00784\;s/flow \tag{3} \]
va mos ravishda:
\[ R_{flow} = \frac{1}{T_{flow\_1img}} = \frac{1}{0.00784} \approx127.55\;flows/s \tag{4} \]
oqim tezligini hisoblaydi.
Muhim talqin chegarasi: Manba bu throughput bahosiga flow extraction va PCAP segmentation qoʻshimcha yuklari kiritilmaganini ochiq bildiradi. Storage backend va network-traffic xususiyatlari ham haqiqiy vaqtni oʻzgartirishi mumkin. Shuning uchun 127.55 flows/s toʻliq end-to-end jonli NIDS throughput kafolati emas.
Evaluation metric tenglamalari
Manba accuracy, precision, recall va F1-score tenglamalarini aniq beradi.
\[ Accuracy= \frac{TP+TN} {TP+TN+FP+FN} \tag{5} \]
TP toʻgʻri musbat; TN toʻgʻri manfiy; FP notoʻgʻri musbat; FN notoʻgʻri manfiy sonini bildiradi. Accuracy barcha namunalarning qanchasi toʻgʻri tasniflanganini oʻlchaydi.
\[ Precision= \frac{TP} {TP+FP} \tag{6} \]
Precision modelning “bu hujum” degan bashoratlarining qanchasi haqiqatan tegishli sinfga mansubligini oʻlchaydi. False-positive soni oshgan sari precision pasayadi.
\[ Recall= \frac{TP} {TP+FN} \tag{7} \]
Recall haqiqatan tegishli sinfga mansub namunalarning qanchasi model tomonidan ushlanganini oʻlchaydi. False-negative soni oshgan sari recall pasayadi.
\[ F1= 2\cdot \frac{Precision\cdot Recall} {Precision+Recall} \tag{8} \]
F1-score precision va recall ning garmonik oʻrtachasidir. Ayniqsa nomutanosib maʼlumotlar toʻplamlarida faqat accuracy ga qarashdan koʻra tushuntiruvchiroq boʻlishi mumkin.
Manba AUC-ROC dan ham foydalanadi. AUC-ROC turli threshold qiymatlari boʻylab sinflarni ajratish qobiliyatini umumlashtiruvchi metrikdir; biroq manba AUC ning tenglama shaklini bermaydi.
99.36% Aniqlik Natijasi Qanday Talqin Qilinishi Kerak?
99.36% aniqlik manbada cross-validation ishlatilgan besh-paketli CICIDS baholash sharoitiga tegishli yuqori tasniflash natijasidir; real ishlab chiqarish tarmogʻidagi barcha hujumlar %99.36 ehtimol bilan aniqlanadi degani emas va sinf boʻyicha precision/recall farqlari, benchmark tuzilishi, augmentation hamda qisqa kuzatuv oynasining cheklovlari birgalikda baholanishi kerak.
Paketlar soni oshgani sari aniqlik qanday oʻzgargan?
| Paket quyi ketma-ketligi | Ghadermazi 2024 | Taklif etilgan, CV yoʻq | Taklif etilgan, 2-fold CV |
|---|---|---|---|
| [1] | 0.7439 | 0.1292 | 0.5581 |
| [1–2] | 0.8933 | 0.1068 | 0.6231 |
| [1–3] | 0.9177 | 0.3713 | 0.8565 |
| [1–4] | 0.9543 | 0.7726 | 0.9752 |
| [1–5] | 0.9665 | 0.9429 | 0.9936 |
| [1–6] | 0.9787 | 0.9127 | 0.9966 |
Uchta paket bilan cross-validated accuracy 85.65%, toʻrtta paket bilan 97.52%, beshta paket bilan 99.36%. Oltita paket 99.66% bilan biroz yuqoriroq natija bergan.
Bu yerda manbaning muhim taqdimot tafsiloti mavjud: asosiy arxitektura 5 × 1486 × 3 kirish va “five consecutive packets” asosida tavsiflangan boʻlsa, Table 7 oltita paketgacha progressive-window natijasini ham qayd etadi. Manba ushbu olti-paketli tajriba asosiy 5-paket input arxitekturasiga texnik jihatdan qanday moslashtirilganini xuddi shu tafsilot darajasida tushuntirmaydi. Verianla bu boʻshliqni faraz bilan toʻldirmaydi.
CICIDS2017 sinf boʻyicha natijalari
| Sinf | Namuna soni | Accuracy | Precision | Recall | F1 |
|---|---|---|---|---|---|
| Benign | 5000 | 0.98 | 1.00 | 0.98 | 0.99 |
| Bot | 738 | 1.00 | 0.94 | 1.00 | 0.97 |
| DDoS | 64,512 | 1.00 | 1.00 | 1.00 | 1.00 |
| DoS_GoldenEye | 11,864 | 0.90 | 0.96 | 0.90 | 0.93 |
| DoS_Hulk | 164,735 | 1.00 | 0.99 | 1.00 | 1.00 |
| DoS_Slowhttptest | 2208 | 0.86 | 0.98 | 0.86 | 0.92 |
| DoS_Slowloris | 1728 | 0.79 | 1.00 | 0.79 | 0.88 |
| FTP_Patator | 150 | 1.00 | 0.99 | 1.00 | 0.99 |
| Heartbleed | 2670 | 0.96 | 1.00 | 0.96 | 0.98 |
| Infiltration | 2854 | 1.00 | 0.98 | 1.00 | 0.99 |
| PortScan | 12,492 | 1.00 | 1.00 | 1.00 | 1.00 |
| SSH_Patator | 134 | 0.98 | 0.30 | 0.98 | 0.46 |
| Web_Attack_BF | 1365 | 0.99 | 0.93 | 0.99 | 0.96 |
| Web_Attack_SQL | 653 | 0.94 | 1.00 | 0.94 | 0.97 |
| Web_Attack_XSS | 679 | 1.00 | 1.00 | 1.00 | 1.00 |
Jadvaldagi eng muhim qarshi misol SSH_Patator. Recall 0.98 boʻlishiga qaramay, precision atigi 0.30. Yaʼni haqiqiy SSH_Patator namunalarining katta qismi ushlansa-da, SSH_Patator yorligʻi berilgan bashoratlarda jiddiy false-positive taʼsiri yuzaga keladi.
Manba buni kichik test sample hamda katta attack class lardan kelgan oz sonli false-positive larning kichik sinfga nisbatan juda katta taʼsir koʻrsatishi bilan izohlaydi.
Qisqa oyna qaysi hujumlarda muammo tugʻdirishi mumkin?
Besh-paketli oyna yuqori hajmli va tez belgi beradigan hujumlarda erta qaror ustunligini taʼminlashi mumkin. Aksincha, Slowloris kabi past tezlikda va uzoq vaqt davom etadigan hujumlarda hujumning xarakterli naqshi beshta paket ichiga sigʻmasligi mumkin.
Shu sababli manba adaptive window sizing yoki recurrent-memory kabi kelajak yondashuvlarini uzoq davom etadigan hujumlar uchun baholash mumkinligini bildiradi.
CICIDS2018 natijalari
| Sinf | Namuna soni | Accuracy | Precision | Recall | F1 |
|---|---|---|---|---|---|
| DoS_GoldenEye | 36,513 | 1.00 | 1.00 | 1.00 | 1.00 |
| DoS_Slowloris | 6186 | 0.98 | 1.00 | 0.98 | 0.99 |
| Infiltration | 2181 | 0.98 | 1.00 | 0.98 | 0.99 |
| SSH_Patator | 84,921 | 1.00 | 1.00 | 1.00 | 1.00 |
| Web_Attack_BF | 545 | 1.00 | 1.00 | 1.00 | 1.00 |
| Web_Attack_XSS | 325 | 1.00 | 1.00 | 1.00 | 1.00 |
ROC–AUC tahlili
Manba progressive packet-subsequence shartlari uchun ROC curves ni koʻrsatadi. Dastlabki kichik paket oynalarida sinflar orasida turli AUC qiymatlari boʻlsa, [1–5] va [1–6] shartlarida manba barcha sinflar uchun AUC = 1.000 ni qayd etadi.
Bu AUC qiymatlari xuddi shu benchmark tajribasidagi tasniflash ajratilishiga tegishli. Turli tarmoqlar, vaqt davrlari yoki nomaʼlum hujum oilalarida ayni AUC qiymati saqlanishi tadqiqotda koʻrsatilmagan.
BoT-IoT da DDoS_HTTP Sinfi Nega Muammo Tugʻdirdi?
BoT-IoT da DDoS_HTTP va DoS_HTTP ning paketga asoslangan vizual naqshlari bir-biriga juda oʻxshash boʻlgani va preprocessing vaqtida source/destination IP manzillari olib tashlangani sababli model bitta manbali HTTP DoS bilan koʻp manbali DDoS_HTTP hujumini ishonchli ajratishda qiynalgan; DDoS_HTTP olib tashlanganda accuracy 96% dan 99.89% gacha oshishi aynan shu sinf chalkashligining ahamiyatini koʻrsatadi.
BoT-IoT nega alohida baholangan?
CICIDS2017 va CICIDS2018 asosan enterprise-style traffic va nazorat qilinadigan hujum ssenariylarini ifodalasa, BoT-IoT UNSW Canberra Cyber Range Lab da IoT botnet ssenariylari uchun yaratilgan.
Manba BoT-IoT ni avvalgi CICIDS muhitlaridan tuzilmaviy va semantik jihatdan farqli tashqi maʼlumotlar toʻplami sifatida ishlatib, modelning boshqa hujum taqsimotidagi xatti-harakatini oʻrgangan.
BoT-IoT training namunalanishi
BoT-IoT da har bir sinf uchun training miqdori mavjud maʼlumotning %70 i bilan 200 namunadan kichigi tanlanib cheklangan. Qolgan namunalar validation va test uchun stratified tarzda boʻlingan.
Data_Exfiltration ssenariysida dastlab atigi 118 flow boʻlgani; packet-sequence slicing dan keyin 475 flow olingani qayd etilgan.
Toʻliq BoT-IoT multiclass natijasi
| Sinf | Precision | Recall | F1 | Support |
|---|---|---|---|---|
| Data_Exfiltration | 0.83 | 0.96 | 0.89 | 137 |
| DoS_HTTP | 0.74 | 0.84 | 0.78 | 12,354 |
| Keylogging | 0.99 | 0.98 | 0.99 | 631 |
| OS_Scan | 1.00 | 1.00 | 1.00 | 23,392 |
| DoS_TCP | 1.00 | 1.00 | 1.00 | 10,668 |
| Service_Scan | 1.00 | 1.00 | 1.00 | 12,321 |
| DoS_UDP | 1.00 | 1.00 | 1.00 | 24,894 |
| Benign | 1.00 | 1.00 | 1.00 | 1676 |
| DDoS_TCP | 1.00 | 1.00 | 1.00 | 18,092 |
| DDoS_UDP | 1.00 | 1.00 | 1.00 | 24,893 |
| DDoS_HTTP | 0.75 | 0.62 | 0.68 | 9766 |
| Umumiy accuracy | 0.96 | 138,824 | ||
BoT-IoT dagi asosiy zaiflik HTTP flood sinflaridir. DDoS_HTTP recall 0.62, F1 0.68; DoS_HTTP F1 esa 0.78.
DDoS_HTTP olib tashlanganda nima boʻlgan?
| Sinf | Precision | Recall | F1 | Support |
|---|---|---|---|---|
| Data_Exfiltration | 0.89 | 0.97 | 0.93 | 137 |
| DoS_HTTP | 1.00 | 1.00 | 1.00 | 12,355 |
| Keylogging | 0.99 | 1.00 | 0.99 | 631 |
| OS_Scan | 1.00 | 1.00 | 1.00 | 23,392 |
| DoS_TCP | 1.00 | 1.00 | 1.00 | 10,668 |
| Service_Scan | 1.00 | 0.99 | 1.00 | 12,321 |
| DoS_UDP | 1.00 | 1.00 | 1.00 | 24,894 |
| Benign | 1.00 | 1.00 | 1.00 | 1676 |
| DDoS_TCP | 1.00 | 1.00 | 1.00 | 18,092 |
| DDoS_UDP | 1.00 | 1.00 | 1.00 | 24,893 |
| Umumiy accuracy | 0.9989 | 129,059 | ||
DDoS_HTTP olib tashlangandan keyin DoS_HTTP precision, recall va F1 ning 1.00 boʻlishi oldingi xatolarning muhim qismi ushbu ikki oʻxshash HTTP-flood sinfini ajratishdan kelib chiqqanini qoʻllab-quvvatlaydi.
Manba Figure 12 da DoS_HTTP va DDoS_HTTP image representations tuzilma va zichlik jihatidan vizual ravishda juda oʻxshash ekanini ham koʻrsatadi.
Privacy va classification oʻrtasida qanday trade-off yuzaga keladi?
DoS_HTTP va DDoS_HTTP oʻrtasidagi muhim farqlardan biri hujum nechta turli source dan kelishidir. Source IP manzillari privacy/anonymization sababli input dan olib tashlanganda model bu maʼlumotni bevosita koʻra olmaydi.
Shu tariqa privacy-preserving preprocessing modelning identifikatsiya maʼlumotlaridan foydalanishini cheklasa-da, ayrim attack-type ajratishlarida maʼlumot yoʻqotilishiga olib kelishi mumkin. Mualliflar kelajakda toʻgʻridan-toʻgʻri IP manzilidan foydalanmasdan inferred source count yoki traffic-origin diversity kabi yuqori darajadagi context feature larni oʻrganishni taklif qiladilar.
Tadqiqot qoʻllab-quvvatlaydigan natijalar
- Beshta ketma-ket paketdan yaratilgan tasvirlar CICIDS benchmark sharoitlarida yuqori koʻp sinfli classification accuracy taʼminlagan.
- 2-fold stratified cross-validation ishlatilgan besh-paketli sharoitda accuracy 0.9936.
- Uchta paket bilan 0.8565, toʻrtta paket bilan 0.9752 accuracy qayd etilgan va bu natijalar erta-aniqlash salohiyatini qoʻllab-quvvatlagan.
- Flow slicing Heartbleed va Infiltration kabi juda kam flow ga ega sinflarning representation sonini oshirgan.
- DVWA + SQLMap asosidagi nazoratli SQL Injection augmentation original SQLi tanqisligini kamaytirish uchun ishlatilgan.
- Residual blocks, channel attention va multi-level feature fusion birgalikda ishlatilgan.
- BoT-IoT toʻliq multiclass evaluation da 96% accuracy qayd etilgan.
- DDoS_HTTP olib tashlanib model qayta oʻqitilganda BoT-IoT accuracy 99.89% gacha oshgan.
- Source/destination IP larni olib tashlash privacy afzalligini bersa-da, ayrim hujum sinflarini ajratish uchun foydali kontekstni yoʻqotishi mumkin.
Tadqiqot qoʻllab-quvvatlamaydigan natijalar
- Model haqiqiy internet yoki korporativ tarmoqdagi barcha hujumlarni 99.36% aniqlik bilan aniqlashi koʻrsatilmagan.
- 99.89% qiymati toʻliq BoT-IoT multiclass natijasiga tegishli emas; DDoS_HTTP chiqarilgan tajriba sharoitiga tegishli.
- Barcha hujum sinflarida mukammal precision va recall olinmagan.
- Beshta paket barcha hujum turlari uchun universal optimal oyna sifatida isbotlanmagan.
- Slow-rate yoki uzoq davom etadigan hujumlar qisqa paket oynasida toʻliq ushlanishi koʻrsatilmagan.
- 127.55 flows/s qiymati toʻliq end-to-end jonli PCAP ingestion + flow extraction + inference throughput oʻlchovi emas.
- Sintetik SQL Injection tekshiruvidagi p > 0.05 qiymatlari sintetik va CICIDS trafigi aniq bir xil taqsimotga ega ekanini isbotlamaydi.
- Jonli SDN, edge appliance yoki production SOC deployment amalga oshirilmagan.
- Model uchun saliency map, SHAP yoki boshqa XAI usuli qoʻllanmagan.
- Online/continual learning ushbu tadqiqotda sinovdan oʻtkazilmagan.
Tadqiqotning asosiy cheklovlari
Qisqa observation window: Besh-paketli yondashuv tez hujumlarda afzallik bersa-da, Slowloris yoki advanced persistent threat kabi uzoq davom etadigan naqshlar uchun kontekst yetarli boʻlmasligi mumkin.
Dataset dependence: CICIDS2017, CICIDS2018 va BoT-IoT nazorat qilinadigan yoki cyber-range muhitlarida yaratilgan benchmark maʼlumotlar toʻplamlaridir. Ular real ishlab chiqarish tarmoqlaridagi barcha trafik xilma-xilligini ifodalamaydi.
Privacy–feature trade-off: IP va port maʼlumotlarini olib tashlash privacy va anonymization afzalligini beradi; biroq SSH_Patator va DoS/DDoS ajratilishi kabi holatlarda foydali feature yoʻqotilishiga sabab boʻlishi mumkin.
Class imbalance: Augmentation qoʻllanganiga qaramay, kichik sinflarni baholash namuna hajmiga sezgir. SSH_Patator precision = 0.30 buning yaqqol misolidir.
Sintetik augmentation tekshiruvi: SQLi augmentation statistik va vizual jihatdan taqqoslangan, biroq ayrim taqqoslashlar juda kichik packet namunalariga asoslangan.
Real-time deployment: Tadqiqot kuchli runtime koʻrsatkichlarini bersa-da, SDN, edge yoki jonli streaming NIDS muhitidagi toʻliq operational deployment kelajakdagi ish sifatida qoldirilgan.
Kelajakdagi ishlar
Manba kelajakda UNSW-NB15 va TON_IoT kabi boshqa maʼlumotlar toʻplamlariga transferni; domain adaptation va meta-learning ni; image representation bilan flow-level metadata/header statistics/protocol fields ni multimodal fusion orqali birlashtirishni; TensorRT yoki ONNX yordamida real-time inference deployment ni; SDN va edge integratsiyasini; saliency mapping kabi Explainable AI usullarini hamda online/semi-supervised/active learning orqali uzluksiz adaptatsiyani taklif qiladi.
Manba va Usul Haqida Izoh
Original sarlavha: Enhancing early detection and accuracy in image-based network intrusion detection systems
Mualliflar va tartib: Alshaimaa Abo-Alian; Alaa Prince AbdelHalim; Nagwa Badr.
Teng hissa: Alaa Prince AbdelHalim va Nagwa Badr tadqiqotga teng hissa qoʻshgan.
Corresponding author: Alaa Prince AbdelHalim.
Corresponding e-pochta: alaaprince@cis.asu.edu.eg
Muassasa: Faculty of Computer and Information Sciences, Ain Shams University, Al-Khalifa Al-Ma’mun, Cairo 11566, Egypt.
Jurnal: Cybersecurity.
Nashriyot: Springer Nature / SpringerOpen.
Jild / maqola raqami: Volume 9, Article 51.
Manba turi: Research.
DOI: 10.1186/s42400-025-00475-1.
Rasmiy havola: https://doi.org/10.1186/s42400-025-00475-1
Received: 13 May 2025.
Accepted: 1 Sentabr 2025.
Published: 6 Aprel 2026.
Version of record: 6 Aprel 2026.
Nashr holati: Springer Nature tomonidan nashr etilgan ochiq kirishli Research maqolasidir. PDF taqriz modelining single-blind yoki double-blind kabi quyi turini koʻrsatmaydi.
Litsenziya: Creative Commons Attribution 4.0 International — CC BY 4.0.
Preprint holati: Koʻrib chiqilgan manba nashr etilgan version-of-record maqolasidir; manba alohida preprint raqamini bermaydi.
Asosiy ilmiy usul: PCAP segmentation → flow extraction → packet-vector generation → directional RGB image encoding → residual/channel-attention CNN → multiclass classification.
Asosiy input: Koʻpi bilan beshta ketma-ket paket; har bir paket 1486 byte; asosiy tensor 5 × 1486 × 3.
Vaqt xususiyati: Oldingi paketga nisbatan delta time, millisecond; 8-bit koʻrinishga mosligi uchun 255 bilan cheklangan.
Payload: Koʻpi bilan 1460 byte.
RGB mapping: Red = forward; Green = backward; Blue = padding/future-use va joriy ilovada nol.
Flow termination konteksti: FIN/RST, taxminan 600 ms elapsed-time threshold va manbada koʻrsatilgan forward/backward flow shartlari.
Augmentation: Heartbleed va Infiltration uchun packet-sequence slicing; SQL Injection uchun nazoratli DVWA muhitida dictionary payload va SQLMap bilan qoʻshimcha hujum trafigi.
SQLi validation: Packet-size K–S p = 0.0525; IPD K–S p = 0.8111; TCP-flags chi-square p = 0.9203.
Model: Residual Attention-based CNN.
Parametrlar soni: 2,903,103 total; 2,897,983 trainable; 5120 non-trainable.
Model footprint: 11.07 MB.
Optimizer: Adam.
Learning rate: 0.0001.
Loss: Categorical cross-entropy.
Callbacks: EarlyStopping, ReduceLROnPlateau, ModelCheckpoint.
Training: Har bir cross-validation fold koʻpi bilan 20 epoch va model har bir fold da qaytadan initialize qilingan.
Validation: Stratified two-fold cross-validation.
Dastlabki maʼlumotlar taqsimoti: 70% training, 15% validation, 15% test.
Cross-validation qoʻllanishi: Training va validation qismlari birlashtirilib ikkita stratified fold yaratilgan; unseen test set final evaluation uchun saqlangan.
Asosiy CICIDS natijasi: Besh paket va cross-validation sharoitida accuracy = 0.9936.
Progressive packet natijalari: 1 paket 0.5581; 2 paket 0.6231; 3 paket 0.8565; 4 paket 0.9752; 5 paket 0.9936; 6 paket 0.9966.
Progressive-window talqin chegarasi: Asosiy arxitektura beshta paket sifatida taʼriflangan boʻlsa-da, Table 7 oltitagacha paket bilan tajribani koʻrsatadi; manba olti-paket sharoitining input-shape adaptatsiyasini xuddi shu texnik tafsilot bilan tushuntirmaydi.
BoT-IoT toʻliq multiclass: Accuracy = 0.96, 138,824 test namunasi.
BoT-IoT without DDoS_HTTP: Model qayta oʻqitilgandan keyin accuracy = 0.9989, 129,059 test namunasi.
BoT-IoT cheklovi: DoS_HTTP va DDoS_HTTP oʻrtasidagi chalkashlik oʻxshash HTTP-flood naqshi va privacy sababli source/destination IP maʼlumotlarining olib tashlanishi bilan bogʻlangan.
Runtime hisobi: 100,000 flow uchun 11,760 s; 0.1176 s/flow; 15 image/flow farazi bilan 0.00784 s/image; single-image-per-flow farazi bilan nazariy 127.55 flows/s.
Runtime talqin chegarasi: 127.55 flows/s hisobi flow extraction va PCAP segmentation qoʻshimcha yuklarini oʻz ichiga olmaydi.
Tajriba apparat taʼminoti: Windows 11 Home; AMD Ryzen 7 3700X 8-core 3.6 GHz; 32 GB RAM; MSI B450M PRO-VDH MAX; NVIDIA RTX 3070; CUDA acceleration.
Moliyalashtirish: Not applicable; tashqi moliyalashtirish qayd etilmagan.
Data Availability: CICIDS2017, CICIDS2018 va BoT-IoT maʼlumotlar toʻplamlari ommaga ochiq; manba ularning rasmiy kirish manzillarini beradi.
Manfaatlar toʻqnashuvi: Mualliflar competing interests yoʻqligini bildiradilar.
Muallif hissalari: Alshaimaa Abo-Alian implementation, data analysis va manuscript writing; Alaa Prince AbdelHalim study design, conceptualization, guidance va critical revisions; Nagwa Badr project supervision, review va oversight ni taʼminlagan. Barcha mualliflar final manuscript ni oʻqib tasdiqlagan.
Asosiy metodologik cheklov: Tadqiqot benchmark/cyber-range maʼlumotlarida tasdiqlangan; toʻliq miqyosli, uzoq muddatli production network deployment amalga oshirilmagan.
Izoh qoldiring
E-pochta manzilingiz chop etilmaydi. Majburiy maydonlar * bilan belgilangan