


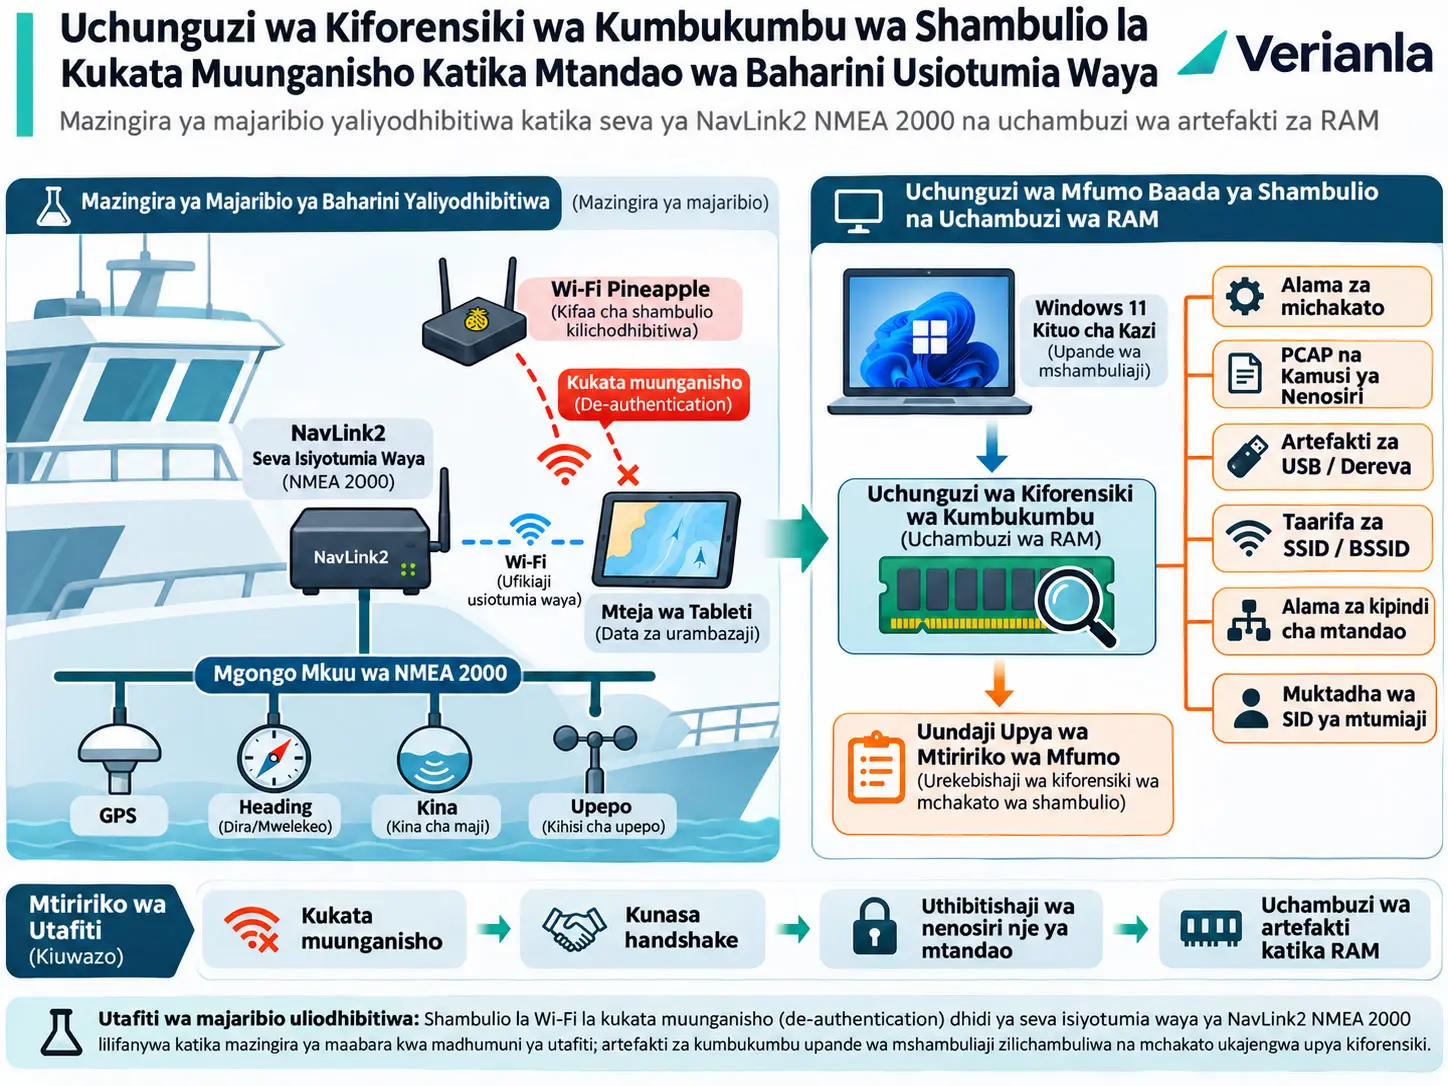
Uchunguzi wa Kiforensiki wa Kumbukumbu (memory forensics), ni mbinu ya uchunguzi wa kidijitali inayojaribu kujenga upya shughuli zilizotokea katika mfumo kwa kuchunguza process, driver, network, faili, muktadha wa usalama wa mtumiaji na mabaki ya programu yaliyopo katika kumbukumbu tete ya mfumo unaofanya kazi. Utafiti huu unachunguza artefact za volatile-memory zilizobaki katika kituo cha kazi cha Windows 11 cha mshambuliaji baada ya jaribio linalodhibitiwa la Wi-Fi de-authentication na kunasa handshake ya WPA2 ya hatua nne dhidi ya gateway isiyotumia waya ya NMEA 2000 ya darasa la NavLink2. Watafiti walilinganisha picha mbili za kimwili za RAM, kabla na baada ya shambulio; wakatumia FTK Imager, Volatility Framework, skripti maalum ya Python ya keyword-search na uhusianishaji wa artefact ili kutathmini ni kwa kiwango gani mchakato wa shambulio ungeweza kujengwa upya.
Mazingira ya majaribio si meli halisi. Trafiki ya kiutendaji inayowakilisha GPS, heading, depth na mifumo mingine ya meli iliyounganishwa kwenye backbone ya NMEA 2000 ilitengenezwa kwa simuli ya meli ya Access Ocean Systems; kifaa cha Digital Yacht NavLink2 kilitumika kama gateway kati ya NMEA 2000 na IEEE 802.11 Wi-Fi. Kompyuta kibao ilifanya kazi kama mteja wa NavLink2 na kituo cha mwathiriwa katika jaribio. Katika hatua ya shambulio linalodhibitiwa, WiFi Pineapple Mark VII ilisababisha kukatika kwa muunganisho wa mteja na kunaswa kwa handshake ya WPA2 ya hatua nne wakati wa kuunganishwa tena; baadaye chanzo kilifanya uthibitishaji wa nenosiri nje ya mtandao kwa njia iliyodhibitiwa kwa Aircrack-ng kwenye Windows 11.
Uchambuzi wa RAM baada ya shambulio haukuonyesha alama moja tu, bali makundi mengi ya artefact yanayoweza kuhusianishwa: alama za process za Aircrack-ng na kivinjari, mabaki ya kiolesura cha wavuti cha WiFi Pineapple katika kumbukumbu, alama za driver za USBHUB3 na USBPcap, miktadha ya WiFi Pineapple na NavLink2, marejeo ya PCAP na kamusi ya nywila, taarifa za SSID/BSSID na socket, mabaki ya mstari wa amri na taarifa za SID za mtumiaji zinazohusiana na process. Chanzo kinaonyesha kuwa kutathmini artefact hizi kwa pamoja husaidia kujenga upya mstari wa wakati wa shambulio.
Kikomo muhimu cha tafsiri ni hiki: utafiti ulikusanya RAM ya kituo cha kazi cha Windows 11 cha mshambuliaji pekee. Kumbukumbu ya ndani ya WiFi Pineapple, kumbukumbu ya gateway ya NavLink2 na data za kiforensiki upande wa kompyuta kibao ya mwathiriwa hazikuchunguzwa katika utafiti huu. Aidha, picha ya RAM baada ya shambulio ilichukuliwa mara tu baada ya mchakato kukamilika; haijulikani artefact hizo hudumu kwa muda gani baada ya saa, siku, kuanzishwa upya kwa mfumo au matumizi ya muda mrefu. Kwa hiyo matokeo yanatoa attacker-side forensic evidence yenye nguvu kwa mazingira ya testbed yanayodhibitiwa; si ujenzi kamili upya wa tukio la meli halisi lenye vifaa vingi.
Kwa Nini NMEA 2000 na NavLink2 Ni Muhimu kwa Usalama Katika Utafiti Huu?
NMEA 2000 ni mfumo wa mawasiliano ya baharini unaoruhusu vifaa kama GPS, heading, kasi, kina na vihisi vya mazingira kwenye meli kubadilishana data kupitia backbone inayotegemea CAN; NavLink2, kwa kuwa ni gateway inayofungua backbone hii ya waya kwa wateja wa Wi-Fi, hupanua mpaka wa usalama wa NMEA 2000 ambao kwa kawaida umefungwa zaidi kimwili kuelekea eneo la ufikiaji wa redio isiyotumia waya.
Mfumo wa msingi wa usalama wa NMEA 2000
NMEA 2000 inategemea usanifu wa Controller Area Network (CAN bus). Kulingana na mjadala wa chanzo, mitandao ya baharini ya aina hii kihistoria imetegemea zaidi kutengwa kimwili kuliko ulinzi wa kikriptografia dhidi ya ufikiaji wa mshambuliaji. Kutokuwepo kwa uthibitishaji wa ujumbe na mbinu za uadilifu wa ujumbe kwenye backbone ya NMEA 2000 inayotegemea CAN hufanya message injection isiyoidhinishwa au manipulation ya trafiki kuwa jambo muhimu la usalama baada ya ufikiaji wa mtandao kupatikana.
Wireless gateway kama NavLink2 hubadilisha mtindo huu wa uaminifu. Ingawa mhudumu wa meli anaweza kuona telemetria ya meli kama GPS, heading na speed bila waya kupitia kompyuta kibao au kifaa cha mkononi, kiolesura hicho hicho kisichotumia waya huunda sehemu mpya ya kufikia backbone ya NMEA 2000.
Trafiki kuu ya NMEA 2000 iliyozalishwa katika jaribio
| Kategoria | PGN | Maelezo ya chanzo |
|---|---|---|
| Navigation | 129025 | Position |
| Navigation | 129026 | Course Over Ground (COG) na Speed Over Ground (SOG) |
| Navigation | 129029 | GNSS Position Data |
| Heading | 127250 | Vessel Heading |
| Heading | 127251 | Rate of Turn |
| Speed | 128259 | Speed, Water Referenced |
| Depth | 128267 | Water Depth |
| Environmental | 130306 | Wind Data |
| System | 126992 | System Time |
| System | 126993 | Heartbeat |
| System | 60928 | ISO Address Claim |
PGN, Parameter Group Number ni kifupi cha usemi huo na hutambulisha makundi mahususi ya ujumbe/data kwenye NMEA 2000. Orodha ya PGN hapa haiwakilishi kiwango kizima cha NMEA 2000; ni mzigo mkuu tu wa trafiki ulioundwa katika testbed ya majaribio ya utafiti wa chanzo.
Shambulio la Wi-Fi De-Authentication Huachaje Alama Katika Uchunguzi wa Kiforensiki wa Kumbukumbu?
Ingawa kitendo chenyewe cha de-authentication hufanyika katika mazingira ya redio, kituo cha kazi cha Windows 11 kinachoendesha shambulio huhifadhi artefact za muda za RAM kama process, muktadha wa mstari wa amri, driver, marejeo ya faili zilizo wazi na PCAP, taarifa za kikao cha mtandao, mabaki ya kiolesura cha WiFi Pineapple katika kivinjari na mahusiano ya SID ya mtumiaji; kwa hiyo sehemu muhimu za shambulio ziliweza kujengwa upya kupitia volatile memory upande wa mshambuliaji.
De-authentication ni nini?
Katika mitandao isiyotumia waya ya IEEE 802.11, de-authentication frame ni management frame inayotangaza kumalizika kwa uhusiano uliopo wa association/authentication kati ya mteja na access point. Katika tabia ya legacy 802.11 inayojadiliwa na chanzo, kutokuwa na ulinzi wa kutosha wa kikriptografia kwa management frame hizi kunaruhusu mteja halali kutenganishwa na access point kwa kutuma frame isiyoidhinishwa.
Baada ya mteja kupoteza muunganisho na kujaribu kuunganishwa tena, handshake ya hatua nne ambayo ni sehemu ya mchakato wa WPA2 authentication hujitokeza tena. Katika jaribio linalodhibitiwa, WiFi Pineapple ilifanya tukio hili la kuunganishwa tena lionekane na kuwezesha kunaswa kwa pakiti za EAPOL handshake.
Handshake ya WPA2 ya hatua nne hubeba nini?
Chanzo kinaeleza kuwa ujumbe wa Extensible Authentication Protocol over LAN (EAPOL) ulionaswa una thamani za cryptographic nonce na Message Integrity Code (MIC), na kwamba taarifa hizi zinaweza kutumiwa kuthibitisha wagombea wa nenosiri nje ya mtandao.
Pairwise Master Key (PMK), katika muktadha wa WPA2-PSK ni nyenzo ya msingi ya ufunguo inayotokana na mgombea wa nenosiri. Pairwise Transient Key (PTK), inawakilisha muundo wa ufunguo wa muda unaohusiana na muunganisho mahususi. Message Integrity Code (MIC) ni thamani ya uthibitishaji inayotumiwa kwa usahihi/uadilifu wa ujumbe. Katika utafiti, Aircrack-ng ilihesabu upya MIC kwa kutumia funguo zilizotokana na wagombea katika kamusi na kuilinganisha na thamani iliyo kwenye capture.
Chanzo hakitoi mchakato huu kwa mfumo wa fomula. Kwa hiyo hakuna milinganyo ya kikriptografia ambayo haipo kwenye chanzo iliyoongezwa kwa PMK, PTK au MIC.
Orodha ya nenosiri iliyodhibitiwa
Watafiti waliunda kwa ajili ya jaribio kamusi iliyopangiliwa ya nywila yenye jina NavPass.txt. Chanzo kinaeleza kuwa kamusi ilikuwa na takribani 1.679.616 wagombea, na kwamba wagombea waliundwa kutoka herufi kubwa, thamani za namba na miundo inayotokana na mtengenezaji/mtumiaji.
Nenosiri la majaribio la WPA2 lilipewa kama PASS-AB80 na liliripotiwa kuwa katika nafasi ya 2212 kwenye kamusi. Toleo la Aircrack-ng ni 1.7 na chanzo kinaripoti takribani 15.861,38 keys/s kama kiwango cha majaribio. Thamani ya “dakika 1 sekunde 45” kwenye chanzo imeripotiwa kama muda unaokadiriwa; Verianla haiujumlishi kuwa thamani ya ulimwengu mzima ya muda wa shambulio halisi au muda wa kuvunja nenosiri katika ulimwengu halisi.
Ufikiaji wa wireless uliofanikiwa unaweza kumaanisha nini?
Kwa mtazamo wa threat model wa chanzo, kupatikana kwa nenosiri la WPA2 kunaweza kumruhusu mshambuliaji kujiunga na mtandao usiotumia waya kama client halali. Ufikiaji huo unaweza kuunda hatari zaidi kama kufuatilia data za urambazaji, uchambuzi wa trafiki au, ikiwa kuna write-capable interface, manipulation ya data kwa kutumia ujumbe bandia wa NMEA 2000.
Hata hivyo, utafiti huu hautekelezi kwa majaribio matokeo yote yanayowezekana ya cyber-physical. Waandishi pia wanaeleza kuwa lengo lao si network attack mechanics wala cyber-physical impact, bali attacker-side memory forensic visibility. Kwa hiyo matokeo kama kuonyesha GPS/heading bandia si matokeo yaliyopimwa katika jaribio, bali ni athari zinazowezekana za usalama za ufikiaji uliofanikiwa.
Kwa nini volatile memory ni muhimu?
RAM inaweza kuhifadhi taarifa za muda kama process state, command-line argument, network structure, file handle, driver na application memory ambazo mfumo hutumia unapofanya kazi. Hata kama faili imefutwa kwenye diski au haikuwahi kuandikwa kwa kudumu, kitendo cha programu kuifungua kinaweza kuacha mabaki ya path, handle au buffer kwenye RAM.
Njia kuu ya utafiti huu inategemea sifa hii: kwa kulinganisha hali safi ya Windows kabla ya shambulio na picha ya RAM iliyochukuliwa mara tu baada ya shambulio kukamilika, lengo lilikuwa kutambua si tu miundo ya kawaida ya mfumo wa uendeshaji bali pia artefact mpya zilizotokea wakati wa mchakato wa shambulio.
Kwa nini vidhibiti hasi ni muhimu?
Chanzo hakitumii tu mkabala wa “tuliona string baada ya shambulio, kwa hiyo imetokana na shambulio”. Katika Windows 11 iliyosakinishwa upya, shughuli za udhibiti hasi kama normal browsing, packet capture isiyohusiana na shambulio na kuendesha benign Aircrack-ng zilifanywa. Vidhibiti hivi vilitumika kusaidia kutofautisha kama artefact fulani zilitokana tu na kuwepo kwa zana kwenye mfumo au kweli zilitokana na mnyororo wa shambulio katika jaribio.
Mbinu na Matokeo ya Utafiti
Vipengele vya testbed ya majaribio
| Kipengele | Jukumu lililotolewa kwenye chanzo |
|---|---|
| NMEA 2000 backbone | Mtandao unaotegemea CAN unaobeba ujumbe wa urambazaji na vihisi vya baharini |
| Access Ocean Systems vessel simulator | Kutengeneza telemetria sintetiki ya urambazaji yenye maana ya kiutendaji |
| Digital Yacht NavLink2 NMEA 2000 Wireless Server | WPA2-PSK gateway inayofungua backbone ya NMEA 2000 kwa wateja wa IEEE 802.11 Wi-Fi |
| Consumer-grade tablet | Mteja anayeendesha programu ya urambazaji na kituo cha mwathiriwa katika jaribio |
| WiFi Pineapple Mark VII | Wireless assessment platform iliyotumiwa kwa de-authentication inayodhibitiwa na kunasa handshake ya hatua nne |
| Windows 11 workstation | Mfumo mkuu lengwa kwa cryptanalysis ya nje ya mtandao na uchunguzi wa memory-forensics wa utafiti |
| FTK Imager 8.3 | Kupata picha za kimwili za RAM |
| Volatility Framework | Uchambuzi wa process, driver, module, file, network na artefact nyingine za mfumo wa uendeshaji ndani ya RAM |
| Graphviz 16.1.0 | Kuonyesha kwa taswira mahusiano ya process zinazotiliwa shaka |
| Aircrack-ng 1.7 | Uthibitishaji wa nenosiri nje ya mtandao unaodhibitiwa kwenye handshake ya WPA2 iliyonaswa |
Mfuatano wa jaribio
- NMEA 2000 testbed na NavLink2 WPA2-PSK access point ziliwashwa.
- Kompyuta kibao iliunganishwa na NavLink2 na ikaonyesha kwa mafanikio telemetria ya moja kwa moja ya urambazaji kutoka kwa simuli.
- Picha ya baseline RAM kabla ya shambulio ilichukuliwa kwa kituo safi cha kazi cha Windows 11.
- Jaribio linalodhibitiwa la de-authentication lilifanywa na handshake ya WPA2 ya hatua nne ikanaswa wakati kompyuta kibao ikiunganishwa tena.
- PCAP iliyonaswa ilitumika katika jaribio linalodhibitiwa la offline passphrase-recovery.
- Picha ya pili ya RAM ilichukuliwa mara tu baada ya mchakato wa shambulio/uthibitishaji wa nenosiri kukamilika.
- Picha za pre-attack na post-attack zililinganishwa kwa Volatility na skripti maalum ya keyword-search.
- Artefact za process, hardware, file, network, tool-usage na account-level zilihusianishwa.
Mfuatano huu unaeleza muundo wa majaribio unaodhibitiwa wa utafiti. Si maelekezo ya shambulio ya kutumika kwenye mifumo halisi wala mwongozo wa matumizi yasiyoidhinishwa.
Pre-attack baseline
Picha ya kwanza ya RAM ilichukuliwa baada ya fresh boot ya Windows 11. Katika hatua hii zana za shambulio, programu za wireless-monitoring au password-cracking utility hazikuendeshwa. Lengo lilikuwa kupata msingi wa kulinganisha wa process za kawaida za mfumo wa uendeshaji, background services na kernel modules.
Post-attack acquisition
Picha ya pili ilichukuliwa mara tu baada ya de-authentication, handshake capture na offline password-recovery kukamilika. Uwekaji huu wa muda huongeza uwezekano wa kunasa volatile artefact kama process executive objects, command-line arguments, open file handles, network structures na mabaki ya packet-buffer kabla hayaja-overwrite.
Kikomo muhimu cha muundo huu ni kwamba RAM snapshot tofauti haikuchukuliwa kwa kila hatua ya shambulio. Kwa hiyo utafiti hauchunguzi forensic fingerprint huru ya kila hatua ya shambulio, bali tofauti ya kabla na baada ya workflow nzima ya shambulio.
Katika Utafiti Huu FNR na FPR Kuwa %0 Kunamaanisha Nini?
Matokeo ya FNR = %0 na FPR = %0 yanamaanisha tu kwamba skripti maalum ya keyword-search ilitenganisha kwa usahihi string tatu chanya na tatu hasi zilizofafanuliwa mapema katika jozi hii inayodhibitiwa ya pre/post RAM; matokeo haya hayaonyeshi kuwa kiwango cha jumla cha makosa ya skripti kwa artefact zote zinazowezekana za RAM, mashambulio mengine au kompyuta nyingine ni %0.
Jedwali la udhibiti wa keyword-search
| Keyword ya udhibiti | Aina | Ulinganifu wa Pre-Attack | Ulinganifu wa Post-Attack |
|---|---|---|---|
| WiFi Pineapple Mark VII | Chanya | 0 | 4 |
| 00:13:37:AB:DE:C4 | Chanya | 0 | 80 |
| DY-WIFI-AB80 | Chanya | 0 | 51 |
| 1526660 | Hasi | 0 | 0 |
| 2AA52MK7 | Hasi | 0 | 0 |
| ZDIGNLINK | Hasi | 0 | 0 |
Matokeo katika kiwango cha control-query:
- True Positive (TP) = 3
- False Negative (FN) = 0
- True Negative (TN) = 3
- False Positive (FP) = 0
False-Negative Rate
Chanzo kinakokotoa FNR kama ifuatavyo:
\[ FNR=\frac{FN}{TP+FN} \]
Fomula inakokotoa nini? Hupima ni sehemu gani ya vipengele vya udhibiti vilivyo chanya kweli ilikosa kugunduliwa na skani.
FN: Idadi ya query ambazo zilipaswa kuwa chanya lakini hazikupatikana.
TP: Idadi ya query ambazo zilipaswa kuwa chanya na zilipatikana kwa usahihi.
Katika jaribio hili:
\[ FNR=\frac{0}{3+0}=0=0\% \]
FNR ni uwiano usio na kipimo. Hata hivyo hapa ulimwengu wa sampuli una string tatu chanya za udhibiti pekee; si detection sensitivity ya artefact zote za memory-forensics.
False-Positive Rate
Chanzo kinakokotoa FPR kama ifuatavyo:
\[ FPR=\frac{FP}{FP+TN} \]
Fomula inakokotoa nini? Hupima ni sehemu gani ya vipengele vya udhibiti vilivyo hasi kweli iliwekwa kimakosa kama ipo.
FP: Idadi ya query ambazo zilipaswa kuwa hasi lakini zilingana kimakosa.
TN: Idadi ya query ambazo kwa usahihi hazikulingana kama udhibiti hasi.
Katika jaribio hili:
\[ FPR=\frac{0}{0+3}=0=0\% \]
Matokeo haya pia yanatumika kwa string tatu hasi za udhibiti pekee. Kwa kuwa sampuli ina vipengele vitatu tu, kosa lililoonekana la %0 halimaanishi kuwa uwezekano halisi wa kosa wa mbinu ni sifuri kimahesabu.
1. Artefact za process identification
Matokeo ya Volatility pslist na psscan yalilinganishwa na baseline, na mahusiano ya process yakaonyeshwa kwa Graphviz. Chanzo kilitambua process zinazohusiana na Aircrack-ng na process za Microsoft Edge zilizotumiwa kufikia kiolesura cha usimamizi cha WiFi Pineapple kama viashiria muhimu.
Katika sehemu ya Process, chanzo katika sentensi moja huandika jina la kivinjari kama msegde.exe; katika maelezo yanayofuata mara moja na sehemu zinazofuata hutumia msedge.exe. Verianla inachukulia hili kama tofauti ya uandishi ndani ya chanzo na hailitafsiri kana kwamba kuna process mbili tofauti za kivinjari.
2. Artefact za hardware-device
Uchambuzi wa RAM ulionyesha alama za driver kama USBHUB3 na USBPcap. Kulingana na chanzo, kwa kuwa WiFi Pineapple iliunganishwa kupitia USB hub ya nje na packet capture ilifanywa, alama hizi za driver ziliweza kuhusianishwa na vifaa vya testbed.
Mabaki ya context na MAC-address yanayohusiana na WiFi Pineapple Mark VII na NavLink2 server pia yalipatikana kwenye kumbukumbu. Hata hivyo, chanzo kinasisitiza hasa kwamba anwani za MAC zinaweza kufanyiwa spoof na kwamba artefact moja ya MAC haiwezi peke yake kuchukuliwa kuwa ushahidi wa hakika kuwa kifaa fulani kilishiriki katika shambulio.
3. Artefact za File
Katika uchambuzi wa Volatility filescan na handle enumeration, marejeo ya faili yanayohusiana na shughuli za packet-capture yalipatikana. Wakati maudhui ya kamusi ya nenosiri iliyoandaliwa ya NavPass.txt hayakuweza kupatikana moja kwa moja kwa plugin za kawaida husika, skripti maalum ya Python keyword-search ilitumika na mabaki ya kamusi yakapatikana kwenye RAM.
Uchambuzi pia ulionyesha reference pointer za faili ya PCAP ya handshake iliyonaswa na mabaki ya passphrase binafsi katika kamusi. Hii inaonyesha kanuni ya kiforensiki kwamba hata kama faili itafutwa baadaye kwenye diski, file handle zilizo wazi au cached memory segment zinaweza kuonyesha kuwa faili hiyo iliwahi kutumika.
Artefact za wireless-context kama SSID, BSSID, taarifa ya encryption na Wi-Fi Protected Setup state pia ziliripotiwa katika hatua hii.
4. Artefact za Network-session
Uchambuzi wa network wa Volatility ulionyesha IP address na miundo ya network socket iliyokuwa hai wakati wa attack phase. Thamani za SSID/BSSID za WiFi Pineapple na NavLink2 pamoja na muktadha wa MAC wa kituo cha kazi cha Windows cha mshambuliaji zilipatikana kwenye RAM pamoja na artefact nyingine.
Katika ulinganisho na baseline, ukweli kwamba baadhi ya entries za network-related zilionekana tu baada ya attack-tool execution ulisaidia kuhusisha entries hizo na awamu hai ya jaribio. Hata hivyo, network artefact hazikutumiwa peke yake kwa attribution ya shambulio; zilipimwa pamoja na ushahidi wa process na file.
5. Alama za matumizi ya Software-tool
Skani ya RAM ilionyesha executable mapping za Aircrack-ng, process-memory string na mabaki ya command-line argument. Chanzo kinachukulia hili kama mfano kwamba hata mshambuliaji akijaribu kuondoa zana kwenye diski, wakati programu inaendeshwa au mara tu baada yake alama kama executable fragment, runtime library na command string zinaweza kupatikana kwenye RAM.
Matokeo haya hayamaanishi kuwa “historia yote ya programu hupatikana daima kwenye RAM”. Shughuli za mfumo, memory allocation mpya, process termination na kupita kwa muda vinaweza kusababisha mabaki haya ku-overwrite.
6. Artefact zinazohusiana na akaunti ya mtumiaji
Plugin ya Volatility 3 windows.getsids ilitumika kuchunguza miundo ya Security Identifier (SID) katika suspicious process token. Chanzo kinaripoti kuwa Aircrack-ng, cmd.exe na browser process zilihusishwa na muktadha wa mtumiaji “Erasmus” aliyeingia katika mfumo wakati wa jaribio.
Uhusiano huu ni muhimu kwa sababu unaonyesha process iliendeshwa chini ya Windows security context gani. Miktadha ya Interactive na console logon inalingana na zana kuendeshwa ndani ya user session iliyokuwa imeingia badala ya kuwa background system service.
Je, SID Pekee Inathibitisha Utambulisho wa Mshambuliaji?
Hapana. SID inaweza kuonyesha process fulani iliendeshwa chini ya muktadha gani wa usalama wa mtumiaji wa Windows, lakini haiwezi peke yake kuthibitisha ni mtu gani kimwili alitumia kompyuta; akaunti inaweza kutumiwa vibaya au mshambuliaji mwenye ruhusa ya kutosha anaweza manipulation muktadha wa usalama. Kwa hiyo SID inapaswa kuthibitishwa pamoja na process, command-line, authentication, network na device artefact.
Kwa nini uhusianishaji wa ushahidi unahitajika?
Mojawapo ya nguvu kuu za kimetodolojia za utafiti huu ni kwamba haugeuzi aina tofauti za artefact kuwa hukumu ya mwisho kila moja peke yake. Kwa mfano:
- Anwani ya MAC ya WiFi Pineapple inaweza kuwa imefanyiwa spoof.
- Kuwepo kwa executable kwenye RAM hakuthibitishi peke yake kuwa ilitekeleza kitendo maalum cha shambulio.
- SID huonyesha process security context lakini haithibitishi kwa hakika utambulisho wa mtu halisi.
- PCAP path inaweza kuonyesha faili ilitumika lakini haiwezi peke yake kujenga attack timeline yote.
Kinyume chake, ikiwa katika kipindi kilekile Aircrack-ng process, command line, PCAP reference, mabaki ya NavPass.txt, alama ya WiFi Pineapple interface, USB/network context na SID ileile ya mtumiaji vinapatikana pamoja, simulizi ya kiforensiki huwa na nguvu zaidi.
Matokeo yanayoungwa mkono moja kwa moja na utafiti
- Katika jaribio linalodhibitiwa, de-authentication na WPA2 passphrase-recovery workflow ziliacha aina nyingi za artefact katika Windows RAM ya mshambuliaji.
- Kulinganisha picha za pre-attack na post-attack memory kulisaidia kutenganisha baseline Windows activity na viashiria vilivyojitokeza katika awamu ya shambulio.
- Alama za Aircrack-ng execution ziliweza kugunduliwa kwenye RAM katika miktadha ya process, executable mapping na command-line.
- Mabaki ya browser-memory yanayohusiana na matumizi ya WiFi Pineapple web interface yalipatikana.
- USBPcap, USBHUB na hardware-related artefact nyingine ziliweza kuhusianishwa na zana za nje katika testbed.
- Mabaki ya faili yanayohusiana na PCAP na NavPass.txt yalipatikana kwenye RAM.
- Network artefact kama network socket, SSID, BSSID na interface context ziliweza kuhusianishwa na awamu ya shambulio.
- Uchambuzi wa Process SID ulionyesha kuwa baadhi ya attack-related process ziliendeshwa chini ya authenticated Windows user context ileile.
- Katika uthibitishaji wa keyword-search wenye vidhibiti vitatu chanya na vitatu hasi, FNR na FPR zilizozingatiwa zilikuwa %0.
Matokeo ambayo utafiti hauungi mkono
- Haijaonyeshwa kuwa kila shambulio la Wi-Fi de-authentication litaacha artefact zilezile za RAM.
- Haijaonyeshwa kuwa mpangilio huohuo wa artefact utahifadhiwa katika matoleo mengine ya Windows, Linux, macOS au wireless driver tofauti.
- Maudhui ya RAM au persistent storage ya WiFi Pineapple yenyewe hayakuchunguzwa kwa memory-forensics katika utafiti huu.
- Matukio upande wa NavLink2 na kompyuta kibao ya mwathiriwa hayakuthibitishwa kwa kujitegemea dhidi ya attacker-side timeline.
- Uendelevu wa post-attack artefact baada ya saa, siku au reboot haukupimwa.
- Haijaonyeshwa kuwa skripti ya keyword-search ina FNR na FPR za %0 katika string zote zinazowezekana za RAM.
- Haijaonyeshwa kuwa anwani moja ya MAC inaweza peke yake kutambua kwa hakika kifaa cha mshambuliaji.
- Haijaonyeshwa kuwa SID moja inaweza peke yake kuthibitisha utambulisho wa kimwili wa mshambuliaji.
- Haijathibitishwa kuwa wireless compromise iliyoonyeshwa katika testbed inayodhibitiwa itatokea katika hali zilezile kwenye meli halisi za kiutendaji.
- Utafiti haukupima kwa majaribio athari za kiutendaji za manipulation ya data za urambazaji kwenye meli halisi.
Vikwazo vilivyoelezwa wazi na chanzo
Testbed inayodhibitiwa: Ingawa mchanganyiko wa hardware na software unajaribu kuiga hali halisi ya maritime, utofauti wa vifaa, network load, background process, electromagnetic interference na wireless activity ya wakati mmoja kwenye meli za kiutendaji ni changamano zaidi.
Fresh baseline: Baseline ilichukuliwa kutoka mfumo safi wa Windows 11 uliowashwa upya. Katika kompyuta halisi iliyotumika kwa muda mrefu, cached data, mabaki ya process za zamani na background activity vinaweza kufanya RAM iwe changamano zaidi.
Uendelevu wa artefact: Picha ya post-attack ilichukuliwa mara tu baada ya shambulio kukamilika. Chanzo hakikupima jinsi artefact zinavyopotea haraka au ku-overwrite kadiri muda unavyopita.
Utegemezi wa jukwaa: Artefact zilizopatikana zinahusiana kwa karibu na Windows 11, wireless driver zilizotumika na tool chain iliyotumika. Majukwaa mengine yanaweza kutoa artefact tofauti.
Forensic viewpoint ya upande mmoja:Memory acquisition ilifanywa kwenye Windows workstation ya mshambuliaji pekee. Kwa kuwa upande wa gateway na kompyuta kibao ya mwathiriwa haukukusanywa, utafiti unatoa attacker-side reconstruction; si multi-device incident reconstruction kamili.
Mwelekeo wa kazi ya baadaye
Chanzo kinataja mfululizo wa RAM snapshot za kuchunguza uendelevu wa artefact katika vipindi tofauti baada ya shambulio, uchambuzi baada ya system reboot, operational workload ndefu zaidi, NMEA 2000 traffic load tofauti, dynamic in-memory password generation na mazingira ya multi-gateway test kama maeneo ya kazi ya baadaye.
Pia imepangwa kuunganisha vyanzo vya attacker memory, packet capture, wireless gateway na victim-device evidence ili kufanya multi-source forensic reconstruction katika mazingira halisi ya baharini.
Matumizi ya akili bandia katika skripti ya Python ya Appendix B
Chanzo kinaeleza wazi kuwa skripti ya Python ya artefact extraction/keyword-search katika Appendix B iliundwa kwa msaada wa large language model kulingana na vigezo vilivyowekwa na waandishi. Baadaye waandishi waliikagua na kuithibitisha na kusema kuwa experimental design, data-collection decisions na analysis ni kazi yao wenyewe ya kisayansi.
Maelezo haya ni muhimu kwa sababu yanafafanua provenance ya skripti; lakini hayamaanishi kuwa forensic findings za utafiti ni tafsiri ya moja kwa moja ya kiotomatiki ya modeli ya akili bandia. Uchambuzi wa RAM na tafsiri ya matokeo ulifanywa na watafiti.
Maelezo ya Chanzo na Mbinu
Kichwa asili: Cracking the Maritime Handshake: Memory Forensics of Wi-Fi De-Authentication Attack on NavLink2 NMEA 2000 Server
Waandishi na mpangilio: Erasmus Mfodwo; Cihan Varol; Rasheed Amar; Narasimha Karpoor Shashidhar; Ahmet Furkan Aydogan.
Corresponding author: Rasheed Amar.
Corresponding e-mail: axr249@shsu.edu
Affiliation 1: Department of Computer Science, Sam Houston State University, Huntsville, TX 77340, USA.
Affiliation 2: Department of Computer Science, University of North Carolina Wilmington, Wilmington, NC 28403, USA.
Ulinganifu wa mwandishi-affiliation: Erasmus Mfodwo, Cihan Varol, Rasheed Amar na Narasimha Karpoor Shashidhar — affiliation 1; Ahmet Furkan Aydogan — affiliation 2.
Mchango sawa: Chanzo hakina tamko la mchango sawa au uandishi mwenza wa kwanza.
Academic Editor: Hung-Yu Chien.
Jarida: Electronics.
Mchapishaji: MDPI, Basel, Switzerland.
ISSN: 2079-9292.
Juzuu / toleo: Volume 15, Issue 20.
Nambari ya makala: 4645.
Mwaka wa kuchapishwa: 2026.
DOI: 10.3390/electronics15204645.
Kiungo rasmi: https://doi.org/10.3390/electronics15204645
Aina ya chanzo: Article; utafiti unaodhibitiwa wa majaribio wa maritime cybersecurity na volatile-memory digital-forensics.
Hali ya mapitio ya rika: Electronics inaelezwa katika rekodi rasmi ya jarida ya MDPI kama international, peer-reviewed na open-access journal.
Received: 3 Septemba 2026.
Revised: 2 Oktoba 2026.
Accepted: 6 Oktoba 2026.
Published: 11 Oktoba 2026.
Leseni: Creative Commons Attribution 4.0 International (CC BY 4.0).
Hali ya preprint: Chanzo kilichochunguzwa ni makala iliyochapishwa katika jarida Electronics. PDF haitaji toleo tofauti la preprint la utafiti huu.
Lengo kuu la kisayansi: Uchambuzi wa kiforensiki wa volatile-memory artefact zilizobaki katika Windows workstation ya mshambuliaji baada ya workflow inayodhibitiwa ya Wi-Fi de-authentication na WPA2 passphrase-recovery dhidi ya NavLink2 NMEA 2000 wireless gateway.
Testbed: NMEA 2000 backbone; Access Ocean Systems vessel simulator; Digital Yacht NavLink2 NMEA 2000 Wireless Server; consumer-grade tablet; WiFi Pineapple Mark VII; Windows 11 workstation.
Trafiki ya kawaida: Kwa AOS simulator zilitengenezwa message za position, COG/SOG, GNSS, vessel heading, rate of turn, water-referenced speed, water depth, wind, system time, heartbeat na ISO address claim.
Wireless security: NavLink2 iliunda access point iliyolindwa kwa WPA2 Pre-Shared Key.
WiFi Pineapple: Ilitumika kama wireless-assessment platform inayodhibitiwa inayofanya kazi kwenye channel ileile ya 2,4 GHz katika shughuli za de-authentication na handshake capture.
Password dictionary: NavPass.txt; takribani 1.679.616 candidate passphrase.
Passphrase ya majaribio: PASS-AB80; chanzo kinaripoti position 2212 katika kamusi.
Aircrack-ng: Version 1.7; takribani 15.861,38 keys/s zimeripotiwa.
Memory acquisition: Picha mbili za full physical memory kwa FTK Imager 8.3: baseline kabla ya shambulio na baada ya shambulio.
Memory analysis: Metodolojia inataja Volatility Framework 2 na 3; mtiririko wa kina wa forensic-analysis umeripotiwa hasa kupitia plugin za Volatility 3.
Graph visualization: Graphviz 16.1.0.
Keyword validation: String tatu chanya na tatu hasi za udhibiti.
Matokeo ya udhibiti yaliyozingatiwa: TP=3, FN=0, TN=3, FP=0; FNR=0%, FPR=0%. Uwiano huu unatumika kwa predefined control query sita pekee.
Makundi ya artefact: Process identification; hardware device; file; network session; software tool usage; attacker/account context.
Artefact za Process: Mabaki ya Microsoft Edge process yanayohusishwa na Aircrack-ng process na command-line pamoja na matumizi ya WiFi Pineapple web interface.
Dokezo la majina ya Process: Chanzo katika sentensi moja huandika msegde.exe, na katika maandishi yanayofuata msedge.exe. Tofauti hii ya uandishi haijatafsiriwa kama process mbili tofauti.
Artefact za Hardware: Alama za USBHUB3, USBPcap na context ya WiFi Pineapple/NavLink2.
Artefact za File: NavPass.txt, captured PCAP path/reference, mabaki ya passphrase ya kamusi na taarifa zinazohusiana za wireless-context.
Artefact za Network: IP/socket structures, SSID, BSSID, workstation MAC na muktadha wa wireless environment.
Account attribution: Imeripotiwa kuwa Aircrack-ng, cmd.exe na browser process zilihusishwa na logged-in user security context ileile. Chanzo kinasisitiza kuwa taarifa ya SID haiwezi peke yake kuthibitisha utambulisho wa mtu halisi.
Vidhibiti hasi: Shughuli kama normal browsing, unrelated packet capture na benign Aircrack-ng execution zilitumika kwenye fresh Windows 11.
Upeo wa kumbukumbu: Kumbukumbu ya Windows workstation ya mshambuliaji pekee ndiyo ilipatikana. Internal memory ya WiFi Pineapple, kumbukumbu ya NavLink2 gateway na kumbukumbu ya victim tablet hazikuchambuliwa.
Kikomo cha muda: Post-attack RAM ilichukuliwa mara tu baada ya workflow ya shambulio kukamilika; artefact persistence/decay haikupimwa katika vipindi tofauti vya muda.
Kikomo cha jukwaa: Matokeo yanategemea Windows 11, driver zilizotumika na toolchain maalum; hayapaswi kujumlishwa moja kwa moja kwa mifumo mingine ya uendeshaji.
Kikomo cha uwanjani: Jaribio lilifanywa katika maritime testbed inayodhibitiwa; si uthibitishaji wa muda mrefu uwanjani kwenye meli ya kiutendaji.
Michango ya waandishi: Conceptualization — Erasmus Mfodwo na Cihan Varol; methodology — Erasmus Mfodwo na Rasheed Amar; validation — Rasheed Amar; formal analysis — Cihan Varol na Rasheed Amar; resources — Ahmet Furkan Aydogan; data curation — Erasmus Mfodwo; writing—original draft — Erasmus Mfodwo; review and editing — Narasimha Karpoor Shashidhar, Cihan Varol na Rasheed Amar; visualization — Erasmus Mfodwo; project administration na supervision — Cihan Varol na Rasheed Amar.
Ufadhili: Utafiti haukupokea ufadhili wa nje.
Data Availability: Data za utafiti na keyword-search script zimeelezwa na chanzo kuwa zinapatikana kwa ufikiaji wazi kwenye GitHub: https://github.com/Mun-dus/Memory-Forensics-of-NMEA-2000-Wireless-De-Auth-Attack-Keyword-Search-Script
Matumizi ya LLM: Artifact-extraction Python script katika Appendix B iliandaliwa kwa msaada wa large language model kulingana na vigezo vilivyowekwa na waandishi, kisha ikakaguliwa na kuthibitishwa na waandishi. Chanzo pia kinaeleza kuwa experimental design, data-collection decisions na analysis ni za waandishi.
Mgongano wa maslahi: Waandishi wametangaza kuwa hakuna mgongano wa maslahi.
Matokeo makuu ya kisayansi: Katika mazingira yanayodhibitiwa, process, hardware, file, network, tool na account artefact zinazokamilishana katika kumbukumbu ya Windows ya mshambuliaji ziliweza kutoa ushahidi wa kutosha wa kimuktadha wa kujenga upya attacker-side timeline ya de-authentication na WPA2 passphrase-recovery workflow.
Kikomo kikuu cha tafsiri: Artefact moja haitoi malicious attribution ya hakika. Nguvu ya forensic inayopendekezwa na chanzo inatokana na cross-correlation ya makundi huru ya artefact.
Acha maoni
Anwani yako ya barua pepe haitachapishwa. Sehemu za lazima zimewekewa alama ya *