


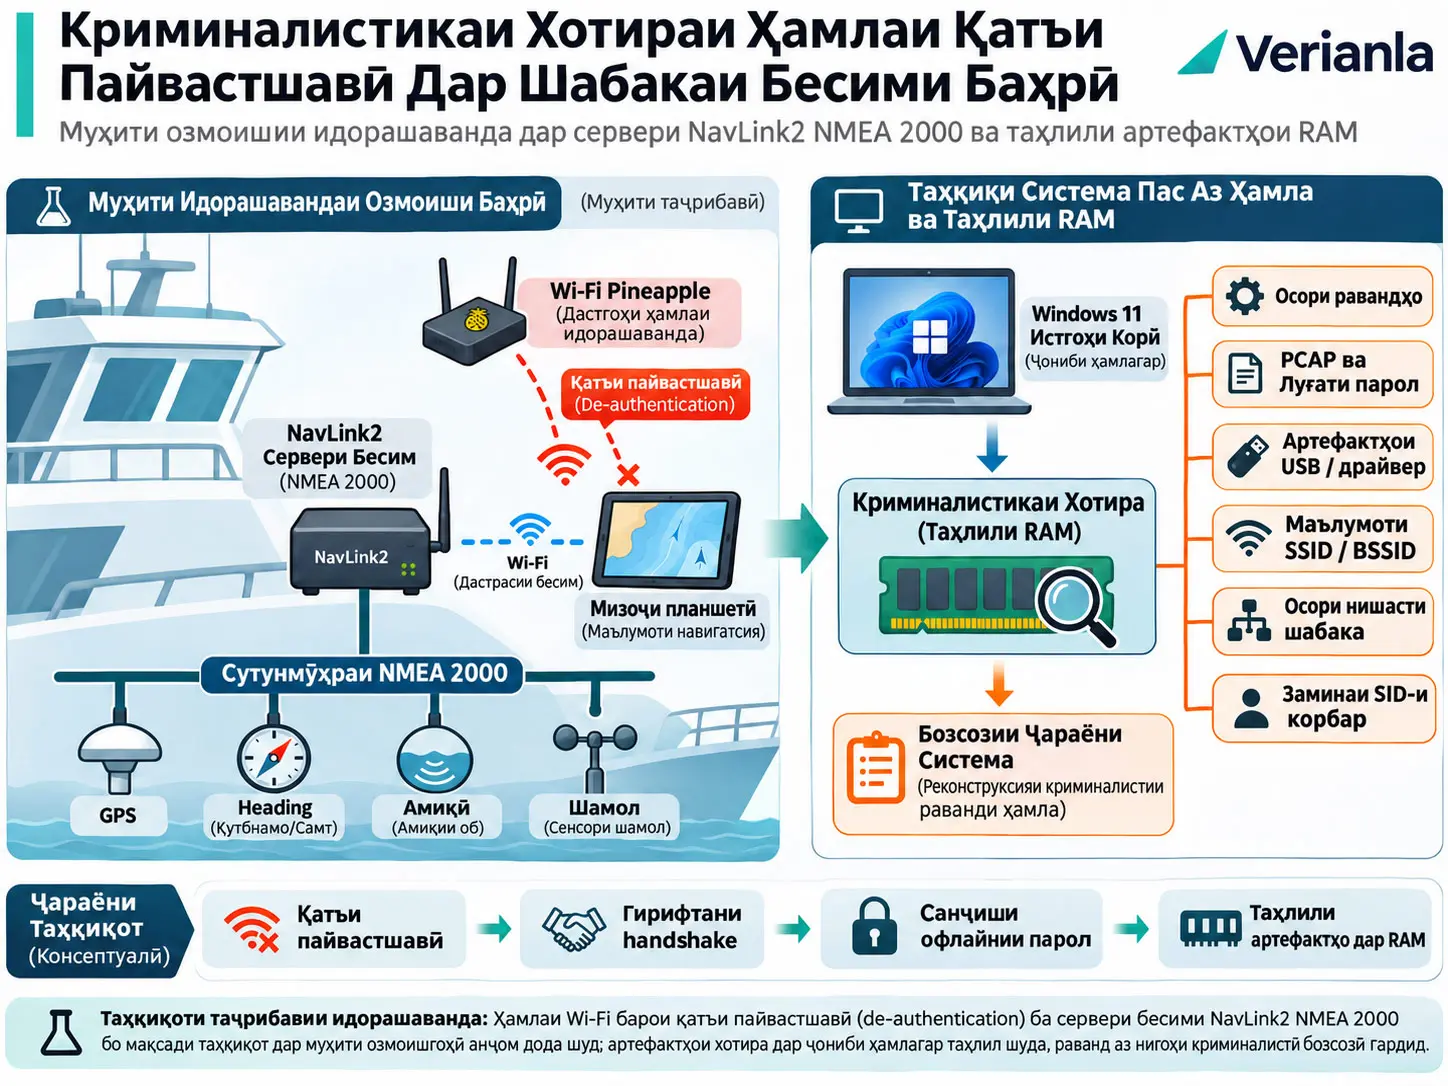
Криминалистикаи хотира (memory forensics), равиши криминалистикаи рақамӣ аст, ки бо таҳқиқи process, driver, network, файл, заминаи амниятии корбар ва боқимондаҳои барнома дар хотираи муваққатии низоми фаъол кӯшиш мекунад фаъолияти рухдодаро дар система бозсозӣ кунад. Ин таҳқиқот artefact-ҳои volatile-memory-ро, ки пас аз озмоиши назоратшавандаи Wi-Fi de-authentication ва гирифтани handshake-и чорҷонибаи WPA2 бар зидди gateway-и бесими NMEA 2000 аз синфи NavLink2 дар истгоҳи кории Windows 11-и ҳамлагар боқӣ мондаанд, меомӯзад. Муҳаққиқон ду тасвири физикии RAM-ро пеш ва пас аз ҳамла муқоиса карда, бо истифода аз FTK Imager, Volatility Framework, скрипти махсуси Python keyword-search ва коррелятсияи артефактҳо арзёбӣ карданд, ки раванди ҳамла то кадом андоза бозсозӣ мешавад.
Муҳити таҷрибавӣ киштии воқеӣ нест. Трафики амалиётӣ, ки GPS, heading, depth ва дигар системаҳои киштиро дар backbone-и NMEA 2000 намояндагӣ мекард, бо симулятори киштии Access Ocean Systems тавлид шуд; дастгоҳи Digital Yacht NavLink2 ҳамчун gateway байни NMEA 2000 ва IEEE 802.11 Wi-Fi истифода гардид. Як планшет ҳамчун муштарии NavLink2 ва истгоҳи қурбонӣ дар таҷриба хизмат кард. Дар марҳилаи ҳамлаи назоратшаванда WiFi Pineapple Mark VII қатъи пайвасти муштарӣ ва гирифтани handshake-и чорҷонибаи WPA2 ҳангоми пайвастшавии дубораро таъмин кард; баъдан дар манбаъ бо Aircrack-ng дар Windows 11 санҷиши назоратшавандаи офлайнии парол анҷом дода шуд.
Таҳлили RAM пас аз ҳамла на танҳо як из, балки бисёр категорияҳои артефактҳои бо ҳам қобили коррелятсияро ошкор кард: изҳои process-и Aircrack-ng ва браузер, боқимондаҳои интерфейси веби WiFi Pineapple дар хотира, изҳои driver-и USBHUB3 ва USBPcap, заминаҳои WiFi Pineapple ва NavLink2, истинодҳои PCAP ва луғати парол, маълумоти SSID/BSSID ва socket, боқимондаҳои сатри фармон ва маълумоти SID-и корбар вобаста ба process-ҳо. Манбаъ нишон медиҳад, ки арзёбии якҷояи ин артефактҳо ба бозсозии хати вақти ҳамла кӯмак мекунад.
Ҳадди муҳими тафсир чунин аст: таҳқиқот танҳо RAM-и истгоҳи кории Windows 11-и ҳамлагарро ҷамъоварӣ кардааст. Хотираи дохилии WiFi Pineapple, хотираи gateway-и NavLink2 ва додаҳои криминалистикии тарафи планшети қурбонӣ дар ин таҳқиқот омӯхта нашудаанд. Илова бар ин, тасвири RAM пас аз ҳамла фавран баъди анҷоми раванд гирифта шудааст; маълум нест артефактҳо пас аз соатҳо, рӯзҳо, reboot ё истифодаи дарозмуддати система чӣ қадар боқӣ мемонанд. Аз ин рӯ, бозёфтҳо барои шароити testbed-и назоратшаванда attacker-side forensic evidence-и қавӣ медиҳанд; ин бозсозии пурраи ҳодисаи воқеии киштӣ бо чанд дастгоҳ нест.
Чаро NMEA 2000 ва NavLink2 Дар Ин Таҳқиқот Аз Нигоҳи Амният Муҳиманд?
NMEA 2000 системаи иртиботии баҳрӣ аст, ки ба дастгоҳҳое чун GPS, heading, суръат, умқ ва сенсорҳои муҳити зист дар киштиҳо имкон медиҳад дар backbone-и бар асоси CAN дода мубодила кунанд; NavLink2 бошад gateway-е мебошад, ки ин backbone-и симиро ба муштариёни Wi-Fi мекушояд ва аз ин рӯ ҳадди амниятии аз ҷиҳати физикӣ бастатари NMEA 2000-ро ба минтақаи дастрасии радиои бесим васеъ мекунад.
Модели асосии амниятии NMEA 2000
NMEA 2000 бар меъмории Controller Area Network (CAN bus) асос ёфтааст. Тибқи муҳокимаи манбаъ, чунин шабакаҳои баҳрӣ таърихан барои муқовимат ба дастрасии ҳамлагар бештар ба ҷудокунии физикӣ такя кардаанд, на ба ҳифзи криптографӣ. Набудани механизмҳои аутентификатсияи паём ва якпорчагии паём дар backbone-и NMEA 2000-и бар асоси CAN, баъди ба даст овардани дастрасӣ ба шабака, message injection-и беиҷозат ё manipulation-и трафикро аз нигоҳи амният муҳим мегардонад.
Wireless gateway-ҳо ба монанди NavLink2 ин модели эътимодро тағйир медиҳанд. Дар ҳоле ки узви экипаж метавонад бо планшет ё дастгоҳи мобилӣ телеметрияи киштӣ, аз қабили GPS, heading ва speed-ро бесим бинад, ҳамон интерфейси бесим сатҳи нави дастрасиро ба backbone-и NMEA 2000 ба вуҷуд меорад.
Трафики асосии NMEA 2000, ки дар таҷриба тавлид шуд
| Категория | PGN | Шарҳи манбаъ |
|---|---|---|
| Navigation | 129025 | Position |
| Navigation | 129026 | Course Over Ground (COG) ва Speed Over Ground (SOG) |
| Navigation | 129029 | GNSS Position Data |
| Heading | 127250 | Vessel Heading |
| Heading | 127251 | Rate of Turn |
| Speed | 128259 | Speed, Water Referenced |
| Depth | 128267 | Water Depth |
| Environmental | 130306 | Wind Data |
| System | 126992 | System Time |
| System | 126993 | Heartbeat |
| System | 60928 | ISO Address Claim |
PGN, Parameter Group Number ихтисораи ибора аст ва гурӯҳҳои муайяни паём/додаро дар NMEA 2000 муайян мекунад. Рӯйхати PGN дар ин ҷо тамоми стандарти NMEA 2000-ро намояндагӣ намекунад; он танҳо бори асосии трафики дар testbed-и таҷрибавии таҳқиқоти манбаъ тавлидшударо нишон медиҳад.
Ҳамлаи Wi-Fi De-Authentication Дар Криминалистикаи Хотира Чӣ Гуна Из Мегузорад?
Гарчанде худи амали de-authentication дар муҳити радио рух медиҳад, истгоҳи кории Windows 11, ки ҳамларо идора мекунад, artefact-ҳои муваққатии RAM ба монанди process-ҳо, заминаи сатри фармон, driver-ҳо, истинодҳои файлҳои кушода ва PCAP, маълумоти сессияи шабака, боқимондаҳои интерфейси WiFi Pineapple дар браузер ва робитаҳои SID-и корбарро нигоҳ медорад; аз ин рӯ қисмҳои муҳими ҳамла тавассути volatile memory-и тарафи ҳамлагар бозсозӣ шудаанд.
De-authentication чист?
Дар шабакаҳои бесими IEEE 802.11 de-authentication frame як management frame аст, ки анҷоми муносибати мавҷудаи association/authentication байни муштарӣ ва access point-ро хабар медиҳад. Дар рафтори legacy 802.11, ки манбаъ баррасӣ мекунад, набудани ҳифзи кофии криптографӣ барои чунин management frame-ҳо имкон медиҳад бо фиристодани frame-и беиҷозат муштарии қонунӣ аз access point ҷудо карда шавад.
Пас аз аз даст додани пайвастшавӣ, вақте муштарӣ барои пайвастшавии дубора кӯшиш мекунад, handshake-и чорҷониба, ки қисми раванди WPA2 authentication аст, дубора ба вуҷуд меояд. Дар озмоиши назоратшавандаи таҳқиқот WiFi Pineapple намоён шудани ин рӯйдоди пайвастшавии дубора ва гирифтани пакетҳои EAPOL handshake-ро таъмин кардааст.
Handshake-и чорҷонибаи WPA2 чиро дар бар мегирад?
Манбаъ шарҳ медиҳад, ки паёмҳои гирифташудаи Extensible Authentication Protocol over LAN (EAPOL) дорои қиматҳои cryptographic nonce ва Message Integrity Code (MIC) мебошанд ва ин маълумот метавонад барои санҷиши офлайнии номзадҳои парол истифода шавад.
Pairwise Master Key (PMK), дар заминаи WPA2-PSK маводи асосии калид аст, ки аз номзади парол ҳосил мешавад. Pairwise Transient Key (PTK), сохтори муваққатии калиди хоси пайвастшавиро ифода мекунад. Message Integrity Code (MIC) бошад қимати санҷишест, ки барои дурустӣ/якпорчагии паём истифода мешавад. Дар таҳқиқот Aircrack-ng MIC-ро бо калидҳои аз номзадҳои луғат ҳосилшуда аз нав ҳисоб карда, бо қимати дохили capture муқоиса кардааст.
Манбаъ ин равандро дар шакли формула пешниҳод намекунад. Аз ин рӯ, барои PMK, PTK ё MIC муодилаҳои криптографии дар манбаъ набуда илова карда нашудаанд.
Рӯйхати назоратшавандаи парол
Муҳаққиқон барои озмоиш луғати сохторёфтаи парол бо номи NavPass.txt сохтаанд. Манбаъ мегӯяд, ки луғат тақрибан 1.679.616 номзад дошт ва номзадҳо аз ҳарфҳои калон, қиматҳои ададӣ ва намунаҳои вобаста ба истеҳсолкунанда/корбар сохта шудаанд.
Пароли таҷрибавии WPA2 PASS-AB80 дода шуда, дар луғат дар ҷойи 2212 буданаш гузориш шудааст. Версияи Aircrack-ng 1.7 аст ва манбаъ тақрибан 15.861,38 keys/s суръати санҷишро гузориш медиҳад. Қимати “1 дақиқа 45 сония” дар манбаъ ҳамчун вақти тахминӣ гузориш шудааст; Verianla онро ҳамчун қимати универсалии давомнокии ҳамлаи воқеӣ ё вақти шикастани парол дар ҷаҳони воқеӣ умумӣ намекунад.
Дастрасии муваффақи бесим чӣ маъно дошта метавонад?
Аз нигоҳи threat model-и манбаъ, ба даст овардани пароли WPA2 метавонад ба ҳамлагар имкон диҳад ба шабакаи бесим ҳамчун client-и қонунӣ ҳамроҳ шавад. Чунин дастрасӣ метавонад хавфҳои минбаъда, аз ҷумла назорати додаҳои навигатсионӣ, таҳлили трафик ё, агар write-capable interface мавҷуд бошад, manipulation-и дода бо паёмҳои қалбакии NMEA 2000-ро ба вуҷуд орад.
Аммо таҳқиқоти ҷорӣ ҳамаи ин натиҷаҳои эҳтимолии cyber-physical-ро ба таври таҷрибавӣ амалӣ намекунад. Муаллифон низ таъкид мекунанд, ки диққати онҳо network attack mechanics ва cyber-physical impact нест, балки attacker-side memory forensic visibility мебошад. Аз ин рӯ, натиҷаҳое мисли намоиши қалбакии GPS/heading натиҷаҳои дар таҷриба ченшуда нестанд, балки таъсирҳои эҳтимолии амниятии дастрасии муваффақ мебошанд.
Чаро volatile memory арзишманд аст?
RAM метавонад маълумоти муваққатӣ, аз қабили process state, command-line argument, network structure, file handle, driver ва application memory-ро, ки система ҳангоми кор истифода мекунад, нигоҳ дорад. Ҳатто агар файл аз диск ҳазф шавад ё ҳеҷ гоҳ ба таври доимӣ сабт нашуда бошад, кушода шудани он аз ҷониби барнома метавонад дар RAM боқимондаҳои path, handle ё buffer гузорад.
Равиши асосии ин таҳқиқот низ ба ҳамин хусусият такя мекунад: ҳолати тозаи Windows пеш аз ҳамла бо тасвири RAM, ки фавран пас аз анҷоми ҳамла гирифта шудааст, муқоиса шуда, ҳадаф муайян кардани на танҳо сохторҳои муқаррарии системаи амалиётӣ, балки артефактҳои наве мебошад, ки дар ҷараёни ҳамла пайдо шудаанд.
Чаро назоратҳои манфӣ муҳиманд?
Манбаъ танҳо равиши “пас аз ҳамла як string дидем, пас он аз ҳамла омадааст”-ро истифода намекунад. Дар Windows 11-и нав насбшуда фаъолиятҳои назорати манфӣ, аз қабили normal browsing, packet capture-и ба ҳамла иртиботнадошта ва иҷрои benign Aircrack-ng анҷом дода шудаанд. Ин назоратҳо барои фарқ кардани он истифода шуданд, ки артефактҳои муайян танҳо аз ҳузури восита дар система ба вуҷуд омадаанд ё воқеан аз занҷири ҳамла дар таҷриба сарчашма мегиранд.
Усул ва Натиҷаҳои Таҳқиқот
Компонентҳои testbed-и таҷрибавӣ
| Компонент | Нақши дар манбаъ додашуда |
|---|---|
| NMEA 2000 backbone | Шабакаи бар асоси CAN, ки паёмҳои навигатсионӣ ва сенсории баҳриро интиқол медиҳад |
| Access Ocean Systems vessel simulator | Тавлиди телеметрияи синтетикии навигатсионии аз ҷиҳати амалиётӣ пурмаъно |
| Digital Yacht NavLink2 NMEA 2000 Wireless Server | WPA2-PSK gateway, ки backbone-и NMEA 2000-ро ба муштариёни IEEE 802.11 Wi-Fi мекушояд |
| Consumer-grade tablet | Муштарие, ки барномаи навигатсиониро иҷро мекунад ва истгоҳи қурбонӣ дар таҷриба |
| WiFi Pineapple Mark VII | Wireless assessment platform барои de-authentication-и назоратшаванда ва гирифтани handshake-и чорҷониба |
| Windows 11 workstation | Низоми асосии ҳадаф барои cryptanalysis-и офлайн ва таҳқиқоти memory-forensics |
| FTK Imager 8.3 | Гирифтани тасвирҳои физикии RAM |
| Volatility Framework | Таҳлили process, driver, module, file, network ва дигар артефактҳои системаи амалиётӣ дар RAM |
| Graphviz 16.1.0 | Визуализатсияи робитаҳои process-и шубҳанок |
| Aircrack-ng 1.7 | Санҷиши назоратшавандаи офлайнии парол дар handshake-и гирифташудаи WPA2 |
Тартиби таҷриба
- NMEA 2000 testbed ва NavLink2 WPA2-PSK access point ба кор андохта шуданд.
- Планшет ба NavLink2 пайваст шуда, телеметрияи зиндаи навигатсионии аз симулятор омадаро бомуваффақият нишон дод.
- Барои истгоҳи кории тозаи Windows 11 тасвири baseline RAM пеш аз ҳамла гирифта шуд.
- Таҷрибаи назоратшавандаи de-authentication анҷом дода шуд ва ҳангоми пайвастшавии дубораи планшет handshake-и чорҷонибаи WPA2 гирифта шуд.
- PCAP-и гирифташуда дар таҷрибаи назоратшавандаи offline passphrase-recovery истифода шуд.
- Фавран пас аз анҷоми раванди ҳамла/санҷиши парол тасвири дуюми RAM гирифта шуд.
- Тасвирҳои pre-attack ва post-attack бо Volatility ва скрипти махсуси keyword-search муқоиса шуданд.
- Артефактҳои process, hardware, file, network, tool-usage ва account-level бо ҳам коррелятсия шуданд.
Ин тартиб тарҳи таҷрибавии назоратшавандаи таҳқиқотро шарҳ медиҳад. Ин дастури ҳамла ба системаҳои воқеӣ ё роҳнамои истифодаи беиҷозат нест.
Pre-attack baseline
Тасвири якуми RAM пас аз fresh boot-и Windows 11 гирифта шуд. Дар ин марҳила воситаҳои ҳамла, барномаҳои wireless-monitoring ё password-cracking utility-ҳо иҷро нашуданд. Ҳадаф гирифтани заминаи муқоисавӣ барои process-ҳои муқаррарии системаи амалиётӣ, background services ва kernel modules буд.
Post-attack acquisition
Тасвири дуюм фавран пас аз анҷоми de-authentication, handshake capture ва offline password-recovery гирифта шуд. Ин вақтбандӣ эҳтимоли гирифтани volatile artefact-ҳо, аз қабили process executive objects, command-line arguments, open file handles, network structures ва packet-buffer боқимондаҳоро пеш аз overwrite шудан зиёд мекунад.
Маҳдудияти муҳими ин тарҳ он аст, ки барои ҳар марҳилаи алоҳидаи ҳамла RAM snapshot-и ҷудогона гирифта нашудааст. Аз ин рӯ, таҳқиқот forensic fingerprint-и мустақили ҳар қадами ҳамларо не, балки фарқи пеш ва пас аз тамоми workflow-и ҳамла-ро меомӯзад.
Дар Ин Таҳқиқот FNR ва FPR = %0 Чӣ Маъно Дорад?
Натиҷаҳои FNR = %0 ва FPR = %0 танҳо маънои онро доранд, ки скрипти махсуси keyword-search се string-и мусбати пешакӣ муайяншуда ва се string-и назорати манфиро дар ин ҷуфти назоратшавандаи pre/post RAM дуруст ҷудо кардааст; ин натиҷаҳо нишон намедиҳанд, ки сатҳи умумии хатои скрипт барои ҳамаи артефактҳои эҳтимолии RAM, ҳамлаҳои дигар ё компютерҳои дигар %0 аст.
Ҷадвали назорати keyword-search
| Keyword-и назорат | Навъ | Мутобиқати Pre-Attack | Мутобиқати Post-Attack |
|---|---|---|---|
| WiFi Pineapple Mark VII | Мусбат | 0 | 4 |
| 00:13:37:AB:DE:C4 | Мусбат | 0 | 80 |
| DY-WIFI-AB80 | Мусбат | 0 | 51 |
| 1526660 | Манфӣ | 0 | 0 |
| 2AA52MK7 | Манфӣ | 0 | 0 |
| ZDIGNLINK | Манфӣ | 0 | 0 |
Натиҷа дар сатҳи control-query:
- True Positive (TP) = 3
- False Negative (FN) = 0
- True Negative (TN) = 3
- False Positive (FP) = 0
False-Negative Rate
Манбаъ FNR-ро чунин ҳисоб мекунад:
\[ FNR=\frac{FN}{TP+FN} \]
Формула чиро ҳисоб мекунад? Он чен мекунад, ки чанд қисми унсурҳои назоратии воқеан мусбат аз ҷониби скан гузаронда шудаанд.
FN: Шумораи query-ҳое, ки бояд мусбат бошанд, вале ёфт нашудаанд.
TP: Шумораи query-ҳое, ки бояд мусбат бошанд ва дуруст ёфт шудаанд.
Дар ин таҷриба:
\[ FNR=\frac{0}{3+0}=0=0\% \]
FNR таносуби беандоза аст. Аммо дар ин ҷо маҷмуа танҳо аз се string-и назоратии мусбат иборат аст; ин detection sensitivity-и ҳамаи артефактҳои memory-forensics нест.
False-Positive Rate
Манбаъ FPR-ро чунин ҳисоб мекунад:
\[ FPR=\frac{FP}{FP+TN} \]
Формула чиро ҳисоб мекунад? Он чен мекунад, ки чанд қисми унсурҳои назоратии воқеан манфӣ иштибоҳан ҳамчун мавҷуд қайд шудаанд.
FP: Шумораи query-ҳое, ки бояд манфӣ бошанд, вале нодуруст мутобиқ шудаанд.
TN: Шумораи query-ҳое, ки ҳамчун назорати манфӣ дуруст мутобиқ нашудаанд.
Дар ин таҷриба:
\[ FPR=\frac{0}{0+3}=0=0\% \]
Ин натиҷа низ танҳо барои се string-и назоратии манфӣ эътибор дорад. Азбаски намуна ҳамагӣ се унсур дорад, хатои мушоҳидашудаи %0 маънои онро надорад, ки эҳтимоли воқеии хатои усул аз ҷиҳати математикӣ сифр аст.
1. Артефактҳои process identification
Бароришҳои Volatility pslist ва psscan бо baseline муқоиса шуда, робитаҳои process бо Graphviz визуализатсия карда шуданд. Манбаъ process-ҳои вобаста ба Aircrack-ng ва process-ҳои Microsoft Edge-ро, ки барои дастрасӣ ба интерфейси идоракунии WiFi Pineapple истифода шудаанд, ҳамчун нишондиҳандаҳои муҳим муайян кардааст.
Дар бахши Process манбаъ дар як ҷумла номи браузерро msegde.exe менависад; дар шарҳи фаврии баъдӣ ва бахшҳои минбаъда шакли msedge.exe-ро истифода мебарад. Verianla инро ҳамчун фарқи навишт дар дохили манбаъ арзёбӣ мекунад ва онро ҳамчун мавҷудияти ду process-и гуногуни браузер тафсир намекунад.
2. Артефактҳои hardware-device
Таҳлили RAM изҳои driver ба монанди USBHUB3 ва USBPcap-ро ошкор кардааст. Тибқи манбаъ, азбаски WiFi Pineapple тавассути USB hub-и беруна пайваст буд ва packet capture анҷом дода шуд, ин изҳои driver бо таҷҳизоти testbed пайваст карда шуданд.
Боқимондаҳои context ва MAC-address вобаста ба WiFi Pineapple Mark VII ва NavLink2 server низ дар хотира пайдо шуданд. Аммо манбаъ махсусан таъкид мекунад, ки MAC-адресҳоро метавон spoof кард ва як artefact-и MAC танҳо далели қатъии иштироки дастгоҳи муайян дар ҳамла шуда наметавонад.
3. Артефактҳои File
Дар таҳлили Volatility filescan ва handle enumeration истинодҳои файлӣ вобаста ба амалиёти packet-capture пайдо шуданд. Вақте мазмуни луғати пароли омодашудаи NavPass.txt тавассути plugin-ҳои стандартии дахлдор мустақим гирифта нашуд, скрипти махсуси Python keyword-search истифода шуда, боқимондаҳои луғат дар RAM пайдо шуданд.
Таҳлил инчунин reference pointer-ҳои файли PCAP-и handshake-и гирифташуда ва боқимондаҳои passphrase-и алоҳида аз луғатро ошкор кард. Ин ҳолат принсипи криминалистикиро нишон медиҳад, ки ҳатто агар файл баъдтар аз диск ҳазф шавад, file handle-ҳои кушода ё cached memory segment-ҳо метавонанд истифода шудани файлро дар гузашта нишон диҳанд.
Artefact-ҳои wireless-context ба монанди SSID, BSSID, маълумоти encryption ва Wi-Fi Protected Setup state низ дар ин марҳила гузориш шуданд.
4. Артефактҳои Network-session
Таҳлили network-и Volatility дар attack phase сохторҳои фаъоли IP address ва network socket-ро ошкор кард. Қиматҳои SSID/BSSID-и WiFi Pineapple ва NavLink2 ва заминаи MAC-и истгоҳи кории Windows-и ҳамлагар дар RAM ҳамроҳ бо дигар артефактҳо пайдо шуданд.
Дар муқоиса бо baseline, танҳо пас аз attack-tool execution пайдо шудани баъзе воридоти network-related имкон дод онҳоро бо марҳилаи фаъоли таҷриба пайваст кунанд. Бо вуҷуди ин, network artefact-ҳо низ барои attribution-и ҳамла ба танҳоӣ истифода нашуданд; онҳо бо далелҳои process ва file якҷоя арзёбӣ гардиданд.
5. Изҳои истифодаи Software-tool
Скани RAM Aircrack-ng executable mapping-ҳо, process-memory string-ҳо ва боқимондаҳои command-line argument-ро нишон дод. Манбаъ ин натиҷаро ҳамчун намуна арзёбӣ мекунад, ки ҳатто агар ҳамлагар кӯшиш кунад воситаро аз диск хориҷ кунад, дар вақти иҷро ё фавран пас аз он изҳое чун executable fragment, runtime library ва command string метавонанд дар RAM боқӣ монанд.
Ин натиҷа маънои онро надорад, ки “дар RAM ҳамеша тамоми таърихи барнома вуҷуд дорад”. Фаъолияти система, memory allocation-и нав, process termination ва гузашти вақт метавонанд боиси overwrite шудани ин боқимондаҳо гарданд.
6. Артефактҳои вобаста ба ҳисоби корбар
Plugin-и Volatility 3 windows.getsids барои таҳқиқи сохторҳои Security Identifier (SID) дар suspicious process token-ҳо истифода шуд. Манбаъ гузориш медиҳад, ки Aircrack-ng, cmd.exe ва browser process-ҳо бо заминаи корбари воридшудаи “Erasmus” дар таҷриба пайваст буданд.
Ин робита аз он ҷиҳат муҳим аст, ки нишон медиҳад process дар кадом Windows security context иҷро шудааст. Заминаҳои Interactive ва console logon бо он мувофиқанд, ки восита на ҳамчун background system service, балки дар дохили user session-и воридшуда иҷро шудааст.
Оё SID Танҳо Худаш Шахсияти Ҳамлагарро Исбот Мекунад?
Не. SID метавонад нишон диҳад, ки process-и муайян дар кадом заминаи амниятии корбари Windows иҷро шудааст, аммо худи он муайян намекунад, ки кадом шахс компютерро ҷисман истифода кардааст; ҳисоб метавонад суиистифода шавад ё ҳамлагари дорои иҷозати кофӣ метавонад заминаи амниятиро manipulation кунад. Аз ин рӯ, SID бояд бо process, command-line, authentication, network ва device artefact-ҳо якҷоя тасдиқ карда шавад.
Чаро коррелятсияи далелҳо лозим аст?
Яке аз нуқтаҳои қавии методологии ин таҳқиқот он аст, ки намудҳои гуногуни артефактҳоро ба танҳоӣ ба ҳукми қатъӣ табдил намедиҳад. Масалан:
- MAC-адреси WiFi Pineapple метавонад spoof шуда бошад.
- Дар RAM будани executable худ аз худ исбот намекунад, ки он амали мушаххаси ҳамларо анҷом додааст.
- SID process security context-ро нишон медиҳад, вале шахсияти физикиро қатъӣ муайян намекунад.
- PCAP path метавонад истифода шудани файлро нишон диҳад, аммо тамоми attack timeline-ро танҳо худаш намесозад.
Баръакс, вақте дар як фосилаи вақт Aircrack-ng process, command line, PCAP reference, боқимондаи NavPass.txt, изи WiFi Pineapple interface, USB/network context ва ҳамон SID-и корбар якҷоя пайдо мешаванд, ривояти криминалистикӣ хеле қавитар мегардад.
Натиҷаҳое, ки таҳқиқот мустақиман дастгирӣ мекунад
- Дар таҷрибаи назоратшаванда de-authentication ва WPA2 passphrase-recovery workflow дар RAM-и Windows-и ҳамлагар чанд навъи артефакт боқӣ гузошт.
- Муқоисаи тасвирҳои pre-attack ва post-attack memory ба ҷудо кардани baseline Windows activity аз нишондиҳандаҳои дар марҳилаи ҳамла пайдошуда кӯмак кард.
- Изҳои Aircrack-ng execution дар RAM дар заминаҳои process, executable mapping ва command-line муайян шуданд.
- Боқимондаҳои browser-memory вобаста ба истифодаи WiFi Pineapple web interface пайдо шуданд.
- USBPcap, USBHUB ва дигар hardware-related artefact-ҳо бо воситаҳои берунаи testbed пайваст карда шуданд.
- Боқимондаҳои файлӣ вобаста ба PCAP ва NavPass.txt дар RAM пайдо шуданд.
- Network artefact-ҳо ба монанди network socket, SSID, BSSID ва interface context бо марҳилаи ҳамла пайваст карда шуданд.
- Таҳлили Process SID нишон дод, ки баъзе attack-related process-ҳо дар як authenticated Windows user context иҷро шудаанд.
- Дар санҷиши keyword-search бо се назорати мусбат ва се назорати манфӣ FNR ва FPR-и мушоҳидашуда %0 буданд.
Натиҷаҳое, ки таҳқиқот дастгирӣ намекунад
- Нишон дода нашудааст, ки ҳар ҳамлаи Wi-Fi de-authentication ҳамон artefact-ҳои RAM-ро боқӣ мегузорад.
- Нишон дода нашудааст, ки дар версияҳои дигари Windows, Linux, macOS ё wireless driver-ҳои дигар ҳамон тартиби артефактҳо ҳифз мешавад.
- Мазмуни RAM ё persistent storage-и худи WiFi Pineapple дар ин таҳқиқот аз нуқтаи назари memory-forensics омӯхта нашудааст.
- Ҳодисаҳои тарафи NavLink2 ва планшети қурбонӣ бо attacker-side timeline ба таври мустақилона cross-validation карда нашудаанд.
- Пойдории post-attack artefact-ҳо пас аз соатҳо, рӯзҳо ё reboot чен карда нашудааст.
- Нишон дода нашудааст, ки FNR ва FPR-и скрипти keyword-search барои ҳамаи string-ҳои эҳтимолии RAM %0 аст.
- Нишон дода нашудааст, ки як MAC-адрес танҳо худаш дастгоҳи ҳамлагарро қатъӣ муайян мекунад.
- Нишон дода нашудааст, ки як SID танҳо худаш шахсияти физикии ҳамлагарро исбот мекунад.
- Исбот нашудааст, ки wireless compromise-и дар testbed-и назоратшаванда нишон додашуда дар киштиҳои воқеии амалиётӣ дар ҳамон шароит рух медиҳад.
- Таҳқиқот таъсирҳои амалиётии manipulation-и додаҳои навигатсиониро дар киштии воқеӣ ба таври таҷрибавӣ чен накардааст.
Маҳдудиятҳое, ки манбаъ ошкоро зикр мекунад
Testbed-и назоратшаванда: Гарчанде комбинатсияи hardware ва software кӯшиш мекунад сенарияи воқеии maritime-ро тақлид кунад, гуногунии дастгоҳҳо, network load, background process, electromagnetic interference ва wireless activity-и ҳамзамон дар киштиҳои амалиётӣ мураккабтар аст.
Fresh baseline: Baseline аз системаи тозаи Windows 11 пас аз оғози нав гирифта шудааст. Дар компютери воқеие, ки муддати дароз кор кардааст, cached data, боқимондаҳои process-и гузашта ва background activity метавонанд RAM-ро хеле мураккабтар кунанд.
Пойдории артефактҳо: Тасвири post-attack фавран пас аз анҷоми ҳамла гирифта шудааст. Манбаъ чен накардааст, ки артефактҳо бо гузашти вақт чӣ қадар зуд гум мешаванд ё overwrite мегарданд.
Вобастагӣ аз платформа: Artefact-ҳои ёфтшуда бо Windows 11, wireless driver-ҳои истифодашуда ва tool chain-и муайян сахт вобастаанд. Платформаҳои дигар метавонанд артефактҳои дигар ба вуҷуд оранд.
Forensic viewpoint-и яктарафа:Memory acquisition танҳо дар Windows workstation-и ҳамлагар анҷом дода шудааст. Азбаски тарафи gateway ва планшети қурбонӣ ҷамъоварӣ нашудааст, таҳқиқот attacker-side reconstruction медиҳад; ин multi-device incident reconstruction-и пурра нест.
Самтҳои кори оянда
Манбаъ RAM snapshot-ҳои пайдарпай барои омӯхтани пойдории артефактҳо дар фосилаҳои гуногуни пас аз ҳамла, таҳлил пас аз system reboot, operational workload-ҳои дарозтар, NMEA 2000 traffic load-ҳои гуногун, dynamic in-memory password generation ва муҳитҳои multi-gateway test-ро ҳамчун самтҳои кори оянда зикр мекунад.
Илова бар ин, якҷоя кардани манбаъҳои attacker memory, packet capture, wireless gateway ва victim-device evidence барои анҷом додани multi-source forensic reconstruction дар шароити воқеии баҳрӣ ба нақша гирифта шудааст.
Истифодаи зеҳни сунъӣ дар скрипти Python-и Appendix B
Манбаъ ошкоро мегӯяд, ки скрипти artefact extraction/keyword-search Python дар Appendix B бо кӯмаки як large language model тибқи меъёрҳои муайянкардаи муаллифон сохта шудааст. Баъдан муаллифон скриптро баррасӣ ва тасдиқ карда, изҳор доштаанд, ки experimental design, data-collection decisions ва analysis кори илмии худи онҳост.
Ин ҷузъ муҳим аст, зеро provenance-и скриптро шарҳ медиҳад; аммо ин маънои онро надорад, ки forensic findings-и таҳқиқот тафсири автоматии мустақими модели зеҳни сунъӣ аст. Таҳлили RAM ва тафсири натиҷаҳоро муҳаққиқон анҷом додаанд.
Ёддошт оид ба Манбаъ ва Усул
Унвони аслӣ: Cracking the Maritime Handshake: Memory Forensics of Wi-Fi De-Authentication Attack on NavLink2 NMEA 2000 Server
Муаллифон ва тартиб: Erasmus Mfodwo; Cihan Varol; Rasheed Amar; Narasimha Karpoor Shashidhar; Ahmet Furkan Aydogan.
Corresponding author: Rasheed Amar.
Corresponding e-mail: axr249@shsu.edu
Аффилиатсия 1: Department of Computer Science, Sam Houston State University, Huntsville, TX 77340, USA.
Аффилиатсия 2: Department of Computer Science, University of North Carolina Wilmington, Wilmington, NC 28403, USA.
Мутобиқати муаллиф-аффилиатсия: Erasmus Mfodwo, Cihan Varol, Rasheed Amar ва Narasimha Karpoor Shashidhar — аффилиатсия 1; Ahmet Furkan Aydogan — аффилиатсия 2.
Саҳми баробар: Дар манбаъ изҳороти саҳми баробар ё ҳаммуаллифи аввал вуҷуд надорад.
Academic Editor: Hung-Yu Chien.
Маҷалла: Electronics.
Ношир: MDPI, Basel, Switzerland.
ISSN: 2079-9292.
Ҷилд / шумора: Volume 15, Issue 20.
Рақами мақола: 4645.
Соли нашр: 2026.
DOI: 10.3390/electronics15204645.
Пайванди расмӣ: https://doi.org/10.3390/electronics15204645
Навъи манбаъ: Article; таҳқиқоти назоратшавандаи таҷрибавии maritime cybersecurity ва volatile-memory digital-forensics.
Ҳолати баррасии ҳамтоён: Electronics дар сабти расмии маҷаллаи MDPI ҳамчун international, peer-reviewed ва open-access journal тавсиф мешавад.
Received: 3 сентябри 2026.
Revised: 2 октябри 2026.
Accepted: 6 октябри 2026.
Published: 11 октябри 2026.
Иҷозатнома: Creative Commons Attribution 4.0 International (CC BY 4.0).
Ҳолати preprint: Манбаи баррасишуда мақолаи нашршудаи маҷаллаи Electronics аст. PDF версияи алоҳидаи preprint-и ин таҳқиқотро нишон намедиҳад.
Тамаркузи асосии илмӣ: Таҳлили криминалистикии volatile-memory artefact-ҳое, ки пас аз workflow-и назоратшавандаи Wi-Fi de-authentication ва WPA2 passphrase-recovery бар зидди NavLink2 NMEA 2000 wireless gateway дар истгоҳи кории Windows-и ҳамлагар боқӣ мондаанд.
Testbed: NMEA 2000 backbone; Access Ocean Systems vessel simulator; Digital Yacht NavLink2 NMEA 2000 Wireless Server; consumer-grade tablet; WiFi Pineapple Mark VII; Windows 11 workstation.
Трафики муқаррарӣ: Бо AOS simulator паёмҳои position, COG/SOG, GNSS, vessel heading, rate of turn, water-referenced speed, water depth, wind, system time, heartbeat ва ISO address claim тавлид шуданд.
Wireless security: NavLink2 access point-и бо WPA2 Pre-Shared Key ҳифзшударо сохтааст.
WiFi Pineapple: Ҳамчун wireless-assessment platform-и назоратшаванда, ки дар ҳамон канали 2,4 GHz кор мекард, барои de-authentication ва handshake capture истифода шуд.
Password dictionary: NavPass.txt; тақрибан 1.679.616 candidate passphrase.
Passphrase-и таҷрибавӣ: PASS-AB80; манбаъ position 2212 дар луғатро гузориш медиҳад.
Aircrack-ng: Version 1.7; тақрибан 15.861,38 keys/s гузориш шудааст.
Memory acquisition: Бо FTK Imager 8.3 ду full physical memory image: baseline пеш аз ҳамла ва пас аз ҳамла.
Memory analysis: Методология Volatility Framework 2 ва 3-ро зикр мекунад; ҷараёни муфассали forensic-analysis махсусан тавассути plugin-ҳои Volatility 3 гузориш шудааст.
Graph visualization: Graphviz 16.1.0.
Keyword validation: Се string-и назоратии мусбат ва се манфӣ.
Натиҷаи назорати мушоҳидашуда: TP=3, FN=0, TN=3, FP=0; FNR=0%, FPR=0%. Ин таносубҳо танҳо барои шаш predefined control query эътибор доранд.
Категорияҳои артефакт: Process identification; hardware device; file; network session; software tool usage; attacker/account context.
Артефактҳои Process: Боқимондаҳои Microsoft Edge process, ки бо Aircrack-ng process ва command-line робитаҳо ва истифодаи WiFi Pineapple web interface пайвастанд.
Ёддошт оид ба номгузории Process: Манбаъ дар як ҷумла msegde.exe, дар матни баъдӣ msedge.exe менависад. Ин фарқи навишт ҳамчун ду process-и алоҳида тафсир нашудааст.
Артефактҳои Hardware: Изҳои USBHUB3, USBPcap ва context-и WiFi Pineapple/NavLink2.
Артефактҳои File: NavPass.txt, captured PCAP path/reference, боқимондаҳои passphrase-и луғат ва маълумоти вобастаи wireless-context.
Артефактҳои Network: IP/socket structures, SSID, BSSID, workstation MAC ва заминаи wireless environment.
Account attribution: Гузориш шудааст, ки Aircrack-ng, cmd.exe ва browser process-ҳо ба як logged-in user security context пайвастанд. Манбаъ махсусан таъкид мекунад, ки маълумоти SID танҳо худаш шахсияти физикиро исбот намекунад.
Назоратҳои манфӣ: Фаъолиятҳое мисли normal browsing, unrelated packet capture ва benign Aircrack-ng execution дар fresh Windows 11 истифода шуданд.
Доираи хотира: Танҳо хотираи Windows workstation-и ҳамлагар гирифта шуд. Internal memory-и WiFi Pineapple, хотираи NavLink2 gateway ва хотираи victim tablet таҳлил нашуданд.
Ҳадди вақтӣ: Post-attack RAM фавран пас аз анҷоми workflow-и ҳамла гирифта шуд; artefact persistence/decay дар фосилаҳои гуногуни вақт чен карда нашуд.
Ҳадди платформа: Бозёфтҳо ба Windows 11, driver-ҳои истифодашуда ва toolchain-и муайян вобастаанд; онҳо набояд мустақиман ба дигар системаҳои амалиётӣ умумӣ карда шаванд.
Ҳадди саҳроӣ: Таҷриба дар maritime testbed-и назоратшаванда анҷом дода шуд; ин санҷиши дарозмуддати саҳроӣ дар киштии амалиётӣ нест.
Саҳмҳои муаллифон: Conceptualization — Erasmus Mfodwo ва Cihan Varol; methodology — Erasmus Mfodwo ва Rasheed Amar; validation — Rasheed Amar; formal analysis — Cihan Varol ва Rasheed Amar; resources — Ahmet Furkan Aydogan; data curation — Erasmus Mfodwo; writing—original draft — Erasmus Mfodwo; review and editing — Narasimha Karpoor Shashidhar, Cihan Varol ва Rasheed Amar; visualization — Erasmus Mfodwo; project administration ва supervision — Cihan Varol ва Rasheed Amar.
Маблағгузорӣ: Таҳқиқот маблағгузории беруна нагирифтааст.
Data Availability: Додаҳои таҳқиқот ва keyword-search script аз ҷониби манбаъ дар GitHub ҳамчун дастрасии кушода нишон дода шудаанд: https://github.com/Mun-dus/Memory-Forensics-of-NMEA-2000-Wireless-De-Auth-Attack-Keyword-Search-Script
Истифодаи LLM: Artifact-extraction Python script дар Appendix B тибқи меъёрҳои муайянкардаи муаллифон бо кӯмаки large language model омода шуда, баъдан аз ҷониби муаллифон баррасӣ ва тасдиқ шудааст. Дар манбаъ ҳамчунин гуфта шудааст, ки experimental design, data-collection decisions ва analysis ба муаллифон тааллуқ доранд.
Баромади манфиатҳо: Муаллифон изҳор мекунанд, ки баромади манфиатҳо вуҷуд надорад.
Натиҷаи асосии илмӣ: Дар шароити назоратшаванда artefact-ҳои ҳамдигарро пуркунандаи process, hardware, file, network, tool ва account дар хотираи Windows-и ҳамлагар далели кофии контекстӣ барои бозсозии хати вақти attacker-side-и workflow-и de-authentication ва WPA2 passphrase-recovery дода тавонистанд.
Ҳадди асосии тафсир: Як artefact malicious attribution-и қатъӣ намедиҳад. Қувваи forensic, ки манбаъ пешниҳод мекунад, аз cross-correlation-и категорияҳои мустақили артефактҳо ба вуҷуд меояд.
Шарҳ гузоред
Нишонии почтаи электронии шумо нашр намешавад. Майдонҳои ҳатмӣ бо * нишон дода шудаанд