


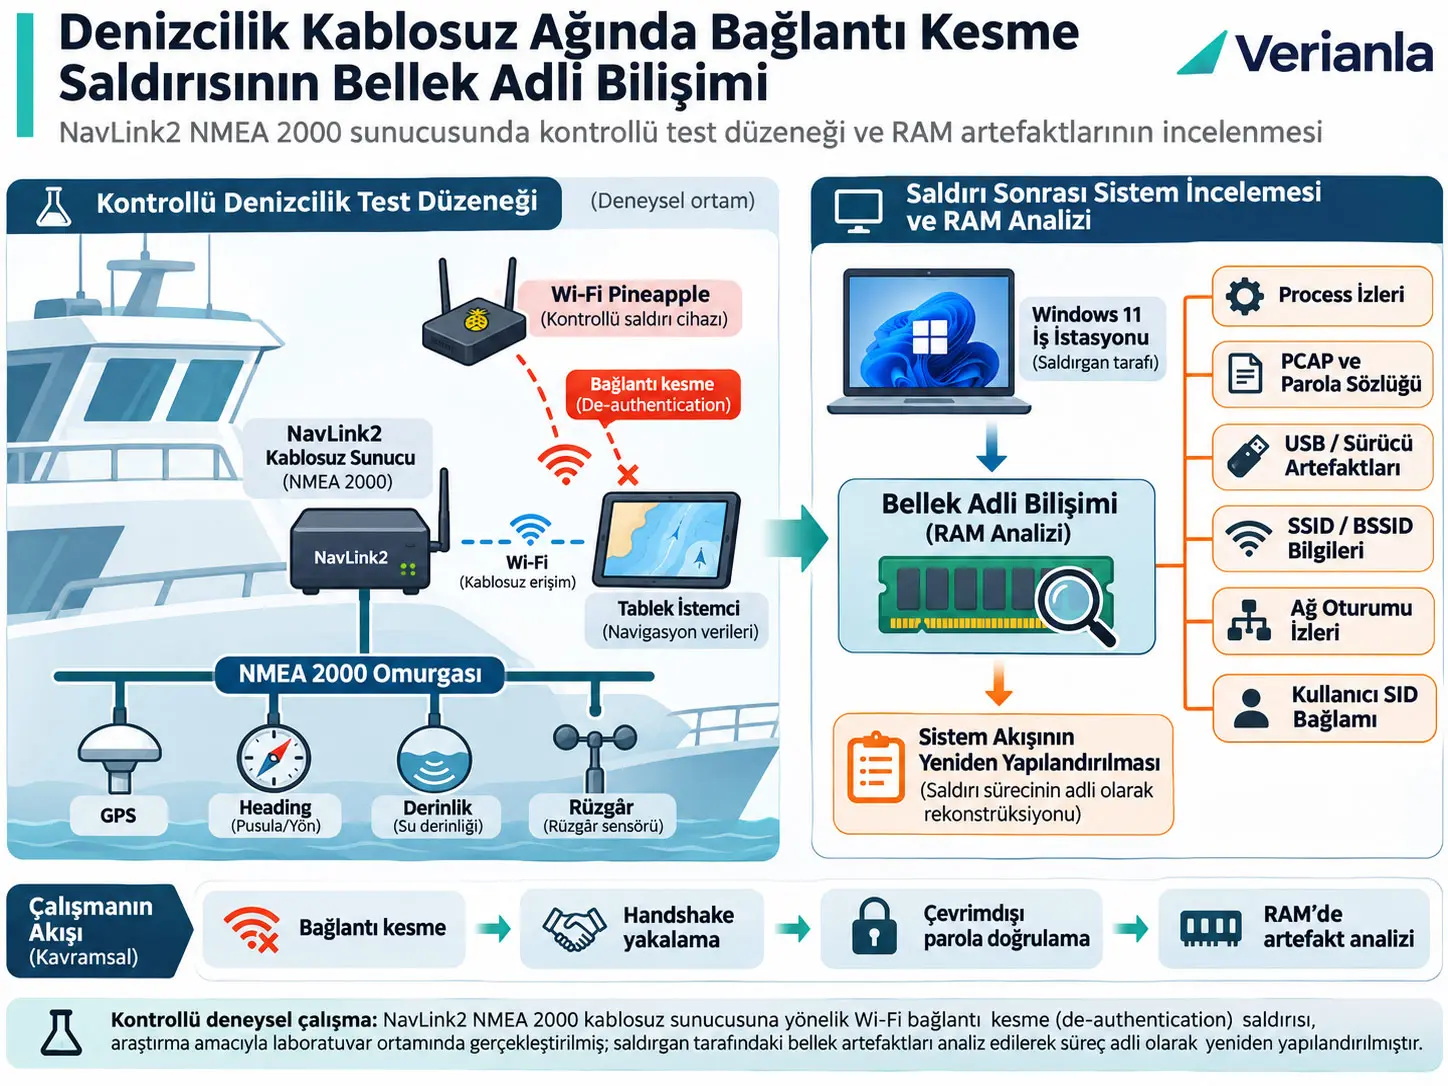
Bellek adli bilişimi (memory forensics), çalışan bir sistemin geçici belleğinde bulunan process, driver, network, dosya, kullanıcı güvenlik bağlamı ve uygulama kalıntılarını inceleyerek sistemde gerçekleşmiş faaliyetleri yeniden kurmaya çalışan dijital adli bilişim yaklaşımıdır. Bu çalışma, NavLink2 sınıfı bir NMEA 2000 kablosuz gateway'e yönelik kontrollü Wi-Fi de-authentication ve WPA2 dört yönlü handshake yakalama deneyinden sonra saldırganın Windows 11 iş istasyonunda kalan volatile-memory artefaktlarını incelemektedir. Araştırmacılar saldırı öncesi ve saldırı sonrası iki fiziksel RAM görüntüsünü karşılaştırmış; FTK Imager, Volatility Framework, özel bir Python keyword-search betiği ve artefakt korelasyonu kullanarak saldırı sürecinin ne ölçüde yeniden kurulabileceğini değerlendirmiştir.
Deneysel ortam gerçek bir gemi değildir. NMEA 2000 omurgasına bağlı GPS, heading, depth ve başka gemi sistemlerini temsil eden operasyonel trafik Access Ocean Systems gemi simülatörüyle üretilmiş; Digital Yacht NavLink2 cihazı NMEA 2000 ile IEEE 802.11 Wi-Fi arasında gateway olarak kullanılmıştır. Bir tablet NavLink2'nin istemcisi ve deneydeki kurban istasyon olarak görev yapmıştır. Kontrollü saldırı aşamasında WiFi Pineapple Mark VII istemcinin bağlantısının kesilmesini ve yeniden bağlanma sırasında WPA2 dört yönlü handshake'in yakalanmasını sağlamış; kaynak daha sonra Windows 11 üzerinde Aircrack-ng ile kontrollü çevrimdışı parola doğrulama işlemi gerçekleştirmiştir.
Saldırı sonrasındaki RAM analizi yalnız tek bir iz değil, birbiriyle ilişkilendirilebilen çok sayıda artefakt kategorisi ortaya çıkarmıştır: Aircrack-ng ve tarayıcı process izleri, WiFi Pineapple web arayüzünün bellekteki kalıntıları, USBHUB3 ve USBPcap sürücü izleri, WiFi Pineapple ve NavLink2 bağlamları, PCAP ve parola sözlüğü referansları, SSID/BSSID ve socket bilgileri, komut satırı kalıntıları ve process'lerle ilişkili kullanıcı SID bilgileri. Kaynak bu artefaktların birlikte değerlendirilmesinin saldırı zaman çizgisini yeniden kurmaya yardımcı olduğunu göstermektedir.
Önemli yorum sınırı şudur: çalışma yalnız saldırganın Windows 11 iş istasyonunun RAM'ini toplamıştır. WiFi Pineapple'ın iç belleği, NavLink2 gateway'in belleği ve kurban tablet tarafındaki adli veriler bu çalışmada incelenmemiştir. Ayrıca saldırı sonrası RAM görüntüsü işlem tamamlandıktan hemen sonra alınmıştır; artefaktların saatler, günler, yeniden başlatmalar veya uzun süreli sistem kullanımı sonrasında ne kadar kalacağı bilinmemektedir. Dolayısıyla bulgular kontrollü testbed koşulları için güçlü attacker-side forensic evidence sağlamaktadır; tam kapsamlı çok cihazlı gerçek gemi olay rekonstrüksiyonu değildir.
NMEA 2000 ve NavLink2 Bu Çalışmada Neden Güvenlik Açısından Kritik?
NMEA 2000, gemilerde GPS, heading, hız, derinlik ve çevresel sensörler gibi cihazların CAN tabanlı bir omurga üzerinde veri paylaşmasını sağlayan denizcilik iletişim sistemidir; NavLink2 ise bu kablolu omurgayı Wi-Fi istemcilerine açan bir gateway olduğundan, fiziksel olarak daha kapalı olan NMEA 2000 güven sınırını kablosuz radyo erişim alanına doğru genişletmektedir.
NMEA 2000'un temel güven modeli
NMEA 2000, Controller Area Network (CAN bus) mimarisine dayanır. Kaynağın tartışmasına göre bu tür denizcilik ağları tarihsel olarak saldırgan erişimine karşı kriptografik korumadan çok fiziksel izolasyona güvenmiştir. CAN tabanlı NMEA 2000 omurgasında mesaj kimlik doğrulaması ve mesaj bütünlüğü mekanizmalarının bulunmaması, ağ erişimi elde edildikten sonra yetkisiz mesaj injection veya trafik manipülasyonunu güvenlik açısından önemli hale getirir.
NavLink2 gibi wireless gateway'ler bu güven modelini değiştirir. Bir mürettebat üyesi tablet veya mobil cihazla kablosuz olarak GPS, heading ve speed gibi gemi telemetrisini görebilirken aynı kablosuz arabirim NMEA 2000 omurgasına yönelik yeni bir erişim yüzeyi oluşturur.
Deneyde üretilen temel NMEA 2000 trafiği
| Kategori | PGN | Kaynak açıklaması |
|---|---|---|
| Navigation | 129025 | Position |
| Navigation | 129026 | Course Over Ground (COG) ve Speed Over Ground (SOG) |
| Navigation | 129029 | GNSS Position Data |
| Heading | 127250 | Vessel Heading |
| Heading | 127251 | Rate of Turn |
| Speed | 128259 | Speed, Water Referenced |
| Depth | 128267 | Water Depth |
| Environmental | 130306 | Wind Data |
| System | 126992 | System Time |
| System | 126993 | Heartbeat |
| System | 60928 | ISO Address Claim |
PGN, Parameter Group Number ifadesinin kısaltmasıdır ve NMEA 2000 üzerinde belirli mesaj/veri gruplarını tanımlar. Buradaki PGN listesi bütün NMEA 2000 standardını temsil etmez; yalnız kaynak çalışmanın deney testbed'inde oluşturduğu temel trafik yüküdür.
Wi-Fi De-Authentication Saldırısı Bellek Adli Bilişiminde Nasıl İz Bırakıyor?
Bu deneyde de-authentication işleminin kendisi radyo ortamında gerçekleşse de saldırıyı yöneten Windows 11 iş istasyonu process'ler, komut satırı bağlamı, sürücüler, açık dosya ve PCAP referansları, ağ oturumu bilgileri, tarayıcıda WiFi Pineapple arayüz kalıntıları ve kullanıcı SID ilişkileri gibi geçici RAM artefaktları tuttuğu için saldırının önemli bölümleri saldırgan tarafındaki volatile memory üzerinden yeniden kurulabilmiştir.
De-authentication nedir?
IEEE 802.11 kablosuz ağlarında de-authentication frame, istemci ile access point arasındaki mevcut association/authentication ilişkisinin sona erdirildiğini bildiren yönetim frame'idir. Kaynağın ele aldığı legacy 802.11 davranışında bu yönetim frame'lerinin yeterli kriptografik korumaya sahip olmaması, yetkisiz frame gönderilerek meşru istemcinin access point'ten koparılabilmesini mümkün kılmaktadır.
İstemci bağlantısını kaybettikten sonra yeniden bağlanmaya çalıştığında WPA2 authentication işleminin parçası olan dört yönlü handshake yeniden oluşur. Çalışmanın kontrollü testinde WiFi Pineapple bu yeniden bağlanma olayının görünür olmasını ve EAPOL handshake paketlerinin yakalanmasını sağlamıştır.
WPA2 dört yönlü handshake ne taşır?
Kaynak, yakalanan Extensible Authentication Protocol over LAN (EAPOL) mesajlarının cryptographic nonce değerleri ile Message Integrity Code (MIC) içerdiğini ve bu bilgilerin çevrimdışı parola adaylarının doğrulanmasında kullanılabildiğini açıklamaktadır.
Pairwise Master Key (PMK), WPA2-PSK bağlamında parola adayından türetilen temel anahtar malzemesidir. Pairwise Transient Key (PTK), bağlantıya özgü geçici anahtar yapısını temsil eder. Message Integrity Code (MIC) ise mesajın doğruluğu/bütünlüğü için kullanılan doğrulama değeridir. Çalışmada Aircrack-ng, sözlükteki adaylardan türetilen anahtarlarla MIC'i yeniden hesaplayıp capture içindeki değerle karşılaştırmıştır.
Kaynak bu süreci formül halinde vermemektedir. Bu nedenle PMK, PTK veya MIC için kaynakta olmayan kriptografik denklemler eklenmemiştir.
Kontrollü parola listesi
Araştırmacılar test için NavPass.txt adlı yapılandırılmış bir parola sözlüğü oluşturmuştur. Kaynak sözlükte yaklaşık 1.679.616 aday bulunduğunu, adayların büyük harf, sayısal değer ve üretici/kullanıcı kaynaklı örüntülerden oluşturulduğunu belirtmektedir.
Deneysel WPA2 parolası PASS-AB80 olarak verilmiş ve sözlükte 2212. sırada bulunduğu raporlanmıştır. Aircrack-ng sürümü 1.7'dir ve kaynak yaklaşık 15.861,38 keys/s test oranı bildirmektedir. Kaynaktaki “1 dakika 45 saniye” değeri tahmini süre olarak raporlanmıştır; Verianla bunu gerçek saldırı süresinin evrensel değeri veya gerçek dünyadaki parola kırma süresi olarak genellememektedir.
Başarılı kablosuz erişim ne anlama gelebilir?
Kaynağın tehdit modeli açısından WPA2 parolasının ele geçirilmesi, saldırganın kablosuz ağa meşru bir client gibi katılmasına olanak verebilir. Böyle bir erişim navigasyon verilerinin izlenmesi, trafik analizi veya write-capable interface mevcutsa sahte NMEA 2000 mesajlarıyla veri manipülasyonu gibi daha ileri riskler oluşturabilir.
Ancak mevcut çalışma bu olası cyber-physical sonuçların tamamını deneysel olarak gerçekleştirmemektedir. Yazarlar da odaklarının network attack mechanics ve cyber-physical impact değil, attacker-side memory forensic visibility olduğunu belirtmektedir. Dolayısıyla sahte GPS/heading gösterimi gibi sonuçlar çalışmanın deneyde ölçtüğü sonuçlar değil, başarılı erişimin olası güvenlik etkileridir.
Volatile memory neden değerlidir?
RAM bir sistemin çalışırken kullandığı process state, command-line argument, network structure, file handle, driver ve application memory gibi geçici bilgileri barındırabilir. Disk üzerindeki bir dosya silinse veya hiç kalıcı olarak yazılmasa bile uygulamanın onu açmış olması RAM'de path, handle veya buffer kalıntısı bırakabilir.
Bu çalışmanın temel yaklaşımı da bu özelliktir: saldırı öncesindeki temiz Windows durumuyla saldırı tamamlandıktan hemen sonraki RAM görüntüsü karşılaştırılarak yalnız normal işletim sistemine ait yapıların değil, saldırı sürecinde ortaya çıkan yeni artefaktların belirlenmesi amaçlanmıştır.
Negatif kontroller neden önemlidir?
Kaynak yalnız “saldırı sonrası bir string gördük, dolayısıyla saldırıdan gelmiştir” yaklaşımını kullanmamaktadır. Yeni kurulmuş Windows 11 üzerinde normal browsing, saldırıyla ilgisiz packet capture ve benign Aircrack-ng çalıştırılması gibi negatif kontrol faaliyetleri gerçekleştirilmiştir. Bu kontroller, belirli artefaktların yalnız aracın sistemde bulunmasından mı yoksa gerçekten deneydeki saldırı zincirinden mi kaynaklandığını ayırmaya yardımcı olmak için kullanılmıştır.
Çalışmanın Yöntemi ve Bulguları
Deneysel testbed bileşenleri
| Bileşen | Kaynakta verilen rol |
|---|---|
| NMEA 2000 backbone | Denizcilik navigasyon ve sensör mesajlarının taşındığı CAN tabanlı ağ |
| Access Ocean Systems vessel simulator | Operasyonel anlamlı sentetik navigasyon telemetrisi üretimi |
| Digital Yacht NavLink2 NMEA 2000 Wireless Server | NMEA 2000 omurgasını IEEE 802.11 Wi-Fi istemcilerine açan WPA2-PSK gateway |
| Consumer-grade tablet | Navigasyon uygulaması çalıştıran istemci ve deneydeki kurban istasyon |
| WiFi Pineapple Mark VII | Kontrollü de-authentication ve dört yönlü handshake capture için kullanılan wireless assessment platform |
| Windows 11 workstation | Offline cryptanalysis ve çalışmanın memory-forensics incelemesinin asıl hedef sistemi |
| FTK Imager 8.3 | Fiziksel RAM görüntülerinin edinimi |
| Volatility Framework | RAM içindeki process, driver, module, file, network ve başka işletim sistemi artefaktlarının analizi |
| Graphviz 16.1.0 | Şüpheli process ilişkilerinin görselleştirilmesi |
| Aircrack-ng 1.7 | Yakalanan WPA2 handshake üzerinde kontrollü çevrimdışı parola doğrulama |
Deney sırası
- NMEA 2000 testbed ve NavLink2 WPA2-PSK access point çalıştırılmıştır.
- Tablet NavLink2'ye bağlanmış ve simülatörden gelen canlı navigasyon telemetrisini başarıyla görüntülemiştir.
- Temiz Windows 11 çalışma istasyonu için saldırı öncesi baseline RAM görüntüsü alınmıştır.
- Kontrollü de-authentication deneyi gerçekleştirilmiş ve tablet yeniden bağlantı kurarken WPA2 dört yönlü handshake yakalanmıştır.
- Yakalanan PCAP kontrollü offline passphrase-recovery deneyinde kullanılmıştır.
- Saldırı/parola doğrulama süreci tamamlandıktan hemen sonra ikinci RAM görüntüsü alınmıştır.
- Pre-attack ve post-attack görüntüler Volatility ve özel keyword-search betiğiyle karşılaştırılmıştır.
- Process, hardware, file, network, tool-usage ve account-level artefaktlar birbirleriyle ilişkilendirilmiştir.
Bu sıra çalışmanın kontrollü deney tasarımını açıklamaktadır. Gerçek sistemlere uygulanacak saldırı talimatı veya yetkisiz kullanım rehberi değildir.
Pre-attack baseline
İlk RAM görüntüsü Windows 11'in fresh boot sonrasında alınmıştır. Bu aşamada saldırı araçları, wireless-monitoring uygulamaları veya password-cracking utility'leri çalıştırılmamıştır. Amaç normal işletim sistemi process'leri, background services ve kernel modules için karşılaştırma tabanı elde etmektir.
Post-attack acquisition
İkinci görüntü de-authentication, handshake capture ve offline password-recovery işlemleri tamamlandıktan hemen sonra alınmıştır. Bu zamanlama process executive objects, command-line arguments, open file handles, network structures ve packet-buffer kalıntıları gibi volatile artefaktların henüz overwrite edilmeden yakalanma olasılığını artırmaktadır.
Bu tasarımın önemli sınırı, ayrı saldırı aşamalarının her biri için ayrı RAM snapshot alınmamasıdır. Dolayısıyla çalışma tek tek her saldırı basamağının bağımsız forensic fingerprint'ini değil, bütün saldırı workflow'u öncesi ve sonrası farkı incelemektedir.
Bu Çalışmada FNR ve FPR'nin %0 Olması Ne Anlama Gelir?
FNR = %0 ve FPR = %0 sonuçları yalnız özel keyword-search betiğinin üç önceden tanımlanmış pozitif ve üç negatif kontrol string'ini bu kontrollü pre/post RAM çiftinde doğru ayırdığı anlamına gelir; bu sonuçlar betiğin bütün olası RAM artefaktları, başka saldırılar veya başka bilgisayarlar üzerindeki genel hata oranının %0 olduğunu göstermez.
Keyword-search kontrol tablosu
| Kontrol keyword | Tür | Pre-Attack eşleşme | Post-Attack eşleşme |
|---|---|---|---|
| WiFi Pineapple Mark VII | Pozitif | 0 | 4 |
| 00:13:37:AB:DE:C4 | Pozitif | 0 | 80 |
| DY-WIFI-AB80 | Pozitif | 0 | 51 |
| 1526660 | Negatif | 0 | 0 |
| 2AA52MK7 | Negatif | 0 | 0 |
| ZDIGNLINK | Negatif | 0 | 0 |
Kontrol-query düzeyinde sonuç:
- True Positive (TP) = 3
- False Negative (FN) = 0
- True Negative (TN) = 3
- False Positive (FP) = 0
False-Negative Rate
Kaynak FNR'yi şu şekilde hesaplamaktadır:
\[ FNR=\frac{FN}{TP+FN} \]
Formül neyi hesaplar? Gerçekte pozitif olan kontrol öğelerinin ne kadarının tarama tarafından kaçırıldığını ölçer.
FN: Pozitif olması gerektiği halde bulunamayan sorgu sayısıdır.
TP: Pozitif olması gerektiği ve doğru biçimde bulunan sorgu sayısıdır.
Bu deneyde:
\[ FNR=\frac{0}{3+0}=0=0\% \]
FNR boyutsuz bir orandır. Ancak burada evren yalnız üç pozitif kontrol string'inden oluşur; bütün memory-forensics artefaktlarının detection sensitivity'si değildir.
False-Positive Rate
Kaynak FPR'yi şu şekilde hesaplamaktadır:
\[ FPR=\frac{FP}{FP+TN} \]
Formül neyi hesaplar? Gerçekte negatif olan kontrol öğelerinin ne kadarının yanlışlıkla mevcut gibi işaretlendiğini ölçer.
FP: Negatif olması gerekirken yanlış biçimde eşleşen sorgu sayısıdır.
TN: Negatif kontrol olarak doğru biçimde eşleşmeyen sorgu sayısıdır.
Bu deneyde:
\[ FPR=\frac{0}{0+3}=0=0\% \]
Bu sonuç da yalnız üç negatif kontrol string'i için geçerlidir. Örneklem yalnız üç öğe olduğu için %0 gözlenen hata, yöntemin gerçek hata olasılığının matematiksel olarak sıfır olduğu anlamına gelmez.
1. Process identification artefaktları
Volatility'nin pslist ve psscan çıktıları baseline ile karşılaştırılmış, process ilişkileri Graphviz ile görselleştirilmiştir. Kaynak Aircrack-ng ile ilişkili process'leri ve WiFi Pineapple yönetim arayüzüne erişimde kullanılan Microsoft Edge process'lerini önemli göstergeler olarak belirlemiştir.
Process bölümünde kaynak bir cümlede tarayıcı adını msegde.exe olarak yazmakta; hemen sonraki açıklamada ve sonraki bölümlerde msedge.exe biçimini kullanmaktadır. Verianla bunu kaynak içindeki yazım farkı olarak değerlendirir ve ayrı iki farklı tarayıcı process'i varmış gibi yorumlamaz.
2. Hardware-device artefaktları
RAM analizi USBHUB3 ve USBPcap gibi driver izlerini ortaya çıkarmıştır. Kaynağa göre WiFi Pineapple haricî USB hub üzerinden bağlı olduğu ve packet capture gerçekleştirildiği için bu driver izleri testbed donanımıyla ilişkilendirilebilmiştir.
WiFi Pineapple Mark VII ve NavLink2 server ile ilişkili context ve MAC-address kalıntıları da bellekte bulunmuştur. Ancak kaynak özellikle MAC adreslerinin spoof edilebildiğini ve tek başına bir MAC artefaktının belirli bir cihazın saldırıya katıldığının kesin kanıtı sayılamayacağını belirtmektedir.
3. File artefaktları
Volatility filescan ve handle enumeration analizinde packet-capture işlemleriyle bağlantılı dosya referansları bulunmuştur. Hazırlanan NavPass.txt parola sözlüğünün içeriği ilgili standart plugin'lerle doğrudan elde edilemediğinde özel Python keyword-search betiği kullanılmış ve RAM'de sözlük kalıntıları bulunmuştur.
Analiz ayrıca captured handshake PCAP dosyasına ilişkin reference pointer'ları ve sözlükteki bireysel passphrase kalıntılarını ortaya çıkarmıştır. Bu durum disk üzerindeki dosya sonradan silinse bile açık dosya handle'ları veya cached memory segment'lerinin dosyanın geçmişte kullanıldığını gösterebileceği adli prensibi örneklemektedir.
SSID, BSSID, encryption bilgisi ve Wi-Fi Protected Setup state gibi wireless-context artefaktları da bu aşamada raporlanmıştır.
4. Network-session artefaktları
Volatility network analizi attack phase sırasında aktif IP address ve network socket yapılarını ortaya çıkarmıştır. WiFi Pineapple ve NavLink2'nin SSID/BSSID değerleri ile saldırgan Windows iş istasyonunun MAC bağlamı RAM içinde başka artefaktlarla birlikte bulunmuştur.
Baseline ile karşılaştırmada bazı network-related girdilerin yalnız attack-tool execution sonrasında ortaya çıkması, bu girdilerin aktif deney fazıyla ilişkilendirilmesini sağlamıştır. Bununla birlikte network artefaktları da tek başlarına saldırı atfı için kullanılmamış; process ve file kanıtlarıyla birlikte değerlendirilmiştir.
5. Software-tool kullanım izleri
RAM taraması Aircrack-ng executable mapping'leri, process-memory string'leri ve command-line argument kalıntıları göstermiştir. Kaynak bu sonucu, bir saldırgan aracı diskten kaldırmaya çalışsa bile uygulama çalıştırıldığı sürece veya hemen sonrasında executable fragment, runtime library ve command string gibi izlerin RAM'de bulunabileceğinin örneği olarak değerlendirmektedir.
Bu sonuç “RAM'de her zaman bütün uygulama geçmişi bulunur” anlamına gelmez. Sistem aktivitesi, yeni memory allocation, process termination ve zaman geçişi bu kalıntıların overwrite edilmesine yol açabilir.
6. Kullanıcı hesabıyla ilişkili artefaktlar
Volatility 3 windows.getsids plugin'i suspicious process token'larında bulunan Security Identifier (SID) yapılarını incelemek için kullanılmıştır. Kaynak Aircrack-ng, cmd.exe ve browser process'lerinin deneydeki oturum açmış “Erasmus” kullanıcı bağlamıyla ilişkilendirildiğini raporlamaktadır.
Bu ilişki, process'in hangi Windows security context altında çalıştırıldığını göstermesi açısından önemlidir. Interactive ve console logon bağlamları, aracın arka plan system service'i yerine oturum açmış user session içinde çalıştırılmış olmasıyla uyumludur.
SID Bir Saldırganın Kimliğini Tek Başına Kanıtlar mı?
Hayır. SID, belirli bir process'in hangi Windows kullanıcı güvenlik bağlamı altında çalıştığını gösterebilir ancak bilgisayarı fiziksel olarak hangi kişinin kullandığını tek başına kanıtlamaz; hesap kötüye kullanılabilir veya yeterli yetkiye sahip bir saldırgan güvenlik bağlamını manipüle edebilir, bu nedenle SID process, command-line, authentication, network ve device artefaktlarıyla birlikte doğrulanmalıdır.
Neden kanıt korelasyonu gerekiyor?
Bu çalışmanın en güçlü metodolojik noktalarından biri farklı artefakt türlerini tek başına kesin hükme dönüştürmemesidir. Örneğin:
- Bir WiFi Pineapple MAC adresi spoof edilmiş olabilir.
- Bir executable'ın RAM'de bulunması onun belirli saldırı eylemini gerçekleştirdiğini tek başına kanıtlamaz.
- Bir SID process security context'i gösterir fakat fiziksel kişinin kimliğini kesinleştirmez.
- Bir PCAP path'i dosyanın kullanıldığına işaret edebilir fakat attack timeline'ın tamamını tek başına kurmaz.
Buna karşılık aynı zaman aralığında Aircrack-ng process'i, command line, PCAP reference, NavPass.txt kalıntısı, WiFi Pineapple interface izi, USB/network context ve aynı kullanıcı SID'si birlikte bulunduğunda adli anlatı çok daha güçlü hale gelir.
Çalışmanın doğrudan desteklediği sonuçlar
- Kontrollü deneyde de-authentication ve WPA2 passphrase-recovery workflow'u saldırgan Windows RAM'inde birden fazla artefakt türü bırakmıştır.
- Pre-attack ve post-attack memory görüntülerinin karşılaştırılması baseline Windows activity ile saldırı fazında ortaya çıkan göstergelerin ayrılmasına yardımcı olmuştur.
- Aircrack-ng execution izleri RAM'de process, executable mapping ve command-line bağlamlarında tespit edilebilmiştir.
- WiFi Pineapple web interface kullanımına ait browser-memory kalıntıları bulunmuştur.
- USBPcap, USBHUB ve başka hardware-related artefaktlar testbed'deki haricî araçlarla ilişkilendirilebilmiştir.
- PCAP ve NavPass.txt ile ilişkili dosya kalıntıları RAM'de bulunmuştur.
- Network socket, SSID, BSSID ve interface context gibi network artefaktları saldırı fazıyla ilişkilendirilebilmiştir.
- Process SID analizi, belirli attack-related process'lerin aynı authenticated Windows user context altında yürütüldüğünü göstermiştir.
- Üç pozitif ve üç negatif kontrolden oluşan keyword-search doğrulamasında gözlenen FNR ve FPR %0 olmuştur.
Çalışmanın desteklemediği sonuçlar
- Her Wi-Fi de-authentication saldırısının aynı RAM artefaktlarını bırakacağı gösterilmemiştir.
- Başka Windows sürümleri, Linux, macOS veya farklı wireless driver'larda aynı artefakt düzeninin korunacağı gösterilmemiştir.
- WiFi Pineapple'ın kendi RAM veya persistent storage içeriği bu çalışmada memory-forensics açısından incelenmemiştir.
- NavLink2 ve kurban tablet tarafındaki olayların attacker-side timeline ile bağımsız çapraz doğrulaması yapılmamıştır.
- Post-attack artefaktların saatler, günler veya reboot sonrasında kalıcılığı ölçülmemiştir.
- Keyword-search betiğinin bütün olası RAM string'lerinde FNR ve FPR değerlerinin %0 olduğu gösterilmemiştir.
- Bir MAC adresinin tek başına saldırgan cihazı kesin olarak tanımladığı gösterilmemiştir.
- Bir SID'nin tek başına fiziksel saldırgan kimliğini kanıtladığı gösterilmemiştir.
- Kontrollü testbed'de gösterilen wireless compromise'ın gerçek operasyonel gemilerde aynı koşullarda oluşacağı kanıtlanmamıştır.
- Çalışma navigasyon verilerinin gerçek bir gemide manipüle edilmesinin operasyonel sonuçlarını deneysel olarak ölçmemiştir.
Kaynağın açıkça belirttiği sınırlılıklar
Kontrollü testbed: Hardware ve software kombinasyonu gerçekçi bir maritime senaryoyu taklit etmeye çalışsa da operasyonel gemilerdeki cihaz çeşitliliği, network load, background process, elektromanyetik interference ve eşzamanlı wireless activity daha karmaşıktır.
Fresh baseline: Baseline yeni açılmış temiz Windows 11 sistemi üzerinden alınmıştır. Uzun süre çalışan gerçek bir bilgisayarda cached data, geçmiş process kalıntıları ve background activity RAM'i çok daha karmaşık hale getirebilir.
Artefakt kalıcılığı: Post-attack görüntüsü saldırı tamamlandıktan hemen sonra alınmıştır. Kaynak artefaktların zaman içinde ne kadar hızlı kaybolduğunu veya overwrite edildiğini ölçmemiştir.
Platform bağımlılığı: Bulunan artefaktlar Windows 11, kullanılan wireless driver'lar ve kullanılan tool chain ile yakından ilişkilidir. Başka platformlar farklı artefaktlar oluşturabilir.
Tek taraflı forensic viewpoint: Bellek acquisition yalnız saldırgan Windows workstation üzerinde yapılmıştır. Gateway ve kurban tablet tarafı toplanmadığından çalışma attacker-side reconstruction sağlamaktadır; tam multi-device incident reconstruction değildir.
Gelecek çalışma yönleri
Kaynak, artefaktların saldırı sonrasında farklı zaman aralıklarında ne kadar kalıcı olduğunu inceleyen seri RAM snapshot'ları, sistem reboot'u sonrası analiz, daha uzun operational workload'lar, farklı NMEA 2000 traffic load'ları, dynamic in-memory password generation ve multi-gateway test ortamlarını gelecek çalışma alanları olarak belirtmektedir.
Ayrıca attacker memory, packet capture, wireless gateway ve victim-device evidence kaynaklarının birleştirilerek gerçekçi denizcilik koşullarında multi-source forensic reconstruction yapılması planlanmaktadır.
Appendix B'deki Python betiğinde yapay zekâ kullanımı
Kaynak Appendix B'deki artefakt çıkarma/keyword-search Python betiğinin, yazarların belirlediği kriterler doğrultusunda bir büyük dil modeli yardımıyla oluşturulduğunu açıkça belirtmektedir. Yazarlar daha sonra betiği inceleyip doğruladıklarını ve experimental design, data-collection decisions ile analysis'in yazarların kendi bilimsel çalışması olduğunu ifade etmektedir.
Bu ayrıntı önemlidir çünkü betiğin provenance'ını açıklamaktadır; ancak çalışmanın forensic findings'lerinin doğrudan bir yapay zekâ modelinin otomatik yorumu olduğu anlamına gelmez. RAM analizi ve sonuç yorumlaması araştırmacılar tarafından yapılmıştır.
Kaynak ve Yöntem Notu
Özgün başlık: Cracking the Maritime Handshake: Memory Forensics of Wi-Fi De-Authentication Attack on NavLink2 NMEA 2000 Server
Yazarlar ve sıra: Erasmus Mfodwo; Cihan Varol; Rasheed Amar; Narasimha Karpoor Shashidhar; Ahmet Furkan Aydogan.
Corresponding author: Rasheed Amar.
Corresponding e-posta: axr249@shsu.edu
Afiliasyon 1: Department of Computer Science, Sam Houston State University, Huntsville, TX 77340, USA.
Afiliasyon 2: Department of Computer Science, University of North Carolina Wilmington, Wilmington, NC 28403, USA.
Yazar-afiliiasyon eşleşmesi: Erasmus Mfodwo, Cihan Varol, Rasheed Amar ve Narasimha Karpoor Shashidhar — afiliyasyon 1; Ahmet Furkan Aydogan — afiliyasyon 2.
Eşit katkı: Kaynakta eşit katkı veya eş birinci yazarlık beyanı bulunmamaktadır.
Academic Editor: Hung-Yu Chien.
Dergi: Electronics.
Yayınevi: MDPI, Basel, Switzerland.
ISSN: 2079-9292.
Cilt / sayı: Volume 15, Issue 20.
Makale numarası: 4645.
Yayın yılı: 2026.
DOI: 10.3390/electronics15204645.
Resmî bağlantı: https://doi.org/10.3390/electronics15204645
Kaynak türü: Article; kontrollü deneysel maritime cybersecurity ve volatile-memory digital-forensics çalışması.
Hakemlik durumu: Electronics, MDPI'nin resmî dergi kaydında international, peer-reviewed ve open-access journal olarak tanımlanmaktadır.
Received: 3 Eylül 2026.
Revised: 2 Ekim 2026.
Accepted: 6 Ekim 2026.
Published: 11 Ekim 2026.
Lisans: Creative Commons Attribution 4.0 International (CC BY 4.0).
Preprint durumu: İncelenen kaynak yayımlanmış Electronics dergi makalesidir. PDF bu çalışmanın ayrı bir preprint sürümünü belirtmemektedir.
Ana bilimsel odak: NavLink2 NMEA 2000 wireless gateway'e yönelik kontrollü Wi-Fi de-authentication ve WPA2 passphrase-recovery workflow'undan sonra saldırgan Windows iş istasyonunda kalan volatile-memory artefaktlarının adli analizi.
Testbed: NMEA 2000 backbone; Access Ocean Systems vessel simulator; Digital Yacht NavLink2 NMEA 2000 Wireless Server; consumer-grade tablet; WiFi Pineapple Mark VII; Windows 11 workstation.
Normal trafik: AOS simulator ile position, COG/SOG, GNSS, vessel heading, rate of turn, water-referenced speed, water depth, wind, system time, heartbeat ve ISO address claim mesajları üretilmiştir.
Wireless security: NavLink2, WPA2 Pre-Shared Key ile korunan access point oluşturmuştur.
WiFi Pineapple: Aynı 2,4 GHz kanalında çalışan kontrollü wireless-assessment platform olarak de-authentication ve handshake capture işlemlerinde kullanılmıştır.
Password dictionary: NavPass.txt; yaklaşık 1.679.616 candidate passphrase.
Deneysel passphrase: PASS-AB80; kaynak sözlükte position 2212 olarak raporlamaktadır.
Aircrack-ng: Version 1.7; yaklaşık 15.861,38 keys/s raporlanmıştır.
Bellek acquisition: FTK Imager 8.3 ile saldırı öncesi baseline ve saldırı sonrası olmak üzere iki full physical memory image.
Memory analysis: Metodoloji Volatility Framework 2 ve 3'ü belirtmektedir; ayrıntılı forensic-analysis akışı özellikle Volatility 3 plugin'leri üzerinden raporlanmıştır.
Graph visualization: Graphviz 16.1.0.
Keyword validation: Üç pozitif ve üç negatif kontrol string'i.
Gözlenen kontrol sonucu: TP=3, FN=0, TN=3, FP=0; FNR=0%, FPR=0%. Bu oranlar yalnız altı predefined control query için geçerlidir.
Artefakt kategorileri: Process identification; hardware device; file; network session; software tool usage; attacker/account context.
Process artefaktları: Aircrack-ng process ve command-line ilişkileri ile WiFi Pineapple web interface kullanımına bağlanan Microsoft Edge process kalıntıları.
Process isimlendirme notu: Kaynak bir cümlede msegde.exe, sonraki metinde msedge.exe yazmaktadır. Bu yazım farkı ayrı iki process olduğu şeklinde yorumlanmamıştır.
Hardware artefaktları: USBHUB3, USBPcap ve WiFi Pineapple/NavLink2 context izleri.
File artefaktları: NavPass.txt, captured PCAP path/reference, sözlük passphrase kalıntıları ve ilgili wireless-context bilgileri.
Network artefaktları: IP/socket structures, SSID, BSSID, workstation MAC ve wireless environment bağlamı.
Account attribution: Aircrack-ng, cmd.exe ve browser process'lerinin aynı logged-in user security context ile ilişkilendirildiği raporlanmıştır. Kaynak SID bilgisinin fiziksel kişi kimliğini tek başına kanıtlamadığını özellikle belirtmektedir.
Negatif kontroller: Normal browsing, unrelated packet capture ve benign Aircrack-ng execution gibi faaliyetler fresh Windows 11 üzerinde kullanılmıştır.
Bellek kapsamı: Yalnız saldırgan Windows workstation belleği edinilmiştir. WiFi Pineapple'ın internal memory'si, NavLink2 gateway'in belleği ve victim tablet belleği analiz edilmemiştir.
Temporal sınır: Post-attack RAM saldırı workflow'u tamamlandıktan hemen sonra alınmıştır; artefakt persistence/decay farklı zaman aralıklarında ölçülmemiştir.
Platform sınırı: Bulgular Windows 11, kullanılan driver'lar ve belirli toolchain'e bağlıdır; başka işletim sistemlerine doğrudan genellenmemelidir.
Saha sınırı: Deney kontrollü maritime testbed'de gerçekleştirilmiştir; operasyonel gemide uzun süreli saha doğrulaması değildir.
Yazar katkıları: Conceptualization — Erasmus Mfodwo ve Cihan Varol; methodology — Erasmus Mfodwo ve Rasheed Amar; validation — Rasheed Amar; formal analysis — Cihan Varol ve Rasheed Amar; resources — Ahmet Furkan Aydogan; data curation — Erasmus Mfodwo; writing—original draft — Erasmus Mfodwo; review and editing — Narasimha Karpoor Shashidhar, Cihan Varol ve Rasheed Amar; visualization — Erasmus Mfodwo; project administration ve supervision — Cihan Varol ve Rasheed Amar.
Finansman: Araştırma dış finansman almamıştır.
Data Availability: Çalışmanın verileri ve keyword-search script'i kaynak tarafından GitHub üzerinde açık erişimli olarak belirtilmiştir: https://github.com/Mun-dus/Memory-Forensics-of-NMEA-2000-Wireless-De-Auth-Attack-Keyword-Search-Script
LLM kullanımı: Appendix B'deki artifact-extraction Python script'i yazarların belirlediği kriterlere göre bir large language model yardımıyla hazırlanmış, ardından yazarlar tarafından incelenmiş ve doğrulanmıştır. Experimental design, data-collection decisions ve analysis'in yazarlara ait olduğu kaynakta ayrıca belirtilmiştir.
Çıkar çatışması: Yazarlar çıkar çatışması olmadığını beyan etmektedir.
Temel bilimsel sonuç: Kontrollü koşullarda saldırgan Windows belleğindeki birbirini tamamlayan process, hardware, file, network, tool ve account artefaktları, de-authentication ve WPA2 passphrase-recovery workflow'unun saldırgan tarafındaki zaman çizgisini yeniden kurmak için yeterli bağlamsal kanıt sağlayabilmiştir.
Temel yorum sınırı: Tek bir artefakt kesin malicious attribution sağlamaz. Kaynağın önerdiği forensic güç, birbirinden bağımsız artefakt kategorilerinin çapraz korelasyonundan doğmaktadır.
Bir yorum bırakın
E-posta adresiniz yayınlanmayacaktır. Gerekli alanlar * ile işaretlenmiştir