


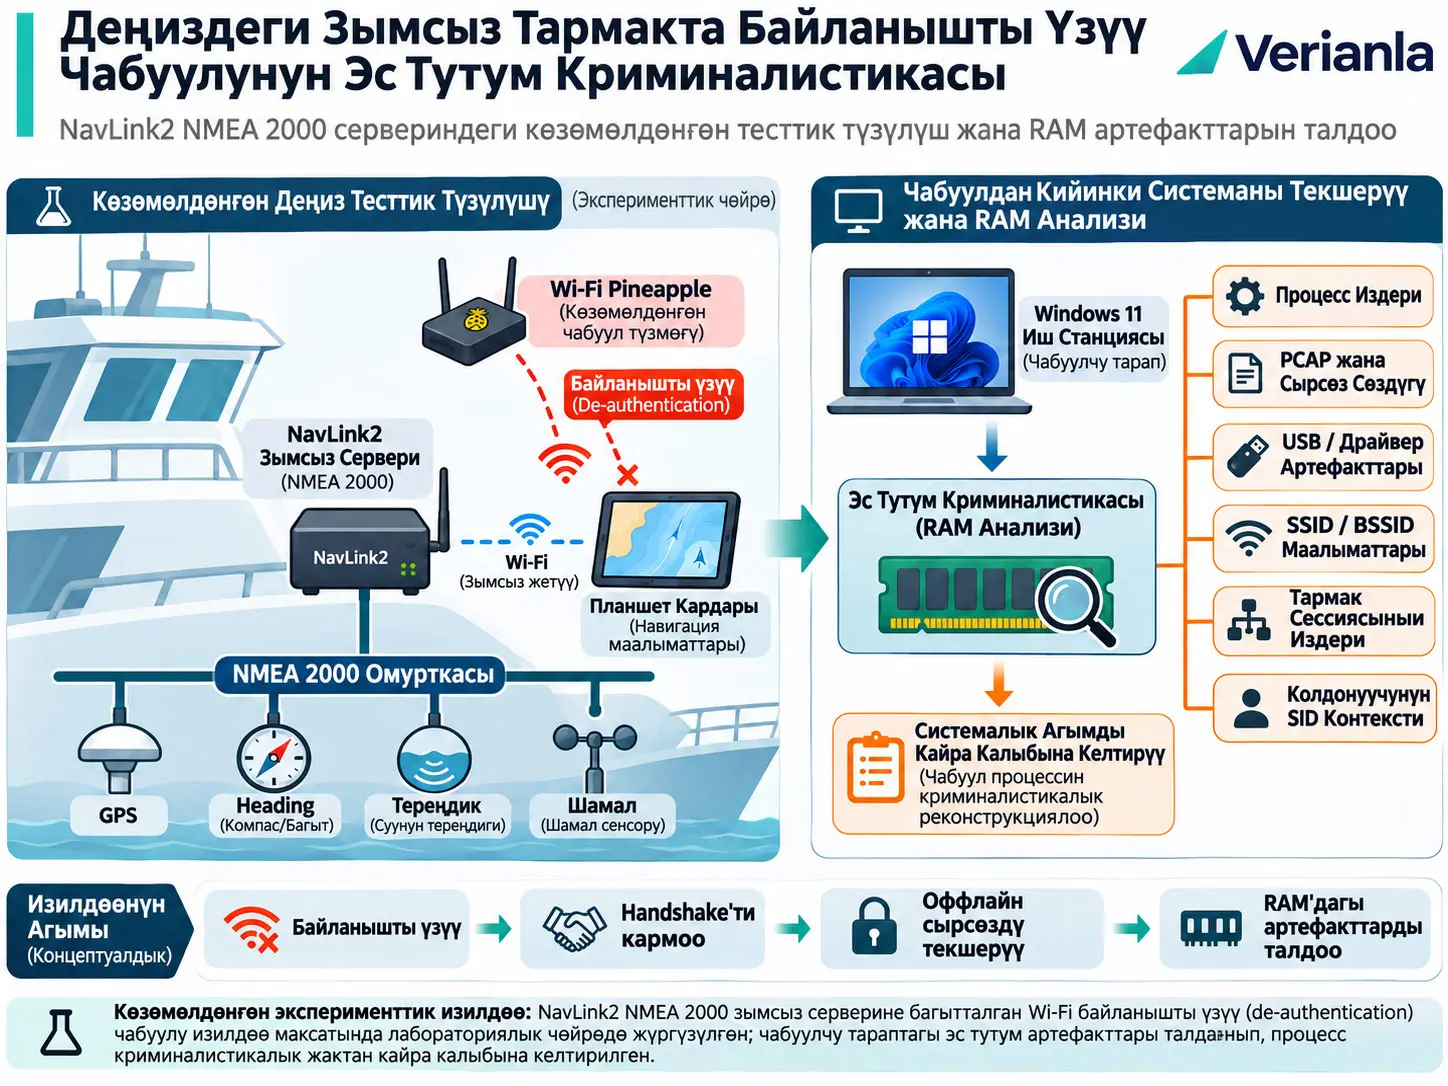
Эс тутум криминалистикасы (memory forensics), иштеп жаткан системанын убактылуу эс тутумундагы process, driver, network, файл, колдонуучунун коопсуздук контексти жана колдонмо калдыктарын изилдеп, системада болгон аракеттерди кайра түзүүгө багытталган санариптик криминалистика ыкмасы. Бул изилдөө NavLink2 класстагы NMEA 2000 зымсыз gateway'ине каршы көзөмөлдөнгөн Wi-Fi de-authentication жана WPA2 төрт тараптуу handshake кармоо тажрыйбасынан кийин чабуулчунун Windows 11 жумушчу станциясынын эс тутумунда калган volatile-memory артефакттарын изилдейт. Изилдөөчүлөр чабуулга чейинки жана чабуулдан кийинки эки физикалык RAM сүрөтүн салыштырып, FTK Imager, Volatility Framework, атайын Python keyword-search скрипти жана артефакттарды корреляциялоо аркылуу чабуул процессин канчалык деңгээлде кайра түзүүгө болорун баалашкан.
Эксперименттик чөйрө чыныгы кеме эмес. NMEA 2000 магистралына туташкан GPS, heading, depth жана башка кеме системаларын чагылдырган иштик трафик Access Ocean Systems кеме симулятору менен түзүлгөн; Digital Yacht NavLink2 түзмөгү NMEA 2000 менен IEEE 802.11 Wi-Fi ортосунда gateway катары колдонулган. Планшет NavLink2нин кардары жана эксперименттеги жабырлануучу станция катары кызмат кылган. Көзөмөлдөнгөн чабуул этабында WiFi Pineapple Mark VII кардардын байланышын үзүп, кайра туташуу учурунда WPA2 төрт тараптуу handshake'ти кармоону камсыз кылган; андан кийин булакта Windows 11 үстүндө Aircrack-ng менен көзөмөлдөнгөн офлайн сырсөз текшерүүсү жүргүзүлгөн.
Чабуулдан кийинки RAM анализи бир эле изди эмес, бири-бири менен байланыштырылуучу көптөгөн артефакт категорияларын аныктаган: Aircrack-ng жана браузер process издери, WiFi Pineapple веб-интерфейсинин эс тутумдагы калдыктары, USBHUB3 жана USBPcap driver издери, WiFi Pineapple жана NavLink2 контексттери, PCAP жана сырсөз сөздүгүнө шилтемелер, SSID/BSSID жана socket маалыматы, буйрук сабынын калдыктары жана process'терге байланыштуу колдонуучу SID маалыматы. Булак бул артефакттарды бирге баалоо чабуулдун убакыт тилкесин кайра түзүүгө жардам берерин көрсөтөт.
Маанилүү чечмелөө чеги мындай: изилдөө чабуулчунун Windows 11 жумушчу станциясынын RAM'ин гана чогулткан. WiFi Pineapple'дын ички эс тутуму, NavLink2 gateway'инин эс тутуму жана жабырлануучу планшет тараптагы криминалистикалык маалыматтар бул изилдөөдө каралган эмес. Мындан тышкары, чабуулдан кийинки RAM сүрөтү процесс аяктагандан дароо алынган; артефакттар сааттар, күндөр, кайра жүктөөлөр же узак убакыт колдонгондон кийин канчага чейин сакталары белгисиз. Ошондуктан табылгалар көзөмөлдөнгөн testbed шарттары үчүн күчтүү attacker-side forensic evidence берет; бул көп түзмөктүү чыныгы кеме окуясын толук реконструкциялоо эмес.
NMEA 2000 жана NavLink2 Бул Изилдөөдө Коопсуздук Үчүн Эмне Үчүн Маанилүү?
NMEA 2000 — кемелерде GPS, heading, ылдамдык, тереңдик жана айлана-чөйрө сенсорлору сыяктуу түзмөктөрдүн CAN негизиндеги магистралда маалымат бөлүшүүсүн камсыз кылган деңиз байланыш системасы; NavLink2 болсо бул зымдуу магистралды Wi-Fi кардарларына ачкан gateway болгондуктан, физикалык жактан көбүрөөк жабык NMEA 2000 коопсуздук чек арасын зымсыз радио жетүү аймагына кеңейтет.
NMEA 2000'нин негизги коопсуздук модели
NMEA 2000 Controller Area Network (CAN bus) архитектурасына негизделет. Булактын талкуусуна ылайык, мындай деңиз тармактары тарыхый жактан чабуулчунун жетүүсүнө каршы криптографиялык коргоого караганда физикалык обочолонууга көбүрөөк таянган. CAN негизиндеги NMEA 2000 магистралында билдирүүнү аутентификациялоо жана билдирүүнүн бүтүндүгүн текшерүү механизмдеринин жоктугу, тармакка кирүү алынгандан кийин уруксатсыз message injection же трафикти манипуляциялоону коопсуздук үчүн маанилүү кылат.
NavLink2 сыяктуу wireless gateway'лер бул ишеним моделин өзгөртөт. Экипаж мүчөсү планшет же мобилдик түзмөк аркылуу GPS, heading жана speed сыяктуу кеме телеметриясын зымсыз көрө алганы менен, ошол эле зымсыз интерфейс NMEA 2000 магистралына жаңы жетүү бетин түзөт.
Экспериментте түзүлгөн негизги NMEA 2000 трафиги
| Категория | PGN | Булактагы түшүндүрмө |
|---|---|---|
| Navigation | 129025 | Position |
| Navigation | 129026 | Course Over Ground (COG) жана Speed Over Ground (SOG) |
| Navigation | 129029 | GNSS Position Data |
| Heading | 127250 | Vessel Heading |
| Heading | 127251 | Rate of Turn |
| Speed | 128259 | Speed, Water Referenced |
| Depth | 128267 | Water Depth |
| Environmental | 130306 | Wind Data |
| System | 126992 | System Time |
| System | 126993 | Heartbeat |
| System | 60928 | ISO Address Claim |
PGN, Parameter Group Number деген түшүнүктүн кыскартылышы жана NMEA 2000 тармагындагы белгилүү билдирүү/маалымат топторун аныктайт. Бул жердеги PGN тизмеси NMEA 2000 стандартынын баарын билдирбейт; ал булак изилдөөнүн эксперименттик testbed'инде түзүлгөн негизги трафик жүгүн гана көрсөтөт.
Wi-Fi De-Authentication Чабуулу Эс Тутум Криминалистикасында Кантип Из Калтырат?
Бул экспериментте de-authentication аракети өзү радио чөйрөсүндө жүрсө да, чабуулду башкарган Windows 11 жумушчу станциясы process'тер, буйрук сабынын контексти, driver'лер, ачык файл жана PCAP шилтемелери, тармак сессиясынын маалыматы, браузердеги WiFi Pineapple интерфейсинин калдыктары жана колдонуучу SID байланыштары сыяктуу убактылуу RAM артефакттарын сактагандыктан, чабуулдун маанилүү бөлүктөрүн чабуулчу тараптагы volatile memory аркылуу кайра түзүүгө мүмкүн болгон.
De-authentication деген эмне?
IEEE 802.11 зымсыз тармактарында de-authentication frame — кардар менен access point ортосундагы учурдагы association/authentication мамилеси аяктаганын билдирген башкаруу frame'и. Булак караган legacy 802.11 жүрүм-турумунда мындай башкаруу frame'деринин жетиштүү криптографиялык коргоого ээ болбошу уруксатсыз frame жөнөтүү аркылуу мыйзамдуу кардарды access point'тен ажыратууга мүмкүнчүлүк берет.
Кардар байланышын жоготкондон кийин кайра туташууга аракет кылганда WPA2 authentication процессинин бир бөлүгү болгон төрт тараптуу handshake кайра түзүлөт. Изилдөөнүн көзөмөлдөнгөн тестинде WiFi Pineapple бул кайра туташуу окуясын көрүнүктүү кылып, EAPOL handshake пакеттерин кармоону камсыз кылган.
WPA2 төрт тараптуу handshake эмнени камтыйт?
Булак кармалган Extensible Authentication Protocol over LAN (EAPOL) билдирүүлөрүндө cryptographic nonce маанилери жана Message Integrity Code (MIC) бар экенин жана бул маалымат офлайн сырсөз талапкерлерин текшерүүдө колдонулушу мүмкүн экенин түшүндүрөт.
Pairwise Master Key (PMK), WPA2-PSK контекстинде сырсөз талапкеринен чыгарылган негизги ачкыч материалы. Pairwise Transient Key (PTK), байланышка мүнөздүү убактылуу ачкыч түзүлүшүн билдирет. Message Integrity Code (MIC) болсо билдирүүнүн тууралыгы/бүтүндүгү үчүн колдонулган текшерүү мааниси. Изилдөөдө Aircrack-ng сөздүктөгү талапкерлерден чыгарылган ачкычтар менен MIC'ти кайра эсептеп, capture ичиндеги маани менен салыштырган.
Булак бул процессти формула түрүндө бербейт. Ошондуктан PMK, PTK же MIC үчүн булакта жок криптографиялык теңдемелер кошулган эмес.
Көзөмөлдөнгөн сырсөз тизмеси
Изилдөөчүлөр тест үчүн NavPass.txt аттуу түзүмдөлгөн сырсөз сөздүгүн түзүшкөн. Булак сөздүктө болжол менен 1.679.616 талапкер бар экенин, алар баш тамгалардан, сандык маанилерден жана өндүрүүчү/колдонуучу булактуу үлгүлөрдөн түзүлгөнүн билдирет.
Эксперименттик WPA2 сырсөзү PASS-AB80 деп берилип, сөздүктө 2212-орунда экени билдирилген. Aircrack-ng версиясы 1.7 жана булак болжол менен 15.861,38 keys/s текшерүү ылдамдыгын билдирет. Булактагы “1 мүнөт 45 секунд” мааниси болжолдуу убакыт катары берилген; Verianla муну чыныгы чабуул убактысынын универсалдуу мааниси же реалдуу дүйнөдөгү сырсөз бузуу убактысы катары жалпылабайт.
Ийгиликтүү зымсыз жетүү эмнени билдириши мүмкүн?
Булактын threat model'ине ылайык, WPA2 сырсөзүнүн алынуусу чабуулчуга зымсыз тармакка мыйзамдуу client сыяктуу кошулууга мүмкүндүк бериши мүмкүн. Мындай жетүү навигация маалыматын көзөмөлдөө, трафикти анализдөө же write-capable interface бар болсо жасалма NMEA 2000 билдирүүлөрү менен маалыматты манипуляциялоо сыяктуу кошумча коркунучтарды жаратышы мүмкүн.
Бирок бул изилдөө мүмкүн болгон cyber-physical натыйжалардын баарын эксперименттик түрдө ишке ашырбайт. Авторлор өздөрүнүн негизги багыты network attack mechanics жана cyber-physical impact эмес, attacker-side memory forensic visibility экенин белгилешет. Ошондуктан жасалма GPS/heading көрсөтүү сыяктуу натыйжалар экспериментте өлчөнгөн натыйжалар эмес, ийгиликтүү жетүүнүн мүмкүн болгон коопсуздук таасирлери.
Volatile memory эмне үчүн баалуу?
RAM системанын иштөө учурунда колдонгон process state, command-line argument, network structure, file handle, driver жана application memory сыяктуу убактылуу маалыматтарды сактай алат. Дисктеги файл өчүрүлсө же таптакыр туруктуу жазылбаса да, колдонмонун аны ачканы RAM'де path, handle же buffer калдыктарын калтырышы мүмкүн.
Бул изилдөөнүн негизги ыкмасы ушул касиетке таянат: чабуулга чейинки таза Windows абалы менен чабуул бүткөндөн дароо алынган RAM сүрөтү салыштырылып, кадимки операциялык системанын түзүлүштөрү менен катар чабуул процессинде пайда болгон жаңы артефакттарды аныктоо максат кылынган.
Терс контролдор эмне үчүн маанилүү?
Булак жөн гана “чабуулдан кийин бир string көрдүк, демек ал чабуулдан келди” деген ыкманы колдонбойт. Жаңы орнотулган Windows 11 үстүндө normal browsing, чабуулга тиешеси жок packet capture жана benign Aircrack-ng иштетүү сыяктуу терс контроль аракеттери жүргүзүлгөн. Бул контролдор белгилүү артефакттар курал системада жөн гана бар болгондуктанбы же чындап эксперименттеги чабуул чынжырынан улам пайда болгонун ажыратууга жардам берүү үчүн колдонулган.
Изилдөөнүн Ыкмасы жана Жыйынтыктары
Эксперименттик testbed компоненттери
| Компонент | Булакта берилген ролу |
|---|---|
| NMEA 2000 backbone | Деңиз навигациясы жана сенсор билдирүүлөрү ташылган CAN негизиндеги тармак |
| Access Ocean Systems vessel simulator | Операциялык мааниси бар синтетикалык навигация телеметриясын түзүү |
| Digital Yacht NavLink2 NMEA 2000 Wireless Server | NMEA 2000 магистралын IEEE 802.11 Wi-Fi кардарларына ачкан WPA2-PSK gateway |
| Consumer-grade tablet | Навигация колдонмосун иштеткен кардар жана эксперименттеги жабырлануучу станция |
| WiFi Pineapple Mark VII | Көзөмөлдөнгөн de-authentication жана төрт тараптуу handshake capture үчүн колдонулган wireless assessment platform |
| Windows 11 workstation | Офлайн cryptanalysis жана изилдөөнүн memory-forensics анализинин негизги максаттуу системасы |
| FTK Imager 8.3 | Физикалык RAM сүрөттөрүн алуу |
| Volatility Framework | RAM ичиндеги process, driver, module, file, network жана башка операциялык система артефакттарын анализдөө |
| Graphviz 16.1.0 | Шектүү process байланыштарын визуалдаштыруу |
| Aircrack-ng 1.7 | Кармалган WPA2 handshake үстүндө көзөмөлдөнгөн офлайн сырсөз текшерүү |
Эксперименттин ирети
- NMEA 2000 testbed жана NavLink2 WPA2-PSK access point иштетилген.
- Планшет NavLink2ге туташып, симулятордон келген жандуу навигация телеметриясын ийгиликтүү көрсөткөн.
- Таза Windows 11 жумушчу станциясы үчүн чабуулга чейинки baseline RAM сүрөтү алынган.
- Көзөмөлдөнгөн de-authentication эксперименти жүргүзүлүп, планшет кайра туташканда WPA2 төрт тараптуу handshake кармалган.
- Кармалган PCAP көзөмөлдөнгөн offline passphrase-recovery экспериментинде колдонулган.
- Чабуул/сырсөз текшерүү процесси аяктагандан дароо экинчи RAM сүрөтү алынган.
- Pre-attack жана post-attack сүрөттөрү Volatility жана атайын keyword-search скрипти менен салыштырылган.
- Process, hardware, file, network, tool-usage жана account-level артефакттар бири-бири менен байланыштырылган.
Бул ирет изилдөөнүн көзөмөлдөнгөн эксперименттик дизайнын түшүндүрөт. Бул реалдуу системаларга колдонула турган чабуул көрсөтмөсү же уруксатсыз пайдалануу боюнча нускама эмес.
Pre-attack baseline
Биринчи RAM сүрөтү Windows 11 fresh boot болгондон кийин алынган. Бул этапта чабуул куралдары, wireless-monitoring колдонмолору же password-cracking utility'лери иштетилген эмес. Максат — кадимки операциялык система process'тери, background services жана kernel modules үчүн салыштыруу базасын алуу.
Post-attack acquisition
Экинчи сүрөт de-authentication, handshake capture жана offline password-recovery процесстери аяктагандан дароо алынган. Мындай убакыт тандоосу process executive objects, command-line arguments, open file handles, network structures жана packet-buffer калдыктары сыяктуу volatile артефакттарды overwrite боло электе кармоо ыктымалдыгын жогорулатат.
Бул дизайндын маанилүү чеги — ар бир өзүнчө чабуул этабы үчүн өзүнчө RAM snapshot алынбаганы. Ошондуктан изилдөө ар бир чабуул кадамынын өз алдынча forensic fingerprint'ин эмес, бүтүндөй чабуул workflow'унун алдындагы жана кийинки айырманы изилдейт.
Бул Изилдөөдө FNR жана FPRдин %0 Болушу Эмнени Билдирет?
FNR = %0 жана FPR = %0 жыйынтыктары атайын keyword-search скрипти алдын ала аныкталган үч оң жана үч терс контроль string'ин ушул көзөмөлдөнгөн pre/post RAM жупунда туура ажыратканын гана билдирет; бул жыйынтыктар скрипттин бардык мүмкүн болгон RAM артефакттарында, башка чабуулдарда же башка компьютерлерде жалпы ката деңгээли %0 экенин көрсөтпөйт.
Keyword-search контроль таблицасы
| Контроль keyword | Түрү | Pre-Attack дал келүү | Post-Attack дал келүү |
|---|---|---|---|
| WiFi Pineapple Mark VII | Оң | 0 | 4 |
| 00:13:37:AB:DE:C4 | Оң | 0 | 80 |
| DY-WIFI-AB80 | Оң | 0 | 51 |
| 1526660 | Терс | 0 | 0 |
| 2AA52MK7 | Терс | 0 | 0 |
| ZDIGNLINK | Терс | 0 | 0 |
Контроль-query деңгээлиндеги жыйынтык:
- True Positive (TP) = 3
- False Negative (FN) = 0
- True Negative (TN) = 3
- False Positive (FP) = 0
False-Negative Rate
Булак FNRди төмөнкүдөй эсептейт:
\[ FNR=\frac{FN}{TP+FN} \]
Формула эмнени эсептейт? Чынында оң болгон контроль элементтеринин канчасы скан тарабынан өткөрүп жиберилгенин өлчөйт.
FN: Оң болушу керек болуп туруп табылбай калган суроолордун саны.
TP: Оң болушу керек жана туура табылган суроолордун саны.
Бул экспериментте:
\[ FNR=\frac{0}{3+0}=0=0\% \]
FNR өлчөмсүз катыш. Бирок бул жерде жыйынды үч гана оң контроль string'ден турат; бул бардык memory-forensics артефакттарынын detection sensitivity'си эмес.
False-Positive Rate
Булак FPRди төмөнкүдөй эсептейт:
\[ FPR=\frac{FP}{FP+TN} \]
Формула эмнени эсептейт? Чынында терс болгон контроль элементтеринин канчасы жаңылыш бар катары белгиленгенин өлчөйт.
FP: Терс болушу керек болуп туруп жаңылыш дал келген суроолордун саны.
TN: Терс контроль катары туура түрдө дал келбеген суроолордун саны.
Бул экспериментте:
\[ FPR=\frac{0}{0+3}=0=0\% \]
Бул жыйынтык дагы үч гана терс контроль string үчүн жарактуу. Үлгү үч гана элементтен тургандыктан байкалган %0 ката ыкманын чыныгы ката ыктымалдыгы математикалык жактан нөл дегенди билдирбейт.
1. Process identification артефакттары
Volatility'нин pslist жана psscan чыгуулары baseline менен салыштырылып, process байланыштары Graphviz аркылуу визуалдаштырылган. Булак Aircrack-ng менен байланышкан process'терди жана WiFi Pineapple башкаруу интерфейсине кирүүдө колдонулган Microsoft Edge process'терин маанилүү көрсөткүчтөр катары аныктаган.
Process бөлүмүндө булак бир сүйлөмдө браузердин атын msegde.exe деп жазып, дароо кийинки түшүндүрмөдө жана кийинки бөлүмдөрдө msedge.exe формасын колдонот. Verianla муну булактын ичиндеги жазуу айырмасы катары баалап, эки башка браузер process'i бардай чечмелебейт.
2. Hardware-device артефакттары
RAM анализи USBHUB3 жана USBPcap сыяктуу driver издерин көрсөткөн. Булакка ылайык, WiFi Pineapple тышкы USB hub аркылуу туташкан жана packet capture жүргүзүлгөндүктөн, бул driver издерин testbed жабдуусу менен байланыштырууга мүмкүн болгон.
WiFi Pineapple Mark VII жана NavLink2 server менен байланышкан context жана MAC-address калдыктары да эс тутумдан табылган. Бирок булак өзгөчө MAC даректери spoof кылынышы мүмкүн экенин жана жалгыз MAC артефакты белгилүү түзмөктүн чабуулга катышканын так далилдей албай турганын белгилейт.
3. File артефакттары
Volatility filescan жана handle enumeration анализинде packet-capture аракеттерине байланышкан файл шилтемелери табылган. Даярдалган NavPass.txt сырсөз сөздүгүнүн мазмунун тиешелүү стандарт plugin'дер менен түз алуу мүмкүн болбогондо атайын Python keyword-search скрипти колдонулуп, RAM'ден сөздүк калдыктары табылган.
Анализ ошондой эле кармалган handshake PCAP файлына тиешелүү reference pointer'лерди жана сөздүктөгү жеке passphrase калдыктарын аныктаган. Бул дисктеги файл кийин өчүрүлсө да ачык file handle'дар же cached memory segment'тер файл мурда колдонулганын көрсөтүшү мүмкүн деген криминалистикалык принципти мисалдайт.
SSID, BSSID, encryption маалыматы жана Wi-Fi Protected Setup state сыяктуу wireless-context артефакттары да ушул этапта билдирилген.
4. Network-session артефакттары
Volatility network анализи attack phase учурунда активдүү IP address жана network socket түзүмдөрүн аныктаган. WiFi Pineapple жана NavLink2нин SSID/BSSID маанилери менен чабуулчу Windows жумушчу станциясынын MAC контексти RAM ичинде башка артефакттар менен бирге табылган.
Baseline менен салыштырганда айрым network-related жазуулар attack-tool execution'дан кийин гана пайда болгону аларды активдүү эксперимент фазасы менен байланыштырууга мүмкүндүк берген. Ошол эле учурда network артефакттары да чабуулду атрибуциялоо үчүн өзүнчө колдонулган эмес; process жана file далилдери менен бирге бааланган.
5. Software-tool колдонуу издери
RAM сканы Aircrack-ng executable mapping'дерин, process-memory string'дерин жана command-line argument калдыктарын көрсөткөн. Булак муну, чабуулчу куралды дисктен алып салууга аракет кылса да, колдонмо иштеп турганда же дароо андан кийин executable fragment, runtime library жана command string сыяктуу издер RAM'де калышы мүмкүн экенинин мисалы катары баалайт.
Бул жыйынтык “RAM'де колдонмонун бүт тарыхы дайыма болот” дегенди билдирбейт. Системанын активдүүлүгү, жаңы memory allocation, process termination жана убакыт өтүшү бул калдыктардын overwrite болушуна алып келиши мүмкүн.
6. Колдонуучу аккаунту менен байланышкан артефакттар
Volatility 3 windows.getsids plugin'i suspicious process token'дарындагы Security Identifier (SID) түзүмдөрүн изилдөө үчүн колдонулган. Булак Aircrack-ng, cmd.exe жана browser process'тери эксперименттеги кирген “Erasmus” колдонуучу контексти менен байланышканын билдирет.
Бул байланыш process кайсы Windows security context астында иштетилгенин көрсөтүшү жагынан маанилүү. Interactive жана console logon контексттери курал background system service катары эмес, кирген user session ичинде иштетилгенине шайкеш келет.
SID Чабуулчунун Кимдигин Өзү Жалгыз Далилдейби?
Жок. SID белгилүү process кайсы Windows колдонуучунун коопсуздук контекстинде иштегенин көрсөтө алат, бирок компьютерди физикалык жактан ким колдонгонун өзү жалгыз далилдей албайт; аккаунт кыянат пайдаланылышы мүмкүн же жетиштүү укугу бар чабуулчу коопсуздук контекстин манипуляциялай алат. Ошондуктан SID process, command-line, authentication, network жана device артефакттары менен бирге тастыкталышы керек.
Эмне үчүн далилдерди корреляциялоо керек?
Бул изилдөөнүн эң күчтүү методологиялык жактарынын бири — ар башка артефакт түрлөрүн өзүнчө эле так өкүмгө айландырбоосу. Мисалы:
- WiFi Pineapple MAC дареги spoof кылынган болушу мүмкүн.
- Executable'дын RAM'де болушу анын белгилүү чабуул аракетин жасаганын өзүнчө далилдей албайт.
- SID process security context'ин көрсөтөт, бирок физикалык адамдын кимдигин тактабайт.
- PCAP path файл колдонулганын көрсөтүшү мүмкүн, бирок attack timeline'дын баарын өзү жалгыз түзбөйт.
Ал эми бир эле убакыт аралыгында Aircrack-ng process'i, command line, PCAP reference, NavPass.txt калдыгы, WiFi Pineapple interface изи, USB/network context жана ошол эле колдонуучунун SID'и чогуу табылса, криминалистикалык баян кыйла күчтүү болот.
Изилдөө түздөн-түз колдогон жыйынтыктар
- Көзөмөлдөнгөн экспериментте de-authentication жана WPA2 passphrase-recovery workflow'у чабуулчу Windows RAM'инде бир нече артефакт түрүн калтырган.
- Pre-attack жана post-attack memory сүрөттөрүн салыштыруу baseline Windows activity менен чабуул фазасында пайда болгон көрсөткүчтөрдү ажыратууга жардам берген.
- Aircrack-ng execution издери RAM'де process, executable mapping жана command-line контексттеринде аныкталган.
- WiFi Pineapple web interface колдонулушуна тиешелүү browser-memory калдыктары табылган.
- USBPcap, USBHUB жана башка hardware-related артефакттар testbed'деги тышкы куралдар менен байланыштырылган.
- PCAP жана NavPass.txt менен байланышкан файл калдыктары RAM'ден табылган.
- Network socket, SSID, BSSID жана interface context сыяктуу network артефакттары чабуул фазасы менен байланыштырылган.
- Process SID анализи айрым attack-related process'тердин бир эле authenticated Windows user context астында иштегенин көрсөткөн.
- Үч оң жана үч терс контролдон турган keyword-search текшерүүсүндө байкалган FNR жана FPR %0 болгон.
Изилдөө колдобогон жыйынтыктар
- Ар бир Wi-Fi de-authentication чабуулу бирдей RAM артефакттарын калтырары көрсөтүлгөн эмес.
- Башка Windows версияларында, Linux, macOS же башка wireless driver'лерде ушул эле артефакт тартиби сакталары көрсөтүлгөн эмес.
- WiFi Pineapple'дын өз RAM же persistent storage мазмуну бул изилдөөдө memory-forensics жагынан талданган эмес.
- NavLink2 жана жабырлануучу планшет тарабындагы окуялар attacker-side timeline менен өз алдынча кайчылаш текшерилген эмес.
- Post-attack артефакттардын сааттар, күндөр же reboot'тон кийин канчага чейин калаары өлчөнгөн эмес.
- Keyword-search скрипти бардык мүмкүн болгон RAM string'деринде FNR жана FPR %0 берет деп көрсөтүлгөн эмес.
- Бир MAC дарек өзү жалгыз чабуулчу түзмөктү так аныктай турганы көрсөтүлгөн эмес.
- Бир SID өзү жалгыз физикалык чабуулчунун кимдигин далилдей турганы көрсөтүлгөн эмес.
- Көзөмөлдөнгөн testbed'де көрсөтүлгөн wireless compromise чыныгы операциялык кемелерде ошол эле шарттарда болот деп далилденген эмес.
- Изилдөө навигация маалыматын чыныгы кемеде манипуляциялоонун операциялык кесепеттерин эксперименттик түрдө өлчөгөн эмес.
Булак ачык көрсөткөн чектөөлөр
Көзөмөлдөнгөн testbed: Hardware жана software айкалышы реалисттик maritime сценарийди окшоштурууга аракет кылганы менен, операциялык кемелердеги түзмөктөрдүн ар түрдүүлүгү, network load, background process, электромагниттик interference жана бир учурдагы wireless activity кыйла татаал.
Fresh baseline: Baseline жаңы жүктөлгөн таза Windows 11 системасынан алынган. Узак иштеген чыныгы компьютерде cached data, мурдагы process калдыктары жана background activity RAM'ди кыйла татаал кылышы мүмкүн.
Артефакттардын туруктуулугу: Post-attack сүрөтү чабуул аяктагандан дароо алынган. Булак артефакттар убакыт өтүшү менен канчалык тез жоголорун же overwrite болорун өлчөгөн эмес.
Платформага көз карандылык: Табылган артефакттар Windows 11, колдонулган wireless driver'лер жана колдонулган tool chain менен тыгыз байланыштуу. Башка платформалар башка артефакттарды жаратышы мүмкүн.
Бир тараптуу forensic viewpoint: Эс тутум acquisition чабуулчу Windows workstation'да гана жүргүзүлгөн. Gateway жана жабырлануучу планшет тарап чогултулбагандыктан, изилдөө attacker-side reconstruction берет; бул толук multi-device incident reconstruction эмес.
Келечектеги изилдөө багыттары
Булак чабуулдан кийин артефакттар ар башка убакыт аралыктарында канчага чейин сакталарын изилдеген сериялык RAM snapshot'тарды, system reboot'тон кийинки анализди, узагыраак operational workload'дарды, ар башка NMEA 2000 traffic load'дарды, dynamic in-memory password generation жана multi-gateway test чөйрөлөрүн келечектеги изилдөө багыттары катары көрсөтөт.
Мындан тышкары attacker memory, packet capture, wireless gateway жана victim-device evidence булактарын бириктирип, реалисттик деңиз шарттарында multi-source forensic reconstruction жүргүзүү пландалууда.
Appendix B'деги Python скриптинде жасалма интеллект колдонулушу
Булак Appendix B'деги артефакт чыгаруу/keyword-search Python скрипти авторлор аныктаган критерийлердин негизинде чоң тил моделинин жардамы менен түзүлгөнүн ачык билдирет. Авторлор андан кийин скриптти карап чыгып текшергенин жана experimental design, data-collection decisions менен analysis авторлордун өз илимий иши экенин белгилешет.
Бул маалымат маанилүү, анткени скрипттин provenance'ын түшүндүрөт; бирок изилдөөнүн forensic findings'тери түздөн-түз жасалма интеллект моделинин автоматтык чечмелөөсү дегенди билдирбейт. RAM анализин жана жыйынтыктарды чечмелөөнү изилдөөчүлөр жүргүзгөн.
Булак жана Ыкма Жөнүндө Эскертүү
Түпнуска аталыш: Cracking the Maritime Handshake: Memory Forensics of Wi-Fi De-Authentication Attack on NavLink2 NMEA 2000 Server
Авторлор жана ирети: Erasmus Mfodwo; Cihan Varol; Rasheed Amar; Narasimha Karpoor Shashidhar; Ahmet Furkan Aydogan.
Corresponding author: Rasheed Amar.
Corresponding e-mail: axr249@shsu.edu
Аффилиация 1: Department of Computer Science, Sam Houston State University, Huntsville, TX 77340, USA.
Аффилиация 2: Department of Computer Science, University of North Carolina Wilmington, Wilmington, NC 28403, USA.
Автор-аффилиация шайкештиги: Erasmus Mfodwo, Cihan Varol, Rasheed Amar жана Narasimha Karpoor Shashidhar — аффилиация 1; Ahmet Furkan Aydogan — аффилиация 2.
Тең салым: Булакта тең салым же бирдей биринчи авторлук жөнүндө билдирүү жок.
Academic Editor: Hung-Yu Chien.
Журнал: Electronics.
Басмачы: MDPI, Basel, Switzerland.
ISSN: 2079-9292.
Том / чыгарылыш: Volume 15, Issue 20.
Макаланын номери: 4645.
Жарыяланган жыл: 2026.
DOI: 10.3390/electronics15204645.
Расмий шилтеме: https://doi.org/10.3390/electronics15204645
Булактын түрү: Article; көзөмөлдөнгөн эксперименттик maritime cybersecurity жана volatile-memory digital-forensics изилдөөсү.
Рецензиялоо статусу: Electronics MDPI'нин расмий журнал жазуусунда international, peer-reviewed жана open-access journal катары аныкталат.
Received: 3-сентябрь 2026.
Revised: 2-октябрь 2026.
Accepted: 6-октябрь 2026.
Published: 11-октябрь 2026.
Лицензия: Creative Commons Attribution 4.0 International (CC BY 4.0).
Preprint статусу: Каралган булак жарыяланган Electronics журналдык макаласы. PDF бул изилдөөнүн өзүнчө preprint версиясын көрсөтпөйт.
Негизги илимий багыт: NavLink2 NMEA 2000 wireless gateway'ине каршы көзөмөлдөнгөн Wi-Fi de-authentication жана WPA2 passphrase-recovery workflow'унан кийин чабуулчу Windows жумушчу станциясында калган volatile-memory артефакттарынын криминалистикалык анализи.
Testbed: NMEA 2000 backbone; Access Ocean Systems vessel simulator; Digital Yacht NavLink2 NMEA 2000 Wireless Server; consumer-grade tablet; WiFi Pineapple Mark VII; Windows 11 workstation.
Кадимки трафик: AOS simulator менен position, COG/SOG, GNSS, vessel heading, rate of turn, water-referenced speed, water depth, wind, system time, heartbeat жана ISO address claim билдирүүлөрү түзүлгөн.
Wireless security: NavLink2 WPA2 Pre-Shared Key менен корголгон access point түзгөн.
WiFi Pineapple: Бир эле 2,4 GHz каналда иштеген көзөмөлдөнгөн wireless-assessment platform катары de-authentication жана handshake capture аракеттеринде колдонулган.
Password dictionary: NavPass.txt; болжол менен 1.679.616 candidate passphrase.
Эксперименттик passphrase: PASS-AB80; булак сөздүктө position 2212 деп билдирет.
Aircrack-ng: Version 1.7; болжол менен 15.861,38 keys/s билдирилген.
Эс тутум acquisition: FTK Imager 8.3 менен чабуулга чейинки baseline жана чабуулдан кийинки эки full physical memory image.
Memory analysis: Методология Volatility Framework 2 жана 3'тү көрсөтөт; кеңири forensic-analysis агымы өзгөчө Volatility 3 plugin'дери аркылуу билдирилген.
Graph visualization: Graphviz 16.1.0.
Keyword validation: Үч оң жана үч терс контроль string.
Байкалган контроль жыйынтыгы: TP=3, FN=0, TN=3, FP=0; FNR=0%, FPR=0%. Бул катыштар алты predefined control query үчүн гана жарактуу.
Артефакт категориялары: Process identification; hardware device; file; network session; software tool usage; attacker/account context.
Process артефакттары: Aircrack-ng process жана command-line байланыштары менен WiFi Pineapple web interface колдонулушуна байланышкан Microsoft Edge process калдыктары.
Process аталышы боюнча эскертүү: Булак бир сүйлөмдө msegde.exe, кийинки текстте msedge.exe деп жазат. Бул жазуу айырмасы эки өзүнчө process бар дегендей чечмеленген эмес.
Hardware артефакттары: USBHUB3, USBPcap жана WiFi Pineapple/NavLink2 context издери.
File артефакттары: NavPass.txt, captured PCAP path/reference, сөздүктөгү passphrase калдыктары жана тиешелүү wireless-context маалыматы.
Network артефакттары: IP/socket structures, SSID, BSSID, workstation MAC жана wireless environment контексти.
Account attribution: Aircrack-ng, cmd.exe жана browser process'тери бир эле logged-in user security context менен байланыштырылганы билдирилген. Булак SID маалыматы физикалык адамдын кимдигин өзүнчө далилдей албасын өзгөчө белгилейт.
Терс контролдор: Normal browsing, unrelated packet capture жана benign Aircrack-ng execution сыяктуу аракеттер fresh Windows 11 үстүндө колдонулган.
Эс тутум камтуусу: Чабуулчу Windows workstation эс тутуму гана алынган. WiFi Pineapple'дын internal memory'си, NavLink2 gateway'инин эс тутуму жана victim tablet эс тутуму анализденген эмес.
Убакыттык чек: Post-attack RAM чабуул workflow'у аяктагандан дароо алынган; артефакт persistence/decay ар башка убакыт аралыктарында өлчөнгөн эмес.
Платформа чеги: Табылгалар Windows 11, колдонулган driver'лер жана белгилүү toolchain'ге көз каранды; башка операциялык системаларга түз жалпыланбашы керек.
Талаа чеги: Эксперимент көзөмөлдөнгөн maritime testbed'де жүргүзүлгөн; операциялык кемеде узак мөөнөттүү талаа текшерүүсү эмес.
Авторлордун салымдары: Conceptualization — Erasmus Mfodwo жана Cihan Varol; methodology — Erasmus Mfodwo жана Rasheed Amar; validation — Rasheed Amar; formal analysis — Cihan Varol жана Rasheed Amar; resources — Ahmet Furkan Aydogan; data curation — Erasmus Mfodwo; writing—original draft — Erasmus Mfodwo; review and editing — Narasimha Karpoor Shashidhar, Cihan Varol жана Rasheed Amar; visualization — Erasmus Mfodwo; project administration жана supervision — Cihan Varol жана Rasheed Amar.
Каржылоо: Изилдөө тышкы каржылоо алган эмес.
Data Availability: Изилдөөнүн маалыматтары жана keyword-search script'i булак тарабынан GitHub'да ачык жеткиликтүү деп көрсөтүлгөн: https://github.com/Mun-dus/Memory-Forensics-of-NMEA-2000-Wireless-De-Auth-Attack-Keyword-Search-Script
LLM колдонулушу: Appendix B'деги artifact-extraction Python script'i авторлор аныктаган критерийлерге ылайык large language model жардамы менен даярдалып, андан кийин авторлор тарабынан каралып жана текшерилген. Experimental design, data-collection decisions жана analysis авторлорго таандык экени булакта өзүнчө белгиленген.
Кызыкчылыктардын кагылышы: Авторлор кызыкчылыктардын кагылышы жок экенин билдиришет.
Негизги илимий жыйынтык: Көзөмөлдөнгөн шарттарда чабуулчу Windows эс тутумундагы бири-бирин толуктаган process, hardware, file, network, tool жана account артефакттары de-authentication жана WPA2 passphrase-recovery workflow'унун чабуулчу тараптагы убакыт тилкесин кайра түзүүгө жетиштүү контексттик далил бере алган.
Негизги чечмелөө чеги: Бир артефакт так malicious attribution бербейт. Булак сунуштаган forensic күч өз алдынча артефакт категорияларынын кайчылаш корреляциясынан келип чыгат.
Пикир калтырыңыз
E-mail дарегиңиз жарыяланбайт. Милдеттүү талаалар * менен белгиленген