


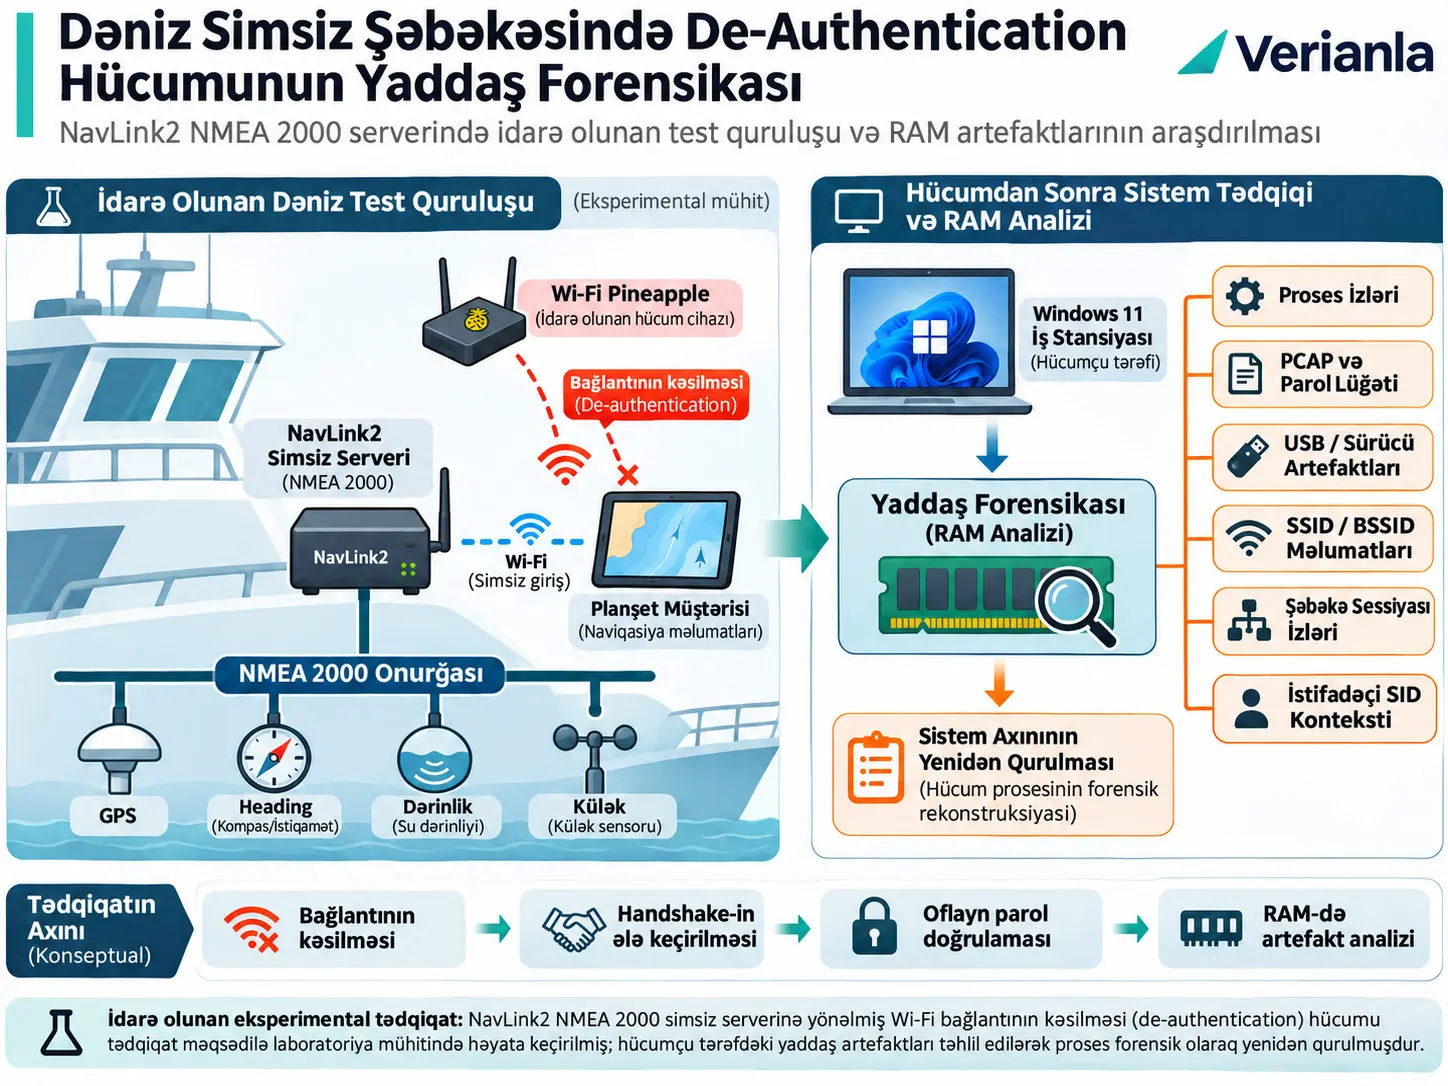
Yaddaşın məhkəmə ekspertizası (memory forensics), işləyən sistemin müvəqqəti yaddaşında olan process, driver, network, fayl, istifadəçi təhlükəsizlik konteksti və tətbiq qalıqlarını araşdıraraq sistemdə baş vermiş fəaliyyətləri yenidən qurmağa çalışan rəqəmsal məhkəmə ekspertizası yanaşmasıdır. Bu tədqiqat NavLink2 sinfinə aid NMEA 2000 simsiz gateway-inə qarşı nəzarətli Wi-Fi de-authentication və WPA2 dörd tərəfli handshake tutma təcrübəsindən sonra hücumçunun Windows 11 iş stansiyasında qalan volatile-memory artefaktlarını araşdırır. Tədqiqatçılar hücumdan əvvəl və hücumdan sonra alınmış iki fiziki RAM görüntüsünü müqayisə etmiş; FTK Imager, Volatility Framework, xüsusi Python keyword-search skripti və artefakt korrelyasiyasından istifadə edərək hücum prosesinin nə dərəcədə yenidən qurula biləcəyini qiymətləndirmişlər.
Eksperimental mühit real gəmi deyil. NMEA 2000 magistralına qoşulmuş GPS, heading, depth və digər gəmi sistemlərini təmsil edən əməliyyat trafiki Access Ocean Systems gəmi simulyatoru ilə yaradılmış; Digital Yacht NavLink2 cihazı NMEA 2000 ilə IEEE 802.11 Wi-Fi arasında gateway kimi istifadə edilmişdir. Bir planşet NavLink2-nin müştərisi və təcrübədə qurban stansiya kimi fəaliyyət göstərmişdir. Nəzarətli hücum mərhələsində WiFi Pineapple Mark VII müştərinin bağlantısının kəsilməsini və yenidən qoşulma zamanı WPA2 dörd tərəfli handshake-in tutulmasını təmin etmiş; mənbədə daha sonra Windows 11 üzərində Aircrack-ng ilə nəzarətli oflayn parol yoxlaması aparılmışdır.
Hücumdan sonrakı RAM təhlili tək bir iz deyil, bir-biri ilə əlaqələndirilə bilən çoxsaylı artefakt kateqoriyaları üzə çıxarmışdır: Aircrack-ng və brauzer process izləri, WiFi Pineapple veb interfeysinin yaddaşdakı qalıqları, USBHUB3 və USBPcap driver izləri, WiFi Pineapple və NavLink2 kontekstləri, PCAP və parol lüğəti istinadları, SSID/BSSID və socket məlumatları, komanda sətri qalıqları və process-lərlə əlaqəli istifadəçi SID məlumatları. Mənbə bu artefaktların birlikdə qiymətləndirilməsinin hücum zaman xəttini yenidən qurmağa kömək etdiyini göstərir.
Mühüm şərh həddi budur: tədqiqat yalnız hücumçunun Windows 11 iş stansiyasının RAM-ini toplamışdır. WiFi Pineapple-ın daxili yaddaşı, NavLink2 gateway-in yaddaşı və qurban planşet tərəfindəki məhkəmə ekspertizası məlumatları bu tədqiqatda araşdırılmamışdır. Bundan əlavə, hücumdan sonrakı RAM görüntüsü proses başa çatdıqdan dərhal sonra alınmışdır; artefaktların saatlar, günlər, yenidən başlatmalar və ya uzunmüddətli sistem istifadəsindən sonra nə qədər qalacağı məlum deyil. Buna görə nəticələr nəzarətli testbed şəraiti üçün güclü attacker-side forensic evidence təqdim edir; bu, tam əhatəli çoxcihazlı real gəmi insidentinin rekonstruksiyası deyil.
NMEA 2000 və NavLink2 Bu Tədqiqatda Təhlükəsizlik Baxımından Niyə Kritikdir?
NMEA 2000 gəmilərdə GPS, heading, sürət, dərinlik və ətraf mühit sensorları kimi cihazların CAN əsaslı magistral üzərində məlumat paylaşmasına imkan verən dəniz rabitə sistemidir; NavLink2 isə bu naqilli magistralı Wi-Fi müştərilərinə açan gateway olduğuna görə fiziki baxımdan daha qapalı olan NMEA 2000 təhlükəsizlik sərhədini simsiz radio giriş sahəsinə doğru genişləndirir.
NMEA 2000-in əsas təhlükəsizlik modeli
NMEA 2000 Controller Area Network (CAN bus) arxitekturasına əsaslanır. Mənbənin müzakirəsinə görə belə dəniz şəbəkələri tarixən hücumçu girişinə qarşı kriptoqrafik qorumadan daha çox fiziki izolyasiyaya güvənmişdir. CAN əsaslı NMEA 2000 magistralında mesaj autentifikasiyası və mesaj bütövlüyü mexanizmlərinin olmaması, şəbəkəyə giriş əldə edildikdən sonra icazəsiz mesaj injection-u və ya trafik manipulyasiyasını təhlükəsizlik baxımından mühüm edir.
NavLink2 kimi wireless gateway-lər bu etibar modelini dəyişdirir. Ekipaj üzvü planşet və ya mobil cihazla simsiz şəkildə GPS, heading və speed kimi gəmi telemetriyasını görə bildiyi halda, eyni simsiz interfeys NMEA 2000 magistralına qarşı yeni giriş səthi yaradır.
Təcrübədə yaradılan əsas NMEA 2000 trafiki
| Kateqoriya | PGN | Mənbə izahı |
|---|---|---|
| Navigation | 129025 | Position |
| Navigation | 129026 | Course Over Ground (COG) və Speed Over Ground (SOG) |
| Navigation | 129029 | GNSS Position Data |
| Heading | 127250 | Vessel Heading |
| Heading | 127251 | Rate of Turn |
| Speed | 128259 | Speed, Water Referenced |
| Depth | 128267 | Water Depth |
| Environmental | 130306 | Wind Data |
| System | 126992 | System Time |
| System | 126993 | Heartbeat |
| System | 60928 | ISO Address Claim |
PGN, Parameter Group Number ifadəsinin qısaltmasıdır və NMEA 2000 üzərində müəyyən mesaj/məlumat qruplarını müəyyənləşdirir. Buradakı PGN siyahısı bütün NMEA 2000 standartını təmsil etmir; yalnız mənbə tədqiqatının eksperimental testbed-ində yaradılan əsas trafik yüküdür.
Wi-Fi De-Authentication Hücumu Yaddaşın Məhkəmə Ekspertizasında Necə İz Buraxır?
Bu təcrübədə de-authentication əməliyyatının özü radio mühitində baş versə də, hücumu idarə edən Windows 11 iş stansiyası process-lər, komanda sətri konteksti, driver-lər, açıq fayl və PCAP istinadları, şəbəkə sessiyası məlumatları, brauzerdə WiFi Pineapple interfeysinin qalıqları və istifadəçi SID əlaqələri kimi müvəqqəti RAM artefaktlarını saxladığı üçün hücumun mühüm hissələri hücumçu tərəfindəki volatile memory vasitəsilə yenidən qurula bilmişdir.
De-authentication nədir?
IEEE 802.11 simsiz şəbəkələrində de-authentication frame müştəri ilə access point arasındakı mövcud association/authentication əlaqəsinin sona çatdığını bildirən idarəetmə frame-idir. Mənbənin nəzərdən keçirdiyi legacy 802.11 davranışında bu idarəetmə frame-lərinin kifayət qədər kriptoqrafik qorumaya malik olmaması, icazəsiz frame göndərməklə qanuni müştərinin access point-dən ayrılmasını mümkün edir.
Müştəri bağlantını itirdikdən sonra yenidən qoşulmağa çalışdıqda WPA2 authentication prosesinin bir hissəsi olan dörd tərəfli handshake yenidən yaranır. Tədqiqatın nəzarətli testində WiFi Pineapple bu yenidən qoşulma hadisəsinin görünən olmasını və EAPOL handshake paketlərinin tutulmasını təmin etmişdir.
WPA2 dörd tərəfli handshake nə daşıyır?
Mənbə tutulan Extensible Authentication Protocol over LAN (EAPOL) mesajlarının cryptographic nonce dəyərləri ilə Message Integrity Code (MIC) ehtiva etdiyini və bu məlumatların oflayn parol namizədlərinin yoxlanmasında istifadə edilə bildiyini izah edir.
Pairwise Master Key (PMK), WPA2-PSK kontekstində parol namizədindən törədilən əsas açar materialıdır. Pairwise Transient Key (PTK), bağlantıya xas müvəqqəti açar strukturunu təmsil edir. Message Integrity Code (MIC) isə mesajın doğruluğu/bütövlüyü üçün istifadə olunan yoxlama dəyəridir. Tədqiqatda Aircrack-ng lüğətdəki namizədlərdən törədilən açarlarla MIC-i yenidən hesablayaraq capture daxilindəki dəyərlə müqayisə etmişdir.
Mənbə bu prosesi düstur şəklində vermir. Buna görə PMK, PTK və ya MIC üçün mənbədə olmayan kriptoqrafik tənliklər əlavə edilməmişdir.
Nəzarətli parol siyahısı
Tədqiqatçılar test üçün NavPass.txt adlı strukturlaşdırılmış parol lüğəti yaratmışlar. Mənbə lüğətdə təxminən 1.679.616 namizəd olduğunu, namizədlərin böyük hərflər, ədədi dəyərlər və istehsalçı/istifadəçi mənşəli nümunələrdən yaradıldığını bildirir.
Eksperimental WPA2 parolu PASS-AB80 kimi verilmiş və lüğətdə 2212-ci sırada olduğu bildirilmişdir. Aircrack-ng versiyası 1.7-dir və mənbə təxminən 15.861,38 keys/s test sürəti bildirir. Mənbədəki “1 dəqiqə 45 saniyə” dəyəri təxmini müddət kimi təqdim edilmişdir; Verianla bunu real hücum müddətinin universal dəyəri və ya real dünyadakı parol sındırma müddəti kimi ümumiləşdirmir.
Uğurlu simsiz giriş nə demək ola bilər?
Mənbənin threat model-i baxımından WPA2 parolunun əldə edilməsi hücumçunun simsiz şəbəkəyə qanuni client kimi qoşulmasına imkan verə bilər. Belə giriş naviqasiya məlumatlarının izlənməsi, trafik təhlili və ya write-capable interface mövcuddursa saxta NMEA 2000 mesajları ilə məlumat manipulyasiyası kimi daha irəli risklər yarada bilər.
Lakin mövcud tədqiqat bu mümkün cyber-physical nəticələrin hamısını eksperimental olaraq həyata keçirmir. Müəlliflər də diqqətlərinin network attack mechanics və cyber-physical impact deyil, attacker-side memory forensic visibility olduğunu bildirirlər. Buna görə saxta GPS/heading göstərilməsi kimi nəticələr tədqiqatda eksperimental olaraq ölçülmüş nəticələr deyil, uğurlu girişin mümkün təhlükəsizlik təsirləridir.
Volatile memory niyə dəyərlidir?
RAM sistem işləyərkən istifadə olunan process state, command-line argument, network structure, file handle, driver və application memory kimi müvəqqəti məlumatları saxlaya bilər. Diskdəki fayl silinsə və ya heç vaxt daimi şəkildə yazılmasa belə, tətbiqin onu açması RAM-də path, handle və ya buffer qalıqları buraxa bilər.
Bu tədqiqatın əsas yanaşması da bu xüsusiyyətdir: hücumdan əvvəlki təmiz Windows vəziyyəti ilə hücum tamamlandıqdan dərhal sonra alınan RAM görüntüsü müqayisə edilərək yalnız normal əməliyyat sisteminə aid strukturların deyil, hücum prosesi zamanı yaranan yeni artefaktların müəyyənləşdirilməsi hədəflənmişdir.
Mənfi nəzarətlər niyə vacibdir?
Mənbə yalnız “hücumdan sonra bir string gördük, deməli hücumdan gəlir” yanaşmasını istifadə etmir. Yeni quraşdırılmış Windows 11 üzərində normal browsing, hücumla əlaqəsi olmayan packet capture və benign Aircrack-ng işlədilməsi kimi mənfi nəzarət fəaliyyətləri həyata keçirilmişdir. Bu nəzarətlər müəyyən artefaktların sadəcə alətin sistemdə mövcud olmasından, yoxsa həqiqətən təcrübədəki hücum zəncirindən qaynaqlandığını ayırmağa kömək etmək üçün istifadə edilmişdir.
Tədqiqatın Metodu və Nəticələri
Eksperimental testbed komponentləri
| Komponent | Mənbədə verilən rol |
|---|---|
| NMEA 2000 backbone | Dəniz naviqasiyası və sensor mesajlarının daşındığı CAN əsaslı şəbəkə |
| Access Ocean Systems vessel simulator | Əməliyyat baxımından mənalı sintetik naviqasiya telemetriyasının yaradılması |
| Digital Yacht NavLink2 NMEA 2000 Wireless Server | NMEA 2000 magistralını IEEE 802.11 Wi-Fi müştərilərinə açan WPA2-PSK gateway |
| Consumer-grade tablet | Naviqasiya tətbiqini işlədən müştəri və təcrübədə qurban stansiya |
| WiFi Pineapple Mark VII | Nəzarətli de-authentication və dörd tərəfli handshake capture üçün istifadə olunan wireless assessment platform |
| Windows 11 workstation | Oflayn kriptoanaliz və tədqiqatın memory-forensics araşdırmasının əsas hədəf sistemi |
| FTK Imager 8.3 | Fiziki RAM görüntülərinin əldə edilməsi |
| Volatility Framework | RAM daxilində process, driver, module, file, network və digər əməliyyat sistemi artefaktlarının təhlili |
| Graphviz 16.1.0 | Şübhəli process əlaqələrinin vizuallaşdırılması |
| Aircrack-ng 1.7 | Tutulmuş WPA2 handshake üzərində nəzarətli oflayn parol yoxlaması |
Təcrübənin ardıcıllığı
- NMEA 2000 testbed və NavLink2 WPA2-PSK access point işə salınmışdır.
- Planşet NavLink2-yə qoşulmuş və simulyatordan gələn canlı naviqasiya telemetriyasını uğurla göstərmişdir.
- Təmiz Windows 11 iş stansiyası üçün hücumdan əvvəl baseline RAM görüntüsü alınmışdır.
- Nəzarətli de-authentication təcrübəsi həyata keçirilmiş və planşet yenidən qoşularkən WPA2 dörd tərəfli handshake tutulmuşdur.
- Tutulmuş PCAP nəzarətli offline passphrase-recovery təcrübəsində istifadə edilmişdir.
- Hücum/parol yoxlama prosesi tamamlandıqdan dərhal sonra ikinci RAM görüntüsü alınmışdır.
- Pre-attack və post-attack görüntüləri Volatility və xüsusi keyword-search skripti ilə müqayisə edilmişdir.
- Process, hardware, file, network, tool-usage və account-level artefaktlar bir-biri ilə əlaqələndirilmişdir.
Bu ardıcıllıq tədqiqatın nəzarətli eksperimental dizaynını izah edir. Real sistemlərə tətbiq ediləcək hücum təlimatı və ya icazəsiz istifadə bələdçisi deyil.
Pre-attack baseline
İlk RAM görüntüsü Windows 11-in fresh boot-dan sonra alınmışdır. Bu mərhələdə hücum alətləri, wireless-monitoring tətbiqləri və ya password-cracking utility-ləri işlədilməmişdir. Məqsəd normal əməliyyat sistemi process-ləri, background services və kernel modules üçün müqayisə bazası əldə etməkdir.
Post-attack acquisition
İkinci görüntü de-authentication, handshake capture və offline password-recovery əməliyyatları tamamlandıqdan dərhal sonra alınmışdır. Bu zamanlama process executive objects, command-line arguments, open file handles, network structures və packet-buffer qalıqları kimi volatile artefaktların hələ overwrite edilmədən tutulma ehtimalını artırır.
Bu dizaynın mühüm məhdudiyyəti hər bir ayrı hücum mərhələsi üçün ayrıca RAM snapshot alınmamasıdır. Buna görə tədqiqat hər hücum addımının müstəqil forensic fingerprint-ini deyil, bütün hücum workflow-u öncəsi və sonrası fərqi araşdırır.
Bu Tədqiqatda FNR və FPR-nin %0 Olması Nə Deməkdir?
FNR = %0 və FPR = %0 nəticələri yalnız xüsusi keyword-search skriptinin əvvəlcədən müəyyən edilmiş üç müsbət və üç mənfi nəzarət string-ini bu nəzarətli pre/post RAM cütündə düzgün ayırdığını bildirir; bu nəticələr skriptin bütün mümkün RAM artefaktlarında, başqa hücumlarda və ya başqa kompüterlərdə ümumi xəta nisbətinin %0 olduğunu göstərmir.
Keyword-search nəzarət cədvəli
| Nəzarət keyword-u | Növ | Pre-Attack uyğunlaşma | Post-Attack uyğunlaşma |
|---|---|---|---|
| WiFi Pineapple Mark VII | Müsbət | 0 | 4 |
| 00:13:37:AB:DE:C4 | Müsbət | 0 | 80 |
| DY-WIFI-AB80 | Müsbət | 0 | 51 |
| 1526660 | Mənfi | 0 | 0 |
| 2AA52MK7 | Mənfi | 0 | 0 |
| ZDIGNLINK | Mənfi | 0 | 0 |
Nəzarət-query səviyyəsində nəticə:
- True Positive (TP) = 3
- False Negative (FN) = 0
- True Negative (TN) = 3
- False Positive (FP) = 0
False-Negative Rate
Mənbə FNR-ni belə hesablayır:
\[ FNR=\frac{FN}{TP+FN} \]
Düstur nəyi hesablayır? Həqiqətən müsbət olan nəzarət elementlərinin nə qədərinin skan tərəfindən buraxıldığını ölçür.
FN: Müsbət olmalı olduğu halda tapılmayan sorğu sayıdır.
TP: Müsbət olmalı olduğu və düzgün şəkildə tapılan sorğu sayıdır.
Bu təcrübədə:
\[ FNR=\frac{0}{3+0}=0=0\% \]
FNR ölçüsüz nisbətdir. Lakin burada kainat yalnız üç müsbət nəzarət string-indən ibarətdir; bütün memory-forensics artefaktlarının detection sensitivity-si deyil.
False-Positive Rate
Mənbə FPR-ni belə hesablayır:
\[ FPR=\frac{FP}{FP+TN} \]
Düstur nəyi hesablayır? Həqiqətən mənfi olan nəzarət elementlərinin nə qədərinin səhvən mövcud kimi işarələndiyini ölçür.
FP: Mənfi olmalı olduğu halda səhv şəkildə uyğunlaşan sorğu sayıdır.
TN: Mənfi nəzarət kimi düzgün şəkildə uyğunlaşmayan sorğu sayıdır.
Bu təcrübədə:
\[ FPR=\frac{0}{0+3}=0=0\% \]
Bu nəticə də yalnız üç mənfi nəzarət string-i üçün keçərlidir. Nümunə yalnız üç elementdən ibarət olduğu üçün müşahidə edilən %0 xəta metodun həqiqi xəta ehtimalının riyazi olaraq sıfır olduğu demək deyil.
1. Process identification artefaktları
Volatility-nin pslist və psscan çıxışları baseline ilə müqayisə edilmiş, process əlaqələri Graphviz ilə vizuallaşdırılmışdır. Mənbə Aircrack-ng ilə əlaqəli process-ləri və WiFi Pineapple idarəetmə interfeysinə girişdə istifadə edilən Microsoft Edge process-lərini mühüm göstəricilər kimi müəyyənləşdirmişdir.
Process bölməsində mənbə bir cümlədə brauzer adını msegde.exe kimi yazır; dərhal sonrakı izahda və sonrakı bölmələrdə msedge.exe formasından istifadə edir. Verianla bunu mənbə daxilində yazılış fərqi kimi qiymətləndirir və iki ayrı brauzer process-i varmış kimi şərh etmir.
2. Hardware-device artefaktları
RAM təhlili USBHUB3 və USBPcap kimi driver izlərini üzə çıxarmışdır. Mənbəyə görə WiFi Pineapple xarici USB hub vasitəsilə qoşulduğu və packet capture aparıldığı üçün bu driver izləri testbed avadanlığı ilə əlaqələndirilə bilmişdir.
WiFi Pineapple Mark VII və NavLink2 server ilə əlaqəli context və MAC-address qalıqları da yaddaşda tapılmışdır. Lakin mənbə xüsusilə MAC ünvanlarının spoof edilə bildiyini və təkcə MAC artefaktının müəyyən cihazın hücumda iştirakının qəti sübutu sayıla bilməyəcəyini bildirir.
3. File artefaktları
Volatility filescan və handle enumeration təhlilində packet-capture əməliyyatları ilə əlaqəli fayl istinadları tapılmışdır. Hazırlanan NavPass.txt parol lüğətinin məzmunu müvafiq standart plugin-lərlə birbaşa əldə edilə bilmədikdə xüsusi Python keyword-search skriptindən istifadə edilmiş və RAM-də lüğət qalıqları tapılmışdır.
Təhlil həmçinin tutulmuş handshake PCAP faylına aid reference pointer-ləri və lüğətdəki fərdi passphrase qalıqlarını üzə çıxarmışdır. Bu, diskdəki fayl sonradan silinsə belə açıq fayl handle-larının və ya cached memory segment-lərinin faylın əvvəllər istifadə edildiyini göstərə biləcəyi məhkəmə ekspertizası prinsipini nümunələndirir.
SSID, BSSID, encryption məlumatı və Wi-Fi Protected Setup state kimi wireless-context artefaktları da bu mərhələdə bildirilmişdir.
4. Network-session artefaktları
Volatility network təhlili attack phase zamanı aktiv IP address və network socket strukturlarını üzə çıxarmışdır. WiFi Pineapple və NavLink2-nin SSID/BSSID dəyərləri ilə hücumçu Windows iş stansiyasının MAC konteksti RAM daxilində digər artefaktlarla birlikdə tapılmışdır.
Baseline ilə müqayisədə bəzi network-related girişlərin yalnız attack-tool execution-dan sonra ortaya çıxması bu girişlərin aktiv eksperiment fazası ilə əlaqələndirilməsinə imkan vermişdir. Bununla belə, network artefaktları da təkbaşına hücum atribusiyası üçün istifadə edilməmiş; process və file sübutları ilə birlikdə qiymətləndirilmişdir.
5. Software-tool istifadə izləri
RAM skanı Aircrack-ng executable mapping-ləri, process-memory string-ləri və command-line argument qalıqlarını göstərmişdir. Mənbə bu nəticəni, hücumçu aləti diskdən silməyə çalışsa belə tətbiq işlədiyi müddətdə və ya dərhal sonrasında executable fragment, runtime library və command string kimi izlərin RAM-də tapıla biləcəyinə nümunə kimi qiymətləndirir.
Bu nəticə “RAM-də həmişə bütün tətbiq tarixçəsi olur” demək deyil. Sistem fəaliyyəti, yeni memory allocation, process termination və zamanın keçməsi bu qalıqların overwrite edilməsinə səbəb ola bilər.
6. İstifadəçi hesabı ilə əlaqəli artefaktlar
Volatility 3 windows.getsids plugin-i suspicious process token-larında olan Security Identifier (SID) strukturlarını araşdırmaq üçün istifadə edilmişdir. Mənbə Aircrack-ng, cmd.exe və browser process-lərinin təcrübədə daxil olmuş “Erasmus” istifadəçi konteksti ilə əlaqələndirildiyini bildirir.
Bu əlaqə process-in hansı Windows security context altında işlədildiyini göstərməsi baxımından vacibdir. Interactive və console logon kontekstləri alətin arxa plan system service-i əvəzinə daxil olmuş user session daxilində işlədilməsi ilə uyğun gəlir.
SID Təkbaşına Hücumçunun Kimliyini Sübut Edirmi?
Xeyr. SID müəyyən process-in hansı Windows istifadəçi təhlükəsizlik konteksti altında işlədiyini göstərə bilər, lakin kompüterdən fiziki olaraq hansı şəxsin istifadə etdiyini təkbaşına sübut etmir; hesab sui-istifadə edilə bilər və ya kifayət qədər səlahiyyətə malik hücumçu təhlükəsizlik kontekstini manipulyasiya edə bilər. Buna görə SID process, command-line, authentication, network və device artefaktları ilə birlikdə təsdiqlənməlidir.
Sübut korrelyasiyası niyə lazımdır?
Bu tədqiqatın ən güclü metodoloji cəhətlərindən biri müxtəlif artefakt növlərini təkbaşına qəti hökmə çevirməməsidir. Məsələn:
- WiFi Pineapple MAC ünvanı spoof edilmiş ola bilər.
- Executable-ın RAM-də olması onun müəyyən hücum hərəkətini yerinə yetirdiyini təkbaşına sübut etmir.
- SID process security context-i göstərir, lakin fiziki şəxsin kimliyini qəti müəyyənləşdirmir.
- PCAP path-i faylın istifadə edildiyini göstərə bilər, lakin attack timeline-ın hamısını təkbaşına qurmur.
Əksinə, eyni zaman aralığında Aircrack-ng process-i, command line, PCAP reference, NavPass.txt qalığı, WiFi Pineapple interface izi, USB/network context və eyni istifadəçi SID-si birlikdə tapıldıqda məhkəmə ekspertizası narrativi xeyli güclənir.
Tədqiqatın birbaşa dəstəklədiyi nəticələr
- Nəzarətli təcrübədə de-authentication və WPA2 passphrase-recovery workflow-u hücumçu Windows RAM-ində bir neçə artefakt növü buraxmışdır.
- Pre-attack və post-attack memory görüntülərinin müqayisəsi baseline Windows activity ilə hücum fazasında yaranan göstəricilərin ayrılmasına kömək etmişdir.
- Aircrack-ng execution izləri RAM-də process, executable mapping və command-line kontekstlərində aşkar edilə bilmişdir.
- WiFi Pineapple web interface istifadəsinə aid browser-memory qalıqları tapılmışdır.
- USBPcap, USBHUB və digər hardware-related artefaktlar testbed-dəki xarici alətlərlə əlaqələndirilə bilmişdir.
- PCAP və NavPass.txt ilə əlaqəli fayl qalıqları RAM-də tapılmışdır.
- Network socket, SSID, BSSID və interface context kimi network artefaktları hücum fazası ilə əlaqələndirilə bilmişdir.
- Process SID təhlili müəyyən attack-related process-lərin eyni authenticated Windows user context altında işlədildiyini göstərmişdir.
- Üç müsbət və üç mənfi nəzarətdən ibarət keyword-search yoxlamasında müşahidə olunan FNR və FPR %0 olmuşdur.
Tədqiqatın dəstəkləmədiyi nəticələr
- Hər Wi-Fi de-authentication hücumunun eyni RAM artefaktlarını buraxdığı göstərilməmişdir.
- Başqa Windows versiyalarında, Linux, macOS və ya fərqli wireless driver-lərdə eyni artefakt düzəninin qorunacağı göstərilməmişdir.
- WiFi Pineapple-ın öz RAM və ya persistent storage məzmunu bu tədqiqatda memory-forensics baxımından araşdırılmamışdır.
- NavLink2 və qurban planşet tərəfindəki hadisələrin attacker-side timeline ilə müstəqil çapraz təsdiqi aparılmamışdır.
- Post-attack artefaktların saatlar, günlər və ya reboot-dan sonra qalma müddəti ölçülməmişdir.
- Keyword-search skriptinin bütün mümkün RAM string-lərində FNR və FPR dəyərlərinin %0 olduğu göstərilməmişdir.
- Tək bir MAC ünvanının hücumçu cihazı qəti müəyyən etdiyi göstərilməmişdir.
- Tək bir SID-nin fiziki hücumçu kimliyini sübut etdiyi göstərilməmişdir.
- Nəzarətli testbed-də göstərilən wireless compromise-ın real əməliyyat gəmilərində eyni şəraitdə baş verəcəyi sübut edilməmişdir.
- Tədqiqat real gəmidə naviqasiya məlumatlarının manipulyasiyasının əməliyyat nəticələrini eksperimental olaraq ölçməmişdir.
Mənbənin açıq şəkildə bildirdiyi məhdudiyyətlər
Nəzarətli testbed: Hardware və software kombinasiyası realistik maritime ssenarisini təqlid etməyə çalışsa da, əməliyyat gəmilərində cihaz müxtəlifliyi, network load, background process, elektromaqnit interference və eyni vaxtlı wireless activity daha mürəkkəbdir.
Fresh baseline: Baseline yeni işə salınmış təmiz Windows 11 sistemi üzərindən alınmışdır. Uzun müddət işləyən real kompüterdə cached data, keçmiş process qalıqları və background activity RAM-i daha mürəkkəb edə bilər.
Artefaktların qalma müddəti: Post-attack görüntüsü hücum tamamlandıqdan dərhal sonra alınmışdır. Mənbə artefaktların zamanla nə qədər sürətlə itdiyini və ya overwrite edildiyini ölçməmişdir.
Platform asılılığı: Tapılan artefaktlar Windows 11, istifadə olunan wireless driver-lər və istifadə olunan tool chain ilə sıx əlaqəlidir. Başqa platformalar fərqli artefaktlar yarada bilər.
Birtərəfli forensic viewpoint: Yaddaş acquisition yalnız hücumçu Windows workstation üzərində aparılmışdır. Gateway və qurban planşet tərəfi toplanmadığı üçün tədqiqat attacker-side reconstruction təqdim edir; tam multi-device incident reconstruction deyil.
Gələcək tədqiqat istiqamətləri
Mənbə artefaktların hücumdan sonra müxtəlif zaman intervallarında nə qədər qalıcı olduğunu araşdıran ardıcıl RAM snapshot-larını, sistem reboot-dan sonrakı təhlili, daha uzun operational workload-ları, fərqli NMEA 2000 traffic load-ları, dynamic in-memory password generation və multi-gateway test mühitlərini gələcək tədqiqat sahələri kimi göstərir.
Bundan əlavə attacker memory, packet capture, wireless gateway və victim-device evidence mənbələrinin birləşdirilərək realistik dəniz şəraitində multi-source forensic reconstruction aparılması planlaşdırılır.
Appendix B-dəki Python skriptində süni intellekt istifadəsi
Mənbə Appendix B-dəki artefakt çıxarma/keyword-search Python skriptinin müəlliflərin müəyyən etdiyi meyarlara uyğun olaraq böyük dil modelinin köməyi ilə yaradıldığını açıq şəkildə bildirir. Müəlliflər daha sonra skripti nəzərdən keçirib təsdiqlədiklərini və experimental design, data-collection decisions ilə analysis-in müəlliflərin öz elmi işi olduğunu qeyd edirlər.
Bu detal vacibdir, çünki skriptin provenance-ını açıqlayır; lakin tədqiqatın forensic findings-lərinin birbaşa süni intellekt modelinin avtomatik şərhi olduğu demək deyil. RAM təhlili və nəticələrin şərhi tədqiqatçılar tərəfindən aparılmışdır.
Mənbə və Metod Qeydi
Özgün başlıq: Cracking the Maritime Handshake: Memory Forensics of Wi-Fi De-Authentication Attack on NavLink2 NMEA 2000 Server
Müəlliflər və sıra: Erasmus Mfodwo; Cihan Varol; Rasheed Amar; Narasimha Karpoor Shashidhar; Ahmet Furkan Aydogan.
Corresponding author: Rasheed Amar.
Corresponding e-poçt: axr249@shsu.edu
Afiliasiya 1: Department of Computer Science, Sam Houston State University, Huntsville, TX 77340, USA.
Afiliasiya 2: Department of Computer Science, University of North Carolina Wilmington, Wilmington, NC 28403, USA.
Müəllif-afiliasiya uyğunluğu: Erasmus Mfodwo, Cihan Varol, Rasheed Amar və Narasimha Karpoor Shashidhar — afiliyasiya 1; Ahmet Furkan Aydogan — afiliyasiya 2.
Bərabər töhfə: Mənbədə bərabər töhfə və ya ortaq birinci müəlliflik bəyanı yoxdur.
Academic Editor: Hung-Yu Chien.
Jurnal: Electronics.
Nəşriyyat: MDPI, Basel, Switzerland.
ISSN: 2079-9292.
Cild / nömrə: Volume 15, Issue 20.
Məqalə nömrəsi: 4645.
Nəşr ili: 2026.
DOI: 10.3390/electronics15204645.
Rəsmi keçid: https://doi.org/10.3390/electronics15204645
Mənbə növü: Article; nəzarətli eksperimental maritime cybersecurity və volatile-memory digital-forensics tədqiqatı.
Rəyçilik statusu: Electronics, MDPI-nin rəsmi jurnal qeydində international, peer-reviewed və open-access journal kimi təsvir olunur.
Received: 3 sentyabr 2026.
Revised: 2 oktyabr 2026.
Accepted: 6 oktyabr 2026.
Published: 11 oktyabr 2026.
Lisenziya: Creative Commons Attribution 4.0 International (CC BY 4.0).
Preprint statusu: Araşdırılan mənbə nəşr edilmiş Electronics jurnal məqaləsidir. PDF bu tədqiqatın ayrıca preprint versiyasını göstərmir.
Əsas elmi fokus: NavLink2 NMEA 2000 wireless gateway-inə qarşı nəzarətli Wi-Fi de-authentication və WPA2 passphrase-recovery workflow-undan sonra hücumçu Windows iş stansiyasında qalan volatile-memory artefaktlarının məhkəmə təhlili.
Testbed: NMEA 2000 backbone; Access Ocean Systems vessel simulator; Digital Yacht NavLink2 NMEA 2000 Wireless Server; consumer-grade tablet; WiFi Pineapple Mark VII; Windows 11 workstation.
Normal trafik: AOS simulator ilə position, COG/SOG, GNSS, vessel heading, rate of turn, water-referenced speed, water depth, wind, system time, heartbeat və ISO address claim mesajları yaradılmışdır.
Wireless security: NavLink2, WPA2 Pre-Shared Key ilə qorunan access point yaratmışdır.
WiFi Pineapple: Eyni 2,4 GHz kanalında işləyən nəzarətli wireless-assessment platform kimi de-authentication və handshake capture əməliyyatlarında istifadə edilmişdir.
Password dictionary: NavPass.txt; təxminən 1.679.616 candidate passphrase.
Eksperimental passphrase: PASS-AB80; mənbə lüğətdə position 2212 kimi bildirir.
Aircrack-ng: Version 1.7; təxminən 15.861,38 keys/s bildirilmişdir.
Yaddaş acquisition: FTK Imager 8.3 ilə hücumdan əvvəl baseline və hücumdan sonra olmaqla iki full physical memory image.
Memory analysis: Metodologiya Volatility Framework 2 və 3-ü göstərir; ətraflı forensic-analysis axını xüsusilə Volatility 3 plugin-ləri üzərindən bildirilmişdir.
Graph visualization: Graphviz 16.1.0.
Keyword validation: Üç müsbət və üç mənfi nəzarət string-i.
Müşahidə olunan nəzarət nəticəsi: TP=3, FN=0, TN=3, FP=0; FNR=0%, FPR=0%. Bu nisbətlər yalnız altı predefined control query üçün keçərlidir.
Artefakt kateqoriyaları: Process identification; hardware device; file; network session; software tool usage; attacker/account context.
Process artefaktları: Aircrack-ng process və command-line əlaqələri ilə WiFi Pineapple web interface istifadəsinə bağlanan Microsoft Edge process qalıqları.
Process adlandırma qeydi: Mənbə bir cümlədə msegde.exe, sonrakı mətndə msedge.exe yazır. Bu yazılış fərqi iki ayrı process olduğu kimi şərh edilməmişdir.
Hardware artefaktları: USBHUB3, USBPcap və WiFi Pineapple/NavLink2 context izləri.
File artefaktları: NavPass.txt, captured PCAP path/reference, lüğət passphrase qalıqları və əlaqəli wireless-context məlumatları.
Network artefaktları: IP/socket structures, SSID, BSSID, workstation MAC və wireless environment konteksti.
Account attribution: Aircrack-ng, cmd.exe və browser process-lərinin eyni logged-in user security context ilə əlaqələndirildiyi bildirilmişdir. Mənbə SID məlumatının fiziki şəxsin kimliyini təkbaşına sübut etmədiyini xüsusi olaraq qeyd edir.
Mənfi nəzarətlər: Normal browsing, unrelated packet capture və benign Aircrack-ng execution kimi fəaliyyətlər fresh Windows 11 üzərində istifadə edilmişdir.
Yaddaş əhatəsi: Yalnız hücumçu Windows workstation yaddaşı əldə edilmişdir. WiFi Pineapple-ın internal memory-si, NavLink2 gateway-in yaddaşı və victim tablet yaddaşı təhlil edilməmişdir.
Zaman məhdudiyyəti: Post-attack RAM hücum workflow-u tamamlandıqdan dərhal sonra alınmışdır; artefakt persistence/decay müxtəlif zaman intervallarında ölçülməmişdir.
Platform məhdudiyyəti: Nəticələr Windows 11, istifadə olunan driver-lər və müəyyən toolchain-dən asılıdır; başqa əməliyyat sistemlərinə birbaşa ümumiləşdirilməməlidir.
Sahə məhdudiyyəti: Təcrübə nəzarətli maritime testbed-də həyata keçirilmişdir; əməliyyat gəmisində uzunmüddətli sahə doğrulaması deyil.
Müəllif töhfələri: Conceptualization — Erasmus Mfodwo və Cihan Varol; methodology — Erasmus Mfodwo və Rasheed Amar; validation — Rasheed Amar; formal analysis — Cihan Varol və Rasheed Amar; resources — Ahmet Furkan Aydogan; data curation — Erasmus Mfodwo; writing—original draft — Erasmus Mfodwo; review and editing — Narasimha Karpoor Shashidhar, Cihan Varol və Rasheed Amar; visualization — Erasmus Mfodwo; project administration və supervision — Cihan Varol və Rasheed Amar.
Maliyyələşdirmə: Tədqiqat xarici maliyyə almamışdır.
Data Availability: Tədqiqatın məlumatları və keyword-search script-i mənbə tərəfindən GitHub-da açıq girişli kimi göstərilmişdir: https://github.com/Mun-dus/Memory-Forensics-of-NMEA-2000-Wireless-De-Auth-Attack-Keyword-Search-Script
LLM istifadəsi: Appendix B-dəki artifact-extraction Python script-i müəlliflərin müəyyən etdiyi meyarlara görə large language model köməyi ilə hazırlanmış, sonra müəlliflər tərəfindən nəzərdən keçirilmiş və təsdiqlənmişdir. Experimental design, data-collection decisions və analysis-in müəlliflərə aid olduğu mənbədə ayrıca göstərilmişdir.
Maraqların toqquşması: Müəlliflər maraqların toqquşması olmadığını bəyan edirlər.
Əsas elmi nəticə: Nəzarətli şəraitdə hücumçu Windows yaddaşındakı bir-birini tamamlayan process, hardware, file, network, tool və account artefaktları, de-authentication və WPA2 passphrase-recovery workflow-unun hücumçu tərəfindəki zaman xəttini yenidən qurmaq üçün kifayət qədər kontekstual sübut təmin edə bilmişdir.
Əsas şərh həddi: Tək artefakt qəti malicious attribution təmin etmir. Mənbənin irəli sürdüyü forensic güc bir-birindən müstəqil artefakt kateqoriyalarının çarpaz korrelyasiyasından yaranır.
Şərh yazın
E-poçt ünvanınız yayımlanmayacaq. Məcburi sahələr * ilə işarələnib