


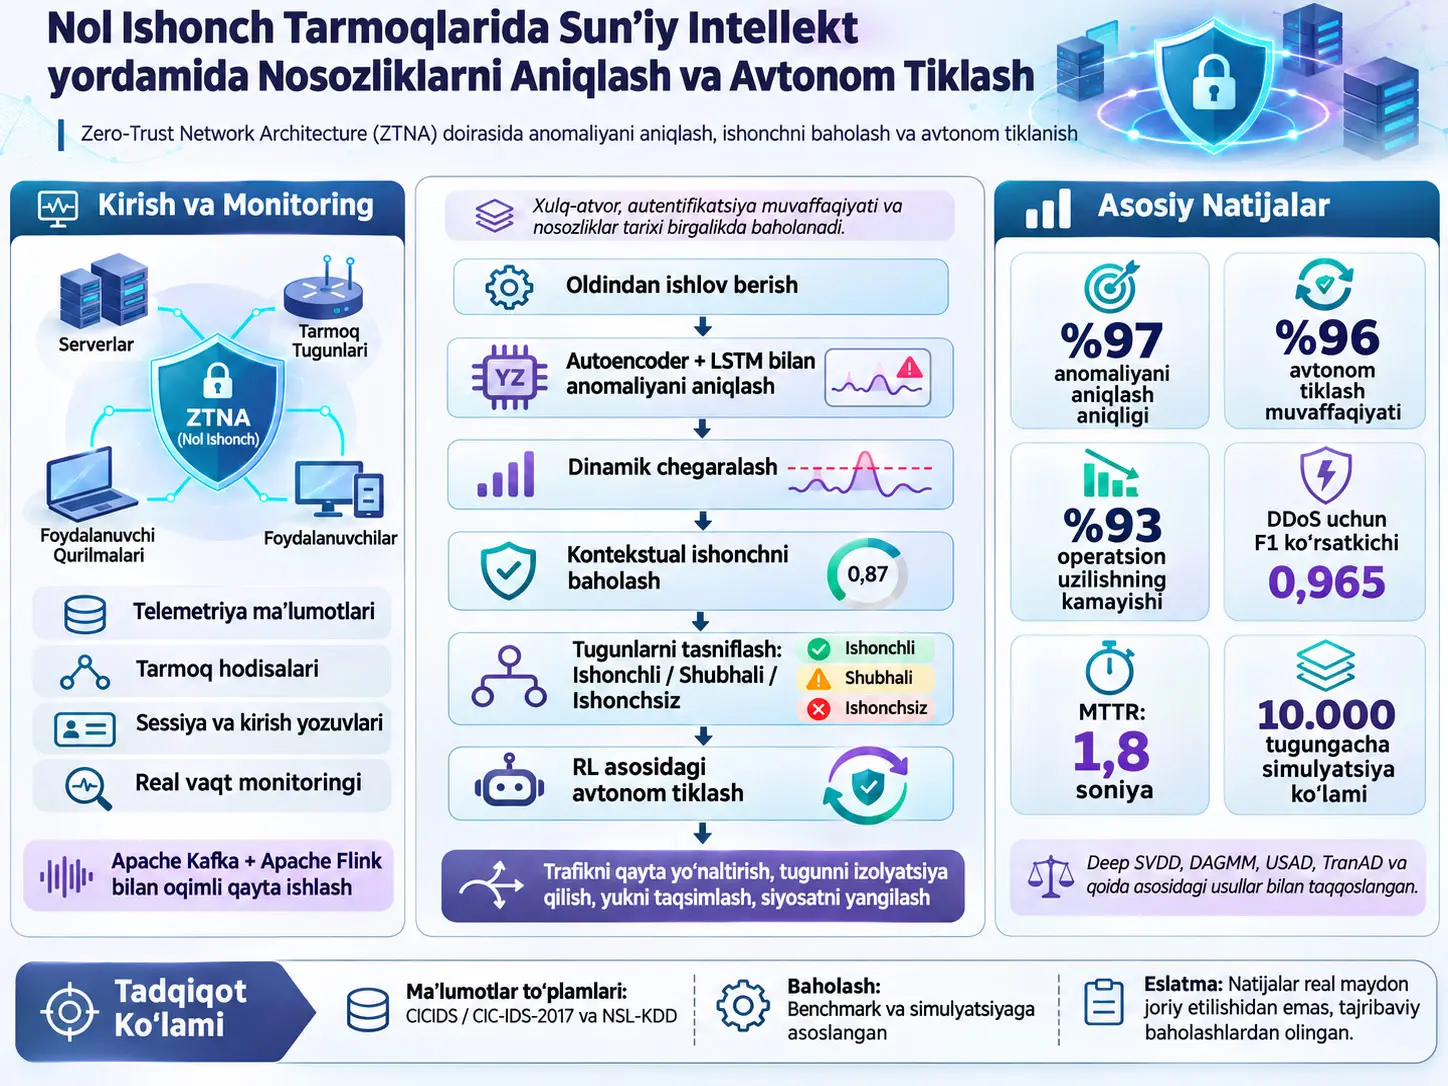
Taklif etilgan Autoencoder-LSTM-RL-Trust doirasi Nol Ishonch Tarmoq Arxitekturalarida (Zero-Trust Network Architecture, ZTNA) tarmoq telemetriyasidan anomaliyalarni aniqlash, tugunlarning kontekstual ishonchliligini dinamik hisoblash va ishonchli tugunlar orqali tiklash jarayonlarini reinforcement learning yordamida moslashtirishni maqsad qilgan integratsiyalashgan sun’iy intellektga asoslangan nosozliklarni aniqlash va avtonom tiklash arxitekturasidir. Doira Autoencoder va Long Short-Term Memory (LSTM) asosidagi anomaliya tahlili, attention mexanizmi, adaptiv chegaralash, xulq-atvor va fault-history asosidagi trust scoring, reinforcement learning (RL) asosidagi recovery orchestration hamda Apache Kafka va Apache Flink orqali oqimli telemetriya tushunchalarini birlashtiradi.
Manba tadqiqotida tizim CICIDS/CIC-IDS-2017 va NSL-KDD benchmark ma’lumotlari, DDoS, Unauthorized Access va Data Exfiltration hujum sinflari hamda turli miqyosdagi tarmoq simulyatsiyalari orqali baholangan. Maqolaning umumiy tizim darajasidagi natijasi %97 anomaly-detection accuracy, %96 autonomous-recovery success va %93 downtime reduction sifatida berilgan. DDoS uchun F1-score 0,965 qayd etilgan; xulosa bo‘limida DDoS Mean Time to Detect (MTTD) 1,6 s, Mean Time to Repair (MTTR) 1,8 s deb ko‘rsatilgan.
Bu qiymatlar haqiqiy korporativ Zero-Trust tarmog‘idagi uzoq muddatli amaliy maydon ko‘rsatkichi emas. Mualliflar mavjud tekshiruv benchmark va simulation-based ekanini, federated learning komponenti katta miqyosli taqsimlangan deployment sharoitida hali eksperimental tarzda sinovdan o‘tmaganini va kelajakda live software-defined Zero-Trust telemetry muhitlarida tekshirish zarurligini ochiq ta’kidlaydilar.
Manbadagi turli jadvallar bir xil tushunchalar uchun har doim bir xil sonli qiymatni bermaydi. Masalan, CICIDS taqqoslash jadvali proposed Autoencoder-LSTM uchun accuracy 0,961 ni bersa, Discussion 5.1 matni 0,950 ni yozadi. Recovery bilan bog‘liq turli tajriba jadvallarida 2,3 s recovery latency, 1,8 s MTTR va 90 ms recovery time alohida-alohida qayd etilgan. Shu sababli Verianla bu qiymatlarni bitta sondek birlashtirmaydi.
Nol Ishonch Tarmoq Arxitekturasi Ushbu Tadqiqotda Nimani Anglatadi?
Nol Ishonch Tarmoq Arxitekturasi (Zero-Trust Network Architecture, ZTNA) foydalanuvchi, qurilma yoki tarmoq joylashuviga doimiy va yashirin ishonch berish o‘rniga kirishni uzluksiz tekshirish, kontekst, autentifikatsiya va batafsil siyosat nazorati orqali baholashga asoslangan xavfsizlik yondashuvidir; ushbu tadqiqot ZTNA ga anomaliyani aniqlash, dinamik trust scoring va avtonom recovery funksiyalarini yagona yopiq sikl ichida qo‘shishni maqsad qiladi.
Tadqiqot muammosi
Manba tadqiqotining boshlang‘ich nuqtasi shuki, an’anaviy tarmoq xavfsizligi tizimlarining ko‘pchiligi statik chegaralarga, oldindan belgilangan trust farazlariga yoki inson aralashuvini talab qiladigan recovery protseduralariga tayanadi. Dinamik Zero-Trust muhitlarida tugunlarning xatti-harakati, tarmoq topologiyasi va hujum shakllari vaqt o‘tishi bilan o‘zgarishi mumkinligi sababli qat’iy qoidalar ham false positive hosil qilishi, ham yangi hujum modellariga kech javob berishi mumkin.
Tadqiqotchilar uch funksiyani bitta qaror siklida integratsiya qilishni maqsad qiladilar:
- Oddiy xatti-harakatdan og‘ishlarni chuqur o‘rganish yordamida aniqlash.
- Har bir tugunning ishonchliligini xatti-harakat va fault tarixiga ko‘ra doimiy yangilab borish.
- Fault yoki attack aniqlanganda ishonchli tugunlar orqali tarmoqning rol, trafik, siyosat va xizmat tuzilmasini avtomatik qayta tashkil etish.
Tadqiqotning asosiy hissalari
Manba beshta asosiy hissani belgilaydi. Birinchisi Autoencoder va LSTM birgalikda ishlatiladigan dual-model anomaly detection yondashuvidir. Ikkinchisi Mahalanobis asosidagi anomaliya konteksti bilan node responsiveness, authentication frequency va fault history kabi xulq-atvor o‘lchovlaridan foydalanadigan context-aware trust scoring hisoblanadi. Uchinchisi RL asosidagi autonomous recovery orchestration. To‘rtinchisi federated learning arxitekturaga privacy-preserving taqsimlangan adaptation uchun kiritilganidir. Beshinchisi esa benchmark va simulyatsiya baholashlaridir.
Biroq federated learning modulining eksperimental holati boshqa komponentlardan farq qiladi. Manba asosiy preliminary experiments markazlashtirilgan hybrid Autoencoder-LSTM-RL tuzilmasiga qaratilganini; federated-learning komponenti ushbu ishda katta miqyosli taqsimlangan tajribadan ko‘ra ko‘proq reference architecture sifatida o‘rin olganini ochiq bildiradi.
Autoencoder-LSTM Anomaliyani Aniqlash Qanday Ishlaydi?
Taklif etilgan anomaliyani aniqlash zanjiri yuqori o‘lchamli telemetriyani avval markazlashtirish, o‘lchamni kamaytirish va normallashtirish orqali qayta ishlaydi; Autoencoder oddiy xatti-harakatni qayta qurishni o‘rganar ekan, LSTM vaqt bo‘yicha bog‘liqliklarni modellashtiradi, qayta qurish xatosi va kontekstual ballar chegara bilan taqqoslanadi, anomal namunalar fault vector ga aylantirilib trust va recovery modullariga uzatiladi.
Ma’lumotlarni olish va xususiyatlar muhandisligi
Manba real vaqt telemetriya oqimi uchun Apache Kafka va Apache Flink ni arxitekturaning data-ingestion komponentlari sifatida ta’riflaydi. Foydalanish mumkin bo‘lgan kirishlar orasida event loglari, failed-login hodisalari, API chaqiruvlari, user interaction pattern-lari va tarmoq telemetriyasi mavjud.
Feature engineering uch temporal granularity darajasidan foydalanadigan qilib ishlab chiqilgan: short-term, mid-term va long-term. Buning maqsadi LSTM faqat bir lahzada yuzaga keladigan og‘ishlarni emas, balki vaqt davomida shakllanadigan xatti-harakat naqshlarini ham o‘rganishidir.
Feature vector tashqi threat-intelligence ma’lumotlari bilan ham boyitilishi mumkin. Manba keltirgan misollar blacklisted IP address-lar va ma’lum software vulnerability ma’lumotlaridir. Ushbu tashqi kontekstning vazifasi aynan bir xil xom tarmoq xatti-harakati xavfsizlik nuqtayi nazaridan turlicha ma’no kasb etishi mumkin bo‘lgan holatlarda modelga qo‘shimcha kontekst berishdir.
Autoencoder ning vazifasi
Autoencoder oddiy tarmoq xatti-harakatining yanada siqilgan ifodasini o‘rganadi va kirish feature vector ini qayta tiklashga harakat qiladi. Oddiy namunalar o‘qitish taqsimotiga yaqin bo‘lgani uchun reconstruction error nisbatan past bo‘lishi kutiladi. Oddiy naqshdan chetga chiqqan tarmoq hodisasi esa model tomonidan yomonroq qayta qurilishi va reconstruction error ortishi mumkin.
LSTM ning vazifasi
Long Short-Term Memory tarmog‘i ketma-ket telemetriyadagi vaqt bog‘liqliklarini modellashtirish uchun ishlatiladi. Anomaliya faqat bitta yuqori yoki past qiymatdan iborat bo‘lmasligi mumkin; masalan, latency oshishidan keyin authentication muvaffaqiyatining pasayishi kabi hodisalar ketma-ketligi birgalikda ma’no kasb etishi mumkin.
Attention-enhanced LSTM
Manba LSTM chiqishlaridan keyin attention qatlamlaridan foydalanishni taklif qiladi. Attention mexanizmining bu yerdagi mo‘ljallangan roli anomaly xatti-harakatini tushuntirishda muhimroq bo‘lishi mumkin bo‘lgan vaqt qadamlariga ko‘proq vazn berishdir.
Ensemble autoencoder
Bitta katta Autoencoder o‘rniga turli feature subset-larida bir nechta shallow autoencoder ishlatilishi mumkinligi qayd etiladi. Maqsad noisy yoki redundant feature guruhlariga ortiqcha moslashish xavfini kamaytirish va generalization qobiliyatini oshirishdir.
Dynamic thresholding
Doimiy anomaly threshold o‘rniga quantile-based yoki statistically adaptive threshold dan foydalanish taklif etiladi. Shunday qilib tarmoqning oddiy xatti-harakati vaqt o‘tishi bilan o‘zgarganda threshold ham concept drift ga moslashishi ko‘zda tutiladi.
Mahalanobis distance bo‘yicha manba cheklovi
Manba Section 3.2 da anomaly score Mahalanobis distance yordamida hisoblanishini va kirish o‘qitish taqsimotining o‘rtacha/covariance tuzilmasiga ko‘ra baholanishini aytadi. Biroq PDF ning nashr etilgan sahifa tasvirida “Mathematically, the anomaly score is computed using Mahalanobis distance:” jumlasidan keyin tenglama ko‘rinmaydi. Verianla ushbu yetishmayotgan formulani standart Mahalanobis tenglamasi bilan o‘zicha to‘ldirmaydi.
Tenglama 1–8: Markazlashtirish, covariance va o‘lchamni kamaytirish
\[ \mu_i=\frac{1}{N}\sum_{j=1}^{N}x_{j,i}, \qquad i\in\{1,\ldots,d\} \tag{1} \]
Tenglama 1 har bir feature uchun namuna o‘rtachasini hisoblaydi. \(N\) namunalar soni, \(d\) feature lar soni, \(x_{j,i}\) esa \(j\). namunaning \(i\). feature qiymatidir.
\[ \bar{x}_{j,i}=x_{j,i}-\mu_i, \qquad X=[\bar{x}_{j,i}] \tag{2} \]
Tenglama 2 mean-centering amalidir. Har bir feature o‘z o‘rtachasidan masofasi bilan ifodalanadi.
\[ S=\frac{1}{N-1}\sum_{j=1}^{N} \left(\bar{x}_{j}\bar{x}_{j}^{T}\right) \tag{3} \]
Tenglama 3 markazlashtirilgan namunalardan covariance matrix hosil qiladi. Covariance matrix feature lar birgalikda qanday o‘zgarishini ifodalaydi.
\[ X=U\Sigma V^{T}, \qquad V_k=V[:,1:k] \tag{4} \]
Manba bu bosqichni PCA sarlavhasi ostida beradi va matrix decomposition ko‘rinishidagi SVD ifodasidan foydalanadi. \(V_k\) dastlabki \(k\) principal direction ni ifodalaydi.
\[ Fr_j=\sum_{i=1}^{k}x_{j,i}v_i \tag{5} \]
\[ Fr=[Fr_1,\ldots,Fr_N] \tag{6} \]
Tenglama 5–6 har bir namunani tanlangan principal direction larga proyeksiya qiladi va reduced feature matrix ni hosil qiladi.
\[ z_{j,i}= \frac{x_{j,i}-\mu_i} {\sqrt{\frac{1}{N}\sum_{k=1}^{N}(x_{k,i}-\mu_i)^2}} \tag{7} \]
\[ Z=[z_{j,i}], \qquad i\in\{1,\ldots,k\} \tag{8} \]
Tenglama 7–8 principal component qiymatlarini scale qilib normalization matritsasi \(Z\) ni hosil qiladi. Manbada fizik birlik ko‘rsatilmagan; normallashtirishdan keyingi qiymatlar masshtablangan feature qiymatlaridir.
Tenglama 9–17: LSTM, reconstruction error va anomaly score
\[ h_t=LSTM(x_t,h_{t-1}), \qquad x_t\in Z \tag{9} \]
\[ c_t=\sigma_f\odot c_{t-1}+\sigma_i\odot\tilde{c}_t \tag{10} \]
Tenglama 9–10 vaqt qatorining LSTM hidden state va cell-state ichida uzatilishini ifodalaydi. \(\odot\) elementlar bo‘yicha ko‘paytirishdir.
\[ \hat{x}_t=Decoder(h_t) \tag{11} \]
\[ E_t=\sum_{i=1}^{d}(x_{t,i}-\hat{x}_{t,i})^2 \tag{12} \]
\[ E_{total}=\sum_{t=1}^{T}E_t \tag{13} \]
Tenglama 11–13 Autoencoder decoder reconstructed input yaratishi va uning haqiqiy kirish bilan farqi squared reconstruction error sifatida hisoblanishini tavsiflaydi.
\[ \mu_E=\frac{1}{T}\sum_{t=1}^{T}E_t \tag{14} \]
\[ \sigma_E= \sqrt{\frac{1}{T}\sum_{t=1}^{T}(E_t-\mu_E)^2} \tag{15} \]
\[ A_t=\frac{E_t-\mu_E}{\sigma_E} \tag{16} \]
Tenglama 14–16 reconstruction error ni o‘z o‘rtacha va standard deviation qiymatiga ko‘ra normallashtiradi. \(A_t\) vaqt \(t\) dagi standardize anomaly score dir.
\[ A_{i,t}= \sum_{j=1}^{w} \left( \frac{e_{i,t-j}}{\sigma_i} \right)^2 \alpha_j \tag{17} \]
Tenglama 17 oldingi \(w\) oynadagi error hadlarini vaznli tarzda birlashtiradigan smoothed anomaly score ifodasidir. \(\alpha_j\) manbada vazn koeffitsiyenti sifatida ishlatiladi.
Tenglama 18–23: Feature correlation, ranking va Softmax tasnifi
\[ Cov(f_i,f_j)= \frac{1}{N}\sum_{t=1}^{N} (f_{t,i}-\mu_i)(f_{t,j}-\mu_j) \tag{18} \]
\[ C_{i,j}= \frac{\sum_{t=1}^{N}(f_{t,i}-\mu_i)(f_{t,j}-\mu_j)} {\sqrt{\sum_{t=1}^{N}(f_{t,i}-\mu_i)^2} \sqrt{\sum_{t=1}^{N}(f_{t,j}-\mu_j)^2}} \tag{19} \]
Tenglama 18 covariance, Tenglama 19 correlation tuzilmasini hisoblaydi.
\[ S_i=\sum_{j=1}^{d}|C_{i,j}| \tag{20} \]
\[ Rank(f_i)=sort(S_i) \tag{21} \]
Feature contribution boshqa feature lar bilan absolute correlation yig‘indisi asosida tartiblanadi.
\[ z_c=\sum_{i=1}^{k}w_{c,i}x_i+b_c \tag{22} \]
\[ P(y=c\mid x)= \frac{e^{z_c}} {\sum_{j=1}^{C}e^{z_j}} \tag{23} \]
Tenglama 22 sinf logit ini, Tenglama 23 Softmax ehtimolini hisoblaydi. Softmax chiqishi yig‘indisi 1 ga teng bo‘lgan sinf ehtimollarini hosil qiladi.
Tenglama 24–28: Loss, backpropagation va Adam
\[ L= \sum_{t=1}^{T}\sum_{i=1}^{d} (x_{t,i}-\hat{x}_{t,i})^2 \tag{24} \]
\[ \frac{\partial L}{\partial w} = \sum_{t=1}^{T} \frac{\partial L}{\partial h_t} \frac{\partial h_t}{\partial w} \tag{25} \]
\[ \Delta w= -\eta \sum_{t=1}^{T}\nabla_w L \tag{26} \]
Tenglama 24 reconstruction loss ni, Tenglama 25–26 gradient asosidagi weight update zanjirini ko‘rsatadi. \(\eta\) learning rate dir.
\[ m_t=\beta_1m_{t-1}+(1-\beta_1)\nabla_t \tag{27} \]
\[ v_t=\beta_2v_{t-1}+(1-\beta_2)\nabla_t^2 \tag{28} \]
Tenglama 27–28 Adam optimizer ning birinchi va ikkinchi moment baholarini ifodalaydi. Manba ushbu tenglamalarni beradi, biroq PDF ichida qo‘llangan sonli \(\beta_1\), \(\beta_2\) va learning-rate qiymatlarini aniq giperparametr jadvali bilan taqdim etmaydi.
Tenglama 29–35: Logging, fault vector va recovery trigger
\[ Log(t)=\sum_{i=1}^{k}x_{t,i}\delta_i \tag{29} \]
\[ \delta_i=\mathbf{1}\{A_t>\theta_A\} \tag{30} \]
\[ F_t=\{x_t\mid A_t>\theta_A\} \tag{31} \]
\[ ID= \sum_{i=1}^{k} hash(x_{t,i},t+i) \tag{32} \]
\[ S_t= \frac{A_t} {\sum_{i=1}^{T}A_i} \tag{33} \]
\[ R_t=\mathbf{1}\{S_t>\tau\}, \qquad Log(t)=\{x_t,A_t,S_t,R_t\} \tag{34} \]
\[ U_t=\sum_{j=1}^{M}\omega_j\psi_j(t) \tag{35} \]
Tenglama 29–35 anomaly ni loglash, threshold dan oshgan feature vector larni fault vector ga kiritish, severity score hisoblash va recovery trigger hosil qilish uchun ishlatiladigan manba zanjiridir. \(\theta_A\) anomaly threshold, \(\tau\) recovery decision threshold va \(\omega_j\) vazn koeffitsiyentlaridir.
Kontekstga Mos Ishonch Bali Qanday Hisoblanadi?
Context-aware trust scoring moduli anomaly detector dan kelgan fault vector ni har bir tugunning response reliability, authentication success, fault history va inactivity ma’lumotlari bilan birlashtirib trust qiymatini doimiy yangilaydi; qiymatlar normallashtiriladi, global o‘rtachadan og‘ishlar hisoblanadi va tugunlar trusted, suspicious yoki untrusted sifatida tasniflanadi.
Manbada ko‘rinmaydigan trust-update tenglamasi
Section 3.3 trust score previous trust, response reliability va fault history uchun tunable weight larni o‘z ichiga olgan time-decaying tenglama bilan yangilanishini aytadi. Biroq nashr etilgan PDF tasvirida “the score is updated as:” jumlasidan keyin bu tenglama ko‘rinmaydi. Shu sababli Verianla yo‘qolgan tenglamani umumiy trust-score formulasi bilan to‘ldirmaydi.
Tenglama 36–45: Fault vector va xulq-atvor signallari
\[ F_t=\{x_t\mid A_t>\theta_A\} \tag{36} \]
\[ N_f= \sum_{i=1}^{N} \mathbf{1}\{A_i(t)>\theta_A\}\,n_i \tag{37} \]
\[ T_i(0)= \frac{1}{K} \sum_{k=1}^{K}T^{init}_{i,k} \tag{38} \]
\[ R_i(0)= \sum_{j=1}^{M}\rho^{(0)}_{i,j} \tag{39} \]
\[ F_i(0)= \sum_{j=1}^{M}\phi^{(0)}_{i,j} \tag{40} \]
\[ \Delta S_i(t)= \sum_{j=1}^{T} \left( \gamma_1R_i(j)+ \gamma_2A_i(j)- \gamma_3F_i(j) \right) \tag{41} \]
Tenglama 41 da response va authentication hissalari trust yo‘nalishida musbat, fault tarixi esa manfiy vazn bilan xulq-atvor balliga kiradi. \(\gamma_1,\gamma_2,\gamma_3\) tunable weight lardir.
\[ R_i(t+1)= \sum_{j=1}^{t}\delta_{r_i,j} + R_i(0) \tag{42} \]
\[ A_i(t+1)= \sum_{j=1}^{t}\delta_{a_i,j} + A_i(0) \tag{43} \]
\[ F_i(t+1)= \sum_{j=1}^{t}\delta_{f_i,j} + F_i(0) \tag{44} \]
\[ \Delta S_i(t+1)= \sum_{j=1}^{t+1} \left( \gamma_1R_i(j)+ \gamma_2A_i(j)- \gamma_3F_i(j) \right) \tag{45} \]
Bu tenglamalar response, authentication va fault hodisalarini vaqt davomida jamlab rolling behavior score hosil qiladi.
Tenglama 46–57: Trust yangilash, decay va node classification
\[ T_i(t+1)= \frac{1}{t+1} \sum_{j=0}^{t} \left( \alpha T_i(j)+ \beta\Delta S_i(j) \right) \tag{46} \]
\[ T_i^{cumulative} = \sum_{j=1}^{t+1}T_i(j) \tag{47} \]
\[ D_i(t)= \sum_{j=1}^{t} T_i(j)e^{-\lambda j} \tag{48} \]
Tenglama 48 inactive yoki eski trust ma’lumotini exponential decay yordamida kamaytiradi. \(\lambda\) decay factor dir.
\[ T_i^{norm}= \frac{T_i(t)} {\sum_{j=1}^{m}T_j(t)} \tag{49} \]
\[ \bar{T}(t)= \frac{1}{m} \sum_{j=1}^{m}T_j(t) \tag{50} \]
\[ \Delta T_i= |T_i(t)-\bar{T}(t)| \tag{51} \]
Tenglama 49–51 har bir node trust qiymatini tarmoq bo‘yicha normallashtiradi va global trust average dan og‘ishni hisoblaydi.
\[ Trusted_i= \sum_{j=1}^{m} \mathbf{1}\{T_j^{nr}>\tau\}\delta_{ij} \tag{52} \]
\[ Untrusted_i= \sum_{j=1}^{m} \mathbf{1}\{T_j^{nr}<\tau\}\delta_{ij} \tag{53} \]
\[ Suspicious_i= \sum_{j=1}^{m} \mathbf{1}\{\Delta T_j>\epsilon\}\delta_{ij} \tag{54} \]
Manba Tenglama 49 da \(T^{norm}\), tasniflash tenglamalarida esa \(T^{nr}\) notation dan foydalanadi. Verianla ushbu ikki ko‘rinishni manbada aniq bir xil belgiga aylantirmaydi; kontekst ikkalasi ham normallashtirilgan trust qiymatini ifodalayotganini ko‘rsatsa-da, manba notation to‘liq izchil emas.
\[ T_{goa}(t)= \sum_{i=1}^{m} T_i(t)\delta_i^{(active)} \tag{55} \]
\[ S_{flagged}= \sum_{i=1}^{m} \mathbf{1}\{T_i^{nr}<\tau\}n_i \tag{56} \]
\[ TrustedList_t= \sum_{i=1}^{m} \mathbf{1}\{T_i^{nr}>\tau\}n_i \tag{57} \]
Bu yakuniy bosqich recovery moduliga faqat threshold dan o‘tgan tasdiqlangan tugunlarni uzatishni maqsad qiladi.
Avtonom Tiklash va Reinforcement Learning Ushbu Arxitekturada Nima Qiladi?
Avtonom recovery moduli trust moduli tasdiqlagan tugunlar orasidan resurs va vazifa mosligi yuqori bo‘lganlarini tanlaydi; trafikni qayta yo‘naltirish, tugunni izolyatsiya qilish, rolni qayta tayinlash, load redistribution, policy update va service redeployment kabi amallarni bajaradi va natija muvaffaqiyatsiz bo‘lsa reinforcement learning qayta aloqasi yordamida recovery siyosatini qayta sozlaydi.
RL agent ning state, action va reward tuzilmasi
State joriy fault context va network topology ma’lumotlarini o‘z ichiga oladi. Action dynamic role assignment va containment/reconfiguration amallaridir. Reward downtime reduction, trust preservation va policy compliance kabi natijalarni birlashtiruvchi composite baholashdir.
Tenglama 58–66: Ishonchli node tanlash va compatibility
\[ T^{*}= \left\{ n_i\mid T_i^{*}= \frac{T_i}{\max(T)} > \tau_{trust} \right\} \tag{58} \]
\[ M^{trust}= \sum_{i\in T^{*}} T_i^{*}\omega_i \tag{59} \]
\[ R_i= \sum_{j=1}^{m} \kappa_{ij}\theta_j \tag{60} \]
\[ R_i^{nr}= \frac{R_i}{\max(R)} \tag{61} \]
\[ S_i= R_i^{nr} \left( 1+ \frac{1}{T} \sum_{t=1}^{T}\phi_{i,t} \right) \tag{62} \]
Bu zanjirda \(R_i\) node recovery capability/role fitness turidagi ballni, \(\phi_{i,t}\) esa recent cooperative yoki participative metric ni ifodalaydi.
\[ \Delta_i= \sqrt{ \sum_{j=1}^{m} (d_j-\kappa_{ij})^2 } \tag{63} \]
\[ \Gamma_i= \frac{S_i}{1+\Delta_i} \tag{64} \]
\[ R_{sre}=sort_{desc}(\Gamma_i) \tag{65} \]
\[ R_{top}= \{n_i\in R_{sre}\mid i=1,\ldots,k\} \tag{66} \]
Tenglama 63–66 node capability bilan recovery requirement o‘rtasidagi farqni o‘lchab compatibility score hosil qiladi va eng yuqori ball olgan \(k\) node ni recovery uchun tanlaydi.
Tenglama 67–73: Rol vazni, topology, load va recovery effectiveness
\[ Total= \sum_{j=1}^{k} \left(T'_j+R_j\right) \tag{67} \]
\[ \alpha'_i= \alpha_i \left( 1+ \frac{s_1+s_2+\cdots+s_T}{T} \right) \tag{68} \]
Manba \(s_T\) ni vaqt \(t\) dagi system strain/load kontekstida ta’riflaydi.
\[ P_{ij}= \sum_{l\in Path(i,j)} \left( \frac{b_l}{1+\lambda_l} \right) T_l \tag{69} \]
Tenglama 69 communication path ni bandwidth, latency va trust munosabati orqali qayta vaznlaydi.
\[ L_i= \alpha'_iL_{total} \tag{70} \]
\[ Policy_{new}= Policy_{old}+ \sum_{i=1}^{k}\alpha'_i \tag{71} \]
\[ \psi_t= \sum_{i=1}^{k} \left( \lambda_i^{(t)}- \delta_i^{(t)} \right)\omega_i \tag{72} \]
\[ E_{rec}= \frac{\psi_t} {\psi_t+ \sum_{i=1}^{k}\delta_i^{(t)}} \tag{73} \]
Tenglama 72–73 recovery dan keyingi improvement va recovery effectiveness nisbatini ta’riflaydi. Manba turli bo‘limlarda \(\lambda\) belgisidan turli ma’nolarda foydalanishi mumkinligi sababli belgi nomlari kontekstga qarab o‘qilishi kerak.
Tenglama 74–77: Q-learning, policy refinement va barqarorlashtirish
\[ Q(s,a)= Q(s,a)+ \alpha \left[ r+ \gamma \max_{a'} Q(s',a') - Q(s,a) \right] \tag{74} \]
Tenglama 74 standart temporal-difference Q-learning update mantiqini recovery policy tuning ga qo‘llaydi. \(\alpha\) learning rate, \(\gamma\) kelajakdagi reward ning discount factor idir.
\[ \theta_{t+1}= \theta_t- \eta\nabla_{\theta}L(\theta_t) \tag{75} \]
\[ Stable \Longleftrightarrow \frac{1}{T} \sum_{t=1}^{T} |\delta_t| < \epsilon \tag{76} \]
\[ N_{sal}= \{n_i\mid L_i<\delta_{max} \land E_{rec}>\tau \} \tag{77} \]
Tenglama 75 strategy parameter update ni, Tenglama 76 stability criterion ni, Tenglama 77 esa load va recovery effectiveness shartlarini qanoatlantiradigan final resilient node set ni ifodalaydi. Manbaning notation ro‘yxatida final set uchun boshqa “\(N_{resilient}\)” nomi ham mavjud; Verianla ushbu notation farqini yashirin tarzda tuzatmaydi.
Nazariy hisoblash murakkabligi
| Komponent | Manba murakkabligi | Ilmiy roli |
|---|---|---|
| PCA / SVD | O(n log n) | Yuqori o‘lchamli telemetry uchun dimensionality reduction |
| Shallow Autoencoder | O(n · d) | Compact representation va reconstruction-error anomaly detection |
| Autoencoder training izohi | O(n · d · e) | n namuna, d feature, e epoch ni o‘z ichiga olgan o‘qitish xarajati |
| LSTM | O(T · H²) | Temporal dependency modellashtirish |
| Attention | O(T² · d) | Vaqt qadamlari orasidagi attention munosabatlari |
| GNN | O(E · d²) | Trust propagation / topology-aware baholash |
| Energy-Based Model | O(n · d²) | Energy-function anomaly scoring |
| Mahalanobis distance | O(d²) | Covariance-aware anomaly deviation |
| Dynamic thresholding | O(n) | Quantile yoki statistical adaptive threshold |
| RL / Policy Gradient | O(n · A · T) | Recovery-policy optimization |
| Trust score computation | O(n) | Tugun trust qiymatlarini yangilash |
| Trust-aware graph traversal | O(V + E) | Tarmoq tugunlari va bog‘lanishlarida traversal |
| Kafka / Flink streaming ingestion | O(m) / record | m concurrent stream ostida oqimli telemetriya |
Bu murakkabliklar manba mualliflarining nazariy baholashidir. Haqiqiy runtime faqat Big-O notation asosida aniqlanmaydi; hardware, implementation, batch size, feature dimension, sequence length va concurrency kabi shartlarga bog‘liq.
Tadqiqot Usuli va Natijalari
Ma’lumotlar to‘plamlari va baholash qamrovi
Tadqiqot CICIDS/CIC-IDS-2017 va NSL-KDD benchmark ma’lumotlar to‘plamlaridan intrusion-detection telemetry namunalari sifatida foydalanadi. Mualliflar bu ma’lumotlar to‘plamlari micro-segmentation, continuous authentication yoki dynamic policy enforcement ni o‘z ichiga olgan to‘liq production Zero-Trust arxitekturasini ifodalamaydi, deb ochiq tan oladilar.
Shu sababli ma’lumotlar to‘plamlaridan chiqarilgan natijalar ZTNA ning barcha operatsion xatti-harakatini tekshirish emas. Ma’lumotlar to‘plamlari abnormal behavior, unauthorized access va distributed attack kabi xavfsizlik holatlarini modellashtirish uchun ishlatilgan; trust scoring va recovery komponentlari ularning ustiga qo‘shilgan.
Reproducibility nuqtayi nazaridan yetishmaydigan tafsilotlar
Manba qayta ko‘rib chiqilgan maqolada learning rate, optimizer, batch size, epoch soni, hidden-layer size va dynamic threshold kabi tafsilotlar borligini bildiradi. Biroq nashr etilgan PDF da ularning sonli qiymatlarini bir joyda beradigan aniq giperparametr jadvali ko‘rinmaydi. Xuddi shuningdek training/validation/test split lar batafsil tushuntirilgani aytilsa-da, PDF matnida aniq split foizlari ochiq berilmagan.
Shu sababli Verianla learning rate, batch size, epoch yoki split nisbatini o‘ylab topmaydi.
Ko‘p sinfli confusion matrix
| Haqiqiy sinf \ Bashorat | DDoS | Unauthorized Access | Data Exfiltration |
|---|---|---|---|
| DDoS | 34 | 31 | 30 |
| Unauthorized Access | 41 | 30 | 24 |
| Data Exfiltration | 48 | 26 | 21 |
Bu matritsa attack-type separation qiyin ekanini ko‘rsatadi. DDoS hodisalarining 34 tasi to‘g‘ri tasniflangan bo‘lsa, 61 tasi boshqa ikki sinfga ketgan. Unauthorized Access uchun 30 ta to‘g‘ri; Data Exfiltration uchun esa atigi 21 ta to‘g‘ri tasnif mavjud.
Mualliflar ayniqsa Data Exfiltration va DDoS o‘rtasidagi xulq-atvor overlap sinf chegaralarini noaniq qilayotganini ta’kidlaydilar.
%97 Anomaliyani Aniqlash Aniqligi Ko‘p Sinfli Confusion Matrix bilan Bir Xil Natijami?
Yo‘q. Manba %97 umumiy system-level detection accuracy qiymati adaptive threshold, contextual trust scoring, temporal attention va RL-based recovery optimization ni o‘z ichiga olgan integratsiyalashgan tizimning aggregate anomaly-detection/recovery baholashidan kelishini; Figure 14 dagi ko‘p sinfli confusion matrix esa attack-type separation uchun nisbatan cheklangan va dastlabki bosqichdagi baholash ekanini aniq ajratadi.
Bu farq juda muhim. Figure 14 dagi ko‘plab off-diagonal xatolarni e’tiborsiz qoldirib, “model DDoS, Unauthorized Access va Data Exfiltration ni %97 aniqlik bilan bir-biridan ajratadi” deyish manbaga mos kelmaydi.
Attack-specific Mean Time to Detect
Manba matni klassik/baseline tizimlar uchun uch hujum sinfida 2,3 s, 2,7 s va 2,9 s darajasida detection time; taklif etilgan usul uchun Unauthorized Access 1,9 s, Data Exfiltration 2,0 s va DDoS 1,6 s qiymatlarini qayd etadi.
Xulosa bo‘limida ayniqsa DDoS uchun MTTD = 1,6 s yana takrorlanadi.
Attack-specific F1 natijalari
Taklif etilgan model uchun manba DDoS F1 = 0,965, Unauthorized Access F1 = 0,945 va Data Exfiltration F1 = 0,920 qiymatlarini qayd etadi.
DDoS taqqoslashida Deep SVDD 0,872 va TranAD 0,928 sifatida berilgan. Unauthorized Access taqqoslashida manba USAD/DAGMM uchun taxminan 0,892–0,878 oralig‘ini bildiradi. Data Exfiltration uchun USAD 0,865 qiymati aniq ko‘rsatilgan.
Umumiy precision, recall va F1 taqqoslanishi
| Model | Precision | Recall | F1 |
|---|---|---|---|
| Rule-Based | 0,842 | 0,810 | 0,825 |
| LSTM-Only | 0,912 | 0,897 | 0,904 |
| Autoencoder-LSTM | Manba matni taxminan 0,944 atrofidagi natijani bildiradi | Manba matni taxminan 0,944 atrofidagi natijani bildiradi | Manba matni taxminan 0,944 atrofidagi natijani bildiradi |
| Proposed Method | 0,962 | 0,955 | 0,958 |
ROC/AUC taqqoslanishi
Manba Figure 13 tavsifida classical detection usullarining DDoS, Unauthorized Access va Data Exfiltration uchun AUC qiymatlarini 0,51 dan past, ya’ni random discrimination ga yaqin deb ta’riflaydi.
Manba matnida ilg‘or anomaly-detection modellari uchun quyidagi AUC qiymatlari berilgan: Deep SVDD = 0,740; DAGMM = 0,780; USAD = 0,760; TranAD = 0,810.
Accuracy, specificity va sensitivity
Manba Figure 22 tavsifida taklif etilgan usul uchun Accuracy = 0,960, Specificity = 0,958 va Sensitivity = 0,959 qiymatlarini qayd etadi.
Accuracy barcha bashoratlarning to‘g‘riligini; specificity normal/non-anomalous namunalarni to‘g‘ri rad etish qobiliyatini; sensitivity esa haqiqiy anomaly namunalarini aniqlash ulushini ifodalaydi.
False-positive rate va recovery latency ablation
| Konfiguratsiya | False Positive Rate | Recovery Latency (s) |
|---|---|---|
| Full model | 0,032 | 2,3 |
| No trust module | 0,071 | 2,3 |
| No RL policy | 0,046 | 4,1 |
| No feature fusion | 0,065 | 3,2 |
| Only Autoencoder | 0,058 | 3,5 |
Trust moduli olib tashlanganda false-positive rate 0,032 dan 0,071 gacha oshadi. RL policy olib tashlanganda recovery latency 2,3 s dan 4,1 s gacha ortadi. Bu ablation lar ikki modul turli funksiyalarga hissa qo‘shishini ko‘rsatadi: trust scoring ayniqsa noto‘g‘ri ogohlantirishlarni nazorat qilish bilan, RL esa recovery tezligi bilan bog‘langan.
Kengaytirilgan component-wise ablation
| Konfiguratsiya | FPR | Recovery Latency (s) | Precision | Recall |
|---|---|---|---|---|
| Full model | 0,032 | 2,300 | 0,946 | 0,943 |
| No trust module | 0,071 | 2,300 | 0,901 | 0,871 |
| No RL policy | 0,046 | 4,100 | 0,917 | 0,896 |
| No fault vector filtering | 0,059 | 3,800 | 0,910 | 0,882 |
| No behavior scoring | 0,064 | 3,500 | 0,905 | 0,879 |
| Only Autoencoder | 0,057 | 3,700 | 0,912 | 0,890 |
| No feature fusion | 0,065 | 3,200 | 0,906 | 0,884 |
CICIDS dagi usullar taqqoslanishi
| Model | Accuracy | Precision | Recall | F1 | Training Time (min) | Memory (MB) |
|---|---|---|---|---|---|---|
| Proposed Autoencoder-LSTM | 0,961 | 0,950 | 0,939 | 0,944 | 18 | 420 |
| CNN-GRU | 0,942 | 0,932 | 0,922 | 0,927 | 22 | 460 |
| BiLSTM-Attn | 0,933 | 0,921 | 0,916 | 0,918 | 20 | 440 |
| GCN-LSTM | 0,926 | 0,914 | 0,908 | 0,911 | 25 | 470 |
| SAE-SVM | 0,912 | 0,900 | 0,888 | 0,893 | 15 | 350 |
| Random Forest | 0,892 | 0,878 | 0,865 | 0,871 | 14 | 300 |
| Isolation Forest | 0,861 | 0,851 | 0,840 | 0,845 | 12 | 250 |
| Transformer-IDS | 0,939 | 0,928 | 0,914 | 0,920 | 21 | 455 |
| Hybrid-VAE-GRU | 0,953 | 0,940 | 0,928 | 0,934 | 19 | 430 |
| AE-RL | 0,949 | 0,937 | 0,923 | 0,930 | 17 | 415 |
| Rule-Based | 0,845 | 0,838 | 0,812 | 0,825 | 6 | 160 |
Ushbu jadvalda proposed Autoencoder-LSTM accuracy 0,961. Bunga qarshi ravishda Discussion 5.1 matni xuddi shu CICIDS baholashida accuracy 0,950 va precision 0,951 qiymatlarini yozadi. Verianla jadvalni yashirincha matnga moslab o‘zgartirmaydi; manbadagi ikki xil hisobotni alohida saqlaydi.
Hybrid arxitektura ablation
| Model varianti | Accuracy | Precision | Recall | F1 | AUC |
|---|---|---|---|---|---|
| Full model — AE + LSTM + RL + Trust | 0,975 | 0,971 | 0,978 | 0,974 | 0,982 |
| Without trust module | 0,942 | 0,935 | 0,944 | 0,939 | 0,961 |
| Without RL policy | 0,951 | 0,942 | 0,955 | 0,948 | 0,968 |
| Without feature fusion | 0,948 | 0,938 | 0,952 | 0,945 | 0,965 |
| Only Autoencoder | 0,931 | 0,922 | 0,937 | 0,929 | 0,951 |
| AE + RL — No LSTM | 0,945 | 0,938 | 0,951 | 0,944 | 0,962 |
| AE + LSTM — No RL | 0,957 | 0,948 | 0,961 | 0,954 | 0,971 |
| AE + Transformer | 0,960 | 0,953 | 0,964 | 0,958 | 0,975 |
Full model Table 6 dagi barcha metriklarda eng yuqori qiymatni beradi. Trust moduli olib tashlanganda F1 0,939 gacha, RL olib tashlanganda esa 0,948 gacha pasayadi.
Discussion 5.3 da “removal of the trust module resulted in a F1 score of 3.6” iborasi mavjud. Ushbu tadqiqotda F1-score 0–1 oralig‘ida berilishi va Table 6 0,939 ni ko‘rsatgani sababli bu matn Table 6 bilan mos kelmaydi. Verianla 3,6 qiymatini ilmiy natija sifatida ishlatmaydi.
Fault-detection unumdorligini taqqoslash
| Usul | Detection Accuracy (%) | False Positive Rate (%) | Detection Latency (ms) | Scalability (%) | Model Complexity (1–10) | Resource Usage (MB) |
|---|---|---|---|---|---|---|
| Deep neural network-based anomaly detection | 95 | 3,5 | 54 | 88 | 7 | 200 |
| RL for policy-based recovery | 93 | 4,2 | 67 | 85 | 8 | 185 |
| Federated learning-based distributed fault analytics | 92 | 3,8 | 60 | 92 | 6 | 165 |
| GNN for topological fault mapping | 94 | 4,0 | 64 | 89 | 8 | 195 |
| LSTM-based log sequence anomaly detection | 94 | 3,6 | 55 | 87 | 7 | 170 |
| Proposed method | 97 | 2,4 | 48 | 95 | 6 | 160 |
Table 7 ning proposed-method qatori %97 detection accuracy, %2,4 false-positive rate, 48 ms detection latency, %95 scalability score va 160 MB resource usage ni qayd etadi.
Recovery va adaptivity taqqoslanishi
| Usul | Recovery Time (ms) | Success Rate (%) | Self-Adaptivity (%) | Downtime Reduction (%) | Policy Compliance (%) | Learning Efficiency (1–10) |
|---|---|---|---|---|---|---|
| Deep neural network-based anomaly detection | 130 | 91 | 87 | 84 | 90 | 7 |
| RL policy-based recovery | 98 | 94 | 90 | 89 | 93 | 9 |
| Federated learning distributed fault analytics | 105 | 90 | 86 | 86 | 89 | 8 |
| GNN topological fault mapping | 110 | 91 | 88 | 85 | 92 | 8 |
| LSTM log-sequence anomaly detection | 120 | 92 | 89 | 87 | 91 | 8 |
| Proposed method | 90 | 96 | 93 | 93 | 96 | 10 |
Table 8 proposed method uchun 90 ms recovery time va %96 success rate ni beradi. Biroq Figure 20/Conclusion boshqa taqqoslashda 1,8 s MTTR va 0,99 recovery success ni qayd etadi. Manba ushbu ikki recovery o‘lchovining tajriba protokollarini bitta izohlovchi jadvalda moslashtirmagani uchun Verianla ularni bir xil qiymatlar oilasi sifatida birlashtirmaydi.
MTTR taqqoslanishi
Manba Figure 20 tavsifida proposed method uchun MTTR = 1,8 s va recovery success = 0,99; Autoencoder-LSTM uchun MTTR = 2,3 s va success taxminan 0,97; Rule-Based usul uchun MTTR = 5,1 s va success taxminan 0,82 ni qayd etadi.
Bu qiymatlar Table 8 dagi “Recovery Time (ms)” ustuni bilan bir xil metrik nomi ostida berilmagani sababli ular orasida to‘g‘ridan-to‘g‘ri birlik konversiyasi qilib tenglashtirilmagan.
Memory-consumption simulyatsiyasi
Manba 1.000-node va 10.000-node ssenariylarida 5 fault va 20 fault yuklarini taqqoslaydi. Proposed method uchun qayd etilgan memory footprint mos ravishda taxminan 160 MB, 200 MB, 780 MB va 910 MB.
An’anaviy tizim eng kichik ssenariyda 180 MB, eng katta 10.000-node/20-fault ssenariyda 1040 MB ishlatgani aniq ko‘rsatilgan. Demak, eng katta ssenariyda proposed method uchun manbada berilgan 910 MB qiymati “910 MB tejash” emas, balki jami memory usage dir.
F1 taqsimoti va noaniqlik
Manba Figure 17 da attack-specific F1 ustunlari uchun ±1 standard deviation (\(\pm1\sigma\)) error bar ishlatilganini bildiradi. Figure 19 esa turli modellarning F1-score taqsimotlarini boxplot ko‘rinishida taqqoslaydi va proposed method uchun yuqori median hamda nisbatan tor taqsimotni qayd etadi.
Manba ushbu bo‘limda formal p-value, confidence interval yoki named hypothesis test keltirmaydi. Shu sababli “statistik jihatdan ahamiyatli” iborasi uchun manbadan tashqari p-qiymat ishlab chiqilmagan.
Tadqiqot qo‘llab-quvvatlaydigan natijalar
- Benchmark va simulyatsiya baholashida taklif etilgan integratsiyalashgan tizim %97 system-level anomaly-detection accuracy ni qayd etgan.
- Manba %96 autonomous-recovery success va %93 downtime reduction ni qayd etadi.
- DDoS uchun proposed method F1-score 0,965 va MTTD 1,6 s sifatida qayd etilgan.
- Umumiy proposed-method precision 0,962, recall 0,955 va F1 0,958 qiymatlari alohida model taqqoslashida qayd etilgan.
- Table 6 full hybrid model uchun accuracy 0,975, F1 0,974 va AUC 0,982 ni beradi.
- Trust module ni olib tashlash false-positive rate va detection sifatiga salbiy ta’sir ko‘rsatgan.
- RL policy ni olib tashlash recovery latency ni oshirgan.
- 10.000-node simulyatsiyalarida proposed method uchun 780–910 MB darajasida xotira sarfi qayd etilgan.
- Kafka va Flink real-time deployment da’vosining o‘lchangan natijasi sifatida emas, balki past kechikishli streaming architecture komponentlari sifatida arxitekturaga kiritilgan.
Tadqiqot qo‘llab-quvvatlamaydigan natijalar
- %97 accuracy haqiqiy enterprise Zero-Trust tarmog‘idagi amaliy maydon muvaffaqiyati emas.
- Figure 14 uch attack class %97 aniqlik bilan bir-biridan ajratilishini ko‘rsatmaydi.
- Federated-learning modulining katta miqyosli edge deployment unumdorligi ushbu tadqiqotda tasdiqlanmagan.
- 90 ms recovery time, 1,8 s MTTR va 2,3 s recovery latency bitta va ayni metrik sifatida talqin qilinmaydi.
- 910 MB qiymati 910 MB xotira tejalishini anglatmaydi; u katta simulyatsiya ssenariysidagi reported proposed-method usage qiymatidir.
- Source PDF da numeric learning rate, batch size, epoch count va exact data split nisbatlari aniq topilmagani sababli reproducibility ning barcha parametrlari mavjud emas.
- Manbada ko‘rinmaydigan Mahalanobis yoki Section 3.3 trust-update tenglamalari Verianla tomonidan to‘ldirilmagan.
- Benchmark natijalari boshqa network topologiyalari, real foydalanuvchi trafigi, turli concept drift sharoitlari yoki uzoq muddatli hujum adaptatsiyasi uchun avtomatik kafolat bermaydi.
Manbadagi hisobot farqlari
| Mavzu | Manba joyi A | Manba joyi B | Verianla yondashuvi |
|---|---|---|---|
| CICIDS accuracy | Table 5: 0,961 | Discussion 5.1: 0,950 | Ikki hisobot alohida saqlanadi; majburan bitta qiymatga birlashtirilmaydi. |
| Trust-module F1 | Table 6: 0,939 | Discussion 5.3: “3.6” | Table 6 qiymati uzatiladi; 3,6 iborasi manba ichidagi nomuvofiqlik sifatida belgilanadi. |
| Recovery | Table 3–4: 2,3 s recovery latency | Figure 20/Conclusion: 1,8 s MTTR | Metrik nomlari turlicha bo‘lgani uchun tenglashtirilmaydi. |
| Recovery | Table 8: 90 ms recovery time, %96 success | Figure 20: 1,8 s MTTR, 0,99 success | Turli tajriba/o‘lchov kontekstlari sifatida saqlanadi. |
| Memory | Abstract: “910 MB memory usage optimization” | Figure 21 text: 910 MB proposed usage, 1040 MB traditional usage | 910 MB “tejash” sifatida talqin qilinmaydi. |
| Trust notation | Tenglama 49: T norm | Tenglama 52–57: T nr | Notation yashirin ravishda standartlashtirilmaydi. |
Kelajakdagi tadqiqot yo‘nalishlari
Manba kelajakda enterprise-scale real-time Zero-Trust deployment, asynchronous federated optimization, decentralized adaptive policy learning, graph-aware trust propagation, lightweight edge-compatible architecture va live software-defined Zero-Trust telemetry da tekshirishni taklif qiladi.
Ushbu kelajakdagi tadqiqot yo‘nalishlari hozirgi maqolaning erishilgan natijasi emas. Xususan federated learning manbada architecture-level integratsiya sifatida taqdim etilgan bo‘lsa-da, katta miqyosli taqsimlangan edge tajribalari keyinroq o‘tkazilishi aytilgan.
Manba va Usul Haqida Izoh
Original sarlavha: Artificial Intelligence driven fault detection and autonomous recovery in zero trust network architectures
Mualliflar va tartib: Sami Morsi; Rajit Nair; Hasan Alkahtani; Sultan Ahmad; Theyazn H. H. Aldhyani; Hikmat A. M. Abdeljaber.
Corresponding author: Sultan Ahmad.
Corresponding e-pochta: s.alisher@psau.edu.sa
Affiliatsiya 1: Applied College, King Faisal University, 31982 Al-Ahsa, Saudi Arabia.
Affiliatsiya 2: VIT Bhopal University, Bhopal, India.
Affiliatsiya 3: College of Computer Science and Information Technology, King Faisal University, P.O. Box 400, 31982 Al-Ahsa, Saudi Arabia.
Affiliatsiya 4: Department of Computer Science, College of Computer Engineering and Sciences, Prince Sattam Bin Abdulaziz University, 11942 Alkharj, Saudi Arabia.
Affiliatsiya 5: Department of Computer Science and Engineering, University Center for Research and Development (UCRD), Chandigarh University, Gharuan, Mohali, Punjab 140413, India.
Affiliatsiya 6: Department of Extended-Reality and Games Development, Faculty of Information Technology, Applied Science Private University, 11831 Amman, Jordan.
Muallif-affiliatsiya mosligi: Sami Morsi — 1; Rajit Nair — 2; Hasan Alkahtani — 3; Sultan Ahmad — 4 va 5; Theyazn H. H. Aldhyani — 1; Hikmat A. M. Abdeljaber — 6.
Teng hissa: Manba alohida equal-contribution yoki equal-first-authorship bayonotini bermaydi.
Jurnal: Discover Artificial Intelligence.
Nashriyot/platforma: Springer Nature / Springer.
Jild: Volume 6.
Maqola raqami: 871.
Nashr yili: 2026.
Maqola turi: Research.
DOI: 10.1007/s44163-026-01654-w.
Rasmiy havola: https://doi.org/10.1007/s44163-026-01654-w
Received: 26 Fevral 2026.
Accepted: 15 Iyun 2026.
Published: Springer ning rasmiy maqola yozuviga ko‘ra 7 Iyul 2026.
Version of record: Springer ning rasmiy yozuvida 21 Avgust 2026.
Taqriz izohi: Manba nashr etilgan Springer Research maqolasidir va Received/Accepted sanalari qayd etilgan. Manba PDF qo‘llangan taqriz modelining single-blind/double-blind kabi tafsilotini ko‘rsatmaydi.
Litsenziya: Creative Commons Attribution-NonCommercial-NoDerivatives 4.0 International — CC BY-NC-ND 4.0.
Litsenziyaning vizual ta’siri: Litsenziya adapted material ulashishga ruxsat bermagani sababli Verianla HTML manba figuralarini o‘zgartirilgan/moslashtirilgan shaklda qayta yaratmaydi. Maqola ichidagi SVG lar faqat matnda ochiq bayon qilingan ilmiy faktlardan mustaqil kompozitsiyada yaratilgan.
Asosiy soha: Zero-Trust Network Architecture, anomaly detection, autonomous recovery, deep learning, reinforcement learning va trust scoring.
Asosiy model: Autoencoder-LSTM-RL-Trust asosidagi integratsiyalashgan framework.
Streaming komponentlari: Apache Kafka va Apache Flink.
Anomaly komponentlari: Autoencoder, LSTM, attention, ensemble shallow autoencoders, dynamic thresholding, Mahalanobis-distance konteksti va Energy-Based Model yondashuvi.
Trust komponentlari: Response reliability, authentication strength/frequency, fault history, decay, normalization, deviation va trusted/suspicious/untrusted node classification.
Recovery komponentlari: Trust-ranked node selection, compatibility scoring, traffic rerouting, node isolation, role reassignment, load redistribution, policy update, service redeployment va reinforcement-learning feedback.
Federated learning holati: Framework arxitekturasiga privacy-preserving distributed adaptation uchun kiritilgan; manba katta miqyosli federated edge deployment tajribalari kelajakda o‘tkazilishini bildiradi.
Asosiy ma’lumotlar to‘plamlari: CIC-IDS-2017/CICIDS va NSL-KDD.
Ma’lumotlarning mavjudligi: Manba dataset lar public repository orqali mavjudligini bildiradi va CIC-IDS-2017 hamda NSL-KDD uchun Kaggle havolalarini beradi.
Attack classes: DDoS, Unauthorized Access va Data Exfiltration.
Umumiy system-level result: %97 anomaly detection accuracy; %96 autonomous recovery success; %93 downtime reduction.
DDoS natijasi: F1-score 0,965; xulosa bo‘limida MTTD 1,6 s.
MTTR: Figure 20/Conclusion kontekstida 1,8 s.
Table 7 proposed result: %97 detection accuracy; %2,4 FPR; 48 ms detection latency; %95 scalability; complexity 6/10; 160 MB resource usage.
Table 8 proposed result: 90 ms recovery time; %96 success; %93 self-adaptivity; %93 downtime reduction; %96 policy compliance; 10/10 learning efficiency.
Memory simulation: Proposed method uchun 1.000N-5F, 1.000N-20F, 10.000N-5F va 10.000N-20F ssenariylarida mos ravishda 160 MB, 200 MB, 780 MB va 910 MB foydalanish qayd etilgan.
Confusion-matrix cheklovi: Ko‘p sinfli attack-type confusion matrix umumiy %97 system-level detection accuracy ning o‘zi emas.
Hyperparameter reproducibility cheklovi: Manba hyperparameter tafsilotlari kiritilganini aytsa-da, nashr etilgan PDF da learning rate, batch size, epoch, hidden-layer size va split nisbatlarini to‘liq sonli jadval shaklida bermaydi.
Formulani taqdim etish muammosi: PDF Section 3.2 da Mahalanobis anomaly-score formulasi, Section 3.3 da esa time-decaying trust-update formulasi bo‘lishi kutilgan joyda tenglama ko‘rinmaydi. Ushbu yetishmayotgan elementlar Verianla tomonidan taxmin qilinib to‘ldirilmagan.
Manba ichidagi CICIDS farqi: Table 5 proposed accuracy 0,961; Discussion 5.1 accuracy 0,950.
Manba ichidagi trust-ablation farqi: Table 6 without-trust F1 = 0,939; Discussion 5.3 “F1 score of 3.6” deb yozadi.
Manba ichidagi recovery metrik farqi: Table 3–4 recovery latency 2,3 s; Figure 20/Conclusion MTTR 1,8 s; Table 8 recovery time 90 ms. Manba bular bir xil o‘lchash protokoli ekanini ko‘rsatmaydi.
Moliyalashtirish: Deanship of Scientific Research, Vice Presidency for Graduate Studies and Scientific Research, King Faisal University, Saudi Arabia; Grant No. KFU262842.
Etika: Ethics approval and consent to participate — Not Applicable.
Consent for publication: Not Applicable.
Manfaatlar to‘qnashuvi: Mualliflar competing interests yo‘qligini bildiradilar.
Muallif hissalari: Sultan Ahmad, Sami Morsi, Rajit Nair va Hasan Alkahtani adabiyot sharhi va methodology; Theyazn H. H. Aldhyani, Sultan Ahmad va Hikmat A. M. Abdeljaber formal analysis, data collection va investigation; Hikmat A. M. Abdeljaber, Theyazn H. H. Aldhyani va Sultan Ahmad initial drafting va statistical analysis; Sami Morsi, Rajit Nair va Hasan Alkahtani supervision vazifalarini bajargan. Manba, shuningdek, barcha mualliflar tizim va manuscript development ga hissa qo‘shganini va final manuscript ni tasdiqlaganini bildiradi.
Asosiy metodologik cheklov: Hozirgi evaluation benchmark va simulation asosida; live enterprise-scale Zero-Trust deployment tasdiqlanmagan.
Kelajakdagi tadqiqot: Enterprise real-time ZTNA deployment, large-scale federated edge experimentation, federated adaptive optimization, graph-aware trust propagation, lightweight edge architectures va live software-defined Zero-Trust telemetry validation.
Izoh qoldiring
E-pochta manzilingiz chop etilmaydi. Majburiy maydonlar * bilan belgilangan