


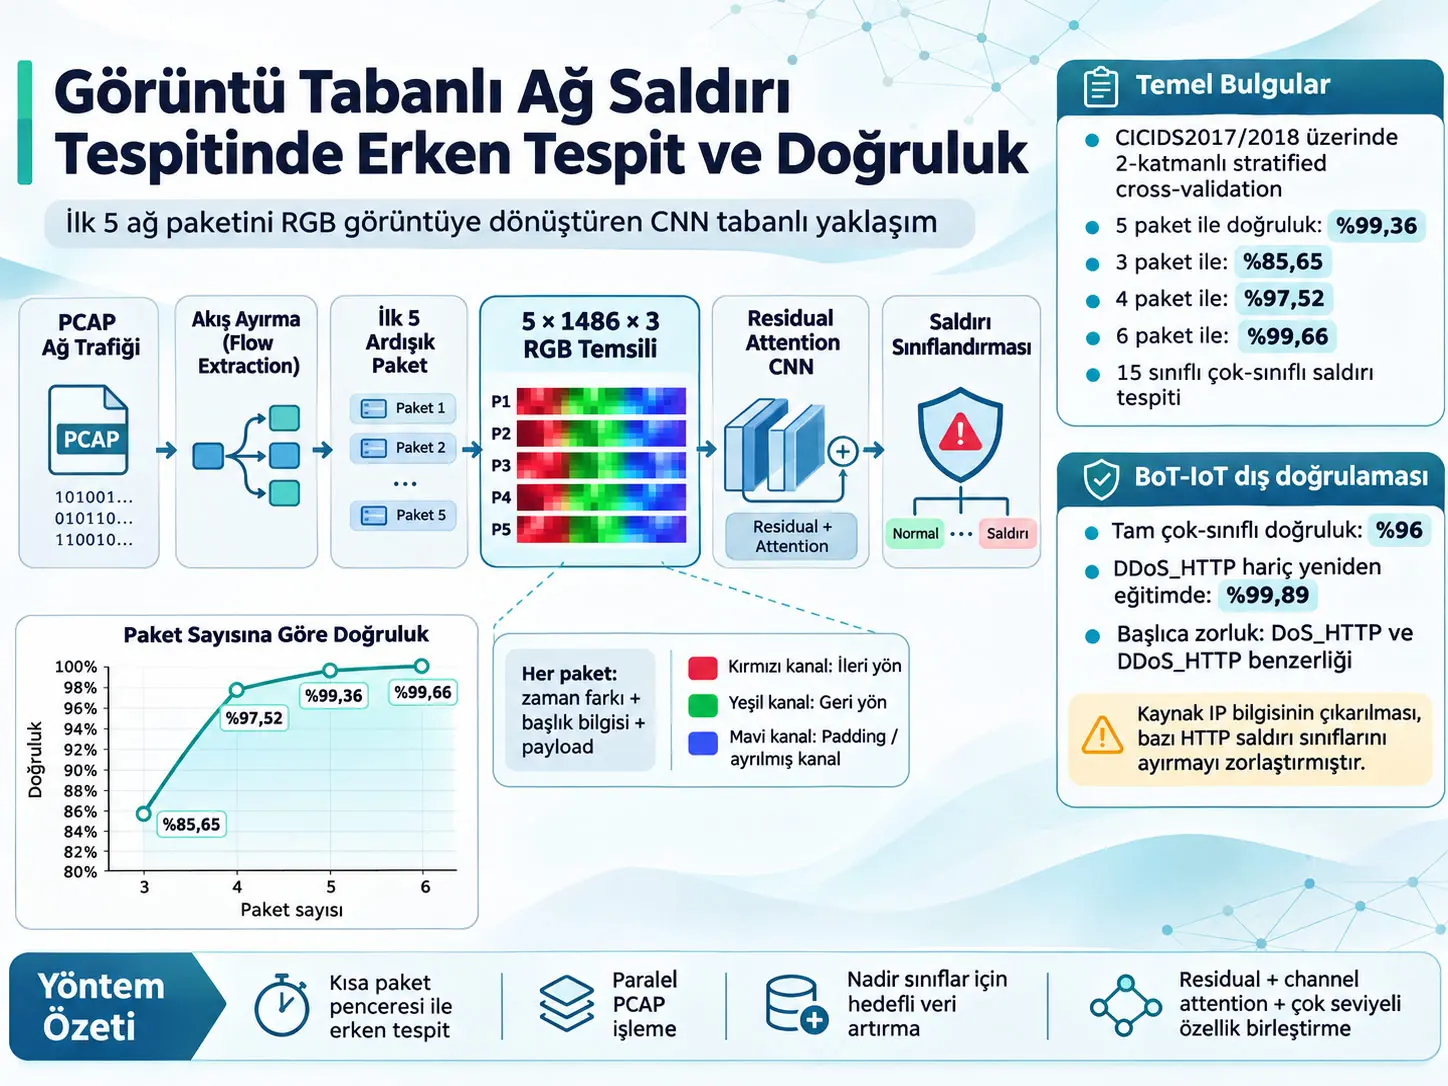
Önerilen görüntü tabanlı Ağ Saldırı Tespit Sistemi (image-based Network Intrusion Detection System, NIDS), bir ağ akışının tamamlanmasını beklemek yerine en fazla beş ardışık ağ paketini zaman, yön, protokol başlığı ve payload bilgisini koruyan 5 × 1486 × 3 boyutlu RGB temsiline dönüştüren ve bu temsili residual ve channel-attention bileşenleri içeren bir Convolutional Neural Network (CNN) ile sınıflandıran erken-aşama çok-sınıflı saldırı tespit sistemidir. Çalışma CICIDS2017 ve CICIDS2018 verilerini kullanmış; nadir Heartbleed ve Infiltration akışları packet-sequence slicing ile, SQL Injection sınıfı ise kontrollü Damn Vulnerable Web Application (DVWA) test ortamında üretilen ek saldırı trafiğiyle zenginleştirilmiştir. İki katlı stratified cross-validation kullanılan beş-paketlik değerlendirmede 99.36% classification accuracy raporlanmıştır.
Erken tespit deneyinde kullanılan paket sayısı birden altıya doğru artırılmıştır. Cross-validation ile doğruluk bir pakette 55.81%, iki pakette 62.31%, üç pakette 85.65%, dört pakette 97.52%, beş pakette 99.36% ve altı pakette 99.66% olarak raporlanmıştır. Çalışmanın ana mimarisi ve temel erken-tespit iddiası beş ardışık paket üzerine kuruludur; altı paket sonucu ayrı packet-window duyarlılık deneyinin sonucudur.
Model CICIDS2017 sınıflarının çoğunda yüksek precision ve recall üretmiş olsa da bütün sınıflar eşit derecede güçlü değildir. Örneğin CICIDS2017'de SSH_Patator için recall 0.98 iken precision yalnız 0.30'dur; DoS_Slowloris için precision 0.79 ve F1 0.88'dir. Kaynak bu durumu kısa gözlem pencerelerinin uzun süreli veya yavaş gelişen saldırı örüntülerini yakalamadaki sınırlılığı ve küçük sınıf örneklemlerinin false-positive etkisine duyarlılığıyla ilişkilendirmektedir.
BoT-IoT üzerinde yapılan dış veri seti değerlendirmesinde tam multiclass accuracy 96% olarak bulunmuştur. DDoS_HTTP sınıfı çıkarılıp model yeniden eğitildiğinde accuracy 99.89%'a yükselmiştir. Bu yükseliş bütün BoT-IoT saldırılarında eşit bir iyileşme değildir. Kaynak, DDoS_HTTP ve DoS_HTTP'nin görsel/akış yapılarının çok benzer olduğunu ve source/destination IP adreslerinin privacy amacıyla çıkarılması nedeniyle dağıtık ve tek-kaynaklı HTTP flood'larını ayıran kritik bağlamın kaybolduğunu göstermektedir.
Çalışma gerçek zamanlı üretim ağında uzun süreli saha deployment'ı değildir. CICIDS2017, CICIDS2018 ve BoT-IoT kontrollü benchmark/testbed verileri üzerinde değerlendirme yapılmıştır. Kaynak, gerçek zamanlı stream-processing entegrasyonu, SDN/edge deployment, explainable AI ve canlı ortamda adaptive threat learning'i gelecekte yapılması gereken çalışmalar arasında sıralamaktadır.
Beş Paketle Erken Ağ Saldırısı Tespiti Nasıl Çalışıyor?
Beş-paket erken tespit yaklaşımı, bir TCP/UDP akışının bütün paketlerini veya tamamlanmış istatistiksel flow özetini beklemek yerine zamansal sıradaki ilk birkaç paketin yönünü, paketler arası zaman farkını, seçilmiş protokol alanlarını ve payload baytlarını yapılandırılmış bir görüntüye dönüştürüp CNN ile sınıflandırır; kaynakta ana işletim noktası beş ardışık pakettir ve bu yapı CICIDS deneyinde 99.36% accuracy ile değerlendirilmiştir.
Araştırma hangi problemi çözmeye çalışıyor?
Geleneksel flow-based intrusion detection sistemleri çoğu zaman bir ağ akışının tamamlanmasını veya yeterli miktarda paket birikmesini bekler. Bu yaklaşım daha fazla bağlam sağlayabilir; ancak saldırı devam ederken tespit kararının gecikmesine neden olabilir.
Tek-paket tabanlı yöntemlerin karşıt problemi ise yeterli bağlam taşımamalarıdır. Tek bir paketin içeriği bazı saldırılar için ayırt edici olabilir; fakat brute-force, infiltration, web attack veya yavaş gelişen DoS davranışları birden fazla paketin zaman ve yön ilişkisine bağlı olabilir.
Çalışmanın amacı iki uç arasında bir denge kurmaktır: bütün akışı beklememek, ancak tek pakete de mahkûm olmamak. Kaynak bu nedenle sabit ve kısa bir ardışık paket penceresini görüntü temsiline dönüştürmektedir.
PCAP nedir?
Packet Capture (PCAP), ağ üzerinden geçen paketlerin ham veya ham veriye yakın biçimde kaydedildiği dosya formatıdır. PCAP dosyaları packet header, transport-layer bilgisi ve kaydedilen koşullara bağlı olarak payload verisi içerebilir.
Bu çalışmada büyük PCAP dosyalarının doğrudan sürekli taranması verimsiz bulunduğundan önce küçük flow-specific PCAP dosyalarına ayrılması amaçlanmıştır.
Bir ağ akışı nasıl tanımlanıyor?
TCP/UDP akışlarının yeniden oluşturulmasında 5-tuple kullanılır:
- Kaynak IP adresi.
- Hedef IP adresi.
- Kaynak portu.
- Hedef portu.
- Transport protocol.
Bu bilgiler hangi paketlerin aynı iletişim akışına ait olduğunu belirlemek için kullanılır. Kaynak, CICFlowMeter davranışını tersine mühendislik yoluyla yeniden oluşturarak TCP FIN ve RST bayrakları gibi flow-termination sinyallerini de dikkate almaktadır.
Bir akış; TCP FIN veya RST gibi bir termination flag görüldüğünde, ilk ve son paket arasındaki elapsed time 600 ms eşiğini aştığında veya kaynakta tanımlanan forward/backward packet dengesi koşulu sağlandığında sonlandırılabilir.
Ağ Paketleri 5 × 1486 × 3 RGB Görüntüye Nasıl Dönüştürülüyor?
Her seçilmiş paket 1486 bayt uzunluğunda sabit bir vektöre dönüştürülür; Byte 0 paketler arası delta time'ı, Bytes 1–25 protokol başlığına ilişkin kodlanmış alanları, Bytes 26–1485 ise en fazla 1460 bayt transport-layer payload'ını taşır; en fazla beş paket zamansal sırayla üst üste yerleştirilir ve yön bilgisi RGB kanallarıyla kodlanarak 5 × 1486 × 3 tensörü oluşturulur.
1486 baytlık paket vektörü
| Konum | İçerik | Boyut | Bilimsel rol |
|---|---|---|---|
| Byte 0 | Önceki pakete göre delta time | 1 byte | Paketler arasındaki zamansal ilişkiyi taşır; değer 8-bit uyumluluk için 255 ile sınırlandırılır. |
| Bytes 1–25 | Kodlanmış protokol başlıkları | 25 byte | Ethernet/IP/TCP veya UDP başlıklarından seçilmiş bağlamsal yapıyı taşır. |
| Bytes 26–1485 | Transport-layer payload | En fazla 1460 byte | Paket içeriğinin modele aktarılmasını sağlar; daha uzun payload truncate edilir. |
RGB kanalları renk için mi kullanılıyor?
Hayır. RGB burada fotoğrafik renk anlamında kullanılmaz; üç kanal ağ paketinin yönünü ve padding durumunu taşıyan yapısal veri kanallarıdır.
- Red channel: source → destination yönündeki forward paketleri temsil eder.
- Green channel: destination → source yönündeki backward paketleri temsil eder.
- Blue channel: mevcut implementation'da sıfır tutulur ve padding/future use için ayrılmıştır.
Bir flow beşten az paket içeriyorsa eksik satırlar zero vector ile doldurulur. Böylece CNN her zaman aynı input shape'i görür.
Hangi header alanları çıkarılıyor?
Kaynak, aynı flow içindeki paketler arasında gereksiz değişkenlik yaratabilecek veya modelin doğrudan kimlik bilgilerine aşırı bağımlı olmasına neden olabilecek çeşitli alanları çıkarmaktadır. Bunlar arasında Ethernet header'a ait belirli alanlar, IP version, differentiated-services bilgisi, protocol identifier, source/destination IP adresleri, source/destination portları ve IP/TCP optional fields bulunmaktadır.
IP adreslerini kaldırmanın temel gerekçelerinden biri privacy ve dataset anonymization'dır. Ancak bu karar bilgi kaybı yaratır. Kaynak özellikle sabit service port'larına dayanan SSH_Patator gibi saldırıların ayrılmasının zorlaşabileceğini belirtmektedir. BoT-IoT deneyinde de source IP bilgisinin çıkarılması DoS_HTTP ile DDoS_HTTP ayrımını güçleştiren merkezi faktörlerden biridir.
Paralel PCAP işleme neden gerekli?
Büyük bir PCAP içinde belirli bir flow'un bütün paketlerini tekrar tekrar aramak çok sayıda paket olduğunda maliyetlidir. Çalışmada büyük PCAP önce flow-specific küçük PCAP dosyalarına ayrılır ve bunlar paralel biçimde işlenir.
Kaynak paralel işlemle zaman karmaşıklığını kavramsal olarak:
\[ O(n)\rightarrow O(n/k) \]
şeklinde ifade etmektedir. Burada \(n\) toplam packet sayısını, \(k\) paralel thread sayısını temsil eder. Bu ifade teorik ölçeklenme yaklaşımıdır; gerçek hızlanmanın tam olarak \(k\) kat olacağını garanti etmez çünkü disk I/O, thread coordination ve storage backend gibi başka maliyetler bulunmaktadır.
Domain-Aware Data Augmentation Neden Kullanıldı?
Domain-aware augmentation, özellikle Heartbleed, Infiltration ve SQL Injection gibi çok az özgün örneğe sahip saldırı sınıflarının eğitimde görünürlüğünü artırmak için kullanılmıştır; Heartbleed ve Infiltration uzun gerçek akışların zaman sırasını koruyan parçalara bölünmesiyle çoğaltılırken SQL Injection için DVWA üzerinde kontrollü yeni saldırı trafiği oluşturulmuştur.
Flow slicing nedir?
Flow slicing, uzun bir gerçek flow'un packet sequence'ini zaman sırasını koruyan daha küçük parçalara bölerek birden fazla training image oluşturma yöntemidir. Burada yeni paket içeriği uydurulmaz; mevcut gerçek akışın farklı bölümleri ayrı örnekler haline getirilir.
Heartbleed sınıfında yalnız 11 özgün flow bulunmasına rağmen bu flow'ların çok sayıda packet içermesi slicing için kullanılabilir veri sağlamıştır. Kaynak aynı yaklaşımı Infiltration sınıfında da kullanmıştır.
SQL Injection augmentation nasıl yapılmış?
CICIDS2017'de yalnız 21 SQL Injection örneği bulunmaktadır. Araştırmacılar bu sınıfı sıradan görüntü dönüşümleriyle — örneğin görseli döndürerek veya renkleri değiştirerek — çoğaltmak yerine kontrollü bir siber güvenlik test ortamı kurmuştur.
Damn Vulnerable Web Application (DVWA) hedef olarak kullanılmış; hem curated dictionary tabanlı SQL payload'ları hem SQLMap otomasyon aracıyla farklı SQL Injection girişimleri yürütülmüştür. Trafik Wireshark ile kaydedilmiş ve aynı PCAP→flow→image pipeline'ına aktarılmıştır.
| Sınıf | Özgün örnek | Seçilen / üretilen örnek | Augmentation |
|---|---|---|---|
| Benign | 2,359,087 | 5000 | Hayır |
| Bot | 1966 | 738 | Hayır |
| DDoS | 64,512 | 64,512 | Hayır |
| DoS GoldenEye | 11,864 | 11,864 | Hayır |
| DoS Hulk | 231,072 | 164,735 | Hayır |
| DoS Slowhttptest | 5499 | 2208 | Hayır |
| DoS Slowloris | 5796 | 1728 | Hayır |
| FTP Patator | 7938 | 150 | Hayır |
| Heartbleed | 11 | 2670 | Packet-sequence slicing |
| Infiltration | 36 | 2854 | Packet-sequence slicing |
| PortScan | 158,930 | 12,492 | Hayır |
| SSH Patator | 5897 | 2208 | Hayır |
| Web Attack Brute Force | 1507 | 1365 | Hayır |
| Web Attack SQL Injection | 21 | 653 | Kontrollü saldırı trafiği üretimi |
| Web Attack XSS | 679 | 679 | Hayır |
Sentetik SQL Injection trafiğinin benzerliği nasıl kontrol edilmiş?
| Ölçüt | CICIDS | Kontrollü üretilen trafik |
|---|---|---|
| Ortalama packet size | 463.08 byte | 420.36 byte |
| Packet-size standart sapması | 809.33 byte | 583.87 byte |
| Median packet size | 66 byte | 63 byte |
| Ortalama inter-packet delay | 0.456 s | 0.044 s |
| IPD standart sapması | 1.437 s | 0.088 s |
| Median IPD | 0.00039 s | 0.00015 s |
| K–S testi, packet size | p = 0.0525 | |
| K–S testi, IPD | p = 0.8111 | |
| Ki-kare, TCP flags | p = 0.9203 | |
Kaynak packet-size K–S sonucunu “marginal but acceptable similarity” olarak yorumlamıştır. p = 0.0525 conventional 0.05 sınırının hemen üzerindedir. IPD ve TCP-flag testlerinde de p > 0.05 bulunmuştur.
Burada önemli istatistiksel sınır şudur: p > 0.05 iki dağılımın kesin olarak aynı olduğunu kanıtlamaz. Yalnız incelenen örneklem ve test altında istatistiksel olarak anlamlı fark saptanamadığını ifade eder. Kaynak ayrıca ilgili karşılaştırmada packet sayılarının 12 ve 14 kadar küçük olduğunu belirtmektedir.
CNN mimarisi nasıl kurulmuş?
Model bir Residual Attention-based CNN mimarisidir. Giriş 5 × 1486 × 3 RGB tensörüdür.
| Katman / blok | Yapı |
|---|---|
| Input | 5 × 1486 × 3 |
| Gaussian Noise | Robustness için hafif gürültü; Figure 4'te 0.01 olarak gösterilmektedir. |
| Initial extraction | Conv2D 64 filtre, 7×7, stride 2 → BatchNormalization → ReLU → MaxPooling 3×3, stride 2 |
| Residual Stack 1 | 64 filtreli iki residual block → SpatialDropout2D 0.1 |
| Residual Stack 2 | 128 filtre, stride 2 residual block → 128 filtre residual block → Channel Attention → SpatialDropout2D 0.1 |
| Residual Stack 3 | 256 filtre, stride 2 residual block → 256 filtre residual block → Channel Attention → GAP → Dense 16 → Dense 128 → Reshape → Multiply → SpatialDropout2D 0.2 |
| Multi-level feature extraction | High-level GAP + 1×1 Conv2D ile mid-level feature → Concatenate |
| Classification head | Dense 128 + BN + ReLU + Dropout 0.5 → Dense 64 + BN + ReLU + Dropout 0.3 → Dense 15 + Softmax |
High-level representation 256 boyutlu, 1×1 convolution ile elde edilen mid-level representation 128 boyutlu olarak açıklanmış ve concatenation sonucunda 384 boyutlu feature vector oluşturulmuştur.
Modelin toplam parametre sayısı 2,903,103'tür. Bunların 2,897,983'ü trainable, 5120'si non-trainable parametredir. Kaynak model footprint'ini yaklaşık 11.07 MB olarak raporlamaktadır.
Optimizer ve eğitim ayarları
Model Adam optimizer ile eğitilmiştir. Learning rate:
\[ \eta = 0.0001 \]
olarak raporlanmıştır.
Loss function categorical cross-entropy'dir. Kaynak bu loss'un matematiksel denklemini yazmamaktadır; bu nedenle Verianla metninde sonradan bir denklem eklenmemiştir.
Training sürecinde EarlyStopping, ReduceLROnPlateau ve ModelCheckpoint callback'leri kullanılmıştır. Her cross-validation fold'u için model yeniden sıfırdan initialize edilmiş ve maksimum 20 epoch eğitilmiştir.
Cross-validation nasıl uygulanmış?
Kaynak ilk dataset partition için 70% training, 15% validation ve 15% testing ayrımı raporlamaktadır. Cross-validation aşamasında özgün training ve validation bölümleri tekrar birleştirilip iki stratified fold'a ayrılmıştır.
Bir fold training, diğer fold validation olarak kullanılmış; ardından roller değiştirilmiştir. Her fold'da model yeniden initialize edilmiştir. Accuracy, macro-F1 ve AUC değerleri fold'lar arasında kaydedilip değerlendirilmiştir.
En yüksek validation F1 değerini üreten fold modelinin ağırlıkları final unseen test-set değerlendirmesinde kullanılmıştır. Kaynak, fold modellerinin ensemble averaging yoluyla birleştirilmediğini açıkça belirtmektedir.
Çalışmanın Yöntemi ve Bulguları
Deney donanımı
| Bileşen | Kaynak değeri |
|---|---|
| İşletim sistemi | Microsoft Windows 11 Home, Version 10.0.26100, Build 26100 |
| CPU | AMD Ryzen 7 3700X, 8-Core, 3.6 GHz |
| RAM | 32 GB |
| Anakart | MSI B450M PRO-VDH MAX |
| GPU | NVIDIA RTX 3070 |
| GPU acceleration | CUDA |
Görüntü üretim süresinin matematiği
Kaynak yaklaşık 100,000 flow için toplam görüntü üretim süresini 3 saat 16 dakika, yani 11,760 s olarak vermektedir.
\[ T_{flow}=\frac{T_{total}}{N_{flows}} =\frac{11760}{100000} =0.1176\;s/flow \tag{1} \]
Denklem 1 neyi hesaplar? Toplam görüntü üretim süresini flow sayısına bölerek, kaynak deney düzenindeki ortalama flow başına süreyi hesaplar.
\[ T_{image}= \frac{T_{flow}}{15} = \frac{0.1176}{15} = 0.00784\;s/image \tag{2} \]
Kaynak bu hesapta her flow için 15 image üretildiğini belirtmektedir. Buna göre ortalama tek-image generation süresi 7.84 ms'dir.
Kaynak, varsayımsal olarak her flow için yalnız bir image üretildiğinde:
\[ T_{flow\_1img}=T_{image}=0.00784\;s/flow \tag{3} \]
ve buna karşılık:
\[ R_{flow} = \frac{1}{T_{flow\_1img}} = \frac{1}{0.00784} \approx127.55\;flows/s \tag{4} \]
akış hızını hesaplamaktadır.
Önemli yorum sınırı: Kaynak açıkça bu throughput tahminine flow extraction ve PCAP segmentation ek yüklerinin dahil olmadığını belirtmektedir. Storage backend ve network-traffic karakteristikleri de gerçek süreyi değiştirebilir. Dolayısıyla 127.55 flows/s, komple uçtan uca canlı NIDS throughput garantisi değildir.
Evaluation metric denklemleri
Kaynak accuracy, precision, recall ve F1-score denklemlerini açıkça vermektedir.
\[ Accuracy= \frac{TP+TN} {TP+TN+FP+FN} \tag{5} \]
TP, doğru pozitif; TN, doğru negatif; FP, yanlış pozitif; FN, yanlış negatif sayısını ifade eder. Accuracy bütün örneklerin ne kadarının doğru sınıflandırıldığını ölçer.
\[ Precision= \frac{TP} {TP+FP} \tag{6} \]
Precision, modelin “bu saldırıdır” şeklindeki tahminlerinin ne kadarının gerçekten ilgili sınıfa ait olduğunu ölçer. False-positive sayısı büyüdükçe precision düşer.
\[ Recall= \frac{TP} {TP+FN} \tag{7} \]
Recall, gerçekte ilgili sınıfa ait örneklerin ne kadarının model tarafından yakalandığını ölçer. False-negative sayısı büyüdükçe recall düşer.
\[ F1= 2\cdot \frac{Precision\cdot Recall} {Precision+Recall} \tag{8} \]
F1-score precision ve recall'un harmonik ortalamasıdır. Özellikle dengesiz veri kümelerinde yalnız accuracy'ye bakmaktan daha açıklayıcı olabilir.
Kaynak ayrıca AUC-ROC kullanmaktadır. AUC-ROC farklı threshold değerleri boyunca sınıfları ayırma kabiliyetini özetleyen bir metriktir; ancak kaynak AUC'nin denklem biçimini vermemektedir.
99.36% Doğruluk Sonucu Nasıl Yorumlanmalıdır?
99.36% doğruluk, kaynakta cross-validation kullanılan beş-paketlik CICIDS değerlendirme koşuluna ait yüksek bir sınıflandırma sonucudur; gerçek üretim ağındaki bütün saldırıların %99.36 olasılıkla tespit edileceği anlamına gelmez ve sınıf bazlı precision/recall farklılıkları, benchmark yapısı, augmentation ve kısa gözlem penceresinin sınırları birlikte değerlendirilmelidir.
Paket sayısı arttıkça doğruluk nasıl değişmiş?
| Paket alt dizisi | Ghadermazi 2024 | Önerilen, CV yok | Önerilen, 2-fold CV |
|---|---|---|---|
| [1] | 0.7439 | 0.1292 | 0.5581 |
| [1–2] | 0.8933 | 0.1068 | 0.6231 |
| [1–3] | 0.9177 | 0.3713 | 0.8565 |
| [1–4] | 0.9543 | 0.7726 | 0.9752 |
| [1–5] | 0.9665 | 0.9429 | 0.9936 |
| [1–6] | 0.9787 | 0.9127 | 0.9966 |
Üç paketle cross-validated accuracy 85.65%, dört paketle 97.52%, beş paketle 99.36%'dır. Altı paket 99.66% ile biraz daha yüksek sonuç vermiştir.
Burada önemli bir kaynak sunum ayrıntısı vardır: ana mimari 5 × 1486 × 3 giriş ve “five consecutive packets” temelinde tarif edilirken Table 7 ayrıca altı pakete kadar progressive-window sonucu raporlamaktadır. Kaynak bu altı-paket deneyinin ana 5-paket input mimarisine teknik olarak nasıl uyarlandığını aynı ayrıntı düzeyinde açıklamamaktadır. Verianla bu boşluğu varsayımla tamamlamamaktadır.
CICIDS2017 sınıf bazlı sonuçları
| Sınıf | Örnek sayısı | Accuracy | Precision | Recall | F1 |
|---|---|---|---|---|---|
| Benign | 5000 | 0.98 | 1.00 | 0.98 | 0.99 |
| Bot | 738 | 1.00 | 0.94 | 1.00 | 0.97 |
| DDoS | 64,512 | 1.00 | 1.00 | 1.00 | 1.00 |
| DoS_GoldenEye | 11,864 | 0.90 | 0.96 | 0.90 | 0.93 |
| DoS_Hulk | 164,735 | 1.00 | 0.99 | 1.00 | 1.00 |
| DoS_Slowhttptest | 2208 | 0.86 | 0.98 | 0.86 | 0.92 |
| DoS_Slowloris | 1728 | 0.79 | 1.00 | 0.79 | 0.88 |
| FTP_Patator | 150 | 1.00 | 0.99 | 1.00 | 0.99 |
| Heartbleed | 2670 | 0.96 | 1.00 | 0.96 | 0.98 |
| Infiltration | 2854 | 1.00 | 0.98 | 1.00 | 0.99 |
| PortScan | 12,492 | 1.00 | 1.00 | 1.00 | 1.00 |
| SSH_Patator | 134 | 0.98 | 0.30 | 0.98 | 0.46 |
| Web_Attack_BF | 1365 | 0.99 | 0.93 | 0.99 | 0.96 |
| Web_Attack_SQL | 653 | 0.94 | 1.00 | 0.94 | 0.97 |
| Web_Attack_XSS | 679 | 1.00 | 1.00 | 1.00 | 1.00 |
Tablonun en önemli karşı örneği SSH_Patator'dır. Recall 0.98 olmasına rağmen precision yalnız 0.30'dur. Yani gerçek SSH_Patator örneklerinin büyük bölümü yakalanırken SSH_Patator etiketi verilen tahminler arasında ciddi false-positive etkisi oluşmaktadır.
Kaynak bunu küçük test sample'ı ve büyük attack class'larından gelen az sayıdaki false-positive'in küçük sınıf üzerinde oransal olarak çok büyük etki oluşturmasıyla açıklamaktadır.
Kısa pencere hangi saldırılarda sorun yaratabilir?
Beş paketlik pencere yüksek hacimli ve hızlı belirti veren saldırılarda erken karar avantajı sağlayabilir. Buna karşılık Slowloris gibi düşük hızda ve uzun zamana yayılan saldırılarda saldırının karakteristik örüntüsü beş paket içine sığmayabilir.
Kaynak bu nedenle adaptive window sizing veya recurrent-memory benzeri gelecek yaklaşımlarının uzun süreli saldırılar için değerlendirilebileceğini belirtmektedir.
CICIDS2018 sonuçları
| Sınıf | Örnek sayısı | Accuracy | Precision | Recall | F1 |
|---|---|---|---|---|---|
| DoS_GoldenEye | 36,513 | 1.00 | 1.00 | 1.00 | 1.00 |
| DoS_Slowloris | 6186 | 0.98 | 1.00 | 0.98 | 0.99 |
| Infiltration | 2181 | 0.98 | 1.00 | 0.98 | 0.99 |
| SSH_Patator | 84,921 | 1.00 | 1.00 | 1.00 | 1.00 |
| Web_Attack_BF | 545 | 1.00 | 1.00 | 1.00 | 1.00 |
| Web_Attack_XSS | 325 | 1.00 | 1.00 | 1.00 | 1.00 |
ROC–AUC analizi
Kaynak progressive packet-subsequence koşulları için ROC curves göstermektedir. İlk küçük paket pencerelerinde sınıflar arasında farklı AUC değerleri varken [1–5] ve [1–6] koşullarında kaynak bütün sınıflar için AUC = 1.000 raporlamaktadır.
Bu AUC değerleri aynı benchmark deneyindeki sınıflandırma ayrımına aittir. Farklı ağlar, zaman dönemleri veya bilinmeyen saldırı ailelerinde aynı AUC değerinin korunacağı çalışma tarafından gösterilmemiştir.
BoT-IoT'ta DDoS_HTTP Sınıfı Neden Sorun Yarattı?
BoT-IoT'ta DDoS_HTTP ile DoS_HTTP'nin paket-temelli görsel örüntüleri birbirine çok benzediği ve preprocessing sırasında source/destination IP adresleri kaldırıldığı için model tek kaynaklı HTTP DoS ile çok kaynaklı DDoS_HTTP saldırısını güvenilir biçimde ayırmakta zorlanmıştır; DDoS_HTTP çıkarıldığında accuracy'nin 96%'dan 99.89%'a yükselmesi bu belirli sınıf karışıklığının önemini göstermektedir.
BoT-IoT neden ayrı değerlendirildi?
CICIDS2017 ve CICIDS2018 ağırlıklı olarak enterprise-style traffic ve kontrollü saldırı senaryolarını temsil ederken BoT-IoT, UNSW Canberra Cyber Range Lab'de IoT botnet senaryoları için oluşturulmuştur.
Kaynak BoT-IoT'u önceki CICIDS ortamlarından yapısal ve semantik olarak farklı bir dış veri seti olarak kullanarak modelin farklı saldırı dağılımındaki davranışını incelemiştir.
BoT-IoT training örneklemesi
BoT-IoT'ta her sınıf için training miktarı, mevcut verinin %70'i ile 200 örnekten küçük olanı seçilerek sınırlandırılmıştır. Geri kalan örnekler validation ve test için stratified biçimde bölünmüştür.
Data_Exfiltration senaryosunda başlangıçta yalnız 118 flow bulunduğu; packet-sequence slicing sonrasında 475 flow elde edildiği belirtilmektedir.
Tam BoT-IoT multiclass sonucu
| Sınıf | Precision | Recall | F1 | Support |
|---|---|---|---|---|
| Data_Exfiltration | 0.83 | 0.96 | 0.89 | 137 |
| DoS_HTTP | 0.74 | 0.84 | 0.78 | 12,354 |
| Keylogging | 0.99 | 0.98 | 0.99 | 631 |
| OS_Scan | 1.00 | 1.00 | 1.00 | 23,392 |
| DoS_TCP | 1.00 | 1.00 | 1.00 | 10,668 |
| Service_Scan | 1.00 | 1.00 | 1.00 | 12,321 |
| DoS_UDP | 1.00 | 1.00 | 1.00 | 24,894 |
| Benign | 1.00 | 1.00 | 1.00 | 1676 |
| DDoS_TCP | 1.00 | 1.00 | 1.00 | 18,092 |
| DDoS_UDP | 1.00 | 1.00 | 1.00 | 24,893 |
| DDoS_HTTP | 0.75 | 0.62 | 0.68 | 9766 |
| Genel accuracy | 0.96 | 138,824 | ||
BoT-IoT'taki temel zayıflık HTTP flood sınıflarıdır. DDoS_HTTP recall 0.62, F1 0.68; DoS_HTTP F1 ise 0.78'dir.
DDoS_HTTP çıkarıldığında ne olmuş?
| Sınıf | Precision | Recall | F1 | Support |
|---|---|---|---|---|
| Data_Exfiltration | 0.89 | 0.97 | 0.93 | 137 |
| DoS_HTTP | 1.00 | 1.00 | 1.00 | 12,355 |
| Keylogging | 0.99 | 1.00 | 0.99 | 631 |
| OS_Scan | 1.00 | 1.00 | 1.00 | 23,392 |
| DoS_TCP | 1.00 | 1.00 | 1.00 | 10,668 |
| Service_Scan | 1.00 | 0.99 | 1.00 | 12,321 |
| DoS_UDP | 1.00 | 1.00 | 1.00 | 24,894 |
| Benign | 1.00 | 1.00 | 1.00 | 1676 |
| DDoS_TCP | 1.00 | 1.00 | 1.00 | 18,092 |
| DDoS_UDP | 1.00 | 1.00 | 1.00 | 24,893 |
| Genel accuracy | 0.9989 | 129,059 | ||
DDoS_HTTP kaldırıldıktan sonra DoS_HTTP precision, recall ve F1'in 1.00 olması, önceki hataların önemli bölümünün bu iki benzer HTTP-flood sınıfının ayrımından geldiğini desteklemektedir.
Kaynak Figure 12'de DoS_HTTP ve DDoS_HTTP image representations'ın yapı ve yoğunluk açısından görsel olarak çok benzer olduğunu da göstermektedir.
Privacy ile classification arasında nasıl bir trade-off oluşuyor?
DoS_HTTP ile DDoS_HTTP arasındaki önemli farklardan biri saldırının kaç farklı source'dan geldiğidir. Source IP adresleri privacy/anonymization nedeniyle input'tan çıkarıldığında model bu bilgiyi doğrudan göremez.
Dolayısıyla privacy-preserving preprocessing modelin kimlik bilgilerinden faydalanmasını engellerken bazı attack-type ayrımlarında bilgi kaybı yaratabilir. Yazarlar gelecekte doğrudan IP adresini kullanmadan inferred source count veya traffic-origin diversity gibi daha üst düzey context feature'ların araştırılmasını önermektedir.
Çalışmanın desteklediği sonuçlar
- Beş ardışık paketten üretilen görüntüler CICIDS benchmark koşullarında yüksek çok-sınıflı classification accuracy sağlamıştır.
- 2-fold stratified cross-validation kullanılan beş-paket koşulunda accuracy 0.9936'dır.
- Üç paketle 0.8565, dört paketle 0.9752 accuracy raporlanmış ve bu sonuçlar erken-tespit potansiyelini desteklemiştir.
- Flow slicing Heartbleed ve Infiltration gibi çok az flow bulunan sınıfların representation sayısını artırmıştır.
- DVWA + SQLMap tabanlı kontrollü SQL Injection augmentation, özgün SQLi kıtlığını azaltmak için kullanılmıştır.
- Residual blocks, channel attention ve multi-level feature fusion birlikte kullanılmıştır.
- BoT-IoT tam multiclass evaluation'da 96% accuracy raporlanmıştır.
- DDoS_HTTP çıkarılıp model yeniden eğitildiğinde BoT-IoT accuracy 99.89%'a yükselmiştir.
- Source/destination IP'lerin kaldırılması privacy avantajı sağlarken bazı saldırı sınıflarını ayırmak için yararlı bağlamı ortadan kaldırabilmektedir.
Çalışmanın desteklemediği sonuçlar
- Modelin gerçek internet veya kurumsal ağdaki bütün saldırıları 99.36% doğrulukla tespit edeceği gösterilmemiştir.
- 99.89% değeri tam BoT-IoT multiclass sonucuna ait değildir; DDoS_HTTP çıkarılmış deney koşuluna aittir.
- Bütün saldırı sınıflarında kusursuz precision ve recall elde edilmemiştir.
- Beş paket bütün saldırı türleri için evrensel optimum pencere olarak kanıtlanmamıştır.
- Slow-rate veya uzun süreli saldırıların kısa paket penceresinde eksiksiz yakalanacağı gösterilmemiştir.
- 127.55 flows/s değeri eksiksiz end-to-end canlı PCAP ingestion + flow extraction + inference throughput ölçümü değildir.
- Sentetik SQL Injection doğrulamasındaki p > 0.05 değerleri sentetik ve CICIDS trafiğinin kesin olarak aynı dağılıma sahip olduğunu kanıtlamaz.
- Canlı SDN, edge appliance veya production SOC deployment gerçekleştirilmemiştir.
- Model için saliency map, SHAP veya başka XAI yöntemi uygulanmamıştır.
- Online/continual learning mevcut çalışmada test edilmemiştir.
Çalışmanın temel sınırlılıkları
Kısa observation window: Beş-paket yaklaşımı hızlı saldırılarda avantajlı olsa da Slowloris veya advanced persistent threat benzeri uzun süreli örüntüler için bağlam yetersiz kalabilir.
Dataset dependence: CICIDS2017, CICIDS2018 ve BoT-IoT kontrollü veya cyber-range ortamlarında oluşturulan benchmark veri setleridir. Gerçek üretim ağlarının bütün trafik çeşitliliğini temsil etmezler.
Privacy–feature trade-off: IP ve port bilgilerinin çıkarılması privacy ve anonymization avantajı sağlar; fakat SSH_Patator ve DoS/DDoS ayrımı gibi durumlarda yararlı feature kaybına neden olabilir.
Class imbalance: Augmentation uygulanmasına rağmen küçük sınıfların değerlendirilmesi örneklem büyüklüğüne duyarlıdır. SSH_Patator precision = 0.30 bunun belirgin örneğidir.
Sentetik augmentation doğrulaması: SQLi augmentation istatistiksel ve görsel olarak karşılaştırılmıştır ancak bazı karşılaştırmalar çok küçük packet örneklemlerine dayanmaktadır.
Gerçek zamanlı deployment: Çalışma güçlü runtime göstergeleri sunsa da SDN, edge veya canlı streaming NIDS ortamında tam operational deployment gelecekteki çalışma olarak bırakılmıştır.
Gelecek çalışmalar
Kaynak gelecekte UNSW-NB15 ve TON_IoT gibi başka veri setlerine aktarımı; domain adaptation ve meta-learning; image representation ile flow-level metadata/header statistics/protocol fields'in multimodal fusion yoluyla birleştirilmesini; TensorRT veya ONNX kullanılarak real-time inference deployment'ı; SDN ve edge entegrasyonunu; saliency mapping gibi Explainable AI yöntemlerini ve online/semi-supervised/active learning ile sürekli adaptasyonu önermektedir.
Kaynak ve Yöntem Notu
Özgün başlık: Enhancing early detection and accuracy in image-based network intrusion detection systems
Yazarlar ve sıra: Alshaimaa Abo-Alian; Alaa Prince AbdelHalim; Nagwa Badr.
Eşit katkı: Alaa Prince AbdelHalim ve Nagwa Badr çalışmaya eşit katkıda bulunmuştur.
Corresponding author: Alaa Prince AbdelHalim.
Corresponding e-posta: alaaprince@cis.asu.edu.eg
Kurum: Faculty of Computer and Information Sciences, Ain Shams University, Al-Khalifa Al-Ma’mun, Cairo 11566, Egypt.
Dergi: Cybersecurity.
Yayınevi: Springer Nature / SpringerOpen.
Cilt / makale numarası: Volume 9, Article 51.
Kaynak türü: Research.
DOI: 10.1186/s42400-025-00475-1.
Resmî bağlantı: https://doi.org/10.1186/s42400-025-00475-1
Received: 13 Mayıs 2025.
Accepted: 1 Eylül 2025.
Published: 6 Nisan 2026.
Version of record: 6 Nisan 2026.
Yayın durumu: Springer Nature tarafından yayımlanmış açık erişimli Research makalesidir. PDF, hakemlik modelinin single-blind veya double-blind gibi alt türünü belirtmemektedir.
Lisans: Creative Commons Attribution 4.0 International — CC BY 4.0.
Preprint durumu: İncelenen kaynak yayımlanmış version-of-record makaledir; kaynak ayrı bir preprint numarası vermemektedir.
Ana bilimsel yöntem: PCAP segmentation → flow extraction → packet-vector generation → directional RGB image encoding → residual/channel-attention CNN → multiclass classification.
Ana input: En fazla beş ardışık paket; her paket 1486 byte; ana tensor 5 × 1486 × 3.
Zaman özelliği: Önceki pakete göre delta time, millisecond; 8-bit temsile uyum için 255 ile sınırlandırılmıştır.
Payload: En fazla 1460 byte.
RGB mapping: Red = forward; Green = backward; Blue = padding/future-use ve mevcut uygulamada sıfır.
Flow termination bağlamı: FIN/RST, yaklaşık 600 ms elapsed-time threshold ve kaynakta belirtilen forward/backward flow koşulları.
Augmentation: Heartbleed ve Infiltration için packet-sequence slicing; SQL Injection için kontrollü DVWA ortamında dictionary payload ve SQLMap ile ek saldırı trafiği.
SQLi validation: Packet-size K–S p = 0.0525; IPD K–S p = 0.8111; TCP-flags chi-square p = 0.9203.
Model: Residual Attention-based CNN.
Parametre sayısı: 2,903,103 total; 2,897,983 trainable; 5120 non-trainable.
Model footprint: 11.07 MB.
Optimizer: Adam.
Learning rate: 0.0001.
Loss: Categorical cross-entropy.
Callbacks: EarlyStopping, ReduceLROnPlateau, ModelCheckpoint.
Training: Her cross-validation fold'u maksimum 20 epoch ve model her fold'da yeniden initialize edilmiştir.
Validation: Stratified two-fold cross-validation.
Başlangıç veri ayrımı: 70% training, 15% validation, 15% test.
Cross-validation uygulaması: Training ve validation bölümleri birleştirilerek iki stratified fold oluşturulmuş; unseen test set final evaluation için korunmuştur.
Ana CICIDS sonucu: Beş paket ve cross-validation koşulunda accuracy = 0.9936.
Progressive packet sonuçları: 1 paket 0.5581; 2 paket 0.6231; 3 paket 0.8565; 4 paket 0.9752; 5 paket 0.9936; 6 paket 0.9966.
Progressive-window yorum sınırı: Ana mimari beş paket olarak tanımlanırken Table 7 altı pakete kadar deney göstermektedir; kaynak altı-paket koşulunun input-shape adaptasyonunu aynı teknik ayrıntıyla açıklamamaktadır.
BoT-IoT tam multiclass: Accuracy = 0.96, 138,824 test örneği.
BoT-IoT without DDoS_HTTP: Model yeniden eğitildikten sonra accuracy = 0.9989, 129,059 test örneği.
BoT-IoT sınırlılığı: DoS_HTTP ile DDoS_HTTP arasındaki karışıklık, benzer HTTP-flood örüntüsü ve privacy nedeniyle source/destination IP bilgilerinin kaldırılmasıyla ilişkilendirilmiştir.
Runtime hesabı: 100,000 flow için 11,760 s; 0.1176 s/flow; 15 image/flow varsayımıyla 0.00784 s/image; single-image-per-flow varsayımıyla teorik 127.55 flows/s.
Runtime yorum sınırı: 127.55 flows/s hesabı flow extraction ve PCAP segmentation ek yüklerini içermez.
Deney donanımı: Windows 11 Home; AMD Ryzen 7 3700X 8-core 3.6 GHz; 32 GB RAM; MSI B450M PRO-VDH MAX; NVIDIA RTX 3070; CUDA acceleration.
Finansman: Not applicable; dış finansman raporlanmamıştır.
Data Availability: CICIDS2017, CICIDS2018 ve BoT-IoT veri setleri kamuya açıktır; kaynak bunların resmî erişim adreslerini vermektedir.
Çıkar çatışması: Yazarlar competing interests bulunmadığını beyan etmektedir.
Yazar katkıları: Alshaimaa Abo-Alian implementation, data analysis ve manuscript writing; Alaa Prince AbdelHalim study design, conceptualization, guidance ve critical revisions; Nagwa Badr project supervision, review ve oversight sağlamıştır. Tüm yazarlar final manuscript'i okuyup onaylamıştır.
Temel yöntemsel sınır: Çalışma benchmark/cyber-range verileri üzerinde doğrulanmıştır; tam ölçekli, uzun dönemli production network deployment'ı yapılmamıştır.
Bir yorum bırakın
E-posta adresiniz yayınlanmayacaktır. Gerekli alanlar * ile işaretlenmiştir