


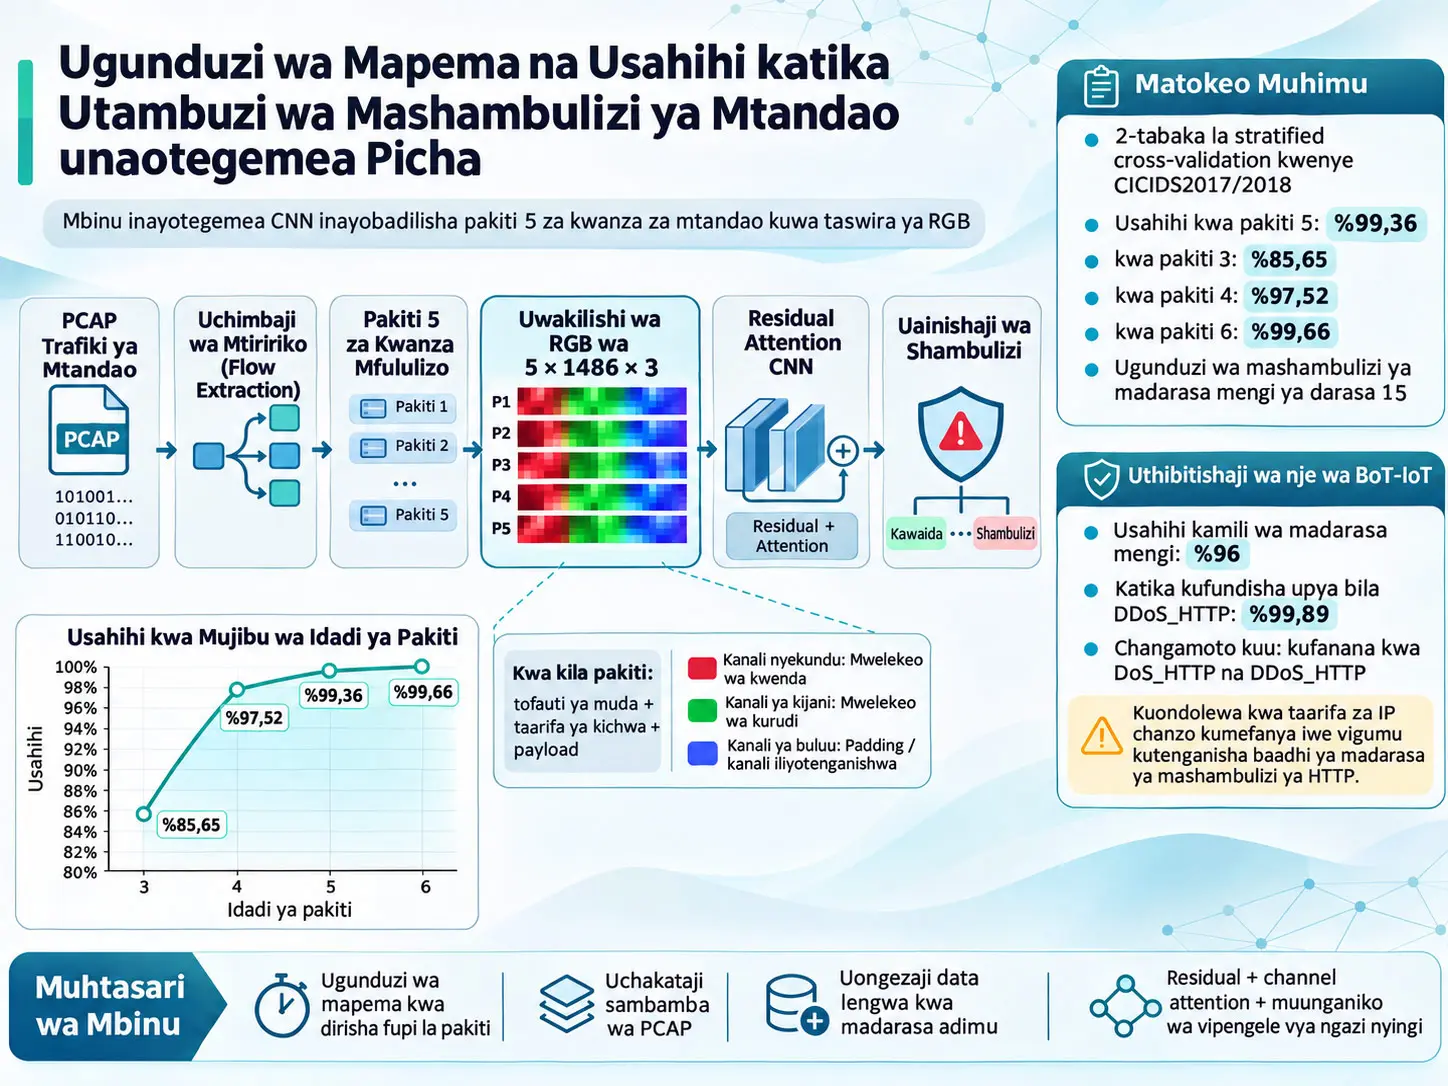
Mfumo uliopendekezwa wa Kugundua Uvamizi wa Mtandao unaotegemea picha (image-based Network Intrusion Detection System, NIDS) ni mfumo wa kugundua mashambulizi ya madarasa mengi katika hatua ya mapema ambao, badala ya kusubiri mtiririko wa mtandao ukamilike, hubadilisha hadi pakiti tano za mtandao zinazofuatana kuwa uwakilishi wa RGB wa vipimo 5 × 1486 × 3 unaohifadhi taarifa za muda, mwelekeo, kichwa cha itifaki na payload, kisha kuainisha uwakilishi huo kwa Convolutional Neural Network (CNN) yenye vipengele vya residual na channel-attention. Utafiti ulitumia data za CICIDS2017 na CICIDS2018; mitiririko adimu ya Heartbleed na Infiltration iliongezwa kwa packet-sequence slicing, huku darasa la SQL Injection likiongezwa kwa trafiki ya ziada ya mashambulizi iliyozalishwa katika mazingira ya majaribio yaliyodhibitiwa ya Damn Vulnerable Web Application (DVWA). Katika tathmini ya pakiti tano iliyotumia stratified cross-validation ya mikunjo miwili, 99.36% classification accuracy iliripotiwa.
Katika jaribio la ugunduzi wa mapema, idadi ya pakiti zilizotumiwa iliongezwa kutoka moja hadi sita. Kwa cross-validation, usahihi uliripotiwa kuwa 55.81% kwa pakiti moja, 62.31% kwa pakiti mbili, 85.65% kwa pakiti tatu, 97.52% kwa pakiti nne, 99.36% kwa pakiti tano na 99.66% kwa pakiti sita. Usanifu mkuu wa utafiti na dai lake kuu la ugunduzi wa mapema umejengwa juu ya pakiti tano zinazofuatana; matokeo ya pakiti sita ni matokeo ya jaribio tofauti la unyeti wa packet-window.
Ingawa modeli ilitoa precision na recall za juu katika madarasa mengi ya CICIDS2017, si madarasa yote yana nguvu sawa. Kwa mfano, katika CICIDS2017, SSH_Patator ina recall 0.98 lakini precision ni 0.30 pekee; kwa DoS_Slowloris, precision ni 0.79 na F1 ni 0.88. Chanzo kinahusisha hali hii na kikomo cha madirisha mafupi ya uchunguzi katika kunasa mifumo ya mashambulizi ya muda mrefu au yanayoendelea polepole, pamoja na unyeti wa sampuli ndogo za darasa kwa athari ya false-positive.
Katika tathmini ya seti ya data ya nje ya BoT-IoT, full multiclass accuracy ilikuwa 96%. Darasa la DDoS_HTTP lilipoondolewa na modeli kufunzwa upya, accuracy iliongezeka hadi 99.89%. Ongezeko hili si uboreshaji sawa katika mashambulizi yote ya BoT-IoT. Chanzo kinaonyesha kuwa miundo ya kuona/mtiririko ya DDoS_HTTP na DoS_HTTP inafanana sana na kwamba, kwa sababu source/destination IP address ziliondolewa kwa madhumuni ya privacy, muktadha muhimu unaotofautisha HTTP flood iliyosambazwa na ya chanzo kimoja ulipotea.
Utafiti huu si deployment ya muda mrefu katika mtandao halisi wa uzalishaji wa wakati halisi. Tathmini ilifanywa kwenye data zilizodhibitiwa za benchmark/testbed za CICIDS2017, CICIDS2018 na BoT-IoT. Chanzo kinaorodhesha ujumuishaji wa real-time stream-processing, SDN/edge deployment, explainable AI na adaptive threat learning katika mazingira ya moja kwa moja miongoni mwa kazi zinazopaswa kufanywa baadaye.
Ugunduzi wa Mapema wa Shambulio la Mtandao kwa Pakiti Tano Hufanyaje Kazi?
Mbinu ya ugunduzi wa mapema ya pakiti tano, badala ya kusubiri pakiti zote za mtiririko wa TCP/UDP au muhtasari kamili wa takwimu wa flow, hubadilisha mwelekeo wa pakiti chache za kwanza katika mpangilio wa muda, tofauti ya muda kati ya pakiti, sehemu teule za itifaki na byte za payload kuwa picha iliyopangwa na kuiainisha kwa CNN; katika chanzo, sehemu kuu ya uendeshaji ni pakiti tano zinazofuatana na muundo huu ulitathminiwa kwa 99.36% accuracy katika jaribio la CICIDS.
Utafiti unajaribu kutatua tatizo gani?
Mifumo ya jadi ya flow-based intrusion detection mara nyingi husubiri mtiririko wa mtandao ukamilike au kiasi cha kutosha cha pakiti kijikusanye. Mbinu hii inaweza kutoa muktadha zaidi; hata hivyo, inaweza kuchelewesha uamuzi wa ugunduzi wakati shambulio linaendelea.
Tatizo la kinyume la mbinu zinazotegemea pakiti moja ni kutokuwa na muktadha wa kutosha. Maudhui ya pakiti moja yanaweza kutofautisha baadhi ya mashambulizi; lakini tabia za brute-force, infiltration, web attack au DoS zinazoendelea polepole zinaweza kutegemea uhusiano wa muda na mwelekeo wa pakiti nyingi.
Lengo la utafiti ni kuweka usawa kati ya ncha hizi mbili: kutosubiri mtiririko wote, lakini pia kutotegemea pakiti moja pekee. Kwa hiyo chanzo hubadilisha dirisha fupi na lisilobadilika la pakiti zinazofuatana kuwa uwakilishi wa picha.
PCAP ni nini?
Packet Capture (PCAP) ni umbizo la faili ambalo pakiti zinazopita kwenye mtandao huhifadhiwa katika hali ghafi au karibu na data ghafi. Faili za PCAP zinaweza kujumuisha packet header, taarifa za transport-layer na, kulingana na hali ya kurekodi, data za payload.
Katika utafiti huu, kwa kuwa kuchanganua moja kwa moja na kwa mfululizo faili kubwa za PCAP kulionekana kutokuwa na ufanisi, lengo lilikuwa kwanza kuzigawa kuwa faili ndogo za flow-specific PCAP.
Mtiririko wa mtandao unafafanuliwaje?
Katika kujenga upya mitiririko ya TCP/UDP, 5-tuple hutumiwa:
- Anwani ya IP ya chanzo.
- Anwani ya IP ya lengwa.
- Porti ya chanzo.
- Porti ya lengwa.
- Transport protocol.
Taarifa hizi hutumiwa kuamua ni pakiti zipi ni sehemu ya mtiririko uleule wa mawasiliano. Chanzo hujenga upya tabia ya CICFlowMeter kwa reverse engineering na pia huzingatia ishara za flow-termination kama bendera za TCP FIN na RST.
Mtiririko unaweza kukomeshwa wakati termination flag kama TCP FIN au RST inaonekana, wakati elapsed time kati ya pakiti ya kwanza na ya mwisho inapozidi kizingiti cha 600 ms, au wakati sharti la usawazishaji wa forward/backward packet lililofafanuliwa katika chanzo linatimizwa.
Pakiti za Mtandao Hubadilishwaje Kuwa Picha ya RGB 5 × 1486 × 3?
Kila pakiti iliyochaguliwa hubadilishwa kuwa vekta thabiti yenye urefu wa byte 1486; Byte 0 hubeba delta time kati ya pakiti, Bytes 1–25 hubeba sehemu zilizokodishwa zinazohusiana na kichwa cha itifaki, na Bytes 26–1485 hubeba hadi byte 1460 za transport-layer payload; hadi pakiti tano huwekwa juu kwa juu kwa mpangilio wa muda, na taarifa ya mwelekeo hukodishwa kwa njia ya kanali za RGB ili kuunda tensor ya 5 × 1486 × 3.
Vekta ya pakiti ya byte 1486
| Nafasi | Maudhui | Ukubwa | Jukumu la kisayansi |
|---|---|---|---|
| Byte 0 | Delta time ikilinganishwa na pakiti iliyotangulia | 1 byte | Hubeba uhusiano wa muda kati ya pakiti; thamani huwekewa kikomo cha 255 kwa utangamano wa 8-bit. |
| Bytes 1–25 | Vichwa vya itifaki vilivyokodishwa | 25 byte | Hubeba muundo wa kimuktadha uliochaguliwa kutoka vichwa vya Ethernet/IP/TCP au UDP. |
| Bytes 26–1485 | Transport-layer payload | Hadi 1460 byte | Hurusu maudhui ya pakiti kuhamishwa kwa modeli; payload ndefu zaidi hutolewa kwa truncate. |
Je, kanali za RGB hutumiwa kwa rangi?
Hapana. RGB hapa haitumiwi kwa maana ya rangi ya picha; kanali tatu ni kanali za data za kimuundo zinazobeba mwelekeo wa pakiti ya mtandao na hali ya padding.
- Red channel: huwakilisha pakiti za forward katika mwelekeo source → destination.
- Green channel: huwakilisha pakiti za backward katika mwelekeo destination → source.
- Blue channel: katika implementation ya sasa huwekwa sifuri na imetengwa kwa padding/future use.
Ikiwa flow ina pakiti chini ya tano, mistari inayokosekana hujazwa kwa zero vector. Kwa hiyo CNN huona input shape ileile kila wakati.
Ni sehemu zipi za header zinaondolewa?
Chanzo huondoa sehemu mbalimbali ambazo zinaweza kuleta utofauti usiohitajika kati ya pakiti ndani ya flow ileile au kusababisha modeli kutegemea kupita kiasi taarifa za utambulisho wa moja kwa moja. Hizi ni pamoja na sehemu fulani za Ethernet header, IP version, taarifa za differentiated-services, protocol identifier, source/destination IP address, source/destination port na IP/TCP optional fields.
Moja ya sababu kuu za kuondoa IP address ni privacy na dataset anonymization. Hata hivyo, uamuzi huu husababisha upotevu wa taarifa. Chanzo kinaeleza hasa kwamba kutofautisha mashambulizi kama SSH_Patator yanayotegemea service port zisizobadilika kunaweza kuwa vigumu zaidi. Katika jaribio la BoT-IoT pia, kuondolewa kwa taarifa ya source IP ni mojawapo ya sababu kuu zinazofanya utenganishaji wa DoS_HTTP na DDoS_HTTP kuwa mgumu.
Kwa nini uchakataji sambamba wa PCAP unahitajika?
Kutafuta mara kwa mara pakiti zote za flow fulani ndani ya PCAP kubwa ni gharama kubwa wakati kuna pakiti nyingi. Katika utafiti, PCAP kubwa kwanza hugawanywa kuwa faili ndogo za flow-specific PCAP na hizo huchakatwa kwa sambamba.
Chanzo kinaeleza kimawazo ugumu wa muda kwa uchakataji sambamba kama:
\[ O(n)\rightarrow O(n/k) \]
Hapa \(n\) ni idadi ya jumla ya packet na \(k\) ni idadi ya parallel thread. Usemi huu ni mbinu ya kinadharia ya scalability; hauhakikishi kuwa ongezeko halisi la kasi litakuwa mara \(k\) kamili kwa sababu kuna gharama nyingine kama disk I/O, thread coordination na storage backend.
Kwa Nini Domain-Aware Data Augmentation Ilitumiwa?
Domain-aware augmentation ilitumiwa hasa kuongeza mwonekano katika mafunzo wa madarasa ya mashambulizi yenye sampuli chache sana za asili kama Heartbleed, Infiltration na SQL Injection; Heartbleed na Infiltration ziliongezwa kwa kugawa mitiririko mirefu halisi katika vipande vinavyohifadhi mpangilio wa muda, huku trafiki mpya ya mashambulizi ya SQL Injection ikizalishwa kwa udhibiti kwenye DVWA.
Flow slicing ni nini?
Flow slicing ni mbinu ya kuunda training image nyingi kwa kugawa packet sequence ya flow halisi ndefu kuwa vipande vidogo huku mpangilio wa muda ukihifadhiwa. Hapa hakuna maudhui mapya ya pakiti yanayobuniwa; sehemu tofauti za mtiririko halisi uliopo hufanywa kuwa sampuli tofauti.
Ingawa kulikuwa na flow 11 tu za asili katika darasa la Heartbleed, ukweli kwamba flow hizi zilikuwa na packet nyingi ulitoa data inayoweza kutumiwa kwa slicing. Chanzo kilitumia mbinu hiyo hiyo katika darasa la Infiltration.
SQL Injection augmentation ilifanywaje?
Katika CICIDS2017 kuna sampuli 21 tu za SQL Injection. Badala ya kuongeza darasa hili kwa mabadiliko ya kawaida ya picha — kwa mfano kuzungusha picha au kubadilisha rangi — watafiti waliunda mazingira ya majaribio yaliyodhibitiwa ya usalama wa mtandao.
Damn Vulnerable Web Application (DVWA) ilitumika kama lengo; majaribio mbalimbali ya SQL Injection yalitekelezwa kwa SQL payload za curated dictionary na zana ya otomatiki ya SQLMap. Trafiki ilirekodiwa kwa Wireshark na kupelekwa kwenye PCAP→flow→image pipeline ileile.
| Darasa | Sampuli asili | Sampuli iliyochaguliwa / iliyozalishwa | Augmentation |
|---|---|---|---|
| Benign | 2,359,087 | 5000 | Hapana |
| Bot | 1966 | 738 | Hapana |
| DDoS | 64,512 | 64,512 | Hapana |
| DoS GoldenEye | 11,864 | 11,864 | Hapana |
| DoS Hulk | 231,072 | 164,735 | Hapana |
| DoS Slowhttptest | 5499 | 2208 | Hapana |
| DoS Slowloris | 5796 | 1728 | Hapana |
| FTP Patator | 7938 | 150 | Hapana |
| Heartbleed | 11 | 2670 | Packet-sequence slicing |
| Infiltration | 36 | 2854 | Packet-sequence slicing |
| PortScan | 158,930 | 12,492 | Hapana |
| SSH Patator | 5897 | 2208 | Hapana |
| Web Attack Brute Force | 1507 | 1365 | Hapana |
| Web Attack SQL Injection | 21 | 653 | Uzalishaji wa trafiki ya mashambulizi iliyodhibitiwa |
| Web Attack XSS | 679 | 679 | Hapana |
Ufanano wa trafiki ya sintetiki ya SQL Injection ulikaguliwaje?
| Kipimo | CICIDS | Trafiki iliyozalishwa kwa udhibiti |
|---|---|---|
| Wastani wa packet size | 463.08 byte | 420.36 byte |
| Mkengeuko wa kawaida wa packet-size | 809.33 byte | 583.87 byte |
| Median packet size | 66 byte | 63 byte |
| Wastani wa inter-packet delay | 0.456 s | 0.044 s |
| Mkengeuko wa kawaida wa IPD | 1.437 s | 0.088 s |
| Median IPD | 0.00039 s | 0.00015 s |
| Jaribio la K–S, packet size | p = 0.0525 | |
| Jaribio la K–S, IPD | p = 0.8111 | |
| Chi-square, TCP flags | p = 0.9203 | |
Chanzo kilitafsiri matokeo ya packet-size K–S kama “marginal but acceptable similarity”. p = 0.0525 iko juu kidogo ya mpaka wa conventional 0.05. Katika majaribio ya IPD na TCP-flag pia p > 0.05 ilipatikana.
Kikomo muhimu cha kitakwimu hapa ni hiki: p > 0.05 haithibitishi kwamba usambazaji huo mbili ni sawa kabisa. Inaonyesha tu kwamba chini ya sampuli na jaribio lililochunguzwa, tofauti yenye umuhimu wa kitakwimu haikugunduliwa. Chanzo pia kinaeleza kuwa katika ulinganisho husika idadi za packet zilikuwa ndogo kiasi cha 12 na 14.
Usanifu wa CNN umeundwaje?
Modeli ni usanifu wa Residual Attention-based CNN. Ingizo ni tensor ya RGB ya 5 × 1486 × 3.
| Safu / block | Muundo |
|---|---|
| Input | 5 × 1486 × 3 |
| Gaussian Noise | Kelele nyepesi kwa Robustness; imeonyeshwa kama 0.01 katika Figure 4. |
| Initial extraction | Conv2D vichujio 64, 7×7, stride 2 → BatchNormalization → ReLU → MaxPooling 3×3, stride 2 |
| Residual Stack 1 | Residual block mbili zenye vichujio 64 → SpatialDropout2D 0.1 |
| Residual Stack 2 | vichujio 128, stride 2 residual block → vichujio 128 residual block → Channel Attention → SpatialDropout2D 0.1 |
| Residual Stack 3 | vichujio 256, stride 2 residual block → vichujio 256 residual block → Channel Attention → GAP → Dense 16 → Dense 128 → Reshape → Multiply → SpatialDropout2D 0.2 |
| Multi-level feature extraction | High-level GAP + mid-level feature kupitia 1×1 Conv2D → Concatenate |
| Classification head | Dense 128 + BN + ReLU + Dropout 0.5 → Dense 64 + BN + ReLU + Dropout 0.3 → Dense 15 + Softmax |
High-level representation imeelezwa kuwa na vipimo 256, na mid-level representation inayopatikana kwa 1×1 convolution kuwa na vipimo 128; baada ya concatenation, feature vector ya vipimo 384 imeundwa.
Idadi ya jumla ya parameta za modeli ni 2,903,103. Kati ya hizo, 2,897,983 ni trainable na 5120 ni non-trainable. Chanzo kinaripoti model footprint ya takriban 11.07 MB.
Optimizer na mipangilio ya mafunzo
Modeli ilifunzwa kwa Adam optimizer. Learning rate:
\[ \eta = 0.0001 \]
iliripotiwa.
Loss function ni categorical cross-entropy. Chanzo hakiandiki mlinganyo wa kihisabati wa loss hii; kwa hiyo Verianla haikuongeza mlinganyo baadaye katika maandishi.
Katika mchakato wa Training, callback za EarlyStopping, ReduceLROnPlateau na ModelCheckpoint zilitumiwa. Kwa kila cross-validation fold, modeli iliwekwa upya kutoka mwanzo na kufunzwa kwa kiwango cha juu cha 20 epoch.
Cross-validation ilitekelezwaje?
Chanzo kinaripoti mgawanyo wa awali wa dataset partition kuwa 70% training, 15% validation na 15% testing. Katika hatua ya Cross-validation, sehemu asili za training na validation ziliunganishwa tena na kugawanywa kuwa stratified fold mbili.
Fold moja ilitumiwa kama training na nyingine kama validation; kisha majukumu yakabadilishwa. Katika kila fold, modeli iliwekwa upya. Thamani za Accuracy, macro-F1 na AUC zilirekodiwa na kutathminiwa kati ya fold.
Uzito wa modeli ya fold iliyotoa thamani ya juu zaidi ya validation F1 ulitumiwa katika tathmini ya final unseen test-set. Chanzo kinaeleza wazi kuwa modeli za fold hazikuunganishwa kwa ensemble averaging.
Mbinu na Matokeo ya Utafiti
Vifaa vya majaribio
| Kipengele | Thamani ya chanzo |
|---|---|
| Mfumo wa uendeshaji | Microsoft Windows 11 Home, Version 10.0.26100, Build 26100 |
| CPU | AMD Ryzen 7 3700X, 8-Core, 3.6 GHz |
| RAM | 32 GB |
| Ubao mama | MSI B450M PRO-VDH MAX |
| GPU | NVIDIA RTX 3070 |
| GPU acceleration | CUDA |
Hisabati ya muda wa kutengeneza picha
Chanzo kinatoa jumla ya muda wa kutengeneza picha kwa takriban flow 100,000 kuwa saa 3 dakika 16, yaani 11,760 s.
\[ T_{flow}=\frac{T_{total}}{N_{flows}} =\frac{11760}{100000} =0.1176\;s/flow \tag{1} \]
Mlinganyo 1 huhesabu nini? Huhesabu muda wa wastani kwa kila flow katika mpangilio wa majaribio wa chanzo kwa kugawa muda wa jumla wa kutengeneza picha kwa idadi ya flow.
\[ T_{image}= \frac{T_{flow}}{15} = \frac{0.1176}{15} = 0.00784\;s/image \tag{2} \]
Chanzo kinaeleza kuwa katika hesabu hii image 15 zilitengenezwa kwa kila flow. Kwa hiyo muda wa wastani wa single-image generation ni 7.84 ms.
Chanzo, katika hali ya kudhaniwa ambapo image moja tu inatengenezwa kwa kila flow:
\[ T_{flow\_1img}=T_{image}=0.00784\;s/flow \tag{3} \]
na sambamba na hilo:
\[ R_{flow} = \frac{1}{T_{flow\_1img}} = \frac{1}{0.00784} \approx127.55\;flows/s \tag{4} \]
huhesabu kasi ya mtiririko.
Kikomo muhimu cha tafsiri: Chanzo kinaeleza wazi kwamba makadirio haya ya throughput hayajumuishi gharama za ziada za flow extraction na PCAP segmentation. Storage backend na sifa za network-traffic pia zinaweza kubadilisha muda halisi. Kwa hiyo 127.55 flows/s si hakikisho la full end-to-end live NIDS throughput.
Milinganyo ya evaluation metric
Chanzo kinatoa wazi milinganyo ya accuracy, precision, recall na F1-score.
\[ Accuracy= \frac{TP+TN} {TP+TN+FP+FN} \tag{5} \]
TP ni chanya sahihi; TN hasi sahihi; FP chanya ya uongo; FN hasi ya uongo. Accuracy hupima ni sehemu gani ya sampuli zote imeainishwa kwa usahihi.
\[ Precision= \frac{TP} {TP+FP} \tag{6} \]
Precision hupima ni sehemu gani ya utabiri wa modeli wa “hili ni shambulio” kweli ni wa darasa husika. Kadiri idadi ya false-positive inavyoongezeka, precision hushuka.
\[ Recall= \frac{TP} {TP+FN} \tag{7} \]
Recall hupima ni sehemu gani ya sampuli ambazo kwa kweli ni za darasa husika imenasa na modeli. Kadiri idadi ya false-negative inavyoongezeka, recall hushuka.
\[ F1= 2\cdot \frac{Precision\cdot Recall} {Precision+Recall} \tag{8} \]
F1-score ni wastani wa harmoniki wa precision na recall. Hasa katika seti za data zisizosawazika, inaweza kuwa na maelezo zaidi kuliko kuangalia accuracy pekee.
Chanzo pia kinatumia AUC-ROC. AUC-ROC ni kipimo kinachofupisha uwezo wa kutenganisha madarasa katika thamani tofauti za threshold; hata hivyo chanzo hakitoi AUC katika umbo la mlinganyo.
Matokeo ya Usahihi wa 99.36% Yanapaswa Kutafsiriwaje?
Usahihi wa 99.36% ni matokeo ya juu ya uainishaji katika hali ya tathmini ya CICIDS ya pakiti tano iliyotumia cross-validation katika chanzo; haimaanishi kwamba mashambulizi yote katika mtandao halisi wa uzalishaji yatagunduliwa kwa uwezekano wa %99.36, na tofauti za precision/recall kwa darasa, muundo wa benchmark, augmentation na mipaka ya dirisha fupi la uchunguzi vinapaswa kutathminiwa pamoja.
Usahihi ulibadilikaje kadiri idadi ya pakiti ilivyoongezeka?
| Mfuatano mdogo wa pakiti | Ghadermazi 2024 | Inayopendekezwa, hakuna CV | Inayopendekezwa, 2-fold CV |
|---|---|---|---|
| [1] | 0.7439 | 0.1292 | 0.5581 |
| [1–2] | 0.8933 | 0.1068 | 0.6231 |
| [1–3] | 0.9177 | 0.3713 | 0.8565 |
| [1–4] | 0.9543 | 0.7726 | 0.9752 |
| [1–5] | 0.9665 | 0.9429 | 0.9936 |
| [1–6] | 0.9787 | 0.9127 | 0.9966 |
Kwa pakiti tatu cross-validated accuracy ilikuwa 85.65%, kwa pakiti nne 97.52%, na kwa pakiti tano 99.36%. Pakiti sita zilitoa matokeo ya juu kidogo ya 99.66%.
Kuna maelezo muhimu ya uwasilishaji wa chanzo hapa: wakati usanifu mkuu unaelezwa kwa ingizo la 5 × 1486 × 3 na “five consecutive packets”, Table 7 pia inaripoti matokeo ya progressive-window hadi pakiti sita. Chanzo hakielezi kwa kiwango kilekile cha maelezo ya kiufundi jinsi jaribio la pakiti sita lilivyorekebishwa kwa usanifu mkuu wa input wa pakiti 5. Verianla haijazi pengo hili kwa dhana.
Matokeo ya CICIDS2017 kwa kila darasa
| Darasa | Idadi ya sampuli | Accuracy | Precision | Recall | F1 |
|---|---|---|---|---|---|
| Benign | 5000 | 0.98 | 1.00 | 0.98 | 0.99 |
| Bot | 738 | 1.00 | 0.94 | 1.00 | 0.97 |
| DDoS | 64,512 | 1.00 | 1.00 | 1.00 | 1.00 |
| DoS_GoldenEye | 11,864 | 0.90 | 0.96 | 0.90 | 0.93 |
| DoS_Hulk | 164,735 | 1.00 | 0.99 | 1.00 | 1.00 |
| DoS_Slowhttptest | 2208 | 0.86 | 0.98 | 0.86 | 0.92 |
| DoS_Slowloris | 1728 | 0.79 | 1.00 | 0.79 | 0.88 |
| FTP_Patator | 150 | 1.00 | 0.99 | 1.00 | 0.99 |
| Heartbleed | 2670 | 0.96 | 1.00 | 0.96 | 0.98 |
| Infiltration | 2854 | 1.00 | 0.98 | 1.00 | 0.99 |
| PortScan | 12,492 | 1.00 | 1.00 | 1.00 | 1.00 |
| SSH_Patator | 134 | 0.98 | 0.30 | 0.98 | 0.46 |
| Web_Attack_BF | 1365 | 0.99 | 0.93 | 0.99 | 0.96 |
| Web_Attack_SQL | 653 | 0.94 | 1.00 | 0.94 | 0.97 |
| Web_Attack_XSS | 679 | 1.00 | 1.00 | 1.00 | 1.00 |
Mfano muhimu wa kinyume katika jedwali ni SSH_Patator. Ingawa recall ni 0.98, precision ni 0.30 pekee. Hii ina maana kuwa ingawa sehemu kubwa ya sampuli halisi za SSH_Patator hunaswa, kuna athari kubwa ya false-positive miongoni mwa utabiri uliowekewa lebo ya SSH_Patator.
Chanzo kinaeleza hili kwa test sample ndogo na ukweli kwamba idadi ndogo ya false-positive kutoka attack class kubwa huwa na athari kubwa sana kwa uwiano katika darasa dogo.
Dirisha fupi linaweza kuleta tatizo katika mashambulizi gani?
Dirisha la pakiti tano linaweza kutoa faida ya uamuzi wa mapema kwa mashambulizi yenye ujazo mkubwa na dalili za haraka. Kinyume chake, katika mashambulizi ya kasi ndogo na ya muda mrefu kama Slowloris, muundo wa tabia ya shambulio unaweza kutotoshea ndani ya pakiti tano.
Kwa hiyo chanzo kinaeleza kuwa adaptive window sizing au mbinu kama recurrent-memory zinaweza kutathminiwa baadaye kwa mashambulizi ya muda mrefu.
Matokeo ya CICIDS2018
| Darasa | Idadi ya sampuli | Accuracy | Precision | Recall | F1 |
|---|---|---|---|---|---|
| DoS_GoldenEye | 36,513 | 1.00 | 1.00 | 1.00 | 1.00 |
| DoS_Slowloris | 6186 | 0.98 | 1.00 | 0.98 | 0.99 |
| Infiltration | 2181 | 0.98 | 1.00 | 0.98 | 0.99 |
| SSH_Patator | 84,921 | 1.00 | 1.00 | 1.00 | 1.00 |
| Web_Attack_BF | 545 | 1.00 | 1.00 | 1.00 | 1.00 |
| Web_Attack_XSS | 325 | 1.00 | 1.00 | 1.00 | 1.00 |
Uchambuzi wa ROC–AUC
Chanzo kinaonyesha ROC curves kwa hali za progressive packet-subsequence. Katika madirisha madogo ya mwanzo ya pakiti, kuna thamani tofauti za AUC kati ya madarasa, huku katika hali za [1–5] na [1–6] chanzo kinaripoti AUC = 1.000 kwa madarasa yote.
Thamani hizi za AUC zinahusu utenganishaji wa uainishaji katika jaribio hilo hilo la benchmark. Utafiti haujaonyesha kuwa thamani hiyo hiyo ya AUC itadumishwa katika mitandao tofauti, vipindi tofauti vya muda au familia zisizojulikana za mashambulizi.
Kwa Nini Darasa la DDoS_HTTP Lilileta Tatizo katika BoT-IoT?
Katika BoT-IoT, kwa sababu mifumo ya kuona inayotegemea pakiti ya DDoS_HTTP na DoS_HTTP inafanana sana na source/destination IP address ziliondolewa wakati wa preprocessing, modeli ilikuwa na ugumu wa kutenganisha kwa kuaminika HTTP DoS ya chanzo kimoja na DDoS_HTTP ya vyanzo vingi; kuongezeka kwa accuracy kutoka 96% hadi 99.89% baada ya kuondoa DDoS_HTTP kunaonyesha umuhimu wa mkanganyiko huu maalum wa darasa.
Kwa nini BoT-IoT ilitathminiwa kando?
Wakati CICIDS2017 na CICIDS2018 zinawakilisha kwa kiasi kikubwa enterprise-style traffic na hali za mashambulizi zilizodhibitiwa, BoT-IoT iliundwa katika UNSW Canberra Cyber Range Lab kwa hali za IoT botnet.
Chanzo kilitumia BoT-IoT kama seti ya data ya nje yenye tofauti za kimuundo na kisemantiki na mazingira ya awali ya CICIDS ili kuchunguza tabia ya modeli katika usambazaji tofauti wa mashambulizi.
Utoaji wa sampuli za training katika BoT-IoT
Katika BoT-IoT, kiasi cha training kwa kila darasa kilipunguzwa kwa kuchagua kilicho kidogo kati ya %70 ya data iliyopo na sampuli 200. Sampuli zilizobaki ziligawanywa kwa stratified kwa validation na test.
Katika hali ya Data_Exfiltration, ilielezwa kuwa awali kulikuwa na flow 118 pekee; baada ya packet-sequence slicing, flow 475 zilipatikana.
Matokeo kamili ya BoT-IoT multiclass
| Darasa | Precision | Recall | F1 | Support |
|---|---|---|---|---|
| Data_Exfiltration | 0.83 | 0.96 | 0.89 | 137 |
| DoS_HTTP | 0.74 | 0.84 | 0.78 | 12,354 |
| Keylogging | 0.99 | 0.98 | 0.99 | 631 |
| OS_Scan | 1.00 | 1.00 | 1.00 | 23,392 |
| DoS_TCP | 1.00 | 1.00 | 1.00 | 10,668 |
| Service_Scan | 1.00 | 1.00 | 1.00 | 12,321 |
| DoS_UDP | 1.00 | 1.00 | 1.00 | 24,894 |
| Benign | 1.00 | 1.00 | 1.00 | 1676 |
| DDoS_TCP | 1.00 | 1.00 | 1.00 | 18,092 |
| DDoS_UDP | 1.00 | 1.00 | 1.00 | 24,893 |
| DDoS_HTTP | 0.75 | 0.62 | 0.68 | 9766 |
| Accuracy ya jumla | 0.96 | 138,824 | ||
Udhaifu mkuu katika BoT-IoT ni madarasa ya HTTP flood. DDoS_HTTP recall ni 0.62, F1 ni 0.68; huku DoS_HTTP F1 ikiwa 0.78.
Nini kilitokea DDoS_HTTP ilipoondolewa?
| Darasa | Precision | Recall | F1 | Support |
|---|---|---|---|---|
| Data_Exfiltration | 0.89 | 0.97 | 0.93 | 137 |
| DoS_HTTP | 1.00 | 1.00 | 1.00 | 12,355 |
| Keylogging | 0.99 | 1.00 | 0.99 | 631 |
| OS_Scan | 1.00 | 1.00 | 1.00 | 23,392 |
| DoS_TCP | 1.00 | 1.00 | 1.00 | 10,668 |
| Service_Scan | 1.00 | 0.99 | 1.00 | 12,321 |
| DoS_UDP | 1.00 | 1.00 | 1.00 | 24,894 |
| Benign | 1.00 | 1.00 | 1.00 | 1676 |
| DDoS_TCP | 1.00 | 1.00 | 1.00 | 18,092 |
| DDoS_UDP | 1.00 | 1.00 | 1.00 | 24,893 |
| Accuracy ya jumla | 0.9989 | 129,059 | ||
Baada ya DDoS_HTTP kuondolewa, precision, recall na F1 za DoS_HTTP kuwa 1.00 kunaunga mkono kwamba sehemu muhimu ya makosa ya awali ilitokana na kutenganisha madarasa haya mawili yanayofanana ya HTTP-flood.
Chanzo pia kinaonyesha katika Figure 12 kuwa image representations za DoS_HTTP na DDoS_HTTP zinafanana sana kwa muundo na msongamano wa kuona.
Ni trade-off gani inatokea kati ya privacy na classification?
Moja ya tofauti muhimu kati ya DoS_HTTP na DDoS_HTTP ni shambulio linatoka kwa source ngapi tofauti. Source IP address zinapoondolewa kwenye input kwa sababu ya privacy/anonymization, modeli haiwezi kuona taarifa hii moja kwa moja.
Kwa hiyo privacy-preserving preprocessing, huku ikizuia modeli kutumia taarifa za utambulisho, inaweza kusababisha upotevu wa taarifa katika baadhi ya utenganishaji wa attack-type. Waandishi wanapendekeza baadaye kuchunguza context feature za kiwango cha juu kama inferred source count au traffic-origin diversity bila kutumia moja kwa moja IP address.
Matokeo yanayoungwa mkono na utafiti
- Picha zilizotengenezwa kutoka pakiti tano zinazofuatana zilitoa classification accuracy ya juu ya madarasa mengi chini ya hali za benchmark za CICIDS.
- Katika hali ya pakiti tano iliyotumia 2-fold stratified cross-validation, accuracy ni 0.9936.
- Accuracy ya 0.8565 kwa pakiti tatu na 0.9752 kwa pakiti nne iliripotiwa, na matokeo haya yaliunga mkono uwezo wa ugunduzi wa mapema.
- Flow slicing iliongeza idadi ya representation za madarasa yenye flow chache sana kama Heartbleed na Infiltration.
- DVWA + SQLMap controlled SQL Injection augmentation ilitumika kupunguza uhaba wa SQLi asili.
- Residual blocks, channel attention na multi-level feature fusion zilitumika pamoja.
- Katika full multiclass evaluation ya BoT-IoT, 96% accuracy iliripotiwa.
- DDoS_HTTP ilipoondolewa na modeli kufunzwa upya, BoT-IoT accuracy iliongezeka hadi 99.89%.
- Kuondoa source/destination IP kuna faida ya privacy lakini kunaweza kuondoa muktadha muhimu wa kutofautisha baadhi ya madarasa ya mashambulizi.
Matokeo yasiyoungwa mkono na utafiti
- Haijaonyeshwa kwamba modeli itagundua mashambulizi yote kwenye intaneti halisi au mtandao wa kampuni kwa usahihi wa 99.36%.
- Thamani ya 99.89% si matokeo ya full BoT-IoT multiclass; inahusu hali ya jaribio ambapo DDoS_HTTP iliondolewa.
- Precision na recall kamili hazikupatikana katika madarasa yote ya mashambulizi.
- Pakiti tano hazijathibitishwa kuwa dirisha bora la ulimwengu kwa kila aina ya shambulio.
- Haijaonyeshwa kwamba mashambulizi ya slow-rate au ya muda mrefu yatanaswa kikamilifu katika dirisha fupi la pakiti.
- Thamani ya 127.55 flows/s si kipimo kamili cha end-to-end live PCAP ingestion + flow extraction + inference throughput.
- Thamani za p > 0.05 katika uthibitishaji wa SQL Injection sintetiki hazithibitishi kwamba trafiki sintetiki na CICIDS zina usambazaji sawa kabisa.
- Live SDN, edge appliance au production SOC deployment haijatekelezwa.
- Saliency map, SHAP au mbinu nyingine ya XAI haikutumika kwa modeli.
- Online/continual learning haikujaribiwa katika utafiti wa sasa.
Vikwazo vikuu vya utafiti
Dirisha fupi la observation: Ingawa mbinu ya pakiti tano ina faida katika mashambulizi ya haraka, muktadha unaweza kutotosha kwa mifumo ya muda mrefu kama Slowloris au advanced persistent threat.
Dataset dependence: CICIDS2017, CICIDS2018 na BoT-IoT ni seti za data za benchmark zilizoundwa katika mazingira yaliyodhibitiwa au cyber-range. Haziwakilishi aina zote za trafiki za mitandao halisi ya uzalishaji.
Privacy–feature trade-off: Kuondoa taarifa za IP na port hutoa faida ya privacy na anonymization; lakini kunaweza kusababisha kupotea kwa feature muhimu katika hali kama SSH_Patator na utenganishaji wa DoS/DDoS.
Class imbalance: Licha ya augmentation, tathmini ya madarasa madogo ni nyeti kwa ukubwa wa sampuli. SSH_Patator precision = 0.30 ni mfano wazi.
Uthibitishaji wa augmentation sintetiki: SQLi augmentation ililinganishwa kwa takwimu na kwa kuona, lakini baadhi ya ulinganisho ulitegemea sampuli ndogo sana za packet.
Real-time deployment: Ingawa utafiti unatoa viashiria vikali vya runtime, full operational deployment katika SDN, edge au mazingira ya live streaming NIDS imeachwa kama kazi ya baadaye.
Kazi za baadaye
Chanzo kinapendekeza baadaye uhamisho kwenda seti nyingine za data kama UNSW-NB15 na TON_IoT; domain adaptation na meta-learning; kuunganisha image representation na flow-level metadata/header statistics/protocol fields kwa multimodal fusion; real-time inference deployment kwa kutumia TensorRT au ONNX; ujumuishaji wa SDN na edge; mbinu za Explainable AI kama saliency mapping na urekebishaji endelevu kupitia online/semi-supervised/active learning.
Maelezo ya Chanzo na Mbinu
Kichwa asili: Enhancing early detection and accuracy in image-based network intrusion detection systems
Waandishi na mpangilio: Alshaimaa Abo-Alian; Alaa Prince AbdelHalim; Nagwa Badr.
Mchango sawa: Alaa Prince AbdelHalim na Nagwa Badr walichangia kwa kiwango sawa katika utafiti.
Corresponding author: Alaa Prince AbdelHalim.
Corresponding e-mail: alaaprince@cis.asu.edu.eg
Taasisi: Faculty of Computer and Information Sciences, Ain Shams University, Al-Khalifa Al-Ma’mun, Cairo 11566, Egypt.
Jarida: Cybersecurity.
Mchapishaji: Springer Nature / SpringerOpen.
Juzuu / nambari ya makala: Volume 9, Article 51.
Aina ya chanzo: Research.
DOI: 10.1186/s42400-025-00475-1.
Kiungo rasmi: https://doi.org/10.1186/s42400-025-00475-1
Received: 13 Mei 2025.
Accepted: 1 Septemba 2025.
Published: 6 Aprili 2026.
Version of record: 6 Aprili 2026.
Hali ya uchapishaji: Ni makala ya Research yenye ufikiaji wazi iliyochapishwa na Springer Nature. PDF haitaji aina ndogo ya mfumo wa mapitio ya rika kama single-blind au double-blind.
Leseni: Creative Commons Attribution 4.0 International — CC BY 4.0.
Hali ya preprint: Chanzo kilichochunguzwa ni makala ya version-of-record iliyochapishwa; chanzo hakitoi nambari tofauti ya preprint.
Mbinu kuu ya kisayansi: PCAP segmentation → flow extraction → packet-vector generation → directional RGB image encoding → residual/channel-attention CNN → multiclass classification.
Ingizo kuu: Pakiti zisizozidi tano mfululizo; kila pakiti 1486 byte; tensor kuu 5 × 1486 × 3.
Kipengele cha muda: Delta time ikilinganishwa na pakiti iliyotangulia, millisecond; imewekewa kikomo cha 255 ili kuendana na uwakilishi wa 8-bit.
Payload: Hadi 1460 byte.
RGB mapping: Red = forward; Green = backward; Blue = padding/future-use na ni sifuri katika utekelezaji wa sasa.
Muktadha wa flow termination: FIN/RST, takribani 600 ms elapsed-time threshold na masharti ya forward/backward flow yaliyoelezwa katika chanzo.
Augmentation: Packet-sequence slicing kwa Heartbleed na Infiltration; kwa SQL Injection, trafiki ya ziada ya mashambulizi katika mazingira yaliyodhibitiwa ya DVWA kwa dictionary payload na SQLMap.
SQLi validation: Packet-size K–S p = 0.0525; IPD K–S p = 0.8111; TCP-flags chi-square p = 0.9203.
Model: Residual Attention-based CNN.
Idadi ya parameta: 2,903,103 total; 2,897,983 trainable; 5120 non-trainable.
Model footprint: 11.07 MB.
Optimizer: Adam.
Learning rate: 0.0001.
Loss: Categorical cross-entropy.
Callbacks: EarlyStopping, ReduceLROnPlateau, ModelCheckpoint.
Training: Kila cross-validation fold ilifundishwa kwa kiwango cha juu cha 20 epoch na model ili-initialize upya katika kila fold.
Validation: Stratified two-fold cross-validation.
Mgawanyo wa awali wa data: 70% training, 15% validation, 15% test.
Utekelezaji wa cross-validation: Sehemu za training na validation ziliunganishwa na kugawanywa katika stratified fold mbili; unseen test set ilihifadhiwa kwa final evaluation.
Matokeo makuu ya CICIDS: Katika hali ya pakiti tano na cross-validation, accuracy = 0.9936.
Matokeo ya progressive packet: Pakiti 1 0.5581; pakiti 2 0.6231; pakiti 3 0.8565; pakiti 4 0.9752; pakiti 5 0.9936; pakiti 6 0.9966.
Kikomo cha tafsiri ya progressive-window: Ingawa usanifu mkuu unaelezwa kwa pakiti tano, Table 7 inaonyesha majaribio hadi pakiti sita; chanzo hakielezi kwa kiwango sawa cha undani wa kiufundi namna hali ya pakiti sita ilivyobadilishwa kwa input-shape.
BoT-IoT full multiclass: Accuracy = 0.96, sampuli 138,824 za test.
BoT-IoT without DDoS_HTTP: Baada ya model kufundishwa upya, accuracy = 0.9989, sampuli 129,059 za test.
Kikomo cha BoT-IoT: Mkanganyiko kati ya DoS_HTTP na DDoS_HTTP umehusishwa na mfanano wa HTTP-flood pattern na kuondolewa kwa taarifa za source/destination IP kwa sababu za privacy.
Hesabu ya runtime: Kwa flow 100,000, 11,760 s; 0.1176 s/flow; kwa dhana ya 15 image/flow, 0.00784 s/image; kwa dhana ya single-image-per-flow, kinadharia 127.55 flows/s.
Kikomo cha tafsiri ya runtime: Hesabu ya 127.55 flows/s haijumuishi mzigo wa ziada wa flow extraction na PCAP segmentation.
Vifaa vya majaribio: Windows 11 Home; AMD Ryzen 7 3700X 8-core 3.6 GHz; 32 GB RAM; MSI B450M PRO-VDH MAX; NVIDIA RTX 3070; CUDA acceleration.
Ufadhili: Not applicable; hakuna ufadhili wa nje ulioripotiwa.
Data Availability: Seti za data za CICIDS2017, CICIDS2018 na BoT-IoT zinapatikana kwa umma; chanzo kinatoa anwani rasmi za kuzifikia.
Mgongano wa maslahi: Waandishi wanatangaza kuwa hakuna competing interests.
Michango ya waandishi: Alshaimaa Abo-Alian implementation, data analysis na manuscript writing; Alaa Prince AbdelHalim study design, conceptualization, guidance na critical revisions; Nagwa Badr alitoa project supervision, review na oversight. Waandishi wote walisoma na kuidhinisha final manuscript.
Kikomo kikuu cha kimetodolojia: Utafiti umethibitishwa kwenye data za benchmark/cyber-range; full-scale, long-term production network deployment haijafanywa.
Acha maoni
Anwani yako ya barua pepe haitachapishwa. Sehemu za lazima zimewekewa alama ya *