


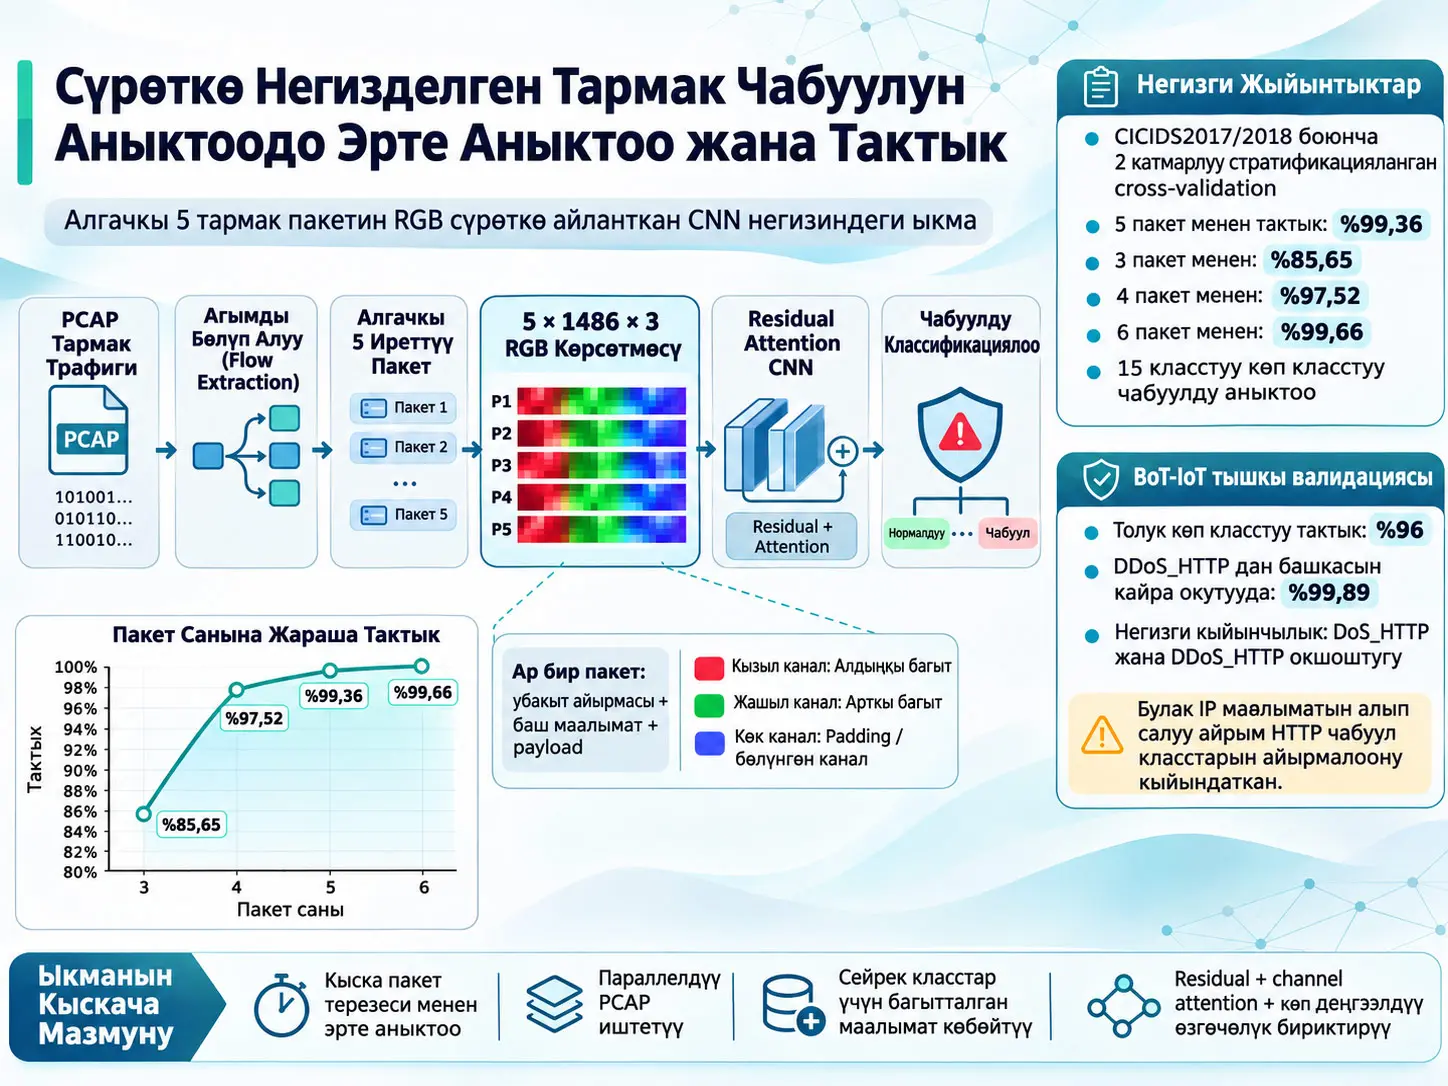
Сунушталган сүрөткө негизделген Тармакка Уруксатсыз Кирүүнү Аныктоо Системасы (image-based Network Intrusion Detection System, NIDS) тармак агымынын толук бүтүшүн күтүүнүн ордуна эң көп дегенде беш ырааттуу тармак пакетин убакыт, багыт, протокол башы жана payload маалыматын сактаган 5 × 1486 × 3 өлчөмүндөгү RGB көрсөтмөсүнө айландырып, бул көрсөтмөнү residual жана channel-attention компоненттери камтылган Convolutional Neural Network (CNN) менен классификациялаган эрте этаптагы көп класстуу чабуулду аныктоо системасы болуп саналат. Изилдөө CICIDS2017 жана CICIDS2018 маалыматтарын колдонгон; сейрек кездешүүчү Heartbleed жана Infiltration агымдары packet-sequence slicing аркылуу, ал эми SQL Injection классы көзөмөлдөнгөн Damn Vulnerable Web Application (DVWA) тест чөйрөсүндө түзүлгөн кошумча чабуул трафиги менен байытылган. Эки катмарлуу stratified cross-validation колдонулган беш-пакеттик баалоодо 99.36% classification accuracy билдирилген.
Эрте аныктоо экспериментинде колдонулган пакеттердин саны бирден алтыга чейин көбөйтүлгөн. Cross-validation менен тактык бир пакетте 55.81%, эки пакетте 62.31%, үч пакетте 85.65%, төрт пакетте 97.52%, беш пакетте 99.36% жана алты пакетте 99.66% деп билдирилген. Изилдөөнүн негизги архитектурасы жана негизги эрте-аныктоо дооматы беш ырааттуу пакетке негизделген; алты пакеттик жыйынтык өзүнчө packet-window сезгичтик экспериментинин натыйжасы.
Модель CICIDS2017 класстарынын көбүндө жогорку precision жана recall көрсөткүчтөрүн бергенине карабастан, бардык класстар бирдей деңгээлде күчтүү эмес. Мисалы, CICIDS2017 де SSH_Patator үчүн recall 0.98 болсо, precision болгону 0.30; DoS_Slowloris үчүн precision 0.79 жана F1 0.88. Булак бул көрүнүштү кыска байкоо терезелеринин узакка созулган же жай өнүккөн чабуул үлгүлөрүн кармоодогу чектөөсү жана кичине класстардын үлгүлөрүнүн false-positive таасирине сезгичтиги менен байланыштырат.
BoT-IoT боюнча жүргүзүлгөн тышкы маалымат топтому баалоосунда толук multiclass accuracy 96% болгон. DDoS_HTTP классы алынып салынып, модель кайра окутулганда accuracy 99.89% га жогорулаган. Бул өсүш бардык BoT-IoT чабуулдарында бирдей жакшыртуу дегенди билдирбейт. Булак DDoS_HTTP менен DoS_HTTP нин визуалдык/агымдык түзүлүштөрү абдан окшош экенин жана source/destination IP даректери privacy максатында алынып салынгандыктан бөлүштүрүлгөн жана бир булактуу HTTP flood чабуулдарын айырмалаган маанилүү контекст жоголгонун көрсөтөт.
Изилдөө реалдуу убакыттагы өндүрүш тармагында узак мөөнөттүү талаа deployment эмес. Баалоо CICIDS2017, CICIDS2018 жана BoT-IoT көзөмөлдөнгөн benchmark/testbed маалыматтарында жүргүзүлгөн. Булак real-time stream-processing интеграциясын, SDN/edge deployment, explainable AI жана жандуу чөйрөдөгү adaptive threat learning ыкмаларын келечекте аткарыла турган иштердин катарына киргизет.
Беш Пакет Менен Эрте Тармак Чабуулун Аныктоо Кантип Иштейт?
Беш-пакеттик эрте аныктоо ыкмасы TCP/UDP агымынын бардык пакеттерин же бүткөн статистикалык flow жыйынтыгын күтүүнүн ордуна убакыт иретиндеги алгачкы бир нече пакеттин багытын, пакеттер аралык убакыт айырмасын, тандалган протокол талааларын жана payload байттарын структураланган сүрөткө айландырып CNN менен классификациялайт; булакта негизги иштөө чекити беш ырааттуу пакет болуп, бул түзүм CICIDS экспериментинде 99.36% accuracy менен бааланган.
Изилдөө кайсы маселени чечүүгө аракет кылат?
Салттуу flow-based intrusion detection системалары көп учурда тармак агымынын толук бүтүшүн же жетиштүү сандагы пакеттин топтолушун күтөт. Бул ыкма көбүрөөк контекст бере алат; бирок чабуул уланып жаткан учурда аныктоо чечиминин кечигишине алып келиши мүмкүн.
Бир-пакеттик ыкмалардын тескери маселеси — жетиштүү контекстти алып жүрбөшү. Бир пакеттин мазмуну айрым чабуулдар үчүн айырмалоочу болушу мүмкүн; бирок brute-force, infiltration, web attack же жай өнүккөн DoS жүрүм-турумдары бир нече пакеттин убакыт жана багыт байланышы менен шартталышы мүмкүн.
Изилдөөнүн максаты эки чектин ортосунда тең салмак түзүү: бүт агымды күтпөө, бирок бир пакетке да байланып калбоо. Ошондуктан булак туруктуу жана кыска ырааттуу пакет терезесин сүрөттүк көрсөтмөгө айландырат.
PCAP деген эмне?
Packet Capture (PCAP) тармак аркылуу өткөн пакеттер чийки же чийки маалыматка жакын формада жазылган файл форматы. PCAP файлдары packet header, transport-layer маалыматын жана жаздыруу шарттарына жараша payload маалыматтарын камтышы мүмкүн.
Бул изилдөөдө чоң PCAP файлдарын түздөн-түз үзгүлтүксүз сканерлөө натыйжасыз деп табылгандыктан, адегенде аларды кичине flow-specific PCAP файлдарына бөлүү максат кылынган.
Тармак агымы кантип аныкталат?
TCP/UDP агымдарын кайра түзүүдө 5-tuple колдонулат:
- Булак IP дареги.
- Максаттуу IP дареги.
- Булак порту.
- Максаттуу порт.
- Transport protocol.
Бул маалыматтар кайсы пакеттер бир эле байланыш агымына таандык экенин аныктоо үчүн колдонулат. Булак CICFlowMeter жүрүм-турумун reverse engineering жолу менен кайра түзүп, TCP FIN жана RST желектери сыяктуу flow-termination сигналдарын да эске алат.
Агым TCP FIN же RST сыяктуу termination flag көрүнгөндө, биринчи жана акыркы пакеттин ортосундагы elapsed time 600 ms босогосунан ашканда же булакта аныкталган forward/backward packet тең салмак шарты аткарылганда токтотулушу мүмкүн.
Тармак Пакеттери 5 × 1486 × 3 RGB Сүрөткө Кантип Айландырылат?
Ар бир тандалган пакет 1486 байт узундуктагы туруктуу векторго айландырылат; Byte 0 пакеттер аралык delta time ды, Bytes 1–25 протокол башына тиешелүү коддолгон талааларды, Bytes 26–1485 болсо эң көп 1460 байт transport-layer payload ды алып жүрөт; эң көп беш пакет убакыт ирети менен үстү-үстүнө жайгаштырылып, багыт маалыматы RGB каналдары менен коддолуп 5 × 1486 × 3 тензору түзүлөт.
1486 байттык пакет вектору
| Жайгашуу | Мазмун | Өлчөм | Илимий ролу |
|---|---|---|---|
| Byte 0 | Мурунку пакетке салыштырмалуу delta time | 1 byte | Пакеттердин ортосундагы убакыт байланышын алып жүрөт; маани 8-bit шайкештиги үчүн 255 менен чектелет. |
| Bytes 1–25 | Коддолгон протокол баштары | 25 byte | Ethernet/IP/TCP же UDP баштарынан тандалган контексттик түзүмдү алып жүрөт. |
| Bytes 26–1485 | Transport-layer payload | Эң көп 1460 byte | Пакет мазмунунун модельге өткөрүлүшүн камсыз кылат; узунураак payload truncate кылынат. |
RGB каналдары түс үчүн колдонулабы?
Жок. RGB бул жерде фотографиялык түс маанисинде колдонулбайт; үч канал тармак пакетинин багытын жана padding абалын алып жүргөн структуралык маалымат каналдары.
- Red channel: source → destination багытындагы forward пакеттерди билдирет.
- Green channel: destination → source багытындагы backward пакеттерди билдирет.
- Blue channel: учурдагы implementation да нөлдө кармалат жана padding/future use үчүн бөлүнгөн.
Эгер flow бештен аз пакет камтыса, жетишпеген саптар zero vector менен толтурулат. Ошентип CNN ар дайым бирдей input shape көрөт.
Кайсы header талаалары алынып салынат?
Булак бир эле flow ичиндеги пакеттердин ортосунда керексиз өзгөрмөлүүлүк жаратышы же моделдин түздөн-түз идентификация маалыматына ашыкча көз каранды болушуна алып келиши мүмкүн болгон ар кандай талааларды алып салат. Алардын арасында Ethernet header ге тиешелүү айрым талаалар, IP version, differentiated-services маалыматы, protocol identifier, source/destination IP даректери, source/destination порттору жана IP/TCP optional fields бар.
IP даректерин алып салуунун негизги себептеринин бири privacy жана dataset anonymization. Бирок бул чечим маалымат жоготууну жаратат. Булак өзгөчө туруктуу service port торуна таянган SSH_Patator сыяктуу чабуулдарды айырмалоо татаалдашы мүмкүн экенин белгилейт. BoT-IoT экспериментинде да source IP маалыматынын алынып салынышы DoS_HTTP менен DDoS_HTTP айырмасын кыйындаткан негизги факторлордун бири.
Параллелдүү PCAP иштетүү эмне үчүн керек?
Чоң PCAP ичинде белгилүү бир flow дун бардык пакеттерин кайра-кайра издөө пакеттер көп болгондо чыгымдуу. Изилдөөдө чоң PCAP адегенде flow-specific кичине PCAP файлдарына бөлүнүп, алар параллелдүү иштетилет.
Булак параллелдүү иштетүү менен убакыт татаалдыгын концептуалдык түрдө:
\[ O(n)\rightarrow O(n/k) \]
деп билдирет. Бул жерде \(n\) жалпы packet санын, \(k\) параллелдүү thread санын билдирет. Бул туюнтма теориялык масштабдоо ыкмасы; реалдуу ылдамдоо так \(k\) эсе болот деп кепилдик бербейт, анткени disk I/O, thread coordination жана storage backend сыяктуу башка чыгымдар да бар.
Domain-Aware Data Augmentation Эмне Үчүн Колдонулган?
Domain-aware augmentation өзгөчө Heartbleed, Infiltration жана SQL Injection сыяктуу оригиналдуу үлгүлөрү өтө аз болгон чабуул класстарынын окутууда көрүнүктүүлүгүн арттыруу үчүн колдонулган; Heartbleed жана Infiltration узун реалдуу агымдарды убакыт иретин сактаган бөлүктөргө бөлүү аркылуу көбөйтүлсө, SQL Injection үчүн DVWAда көзөмөлдөнгөн жаңы чабуул трафиги түзүлгөн.
Flow slicing деген эмне?
Flow slicing — узун реалдуу flow дун packet sequence ин убакыт иретин сактаган кичирээк бөлүктөргө бөлүп, бир нече training image түзүү ыкмасы. Бул жерде жаңы пакет мазмуну ойлоп табылбайт; болгон реалдуу агымдын ар башка бөлүктөрү өзүнчө үлгүлөргө айландырылат.
Heartbleed классында болгону 11 оригиналдуу flow болгонуна карабастан, бул flow лордун көп сандагы packet камтышы slicing үчүн колдонулуучу маалымат берген. Булак ошол эле ыкманы Infiltration классында да колдонгон.
SQL Injection augmentation кантип жасалган?
CICIDS2017 де болгону 21 SQL Injection үлгүсү бар. Изилдөөчүлөр бул классты кадимки сүрөт өзгөртүүлөрү менен — мисалы, сүрөттү айлантуу же түстөрүн өзгөртүү аркылуу — көбөйтүүнүн ордуна көзөмөлдөнгөн киберкоопсуздук тест чөйрөсүн түзүшкөн.
Damn Vulnerable Web Application (DVWA) максат катары колдонулуп; curated dictionary негизиндеги SQL payload дар жана SQLMap автоматташтыруу куралы менен ар кандай SQL Injection аракеттери жүргүзүлгөн. Трафик Wireshark менен жазылып, ошол эле PCAP→flow→image pipeline га өткөрүлгөн.
| Класс | Оригиналдуу үлгү | Тандалган / түзүлгөн үлгү | Augmentation |
|---|---|---|---|
| Benign | 2,359,087 | 5000 | Жок |
| Bot | 1966 | 738 | Жок |
| DDoS | 64,512 | 64,512 | Жок |
| DoS GoldenEye | 11,864 | 11,864 | Жок |
| DoS Hulk | 231,072 | 164,735 | Жок |
| DoS Slowhttptest | 5499 | 2208 | Жок |
| DoS Slowloris | 5796 | 1728 | Жок |
| FTP Patator | 7938 | 150 | Жок |
| Heartbleed | 11 | 2670 | Packet-sequence slicing |
| Infiltration | 36 | 2854 | Packet-sequence slicing |
| PortScan | 158,930 | 12,492 | Жок |
| SSH Patator | 5897 | 2208 | Жок |
| Web Attack Brute Force | 1507 | 1365 | Жок |
| Web Attack SQL Injection | 21 | 653 | Көзөмөлдөнгөн чабуул трафигин түзүү |
| Web Attack XSS | 679 | 679 | Жок |
Синтетикалык SQL Injection трафигинин окшоштугу кантип текшерилген?
| Өлчөм | CICIDS | Көзөмөлдөнүп түзүлгөн трафик |
|---|---|---|
| Орточо packet size | 463.08 byte | 420.36 byte |
| Packet-size стандарттык четтөөсү | 809.33 byte | 583.87 byte |
| Median packet size | 66 byte | 63 byte |
| Орточо inter-packet delay | 0.456 s | 0.044 s |
| IPD стандарттык четтөөсү | 1.437 s | 0.088 s |
| Median IPD | 0.00039 s | 0.00015 s |
| K–S тести, packet size | p = 0.0525 | |
| K–S тести, IPD | p = 0.8111 | |
| Хи-квадрат, TCP flags | p = 0.9203 | |
Булак packet-size K–S жыйынтыгын “marginal but acceptable similarity” деп чечмелеген. p = 0.0525 conventional 0.05 чегинен бир аз жогору. IPD жана TCP-flag тесттеринде да p > 0.05 табылган.
Бул жердеги маанилүү статистикалык чек: p > 0.05 эки бөлүштүрүлүш так бирдей экенин далилдебейт. Ал текшерилген үлгү жана тест шартында статистикалык жактан маанилүү айырма табылбаганын гана билдирет. Булак ошондой эле тиешелүү салыштырууда packet сандары 12 жана 14 сыяктуу аз болгонун белгилейт.
CNN архитектурасы кантип курулган?
Модель Residual Attention-based CNN архитектурасы. Кириш 5 × 1486 × 3 RGB тензору.
| Катмар / блок | Түзүлүш |
|---|---|
| Input | 5 × 1486 × 3 |
| Gaussian Noise | Robustness үчүн жеңил ызы-чуу; Figure 4 тө 0.01 деп көрсөтүлгөн. |
| Initial extraction | Conv2D 64 чыпка, 7×7, stride 2 → BatchNormalization → ReLU → MaxPooling 3×3, stride 2 |
| Residual Stack 1 | 64 чыпкалуу эки residual block → SpatialDropout2D 0.1 |
| Residual Stack 2 | 128 чыпка, stride 2 residual block → 128 чыпка residual block → Channel Attention → SpatialDropout2D 0.1 |
| Residual Stack 3 | 256 чыпка, stride 2 residual block → 256 чыпка residual block → Channel Attention → GAP → Dense 16 → Dense 128 → Reshape → Multiply → SpatialDropout2D 0.2 |
| Multi-level feature extraction | High-level GAP + 1×1 Conv2D менен mid-level feature → Concatenate |
| Classification head | Dense 128 + BN + ReLU + Dropout 0.5 → Dense 64 + BN + ReLU + Dropout 0.3 → Dense 15 + Softmax |
High-level representation 256 өлчөмдүү, 1×1 convolution аркылуу алынган mid-level representation 128 өлчөмдүү деп сүрөттөлүп, concatenation натыйжасында 384 өлчөмдүү feature vector түзүлгөн.
Моделдин жалпы параметр саны 2,903,103. Алардын 2,897,983ү trainable, 5120сы non-trainable параметр. Булак model footprint ти болжол менен 11.07 MB деп билдирет.
Optimizer жана окутуу жөндөөлөрү
Модель Adam optimizer менен окутулган. Learning rate:
\[ \eta = 0.0001 \]
деп билдирилген.
Loss function categorical cross-entropy. Булак бул loss тун математикалык теңдемесин жазбайт; ошондуктан Verianla текстине кийин теңдеме кошулган эмес.
Training процессинде EarlyStopping, ReduceLROnPlateau жана ModelCheckpoint callback тери колдонулган. Ар бир cross-validation fold үчүн модель кайра нөлдөн initialize кылынып, эң көп 20 epoch окутулган.
Cross-validation кантип колдонулган?
Булак алгачкы dataset partition үчүн 70% training, 15% validation жана 15% testing бөлүштүрүүсүн билдирет. Cross-validation баскычында оригиналдуу training жана validation бөлүктөрү кайра бириктирилип, эки stratified fold го бөлүнгөн.
Бир fold training, экинчи fold validation катары колдонулуп; андан кийин ролдор алмаштырылган. Ар бир fold до модель кайра initialize кылынган. Accuracy, macro-F1 жана AUC маанилери fold дор арасында катталып, бааланган.
Эң жогорку validation F1 маанисин берген fold моделинин салмактары final unseen test-set баалоосунда колдонулган. Булак fold моделдери ensemble averaging жолу менен бириктирилбегенин ачык белгилейт.
Изилдөөнүн Ыкмасы жана Жыйынтыктары
Эксперименттик жабдуу
| Компонент | Булак мааниси |
|---|---|
| Операциялык система | Microsoft Windows 11 Home, Version 10.0.26100, Build 26100 |
| CPU | AMD Ryzen 7 3700X, 8-Core, 3.6 GHz |
| RAM | 32 GB |
| Энелик такта | MSI B450M PRO-VDH MAX |
| GPU | NVIDIA RTX 3070 |
| GPU acceleration | CUDA |
Сүрөт түзүү убактысынын математикасы
Булак болжол менен 100,000 flow үчүн жалпы сүрөт түзүү убактысын 3 саат 16 мүнөт, башкача айтканда 11,760 s деп берет.
\[ T_{flow}=\frac{T_{total}}{N_{flows}} =\frac{11760}{100000} =0.1176\;s/flow \tag{1} \]
Теңдеме 1 эмнени эсептейт? Жалпы сүрөт түзүү убактысын flow санына бөлүп, булак эксперименттик шартындагы орточо ар бир flow үчүн убакытты эсептейт.
\[ T_{image}= \frac{T_{flow}}{15} = \frac{0.1176}{15} = 0.00784\;s/image \tag{2} \]
Булак бул эсепте ар бир flow үчүн 15 image түзүлгөнүн билдирет. Ошого ылайык орточо бир-image generation убактысы 7.84 ms.
Булак шарттуу түрдө ар бир flow үчүн бир гана image түзүлгөндө:
\[ T_{flow\_1img}=T_{image}=0.00784\;s/flow \tag{3} \]
жана ошого жараша:
\[ R_{flow} = \frac{1}{T_{flow\_1img}} = \frac{1}{0.00784} \approx127.55\;flows/s \tag{4} \]
агым ылдамдыгын эсептейт.
Маанилүү чечмелөө чеги: Булак бул throughput баалоосуна flow extraction жана PCAP segmentation кошумча жүктөрү кирбегенин ачык билдирет. Storage backend жана network-traffic мүнөздөмөлөрү да реалдуу убакытты өзгөртүшү мүмкүн. Ошондуктан 127.55 flows/s толук end-to-end жандуу NIDS throughput кепилдиги эмес.
Evaluation metric теңдемелери
Булак accuracy, precision, recall жана F1-score теңдемелерин ачык берет.
\[ Accuracy= \frac{TP+TN} {TP+TN+FP+FN} \tag{5} \]
TP туура оң; TN туура терс; FP жалган оң; FN жалган терс сандарын билдирет. Accuracy бардык үлгүлөрдүн канчасы туура классификацияланганын өлчөйт.
\[ Precision= \frac{TP} {TP+FP} \tag{6} \]
Precision моделдин “бул чабуул” деген божомолдорунун канчасы чындап тиешелүү класска таандык экенин өлчөйт. False-positive саны көбөйгөн сайын precision төмөндөйт.
\[ Recall= \frac{TP} {TP+FN} \tag{7} \]
Recall чындыгында тиешелүү класска таандык үлгүлөрдүн канчасы модель тарабынан кармалганын өлчөйт. False-negative саны көбөйгөн сайын recall төмөндөйт.
\[ F1= 2\cdot \frac{Precision\cdot Recall} {Precision+Recall} \tag{8} \]
F1-score precision менен recall дун гармониялык орточосу. Өзгөчө тең салмаксыз маалымат топтомдорунда accuracy ге гана кароого караганда көбүрөөк маалымат бере алат.
Булак ошондой эле AUC-ROC колдонот. AUC-ROC ар башка threshold маанилери боюнча класстарды ажыратуу жөндөмүн жалпылаган метрика; бирок булак AUC нин теңдеме түрүн бербейт.
99.36% Тактык Жыйынтыгын Кантип Чечмелөө Керек?
99.36% тактык булакта cross-validation колдонулган беш-пакеттик CICIDS баалоо шартына тиешелүү жогорку классификация жыйынтыгы; бул реалдуу өндүрүш тармагындагы бардык чабуулдар %99.36 ыктымалдык менен аныкталат дегенди билдирбейт жана класс боюнча precision/recall айырмачылыктары, benchmark түзүмү, augmentation жана кыска байкоо терезесинин чектөөлөрү бирге бааланышы керек.
Пакеттердин саны көбөйгөн сайын тактык кантип өзгөргөн?
| Пакеттин ички ырааты | Ghadermazi 2024 | Сунушталган, CV жок | Сунушталган, 2-fold CV |
|---|---|---|---|
| [1] | 0.7439 | 0.1292 | 0.5581 |
| [1–2] | 0.8933 | 0.1068 | 0.6231 |
| [1–3] | 0.9177 | 0.3713 | 0.8565 |
| [1–4] | 0.9543 | 0.7726 | 0.9752 |
| [1–5] | 0.9665 | 0.9429 | 0.9936 |
| [1–6] | 0.9787 | 0.9127 | 0.9966 |
Үч пакет менен cross-validated accuracy 85.65%, төрт пакет менен 97.52%, беш пакет менен 99.36%. Алты пакет 99.66% менен бир аз жогору жыйынтык берген.
Бул жерде булактын маанилүү берүү өзгөчөлүгү бар: негизги архитектура 5 × 1486 × 3 кириш жана “five consecutive packets” негизинде сүрөттөлсө, Table 7 алты пакетке чейинки progressive-window жыйынтыгын да берет. Булак бул алты-пакеттик эксперимент негизги 5-пакеттик input архитектурасына техникалык жактан кантип ыңгайлаштырылганын ошол эле деталдуулукта түшүндүрбөйт. Verianla бул боштукту божомол менен толуктабайт.
CICIDS2017 класс боюнча жыйынтыктары
| Класс | Үлгү саны | Accuracy | Precision | Recall | F1 |
|---|---|---|---|---|---|
| Benign | 5000 | 0.98 | 1.00 | 0.98 | 0.99 |
| Bot | 738 | 1.00 | 0.94 | 1.00 | 0.97 |
| DDoS | 64,512 | 1.00 | 1.00 | 1.00 | 1.00 |
| DoS_GoldenEye | 11,864 | 0.90 | 0.96 | 0.90 | 0.93 |
| DoS_Hulk | 164,735 | 1.00 | 0.99 | 1.00 | 1.00 |
| DoS_Slowhttptest | 2208 | 0.86 | 0.98 | 0.86 | 0.92 |
| DoS_Slowloris | 1728 | 0.79 | 1.00 | 0.79 | 0.88 |
| FTP_Patator | 150 | 1.00 | 0.99 | 1.00 | 0.99 |
| Heartbleed | 2670 | 0.96 | 1.00 | 0.96 | 0.98 |
| Infiltration | 2854 | 1.00 | 0.98 | 1.00 | 0.99 |
| PortScan | 12,492 | 1.00 | 1.00 | 1.00 | 1.00 |
| SSH_Patator | 134 | 0.98 | 0.30 | 0.98 | 0.46 |
| Web_Attack_BF | 1365 | 0.99 | 0.93 | 0.99 | 0.96 |
| Web_Attack_SQL | 653 | 0.94 | 1.00 | 0.94 | 0.97 |
| Web_Attack_XSS | 679 | 1.00 | 1.00 | 1.00 | 1.00 |
Таблицанын эң маанилүү каршы мисалы SSH_Patator. Recall 0.98 болгонуна карабастан precision болгону 0.30. Башкача айтканда, чыныгы SSH_Patator үлгүлөрүнүн чоң бөлүгү кармалганы менен, SSH_Patator белгиси берилген божомолдордо олуттуу false-positive таасири пайда болот.
Булак муну кичине test sample жана чоң attack class тарынан келген аз сандагы false-positive тердин кичине класска салыштырмалуу абдан чоң таасир бериши менен түшүндүрөт.
Кыска терезе кайсы чабуулдарда көйгөй жаратышы мүмкүн?
Беш-пакеттик терезе жогорку көлөмдүү жана тез белги берген чабуулдарда эрте чечим артыкчылыгын бере алат. Тескерисинче, Slowloris сыяктуу төмөн ылдамдыктагы жана узак убакытка созулган чабуулдарда чабуулдун мүнөздүү үлгүсү беш пакетке батпай калышы мүмкүн.
Ошондуктан булак adaptive window sizing же recurrent-memory сыяктуу келечектеги ыкмалар узак мөөнөттүү чабуулдар үчүн бааланышы мүмкүн экенин айтат.
CICIDS2018 жыйынтыктары
| Класс | Үлгү саны | Accuracy | Precision | Recall | F1 |
|---|---|---|---|---|---|
| DoS_GoldenEye | 36,513 | 1.00 | 1.00 | 1.00 | 1.00 |
| DoS_Slowloris | 6186 | 0.98 | 1.00 | 0.98 | 0.99 |
| Infiltration | 2181 | 0.98 | 1.00 | 0.98 | 0.99 |
| SSH_Patator | 84,921 | 1.00 | 1.00 | 1.00 | 1.00 |
| Web_Attack_BF | 545 | 1.00 | 1.00 | 1.00 | 1.00 |
| Web_Attack_XSS | 325 | 1.00 | 1.00 | 1.00 | 1.00 |
ROC–AUC анализи
Булак progressive packet-subsequence шарттары үчүн ROC curves көрсөтөт. Алгачкы кичине пакет терезелеринде класстар арасында ар башка AUC маанилери бар болсо, [1–5] жана [1–6] шарттарында булак бардык класстар үчүн AUC = 1.000 деп билдирет.
Бул AUC маанилери ошол эле benchmark экспериментиндеги классификациялык ажыратууга тиешелүү. Башка тармактарда, убакыт мезгилдеринде же белгисиз чабуул үй-бүлөлөрүндө ошол эле AUC мааниси сакталары изилдөөдө көрсөтүлгөн эмес.
BoT-IoT то DDoS_HTTP Классы Эмне Үчүн Көйгөй Жаратты?
BoT-IoT то DDoS_HTTP менен DoS_HTTP нин пакетке негизделген визуалдык үлгүлөрү бири-бирине абдан окшош болгону жана preprocessing учурунда source/destination IP даректери алынып салынганы үчүн модель бир булактуу HTTP DoS менен көп булактуу DDoS_HTTP чабуулун ишенимдүү айырмалоодо кыйналган; DDoS_HTTP алынып салынганда accuracy нин 96% дан 99.89% га көтөрүлүшү бул конкреттүү класс чаташуусунун маанилүүлүгүн көрсөтөт.
BoT-IoT эмне үчүн өзүнчө бааланган?
CICIDS2017 жана CICIDS2018 негизинен enterprise-style traffic жана көзөмөлдөнгөн чабуул сценарийлерин билдирсе, BoT-IoT UNSW Canberra Cyber Range Lab да IoT botnet сценарийлери үчүн түзүлгөн.
Булак BoT-IoT ту мурунку CICIDS чөйрөлөрүнөн структуралык жана семантикалык жактан айырмаланган тышкы маалымат топтому катары колдонуп, моделдин башка чабуул бөлүштүрүлүшүндөгү жүрүм-турумун изилдеген.
BoT-IoT training үлгүлөөсү
BoT-IoT то ар бир класс үчүн training көлөмү жеткиликтүү маалыматтын %70и менен 200 үлгүнүн кичүүсүн тандоо аркылуу чектелген. Калган үлгүлөр validation жана test үчүн stratified түрдө бөлүнгөн.
Data_Exfiltration сценарийинде башында болгону 118 flow бар экени; packet-sequence slicing ден кийин 475 flow алынганы айтылат.
Толук BoT-IoT multiclass жыйынтыгы
| Класс | Precision | Recall | F1 | Support |
|---|---|---|---|---|
| Data_Exfiltration | 0.83 | 0.96 | 0.89 | 137 |
| DoS_HTTP | 0.74 | 0.84 | 0.78 | 12,354 |
| Keylogging | 0.99 | 0.98 | 0.99 | 631 |
| OS_Scan | 1.00 | 1.00 | 1.00 | 23,392 |
| DoS_TCP | 1.00 | 1.00 | 1.00 | 10,668 |
| Service_Scan | 1.00 | 1.00 | 1.00 | 12,321 |
| DoS_UDP | 1.00 | 1.00 | 1.00 | 24,894 |
| Benign | 1.00 | 1.00 | 1.00 | 1676 |
| DDoS_TCP | 1.00 | 1.00 | 1.00 | 18,092 |
| DDoS_UDP | 1.00 | 1.00 | 1.00 | 24,893 |
| DDoS_HTTP | 0.75 | 0.62 | 0.68 | 9766 |
| Жалпы accuracy | 0.96 | 138,824 | ||
BoT-IoT тогү негизги алсыздык HTTP flood класстары. DDoS_HTTP recall 0.62, F1 0.68; DoS_HTTP F1 болсо 0.78.
DDoS_HTTP алынып салынганда эмне болгон?
| Класс | Precision | Recall | F1 | Support |
|---|---|---|---|---|
| Data_Exfiltration | 0.89 | 0.97 | 0.93 | 137 |
| DoS_HTTP | 1.00 | 1.00 | 1.00 | 12,355 |
| Keylogging | 0.99 | 1.00 | 0.99 | 631 |
| OS_Scan | 1.00 | 1.00 | 1.00 | 23,392 |
| DoS_TCP | 1.00 | 1.00 | 1.00 | 10,668 |
| Service_Scan | 1.00 | 0.99 | 1.00 | 12,321 |
| DoS_UDP | 1.00 | 1.00 | 1.00 | 24,894 |
| Benign | 1.00 | 1.00 | 1.00 | 1676 |
| DDoS_TCP | 1.00 | 1.00 | 1.00 | 18,092 |
| DDoS_UDP | 1.00 | 1.00 | 1.00 | 24,893 |
| Жалпы accuracy | 0.9989 | 129,059 | ||
DDoS_HTTP алынып салынгандан кийин DoS_HTTP precision, recall жана F1 дин 1.00 болушу мурунку каталардын маанилүү бөлүгү ушул эки окшош HTTP-flood классын ажыратуудан келип чыкканын колдойт.
Булак Figure 12 де DoS_HTTP жана DDoS_HTTP image representations түзүлүш жана тыгыздык жагынан визуалдык түрдө абдан окшош экенин да көрсөтөт.
Privacy менен classification ортосунда кандай trade-off пайда болот?
DoS_HTTP менен DDoS_HTTP ортосундагы маанилүү айырмачылыктардын бири — чабуул канча ар башка source тан келгени. Source IP даректери privacy/anonymization үчүн input тан алынып салынганда модель бул маалыматты түздөн-түз көрө албайт.
Ошентип privacy-preserving preprocessing моделдин идентификация маалыматынан пайдалануусун чектегени менен, айрым attack-type айырмаларында маалымат жоготуусу болушу мүмкүн. Авторлор келечекте түздөн-түз IP дарегин колдонбой inferred source count же traffic-origin diversity сыяктуу жогорку деңгээлдеги context feature ларды изилдөөнү сунуштайт.
Изилдөө колдогон жыйынтыктар
- Беш ырааттуу пакеттен түзүлгөн сүрөттөр CICIDS benchmark шарттарында жогорку көп класстуу classification accuracy берген.
- 2-fold stratified cross-validation колдонулган беш-пакеттик шартта accuracy 0.9936.
- Үч пакет менен 0.8565, төрт пакет менен 0.9752 accuracy билдирилип, бул жыйынтыктар эрте-аныктоо мүмкүнчүлүгүн колдогон.
- Flow slicing Heartbleed жана Infiltration сыяктуу flow саны өтө аз класстардын representation санын көбөйткөн.
- DVWA + SQLMap негизиндеги көзөмөлдөнгөн SQL Injection augmentation оригиналдуу SQLi жетишсиздигин азайтуу үчүн колдонулган.
- Residual blocks, channel attention жана multi-level feature fusion бирге колдонулган.
- BoT-IoT толук multiclass evaluation да 96% accuracy билдирилген.
- DDoS_HTTP алынып салынып, модель кайра окутулганда BoT-IoT accuracy 99.89% га жогорулаган.
- Source/destination IP лерди алып салуу privacy артыкчылыгын бергени менен, айрым чабуул класстарын ажыратууга керектүү контекстти жок кылышы мүмкүн.
Изилдөө колдобогон жыйынтыктар
- Модель реалдуу интернетте же корпоративдик тармакта бардык чабуулдарды 99.36% тактык менен аныктай турганы көрсөтүлгөн эмес.
- 99.89% мааниси толук BoT-IoT multiclass жыйынтыгына тиешелүү эмес; DDoS_HTTP алынып салынган эксперимент шартына тиешелүү.
- Бардык чабуул класстарында кемчиликсиз precision жана recall алынган эмес.
- Беш пакет бардык чабуул түрлөрү үчүн универсалдуу оптималдуу терезе катары далилденген эмес.
- Slow-rate же узак мөөнөттүү чабуулдар кыска пакет терезесинде толук кармалары көрсөтүлгөн эмес.
- 127.55 flows/s мааниси толук end-to-end жандуу PCAP ingestion + flow extraction + inference throughput өлчөөсү эмес.
- Синтетикалык SQL Injection текшерүүсүндөгү p > 0.05 маанилери синтетикалык жана CICIDS трафиги так бирдей бөлүштүрүлүшкө ээ экенин далилдебейт.
- Жандуу SDN, edge appliance же production SOC deployment жүргүзүлгөн эмес.
- Модель үчүн saliency map, SHAP же башка XAI ыкмасы колдонулган эмес.
- Online/continual learning учурдагы изилдөөдө сыналган эмес.
Изилдөөнүн негизги чектөөлөрү
Кыска observation window: Беш-пакеттик ыкма тез чабуулдарда артыкчылык бергени менен, Slowloris же advanced persistent threat сыяктуу узак мөөнөттүү үлгүлөр үчүн контекст жетишсиз болушу мүмкүн.
Dataset dependence: CICIDS2017, CICIDS2018 жана BoT-IoT көзөмөлдөнгөн же cyber-range чөйрөлөрүндө түзүлгөн benchmark маалымат топтомдору. Алар реалдуу өндүрүш тармактарынын бардык трафик ар түрдүүлүгүн билдирбейт.
Privacy–feature trade-off: IP жана порт маалыматтарын алып салуу privacy жана anonymization артыкчылыгын берет; бирок SSH_Patator жана DoS/DDoS айырмасы сыяктуу учурларда пайдалуу feature жоготуусуна алып келиши мүмкүн.
Class imbalance: Augmentation колдонулганы менен кичине класстарды баалоо үлгү көлөмүнө сезгич. SSH_Patator precision = 0.30 мунун ачык мисалы.
Синтетикалык augmentation текшерүүсү: SQLi augmentation статистикалык жана визуалдык түрдө салыштырылган, бирок айрым салыштыруулар абдан кичине packet үлгүлөрүнө негизделген.
Реалдуу убакыттагы deployment: Изилдөө күчтүү runtime көрсөткүчтөрүн бергени менен, SDN, edge же жандуу streaming NIDS чөйрөсүндө толук operational deployment келечектеги иш катары калтырылган.
Келечектеги иштер
Булак келечекте UNSW-NB15 жана TON_IoT сыяктуу башка маалымат топтомдоруна өткөрүүнү; domain adaptation жана meta-learning; image representation менен flow-level metadata/header statistics/protocol fields ти multimodal fusion аркылуу бириктирүүнү; TensorRT же ONNX колдонуп real-time inference deployment; SDN жана edge интеграциясын; saliency mapping сыяктуу Explainable AI ыкмаларын жана online/semi-supervised/active learning аркылуу үзгүлтүксүз адаптацияны сунуштайт.
Булак жана Ыкма Жөнүндө Эскертүү
Оригинал аталышы: Enhancing early detection and accuracy in image-based network intrusion detection systems
Авторлор жана ирети: Alshaimaa Abo-Alian; Alaa Prince AbdelHalim; Nagwa Badr.
Тең салым: Alaa Prince AbdelHalim жана Nagwa Badr изилдөөгө тең салым кошкон.
Corresponding author: Alaa Prince AbdelHalim.
Corresponding e-mail: alaaprince@cis.asu.edu.eg
Мекеме: Faculty of Computer and Information Sciences, Ain Shams University, Al-Khalifa Al-Ma’mun, Cairo 11566, Egypt.
Журнал: Cybersecurity.
Басма: Springer Nature / SpringerOpen.
Том / макала номери: Volume 9, Article 51.
Булак түрү: Research.
DOI: 10.1186/s42400-025-00475-1.
Расмий шилтеме: https://doi.org/10.1186/s42400-025-00475-1
Received: 13 Май 2025.
Accepted: 1 Сентябрь 2025.
Published: 6 Апрель 2026.
Version of record: 6 Апрель 2026.
Жарыялоо абалы: Springer Nature тарабынан жарыяланган ачык жеткиликтүү Research макаласы. PDF рецензия моделинин single-blind же double-blind сыяктуу түрүн көрсөтпөйт.
Лицензия: Creative Commons Attribution 4.0 International — CC BY 4.0.
Preprint абалы: Каралган булак жарыяланган version-of-record макаласы; булак өзүнчө preprint номерин бербейт.
Негизги илимий ыкма: PCAP segmentation → flow extraction → packet-vector generation → directional RGB image encoding → residual/channel-attention CNN → multiclass classification.
Негизги input: Эң көп беш ырааттуу пакет; ар бир пакет 1486 byte; негизги tensor 5 × 1486 × 3.
Убакыт өзгөчөлүгү: Мурунку пакетке салыштырмалуу delta time, millisecond; 8-bit көрсөтмөгө шайкештик үчүн 255 менен чектелген.
Payload: Эң көп 1460 byte.
RGB mapping: Red = forward; Green = backward; Blue = padding/future-use жана учурдагы колдонууда нөл.
Flow termination контексти: FIN/RST, болжол менен 600 ms elapsed-time threshold жана булакта көрсөтүлгөн forward/backward flow шарттары.
Augmentation: Heartbleed жана Infiltration үчүн packet-sequence slicing; SQL Injection үчүн көзөмөлдөнгөн DVWA чөйрөсүндө dictionary payload жана SQLMap менен кошумча чабуул трафиги.
SQLi validation: Packet-size K–S p = 0.0525; IPD K–S p = 0.8111; TCP-flags chi-square p = 0.9203.
Модель: Residual Attention-based CNN.
Параметр саны: 2,903,103 total; 2,897,983 trainable; 5120 non-trainable.
Model footprint: 11.07 MB.
Optimizer: Adam.
Learning rate: 0.0001.
Loss: Categorical cross-entropy.
Callbacks: EarlyStopping, ReduceLROnPlateau, ModelCheckpoint.
Training: Ар бир cross-validation fold эң көп 20 epoch жана модель ар бир fold до кайра initialize кылынган.
Validation: Stratified two-fold cross-validation.
Баштапкы маалымат бөлүштүрүүсү: 70% training, 15% validation, 15% test.
Cross-validation колдонулушу: Training жана validation бөлүктөрү бириктирилип, эки stratified fold түзүлгөн; unseen test set final evaluation үчүн сакталган.
Негизги CICIDS жыйынтыгы: Беш пакет жана cross-validation шартында accuracy = 0.9936.
Progressive packet жыйынтыктары: 1 пакет 0.5581; 2 пакет 0.6231; 3 пакет 0.8565; 4 пакет 0.9752; 5 пакет 0.9936; 6 пакет 0.9966.
Progressive-window чечмелөө чеги: Негизги архитектура беш пакет деп аныкталганы менен Table 7 алты пакетке чейинки экспериментти көрсөтөт; булак алты-пакеттик шарттын input-shape адаптациясын ошол эле техникалык деталдуулукта түшүндүрбөйт.
BoT-IoT толук multiclass: Accuracy = 0.96, 138,824 test үлгүсү.
BoT-IoT without DDoS_HTTP: Модель кайра окутулгандан кийин accuracy = 0.9989, 129,059 test үлгүсү.
BoT-IoT чектөөсү: DoS_HTTP менен DDoS_HTTP ортосундагы чаташуу окшош HTTP-flood үлгүсү жана privacy үчүн source/destination IP маалыматынын алынып салынышы менен байланыштырылган.
Runtime эсептөөсү: 100,000 flow үчүн 11,760 s; 0.1176 s/flow; 15 image/flow божомолу менен 0.00784 s/image; single-image-per-flow божомолу менен теориялык 127.55 flows/s.
Runtime чечмелөө чеги: 127.55 flows/s эсеби flow extraction жана PCAP segmentation кошумча жүктөрүн камтыбайт.
Эксперименттик жабдуу: Windows 11 Home; AMD Ryzen 7 3700X 8-core 3.6 GHz; 32 GB RAM; MSI B450M PRO-VDH MAX; NVIDIA RTX 3070; CUDA acceleration.
Каржылоо: Not applicable; тышкы каржылоо билдирилген эмес.
Data Availability: CICIDS2017, CICIDS2018 жана BoT-IoT маалымат топтомдору жалпыга ачык; булак алардын расмий жеткиликтүүлүк даректерин берет.
Кызыкчылыктардын кагылышы: Авторлор competing interests жок экенин билдиришет.
Авторлордун салымы: Alshaimaa Abo-Alian implementation, data analysis жана manuscript writing; Alaa Prince AbdelHalim study design, conceptualization, guidance жана critical revisions; Nagwa Badr project supervision, review жана oversight камсыз кылган. Бардык авторлор final manuscript ти окуп, бекиткен.
Негизги методологиялык чектөө: Изилдөө benchmark/cyber-range маалыматтарында текшерилген; толук масштабдуу, узак мөөнөттүү production network deployment жүргүзүлгөн эмес.
Пикир калтырыңыз
E-mail дарегиңиз жарыяланбайт. Милдеттүү талаалар * менен белгиленген