


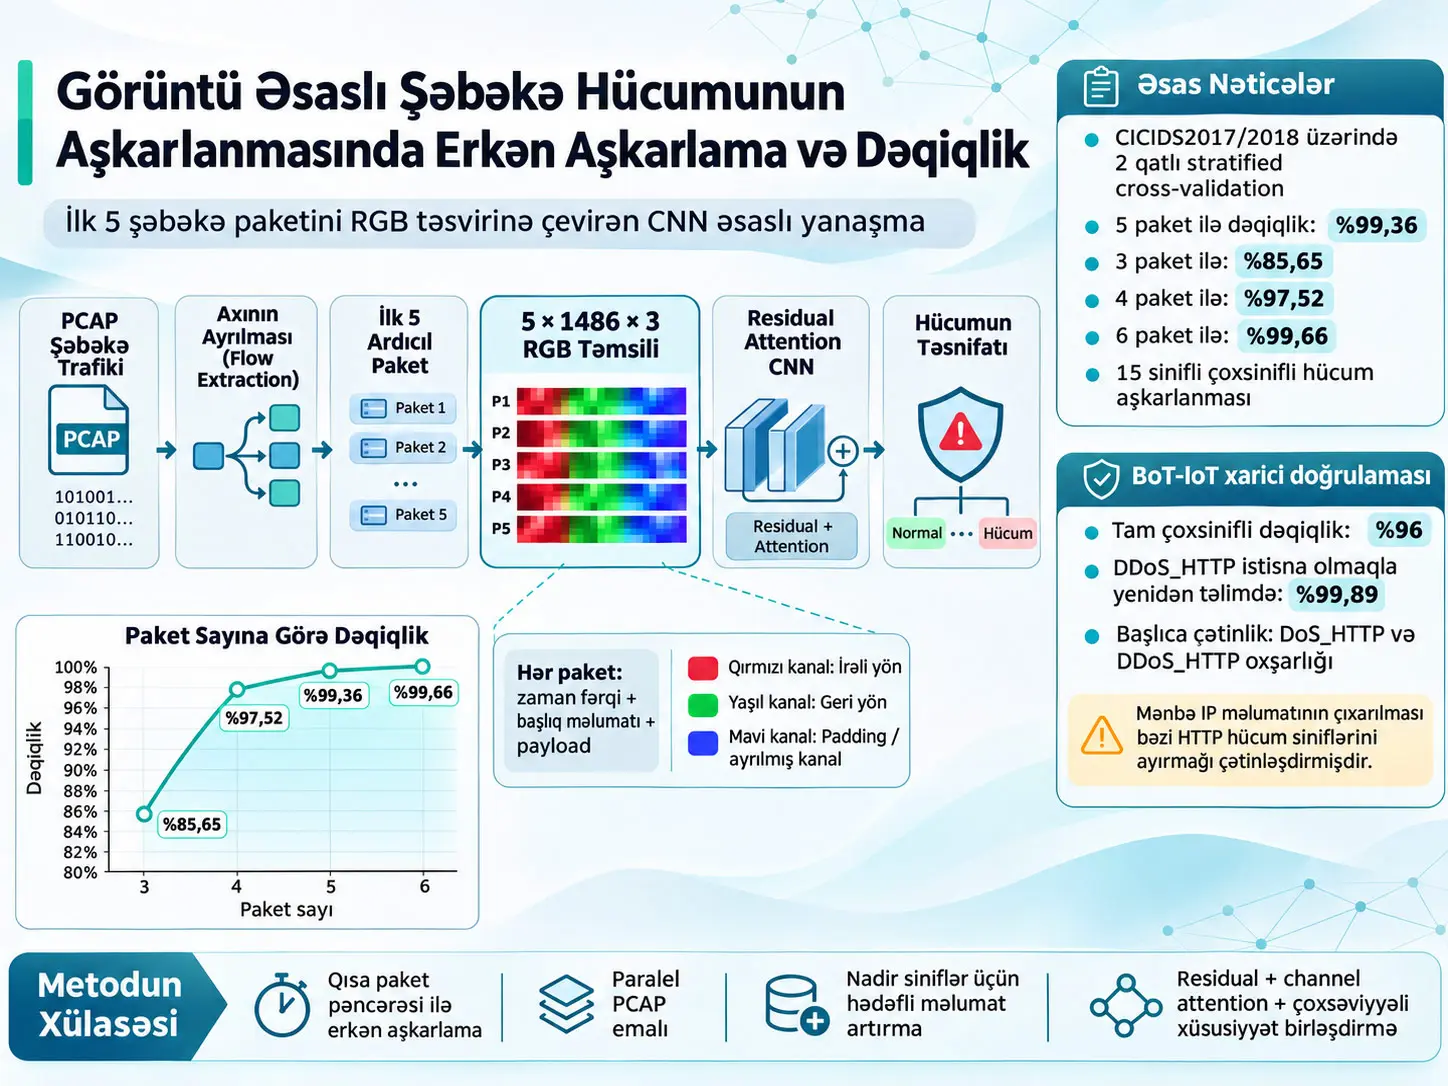
Təklif olunan görüntü əsaslı Şəbəkəyə Müdaxilənin Aşkarlanması Sistemi (image-based Network Intrusion Detection System, NIDS), bir şəbəkə axınının tamamlanmasını gözləmək əvəzinə ən çox beş ardıcıl şəbəkə paketini zaman, istiqamət, protokol başlığı və payload məlumatını qoruyan 5 × 1486 × 3 ölçülü RGB təqdimatına çevirən və bu təqdimatı residual və channel-attention komponentləri olan Convolutional Neural Network (CNN) ilə təsnif edən erkən mərhələli çoxsinifli hücum aşkarlama sistemidir. Tədqiqat CICIDS2017 və CICIDS2018 verilənlərindən istifadə etmiş; nadir Heartbleed və Infiltration axınları packet-sequence slicing ilə, SQL Injection sinfi isə nəzarət olunan Damn Vulnerable Web Application (DVWA) test mühitində yaradılmış əlavə hücum trafiki ilə zənginləşdirilmişdir. İkiqat stratified cross-validation istifadə edilən beş-paketlik qiymətləndirmədə 99.36% classification accuracy bildirilmişdir.
Erkən aşkarlama təcrübəsində istifadə olunan paket sayı birdən altıya doğru artırılmışdır. Cross-validation ilə dəqiqlik bir paketdə 55.81%, iki paketdə 62.31%, üç paketdə 85.65%, dörd paketdə 97.52%, beş paketdə 99.36% və altı paketdə 99.66% kimi bildirilmişdir. Tədqiqatın əsas arxitekturası və əsas erkən-aşkarlama iddiası beş ardıcıl paket üzərində qurulmuşdur; altı paket nəticəsi ayrıca packet-window həssaslıq təcrübəsinin nəticəsidir.
Model CICIDS2017 siniflərinin əksəriyyətində yüksək precision və recall nəticələri versə də, bütün siniflər eyni dərəcədə güclü deyil. Məsələn, CICIDS2017-də SSH_Patator üçün recall 0.98 olduğu halda precision yalnız 0.30-dur; DoS_Slowloris üçün precision 0.79 və F1 0.88-dir. Mənbə bu vəziyyəti qısa müşahidə pəncərələrinin uzunmüddətli və ya yavaş inkişaf edən hücum nümunələrini tutmaqdakı məhdudiyyəti və kiçik sinif nümunələrinin false-positive təsirinə həssaslığı ilə əlaqələndirir.
BoT-IoT üzərində aparılan xarici verilənlər dəsti qiymətləndirməsində tam multiclass accuracy 96% olmuşdur. DDoS_HTTP sinfi çıxarılıb model yenidən öyrədildikdə accuracy 99.89%-ə yüksəlmişdir. Bu yüksəliş bütün BoT-IoT hücumlarında bərabər yaxşılaşma demək deyil. Mənbə DDoS_HTTP və DoS_HTTP-nin vizual/axın strukturlarının çox oxşar olduğunu və source/destination IP ünvanlarının privacy məqsədilə çıxarılması səbəbindən paylanmış və tək-mənbəli HTTP flood-larını ayıran kritik kontekstin itirildiyini göstərir.
Tədqiqat real vaxt istehsal şəbəkəsində uzunmüddətli sahə deployment-ı deyil. Qiymətləndirmə CICIDS2017, CICIDS2018 və BoT-IoT nəzarət olunan benchmark/testbed verilənləri üzərində aparılmışdır. Mənbə real-time stream-processing inteqrasiyasını, SDN/edge deployment-ı, explainable AI-ni və canlı mühitdə adaptive threat learning-i gələcəkdə görülməli işlər sırasında göstərir.
Beş Paketlə Erkən Şəbəkə Hücumunun Aşkarlanması Necə İşləyir?
Beş-paketlik erkən aşkarlama yanaşması TCP/UDP axınının bütün paketlərini və ya tamamlanmış statistik flow xülasəsini gözləmək əvəzinə zaman sırasındakı ilk bir neçə paketin istiqamətini, paketlərarası zaman fərqini, seçilmiş protokol sahələrini və payload baytlarını strukturlaşdırılmış görüntüyə çevirib CNN ilə təsnif edir; mənbədə əsas işləmə nöqtəsi beş ardıcıl paketdir və bu struktur CICIDS təcrübəsində 99.36% accuracy ilə qiymətləndirilmişdir.
Tədqiqat hansı problemi həll etməyə çalışır?
Ənənəvi flow-based intrusion detection sistemləri çox vaxt şəbəkə axınının tamamlanmasını və ya kifayət qədər paket toplanmasını gözləyir. Bu yanaşma daha çox kontekst verə bilər; lakin hücum davam edərkən aşkarlama qərarının gecikməsinə səbəb ola bilər.
Tək-paket əsaslı üsulların əks problemi isə kifayət qədər kontekst daşımamalarıdır. Tək paketin məzmunu bəzi hücumlar üçün fərqləndirici ola bilər; lakin brute-force, infiltration, web attack və ya yavaş inkişaf edən DoS davranışları bir neçə paketin zaman və istiqamət əlaqəsindən asılı ola bilər.
Tədqiqatın məqsədi iki uc arasında tarazlıq yaratmaqdır: bütün axını gözləməmək, lakin tək paketlə də məhdudlaşmamaq. Mənbə buna görə sabit və qısa ardıcıl paket pəncərəsini görüntü təqdimatına çevirir.
PCAP nədir?
Packet Capture (PCAP), şəbəkədən keçən paketlərin xam və ya xam verilənlərə yaxın formada qeyd olunduğu fayl formatıdır. PCAP faylları packet header, transport-layer məlumatı və qeyd şərtlərindən asılı olaraq payload verilənlərini ehtiva edə bilər.
Bu tədqiqatda böyük PCAP fayllarının birbaşa davamlı skan edilməsinin səmərəsiz olduğu müəyyən edildiyi üçün əvvəlcə kiçik flow-specific PCAP fayllarına ayrılması məqsəd qoyulmuşdur.
Şəbəkə axını necə müəyyən edilir?
TCP/UDP axınlarının yenidən qurulmasında 5-tuple istifadə olunur:
- Mənbə IP ünvanı.
- Hədəf IP ünvanı.
- Mənbə portu.
- Hədəf portu.
- Transport protocol.
Bu məlumatlar hansı paketlərin eyni rabitə axınına aid olduğunu müəyyən etmək üçün istifadə edilir. Mənbə CICFlowMeter davranışını reverse engineering yolu ilə yenidən quraraq TCP FIN və RST bayraqları kimi flow-termination siqnallarını da nəzərə alır.
Bir axın; TCP FIN və ya RST kimi termination flag görüldükdə, ilk və son paket arasındakı elapsed time 600 ms həddini aşdıqda və ya mənbədə müəyyən edilən forward/backward packet tarazlığı şərti təmin olunduqda sonlandırıla bilər.
Şəbəkə Paketləri 5 × 1486 × 3 RGB Görüntüyə Necə Çevrilir?
Hər seçilmiş paket 1486 bayt uzunluğunda sabit vektora çevrilir; Byte 0 paketlərarası delta time-ı, Bytes 1–25 protokol başlığına aid kodlanmış sahələri, Bytes 26–1485 isə ən çox 1460 bayt transport-layer payload-ını daşıyır; ən çox beş paket zaman sırası ilə üst-üstə yerləşdirilir və istiqamət məlumatı RGB kanalları ilə kodlanaraq 5 × 1486 × 3 tensoru yaradılır.
1486 baytlıq paket vektoru
| Mövqe | Məzmun | Ölçü | Elmi rol |
|---|---|---|---|
| Byte 0 | Əvvəlki paketə görə delta time | 1 byte | Paketlər arasındakı zaman əlaqəsini daşıyır; dəyər 8-bit uyğunluğu üçün 255 ilə məhdudlaşdırılır. |
| Bytes 1–25 | Kodlanmış protokol başlıqları | 25 byte | Ethernet/IP/TCP və ya UDP başlıqlarından seçilmiş kontekstual strukturu daşıyır. |
| Bytes 26–1485 | Transport-layer payload | Ən çox 1460 byte | Paket məzmununun modelə ötürülməsini təmin edir; daha uzun payload truncate edilir. |
RGB kanalları rəng üçün istifadə olunur?
Xeyr. RGB burada fotoqrafik rəng mənasında istifadə olunmur; üç kanal şəbəkə paketinin istiqamətini və padding vəziyyətini daşıyan struktur verilən kanallarıdır.
- Red channel: source → destination istiqamətindəki forward paketləri təmsil edir.
- Green channel: destination → source istiqamətindəki backward paketləri təmsil edir.
- Blue channel: mövcud implementation-da sıfır saxlanılır və padding/future use üçün ayrılmışdır.
Bir flow beşdən az paket ehtiva edirsə çatışmayan sətirlər zero vector ilə doldurulur. Beləliklə CNN həmişə eyni input shape-i görür.
Hansı header sahələri çıxarılır?
Mənbə eyni flow daxilində paketlər arasında lazımsız dəyişkənlik yarada biləcək və ya modelin birbaşa identifikasiya məlumatlarından həddən artıq asılı olmasına səbəb ola biləcək müxtəlif sahələri çıxarır. Bunlara Ethernet header-a aid müəyyən sahələr, IP version, differentiated-services məlumatı, protocol identifier, source/destination IP ünvanları, source/destination portları və IP/TCP optional fields daxildir.
IP ünvanlarının çıxarılmasının əsas səbəblərindən biri privacy və dataset anonymization-dır. Lakin bu qərar məlumat itkisi yaradır. Mənbə xüsusilə sabit service port-larına əsaslanan SSH_Patator kimi hücumların ayrılmasının çətinləşə biləcəyini bildirir. BoT-IoT təcrübəsində də source IP məlumatının çıxarılması DoS_HTTP ilə DDoS_HTTP ayrımını çətinləşdirən əsas amillərdən biridir.
Paralel PCAP emalı niyə lazımdır?
Böyük PCAP daxilində müəyyən flow-un bütün paketlərini təkrar-təkrar axtarmaq çox sayda paket olduqda bahalıdır. Tədqiqatda böyük PCAP əvvəlcə flow-specific kiçik PCAP fayllarına ayrılır və bunlar paralel şəkildə emal edilir.
Mənbə paralel emal ilə zaman mürəkkəbliyini konseptual olaraq:
\[ O(n)\rightarrow O(n/k) \]
şəklində ifadə edir. Burada \(n\) ümumi packet sayını, \(k\) paralel thread sayını təmsil edir. Bu ifadə nəzəri miqyaslanma yanaşmasıdır; real sürətlənmənin tam olaraq \(k\) qat olacağını təmin etmir, çünki disk I/O, thread coordination və storage backend kimi başqa xərclər də mövcuddur.
Domain-Aware Data Augmentation Niyə İstifadə Edildi?
Domain-aware augmentation xüsusilə Heartbleed, Infiltration və SQL Injection kimi çox az özgün nümunəsi olan hücum siniflərinin təlimdə görünürlüğünü artırmaq üçün istifadə edilmişdir; Heartbleed və Infiltration uzun real axınların zaman sırasını qoruyan hissələrə bölünməsi ilə çoxaldılarkən, SQL Injection üçün DVWA üzərində nəzarətli yeni hücum trafiki yaradılmışdır.
Flow slicing nədir?
Flow slicing uzun real flow-un packet sequence-ni zaman sırasını qoruyan daha kiçik hissələrə bölərək bir neçə training image yaratma üsuludur. Burada yeni paket məzmunu uydurulmur; mövcud real axının müxtəlif hissələri ayrıca nümunələrə çevrilir.
Heartbleed sinfində yalnız 11 özgün flow olmasına baxmayaraq bu flow-ların çox sayda packet ehtiva etməsi slicing üçün istifadə edilə bilən məlumat vermişdir. Mənbə eyni yanaşmanı Infiltration sinfində də tətbiq etmişdir.
SQL Injection augmentation necə aparılıb?
CICIDS2017-də yalnız 21 SQL Injection nümunəsi mövcuddur. Tədqiqatçılar bu sinfi adi görüntü transformasiyaları ilə — məsələn, görüntünü döndərmək və ya rəngləri dəyişdirməklə — çoxaltmaq əvəzinə nəzarət olunan kibertəhlükəsizlik test mühiti qurmuşlar.
Damn Vulnerable Web Application (DVWA) hədəf kimi istifadə edilmiş; həm curated dictionary əsaslı SQL payload-ları, həm də SQLMap avtomatlaşdırma aləti ilə müxtəlif SQL Injection cəhdləri həyata keçirilmişdir. Trafik Wireshark ilə qeydə alınmış və eyni PCAP→flow→image pipeline-a ötürülmüşdür.
| Sinif | Özgün nümunə | Seçilən / yaradılan nümunə | Augmentation |
|---|---|---|---|
| Benign | 2,359,087 | 5000 | Xeyr |
| Bot | 1966 | 738 | Xeyr |
| DDoS | 64,512 | 64,512 | Xeyr |
| DoS GoldenEye | 11,864 | 11,864 | Xeyr |
| DoS Hulk | 231,072 | 164,735 | Xeyr |
| DoS Slowhttptest | 5499 | 2208 | Xeyr |
| DoS Slowloris | 5796 | 1728 | Xeyr |
| FTP Patator | 7938 | 150 | Xeyr |
| Heartbleed | 11 | 2670 | Packet-sequence slicing |
| Infiltration | 36 | 2854 | Packet-sequence slicing |
| PortScan | 158,930 | 12,492 | Xeyr |
| SSH Patator | 5897 | 2208 | Xeyr |
| Web Attack Brute Force | 1507 | 1365 | Xeyr |
| Web Attack SQL Injection | 21 | 653 | Nəzarətli hücum trafiki yaradılması |
| Web Attack XSS | 679 | 679 | Xeyr |
Sintetik SQL Injection trafikinin oxşarlığı necə yoxlanılıb?
| Meyar | CICIDS | Nəzarətli yaradılmış trafik |
|---|---|---|
| Orta packet size | 463.08 byte | 420.36 byte |
| Packet-size standart sapması | 809.33 byte | 583.87 byte |
| Median packet size | 66 byte | 63 byte |
| Orta inter-packet delay | 0.456 s | 0.044 s |
| IPD standart sapması | 1.437 s | 0.088 s |
| Median IPD | 0.00039 s | 0.00015 s |
| K–S testi, packet size | p = 0.0525 | |
| K–S testi, IPD | p = 0.8111 | |
| Ki-kvadrat, TCP flags | p = 0.9203 | |
Mənbə packet-size K–S nəticəsini “marginal but acceptable similarity” kimi şərh etmişdir. p = 0.0525 conventional 0.05 sərhədinin dərhal üzərindədir. IPD və TCP-flag testlərində də p > 0.05 tapılmışdır.
Burada mühüm statistik sərhəd budur: p > 0.05 iki paylanmanın qəti şəkildə eyni olduğunu sübut etmir. Yalnız araşdırılan nümunə və test çərçivəsində statistik baxımdan əhəmiyyətli fərqin aşkar edilmədiyini bildirir. Mənbə həmçinin müvafiq müqayisədə packet saylarının 12 və 14 qədər kiçik olduğunu qeyd edir.
CNN arxitekturası necə qurulub?
Model Residual Attention-based CNN arxitekturasıdır. Giriş 5 × 1486 × 3 RGB tensorudur.
| Qat / blok | Struktur |
|---|---|
| Input | 5 × 1486 × 3 |
| Gaussian Noise | Robustness üçün yüngül səs-küy; Figure 4-də 0.01 kimi göstərilir. |
| Initial extraction | Conv2D 64 filtr, 7×7, stride 2 → BatchNormalization → ReLU → MaxPooling 3×3, stride 2 |
| Residual Stack 1 | 64 filtrli iki residual block → SpatialDropout2D 0.1 |
| Residual Stack 2 | 128 filtr, stride 2 residual block → 128 filtr residual block → Channel Attention → SpatialDropout2D 0.1 |
| Residual Stack 3 | 256 filtr, stride 2 residual block → 256 filtr residual block → Channel Attention → GAP → Dense 16 → Dense 128 → Reshape → Multiply → SpatialDropout2D 0.2 |
| Multi-level feature extraction | High-level GAP + 1×1 Conv2D ilə mid-level feature → Concatenate |
| Classification head | Dense 128 + BN + ReLU + Dropout 0.5 → Dense 64 + BN + ReLU + Dropout 0.3 → Dense 15 + Softmax |
High-level representation 256 ölçülü, 1×1 convolution ilə əldə olunan mid-level representation isə 128 ölçülü kimi təsvir edilmiş və concatenation nəticəsində 384 ölçülü feature vector yaradılmışdır.
Modelin ümumi parametr sayı 2,903,103-dür. Bunların 2,897,983-ü trainable, 5120-si non-trainable parametrdir. Mənbə model footprint-ini təxminən 11.07 MB kimi bildirir.
Optimizer və təlim parametrləri
Model Adam optimizer ilə öyrədilmişdir. Learning rate:
\[ \eta = 0.0001 \]
kimi bildirilmişdir.
Loss function categorical cross-entropy-dir. Mənbə bu loss-un riyazi tənliyini yazmır; buna görə Verianla mətninə sonradan tənlik əlavə edilməmişdir.
Training prosesində EarlyStopping, ReduceLROnPlateau və ModelCheckpoint callback-ləri istifadə edilmişdir. Hər cross-validation fold-u üçün model yenidən sıfırdan initialize edilmiş və maksimum 20 epoch öyrədilmişdir.
Cross-validation necə tətbiq edilib?
Mənbə ilkin dataset partition üçün 70% training, 15% validation və 15% testing bölgüsü bildirir. Cross-validation mərhələsində ilkin training və validation bölmələri yenidən birləşdirilərək iki stratified fold-a ayrılmışdır.
Bir fold training, digər fold validation kimi istifadə edilmiş; sonra rollar dəyişdirilmişdir. Hər fold-da model yenidən initialize edilmişdir. Accuracy, macro-F1 və AUC dəyərləri fold-lar arasında qeydə alınaraq qiymətləndirilmişdir.
Ən yüksək validation F1 dəyərini verən fold modelinin çəkiləri final unseen test-set qiymətləndirməsində istifadə edilmişdir. Mənbə fold modellərinin ensemble averaging yolu ilə birləşdirilmədiyini açıq şəkildə bildirir.
Tədqiqatın Metodu və Nəticələri
Təcrübə avadanlığı
| Komponent | Mənbə dəyəri |
|---|---|
| Əməliyyat sistemi | Microsoft Windows 11 Home, Version 10.0.26100, Build 26100 |
| CPU | AMD Ryzen 7 3700X, 8-Core, 3.6 GHz |
| RAM | 32 GB |
| Ana plata | MSI B450M PRO-VDH MAX |
| GPU | NVIDIA RTX 3070 |
| GPU acceleration | CUDA |
Görüntü yaradılma müddətinin riyaziyyatı
Mənbə təxminən 100,000 flow üçün ümumi görüntü yaratma müddətini 3 saat 16 dəqiqə, yəni 11,760 s kimi verir.
\[ T_{flow}=\frac{T_{total}}{N_{flows}} =\frac{11760}{100000} =0.1176\;s/flow \tag{1} \]
Tənlik 1 nəyi hesablayır? Ümumi görüntü yaratma müddətini flow sayına bölərək mənbə təcrübə quruluşundakı orta flow başına müddəti hesablayır.
\[ T_{image}= \frac{T_{flow}}{15} = \frac{0.1176}{15} = 0.00784\;s/image \tag{2} \]
Mənbə bu hesablamada hər flow üçün 15 image yaradıldığını bildirir. Buna görə orta tək-image generation müddəti 7.84 ms-dir.
Mənbə fərziyyə olaraq hər flow üçün yalnız bir image yaradıldıqda:
\[ T_{flow\_1img}=T_{image}=0.00784\;s/flow \tag{3} \]
və buna uyğun olaraq:
\[ R_{flow} = \frac{1}{T_{flow\_1img}} = \frac{1}{0.00784} \approx127.55\;flows/s \tag{4} \]
axın sürətini hesablayır.
Mühüm şərh sərhədi: Mənbə açıq şəkildə bu throughput təxmininə flow extraction və PCAP segmentation əlavə yüklərinin daxil olmadığını bildirir. Storage backend və network-traffic xüsusiyyətləri də real müddəti dəyişə bilər. Buna görə 127.55 flows/s tam uçdan-uca canlı NIDS throughput zəmanəti deyil.
Evaluation metric tənlikləri
Mənbə accuracy, precision, recall və F1-score tənliklərini açıq şəkildə verir.
\[ Accuracy= \frac{TP+TN} {TP+TN+FP+FN} \tag{5} \]
TP, doğru müsbət; TN, doğru mənfi; FP, yanlış müsbət; FN, yanlış mənfi sayını ifadə edir. Accuracy bütün nümunələrin nə qədərinin doğru təsnif edildiyini ölçür.
\[ Precision= \frac{TP} {TP+FP} \tag{6} \]
Precision modelin “bu hücumdur” şəklindəki proqnozlarının nə qədərinin həqiqətən müvafiq sinfə aid olduğunu ölçür. False-positive sayı artdıqca precision azalır.
\[ Recall= \frac{TP} {TP+FN} \tag{7} \]
Recall həqiqətən müvafiq sinfə aid nümunələrin nə qədərinin model tərəfindən tutulduğunu ölçür. False-negative sayı artdıqca recall azalır.
\[ F1= 2\cdot \frac{Precision\cdot Recall} {Precision+Recall} \tag{8} \]
F1-score precision və recall-un harmonik ortasıdır. Xüsusilə balanssız verilənlər dəstlərində yalnız accuracy-yə baxmaqdan daha izahedici ola bilər.
Mənbə həmçinin AUC-ROC istifadə edir. AUC-ROC müxtəlif threshold dəyərləri boyunca sinifləri ayırma qabiliyyətini ümumiləşdirən metrikdir; lakin mənbə AUC-nin tənlik formasını vermir.
99.36% Dəqiqlik Nəticəsi Necə Şərh Edilməlidir?
99.36% dəqiqlik mənbədə cross-validation istifadə edilən beş-paketlik CICIDS qiymətləndirmə şərtinə aid yüksək təsnifat nəticəsidir; real istehsal şəbəkəsində bütün hücumların %99.36 ehtimalla aşkarlanacağı demək deyil və sinif üzrə precision/recall fərqləri, benchmark strukturu, augmentation və qısa müşahidə pəncərəsinin məhdudiyyətləri birlikdə nəzərə alınmalıdır.
Paket sayı artdıqca dəqiqlik necə dəyişib?
| Paket alt ardıcıllığı | Ghadermazi 2024 | Təklif olunan, CV yoxdur | Təklif olunan, 2-fold CV |
|---|---|---|---|
| [1] | 0.7439 | 0.1292 | 0.5581 |
| [1–2] | 0.8933 | 0.1068 | 0.6231 |
| [1–3] | 0.9177 | 0.3713 | 0.8565 |
| [1–4] | 0.9543 | 0.7726 | 0.9752 |
| [1–5] | 0.9665 | 0.9429 | 0.9936 |
| [1–6] | 0.9787 | 0.9127 | 0.9966 |
Üç paketlə cross-validated accuracy 85.65%, dörd paketlə 97.52%, beş paketlə 99.36%-dır. Altı paket 99.66% ilə bir qədər daha yüksək nəticə vermişdir.
Burada mühüm mənbə təqdimat detalı var: əsas arxitektura 5 × 1486 × 3 giriş və “five consecutive packets” əsasında təsvir olunduğu halda Table 7 ayrıca altı paketə qədər progressive-window nəticəsi bildirir. Mənbə bu altı-paket təcrübəsinin əsas 5-paket input arxitekturasına texniki olaraq necə uyğunlaşdırıldığını eyni detal səviyyəsində izah etmir. Verianla bu boşluğu fərziyyə ilə tamamlamır.
CICIDS2017 sinif üzrə nəticələr
| Sinif | Nümunə sayı | Accuracy | Precision | Recall | F1 |
|---|---|---|---|---|---|
| Benign | 5000 | 0.98 | 1.00 | 0.98 | 0.99 |
| Bot | 738 | 1.00 | 0.94 | 1.00 | 0.97 |
| DDoS | 64,512 | 1.00 | 1.00 | 1.00 | 1.00 |
| DoS_GoldenEye | 11,864 | 0.90 | 0.96 | 0.90 | 0.93 |
| DoS_Hulk | 164,735 | 1.00 | 0.99 | 1.00 | 1.00 |
| DoS_Slowhttptest | 2208 | 0.86 | 0.98 | 0.86 | 0.92 |
| DoS_Slowloris | 1728 | 0.79 | 1.00 | 0.79 | 0.88 |
| FTP_Patator | 150 | 1.00 | 0.99 | 1.00 | 0.99 |
| Heartbleed | 2670 | 0.96 | 1.00 | 0.96 | 0.98 |
| Infiltration | 2854 | 1.00 | 0.98 | 1.00 | 0.99 |
| PortScan | 12,492 | 1.00 | 1.00 | 1.00 | 1.00 |
| SSH_Patator | 134 | 0.98 | 0.30 | 0.98 | 0.46 |
| Web_Attack_BF | 1365 | 0.99 | 0.93 | 0.99 | 0.96 |
| Web_Attack_SQL | 653 | 0.94 | 1.00 | 0.94 | 0.97 |
| Web_Attack_XSS | 679 | 1.00 | 1.00 | 1.00 | 1.00 |
Cədvəlin ən mühüm əks nümunəsi SSH_Patator-dır. Recall 0.98 olmasına baxmayaraq precision yalnız 0.30-dur. Yəni real SSH_Patator nümunələrinin böyük hissəsi tutulduğu halda SSH_Patator etiketi verilən proqnozlar arasında ciddi false-positive təsiri yaranır.
Mənbə bunu kiçik test sample-ı və böyük attack class-larından gələn az sayda false-positive-in kiçik sinif üzərində nisbətən çox böyük təsir yaratması ilə izah edir.
Qısa pəncərə hansı hücumlarda problem yarada bilər?
Beş paketlik pəncərə yüksək həcmli və sürətli əlamət verən hücumlarda erkən qərar üstünlüyü yarada bilər. Bunun əksinə Slowloris kimi aşağı sürətli və uzun müddətə yayılan hücumlarda hücumun xarakterik nümunəsi beş paketə sığmaya bilər.
Mənbə buna görə adaptive window sizing və ya recurrent-memory kimi gələcək yanaşmaların uzunmüddətli hücumlar üçün qiymətləndirilə biləcəyini bildirir.
CICIDS2018 nəticələri
| Sinif | Nümunə sayı | Accuracy | Precision | Recall | F1 |
|---|---|---|---|---|---|
| DoS_GoldenEye | 36,513 | 1.00 | 1.00 | 1.00 | 1.00 |
| DoS_Slowloris | 6186 | 0.98 | 1.00 | 0.98 | 0.99 |
| Infiltration | 2181 | 0.98 | 1.00 | 0.98 | 0.99 |
| SSH_Patator | 84,921 | 1.00 | 1.00 | 1.00 | 1.00 |
| Web_Attack_BF | 545 | 1.00 | 1.00 | 1.00 | 1.00 |
| Web_Attack_XSS | 325 | 1.00 | 1.00 | 1.00 | 1.00 |
ROC–AUC analizi
Mənbə progressive packet-subsequence şərtləri üçün ROC curves göstərir. İlk kiçik paket pəncərələrində siniflər arasında fərqli AUC dəyərləri olduğu halda [1–5] və [1–6] şərtlərində mənbə bütün siniflər üçün AUC = 1.000 bildirir.
Bu AUC dəyərləri eyni benchmark təcrübəsindəki təsnifat ayrımına aiddir. Fərqli şəbəkələrdə, zaman dövrlərində və ya naməlum hücum ailələrində eyni AUC dəyərinin qorunacağı tədqiqat tərəfindən göstərilməmişdir.
BoT-IoT-da DDoS_HTTP Sinfi Niyə Problem Yaratdı?
BoT-IoT-da DDoS_HTTP ilə DoS_HTTP-nin paket əsaslı vizual nümunələri bir-birinə çox bənzədiyi və preprocessing zamanı source/destination IP ünvanları çıxarıldığı üçün model tək-mənbəli HTTP DoS ilə çox-mənbəli DDoS_HTTP hücumunu etibarlı şəkildə ayırmaqda çətinlik çəkmişdir; DDoS_HTTP çıxarıldıqda accuracy-nin 96%-dan 99.89%-ə yüksəlməsi bu konkret sinif qarışıqlığının əhəmiyyətini göstərir.
BoT-IoT niyə ayrıca qiymətləndirildi?
CICIDS2017 və CICIDS2018 əsasən enterprise-style traffic və nəzarətli hücum ssenarilərini təmsil etdiyi halda BoT-IoT UNSW Canberra Cyber Range Lab-də IoT botnet ssenariləri üçün yaradılmışdır.
Mənbə BoT-IoT-u əvvəlki CICIDS mühitlərindən struktur və semantik baxımdan fərqli xarici verilənlər dəsti kimi istifadə edərək modelin fərqli hücum paylanmasındakı davranışını araşdırmışdır.
BoT-IoT training nümunələnməsi
BoT-IoT-da hər sinif üçün training miqdarı mövcud verilənlərin %70-i ilə 200 nümunədən kiçik olanı seçməklə məhdudlaşdırılmışdır. Qalan nümunələr validation və test üçün stratified şəkildə bölünmüşdür.
Data_Exfiltration ssenarisində başlanğıcda yalnız 118 flow olduğu; packet-sequence slicing-dən sonra 475 flow əldə edildiyi bildirilir.
Tam BoT-IoT multiclass nəticəsi
| Sinif | Precision | Recall | F1 | Support |
|---|---|---|---|---|
| Data_Exfiltration | 0.83 | 0.96 | 0.89 | 137 |
| DoS_HTTP | 0.74 | 0.84 | 0.78 | 12,354 |
| Keylogging | 0.99 | 0.98 | 0.99 | 631 |
| OS_Scan | 1.00 | 1.00 | 1.00 | 23,392 |
| DoS_TCP | 1.00 | 1.00 | 1.00 | 10,668 |
| Service_Scan | 1.00 | 1.00 | 1.00 | 12,321 |
| DoS_UDP | 1.00 | 1.00 | 1.00 | 24,894 |
| Benign | 1.00 | 1.00 | 1.00 | 1676 |
| DDoS_TCP | 1.00 | 1.00 | 1.00 | 18,092 |
| DDoS_UDP | 1.00 | 1.00 | 1.00 | 24,893 |
| DDoS_HTTP | 0.75 | 0.62 | 0.68 | 9766 |
| Ümumi accuracy | 0.96 | 138,824 | ||
BoT-IoT-dakı əsas zəiflik HTTP flood sinifləridir. DDoS_HTTP recall 0.62, F1 0.68; DoS_HTTP F1 isə 0.78-dir.
DDoS_HTTP çıxarıldıqda nə baş verib?
| Sinif | Precision | Recall | F1 | Support |
|---|---|---|---|---|
| Data_Exfiltration | 0.89 | 0.97 | 0.93 | 137 |
| DoS_HTTP | 1.00 | 1.00 | 1.00 | 12,355 |
| Keylogging | 0.99 | 1.00 | 0.99 | 631 |
| OS_Scan | 1.00 | 1.00 | 1.00 | 23,392 |
| DoS_TCP | 1.00 | 1.00 | 1.00 | 10,668 |
| Service_Scan | 1.00 | 0.99 | 1.00 | 12,321 |
| DoS_UDP | 1.00 | 1.00 | 1.00 | 24,894 |
| Benign | 1.00 | 1.00 | 1.00 | 1676 |
| DDoS_TCP | 1.00 | 1.00 | 1.00 | 18,092 |
| DDoS_UDP | 1.00 | 1.00 | 1.00 | 24,893 |
| Ümumi accuracy | 0.9989 | 129,059 | ||
DDoS_HTTP çıxarıldıqdan sonra DoS_HTTP precision, recall və F1-in 1.00 olması əvvəlki xətaların mühüm hissəsinin bu iki oxşar HTTP-flood sinfinin ayrımından qaynaqlandığını dəstəkləyir.
Mənbə Figure 12-də DoS_HTTP və DDoS_HTTP image representations-ın struktur və sıxlıq baxımından vizual olaraq çox oxşar olduğunu da göstərir.
Privacy ilə classification arasında necə trade-off yaranır?
DoS_HTTP ilə DDoS_HTTP arasındakı mühüm fərqlərdən biri hücumun neçə fərqli source-dan gəldiyidir. Source IP ünvanları privacy/anonymization səbəbilə input-dan çıxarıldıqda model bu məlumatı birbaşa görə bilmir.
Beləliklə privacy-preserving preprocessing modelin identifikasiya məlumatlarından faydalanmasına mane olarkən bəzi attack-type ayrımlarında məlumat itkisi yarada bilər. Müəlliflər gələcəkdə birbaşa IP ünvanını istifadə etmədən inferred source count və ya traffic-origin diversity kimi daha yüksək səviyyəli context feature-ların araşdırılmasını təklif edirlər.
Tədqiqatın dəstəklədiyi nəticələr
- Beş ardıcıl paketdən yaradılan görüntülər CICIDS benchmark şərtlərində yüksək çoxsinifli classification accuracy təmin etmişdir.
- 2-fold stratified cross-validation istifadə olunan beş-paket şərtində accuracy 0.9936-dır.
- Üç paketlə 0.8565, dörd paketlə 0.9752 accuracy bildirilmiş və bu nəticələr erkən-aşkarlama potensialını dəstəkləmişdir.
- Flow slicing Heartbleed və Infiltration kimi çox az flow olan siniflərin representation sayını artırmışdır.
- DVWA + SQLMap əsaslı nəzarətli SQL Injection augmentation özgün SQLi azlığını azaltmaq üçün istifadə edilmişdir.
- Residual blocks, channel attention və multi-level feature fusion birlikdə istifadə edilmişdir.
- BoT-IoT tam multiclass evaluation-da 96% accuracy bildirilmişdir.
- DDoS_HTTP çıxarılıb model yenidən öyrədildikdə BoT-IoT accuracy 99.89%-ə yüksəlmişdir.
- Source/destination IP-lərin çıxarılması privacy üstünlüyü verərkən bəzi hücum siniflərini ayırmaq üçün faydalı konteksti aradan qaldıra bilər.
Tədqiqatın dəstəkləmədiyi nəticələr
- Modelin real internet və ya korporativ şəbəkədə bütün hücumları 99.36% dəqiqliklə aşkarlayacağı göstərilməmişdir.
- 99.89% dəyəri tam BoT-IoT multiclass nəticəsinə aid deyil; DDoS_HTTP çıxarılmış təcrübə şərtinə aiddir.
- Bütün hücum siniflərində qüsursuz precision və recall əldə edilməmişdir.
- Beş paket bütün hücum növləri üçün universal optimal pəncərə kimi sübut edilməmişdir.
- Slow-rate və ya uzunmüddətli hücumların qısa paket pəncərəsində tam şəkildə tutulacağı göstərilməmişdir.
- 127.55 flows/s dəyəri tam end-to-end canlı PCAP ingestion + flow extraction + inference throughput ölçümü deyil.
- Sintetik SQL Injection doğrulamasındakı p > 0.05 dəyərləri sintetik və CICIDS trafikinin qəti şəkildə eyni paylanmaya malik olduğunu sübut etmir.
- Canlı SDN, edge appliance və ya production SOC deployment həyata keçirilməmişdir.
- Model üçün saliency map, SHAP və ya başqa XAI üsulu tətbiq edilməmişdir.
- Online/continual learning mövcud tədqiqatda sınaqdan keçirilməmişdir.
Tədqiqatın əsas məhdudiyyətləri
Qısa observation window: Beş-paket yanaşması sürətli hücumlarda üstünlük versə də, Slowloris və ya advanced persistent threat kimi uzunmüddətli nümunələr üçün kontekst kifayət etməyə bilər.
Dataset dependence: CICIDS2017, CICIDS2018 və BoT-IoT nəzarət olunan və ya cyber-range mühitlərində yaradılmış benchmark verilənlər dəstləridir. Real istehsal şəbəkələrinin bütün trafik müxtəlifliyini təmsil etmirlər.
Privacy–feature trade-off: IP və port məlumatlarının çıxarılması privacy və anonymization üstünlüyü verir; lakin SSH_Patator və DoS/DDoS ayrımı kimi hallarda faydalı feature itkisinə səbəb ola bilər.
Class imbalance: Augmentation tətbiq edilməsinə baxmayaraq kiçik siniflərin qiymətləndirilməsi nümunə ölçüsünə həssasdır. SSH_Patator precision = 0.30 bunun aydın nümunəsidir.
Sintetik augmentation doğrulaması: SQLi augmentation statistik və vizual olaraq müqayisə edilmişdir, lakin bəzi müqayisələr çox kiçik packet nümunələrinə əsaslanır.
Real-time deployment: Tədqiqat güclü runtime göstəriciləri versə də, SDN, edge və ya canlı streaming NIDS mühitində tam operational deployment gələcək iş kimi saxlanılmışdır.
Gələcək işlər
Mənbə gələcəkdə UNSW-NB15 və TON_IoT kimi digər verilənlər dəstlərinə transferi; domain adaptation və meta-learning-i; image representation ilə flow-level metadata/header statistics/protocol fields-in multimodal fusion yolu ilə birləşdirilməsini; TensorRT və ya ONNX istifadə etməklə real-time inference deployment-ı; SDN və edge inteqrasiyasını; saliency mapping kimi Explainable AI üsullarını və online/semi-supervised/active learning ilə davamlı adaptasiyanı təklif edir.
Mənbə və Metod Qeydi
Özgün başlıq: Enhancing early detection and accuracy in image-based network intrusion detection systems
Müəlliflər və sıra: Alshaimaa Abo-Alian; Alaa Prince AbdelHalim; Nagwa Badr.
Bərabər töhfə: Alaa Prince AbdelHalim və Nagwa Badr tədqiqata bərabər töhfə vermişdir.
Corresponding author: Alaa Prince AbdelHalim.
Corresponding e-poçt: alaaprince@cis.asu.edu.eg
Qurum: Faculty of Computer and Information Sciences, Ain Shams University, Al-Khalifa Al-Ma’mun, Cairo 11566, Egypt.
Jurnal: Cybersecurity.
Nəşriyyat: Springer Nature / SpringerOpen.
Cild / məqalə nömrəsi: Volume 9, Article 51.
Mənbə növü: Research.
DOI: 10.1186/s42400-025-00475-1.
Rəsmi keçid: https://doi.org/10.1186/s42400-025-00475-1
Received: 13 May 2025.
Accepted: 1 Sentyabr 2025.
Published: 6 Aprel 2026.
Version of record: 6 Aprel 2026.
Nəşr statusu: Springer Nature tərəfindən yayımlanmış açıq girişli Research məqaləsidir. PDF rəyçilik modelinin single-blind və ya double-blind kimi alt növünü göstərmir.
Lisenziya: Creative Commons Attribution 4.0 International — CC BY 4.0.
Preprint statusu: Araşdırılan mənbə yayımlanmış version-of-record məqaləsidir; mənbə ayrıca preprint nömrəsi vermir.
Əsas elmi metod: PCAP segmentation → flow extraction → packet-vector generation → directional RGB image encoding → residual/channel-attention CNN → multiclass classification.
Əsas input: Ən çox beş ardıcıl paket; hər paket 1486 byte; əsas tensor 5 × 1486 × 3.
Zaman xüsusiyyəti: Əvvəlki paketə görə delta time, millisecond; 8-bit təqdimata uyğunluq üçün 255 ilə məhdudlaşdırılmışdır.
Payload: Ən çox 1460 byte.
RGB mapping: Red = forward; Green = backward; Blue = padding/future-use və mövcud tətbiqdə sıfır.
Flow termination konteksti: FIN/RST, təxminən 600 ms elapsed-time threshold və mənbədə göstərilən forward/backward flow şərtləri.
Augmentation: Heartbleed və Infiltration üçün packet-sequence slicing; SQL Injection üçün nəzarətli DVWA mühitində dictionary payload və SQLMap ilə əlavə hücum trafiki.
SQLi validation: Packet-size K–S p = 0.0525; IPD K–S p = 0.8111; TCP-flags chi-square p = 0.9203.
Model: Residual Attention-based CNN.
Parametr sayı: 2,903,103 total; 2,897,983 trainable; 5120 non-trainable.
Model footprint: 11.07 MB.
Optimizer: Adam.
Learning rate: 0.0001.
Loss: Categorical cross-entropy.
Callbacks: EarlyStopping, ReduceLROnPlateau, ModelCheckpoint.
Training: Hər cross-validation fold-u maksimum 20 epoch və model hər fold-da yenidən initialize edilmişdir.
Validation: Stratified two-fold cross-validation.
İlkin verilənlər bölgüsü: 70% training, 15% validation, 15% test.
Cross-validation tətbiqi: Training və validation bölmələri birləşdirilərək iki stratified fold yaradılmış; unseen test set final evaluation üçün qorunmuşdur.
Əsas CICIDS nəticəsi: Beş paket və cross-validation şərtində accuracy = 0.9936.
Progressive packet nəticələri: 1 paket 0.5581; 2 paket 0.6231; 3 paket 0.8565; 4 paket 0.9752; 5 paket 0.9936; 6 paket 0.9966.
Progressive-window şərh sərhədi: Əsas arxitektura beş paket kimi müəyyən edildiyi halda Table 7 altı paketə qədər təcrübə göstərir; mənbə altı-paket şərtinin input-shape adaptasiyasını eyni texniki detallarla izah etmir.
BoT-IoT tam multiclass: Accuracy = 0.96, 138,824 test nümunəsi.
BoT-IoT without DDoS_HTTP: Model yenidən öyrədildikdən sonra accuracy = 0.9989, 129,059 test nümunəsi.
BoT-IoT məhdudiyyəti: DoS_HTTP ilə DDoS_HTTP arasındakı qarışıqlıq oxşar HTTP-flood nümunəsi və privacy səbəbilə source/destination IP məlumatlarının çıxarılması ilə əlaqələndirilmişdir.
Runtime hesablaması: 100,000 flow üçün 11,760 s; 0.1176 s/flow; 15 image/flow fərziyyəsi ilə 0.00784 s/image; single-image-per-flow fərziyyəsi ilə nəzəri 127.55 flows/s.
Runtime şərh sərhədi: 127.55 flows/s hesablaması flow extraction və PCAP segmentation əlavə yüklərini ehtiva etmir.
Təcrübə avadanlığı: Windows 11 Home; AMD Ryzen 7 3700X 8-core 3.6 GHz; 32 GB RAM; MSI B450M PRO-VDH MAX; NVIDIA RTX 3070; CUDA acceleration.
Maliyyələşdirmə: Not applicable; xarici maliyyələşdirmə bildirilməmişdir.
Data Availability: CICIDS2017, CICIDS2018 və BoT-IoT verilənlər dəstləri ictimaiyyət üçün açıqdır; mənbə onların rəsmi giriş ünvanlarını verir.
Maraqların toqquşması: Müəlliflər competing interests olmadığını bəyan edirlər.
Müəllif töhfələri: Alshaimaa Abo-Alian implementation, data analysis və manuscript writing; Alaa Prince AbdelHalim study design, conceptualization, guidance və critical revisions; Nagwa Badr project supervision, review və oversight təmin etmişdir. Bütün müəlliflər final manuscript-i oxuyub təsdiqləmişdir.
Əsas metodoloji məhdudiyyət: Tədqiqat benchmark/cyber-range verilənləri üzərində doğrulanmışdır; tam miqyaslı, uzunmüddətli production network deployment həyata keçirilməmişdir.
Şərh yazın
E-poçt ünvanınız yayımlanmayacaq. Məcburi sahələr * ilə işarələnib