


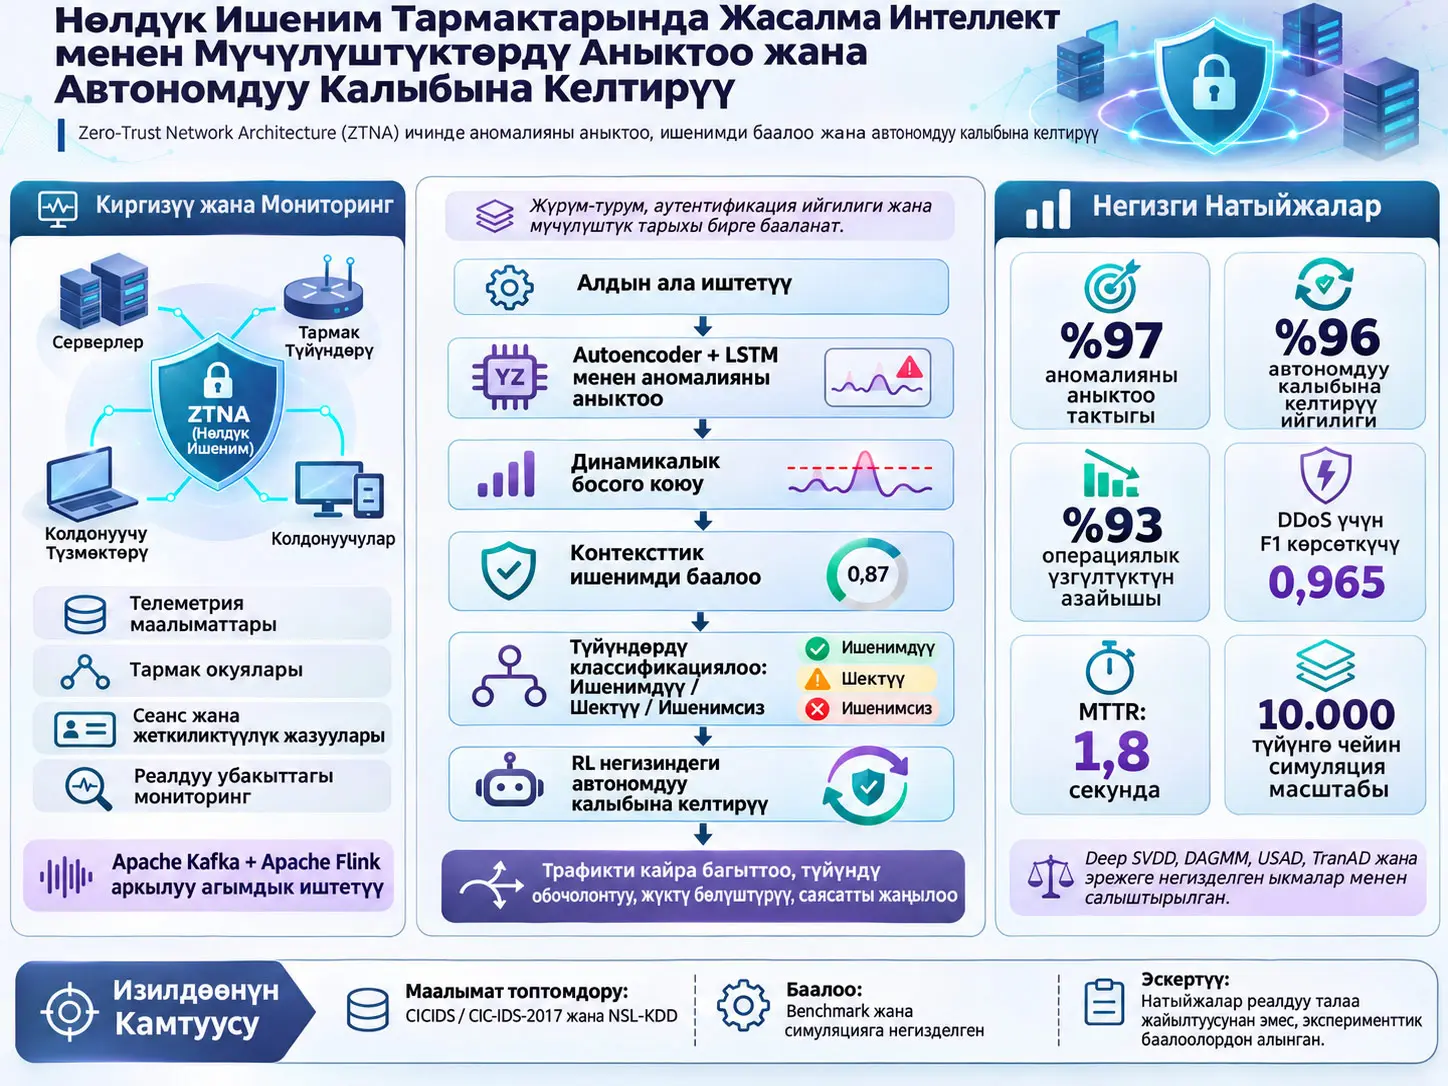
Сунушталган Autoencoder-LSTM-RL-Trust алкагы Нөлдүк Ишеним Тармак Архитектураларында (Zero-Trust Network Architecture, ZTNA) тармак телеметриясынан аномалияларды аныктоону, түйүндөрдүн контексттик ишенимдүүлүгүн динамикалык эсептөөнү жана ишенимдүү түйүндөр аркылуу калыбына келтирүү аракеттерин reinforcement learning менен ыңгайлаштырууну көздөгөн интеграцияланган жасалма интеллектке негизделген мүчүлүштүктөрдү аныктоо жана автономдуу калыбына келтирүү архитектурасы болуп саналат. Алкак Autoencoder жана Long Short-Term Memory (LSTM) негизиндеги аномалия анализин, attention механизмин, адаптивдүү босого коюуну, жүрүм-турум жана fault-history негизиндеги trust scoring ыкмасын, reinforcement learning (RL) негизиндеги recovery orchestration ыкмасын жана Apache Kafka менен Apache Flink аркылуу агымдык телеметрия түшүнүктөрүн бириктирет.
Булак изилдөөдө система CICIDS/CIC-IDS-2017 жана NSL-KDD benchmark маалыматтары, DDoS, Unauthorized Access жана Data Exfiltration чабуул класстары, ошондой эле ар башка масштабдагы тармак симуляциялары аркылуу бааланган. Макаланын жалпы система деңгээлиндеги жыйынтыгы %97 anomaly-detection accuracy, %96 autonomous-recovery success жана %93 downtime reduction катары берилет. DDoS үчүн F1-score 0,965 деп билдирилген; жыйынтык бөлүмүндө DDoS Mean Time to Detect (MTTD) 1,6 s, Mean Time to Repair (MTTR) 1,8 s деп көрсөтүлгөн.
Бул маанилер чыныгы корпоративдик Zero-Trust тармагындагы узак мөөнөттүү талаа көрсөткүчү эмес. Авторлор учурдагы текшерүү benchmark жана simulation-based экенин, federated learning компоненти ири масштабдагы бөлүштүрүлгөн deployment шартында али эксперименттик түрдө сыналбаганын жана келечекте live software-defined Zero-Trust telemetry чөйрөлөрүндө текшерүү талап кылынарын ачык белгилешет.
Булактагы ар кандай таблицалар бир эле түшүнүктөр үчүн дайыма бирдей сандык маанини колдонбойт. Мисалы, CICIDS салыштыруу таблицасы proposed Autoencoder-LSTM үчүн accuracy 0,961 берсе, Discussion 5.1 тексти 0,950 деп жазат. Recovery боюнча ар башка эксперименттик таблицаларда 2,3 s recovery latency, 1,8 s MTTR жана 90 ms recovery time өз-өзүнчө билдирилет. Ошондуктан Verianla бул маанилерди бир эле сан сыяктуу бириктирбейт.
Нөлдүк Ишеним Тармак Архитектурасы Бул Изилдөөдө Эмнени Билдирет?
Нөлдүк Ишеним Тармак Архитектурасы (Zero-Trust Network Architecture, ZTNA) колдонуучуга, түзмөккө же тармактагы жайгашууга туруктуу жана кыйыр ишеним берүүнүн ордуна жеткиликтүүлүктү үзгүлтүксүз текшерүү, контекст, аутентификация жана деталдуу саясат көзөмөлү аркылуу баалоого негизделген коопсуздук ыкмасы; бул изилдөө ZTNA га аномалияны аныктоо, динамикалык trust scoring жана автономдуу recovery функцияларын бир жабык циклде кошууну максат кылат.
Изилдөө маселеси
Булак изилдөөнүн баштапкы чекити — салттуу тармак коопсуздугу системаларынын көбү статикалык босоголорго, алдын ала аныкталган trust божомолдоруна же адамдын кийлигишүүсүн талап кылган recovery процедураларына таянары. Динамикалык Zero-Trust чөйрөлөрүндө түйүндөрдүн жүрүм-туруму, тармак топологиясы жана чабуул формалары убакыт өтүшү менен өзгөрүшү мүмкүн болгондуктан, туруктуу эрежелер false positive жаратып гана койбостон, жаңы чабуул моделдерине кеч жооп бериши мүмкүн.
Изилдөөчүлөр үч функцияны бир эле чечим кабыл алуу циклинде интеграциялоону көздөйт:
- Кадимки жүрүм-турумдан четтөөлөрдү терең үйрөнүү аркылуу аныктоо.
- Ар бир түйүндүн ишенимдүүлүгүн жүрүм-турумуна жана fault тарыхына жараша үзгүлтүксүз жаңыртуу.
- Fault же attack аныкталганда ишенимдүү түйүндөр аркылуу тармактын ролун, трафигин, саясатын жана кызмат түзүмүн автоматтык түрдө кайра уюштуруу.
Изилдөөнүн негизги салымдары
Булак беш негизги салымды аныктайт. Биринчиси — Autoencoder менен LSTM бирге колдонулган dual-model anomaly detection ыкмасы. Экинчиси — Mahalanobis негизиндеги аномалия контексти жана node responsiveness, authentication frequency, fault history сыяктуу жүрүм-турум көрсөткүчтөрү колдонулган context-aware trust scoring. Үчүнчүсү — RL негизиндеги autonomous recovery orchestration. Төртүнчүсү — federated learning архитектурага privacy-preserving бөлүштүрүлгөн adaptation үчүн киргизилиши. Бешинчиси — benchmark жана симуляциялык баалоолор.
Бирок federated learning модулунун эксперименттик статусу башка компоненттерден айырмаланат. Булак негизги preliminary experiments борборлоштурулган hybrid Autoencoder-LSTM-RL түзүмүнө багытталганын; federated-learning компоненти бул изилдөөдө ири масштабдагы бөлүштүрүлгөн экспериментке караганда reference architecture катары көбүрөөк орун алганын ачык белгилейт.
Autoencoder-LSTM Аномалияны Аныктоо Кантип Иштейт?
Сунушталган аномалияны аныктоо чынжыры жогорку өлчөмдүү телеметрияны адегенде борборлоштуруу, өлчөмдү азайтуу жана нормалдаштыруу менен иштетет; Autoencoder кадимки жүрүм-турумду кайра түзүүнү үйрөнүп жатканда LSTM убакыттык көз карандылыктарды моделдейт, кайра түзүү катасы жана контексттик упайлар босого менен салыштырылат, аномалдуу үлгүлөр fault vector га айландырылып trust жана recovery модулдарына жөнөтүлөт.
Маалыматтарды алуу жана өзгөчөлүк инженериясы
Булак реалдуу убакыттагы телеметрия агымы үчүн Apache Kafka жана Apache Flink ти архитектуранын data-ingestion компоненттери катары сүрөттөйт. Колдонулушу мүмкүн болгон кириштерге event log лору, failed-login окуялары, API чакыруулары, user interaction pattern дер жана тармак телеметриясы кирет.
Feature engineering үч temporal granularity деңгээлин колдонууга ылайык иштелип чыккан: short-term, mid-term жана long-term. Мунун максаты LSTM бир учурда пайда болгон четтөөлөрдү гана эмес, убакыттын өтүшү менен өнүккөн жүрүм-турум үлгүлөрүн да үйрөнө алышы.
Feature vector тышкы threat-intelligence маалыматтары менен да байытылышы мүмкүн. Булак келтирген мисалдар blacklisted IP address тер жана белгилүү software vulnerability маалыматтары. Бул тышкы контексттин функциясы — бир эле чийки тармак жүрүм-туруму коопсуздук жагынан ар башка мааниге ээ болушу мүмкүн болгон учурларда моделге кошумча контекст берүү.
Autoencoder дун милдети
Autoencoder кадимки тармак жүрүм-турумунун кысылганыраак өкүлчүлүгүн үйрөнүп, кириш feature vector ду кайра түзүүгө аракет кылат. Кадимки үлгүлөр окутуу бөлүштүрүлүшүнө жакын болгондуктан reconstruction error салыштырмалуу төмөн болушу күтүлөт. Кадимки үлгүдөн четтеген тармак окуясы модель тарабынан начарыраак кайра түзүлүп, reconstruction error көбөйүшү мүмкүн.
LSTM дин милдети
Long Short-Term Memory тармагы ырааттуу телеметриядагы убакыттык көз карандылыктарды моделдөө үчүн колдонулат. Аномалия бир гана жогорку же төмөн мааниден турбашы мүмкүн; мисалы, latency өсүшүнөн кийин authentication ийгилигинин төмөндөшү сыяктуу окуялардын ырааттуулугу бирге мааниге ээ болушу мүмкүн.
Attention-enhanced LSTM
Булак LSTM чыгууларынын артынан attention катмарларын колдонууну сунуштайт. Attention механизминин бул жерде көздөлгөн ролу anomaly жүрүм-турумун түшүндүрүүдө маанилүүрөөк болушу мүмкүн болгон убакыт кадамдарына көбүрөөк салмак берүү.
Ensemble autoencoder
Бир чоң Autoencoder дун ордуна ар башка feature subset теринде бир нече shallow autoencoder колдонсо болору белгиленет. Максат noisy же redundant feature топторуна ашыкча ылайыкташуу коркунучун азайтуу жана generalization жөндөмүн жогорулатуу.
Dynamic thresholding
Туруктуу anomaly threshold ордуна quantile-based же statistically adaptive threshold колдонуу сунушталат. Ошентип тармактын кадимки жүрүм-туруму убакыт өтүшү менен өзгөргөндө threshold да concept drift ке ыңгайлашуусу көздөлөт.
Mahalanobis distance боюнча булак чектөөсү
Булак Section 3.2 де anomaly score Mahalanobis distance аркылуу эсептелерин жана кириш окутуу бөлүштүрүлүшүнүн орточо/covariance түзүмүнө жараша бааланарын айтат. Бирок PDF тин жарыяланган барак көрүнүшүндө “Mathematically, the anomaly score is computed using Mahalanobis distance:” сүйлөмүнөн кийин теңдеме көрүнбөйт. Verianla бул жетишпеген формуланы стандарттык Mahalanobis теңдемеси менен өз алдынча толуктабайт.
Теңдеме 1–8: Борборлоштуруу, covariance жана өлчөмдү азайтуу
\[ \mu_i=\frac{1}{N}\sum_{j=1}^{N}x_{j,i}, \qquad i\in\{1,\ldots,d\} \tag{1} \]
Теңдеме 1 ар бир feature үчүн үлгү орточосун эсептейт. \(N\) үлгүлөрдүн саны, \(d\) feature саны, \(x_{j,i}\) болсо \(j\). үлгүнүн \(i\). feature мааниси.
\[ \bar{x}_{j,i}=x_{j,i}-\mu_i, \qquad X=[\bar{x}_{j,i}] \tag{2} \]
Теңдеме 2 mean-centering операциясы. Ар бир feature өзүнүн орточосунан алыстыгы менен көрсөтүлөт.
\[ S=\frac{1}{N-1}\sum_{j=1}^{N} \left(\bar{x}_{j}\bar{x}_{j}^{T}\right) \tag{3} \]
Теңдеме 3 борборлоштурулган үлгүлөрдөн covariance matrix түзөт. Covariance matrix feature лар бирге кандай өзгөрөрүн көрсөтөт.
\[ X=U\Sigma V^{T}, \qquad V_k=V[:,1:k] \tag{4} \]
Булак бул кадамды PCA аталышы астында берет жана matrix decomposition түрүндөгү SVD көрсөтүүсүн колдонот. \(V_k\) алгачкы \(k\) principal direction ду билдирет.
\[ Fr_j=\sum_{i=1}^{k}x_{j,i}v_i \tag{5} \]
\[ Fr=[Fr_1,\ldots,Fr_N] \tag{6} \]
Теңдеме 5–6 ар бир үлгүнү тандалган principal direction дарга проекциялап, reduced feature matrix түзөт.
\[ z_{j,i}= \frac{x_{j,i}-\mu_i} {\sqrt{\frac{1}{N}\sum_{k=1}^{N}(x_{k,i}-\mu_i)^2}} \tag{7} \]
\[ Z=[z_{j,i}], \qquad i\in\{1,\ldots,k\} \tag{8} \]
Теңдеме 7–8 principal component маанилерин scale кылып, normalization матрицасы \(Z\) ни түзөт. Булакта физикалык бирдик көрсөтүлбөйт; нормалдаштыруудан кийинки маанилер масштабдалган feature маанилери.
Теңдеме 9–17: LSTM, reconstruction error жана anomaly score
\[ h_t=LSTM(x_t,h_{t-1}), \qquad x_t\in Z \tag{9} \]
\[ c_t=\sigma_f\odot c_{t-1}+\sigma_i\odot\tilde{c}_t \tag{10} \]
Теңдеме 9–10 убакыт катарынын LSTM hidden state жана cell-state ичинде өткөрүлүшүн билдирет. \(\odot\) элементтик көбөйтүү.
\[ \hat{x}_t=Decoder(h_t) \tag{11} \]
\[ E_t=\sum_{i=1}^{d}(x_{t,i}-\hat{x}_{t,i})^2 \tag{12} \]
\[ E_{total}=\sum_{t=1}^{T}E_t \tag{13} \]
Теңдеме 11–13 Autoencoder decoder reconstructed input жаратарын жана анын чыныгы кириштен айырмасы squared reconstruction error катары эсептелерин сүрөттөйт.
\[ \mu_E=\frac{1}{T}\sum_{t=1}^{T}E_t \tag{14} \]
\[ \sigma_E= \sqrt{\frac{1}{T}\sum_{t=1}^{T}(E_t-\mu_E)^2} \tag{15} \]
\[ A_t=\frac{E_t-\mu_E}{\sigma_E} \tag{16} \]
Теңдеме 14–16 reconstruction error ду өзүнүн орточо жана standard deviation маанисине жараша нормалдаштырат. \(A_t\) убакыт \(t\) деги standardize anomaly score.
\[ A_{i,t}= \sum_{j=1}^{w} \left( \frac{e_{i,t-j}}{\sigma_i} \right)^2 \alpha_j \tag{17} \]
Теңдеме 17 өткөн \(w\) терезедеги error мүчөлөрүн салмактуу түрдө бириктирген smoothed anomaly score туюнтмасы. \(\alpha_j\) булакта салмак коэффициенти катары колдонулат.
Теңдеме 18–23: Feature correlation, ranking жана Softmax классификациясы
\[ Cov(f_i,f_j)= \frac{1}{N}\sum_{t=1}^{N} (f_{t,i}-\mu_i)(f_{t,j}-\mu_j) \tag{18} \]
\[ C_{i,j}= \frac{\sum_{t=1}^{N}(f_{t,i}-\mu_i)(f_{t,j}-\mu_j)} {\sqrt{\sum_{t=1}^{N}(f_{t,i}-\mu_i)^2} \sqrt{\sum_{t=1}^{N}(f_{t,j}-\mu_j)^2}} \tag{19} \]
Теңдеме 18 covariance, Теңдеме 19 correlation түзүмүн эсептейт.
\[ S_i=\sum_{j=1}^{d}|C_{i,j}| \tag{20} \]
\[ Rank(f_i)=sort(S_i) \tag{21} \]
Feature contribution башка feature лар менен absolute correlation суммасы аркылуу иреттелет.
\[ z_c=\sum_{i=1}^{k}w_{c,i}x_i+b_c \tag{22} \]
\[ P(y=c\mid x)= \frac{e^{z_c}} {\sum_{j=1}^{C}e^{z_j}} \tag{23} \]
Теңдеме 22 класстын logit маанисин, Теңдеме 23 Softmax ыктымалдыгын эсептейт. Softmax чыгышы суммасы 1 болгон класс ыктымалдыктарын түзөт.
Теңдеме 24–28: Loss, backpropagation жана Adam
\[ L= \sum_{t=1}^{T}\sum_{i=1}^{d} (x_{t,i}-\hat{x}_{t,i})^2 \tag{24} \]
\[ \frac{\partial L}{\partial w} = \sum_{t=1}^{T} \frac{\partial L}{\partial h_t} \frac{\partial h_t}{\partial w} \tag{25} \]
\[ \Delta w= -\eta \sum_{t=1}^{T}\nabla_w L \tag{26} \]
Теңдеме 24 reconstruction loss ту, Теңдеме 25–26 gradient негизиндеги weight update чынжырын көрсөтөт. \(\eta\) learning rate.
\[ m_t=\beta_1m_{t-1}+(1-\beta_1)\nabla_t \tag{27} \]
\[ v_t=\beta_2v_{t-1}+(1-\beta_2)\nabla_t^2 \tag{28} \]
Теңдеме 27–28 Adam optimizer дун биринчи жана экинчи момент баалоолорун билдирет. Булак бул теңдемелерди берет, бирок PDF ичинде колдонулган сандык \(\beta_1\), \(\beta_2\) жана learning-rate маанилерин ачык гиперпараметр таблицасында бербейт.
Теңдеме 29–35: Logging, fault vector жана recovery trigger
\[ Log(t)=\sum_{i=1}^{k}x_{t,i}\delta_i \tag{29} \]
\[ \delta_i=\mathbf{1}\{A_t>\theta_A\} \tag{30} \]
\[ F_t=\{x_t\mid A_t>\theta_A\} \tag{31} \]
\[ ID= \sum_{i=1}^{k} hash(x_{t,i},t+i) \tag{32} \]
\[ S_t= \frac{A_t} {\sum_{i=1}^{T}A_i} \tag{33} \]
\[ R_t=\mathbf{1}\{S_t>\tau\}, \qquad Log(t)=\{x_t,A_t,S_t,R_t\} \tag{34} \]
\[ U_t=\sum_{j=1}^{M}\omega_j\psi_j(t) \tag{35} \]
Теңдеме 29–35 anomaly ни журналга жазуу, threshold ден ашкан feature vector лорду fault vector го киргизүү, severity score эсептөө жана recovery trigger түзүү үчүн колдонулган булак чынжыры. \(\theta_A\) anomaly threshold, \(\tau\) recovery decision threshold жана \(\omega_j\) салмак коэффициенттери.
Контексттик Ишеним Упайы Кантип Эсептелет?
Context-aware trust scoring модулу anomaly detector дон келген fault vector ду ар бир түйүндүн response reliability, authentication success, fault history жана inactivity маалыматтары менен бириктирип, trust маанисин үзгүлтүксүз жаңыртат; маанилер нормалдаштырылат, глобалдык орточодон четтөөлөр эсептелет жана түйүндөр trusted, suspicious же untrusted деп классификацияланат.
Булакта көрүнбөгөн trust-update теңдемеси
Section 3.3 trust score previous trust, response reliability жана fault history үчүн tunable weight терди камтыган time-decaying теңдеме менен жаңыртыларын айтат. Бирок жарыяланган PDF көрүнүшүндө “the score is updated as:” сүйлөмүнөн кийин бул теңдеме көрүнбөйт. Ошондуктан Verianla жоголгон теңдемени жалпы trust-score формуласы менен толуктабайт.
Теңдеме 36–45: Fault vector жана жүрүм-турум сигналдары
\[ F_t=\{x_t\mid A_t>\theta_A\} \tag{36} \]
\[ N_f= \sum_{i=1}^{N} \mathbf{1}\{A_i(t)>\theta_A\}\,n_i \tag{37} \]
\[ T_i(0)= \frac{1}{K} \sum_{k=1}^{K}T^{init}_{i,k} \tag{38} \]
\[ R_i(0)= \sum_{j=1}^{M}\rho^{(0)}_{i,j} \tag{39} \]
\[ F_i(0)= \sum_{j=1}^{M}\phi^{(0)}_{i,j} \tag{40} \]
\[ \Delta S_i(t)= \sum_{j=1}^{T} \left( \gamma_1R_i(j)+ \gamma_2A_i(j)- \gamma_3F_i(j) \right) \tag{41} \]
Теңдеме 41 де response жана authentication салымдары trust багытында оң, fault тарыхы терс салмак менен жүрүм-турум упайына кирет. \(\gamma_1,\gamma_2,\gamma_3\) tunable weight тер.
\[ R_i(t+1)= \sum_{j=1}^{t}\delta_{r_i,j} + R_i(0) \tag{42} \]
\[ A_i(t+1)= \sum_{j=1}^{t}\delta_{a_i,j} + A_i(0) \tag{43} \]
\[ F_i(t+1)= \sum_{j=1}^{t}\delta_{f_i,j} + F_i(0) \tag{44} \]
\[ \Delta S_i(t+1)= \sum_{j=1}^{t+1} \left( \gamma_1R_i(j)+ \gamma_2A_i(j)- \gamma_3F_i(j) \right) \tag{45} \]
Бул теңдемелер response, authentication жана fault окуяларын убакыт боюнча топтоп, rolling behavior score түзөт.
Теңдеме 46–57: Trust жаңыртуу, decay жана node classification
\[ T_i(t+1)= \frac{1}{t+1} \sum_{j=0}^{t} \left( \alpha T_i(j)+ \beta\Delta S_i(j) \right) \tag{46} \]
\[ T_i^{cumulative} = \sum_{j=1}^{t+1}T_i(j) \tag{47} \]
\[ D_i(t)= \sum_{j=1}^{t} T_i(j)e^{-\lambda j} \tag{48} \]
Теңдеме 48 inactive же эски trust маалыматын exponential decay аркылуу азайтат. \(\lambda\) decay factor.
\[ T_i^{norm}= \frac{T_i(t)} {\sum_{j=1}^{m}T_j(t)} \tag{49} \]
\[ \bar{T}(t)= \frac{1}{m} \sum_{j=1}^{m}T_j(t) \tag{50} \]
\[ \Delta T_i= |T_i(t)-\bar{T}(t)| \tag{51} \]
Теңдеме 49–51 ар бир node trust маанисин жалпы тармакка карата нормалдаштырып, global trust average дан четтөөнү эсептейт.
\[ Trusted_i= \sum_{j=1}^{m} \mathbf{1}\{T_j^{nr}>\tau\}\delta_{ij} \tag{52} \]
\[ Untrusted_i= \sum_{j=1}^{m} \mathbf{1}\{T_j^{nr}<\tau\}\delta_{ij} \tag{53} \]
\[ Suspicious_i= \sum_{j=1}^{m} \mathbf{1}\{\Delta T_j>\epsilon\}\delta_{ij} \tag{54} \]
Булак Теңдеме 49 да \(T^{norm}\), ал эми классификация теңдемелеринде \(T^{nr}\) notation колдонот. Verianla бул эки көрсөтүүнү булакта сөзсүз түрдө бир эле символго айлантпайт; контекст экөө тең нормалдаштырылган trust маанисин билдирет деп түшүндүрсө да, булак notation толук ырааттуу эмес.
\[ T_{goa}(t)= \sum_{i=1}^{m} T_i(t)\delta_i^{(active)} \tag{55} \]
\[ S_{flagged}= \sum_{i=1}^{m} \mathbf{1}\{T_i^{nr}<\tau\}n_i \tag{56} \]
\[ TrustedList_t= \sum_{i=1}^{m} \mathbf{1}\{T_i^{nr}>\tau\}n_i \tag{57} \]
Бул акыркы кадам recovery модулуна threshold ден өткөн текшерилген түйүндөрдү гана өткөрүүнү көздөйт.
Автономдуу Калыбына Келтирүү жана Reinforcement Learning Бул Архитектурада Эмне Кылат?
Автономдуу recovery модулу trust модулу текшерген түйүндөрдүн арасынан ресурска жана милдетке шайкештиги жогору болгондорун тандайт; трафикти кайра багыттоо, түйүндү изоляциялоо, ролду кайра дайындоо, load redistribution, policy update жана service redeployment сыяктуу аракеттерди аткарат жана натыйжа ийгиликсиз болсо reinforcement learning кайра байланышы аркылуу recovery саясатын кайра жөндөйт.
RL agent тин state, action жана reward түзүмү
State учурдагы fault context жана network topology маалыматын камтыйт. Action dynamic role assignment жана containment/reconfiguration аракеттери. Reward downtime reduction, trust preservation жана policy compliance сыяктуу жыйынтыктарды бириктирген composite баалоо.
Теңдеме 58–66: Ишенимдүү node тандоо жана compatibility
\[ T^{*}= \left\{ n_i\mid T_i^{*}= \frac{T_i}{\max(T)} > \tau_{trust} \right\} \tag{58} \]
\[ M^{trust}= \sum_{i\in T^{*}} T_i^{*}\omega_i \tag{59} \]
\[ R_i= \sum_{j=1}^{m} \kappa_{ij}\theta_j \tag{60} \]
\[ R_i^{nr}= \frac{R_i}{\max(R)} \tag{61} \]
\[ S_i= R_i^{nr} \left( 1+ \frac{1}{T} \sum_{t=1}^{T}\phi_{i,t} \right) \tag{62} \]
Бул чынжырда \(R_i\) node recovery capability/role fitness тибиндеги упайды, ал эми \(\phi_{i,t}\) recent cooperative же participative metric ти билдирет.
\[ \Delta_i= \sqrt{ \sum_{j=1}^{m} (d_j-\kappa_{ij})^2 } \tag{63} \]
\[ \Gamma_i= \frac{S_i}{1+\Delta_i} \tag{64} \]
\[ R_{sre}=sort_{desc}(\Gamma_i) \tag{65} \]
\[ R_{top}= \{n_i\in R_{sre}\mid i=1,\ldots,k\} \tag{66} \]
Теңдеме 63–66 node capability менен recovery requirement ортосундагы айырманы өлчөп, compatibility score түзөт жана эң жогорку упай алган \(k\) node ду recovery үчүн тандайт.
Теңдеме 67–73: Рол салмагы, topology, load жана recovery effectiveness
\[ Total= \sum_{j=1}^{k} \left(T'_j+R_j\right) \tag{67} \]
\[ \alpha'_i= \alpha_i \left( 1+ \frac{s_1+s_2+\cdots+s_T}{T} \right) \tag{68} \]
Булак \(s_T\) ни убакыт \(t\) деги system strain/load контекстинде аныктайт.
\[ P_{ij}= \sum_{l\in Path(i,j)} \left( \frac{b_l}{1+\lambda_l} \right) T_l \tag{69} \]
Теңдеме 69 communication path ти bandwidth, latency жана trust байланышы аркылуу кайра салмактайт.
\[ L_i= \alpha'_iL_{total} \tag{70} \]
\[ Policy_{new}= Policy_{old}+ \sum_{i=1}^{k}\alpha'_i \tag{71} \]
\[ \psi_t= \sum_{i=1}^{k} \left( \lambda_i^{(t)}- \delta_i^{(t)} \right)\omega_i \tag{72} \]
\[ E_{rec}= \frac{\psi_t} {\psi_t+ \sum_{i=1}^{k}\delta_i^{(t)}} \tag{73} \]
Теңдеме 72–73 recovery ден кийинки improvement жана recovery effectiveness катышын сүрөттөйт. Булак ар башка бөлүмдөрдө \(\lambda\) символун ар башка мааниде колдоно алгандыктан, символ аттары контекстке жараша окулушу керек.
Теңдеме 74–77: Q-learning, policy refinement жана стабилдештирүү
\[ Q(s,a)= Q(s,a)+ \alpha \left[ r+ \gamma \max_{a'} Q(s',a') - Q(s,a) \right] \tag{74} \]
Теңдеме 74 стандарттык temporal-difference Q-learning update логикасын recovery policy tuning ге колдонот. \(\alpha\) learning rate, \(\gamma\) келечектеги reward тун discount factor у.
\[ \theta_{t+1}= \theta_t- \eta\nabla_{\theta}L(\theta_t) \tag{75} \]
\[ Stable \Longleftrightarrow \frac{1}{T} \sum_{t=1}^{T} |\delta_t| < \epsilon \tag{76} \]
\[ N_{sal}= \{n_i\mid L_i<\delta_{max} \land E_{rec}>\tau \} \tag{77} \]
Теңдеме 75 strategy parameter update ты, Теңдеме 76 stability criterion ды, Теңдеме 77 болсо load жана recovery effectiveness шарттарын аткарган final resilient node set ти билдирет. Булактын notation тизмесинде final set үчүн башка “\(N_{resilient}\)” аталышы да бар; Verianla бул notation айырмасын үнсүз оңдобойт.
Теориялык эсептөө татаалдыгы
| Компонент | Булак татаалдыгы | Илимий ролу |
|---|---|---|
| PCA / SVD | O(n log n) | Жогорку өлчөмдүү telemetry үчүн dimensionality reduction |
| Shallow Autoencoder | O(n · d) | Compact representation жана reconstruction-error anomaly detection |
| Autoencoder training түшүндүрмөсү | O(n · d · e) | n үлгү, d feature, e epoch камтыган окутуу чыгымы |
| LSTM | O(T · H²) | Temporal dependency моделдөө |
| Attention | O(T² · d) | Убакыт кадамдарынын ортосундагы attention байланыштары |
| GNN | O(E · d²) | Trust propagation / topology-aware баалоо |
| Energy-Based Model | O(n · d²) | Energy-function anomaly scoring |
| Mahalanobis distance | O(d²) | Covariance-aware anomaly deviation |
| Dynamic thresholding | O(n) | Quantile же statistical adaptive threshold |
| RL / Policy Gradient | O(n · A · T) | Recovery-policy optimization |
| Trust score computation | O(n) | Түйүндөрдүн trust маанилерин жаңыртуу |
| Trust-aware graph traversal | O(V + E) | Тармак түйүндөрү жана байланыштары боюнча traversal |
| Kafka / Flink streaming ingestion | O(m) / record | m concurrent stream шартындагы агымдык телеметрия |
Бул татаалдыктар булак авторлорунун теориялык баалоосу. Чыныгы runtime Big-O notation менен гана аныкталбайт; hardware, implementation, batch size, feature dimension, sequence length жана concurrency сыяктуу шарттарга көз каранды.
Изилдөөнүн Ыкмасы жана Жыйынтыктары
Маалымат топтомдору жана баалоо чөйрөсү
Изилдөө CICIDS/CIC-IDS-2017 жана NSL-KDD benchmark маалымат топтомдорун intrusion-detection telemetry үлгүлөрү катары колдонот. Авторлор бул маалымат топтомдору micro-segmentation, continuous authentication же dynamic policy enforcement камтыган толук production Zero-Trust архитектурасын билдирбей турганын ачык моюнга алышат.
Ошондуктан маалымат топтомдорунан алынган жыйынтыктар ZTNA нын бардык операциялык жүрүм-турумун текшерүү эмес. Маалымат топтомдору abnormal behavior, unauthorized access жана distributed attack сыяктуу коопсуздук абалдарын моделдөө үчүн колдонулган; trust scoring жана recovery компоненттери алардын үстүнө кошулган.
Reproducibility жагынан жетишпеген деталдар
Булак кайра каралган макала learning rate, optimizer, batch size, epoch саны, hidden-layer size жана dynamic threshold сыяктуу деталдарды камтарын айтат. Бирок жарыяланган PDF де алардын сандык маанилерин бир жерде берген ачык гиперпараметр таблицасы көрүнбөйт. Ошондой эле training/validation/test split тер деталдуу түшүндүрүлгөнү айтылганы менен PDF текстинде так split пайыздары ачык көрсөтүлгөн эмес.
Ошондуктан Verianla learning rate, batch size, epoch же split катышын ойлоп таппайт.
Көп класстуу confusion matrix
| Чыныгы класс \ Божомол | DDoS | Unauthorized Access | Data Exfiltration |
|---|---|---|---|
| DDoS | 34 | 31 | 30 |
| Unauthorized Access | 41 | 30 | 24 |
| Data Exfiltration | 48 | 26 | 21 |
Бул матрица attack-type separation кыйын экенин көрсөтөт. DDoS окуяларынын 34ү туура классификацияланган, ал эми 61и башка эки класска кеткен. Unauthorized Access үчүн 30 туура; Data Exfiltration үчүн болгону 21 туура классификация бар.
Авторлор өзгөчө Data Exfiltration менен DDoS ортосундагы жүрүм-турумдук overlap класс чектерин бүдөмүктөтөрүн белгилешет.
%97 Аномалияны Аныктоо Тактыгы Көп Класстуу Confusion Matrix Менен Бирдей Жыйынтыкпы?
Жок. Булак %97 жалпы system-level detection accuracy мааниси adaptive threshold, contextual trust scoring, temporal attention жана RL-based recovery optimization камтыган интеграцияланган системанын aggregate anomaly-detection/recovery баалоосунан келип чыкканын; Figure 14 төгү көп класстуу confusion matrix болсо attack-type separation үчүн кыйла чектелген жана эрте этаптагы баалоо экенин ачык айырмалайт.
Бул айырма өтө маанилүү. Figure 14 төгү көптөгөн off-diagonal каталарды эске албай, “модель DDoS, Unauthorized Access жана Data Exfiltration ды %97 тактык менен бири-биринен айырмалайт” деп айтуу булакка туура келбейт.
Attack-specific Mean Time to Detect
Булак тексти классикалык/baseline системалар үчүн үч чабуул классында 2,3 s, 2,7 s жана 2,9 s деңгээлиндеги detection time; сунушталган ыкма үчүн Unauthorized Access 1,9 s, Data Exfiltration 2,0 s жана DDoS 1,6 s маанилерин билдирет.
Жыйынтык бөлүмүндө өзгөчө DDoS үчүн MTTD = 1,6 s кайрадан айтылат.
Attack-specific F1 жыйынтыктары
Сунушталган модель үчүн булак DDoS F1 = 0,965, Unauthorized Access F1 = 0,945 жана Data Exfiltration F1 = 0,920 маанилерин билдирет.
DDoS салыштыруусунда Deep SVDD 0,872 жана TranAD 0,928 деп берилет. Unauthorized Access салыштыруусунда булак USAD/DAGMM үчүн болжол менен 0,892–0,878 аралыгын көрсөтөт. Data Exfiltration үчүн USAD 0,865 мааниси ачык берилет.
Жалпы precision, recall жана F1 салыштыруу
| Модель | Precision | Recall | F1 |
|---|---|---|---|
| Rule-Based | 0,842 | 0,810 | 0,825 |
| LSTM-Only | 0,912 | 0,897 | 0,904 |
| Autoencoder-LSTM | Булак тексти болжол менен 0,944 тегерегинде көрсөткүч билдирет | Булак тексти болжол менен 0,944 тегерегинде көрсөткүч билдирет | Булак тексти болжол менен 0,944 тегерегинде көрсөткүч билдирет |
| Proposed Method | 0,962 | 0,955 | 0,958 |
ROC/AUC салыштыруусу
Булак Figure 13 түшүндүрмөсүндө classical detection ыкмаларынын DDoS, Unauthorized Access жана Data Exfiltration үчүн AUC маанилерин 0,51 ден төмөн, башкача айтканда random discrimination га жакын деп сүрөттөйт.
Булак текстинде өркүндөтүлгөн anomaly-detection моделдери үчүн төмөнкү AUC маанилери берилет: Deep SVDD = 0,740; DAGMM = 0,780; USAD = 0,760; TranAD = 0,810.
Accuracy, specificity жана sensitivity
Булак Figure 22 түшүндүрмөсүндө сунушталган ыкма үчүн Accuracy = 0,960, Specificity = 0,958 жана Sensitivity = 0,959 деп билдирет.
Accuracy бардык божомолдордун тууралыгын; specificity normal/non-anomalous үлгүлөрдү туура түрдө четке кагуу жөндөмүн; sensitivity болсо чыныгы anomaly үлгүлөрүн кармоо катышын билдирет.
False-positive rate жана recovery latency ablation
| Конфигурация | False Positive Rate | Recovery Latency (s) |
|---|---|---|
| Full model | 0,032 | 2,3 |
| No trust module | 0,071 | 2,3 |
| No RL policy | 0,046 | 4,1 |
| No feature fusion | 0,065 | 3,2 |
| Only Autoencoder | 0,058 | 3,5 |
Trust модулу алып салынганда false-positive rate 0,032 ден 0,071 ге өсөт. RL policy алып салынганда recovery latency 2,3 s ден 4,1 s ге жогорулайт. Бул ablation дар эки модулдун ар башка функцияларга салым кошорун көрсөтөт: trust scoring өзгөчө жалган сигналдарды көзөмөлдөө менен, RL болсо recovery ылдамдыгы менен байланыштуу.
Кеңейтилген component-wise ablation
| Конфигурация | FPR | Recovery Latency (s) | Precision | Recall |
|---|---|---|---|---|
| Full model | 0,032 | 2,300 | 0,946 | 0,943 |
| No trust module | 0,071 | 2,300 | 0,901 | 0,871 |
| No RL policy | 0,046 | 4,100 | 0,917 | 0,896 |
| No fault vector filtering | 0,059 | 3,800 | 0,910 | 0,882 |
| No behavior scoring | 0,064 | 3,500 | 0,905 | 0,879 |
| Only Autoencoder | 0,057 | 3,700 | 0,912 | 0,890 |
| No feature fusion | 0,065 | 3,200 | 0,906 | 0,884 |
CICIDS боюнча ыкмаларды салыштыруу
| Модель | Accuracy | Precision | Recall | F1 | Training Time (min) | Memory (MB) |
|---|---|---|---|---|---|---|
| Proposed Autoencoder-LSTM | 0,961 | 0,950 | 0,939 | 0,944 | 18 | 420 |
| CNN-GRU | 0,942 | 0,932 | 0,922 | 0,927 | 22 | 460 |
| BiLSTM-Attn | 0,933 | 0,921 | 0,916 | 0,918 | 20 | 440 |
| GCN-LSTM | 0,926 | 0,914 | 0,908 | 0,911 | 25 | 470 |
| SAE-SVM | 0,912 | 0,900 | 0,888 | 0,893 | 15 | 350 |
| Random Forest | 0,892 | 0,878 | 0,865 | 0,871 | 14 | 300 |
| Isolation Forest | 0,861 | 0,851 | 0,840 | 0,845 | 12 | 250 |
| Transformer-IDS | 0,939 | 0,928 | 0,914 | 0,920 | 21 | 455 |
| Hybrid-VAE-GRU | 0,953 | 0,940 | 0,928 | 0,934 | 19 | 430 |
| AE-RL | 0,949 | 0,937 | 0,923 | 0,930 | 17 | 415 |
| Rule-Based | 0,845 | 0,838 | 0,812 | 0,825 | 6 | 160 |
Бул таблицада proposed Autoencoder-LSTM accuracy 0,961. Ал эми Discussion 5.1 тексти ошол эле CICIDS баалоосунда accuracy 0,950 жана precision 0,951 деп жазат. Verianla таблицаны үнсүз түрдө текстке ылайык өзгөртпөйт; булактагы эки башка отчетту өзүнчө сактайт.
Hybrid архитектура ablation
| Модель варианты | Accuracy | Precision | Recall | F1 | AUC |
|---|---|---|---|---|---|
| Full model — AE + LSTM + RL + Trust | 0,975 | 0,971 | 0,978 | 0,974 | 0,982 |
| Without trust module | 0,942 | 0,935 | 0,944 | 0,939 | 0,961 |
| Without RL policy | 0,951 | 0,942 | 0,955 | 0,948 | 0,968 |
| Without feature fusion | 0,948 | 0,938 | 0,952 | 0,945 | 0,965 |
| Only Autoencoder | 0,931 | 0,922 | 0,937 | 0,929 | 0,951 |
| AE + RL — No LSTM | 0,945 | 0,938 | 0,951 | 0,944 | 0,962 |
| AE + LSTM — No RL | 0,957 | 0,948 | 0,961 | 0,954 | 0,971 |
| AE + Transformer | 0,960 | 0,953 | 0,964 | 0,958 | 0,975 |
Full model Table 6дагы бардык метрикаларда эң жогорку маанини берет. Trust модулу алып салынганда F1 0,939 га, RL алып салынганда 0,948 ге төмөндөйт.
Discussion 5.3 тө “removal of the trust module resulted in a F1 score of 3.6” деген сөз айкашы бар. Бул изилдөөдө F1-score 0–1 аралыгында берилгени жана Table 6 0,939 көрсөткөнү үчүн бул текст Table 6 менен шайкеш келбейт. Verianla 3,6 маанисин илимий жыйынтык катары колдонбойт.
Fault-detection көрсөткүчтөрүн салыштыруу
| Ыкма | Detection Accuracy (%) | False Positive Rate (%) | Detection Latency (ms) | Scalability (%) | Model Complexity (1–10) | Resource Usage (MB) |
|---|---|---|---|---|---|---|
| Deep neural network-based anomaly detection | 95 | 3,5 | 54 | 88 | 7 | 200 |
| RL for policy-based recovery | 93 | 4,2 | 67 | 85 | 8 | 185 |
| Federated learning-based distributed fault analytics | 92 | 3,8 | 60 | 92 | 6 | 165 |
| GNN for topological fault mapping | 94 | 4,0 | 64 | 89 | 8 | 195 |
| LSTM-based log sequence anomaly detection | 94 | 3,6 | 55 | 87 | 7 | 170 |
| Proposed method | 97 | 2,4 | 48 | 95 | 6 | 160 |
Table 7нин proposed-method сабы %97 detection accuracy, %2,4 false-positive rate, 48 ms detection latency, %95 scalability score жана 160 MB resource usage билдирет.
Recovery жана adaptivity салыштыруу
| Ыкма | Recovery Time (ms) | Success Rate (%) | Self-Adaptivity (%) | Downtime Reduction (%) | Policy Compliance (%) | Learning Efficiency (1–10) |
|---|---|---|---|---|---|---|
| Deep neural network-based anomaly detection | 130 | 91 | 87 | 84 | 90 | 7 |
| RL policy-based recovery | 98 | 94 | 90 | 89 | 93 | 9 |
| Federated learning distributed fault analytics | 105 | 90 | 86 | 86 | 89 | 8 |
| GNN topological fault mapping | 110 | 91 | 88 | 85 | 92 | 8 |
| LSTM log-sequence anomaly detection | 120 | 92 | 89 | 87 | 91 | 8 |
| Proposed method | 90 | 96 | 93 | 93 | 96 | 10 |
Table 8 proposed method үчүн 90 ms recovery time жана %96 success rate берет. Бирок Figure 20/Conclusion башка салыштырууда 1,8 s MTTR жана 0,99 recovery success билдирет. Булак бул эки recovery өлчөөсүнүн эксперименттик протоколдорун бир түшүндүрмө таблицада шайкеш келтирбегендиктен, Verianla аларды бир эле маанилер тобу катары бириктирбейт.
MTTR салыштыруу
Булак Figure 20 баяндоосунда proposed method үчүн MTTR = 1,8 s жана recovery success = 0,99; Autoencoder-LSTM үчүн MTTR = 2,3 s жана success болжол менен 0,97; Rule-Based ыкма үчүн MTTR = 5,1 s жана success болжол менен 0,82 деп билдирет.
Бул маанилер Table 8деги “Recovery Time (ms)” тилкеси менен бир эле метрика атында берилбегендиктен, алардын ортосунда түздөн-түз бирдик конверсиясы жүргүзүлүп теңештирилген эмес.
Memory-consumption симуляциясы
Булак 1.000-node жана 10.000-node сценарийлеринде 5 fault жана 20 fault жүктөрүн салыштырат. Proposed method үчүн билдирилген memory footprint тиешелүүлүгүнө жараша болжол менен 160 MB, 200 MB, 780 MB жана 910 MB.
Салттуу система эң кичине сценарийде 180 MB, эң чоң 10.000-node/20-fault сценарийинде 1040 MB колдонгону ачык көрсөтүлөт. Демек, эң чоң сценарийдеги proposed method үчүн булакта берилген 910 MB мааниси “910 MB үнөмдөө” эмес, жалпы memory usage.
F1 бөлүштүрүлүшү жана белгисиздик
Булак Figure 17де attack-specific F1 мамычалары үчүн ±1 standard deviation (\(\pm1\sigma\)) error bar колдонулганын билдирет. Figure 19 болсо ар кандай моделдердин F1-score бөлүштүрүлүштөрүн boxplot түрүндө салыштырып, proposed method үчүн жогорку median жана салыштырмалуу тар бөлүштүрүлүш билдирет.
Булак бул бөлүмдө formal p-value, confidence interval же named hypothesis test билдирбейт. Ошондуктан “статистикалык жактан маанилүү” деген билдирүү үчүн булактан тышкаркы p-маани чыгарылган эмес.
Изилдөө колдогон жыйынтыктар
- Benchmark жана симуляциялык баалоодо сунушталган интеграцияланган система %97 system-level anomaly-detection accuracy билдирген.
- Булак %96 autonomous-recovery success жана %93 downtime reduction билдирет.
- DDoS үчүн proposed method F1-score 0,965 жана MTTD 1,6 s деп билдирилген.
- Жалпы proposed-method precision 0,962, recall 0,955 жана F1 0,958 маанилери өзүнчө модель салыштыруусунда билдирилген.
- Table 6 full hybrid model үчүн accuracy 0,975, F1 0,974 жана AUC 0,982 берет.
- Trust module алып салынганда false-positive rate жана detection сапаты начарлаган.
- RL policy алып салынганда recovery latency көбөйгөн.
- 10.000-node симуляцияларында proposed method үчүн 780–910 MB деңгээлинде эс тутум колдонулганы билдирилген.
- Kafka жана Flink real-time deployment дооматынын өлчөнгөн жыйынтыгы катары эмес, төмөн кечигүүчү streaming architecture компоненттери катары архитектурага киргизилген.
Изилдөө колдобогон жыйынтыктар
- %97 accuracy чыныгы enterprise Zero-Trust тармагындагы талаа ийгилиги эмес.
- Figure 14 үч attack class %97 тактык менен бири-биринен айырмаланарын көрсөтпөйт.
- Federated-learning модулунун ири масштабдагы edge deployment көрсөткүчү бул изилдөөдө текшерилген эмес.
- 90 ms recovery time, 1,8 s MTTR жана 2,3 s recovery latency бир эле метрика катары түшүндүрүлбөйт.
- 910 MB мааниси 910 MB эс тутум үнөмдөлгөнүн билдирбейт; бул чоң симуляция сценарийиндеги reported proposed-method usage мааниси.
- Source PDF де numeric learning rate, batch size, epoch count жана exact data split катыштары ачык берилбегендиктен reproducibility үчүн бардык параметрлер жеткиликтүү эмес.
- Булакта көрүнбөгөн Mahalanobis же Section 3.3 trust-update теңдемелери Verianla тарабынан толукталган эмес.
- Benchmark жыйынтыктары башка network топологиялары, чыныгы колдонуучу трафиги, башка concept drift шарттары же узак мөөнөттүү чабуул адаптациясы үчүн автоматтык кепилдик бербейт.
Булактагы отчеттук айырмачылыктар
| Тема | Булак жайгашуусу A | Булак жайгашуусу B | Verianla ыкмасы |
|---|---|---|---|
| CICIDS accuracy | Table 5: 0,961 | Discussion 5.1: 0,950 | Эки отчет өзүнчө сакталат; күч менен бир мааниге бириктирилбейт. |
| Trust-module F1 | Table 6: 0,939 | Discussion 5.3: “3.6” | Table 6 мааниси берилет; 3,6 билдирүүсү булак ичиндеги дал келбестик катары белгиленет. |
| Recovery | Table 3–4: 2,3 s recovery latency | Figure 20/Conclusion: 1,8 s MTTR | Метрика аттары ар башка болгондуктан теңештирилбейт. |
| Recovery | Table 8: 90 ms recovery time, %96 success | Figure 20: 1,8 s MTTR, 0,99 success | Ар башка эксперимент/өлчөө контексттери катары сакталат. |
| Memory | Abstract: “910 MB memory usage optimization” | Figure 21 text: 910 MB proposed usage, 1040 MB traditional usage | 910 MB “үнөмдөө” катары түшүндүрүлбөйт. |
| Trust notation | Теңдеме 49: T norm | Теңдеме 52–57: T nr | Notation үнсүз стандартташтырылбайт. |
Келечектеги изилдөө багыттары
Булак келечекте enterprise-scale real-time Zero-Trust deployment, asynchronous federated optimization, decentralized adaptive policy learning, graph-aware trust propagation, lightweight edge-compatible architecture жана live software-defined Zero-Trust telemetry шарттарында текшерүүнү сунуштайт.
Бул келечектеги изилдөө багыттары азыркы макаланын жетишилген жыйынтыгы эмес. Айрыкча federated learning булакта architecture-level интеграция катары берилгени менен, ири масштабдагы бөлүштүрүлгөн edge эксперименттери кийин жасалары белгиленген.
Булак жана Ыкма Жөнүндө Эскертүү
Оригинал аталышы: Artificial Intelligence driven fault detection and autonomous recovery in zero trust network architectures
Авторлор жана ирети: Sami Morsi; Rajit Nair; Hasan Alkahtani; Sultan Ahmad; Theyazn H. H. Aldhyani; Hikmat A. M. Abdeljaber.
Corresponding author: Sultan Ahmad.
Corresponding e-mail: s.alisher@psau.edu.sa
Аффилиация 1: Applied College, King Faisal University, 31982 Al-Ahsa, Saudi Arabia.
Аффилиация 2: VIT Bhopal University, Bhopal, India.
Аффилиация 3: College of Computer Science and Information Technology, King Faisal University, P.O. Box 400, 31982 Al-Ahsa, Saudi Arabia.
Аффилиация 4: Department of Computer Science, College of Computer Engineering and Sciences, Prince Sattam Bin Abdulaziz University, 11942 Alkharj, Saudi Arabia.
Аффилиация 5: Department of Computer Science and Engineering, University Center for Research and Development (UCRD), Chandigarh University, Gharuan, Mohali, Punjab 140413, India.
Аффилиация 6: Department of Extended-Reality and Games Development, Faculty of Information Technology, Applied Science Private University, 11831 Amman, Jordan.
Автор-аффилиация дал келиши: Sami Morsi — 1; Rajit Nair — 2; Hasan Alkahtani — 3; Sultan Ahmad — 4 жана 5; Theyazn H. H. Aldhyani — 1; Hikmat A. M. Abdeljaber — 6.
Тең салым: Булак өзүнчө equal-contribution же equal-first-authorship билдирүүсүн бербейт.
Журнал: Discover Artificial Intelligence.
Басма/platform: Springer Nature / Springer.
Том: Volume 6.
Макала номери: 871.
Жарыяланган жыл: 2026.
Макала түрү: Research.
DOI: 10.1007/s44163-026-01654-w.
Расмий шилтеме: https://doi.org/10.1007/s44163-026-01654-w
Received: 26 Февраль 2026.
Accepted: 15 Июнь 2026.
Published: Springer дин расмий макала жазуусуна ылайык 7 Июль 2026.
Version of record: Springer дин расмий жазуусунда 21 Август 2026.
Рецензия эскертүүсү: Булак жарыяланган Springer Research макаласы жана Received/Accepted даталары берилген. Булак PDF колдонулган рецензия моделинин single-blind/double-blind сыяктуу деталдарын көрсөтпөйт.
Лицензия: Creative Commons Attribution-NonCommercial-NoDerivatives 4.0 International — CC BY-NC-ND 4.0.
Лицензиянын визуалдык таасири: Лицензия adapted material бөлүшүүгө уруксат бербегендиктен, Verianla HTML булак фигураларын өзгөртүлгөн/адаптацияланган түрдө кайра жаратпайт. Макала ичиндеги SVG лер текстте ачык сүрөттөлгөн илимий фактылардан көз карандысыз композицияда түзүлгөн.
Негизги тармак: Zero-Trust Network Architecture, anomaly detection, autonomous recovery, deep learning, reinforcement learning жана trust scoring.
Негизги модель: Autoencoder-LSTM-RL-Trust негизиндеги интеграцияланган framework.
Streaming компоненттери: Apache Kafka жана Apache Flink.
Anomaly компоненттери: Autoencoder, LSTM, attention, ensemble shallow autoencoders, dynamic thresholding, Mahalanobis-distance контексти жана Energy-Based Model ыкмасы.
Trust компоненттери: Response reliability, authentication strength/frequency, fault history, decay, normalization, deviation жана trusted/suspicious/untrusted node classification.
Recovery компоненттери: Trust-ranked node selection, compatibility scoring, traffic rerouting, node isolation, role reassignment, load redistribution, policy update, service redeployment жана reinforcement-learning feedback.
Federated learning статусу: Framework архитектурасына privacy-preserving distributed adaptation үчүн киргизилген; булак ири масштабдагы federated edge deployment эксперименттери келечекте жүргүзүлөрүн билдирет.
Негизги маалымат топтомдору: CIC-IDS-2017/CICIDS жана NSL-KDD.
Маалымат жеткиликтүүлүгү: Булак dataset тер public repository аркылуу жеткиликтүү экенин билдирет жана CIC-IDS-2017 менен NSL-KDD үчүн Kaggle шилтемелерин берет.
Attack classes: DDoS, Unauthorized Access жана Data Exfiltration.
Жалпы system-level result: %97 anomaly detection accuracy; %96 autonomous recovery success; %93 downtime reduction.
DDoS жыйынтыгы: F1-score 0,965; жыйынтык бөлүмүндө MTTD 1,6 s.
MTTR: Figure 20/Conclusion контекстинде 1,8 s.
Table 7 proposed result: %97 detection accuracy; %2,4 FPR; 48 ms detection latency; %95 scalability; complexity 6/10; 160 MB resource usage.
Table 8 proposed result: 90 ms recovery time; %96 success; %93 self-adaptivity; %93 downtime reduction; %96 policy compliance; 10/10 learning efficiency.
Memory simulation: Proposed method үчүн 1.000N-5F, 1.000N-20F, 10.000N-5F жана 10.000N-20F сценарийлеринде тиешелүүлүгүнө жараша 160 MB, 200 MB, 780 MB жана 910 MB колдонуу билдирилген.
Confusion-matrix чектөөсү: Көп класстуу attack-type confusion matrix жалпы %97 system-level detection accuracy өзү эмес.
Hyperparameter reproducibility чектөөсү: Булак hyperparameter деталдары киргизилгенин айтса да, жарыяланган PDF де learning rate, batch size, epoch, hidden-layer size жана split катыштарын толук сандык таблица түрүндө бербейт.
Формула көрсөтүү маселеси: PDF Section 3.2 де Mahalanobis anomaly-score формуласы, Section 3.3 тө time-decaying trust-update формуласы болушу күтүлгөн жерде теңдеме көрүнбөйт. Бул жетишпеген элементтер Verianla тарабынан божомол менен толукталган эмес.
Булак ичиндеги CICIDS айырмасы: Table 5 proposed accuracy 0,961; Discussion 5.1 accuracy 0,950.
Булак ичиндеги trust-ablation айырмасы: Table 6 without-trust F1 = 0,939; Discussion 5.3 “F1 score of 3.6” деп жазат.
Булак ичиндеги recovery метрика айырмасы: Table 3–4 recovery latency 2,3 s; Figure 20/Conclusion MTTR 1,8 s; Table 8 recovery time 90 ms. Булак булар бир эле өлчөө протоколу экенин көрсөтпөйт.
Каржылоо: Deanship of Scientific Research, Vice Presidency for Graduate Studies and Scientific Research, King Faisal University, Saudi Arabia; Grant No. KFU262842.
Этика: Ethics approval and consent to participate — Not Applicable.
Consent for publication: Not Applicable.
Кызыкчылыктардын кагылышы: Авторлор competing interests жок экенин билдиришет.
Авторлордун салымы: Sultan Ahmad, Sami Morsi, Rajit Nair жана Hasan Alkahtani адабиятты карап чыгуу жана methodology; Theyazn H. H. Aldhyani, Sultan Ahmad жана Hikmat A. M. Abdeljaber formal analysis, data collection жана investigation; Hikmat A. M. Abdeljaber, Theyazn H. H. Aldhyani жана Sultan Ahmad initial drafting жана statistical analysis; Sami Morsi, Rajit Nair жана Hasan Alkahtani supervision милдеттерин аткарган. Булак ошондой эле бардык авторлор система жана manuscript development га салым кошуп, final manuscript ти бекиткенин билдирет.
Негизги методологиялык чектөө: Учурдагы evaluation benchmark жана simulation негизинде; live enterprise-scale Zero-Trust deployment текшерүүсү жүргүзүлгөн эмес.
Келечектеги изилдөө: Enterprise real-time ZTNA deployment, large-scale federated edge experimentation, federated adaptive optimization, graph-aware trust propagation, lightweight edge architectures жана live software-defined Zero-Trust telemetry validation.
Пикир калтырыңыз
E-mail дарегиңиз жарыяланбайт. Милдеттүү талаалар * менен белгиленген