


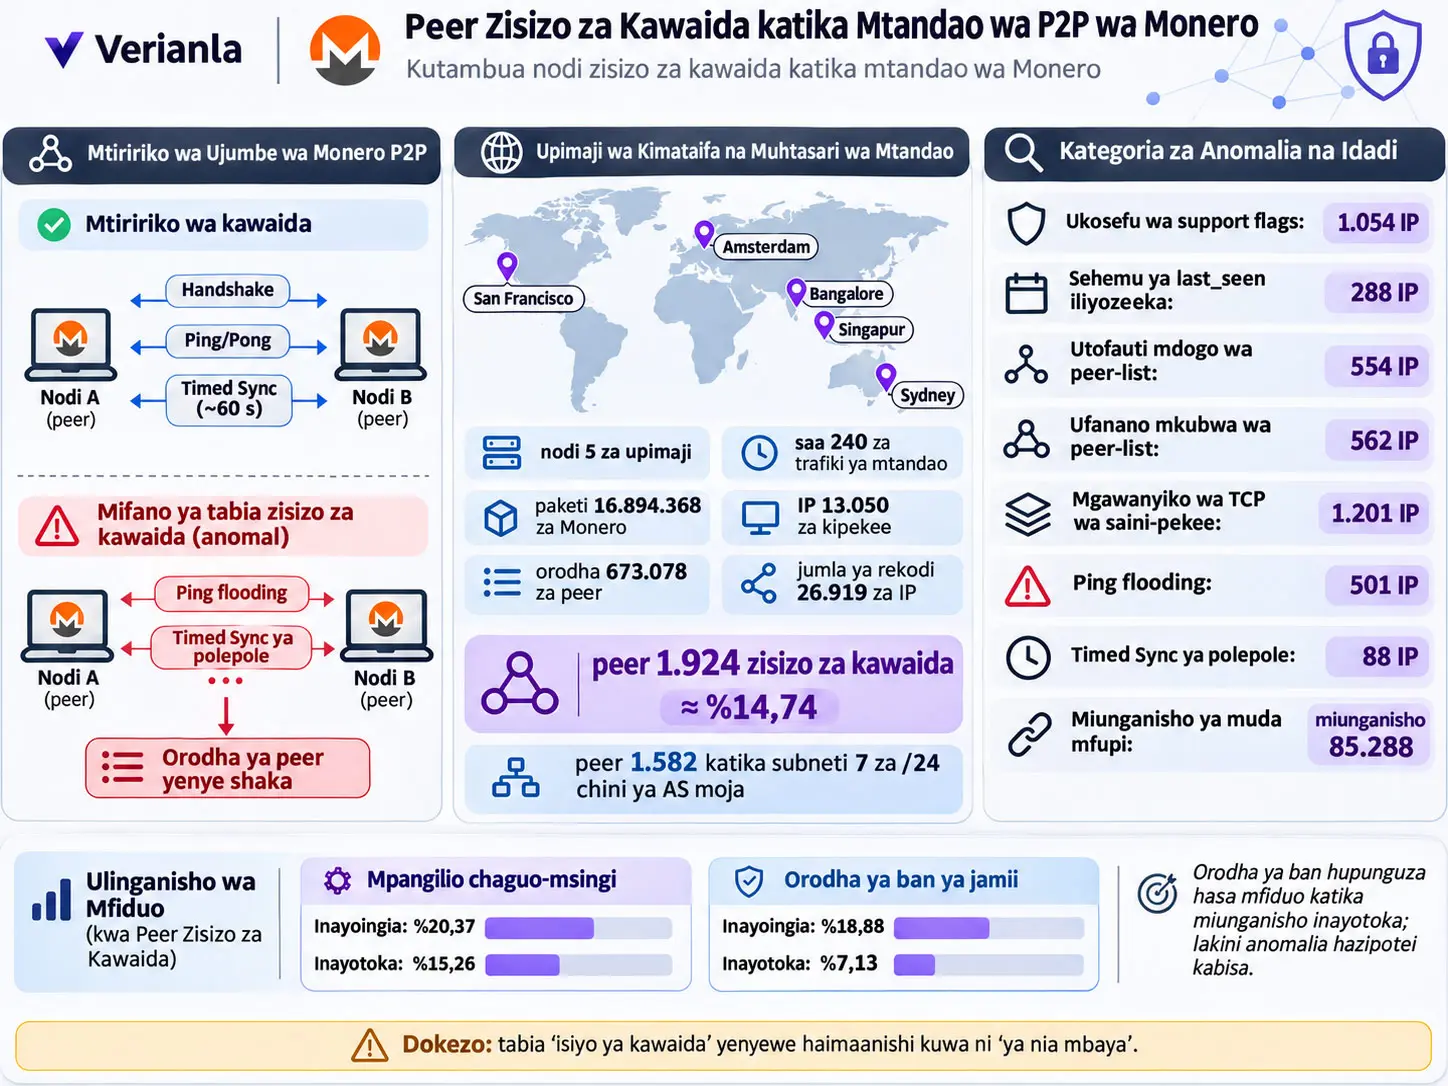
Mfumo wa uchunguzi wa peers zisizo za kawaida katika mtandao wa P2P wa Monero ni mbinu ya usalama wa mtandao na uchunguzi wa kidijitali wa mtandao inayojaribu kubaini tabia zisizo za kawaida kwa kulinganisha sehemu za itifaki za peers, maudhui ya ujumbe, mpangilio na muda wa ujumbe, nafasi zao katika muundo wa mtandao na sifa za utambulisho wa nodi na tabia ya kawaida ya Monero. Utafiti ulikusanya jumla ya saa 240 za trafiki ya mtandao wa P2P kutoka nodi tano za kipimo za Monero zilizokuwa zikifanya kazi San Francisco, Amsterdam, Bangalore, Singapore na Sydney; ukachunguza pakiti 16.894.368 za Monero, IP 13.050 za kipekee zilizounganishwa moja kwa moja, orodha 673.078 za peer na jumla ya anwani 26.919 za IP zilizotolewa kutoka kwenye orodha hizo.
Katika utafiti wa arXiv v1 uliopakiwa, iliripotiwa kuwa IP 1.924 kati ya anwani 13.050 za kipekee zilizounganishwa moja kwa moja zilionyesha angalau tabia moja isiyo ya kawaida, na idadi hiyo ililingana na %14,74 ya mtandao ulioweza kuonekana na nodi za kipimo. Utafiti pia uliripoti kuwa subnet saba za /24 chini ya Autonomous System moja zilikuwa na jumla ya peers 1.582 za kipekee na kwamba miundombinu hiyo ilionekana katika sehemu kubwa ya madarasa tofauti ya anomalia.
Watafiti hawakutengeneza tu “orodha ya IP mbaya”. Madarasa matatu makuu ya anomalia katika kiwango cha itifaki yalifafanuliwa: ukiukaji wa sintaksia, kutofautiana kwa maudhui na mikengeuko ya mifumo ya tabia. Haya yaliongezewa dalili za uwekeaji katikati/uundaji wa makundi katika muundo wa mtandao pamoja na sifa za nodi kama peer identifier, IP na Autonomous System. Kwa hivyo lengo lilikuwa kutathmini tabaka tofauti za uchunguzi kwa pamoja badala ya kutegemea ishara moja ya hitilafu.
Miongoni mwa tabia zilizopimwa kulikuwa na IP 1.054 ambazo hazikutuma sehemu ya support_flags wakati wa handshake, IP 288 zilizokuwa zikiendelea kutuma sehemu ya last_seen iliyostaafishwa, IP 1.201 zilizoonyesha muundo usio wa kawaida wa TCP fragmentation, IP 554 zenye peer-list diversity ndogo, IP 562 zenye peer-list similarity kubwa, IP 88 zilizochelewesha ujumbe wa Timed Sync kwa namna isiyo ya kawaida na IP 501 zilizozalisha Ping flooding.
Kikomo muhimu zaidi cha tafsiri ya utafiti ni hiki: “isiyo ya kawaida” si sawa na “ya nia ovu”. Waandishi hawana data ya ground-truth inayoweka kila IP kwa uhakika kama mshambuliaji au isiyo na hatia. Matumizi ya VPN, matatizo ya mtandao au mipangilio maalum ya peering yanaweza kutoa maelezo halali kwa baadhi ya mikengeuko. Hitimisho imara la utafiti ni kwamba peers nyingi zilipimwa zikikengeuka kwa utaratibu kutoka tabia ya jumla ya mtandao wa Monero; si kwamba kila peer isiyo ya kawaida imethibitishwa kuwa mshambuliaji.
Kwa nini mtandao wa P2P wa Monero ni muhimu?
Vipengele vya faragha vya Monero havitegemei tu mifumo ya kriptografia kwenye blockchain. Jinsi transaction inavyoenezwa kwenye mtandao, nodi gani zinaunganishwa nayo na kiwango ambacho topolojia ya mtandao inaweza kuonekana pia vinaweza kuathiri mipaka ya vitendo ya faragha ya mtumiaji.
Mtandao wa peer-to-peer au mtandao wa P2P ni modeli ya mtandao ambamo nodi nyingi sawa huwasiliana moja kwa moja badala ya kupitia seva moja kuu. Nodi za Monero hushiriki transactions mpya, blocks na taarifa kuhusu peers wengine wa mtandao kupitia tabaka hili la mawasiliano.
Utafiti unalenga hasa tabaka la mtandao. Lengo si kuvunja muundo wa cryptographic primitives wa Monero; ni kutambua peers wanaotenda tofauti na nodi za kawaida za Monero kupitia trafiki ya mtandao.
Levin protocol, Handshake na Timed Sync hufanyaje kazi?
Monero hutumia itifaki maalum iitwayo Levin protocol katika mawasiliano ya P2P. Mtiririko mkuu wa ujumbe uliochunguzwa katika chanzo una Handshake, Ping/Pong na mawasiliano ya mara kwa mara ya Timed Sync.
Node A inapohitaji kuunganisha na Node B, hutuma Handshake Request. Ujumbe huu unaweza kuwa na network ID, peer ID, listening port yake, support flags na taarifa za payload. Node B inapokubali muunganisho, hurudisha taarifa zake za node/payload pamoja na peer list inayoweza kuwa na hadi peers 250.
Ikiwa nodi inatangaza kuwa inaweza kukubali incoming connection, utaratibu wa Ping/Pong hutumiwa kuthibitisha upatikanaji huo.
Baada ya muunganisho kuanzishwa, pande zote mbili hutuma ujumbe wa Timed Sync kwa mizunguko ya takriban sekunde 60. Timed Sync response inaweza kubeba hadi rekodi 250 za peer kutoka white list ya ndani ya nodi.
Katika usimamizi wa peer-list wa ndani wa Monero, kwa mujibu wa uwezo uliotajwa katika chanzo:
- white list inaweza kuwa na hadi peers 1.000,
- gray list inaweza kuwa na hadi peers 5.000
. Peers wapya wanaojulikana kupitia peer-list exchange huongezwa kwanza kwenye gray list. Nodi inaweza kuchagua peer mmoja kwa nasibu kutoka gray list takriban kila sekunde 60 na kukagua upatikanaji wake kwa Ping; peer anayefaulu anaweza kuhamishwa kwenye white list.
Dandelion++ hufanya nini?
Tabaka la transaction propagation la Monero linaelezwa katika chanzo kwa Dandelion++. Utaratibu huu ni mbinu ya uenezaji ya hatua mbili inayolenga kufanya iwe vigumu kufuatilia moja kwa moja chanzo cha transaction kupitia mtandao.
Hatua ya kwanza ni stem phase. Badala ya transaction kutangazwa moja kwa moja kwa mtandao mzima, husonga kupitia nodi za relay katika privacy subgraph iliyobainishwa.
Nodi ya kati inaweza kuendelea kupeleka transaction kwa nodi nyingine za relay au kubadilika kwenda fluff phase. Katika hatua ya Fluff, transaction huenezwa kwa mtandao mpana kwa mbinu ya kawaida ya diffusion.
Utafiti huu haukupima wenyewe kwa majaribio kiwango cha kutokujulikana cha algorithimu ya Dandelion++. Viwango maalum vya mshambuliaji na matokeo ya anonymity-set yaliyotolewa katika sehemu ya Privacy Guarantee yalichukuliwa kutoka utafiti wa awali; tofauti hii lazima ihifadhiwe wakati wa kutafsiri matokeo.
“Peer Nodi Isiyo ya Kawaida” Inamaanisha Nini katika Mtandao wa P2P wa Monero?
Katika utafiti huu, peer nodi isiyo ya kawaida ni peer ambayo sehemu za ujumbe zinazoonekana katika mtandao wa Monero, ulinganifu wa maudhui, mpangilio au muda wa ujumbe, tabia yake katika muundo wa mtandao au sifa za utambulisho wake hukengeuka wazi kutoka tabia ya normal/baseline iliyofafanuliwa katika chanzo; uainishaji huu pekee hauonyeshi kwamba peer ni ya nia ovu.
Msingi wa kihisabati wa mfumo wa uchunguzi
Waandishi hufafanua mtandao wa P2P kama:
\[ G=(V,E) \]
.
\(V\) ni seti ya peers. \(E\subseteq V\times V\) ni seti ya miunganisho yenye mantiki ya pande mbili.
Kila:
\[ e\in E \]
muunganisho hubeba mfuatano wa ujumbe uliopangwa kwa wakati:
\[ \mathcal{M}_e= \langle m_1,m_2,\ldots,m_k\rangle. \]
Kila ujumbe una aina kutoka seti \(\mathcal{T}\) inayojumuisha protocol message type zote.
Mlinganyo 1: Anomalia ya sintaksia
Katika chanzo, sharti linaloeleza ulinganifu wa ujumbe na sehemu za itifaki zinazohitajika na kuruhusiwa ni:
\[ \operatorname{SynAnom}(m) = \mathcal{F}_{req}(t) \not\subseteq \operatorname{dom}(\phi_m) \;\lor\; \operatorname{dom}(\phi_m) \not\subseteq \left( \mathcal{F}_{req}(t) \cup \mathcal{F}_{opt}(t) \right). \tag{1} \]
Fomula inahesabu nini? Hukagua kama ujumbe umekosa mojawapo ya sehemu zinazohitajika na itifaki au kama unabeba sehemu isiyotarajiwa nje ya sehemu zinazohitajika/hiari zilizofafanuliwa.
\(\mathcal{F}_{req}(t)\): seti ya sehemu zinazohitajika kwa aina ya ujumbe \(t\).
\(\mathcal{F}_{opt}(t)\): seti ya sehemu za hiari kwa aina ya ujumbe \(t\).
\(\operatorname{dom}(\phi_m)\): seti ya sehemu zilizopo kweli katika ujumbe \(m\).
Ikiwa sharti la kwanza ni kweli, angalau moja ya sehemu zinazohitajika haipo. Ikiwa sharti la pili ni kweli, ujumbe una sehemu iliyo nje ya sehemu zinazohitajika au za hiari zinazoruhusiwa.
Ukaguzi huu unalenga kunasa mikengeuko ya wazi ya protocol-specification kama missing required field, unexpected/deprecated field na malformed structure. Hata hivyo hauwezi peke yake kunasa ujumbe ambao sintaksia yake ni sahihi kabisa lakini una mashaka kwa maudhui au muda.
Mlinganyo 2: Anomalia ya maudhui
Kwa ujumbe halali kimuundo lakini usio thabiti kwa maudhui, chanzo kinatoa:
\[ \operatorname{ContAnom}(m) = \delta_t(c_m,\mathcal{B}_t)\ge\tau_t \;\lor\; \rho_t \left( \{m\}\cup \mathcal{M}^{(m)}_{cross,t} \right) \notin [\tau^t_{c,min},\tau^t_{c,max}]. \tag{2} \]
sharti.
\(c_m\): maudhui ya ujumbe.
\(\mathcal{B}_t\): baseline ya maudhui yanayotarajiwa kwa aina ya ujumbe \(t\).
\(\delta_t\): kazi inayopima mkengeuko wa maudhui yaliyoonekana kutoka baseline.
\(\tau_t\): kizingiti cha mkengeuko wa maudhui.
\(\rho_t\): kipimo cha cross-peer correlation kati ya ujumbe wa aina moja kutoka peers tofauti.
\(\mathcal{M}^{(m)}_{cross,t}\): seti ya kulinganisha ya ujumbe wa aina moja uliopokelewa kutoka peers tofauti.
\([\tau^t_{c,min},\tau^t_{c,max}]\): masafa ya correlation yanayotarajiwa kwa aina ya ujumbe.
Ikiwa maudhui yako mbali vya kutosha na baseline au correlation kati ya peers inatoka nje ya masafa yanayotarajiwa, ujumbe unaweza kutathminiwa kama anomalia ya maudhui.
Mlinganyo 3: Anomalia ya tabia
Tathmini ya muunganisho na tabia ya peer kupitia mfuatano wa ujumbe, muundo wa muunganisho na muda:
\[ \operatorname{BehavAnom}(e,v) = \operatorname{sequence}(\mathcal{M}_e) \notin \mathcal{S}_{standard} \;\lor\; \delta(E^v,\mathcal{B}_{conn})>\tau_{conn} \;\lor\; \left| \operatorname{timings}(\mathcal{M}^t_e) - \operatorname{timing}^{t}_{standard} \right| > \epsilon_t. \tag{3} \]
\(\operatorname{sequence}(\mathcal{M}_e)\): mfuatano wa message-type katika muunganisho.
\(\mathcal{S}_{standard}\): seti ya mifuatano ya kawaida ya ujumbe.
\(E^v\): miunganisho ya peer \(v\).
\(\mathcal{B}_{conn}\): baseline ya tabia ya muunganisho.
\(\delta(E^v,\mathcal{B}_{conn})\): mkengeuko wa muundo wa muunganisho wa peer kutoka baseline.
\(\tau_{conn}\): kizingiti cha mkengeuko wa muunganisho.
\(\operatorname{timings}(\mathcal{M}^t_e)\): muda/frequency iliyozingatiwa katika muunganisho \(e\) kwa aina ya ujumbe \(t\).
\(\operatorname{timing}^{t}_{standard}\): muda wa kawaida wa aina hiyo ya ujumbe.
\(\epsilon_t\): uvumilivu wa muda unaokubalika kwa aina ya ujumbe.
Mlinganyo huu unaunganisha madarasa matatu ya tabia katika sharti moja la kimantiki: mpangilio wa ujumbe usio wa kawaida, muundo wa muunganisho usio wa kawaida au mkengeuko mkubwa kuliko unaotarajiwa wa muda.
Kwa nini uchanganuzi wa muundo wa mtandao na node attribute ni tabaka tofauti?
Protocol-level anomaly huangalia jinsi ujumbe au muunganisho unavyokengeuka kutoka umbo linalotarajiwa. Uchanganuzi wa muundo wa mtandao hujaribu kuchunguza usambazaji katika mtandao mzima badala ya ujumbe mmoja.
Waandishi hutumia hasa dhana mbili za graph-theoretic:
- Centrality anomalies: baadhi ya nodi kuwa na idadi isiyo ya kawaida ya miunganisho au mahusiano ya promotion,
- Community detection: makundi yasiyo ya kawaida yanayoweza kuashiria uwezekano wa deployment iliyoratibiwa.
Katika tabaka la node attribute, hutathminiwa jinsi sifa kama anwani ya IP, peer identifier, taarifa za RPC, pruning seed na Autonomous System zinavyojirudia au kuunda makundi katika miunganisho tofauti.
Dalili za Peer-List Poisoning Zilitafutwaje?
Utafiti haukuchunguza peer-list poisoning kwa saini moja inayothibitisha moja kwa moja nia ya mshambuliaji, bali kupitia utofauti mdogo usio wa kawaida wa /24 subnet katika orodha za rekodi 250, Jaccard similarity kubwa kati ya orodha za peers tofauti, promotion kupita kiasi kwa miundombinu ileile na mwingiliano wa viashiria hivyo katika makundi maalum ya IP/AS.
Peer-list diversity
Katika utaratibu wa peer discovery wa Monero, jibu la Timed Sync au Handshake linaweza kubeba hadi peer entry 250. Utafiti uliingiza katika uchanganuzi wa diversity orodha kamili pekee, yaani zenye rekodi 250.
Diversity ni uwiano wa idadi ya /24 subnet za kipekee katika orodha kwa jumla ya peers:
\[ Diversity = \frac{ \text{benzersiz /24 subnet sayısı} }{ \text{peer sayısı} }. \]
Kauli hii si mlinganyo wenye namba katika chanzo; ni uwasilishaji wa kihisabati wa wazi wa ufafanuzi wa diversity katika maelezo ya mbinu.
Thamani inapokaribia 1, usambazaji wa peers kwenye /24 subnet tofauti huongezeka. Thamani ndogo inaonyesha kuwa IP nyingi zimekusanyika katika subnet chache.
Anomaly threshold ya waandishi:
\[ Diversity<0.04 \]
ilichaguliwa. Kwa peers 250:
\[ 250\times0.04=10. \]
Kwa hiyo kizingiti kinamaanisha peers 250 wako ndani ya /24 subnet chini ya 10.
Katika Source Figure 2 pia:
\[ Diversity<0.028 \]
inaelezwa kuwa kuna kundi dhahiri la orodha karibu na thamani hiyo, linalolingana na peers 250 kujikusanya katika subnet chini ya saba.
Kutokana na uchanganuzi huu:
- IP 554 za kipekee zilionyesha muundo wa peer-list diversity ndogo,
- IP hizi zilijikita katika Autonomous System 1 pekee.
Jaccard similarity ni nini?
Standard Jaccard similarity coefficient ilitumika kupima kiwango ambacho orodha za peers tofauti zinaingiliana. Ufafanuzi wa dhana kwa seti mbili:
\[ J(A,B) = \frac{|A\cap B|}{|A\cup B|}. \]
Mlinganyo huu si mlinganyo wa utafiti wenye namba katika chanzo; ni ufafanuzi wa kufundishia wa kipimo cha kawaida cha Jaccard kilichotumika katika utafiti.
\(J=0\) humaanisha hakuna kipengele cha pamoja katika seti mbili; \(J=1\) humaanisha seti hizo zinafanana kabisa.
Chanzo kinaripoti kuwa katika %99 ya jozi zote tofauti za peer-list, IP-level Jaccard similarity iko chini ya 0,2. Kwa kutambua persistent anomaly, threshold:
\[ J>0.3 \]
ilichaguliwa na sharti likawekwa kwamba IP hiyo hiyo ionekane juu ya kizingiti hicho angalau mara mbili.
Kutokana na hilo:
- IP 562 za kipekee zilionyesha mara kwa mara similarity zaidi ya 0,3,
- zilikuwa ndani ya AS 5 za kipekee.
Chanzo kinaripoti kuwa katika baadhi ya jozi za peer-list kulikuwa na overlap zaidi ya %90 katika raw IP representation na perfect overlap katika /24 subnet representation.
| Uchanganuzi | Kizingiti/uchunguzi wa chanzo | Matokeo | Kikomo cha tafsiri |
|---|---|---|---|
| Peer-list diversity | <0,04 | 554 IP, 1 AS | Utofauti mdogo unaweza kuwa kiashiria cha uratibu; si ushahidi wa nia ovu peke yake. |
| Kundi lenye msongamano wa low-diversity katika Figure 2 | <0,028 | Humaanisha subnet chini ya 7 kati ya peers 250. | Kwa kuwa thamani ghafi za bin za histogram hazijatolewa, usambazaji haujazalishwa upya. |
| Peer-list Jaccard similarity | >0,30 na angalau marudio mawili | 562 IP, 5 AS | Inaendana na shared source au deployment iliyoratibiwa; si maelezo pekee. |
| Peer-list similarity ya jumla | %99 yake <0,20 | Jozi nyingi za peer-list zina overlap ndogo. | Idadi ndogo ya hali za high-overlap zilichunguzwa hasa. |
Syntactic anomalies: support_flags omission
Katika Monero, sehemu ya support_flags imewashwa kwa chaguo-msingi tangu 2018. Utafiti ulitambua peers ambazo hazikutuma sehemu hii wakati wa Handshake.
Matokeo:
- IP 1.054 za kipekee,
- AS 80 za kipekee,
- sequence 177.853 za ziada za Support Flags Request.
Waandishi wanaeleza kuwa tabia hii inaweza kumaanisha sehemu hiyo imewekwa wazi kuwa 0 au inaweza kuashiria custom/non-standard client implementation.
Sehemu ya deprecated last_seen
Peers zilizoendelea kutuma sehemu ya timestamp ya last_seen ambayo ilikuwa imeondolewa hapo awali kutoka rekodi za peer-list za Monero:
- IP 288 za kipekee,
- 1 AS
zilitambuliwa.
Chanzo kinaeleza kuwa thamani za timestamp zilizoonekana zilikuwa na mwonekano wa placeholder thabiti, jambo linalolingana na uwezekano wa implementation ya zamani/custom.
Signature-only TCP fragmentation
Kugawanyika kwa pakiti za TCP kwa sababu ya kikomo cha Maximum Transmission Unit ni tabia ya kawaida ya mtandao. Hata hivyo, MTU fragmentation ya kawaida inahitaji ukubwa wa pakiti uweze kubadilika kulingana na hali ya mtandao.
Katika utafiti, ilionekana kuwa baadhi ya peers ziliweka tu taarifa ya 8-byte signature ya Monero katika pakiti ya kwanza ya kila reassembled message, ikijumuisha hata ujumbe ambao ungeweza kutumwa katika pakiti moja.
Muundo huu:
- IP 1.201 za kipekee,
- 5 AS
uligunduliwa.
Waandishi wanahusisha kupatikana kwa mifumo mingi inayofanana chini ya AS chache na uwezekano wa common/custom network tooling.
Tabia ya kawaida ya muunganisho
Baseline kuu ya uchanganuzi wa tabia ni muunganisho unaoanza na Handshake na kuendelea kwa mizunguko ya Timed Sync request/response ya takriban sekunde 60.
Katika data iliyochunguzwa:
- jumla ya TCP connection 181.091 zilipatikana,
- 4.265 kati yake zilitolewa kwa sababu ya incomplete connection data,
- wastani wa connection duration ulikuwa sekunde 364,61,
- mediana ya duration ilikuwa sekunde 0,54 pekee,
- wastani wa idadi ya command kwa connection ulikuwa 93,14,
- mediana ya idadi ya command ilikuwa 4 pekee
iliripotiwa.
Tofauti kubwa sana kati ya wastani na mediana inatokana na kuwepo kwa miunganisho mingi sana ya muda mfupi katika dataset.
Short-lived connections na Handshake probing
Utafiti ulitambua:
miunganisho 85.288
iliyofungwa ndani ya chini ya sekunde moja baada ya kuanzishwa.
Wakati vyanzo vinavyojirudia vya miunganisho hii vilipoangaliwa:
- IP 10 ziliunda short-lived connection zaidi ya kumi,
- zilisambazwa katika AS 7
ilibainika.
Hasa, anwani moja ya IP ilihusika na miunganisho 65.340 iliyodumu chini ya sekunde moja.
Kwa sababu miunganisho inakamilisha Handshake, inawezekana kupata kwa haraka hadi peer entry 250 katika Handshake response. Waandishi wanajadili kwamba tabia hii inaweza kuendana na madhumuni ya topology probing au reconnaissance. Hata hivyo, kauli “inaweza kuendana” si ushahidi wa moja kwa moja wa nia ya mshambuliaji.
Throttled Timed Sync
Frequency ya kawaida ya Timed Sync inatarajiwa kuwa takriban sekunde 60. Chanzo kilipata mediana ya measured Timed Sync interval katika miunganisho yote kuwa:
sekunde 61,02
.
Ili kuvumilia tofauti za kawaida kama network latency au computational load:
- miunganisho iliyodumu angalau dakika 10 pekee,
- average Timed Sync interval >90 sekunde
ilitumika kama masharti ya anomaly threshold.
Matokeo:
- miunganisho 536 ilionyesha average frequency zaidi ya sekunde 90,
- IP 88 ziliendeleza miunganisho ya throttled Timed Sync,
- IP hizi zilisambazwa katika AS 56.
Chanzo kinaonyesha katika Figure 5 marudio ya Timed Sync ya takriban dakika mbili na, kama mfano uliokithiri, marudio ya takriban dakika kumi.
Ping flooding
Katika mtiririko wa kawaida wa itifaki, incoming peer hujibu Ping iliyotumwa kwake na nodi ya ndani. Katika utafiti, ilionekana kuwa baadhi ya incoming peers badala yake zilituma Ping nyingi kupita kiasi kwa nodi ya kipimo.
Ndani ya saa 24:
- connection 2.900 za Ping flooding,
- IP chanzo 501,
- 1 AS
zilitambuliwa.
Peers nyingi kati ya hizi hazikujibu Timed Sync request ya kwanza iliyotumwa na nodi ya kipimo takriban sekunde 60 baadaye, na connection ilifungwa baada ya takriban sekunde 120 za inactivity.
Anomalia za peer identifier
Monero peer identifier ni kitambulisho kinachozalishwa kwa nasibu nodi inapoanza kufanya kazi. Nodi hutumia ID hiyo hiyo wakati wote wa runtime. Baada ya reboot, ID mpya huzalishwa; matumizi ya tena ya ID ya zamani hayatarajiwi.
Hata hivyo IP inaweza kubadilika. Kwa sababu ya ISP mapping au VPN, peer ID hiyo hiyo inaweza kuhusishwa na IP tofauti. Kwa hiyo uchunguzi wa “IP moja ina ID nyingi” peke yake si ushahidi wa shambulio.
Waandishi, wakitumia temporal constraint na network-wide correlation, wanaripoti:
- anomalia ya muda wa ID announcement katika IP 635, AS 150,
- pamoja na IP 265 zilizokusanyika katika IP-ID cluster 5 tofauti, AS 33
.
Kwa kuwa %88 ya Connected IP zilitangaza identifier moja pekee, makundi mengi na ya pande mbili ya IP-ID yalikuwa mkengeuko dhahiri kutoka baseline ya jumla.
Promotion topology ni nini?
Kwa sababu Monero hujaribu kuficha topolojia yake halisi, utafiti haudai kwamba ulitoa moja kwa moja grafu ya miunganisho halisi. Badala yake, grafu iliyoelekezwa iitwayo promotion topology ilifafanuliwa.
IP source node inayotuma ujumbe wa peer-list hutengeneza directed edge kwenda kila IP inayotambulisha katika orodha.
Grafu hii si grafu ya kimwili ya miunganisho ya wakati halisi; ni promotion graph inayoonyesha peer gani “ilitambulisha” peers gani wengine ndani ya mtandao.
Katika chanzo:
- wastani wa in-degree: 957,66,
- mediana ya in-degree: 8,
- peers 3: in-degree zaidi ya 28.000
zimeripotiwa.
Tofauti kubwa kati ya wastani na mediana inaendana na idadi ndogo ya node kufikia idadi kubwa sana ya promotion. Chanzo kinaeleza kuwa node hizi tatu si Monero seed node.
Subnet saturation na kiashiria cha deployment iliyowekwa katikati
/24 IPv4 subnet moja kinadharia ina anwani 256. Katika chanzo inaelezwa kuwa baadhi ya /24 subnet zilionekana zimejaa kabisa kwa IP 255 katika data ya peer-list promotion.
Iliripotiwa kwamba subnet saba za /24 ziko chini ya AS moja na kwamba chini ya AS hiyo:
peers 1.582 za kipekee
zilitambuliwa.
Peers hizi ziliwakilishwa katika anomaly category zote zilizochunguzwa katika chanzo isipokuwa Timed Sync throttling.
Waandishi wanahusisha mwingiliano wa peers wengi hivyo na anomaly pattern mbalimbali chini ya miundombinu ileile ya AS na subnet na uwezekano wa deployment iliyowekwa katikati inayosimamiwa na entity moja.
Hii haimaanishi kwamba utambulisho wa mwendeshaji umebainishwa moja kwa moja. Utafiti unafanya inferensi ya uhusiano wa udhibiti kutokana na tabia ya miundombinu.
Mbinu na Matokeo ya Utafiti
Mpangilio wa ukusanyaji wa data
| Kipengee | Taarifa iliyotolewa katika chanzo |
|---|---|
| Idadi ya nodi za kipimo | 5 |
| Maeneo | San Francisco, Amsterdam, Bangalore, Singapore, Sydney |
| Port ya Monero | 18080 |
| Default configuration | 12 outgoing connection, hakuna ban list |
| Community configuration | 32 outgoing connection, community ban list iliyopakiwa mapema |
| Kila configuration | Saa 24 kwenye kila node |
| Jumla ya kipimo | Saa 240 |
| Pakiti za Monero | 16.894.368 |
| IP za kipekee zilizounganishwa moja kwa moja | 13.050 |
| Peer list | 673.078 |
| Jumla ya IP zilizopatikana kutoka peer list | 26.919 |
| Packet analysis | Wireshark 4.4.7 |
| Muundo wa data | PCAP |
Tatizo la tarehe ndani ya chanzo: Katika sehemu ya Method timeframe imeandikwa “02/28/2025–02/30/2025”. 30 Februari si tarehe halali ya kalenda. Katika mihimili ya Source Figure 10 na Figure 11 zinaonekana tarehe za Juni 2025. Kwa sababu taarifa hizi mbili hazilingani kikamilifu, Verianla haikadirii na kubadilisha tarehe sahihi.
Matokeo ya pamoja ya aina za anomalia
| Anomalia / kipimo | Matokeo ya IP au connection | Taarifa ya AS | Tafsiri ya chanzo |
|---|---|---|---|
| Support flags omission | 1.054 IP; sequence 177.853 za ziada za Support Flags request | 80 AS | Inaendana na implementation ya protocol ya zamani au custom |
| Deprecated last_seen | 288 IP | 1 AS | Kiashiria cha outdated/custom implementation |
| Signature-only TCP fragmentation | 1.201 IP | 5 AS | Uwezekano wa common/custom network tool |
| Low peer-list diversity | 554 IP | 1 AS | Clustering isiyo ya kawaida katika subnet chache |
| High peer-list similarity | 562 IP | 5 AS | Inaendana na uratibu au shared peer-list source |
| Short-lived connections | 85.288 connection; IP 10 zenye marudio zaidi ya kumi; IP moja 65.340 connection | IP 10 zinazojirudia katika jumla ya AS 7 | Uwezekano wa probing/reconnaissance unajadiliwa |
| Throttled Timed Sync | 536 connection; 88 IP | 56 AS | average interval zaidi ya sekunde 90 |
| Ping flooding | 2.900 connection; 501 IP | 1 AS | Inaendana na network overhead / reconnaissance au resource exhaustion |
| Peer-ID temporal anomaly | 635 IP | 150 AS | Mkengeuko kutoka peer-ID lifecycle ya kawaida |
| Uchanganuzi wa IP-ID cluster | 265 IP; 5 cluster | 33 AS | Kukusanyika kwa pande mbili kwa ID na IP nyingi |
Kwa jumla peers wangapi waliainishwa kuwa si wa kawaida?
Chini ya Default configuration, kati ya:
\[ 13{,}050 \]
IP za kipekee zilizounganishwa moja kwa moja:
\[ 1{,}924 \]
IP ziliingia katika angalau anomaly category moja.
Uwiano:
\[ \frac{1{,}924}{13{,}050} \times100 \approx 14.74\%. \]
Kwa hiyo chanzo kinaainisha takriban %14,74 ya mtandao ambao nodi za kipimo ziliweza kuona moja kwa moja kuwa si wa kawaida.
Preprint abstract pia inatoa namba %13,19 katika mabano kwa kauli “reachable peers”; hata hivyo hesabu kuu ya Section 5.2 inaelezwa wazi kupitia 1.924 / 13.050 = %14,74. Uwiano huo miwili wa chanzo haukutumiwa kwa kubadilishana.
Peers zisizo za kawaida zimeenea kiasi gani katika peer list?
Waandishi wanaripoti kuwa full peer list zote zilikuwa na angalau non-standard peer mmoja.
Uwiano wa wastani wa peers zisizo za kawaida katika peer list inayotangazwa na peer:
%16,93
ulihesabiwa.
Matokeo haya yanaonyesha kuwa miundombinu iliyoainishwa kuwa anomalous inaonekana kwa upana si tu katika ujirani wa moja kwa moja wa measurement node fulani, bali pia ndani ya data za peer discovery.
Community Ban List Ilipunguza kwa Kiasi Gani Mfiduo kwa Peer Anomalous?
Katika jaribio la v1 lililopakiwa, configuration iliyotumia community ban list na 32 outgoing connection ilipunguza uwiano wa peers zisizo za kawaida kwenye nodi za kipimo hasa katika outgoing connections: katika configuration ya msingi ya Section 5.1 incoming ilikuwa %20,37 na outgoing %15,26, huku katika configuration iliyolindwa incoming ilikuwa %18,88 na outgoing %7,13; hata hivyo anomalia hazikuondolewa kabisa.
| Configuration | Incoming connections | Outgoing connections | Tafsiri ya chanzo |
|---|---|---|---|
| Default: 12 outgoing, hakuna ban list | %20,37 | %15,26 | Non-standard peer exposure ya wazi |
| Community: 32 outgoing + ban list | %18,88 | %7,13 | Outgoing exposure hasa inapungua; haifikii sifuri |
Upeo wa community ban list
Katika chanzo community-crafted ban list inalingana na:
- IP 417 binafsi,
- 6 /24 subnet range,
- jumla ya IP 1.941 za kipekee
.
Waandishi waliunganisha data za non-standard peer kutoka measurement node mbalimbali na saturated subnet na kupata jumla ya:
2.679 anomalous IP
.
Kati ya hizi:
1.022 hazipo kwenye community ban list.
Chini ya Community configuration:
- Ping flooding haikuonekana,
- uwiano wa non-standard peer katika outgoing connection pool ulipungua hadi takriban %7,13.
Hata hivyo sehemu muhimu ya aina nyingine za anomaly iliendelea katika kipindi cha kipimo.
Je, Tabia Anomalous ni Ushahidi wa Nia Ovu?
Hapana. Kizuizi muhimu zaidi cha utafiti ni kutokuwepo kwa label za ground-truth zilizothibitishwa za “malicious” na “benign” kwa IP zilizochunguzwa; kwa hiyo utafiti hutambua peers zinazokengeuka kwa utaratibu kutoka tabia ya kawaida ya mtandao lakini hauwezi kuthibitisha kwa uhakika kwamba kila peer anomalous ni mshambuliaji.
Maelezo halali yanaweza kuwa yapi?
Chanzo kinajadili hasa maelezo mbadala yafuatayo:
- shared VPN endpoint zinaweza kukusanya peer ID nyingi karibu na IP moja,
- network problems za kudumu zinaweza kuchelewesha ujumbe wa Timed Sync,
- configuration za priority au exclusive peering zinaweza kufanya peer list zifanane kadiri muda unavyopita,
- programu za zamani au custom client zinaweza kutuma sehemu za deprecated protocol.
Kwa hiyo kauli “anomalous peer” ni uainishaji wa mkengeuko uliopimwa. “Malicious monitoring node” ni dai lenye nguvu zaidi kuhusu nia na tishio, na halijathibitishwa kwa kila anomalia.
Kwa nini bado ni muhimu kwa usalama?
Anomaly nyingi zinaingiliana katika makundi yale yale ya IP na AS. Hasa kuna overlap muhimu kati ya subnet saturation, signature-only fragmentation, support-flags omission na uanachama wa community ban-list.
Kuunganishwa kwa peers 1.582 chini ya subnet saba za /24 kwenye AS moja, peer list zenye low-diversity, peer-list similarity kubwa na dalili tofauti za custom-client kuonekana katika miundombinu ileile kunaimarisha, kwa mtazamo wa waandishi, maelezo ya deployment iliyoratibiwa zaidi kuliko hitilafu za implementation zinazojitegemea na za bahati nasibu.
Hata hivyo utambulisho halisi wa entity inayodhibiti haujabainishwa ndani ya utafiti.
Tathmini ya privacy guarantee
Chanzo kinajadili kwamba mgawanyo wa anomaly unaoonekana unaweza kuleta hatari kwa topology learning na transaction-source inference.
Nambari muhimu iliyotolewa katika sehemu hii si jaribio la shambulio la utafiti huu wenyewe. Kwa kutegemea utafiti wa awali wa Sharma na wenzake, waandishi wananukuu kwamba mshambuliaji anayekontrol takribani %20 ya mtandao anaweza ku-intercept takribani %70 ya transaction na kupunguza anonymity set hadi takribani 32 potential originator.
Kipimo cha utafiti uliopakiwa wenyewe ni kwamba, katika hali ya default, %15,26 ya outgoing connection pool ilikuwa imejazwa na non-standard peers, na chini ya community configuration kiwango hicho kilikuwa %7,13.
Kwa hiyo haiwezi kusemwa kwamba “katika utafiti huu %70 ya transaction zili-interceptiwa”. Thamani ya %70 ni matokeo ya threat-model kutoka utafiti wa awali; si jaribio lilelile na viwango vya exposure vilivyopimwa katika utafiti huu.
Mapendekezo ya mitigation
Waandishi wanajadili kwamba community ban list iliyopo ni muhimu lakini haitoshi peke yake.
Hatua za ziada zilizopendekezwa au kujadiliwa:
- kupanua Monero offense tracker ili pia iadhibu syntactic protocol violations,
- kusafisha mara kwa mara local white na gray list,
- kupunguza msongamano wa duplicate subnet au, inapohitajika, duplicate AS,
- anchor peer zinazoaminika kama seed node kutoa peer list zenye afya.
Hizi zinajadiliwa katika chanzo kama chaguo za mitigation za baadaye. Utafiti haukutekeleza mapendekezo haya yote katika jaribio lililodhibitiwa wala kupima asilimia ya privacy improvement.
Tathmini ya kimaadili
Measurement node zilijiunga kihalali na mtandao halisi wa Monero P2P na kurekodi kwa njia passive traffic iliyotokea kwa kawaida kwenye mtandao.
Kulingana na chanzo, rekodi za PCAP zinajumuisha:
- packet headers,
- timing information,
- protocol messages
.
Utafiti:
- private user data,
- transaction contents,
- wallet addresses,
- personally identifiable information
unasema haukukusanya.
Watafiti pia wanasema hawakujaribu kufanya deanonymization ya transaction au watumiaji, na walichambua tu data ya network behavior ambayo P2P participant yeyote angeweza kuona.
Open science na reproducibility
Artifact kuu ya utafiti ni takribani:
210 GB za data ya PCAP.
Chanzo kinaeleza kwamba traffic analysis pipeline iliandikwa kwa Python; inajumuisha script za PCAP processing, anomaly analysis na visualization generation pamoja na convenience script inayorahisisha matumizi.
PCAP dataset: https://zenodo.org/records/16947083
Analysis pipeline: https://anonymous.4open.science/r/monero-traffic-analysis-2528
Matokeo yanayoungwa mkono na utafiti
- Katika v1 iliyopakiwa, 1.924 kati ya 13.050 IP zilizozingatiwa moja kwa moja zilionyesha angalau non-standard behavior moja.
- Kiwango hiki ni takribani %14,74 katika hesabu kuu ya exposure ya v1.
- Peers 1.582 za kipekee zilipatikana katika subnet saba za /24 chini ya AS moja.
- Mkengeuko mwingi wa kimfumo ulipimwa katika peer-list diversity, peer-list similarity, protocol fields, timing, tabia ya Ping, TCP fragmentation na mahusiano ya peer-ID.
- Kila full peer list ilikuwa na angalau non-standard peer moja.
- Kiwango cha non-standard peer katika peer list kilikuwa kwa wastani %16,93.
- Community ban-list configuration ilipunguza outgoing exposure kutoka %15,26 hadi %7,13.
- Hakuna Ping flooding iliyozingatiwa chini ya community configuration.
- Ban list haikuondoa anomaly zote.
- Utafiti ulichapisha data ya PCAP na analysis pipeline kwa reproducibility.
Matokeo ambayo utafiti hauungi mkono
- Haijathibitishwa kwamba peer zote 1.924 ni washambuliaji.
- Utambulisho wa entity inayodhaniwa kudhibiti peers 1.582 haujabainishwa.
- Haijathibitishwa kwamba kila tukio la peer-list similarity ni poisoning ya makusudi.
- Haijathibitishwa kwamba kila tukio la throttled Timed Sync ni miundombinu ya proxy au surveillance.
- Utafiti haukufanya deanonymization ya wallet address au transaction contents za watumiaji.
- Utafiti huu haukuonyesha katika jaribio lake mwenyewe kwamba %70 ya transaction zili-interceptiwa; nambari hii ni matokeo ya threat-model kutoka fasihi ya awali.
- Haiwezi kusemwa kwamba community ban list inalinda kikamilifu privacy ya Monero.
- Vantage point tano za kijiografia zilizopimwa haziwakilishi ground-truth topology kamili ya mtandao mzima wa Monero.
- Promotion topology si sawa na topology halisi ya connections.
- Thamani ya %14,74 katika v1 iliyopakiwa haikubaki bila kubadilika katika Version of Record ya baadaye.
Athari za kutofautiana ndani ya chanzo kwa tafsiri ya kisayansi
Tarehe ya ukusanyaji wa data: Tarehe “02/30/2025” katika sehemu ya Method ya v1 PDF haiwezekani kwa kalenda. Axes za Figure 10–11 zinaonyesha tarehe tofauti. Kwa hiyo siku sahihi za ukusanyaji wa data haziwezi kutolewa kwa uhakika kutoka v1 PDF.
Mpangilio wa Figure 10 caption: Wakati maandishi ya Section 5.1 yanasema incoming %20,37 na outgoing %15,26, sentensi ya maelezo ya Figure 10 hutumia mpangilio “outgoing and incoming”. Kwa kuwa paneli ya juu ya graph imeandikwa In Connections na ya chini Out Connections, mgawo wazi wa Section 5.1 umehifadhiwa katika jedwali la matokeo la Verianla.
Kauli “2.15” katika Conclusion: Sehemu ya hitimisho ina kauli “around 2.15 of our measurement node's total outgoing connections”. Kwa kuwa hakuna alama ya asilimia au unit wazi, na haiwezi kuunganishwa moja kwa moja na matokeo ya %7,13 katika Section 5, kauli hii haikutumiwa kama matokeo mapya ya kiasi.
Maelezo ya Chanzo na Mbinu
Kichwa kamili cha asili cha chanzo kilichopakiwa: Friend or Foe? Identifying Anomalous Peers in Monero’s P2P Network
Waandishi: Yannik Kopyciok; Stefan Schmid; Friedhelm Victor.
Mpangilio wa waandishi: Mpangilio katika chanzo umehifadhiwa bila kubadilishwa.
Affiliations: Yannik Kopyciok — TU Berlin; Stefan Schmid — TU Berlin na Fraunhofer SIT; Friedhelm Victor — TRM Labs.
Mchango sawa: Hakuna taarifa ya equal-contribution inayoonekana katika v1 PDF iliyopakiwa.
Corresponding author: Hakuna alama tofauti ya corresponding-author inayoonekana katika v1 PDF iliyopakiwa.
Toleo lililopakiwa: arXiv:2509.10214v1 [cs.NI].
Tarehe ya toleo lililopakiwa: 12 Septemba 2025.
Aina ya chanzo: Preprint.
Kiungo cha arXiv: https://arxiv.org/abs/2509.10214
Kitambulishi cha arXiv/DataCite: 10.48550/arXiv.2509.10214. Hiki ni tofauti na DOI ya Version of Record ya mkutano iliyotolewa hapa chini.
Version of Record ya baadaye: Utafiti huohuo ulichapishwa mwaka 2026 ndani ya proceedings za 8th Conference on Advances in Financial Technologies (AFT 2026) kwa kichwa “Friend or Foe? Anomalous Peers in Monero’s P2P Network”.
Version of Record DOI: 10.4230/LIPIcs.AFT.2026.31.
Proceedings: Leibniz International Proceedings in Informatics (LIPIcs), Volume 395, Article 31:1–31:22.
Mchapishaji: Schloss Dagstuhl – Leibniz-Zentrum für Informatik.
Tarehe ya uchapishaji wa Version of Record: 2 Oktoba 2026.
Leseni ya Version of Record: Creative Commons Attribution 4.0 International (CC BY 4.0).
Tofauti ya matoleo: Matokeo ya kisayansi ya makala hii ya Verianla yanategemea arXiv v1 iliyopakiwa. v1 iliyopakiwa inaripoti peers 1.924/13.050 na %14,74, wakati muhtasari wa AFT 2026 Version of Record wa baadaye unaripoti 1.877/13.050 na %14,38. Tofauti hii haijaunganishwa kimya kimya.
Aina ya utafiti: Utafiti wa empirical network measurement na anomaly-detection unaotumia passive packet capture na offline network-traffic analysis kwenye mtandao halisi wa Monero P2P.
Maeneo ya vipimo: San Francisco, Amsterdam, Bangalore, Singapore na Sydney.
Measurement node: 5.
Jumla ya network traffic: Saa 240.
Packet zilizokusanywa: 16.894.368.
IP zilizounganishwa moja kwa moja: IP za kipekee 13.050.
Peer list: 673.078.
Jumla ya IP zilizopatikana kutoka peer list: 26.919.
Ukubwa wa PCAP: takribani 210 GB.
Programu ya uchanganuzi: Wireshark 4.4.7 na research pipeline inayotegemea Python.
Default configuration: 12 outgoing connection, community ban list imezimwa.
Community configuration: 32 outgoing connection, community ban list iliyopakiwa mapema.
Protocol kuu: Monero Levin protocol.
Ujumbe mkuu: Handshake, Ping/Pong na Timed Sync.
Tabia ya kawaida ya Timed Sync: kurudiwa kwa takribani sekunde 60.
Idadi ya juu ya rekodi za peer-list: 250.
Uwezo wa white-list: peers 1.000.
Uwezo wa gray-list: peers 5.000.
Mfumo wa anomaly: syntactic violations, content anomalies, behavioral pattern deviations, network structure na node attributes.
Jumla ya v1 non-standard peer: 1.924 / 13.050 = takribani %14,74.
Kiashiria cha centralized deployment: peers 1.582 katika subnet saba za /24 ndani ya AS moja.
Default local exposure: Kulingana na Section 5.1, incoming %20,37; outgoing %15,26.
Community configuration exposure: incoming %18,88; outgoing %7,13.
Peer-list exposure: non-standard peer katika kila full peer list; wastani wa sehemu %16,93.
Community ban list: IP 417 + range sita za /24 subnet = unique IP 1.941.
Seti iliyounganishwa ya anomalous-IP: IP 2.679; 1.022 kati yake hazikuwamo kwenye community ban list.
Kizuizi kikuu: Hakuna ground-truth malicious/benign label. Non-standard classification na malicious attribution lazima zitenganishwe.
Mpaka wa kimaadili: Watafiti wanasema hawakukusanya private user data, transaction content, wallet address au personally identifiable information, na hawakujaribu kufanya deanonymization ya watumiaji.
Ufadhili: German Research Foundation (DFG), mradi wa ReNO, SPP 2378, 2023–2027.
Ufikiaji wa data ya PCAP: https://zenodo.org/records/16947083
Analysis pipeline: https://anonymous.4open.science/r/monero-traffic-analysis-2528
Kutokuwa na uhakika wa tarehe ndani ya chanzo: Sehemu ya Method ya v1 inaandika 02/28/2025–02/30/2025; 30 Februari si tarehe halali na Figure 10–11 zinaonyesha axes za tarehe tofauti. Tarehe sahihi haijakisiwa.
Acha maoni
Anwani yako ya barua pepe haitachapishwa. Sehemu za lazima zimewekewa alama ya *