


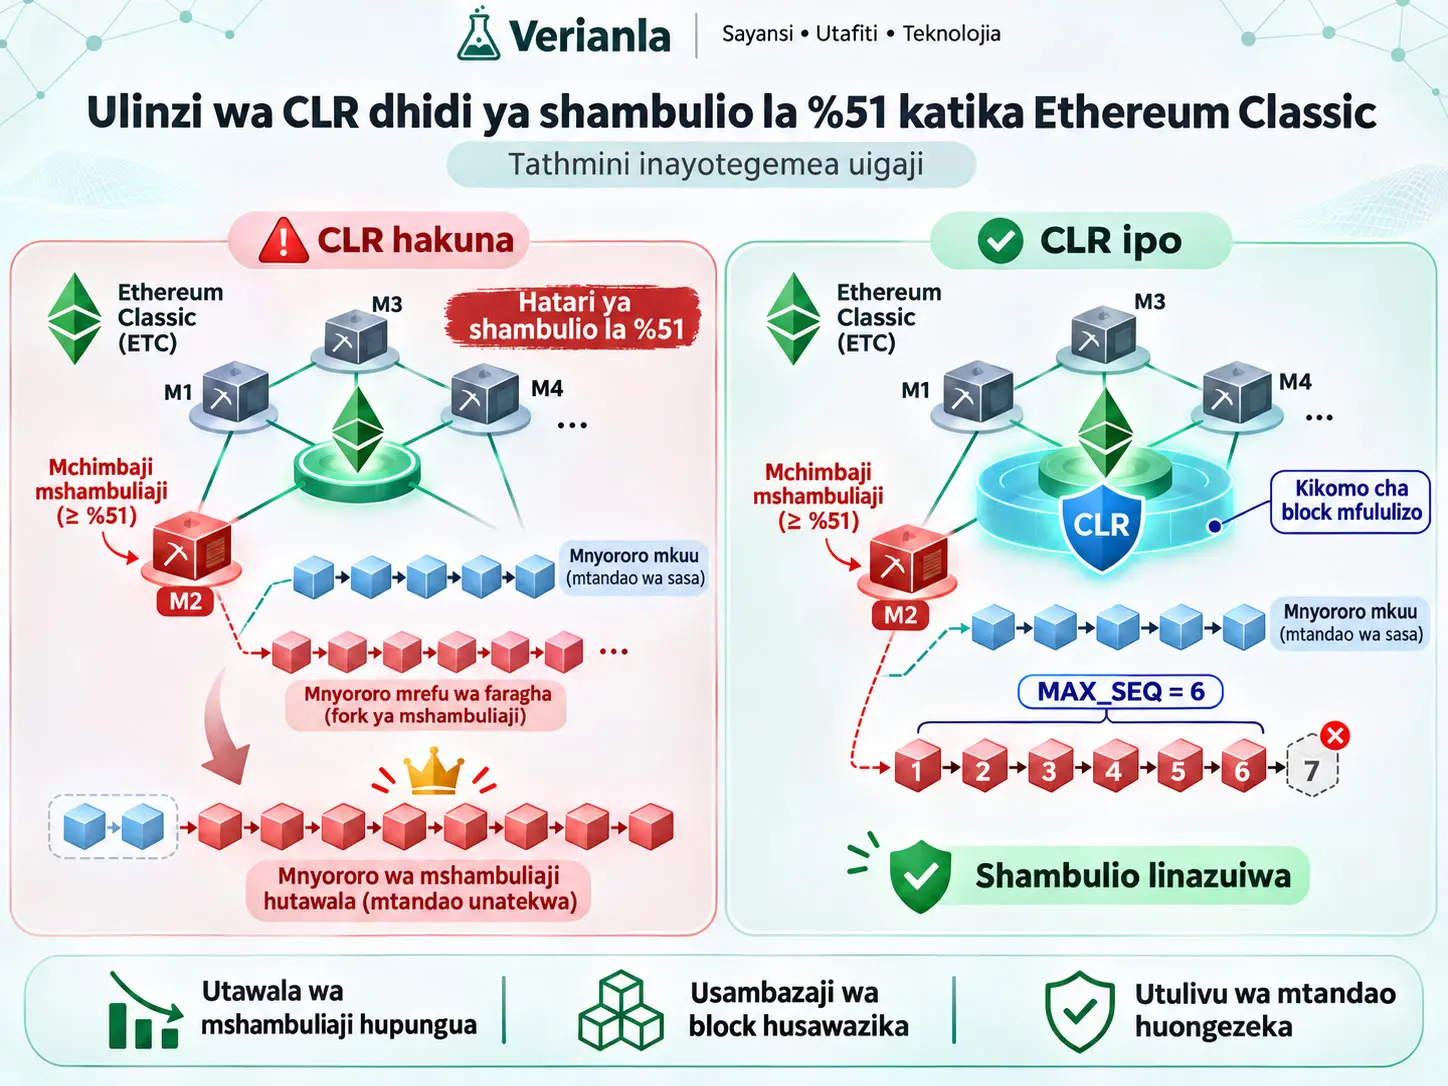
Kizuizi cha Kiwango cha Makubaliano (Consensus-Level Restriction, CLR), ni kanuni ya ziada ya kukubali block katika blockchain inayotumia Proof of Work (PoW), kama Ethereum Classic (ETC), inayolenga kufanya iwe vigumu kukubali minyororo mirefu ya faragha kwa kuweka kikomo cha idadi ya block zinazozalishwa mfululizo na miner yuleyule kwenye fork moja. CLR, iliyopendekezwa na Tasnin Khan na Mohammad Khaled Sohel, haibadilishi uchimbaji wa PoW wala zawadi ya block; baada ya PoW halali kuzalishwa, huongeza kichujio cha pili cha makubaliano kinachokagua kama block za mwisho za mnyororo unaogombea zimetoka kwa utambulisho uleule wa miner. Utafiti huu si jaribio la uwanjani lililofanywa kwenye mainnet halisi ya Ethereum Classic, bali ni tathmini ya uigaji iliyofanywa kwa simulator ya BlockSim inayotegemea Python.
Katika uigaji, miner 100 walitumika; mwanzoni kila miner alipewa %1 ya jumla ya hash power, na hash power ya miner M2 aliyechaguliwa kuwa mshambuliaji iliongezwa kwa vipindi vya kila saa katika jaribio la saa sita. Katika mfano wa shambulio lililofanikiwa bila CLR, iliripotiwa kuwa M2 alizalisha block 361 ndani ya saa sita na kudhibiti takriban %50 ya uzalishaji wa block wa mtandao. Katika hali linganishi yenye CLR, mshambuliaji huyo huyo aliwakilishwa na block moja tu; miner M73 ndiye aliyezalisha block nyingi zaidi, 23. Chanzo kinaripoti kwamba wastani wa muda wa mining ulikuwa sekunde 16,63 katika mfano wa baseline attack na takriban sekunde 14–17 chini ya CLR; miinuko ya muda wa mining ilifikia sekunde 140, huku chini ya CLR ikibaki chini ya sekunde 100.
Katika uigaji nne za CLR zilizorudiwa, jumla ya block zilizozalishwa iliripotiwa kuwa 1.906–1.954, block zilizokubaliwa kwenye mnyororo mkuu 1.091–1.122, na block zilizozalishwa na mshambuliaji 2–3. Wastani wa muda wa block ulikuwa sekunde 16,73–18,29. Utafiti huu wa marudio haupaswi kuchanganywa na thamani ya “mshambuliaji block 1” iliyoripotiwa katika hali moja linganishi ya Table 6 kana kwamba ni matokeo yale yale ya jaribio; chanzo kinawasilisha haya kama muhtasari tofauti wa matokeo.
Kikomo muhimu zaidi cha tafsiri ya utafiti ni utambulisho wa miner. CLR haiwezi kufanya kazi kwa kuaminika kwa kuangalia tu mlolongo wa anwani ikiwa miner yuleyule wa kimwili au wa shirika anatumia vitambulisho tofauti vya pseudonymous. Waandishi wanajadili tatizo hili kwa kutegemea dhana ya kuunganisha vitambulisho vinavyomilikiwa na miner yuleyule kupitia anwani za mining-pool, uchanganuzi wa transaction-flow na heuristics za entity-clustering. Safu hii ya kuhusisha utambulisho haikutekelezwa wala kuthibitishwa katika mtandao halisi wa uzalishaji wa ETC ndani ya utafiti. Kwa hiyo CLR, kama waandishi wanavyosema pia katika hitimisho, haipaswi kutafsiriwa kuwa utaratibu kamili wa usalama unaotatua aina zote za mashambulizi ya %51, bali kama safu ya ziada ya ulinzi.
Shambulio la %51 katika Ethereum Classic ni Nini?
Shambulio la %51 katika Ethereum Classic ni hatari kwamba miner mmoja au kundi la miner lililoratibiwa linaweza kupata sehemu kubwa ya hash power ya mtandao, kuunda mnyororo mbadala wa faragha unaokusanya kazi nyingi zaidi kuliko mnyororo wa waaminifu, na linapoutangaza kusababisha chain reorganization; mshambuliaji anaweza kutumia utaratibu huu kujaribu kubatilisha miamala iliyofanyika awali au kufanya double-spending.
Hash power ina maana gani?
Hash power, ni sehemu ya uwezo wa kompyuta unaotumiwa na miner wa Proof of Work kutatua fumbo la kriptografia la hash ndani ya mtandao. Hash power ya miner inapoongezeka, kwa ujumla uwezekano wake wa kuzalisha block inayofuata pia huongezeka. Muundo wa shambulio wa utafiti unachunguza miner M2, anayefikia hash power ya wengi, akizalisha private chain unaojitenga kwa siri na mnyororo wa waaminifu.
Fork na chain reorganization ni nini?
Fork, ni hali ambapo blockchain hugawanyika kuwa minyororo kadhaa ya kuendelea inayogombea baada ya block ileile ya kihistoria. Katika mfumo wa PoW, kazi iliyokusanywa huzingatiwa wakati wa kuchagua kati ya minyororo inayogombea. Mshambuliaji akiufanya mnyororo wake wa faragha kuwa na faida zaidi kuliko mnyororo wa waaminifu na kisha kuutangaza, mtandao unaweza kuacha baadhi ya block ulizokubali awali na kuhamia mnyororo mwingine. Tukio hili huitwa chain reorganization au kwa kifupi reorg.
Kwa nini double-spending inahusishwa na shambulio hili?
Double-spending au matumizi maradufu ni hali ambapo mali ileile ya kiuchumi huonyeshwa kwanza kana kwamba imetumika katika muamala mmoja, kisha historia ya mnyororo hubadilishwa ili mshambuliaji ajaribu kupata tena udhibiti wa mali hiyo. Shambulio la mnyororo wa faragha likifanikiwa, miamala ya awali iliyokuwapo kwenye mnyororo wa waaminifu inaweza kutokuwapo kwenye mnyororo mpya uliokubaliwa. Lengo la usalama la utafiti ni kupunguza uwezekano wa majaribio hayo ya chain reorganization kwa kufanya iwe vigumu kwa mtandao kukubali mnyororo mrefu wa faragha.
Kwa nini Ethereum Classic ilichaguliwa kuwa mtandao wa mfano wa utafiti?
Utafiti unachukulia Ethereum Classic kama mtandao wa mfano unaotumia PoW na ambao umeahi kupitia matukio makubwa ya chain reorganization. Jedwali la usuli la chanzo linaeleza kwamba katika shambulio la %51 la ETC la Januari 2019, ETC yenye thamani ya takriban dola milioni 1,1 za Marekani ilitumika kwa udanganyifu, na katika matukio ya reorganizatsiya ya kina ya Agosti 2020 takriban dola milioni 1,68 za Marekani za ETC zilifanyiwa double-spending. Matukio haya ya kihistoria si data mpya ya majaribio; ni usuli wa fasihi na matukio unaotumiwa na makala kuhamasisha mbinu ya CLR.
Kizuizi cha Kiwango cha Makubaliano (CLR) Kinafanyaje Kazi?
Kizuizi cha Kiwango cha Makubaliano (CLR) ni kichujio cha ziada cha kukubali PoW kinacholinganisha utambulisho wa mtengenezaji wa block mpya na block za mwisho za mnyororo; ikiwa kukubali block mpya kutafanya idadi ya block mfululizo za miner yuleyule kuzidi kikomo cha MAX_SEQ, block hukataliwa. Katika Algorithm 1 ya makala, MAX_SEQ=6 hutumika.
Ingizo na matokeo ya Algorithm 1
Katika muundo wa Algorithm 1 wa chanzo kuna ingizo tatu kuu:
- new_block: block mpya inayogombea inayotangazwa kwenye mtandao.
- local_chain: mnyororo mkuu wa ndani wa sasa wa node husika.
- MAX_SEQ: idadi ya juu zaidi ya block mfululizo zinazokubalika kwa miner mmoja; chanzo huweka thamani hii kuwa 6 katika Algorithm 1.
Matokeo ya algoriti ni mojawapo ya hali mbili:
- ACCEPT: block huongezwa kwenye mnyororo na kutangazwa kwa peer wengine.
- REJECT: block huwekwa alama kuwa batili.
Block mfululizo huhesabiwaje hatua kwa hatua?
- Thamani ya
miner_idya block mpya husomwa na kuhifadhiwa kama \(m_{new}\). - Husogezwa nyuma kuanzia block ya mwisho ya mnyororo wa ndani.
- Ikiwa block ya mwisho ilizalishwa na
miner_idyuleyule, kihesabu huongezwa. - Uchanganuzi wa kurudi nyuma husimama block ya kwanza ya miner tofauti inapoonekana.
- Urefu wa mfululizo mpya utakaotokea ikiwa block mpya itakubaliwa huhesabiwa.
Katika Algorithm 1, chanzo hutoa thamani hii ya mwisho kama:
\[ projected\_count=count+1 \]
.
Formula huhesabu nini? Baada ya kuhesabu ni block ngapi za miner yuleyule ziko kwenye ncha ya mnyororo wa sasa, huhesabu urefu wa mfululizo utakaotokea ikiwa block mpya itaongezwa.
Vigezo: count, ni idadi ya block mfululizo kwenye ncha ya mnyororo wa sasa zinazomilikiwa na utambulisho \(m_{new}\); projected_count, ni urefu wa jumla wa mfululizo ikiwa block mpya itaongezwa.
Kipimo: Kiasi vyote viwili ni idadi ya block.
Kanuni ya uamuzi ya Algorithm 1:
\[ projected\_count > MAX\_SEQ \Rightarrow REJECT \]
ndiyo hiyo.
Ufafanuzi huu na \(MAX\_SEQ=6\) vikitumiwa pamoja, block sita za kwanza mfululizo za miner yuleyule hubaki ndani ya kikomo; block ya saba ya utambulisho huo hukataliwa kwa sababu hutengeneza \(projected\_count=7\).
Kwa nini chanzo kina kauli mbili tofauti kuhusu kikomo cha CLR?
Algorithm 1 ya chanzo, ufafanuzi wa “mfululizo mrefu kuliko sita” katika maandishi makuu na hesabu ya uwezekano ya baadaye ya \(k=7\) zinaendana na mantiki ya kuruhusu block sita na kukataa ya saba. Kinyume chake, maelezo ya Stage 4 katika sehemu ya utekelezaji hutumia kauli “zaidi ya block tano mfululizo, yaani block ya 6” na kusema mnyororo hukataliwa katika block ya 6. Kwa kuwa chanzo hakitoi marekebisho tofauti wala nakala ya msimbo inayopatanisha kauli hizi mbili, Verianla haisahihishi tofauti hii kimya kimya.
projected_count > MAX_SEQ wa Algorithm 1; kutokuwiana kwa block ya 6./7. katika maandishi ya utekelezaji ya chanzo pia kumeonyeshwa tofauti.Je, CLR inachukua nafasi ya Proof of Work?
Hapana. Miner wanaendelea kutatua fumbo la hash la PoW. CLR hufanya kazi kama kichujio cha ziada kuhusu kama block au fork inayogombea itakubaliwa baada ya block halali kuzalishwa kwa PoW. Kwa hiyo chanzo kinaeleza kwamba CLR haihitaji staking, mfumo mpya wa zawadi ya block, wala mhusika wa tatu anayeaminika.
Wazo kuu la kiusalama la CLR
Bila CLR, mshambuliaji mwenye hash power ya wengi anaweza kutengeneza private chain ndefu na kuitangaza baadaye. Chini ya CLR, ikiwa idadi ya block mfululizo za utambulisho uleule inazidi kikomo kilichowekwa, mnyororo unaogombea unaweza kuzuiwa na kichujio cha kukubali bila kujali uzito wake au kiasi cha PoW ulichokusanya. Lengo la muundo huu ni kupunguza moja kwa moja katika hatua ya fork-resolution faida ya mshambuliaji ya kutengeneza mnyororo mrefu wa faragha usiokatizwa.
Je, CLR Inazuia Mshambuliaji Kutumia Vitambulisho Vingi?
Hapana; haijaonyeshwa kwamba CLR peke yake inazuia kwa uhakika kubadilisha anwani au utambulisho wa miner. Makala inajadili mkakati wa kuepuka kwa vitambulisho vingi kwa kudhani kuwa anwani tofauti za pseudonymous za miner yuleyule halisi zinaweza kuhusishwa kupitia mtiririko wa malipo wa mining-pool, uchanganuzi wa transaction-flow na heuristics za graph/entity-clustering; hata hivyo haithibitishi kwa majaribio kwamba safu hii ya attribution inafanya kazi kikamilifu bila makosa katika mtandao halisi wa uzalishaji wa Ethereum Classic.
Kwa nini uchanganuzi wa utambulisho ni muhimu kwa CLR?
Ikiwa CLR inachukulia tu thamani zinazoonekana za miner_id kuwa huru kutoka kwa nyingine, mshambuliaji anaweza kinadharia kujaribu kutumia hash power ileile ya kimwili kwa zamu chini ya vitambulisho tofauti. Ndiyo sababu chanzo kinatofautisha kati ya “utambulisho” na “chombo halisi cha mining”.
Waandishi wanajadili kwamba kwa kuchunguza payout transaction za mining pool na muundo wa on-chain transaction-flow, anwani kadhaa za pseudonymous zinaweza kuhusishwa na chombo kimoja cha kiuchumi. Hata hivyo mbinu hii haikujaribiwa ndani ya utafiti kwa miner-attribution benchmark tofauti, kipimo cha precision/recall, wala utekelezaji wa moja kwa moja wa ETC node.
Kikomo cha usalama cha utafiti wenyewe
Sehemu ya hitimisho ya makala inaeleza CLR wazi kuwa safu ya ziada ya ulinzi. Utafiti unasema hali kama matumizi yaliyoratibiwa ya pseudonymous ID na washambuliaji wa hali ya juu, offline key rotation na ucheleweshaji halisi wa mtandao wa P2P zinapaswa kushughulikiwa katika kazi zijazo.
Mbinu na Matokeo ya Utafiti
Maswali ya utafiti
Utafiti unalenga maswali mawili makuu:
- RQ1: Je, konsensusi ya sasa ya ETC PoW inalinda kwa kiwango gani dhidi ya shambulio la %51 na hatari za double-spending?
- RQ2: Je, CLR inayoweka kikomo cha idadi ya block mfululizo ambazo miner yuleyule anaweza kuzalisha inaweza kupunguza uwezekano wa kutekeleza shambulio la %51 katika mazingira ya ETC yaliyosimuliwa?
BlockSim ni nini?
BlockSim, ni simulation framework ya chanzo huria inayotegemea Python inayotumika kuiga tabia za node, transaction, event, consensus na block propagation katika mitandao ya blockchain. Katika utafiti huu moduli ya Consensus ilipanuliwa kwa kanuni ya CLR, na baseline PoW ikalinganishwa na CLR-modified PoW ndani ya mfumo uleule wa jumla wa uigaji.
| Kipengele | Kazi iliyoelezwa katika chanzo |
|---|---|
| InputsConfig.py | Hufafanua vigezo vya jumla kama ukubwa wa mtandao, idadi ya miner, block interval, difficulty target na simulation duration. |
| Node.py | Hufafanua nakala ya blockchain ya kila node, transaction pool na hash power yake binafsi. |
| Transaction.py | Hushughulikia sifa za transaction kama transaction hash, sender, receiver, value, timestamp na fee. |
| Event.py | create_block na receive_block kama aina za matukio. |
| Scheduler.py | Huendesha event queue kwa mpangilio wa wakati. |
| Consensus.py | Huendesha konsensusi ya PoW na mantiki ya CLR fork-resolution iliyoongezwa kwa ajili ya utafiti. |
| Incentives.py | Huiga usambazaji wa mining reward na transaction fee. |
| Statistics.py | Hukusanya matokeo ya utendaji kama fork count, block propagation na attack-result. |
| BlockCommit.py | Huratibu uzalishaji na upokeaji wa block, finalization na masasisho ya local-chain. |
Masharti ya msingi ya uigaji
| Kigezo | Thamani / maelezo ya chanzo |
|---|---|
| Jumla ya node/miner | 100; M1–M100 |
| Hash power ya mwanzo | Mwanzoni %1 kwa kila miner |
| Mshambuliaji | M2 |
| Muda wa uigaji | Saa 6 = sekunde 21.600 |
| Wakati wa kuanza kwa shambulio | Sekunde 3.600 = saa 1 |
| Hash power ya M2 | Huongezwa kwa vipindi vya kila saa |
| Miner wengine | Hash power zao hurekebishwa upya kwa nasibu ili jumla ya hash power ya mtandao ibaki %100 |
| Kikomo cha CLR | Algorithm 1: MAX_SEQ = 6; maandishi ya Stage 4 ya chanzo yana kutokuwiana kwa block ya 6./7. |
| Baseline | Mantiki ya kawaida ya ETC/PoW; hakuna CLR |
| Modified | PoW + CLR |
Chanzo hakiripoti katika jedwali ni asilimia gani hasa ya hash-power ambayo M2 ilifikishwa kila saa. Taarifa za random distribution na random seed zilizotumiwa katika ugawaji upya wa “nasibu” wa miner wengine 99 pia hazijatolewa. Verianla haijakamilisha thamani hizi.
Mtiririko wa event katika BlockSim
Mwanzoni, event 100 huongezwa kwenye priority queue, moja kwa kila miner. Scheduler hutoa kwa mpangilio event yenye thamani ndogo zaidi ya blockTime na kuishughulikia kupitia BlockCommit.handle_event(next_event).
Chanzo kinafafanua aina mbili kuu za event:
- create_block: Miner hutengeneza block mpya na block hu-propagate kwa peer.
- receive_block: Block iliyozalishwa na node nyingine hupokelewa, huthibitishwa, na inapofaa huongezwa kwenye local blockchain.
Katika hali ya shambulio, BlockCommit.broadcast_private_chain(event) hutathmini masharti ya kutangaza private-chain mshambuliaji anapozalisha au kupokea block. Private chain ikikubaliwa na mtandao, simulator huainisha shambulio kuwa limefanikiwa; likikataliwa kabisa, kuwa halijafanikiwa.
Hatua tano za utekelezaji wa CLR
- Local Chain Validation: Kabla block haijaongezwa kwenye local chain, kanuni ya block mfululizo hukaguliwa.
- Global Chain Identification: Urefu wa local chain za node hulinganishwa na minyororo mirefu zaidi inayogombea hutambuliwa.
- Deterministic Tie-Breaking: Kwa wagombea wenye urefu sawa,
np.bincount-based frequency comparison hutumika kwa kuzingatia miner wa block za mwisho. - Sequence Limit Enforcement: Mnyororo unaogombea hukaguliwa block kwa block kwa msingi wa utambulisho wa miner. Kauli ya chanzo ya “block ya 6” hapa haiendani na mantiki ya “block ya 7” katika Algorithm 1.
- Global Finalization and Rewards: Mnyororo halali hukamilishwa; zawadi hutolewa kwa miner wa block ya mwisho na takwimu huhesabiwa.
Matokeo matatu yanayowezekana katika hali ya shambulio la baseline
Chanzo kinafafanua hali tatu zinazowezekana kwa mshambuliaji M2 bila kutumia CLR:
- Private chain haiwezi kutangazwa: Mshambuliaji anaweza kutengeneza mnyororo mrefu wa faragha, lakini utangazaji hushindwa kwa sababu ya ucheleweshaji wa mtandao, kutolingana au mgongano na mnyororo wa waaminifu.
- Private chain hutangazwa lakini si ndefu vya kutosha: Mnyororo wa faragha hukataliwa na mtandao kwa sababu hauwezi kuupita mnyororo wa waaminifu.
- Shambulio la %51 lililofanikiwa: Mshambuliaji hutengeneza private chain ndefu zaidi, huitangaza, na mtandao huikubali kama global chain.
Katika mfano wa baseline uliofanikiwa, chanzo kinaripoti kwamba mshambuliaji alitengeneza mnyororo wa faragha wa block 9 na ulikubaliwa kwa sababu wakati huo ulikuwa mrefu kuliko mnyororo wa waaminifu. Tukio hili lilirekodiwa katika simulator kama chain reorganization kamili.
Mfano wa private chain wa block 19 chini ya CLR
Katika mojawapo ya hali za shambulio zenye CLR, iliripotiwa kuwa mshambuliaji alitengeneza na kutangaza private chain wa block 19, lakini mnyororo haukukubaliwa na mtandao. Matokeo haya yanaonyesha kwamba katika mantiki ya uigaji iliyotathminiwa, CLR haiukubali kiotomatiki mnyororo mrefu wa mshambuliaji kwa sababu tu ni mrefu, bali huuweka chini ya kichujio cha sequence validation.
Uigaji wa CLR uliorudiwa
| Run | Jumla ya block zilizozalishwa | Block zilizokubaliwa kwenye mnyororo mkuu | Block zilizozalishwa na mshambuliaji | Wastani wa muda wa block |
|---|---|---|---|---|
| Run 1 | 1.954 | 1.122 | 3 | 18,25 s |
| Run 2 | 1.906 | 1.091 | 2 | 16,73 s |
| Run 3 | 1.950 | 1.116 | 2 | 17,35 s |
| Run 4 | 1.936 | 1.119 | 2 | 18,29 s |
Kwa marudio haya manne, chanzo hakiripoti wastani ± standard deviation, confidence interval au jaribio la statistical significance. Kwa hiyo haiwezekani kutengeneza p value au kauli ya “statistically significant” kwa tofauti kati ya run nne.
Unyeti wa block-delay, fork rate na false-positive rejections
| Bdelay | Fork rate | False-positive rejection | Uncle rate |
|---|---|---|---|
| 0,5 s | %24,98 | %0,15 | 3,01 |
| 2,0 s | %32,33 | %0,42 | 9,39 |
| 6,0 s | %43,7 | %1,20 | 19,22 |
| 10,0 s | 49,25 | %2,85 | 25,94 |
Kichwa cha jedwali la chanzo kimeandikwa Fork rate (%). Ingawa thamani “49,25” katika mstari wa sekunde 10 imechapishwa bila alama ya asilimia, kichwa cha safu kinafafanua kiwango hicho kama asilimia. Kwa upande mwingine, katika safu ya Uncle rate hakuna kipimo wala alama ya asilimia iliyobainishwa. Kwa hiyo Verianla haiongezi kipimo cha “%” ambacho hakipo kwenye chanzo kwa thamani 3,01; 9,39; 19,22 na 25,94.
Bdelay inapoongezeka, thamani za nambari katika safu za fork rate, false-positive rejection na Uncle-rate kwenye jedwali la chanzo huonekana kuongezeka pamoja. Mwenendo huu unaonyesha kwamba CLR haipaswi kutafsiriwa kama kichujio cha usalama kisicho na gharama na kisichotegemea ucheleweshaji wa mtandao.
Ulinganisho wa baseline PoW na CLR ulioripotiwa katika chanzo
| Kigezo | Bila CLR | Kwa CLR | Kikomo cha tafsiri ya chanzo |
|---|---|---|---|
| Idadi ya block za M2, saa 6 | block 361 | block 1 | Inahusu hali maalumu ya uigaji. |
| Sehemu ya mtandao ya mshambuliaji | Takriban %50 ya jumla ya block | Takriban %1–2, sawa na miner waaminifu | Si kipimo cha usambazaji halisi wa ETC hash-pool. |
| Mining distribution | Imepinda sana kwa upande wa M2 | Imesawazika zaidi | Inategemea miner-ID na mantiki ya CLR ndani ya simulator. |
| Miner aliyezalisha block nyingi zaidi | M2 = 361 | M73 = 23 | Ni muhtasari wa run moja ya kulinganisha. |
| Wastani wa mining time | 16,63 s | Takriban 14–17 s | Si kipimo cha latency halisi ya mainnet. |
| Mining-time spike | Hadi 140 s | Chini ya 100 s | Inahusu matokeo ya uigaji wa chanzo. |
| Matokeo ya private-chain | Private fork ndefu inaweza kuupita mnyororo wa waaminifu | Katika mfano uliotathminiwa, fork ya mshambuliaji haiupiti public chain / haikubaliwi | Haijumuishi mikakati yote inayowezekana ya mshambuliaji. |
Mlinganyo wa uwezekano wa block mfululizo
Chanzo kinaonyesha uwiano wa hash-power wa mshambuliaji kwa \(\alpha\) na kuwasilisha uwezekano wa kuzalisha block \(k\) mfululizo chini ya utambulisho mmoja kwa namna iliyorahisishwa kama:
\[ P(k)=\alpha^k \]
.
Formula huhesabu nini? Chini ya dhana iliyorahisishwa kwamba uwezekano wa mshambuliaji kushinda kila tukio la uzalishaji wa block ni \(\alpha\), huhesabu uwezekano kwamba mshambuliaji huyo huyo atazalisha block \(k\) mfululizo.
\(\alpha\): Ni sehemu ya mshambuliaji katika jumla ya hash power na ni uwiano usio na kipimo.
\(k\): Ni idadi ya block mfululizo.
Jukumu la kihisabati: Wakati \(\alpha<1\), uwezekano hupungua kwa kielelezo kadiri \(k\) inavyoongezeka.
Kikomo cha dhana: Usemi huu uliorahisishwa hauwakilishi maelezo yote ya P2P propagation halisi, mabadiliko ya difficulty, tabia ya mining-pool, time correlation na mikakati ya vitambulisho iliyoratibiwa. Utafiti unautumia kama kikomo cha uchambuzi kinachoeleza mantiki ya threshold ya CLR.
Hesabu ya block saba mfululizo chini ya 51% hash power
Chanzo kinatumia \(\alpha=0,51\), \(MAX\_SEQ=6\) na dhana kwamba block ya saba ndiyo inayovuka kikomo, na kutoa:
\[ P(7)=(0,51)^7 \]
kisha katika makala:
\[ P(7)\approx0,00997 \]
huchapisha thamani hiyo.
Dokezo la kihisabati ndani ya chanzo: Hesabu ya moja kwa moja ya formula iliyotolewa:
\[ (0,51)^7\approx0,008974 \]
hutoa matokeo hayo. Kwa hiyo kuna kutokulingana kwa nambari kati ya formula na thamani ya takriban 0,00997 iliyochapishwa katika makala. Tofauti hii haijasahihishwa kimya kimya. Mwelekeo wa dai la kisayansi la makala haubadiliki: uwezekano uliorahisishwa wa kushinda block saba huru mfululizo uko chini ya %1; lakini thamani mahususi ya makadirio iliyochapishwa kwenye chanzo haiendani kihesabu.
Hesabu ya kugawanya katika vitambulisho vitano vya pseudonymous
Chanzo kinasema ikiwa mshambuliaji atagawa jumla ya hash power sawasawa katika vitambulisho \(N\) huru na hakuna cross-address synchronization kati yao, hutumia usemi ufuatao:
\[ P_{net} = N \left( \frac{\alpha}{N} \right)^{MAX\_SEQ+1} \]
Katika mfano wa chanzo:
\[ N=5,\qquad \alpha=0,51,\qquad MAX\_SEQ=6 \]
ikiwa hivyo:
\[ P_{net} = 5 \left( \frac{0,51}{5} \right)^7 \approx5,72\times10^{-7} \]
thamani hiyo inaripotiwa.
Maana ya kialgoriti ya formula: Ikiwa jumla ya hash power imegawanywa katika vitambulisho vitano tofauti, inawakilisha kwa makadirio uwezekano kwamba kila utambulisho, ukiwa na takriban sehemu \(\alpha/N\), utazalisha kwa kujitegemea block saba mfululizo na kwamba mojawapo ya vitambulisho vitano itafanya hivyo.
Kikomo muhimu sana: Chanzo kinasema wazi kwamba hesabu hii inategemea dhana ya kutokuwepo kwa cross-address synchronization. Ikiwa mshambuliaji wa hali ya juu ataratibu vitambulisho tofauti kwa zamu, mlinganyo huu rahisi hauwakilishi uwezekano wote wa shambulio. Hii pia ndiyo sababu waandishi wanajadili hitaji la entity-clustering.
Tofauti ya usanifu kati ya MESS, PirlGuard na CLR
| Mbinu | Mtindo wa usanifu | Wakati wa kuingilia | Mantiki kuu | Daraja la gharama ya uendeshaji la chanzo |
|---|---|---|---|---|
| MESS (ECIP-1100) | Reactive / soft weighting | Baada ya fork kutangazwa | Hupima uzito wa difficulty wa mnyororo mbadala kwa alama za wakati za kisubjektifu. | Juu |
| PirlGuard (ECIP-1092) | Reactive / penalty loop | Wakati wa Node synchronization | Huweka mipaka kwa block zinazoshindana kwa mantiki ya dynamic quarantine/penalty. | Wastani |
| CLR iliyopendekezwa | Proactive / filtering | Pre-commit | Inalenga kukataa mlolongo wa block za same-entity unaozidi kikomo cha MAX_SEQ kabla haujaingia kwenye ledger. | Chini |
Jedwali hili si benchmark huru inayolinganisha vipengele vyote vya usalama vya mbinu hizi. Madaraja ya gharama ya uendeshaji “juu/wastani/chini” ni tathmini ya ubora ya waandishi wa chanzo katika Table 7.
Matokeo yanayoungwa mkono na utafiti
- Katika hali za BlockSim za chanzo, CLR imezuia miner identity yuleyule kuzalisha mlolongo mrefu usiokatizwa wa block.
- Katika mfano bila CLR, M2 alitawala kwa block 361 na takriban %50 block share.
- Katika mfano linganishi wa CLR wa chanzo, mshambuliaji alibaki na block moja na block production ilisambazwa kwa usawa zaidi.
- Katika mifano ya mashambulizi iliyotathminiwa chini ya CLR, private chain ilikataliwa na mtandao na simulator ikarekodi shambulio la %51 kuwa halijafanikiwa.
- Katika run nne za CLR zilizorudiwa, idadi ya block zilizozalishwa na mshambuliaji ilibaki 2–3.
- Chanzo kinaripoti kwamba wastani wa mining time chini ya CLR haukuonyesha adhabu kubwa ya ucheleweshaji ikilinganishwa na hali ya shambulio la baseline katika masharti yaliyotathminiwa.
- Bdelay ilipoongezeka, fork rate na false-positive rejection ziliongezeka; kwa hiyo ucheleweshaji wa mtandao ni muhimu kwa tabia ya CLR.
- Chanzo kinadai kwamba, tofauti na MESS na PirlGuard, CLR ni kichujio cha proactive kinachofanya kazi katika hatua ya pre-commit.
Ujumla ambao utafiti hauungi mkono
- Haijaonyeshwa kwamba CLR inazuia kwa uhakika mashambulizi ya %51 katika mainnet halisi ya Ethereum Classic.
- Haijathibitishwa kwamba CLR itatoa utendaji uleule katika viwango vyote vya hash-power vya mshambuliaji, hali zote za network latency au usambazaji wote wa mining-pool.
- Haijaonyeshwa kwamba utaratibu wa clustering wa utambulisho wa miner utafanya kazi bila makosa katika mtandao halisi.
- Haijaonyeshwa kwamba mashambulizi ya coordinated pseudonymous identity rotation yameondolewa kabisa.
- Haijaonyeshwa kwa majaribio kwamba CLR ni salama na yenye ufanisi kwenye PoS au DPoS; chanzo kinawasilisha haya kama kazi ya baadaye.
- Run nne katika Table 4 si sampuli iliyoripotiwa vya kutosha kuhesabu statistical significance au uwezekano wa jumla wa mafanikio ya shambulio.
- Mlinganyo \(P(k)=\alpha^k\) si modeli kamili ya uwezekano wa mienendo yote ya network na mining katika mtandao halisi wa ETC.
- Uainishaji wa chanzo wa “gharama ndogo ya uendeshaji” si gharama ya uwanjani ya kiasi iliyothibitishwa kwa benchmark za CPU, RAM, bandwidth na latency katika node halisi za uzalishaji.
Vikwazo vikuu na mapengo ya reproducibility
Tofauti ya uigaji–uwanja: Matokeo yote makuu ya usalama ya utafiti yanatokana na mazingira ya BlockSim. Hakuna production deployment iliyofanywa kwenye mainnet halisi ya Ethereum Classic.
Kutokuwiana kwa threshold: Algorithm 1 na hesabu ya \(P(7)\) zinaendana na mantiki kwamba block ya saba mfululizo ndiyo inayovuka kikomo, ilhali maelezo ya Stage 4 yanasema block ya 6 hukataliwa. Chanzo hakitatui tofauti hii.
Kutokuwiana kwa thamani ya makadirio ya kihisabati: Makala imeandika \(0,51^7\approx0,00997\); matokeo ya moja kwa moja ya hesabu ni takriban 0,008974.
Maelezo ya hash-power schedule: Inaelezwa kwamba hash power ya M2 iliongezwa kila saa, lakini asilimia mahususi za kila saa hazijaripotiwa kwenye maandishi kama jedwali la kimfumo la vigezo.
Maelezo ya randomness: Ingawa inaelezwa kwamba hash power za miner wengine zilirekebishwa upya kwa nasibu, random seed na utaratibu wa usambazaji haujaripotiwa.
Uchanganuzi wa utambulisho: Graph analysis na transaction-flow clustering zinapendekezwa kuunganisha vitambulisho vingi vya pseudonymous na chombo kimoja cha mining; lakini hakuna jaribio tofauti la attribution-accuracy ndani ya tathmini ya CLR.
Gharama ya real-time clustering: Chanzo kinakubali kwamba kuendesha graph clustering katika njia muhimu ya fork-resolution kunaweza kuongeza P2P propagation latency, na kinaacha hilo kama tatizo la utafiti wa baadaye.
Data availability: Data iliyozalishwa na kuchanganuliwa wakati wa utafiti haipatikani kwa umma. Chanzo kinasema tu kwamba usanidi muhimu wa BlockSim umeelezwa katika makala.
Kipimo cha Uncle-rate: Katika Table 5 thamani za safu ya Uncle-rate zimetolewa, lakini kichwa cha safu hakibainishi asilimia wala kipimo kingine.
Maeneo ya utafiti wa baadaye
Chanzo kinapendekeza kwa kazi zijazo kuendeleza mbinu za miner-attribution, kufanya entity clustering iwe ya kuaminika zaidi katika hali halisi za mtandao, na kutathmini CLR katika mazingira mengine ya blockchain na consensus architectures.
Inajadiliwa kwamba katika mazingira ya PoS kanuni inayofanana inaweza kuchunguzwa kama validator rotation constraint, na katika mazingira ya DPoS kama mbinu ya kuweka kikomo cha udhibiti usiokatizwa wa block proposal na delegate mmoja au kundi la coordinated delegate. Haya si matokeo yaliyothibitishwa ya utafiti huu; chanzo kinayaweka wazi kama mwelekeo wa utafiti wa baadaye.
Maelezo ya Chanzo na Mbinu
Utafiti asili: Consensus level restriction as a defense against the 51% attacks in ethereum classic: a simulation-based evaluation
Waandishi: Tasnin Khan; Mohammad Khaled Sohel.
Mpangilio wa waandishi: Mpangilio wa chapisho la chanzo umehifadhiwa kama ulivyo.
Mchango sawa: Makala ya chanzo hairipoti taarifa ya uandishi wa kwanza wa pamoja/mchango sawa.
Corresponding author: Tasnin Khan.
Taasisi: Daffodil International University, Dhaka, Bangladesh.
Jarida: Peer-to-Peer Networking and Applications.
Mchapishaji: Springer Nature.
Juzuu / namba ya makala: Volume 19, Article 122.
DOI: 10.1007/s12083-026-02274-y.
Kiungo rasmi: https://doi.org/10.1007/s12083-026-02274-y
Tarehe ya kuwasilishwa: 23 Novemba 2025.
Tarehe ya kukubaliwa: 30 Juni 2026.
Tarehe ya kuchapishwa mtandaoni: 27 Julai 2026.
Aina ya chanzo: Research article; utafiti unaotegemea uigaji kuhusu usalama wa blockchain na utaratibu wa consensus.
Hali ya peer review: Ni makala ya utafiti ya version-of-record iliyochapishwa katika jarida lenye peer review.
Ufikiaji wazi: Ndiyo.
Leseni: Creative Commons Attribution-NonCommercial-NoDerivatives 4.0 International (CC BY-NC-ND 4.0). Kwa sababu ya sharti la ND, vielelezo asili vya makala ya chanzo havikutumiwa ndani ya Verianla kama taswira zilizorekebishwa. CLR SVG ndani ya makala si mchoro upya wa kielelezo cha chanzo; ni uwasilishaji huru wa Verianla wa mantiki ya kweli ya uamuzi iliyoelezwa katika Algorithm 1.
Ufadhili: Waandishi waliripoti kwamba utafiti haukupokea ufadhili wa nje.
Upatikanaji wa data: Data iliyozalishwa na kuchanganuliwa wakati wa utafiti haipatikani kwa umma. Majaribio yalifanywa kwa BlockSim simulation framework na imeelezwa kwamba usanidi muhimu umeelezwa katika makala.
Mgongano wa maslahi: Waandishi walitangaza kwamba hakuna competing interest.
Michango ya waandishi: Tasnin Khan: Conceptualization, Methodology, Application, Investigation, Data curation, Visualization, Formal analysis, Writing – original draft, Writing – review & editing. Mohammad Khaled Sohel: Supervision, Writing – review & editing, Project administration.
Kikomo kikuu cha kisayansi: Athari ya usalama ya CLR ilitathminiwa katika uigaji wa BlockSim. Hakuna production deployment, live mining-pool attribution wala jaribio la shambulio halisi lililodhibitiwa lililofanywa kwenye mainnet halisi ya ETC. Kwa hiyo matokeo ya chanzo hayapaswi kutafsiriwa kama “CLR inazuia kwa uhakika mashambulizi ya %51 katika mtandao halisi wa ETC”.
Kutokuwiana ndani ya chanzo 1 — threshold: Algorithm 1 na maelezo makuu ya mbinu kwa MAX_SEQ=6 hutoa mantiki ya kukataa tu pale projected_count > 6 inapokuwa kweli, yaani katika block ya 7 mfululizo. Maelezo ya Stage 4, hata hivyo, yanasema mnyororo huwa batili katika block ya 6 mfululizo. Chanzo hakitatui tofauti hii.
Kutokuwiana ndani ya chanzo 2 — uwezekano: Chanzo kinaandika \(P(7)=(0,51)^7\approx0,00997\). Matokeo ya moja kwa moja ya hesabu ya formula iliyotolewa ni takriban \(0,008974\). Verianla haijabadilisha kimya kimya thamani iliyochapishwa katika chanzo; imeonyesha tofauti hiyo wazi.
Maelezo ya reproducibility ambayo hayajaripotiwa: Mfululizo kamili wa asilimia za hash-power za M2 kwa kila saa, seed na vigezo vya usambazaji vya random hash-power redistribution, na metrics tofauti za usahihi za utaratibu wa miner-entity clustering hazijaripotiwa katika chanzo.
Acha maoni
Anwani yako ya barua pepe haitachapishwa. Sehemu za lazima zimewekewa alama ya *