


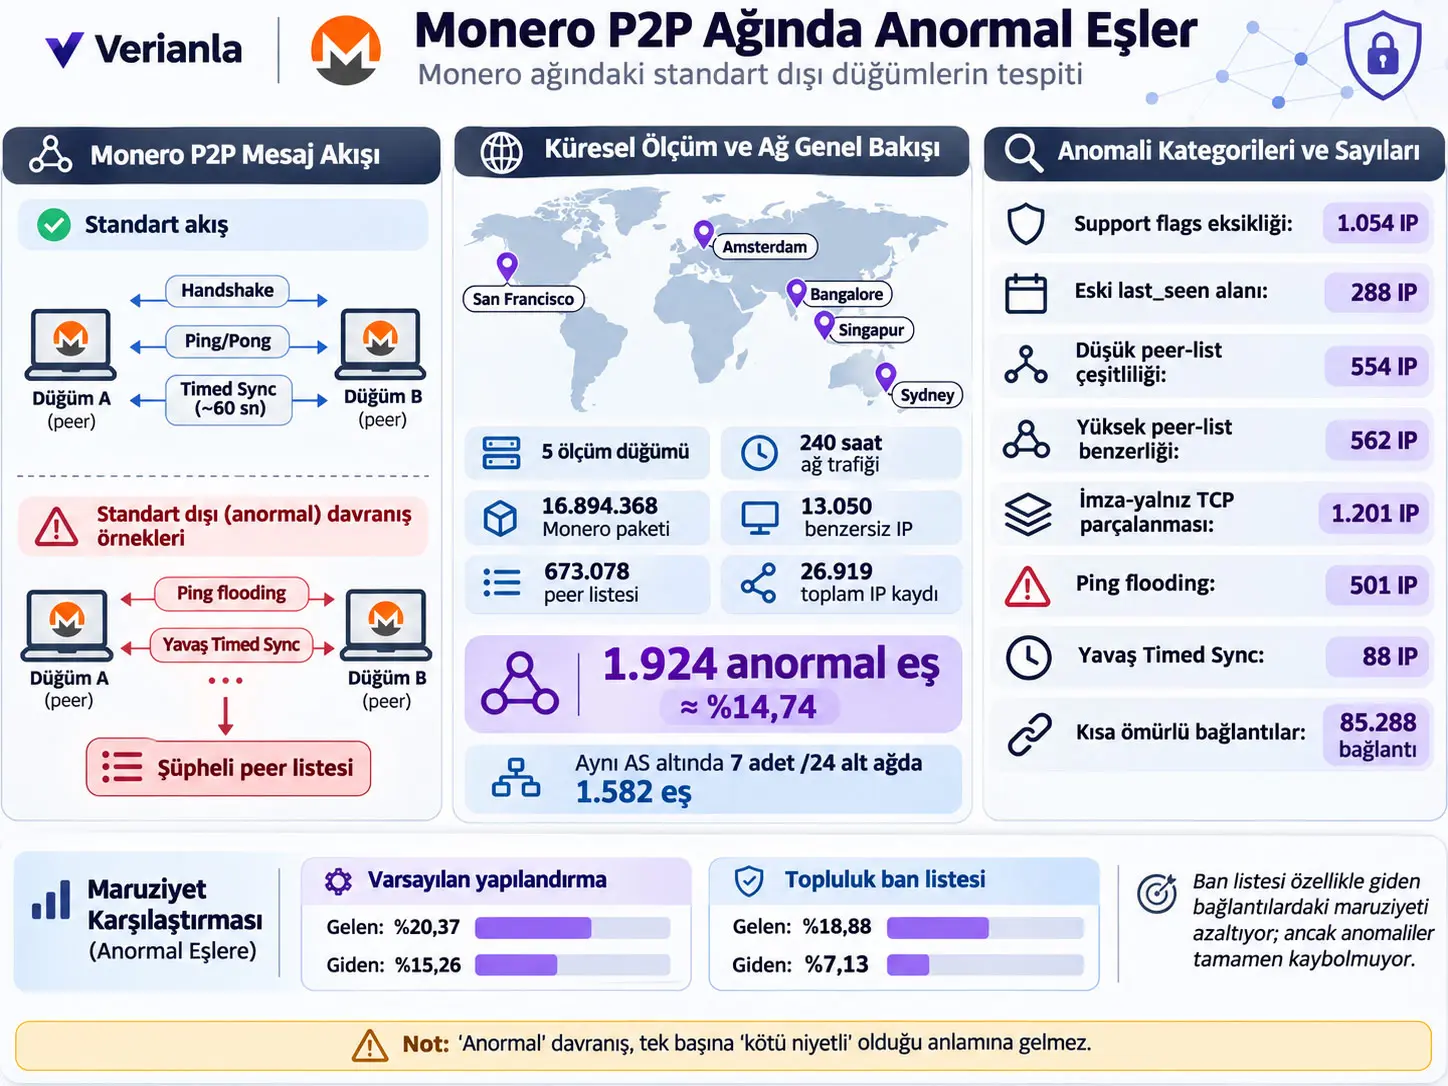
Monero P2P ağındaki anormal eş düğüm inceleme çerçevesi, ağdaki eşlerin protokol alanlarını, mesaj içeriklerini, mesaj sıralarını ve zamanlamalarını, ağ yapısındaki konumlarını ve düğüm kimlik özniteliklerini standart Monero davranışıyla karşılaştırarak standart dışı davranışları belirlemeye çalışan bir ağ güvenliği ve ağ adli bilişim yaklaşımıdır. Çalışma, San Francisco, Amsterdam, Bangalore, Singapore ve Sydney’de çalışan beş Monero ölçüm düğümünden toplam 240 saatlik P2P ağ trafiği toplamış; 16.894.368 Monero paketi, doğrudan bağlantı kurulan 13.050 benzersiz IP, 673.078 peer listesi ve bu listelerden çıkarılan toplam 26.919 IP adresini incelemiştir.
Yüklenen arXiv v1 çalışmasında, doğrudan bağlantı kurulan 13.050 benzersiz IP adresinden 1.924'ünün en az bir anormal davranış gösterdiği ve bu sayının ölçüm düğümlerinin görebildiği ağın %14,74'üne karşılık geldiği raporlanmıştır. Çalışma ayrıca yedi /24 alt ağın aynı Autonomous System altında toplam 1.582 benzersiz eş düğüm barındırdığını ve bu altyapının farklı anomali sınıflarının büyük bölümünde göründüğünü bildirmiştir.
Araştırmacılar yalnız bir “kötü IP listesi” çıkarmamıştır. Üç ana protokol seviyesi anomali sınıfı tanımlanmıştır: sözdizimsel ihlaller, içerik tutarsızlıkları ve davranış örüntüsü sapmaları. Bunlara ağ yapısındaki merkezileşme/kümelenme belirtileri ile peer identifier, IP ve Autonomous System gibi düğüm öznitelikleri eklenmiştir. Böylece tek bir hata işaretinden ziyade farklı gözlem katmanlarının birlikte değerlendirilmesi amaçlanmıştır.
Ölçülen davranışlar arasında handshake sırasında support_flags alanını göndermeyen 1.054 IP, kullanımdan kaldırılmış last_seen alanını göndermeye devam eden 288 IP, alışılmadık TCP fragmentation örüntüsü gösteren 1.201 IP, düşük peer-list diversity gösteren 554 IP, yüksek peer-list similarity gösteren 562 IP, Timed Sync mesajlarını olağandışı biçimde yavaşlatan 88 IP ve Ping flooding üreten 501 IP bulunmaktadır.
Çalışmanın en önemli yorum sınırı şudur: “anormal” ile “kötü niyetli” aynı şey değildir. Yazarların elinde her IP'yi kesin biçimde saldırgan veya masum olarak etiketleyen ground-truth veri yoktur. VPN kullanımı, ağ sorunları veya özel peering yapılandırmaları bazı sapmalar için meşru açıklamalar oluşturabilir. Araştırmanın güçlü sonucu, çok sayıda eş düğümün Monero'nun genel ağ davranışından sistematik biçimde saptığının ölçülmesidir; her anormal eşin saldırgan olduğunun kanıtlanması değildir.
Monero'nun P2P ağı neden önemlidir?
Monero'nun gizlilik özellikleri yalnız blockchain üzerindeki kriptografik mekanizmalara bağlı değildir. Bir işlemin ağda nasıl yayıldığı, hangi düğümlerle bağlantı kurulduğu ve ağ topolojisinin ne ölçüde gözlemlenebildiği de kullanıcı gizliliğinin pratikteki sınırlarını etkileyebilir.
Peer-to-peer ağ veya P2P ağ, tek bir merkezi sunucu yerine çok sayıda eş düğümün birbirleriyle doğrudan iletişim kurduğu ağ modelidir. Monero düğümleri yeni işlemleri, blokları ve ağdaki diğer eşlere ilişkin bilgileri bu iletişim katmanı üzerinden paylaşır.
Çalışma özellikle ağ katmanına odaklanır. Amaç Monero'nun cryptographic primitives yapısını kırmak değildir; standart Monero düğümlerinden farklı davranan eşleri ağ trafiği üzerinden tespit etmektir.
Levin protokolü, Handshake ve Timed Sync nasıl çalışır?
Monero, P2P iletişiminde Levin protocol adı verilen özel bir protokol kullanır. Kaynakta incelenen temel mesaj akışı Handshake, Ping/Pong ve periyodik Timed Sync iletişimlerinden oluşur.
Node A, Node B ile bağlantı kurmak istediğinde Handshake Request gönderir. Bu mesajda network ID, peer ID, kendi dinleme portu, support flags ve payload bilgileri bulunabilir. Node B bağlantıyı kabul ettiğinde kendi node/payload bilgilerini ve en fazla 250 eş içerebilen bir peer listesi döndürür.
Bir düğüm incoming bağlantı kabul edebildiğini bildiriyorsa Ping/Pong mekanizması bu erişilebilirliği doğrulamak için kullanılır.
Bağlantı kurulduktan sonra iki taraf yaklaşık 60 saniyelik döngülerle Timed Sync mesajları gönderir. Timed Sync response, düğümün yerel white list'inden en fazla 250 peer kaydı taşıyabilir.
Monero'nun yerel peer-list yönetiminde kaynakta belirtilen kapasitelere göre:
- white list en fazla 1.000 peer,
- gray list en fazla 5.000 peer
tutabilir. Peer-list exchange ile öğrenilen yeni eşler önce gray list'e eklenir. Düğüm yaklaşık 60 saniyede bir gray list'ten rastgele bir eş seçip erişilebilirliğini Ping ile kontrol edebilir; başarılı peer white list'e taşınabilir.
Dandelion++ ne yapar?
Monero'nun transaction propagation katmanı kaynakta Dandelion++ ile açıklanmaktadır. Bu mekanizma işlemin kaynağının ağ üzerinden doğrudan izlenmesini zorlaştırmayı amaçlayan iki aşamalı bir yayılım yaklaşımıdır.
İlk aşama stem phase'dir. İşlem doğrudan bütün ağa yayınlanmak yerine belirlenmiş privacy subgraph boyunca relay düğümleri üzerinden ilerler.
Bir ara düğüm işlemi başka relay düğümlerine iletmeye devam edebilir veya fluff phase'e geçebilir. Fluff aşamasında işlem standart diffusion yöntemiyle daha geniş ağa yayılır.
Bu çalışma Dandelion++ algoritmasının anonimlik oranını kendisi deneysel olarak ölçmemiştir. Privacy Guarantee bölümünde verilen belirli saldırgan oranları ve anonymity-set sonuçları önceki bir çalışmadan alınmıştır; bu ayrım sonuçların yorumlanmasında korunmalıdır.
Monero P2P Ağında “Anormal Eş Düğüm” Ne Demektir?
Bu çalışmada anormal eş düğüm, Monero ağında gözlenen mesaj alanları, içerik tutarlılığı, mesaj sırası veya zamanlaması, ağ yapısındaki davranışı ya da kimlik öznitelikleri kaynakta tanımlanan normal/baseline davranıştan belirgin biçimde sapan bir peer'dir; bu sınıflandırma tek başına peer'in kötü niyetli olduğunu kanıtlamaz.
İnceleme çerçevesinin matematiksel temeli
Yazarlar P2P ağı:
\[ G=(V,E) \]
olarak tanımlar.
\(V\), peer kümesidir. \(E\subseteq V\times V\), mantıksal olarak çift yönlü bağlantıların kümesidir.
Her:
\[ e\in E \]
bağlantısı zaman sıralı bir mesaj dizisi taşır:
\[ \mathcal{M}_e= \langle m_1,m_2,\ldots,m_k\rangle. \]
Her mesajın bütün protokol message type'larını içeren \(\mathcal{T}\) kümesinden bir türü vardır.
Eşitlik 1: Sözdizimsel anomali
Kaynakta bir mesajın gerekli ve izin verilen protokol alanlarına uygunluğunu ifade eden koşul:
\[ \operatorname{SynAnom}(m) = \mathcal{F}_{req}(t) \not\subseteq \operatorname{dom}(\phi_m) \;\lor\; \operatorname{dom}(\phi_m) \not\subseteq \left( \mathcal{F}_{req}(t) \cup \mathcal{F}_{opt}(t) \right). \tag{1} \]
Formül neyi hesaplar? Mesajın protokol açısından gerekli alanlardan birini kaybedip kaybetmediğini veya tanımlı gerekli/opsiyonel alanların dışında beklenmeyen alan taşıyıp taşımadığını denetler.
\(\mathcal{F}_{req}(t)\): mesaj türü \(t\) için gerekli alanlar kümesi.
\(\mathcal{F}_{opt}(t)\): mesaj türü \(t\) için opsiyonel alanlar kümesi.
\(\operatorname{dom}(\phi_m)\): mesaj \(m\)'de gerçekten bulunan alanların kümesi.
İlk koşul doğruysa gerekli alanlardan en az biri eksiktir. İkinci koşul doğruysa mesaj, gerekli veya izin verilen opsiyonel alanların dışında bir alan taşımaktadır.
Bu denetim missing required field, unexpected/deprecated field ve malformed structure gibi açık protocol-specification sapmalarını yakalamayı amaçlar. Ancak sözdizimi tamamen doğru olup içerik veya zamanlama bakımından şüpheli mesajları tek başına yakalayamaz.
Eşitlik 2: İçerik anomalisi
Kaynak, biçimsel olarak geçerli fakat içerik bakımından tutarsız mesajlar için:
\[ \operatorname{ContAnom}(m) = \delta_t(c_m,\mathcal{B}_t)\ge\tau_t \;\lor\; \rho_t \left( \{m\}\cup \mathcal{M}^{(m)}_{cross,t} \right) \notin [\tau^t_{c,min},\tau^t_{c,max}]. \tag{2} \]
koşulunu verir.
\(c_m\): mesajın içeriği.
\(\mathcal{B}_t\): mesaj türü \(t\) için beklenen içerik baseline'ı.
\(\delta_t\): gözlenen içeriğin baseline'dan sapmasını ölçen fonksiyon.
\(\tau_t\): içerik sapma eşiği.
\(\rho_t\): aynı türde farklı peer'lerden gelen mesajlar arasındaki cross-peer correlation ölçümü.
\(\mathcal{M}^{(m)}_{cross,t}\): farklı peer'lerden alınmış aynı tür mesajların karşılaştırma kümesi.
\([\tau^t_{c,min},\tau^t_{c,max}]\): mesaj türü için beklenen korelasyon aralığı.
İçerik baseline'dan yeterince uzaksa veya peer'ler arası korelasyon beklenen aralığın dışına çıkıyorsa mesaj içerik anomalisi olarak değerlendirilebilir.
Eşitlik 3: Davranış anomalisi
Bağlantı ve peer davranışının mesaj dizisi, bağlantı örüntüsü ve zamanlama üzerinden değerlendirilmesi:
\[ \operatorname{BehavAnom}(e,v) = \operatorname{sequence}(\mathcal{M}_e) \notin \mathcal{S}_{standard} \;\lor\; \delta(E^v,\mathcal{B}_{conn})>\tau_{conn} \;\lor\; \left| \operatorname{timings}(\mathcal{M}^t_e) - \operatorname{timing}^{t}_{standard} \right| > \epsilon_t. \tag{3} \]
\(\operatorname{sequence}(\mathcal{M}_e)\): bağlantıdaki message-type dizisi.
\(\mathcal{S}_{standard}\): standart mesaj dizileri kümesi.
\(E^v\): peer \(v\)'ye ait bağlantılar.
\(\mathcal{B}_{conn}\): bağlantı davranışı baseline'ı.
\(\delta(E^v,\mathcal{B}_{conn})\): peer'in bağlantı örüntüsünün baseline'dan sapması.
\(\tau_{conn}\): bağlantı sapma eşiği.
\(\operatorname{timings}(\mathcal{M}^t_e)\): bağlantı \(e\)'de mesaj türü \(t\)'nin gözlenen zamanlama/frekansı.
\(\operatorname{timing}^{t}_{standard}\): aynı mesaj türünün standart zamanlaması.
\(\epsilon_t\): mesaj türü için kabul edilen zamanlama toleransı.
Bu denklem üç farklı davranış sınıfını tek mantıksal koşulda toplar: standart dışı mesaj sırası, standart dışı bağlantı örüntüsü veya beklenen zamanlamadan fazla sapma.
Ağ yapısı ve node attribute analizi neden ayrı katmandır?
Protocol-level anomaly bir mesajın veya bağlantının beklenen biçimden ne kadar saptığına bakar. Ağ yapısı analizi ise tek bir mesaj yerine ağ çapındaki dağılımı incelemeye çalışır.
Yazarlar özellikle iki graph-theoretic kavram kullanır:
- Centrality anomalies: bazı düğümlerin olağan dışı derecede çok bağlantı veya promotion ilişkisine sahip olması,
- Community detection: koordineli deployment ihtimalini düşündürebilecek sıra dışı kümelenmeler.
Node attribute katmanında ise IP adresi, peer identifier, RPC bilgisi, pruning seed ve Autonomous System gibi özniteliklerin farklı bağlantılarda nasıl tekrarlandığı veya kümelendiği değerlendirilir.
Peer-List Poisoning Belirtileri Nasıl Arandı?
Çalışma peer-list poisoning'i doğrudan saldırgan niyeti kanıtlayan tek bir imzayla değil, 250 kayıtlık listelerde olağandışı düşük /24 subnet çeşitliliği, farklı peer'lerin listeleri arasında yüksek Jaccard benzerliği, aynı altyapıların aşırı promotion edilmesi ve bu göstergelerin belirli IP/AS kümelerinde örtüşmesi üzerinden araştırmıştır.
Peer-list diversity
Monero peer discovery mekanizmasında bir Timed Sync veya Handshake cevabı en fazla 250 peer entry taşıyabilir. Çalışma yalnız tam, yani 250 kayıt içeren listeleri diversity analizine dahil etmiştir.
Diversity, listedeki benzersiz /24 subnet sayısının toplam peer sayısına oranıdır:
\[ Diversity = \frac{ \text{benzersiz /24 subnet sayısı} }{ \text{peer sayısı} }. \]
Bu ifade kaynakta numaralandırılmış bir denklem değildir; yöntem açıklamasındaki diversity tanımının açık matematiksel gösterimidir.
Değer 1'e yaklaştıkça listedeki peer'lerin farklı /24 subnet'lere dağılması artar. Düşük değer, çok sayıda IP'nin az sayıda subnet içinde kümelendiğini gösterir.
Yazarların anomaly threshold'u:
\[ Diversity<0.04 \]
olarak seçilmiştir. 250 peer için:
\[ 250\times0.04=10. \]
Dolayısıyla eşik, 250 peer'in 10'dan az /24 subnet içinde bulunması anlamına gelir.
Kaynak Figure 2'de ayrıca:
\[ Diversity<0.028 \]
çevresinde belirgin bir listeler kümesi bulunduğu ve bunun 250 peer'in yediden az subnet içine yığılmasına karşılık geldiği belirtilir.
Bu analiz sonucunda:
- 554 benzersiz IP düşük peer-list diversity paterni göstermiş,
- bu IP'ler yalnız 1 Autonomous System içinde yoğunlaşmıştır.
Jaccard similarity nedir?
Farklı peer'lerin listelerinin ne kadar örtüştüğünü ölçmek için standart Jaccard similarity coefficient kullanılmıştır. İki küme için kavramsal tanım:
\[ J(A,B) = \frac{|A\cap B|}{|A\cup B|}. \]
Bu denklem kaynakta numaralandırılmış araştırma denklemi değildir; çalışmada kullanılan standart Jaccard metriğinin öğretici tanımıdır.
\(J=0\), iki kümede ortak öğe bulunmadığını; \(J=1\), kümelerin tamamen aynı olduğunu ifade eder.
Kaynak, bütün farklı peer-list çiftlerinin %99'unda IP-level Jaccard similarity'nin 0,2'nin altında olduğunu bildirir. Persistent anomaly belirlemek için threshold:
\[ J>0.3 \]
olarak seçilmiş ve aynı IP'nin bu eşiğin üzerinde en az iki kez görünmesi şartı uygulanmıştır.
Bunun sonucunda:
- 562 benzersiz IP tekrar tekrar 0,3'ün üzerinde similarity göstermiş,
- bunlar 5 benzersiz AS içinde bulunmuştur.
Kaynak bazı peer-list çiftlerinde raw IP representation'da %90'ın üzerinde overlap ve /24 subnet representation'da perfect overlap bulunduğunu raporlamaktadır.
| Analiz | Kaynak eşiği/gözlem | Sonuç | Yorum sınırı |
|---|---|---|---|
| Peer-list diversity | <0,04 | 554 IP, 1 AS | Düşük çeşitlilik koordinasyon göstergesi olabilir; tek başına kötü niyet kanıtı değildir. |
| Figure 2'deki yoğun düşük-diversity kümesi | <0,028 | 250 peer içinde 7'den az subnet anlamına gelir. | Histogramın ham bin değerleri verilmediği için dağılım yeniden üretilmemiştir. |
| Peer-list Jaccard similarity | >0,30 ve en az iki tekrar | 562 IP, 5 AS | Shared source veya koordineli deployment ile uyumludur; tek açıklama değildir. |
| Genel peer-list similarity | %99'u <0,20 | Çoğu peer-list çifti düşük overlap gösterir. | Az sayıdaki yüksek-overlap istisna özellikle incelenmiştir. |
Syntactic anomalies: support_flags omission
Monero'da support_flags alanı 2018'den beri varsayılan olarak etkinleştirilmiştir. Çalışma, Handshake sırasında bu alanı göndermeyen peer'leri tespit etmiştir.
Sonuç:
- 1.054 benzersiz IP,
- 80 benzersiz AS,
- 177.853 ek Support Flags Request sequence.
Yazarlar bu davranışın alanın açıkça 0'a ayarlanmış olabileceğini veya custom/non-standard client implementation'a işaret edebileceğini belirtmektedir.
Deprecated last_seen alanı
Monero peer-list kayıtlarından daha önce kaldırılmış olan last_seen timestamp alanını göndermeye devam eden:
- 288 benzersiz IP,
- 1 AS
tespit edilmiştir.
Kaynak, gözlenen timestamp değerlerinin sabit placeholder görünümünde olduğunu ve bunun eski/custom implementation ihtimaliyle uyumlu olduğunu belirtmektedir.
Signature-only TCP fragmentation
TCP paketlerinin Maximum Transmission Unit sınırı nedeniyle parçalanması normal bir ağ davranışıdır. Ancak normal MTU fragmentation paket boyutlarının ağ koşullarına göre değişebilmesini gerektirir.
Çalışmada bazı eşlerin, tek pakette iletilebilecek mesajlar dahil olmak üzere her reassembled message'ın ilk paketine yalnız Monero'nun 8-byte signature bilgisini koyduğu görülmüştür.
Bu patern:
- 1.201 benzersiz IP,
- 5 AS
üzerinde tespit edilmiştir.
Yazarlar az sayıdaki AS altında çok sayıda benzer örüntünün bulunmasını ortak/custom network tooling ihtimaliyle ilişkilendirir.
Standart bağlantı davranışı
Davranış analizi için temel baseline, Handshake ile başlayan ve yaklaşık 60 saniyelik Timed Sync request/response döngüleriyle devam eden bağlantıdır.
İncelenen veri içinde:
- 181.091 toplam TCP connection bulunmuş,
- bunların 4.265'i incomplete connection data nedeniyle çıkarılmış,
- connection duration ortalaması 364,61 saniye,
- duration medyanı yalnız 0,54 saniye,
- connection başına command sayısı ortalama 93,14,
- command sayısı medyanı yalnız 4
olarak raporlanmıştır.
Ortalama ile medyan arasındaki çok büyük fark, veri setinde çok sayıda çok kısa bağlantı bulunmasından kaynaklanmaktadır.
Short-lived connections ve Handshake probing
Çalışma, bağlantı kurulduktan sonra bir saniyeden kısa sürede kapanan:
85.288 bağlantı
tespit etmiştir.
Bu bağlantıların tekrar eden kaynaklarına bakıldığında:
- 10 IP'nin ondan fazla short-lived connection oluşturduğu,
- bunların 7 AS'a dağıldığı
görülmüştür.
Özellikle tek bir IP adresi, bir saniyeden kısa süren 65.340 bağlantıdan sorumludur.
Bağlantılar Handshake'i tamamladığından Handshake response içindeki en fazla 250 peer entry'nin hızlı biçimde alınması mümkündür. Yazarlar bu davranışın topology probing veya reconnaissance amacıyla uyumlu olabileceğini tartışmaktadır. Ancak “uyumlu olabilir” ifadesi doğrudan saldırgan niyeti kanıtı değildir.
Throttled Timed Sync
Standart Timed Sync frekansının yaklaşık 60 saniye olması beklenir. Kaynak tüm bağlantılarda measured Timed Sync interval medyanını:
61,02 saniye
olarak bulmuştur.
Network latency veya computational load gibi doğal farklılıkları toleranslamak amacıyla:
- yalnız en az 10 dakika süren bağlantılar,
- average Timed Sync interval >90 saniye
koşullarıyla anomaly threshold uygulanmıştır.
Sonuç:
- 536 bağlantı 90 saniyenin üzerinde average frequency göstermiş,
- 88 IP throttled Timed Sync bağlantıları sürdürmüş,
- bu IP'ler 56 AS'a dağılmıştır.
Kaynak Figure 5'te yaklaşık iki dakikalık Timed Sync tekrarları ve uç örnek olarak yaklaşık on dakikalık tekrarlar gösterir.
Ping flooding
Normal protokol akışında incoming peer, kendisine yerel düğüm tarafından gönderilen Ping'e yanıt verir. Çalışmada bazı incoming peer'lerin bunun yerine ölçüm düğümüne aşırı sayıda Ping gönderdiği görülmüştür.
24 saat içinde:
- 2.900 Ping flooding connection,
- 501 kaynak IP,
- 1 AS
tespit edilmiştir.
Bu peer'lerin çoğu ölçüm düğümünün yaklaşık 60 saniye sonra gönderdiği ilk Timed Sync request'e yanıt vermemiş ve connection yaklaşık 120 saniyelik inactivity sonrasında kapanmıştır.
Peer identifier anomalileri
Monero peer identifier, düğüm çalışmaya başladığında rastgele oluşturulan kimliktir. Düğüm runtime boyunca aynı ID'yi kullanır. Reboot sonrasında yeni ID oluşturulur; eski ID'nin yeniden kullanılması beklenmez.
Bununla birlikte IP değişebilir. ISP mapping veya VPN nedeniyle aynı peer ID farklı IP'lerle ilişkilendirilebilir. Bu nedenle yalnız “bir IP'nin birden fazla ID'si var” gözlemi tek başına saldırı kanıtı değildir.
Yazarlar temporal constraint ve network-wide correlation kullanarak:
- 635 IP'de ID announcement zaman anomalisi, 150 AS,
- ayrıca 265 IP'nin 5 ayrı IP-ID cluster'ı içinde kümelendiği, 33 AS
sonucunu raporlamaktadır.
Connected IP'lerin %88'i yalnız tek identifier duyurduğu için çoklu ve karşılıklı IP-ID kümeleri genel baseline'dan belirgin sapma oluşturmuştur.
Promotion topology nedir?
Monero gerçek topolojisini gizlemeye çalıştığı için çalışma gerçek bağlantı grafiğini doğrudan çıkardığını iddia etmez. Bunun yerine promotion topology adında yönlü bir grafik tanımlanmıştır.
Bir peer-list mesajını gönderen IP source node, listede tanıttığı her IP'ye directed edge üretir.
Bu grafik gerçek zamanlı fiziksel bağlantı grafiği değildir; hangi peer'in hangi diğer peer'leri ağ içinde “tanıttığını” gösteren promotion graph'tır.
Kaynakta:
- ortalama in-degree: 957,66,
- medyan in-degree: 8,
- 3 peer: 28.000'in üzerinde in-degree
raporlanmıştır.
Ortalama ile medyan arasındaki büyük fark, az sayıdaki node'un çok yüksek promotion sayısına ulaşmasıyla uyumludur. Kaynak bu üç node'un Monero seed node'ları olmadığını belirtir.
Subnet saturation ve merkezi deployment göstergesi
Bir /24 IPv4 subnet teorik olarak 256 adres içerir. Kaynakta bazı /24 subnet'lerin peer-list promotion verisinde 255 IP ile tamamen doygun göründüğü belirtilmektedir.
Yedi /24 subnet'in aynı AS altında bulunduğu ve bu AS altında:
1.582 benzersiz peer
tespit edildiği raporlanmıştır.
Bu peer'ler Timed Sync throttling hariç kaynakta incelenen anomaly kategorilerinin tamamında temsil edilmiştir.
Yazarlar aynı AS ve subnet altyapısı altında bu kadar çok peer'in ve farklı anomaly pattern'lerinin örtüşmesini tek entity tarafından yönetilen merkezi deployment ihtimaliyle ilişkilendirmektedir.
Bu, doğrudan işletmeci kimliğinin tespit edildiği anlamına gelmez. Çalışma altyapı davranışından kontrol ilişkisi çıkarımı yapmaktadır.
Çalışmanın Yöntemi ve Bulguları
Veri toplama düzeni
| Öğe | Kaynakta verilen bilgi |
|---|---|
| Ölçüm düğümü sayısı | 5 |
| Konumlar | San Francisco, Amsterdam, Bangalore, Singapore, Sydney |
| Monero portu | 18080 |
| Default configuration | 12 outgoing connection, ban list yok |
| Community configuration | 32 outgoing connection, önceden yüklenmiş community ban list |
| Her konfigürasyon | Her node üzerinde 24 saat |
| Toplam ölçüm | 240 saat |
| Monero paketi | 16.894.368 |
| Doğrudan bağlantı kurulan benzersiz IP | 13.050 |
| Peer listesi | 673.078 |
| Peer listelerinden elde edilen toplam IP | 26.919 |
| Packet analysis | Wireshark 4.4.7 |
| Veri biçimi | PCAP |
Kaynak içi tarih problemi: Method bölümünde timeframe “02/28/2025–02/30/2025” olarak yazılmıştır. 30 Şubat geçerli bir takvim tarihi değildir. Kaynak Figure 10 ve Figure 11 eksenlerinde Haziran 2025 tarihleri görülmektedir. Bu iki bilgi birbiriyle tam uyumlu olmadığından Verianla doğru tarihi tahmin ederek değiştirmemektedir.
Anomali türlerinin toplu sonuçları
| Anomali / ölçüm | IP veya connection sonucu | AS bilgisi | Kaynak yorumu |
|---|---|---|---|
| Support flags omission | 1.054 IP; 177.853 ek Support Flags request sequence | 80 AS | Eski veya custom protocol implementation ile uyumlu |
| Deprecated last_seen | 288 IP | 1 AS | Outdated/custom implementation göstergesi |
| Signature-only TCP fragmentation | 1.201 IP | 5 AS | Ortak/custom network tool olasılığı |
| Low peer-list diversity | 554 IP | 1 AS | Az subnet içinde sıra dışı clustering |
| High peer-list similarity | 562 IP | 5 AS | Koordinasyon veya shared peer-list source ile uyumlu |
| Short-lived connections | 85.288 connection; ondan fazla tekrar yapan 10 IP; tek IP 65.340 connection | Tekrarlayan 10 IP toplam 7 AS | Probing/reconnaissance ihtimali tartışılıyor |
| Throttled Timed Sync | 536 connection; 88 IP | 56 AS | 90 saniyenin üzerinde average interval |
| Ping flooding | 2.900 connection; 501 IP | 1 AS | Network overhead / reconnaissance veya resource exhaustion ile uyumlu |
| Peer-ID temporal anomaly | 635 IP | 150 AS | Normal peer-ID lifecycle'dan sapma |
| IP-ID cluster analizi | 265 IP; 5 cluster | 33 AS | Birden çok ID ve IP'nin karşılıklı kümelenmesi |
Toplam kaç eş standart dışı sınıflandırıldı?
Default configuration altında doğrudan bağlantı kurulan:
\[ 13{,}050 \]
benzersiz IP'den:
\[ 1{,}924 \]
IP en az bir anomaly category'ye girmiştir.
Oran:
\[ \frac{1{,}924}{13{,}050} \times100 \approx 14.74\%. \]
Bu nedenle kaynak, ölçüm düğümlerinin doğrudan görebildiği ağın yaklaşık %14,74'ünü standart dışı olarak sınıflandırmaktadır.
Preprint abstract ayrıca %13,19 rakamını “reachable peers” ifadesiyle parantez içinde verir; ancak ana Section 5.2 hesabı 1.924 / 13.050 = %14,74 üzerinden açık biçimde açıklanmıştır. Kaynağın iki oranı birbirinin yerine kullanılmamıştır.
Peer listelerde standart dışı eşler ne kadar yaygın?
Yazarlar bütün full peer listelerde en az bir non-standard peer bulunduğunu raporlamaktadır.
Bir peer'in duyurduğu peer listesinde standart dışı peer'lerin ortalama oranı:
%16,93
olarak hesaplanmıştır.
Bu sonuç, anormal olarak sınıflandırılan altyapının yalnız belirli measurement node'ların doğrudan komşuluğunda değil, peer discovery verilerinin içinde de yaygın biçimde görünür olduğunu göstermektedir.
Community Ban List Anormal Peer Maruziyetini Ne Kadar Azalttı?
Yüklenen v1 deneyinde community ban list ve 32 outgoing connection kullanılan konfigürasyon, ölçüm düğümlerindeki standart dışı peer oranını özellikle outgoing bağlantılarda azaltmıştır: Section 5.1'in temel konfigürasyonunda incoming %20,37 ve outgoing %15,26 iken korumalı konfigürasyonda incoming %18,88 ve outgoing %7,13 raporlanmıştır; ancak anomaliler tamamen ortadan kalkmamıştır.
| Konfigürasyon | Incoming connections | Outgoing connections | Kaynak yorumu |
|---|---|---|---|
| Default: 12 outgoing, ban list yok | %20,37 | %15,26 | Belirgin non-standard peer exposure |
| Community: 32 outgoing + ban list | %18,88 | %7,13 | Özellikle outgoing exposure düşüyor; sıfırlanmıyor |
Community ban list'in kapsamı
Kaynakta community-crafted ban list:
- 417 tekil IP,
- 6 adet /24 subnet range,
- toplam 1.941 benzersiz IP
kapsamına karşılık gelmektedir.
Yazarlar farklı measurement node'lardan gelen non-standard peer verilerini saturated subnet'lerle birleştirerek toplam:
2.679 anomalous IP
elde etmiştir.
Bunların:
1.022'si community ban list'te değildir.
Community configuration altında:
- Ping flooding gözlenmemiş,
- outgoing connection pool'daki non-standard peer oranı yaklaşık %7,13'e düşmüştür.
Ancak diğer anomaly türlerinin önemli bölümü ölçüm boyunca devam etmiştir.
Anormal Davranış Kötü Niyet Kanıtı mıdır?
Hayır. Araştırmanın en önemli sınırlılığı, incelenen IP'ler için doğrulanmış “malicious” ve “benign” ground-truth etiketleri bulunmamasıdır; bu nedenle çalışma sistematik biçimde normal ağ davranışından sapan eşleri tespit eder fakat her anormal eşin saldırgan olduğunu kesin olarak belirleyemez.
Meşru açıklamalar neler olabilir?
Kaynak özellikle şu alternatif açıklamaları tartışmaktadır:
- shared VPN endpoint'leri birden fazla peer ID'yi aynı IP çevresinde kümelendirebilir,
- kalıcı network problems Timed Sync mesajlarını geciktirebilir,
- priority veya exclusive peering yapılandırmaları peer listelerinin zaman içinde birbirine benzemesine neden olabilir,
- eski veya custom client yazılımları deprecated protocol alanlarını gönderebilir.
Bu nedenle “anormal peer” ifadesi ölçülen sapmaya ilişkin sınıflandırmadır. “Malicious monitoring node” daha güçlü bir niyet ve tehdit iddiasıdır ve her anomalide kanıtlanmış değildir.
Buna rağmen neden güvenlik açısından önemli?
Birçok anomaly aynı IP ve AS kümelerinde örtüşmektedir. Özellikle subnet saturation, signature-only fragmentation, support-flags omission ve community ban-list üyeliği arasında önemli overlap bulunmaktadır.
Yedi /24 subnet altında 1.582 peer'in tek AS'a bağlanması, düşük-diversity peer listeleri, yüksek peer-list similarity ve farklı custom-client belirtilerinin aynı altyapılarda görülmesi, yazarların gözünde birbirinden bağımsız rastgele implementation hatalarından daha koordineli bir deployment açıklamasını güçlendirmektedir.
Ancak kontrol eden entity'nin gerçek kimliği çalışma kapsamında belirlenmemiştir.
Privacy guarantee değerlendirmesi
Kaynak, observed anomaly dağılımının topology learning ve transaction-source inference için risk yaratabileceğini tartışmaktadır.
Bu bölümde verilen önemli bir sayı bu araştırmanın kendi saldırı deneyi değildir. Yazarlar Sharma ve arkadaşlarının önceki çalışmasına dayanarak, ağın yaklaşık %20'sini kontrol eden bir saldırganın yaklaşık %70 transaction'ı intercept edebildiğini ve anonymity set'i yaklaşık 32 potansiyel originator'a indirebildiğini aktarır.
Yüklenen çalışmanın kendi ölçümü ise default koşulda outgoing bağlantı havuzunun %15,26'sının, community configuration altında %7,13'ünün non-standard peer'lerle dolu olduğudur.
Dolayısıyla “bu çalışmada %70 transaction intercept edildi” denemez. %70 değeri önceki araştırmanın threat-model sonucudur; bu çalışmanın ölçülen exposure oranlarıyla aynı deney değildir.
Mitigation önerileri
Yazarlar mevcut community ban list'in yararlı fakat tek başına yeterli olmadığını tartışır.
Önerilen veya tartışılan ek önlemler:
- Monero offense tracker'ın syntactic protocol violations'ı da cezalandıracak biçimde genişletilmesi,
- local white ve gray list'lerin düzenli temizlenmesi,
- duplicate subnet veya gerekirse duplicate AS yoğunluklarının azaltılması,
- seed node benzeri güvenilir anchor peer'lerin sağlıklı peer listeleri sağlaması.
Bunlar kaynakta gelecek mitigation seçenekleri olarak tartışılmaktadır. Çalışma bu önerilerin tamamını kontrollü deneyle uygulayıp privacy improvement yüzdesi ölçmemiştir.
Etik değerlendirme
Ölçüm node'ları gerçek Monero P2P ağına meşru biçimde katılmış ve ağda doğal olarak gerçekleşen trafiği pasif biçimde kaydetmiştir.
Kaynağa göre PCAP kayıtları:
- packet headers,
- timing information,
- protocol messages
içermektedir.
Çalışma:
- private user data,
- transaction contents,
- wallet addresses,
- personally identifiable information
toplamadığını belirtmektedir.
Araştırmacılar ayrıca transaction veya kullanıcı deanonymization girişiminde bulunmadıklarını ve yalnız herhangi bir P2P participant'ın gözlemleyebileceği network behavior verisini analiz ettiklerini bildirir.
Açık bilim ve yeniden üretilebilirlik
Araştırmanın birincil artifact'ı beş ölçüm node'undan toplanan yaklaşık:
210 GB PCAP verisidir.
Kaynak, traffic analysis pipeline'ın Python ile yazıldığını; PCAP processing, anomaly analysis ve visualization generation script'lerini ve kullanım kolaylığı sağlayan convenience script'i içerdiğini belirtmektedir.
PCAP dataset: https://zenodo.org/records/16947083
Analysis pipeline: https://anonymous.4open.science/r/monero-traffic-analysis-2528
Çalışmanın desteklediği sonuçlar
- Yüklenen v1'de doğrudan gözlenen 13.050 IP'nin 1.924'ü en az bir non-standard behavior göstermiştir.
- Bu oran v1'in ana exposure hesabında yaklaşık %14,74'tür.
- Bir AS altında yedi /24 subnet'te 1.582 benzersiz peer bulunmuştur.
- Peer-list diversity, peer-list similarity, protokol alanları, zamanlama, Ping davranışı, TCP fragmentation ve peer-ID ilişkileri arasında çok sayıda sistematik sapma ölçülmüştür.
- Her full peer list en az bir non-standard peer içermiştir.
- Peer listelerindeki non-standard peer oranı ortalama %16,93'tür.
- Community ban-list configuration outgoing exposure'ı %15,26'dan %7,13'e düşürmüştür.
- Community configuration altında Ping flooding gözlenmemiştir.
- Ban list tüm anomalileri ortadan kaldırmamıştır.
- Çalışma reproducibility için PCAP verisi ve analysis pipeline yayımlamıştır.
Çalışmanın desteklemediği sonuçlar
- 1.924 peer'in tamamının saldırgan olduğu kanıtlanmamıştır.
- 1.582 peer'i kontrol ettiği düşünülen entity'nin kimliği belirlenmemiştir.
- Her peer-list similarity olayının kasıtlı poisoning olduğu kesinleştirilmemiştir.
- Her throttled Timed Sync olayının proxy veya surveillance altyapısı olduğu kanıtlanmamıştır.
- Çalışma kullanıcıların wallet address veya transaction contents'ini deanonymize etmemiştir.
- Bu çalışma kendi deneyinde transaction'ların %70'inin intercept edildiğini göstermemiştir; bu sayı önceki literatürdeki bir threat-model sonucudur.
- Community ban list'in Monero privacy'sini tam olarak koruduğu söylenemez.
- Ölçülen beş coğrafi vantage point bütün Monero ağının eksiksiz ground-truth topolojisini temsil etmez.
- Promotion topology gerçek bağlantı topolojisiyle aynı değildir.
- Yüklenen v1'deki %14,74 değeri daha sonraki Version of Record'da aynen korunmamıştır.
Kaynak içi tutarsızlıkların bilimsel yoruma etkisi
Veri toplama tarihi: v1 PDF Method bölümündeki “02/30/2025” tarihi takvim açısından mümkün değildir. Figure 10–11 eksenleri farklı tarihler göstermektedir. Bu nedenle kesin doğru veri toplama günleri v1 PDF'den güvenle çıkarılamamaktadır.
Figure 10 caption sırası: Section 5.1 metni incoming %20,37 ve outgoing %15,26 derken Figure 10 açıklama cümlesinde “outgoing and incoming” sırası kullanılır. Grafiğin üst paneli In Connections, alt paneli Out Connections olarak etiketlendiğinden Verianla sonuç tablosunda Section 5.1'in açık ataması korunmuştur.
Conclusion'daki “2.15” ifadesi: Sonuç bölümünde “around 2.15 of our measurement node's total outgoing connections” ifadesi geçmektedir. Yüzde işareti veya açık birim bulunmadığından ve Section 5'teki %7,13 sonucu ile doğrudan eşleştirilemediğinden bu ifade yeni nicel sonuç olarak kullanılmamıştır.
Kaynak ve Yöntem Notu
Yüklenen kaynağın tam özgün başlığı: Friend or Foe? Identifying Anomalous Peers in Monero’s P2P Network
Yazarlar: Yannik Kopyciok; Stefan Schmid; Friedhelm Victor.
Yazar sırası: Kaynaktaki sıra aynen korunmuştur.
Afiliyasyonlar: Yannik Kopyciok — TU Berlin; Stefan Schmid — TU Berlin ve Fraunhofer SIT; Friedhelm Victor — TRM Labs.
Eş katkı: Yüklenen v1 PDF'de equal-contribution bildirimi görülmemektedir.
Corresponding author: Yüklenen v1 PDF'de ayrı corresponding-author işareti görünmemektedir.
Yüklenen sürüm: arXiv:2509.10214v1 [cs.NI].
Yüklenen sürüm tarihi: 12 Eylül 2025.
Kaynak türü: Preprint.
arXiv bağlantısı: https://arxiv.org/abs/2509.10214
arXiv/DataCite tanımlayıcısı: 10.48550/arXiv.2509.10214. Bu, aşağıda verilen konferans Version of Record DOI'sinden ayrıdır.
Daha sonraki Version of Record: Aynı çalışma 2026 yılında “Friend or Foe? Anomalous Peers in Monero’s P2P Network” başlığıyla 8th Conference on Advances in Financial Technologies (AFT 2026) proceedings içinde yayımlanmıştır.
Version of Record DOI: 10.4230/LIPIcs.AFT.2026.31.
Proceedings: Leibniz International Proceedings in Informatics (LIPIcs), Volume 395, Article 31:1–31:22.
Yayınevi: Schloss Dagstuhl – Leibniz-Zentrum für Informatik.
Version of Record yayın tarihi: 2 Ekim 2026.
Version of Record lisansı: Creative Commons Attribution 4.0 International (CC BY 4.0).
Sürüm farkı: Bu Verianla makalesinin bilimsel sonuçları yüklenen arXiv v1'e dayanmaktadır. Yüklenen v1 1.924/13.050 peer ve %14,74 raporlarken daha sonraki AFT 2026 Version of Record özeti 1.877/13.050 ve %14,38 raporlamaktadır. Bu farklılık sessizce birleştirilmemiştir.
Çalışma türü: Gerçek Monero P2P ağı üzerinde pasif packet capture ve offline network-traffic analysis kullanan ampirik ağ ölçüm ve anomaly-detection çalışması.
Ölçüm yerleri: San Francisco, Amsterdam, Bangalore, Singapore ve Sydney.
Ölçüm düğümü: 5.
Toplam network traffic: 240 saat.
Toplanan packet: 16.894.368.
Doğrudan bağlantı kurulan IP: 13.050 benzersiz IP.
Peer list: 673.078.
Peer listlerden elde edilen toplam IP: 26.919.
PCAP boyutu: yaklaşık 210 GB.
Analiz yazılımı: Wireshark 4.4.7 ve Python tabanlı araştırma pipeline'ı.
Default configuration: 12 outgoing connection, community ban list devre dışı.
Community configuration: 32 outgoing connection, önceden yüklenmiş community ban list.
Temel protocol: Monero Levin protocol.
Temel mesajlar: Handshake, Ping/Pong ve Timed Sync.
Standart Timed Sync davranışı: yaklaşık 60 saniyelik tekrar.
Peer-list maksimum kayıt sayısı: 250.
White-list kapasitesi: 1.000 peer.
Gray-list kapasitesi: 5.000 peer.
Anomali çerçevesi: syntactic violations, content anomalies, behavioral pattern deviations, network structure ve node attributes.
Toplam v1 non-standard peer: 1.924 / 13.050 = yaklaşık %14,74.
Merkezi deployment göstergesi: aynı AS içinde yedi /24 subnet'te 1.582 peer.
Default local exposure: Section 5.1'e göre incoming %20,37; outgoing %15,26.
Community configuration exposure: incoming %18,88; outgoing %7,13.
Peer-list exposure: her full peer list'te non-standard peer; ortalama pay %16,93.
Community ban list: 417 IP + altı /24 subnet range = 1.941 unique IP.
Birleştirilmiş anomalous-IP seti: 2.679 IP; bunların 1.022'si community ban list'te bulunmamıştır.
Temel sınırlılık: Ground-truth malicious/benign label yoktur. Non-standard classification ile malicious attribution birbirinden ayrılmalıdır.
Etik sınır: Araştırmacılar private user data, transaction content, wallet address veya personally identifiable information toplamadıklarını ve kullanıcıları deanonymize etmeye çalışmadıklarını belirtmektedir.
Finansman: German Research Foundation (DFG), ReNO projesi, SPP 2378, 2023–2027.
PCAP veri erişimi: https://zenodo.org/records/16947083
Analysis pipeline: https://anonymous.4open.science/r/monero-traffic-analysis-2528
Kaynak-içi tarih belirsizliği: v1 Method bölümü 02/28/2025–02/30/2025 yazar; 30 Şubat geçersizdir ve Figure 10–11 farklı tarih eksenleri gösterir. Doğru tarih tahmin edilmemiştir.
Bir yorum bırakın
E-posta adresiniz yayınlanmayacaktır. Gerekli alanlar * ile işaretlenmiştir