


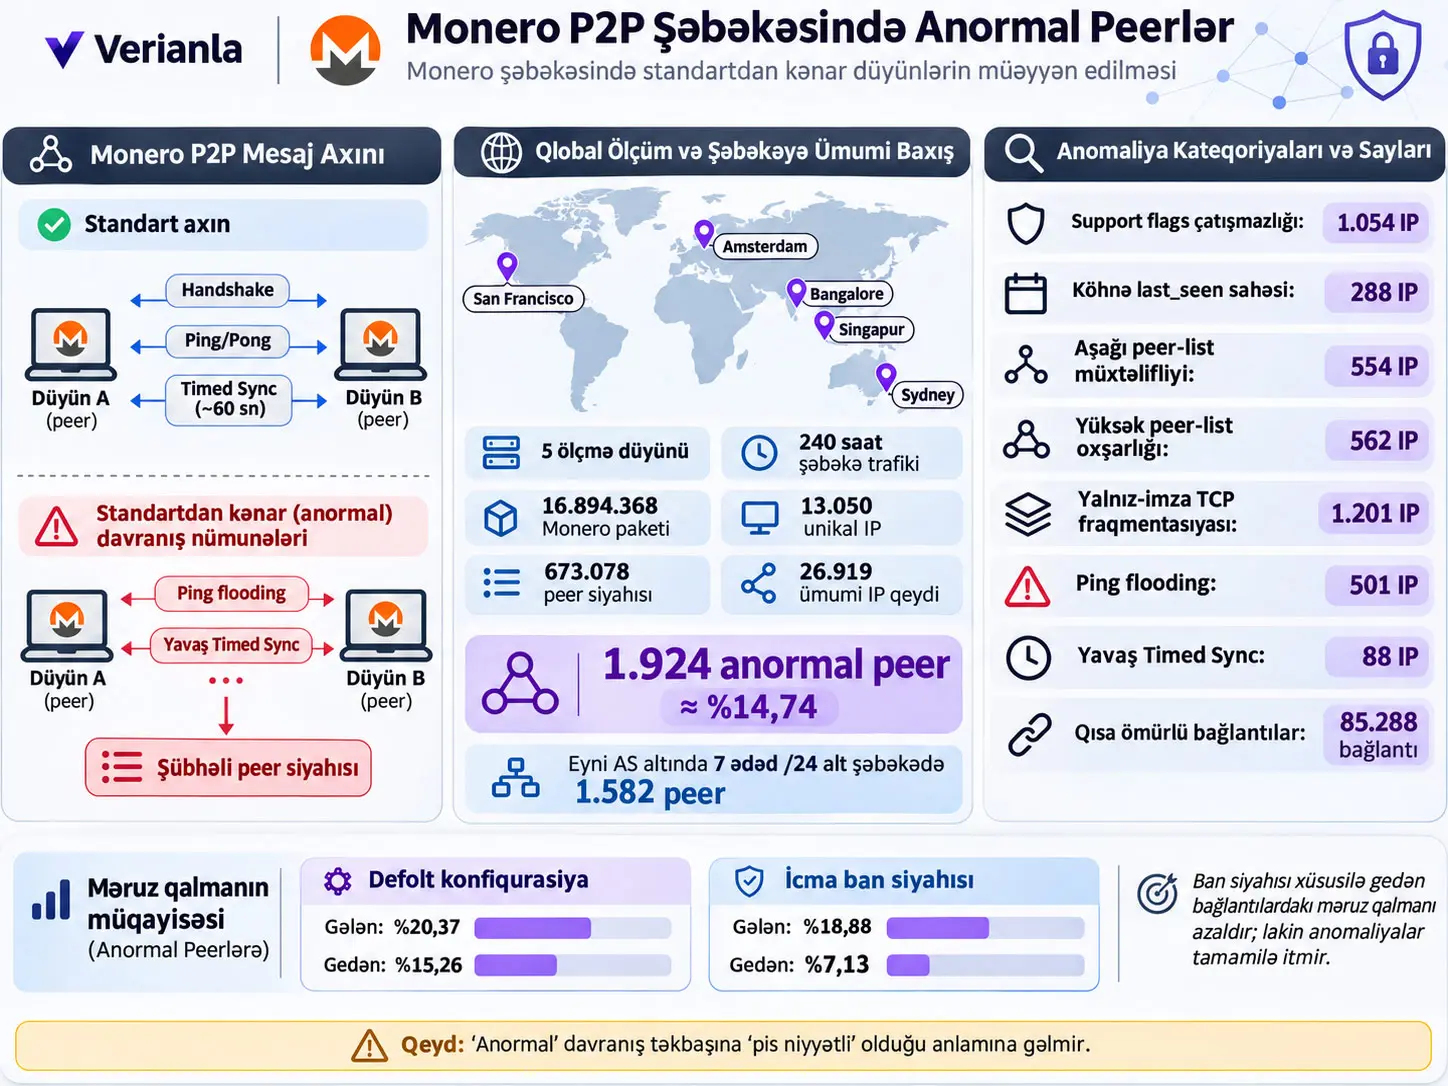
Monero P2P şəbəkəsində anomal həmyaşıd düyünlərin araşdırılması çərçivəsi, şəbəkədəki peer-lərin protokol sahələrini, mesaj məzmunlarını, mesaj ardıcıllıqlarını və zamanlamalarını, şəbəkə strukturundakı mövqelərini və düyün identikliyi atributlarını standart Monero davranışı ilə müqayisə edərək standartdan kənar davranışları müəyyən etməyə çalışan şəbəkə təhlükəsizliyi və şəbəkə məhkəmə ekspertizası yanaşmasıdır. Tədqiqat San Francisco, Amsterdam, Bangalore, Singapore və Sydney-də işləyən beş Monero ölçmə düyünündən ümumilikdə 240 saatlıq P2P şəbəkə trafiki toplamış; 16.894.368 Monero paketi, birbaşa bağlantı qurulan 13.050 unikal IP, 673.078 peer siyahısı və bu siyahılardan çıxarılan ümumilikdə 26.919 IP ünvanını araşdırmışdır.
Yüklənmiş arXiv v1 tədqiqatında birbaşa bağlantı qurulan 13.050 unikal IP ünvanından 1.924-nün ən az bir anomal davranış göstərdiyi və bu sayın ölçmə düyünlərinin görə bildiyi şəbəkənin %14,74-nə uyğun gəldiyi bildirilmişdir. Tədqiqat həmçinin yeddi /24 alt şəbəkənin eyni Autonomous System altında ümumilikdə 1.582 unikal peer saxladığını və bu infrastrukturun müxtəlif anomaliya siniflərinin böyük hissəsində göründüyünü bildirmişdir.
Tədqiqatçılar sadəcə bir “pis IP siyahısı” yaratmamışdır. Protokol səviyyəsində üç əsas anomaliya sinfi müəyyən edilmişdir: sintaktik pozuntular, məzmun uyğunsuzluqları və davranış nümunəsi sapmaları. Bunlara şəbəkə strukturunda mərkəzləşmə/klasterləşmə əlamətləri ilə peer identifier, IP və Autonomous System kimi düyün atributları əlavə edilmişdir. Beləliklə, tək bir xəta işarəsindən çox, müxtəlif müşahidə qatlarının birlikdə qiymətləndirilməsi hədəflənmişdir.
Ölçülən davranışlar arasında handshake zamanı support_flags sahəsini göndərməyən 1.054 IP, istifadədən çıxarılmış last_seen sahəsini göndərməyə davam edən 288 IP, qeyri-adi TCP fragmentation nümunəsi göstərən 1.201 IP, aşağı peer-list diversity göstərən 554 IP, yüksək peer-list similarity göstərən 562 IP, Timed Sync mesajlarını qeyri-adi şəkildə ləngidən 88 IP və Ping flooding yaradan 501 IP vardır.
Tədqiqatın ən vacib şərh sərhədi budur: “anomal” ilə “zərərli niyyətli” eyni şey deyil. Müəlliflərin əlində hər bir IP-ni qəti şəkildə hücumçu və ya günahsız kimi etiketləyən ground-truth məlumat yoxdur. VPN istifadəsi, şəbəkə problemləri və ya xüsusi peering konfiqurasiyaları bəzi sapmalar üçün legitim izahlar ola bilər. Araşdırmanın güclü nəticəsi çox sayda peer-in Monero-nun ümumi şəbəkə davranışından sistematik şəkildə yayındığının ölçülməsidir; hər anomal peer-in hücumçu olduğunun sübut edilməsi deyil.
Monero-nun P2P şəbəkəsi niyə vacibdir?
Monero-nun məxfilik xüsusiyyətləri yalnız blockchain üzərindəki kriptoqrafik mexanizmlərdən asılı deyil. Bir əməliyyatın şəbəkədə necə yayıldığı, hansı düyünlərlə bağlantı qurulduğu və şəbəkə topologiyasının nə dərəcədə müşahidə edilə bildiyi də istifadəçi məxfiliyinin praktik sərhədlərinə təsir göstərə bilər.
Peer-to-peer şəbəkə və ya P2P şəbəkə, tək bir mərkəzi server əvəzinə çox sayda peer düyünün bir-biri ilə birbaşa ünsiyyət qurduğu şəbəkə modelidir. Monero düyünləri yeni əməliyyatları, blokları və şəbəkədəki digər peer-lər haqqında məlumatı bu kommunikasiya qatı üzərindən paylaşır.
Tədqiqat xüsusilə şəbəkə qatına yönəlir. Məqsəd Monero-nun cryptographic primitives strukturunu sındırmaq deyil; standart Monero düyünlərindən fərqli davranan peer-ləri şəbəkə trafiki üzərindən aşkar etməkdir.
Levin protokolu, Handshake və Timed Sync necə işləyir?
Monero P2P kommunikasiyasında Levin protocol adlanan xüsusi protokoldan istifadə edir. Mənbədə araşdırılan əsas mesaj axını Handshake, Ping/Pong və periodik Timed Sync kommunikasiyalarından ibarətdir.
Node A, Node B ilə bağlantı qurmaq istədikdə Handshake Request göndərir. Bu mesajda network ID, peer ID, öz dinləmə portu, support flags və payload məlumatları ola bilər. Node B bağlantını qəbul etdikdə öz node/payload məlumatlarını və ən çox 250 peer ehtiva edə bilən peer siyahısını qaytarır.
Bir düyün incoming bağlantı qəbul edə bildiyini bildirirsə, Ping/Pong mexanizmi bu əlçatanlığı yoxlamaq üçün istifadə olunur.
Bağlantı qurulduqdan sonra iki tərəf təxminən 60 saniyəlik dövrlərlə Timed Sync mesajları göndərir. Timed Sync response düyünün yerli white list-indən ən çox 250 peer qeydini daşıya bilər.
Monero-nun yerli peer-list idarəetməsində mənbədə göstərilən tutumlara görə:
- white list ən çox 1.000 peer,
- gray list ən çox 5.000 peer
saxlaya bilər. Peer-list exchange ilə öyrənilən yeni peer-lər əvvəlcə gray list-ə əlavə olunur. Düyün təxminən hər 60 saniyədə gray list-dən təsadüfi bir peer seçib onun əlçatanlığını Ping ilə yoxlaya bilər; uğurlu peer white list-ə keçirilə bilər.
Dandelion++ nə edir?
Monero-nun transaction propagation qatı mənbədə Dandelion++ ilə izah edilir. Bu mexanizm əməliyyatın mənbəyinin şəbəkə üzərindən birbaşa izlənməsini çətinləşdirməyi hədəfləyən iki mərhələli yayılma yanaşmasıdır.
Birinci mərhələ stem phase-dir. Əməliyyat birbaşa bütün şəbəkəyə yayımlanmaq əvəzinə müəyyən edilmiş privacy subgraph boyunca relay düyünləri üzərindən irəliləyir.
Aralıq düyün əməliyyatı başqa relay düyünlərinə ötürməyə davam edə bilər və ya fluff phase-ə keçə bilər. Fluff mərhələsində əməliyyat standart diffusion üsulu ilə daha geniş şəbəkəyə yayılır.
Bu tədqiqat Dandelion++ alqoritminin anonimlik nisbətini özü eksperimental olaraq ölçməmişdir. Privacy Guarantee bölməsində verilən müəyyən hücumçu nisbətləri və anonymity-set nəticələri əvvəlki bir tədqiqatdan götürülmüşdür; nəticələr şərh edilərkən bu fərq qorunmalıdır.
Monero P2P Şəbəkəsində “Anomal Peer Düyünü” Nə Deməkdir?
Bu tədqiqatda anomal peer düyünü Monero şəbəkəsində müşahidə olunan mesaj sahələri, məzmun uyğunluğu, mesaj sırası və ya zamanlaması, şəbəkə strukturundakı davranışı və ya identiklik atributları mənbədə müəyyən edilmiş normal/baseline davranışdan nəzərəçarpacaq dərəcədə yayınan peer-dir; bu təsnifat təkbaşına peer-in zərərli niyyətli olduğunu sübut etmir.
Araşdırma çərçivəsinin riyazi əsası
Müəlliflər P2P şəbəkəsini:
\[ G=(V,E) \]
kimi müəyyən edirlər.
\(V\), peer çoxluğudur. \(E\subseteq V\times V\), məntiqi olaraq ikitərəfli bağlantıların çoxluğudur.
Hər:
\[ e\in E \]
bağlantısı zaman üzrə sıralanmış mesaj ardıcıllığı daşıyır:
\[ \mathcal{M}_e= \langle m_1,m_2,\ldots,m_k\rangle. \]
Hər mesajın bütün protokol message type-larını ehtiva edən \(\mathcal{T}\) çoxluğundan bir növü vardır.
Tənlik 1: Sintaktik anomaliya
Mənbədə bir mesajın tələb olunan və icazə verilən protokol sahələrinə uyğunluğunu ifadə edən şərt:
\[ \operatorname{SynAnom}(m) = \mathcal{F}_{req}(t) \not\subseteq \operatorname{dom}(\phi_m) \;\lor\; \operatorname{dom}(\phi_m) \not\subseteq \left( \mathcal{F}_{req}(t) \cup \mathcal{F}_{opt}(t) \right). \tag{1} \]
Formula nəyi hesablayır? Mesajın protokol baxımından tələb olunan sahələrdən birini itirib-itirmədiyini və ya müəyyən edilmiş zəruri/opsional sahələrdən kənar gözlənilməz sahə daşıyıb-daşımadığını yoxlayır.
\(\mathcal{F}_{req}(t)\): mesaj növü \(t\) üçün tələb olunan sahələr çoxluğu.
\(\mathcal{F}_{opt}(t)\): mesaj növü \(t\) üçün opsional sahələr çoxluğu.
\(\operatorname{dom}(\phi_m)\): mesaj \(m\)-də faktiki olan sahələrin çoxluğu.
Birinci şərt doğrudursa, tələb olunan sahələrdən ən az biri çatışmır. İkinci şərt doğrudursa, mesaj tələb olunan və ya icazə verilən opsional sahələrdən kənar bir sahə daşıyır.
Bu yoxlama missing required field, unexpected/deprecated field və malformed structure kimi açıq protocol-specification sapmalarını aşkar etməyi hədəfləyir. Lakin sintaksisi tam düzgün olan, məzmun və ya zamanlama baxımından şübhəli mesajları təkbaşına aşkar edə bilməz.
Tənlik 2: Məzmun anomaliyası
Mənbə formaca etibarlı, lakin məzmun baxımından uyğunsuz mesajlar üçün:
\[ \operatorname{ContAnom}(m) = \delta_t(c_m,\mathcal{B}_t)\ge\tau_t \;\lor\; \rho_t \left( \{m\}\cup \mathcal{M}^{(m)}_{cross,t} \right) \notin [\tau^t_{c,min},\tau^t_{c,max}]. \tag{2} \]
şərtini verir.
\(c_m\): mesajın məzmunu.
\(\mathcal{B}_t\): mesaj növü \(t\) üçün gözlənilən məzmun baseline-ı.
\(\delta_t\): müşahidə olunan məzmunun baseline-dan sapmasını ölçən funksiya.
\(\tau_t\): məzmun sapma həddi.
\(\rho_t\): eyni növdə müxtəlif peer-lərdən gələn mesajlar arasındakı cross-peer correlation ölçüsü.
\(\mathcal{M}^{(m)}_{cross,t}\): müxtəlif peer-lərdən alınmış eyni növ mesajların müqayisə çoxluğu.
\([\tau^t_{c,min},\tau^t_{c,max}]\): mesaj növü üçün gözlənilən korrelyasiya aralığı.
Məzmun baseline-dan kifayət qədər uzaqdırsa və ya peer-lərarası korrelyasiya gözlənilən aralığın xaricinə çıxırsa, mesaj məzmun anomaliyası kimi qiymətləndirilə bilər.
Tənlik 3: Davranış anomaliyası
Bağlantının və peer davranışının mesaj ardıcıllığı, bağlantı nümunəsi və zamanlama üzərindən qiymətləndirilməsi:
\[ \operatorname{BehavAnom}(e,v) = \operatorname{sequence}(\mathcal{M}_e) \notin \mathcal{S}_{standard} \;\lor\; \delta(E^v,\mathcal{B}_{conn})>\tau_{conn} \;\lor\; \left| \operatorname{timings}(\mathcal{M}^t_e) - \operatorname{timing}^{t}_{standard} \right| > \epsilon_t. \tag{3} \]
\(\operatorname{sequence}(\mathcal{M}_e)\): bağlantıdakı message-type ardıcıllığı.
\(\mathcal{S}_{standard}\): standart mesaj ardıcıllıqları çoxluğu.
\(E^v\): peer \(v\)-yə aid bağlantılar.
\(\mathcal{B}_{conn}\): bağlantı davranışı baseline-ı.
\(\delta(E^v,\mathcal{B}_{conn})\): peer-in bağlantı nümunəsinin baseline-dan sapması.
\(\tau_{conn}\): bağlantı sapma həddi.
\(\operatorname{timings}(\mathcal{M}^t_e)\): bağlantı \(e\)-də mesaj növü \(t\)-nin müşahidə olunan zamanlaması/tezliyi.
\(\operatorname{timing}^{t}_{standard}\): eyni mesaj növünün standart zamanlaması.
\(\epsilon_t\): mesaj növü üçün qəbul edilən zamanlama tolerantlığı.
Bu tənlik üç müxtəlif davranış sinfini bir məntiqi şərtdə birləşdirir: standartdan kənar mesaj sırası, standartdan kənar bağlantı nümunəsi və ya gözlənilən zamanlamadan həddən artıq sapma.
Şəbəkə strukturu və node attribute analizi niyə ayrıca qatdır?
Protocol-level anomaly bir mesajın və ya bağlantının gözlənilən formadan nə qədər yayındığına baxır. Şəbəkə strukturu analizi isə tək mesaj əvəzinə şəbəkə miqyasında paylanmanı araşdırmağa çalışır.
Müəlliflər xüsusilə iki graph-theoretic anlayışdan istifadə edirlər:
- Centrality anomalies: bəzi düyünlərin qeyri-adi dərəcədə çox bağlantı və ya promotion əlaqəsinə malik olması,
- Community detection: koordinasiyalı deployment ehtimalını düşündürə bilən qeyri-adi klasterləşmələr.
Node attribute qatında isə IP ünvanı, peer identifier, RPC məlumatı, pruning seed və Autonomous System kimi atributların müxtəlif bağlantılarda necə təkrarlandığı və ya klasterləşdiyi qiymətləndirilir.
Peer-List Poisoning Əlamətləri Necə Axtarıldı?
Tədqiqat peer-list poisoning-i hücumçu niyyətini birbaşa sübut edən tək imza ilə deyil, 250 qeyddən ibarət siyahılarda qeyri-adi dərəcədə aşağı /24 subnet müxtəlifliyi, müxtəlif peer-lərin siyahıları arasında yüksək Jaccard oxşarlığı, eyni infrastrukturların həddən artıq promotion edilməsi və bu göstəricilərin müəyyən IP/AS klasterlərində üst-üstə düşməsi vasitəsilə araşdırmışdır.
Peer-list diversity
Monero peer discovery mexanizmində bir Timed Sync və ya Handshake cavabı ən çox 250 peer entry daşıya bilər. Tədqiqat diversity analizinə yalnız tam, yəni 250 qeyd ehtiva edən siyahıları daxil etmişdir.
Diversity, siyahıdakı unikal /24 subnet sayının ümumi peer sayına nisbətidir:
\[ Diversity = \frac{ \text{benzersiz /24 subnet sayısı} }{ \text{peer sayısı} }. \]
Bu ifadə mənbədə nömrələnmiş tənlik deyil; metod izahındakı diversity tərifinin açıq riyazi göstərimidir.
Dəyər 1-ə yaxınlaşdıqca siyahıdakı peer-lərin müxtəlif /24 subnet-lərə paylanması artır. Aşağı dəyər çox sayda IP-nin az sayda subnet daxilində klasterləşdiyini göstərir.
Müəlliflərin anomaly threshold-u:
\[ Diversity<0.04 \]
kimi seçilmişdir. 250 peer üçün:
\[ 250\times0.04=10. \]
Beləliklə hədd 250 peer-in 10-dan az /24 subnet daxilində olması deməkdir.
Mənbə Figure 2-də əlavə olaraq:
\[ Diversity<0.028 \]
ətrafında nəzərəçarpacaq siyahılar klasterinin olduğu və bunun 250 peer-in yeddidən az subnet daxilində yığılmasına uyğun gəldiyi bildirilir.
Bu analiz nəticəsində:
- 554 unikal IP aşağı peer-list diversity nümunəsi göstərmiş,
- bu IP-lər yalnız 1 Autonomous System daxilində cəmlənmişdir.
Jaccard similarity nədir?
Müxtəlif peer-lərin siyahılarının nə qədər üst-üstə düşdüyünü ölçmək üçün standart Jaccard similarity coefficient istifadə edilmişdir. İki çoxluq üçün konseptual tərif:
\[ J(A,B) = \frac{|A\cap B|}{|A\cup B|}. \]
Bu tənlik mənbədə nömrələnmiş tədqiqat tənliyi deyil; tədqiqatda istifadə olunan standart Jaccard metrikasının öyrədici tərifidir.
\(J=0\), iki çoxluqda ortaq element olmadığını; \(J=1\), çoxluqların tamamilə eyni olduğunu ifadə edir.
Mənbə bütün müxtəlif peer-list cütlərinin %99-da IP-level Jaccard similarity-nin 0,2-dən aşağı olduğunu bildirir. Persistent anomaly müəyyən etmək üçün threshold:
\[ J>0.3 \]
kimi seçilmiş və eyni IP-nin bu həddin üzərində ən az iki dəfə görünməsi şərti tətbiq edilmişdir.
Bunun nəticəsində:
- 562 unikal IP təkrar-təkrar 0,3-dən yuxarı similarity göstərmiş,
- bunlar 5 unikal AS daxilində yerləşmişdir.
Mənbə bəzi peer-list cütlərində raw IP representation-da %90-dan artıq overlap və /24 subnet representation-da perfect overlap olduğunu bildirir.
| Analiz | Mənbə həddi/müşahidə | Nəticə | Şərh sərhədi |
|---|---|---|---|
| Peer-list diversity | <0,04 | 554 IP, 1 AS | Aşağı müxtəliflik koordinasiya göstəricisi ola bilər; təkbaşına zərərli niyyət sübutu deyil. |
| Figure 2-dəki sıx aşağı-diversity klasteri | <0,028 | 250 peer daxilində 7-dən az subnet deməkdir. | Histogramın xam bin dəyərləri verilmədiyi üçün paylanma yenidən yaradılmamışdır. |
| Peer-list Jaccard similarity | >0,30 və ən az iki təkrar | 562 IP, 5 AS | Shared source və ya koordinasiyalı deployment ilə uyğundur; yeganə izah deyil. |
| Ümumi peer-list similarity | %99-u <0,20 | Peer-list cütlərinin çoxu aşağı overlap göstərir. | Az sayda yüksək-overlap istisna xüsusi olaraq araşdırılmışdır. |
Syntactic anomalies: support_flags omission
Monero-da support_flags sahəsi 2018-dən bəri standart olaraq aktivləşdirilmişdir. Tədqiqat Handshake zamanı bu sahəni göndərməyən peer-ləri aşkar etmişdir.
Nəticə:
- 1.054 unikal IP,
- 80 unikal AS,
- 177.853 əlavə Support Flags Request sequence.
Müəlliflər bu davranışın sahənin açıq şəkildə 0-a təyin edilmiş ola biləcəyini və ya custom/non-standard client implementation-a işarə edə biləcəyini bildirirlər.
Deprecated last_seen sahəsi
Monero peer-list qeydlərindən daha əvvəl çıxarılmış last_seen timestamp sahəsini göndərməyə davam edən:
- 288 unikal IP,
- 1 AS
aşkar edilmişdir.
Mənbə müşahidə olunan timestamp dəyərlərinin sabit placeholder görünüşündə olduğunu və bunun köhnə/custom implementation ehtimalı ilə uyğun gəldiyini bildirir.
Signature-only TCP fragmentation
TCP paketlərinin Maximum Transmission Unit həddi səbəbilə fraqmentasiyası normal şəbəkə davranışıdır. Lakin normal MTU fragmentation paket ölçülərinin şəbəkə şəraitinə görə dəyişə bilməsini tələb edir.
Tədqiqatda bəzi peer-lərin, tək paketdə ötürülə biləcək mesajlar da daxil olmaqla, hər reassembled message-ın ilk paketinə yalnız Monero-nun 8-byte signature məlumatını yerləşdirdiyi görülmüşdür.
Bu nümunə:
- 1.201 unikal IP,
- 5 AS
üzərində aşkar edilmişdir.
Müəlliflər az sayda AS altında çox sayda oxşar nümunənin olmasını ortaq/custom network tooling ehtimalı ilə əlaqələndirirlər.
Standart bağlantı davranışı
Davranış analizi üçün əsas baseline Handshake ilə başlayan və təxminən 60 saniyəlik Timed Sync request/response dövrləri ilə davam edən bağlantıdır.
Araşdırılan məlumat daxilində:
- 181.091 ümumi TCP connection tapılmış,
- bunların 4.265-i incomplete connection data səbəbilə çıxarılmış,
- connection duration ortalaması 364,61 saniyə,
- duration medianı yalnız 0,54 saniyə,
- connection başına command sayı orta hesabla 93,14,
- command sayı medianı yalnız 4
kimi bildirilmişdir.
Ortalama ilə median arasındakı çox böyük fərq məlumat dəstində çox sayda çox qısa bağlantının olmasından qaynaqlanır.
Short-lived connections və Handshake probing
Tədqiqat bağlantı qurulduqdan sonra bir saniyədən qısa müddətdə bağlanan:
85.288 bağlantı
aşkar etmişdir.
Bu bağlantıların təkrarlanan mənbələrinə baxıldıqda:
- 10 IP-nin ondan çox short-lived connection yaratdığı,
- bunların 7 AS-a yayıldığı
görülmüşdür.
Xüsusilə tək bir IP ünvanı bir saniyədən qısa sürən 65.340 bağlantıdan məsuldur.
Bağlantılar Handshake-i tamamladığından Handshake response daxilindəki ən çox 250 peer entry-ni sürətlə əldə etmək mümkündür. Müəlliflər bu davranışın topology probing və ya reconnaissance məqsədi ilə uyğun ola biləcəyini müzakirə edirlər. Lakin “uyğun ola bilər” ifadəsi birbaşa hücumçu niyyətinin sübutu deyil.
Throttled Timed Sync
Standart Timed Sync tezliyinin təxminən 60 saniyə olması gözlənilir. Mənbə bütün bağlantılarda measured Timed Sync interval medianını:
61,02 saniyə
kimi tapmışdır.
Network latency və ya computational load kimi təbii fərqləri tolerans etmək üçün:
- yalnız ən az 10 dəqiqə davam edən bağlantılar,
- average Timed Sync interval >90 saniyə
şərtləri ilə anomaly threshold tətbiq edilmişdir.
Nəticə:
- 536 bağlantı 90 saniyədən yuxarı average frequency göstərmiş,
- 88 IP throttled Timed Sync bağlantılarını davam etdirmiş,
- bu IP-lər 56 AS-a yayılmışdır.
Mənbə Figure 5-də təxminən iki dəqiqəlik Timed Sync təkrarlarını və ekstremal nümunə kimi təxminən on dəqiqəlik təkrarları göstərir.
Ping flooding
Normal protokol axınında incoming peer, yerli düyünün ona göndərdiyi Ping-ə cavab verir. Tədqiqatda bəzi incoming peer-lərin bunun əvəzinə ölçmə düyününə həddən artıq sayda Ping göndərdiyi görülmüşdür.
24 saat ərzində:
- 2.900 Ping flooding connection,
- 501 mənbə IP,
- 1 AS
aşkar edilmişdir.
Bu peer-lərin çoxu ölçmə düyününün təxminən 60 saniyə sonra göndərdiyi ilk Timed Sync request-ə cavab verməmiş və connection təxminən 120 saniyəlik inactivity-dən sonra bağlanmışdır.
Peer identifier anomaliyaları
Monero peer identifier düyün işləməyə başladıqda təsadüfi yaradılan identifikasiyadır. Düyün runtime boyunca eyni ID-dən istifadə edir. Reboot-dan sonra yeni ID yaradılır; köhnə ID-nin yenidən istifadəsi gözlənilmir.
Bununla belə, IP dəyişə bilər. ISP mapping və ya VPN səbəbilə eyni peer ID müxtəlif IP-lərlə əlaqələndirilə bilər. Buna görə yalnız “bir IP-nin birdən çox ID-si var” müşahidəsi təkbaşına hücum sübutu deyil.
Müəlliflər temporal constraint və network-wide correlation istifadə edərək:
- 635 IP-də ID announcement zaman anomaliyası, 150 AS,
- əlavə olaraq 265 IP-nin 5 ayrı IP-ID cluster daxilində klasterləşdiyi, 33 AS
nəticəsini bildirirlər.
Connected IP-lərin %88-i yalnız bir identifier elan etdiyinə görə çoxsaylı və qarşılıqlı IP-ID klasterləri ümumi baseline-dan nəzərəçarpacaq sapma yaratmışdır.
Promotion topology nədir?
Monero real topologiyasını gizlətməyə çalışdığı üçün tədqiqat real bağlantı qrafını birbaşa çıxardığını iddia etmir. Bunun əvəzinə promotion topology adlanan istiqamətli qraf müəyyən edilmişdir.
Peer-list mesajını göndərən IP source node, siyahıda tanıtdığı hər IP-yə directed edge yaradır.
Bu qraf real vaxt fiziki bağlantı qrafı deyil; hansı peer-in hansı digər peer-ləri şəbəkə daxilində “tanıtdığını” göstərən promotion graph-dır.
Mənbədə:
- orta in-degree: 957,66,
- median in-degree: 8,
- 3 peer: 28.000-dən yuxarı in-degree
bildirilmişdir.
Ortalama ilə median arasındakı böyük fərq az sayda node-un çox yüksək promotion sayına çatması ilə uyğundur. Mənbə bu üç node-un Monero seed node-ları olmadığını bildirir.
Subnet saturation və mərkəzləşdirilmiş deployment göstəricisi
Bir /24 IPv4 subnet nəzəri olaraq 256 ünvan ehtiva edir. Mənbədə bəzi /24 subnet-lərin peer-list promotion məlumatlarında 255 IP ilə tam doymuş göründüyü bildirilir.
Yeddi /24 subnet-in eyni AS altında yerləşdiyi və bu AS altında:
1.582 unikal peer
aşkar edildiyi bildirilmişdir.
Bu peer-lər Timed Sync throttling istisna olmaqla mənbədə araşdırılan anomaly kateqoriyalarının hamısında təmsil olunmuşdur.
Müəlliflər eyni AS və subnet infrastrukturu altında bu qədər çox peer-in və müxtəlif anomaly pattern-lərin üst-üstə düşməsini bir entity tərəfindən idarə olunan mərkəzləşdirilmiş deployment ehtimalı ilə əlaqələndirirlər.
Bu, operator identikliyinin birbaşa müəyyən edildiyi demək deyil. Tədqiqat infrastruktur davranışından nəzarət əlaqəsi barədə çıxarış edir.
Tədqiqatın Metodu və Nəticələri
Məlumat toplama quruluşu
| Element | Mənbədə verilən məlumat |
|---|---|
| Ölçmə düyünü sayı | 5 |
| Məkanlar | San Francisco, Amsterdam, Bangalore, Singapore, Sydney |
| Monero portu | 18080 |
| Default configuration | 12 outgoing connection, ban list yoxdur |
| Community configuration | 32 outgoing connection, əvvəlcədən yüklənmiş community ban list |
| Hər konfiqurasiya | Hər node üzərində 24 saat |
| Ümumi ölçmə | 240 saat |
| Monero paketi | 16.894.368 |
| Birbaşa bağlantı qurulan unikal IP | 13.050 |
| Peer siyahısı | 673.078 |
| Peer siyahılarından əldə edilən ümumi IP | 26.919 |
| Packet analysis | Wireshark 4.4.7 |
| Məlumat formatı | PCAP |
Mənbədaxili tarix problemi: Method bölməsində timeframe “02/28/2025–02/30/2025” kimi yazılmışdır. 30 Fevral etibarlı təqvim tarixi deyil. Mənbə Figure 10 və Figure 11 oxlarında İyun 2025 tarixləri görünür. Bu iki məlumat tam uyğun gəlmədiyinə görə Verianla doğru tarixi təxmin edib dəyişdirmir.
Anomaliya növlərinin toplu nəticələri
| Anomaliya / ölçmə | IP və ya connection nəticəsi | AS məlumatı | Mənbə şərhi |
|---|---|---|---|
| Support flags omission | 1.054 IP; 177.853 əlavə Support Flags request sequence | 80 AS | Köhnə və ya custom protocol implementation ilə uyğundur |
| Deprecated last_seen | 288 IP | 1 AS | Outdated/custom implementation göstəricisi |
| Signature-only TCP fragmentation | 1.201 IP | 5 AS | Ortaq/custom network tool ehtimalı |
| Low peer-list diversity | 554 IP | 1 AS | Az subnet daxilində qeyri-adi clustering |
| High peer-list similarity | 562 IP | 5 AS | Koordinasiya və ya shared peer-list source ilə uyğundur |
| Short-lived connections | 85.288 connection; ondan çox təkrar edən 10 IP; tək IP 65.340 connection | Təkrarlanan 10 IP ümumilikdə 7 AS | Probing/reconnaissance ehtimalı müzakirə edilir |
| Throttled Timed Sync | 536 connection; 88 IP | 56 AS | 90 saniyədən yuxarı average interval |
| Ping flooding | 2.900 connection; 501 IP | 1 AS | Network overhead / reconnaissance və ya resource exhaustion ilə uyğundur |
| Peer-ID temporal anomaly | 635 IP | 150 AS | Normal peer-ID lifecycle-dan sapma |
| IP-ID cluster analizi | 265 IP; 5 cluster | 33 AS | Birdən çox ID və IP-nin qarşılıqlı klasterləşməsi |
Ümumilikdə neçə peer standartdan kənar təsnif edildi?
Default configuration altında birbaşa bağlantı qurulan:
\[ 13{,}050 \]
unikal IP-dən:
\[ 1{,}924 \]
IP ən az bir anomaly category-yə daxil olmuşdur.
Nisbət:
\[ \frac{1{,}924}{13{,}050} \times100 \approx 14.74\%. \]
Buna görə mənbə ölçmə düyünlərinin birbaşa görə bildiyi şəbəkənin təxminən %14,74-nü standartdan kənar kimi təsnif edir.
Preprint abstract əlavə olaraq %13,19 rəqəmini “reachable peers” ifadəsi ilə mötərizə içində verir; lakin əsas Section 5.2 hesabı 1.924 / 13.050 = %14,74 üzərindən açıq şəkildə izah edilmişdir. Mənbənin iki nisbəti bir-birinin yerinə istifadə edilməmişdir.
Peer siyahılarında standartdan kənar peer-lər nə qədər geniş yayılıb?
Müəlliflər bütün full peer list-lərdə ən az bir non-standard peer olduğunu bildirirlər.
Bir peer-in elan etdiyi peer siyahısında standartdan kənar peer-lərin orta nisbəti:
%16,93
kimi hesablanmışdır.
Bu nəticə anomal kimi təsnif edilən infrastrukturun yalnız müəyyən measurement node-ların birbaşa qonşuluğunda deyil, peer discovery məlumatlarının daxilində də geniş şəkildə göründüyünü göstərir.
Community Ban List Anomal Peer Maruziyyətini Nə Qədər Azaltdı?
Yüklənmiş v1 təcrübəsində community ban list və 32 outgoing connection istifadə edilən konfiqurasiya ölçmə düyünlərindəki standartdan kənar peer nisbətini xüsusilə outgoing bağlantılarda azaltmışdır: Section 5.1-in əsas konfiqurasiyasında incoming %20,37 və outgoing %15,26 olduğu halda, qorunan konfiqurasiyada incoming %18,88 və outgoing %7,13 bildirilmişdir; lakin anomaliyalar tamamilə yox olmamışdır.
| Konfiqurasiya | Incoming connections | Outgoing connections | Mənbə şərhi |
|---|---|---|---|
| Default: 12 outgoing, ban list yoxdur | %20,37 | %15,26 | Nəzərəçarpacaq non-standard peer exposure |
| Community: 32 outgoing + ban list | %18,88 | %7,13 | Xüsusilə outgoing exposure azalır; sıfırlanmır |
Community ban list-in əhatəsi
Mənbədə community-crafted ban list:
- 417 ayrı IP,
- 6 ədəd /24 subnet range,
- ümumilikdə 1.941 unikal IP
əhatəsinə uyğundur.
Müəlliflər müxtəlif measurement node-lardan gələn non-standard peer məlumatlarını saturated subnet-lərlə birləşdirərək ümumilikdə:
2.679 anomalous IP
əldə etmişdir.
Bunların:
1.022-si community ban list-də deyil.
Community configuration altında:
- Ping flooding müşahidə edilməmiş,
- outgoing connection pool-dakı non-standard peer nisbəti təxminən %7,13-ə enmişdir.
Lakin digər anomaly növlərinin mühüm hissəsi ölçmə boyunca davam etmişdir.
Anomal Davranış Zərərli Niyyətin Sübutudurmu?
Xeyr. Araşdırmanın ən vacib məhdudiyyəti araşdırılan IP-lər üçün təsdiqlənmiş “malicious” və “benign” ground-truth etiketlərinin olmamasıdır; buna görə tədqiqat sistematik şəkildə normal şəbəkə davranışından yayınan peer-ləri aşkar edir, lakin hər anomal peer-in hücumçu olduğunu qəti şəkildə müəyyən edə bilmir.
Legitim izahlar nələr ola bilər?
Mənbə xüsusilə aşağıdakı alternativ izahları müzakirə edir:
- shared VPN endpoint-ləri birdən çox peer ID-ni eyni IP ətrafında klasterləşdirə bilər,
- davamlı network problems Timed Sync mesajlarını gecikdirə bilər,
- priority və ya exclusive peering konfiqurasiyaları peer siyahılarının zamanla bir-birinə bənzəməsinə səbəb ola bilər,
- köhnə və ya custom client proqramları deprecated protocol sahələrini göndərə bilər.
Buna görə “anomal peer” ifadəsi ölçülmüş sapmaya dair təsnifatdır. “Malicious monitoring node” daha güclü niyyət və təhdid iddiasıdır və hər anomaliyada sübut edilməmişdir.
Buna baxmayaraq niyə təhlükəsizlik baxımından vacibdir?
Bir çox anomaly eyni IP və AS klasterlərində üst-üstə düşür. Xüsusilə subnet saturation, signature-only fragmentation, support-flags omission və community ban-list üzvlüyü arasında mühüm overlap vardır.
Yeddi /24 subnet altında 1.582 peer-in tək AS-a bağlanması, aşağı-diversity peer siyahıları, yüksək peer-list similarity və müxtəlif custom-client əlamətlərinin eyni infrastrukturlarda görünməsi müəlliflərin nəzərində bir-birindən müstəqil təsadüfi implementation xətalarına nisbətən daha koordinasiyalı deployment izahını gücləndirir.
Lakin nəzarət edən entity-nin real identikliyi tədqiqat çərçivəsində müəyyən edilməmişdir.
Privacy guarantee qiymətləndirməsi
Mənbə observed anomaly paylanmasının topology learning və transaction-source inference üçün risk yarada biləcəyini müzakirə edir.
Bu bölmədə verilən mühüm rəqəm bu araşdırmanın öz hücum təcrübəsi deyil. Müəlliflər Sharma və həmkarlarının əvvəlki tədqiqatına əsaslanaraq şəbəkənin təxminən %20-sinə nəzarət edən hücumçunun təxminən %70 transaction-ı intercept edə bildiyini və anonymity set-i təxminən 32 potensial originator-a endirə bildiyini qeyd edirlər.
Yüklənmiş tədqiqatın öz ölçümü isə default şəraitdə outgoing bağlantı hovuzunun %15,26-sının, community configuration altında isə %7,13-nün non-standard peer-lərlə dolu olmasıdır.
Beləliklə, “bu tədqiqatda %70 transaction intercept edildi” demək olmaz. %70 dəyəri əvvəlki araşdırmanın threat-model nəticəsidir; bu tədqiqatın ölçülmüş exposure nisbətləri ilə eyni təcrübə deyil.
Mitigation təklifləri
Müəlliflər mövcud community ban list-in faydalı, lakin təkbaşına kifayət etmədiyini müzakirə edirlər.
Təklif olunan və ya müzakirə edilən əlavə tədbirlər:
- Monero offense tracker-ın syntactic protocol violations-ı da cəzalandıracaq şəkildə genişləndirilməsi,
- local white və gray list-lərin müntəzəm təmizlənməsi,
- duplicate subnet və ya lazım gəlsə duplicate AS sıxlıqlarının azaldılması,
- seed node kimi etibarlı anchor peer-lərin sağlam peer siyahıları təqdim etməsi.
Bunlar mənbədə gələcək mitigation variantları kimi müzakirə edilir. Tədqiqat bu təkliflərin hamısını kontrollu təcrübədə tətbiq edib privacy improvement faizini ölçməmişdir.
Etik qiymətləndirmə
Ölçmə node-ları real Monero P2P şəbəkəsinə legitim şəkildə qoşulmuş və şəbəkədə təbii baş verən trafiki passiv şəkildə qeydə almışdır.
Mənbəyə görə PCAP qeydləri:
- packet headers,
- timing information,
- protocol messages
ehtiva edir.
Tədqiqat:
- private user data,
- transaction contents,
- wallet addresses,
- personally identifiable information
toplamadığını bildirir.
Tədqiqatçılar həmçinin transaction və ya istifadəçi deanonymization cəhdi etmədiklərini və yalnız istənilən P2P participant-ın müşahidə edə biləcəyi network behavior məlumatını təhlil etdiklərini bildirirlər.
Açıq elm və təkrar istehsal oluna bilmə
Araşdırmanın əsas artifact-ı beş ölçmə node-undan toplanmış təxminən:
210 GB PCAP məlumatıdır.
Mənbə traffic analysis pipeline-ın Python ilə yazıldığını; PCAP processing, anomaly analysis və visualization generation script-lərini və istifadə rahatlığı təmin edən convenience script-i ehtiva etdiyini bildirir.
PCAP dataset: https://zenodo.org/records/16947083
Analysis pipeline: https://anonymous.4open.science/r/monero-traffic-analysis-2528
Tədqiqatın dəstəklədiyi nəticələr
- Yüklənmiş v1-də birbaşa müşahidə edilən 13.050 IP-nin 1.924-ü ən az bir non-standard behavior göstərmişdir.
- Bu nisbət v1-in əsas exposure hesabında təxminən %14,74-dür.
- Bir AS altında yeddi /24 subnet-də 1.582 unikal peer tapılmışdır.
- Peer-list diversity, peer-list similarity, protokol sahələri, zamanlama, Ping davranışı, TCP fragmentation və peer-ID əlaqələri arasında çox sayda sistematik sapma ölçülmüşdür.
- Hər full peer list ən az bir non-standard peer ehtiva etmişdir.
- Peer siyahılarındakı non-standard peer nisbəti orta hesabla %16,93-dür.
- Community ban-list configuration outgoing exposure-ı %15,26-dan %7,13-ə endirmişdir.
- Community configuration altında Ping flooding müşahidə edilməmişdir.
- Ban list bütün anomaliyaları aradan qaldırmamışdır.
- Tədqiqat reproducibility üçün PCAP məlumatını və analysis pipeline-ı yayımlamışdır.
Tədqiqatın dəstəkləmədiyi nəticələr
- 1.924 peer-in hamısının hücumçu olduğu sübut edilməmişdir.
- 1.582 peer-i idarə etdiyi düşünülən entity-nin identikliyi müəyyən edilməmişdir.
- Hər peer-list similarity hadisəsinin qəsdən poisoning olduğu qəti şəkildə müəyyən edilməmişdir.
- Hər throttled Timed Sync hadisəsinin proxy və ya surveillance infrastrukturu olduğu sübut edilməmişdir.
- Tədqiqat istifadəçilərin wallet address və ya transaction contents məlumatlarını deanonymize etməmişdir.
- Bu tədqiqat öz təcrübəsində transaction-ların %70-nin intercept edildiyini göstərməmişdir; bu rəqəm əvvəlki ədəbiyyatdakı threat-model nəticəsidir.
- Community ban list-in Monero privacy-sini tam qoruduğunu demək olmaz.
- Ölçülmüş beş coğrafi vantage point bütün Monero şəbəkəsinin tam ground-truth topologiyasını təmsil etmir.
- Promotion topology real bağlantı topologiyası ilə eyni deyil.
- Yüklənmiş v1-dəki %14,74 dəyəri sonrakı Version of Record-da eyni şəkildə qorunmamışdır.
Mənbədaxili uyğunsuzluqların elmi şərhə təsiri
Məlumat toplama tarixi: v1 PDF Method bölməsindəki “02/30/2025” tarixi təqvim baxımından mümkün deyil. Figure 10–11 oxları fərqli tarixlər göstərir. Buna görə dəqiq doğru məlumat toplama günləri v1 PDF-dən etibarlı şəkildə çıxarıla bilmir.
Figure 10 caption sırası: Section 5.1 mətnində incoming %20,37 və outgoing %15,26 deyildiyi halda Figure 10 açıqlama cümləsində “outgoing and incoming” sırası istifadə olunur. Qrafikin üst paneli In Connections, alt paneli Out Connections kimi etiketləndiyinə görə Verianla nəticə cədvəlində Section 5.1-in açıq dəyər təyinatı qorunmuşdur.
Conclusion-dakı “2.15” ifadəsi: Nəticə bölməsində “around 2.15 of our measurement node's total outgoing connections” ifadəsi yer alır. Faiz işarəsi və ya açıq vahid olmadığı və Section 5-dəki %7,13 nəticəsi ilə birbaşa uyğunlaşdırıla bilmədiyi üçün bu ifadə yeni kəmiyyət nəticəsi kimi istifadə edilməmişdir.
Mənbə və Metod Qeydi
Yüklənmiş mənbənin tam orijinal başlığı: Friend or Foe? Identifying Anomalous Peers in Monero’s P2P Network
Müəlliflər: Yannik Kopyciok; Stefan Schmid; Friedhelm Victor.
Müəllif sırası: Mənbədəki sıra olduğu kimi qorunmuşdur.
Affiliasiyalar: Yannik Kopyciok — TU Berlin; Stefan Schmid — TU Berlin və Fraunhofer SIT; Friedhelm Victor — TRM Labs.
Bərabər töhfə: Yüklənmiş v1 PDF-də equal-contribution bəyanatı görünmür.
Corresponding author: Yüklənmiş v1 PDF-də ayrıca corresponding-author işarəsi görünmür.
Yüklənmiş versiya: arXiv:2509.10214v1 [cs.NI].
Yüklənmiş versiya tarixi: 12 Sentyabr 2025.
Mənbə növü: Preprint.
arXiv keçidi: https://arxiv.org/abs/2509.10214
arXiv/DataCite identifikatoru: 10.48550/arXiv.2509.10214. Bu, aşağıda verilən konfrans Version of Record DOI-sindən ayrıdır.
Daha sonrakı Version of Record: Eyni tədqiqat 2026-cı ildə “Friend or Foe? Anomalous Peers in Monero’s P2P Network” başlığı ilə 8th Conference on Advances in Financial Technologies (AFT 2026) proceedings daxilində yayımlanmışdır.
Version of Record DOI: 10.4230/LIPIcs.AFT.2026.31.
Proceedings: Leibniz International Proceedings in Informatics (LIPIcs), Volume 395, Article 31:1–31:22.
Nəşriyyat: Schloss Dagstuhl – Leibniz-Zentrum für Informatik.
Version of Record nəşr tarixi: 2 Oktyabr 2026.
Version of Record lisenziyası: Creative Commons Attribution 4.0 International (CC BY 4.0).
Versiya fərqi: Bu Verianla məqaləsinin elmi nəticələri yüklənmiş arXiv v1-ə əsaslanır. Yüklənmiş v1 1.924/13.050 peer və %14,74 bildirdiyi halda sonrakı AFT 2026 Version of Record xülasəsi 1.877/13.050 və %14,38 bildirir. Bu fərq səssiz şəkildə birləşdirilməmişdir.
Tədqiqat növü: Real Monero P2P şəbəkəsində passiv packet capture və offline network-traffic analysis istifadə edən empirik şəbəkə ölçmə və anomaly-detection tədqiqatı.
Ölçmə yerləri: San Francisco, Amsterdam, Bangalore, Singapore və Sydney.
Ölçmə düyünü: 5.
Ümumi network traffic: 240 saat.
Toplanan packet: 16.894.368.
Birbaşa bağlantı qurulan IP: 13.050 unikal IP.
Peer list: 673.078.
Peer list-lərdən əldə edilən ümumi IP: 26.919.
PCAP ölçüsü: təxminən 210 GB.
Analiz proqramı: Wireshark 4.4.7 və Python əsaslı tədqiqat pipeline-ı.
Default configuration: 12 outgoing connection, community ban list deaktivdir.
Community configuration: 32 outgoing connection, əvvəlcədən yüklənmiş community ban list.
Əsas protocol: Monero Levin protocol.
Əsas mesajlar: Handshake, Ping/Pong və Timed Sync.
Standart Timed Sync davranışı: təxminən 60 saniyəlik təkrar.
Peer-list maksimum qeyd sayı: 250.
White-list tutumu: 1.000 peer.
Gray-list tutumu: 5.000 peer.
Anomaliya çərçivəsi: syntactic violations, content anomalies, behavioral pattern deviations, network structure və node attributes.
Ümumi v1 non-standard peer: 1.924 / 13.050 = təxminən %14,74.
Mərkəzi deployment göstəricisi: eyni AS daxilində yeddi /24 subnet-də 1.582 peer.
Default local exposure: Section 5.1-ə görə incoming %20,37; outgoing %15,26.
Community configuration exposure: incoming %18,88; outgoing %7,13.
Peer-list exposure: hər full peer list-də non-standard peer; orta pay %16,93.
Community ban list: 417 IP + altı /24 subnet range = 1.941 unique IP.
Birləşdirilmiş anomalous-IP seti: 2.679 IP; bunların 1.022-si community ban list-də olmayıb.
Əsas məhdudiyyət: Ground-truth malicious/benign label yoxdur. Non-standard classification ilə malicious attribution bir-birindən ayrılmalıdır.
Etik sərhəd: Tədqiqatçılar private user data, transaction content, wallet address və ya personally identifiable information toplamadıqlarını və istifadəçiləri deanonymize etməyə çalışmadıqlarını bildirirlər.
Maliyyələşdirmə: German Research Foundation (DFG), ReNO layihəsi, SPP 2378, 2023–2027.
PCAP məlumatına çıxış: https://zenodo.org/records/16947083
Analysis pipeline: https://anonymous.4open.science/r/monero-traffic-analysis-2528
Mənbədaxili tarix qeyri-müəyyənliyi: v1 Method bölməsi 02/28/2025–02/30/2025 yazır; 30 Fevral etibarsızdır və Figure 10–11 fərqli tarix oxları göstərir. Doğru tarix təxmin edilməmişdir.
Şərh yazın
E-poçt ünvanınız yayımlanmayacaq. Məcburi sahələr * ilə işarələnib