


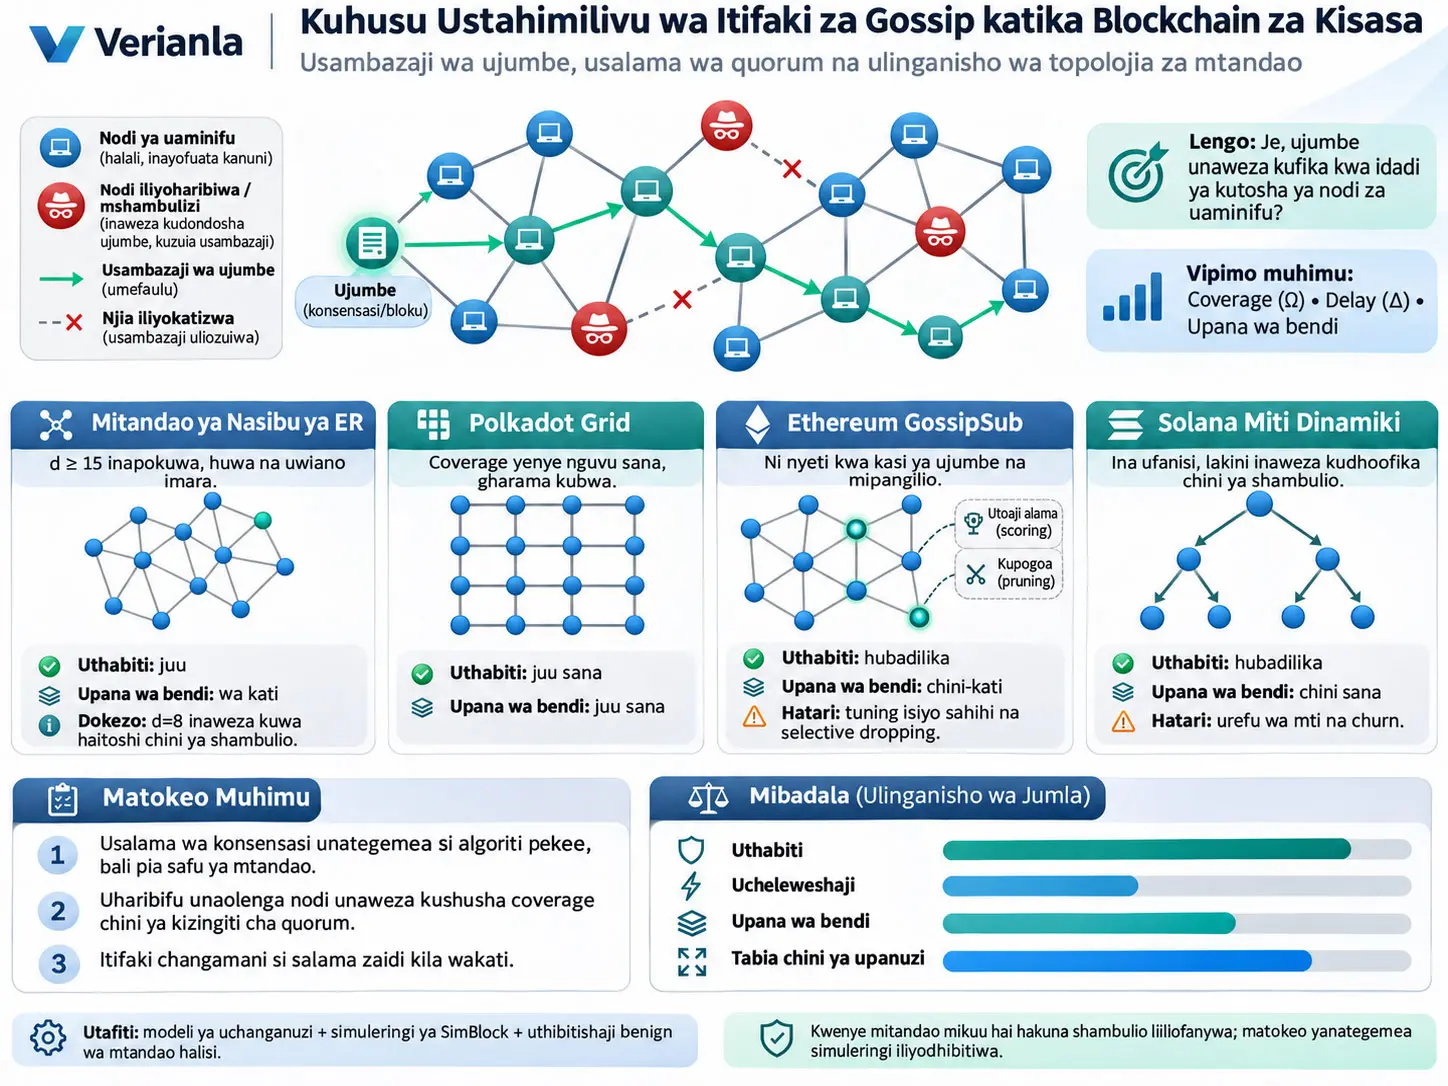
Itifaki ya Gossip, ni utaratibu wa mawasiliano uliosambazwa unaowezesha ujumbe kusambaa katika sehemu nyingine ya mtandao kwa kuhamishwa kutoka nodi moja kwenda nodi jirani katika mtandao wa peer-to-peer. Utafiti wa Wenting Li, Jannik Albrecht, Frederik Armknecht na Ghassan Karame hauchunguzi tu kama mifumo ya gossip inayotumiwa katika blockchain za kisasa ni ya haraka, bali pia kama inaweza kufikisha ujumbe kwa idadi ya kutosha ya validator waaminifu chini ya mashambulizi na churn ya nodi, na hivyo kuruhusu quorum ya consensus kuundwa.
Kwa kusudi hili, utafiti unatumia mbinu ya hatua mbili. Katika hatua ya kwanza, modeli ya uchanganuzi ya usalama inajengwa kwa mitandao nasibu ya Erdős–Rényi (ER), na kuchunguzwa jinsi nodi waaminifu wanavyoweza kutengwa wakati mshambuliaji analenga nodi bila mpangilio au kulingana na nafasi zao za kati katika mtandao. Katika hatua ya pili, simulator ya mtandao wa blockchain ya SimBlock inapanuliwa na mbinu nne tofauti za usambazaji zinalinganishwa: mitandao nasibu ya ER, topolojia ya grid ya Polkadot, GossipSub inayotumiwa na Ethereum, na miti badilifu inayotegemea chunk inayowakilisha utaratibu wa Turbine wa Solana.
Katika majaribio, ukubwa wa mtandao ulibadilishwa kati ya nodi 50 na 5.000; kiwango cha wastani cha muunganisho, uwiano wa nodi ambao mshambuliaji anaweza kuharibu \(\beta\), tabia ya shambulio la statik au adaptiv, thamani ya corruption delay ya mshambuliaji, kasi ya ujumbe, na viwango vya churn kati ya %5–50 vilitathminiwa kimoja baada ya kingine. Metriki kuu za usalama ni coverage \(\Omega\), yaani uwiano wa juu zaidi unaoweza kufikiwa wa nodi zinazopokea ujumbe mwishoni, na delay \(\Delta\), yaani muda unaohitajika kufikia kiwango hicho cha coverage.
Matokeo yanaonyesha kwamba hakuna mbinu moja ya gossip iliyo bora katika hali zote. Topolojia ya grid yenye muunganisho mkubwa ya Polkadot huhifadhi baadhi ya thamani kali zaidi za coverage katika hali zilizochunguzwa; lakini gharama yake ni matumizi makubwa sana ya bandwidth. Miti badilifu ya Solana hutoa usambazaji wa haraka kwa bandwidth ndogo zaidi wakati hakuna shambulio; hata hivyo, coverage inaweza kushuka sana chini ya washambuliaji wenye nguvu, mitandao mikubwa zaidi na churn. GossipSub inaweza kuwa yenye ufanisi na ustahimilivu kwa vigezo sahihi na kasi ya kutosha ya ujumbe; lakini utaratibu wa peer-scoring unaweza kuwaadhibu hata peer waaminifu iwapo mzigo wa kazi au latency ya mtandao imekadiriwa vibaya.
Katika mitandao ya Erdős–Rényi, kiwango cha wastani cha muunganisho \(d=8\) kinachofanana na Bitcoin kinaweza kutotosha kwa quorum ya kawaida ya BFT chini ya mashambulizi yaliyolengwa. Katika majaribio ya utafiti hadi nodi 5.000, faida ya robustness hufikia hali ya saturation takriban karibu na \(d\geq15\); kati ya \(d=15\) na \(d=20\), faida ya usalama ya miunganisho ya ziada hupungua huku gharama ya bandwidth ikiendelea kuongezeka. Kwa hiyo, utafiti unaripoti kwamba katika upeo wa vigezo uliochunguzwa, mitandao nasibu yenye \(d\geq15\) hutoa uwiano mzuri wa kiutendaji kati ya urahisi, robustness na bandwidth.
Kikomo muhimu zaidi cha kutafsiri matokeo haya ni kwamba majaribio ya mashambulizi hayakutekelezwa kwenye mainnet halisi za Bitcoin, Ethereum, Polkadot au Solana. Mashambulizi yote yalifanywa katika mazingira ya simulation yaliyodhibitiwa. Watafiti walivalidate simulator kwa data benign za usambazaji wa ujumbe zilizopatikana kutoka mitandao halisi; lakini validation hii haithibitishi kwamba mitandao halisi ingeshindwa kwa namna ileile chini ya mashambulizi yaliyofanyiwa utafiti.
Tatizo: Kwa nini usalama wa consensus hautegemei tu algoriti ya consensus?
Itifaki za consensus zenye ustahimilivu dhidi ya hitilafu za Byzantine (Byzantine Fault Tolerance, BFT) kwa kawaida huchanganuliwa kwa kudhani kuwa idadi ya kutosha ya washiriki waaminifu wanaweza kufikishiana ujumbe unaohitajika. Wakati kundi dogo la validator linatumika, grafu kamili ambayo kila nodi imeunganishwa moja kwa moja na nodi zote nyingine inaweza kutumika. Hata hivyo, kunapokuwa na mamia au maelfu ya validator, muunganisho wa grafu kamili huongeza idadi ya miunganisho pamoja na gharama ya bandwidth.
Kwa hiyo blockchain za kisasa hutumia topolojia za mtandao zilizo sparse zaidi na mifumo ya gossip kwa usambazaji wa ujumbe. Tatizo ni hili: hata kama safu ya consensus inaweza kinadharia kuvumilia idadi fulani ya nodi za Byzantine, ikiwa safu ya mtandao haiwezi kufikisha ujumbe kwa nodi waaminifu wa kutosha, kura zinazohitajika haziwezi kukusanywa kivitendo. Kwa maneno mengine, ustahimilivu wa kihisabati wa consensus dhidi ya hitilafu na uwezo halisi wa mtandao wa P2P kubeba ujumbe si kitu kimoja.
Kwa Nini Itifaki ya Gossip ni Muhimu kwa Usalama wa Consensus ya BFT?
Kwa sababu kizingiti cha quorum cha itifaki ya BFT hakihitaji tu kuwepo kwa idadi ya kutosha ya nodi waaminifu, bali pia nodi hao waweze kupokea ujumbe uleule wa consensus kwa wakati; ikiwa kuharibiwa kwa nodi chache za kimkakati katika topolojia ya mtandao kunawatenganisha nodi waaminifu, mshambuliaji anaweza kuzuia quorum kuundwa hata kama yuko chini ya kikomo cha kawaida cha \(1/3\) cha corruption cha BFT.
Mfano wa kufundishia wa nodi saba
Chanzo kinaeleza tofauti hii kwa topolojia mbili tofauti zenye nodi \(n=7\). Quorum ya chini inayohitajika kwa BFT ya kawaida ni:
\[ Q_{\mathrm{BFT}} = \frac{2n+1}{3}. \]
Kwa \(n=7\):
\[ Q_{\mathrm{BFT}} = \frac{2(7)+1}{3} = 5. \]
Kwa hiyo nodi tano lazima ziweze kufikia ujumbe wa consensus. Katika mitandao yote miwili, mshambuliaji anaweza kuharibu nodi mbili tu. Katika topolojia ya kwanza, kuharibu nodi mbili zilizochaguliwa kwa usahihi kunaweza kupunguza sehemu kubwa zaidi iliyounganishwa ya mtandao waaminifu hadi nodi mbili tu; hivyo quorum ya nodi tano haiwezi tena kuundwa. Katika topolojia ya pili iliyo imara zaidi, bila kujali ni nodi gani mbili zinazoharibiwa, sehemu ya kutosha ya nodi waaminifu waliobaki hudumisha muunganisho.
Modeli ya mtandao: \(G=(\mathcal{N},\mathcal{E})\)
Utafiti unamodeli mtandao wa mawasiliano kama grafu isiyo na mwelekeo:
\[ G=(\mathcal{N},\mathcal{E}). \]
\(\mathcal{N}\) ni mkusanyiko wa nodi katika mtandao, na \(\mathcal{E}\subseteq\mathcal{N}\times\mathcal{N}\) ni miunganisho ya mawasiliano kati ya nodi. Kwa sababu ujumbe unaweza kusafirishwa katika pande zote mbili kupitia miunganisho iliyowekwa, utafiti unachukulia topolojia katika tathmini kuwa isiyo na mwelekeo kwa madhumuni ya kiutendaji.
Mtandao wa Erdős–Rényi unafafanuliwaje?
Topolojia nasibu zinawakilishwa kwa grafu ya Erdős–Rényi \(G(n,p)\). \(n\) ni idadi ya nodi, na \(p\) ni uwezekano wa kuwepo kwa muunganisho kati ya nodi zozote mbili. Kiwango cha wastani cha nodi ni:
\[ d=p(n-1) \]
hivyo.
\(d\), ni nambari isiyo na kipimo inayoonyesha nodi moja imeunganishwa kwa wastani na majirani wangapi. Kadiri \(p\) inavyoongezeka au miunganisho mingi zaidi inavyowekwa wakati \(n\) ni thabiti, \(d\) huongezeka. \(d\) ya juu inaweza kufanya iwe vigumu zaidi kwa mshambuliaji kutenga nodi waaminifu kwa kuharibu nodi chache; lakini pia inamaanisha miunganisho mingi zaidi na trafiki zaidi ya mtandao.
Churn ni nini?
Churn, ni kuondoka kwa nodi kwenye mtandao na kujiunga tena kadiri muda unavyopita. Utafiti unaonyesha mtandao unaobadilika kwa wakati kama:
\[ G_t=(\mathcal{N}_t,\mathcal{E}_t) \]
Kiwango cha churn \(c\) kinaonyesha uwiano wa nodi zinazoweza kuwa offline na online kwa mizunguko.
Katika simulation, muda wa online unachukuliwa kutoka usambazaji wa log-logistic unaotegemea vipimo halisi vya Bitcoin, na muda wa offline kutoka usambazaji wa Weibull. Vigezo vilivyotumika ni:
- muda wa online: log-logistic, \(\alpha_{\mathrm{distr}}=11.0\), \(\beta_{\mathrm{distr}}=0.771\),
- muda wa offline: Weibull, \(\lambda=0.64\), \(k=0.183\),
- muda wa kati wa online: takriban saa 20.41,
- muda wa kati wa offline: takriban saa 7.37.
Kwa hiyo usemi “%50 ya nodi ni churn” haumaanishi kwamba nusu ya nodi zote ziko offline kwa wakati mmoja. Kwa mfano, katika \(\beta=0\) na \(c=50\%\), kwa wastani takriban %83,4 ya nodi zote huwa waaminifu na online kwa wakati mmoja.
Hali za nodi katika usambazaji wa ujumbe
Hali ya kila nodi inaonyeshwa kwa \(\mathsf{State}(N,t)\). Kuna hali mbili maalum:
- \(s_{\mathsf{init}}\): nodi bado haijui data inayosambazwa,
- \(s_{\mathsf{final}}\): nodi imepokea maudhui kamili ya data.
Mwanzoni, ni nodi \(N^\ast\) inayozalisha ujumbe pekee iliyo katika hali ya final. Katika hatua zinazofuata za wakati, nodi husasisha hali zao kulingana na ujumbe waliopokea na kutuma ujumbe kwa majirani kwa mujibu wa kanuni za itifaki.
Coverage na Delay Zinafafanuliwaje?
Katika utafiti, \(\mathsf{Quality}(t)\) ni uwiano wa nodi waaminifu waliopokea ujumbe kamili katika wakati fulani kwa jumla ya nodi; coverage \(\Omega\) ni thamani ya juu zaidi ambayo uwiano huu hufikia wakati wa itifaki, na delay \(\Delta\) ni muda wa chini unaohitajika kufikia kiwango hicho cha juu cha coverage.
Quality
Mlinganyo (1) wa chanzo:
\[ \mathsf{Quality}(t) = \frac{ \left| \mathcal{N}_{t,s_{\mathsf{final}}} \right| }{ \left| \mathcal{N}_t \right| }. \tag{1} \]
\(\mathcal{N}_{t,s_{\mathsf{final}}}\) inawakilisha nodi waaminifu ambao katika wakati \(t\) wamepokea ujumbe kamili; \(\mathcal{N}_t\) ni mkusanyiko wa jumla wa nodi katika mtandao wakati huo. Quality ni uwiano usio na kipimo na hutathminiwa kati ya 0–1.
Coverage
\[ \Omega = \max_{t\geq t_{\mathsf{start}}} \left\{ \mathsf{Quality}(t) \right\}. \]
\(\Omega\) hupima kiwango cha juu zaidi cha mtandao ambacho ujumbe unaweza kufikia mwishoni. Hali bora ni \(\Omega\) kuwa karibu na 1 kadiri inavyowezekana.
Delay
\[ \Delta = \min \left\{ \delta\geq0 \;\middle|\; \mathsf{Quality}(t_{\mathsf{start}}+\delta)=\Omega \right\}. \]
\(\Delta\) ni muda wa kufikia coverage ya juu zaidi, na katika simulation za utafiti hupimwa kwa sekunde. Hivyo, ikiwa itifaki mbili zinafikia coverage ileile, \(\Delta\) ndogo inamaanisha usambazaji wa haraka zaidi.
Coverage na delay lazima zitathminiwe pamoja. Itifaki iliyo ya haraka sana lakini inayofikia nusu ya mtandao pekee inaweza kutotosha kwa consensus; itifaki inayofikia nodi zote lakini kwa kuchelewa kupita kiasi inaweza pia kuvunja dhana za muda.
Modeli ya mshambuliaji
Mshambuliaji anaweza kudhibiti kwa wakati mmoja hadi uwiano wa \(\beta\) wa nodi katika mtandao:
\[ \max_t \left\{ \frac{ |\mathcal{N}^{\mathrm{cor}}_t| }{ |\mathcal{N}_t| } \right\} \leq \beta. \]
Chanzo kinatofautisha tabia mbili kuu za mshambuliaji:
- Eclipsing: nodi iliyoharibiwa hupuuza kabisa ujumbe uliopokea na hauusambazi kwa wengine.
- Passive non-responsive: nodi hutangaza kwamba imepokea ujumbe lakini haitumi maudhui halisi, na hivyo kusababisha majirani kusubiri timeout na kuongeza delay.
Tofauti kati ya mshambuliaji wa statik na mobile/adaptive
Mshambuliaji wa statik huchagua seti ya nodi mwanzoni na kudhibiti nodi zilezile katika shambulio lote. Mshambuliaji wa mobile/adaptive anaweza kuachilia nodi za awali na kuhamia malengo mapya kulingana na muundo wa sasa wa mtandao au nodi ambazo ujumbe utazifikia baadaye.
Haidhaniwi kwamba corruption ya adaptiv hutokea papo hapo. \(\delta_{\mathrm{cor}}\) ni delay inayohitajika kwa mshambuliaji kuchukua udhibiti wa nodi mpya, na katika majaribio ilibadilishwa kati ya 10 ms na 10 s.
Maarifa ya mshambuliaji kuhusu topolojia
Chanzo kinatofautisha hali za minimum, partial na full topology knowledge. Katika minimum knowledge, mshambuliaji anajua tu miunganisho ya nodi anazodhibiti tayari. Katika full knowledge grafu nzima inajulikana. Partial knowledge ni modeli ya kati iliyo karibu zaidi na mitandao halisi; mshambuliaji anaweza kujifunza nafasi za baadhi ya nodi kupitia probing au uchunguzi.
Modeli ya usalama ya utafiti, badala ya kusimulate moja kwa moja mchakato wa peer discovery, huchukua topolojia ya overlay iliyoundwa baada ya peer discovery kukamilika kama ingizo. Kwa hiyo utafiti hujibu zaidi swali “muundo huu wa ujirani unapoundwa, unastahimili shambulio kwa kiwango gani?” kuliko “majirani wanagunduliwaje?”.
Kuvunjika kwa quorum ya kawaida ya BFT kwa sababu ya mtandao
Tuchukulie \(n_{\mathrm{cor}}\) kuwa idadi ya nodi zilizoharibiwa kikamilifu, \(n_{\mathrm{iso}}\) kuwa idadi ya nodi waaminifu waliotengwa na mtandao kutokana na shambulio lakini hawajaharibiwa moja kwa moja, na \(n_{\mathrm{cr}}\) kuwa idadi ya nodi zilizo katika hali ya crash.
Ikiwa quorum ya kawaida ya BFT haiwezi tena kuundwa:
\[ n-(n_{\mathrm{cor}}+n_{\mathrm{iso}}+n_{\mathrm{cr}}) < \frac{2n+1}{3}. \]
Chanzo kinaibadilisha kuwa umbo sawia lifuatalo:
\[ \frac{1}{3} \left( 1-\frac{1}{n} \right) < \beta + \frac{n_{\mathrm{iso}}}{n} + \frac{n_{\mathrm{cr}}}{n}. \tag{2} \]
Mlinganyo huu unaonyesha kimahesabu ujumbe mkuu wa usalama wa utafiti. Kwa upande wa consensus, hasara haitokani tu na nodi \(\beta n\) zilizoharibiwa moja kwa moja. Nodi waaminifu waliotengwa karibu na mshambuliaji na nodi zilizo katika hali ya crash pia haziwezi kuchangia quorum.
Kutengwa kwa nodi chini ya corruption ya nasibu
Katika hali iliyorahisishwa ambapo degree ya kila nodi ni takriban \(d\), uwezekano kwamba majirani wote \(d\) wa nodi mwaminifu wameharibiwa na mshambuliaji ni takriban:
\[ \beta^d \]
hivyo.
Kwa kuwa uwezekano wa nodi yenyewe kubaki mwaminifu pia ni \(1-\beta\), uwiano unaotarajiwa wa nodi waaminifu waliotengwa ni:
\[ \frac{n_{\mathrm{iso}}}{n} = \beta^d(1-\beta). \]
Tukiweka hili katika Mlinganyo (2):
\[ \frac{1}{3} \left( 1-\frac{1}{n} \right) < \beta+\beta^d(1-\beta)+\frac{n_{\mathrm{cr}}}{n}. \tag{3} \]
tunapata. Kadiri \(d\) inavyoongezeka, kwa \(0<\beta<1\), \(\beta^d\) hupungua haraka. Kwa hiyo degree ya juu hupunguza hatari ya nodi mwaminifu kupoteza majirani wake wote kwa wakati mmoja chini ya corruption ya nasibu.
Kwa nini mkakati wa peer-corruption ni hatari zaidi?
Badala ya kuchagua nodi bila mpangilio, mshambuliaji anaweza kulenga majirani wote wa nodi fulani waaminifu ili kuwatenga. Kigezo cha kutosha cha shambulio katika chanzo ni:
\[ \beta > \frac{d}{3d+1} \left( 1-\frac{1}{n} \right). \tag{4} \]
\[ \frac{d}{3d+1} < \frac{1}{3} \]
kwa kuwa ndivyo ilivyo, mshambuliaji anaweza kuvunja miunganisho katika safu ya gossip na kuzuia quorum hata kwa kuharibu nodi chache kuliko kikomo cha kinadharia cha kawaida cha BFT cha takriban \(1/3\).
Matokeo haya hayamaanishi kwamba “kikomo cha usalama cha \(1/3\) cha BFT ni kibaya kimahesabu”. Kikomo cha BFT ni halali chini ya dhana za mawasiliano za modeli ya itifaki. Tatizo hapa ni kwamba safu ya mtandao haiwezi kutimiza dhana hiyo ya mawasiliano.
Kulenga kwa msingi wa centrality
Watafiti wanatathmini metriki nne za kawaida za centrality ili mshambuliaji achague nodi zilizo katika nafasi za kimkakati kwenye mtandao.
| Metriki | Wazo kuu | Muundo wa kihisabati uliotumika katika chanzo |
|---|---|---|
| Degree centrality | Nodi imeunganishwa moja kwa moja na majirani wangapi | \(\deg(N)/(n-1)\) |
| Eigenvector centrality | Huzingatia si idadi tu ya miunganisho bali pia umuhimu wa nodi zilizounganishwa | \(A\mathbf{x}=\lambda\mathbf{x}\) |
| Betweenness centrality | Ni mara ngapi nodi huwa daraja kwenye njia fupi zaidi kati ya jozi nyingine za nodi | Jumla ya sehemu za njia fupi zaidi zinazopita kwenye nodi |
| Closeness centrality | Ukaribu wa nodi unaotegemea kinyume cha umbali wake wa wastani hadi sehemu nyingine ya mtandao | \((n-1)/\sum_{N'\neq N}\mathrm{dist}(N,N')\) |
Ingawa shambulio linalotegemea betweenness ni lenye ufanisi kidogo zaidi katika baadhi ya majaribio, ni ghali kulihesabu na linahitaji taarifa za kina zaidi za topolojia/latency. Kwa hiyo watafiti hutumia degree centrality, ambayo inaweza kujifunzwa kwa uhalisia zaidi, katika sehemu kubwa ya tathmini zinazofuata.
Matokeo muhimu ya kwanza kutoka majaribio ya uchanganuzi ya ER
Katika jaribio la \(n=500\) na degree ya wastani inayobadilika, mitandao ya ER yenye msongamano zaidi inaonekana kuwa na ustahimilivu mkubwa dhidi ya corruption iliyolengwa. Katika chanzo, mitandao ya nodi 500 yenye \(d\geq12\) inaonyesha ustahimilivu mkubwa, wakati katika \(d=6\) na \(\beta=0.3\), coverage hushuka hadi %62,8 na kwenda chini ya kikomo cha quorum ya kawaida ya BFT.
SimBlock ilipanuliwaje?
Sehemu kuu ya majaribio inaendeshwa kwenye simulator ya mtandao wa blockchain ya SimBlock iliyoandikwa kwa Java na inayotegemea matukio. Watafiti waliongeza kwenye SimBlock familia nne tofauti za topolojia/usambazaji, tabia ya churn na modeli zenye nguvu zaidi za mshambuliaji.
Simulation huchakata matukio ya kupokea/kutuma ujumbe kwa mpangilio wa muda ndani ya global priority queue. Tukio la kupokea ujumbe linapotokea, matukio yanayofuata ya forwarding huundwa kulingana na kanuni za itifaki. Latency ya muunganisho pamoja na ukubwa wa ujumbe/bandwidth huamua muda halisi wa uhamisho.
Vigezo vya jumla vya simulation
| Kigezo | Thamani | Maana |
|---|---|---|
| Ukubwa wa ujumbe | 80 KB; 2 KB katika majaribio maalum ya GossipSub | Kiasi cha data inayosambazwa |
| Degree ya wastani ya ER \(d\) | 8, 15, 20 | Idadi ya wastani ya peer kwa nodi |
| Ukubwa wa mtandao \(n\) | 50–5.000 | Idadi ya nodi zilizosimuliwa |
| Kiwango cha churn \(c\) | %5–50 | Uwiano wa nodi zinazoweza kuwa online/offline kwa vipindi |
| Kasi ya ujumbe | 0.01, 1, 10 na 120 ujumbe/s | Pia hujaribu unyeti wa scoring ya GossipSub |
| Corruption budget \(\beta\) | 0.1, 0.2, 0.3, 0.32, 0.33, 0.5 | Uwiano wa nodi ambazo mshambuliaji anaweza kudhibiti |
| Aina ya mshambuliaji | Statik na adaptiv/mobile | Malengo kuwa thabiti au kuweza kubadilishwa kadiri muda unavyopita |
| Mkakati wa corruption | Hakuna, nasibu, greedy | Nodi zipi zitalengwa |
| Greedy metric | Degree, closeness, eigenvector, betweenness | Uchaguzi wa nodi wa kimkakati |
| Corruption delay | 10 ms–10 s | Muda unaohitajika kuchukua udhibiti wa lengo jipya |
Katika majaribio ya jumla, ujumbe hutengenezwa kila sekunde 100 na jumla ya ujumbe 1.000 hutumwa; hivyo hupatikana takriban siku moja ya muda wa simulation. Isipokuwa imeelezwa vinginevyo, kila nukta ya data ni wastani wa uendeshaji huru 10.
Validation ya simulator kwa mitandao halisi
Kufanya mashambulizi katika mitandao hai kunaweza kuwadhuru watumiaji halisi kimaadili na pia hakuwaruhu watafiti kudhibiti vigezo kama ukubwa wa mtandao, churn au uwiano wa mshambuliaji. Kwa hiyo majaribio ya mashambulizi yalifanywa katika simulation.
Badala yake, watafiti walikusanya usambazaji halisi wa muda wa kuwasili kwa ujumbe katika hali benign kutoka mitandao tofauti na kuulinganisha na matokeo ya SimBlock.
| Mfumo | Aina ya chanzo cha data halisi | Mpangilio wa validation | Pearson \(\rho\) |
|---|---|---|---|
| Bitcoin | Latency za block propagation zilizoripotiwa kutoka nodi halisi za Bitcoin | Nodi 10.000, ujumbe 1.6 MB | 0.93 |
| Polkadot | Public Polkadot telemetry, dirisha la saa 1 la 21 Septemba 2026 | Nodi 600, ujumbe 80 KB; uliowekewa uzani kulingana na muundo wa kijiografia wa sampuli iliyopimwa | 0.99 |
| Ethereum | Matukio ya ethPandaOps Xatu beacon-chain P2P, 1–28 Septemba 2026 | Nodi 6.000, ujumbe 180 KB | 0.95 |
| Solana | Public cluster telemetry / vipimo vya shred propagation | Nodi 700, uzalishaji wa data 100 KB kila 50 ms | 0.94 |
Uhusiano huu wa correlation unaunga mkono kwamba simulator inaweza kuunda upya usambazaji wa latency ya ujumbe katika hali benign kwa namna iliyo karibu na mitandao halisi. Hata hivyo, kwa kuwa majaribio yenye mshambuliaji hayakurudiwa kwenye mitandao hai, thamani za \(\rho\) hazimaanishi kwamba matokeo ya coverage chini ya mashambulizi yamehakikishwa moja kwa moja kwenye mainnet halisi.
Mitandao nasibu ya ER: kwa nini \(d=8\) ni tatizo?
Katika chanzo, \(d=8\) inachunguzwa kama degree ya muunganisho inayofanana na Bitcoin. Katika \(n=1.000\), \(d=8\) na \(\beta=0.33\), greedy corruption inayotegemea degree huongeza delay ya takriban sekunde 1.49 bila shambulio hadi sekunde 3.12 huku coverage ikishuka hadi %64,17.
Kwa mtandao huohuo wa \(n=1.000\), \(d=8\):
- \(\beta=0.30\): coverage %68,15 na bado inatosha kwa quorum ya kawaida ya BFT,
- \(\beta=0.32\): coverage hushuka hadi %65,51 na kwenda chini ya kikomo cha quorum ya BFT,
- \(\beta=0.50\): coverage hushuka hadi %35,61.
Mpito huu mkali unaonyesha kwamba hata kama “mtandao bado kwa kiasi kikubwa uko hai”, tofauti ya pointi chache za asilimia katika coverage inaweza kuwa muhimu kwa usalama wa quorum.
Matokeo ya \(d\geq15\) Katika Mitandao ya Erdős–Rényi Yanamaanisha Nini?
Katika majaribio ya utafiti kwa nodi 50–5.000 na vigezo vya mshambuliaji vilivyochunguzwa, degree ya wastani inapoongezwa hadi takriban \(d=15\), faida ya robustness ya mitandao ya ER hufikia saturation kwa kiasi kikubwa; miunganisho ya ziada juu ya \(d=15\) huongeza coverage kwa kiasi kidogo tu huku ikiongeza gharama ya bandwidth. Kwa hiyo namba hii si konstanti ya usalama ya jumla, bali ni nukta ya saturation ya kiutendaji iliyoonekana katika eneo lililojaribiwa na utafiti.
Kwa mfano, katika \(\beta=0.5\) na \(n=5.000\), kuongeza \(d\) kutoka 8 hadi 20:
- huongeza coverage kutoka takriban %36,04 hadi %49,98,
- hupunguza delay kutoka takriban sekunde 6,27 hadi sekunde 4,8.
Hata hivyo, kati ya \(d=15\) na \(d=20\) matokeo huwa karibu sana. Kwa hiyo chanzo kinaripoti kwamba katika mitandao iliyochunguzwa hadi nodi 5.000, baada ya takriban \(d\geq15\), ongezeko zaidi la degree halitoi faida dhahiri ya robustness.
Kwa nini kasi ya corruption ya mshambuliaji adaptiv ni muhimu?
Washambuliaji adaptiv wenye kasi sana wanaweza kuharibu nodi ambazo ujumbe ungefuata kuzifikia kabla usambazaji haujatokea. Katika chanzo kuna ssenariyo ambazo usambazaji unaweza kuzimwa kabisa kwa delay fupi sana kama \(\delta_{\mathrm{cor}}=10\) ms.
Kwa bajeti ndogo za mshambuliaji, mshambuliaji lazima awe wa haraka sana ili kuvunja quorum coverage. Katika hali za simulation za utafiti, takriban:
- kwa \(\beta=0.2\) takriban 20 ms,
- kwa \(\beta=0.3\) takriban 40 ms
ya corruption delay inaweza kuhitajika.
Thamani hizi hazidai kwamba mshambuliaji katika ulimwengu halisi lazima aweze kuchukua udhibiti wa mashine ndani ya 20–40 ms. Ni matokeo ya vigezo yanayoonyesha ni katika kiwango gani uwezo wa mshambuliaji unaweza kuvunja quorum coverage katika simulation.
Kwa nini churn hutenda tofauti na kuongeza degree?
Hata katika \(\beta=0\), kuwa na %50 ya nodi katika kundi la churn kunaweza kushusha coverage hadi takriban %85. Katika \(\beta=0.2\) na \(c=40\%\), coverage hushuka hadi takriban %65 na kwenda chini ya kizingiti cha quorum ya BFT; ingawa kwa wakati huo takriban %75 ya nodi waaminifu wako online, nodi hao wanaweza kutofikiana vya kutosha kwa upande wa ujumbe.
Matokeo haya yanaonyesha tofauti muhimu: kuwa na idadi ya nodi waaminifu online inayotosha kinadharia kwa quorum hakumaanishi kwamba safu ya gossip inaweza kufikisha ujumbe kwa nodi hao wote.
Topolojia ya grid ya Polkadot inafanyaje kazi?
Katika utafiti, validator za Polkadot huwekwa katika matriksi yenye takriban:
\[ \left\lfloor\sqrt{n}\right\rfloor \times \left\lceil \frac{n}{\lfloor\sqrt{n}\rfloor} \right\rceil \]
vipimo. Kila validator huunganishwa na nodi katika safu na nguzo ileile; hivyo degree huwa takriban:
\[ d\approx2\sqrt{n} \]
Pia, nodi nane nasibu huongezwa kwa kila ujumbe.
Muundo huu ni mzito sana kwa miunganisho. Katika majaribio ya grid ya statik kwenye chanzo, coverage hubaki karibu na kikomo bora cha \(1-\beta\) baada ya nodi zilizoharibiwa kuondolewa. Katika mfano wa nodi 500, delay ya takriban sekunde 1,55 bila shambulio huongezeka hadi sekunde 2,28 katika \(\beta=0.33\).
Lakini gharama ya connectivity kubwa sana ni kurudiwa kwa data kwa kiwango kikubwa. Churn inapoongezeka, licha ya faida ya degree kubwa ya grid, dhamana ya quorum inaweza bado kupotea katika hali za mshambuliaji mwenye nguvu.
Kwa Nini GossipSub Inaweza Kuwaadhibu Hata Nodi Waaminifu Wakati Kasi ya Ujumbe ni Ndogo?
Kwa sababu utaratibu wa peer-scoring wa GossipSub unatarajia majirani kusambaza idadi ya kutosha ya ujumbe kwa haraka ndani ya madirisha maalum ya muda, wakati kasi ya uzalishaji wa ujumbe ni ndogo sana kuliko modeli inavyotarajia, peer mwaminifu pia anaweza kushindwa kufikia idadi inayohitajika ya deliveries, kupata score hasi na kuondolewa kwenye mesh; kwa hiyo vigezo vya scoring lazima vipangwe kulingana na kiasi cha trafiki na latency halisi ya mtandao.
Muundo wa muunganisho wa GossipSub
Katika modeli inayotegemea mpangilio wa kawaida wa Ethereum, target mesh degree ni:
\[ D=8 \]
na kwa tangazo la lazy-pull metadata:
\[ D_{\mathrm{lazy}}=12 \]
peer za ziada nasibu hutumiwa. Kwa hivyo, miunganisho ya moja kwa moja ya ujumbe kamili pamoja na miunganisho ya metadata inaweza kutoa ufikiaji madhubuti wa takriban peer 20.
Mlinganyo wa peer scoring
Kwa kila mesh peer, GossipSub huunda:
\[ \mathrm{score} = \sum_{k=1}^{6}w_kP_k \]
score ya namna hiyo. \(P_k\) inaonyesha kiashiria fulani cha tabia, na \(w_k\) uzito wake.
Kwa kuwa simulation ya utafiti huu haitumii invalid-message na baadhi ya vipengele vinavyotegemea programu, inalenga hasa \(P_1\), \(P_2\), \(P_{3a}\) na \(P_{3b}\).
| Kiashiria | Kigezo | Thamani | Jukumu |
|---|---|---|---|
| \(P_1\) | \(w_1\) | 0.0027 | Hutuza muda uliotumika ndani ya mesh |
| \(P_1\) | cap | 3600 | Kikomo cha juu cha zawadi ya muda |
| \(P_2\) | \(w_2\) | 0.664 | Hutuza deliveries za kwanza za ujumbe |
| \(P_2\) | cap | 1500 | Kikomo cha juu cha score ya delivery ya kwanza |
| \(P_2\) | decay | 0.9916 | Kupungua kwa score ya zamani kadiri muda unavyopita |
| \(P_{3a}\) | \(w_{3a}\) | -0.25 | Huadhibu delivery isiyotosha ndani ya mesh |
| \(P_{3a}\) | threshold | 10 | Kizingiti cha delivery ya ujumbe kinachotarajiwa |
| \(P_{3a}\) | decay | 0.997 | Kupungua kwa kiashiria cha adhabu |
| \(P_{3a}\) | Activation window | dakika 1 | Kusubiri kabla utaratibu wa adhabu kuanza kutumika |
| \(P_{3a}\) | Delivery window | 5 ms | Dirisha ambalo ujumbe huhesabiwa kuwa umetumwa kwa haraka |
| \(P_{3b}\) | \(w_{3b}\) | -0.25 | Huadhibu kushindwa kwa delivery ya lazy-pull |
| Mesh | \(D,D_{\mathrm{low}},D_{\mathrm{high}}\) | 8, 6, 12 | Vikomo vya target na vya chini/juu vya muunganisho |
| Lazy pull | \(D_{\mathrm{lazy}}\) | 12 | Idadi ya peer za ziada nasibu zinazopokea metadata |
| Upangaji wa muda | Heartbeat / decay interval | 1 s / 1 s | Marudio ya kusasisha mesh na score |
Ikiwa idadi ya deliveries za ujumbe kwenye mesh inabaki chini ya threshold, katika chanzo:
\[ P_{3a} = (\mathrm{Threshold}_3-\mathrm{count})^2 \]
kiasi cha adhabu hutokea na kwa kuwa uzito wake ni \(w_{3a}<0\), hupunguza score ya jumla.
Matokeo ya trafiki ndogo
Wakati ujumbe wa ukubwa wa 80 KB unatengenezwa kwa kasi ya \(0.01\) ujumbe/s tu, katika mitandao midogo ya \(n\leq200\), coverage inaweza kushuka hadi takriban %10 hata bila mshambuliaji. Kwa mujibu wa maelezo ya chanzo, tatizo si ujumbe kupotea, bali scoring function kuwaadhibu peer waaminifu kwa kuwaona kama hawafanyi relay kwa kasi inayotarajiwa.
Kadiri kasi ya ujumbe inavyoongezeka, matokeo huboreka na coverage ya juu hupatikana katika kiwango cha \(\lambda\geq10\) ujumbe/s.
Shambulio la selective dropping
Ikiwa mshambuliaji anazuia ujumbe wote, GossipSub inaweza kutambua tabia mbaya na kufanya prune kwa peer. Katika shambulio la hila zaidi, mshambuliaji huacha sehemu tu ya ujumbe. Utafiti, chini ya \(2\) KB, \(120\) ujumbe/s na \(\beta=0.33\), hubadilisha drop rate kati ya \(1/10\) na \(1/2\).
Katika \(\xi=0.5\), yaani takriban ujumbe mmoja kati ya miwili unapoachwa, katika mitandao midogo:
- \(n=100\): coverage takriban %66,
- \(n=200\): coverage takriban %65
hupimwa, na kizingiti cha quorum ya BFT kinaweza kutotimizwa.
GossipSub na churn
Katika \(\beta=0.33\), kwa GossipSub, churn ikiwa \(c\geq20\%\), coverage inaweza kushuka chini ya kizingiti cha quorum ya BFT. Katika grafu safi ya ER \(d=8\) chini ya hali zilezile, ukiukaji huu unaweza kuanza katika \(c\geq5\%\). Chanzo kinahusisha tofauti hii na matangazo ya mara kwa mara ya metadata ya GossipSub kwa peer 12 za lazy-pull, ambayo huunda njia ya ziada ya uokoaji.
Muundo mkuu wa modeli ya Solana Turbine
Mbinu ya Turbine ya Solana hugawanya data katika vipande na kuisambaza kupitia miti badilifu tofauti badala ya kutuma ujumbe mmoja kamili kwa majirani wote. Chanzo kinamodeli itifaki kama chunk-based push dissemination.
Katika muundo halisi wa Turbine, uwiano wa FEC ni 32:32: vipande 32 vya recovery huongezwa kwenye vipande 32 vya data. Kwa modeli ya ujumbe wa 80 KB katika utafiti, mantiki hiyohiyo ya %50 recovery imetekelezwa kama 64 data + 64 recovery chunk.
Ukubwa wa chunk:
\[ 1232\ \text{byte} \]
unachukuliwa hivyo. Ili kuunda upya ujumbe, nodi lazima ipokee 64 kati ya vipande vyovyote 64 vinavyohitajika; hivyo kinadharia hasara ya hadi %50 ya chunk inaweza kuvumiliwa.
Thamani mbili za fanout zinachunguzwa:
- \(d=200\): mpangilio unaowakilisha fanout kubwa katika mainnet ya Solana,
- \(d=50\): mpangilio wa kulinganisha unaotumia bandwidth ndogo zaidi.
Kwa Nini Miti Badilifu ya Solana Huwa Dhaifu Chini ya Mashambulizi?
Kwa sababu kukatwa kwa chunk katika mojawapo ya nodi za juu za mti kunaweza kusababisha tawi lote chini ya nodi hiyo kupoteza chunk husika, mshambuliaji au churn inapoharibu idadi ya kutosha ya njia tofauti za chunk, nodi haziwezi kufikia idadi ya vipande vinavyohitajika kwa kizingiti cha FEC reconstruction; kadiri mtandao unavyokua na urefu wa mti kuongezeka, athari hii ya kihierarkia ya hasara huonekana zaidi.
Urefu wa takriban wa mti badilifu:
\[ h= \left\lceil \log_d(n) \right\rceil \]
huamuliwa. Kadiri mtandao unavyokua au fanout \(d\) inavyopungua, \(h\) huongezeka. Mti mrefu zaidi unamaanisha chunk inategemea nodi nyingi zaidi za kati kabla ya kufikia nodi za mwisho.
Chini ya \(\beta=0.1\), coverage ya miti badilifu inaweza kubaki katika kiwango bora cha \(1-\beta\) na delay huwa ndogo sana. Kwa mfano, chanzo kinaripoti delay ya usambazaji ya takriban sekunde 0,3 chini ya \(\beta=0.1\), kwa kiasi kikubwa bila kutegemea ukubwa wa mtandao.
Kwa upande mwingine, katika mashambulizi yenye nguvu zaidi coverage hushuka haraka. Mistari katika Sehemu 4.5 na Kielelezo 11 inaonyesha hali ya \(\beta=0.3\), wakati maandishi ya maelezo katika Sehemu 5.1 yanaeleza sehemu ya mjadala huohuo wa shambulio kali kama \(\beta=0.33\). Tofauti hii ya uandishi ndani ya chanzo lazima ihifadhiwe.
Katika sehemu ya maelezo ya chanzo, kwa \(\beta=0.33\) coverage inasemekana kushuka kutoka takriban %67 katika \(n=200\) hadi kiwango cha juu cha takriban %15 katika \(n=5.000\). Hii inaonyesha kwamba usambazaji unaotegemea tree si thabiti kwa ukubwa wa mtandao kama topolojia za ER au grid.
Ukaguzi wa usambazaji halisi wa stake
Ulinganisho mkuu umefanywa kwa dhana ya stake sawa ili kutenganisha safu ya gossip na athari ya consensus stake. Watafiti wanajaribu pia usambazaji halisi wa stake wa Solana katika Appendix D.
Wakati corruption ya nasibu katika usambazaji halisi wa stake hutoa mwelekeo unaofanana na matokeo ya equal-stake, shambulio la stake-weighted linaloharibu kwanza nodi zenye stake kubwa linaweza kuzuia usambazaji kabisa. Ukaguzi huu unaunga mkono kwamba dhana ya stake sawa haikuifanya Solana ionekane mbaya kuliko ilivyo; kinyume chake, ni hali ya kuanzia isiyo nzuri kwa mshambuliaji.
Ulinganisho wa bandwidth wa mbinu nne
| Uwiano wa mshambuliaji \(\beta\) | ER \(d=15\) | Polkadot Grid | GossipSub \(d=8\) | Solana Dynamic Tree \(d=200\) |
|---|---|---|---|---|
| 0 | 685 MB | 2969 MB | 337 MB | 142 MB |
| 0.1 | 645 MB | 2798 MB | 304 MB | 120 MB |
| 0.2 | 595 MB | 2599 MB | 269 MB | 100 MB |
| 0.33 | 515 MB | 2299 MB | 225 MB | Haijaripotiwa; coverage haitoshi |
| 0.5 | 387 MB | 1835 MB | 167 MB | Haijaripotiwa; coverage haitoshi |
Bila mshambuliaji, miti badilifu ya Solana hutoa trafiki ya chini zaidi ya 142 MB. GossipSub hutumia 337 MB, ER \(d=15\) hutumia 685 MB. Grid hutumia bandwidth ya juu zaidi kwa tofauti kubwa, takriban 2,97 GB.
Chanzo kinaripoti kwamba chini ya kasi ya Polkadot ya kuzalisha takriban block moja kila sekunde sita, mzigo huu ni sawa na takriban 41,75 GB kwa siku kwa kila nodi.
Katika ulinganisho huu, trafiki ndogo pekee haihesabiwi kuwa “nzuri”. Sababu ya mistari ya Solana ya \(\beta\geq0.33\) kuachwa wazi si bandwidth ndogo, bali ni kwamba coverage ya ujumbe haitoi tena kiwango cha usalama kinachohitajika kwa ulinganisho.
Trade-off kuu kati ya itifaki
| Mbinu | Nguvu | Udhaifu | Tafsiri kuu ya chanzo |
|---|---|---|---|
| Grafu nasibu ya ER | Rahisi, inaweza kuchanganuliwa; uwiano mzuri wa robustness–bandwidth kwa \(d\geq15\) | \(d=8\) inaweza kutotosha chini ya shambulio lililolengwa/adaptiv na churn | Mgombea wa kiutendaji kwa mifumo ya uzalishaji ikiwa degree inatosha |
| Polkadot grid | Muunganisho mkubwa sana na coverage imara | Bandwidth kubwa sana na kurudiwa kwa ujumbe | Robustness kubwa wakati bandwidth si kikwazo |
| GossipSub | Inaweza kutoa ufanisi mzuri na coverage imara kwa Lazy pull + peer scoring | Nyeti kwa kasi ya trafiki, latency na vigezo vya scoring; hatari ya selective dropping | Tuning sahihi ni muhimu |
| Solana dynamic trees | Katika hali benign, bandwidth ndogo sana na latency ndogo | Dhaifu chini ya shambulio kali, urefu mkubwa wa mti, churn na stake concentration | Ufanisi mkubwa lakini robustness ndogo zaidi |
Uwiano wa nodi online na waaminifu chini ya churn
| Churn \(c\) | \(\beta=0\) | \(\beta=0.2\) | \(\beta=0.3\) | \(\beta=0.5\) |
|---|---|---|---|---|
| %5 | %98,3 | %78,6 | %68,8 | %49,2 |
| %10 | %96,8 | %77,3 | %67,7 | %48,4 |
| %20 | %93,5 | %74,9 | %65,3 | %46,7 |
| %30 | %90,0 | %72,1 | %63,1 | %44,9 |
| %40 | %86,9 | %69,3 | %60,5 | %43,6 |
| %50 | %83,4 | %66,8 | %58,4 | %41,7 |
Jedwali hili si jedwali la moja kwa moja la gossip coverage. Linaonyesha tu ni nodi ngapi katika mtandao zilizo online kimwili na waaminifu katika viwango fulani vya churn na mshambuliaji. Ugunduzi muhimu wa chanzo ni kwamba hata katika baadhi ya hali ambapo uwiano huu unatosha kwa quorum ya kinadharia, gossip coverage inaweza kushuka chini ya quorum kutokana na matatizo ya muunganisho wa topolojia.
Mbinu na Matokeo ya Utafiti
Maswali ya utafiti
Utafiti unauliza maswali mawili ya wazi ya utafiti:
- RQ1: Itifaki za gossip hubaki robust dhidi ya washambuliaji adaptiv wa uhalisia katika vigezo na hali zipi?
- RQ2: Itifaki tofauti za gossip zinalinganishwaje kwa robustness na performance?
Mlolongo wa kiufundi wa muundo wa utafiti
- Topolojia ya P2P overlay \(G_t\) iliyoundwa huchukuliwa kama ingizo.
- Usambazaji wa ujumbe unafafanuliwa kwa modeli ya nodi stateful.
- Metriki za \(\mathsf{Quality}(t)\), coverage \(\Omega\) na delay \(\Delta\) huhesabiwa.
- Bajeti ya mshambuliaji \(\beta\), maarifa ya topolojia, corruption strategy na thamani ya \(\delta_{\mathrm{cor}}\) hufafanuliwa.
- Mipaka ya uchanganuzi ya kuvunjika kwa quorum katika grafu za ER hutolewa.
- SimBlock hupanuliwa ili kujumuisha tabia za Random Graph, Grid, GossipSub na Dynamic Tree.
- Vigezo vya latency, bandwidth, node count na churn vinavyotokana na mitandao halisi hutumiwa.
- Simulation inavalidate kwa usambazaji wa benign latency wa mitandao halisi.
- Network size, degree, churn, \(\beta\), corruption strategy na message rate hubadilishwa kwa utaratibu.
- Coverage, delay na jumla ya data iliyotumwa hulinganishwa.
- Matokeo yanafasiriwa pamoja na vizingiti vya quorum vya BFT na Nakamoto-style.
Matokeo ya Random Graph
Katika mitandao nasibu ya ER, mashambulizi yaliyolengwa ya degree/betweenness yana ufanisi zaidi kuliko corruption ya nasibu. Coverage inaweza kubaki thabiti kiasi kulingana na ukubwa wa mtandao, huku delay ikiongezeka kadiri mtandao unavyokua. Degree inapoongezeka, robustness huboreka kwa kiasi kikubwa katika thamani kubwa za \(\beta\); baada ya takriban \(d\geq15\), faida iliyozingatiwa hadi nodi 5.000 hufikia saturation.
Matokeo ya Polkadot
Topolojia ya grid hutoa coverage imara sana katika ssenariyo za corruption ya moja kwa moja zilizochunguzwa kutokana na muunganisho wake mkubwa, na hubaki bora kidogo kuliko mitandao ya ER hasa chini ya churn kubwa. Gharama yake ni matumizi ya juu zaidi ya bandwidth.
Katika jaribio la grid, thamani za degree za nodi ziko karibu sana, hivyo faida ya mshambuliaji kuchagua nodi za kati ni ndogo; katika sehemu hii utafiti unatumia uniform random corruption chini ya mshambuliaji wa statik mwenye global topology knowledge. Maelezo haya ni muhimu ili matokeo ya grid yasitafsiriwe kana kwamba ni ssenariyo sawa kabisa na mashambulizi ya greedy katika itifaki nyingine.
Matokeo ya GossipSub
GossipSub inaweza kutoa uwiano madhubuti wa robustness/bandwidth kwa kasi kubwa ya ujumbe. Utaratibu wa Lazy-pull hutoa ulinzi wa ziada chini ya churn ikilinganishwa na grafu safi ya ER \(d=8\). Hata hivyo, ikiwa vigezo vya scoring havilingani na hali za trafiki na latency, nodi waaminifu wanaweza kufanyiwa prune. Uwezo wa washambuliaji wa selective dropping kubaki chini ya utaratibu wa scoring bila kukata ujumbe wote ni udhaifu mwingine.
Matokeo ya Solana
Mbinu inayotegemea Dynamic-tree na FEC hutoa bandwidth ndogo zaidi na delay ndogo sana kati ya mbinu nne katika hali benign. Hata hivyo, coverage inaweza kushuka kwa haraka kadiri tree height inavyoongezeka na mshambuliaji/churn inavyoongezeka. Ukaguzi wa ziada kwa usambazaji halisi wa stake pia unaonyesha kwamba kulenga high-stake hakupunguzi hatari.
Matokeo ya bandwidth
Kwa mtandao uleule wa nodi 1.000 na ujumbe wa 80 KB, mpangilio wa jumla ya trafiki bila mshambuliaji ni:
\[ \text{Solana Dynamic Tree} < \text{GossipSub} < \text{ER }(d=15) \ll \text{Polkadot Grid}. \]
Kwa nambari:
\[ 142\ \mathrm{MB} < 337\ \mathrm{MB} < 685\ \mathrm{MB} < 2969\ \mathrm{MB}. \]
Lakini kuwa kwa thamani ya kwanza ndiyo ndogo zaidi hakumaanishi kwamba Solana kwa ujumla ndiyo itifaki “bora zaidi”; utafiti huohuo unaonyesha kwamba chini ya shambulio coverage ya dynamic tree inaweza kuharibika kwa kasi zaidi kuliko mbinu nyingine.
Maana ya validation ya simulator
Kuwa na correlation za Pearson kati ya \(0.93\) na \(0.99\) katika mifumo minne kunaunga mkono kwamba modeli ya event/latency iliyotumiwa na watafiti iko karibu na usambazaji wa benign katika mtandao halisi. Hata hivyo, correlation ya Pearson si security guarantee katika hali za mshambuliaji na haithibitishi kwamba dhana zote katika modeli ya simulation zinatumika kikamilifu katika ulimwengu halisi.
Je, kuna jaribio la kawaida la umuhimu katika chanzo?
Matokeo makuu ya utafiti hayajajengwa juu ya p-value au jaribio la kawaida la hypothesis la majaribio. Kwa usalama wa mtandao, inequalities za uchanganuzi, wastani wa simulation, vipimo vya coverage/delay na correlation za Pearson kati ya usambazaji wa latency wa mtandao halisi na simulator zimetumika. Chanzo hakiripoti confidence interval au jedwali la effect size kwa ulinganisho mkuu; Verianla haijazalisha thamani hizo.
Matokeo yanayoungwa mkono na utafiti
- Topolojia ya safu ya gossip ni muhimu kwa usalama ili safu ya consensus iweze kutumia ustahimilivu wa kinadharia wa BFT kwa vitendo.
- Corruption iliyolenga nodi inaweza kusababisha upotevu mkubwa zaidi wa coverage kuliko corruption ya nasibu chini ya bajeti ileile ya mshambuliaji.
- Mitandao ya ER yenye \(d=8\) inayofanana na Bitcoin haitoi dhamana ya BFT quorum coverage katika hali za mashambulizi yaliyolengwa/adaptiv zilizochunguzwa.
- Katika mitandao ya ER iliyochunguzwa hadi nodi 5.000, takriban \(d\geq15\) hutoa trade-off nzuri ya robustness–bandwidth.
- Polkadot grid hutoa robustness kubwa lakini hutumia bandwidth kubwa sana.
- Tabia ya GossipSub ni nyeti kwa vigezo vya scoring, kasi ya ujumbe na dhana za latency.
- Solana dynamic trees ni yenye ufanisi mkubwa katika hali benign lakini ni nyeti kwa coverage chini ya corruption kali na churn.
- Churn inaweza kupunguza quorum coverage ya mbinu zote za gossip zilizochunguzwa.
- Itifaki changamano zaidi ya gossip haimaanishi moja kwa moja security ya juu zaidi.
Matokeo yasiyoungwa mkono na utafiti
- Haijaonyeshwa kwamba mainnet za Bitcoin, Ethereum, Polkadot au Solana zinaweza kusimamishwa kwa uhakika na shambulio leo.
- Hakuna shambulio lililofanywa kwenye mainnet hai.
- Haijathibitishwa kwamba \(d=15\) ni degree salama ya jumla kwa ukubwa wote wa mtandao, washambuliaji wote na itifaki zote.
- Haiwezi kuhitimishwa kwamba Polkadot ni salama dhidi ya mashambulizi yote yanayowezekana ya network-level.
- Haiwezi kuhitimishwa kwamba GossipSub kwa ujumla si salama; utafiti pia unaonyesha performance nzuri kwa tuning sahihi.
- Haiwezi kuhitimishwa kwamba consensus ya Solana kwa ujumla si salama; utafiti unachunguza safu maalum ya usambazaji wa gossip/dynamic-tree na hali za mshambuliaji zilizofafanuliwa.
- Hakuna shambulio jipya lililotengenezwa linalolenga peer discovery yenyewe.
- Validation ya benign latency ya simulator haivalidate tabia yote chini ya shambulio kwa mainnet halisi.
Mipaka ya kimetodolojia
1. Mashambulizi yote yako katika simulation. Kwa sababu za kimaadili, hakuna mashambulizi hai yaliyofanywa ambayo yangeweza kuathiri fedha za watumiaji halisi au utendaji wa mtandao.
2. Peer discovery si mada ya moja kwa moja ya utafiti. Utafiti unatathmini topolojia ya overlay iliyoundwa baada ya discovery kukamilika.
3. Validation ya simulator ni ya tabia benign. Uchunguzi mkuu unaolinganishwa na mitandao halisi ni usambazaji wa message-arrival latency; si tabia ya adversarial mainnet.
4. Modeli ya mshambuliaji inategemea dhana fulani. Hali ambazo mshambuliaji anajua seti ya nodi na kiwango fulani cha taarifa za topolojia zinatathminiwa. Kasi na usahihi ambao mshambuliaji halisi anaweza kupata taarifa hii ni tatizo tofauti.
5. Modeli ya GossipSub imepunguzwa hadi topic moja. Vipengele vya invalid-message \(P_4\) na vipengele maalum vya programu \(P_5/P_6\) havijajumuishwa katika simulation.
6. Sehemu kuu ya ulinganisho wa Solana imefanywa kwa stake sawa. Hata hivyo, Appendix D hukagua usambazaji halisi wa stake kando na kuonyesha kwamba kulenga high-stake hakuboreshi matokeo.
7. Matokeo ya \(d\geq15\) yanategemea eneo la majaribio. Ukubwa wa mtandao umefikia 5.000, chini ya hali za latency/churn na mshambuliaji zilizoelezwa katika chanzo.
8. Itifaki hazina usanifu wa ndani unaofanana. Kwa kuwa Grid, GossipSub, ER na Turbine hutumia mifumo tofauti, mikakati yote ya mashambulizi haiwezi kutumika kwa kila itifaki kwa namna ileile.
Tahadhari za kimaadili
Watafiti hawakushambulia nodi hai za Solana au GossipSub. Data zilizotumika kwa validation ya simulator zilichukuliwa kutoka huduma za tracker na telemetry zilizo wazi kwa umma. Topolojia ya Ethereum mainnet haikutolewa moja kwa moja; topolojia ya testnet iliyoonyeshwa katika utafiti chanzo ilichukuliwa kutoka mbinu ya transaction-isolation ya utafiti uliopita.
Watafiti pia waliwasilisha matokeo yao kwa wahusika husika: masuala ya robustness ya dynamic-tree gossip yaliwasilishwa kwa Solana, na unyeti kwa mipangilio isiyo sahihi ya vigezo uliwasilishwa kwa watengenezaji wa GossipSub.
Uzalishwaji upya
Chanzo kinasema kwamba code ya simulator iliyotumika na data zote za majaribio zimechapishwa katika repository iliyo wazi inayoitwa “Gossip Protocol Simulator for Blockchains”. Hii ni moja ya nguvu za utafiti kwa upande wa kuweza kuendesha upya vigezo na grafu kwa kujitegemea.
Maelezo ya Chanzo na Mbinu
Kichwa asili: On the Robustness of Gossip Protocols in Modern Blockchains
Waandishi: Wenting Li; Jannik Albrecht; Frederik Armknecht; Ghassan Karame.
Mpangilio wa waandishi: Mpangilio wa chanzo umehifadhiwa.
Mchango sawa: Hakuna tamko la mwandishi wa kwanza wa pamoja/mchango sawa lililotambuliwa katika chanzo. Alama ya nyota katika majina ya waandishi inaonyesha uhusiano na Ruhr University Bochum.
Mwandishi wa mawasiliano: Chanzo hakitoi lebo tofauti ya corresponding author; kwa hiyo mwandishi wa mawasiliano hajakisiwa.
Taasisi: Wenting Li, Jannik Albrecht na Ghassan Karame — Ruhr University Bochum, Germany. Frederik Armknecht — University of Mannheim, Germany.
Sehemu ya sayansi: Usalama wa kompyuta, mifumo iliyosambazwa, mitandao ya P2P, usalama wa mtandao wa blockchain na Byzantine Fault Tolerance.
Toleo la chanzo: arXiv:2610.21526v1 [cs.CR].
Tarehe ya kuwasilishwa ArXiv: 15 Oktoba 2026.
ArXiv DOI: 10.48550/arXiv.2610.21526. Kitambulisho hiki kinahusu toleo la arXiv; hakipaswi kutafsiriwa kama DOI ya proceedings ya IEEE ya baadaye.
Hali ya mapitio / uchapishaji: Utafiti umekubaliwa kwa 2027 IEEE Symposium on Security and Privacy (IEEE S&P 2027). Hati iliyopakiwa ni toleo la arXiv v1 na Appendix F ina meta-review ya kamati ya programu ya IEEE S&P. Kufikia Novemba 2026, DOI tofauti na rekodi ya mwisho ya bibliografia ya toleo la proceedings/version-of-record litakalochapishwa baadaye haziwezi kuthibitishwa kupitia chanzo hiki.
Aina ya chanzo: Toleo la arXiv la kazi ya mkutano iliyokubaliwa ambayo ina modeli ya uchanganuzi ya usalama wa mtandao na simulation iliyodhibitiwa ya mtandao wa blockchain.
Maswali makuu ya utafiti: Ni katika vigezo gani itifaki za gossip hubaki robust dhidi ya washambuliaji adaptiv wa uhalisia na jinsi miundo tofauti ya gossip/topology inavyolinganishwa kwa robustness na performance.
Mbinu kuu: Modeli ya uchanganuzi ya Erdős–Rényi + simulation ya SimBlock iliyopanuliwa na inayotegemea matukio + simulator validation kwa usambazaji benign wa block/message propagation wa mitandao halisi.
Mifumo iliyolinganishwa: ER random graph inayofanana na Bitcoin, Polkadot grid topology, Ethereum GossipSub na chunk/dynamic-tree dissemination inayofanana na Solana Turbine.
Metriki kuu: \(\mathsf{Quality}(t)\), coverage \(\Omega\), delay \(\Delta\), kutimizwa kwa quorum na kiasi cha jumla cha data iliyotumwa.
Mtandao wa simulation: Nodi 50–5.000 katika majaribio makuu.
Ukubwa wa ujumbe: 80 KB katika ulinganisho mkuu; 2 KB katika baadhi ya majaribio ya GossipSub; katika majaribio ya validation ya mitandao halisi, ukubwa tofauti wa ujumbe ulitumika kulingana na hali halisi ya mfumo.
Churn: %5–50. Usambazaji wa muda wa online na offline ulitegemezwa kwenye vipimo halisi vya Bitcoin vya awali.
Bajeti ya mshambuliaji: Hali zilizochaguliwa ndani ya \(\beta\in\{0.1,0.2,0.3,0.32,0.33,0.5\}\).
Aina za mshambuliaji: Statik, mobile/adaptive; random na greedy corruption.
Vigezo vya greedy centrality: Degree, closeness, eigenvector na betweenness centrality.
Corruption delay: 10 ms–10 s.
Marudio: Isipokuwa imeelezwa vinginevyo, kila nukta ya data ni wastani wa uendeshaji huru 10 wa simulation.
Correlation za validation ya mtandao halisi: Bitcoin \(\rho=0.93\); Polkadot \(\rho=0.99\); Ethereum \(\rho=0.95\); Solana \(\rho=0.94\).
Shambulio la mtandao halisi: Hakuna. Majaribio yote yenye mshambuliaji yalifanywa katika simulation iliyodhibitiwa.
Tofauti muhimu ya uandishi ndani ya chanzo: Katika Kielelezo 11 cha Solana, misururu ya mshambuliaji mwenye nguvu imewekewa \(\beta=0.3\), wakati Sehemu 5.1 inaeleza sehemu ya mjadala huohuo kama \(\beta=0.33\). Katika uwasilishaji wa Verianla, thamani hizi hazijasawazishwa kimya kimya.
Upatikanaji wa data na code: Chanzo kinasema code ya simulator na data zote za majaribio zimechapishwa katika repository ya “Gossip Protocol Simulator for Blockchains”.
Ufadhili: Utafiti ulifadhiliwa kwa sehemu na Deutsche Forschungsgemeinschaft (DFG, German Research Foundation), Germany's Excellence Strategy – EXC 2092 CASA – 390781972.
Mgongano wa maslahi: Hakuna conflict-of-interest statement tofauti iliyotambuliwa katika toleo lililopakiwa; haijakisiwa kwamba “hakuna mgongano wa maslahi”.
CRediT / michango ya waandishi: Hakuna jedwali tofauti la majukumu ya CRediT lililotambuliwa katika toleo lililopakiwa.
Maadili: Hakuna shambulio lililotekelezwa kwenye mitandao hai ya blockchain. Data za mitandao halisi kutoka vyanzo vya telemetry/tracker vilivyo wazi kwa umma zilitumika kwa madhumuni ya benign simulator validation. Matokeo yalishirikiwa na watengenezaji wa Solana na GossipSub.
Kikomo muhimu zaidi cha tafsiri: Utafiti unachunguza simulation robustness ya miundo fulani ya blockchain gossip chini ya vigezo vya mshambuliaji, churn na mtandao vilivyofafanuliwa. Matokeo hayaonyeshi kwamba mainnet hai inaweza kukatizwa kwa uhakika na shambulio au kwamba blockchain fulani kwa ujumla si salama.
Acha maoni
Anwani yako ya barua pepe haitachapishwa. Sehemu za lazima zimewekewa alama ya *