


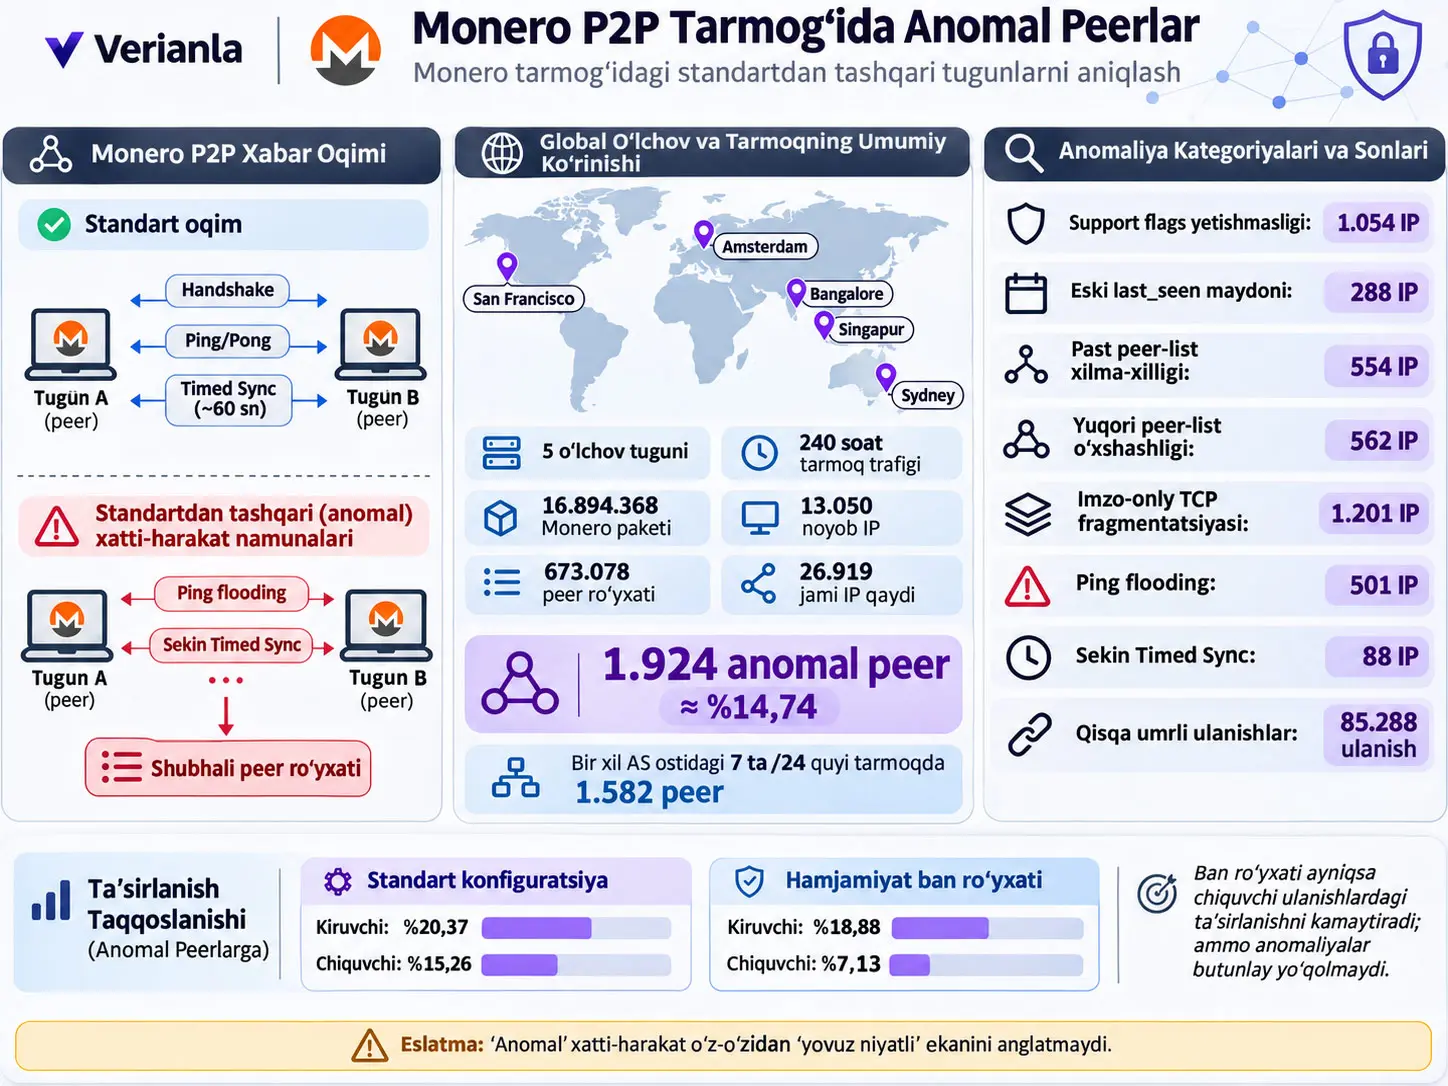
Monero P2P tarmog‘idagi anomal teng tugunlarni tekshirish doirasi tarmoqdagi peerlarning protokol maydonlari, xabar mazmunlari, xabar ketma-ketligi va vaqtlanishi, tarmoq tuzilmasidagi o‘rni hamda tugun identifikatsiyasi atributlarini standart Monero xulq-atvori bilan taqqoslab, standartdan tashqari xatti-harakatlarni aniqlashga qaratilgan tarmoq xavfsizligi va tarmoq kriminalistikasi yondashuvidir. Tadqiqot San Francisco, Amsterdam, Bangalore, Singapore va Sydneyda ishlagan beshta Monero o‘lchov tugunidan jami 240 soatlik P2P tarmoq trafikini yig‘gan; 16.894.368 Monero paketi, bevosita ulanish o‘rnatilgan 13.050 noyob IP, 673.078 peer ro‘yxati va bu ro‘yxatlardan olingan jami 26.919 IP manzilini o‘rgangan.
Yuklangan arXiv v1 tadqiqotida bevosita ulanish o‘rnatilgan 13.050 noyob IP manzilidan 1.924 tasi kamida bitta anomal xatti-harakat ko‘rsatgani va bu son o‘lchov tugunlari ko‘ra olgan tarmoqning %14,74 iga to‘g‘ri kelgani qayd etilgan. Tadqiqot shuningdek, yettita /24 quyi tarmoq bir xil Autonomous System ostida jami 1.582 noyob peerni saqlagani va bu infratuzilma turli anomaliya sinflarining katta qismida ko‘ringanini bildirgan.
Tadqiqotchilar shunchaki “yomon IP ro‘yxati” tuzmagan. Protokol darajasida uchta asosiy anomaliya sinfi belgilangan: sintaktik buzilishlar, mazmun nomuvofiqliklari va xulq-atvor naqshidan og‘ishlar. Bularga tarmoq tuzilmasidagi markazlashuv/klasterlashish belgilari hamda peer identifier, IP va Autonomous System kabi tugun atributlari qo‘shilgan. Shunday qilib, bitta xato belgisidan ko‘ra turli kuzatuv qatlamlarini birgalikda baholash maqsad qilingan.
O‘lchangan xatti-harakatlar orasida handshake paytida support_flags maydonini yubormagan 1.054 IP, foydalanishdan chiqarilgan last_seen maydonini yuborishda davom etgan 288 IP, noodatiy TCP fragmentation naqshini ko‘rsatgan 1.201 IP, past peer-list diversity ko‘rsatgan 554 IP, yuqori peer-list similarity ko‘rsatgan 562 IP, Timed Sync xabarlarini noodatiy tarzda sekinlashtirgan 88 IP va Ping flooding hosil qilgan 501 IP bor.
Tadqiqotning eng muhim talqin chegarasi shuki: “anomal” va “zararli niyatli” bir xil narsa emas. Mualliflarda har bir IPni aniq hujumchi yoki begunoh deb belgilovchi ground-truth maʼlumot yo‘q. VPN ishlatilishi, tarmoq muammolari yoki maxsus peering konfiguratsiyalari ayrim og‘ishlar uchun qonuniy izoh bo‘lishi mumkin. Tadqiqotning kuchli xulosasi — ko‘plab peerlar Moneroning umumiy tarmoq xulq-atvoridan tizimli ravishda og‘ishini o‘lchash; har bir anomal peer hujumchi ekanini isbotlash emas.
Moneroning P2P tarmog‘i nega muhim?
Moneroning maxfiylik xususiyatlari faqat blockchain ustidagi kriptografik mexanizmlarga bog‘liq emas. Tranzaksiya tarmoqda qanday tarqalishi, qaysi tugunlar bilan ulanish o‘rnatilishi va tarmoq topologiyasini qay darajada kuzatish mumkinligi ham foydalanuvchi maxfiyligining amaliy chegaralariga taʼsir qilishi mumkin.
Peer-to-peer tarmoq yoki P2P tarmoq — bitta markaziy server o‘rniga ko‘plab teng tugunlar bir-biri bilan bevosita aloqa qiladigan tarmoq modeli. Monero tugunlari yangi tranzaksiyalarni, bloklarni va tarmoqdagi boshqa peerlar haqidagi maʼlumotlarni shu aloqa qatlami orqali ulashadi.
Tadqiqot ayniqsa tarmoq qatlamiga eʼtibor qaratadi. Maqsad Moneroning cryptographic primitives tuzilmasini buzish emas; standart Monero tugunlaridan boshqacha tutadigan peerlarni tarmoq trafiki orqali aniqlashdir.
Levin protokoli, Handshake va Timed Sync qanday ishlaydi?
Monero P2P aloqasida Levin protocol deb ataladigan maxsus protokoldan foydalanadi. Manbada o‘rganilgan asosiy xabar oqimi Handshake, Ping/Pong va davriy Timed Sync aloqalaridan iborat.
Node A Node B bilan ulanish o‘rnatmoqchi bo‘lsa, Handshake Request yuboradi. Bu xabarda network ID, peer ID, o‘z tinglash porti, support flags va payload maʼlumotlari bo‘lishi mumkin. Node B ulanishni qabul qilganda o‘z node/payload maʼlumotlarini va ko‘pi bilan 250 peer saqlashi mumkin bo‘lgan peer ro‘yxatini qaytaradi.
Tugun incoming ulanishni qabul qila olishini bildirsa, Ping/Pong mexanizmi ushbu mavjudlikni tekshirish uchun ishlatiladi.
Ulanish o‘rnatilgach, ikki tomon taxminan 60 soniyalik sikllarda Timed Sync xabarlarini yuboradi. Timed Sync response tugunning mahalliy white list ro‘yxatidan ko‘pi bilan 250 peer yozuvini olib yurishi mumkin.
Moneroning mahalliy peer-list boshqaruvida manbada ko‘rsatilgan sig‘imlarga ko‘ra:
- white list ko‘pi bilan 1.000 peer,
- gray list ko‘pi bilan 5.000 peer
saqlashi mumkin. Peer-list exchange orqali o‘rganilgan yangi peerlar avval gray listga qo‘shiladi. Tugun taxminan har 60 soniyada gray listdan tasodifiy peer tanlab uning mavjudligini Ping bilan tekshirishi mumkin; muvaffaqiyatli peer white listga o‘tkazilishi mumkin.
Dandelion++ nima qiladi?
Moneroning transaction propagation qatlami manbada Dandelion++ bilan tushuntiriladi. Bu mexanizm tranzaksiya manbasini tarmoq orqali bevosita kuzatishni qiyinlashtirishga qaratilgan ikki bosqichli tarqatish yondashuvidir.
Birinchi bosqich stem phase. Tranzaksiya bevosita butun tarmoqqa uzatilish o‘rniga belgilangan privacy subgraph bo‘ylab relay tugunlari orqali harakatlanadi.
Oraliq tugun tranzaksiyani boshqa relay tugunlariga uzatishda davom etishi yoki fluff phase bosqichiga o‘tishi mumkin. Fluff bosqichida tranzaksiya standart diffusion usuli bilan kengroq tarmoqqa tarqaladi.
Ushbu tadqiqot Dandelion++ algoritmining anonimlik nisbatini o‘zi eksperimental ravishda o‘lchamagan. Privacy Guarantee bo‘limida keltirilgan muayyan hujumchi nisbatlari va anonymity-set natijalari avvalgi tadqiqotdan olingan; natijalarni talqin qilishda bu farq saqlanishi kerak.
Monero P2P Tarmog‘ida “Anomal Peer Tugun” Nima Degani?
Ushbu tadqiqotda anomal peer tugun — Monero tarmog‘ida kuzatilgan xabar maydonlari, mazmun izchilligi, xabar ketma-ketligi yoki vaqtlanishi, tarmoq tuzilmasidagi xulq-atvori yoki identifikatsiya atributlari manbada belgilangan normal/baseline xulq-atvordan sezilarli ravishda og‘adigan peer; bu tasnifning o‘zi peer zararli niyatli ekanini isbotlamaydi.
Tekshiruv doirasining matematik asosi
Mualliflar P2P tarmog‘ini:
\[ G=(V,E) \]
sifatida belgilaydi.
\(V\) — peerlar to‘plami. \(E\subseteq V\times V\) — mantiqan ikki tomonlama ulanishlar to‘plami.
Har bir:
\[ e\in E \]
ulanish vaqt bo‘yicha tartiblangan xabarlar ketma-ketligini olib yuradi:
\[ \mathcal{M}_e= \langle m_1,m_2,\ldots,m_k\rangle. \]
Har bir xabarning barcha protokol message typeʼlarini o‘z ichiga olgan \(\mathcal{T}\) to‘plamidan bir turi mavjud.
Tenglama 1: Sintaktik anomaliya
Manbada xabarning talab qilinadigan va ruxsat etilgan protokol maydonlariga mosligini ifodalovchi shart:
\[ \operatorname{SynAnom}(m) = \mathcal{F}_{req}(t) \not\subseteq \operatorname{dom}(\phi_m) \;\lor\; \operatorname{dom}(\phi_m) \not\subseteq \left( \mathcal{F}_{req}(t) \cup \mathcal{F}_{opt}(t) \right). \tag{1} \]
Formula nimani hisoblaydi? Xabarda protokol bo‘yicha zarur maydonlardan biri yo‘qolganmi yoki belgilangan zarur/ixtiyoriy maydonlardan tashqarida kutilmagan maydon bormi, shuni tekshiradi.
\(\mathcal{F}_{req}(t)\): xabar turi \(t\) uchun zarur maydonlar to‘plami.
\(\mathcal{F}_{opt}(t)\): xabar turi \(t\) uchun ixtiyoriy maydonlar to‘plami.
\(\operatorname{dom}(\phi_m)\): xabar \(m\)da amalda mavjud maydonlar to‘plami.
Birinchi shart rost bo‘lsa, zarur maydonlardan kamida bittasi yetishmaydi. Ikkinchi shart rost bo‘lsa, xabar zarur yoki ruxsat etilgan ixtiyoriy maydonlardan tashqari maydonni olib yuradi.
Bu tekshiruv missing required field, unexpected/deprecated field va malformed structure kabi aniq protocol-specification og‘ishlarini tutishga qaratilgan. Biroq sintaksisi to‘liq to‘g‘ri, ammo mazmun yoki vaqtlanish jihatidan shubhali xabarlarni o‘zi tutolmaydi.
Tenglama 2: Mazmun anomalisi
Manba formal jihatdan yaroqli, lekin mazmun jihatidan nomuvofiq xabarlar uchun:
\[ \operatorname{ContAnom}(m) = \delta_t(c_m,\mathcal{B}_t)\ge\tau_t \;\lor\; \rho_t \left( \{m\}\cup \mathcal{M}^{(m)}_{cross,t} \right) \notin [\tau^t_{c,min},\tau^t_{c,max}]. \tag{2} \]
shartini beradi.
\(c_m\): xabar mazmuni.
\(\mathcal{B}_t\): xabar turi \(t\) uchun kutiladigan mazmun baselineʼi.
\(\delta_t\): kuzatilgan mazmunning baselinedan og‘ishini o‘lchovchi funksiya.
\(\tau_t\): mazmun og‘ishi chegarasi.
\(\rho_t\): bir xil turdagi turli peerlardan kelgan xabarlar orasidagi cross-peer correlation o‘lchovi.
\(\mathcal{M}^{(m)}_{cross,t}\): turli peerlardan olingan bir xil turdagi xabarlarning taqqoslash to‘plami.
\([\tau^t_{c,min},\tau^t_{c,max}]\): xabar turi uchun kutiladigan korrelyatsiya oralig‘i.
Mazmun baselinedan yetarlicha uzoq bo‘lsa yoki peerlararo korrelyatsiya kutilgan oraliqdan chiqsa, xabar mazmun anomalisi sifatida baholanishi mumkin.
Tenglama 3: Xulq-atvor anomalisi
Ulanish va peer xulq-atvorini xabar ketma-ketligi, ulanish naqshi va vaqtlanish orqali baholash:
\[ \operatorname{BehavAnom}(e,v) = \operatorname{sequence}(\mathcal{M}_e) \notin \mathcal{S}_{standard} \;\lor\; \delta(E^v,\mathcal{B}_{conn})>\tau_{conn} \;\lor\; \left| \operatorname{timings}(\mathcal{M}^t_e) - \operatorname{timing}^{t}_{standard} \right| > \epsilon_t. \tag{3} \]
\(\operatorname{sequence}(\mathcal{M}_e)\): ulanishdagi message-type ketma-ketligi.
\(\mathcal{S}_{standard}\): standart xabar ketma-ketliklari to‘plami.
\(E^v\): peer \(v\)ga tegishli ulanishlar.
\(\mathcal{B}_{conn}\): ulanish xulq-atvori baselineʼi.
\(\delta(E^v,\mathcal{B}_{conn})\): peer ulanish naqshining baselinedan og‘ishi.
\(\tau_{conn}\): ulanish og‘ishi chegarasi.
\(\operatorname{timings}(\mathcal{M}^t_e)\): ulanish \(e\)da xabar turi \(t\)ning kuzatilgan vaqtlanishi/chastotasi.
\(\operatorname{timing}^{t}_{standard}\): shu xabar turining standart vaqtlanishi.
\(\epsilon_t\): xabar turi uchun qabul qilinadigan vaqtlanish toleransi.
Bu tenglama uch xil xulq-atvor sinfini bitta mantiqiy shartda birlashtiradi: standartdan tashqari xabar tartibi, standartdan tashqari ulanish naqshi yoki kutilgan vaqtlanishdan ortiq og‘ish.
Tarmoq tuzilmasi va node attribute tahlili nega alohida qatlam?
Protocol-level anomaly xabar yoki ulanish kutilgan shakldan qanchalik og‘ishini ko‘radi. Tarmoq tuzilmasi tahlili esa bitta xabar o‘rniga butun tarmoq bo‘ylab taqsimotni o‘rganishga urinadi.
Mualliflar ayniqsa ikkita graph-theoretic tushunchadan foydalanadilar:
- Centrality anomalies: ayrim tugunlarning noodatiy darajada ko‘p ulanish yoki promotion munosabatiga ega bo‘lishi,
- Community detection: muvofiqlashtirilgan deployment ehtimolini anglatishi mumkin bo‘lgan noodatiy klasterlashishlar.
Node attribute qatlamida esa IP manzili, peer identifier, RPC maʼlumoti, pruning seed va Autonomous System kabi atributlarning turli ulanishlarda qanday takrorlanishi yoki klasterlashishi baholanadi.
Peer-List Poisoning Belgilari Qanday Izlandi?
Tadqiqot peer-list poisoningʼni hujumchi niyatini bevosita isbotlaydigan yagona imzo orqali emas, 250 yozuvli ro‘yxatlarda noodatiy darajada past /24 subnet xilma-xilligi, turli peerlar ro‘yxatlari orasidagi yuqori Jaccard o‘xshashligi, bir xil infratuzilmalarning haddan tashqari promotion qilinishi va ushbu ko‘rsatkichlarning muayyan IP/AS klasterlarida ustma-ust tushishi orqali tekshirgan.
Peer-list diversity
Monero peer discovery mexanizmida Timed Sync yoki Handshake javobi ko‘pi bilan 250 peer entry olib yurishi mumkin. Tadqiqot diversity tahliliga faqat to‘liq, yaʼni 250 yozuvli ro‘yxatlarni qo‘shgan.
Diversity — ro‘yxatdagi noyob /24 subnet sonining umumiy peer soniga nisbati:
\[ Diversity = \frac{ \text{benzersiz /24 subnet sayısı} }{ \text{peer sayısı} }. \]
Bu ifoda manbada raqamlangan tenglama emas; usul izohidagi diversity taʼrifining ochiq matematik ko‘rinishidir.
Qiymat 1-ga yaqinlashgan sari ro‘yxatdagi peerlarning turli /24 subnetlarga tarqalishi oshadi. Past qiymat ko‘plab IP kam sonli subnet ichida klasterlashganini ko‘rsatadi.
Mualliflarning anomaly thresholdʼi:
\[ Diversity<0.04 \]
deb tanlangan. 250 peer uchun:
\[ 250\times0.04=10. \]
Demak, chegara 250 peer 10-dan kam /24 subnet ichida joylashganini anglatadi.
Manba Figure 2-da yana:
\[ Diversity<0.028 \]
atrofida yaqqol ro‘yxatlar klasteri mavjudligi va bu 250 peerning yettidan kam subnet ichida to‘planishiga to‘g‘ri kelishi aytiladi.
Ushbu tahlil natijasida:
- 554 noyob IP past peer-list diversity naqshini ko‘rsatgan,
- bu IPlar faqat 1 Autonomous System ichida jamlangan.
Jaccard similarity nima?
Turli peerlar ro‘yxatlari qanchalik ustma-ust tushishini o‘lchash uchun standart Jaccard similarity coefficient ishlatilgan. Ikki to‘plam uchun konseptual taʼrif:
\[ J(A,B) = \frac{|A\cap B|}{|A\cup B|}. \]
Bu tenglama manbada raqamlangan tadqiqot tenglamasi emas; tadqiqotda ishlatilgan standart Jaccard metrikasining o‘rgatuvchi taʼrifidir.
\(J=0\) ikki to‘plamda umumiy element yo‘qligini; \(J=1\) to‘plamlar to‘liq bir xil ekanini bildiradi.
Manba barcha turli peer-list juftlarining %99 ida IP-level Jaccard similarity 0,2-dan past ekanini bildiradi. Persistent anomaly aniqlash uchun threshold:
\[ J>0.3 \]
deb tanlangan va ayni IP ushbu chegaradan yuqorida kamida ikki marta ko‘rinishi sharti qo‘llangan.
Natijada:
- 562 noyob IP qayta-qayta 0,3-dan yuqori similarity ko‘rsatgan,
- ular 5 noyob AS ichida joylashgan.
Manba ayrim peer-list juftlarida raw IP representationʼda %90-dan yuqori overlap va /24 subnet representationʼda perfect overlap borligini qayd etadi.
| Tahlil | Manba chegarasi/kuzatuv | Natija | Talqin chegarasi |
|---|---|---|---|
| Peer-list diversity | <0,04 | 554 IP, 1 AS | Past xilma-xillik koordinatsiya belgisi bo‘lishi mumkin; o‘zi zararli niyat isboti emas. |
| Figure 2-dagi zich past-diversity klasteri | <0,028 | 250 peer ichida 7-dan kam subnet degani. | Histogramning xom bin qiymatlari berilmagani uchun taqsimot qayta yaratilmagan. |
| Peer-list Jaccard similarity | >0,30 va kamida ikki takror | 562 IP, 5 AS | Shared source yoki muvofiqlashtirilgan deployment bilan mos; yagona izoh emas. |
| Umumiy peer-list similarity | %99-i <0,20 | Peer-list juftlarining ko‘pi past overlap ko‘rsatadi. | Kam sonli yuqori-overlap istisnolar alohida tekshirilgan. |
Syntactic anomalies: support_flags omission
Moneroda support_flags maydoni 2018-dan beri sukut bo‘yicha yoqilgan. Tadqiqot Handshake paytida ushbu maydonni yubormagan peerlarni aniqlagan.
Natija:
- 1.054 noyob IP,
- 80 noyob AS,
- 177.853 qo‘shimcha Support Flags Request sequence.
Mualliflar bu xatti-harakat maydon ochiq ravishda 0-ga o‘rnatilgan bo‘lishi yoki custom/non-standard client implementationʼga ishora qilishi mumkinligini bildiradi.
Deprecated last_seen maydoni
Monero peer-list yozuvlaridan avval olib tashlangan last_seen timestamp maydonini yuborishda davom etgan:
- 288 noyob IP,
- 1 AS
aniqlangan.
Manba kuzatilgan timestamp qiymatlari doimiy placeholder ko‘rinishida bo‘lganini va bu eski/custom implementation ehtimoliga mosligini taʼkidlaydi.
Signature-only TCP fragmentation
TCP paketlarining Maximum Transmission Unit chegarasi sabab parchalanishi odatiy tarmoq xatti-harakatidir. Ammo normal MTU fragmentation paket o‘lchamlari tarmoq sharoitiga qarab o‘zgarishi mumkinligini talab qiladi.
Tadqiqotda ayrim peerlar, bitta paketda uzatilishi mumkin bo‘lgan xabarlarni ham qo‘shib, har bir reassembled messageʼning birinchi paketiga faqat Moneroning 8-byte signature maʼlumotini joylashtirgani ko‘rilgan.
Bu naqsh:
- 1.201 noyob IP,
- 5 AS
ustida aniqlangan.
Mualliflar kam sonli AS ostida ko‘plab o‘xshash naqshlar topilishini umumiy/custom network tooling ehtimoli bilan bog‘laydi.
Standart ulanish xulq-atvori
Xulq-atvor tahlili uchun asosiy baseline Handshake bilan boshlanib, taxminan 60 soniyalik Timed Sync request/response sikllari bilan davom etadigan ulanishdir.
O‘rganilgan maʼlumot ichida:
- 181.091 jami TCP connection topilgan,
- shulardan 4.265 tasi incomplete connection data sabab chiqarib tashlangan,
- connection duration o‘rtachasi 364,61 soniya,
- duration medianasi atigi 0,54 soniya,
- connection boshiga command soni o‘rtacha 93,14,
- command soni medianasi atigi 4
deb qayd etilgan.
O‘rtacha va mediana orasidagi juda katta farq maʼlumot to‘plamida juda ko‘p qisqa ulanishlar mavjudligidan kelib chiqadi.
Short-lived connections va Handshake probing
Tadqiqot ulanish o‘rnatilgandan so‘ng bir soniyadan kam vaqtda yopilgan:
85.288 ulanish
aniqlagan.
Ushbu ulanishlarning takroriy manbalari ko‘rilganda:
- 10 IP o‘ndan ortiq short-lived connection hosil qilgani,
- ular 7 ASga tarqalgani
ko‘rilgan.
Ayniqsa bitta IP manzil bir soniyadan kam davom etgan 65.340 ulanishdan masʼul.
Ulanishlar Handshakeʼni tugatgani sabab Handshake response ichidagi ko‘pi bilan 250 peer entryʼni tezda olish mumkin. Mualliflar bu xatti-harakat topology probing yoki reconnaissance maqsadiga mos kelishi mumkinligini muhokama qiladi. Biroq “mos kelishi mumkin” iborasi bevosita hujumchi niyati isboti emas.
Throttled Timed Sync
Standart Timed Sync chastotasi taxminan 60 soniya bo‘lishi kutiladi. Manba barcha ulanishlarda measured Timed Sync interval medianasini:
61,02 soniya
deb topgan.
Network latency yoki computational load kabi tabiiy farqlarni qoplash uchun:
- faqat kamida 10 daqiqa davom etgan ulanishlar,
- average Timed Sync interval >90 soniya
shartlari bilan anomaly threshold qo‘llangan.
Natija:
- 536 ulanish 90 soniyadan yuqori average frequency ko‘rsatgan,
- 88 IP throttled Timed Sync ulanishlarini davom ettirgan,
- bu IPlar 56 ASga tarqalgan.
Manba Figure 5-da taxminan ikki daqiqalik Timed Sync takrorlarini va chekka misol sifatida taxminan o‘n daqiqalik takrorlarni ko‘rsatadi.
Ping flooding
Normal protokol oqimida incoming peer mahalliy tugun unga yuborgan Pingʼga javob beradi. Tadqiqotda ayrim incoming peerlar buning o‘rniga o‘lchov tuguniga haddan tashqari ko‘p Ping yuborgani ko‘rilgan.
24 soat ichida:
- 2.900 Ping flooding connection,
- 501 manba IP,
- 1 AS
aniqlangan.
Ushbu peerlarning ko‘pi o‘lchov tuguni taxminan 60 soniyadan keyin yuborgan birinchi Timed Sync requestʼga javob bermagan va connection taxminan 120 soniyalik inactivityʼdan keyin yopilgan.
Peer identifier anomalilari
Monero peer identifier tugun ishga tushganda tasodifiy yaratiladigan identifikator. Tugun runtime davomida ayni IDdan foydalanadi. Rebootdan keyin yangi ID yaratiladi; eski IDning qayta ishlatilishi kutilmaydi.
Shu bilan birga IP o‘zgarishi mumkin. ISP mapping yoki VPN sabab ayni peer ID turli IPlar bilan bog‘lanishi mumkin. Shu sabab faqat “bitta IPda bir nechta ID bor” degan kuzatuvning o‘zi hujum isboti emas.
Mualliflar temporal constraint va network-wide correlationdan foydalanib:
- 635 IPda ID announcement vaqt anomalisi, 150 AS,
- shuningdek 265 IP 5 alohida IP-ID cluster ichida klasterlashgani, 33 AS
natijasini qayd etadi.
Connected IPlarning %88-i faqat bitta identifier eʼlon qilgani uchun ko‘p va o‘zaro IP-ID klasterlari umumiy baselinedan sezilarli og‘ish hosil qilgan.
Promotion topology nima?
Monero haqiqiy topologiyasini yashirishga intilgani sabab tadqiqot haqiqiy ulanish grafigini bevosita chiqardik deb daʼvo qilmaydi. Buning o‘rniga promotion topology deb atalgan yo‘naltirilgan grafik aniqlangan.
Peer-list xabarini yuborgan IP source node ro‘yxatda tanishtirgan har bir IPga directed edge yaratadi.
Bu grafik real vaqtdagi jismoniy ulanish grafigi emas; qaysi peer tarmoq ichida qaysi boshqa peerlarni “tanishtirganini” ko‘rsatuvchi promotion graph.
Manbada:
- o‘rtacha in-degree: 957,66,
- mediana in-degree: 8,
- 3 peer: 28.000-dan yuqori in-degree
qayd etilgan.
O‘rtacha va mediana orasidagi katta farq kam sonli nodelar juda yuqori promotion soniga yetgani bilan mos. Manba bu uch node Monero seed node emasligini taʼkidlaydi.
Subnet saturation va markazlashgan deployment ko‘rsatkichi
Bitta /24 IPv4 subnet nazariy jihatdan 256 manzilni o‘z ichiga oladi. Manbada ayrim /24 subnetlar peer-list promotion maʼlumotida 255 IP bilan to‘liq to‘yingan ko‘ringani aytiladi.
Yettita /24 subnet bir xil AS ostida bo‘lgani va ushbu AS ostida:
1.582 noyob peer
aniqlangani qayd etilgan.
Bu peerlar Timed Sync throttlingdan tashqari manbada o‘rganilgan anomaly kategoriyalarining barchasida namoyon bo‘lgan.
Mualliflar bir xil AS va subnet infratuzilmasi ostida shunchalik ko‘p peer va turli anomaly patternlarning ustma-ust tushishini bitta entity boshqaradigan markazlashgan deployment ehtimoli bilan bog‘laydi.
Bu operator identifikatsiyasi bevosita aniqlangan degani emas. Tadqiqot infratuzilma xulq-atvoridan boshqaruv munosabati haqida xulosa chiqaradi.
Tadqiqot Usuli va Natijalari
Maʼlumot yig‘ish tuzilishi
| Element | Manbada berilgan maʼlumot |
|---|---|
| O‘lchov tugunlari soni | 5 |
| Joylashuvlar | San Francisco, Amsterdam, Bangalore, Singapore, Sydney |
| Monero porti | 18080 |
| Default configuration | 12 outgoing connection, ban list yo‘q |
| Community configuration | 32 outgoing connection, oldindan yuklangan community ban list |
| Har bir konfiguratsiya | Har bir node ustida 24 soat |
| Jami o‘lchov | 240 soat |
| Monero paketi | 16.894.368 |
| Bevosita ulanish o‘rnatilgan noyob IP | 13.050 |
| Peer ro‘yxati | 673.078 |
| Peer ro‘yxatlaridan olingan jami IP | 26.919 |
| Packet analysis | Wireshark 4.4.7 |
| Maʼlumot formati | PCAP |
Manba ichidagi sana muammosi: Method bo‘limida timeframe “02/28/2025–02/30/2025” deb yozilgan. 30 Fevral haqiqiy kalendar sanasi emas. Manba Figure 10 va Figure 11 o‘qlarida Iyun 2025 sanalari ko‘rinadi. Bu ikki maʼlumot to‘liq mos kelmagani uchun Verianla to‘g‘ri sanani taxmin qilib o‘zgartirmaydi.
Anomaliya turlarining jamlanma natijalari
| Anomaliya / o‘lchov | IP yoki connection natijasi | AS maʼlumoti | Manba talqini |
|---|---|---|---|
| Support flags omission | 1.054 IP; 177.853 qo‘shimcha Support Flags request sequence | 80 AS | Eski yoki custom protocol implementation bilan mos |
| Deprecated last_seen | 288 IP | 1 AS | Outdated/custom implementation ko‘rsatkichi |
| Signature-only TCP fragmentation | 1.201 IP | 5 AS | Umumiy/custom network tool ehtimoli |
| Low peer-list diversity | 554 IP | 1 AS | Kam subnet ichida noodatiy clustering |
| High peer-list similarity | 562 IP | 5 AS | Koordinatsiya yoki shared peer-list source bilan mos |
| Short-lived connections | 85.288 connection; o‘ndan ortiq takror qilgan 10 IP; bitta IP 65.340 connection | Takrorlangan 10 IP jami 7 AS | Probing/reconnaissance ehtimoli muhokama qilinadi |
| Throttled Timed Sync | 536 connection; 88 IP | 56 AS | 90 soniyadan yuqori average interval |
| Ping flooding | 2.900 connection; 501 IP | 1 AS | Network overhead / reconnaissance yoki resource exhaustion bilan mos |
| Peer-ID temporal anomaly | 635 IP | 150 AS | Normal peer-ID lifecycledan og‘ish |
| IP-ID cluster tahlili | 265 IP; 5 cluster | 33 AS | Bir nechta ID va IPning o‘zaro klasterlashishi |
Jami nechta peer standartdan tashqari deb tasniflandi?
Default configuration ostida bevosita ulanish o‘rnatilgan:
\[ 13{,}050 \]
noyob IPdan:
\[ 1{,}924 \]
IP kamida bitta anomaly categoryga kirgan.
Nisbat:
\[ \frac{1{,}924}{13{,}050} \times100 \approx 14.74\%. \]
Shu sabab manba o‘lchov tugunlari bevosita ko‘ra olgan tarmoqning taxminan %14,74-ini standartdan tashqari deb tasniflaydi.
Preprint abstract shuningdek %13,19 raqamini “reachable peers” iborasi bilan qavs ichida beradi; biroq asosiy Section 5.2 hisobi 1.924 / 13.050 = %14,74 orqali ochiq tushuntirilgan. Manbaning ikki nisbati bir-biri o‘rnida ishlatilmagan.
Peer ro‘yxatlarida standartdan tashqari peerlar qanchalik keng tarqalgan?
Mualliflar barcha full peer listlarda kamida bitta non-standard peer mavjudligini qayd etadi.
Peer eʼlon qilgan peer ro‘yxatidagi standartdan tashqari peerlarning o‘rtacha ulushi:
%16,93
deb hisoblangan.
Bu natija anomal deb tasniflangan infratuzilma faqat muayyan measurement nodelarning bevosita qo‘shnichiligida emas, peer discovery maʼlumotlari ichida ham keng ko‘rinishini ko‘rsatadi.
Community Ban List Anomal Peer Taʼsirini Qanchalik Kamaytirdi?
Yuklangan v1 tajribasida community ban list va 32 outgoing connection ishlatilgan konfiguratsiya o‘lchov tugunlaridagi standartdan tashqari peer nisbatini ayniqsa outgoing ulanishlarda kamaytirgan: Section 5.1-ning asosiy konfiguratsiyasida incoming %20,37 va outgoing %15,26 bo‘lsa, himoyalangan konfiguratsiyada incoming %18,88 va outgoing %7,13 qayd etilgan; ammo anomalilar butunlay yo‘qolmagan.
| Konfiguratsiya | Incoming connections | Outgoing connections | Manba talqini |
|---|---|---|---|
| Default: 12 outgoing, ban list yo‘q | %20,37 | %15,26 | Sezilarli non-standard peer exposure |
| Community: 32 outgoing + ban list | %18,88 | %7,13 | Ayniqsa outgoing exposure kamayadi; nol bo‘lmaydi |
Community ban list qamrovi
Manbada community-crafted ban list:
- 417 alohida IP,
- 6 ta /24 subnet range,
- jami 1.941 noyob IP
qamroviga mos keladi.
Mualliflar turli measurement nodelardan kelgan non-standard peer maʼlumotlarini saturated subnetlar bilan birlashtirib jami:
2.679 anomalous IP
olgan.
Ulardan:
1.022 tasi community ban listda yo‘q.
Community configuration ostida:
- Ping flooding kuzatilmagan,
- outgoing connection pooldagi non-standard peer nisbati taxminan %7,13-ga tushgan.
Biroq boshqa anomaly turlarining muhim qismi o‘lchov davomida saqlangan.
Anomal Xatti-Harakat Zararli Niyat Isbotimi?
Yo‘q. Tadqiqotning eng muhim cheklovi — tekshirilgan IPlar uchun tasdiqlangan “malicious” va “benign” ground-truth yorliqlar yo‘qligi; shu sabab tadqiqot normal tarmoq xulq-atvoridan tizimli og‘adigan peerlarni aniqlaydi, ammo har bir anomal peer hujumchi ekanini qatʼiy belgilay olmaydi.
Qonuniy izohlar nimalar bo‘lishi mumkin?
Manba ayniqsa quyidagi muqobil izohlarni muhokama qiladi:
- shared VPN endpointlar bir nechta peer IDni bir IP atrofida klasterlashi mumkin,
- doimiy network problems Timed Sync xabarlarini kechiktirishi mumkin,
- priority yoki exclusive peering konfiguratsiyalari peer ro‘yxatlari vaqt o‘tishi bilan bir-biriga o‘xshash bo‘lishiga sabab bo‘lishi mumkin,
- eski yoki custom client dasturlari deprecated protocol maydonlarini yuborishi mumkin.
Shuning uchun “anomal peer” iborasi o‘lchangan og‘ishga oid tasnifdir. “Malicious monitoring node” kuchliroq niyat va tahdid daʼvosidir va har bir anomaliyada isbotlangan emas.
Shunga qaramay nega xavfsizlik nuqtai nazaridan muhim?
Ko‘plab anomaly bir xil IP va AS klasterlarida ustma-ust tushadi. Ayniqsa subnet saturation, signature-only fragmentation, support-flags omission va community ban-list aʼzoligi orasida muhim overlap bor.
Yettita /24 subnet ostidagi 1.582 peerning bitta ASga bog‘lanishi, past-diversity peer ro‘yxatlari, yuqori peer-list similarity va turli custom-client belgilarining ayni infratuzilmalarda ko‘rinishi mualliflar nazarida bir-biridan mustaqil tasodifiy implementation xatolariga qaraganda ko‘proq muvofiqlashtirilgan deployment izohini kuchaytiradi.
Biroq nazorat qiluvchi entityning haqiqiy identifikatsiyasi tadqiqot doirasida aniqlanmagan.
Privacy guarantee baholashi
Manba observed anomaly taqsimoti topology learning va transaction-source inference uchun xavf tug‘dirishi mumkinligini muhokama qiladi.
Bu bo‘limda berilgan muhim raqam ushbu tadqiqotning o‘z hujum tajribasi emas. Mualliflar Sharma va hamkasblarining avvalgi ishiga tayangan holda, tarmoqning taxminan %20-ini nazorat qiluvchi hujumchi taxminan %70 transactionni intercept qila olishi va anonymity setni taxminan 32 potensial originatorgacha kamaytira olishini qayd etadi.
Yuklangan tadqiqotning o‘z o‘lchovi esa default sharoitda outgoing ulanish havzasining %15,26-i, community configuration ostida esa %7,13-i non-standard peerlar bilan band bo‘lganidir.
Demak, “ushbu tadqiqotda %70 transaction intercept qilindi” deb bo‘lmaydi. %70 qiymati avvalgi tadqiqotning threat-model natijasidir; u ushbu tadqiqotdagi o‘lchangan exposure nisbatlari bilan bir xil tajriba emas.
Mitigation takliflari
Mualliflar mavjud community ban list foydali, biroq o‘zi yetarli emasligini muhokama qiladi.
Taklif etilgan yoki muhokama qilingan qo‘shimcha choralar:
- Monero offense trackerni syntactic protocol violationsni ham jazolaydigan tarzda kengaytirish,
- local white va gray listlarni muntazam tozalash,
- duplicate subnet yoki zarur bo‘lsa duplicate AS zichligini kamaytirish,
- seed node kabi ishonchli anchor peerlar sog‘lom peer ro‘yxatlarini taqdim etishi.
Bular manbada kelajakdagi mitigation variantlari sifatida muhokama qilingan. Tadqiqot bu takliflarning barchasini nazorat qilinadigan tajribada qo‘llab, privacy improvement foizini o‘lchamagan.
Etik baholash
O‘lchov nodelari haqiqiy Monero P2P tarmog‘iga qonuniy tarzda qo‘shilgan va tarmoqda tabiiy yuz beradigan trafikni passiv qayd etgan.
Manbaga ko‘ra PCAP yozuvlari:
- packet headers,
- timing information,
- protocol messages
ni o‘z ichiga oladi.
Tadqiqot:
- private user data,
- transaction contents,
- wallet addresses,
- personally identifiable information
ni yig‘maganini bildiradi.
Tadqiqotchilar shuningdek transaction yoki foydalanuvchi deanonymizationiga urinish qilmaganini va faqat har qanday P2P participant kuzatishi mumkin bo‘lgan network behavior maʼlumotlarini tahlil qilganini bildiradi.
Ochiq fan va qayta ishlab chiqarish imkoniyati
Tadqiqotning asosiy artifacti beshta o‘lchov nodedan yig‘ilgan taxminan:
210 GB PCAP maʼlumotidir.
Manba traffic analysis pipeline Python bilan yozilganini; PCAP processing, anomaly analysis va visualization generation scriptlarini hamda foydalanishni yengillashtiruvchi convenience scriptni o‘z ichiga olishini bildiradi.
PCAP dataset: https://zenodo.org/records/16947083
Analysis pipeline: https://anonymous.4open.science/r/monero-traffic-analysis-2528
Tadqiqot qo‘llab-quvvatlaydigan natijalar
- Yuklangan v1-da bevosita kuzatilgan 13.050 IPning 1.924 tasi kamida bitta non-standard behavior ko‘rsatgan.
- Bu nisbat v1-ning asosiy exposure hisobida taxminan %14,74.
- Bitta AS ostida yettita /24 subnetda 1.582 noyob peer topilgan.
- Peer-list diversity, peer-list similarity, protokol maydonlari, vaqtlanish, Ping xulq-atvori, TCP fragmentation va peer-ID munosabatlari orasida ko‘plab tizimli og‘ishlar o‘lchangan.
- Har bir full peer list kamida bitta non-standard peerni o‘z ichiga olgan.
- Peer ro‘yxatlaridagi non-standard peer ulushi o‘rtacha %16,93.
- Community ban-list configuration outgoing exposureni %15,26-dan %7,13-ga tushirgan.
- Community configuration ostida Ping flooding kuzatilmagan.
- Ban list barcha anomalilarni yo‘q qilmagan.
- Tadqiqot reproducibility uchun PCAP maʼlumotlari va analysis pipelineni eʼlon qilgan.
Tadqiqot qo‘llab-quvvatlamaydigan natijalar
- 1.924 peerning barchasi hujumchi ekani isbotlanmagan.
- 1.582 peerni nazorat qilishi mumkin deb hisoblangan entityning identifikatsiyasi aniqlanmagan.
- Har bir peer-list similarity hodisasi ataylab qilingan poisoning ekani qatʼiylashtirilmagan.
- Har bir throttled Timed Sync hodisasi proxy yoki surveillance infratuzilmasi ekani isbotlanmagan.
- Tadqiqot foydalanuvchilarning wallet address yoki transaction contents maʼlumotlarini deanonymize qilmagan.
- Ushbu tadqiqot o‘z tajribasida transactionlarning %70-i intercept qilinganini ko‘rsatmagan; bu raqam avvalgi adabiyotdagi threat-model natijasidir.
- Community ban list Monero privacyni to‘liq himoya qiladi deb bo‘lmaydi.
- O‘lchangan beshta geografik vantage point butun Monero tarmog‘ining to‘liq ground-truth topologiyasini ifodalamaydi.
- Promotion topology haqiqiy ulanish topologiyasi bilan bir xil emas.
- Yuklangan v1-dagi %14,74 qiymati keyingi Version of Recordda aynan saqlanmagan.
Manba ichidagi nomuvofiqliklarning ilmiy talqinga taʼsiri
Maʼlumot yig‘ish sanasi: v1 PDF Method bo‘limidagi “02/30/2025” sanasi kalendar jihatidan mumkin emas. Figure 10–11 o‘qlari boshqa sanalarni ko‘rsatadi. Shu sabab aniq to‘g‘ri maʼlumot yig‘ish kunlarini v1 PDFdan ishonchli chiqarib bo‘lmaydi.
Figure 10 caption tartibi: Section 5.1 matni incoming %20,37 va outgoing %15,26 desa, Figure 10 izoh jumlasida “outgoing and incoming” tartibi ishlatilgan. Grafikning yuqori paneli In Connections, pastki paneli Out Connections deb yorliqlangani uchun Verianla natijalar jadvalida Section 5.1-ning aniq qiymat tayinlashi saqlangan.
Conclusiondagi “2.15” iborasi: Xulosa bo‘limida “around 2.15 of our measurement node's total outgoing connections” iborasi bor. Foiz belgisi yoki aniq birlik bo‘lmagani va Section 5-dagi %7,13 natijasi bilan bevosita moslashtirib bo‘lmagani uchun bu ibora yangi miqdoriy natija sifatida ishlatilmagan.
Manba va Usul Haqida Izoh
Yuklangan manbaning to‘liq asl sarlavhasi: Friend or Foe? Identifying Anomalous Peers in Monero’s P2P Network
Mualliflar: Yannik Kopyciok; Stefan Schmid; Friedhelm Victor.
Mualliflar tartibi: Manbadagi tartib aynan saqlangan.
Affiliatsiyalar: Yannik Kopyciok — TU Berlin; Stefan Schmid — TU Berlin va Fraunhofer SIT; Friedhelm Victor — TRM Labs.
Teng hissa: Yuklangan v1 PDFda equal-contribution bayonoti ko‘rinmaydi.
Corresponding author: Yuklangan v1 PDFda alohida corresponding-author belgisi ko‘rinmaydi.
Yuklangan versiya: arXiv:2509.10214v1 [cs.NI].
Yuklangan versiya sanasi: 12 Sentabr 2025.
Manba turi: Preprint.
arXiv havolasi: https://arxiv.org/abs/2509.10214
arXiv/DataCite identifikatori: 10.48550/arXiv.2509.10214. Bu quyida berilgan konferensiya Version of Record DOIsidan alohida.
Keyingi Version of Record: Ayni tadqiqot 2026-yilda “Friend or Foe? Anomalous Peers in Monero’s P2P Network” sarlavhasi bilan 8th Conference on Advances in Financial Technologies (AFT 2026) proceedings ichida eʼlon qilingan.
Version of Record DOI: 10.4230/LIPIcs.AFT.2026.31.
Proceedings: Leibniz International Proceedings in Informatics (LIPIcs), Volume 395, Article 31:1–31:22.
Nashriyot: Schloss Dagstuhl – Leibniz-Zentrum für Informatik.
Version of Record nashr sanasi: 2 Oktabr 2026.
Version of Record litsenziyasi: Creative Commons Attribution 4.0 International (CC BY 4.0).
Versiya farqi: Ushbu Verianla maqolasining ilmiy natijalari yuklangan arXiv v1-ga asoslangan. Yuklangan v1 1.924/13.050 peer va %14,74-ni qayd etsa, keyingi AFT 2026 Version of Record xulosasi 1.877/13.050 va %14,38-ni qayd etadi. Bu farq jimlik bilan birlashtirilmagan.
Tadqiqot turi: Haqiqiy Monero P2P tarmog‘ida passiv packet capture va offline network-traffic analysis ishlatadigan empirik tarmoq o‘lchovi va anomaly-detection tadqiqoti.
O‘lchov joylari: San Francisco, Amsterdam, Bangalore, Singapore va Sydney.
O‘lchov tuguni: 5.
Jami network traffic: 240 soat.
Yig‘ilgan packet: 16.894.368.
Bevosita ulanish o‘rnatilgan IP: 13.050 noyob IP.
Peer list: 673.078.
Peer listlardan olingan jami IP: 26.919.
PCAP hajmi: taxminan 210 GB.
Tahlil dasturi: Wireshark 4.4.7 va Python asosidagi tadqiqot pipelineʼi.
Default configuration: 12 outgoing connection, community ban list o‘chirilgan.
Community configuration: 32 outgoing connection, oldindan yuklangan community ban list.
Asosiy protocol: Monero Levin protocol.
Asosiy xabarlar: Handshake, Ping/Pong va Timed Sync.
Standart Timed Sync xulq-atvori: taxminan 60 soniyalik takror.
Peer-list maksimal yozuv soni: 250.
White-list sig‘imi: 1.000 peer.
Gray-list sig‘imi: 5.000 peer.
Anomaliya doirasi: syntactic violations, content anomalies, behavioral pattern deviations, network structure va node attributes.
Jami v1 non-standard peer: 1.924 / 13.050 = taxminan %14,74.
Markaziy deployment ko‘rsatkichi: bir AS ichida yettita /24 subnetda 1.582 peer.
Default local exposure: Section 5.1-ga ko‘ra incoming %20,37; outgoing %15,26.
Community configuration exposure: incoming %18,88; outgoing %7,13.
Peer-list exposure: har bir full peer listda non-standard peer; o‘rtacha ulush %16,93.
Community ban list: 417 IP + olti /24 subnet range = 1.941 unique IP.
Birlashtirilgan anomalous-IP set: 2.679 IP; ulardan 1.022 tasi community ban listda yo‘q.
Asosiy cheklov: Ground-truth malicious/benign label yo‘q. Non-standard classification va malicious attribution bir-biridan ajratilishi kerak.
Etik chegara: Tadqiqotchilar private user data, transaction content, wallet address yoki personally identifiable information yig‘maganliklarini va foydalanuvchilarni deanonymize qilishga urinmaganliklarini bildiradi.
Moliyalashtirish: German Research Foundation (DFG), ReNO loyihasi, SPP 2378, 2023–2027.
PCAP maʼlumotiga kirish: https://zenodo.org/records/16947083
Analysis pipeline: https://anonymous.4open.science/r/monero-traffic-analysis-2528
Manba ichidagi sana noaniqligi: v1 Method bo‘limi 02/28/2025–02/30/2025 deb yozadi; 30 Fevral yaroqsiz va Figure 10–11 boshqa sana o‘qlarini ko‘rsatadi. To‘g‘ri sana taxmin qilinmagan.
Izoh qoldiring
E-pochta manzilingiz chop etilmaydi. Majburiy maydonlar * bilan belgilangan