


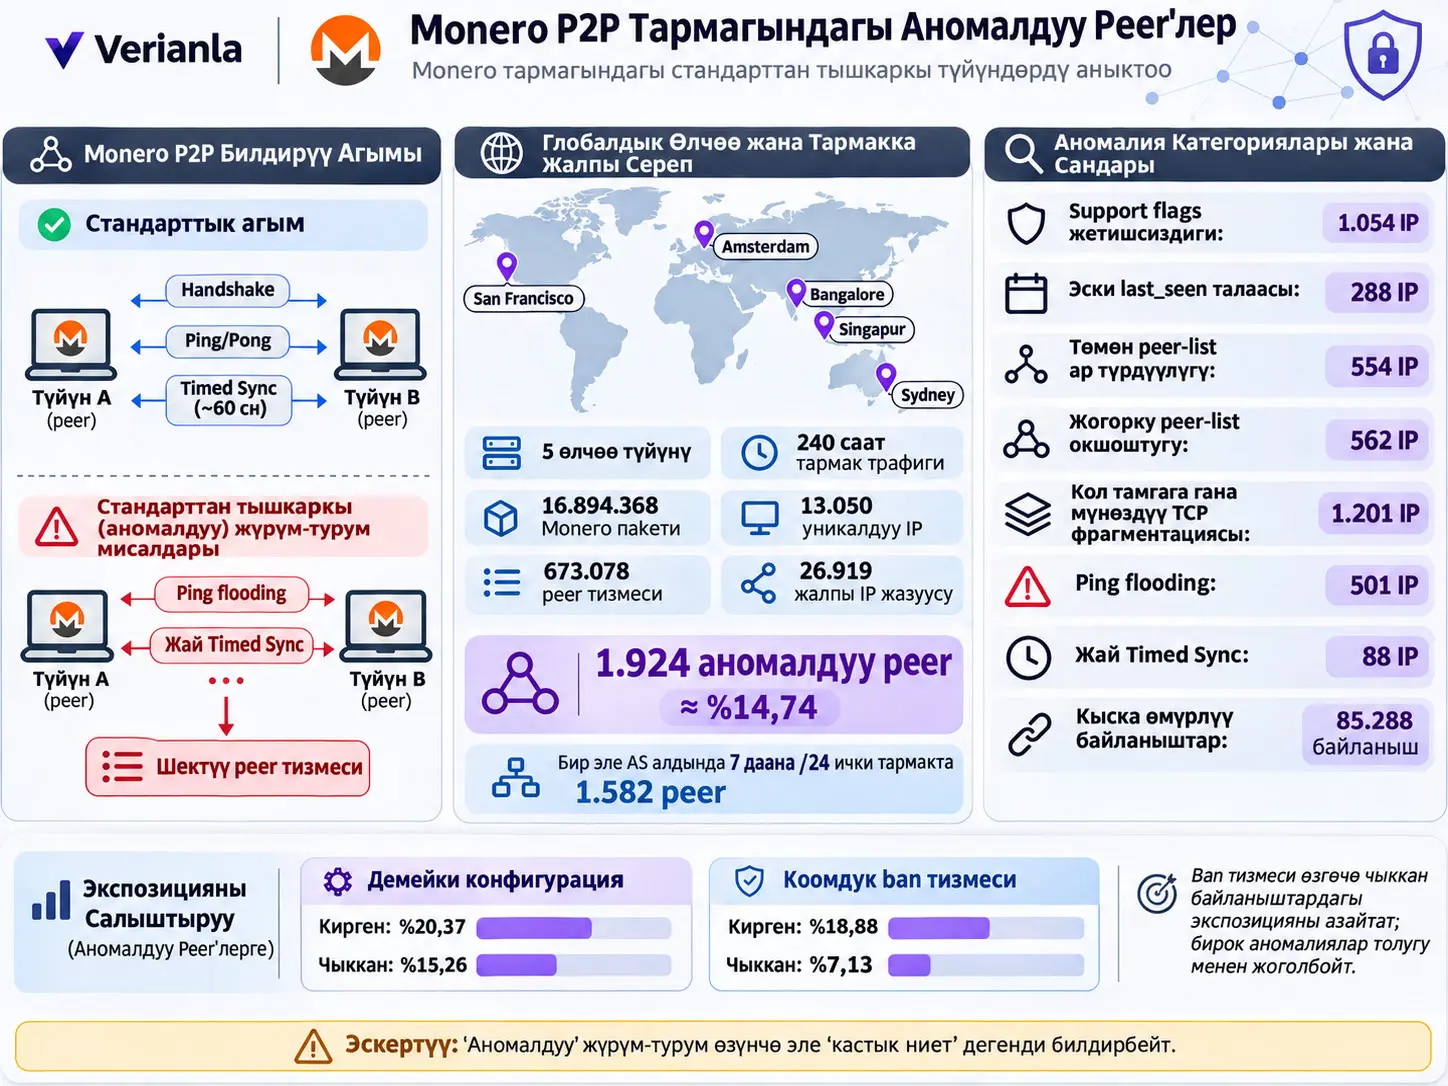
Monero P2P тармагындагы аномалдуу тең-түйүндөрдү изилдөө алкагы тармактагы peer-лердин протокол талааларын, билдирүү мазмундарын, билдирүүлөрдүн ырааттуулугун жана убакыттануусун, тармак түзүмүндөгү ордун жана түйүн идентификациясынын атрибуттарын стандарттуу Monero жүрүм-туруму менен салыштырып, стандарттан тыш жүрүм-турумду аныктоого багытталган тармактык коопсуздук жана тармактык криминалистикалык мамиле болуп саналат. Изилдөө San Francisco, Amsterdam, Bangalore, Singapore жана Sydney шаарларында иштеген беш Monero өлчөө түйүнүнөн жалпы 240 сааттык P2P тармак трафигин чогулткан; 16.894.368 Monero пакетин, түз байланыш түзүлгөн 13.050 уникалдуу IPни, 673.078 peer тизмесин жана бул тизмелерден алынган жалпы 26.919 IP дарегин изилдеген.
Жүктөлгөн arXiv v1 изилдөөсүндө түз байланыш түзүлгөн 13.050 уникалдуу IP даректин 1.924-ү жок дегенде бир аномалдуу жүрүм-турум көрсөткөнү жана бул сан өлчөө түйүндөрү көрө алган тармактын %14,74-үнө туура келери кабарланган. Изилдөө ошондой эле жети /24 ички тармак бир эле Autonomous System астында жалпы 1.582 уникалдуу peer камтыганын жана бул инфраструктура ар түрдүү аномалия класстарынын көпчүлүгүндө көрүнгөнүн билдирген.
Изилдөөчүлөр жөн гана “жаман IP тизмесин” түзгөн эмес. Протокол деңгээлиндеги үч негизги аномалия классы аныкталган: синтаксистик бузуулар, мазмундук шайкешсиздиктер жана жүрүм-турум үлгүсүнүн четтөөлөрү. Буларга тармак түзүмүндөгү борборлошуу/топтошуу белгилери жана peer identifier, IP, Autonomous System сыяктуу түйүн атрибуттары кошулган. Ошентип, бир гана ката белгисине эмес, ар түрдүү байкоо катмарларын чогуу баалоого умтулган.
Өлчөнгөн жүрүм-турумдардын арасында handshake маалында support_flags талаасын жөнөтпөгөн 1.054 IP, колдонуудан чыгарылган last_seen талаасын жөнөтүүнү уланткан 288 IP, адаттан тыш TCP fragmentation үлгүсүн көрсөткөн 1.201 IP, төмөн peer-list diversity көрсөткөн 554 IP, жогорку peer-list similarity көрсөткөн 562 IP, Timed Sync билдирүүлөрүн адаттан тыш жайлаткан 88 IP жана Ping flooding жараткан 501 IP бар.
Изилдөөнүн эң маанилүү чечмелөө чеги мындай: “аномалдуу” менен “зыяндуу ниеттүү” бир эле нерсе эмес. Авторлордо ар бир IPни так түрдө чабуулчу же бейкүнөө деп белгилеген ground-truth маалымат жок. VPN колдонуу, тармак көйгөйлөрү же атайын peering конфигурациялары айрым четтөөлөргө мыйзамдуу түшүндүрмө бере алат. Изилдөөнүн күчтүү жыйынтыгы — көп сандагы peer Moneroнун жалпы тармак жүрүм-турумунан системалуу четтегенин өлчөө; ар бир аномалдуу peer чабуулчу экенин далилдөө эмес.
Moneroнун P2P тармагы эмне үчүн маанилүү?
Moneroнун купуялык өзгөчөлүктөрү blockchain үстүндөгү криптографиялык механизмдерге гана көз каранды эмес. Транзакциянын тармакта кантип тараганы, кайсы түйүндөр менен байланыш түзүлгөнү жана тармак топологиясын канчалык деңгээлде байкоого болору да колдонуучунун купуялыгынын практикалык чектерин таасир эте алат.
Peer-to-peer тармак же P2P тармак — бир борбордук сервердин ордуна көп сандагы тең түйүндөр бири-бири менен түз байланышкан тармак модели. Monero түйүндөрү жаңы транзакцияларды, блокторду жана тармактагы башка peer-лер тууралуу маалыматты ушул байланыш катмары аркылуу бөлүшөт.
Изилдөө өзгөчө тармак катмарына көңүл бурат. Максат Moneroнун cryptographic primitives түзүлүшүн бузуу эмес; стандарттуу Monero түйүндөрүнөн башкача жүргөн peer-лерди тармак трафиги аркылуу аныктоо.
Levin протоколу, Handshake жана Timed Sync кантип иштейт?
Monero P2P байланышында Levin protocol деп аталган атайын протоколду колдонот. Булакта изилденген негизги билдирүү агымы Handshake, Ping/Pong жана мезгил-мезгили менен жүрүүчү Timed Sync байланыштарынан турат.
Node A Node B менен байланыш түзгүсү келгенде Handshake Request жөнөтөт. Бул билдирүүдө network ID, peer ID, өзүнүн угуу порту, support flags жана payload маалыматы болушу мүмкүн. Node B байланышты кабыл алганда өз node/payload маалыматын жана эң көп 250 peer камтыган peer тизмесин кайтарат.
Түйүн incoming байланыш кабыл ала аларын билдирсе, Ping/Pong механизми бул жеткиликтүүлүктү текшерүү үчүн колдонулат.
Байланыш түзүлгөндөн кийин эки тарап болжол менен 60 секунддук циклдер менен Timed Sync билдирүүлөрүн жөнөтөт. Timed Sync response түйүндүн жергиликтүү white list тизмесинен эң көп 250 peer жазуусун алып жүрө алат.
Moneroнун жергиликтүү peer-list башкаруусунда булакта көрсөтүлгөн сыйымдуулуктар боюнча:
- white list эң көп 1.000 peer,
- gray list эң көп 5.000 peer
сактай алат. Peer-list exchange аркылуу үйрөнүлгөн жаңы peer-лер адегенде gray listке кошулат. Түйүн болжол менен ар 60 секунд сайын gray listтен туш келди бир peer тандап, анын жеткиликтүүлүгүн Ping менен текшере алат; ийгиликтүү peer white listке өткөрүлүшү мүмкүн.
Dandelion++ эмне кылат?
Moneroнун transaction propagation катмары булакта Dandelion++ аркылуу түшүндүрүлөт. Бул механизм транзакция булагын тармак аркылуу түз байкоону кыйындатууга багытталган эки баскычтуу жайылтуу ыкмасы.
Биринчи баскыч stem phase. Транзакция түздөн-түз бүт тармакка таратылбастан, белгиленген privacy subgraph боюнча relay түйүндөрү аркылуу жылат.
Аралык түйүн транзакцияны башка relay түйүндөрүнө өткөрүүнү уланта алат же fluff phase баскычына өтүшү мүмкүн. Fluff баскычында транзакция стандарттуу diffusion ыкмасы менен кеңири тармакка жайылтылат.
Бул изилдөө Dandelion++ алгоритминин анонимдүүлүк катышын өзү эксперименттик түрдө өлчөгөн эмес. Privacy Guarantee бөлүмүндө берилген белгилүү чабуулчу катыштары жана anonymity-set жыйынтыктары мурунку изилдөөдөн алынган; жыйынтыктарды чечмелөөдө бул айырма сакталууга тийиш.
Monero P2P Тармагында “Аномалдуу Peer Түйүн” Эмне Дегенди Билдирет?
Бул изилдөөдө аномалдуу peer түйүн — Monero тармагында байкалган билдирүү талаалары, мазмун шайкештиги, билдирүү ырааты же убакыттануусу, тармак түзүмүндөгү жүрүм-туруму же идентификация атрибуттары булакта аныкталган normal/baseline жүрүм-турумдан олуттуу четтеген peer; бул классификация өз алдынча peer зыяндуу ниеттүү экенин далилдебейт.
Изилдөө алкагынын математикалык негизи
Авторлор P2P тармагын:
\[ G=(V,E) \]
деп аныктайт.
\(V\) — peer көптүгү. \(E\subseteq V\times V\) — логикалык жактан эки тараптуу байланыштардын көптүгү.
Ар бир:
\[ e\in E \]
байланышы убакыт боюнча иреттелген билдирүүлөр катарын алып жүрөт:
\[ \mathcal{M}_e= \langle m_1,m_2,\ldots,m_k\rangle. \]
Ар бир билдирүүнүн бардык протокол message type-тарын камтыган \(\mathcal{T}\) көптүгүнөн бир түрү бар.
Теңдеме 1: Синтаксистик аномалия
Булакта билдирүүнүн талап кылынган жана уруксат берилген протокол талааларына шайкештигин билдирген шарт:
\[ \operatorname{SynAnom}(m) = \mathcal{F}_{req}(t) \not\subseteq \operatorname{dom}(\phi_m) \;\lor\; \operatorname{dom}(\phi_m) \not\subseteq \left( \mathcal{F}_{req}(t) \cup \mathcal{F}_{opt}(t) \right). \tag{1} \]
Формула эмнени эсептейт? Билдирүү протокол боюнча талап кылынган талаалардын бирин жоготкон-жоготпогонун же аныкталган милдеттүү/опционалдуу талаалардан тышкары күтүлбөгөн талаа алып жүргөн-жүрбөгөнүн текшерет.
\(\mathcal{F}_{req}(t)\): билдирүү түрү \(t\) үчүн талап кылынган талаалар көптүгү.
\(\mathcal{F}_{opt}(t)\): билдирүү түрү \(t\) үчүн опционалдуу талаалар көптүгү.
\(\operatorname{dom}(\phi_m)\): билдирүү \(m\) ичинде иш жүзүндө бар талаалар көптүгү.
Биринчи шарт чын болсо, талап кылынган талаалардын жок дегенде бири жетишпейт. Экинчи шарт чын болсо, билдирүү талап кылынган же уруксат берилген опционалдуу талаалардан тышкары талаа алып жүрөт.
Бул текшерүү missing required field, unexpected/deprecated field жана malformed structure сыяктуу ачык protocol-specification четтөөлөрүн кармоого багытталган. Бирок синтаксиси толук туура болуп, мазмуну же убакыттануусу боюнча шектүү билдирүүлөрдү өз алдынча кармай албайт.
Теңдеме 2: Мазмун аномалиясы
Булак формалдуу жарактуу, бирок мазмун жагынан шайкеш эмес билдирүүлөр үчүн:
\[ \operatorname{ContAnom}(m) = \delta_t(c_m,\mathcal{B}_t)\ge\tau_t \;\lor\; \rho_t \left( \{m\}\cup \mathcal{M}^{(m)}_{cross,t} \right) \notin [\tau^t_{c,min},\tau^t_{c,max}]. \tag{2} \]
шартын берет.
\(c_m\): билдирүүнүн мазмуну.
\(\mathcal{B}_t\): билдирүү түрү \(t\) үчүн күтүлгөн мазмун baseline.
\(\delta_t\): байкалган мазмундун baselineдан четтөөсүн өлчөөчү функция.
\(\tau_t\): мазмун четтөөсүнүн босогосу.
\(\rho_t\): бир түрдөгү ар башка peer-лерден келген билдирүүлөр ортосундагы cross-peer correlation өлчөмү.
\(\mathcal{M}^{(m)}_{cross,t}\): ар башка peer-лерден алынган ошол эле түрдөгү билдирүүлөрдүн салыштыруу көптүгү.
\([\tau^t_{c,min},\tau^t_{c,max}]\): билдирүү түрү үчүн күтүлгөн корреляция аралыгы.
Мазмун baselineдан жетиштүү алыс болсо же peer-лер аралык корреляция күтүлгөн аралыктан чыкса, билдирүү мазмун аномалиясы катары бааланышы мүмкүн.
Теңдеме 3: Жүрүм-турум аномалиясы
Байланышты жана peer жүрүм-турумун билдирүүлөр катары, байланыш үлгүсү жана убакыттануу аркылуу баалоо:
\[ \operatorname{BehavAnom}(e,v) = \operatorname{sequence}(\mathcal{M}_e) \notin \mathcal{S}_{standard} \;\lor\; \delta(E^v,\mathcal{B}_{conn})>\tau_{conn} \;\lor\; \left| \operatorname{timings}(\mathcal{M}^t_e) - \operatorname{timing}^{t}_{standard} \right| > \epsilon_t. \tag{3} \]
\(\operatorname{sequence}(\mathcal{M}_e)\): байланыштагы message-type катар.
\(\mathcal{S}_{standard}\): стандарттуу билдирүү катарларынын көптүгү.
\(E^v\): peer \(v\)ге тиешелүү байланыштар.
\(\mathcal{B}_{conn}\): байланыш жүрүм-турумунун baselineы.
\(\delta(E^v,\mathcal{B}_{conn})\): peerдин байланыш үлгүсүнүн baselineдан четтөөсү.
\(\tau_{conn}\): байланыш четтөөсүнүн босогосу.
\(\operatorname{timings}(\mathcal{M}^t_e)\): байланыш \(e\)деги билдирүү түрү \(t\)нин байкалган убакыттануусу/жыштыгы.
\(\operatorname{timing}^{t}_{standard}\): ошол эле билдирүү түрүнүн стандарттуу убакыттануусу.
\(\epsilon_t\): билдирүү түрү үчүн кабыл алынган убакыттануу толеранттуулугу.
Бул теңдеме үч башка жүрүм-турум классын бир логикалык шартта бириктирет: стандарттан тыш билдирүү ирети, стандарттан тыш байланыш үлгүсү же күтүлгөн убакыттануудан ашыкча четтөө.
Тармак түзүмү жана node attribute анализи эмне үчүн өзүнчө катмар?
Protocol-level anomaly билдирүү же байланыш күтүлгөн формадан канчалык четтегенин карайт. Тармак түзүмүнүн анализи болсо бир билдирүүнүн ордуна тармак боюнча бөлүштүрүүнү изилдөөгө аракет кылат.
Авторлор өзгөчө эки graph-theoretic түшүнүктү колдонот:
- Centrality anomalies: айрым түйүндөрдүн адаттан тыш көп байланыш же promotion мамилесине ээ болушу,
- Community detection: координацияланган deployment ыктымалдыгын ойлонтушу мүмкүн болгон адаттан тыш топтошуулар.
Node attribute катмарында IP дареги, peer identifier, RPC маалыматы, pruning seed жана Autonomous System сыяктуу атрибуттардын ар башка байланыштарда кандай кайталанары же топтошору бааланат.
Peer-List Poisoning Белгилери Кантип Изделди?
Изилдөө peer-list poisoningʼди чабуулчу ниетин түз далилдеген бир гана кол тамга менен эмес, 250 жазуудан турган тизмелерде адаттан тыш төмөн /24 subnet ар түрдүүлүгү, ар башка peerʼлердин тизмелеринин ортосунда жогорку Jaccard окшоштугу, ошол эле инфраструктуралардын ашыкча promotion кылынышы жана бул көрсөткүчтөрдүн белгилүү IP/AS топторунда дал келиши аркылуу изилдеген.
Peer-list diversity
Monero peer discovery механизминде Timed Sync же Handshake жообу эң көп 250 peer entry алып жүрө алат. Изилдөө diversity анализине толук, башкача айтканда 250 жазуусу бар тизмелерди гана кошкон.
Diversity — тизмедеги уникалдуу /24 subnet санынын жалпы peer санына катышы:
\[ Diversity = \frac{ \text{benzersiz /24 subnet sayısı} }{ \text{peer sayısı} }. \]
Бул туюнтма булакта номерленген теңдеме эмес; ыкма түшүндүрмөсүндөгү diversity аныктамасынын ачык математикалык көрсөтүлүшү.
Маани 1-ге жакындаган сайын тизмедеги peerʼлердин ар башка /24 subnetʼтерге таралышы көбөйөт. Төмөн маани көп сандагы IP аз сандагы subnet ичинде топтолгонун көрсөтөт.
Авторлордун anomaly thresholdʼу:
\[ Diversity<0.04 \]
деп тандалган. 250 peer үчүн:
\[ 250\times0.04=10. \]
Демек босого 250 peer 10-дон аз /24 subnet ичинде жайгашканын билдирет.
Булак Figure 2-де ошондой эле:
\[ Diversity<0.028 \]
чамасында так көрүнгөн тизмелер тобу бар экени жана бул 250 peer жетиден аз subnet ичинде топтолушуна туура келери айтылат.
Бул анализдин жыйынтыгында:
- 554 уникалдуу IP төмөн peer-list diversity үлгүсүн көрсөткөн,
- бул IPлер бир гана 1 Autonomous System ичинде топтолгон.
Jaccard similarity деген эмне?
Ар башка peerʼлердин тизмелери канчалык дал келерин өлчөө үчүн стандарттуу Jaccard similarity coefficient колдонулган. Эки көптүк үчүн концептуалдык аныктама:
\[ J(A,B) = \frac{|A\cap B|}{|A\cup B|}. \]
Бул теңдеме булакта номерленген изилдөө теңдемеси эмес; изилдөөдө колдонулган стандарттуу Jaccard метрикасынын үйрөтүүчү аныктамасы.
\(J=0\) эки көптүктө жалпы элемент жок экенин; \(J=1\) көптүктөр толук бирдей экенин билдирет.
Булак бардык ар башка peer-list жуптарынын %99-унда IP-level Jaccard similarity 0,2-ден төмөн экенин билдирет. Persistent anomaly аныктоо үчүн threshold:
\[ J>0.3 \]
деп тандалып, ошол эле IP бул босогодон жогору жок дегенде эки жолу көрүнүшү шарт кылынган.
Мунун натыйжасында:
- 562 уникалдуу IP кайра-кайра 0,3-төн жогору similarity көрсөткөн,
- алар 5 уникалдуу AS ичинде жайгашкан.
Булак айрым peer-list жуптарында raw IP representationʼда %90-дан жогору overlap жана /24 subnet representationʼда perfect overlap болгонун кабарлайт.
| Анализ | Булак босогосу/байкоо | Натыйжа | Чечмелөө чеги |
|---|---|---|---|
| Peer-list diversity | <0,04 | 554 IP, 1 AS | Төмөн ар түрдүүлүк координация белгиси болушу мүмкүн; өз алдынча зыяндуу ниеттин далили эмес. |
| Figure 2-деги тыгыз төмөн-diversity тобу | <0,028 | 250 peer ичинде 7-ден аз subnet дегенди билдирет. | Гистограмманын чийки bin маанилери берилбегендиктен бөлүштүрүү кайра өндүрүлгөн эмес. |
| Peer-list Jaccard similarity | >0,30 жана жок дегенде эки кайталоо | 562 IP, 5 AS | Shared source же координацияланган deployment менен шайкеш; жалгыз түшүндүрмө эмес. |
| Жалпы peer-list similarity | %99-у <0,20 | Peer-list жуптарынын көбү төмөн overlap көрсөтөт. | Аз сандагы жогорку-overlap өзгөчө учурлар атайын изилденген. |
Syntactic anomalies: support_flags omission
Moneroдо support_flags талаасы 2018-жылдан бери демейки боюнча иштетилген. Изилдөө Handshake учурунда бул талааны жөнөтпөгөн peerʼлерди аныктаган.
Натыйжа:
- 1.054 уникалдуу IP,
- 80 уникалдуу AS,
- 177.853 кошумча Support Flags Request sequence.
Авторлор бул жүрүм-турум талаа ачык түрдө 0-гө коюлган болушу мүмкүн экенин же custom/non-standard client implementationʼга ишарат кыла аларын белгилешет.
Deprecated last_seen талаасы
Monero peer-list жазууларынан мурда алып салынган last_seen timestamp талаасын жөнөтүүнү уланткан:
- 288 уникалдуу IP,
- 1 AS
аныкталган.
Булак байкалган timestamp маанилери туруктуу placeholder түрүндө экенин жана бул эски/custom implementation ыктымалдыгы менен шайкеш экенин белгилейт.
Signature-only TCP fragmentation
TCP пакеттеринин Maximum Transmission Unit чегинен улам бөлүнүшү кадимки тармак жүрүм-туруму. Бирок нормалдуу MTU fragmentation пакет өлчөмдөрү тармак шарттарына жараша өзгөрө алышын талап кылат.
Изилдөөдө айрым peerʼлер бир пакетте жеткирилчү билдирүүлөрдү кошкондо, ар бир reassembled messageʼдын биринчи пакетине Moneroнун 8-byte signature маалыматын гана салганы байкалган.
Бул үлгү:
- 1.201 уникалдуу IP,
- 5 AS
үстүндө аныкталган.
Авторлор аз сандагы AS астында көп сандагы окшош үлгүлөрдүн болушун жалпы/custom network tooling ыктымалдыгы менен байланыштырат.
Стандарттуу байланыш жүрүм-туруму
Жүрүм-турум анализи үчүн негизги baseline Handshake менен башталып, болжол менен 60 секунддук Timed Sync request/response циклдери менен уланган байланыш.
Изилденген маалымат ичинде:
- 181.091 жалпы TCP connection табылган,
- алардын 4.265-и incomplete connection data себептүү чыгарылган,
- connection duration орточосу 364,61 секунд,
- duration медианасы болгону 0,54 секунд,
- connection башына command саны орточо 93,14,
- command санынын медианасы болгону 4
деп кабарланган.
Орточо менен медиананын ортосундагы абдан чоң айырма маалымат топтомунда өтө көп кыска байланыш бар экенине байланыштуу.
Short-lived connections жана Handshake probing
Изилдөө байланыш түзүлгөндөн кийин бир секунддан аз убакытта жабылган:
85.288 байланыш
аныктаган.
Бул байланыштардын кайталанган булактары каралганда:
- 10 IP ондон көп short-lived connection түзгөнү,
- алар 7 ASка тараганы
байкалган.
Айрыкча бир IP дарек бир секунддан аз созулган 65.340 байланыштан жооптуу.
Байланыштар Handshakeʼти аяктагандыктан Handshake response ичиндеги эң көп 250 peer entryʼни тез алуу мүмкүн. Авторлор бул жүрүм-турум topology probing же reconnaissance максатына шайкеш болушу мүмкүн экенин талкуулайт. Бирок “шайкеш болушу мүмкүн” деген сөз түздөн-түз чабуулчу ниетин далилдебейт.
Throttled Timed Sync
Стандарттуу Timed Sync жыштыгы болжол менен 60 секунд болушу күтүлөт. Булак бардык байланыштарда measured Timed Sync interval медианасын:
61,02 секунд
деп тапкан.
Network latency же computational load сыяктуу табигый айырмачылыктарга жол берүү үчүн:
- жок дегенде 10 мүнөткө созулган байланыштар гана,
- average Timed Sync interval >90 секунд
шарттары менен anomaly threshold колдонулган.
Натыйжа:
- 536 байланыш 90 секунддан жогору average frequency көрсөткөн,
- 88 IP throttled Timed Sync байланыштарын уланткан,
- бул IPлер 56 ASка тараган.
Булак Figure 5-те болжол менен эки мүнөттүк Timed Sync кайталанууларын жана четки мисал катары болжол менен он мүнөттүк кайталанууларды көрсөтөт.
Ping flooding
Нормалдуу протокол агымында incoming peer жергиликтүү түйүн ага жөнөткөн Pingʼге жооп берет. Изилдөөдө айрым incoming peerʼлер анын ордуна өлчөө түйүнүнө ашыкча санда Ping жөнөткөнү байкалган.
24 саат ичинде:
- 2.900 Ping flooding connection,
- 501 булак IP,
- 1 AS
аныкталган.
Бул peerʼлердин көбү өлчөө түйүнү болжол менен 60 секунддан кийин жөнөткөн биринчи Timed Sync requestʼке жооп бербей, connection болжол менен 120 секунддук inactivityʼден кийин жабылган.
Peer identifier аномалиялары
Monero peer identifier түйүн иштей баштаганда туш келди түзүлгөн идентификатор. Түйүн runtime бою ошол эле IDʼни колдонот. Reboot болгондон кийин жаңы ID түзүлөт; эски IDʼнин кайра колдонулушу күтүлбөйт.
Ошол эле учурда IP өзгөрүшү мүмкүн. ISP mapping же VPN себептүү бир peer ID ар башка IPлер менен байланыштырылышы мүмкүн. Ошондуктан “бир IPнин бир нече IDси бар” деген байкоо өз алдынча чабуулдун далили эмес.
Авторлор temporal constraint жана network-wide correlation колдонуп:
- 635 IPде ID announcement убакыт аномалиясы, 150 AS,
- кошумча 265 IP 5 өзүнчө IP-ID cluster ичинде топтолгону, 33 AS
деген жыйынтыкты кабарлайт.
Connected IPлердин %88-и бир гана identifier жарыялагандыктан, көп жана өз ара IP-ID топтору жалпы baselineдан олуттуу четтөө түзгөн.
Promotion topology деген эмне?
Monero чыныгы топологиясын жашырууга аракет кылгандыктан, изилдөө чыныгы байланыш графигин түз чыгардык деп доомат кылбайт. Анын ордуна promotion topology деп аталган багытталган граф аныкталган.
Peer-list билдирүүсүн жөнөткөн IP source node тизмеде тааныштырган ар бир IPге directed edge түзөт.
Бул граф реалдуу убакыттагы физикалык байланыш графиги эмес; кайсы peer тармак ичинде кайсы башка peerлерди “таанытканын” көрсөткөн promotion graph.
Булакта:
- орточо in-degree: 957,66,
- медиан in-degree: 8,
- 3 peer: 28.000-ден жогору in-degree
кабарланган.
Орточо менен медиананын чоң айырмасы аз сандагы node өтө жогорку promotion санына жеткени менен шайкеш. Булак бул үч node Monero seed node эмес экенин белгилейт.
Subnet saturation жана борборлоштурулган deployment көрсөткүчү
Бир /24 IPv4 subnet теориялык түрдө 256 дарек камтыйт. Булакта айрым /24 subnetʼтер peer-list promotion маалыматында 255 IP менен толук каныккан көрүнгөнү айтылат.
Жети /24 subnet бир AS астында турганы жана бул AS ичинде:
1.582 уникалдуу peer
аныкталганы кабарланган.
Бул peerʼлер Timed Sync throttlingʼден башка булакта изилденген anomaly категорияларынын баарында көрсөтүлгөн.
Авторлор ошол эле AS жана subnet инфраструктурасынын астында мынчалык көп peer жана ар кандай anomaly patternʼдердин дал келишин бир entity башкарган борборлоштурулган deployment ыктымалдыгы менен байланыштырат.
Бул оператордун кимдиги түз аныкталды дегенди билдирбейт. Изилдөө инфраструктуранын жүрүм-турумунан көзөмөл мамилеси тууралуу тыянак чыгарат.
Изилдөөнүн Ыкмасы жана Жыйынтыктары
Маалымат чогултуу түзүлүшү
| Элемент | Булакта берилген маалымат |
|---|---|
| Өлчөө түйүндөрүнүн саны | 5 |
| Жайгашкан жерлер | San Francisco, Amsterdam, Bangalore, Singapore, Sydney |
| Monero порту | 18080 |
| Default configuration | 12 outgoing connection, ban list жок |
| Community configuration | 32 outgoing connection, алдын ала жүктөлгөн community ban list |
| Ар бир конфигурация | Ар бир node үстүндө 24 саат |
| Жалпы өлчөө | 240 саат |
| Monero пакети | 16.894.368 |
| Түз байланыш түзүлгөн уникалдуу IP | 13.050 |
| Peer тизмеси | 673.078 |
| Peer тизмелеринен алынган жалпы IP | 26.919 |
| Packet analysis | Wireshark 4.4.7 |
| Маалымат форматы | PCAP |
Булак ичиндеги дата көйгөйү: Method бөлүмүндө timeframe “02/28/2025–02/30/2025” деп жазылган. 30 Февраль жарактуу календардык дата эмес. Булак Figure 10 жана Figure 11 огуна Июнь 2025 даталары көрүнөт. Бул эки маалымат толук шайкеш келбегендиктен Verianla туура датаны болжолдоп өзгөртпөйт.
Аномалия түрлөрүнүн топтолгон жыйынтыктары
| Аномалия / өлчөө | IP же connection жыйынтыгы | AS маалыматы | Булак чечмелөөсү |
|---|---|---|---|
| Support flags omission | 1.054 IP; 177.853 кошумча Support Flags request sequence | 80 AS | Эски же custom protocol implementation менен шайкеш |
| Deprecated last_seen | 288 IP | 1 AS | Outdated/custom implementation көрсөткүчү |
| Signature-only TCP fragmentation | 1.201 IP | 5 AS | Жалпы/custom network tool ыктымалдыгы |
| Low peer-list diversity | 554 IP | 1 AS | Аз subnet ичинде адаттан тыш clustering |
| High peer-list similarity | 562 IP | 5 AS | Координация же shared peer-list source менен шайкеш |
| Short-lived connections | 85.288 connection; ондон көп кайталаган 10 IP; бир IP 65.340 connection | Кайталанган 10 IP жалпы 7 AS | Probing/reconnaissance ыктымалдыгы талкууланат |
| Throttled Timed Sync | 536 connection; 88 IP | 56 AS | 90 секунддан жогору average interval |
| Ping flooding | 2.900 connection; 501 IP | 1 AS | Network overhead / reconnaissance же resource exhaustion менен шайкеш |
| Peer-ID temporal anomaly | 635 IP | 150 AS | Нормалдуу peer-ID lifecycleʼдан четтөө |
| IP-ID cluster анализи | 265 IP; 5 cluster | 33 AS | Бир нече ID жана IPнин өз ара топтолушу |
Жалпы канча peer стандарттан тыш деп классификацияланды?
Default configuration шартында түз байланыш түзүлгөн:
\[ 13{,}050 \]
уникалдуу IPден:
\[ 1{,}924 \]
IP жок дегенде бир anomaly categoryʼге кирген.
Катыш:
\[ \frac{1{,}924}{13{,}050} \times100 \approx 14.74\%. \]
Ошондуктан булак өлчөө түйүндөрү түз көрө алган тармактын болжол менен %14,74-үн стандарттан тыш деп классификациялайт.
Preprint abstract ошондой эле %13,19 санын “reachable peers” деген сөз айкашы менен кашаанын ичинде берет; бирок негизги Section 5.2 эсеби 1.924 / 13.050 = %14,74 боюнча ачык түшүндүрүлгөн. Булактын эки катышы бири-биринин ордуна колдонулган эмес.
Peer тизмелеринде стандарттан тыш peerʼлер канчалык кеңири таралган?
Авторлор бардык full peer list ичинде жок дегенде бир non-standard peer бар экенин кабарлайт.
Peer жарыялаган peer тизмесинде стандарттан тыш peerʼлердин орточо катышы:
%16,93
деп эсептелген.
Бул жыйынтык аномалдуу деп классификацияланган инфраструктура белгилүү measurement nodeʼдордун түз коңшулугунда гана эмес, peer discovery маалыматтарынын ичинде да кеңири көрүнөрүн көрсөтөт.
Community Ban List Аномалдуу Peer Таасирин Канчалык Азайтты?
Жүктөлгөн v1 экспериментинде community ban list жана 32 outgoing connection колдонулган конфигурация өлчөө түйүндөрүндөгү стандарттан тыш peer катышын өзгөчө outgoing байланыштарда азайткан: Section 5.1-дин негизги конфигурациясында incoming %20,37 жана outgoing %15,26 болсо, корголгон конфигурацияда incoming %18,88 жана outgoing %7,13 деп кабарланган; бирок аномалиялар толугу менен жок болгон эмес.
| Конфигурация | Incoming connections | Outgoing connections | Булак чечмелөөсү |
|---|---|---|---|
| Default: 12 outgoing, ban list жок | %20,37 | %15,26 | Байкаларлык non-standard peer exposure |
| Community: 32 outgoing + ban list | %18,88 | %7,13 | Өзгөчө outgoing exposure төмөндөйт; нөлгө түшпөйт |
Community ban list камтуусу
Булакта community-crafted ban list:
- 417 өзүнчө IP,
- 6 даана /24 subnet range,
- жалпы 1.941 уникалдуу IP
камтуусуна туура келет.
Авторлор ар башка measurement nodeʼдордон келген non-standard peer маалыматтарын saturated subnetʼтер менен бириктирип, жалпы:
2.679 anomalous IP
алган.
Алардын:
1.022-си community ban list ичинде жок.
Community configuration шартында:
- Ping flooding байкалган эмес,
- outgoing connection pool ичиндеги non-standard peer катышы болжол менен %7,13-кө түшкөн.
Бирок башка anomaly түрлөрүнүн маанилүү бөлүгү өлчөө бою уланган.
Аномалдуу Жүрүм-Турум Зыяндуу Ниеттин Далилиби?
Жок. Изилдөөнүн эң маанилүү чектөөсү — изилденген IPлер үчүн тастыкталган “malicious” жана “benign” ground-truth белгилер жок; ошондуктан изилдөө нормалдуу тармак жүрүм-турумунан системалуу четтеген peerʼлерди аныктайт, бирок ар бир аномалдуу peer чабуулчу экенин так аныктай албайт.
Мыйзамдуу түшүндүрмөлөр кандай болушу мүмкүн?
Булак өзгөчө төмөнкү альтернативдүү түшүндүрмөлөрдү талкуулайт:
- shared VPN endpointʼтери бир нече peer IDни бир IP айланасында топтой алат,
- туруктуу network problems Timed Sync билдирүүлөрүн кечиктириши мүмкүн,
- priority же exclusive peering конфигурациялары peer тизмелеринин убакыт өткөн сайын бири-бирине окшош болушуна себеп болушу мүмкүн,
- эски же custom client программалары deprecated protocol талааларын жөнөтүшү мүмкүн.
Ошондуктан “аномалдуу peer” деген сөз өлчөнгөн четтөөгө байланышкан классификация. “Malicious monitoring node” күчтүүрөөк ниет жана коркунуч дооматы болуп, ар бир аномалияда далилденген эмес.
Ага карабастан эмне үчүн коопсуздук жагынан маанилүү?
Көптөгөн anomaly ошол эле IP жана AS топторунда дал келет. Айрыкча subnet saturation, signature-only fragmentation, support-flags omission жана community ban-list мүчөлүгүнүн ортосунда маанилүү overlap бар.
Жети /24 subnet ичинде 1.582 peer бир ASка байланышы, төмөн-diversity peer тизмелери, жогорку peer-list similarity жана ар түрдүү custom-client белгилеринин ошол эле инфраструктураларда көрүнүшү авторлордун көз карашында өз ара көз карандысыз кокустук implementation каталарына караганда көбүрөөк координацияланган deployment түшүндүрмөсүн күчөтөт.
Бирок көзөмөлдөгөн entityнин чыныгы кимдиги изилдөөнүн алкагында аныкталган эмес.
Privacy guarantee баалоосу
Булак observed anomaly бөлүштүрүлүшү topology learning жана transaction-source inference үчүн тобокелдик жаратышы мүмкүн экенин талкуулайт.
Бул бөлүмдө берилген маанилүү сан бул изилдөөнүн өз чабуул эксперименти эмес. Авторлор Sharma жана кесиптештеринин мурунку изилдөөсүнө таянып, тармактын болжол менен %20-сын көзөмөлдөгөн чабуулчу болжол менен %70 transactionʼды intercept кыла аларын жана anonymity setʼти болжол менен 32 потенциалдуу originatorʼго азайта аларын билдирет.
Жүктөлгөн изилдөөнүн өз өлчөөсү болсо default шартында outgoing байланыш пулунун %15,26-сы, community configuration шартында %7,13-ү non-standard peerʼлер менен толтурулган.
Ошондуктан “бул изилдөөдө %70 transaction intercept кылынды” деп айтууга болбойт. %70 мааниси мурунку изилдөөнүн threat-model жыйынтыгы; бул изилдөөнүн өлчөнгөн exposure катыштары менен бир эле эксперимент эмес.
Mitigation сунуштары
Авторлор учурдагы community ban list пайдалуу, бирок өз алдынча жетишсиз экенин талкуулайт.
Сунушталган же талкууланган кошумча чаралар:
- Monero offense trackerʼди syntactic protocol violationsʼды да жазалай тургандай кеңейтүү,
- local white жана gray listʼтерди үзгүлтүксүз тазалоо,
- duplicate subnet же зарыл болсо duplicate AS тыгыздыктарын азайтуу,
- seed node сыяктуу ишенимдүү anchor peerʼлердин сапаттуу peer тизмелерин камсыз кылышы.
Булар булакта келечектеги mitigation варианттары катары талкууланат. Изилдөө бул сунуштардын баарын көзөмөлдөнгөн экспериментте колдонуп, privacy improvement пайызын өлчөгөн эмес.
Этикалык баалоо
Өлчөө nodeʼдору чыныгы Monero P2P тармагына мыйзамдуу түрдө кошулуп, тармакта табигый пайда болгон трафикти пассивдүү жазып алган.
Булак боюнча PCAP жазуулары:
- packet headers,
- timing information,
- protocol messages
камтыйт.
Изилдөө:
- private user data,
- transaction contents,
- wallet addresses,
- personally identifiable information
чогултпаганын билдирет.
Изилдөөчүлөр ошондой эле transaction же колдонуучуну deanonymization кылууга аракет кылбаганын жана ар кандай P2P participant байкай ала турган network behavior маалыматтарын гана анализдегенин билдирет.
Ачык илим жана кайра өндүрүмдүүлүк
Изилдөөнүн негизги artifactʼы беш өлчөө nodeʼдон чогултулган болжол менен:
210 GB PCAP маалымат.
Булак traffic analysis pipeline Python менен жазылганын; PCAP processing, anomaly analysis жана visualization generation scriptʼтерин жана колдонууну жеңилдеткен convenience scriptʼти камтыганын билдирет.
PCAP dataset: https://zenodo.org/records/16947083
Analysis pipeline: https://anonymous.4open.science/r/monero-traffic-analysis-2528
Изилдөө колдогон жыйынтыктар
- Жүктөлгөн v1-де түз байкалган 13.050 IPнин 1.924-ү жок дегенде бир non-standard behavior көрсөткөн.
- Бул катыш v1-дин негизги exposure эсебинде болжол менен %14,74.
- Бир AS астында жети /24 subnet ичинде 1.582 уникалдуу peer табылган.
- Peer-list diversity, peer-list similarity, протокол талаалары, убакыттануу, Ping жүрүм-туруму, TCP fragmentation жана peer-ID мамилелеринин арасында көп сандагы системалуу четтөөлөр өлчөнгөн.
- Ар бир full peer list жок дегенде бир non-standard peer камтыган.
- Peer тизмелериндеги non-standard peer катышы орточо %16,93.
- Community ban-list configuration outgoing exposureʼду %15,26-дан %7,13-кө азайткан.
- Community configuration шартында Ping flooding байкалган эмес.
- Ban list бардык аномалияларды жок кылган эмес.
- Изилдөө reproducibility үчүн PCAP маалыматтарын жана analysis pipelineʼды жарыялаган.
Изилдөө колдобогон жыйынтыктар
- 1.924 peerʼдин баары чабуулчу экени далилденген эмес.
- 1.582 peerʼди көзөмөлдөйт деп болжолдонгон entityʼнин кимдиги аныкталган эмес.
- Ар бир peer-list similarity окуясы атайын poisoning экени такталган эмес.
- Ар бир throttled Timed Sync окуясы proxy же surveillance инфраструктурасы экени далилденген эмес.
- Изилдөө колдонуучулардын wallet address же transaction contents маалыматтарын deanonymize кылган эмес.
- Бул изилдөө өз экспериментинде transactionʼдардын %70-и intercept болгонун көрсөткөн эмес; бул сан мурунку адабияттагы threat-model жыйынтыгы.
- Community ban list Monero privacyʼсин толук коргойт деп айтууга болбойт.
- Өлчөнгөн беш географиялык vantage point бүт Monero тармагынын толук ground-truth топологиясын билдирбейт.
- Promotion topology чыныгы байланыш топологиясы менен бирдей эмес.
- Жүктөлгөн v1-деги %14,74 мааниси кийинки Version of Recordʼдо ошол бойдон сакталган эмес.
Булак ичиндеги дал келбестиктердин илимий чечмелөөгө таасири
Маалымат чогултуу датасы: v1 PDF Method бөлүмүндөгү “02/30/2025” датасы календардык жактан мүмкүн эмес. Figure 10–11 огу башка даталарды көрсөтөт. Ошондуктан так туура маалымат чогултуу күндөрүн v1 PDFʼден ишенимдүү чыгарууга болбойт.
Figure 10 caption ирети: Section 5.1 текстинде incoming %20,37 жана outgoing %15,26 деп айтылса, Figure 10 түшүндүрмө сүйлөмүндө “outgoing and incoming” ирети колдонулат. Графиктин үстүңкү панели In Connections, астыңкы панели Out Connections деп белгиленгендиктен, Verianla жыйынтык таблицасында Section 5.1-дин ачык маани ыйгаруусу сакталган.
Conclusion бөлүмүндөгү “2.15” сөз айкашы: Жыйынтык бөлүмүндө “around 2.15 of our measurement node's total outgoing connections” деген сөз айкашы бар. Пайыз белгиси же ачык бирдик жок болгондуктан жана Section 5-теги %7,13 жыйынтыгы менен түз дал келбегендиктен, бул сөз жаңы сандык жыйынтык катары колдонулган эмес.
Булак жана Ыкма Жөнүндө Эскертүү
Жүктөлгөн булактын толук түпнуска аталышы: Friend or Foe? Identifying Anomalous Peers in Monero’s P2P Network
Авторлор: Yannik Kopyciok; Stefan Schmid; Friedhelm Victor.
Авторлордун ирети: Булактагы ирет так сакталган.
Аффилиациялар: Yannik Kopyciok — TU Berlin; Stefan Schmid — TU Berlin жана Fraunhofer SIT; Friedhelm Victor — TRM Labs.
Тең салым: Жүктөлгөн v1 PDFде equal-contribution билдирүүсү көрүнбөйт.
Corresponding author: Жүктөлгөн v1 PDFде өзүнчө corresponding-author белгиси көрүнбөйт.
Жүктөлгөн версия: arXiv:2509.10214v1 [cs.NI].
Жүктөлгөн версия датасы: 12 Сентябрь 2025.
Булак түрү: Preprint.
arXiv шилтемеси: https://arxiv.org/abs/2509.10214
arXiv/DataCite идентификатору: 10.48550/arXiv.2509.10214. Бул төмөндө берилген конференциянын Version of Record DOIʼсинен өзүнчө.
Кийинки Version of Record: Ошол эле изилдөө 2026-жылы “Friend or Foe? Anomalous Peers in Monero’s P2P Network” деген аталыш менен 8th Conference on Advances in Financial Technologies (AFT 2026) proceedings ичинде жарыяланган.
Version of Record DOI: 10.4230/LIPIcs.AFT.2026.31.
Proceedings: Leibniz International Proceedings in Informatics (LIPIcs), Volume 395, Article 31:1–31:22.
Басмакана: Schloss Dagstuhl – Leibniz-Zentrum für Informatik.
Version of Record жарыяланган дата: 2 Октябрь 2026.
Version of Record лицензиясы: Creative Commons Attribution 4.0 International (CC BY 4.0).
Версия айырмасы: Бул Verianla макаласынын илимий жыйынтыктары жүктөлгөн arXiv v1-ге негизделет. Жүктөлгөн v1 1.924/13.050 peer жана %14,74 кабарласа, кийинки AFT 2026 Version of Record кыскача мазмуну 1.877/13.050 жана %14,38 кабарлайт. Бул айырма унчукпай бириктирилген эмес.
Изилдөө түрү: Чыныгы Monero P2P тармагында пассивдүү packet capture жана offline network-traffic analysis колдонгон эмпирикалык тармак өлчөө жана anomaly-detection изилдөөсү.
Өлчөө жерлери: San Francisco, Amsterdam, Bangalore, Singapore жана Sydney.
Өлчөө түйүнү: 5.
Жалпы network traffic: 240 саат.
Чогултулган packet: 16.894.368.
Түз байланыш түзүлгөн IP: 13.050 уникалдуу IP.
Peer list: 673.078.
Peer тизмелеринен алынган жалпы IP: 26.919.
PCAP көлөмү: болжол менен 210 GB.
Анализ программасы: Wireshark 4.4.7 жана Python негизиндеги изилдөө pipelineʼы.
Default configuration: 12 outgoing connection, community ban list өчүрүлгөн.
Community configuration: 32 outgoing connection, алдын ала жүктөлгөн community ban list.
Негизги protocol: Monero Levin protocol.
Негизги билдирүүлөр: Handshake, Ping/Pong жана Timed Sync.
Стандарттуу Timed Sync жүрүм-туруму: болжол менен 60 секунддук кайталоо.
Peer-list максималдуу жазуу саны: 250.
White-list сыйымдуулугу: 1.000 peer.
Gray-list сыйымдуулугу: 5.000 peer.
Аномалия алкагы: syntactic violations, content anomalies, behavioral pattern deviations, network structure жана node attributes.
Жалпы v1 non-standard peer: 1.924 / 13.050 = болжол менен %14,74.
Борборлоштурулган deployment көрсөткүчү: бир AS ичинде жети /24 subnetте 1.582 peer.
Default local exposure: Section 5.1 боюнча incoming %20,37; outgoing %15,26.
Community configuration exposure: incoming %18,88; outgoing %7,13.
Peer-list exposure: ар бир full peer listте non-standard peer; орточо үлүш %16,93.
Community ban list: 417 IP + алты /24 subnet range = 1.941 unique IP.
Бириктирилген anomalous-IP set: 2.679 IP; алардын 1.022-си community ban listте жок.
Негизги чектөө: Ground-truth malicious/benign label жок. Non-standard classification менен malicious attribution бири-биринен бөлүнүшү керек.
Этикалык чек: Изилдөөчүлөр private user data, transaction content, wallet address же personally identifiable information чогултпаганын жана колдонуучуларды deanonymize кылууга аракет кылбаганын билдирет.
Каржылоо: German Research Foundation (DFG), ReNO долбоору, SPP 2378, 2023–2027.
PCAP маалыматка жетүү: https://zenodo.org/records/16947083
Analysis pipeline: https://anonymous.4open.science/r/monero-traffic-analysis-2528
Булак ичиндеги дата белгисиздиги: v1 Method бөлүмү 02/28/2025–02/30/2025 деп жазат; 30 Февраль жараксыз жана Figure 10–11 башка дата окторун көрсөтөт. Туура дата болжолдонгон эмес.
Пикир калтырыңыз
E-mail дарегиңиз жарыяланбайт. Милдеттүү талаалар * менен белгиленген