


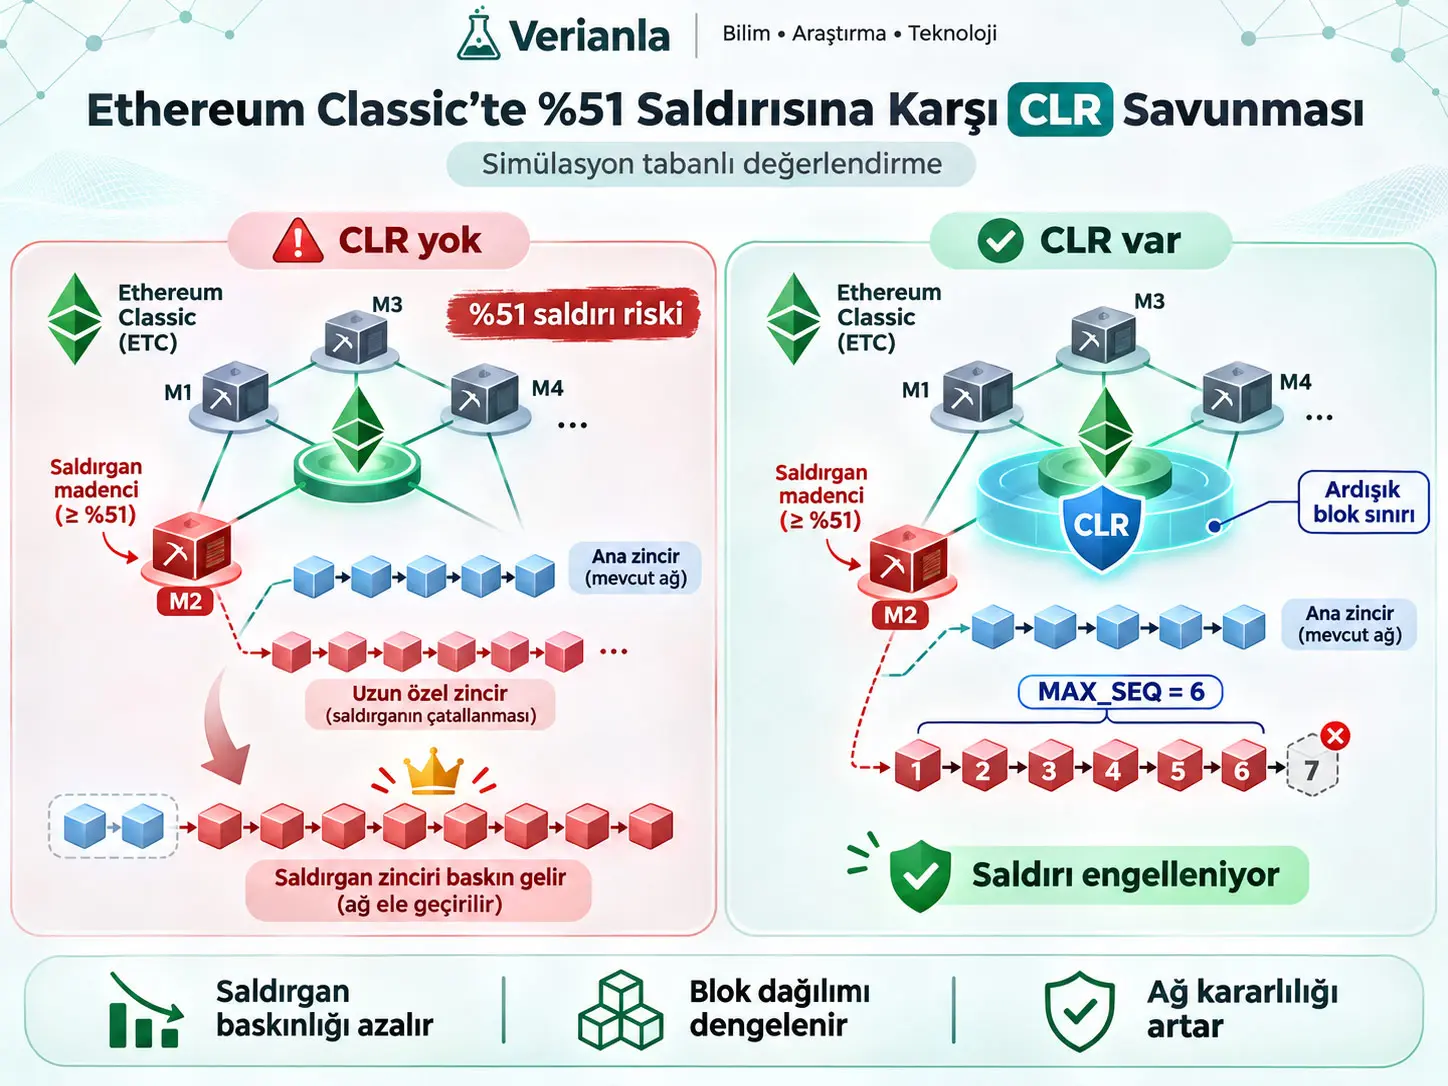
Konsensüs Düzeyi Kısıtlaması (Consensus-Level Restriction, CLR), Ethereum Classic (ETC) gibi Proof of Work (PoW) tabanlı bir blockchain'de aynı madencinin bir fork üzerinde art arda ürettiği blokların sayısını sınırlandırarak uzun özel zincirlerin kabul edilmesini zorlaştırmayı amaçlayan ek bir blok-kabul kuralıdır. Tasnin Khan ve Mohammad Khaled Sohel tarafından önerilen CLR, PoW madenciliğini veya blok ödülünü değiştirmez; geçerli PoW üretildikten sonra aday zincirin son bloklarının aynı madenci kimliğinden gelip gelmediğini denetleyen ikinci bir konsensüs filtresi ekler. Çalışma gerçek Ethereum Classic ana ağında gerçekleştirilmiş bir saha deneyi değil, Python tabanlı BlockSim simülatörü üzerinde yürütülen bir simülasyon değerlendirmesidir.
Simülasyonda 100 madenci kullanılmış, başlangıçta her madenciye toplam hash gücünün %1'i verilmiş ve saldırgan olarak seçilen M2 madencisinin hash gücü altı saatlik deney boyunca saatlik aralıklarla artırılmıştır. CLR uygulanmayan başarılı saldırı örneğinde M2'nin altı saat içinde 361 blok ürettiği ve ağ blok üretiminin yaklaşık %50'sini kontrol ettiği bildirilmiştir. CLR uygulanan karşılaştırmalı senaryoda aynı saldırgan yalnız bir blokla temsil edilmiş, en fazla blok üreten madenci M73 olmuş ve 23 blok üretmiştir. Kaynak, ortalama madencilik süresinin baseline saldırı örneğinde 16,63 saniye, CLR altında yaklaşık 14–17 saniye olduğunu; madencilik süresi sıçramalarının 140 saniyeye kadar çıkarken CLR altında 100 saniyenin altında kaldığını raporlamaktadır.
Dört tekrarlı CLR simülasyonunda toplam üretilen blok sayıları 1.906–1.954, ana zincire kabul edilen blok sayıları 1.091–1.122 ve saldırganın ürettiği blok sayısı 2–3 arasında raporlanmıştır. Ortalama blok süresi 16,73–18,29 saniye arasındadır. Bu tekrarlı çalışma, Table 6'daki tek karşılaştırmalı senaryoda raporlanan “saldırgan 1 blok” değeriyle aynı deney çıktısı olarak karıştırılmamalıdır; kaynak bunları farklı sonuç özetleri halinde sunmaktadır.
Çalışmanın en önemli yorum sınırı madenci kimliğidir. CLR aynı fiziksel veya örgütsel madencinin farklı pseudonymous kimlikler kullanması durumunda yalnız adres dizisine bakarak güvenilir biçimde çalışamaz. Yazarlar bu sorunu mining-pool adresleri, transaction-flow analizi ve entity-clustering heuristikleriyle aynı madenciye ait kimliklerin birleştirilmesi varsayımı üzerinden tartışmaktadır. Bu kimlik çıkarım katmanı gerçek ETC üretim ağında çalışma kapsamında uygulanıp doğrulanmış değildir. Bu nedenle CLR, yazarların da sonuç bölümünde belirttiği gibi bütün %51 saldırı türlerini çözen tam bir güvenlik mekanizması değil, tamamlayıcı bir savunma katmanı olarak yorumlanmalıdır.
Ethereum Classic'te %51 Saldırısı Nedir?
Ethereum Classic'te %51 saldırısı, bir madenci veya koordineli madenci grubunun ağın hash gücünün çoğunluğunu elde ederek dürüst zincirden daha fazla iş biriktiren özel bir alternatif zincir oluşturabilmesi ve bu zinciri yayımladığında zincir yeniden düzenlenmesine yol açabilmesi riskidir; saldırgan bu mekanizmayı daha önce gerçekleşmiş işlemleri geri döndürmeye veya çift harcamaya çalışmak için kullanabilir.
Hash gücü ne anlama gelir?
Hash gücü, Proof of Work madencilerinin kriptografik hash bulmacasını çözmek için kullandığı hesaplama kapasitesinin ağ içindeki payını ifade eder. Bir madencinin hash gücü arttığında bir sonraki bloğu üretme olasılığı da genel olarak artar. Çalışmanın saldırı modeli, çoğunluk hash gücüne ulaşan M2 madencisinin dürüst zincirden gizli olarak ayrılan bir private chain üretmesini inceler.
Fork ve zincir yeniden düzenlenmesi nedir?
Fork, blockchain'in aynı geçmiş bloktan sonra birden fazla aday devam zincirine ayrılmasıdır. PoW sisteminde aday zincirler arasında seçim yapılırken biriken iş dikkate alınır. Bir saldırgan özel zincirini dürüst zincirden daha avantajlı hale getirip daha sonra yayımlarsa ağ daha önce kabul ettiği blokların bir bölümünü bırakıp başka zincire geçebilir. Bu olaya chain reorganization veya kısaca reorg denir.
Çift harcama neden bu saldırıyla ilişkilidir?
Double-spending veya çift harcama, aynı ekonomik varlığın önce bir işlemde harcanmış gibi gösterilip ardından zincir geçmişi değiştirilerek saldırganın aynı varlık üzerinde yeniden kontrol sağlamaya çalışmasıdır. Bir özel zincir saldırısı başarılı olduğunda, dürüst zincirde bulunan önceki işlemler yeni kabul edilen zincirde bulunmayabilir. Çalışmanın güvenlik hedefi uzun özel zincirin ağ tarafından kabul edilmesini zorlaştırarak bu tür yeniden düzenleme girişimlerinin uygulanabilirliğini azaltmaktır.
Ethereum Classic neden çalışmanın örnek ağı olarak seçildi?
Çalışma Ethereum Classic'i PoW kullanan ve geçmişte önemli zincir yeniden düzenlemeleri yaşamış bir örnek ağ olarak ele almaktadır. Kaynak arka plan tablosunda Ocak 2019'daki ETC %51 saldırısında yaklaşık 1,1 milyon ABD doları tutarında ETC'nin hileli biçimde harcandığını, Ağustos 2020'deki derin reorganizasyon olaylarında ise yaklaşık 1,68 milyon ABD doları ETC'nin çift harcandığını aktarmaktadır. Bu tarihsel olaylar yeni deney verisi değildir; makalenin CLR yaklaşımını motive etmek için kullandığı literatür ve olay arka planıdır.
Konsensüs Düzeyi Kısıtlaması (CLR) Nasıl Çalışır?
Konsensüs Düzeyi Kısıtlaması (CLR), yeni bir blok geldiğinde blok üreticisinin kimliğini zincirin en son bloklarıyla karşılaştıran ve yeni blok kabul edilirse aynı madencinin ardışık blok sayısı belirlenen MAX_SEQ sınırını aşacaksa bloğu reddeden ek bir PoW kabul filtresidir; makalenin Algorithm 1 tanımında MAX_SEQ=6 kullanılmıştır.
Algorithm 1'in girdileri ve çıktıları
Kaynağın Algorithm 1 yapısında üç temel girdi vardır:
- new_block: ağa yayımlanan yeni aday blok.
- local_chain: ilgili node'un mevcut yerel ana zinciri.
- MAX_SEQ: tek bir madenci için izin verilen azami ardışık blok sayısı; kaynak Algorithm 1'de bu değeri 6 olarak ayarlar.
Algoritmanın çıktısı iki durumdan biridir:
- ACCEPT: blok zincire eklenir ve diğer peer'lara yayılır.
- REJECT: blok geçersiz olarak işaretlenir.
Ardışık blok sayımı adım adım nasıl yapılıyor?
- Yeni bloğun
miner_iddeğeri okunur ve \(m_{new}\) olarak tutulur. - Yerel zincirin en son bloğundan geriye doğru gidilir.
- Son blok aynı
miner_idtarafından üretildiyse sayaç artırılır. - Farklı bir madenciye ait ilk blok görüldüğünde geriye doğru tarama durur.
- Yeni blok kabul edilirse oluşacak yeni ardışık seri uzunluğu hesaplanır.
Kaynak Algorithm 1'de bu son değer:
\[ projected\_count=count+1 \]
olarak verilir.
Formül neyi hesaplar? Mevcut zincirin ucunda aynı madenciye ait kaç blok bulunduğunu saydıktan sonra yeni bloğun eklenmesi halinde oluşacak ardışık seri uzunluğunu hesaplar.
Değişkenler: count, mevcut zincir ucunda \(m_{new}\) kimliğine ait ardışık blok sayısıdır; projected_count, yeni blok eklenirse oluşacak toplam seri uzunluğudur.
Birim: Her iki büyüklük blok adedidir.
Algorithm 1'in karar kuralı:
\[ projected\_count > MAX\_SEQ \Rightarrow REJECT \]
şeklindedir.
Bu tanım ve \(MAX\_SEQ=6\) birlikte kullanılırsa aynı madencinin ilk altı ardışık bloğu eşik içinde kalır; aynı kimliğin yedinci bloğu \(projected\_count=7\) oluşturduğu için reddedilir.
Kaynakta CLR eşiğiyle ilgili neden iki farklı ifade bulunuyor?
Kaynağın Algorithm 1'i, ana metindeki “altıdan uzun seri” tanımı ve daha sonraki \(k=7\) olasılık hesabı altı bloğa izin verilip yedinci bloğun reddedildiği mantıkla uyumludur. Buna karşılık uygulama bölümünün Stage 4 açıklaması “beşten fazla ardışık blok, yani 6. blok” ifadesini kullanarak zincirin 6. blokta reddedildiğini söylemektedir. Kaynak bu iki ifadeyi uzlaştıran ayrı bir düzeltme veya kod dökümü vermediği için Verianla bu farkı sessizce gidermemektedir.
projected_count > MAX_SEQ tanımına dayanır; kaynak uygulama metnindeki 6./7. blok tutarsızlığı ayrıca belirtilmiştir.CLR Proof of Work'un yerine mi geçiyor?
Hayır. Madenciler PoW hash bulmacasını çözmeye devam eder. CLR, PoW ile geçerli bir blok üretildikten sonra bloğun veya aday fork'un kabul edilip edilmeyeceğine ilişkin ek bir filtre görevi görür. Kaynak bu nedenle CLR'nin staking, yeni bir blok ödül sistemi veya güvenilir üçüncü taraf gerektirmediğini belirtir.
CLR'nin temel güvenlik sezgisi
CLR olmadan çoğunluk hash gücüne sahip bir saldırgan uzun bir private chain üretip bunu daha sonra yayımlayabilir. CLR altında aynı kimliğin ardışık blok sayısı belirli sınırı aşarsa bu zincirin ağırlığı veya biriktirdiği PoW ne kadar büyük olursa olsun aday zincir kabul filtresine takılabilir. Bu tasarımın amacı saldırganın uzun ve kesintisiz özel zincir üretme avantajını doğrudan fork-resolution aşamasında sınırlamaktır.
CLR Bir Saldırganın Birden Fazla Kimlik Kullanmasını Engelliyor mu?
Hayır; CLR'nin tek başına adres veya madenci kimliği rotasyonunu kesin olarak engellediği gösterilmemiştir. Makale, aynı gerçek madenciye ait farklı pseudonymous adreslerin mining-pool ödeme akışları, transaction-flow analizi ve graph/entity-clustering heuristikleriyle ilişkilendirilebileceğini varsayarak çok kimlikli kaçınma stratejisini tartışmakta; ancak bu attribution katmanının gerçek Ethereum Classic üretim ağında eksiksiz ve hatasız çalıştığını deneysel olarak doğrulamamaktadır.
Kimlik çıkarımı neden CLR için kritik?
CLR yalnız görünen miner_id değerlerini birbirinden bağımsız kabul ederse bir saldırgan teorik olarak aynı fiziksel hash gücünü farklı kimlikler altında sırayla kullanmaya çalışabilir. Kaynak bu nedenle “kimlik” ile “gerçek madencilik varlığı” arasında ayrım yapar.
Yazarlar, bir madencilik havuzuna ait payout transaction'larının ve on-chain transaction-flow yapısının incelenerek birden fazla pseudonymous adresin aynı ekonomik varlığa bağlanabileceğini tartışmaktadır. Ancak bu yaklaşım çalışma içinde ayrı bir miner-attribution benchmark'ı, precision/recall metriği veya canlı ETC node uygulamasıyla test edilmemiştir.
Çalışmanın kendi güvenlik sınırı
Makalenin sonuç bölümü CLR'yi açık biçimde tamamlayıcı savunma katmanı olarak tanımlar. Çalışma, gelişmiş saldırganların koordineli pseudonymous ID kullanımı, offline key rotation ve gerçek P2P ağ gecikmeleri gibi durumların sonraki çalışmalarda ele alınması gerektiğini belirtir.
Çalışmanın Yöntemi ve Bulguları
Araştırma soruları
Çalışma iki temel araştırma sorusuna odaklanır:
- RQ1: Mevcut ETC PoW konsensüsü %51 saldırısı ve double-spending risklerine karşı ne ölçüde koruma sağlar?
- RQ2: Aynı madencinin üretebileceği ardışık blok sayısını sınırlandıran CLR, simüle edilmiş ETC ortamında %51 saldırısının uygulanabilirliğini azaltabilir mi?
BlockSim nedir?
BlockSim, blockchain ağlarının node, transaction, event, consensus ve blok propagation davranışlarını simüle etmek için kullanılan Python tabanlı açık kaynaklı bir simülasyon framework'üdür. Bu çalışmada Consensus modülü CLR kuralıyla genişletilmiş ve baseline PoW ile CLR-modified PoW aynı genel simülasyon çerçevesinde karşılaştırılmıştır.
| Bileşen | Kaynakta belirtilen görev |
|---|---|
| InputsConfig.py | Ağ büyüklüğü, madenci sayısı, block interval, difficulty target ve simulation duration gibi genel parametreleri tanımlar. |
| Node.py | Her node'un blockchain kopyasını, transaction pool'unu ve bireysel hash gücünü tanımlar. |
| Transaction.py | Transaction hash, sender, receiver, value, timestamp ve fee gibi transaction özelliklerini işler. |
| Event.py | create_block ve receive_block olaylarını temsil eder. |
| Scheduler.py | Event queue'yu kronolojik sırada çalıştırır. |
| Consensus.py | PoW konsensüsünü ve çalışma için eklenen CLR fork-resolution mantığını yürütür. |
| Incentives.py | Mining reward ve transaction fee dağıtımını simüle eder. |
| Statistics.py | Fork count, block propagation ve attack-result gibi performans çıktılarını toplar. |
| BlockCommit.py | Blok üretimi, alınması, finalization ve local-chain güncellemelerini koordine eder. |
Simülasyonun temel koşulları
| Parametre | Kaynak değeri / açıklaması |
|---|---|
| Toplam node/madenci | 100; M1–M100 |
| Başlangıç hash gücü | Her madenci için başlangıçta %1 |
| Saldırgan | M2 |
| Simülasyon süresi | 6 saat = 21.600 saniye |
| Saldırının başlama zamanı | 3.600 saniye = 1 saat |
| M2 hash gücü | Saatlik aralıklarla artırılıyor |
| Diğer madenciler | Toplam ağ hash gücünün %100 kalması için hash güçleri rastgele yeniden ayarlanıyor |
| CLR eşiği | Algorithm 1: MAX_SEQ = 6; kaynak Stage 4 metninde 6./7. blok tutarsızlığı bulunuyor |
| Baseline | Standart ETC/PoW mantığı; CLR yok |
| Modified | PoW + CLR |
Kaynak, M2'nin her saat tam olarak hangi hash-power yüzdesine çıkarıldığını tablo halinde raporlamamaktadır. Diğer 99 madencinin “rastgele” yeniden dağıtımında kullanılan random distribution ve random seed bilgileri de verilmemiştir. Bu değerler Verianla tarafından tamamlanmamıştır.
BlockSim event akışı
Başlangıçta her madenci için bir event olacak şekilde 100 event priority queue'ya eklenir. Scheduler en düşük blockTime değerine sahip olayı sırayla çıkarır ve BlockCommit.handle_event(next_event) üzerinden işler.
Kaynak iki ana event türünü tanımlar:
- create_block: Madenci yeni blok oluşturur ve blok peer'lara propagate edilir.
- receive_block: Başka bir node tarafından üretilmiş blok alınır, doğrulanır ve uygun olduğunda local blockchain'e eklenir.
Saldırı senaryosunda BlockCommit.broadcast_private_chain(event) saldırgan blok ürettiğinde veya aldığında private-chain yayınlama koşullarını değerlendirir. Private chain ağ tarafından kabul edilirse simülatör saldırıyı başarılı; tamamen reddedilirse başarısız olarak sınıflandırır.
CLR uygulamasında beş aşama
- Local Chain Validation: Blok local chain'e eklenmeden önce ardışık blok kuralı kontrol edilir.
- Global Chain Identification: Node'ların local chain uzunlukları karşılaştırılır ve en uzun aday zincirler belirlenir.
- Deterministic Tie-Breaking: Aynı uzunluktaki adaylarda son blok madencileri üzerinden
np.bincounttabanlı frequency comparison uygulanır. - Sequence Limit Enforcement: Aday zincir madenci kimliği bazında blok blok denetlenir. Kaynağın burada “6. blok” ifadesi Algorithm 1'deki “7. blok” mantığıyla tutarsızdır.
- Global Finalization and Rewards: Geçerli zincir kesinleştirilir; son blok madencisine ödül dağıtılır ve istatistikler hesaplanır.
Baseline saldırı senaryosundaki üç olası sonuç
Kaynak CLR uygulanmadan saldırgan M2 için üç olası durum tanımlar:
- Private chain yayımlanamaz: Saldırgan uzun özel zincir üretebilir ancak ağ gecikmesi, uyuşmazlık veya dürüst zincirle çatışma nedeniyle yayınlama başarısız olur.
- Private chain yayımlanır ancak yeterince uzun değildir: Özel zincir dürüst zinciri geçemediğinden ağ tarafından reddedilir.
- Başarılı %51 saldırısı: Saldırgan daha uzun private chain üretir, yayımlar ve ağ bu zinciri global chain olarak benimser.
Başarılı baseline örneğinde kaynak saldırganın 9 blokluk özel zincir oluşturduğunu ve bunun o anda dürüst zincirden daha uzun olduğu için kabul edildiğini bildirir. Bu olay simülatörde tam chain reorganization olarak kaydedilmiştir.
CLR altında 19 blokluk private chain örneği
CLR uygulanmış saldırı senaryolarından birinde saldırganın 19 blokluk private chain oluşturup yayınladığı, fakat zincirin ağ tarafından kabul edilmediği raporlanmıştır. Bu sonuç, CLR'nin değerlendirilen simülasyon mantığında uzun saldırgan zincirini yalnız uzunluğu nedeniyle otomatik olarak kabul etmek yerine sequence validation filtresine tabi tuttuğunu göstermektedir.
Tekrarlı CLR simülasyonları
| Çalıştırma | Toplam üretilen blok | Ana zincire kabul edilen blok | Saldırganın ürettiği blok | Ortalama blok süresi |
|---|---|---|---|---|
| Run 1 | 1.954 | 1.122 | 3 | 18,25 s |
| Run 2 | 1.906 | 1.091 | 2 | 16,73 s |
| Run 3 | 1.950 | 1.116 | 2 | 17,35 s |
| Run 4 | 1.936 | 1.119 | 2 | 18,29 s |
Bu dört tekrar için kaynak ortalama ± standart sapma, güven aralığı veya istatistiksel anlamlılık testi raporlamamaktadır. Dolayısıyla dört run arasındaki farklar için p değeri veya “istatistiksel olarak anlamlı” yorumu üretilemez.
Block-delay duyarlılığı, fork oranı ve yanlış pozitif reddetmeler
| Bdelay | Fork rate | False-positive rejection | Uncle rate |
|---|---|---|---|
| 0,5 s | %24,98 | %0,15 | 3,01 |
| 2,0 s | %32,33 | %0,42 | 9,39 |
| 6,0 s | %43,7 | %1,20 | 19,22 |
| 10,0 s | 49,25 | %2,85 | 25,94 |
Kaynak tablo başlığı Fork rate (%) olarak verilmiştir. 10 saniyelik satırda “49,25” değeri yüzde işareti olmadan basılmış olsa da sütun başlığı oranı yüzde olarak tanımlar. Buna karşılık Uncle rate sütununda birim veya yüzde işareti belirtilmemiştir. Bu nedenle Verianla 3,01; 9,39; 19,22 ve 25,94 değerlerine kaynakta bulunmayan bir “%” birimi eklememektedir.
Bdelay arttıkça kaynak tablosunda fork rate, false-positive rejection ve Uncle-rate sütunundaki sayısal değerlerin birlikte yükseldiği görülmektedir. Bu eğilim, CLR'nin ağ gecikmesinden bağımsız sıfır maliyetli bir güvenlik filtresi olarak yorumlanmaması gerektiğini gösterir.
Baseline PoW ile CLR'nin kaynakta raporlanan karşılaştırması
| Kriter | CLR olmadan | CLR ile | Kaynak yorumunun sınırı |
|---|---|---|---|
| M2 blok sayısı, 6 saat | 361 blok | 1 blok | Belirli simülasyon senaryosuna aittir. |
| Saldırganın ağ payı | Toplam blokların yaklaşık %50'si | Yaklaşık %1–2, dürüst madencilerle benzer | Gerçek ETC hash-pool dağılımının ölçümü değildir. |
| Mining distribution | M2 lehine güçlü biçimde çarpık | Daha dengeli | Simülatördeki miner-ID ve CLR mantığına bağlıdır. |
| En fazla blok üreten madenci | M2 = 361 | M73 = 23 | Tek karşılaştırmalı run özetidir. |
| Ortalama mining time | 16,63 s | Yaklaşık 14–17 s | Gerçek ana-ağ latency ölçümü değildir. |
| Mining-time spike | 140 s'ye kadar | 100 s'nin altında | Kaynak simülasyon çıktısına aittir. |
| Private-chain sonucu | Uzun private fork dürüst zinciri aşabiliyor | Değerlendirilen örnekte saldırgan fork'u public chain'i aşamıyor / kabul edilmiyor | Bütün olası saldırgan stratejilerini kapsamaz. |
Ardışık blok olasılığı denklemi
Kaynak, saldırganın hash-power oranını \(\alpha\) ile gösterip tek bir kimlik altında art arda \(k\) blok üretme olasılığını basitleştirilmiş biçimde:
\[ P(k)=\alpha^k \]
olarak ifade eder.
Formül neyi hesaplar? Her blok üretme olayının saldırgan tarafından kazanılma olasılığının \(\alpha\) olduğu basitleştirilmiş varsayım altında, aynı saldırganın arka arkaya \(k\) blok üretme olasılığını hesaplar.
\(\alpha\): Saldırganın toplam hash gücündeki payıdır ve boyutsuz orandır.
\(k\): Ardışık blok sayısıdır.
Matematiksel rol: \(\alpha<1\) olduğunda \(k\) arttıkça olasılık üstel olarak azalır.
Varsayım sınırı: Bu basitleştirilmiş ifade gerçek P2P propagation, difficulty değişimleri, mining-pool davranışı, zaman korelasyonu ve koordineli kimlik stratejilerinin bütün ayrıntılarını modellemez. Çalışma bunu CLR eşik mantığını açıklayan analitik sınır olarak kullanmaktadır.
51% hash gücü altında yedi ardışık blok hesabı
Kaynak \(\alpha=0,51\), \(MAX\_SEQ=6\) ve yedinci bloğun eşik aşımı olduğu varsayımıyla:
\[ P(7)=(0,51)^7 \]
ifadesini verir ve makalede:
\[ P(7)\approx0,00997 \]
değerini basar.
Kaynak-içi matematik notu: Verilen formülün doğrudan aritmetik hesabı:
\[ (0,51)^7\approx0,008974 \]
sonucunu verir. Dolayısıyla formül ile makalede basılan yaklaşık 0,00997 değeri arasında sayısal uyumsuzluk vardır. Bu fark sessizce düzeltilmemiştir. Makalenin bilimsel iddiasının yönü değişmez: yedi bağımsız ardışık blok kazanımının basitleştirilmiş olasılığı %1'in altındadır; ancak kaynakta basılan kesin yaklaşık değer aritmetik olarak tutarlı değildir.
Beş pseudonymous kimliğe bölünme hesabı
Kaynak, saldırgan toplam hash gücünü \(N\) bağımsız kimliğe eşit biçimde bölerse ve kimlikler arasında cross-address synchronization bulunmazsa şu ifadeyi verir:
\[ P_{net} = N \left( \frac{\alpha}{N} \right)^{MAX\_SEQ+1} \]
Kaynak örneğinde:
\[ N=5,\qquad \alpha=0,51,\qquad MAX\_SEQ=6 \]
olduğunda:
\[ P_{net} = 5 \left( \frac{0,51}{5} \right)^7 \approx5,72\times10^{-7} \]
değeri raporlanır.
Formülün algoritmik anlamı: Toplam hash gücünün beş ayrı kimliğe bölünmesi halinde her kimliğin yaklaşık \(\alpha/N\) payla bağımsız biçimde yedi ardışık blok üretme olasılığını ve beş kimlikten herhangi birinin bunu gerçekleştirmesini yaklaşık olarak temsil eder.
Çok önemli sınır: Kaynak bu hesabın cross-address synchronization bulunmadığı varsayımına bağlı olduğunu açıkça belirtir. Gelişmiş saldırgan farklı kimlikleri koordineli biçimde sıraya sokarsa bu basit denklem bütün saldırı olasılığını temsil etmez. Yazarların entity-clustering ihtiyacını tartışmasının nedeni de budur.
MESS, PirlGuard ve CLR arasındaki mimari fark
| Yöntem | Mimari tarz | Müdahale zamanı | Temel mantık | Kaynağın operasyonel maliyet sınıfı |
|---|---|---|---|---|
| MESS (ECIP-1100) | Reaktif / soft weighting | Fork yayımlandıktan sonra | Alternatif zincirin difficulty ağırlığını subjektif zaman skorlarıyla ölçekler. | Yüksek |
| PirlGuard (ECIP-1092) | Reaktif / penalty loop | Node synchronization sırasında | Rekabet eden blokları dinamik quarantine/penalty mantığıyla sınırlar. | Orta |
| Önerilen CLR | Proaktif / filtering | Pre-commit | MAX_SEQ sınırını aşan aynı-entity blok dizisini ledger'a girmeden önce reddetmeyi amaçlar. | Düşük |
Bu tablo yöntemlerin bütün güvenlik özelliklerini karşılaştıran bağımsız benchmark değildir. “Yüksek/orta/düşük” operasyonel maliyet sınıfları kaynak yazarlarının Table 7'deki nitel değerlendirmesidir.
Çalışmanın desteklediği sonuçlar
- Kaynak BlockSim senaryolarında CLR, aynı miner identity'nin uzun kesintisiz blok dizisi üretmesini sınırlandırmıştır.
- CLR uygulanmayan örnekte M2, 361 blok ve yaklaşık %50 block share ile dominant hale gelmiştir.
- Kaynağın karşılaştırmalı CLR örneğinde saldırgan bir blokla kalmış ve block production daha dengeli dağılmıştır.
- CLR altında değerlendirilen saldırı örneklerinde private chain ağ tarafından reddedilmiş ve simülatör %51 saldırısını başarısız olarak kaydetmiştir.
- Dört tekrarlı CLR run'ında saldırgan tarafından üretilen blok sayısı 2–3 arasında kalmıştır.
- Kaynak, CLR altında ortalama mining time'ın değerlendirilen koşullarda baseline saldırı senaryosuna göre belirgin bir gecikme cezası göstermediğini bildirmektedir.
- Bdelay yükseldikçe fork rate ve false-positive rejection değerleri artmıştır; dolayısıyla ağ gecikmesi CLR davranışı açısından önemlidir.
- Kaynak, CLR'nin MESS ve PirlGuard'dan farklı olarak pre-commit aşamasında çalışan proaktif bir filtre olduğunu savunmaktadır.
Çalışmanın desteklemediği genellemeler
- CLR'nin gerçek Ethereum Classic ana ağında %51 saldırılarını kesin olarak engellediği gösterilmemiştir.
- CLR'nin bütün saldırgan hash-power seviyelerinde, bütün network latency koşullarında veya bütün mining-pool dağılımlarında aynı performansı göstereceği kanıtlanmamıştır.
- Madenci kimliği clustering mekanizmasının gerçek ağda hatasız çalışacağı gösterilmemiştir.
- Koordineli pseudonymous identity rotation saldırılarının tamamen ortadan kaldırıldığı gösterilmemiştir.
- CLR'nin PoS veya DPoS üzerinde güvenli ve etkili olduğu deneysel olarak gösterilmemiştir; kaynak bunları gelecek çalışma olarak sunmaktadır.
- Table 4'teki dört run, istatistiksel anlamlılık veya genel saldırı başarı olasılığı hesaplamak için yeterli biçimde raporlanmış bir örneklem değildir.
- \(P(k)=\alpha^k\) denklemi gerçek ETC ağındaki bütün network ve mining dinamiklerinin tam olasılık modeli değildir.
- Kaynağın “düşük operasyonel maliyet” sınıflandırması gerçek üretim node'larında CPU, RAM, bant genişliği ve latency benchmark'ıyla doğrulanmış nicel saha maliyeti değildir.
Temel sınırlılıklar ve yeniden üretilebilirlik açıkları
Simülasyon–saha ayrımı: Çalışmanın bütün ana güvenlik sonuçları BlockSim ortamından gelmektedir. Gerçek Ethereum Classic mainnet deployment yapılmamıştır.
Eşik tutarsızlığı: Algorithm 1 ve \(P(7)\) hesabı yedinci ardışık bloğun eşik aşımı olduğu mantığıyla uyumluyken Stage 4 açıklaması 6. bloğun reddedildiğini belirtmektedir. Kaynak bu farkı çözümlememektedir.
Matematiksel yaklaşık-değer tutarsızlığı: Makalede \(0,51^7\approx0,00997\) yazılmıştır; doğrudan aritmetik sonuç yaklaşık 0,008974'tür.
Hash-power schedule ayrıntısı: M2 hash gücünün saatlik artırıldığı belirtilmekte ancak her saatteki kesin yüzdeler metinde sistematik parametre tablosu olarak raporlanmamaktadır.
Rastgelelik ayrıntısı: Diğer madencilerin hash gücünün rastgele yeniden ayarlandığı belirtilmesine rağmen random seed ve dağılım mekanizması raporlanmamıştır.
Kimlik çıkarımı: Çoklu pseudonymous kimliklerin tek madencilik varlığına bağlanması için graph analysis ve transaction-flow clustering önerilmektedir; fakat CLR değerlendirmesinin içinde ayrı bir attribution-accuracy deneyi bulunmamaktadır.
Gerçek zamanlı clustering maliyeti: Kaynak, kritik fork-resolution yolunda graph clustering çalıştırmanın ek P2P propagation latency oluşturabileceğini kabul etmekte ve bunu gelecek araştırma problemi olarak bırakmaktadır.
Data availability: Çalışma sırasında üretilen ve analiz edilen veriler kamuya açık değildir. Kaynak yalnız gerekli BlockSim yapılandırmalarının makalede açıklandığını belirtmektedir.
Uncle-rate birimi: Table 5'te Uncle-rate sütununa ait değerler verilmiş ancak sütun başlığında yüzde veya başka bir birim belirtilmemiştir.
Gelecek çalışma alanları
Kaynak sonraki çalışmalar için miner-attribution yöntemlerinin geliştirilmesini, entity clustering'in gerçek ağ koşullarında daha güvenilir hale getirilmesini ve CLR'nin başka blockchain ortamları ile consensus architectures üzerinde değerlendirilmesini önermektedir.
PoS ortamında benzer prensibin validator rotation constraint biçiminde, DPoS ortamında ise tek delegate veya coordinated delegate grubunun kesintisiz block proposal kontrolünü sınırlandıran bir yaklaşım olarak incelenebileceği tartışılmaktadır. Bunlar bu çalışmanın doğrulanmış sonuçları değildir; kaynakta açık biçimde gelecek araştırma yönü olarak sunulmaktadır.
Kaynak ve Yöntem Notu
Özgün çalışma: Consensus level restriction as a defense against the 51% attacks in ethereum classic: a simulation-based evaluation
Yazarlar: Tasnin Khan; Mohammad Khaled Sohel.
Yazar sırası: Kaynak yayındaki sıra aynen korunmuştur.
Eş katkı: Kaynak makalede eş birinci yazarlık/eş katkı beyanı raporlanmamaktadır.
Corresponding author: Tasnin Khan.
Kurum: Daffodil International University, Dhaka, Bangladesh.
Dergi: Peer-to-Peer Networking and Applications.
Yayınevi: Springer Nature.
Cilt / makale numarası: Volume 19, Article 122.
DOI: 10.1007/s12083-026-02274-y.
Resmî bağlantı: https://doi.org/10.1007/s12083-026-02274-y
Gönderim tarihi: 23 Kasım 2025.
Kabul tarihi: 30 Haziran 2026.
Çevrimiçi yayın tarihi: 27 Temmuz 2026.
Kaynak türü: Research article; blockchain güvenliği ve konsensüs mekanizmasına ilişkin simülasyon tabanlı araştırma.
Hakemlik durumu: Hakemli dergide yayımlanmış version-of-record araştırma makalesidir.
Açık erişim: Evet.
Lisans: Creative Commons Attribution-NonCommercial-NoDerivatives 4.0 International (CC BY-NC-ND 4.0). ND koşulu nedeniyle kaynak makalenin özgün şekilleri Verianla içinde uyarlanmış görseller olarak kullanılmamıştır. Makale içindeki CLR SVG'si kaynak görselin yeniden çizimi değil; Algorithm 1'de tanımlanan olgusal karar mantığının bağımsız Verianla sunumudur.
Finansman: Yazarlar çalışmanın dış finansman almadığını bildirmiştir.
Veri erişilebilirliği: Çalışma sırasında üretilen ve analiz edilen veriler kamuya açık değildir. Deneyler BlockSim simulation framework ile yürütülmüş ve gerekli yapılandırmaların makalede açıklandığı belirtilmiştir.
Çıkar çatışması: Yazarlar competing interest bulunmadığını beyan etmiştir.
Yazar katkıları: Tasnin Khan: Conceptualization, Methodology, Application, Investigation, Data curation, Visualization, Formal analysis, Writing – original draft, Writing – review & editing. Mohammad Khaled Sohel: Supervision, Writing – review & editing, Project administration.
Temel bilimsel sınır: CLR'nin güvenlik etkisi BlockSim simülasyonunda değerlendirilmiştir. Gerçek ETC ana ağında production deployment, canlı mining-pool attribution veya kontrollü gerçek saldırı testi yapılmamıştır. Bu nedenle kaynak sonuçları “CLR gerçek ETC ağında %51 saldırılarını kesin engeller” biçiminde yorumlanmamalıdır.
Kaynak-içi tutarsızlık 1 — eşik: Algorithm 1 ve ana yöntem açıklaması MAX_SEQ=6 için yalnız projected_count > 6 olduğunda, yani 7. ardışık blokta reddetme mantığını verir. Stage 4 açıklaması ise 6. ardışık blokta zinciri geçersiz saydığını belirtmektedir. Kaynak bu farkı çözmemektedir.
Kaynak-içi tutarsızlık 2 — olasılık: Kaynak \(P(7)=(0,51)^7\approx0,00997\) yazmaktadır. Verilen formülün doğrudan aritmetik sonucu yaklaşık \(0,008974\)'tür. Verianla kaynakta basılan değeri sessizce değiştirmemiş, farkı açıkça işaretlemiştir.
Raporlanmayan yeniden üretilebilirlik ayrıntıları: M2'nin saatlik hash-power yüzdelerinin tam serisi, random hash-power redistribution için seed ve dağılım parametreleri ve miner-entity clustering mekanizmasının ayrı doğruluk metrikleri kaynakta raporlanmamaktadır.
Bir yorum bırakın
E-posta adresiniz yayınlanmayacaktır. Gerekli alanlar * ile işaretlenmiştir