


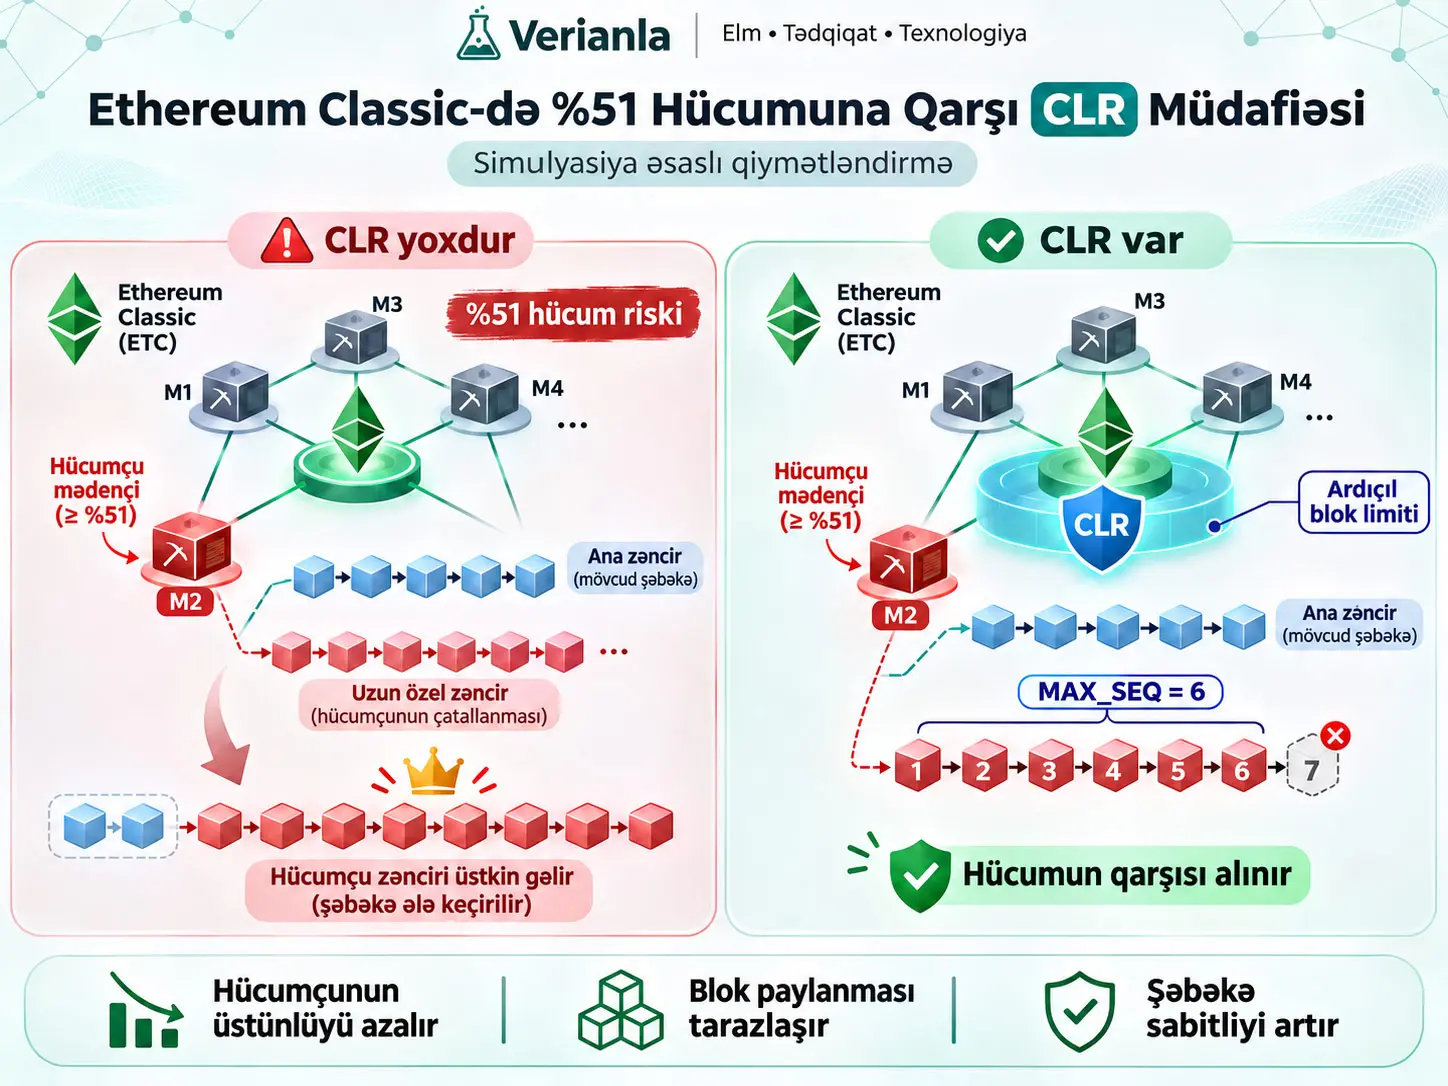
Konsensus Səviyyəli Məhdudiyyət (Consensus-Level Restriction, CLR), Ethereum Classic (ETC) kimi Proof of Work (PoW) əsaslı blokçeyndə eyni mədənçinin bir fork üzərində ardıcıl istehsal etdiyi blokların sayını məhdudlaşdıraraq uzun özəl zəncirlərin qəbulunu çətinləşdirməyi hədəfləyən əlavə blok-qəbul qaydasıdır. Tasnin Khan və Mohammad Khaled Sohel tərəfindən təklif edilən CLR PoW mədənçiliyini və ya blok mükafatını dəyişmir; etibarlı PoW yaradıldıqdan sonra namizəd zəncirin son bloklarının eyni mədənçi kimliyindən gəlib-gəlmədiyini yoxlayan ikinci konsensus filtri əlavə edir. Tədqiqat real Ethereum Classic əsas şəbəkəsində aparılmış sahə təcrübəsi deyil, Python əsaslı BlockSim simulyatorunda həyata keçirilmiş simulyasiya qiymətləndirməsidir.
Simulyasiyada 100 mədənçi istifadə edilib, başlanğıcda hər mədənçiyə ümumi hash gücünün %1-i verilib və hücumçu kimi seçilən M2 mədənçisinin hash gücü altı saatlıq təcrübə boyunca saatlıq intervallarla artırılıb. CLR tətbiq edilməyən uğurlu hücum nümunəsində M2-nin altı saat ərzində 361 blok istehsal etdiyi və şəbəkə blok istehsalının təxminən %50-sinə nəzarət etdiyi bildirilib. CLR tətbiq edilən müqayisəli ssenaridə həmin hücumçu yalnız bir blokla təmsil olunub, ən çox blok istehsal edən mədənçi M73 olub və 23 blok istehsal edib. Mənbə orta mədənçilik vaxtının baseline hücum nümunəsində 16,63 saniyə, CLR altında təxminən 14–17 saniyə olduğunu; mədənçilik vaxtı sıçrayışlarının 140 saniyəyə qədər yüksəldiyi halda CLR altında 100 saniyədən aşağı qaldığını bildirir.
Dörd təkrarlı CLR simulyasiyasında ümumi istehsal olunan blok sayı 1.906–1.954, əsas zəncirə qəbul edilən blok sayı 1.091–1.122 və hücumçunun istehsal etdiyi blok sayı 2–3 aralığında bildirilib. Orta blok vaxtı 16,73–18,29 saniyə arasındadır. Bu təkrarlı iş Table 6-dakı tək müqayisəli ssenaridə bildirilən “hücumçu 1 blok” dəyəri ilə eyni təcrübə nəticəsi kimi qarışdırılmamalıdır; mənbə bunları ayrı nəticə xülasələri kimi təqdim edir.
Tədqiqatın ən mühüm şərh məhdudiyyəti mədənçi kimliyidir. Eyni fiziki və ya təşkilati mədənçi müxtəlif pseudonymous kimliklərdən istifadə etdikdə CLR yalnız ünvan ardıcıllığına baxmaqla etibarlı işləyə bilməz. Müəlliflər bu problemi mining-pool ünvanları, transaction-flow analizi və entity-clustering heuristikaları ilə eyni mədənçiyə aid kimliklərin birləşdirilməsi fərziyyəsi üzərindən müzakirə edirlər. Bu kimlik çıxarma qatı real ETC istehsal şəbəkəsində tədqiqat çərçivəsində tətbiq və təsdiq edilməyib. Buna görə CLR, müəlliflərin nəticə bölməsində də qeyd etdiyi kimi, bütün %51 hücum növlərini həll edən tam təhlükəsizlik mexanizmi deyil, tamamlayıcı müdafiə qatı kimi şərh edilməlidir.
Ethereum Classic-də %51 Hücumu Nədir?
Ethereum Classic-də %51 hücumu, bir mədənçi və ya koordinasiyalı mədənçi qrupunun şəbəkənin hash gücünün çoxluğunu ələ keçirərək dürüst zəncirdən daha çox iş toplayan özəl alternativ zəncir yarada bilməsi və bu zənciri yayımladıqda zəncirin yenidən təşkilinə səbəb ola bilməsi riskidir; hücumçu bu mexanizmdən daha əvvəl baş vermiş əməliyyatları geri çevirməyə və ya ikiqat xərcləmə etməyə çalışmaq üçün istifadə edə bilər.
Hash gücü nə deməkdir?
Hash gücü, Proof of Work mədənçilərinin kriptoqrafik hash tapmacasını həll etmək üçün istifadə etdiyi hesablama gücünün şəbəkədəki payını ifadə edir. Mədənçinin hash gücü artdıqca növbəti bloku istehsal etmə ehtimalı da ümumən artır. Tədqiqatın hücum modeli çoxluq hash gücünə çatan M2 mədənçisinin dürüst zəncirdən gizli şəkildə ayrılan bir private chain yaratmasını araşdırır.
Fork və zəncirin yenidən təşkili nədir?
Fork, blokçeynin eyni keçmiş blokdan sonra birdən çox namizəd davam zəncirinə ayrılmasıdır. PoW sistemində namizəd zəncirlər arasında seçim edilərkən toplanmış iş nəzərə alınır. Hücumçu özəl zəncirini dürüst zəncirdən daha üstün hala gətirib sonra yayımlayarsa, şəbəkə daha əvvəl qəbul etdiyi blokların bir hissəsindən imtina edib başqa zəncirə keçə bilər. Bu hadisəyə chain reorganization və ya qısaca reorg deyilir.
İkiqat xərcləmə niyə bu hücumla əlaqəlidir?
Double-spending və ya ikiqat xərcləmə, eyni iqtisadi aktivin əvvəlcə bir əməliyyatda xərclənmiş kimi göstərilməsi, sonra isə zəncir tarixçəsi dəyişdirilərək hücumçunun həmin aktiv üzərində yenidən nəzarət əldə etməyə çalışmasıdır. Özəl zəncir hücumu uğurlu olduqda dürüst zəncirdə olan əvvəlki əməliyyatlar yeni qəbul edilən zəncirdə olmaya bilər. Tədqiqatın təhlükəsizlik məqsədi uzun özəl zəncirin şəbəkə tərəfindən qəbul edilməsini çətinləşdirərək belə yenidən təşkil cəhdlərinin həyata keçirilə bilməsini azaltmaqdır.
Ethereum Classic niyə tədqiqatın nümunə şəbəkəsi kimi seçilib?
Tədqiqat Ethereum Classic-i PoW istifadə edən və keçmişdə mühüm zəncir yenidən təşkil hadisələri yaşamış nümunə şəbəkə kimi nəzərdən keçirir. Mənbənin fon cədvəlində 2019-cu ilin yanvarındakı ETC %51 hücumunda təxminən 1,1 milyon ABŞ dolları dəyərində ETC-nin saxta şəkildə xərcləndiyi, 2020-ci ilin avqustundakı dərin reorganizasiya hadisələrində isə təxminən 1,68 milyon ABŞ dolları dəyərində ETC-nin ikiqat xərcləndiyi bildirilir. Bu tarixi hadisələr yeni təcrübə məlumatı deyil; məqalənin CLR yanaşmasını əsaslandırmaq üçün istifadə etdiyi ədəbiyyat və hadisə fonudur.
Konsensus Səviyyəli Məhdudiyyət (CLR) Necə İşləyir?
Konsensus Səviyyəli Məhdudiyyət (CLR), yeni blok gəldikdə blok istehsalçısının kimliyini zəncirin ən son blokları ilə müqayisə edən və yeni blok qəbul edilərsə eyni mədənçinin ardıcıl blok sayı müəyyən edilmiş MAX_SEQ həddini aşacaqsa bloku rədd edən əlavə PoW qəbul filtridir; məqalənin Algorithm 1 tərifində MAX_SEQ=6 istifadə olunub.
Algorithm 1-in girişləri və çıxışları
Mənbənin Algorithm 1 strukturunda üç əsas giriş var:
- new_block: şəbəkəyə yayımlanan yeni namizəd blok.
- local_chain: müvafiq node-un mövcud yerli əsas zənciri.
- MAX_SEQ: tək mədənçi üçün icazə verilən maksimum ardıcıl blok sayı; mənbə Algorithm 1-də bu dəyəri 6 olaraq təyin edir.
Alqoritmin çıxışı iki vəziyyətdən biridir:
- ACCEPT: blok zəncirə əlavə edilir və digər peer-lərə yayılır.
- REJECT: blok etibarsız kimi işarələnir.
Ardıcıl blokların sayı addım-addım necə hesablanır?
- Yeni blokun
miner_iddəyəri oxunur və \(m_{new}\) kimi saxlanılır. - Yerli zəncirin ən son blokundan geriyə doğru gedilir.
- Son blok eyni
miner_idtərəfindən istehsal edilibsə sayğac artırılır. - Başqa mədənçiyə aid ilk blok görünəndə geriyə tarama dayanır.
- Yeni blok qəbul edilərsə yaranacaq yeni ardıcıl sıra uzunluğu hesablanır.
Mənbə Algorithm 1-də bu son dəyəri:
\[ projected\_count=count+1 \]
kimi verir.
Düstur nəyi hesablayır? Mövcud zəncirin ucunda eyni mədənçiyə aid neçə blok olduğunu saydıqdan sonra yeni blok əlavə edilərsə yaranacaq ardıcıl sıra uzunluğunu hesablayır.
Dəyişənlər: count, mövcud zəncir ucunda \(m_{new}\) kimliyinə aid ardıcıl blok sayıdır; projected_count, yeni blok əlavə edilərsə yaranacaq ümumi sıra uzunluğudur.
Vahid: Hər iki kəmiyyət blok sayıdır.
Algorithm 1-in qərar qaydası:
\[ projected\_count > MAX\_SEQ \Rightarrow REJECT \]
şəklindədir.
Bu tərif və \(MAX\_SEQ=6\) birlikdə istifadə edilərsə eyni mədənçinin ilk altı ardıcıl bloku hədd daxilində qalır; eyni kimliyin yeddinci bloku \(projected\_count=7\) yaratdığı üçün rədd edilir.
Mənbədə CLR həddi ilə bağlı niyə iki fərqli ifadə var?
Mənbənin Algorithm 1-i, əsas mətndəki “altıdan uzun sıra” tərifi və sonrakı \(k=7\) ehtimal hesabı altı bloka icazə verilib yeddinci blokun rədd edildiyi məntiqlə uyğundur. Buna qarşılıq tətbiq bölməsinin Stage 4 izahı “beşdən çox ardıcıl blok, yəni 6-cı blok” ifadəsini işlədərək zəncirin 6-cı blokda rədd edildiyini bildirir. Mənbə bu iki ifadəni uzlaşdıran ayrıca düzəliş və ya kod çıxarışı vermədiyi üçün Verianla bu fərqi səssizcə aradan qaldırmır.
projected_count > MAX_SEQ tərifinə əsaslanır; mənbənin tətbiq mətnindəki 6./7. blok uyğunsuzluğu ayrıca qeyd edilib.CLR Proof of Work-un yerini tuturmu?
Xeyr. Mədənçilər PoW hash tapmacasını həll etməyə davam edirlər. CLR, PoW ilə etibarlı blok istehsal edildikdən sonra blokun və ya namizəd fork-un qəbul edilib-edilməməsinə dair əlavə filtr rolunu oynayır. Mənbə buna görə CLR-nin staking, yeni blok mükafatı sistemi və ya etibarlı üçüncü tərəf tələb etmədiyini bildirir.
CLR-nin əsas təhlükəsizlik intuisiyası
CLR olmadan çoxluq hash gücünə sahib hücumçu uzun private chain yaradıb onu daha sonra yayımlaya bilər. CLR altında eyni kimliyin ardıcıl blok sayı müəyyən həddi aşarsa, həmin zəncirin çəkisi və ya topladığı PoW nə qədər böyük olsa da, namizəd zəncir qəbul filtrinə ilişə bilər. Bu dizaynın məqsədi hücumçunun uzun və fasiləsiz özəl zəncir yaratma üstünlüyünü birbaşa fork-resolution mərhələsində məhdudlaşdırmaqdır.
CLR Hücumçunun Birdən Çox Kimlikdən İstifadəsini Əngəlləyirmi?
Xeyr; CLR-nin təkbaşına ünvan və ya mədənçi kimliyi rotasiyasını qəti şəkildə əngəllədiyi göstərilməyib. Məqalə eyni real mədənçiyə aid müxtəlif pseudonymous ünvanların mining-pool ödəniş axınları, transaction-flow analizi və graph/entity-clustering heuristikaları ilə əlaqələndirilə biləcəyini fərz edərək çoxkimlikli yayınma strategiyasını müzakirə edir; lakin bu attribution qatının real Ethereum Classic istehsal şəbəkəsində tam və səhvsiz işlədiyini eksperimental olaraq təsdiqləmir.
Kimlik çıxarılması CLR üçün niyə kritikdir?
CLR yalnız görünən miner_id dəyərlərini bir-birindən müstəqil qəbul edərsə, hücumçu nəzəri olaraq eyni fiziki hash gücünü müxtəlif kimliklər altında növbə ilə istifadə etməyə çalışa bilər. Buna görə mənbə “kimlik” ilə “real mədənçilik varlığı” arasında fərq qoyur.
Müəlliflər mining pool-a aid payout transaction-larının və on-chain transaction-flow strukturunun araşdırılması ilə bir neçə pseudonymous ünvanın eyni iqtisadi varlığa bağlana biləcəyini müzakirə edirlər. Lakin bu yanaşma tədqiqat daxilində ayrıca miner-attribution benchmark-ı, precision/recall metriyi və ya canlı ETC node tətbiqi ilə sınaqdan keçirilməyib.
Tədqiqatın öz təhlükəsizlik sərhədi
Məqalənin nəticə bölməsi CLR-ni açıq şəkildə tamamlayıcı müdafiə qatı kimi təsvir edir. Tədqiqat inkişaf etmiş hücumçuların koordinasiyalı pseudonymous ID istifadəsi, offline key rotation və real P2P şəbəkə gecikmələri kimi halların gələcək işlərdə araşdırılmalı olduğunu bildirir.
Tədqiqatın Metodu və Nəticələri
Tədqiqat sualları
Tədqiqat iki əsas tədqiqat sualına yönəlir:
- RQ1: Mövcud ETC PoW konsensusu %51 hücumu və double-spending risklərinə qarşı nə dərəcədə qoruma təmin edir?
- RQ2: Eyni mədənçinin istehsal edə biləcəyi ardıcıl blok sayını məhdudlaşdıran CLR simulyasiya edilmiş ETC mühitində %51 hücumunun həyata keçirilə bilməsini azalda bilərmi?
BlockSim nədir?
BlockSim, blokçeyn şəbəkələrinin node, transaction, event, consensus və blok propagation davranışlarını simulyasiya etmək üçün istifadə olunan Python əsaslı açıq mənbəli simulyasiya framework-üdür. Bu tədqiqatda Consensus modulu CLR qaydası ilə genişləndirilib və baseline PoW ilə CLR-modified PoW eyni ümumi simulyasiya çərçivəsində müqayisə edilib.
| Komponent | Mənbədə göstərilən vəzifə |
|---|---|
| InputsConfig.py | Şəbəkə ölçüsü, mədənçi sayı, block interval, difficulty target və simulation duration kimi ümumi parametrləri müəyyən edir. |
| Node.py | Hər node-un blockchain nüsxəsini, transaction pool-unu və fərdi hash gücünü müəyyən edir. |
| Transaction.py | Transaction hash, sender, receiver, value, timestamp və fee kimi transaction xüsusiyyətlərini emal edir. |
| Event.py | create_block və receive_block hadisələrini təmsil edir. |
| Scheduler.py | Event queue-nu xronoloji ardıcıllıqla işlədir. |
| Consensus.py | PoW konsensusunu və tədqiqat üçün əlavə edilən CLR fork-resolution məntiqini icra edir. |
| Incentives.py | Mining reward və transaction fee paylanmasını simulyasiya edir. |
| Statistics.py | Fork count, block propagation və attack-result kimi performans nəticələrini toplayır. |
| BlockCommit.py | Blok istehsalını, qəbulunu, finalization və local-chain yenilənmələrini koordinasiya edir. |
Simulyasiyanın əsas şərtləri
| Parametr | Mənbə dəyəri / izahı |
|---|---|
| Ümumi node/mədənçi | 100; M1–M100 |
| Başlanğıc hash gücü | Başlanğıcda hər mədənçi üçün %1 |
| Hücumçu | M2 |
| Simulyasiya müddəti | 6 saat = 21.600 saniyə |
| Hücumun başlama vaxtı | 3.600 saniyə = 1 saat |
| M2 hash gücü | Saatlıq intervallarla artırılır |
| Digər mədənçilər | Ümumi şəbəkə hash gücünün %100 qalması üçün hash gücləri təsadüfi şəkildə yenidən tənzimlənir |
| CLR həddi | Algorithm 1: MAX_SEQ = 6; mənbənin Stage 4 mətnində 6./7. blok uyğunsuzluğu var |
| Baseline | Standart ETC/PoW məntiqi; CLR yoxdur |
| Modified | PoW + CLR |
Mənbə M2-nin hər saat dəqiq hansı hash-power faizinə qaldırıldığını cədvəl şəklində bildirmir. Digər 99 mədənçinin “təsadüfi” yenidən paylanmasında istifadə olunan random distribution və random seed məlumatları da verilməyib. Bu dəyərlər Verianla tərəfindən tamamlanmayıb.
BlockSim event axını
Başlanğıcda hər mədənçi üçün bir event olmaqla 100 event priority queue-ya əlavə edilir. Scheduler ən aşağı blockTime dəyərinə sahib hadisəni ardıcıllıqla çıxarır və BlockCommit.handle_event(next_event) vasitəsilə emal edir.
Mənbə iki əsas event növünü müəyyən edir:
- create_block: Mədənçi yeni blok yaradır və blok peer-lərə propagate edilir.
- receive_block: Başqa node tərəfindən yaradılmış blok alınır, doğrulanır və uyğun olduqda local blockchain-ə əlavə edilir.
Hücum ssenarisində BlockCommit.broadcast_private_chain(event) hücumçu blok istehsal etdikdə və ya qəbul etdikdə private-chain yayımlama şərtlərini qiymətləndirir. Private chain şəbəkə tərəfindən qəbul edilərsə simulyator hücumu uğurlu; tamamilə rədd edilərsə uğursuz kimi təsnif edir.
CLR tətbiqində beş mərhələ
- Local Chain Validation: Blok local chain-ə əlavə edilməzdən əvvəl ardıcıl blok qaydası yoxlanılır.
- Global Chain Identification: Node-ların local chain uzunluqları müqayisə edilir və ən uzun namizəd zəncirlər müəyyən olunur.
- Deterministic Tie-Breaking: Eyni uzunluqdakı namizədlərdə son blok mədənçiləri üzərindən
np.bincountəsaslı frequency comparison tətbiq edilir. - Sequence Limit Enforcement: Namizəd zəncir mədənçi kimliyi əsasında blok-blok yoxlanılır. Mənbənin buradakı “6-cı blok” ifadəsi Algorithm 1-dəki “7-ci blok” məntiqi ilə uyğunsuzdur.
- Global Finalization and Rewards: Etibarlı zəncir yekunlaşdırılır; son blok mədənçisinə mükafat paylanır və statistika hesablanır.
Baseline hücum ssenarisində üç mümkün nəticə
Mənbə CLR tətbiq olunmadan hücumçu M2 üçün üç mümkün hal müəyyən edir:
- Private chain yayımlana bilmir: Hücumçu uzun özəl zəncir yarada bilər, lakin şəbəkə gecikməsi, uyğunsuzluq və ya dürüst zəncirlə toqquşma səbəbindən yayım uğursuz olur.
- Private chain yayımlanır, lakin kifayət qədər uzun deyil: Özəl zəncir dürüst zənciri keçə bilmədiyi üçün şəbəkə tərəfindən rədd edilir.
- Uğurlu %51 hücumu: Hücumçu daha uzun private chain yaradır, yayımlayır və şəbəkə bu zənciri global chain kimi qəbul edir.
Uğurlu baseline nümunəsində mənbə hücumçunun 9 blokluq özəl zəncir yaratdığını və həmin anda dürüst zəncirdən daha uzun olduğu üçün qəbul edildiyini bildirir. Bu hadisə simulyatorda tam chain reorganization kimi qeydə alınıb.
CLR altında 19 blokluq private chain nümunəsi
CLR tətbiq edilmiş hücum ssenarilərindən birində hücumçunun 19 blokluq private chain yaradıb yayımladığı, lakin zəncirin şəbəkə tərəfindən qəbul edilmədiyi bildirilib. Bu nəticə qiymətləndirilən simulyasiya məntiqində CLR-nin uzun hücumçu zəncirini yalnız uzunluğuna görə avtomatik qəbul etmək əvəzinə sequence validation filtrinə tabe etdiyini göstərir.
Təkrarlı CLR simulyasiyaları
| İcra | Ümumi istehsal olunan blok | Əsas zəncirə qəbul edilən blok | Hücumçunun istehsal etdiyi blok | Orta blok vaxtı |
|---|---|---|---|---|
| Run 1 | 1.954 | 1.122 | 3 | 18,25 s |
| Run 2 | 1.906 | 1.091 | 2 | 16,73 s |
| Run 3 | 1.950 | 1.116 | 2 | 17,35 s |
| Run 4 | 1.936 | 1.119 | 2 | 18,29 s |
Bu dörd təkrar üçün mənbə orta ± standart sapma, etibar intervalı və ya statistik əhəmiyyət testi bildirmir. Buna görə dörd run arasındakı fərqlər üçün p dəyəri və ya “statistik olaraq əhəmiyyətli” şərhi yaradıla bilməz.
Block-delay həssaslığı, fork nisbəti və yanlış-müsbət rəddlər
| Bdelay | Fork rate | False-positive rejection | Uncle rate |
|---|---|---|---|
| 0,5 s | %24,98 | %0,15 | 3,01 |
| 2,0 s | %32,33 | %0,42 | 9,39 |
| 6,0 s | %43,7 | %1,20 | 19,22 |
| 10,0 s | 49,25 | %2,85 | 25,94 |
Mənbənin cədvəl başlığı Fork rate (%) kimi verilib. 10 saniyəlik sətirdə “49,25” dəyəri faiz işarəsi olmadan çap olunsa da, sütun başlığı nisbəti faiz kimi müəyyən edir. Bunun əksinə olaraq Uncle rate sütununda vahid və ya faiz işarəsi göstərilməyib. Buna görə Verianla 3,01; 9,39; 19,22 və 25,94 dəyərlərinə mənbədə olmayan “%” vahidi əlavə etmir.
Bdelay artdıqca mənbə cədvəlində fork rate, false-positive rejection və Uncle-rate sütunundakı ədədi dəyərlərin birlikdə yüksəldiyi görünür. Bu meyl CLR-nin şəbəkə gecikməsindən asılı olmayan sıfır xərcli təhlükəsizlik filtri kimi şərh edilməməli olduğunu göstərir.
Baseline PoW ilə CLR-nin mənbədə bildirilən müqayisəsi
| Meyar | CLR olmadan | CLR ilə | Mənbə şərhinin sərhədi |
|---|---|---|---|
| M2 blok sayı, 6 saat | 361 blok | 1 blok | Müəyyən simulyasiya ssenarisinə aiddir. |
| Hücumçunun şəbəkə payı | Ümumi blokların təxminən %50-si | Təxminən %1–2, dürüst mədənçilərlə oxşar | Real ETC hash-pool paylanmasının ölçümü deyil. |
| Mining distribution | M2 lehinə güclü şəkildə əyilmiş | Daha balanslı | Simulyatordakı miner-ID və CLR məntiqindən asılıdır. |
| Ən çox blok istehsal edən mədənçi | M2 = 361 | M73 = 23 | Tək müqayisəli run xülasəsidir. |
| Orta mining time | 16,63 s | Təxminən 14–17 s | Real əsas-şəbəkə latency ölçümü deyil. |
| Mining-time spike | 140 s-yə qədər | 100 s-dən aşağı | Mənbənin simulyasiya çıxışına aiddir. |
| Private-chain nəticəsi | Uzun private fork dürüst zənciri keçə bilir | Qiymətləndirilən nümunədə hücumçu fork-u public chain-i keçmir / qəbul edilmir | Bütün mümkün hücumçu strategiyalarını əhatə etmir. |
Ardıcıl blok ehtimalı tənliyi
Mənbə hücumçunun hash-power nisbətini \(\alpha\) ilə göstərərək tək kimlik altında ardıcıl \(k\) blok istehsal etmə ehtimalını sadələşdirilmiş şəkildə:
\[ P(k)=\alpha^k \]
kimi ifadə edir.
Düstur nəyi hesablayır? Hər blok istehsalı hadisəsinin hücumçu tərəfindən qazanılma ehtimalının \(\alpha\) olduğu sadələşdirilmiş fərziyyə altında eyni hücumçunun ard-arda \(k\) blok istehsal etmə ehtimalını hesablayır.
\(\alpha\): Hücumçunun ümumi hash gücündəki payıdır və ölçüsüz nisbətdir.
\(k\): Ardıcıl blok sayıdır.
Riyazi rol: \(\alpha<1\) olduqda \(k\) artdıqca ehtimal eksponensial şəkildə azalır.
Fərziyyənin sərhədi: Bu sadələşdirilmiş ifadə real P2P propagation, difficulty dəyişiklikləri, mining-pool davranışı, zaman korrelyasiyası və koordinasiyalı kimlik strategiyalarının bütün təfərrüatlarını modelləşdirmir. Tədqiqat bunu CLR hədd məntiqini izah edən analitik sərhəd kimi istifadə edir.
51% hash gücü altında yeddi ardıcıl blok hesabı
Mənbə \(\alpha=0,51\), \(MAX\_SEQ=6\) və yeddinci blokun həddi aşdığı fərziyyəsi ilə:
\[ P(7)=(0,51)^7 \]
ifadəsini verir və məqalədə:
\[ P(7)\approx0,00997 \]
dəyərini çap edir.
Mənbədaxili riyazi qeyd: Verilmiş düsturun birbaşa arifmetik hesabı:
\[ (0,51)^7\approx0,008974 \]
nəticəsini verir. Beləliklə düstur ilə məqalədə çap olunan təxminən 0,00997 dəyəri arasında ədədi uyğunsuzluq var. Bu fərq səssizcə düzəldilməyib. Məqalənin elmi iddiasının istiqaməti dəyişmir: yeddi müstəqil ardıcıl blok qazanımının sadələşdirilmiş ehtimalı %1-dən aşağıdır; lakin mənbədə verilən dəqiq təxmini dəyər arifmetik baxımdan uyğun deyil.
Beş pseudonymous kimliyə bölünmə hesabı
Mənbə hücumçu ümumi hash gücünü \(N\) müstəqil kimliyə bərabər bölərsə və kimliklər arasında cross-address synchronization olmazsa aşağıdakı ifadəni verir:
\[ P_{net} = N \left( \frac{\alpha}{N} \right)^{MAX\_SEQ+1} \]
Mənbə nümunəsində:
\[ N=5,\qquad \alpha=0,51,\qquad MAX\_SEQ=6 \]
olduqda:
\[ P_{net} = 5 \left( \frac{0,51}{5} \right)^7 \approx5,72\times10^{-7} \]
dəyəri bildirilir.
Düsturun alqoritmik mənası: Ümumi hash gücü beş ayrı kimliyə bölündükdə hər kimliyin təxminən \(\alpha/N\) payla müstəqil şəkildə yeddi ardıcıl blok istehsal etmə ehtimalını və beş kimlikdən hər hansı birinin bunu reallaşdırmasını təxmini təmsil edir.
Çox mühüm sərhəd: Mənbə bu hesabın cross-address synchronization olmadığı fərziyyəsinə bağlı olduğunu açıq şəkildə bildirir. İnkişaf etmiş hücumçu müxtəlif kimlikləri koordinasiyalı şəkildə növbəyə qoyarsa bu sadə tənlik bütün hücum ehtimalını təmsil etmir. Müəlliflərin entity-clustering ehtiyacını müzakirə etməsinin səbəbi də budur.
MESS, PirlGuard və CLR arasındakı memarlıq fərqi
| Metod | Memarlıq üslubu | Müdaxilə vaxtı | Əsas məntiq | Mənbənin əməliyyat xərci sinfi |
|---|---|---|---|---|
| MESS (ECIP-1100) | Reaktiv / soft weighting | Fork yayımlandıqdan sonra | Alternativ zəncirin difficulty çəkisini subyektiv zaman skorları ilə miqyaslayır. | Yüksək |
| PirlGuard (ECIP-1092) | Reaktiv / penalty loop | Node synchronization zamanı | Rəqabət aparan blokları dinamik quarantine/penalty məntiqi ilə məhdudlaşdırır. | Orta |
| Təklif olunan CLR | Proaktiv / filtering | Pre-commit | MAX_SEQ həddini aşan eyni-entity blok ardıcıllığını ledger-a daxil olmadan əvvəl rədd etməyi hədəfləyir. | Aşağı |
Bu cədvəl metodların bütün təhlükəsizlik xüsusiyyətlərini müqayisə edən müstəqil benchmark deyil. “Yüksək/orta/aşağı” əməliyyat xərci sinifləri mənbə müəlliflərinin Table 7-dəki keyfiyyət qiymətləndirməsidir.
Tədqiqatın dəstəklədiyi nəticələr
- Mənbənin BlockSim ssenarilərində CLR eyni miner identity-nin uzun fasiləsiz blok ardıcıllığı istehsal etməsini məhdudlaşdırıb.
- CLR tətbiq olunmayan nümunədə M2 361 blok və təxminən %50 block share ilə dominant hala gəlib.
- Mənbənin müqayisəli CLR nümunəsində hücumçu bir blokla qalıb və block production daha balanslı paylanıb.
- CLR altında qiymətləndirilən hücum nümunələrində private chain şəbəkə tərəfindən rədd edilib və simulyator %51 hücumunu uğursuz kimi qeydə alıb.
- Dörd təkrarlı CLR run-ında hücumçunun istehsal etdiyi blok sayı 2–3 aralığında qalıb.
- Mənbə CLR altında orta mining time-ın qiymətləndirilən şərtlərdə baseline hücum ssenarisinə nisbətən nəzərəçarpan gecikmə cəzası göstərmədiyini bildirir.
- Bdelay yüksəldikcə fork rate və false-positive rejection dəyərləri artıb; buna görə şəbəkə gecikməsi CLR davranışı baxımından vacibdir.
- Mənbə CLR-nin MESS və PirlGuard-dan fərqli olaraq pre-commit mərhələsində işləyən proaktiv filtr olduğunu müdafiə edir.
Tədqiqatın dəstəkləmədiyi ümumiləşdirmələr
- CLR-nin real Ethereum Classic əsas şəbəkəsində %51 hücumlarını qəti şəkildə əngəllədiyi göstərilməyib.
- CLR-nin bütün hücumçu hash-power səviyyələrində, bütün network latency şərtlərində və ya bütün mining-pool paylanmalarında eyni performansı göstərəcəyi sübut edilməyib.
- Mədənçi kimliyi clustering mexanizminin real şəbəkədə səhvsiz işləyəcəyi göstərilməyib.
- Koordinasiyalı pseudonymous identity rotation hücumlarının tamamilə aradan qaldırıldığı göstərilməyib.
- CLR-nin PoS və ya DPoS üzərində təhlükəsiz və effektiv olduğu eksperimental olaraq göstərilməyib; mənbə bunları gələcək iş kimi təqdim edir.
- Table 4-dəki dörd run statistik əhəmiyyət və ya ümumi hücum uğur ehtimalını hesablamaq üçün kifayət qədər hesabatlandırılmış nümunə deyil.
- \(P(k)=\alpha^k\) tənliyi real ETC şəbəkəsindəki bütün network və mining dinamikalarının tam ehtimal modeli deyil.
- Mənbənin “aşağı əməliyyat xərci” təsnifatı real istehsal node-larında CPU, RAM, bant genişliyi və latency benchmark-ı ilə təsdiqlənmiş kəmiyyət sahə xərci deyil.
Əsas məhdudiyyətlər və təkrar istehsal oluna bilmə boşluqları
Simulyasiya–sahə fərqi: Tədqiqatın bütün əsas təhlükəsizlik nəticələri BlockSim mühitindən gəlir. Real Ethereum Classic mainnet deployment həyata keçirilməyib.
Hədd uyğunsuzluğu: Algorithm 1 və \(P(7)\) hesabı yeddinci ardıcıl blokun həddi aşdığı məntiqlə uyğun olduğu halda Stage 4 izahı 6-cı blokun rədd edildiyini bildirir. Mənbə bu fərqi həll etmir.
Riyazi təxmini-dəyər uyğunsuzluğu: Məqalədə \(0,51^7\approx0,00997\) yazılıb; birbaşa arifmetik nəticə təxminən 0,008974-dür.
Hash-power schedule təfərrüatı: M2 hash gücünün saatlıq artırıldığı qeyd edilir, lakin hər saatdakı dəqiq faizlər mətndə sistematik parametr cədvəli kimi bildirilmir.
Təsadüfilik təfərrüatı: Digər mədənçilərin hash gücünün təsadüfi şəkildə yenidən tənzimləndiyi bildirilsə də random seed və paylanma mexanizmi verilməyib.
Kimlik çıxarılması: Çoxsaylı pseudonymous kimliklərin tək mədənçilik varlığına bağlanması üçün graph analysis və transaction-flow clustering təklif olunur; lakin CLR qiymətləndirilməsinin daxilində ayrıca attribution-accuracy təcrübəsi yoxdur.
Real vaxt clustering xərci: Mənbə kritik fork-resolution yolunda graph clustering işlətməyin əlavə P2P propagation latency yarada biləcəyini qəbul edir və bunu gələcək tədqiqat problemi kimi saxlayır.
Data availability: Tədqiqat zamanı istehsal və təhlil edilən məlumatlar açıq deyil. Mənbə yalnız zəruri BlockSim konfiqurasiyalarının məqalədə izah edildiyini bildirir.
Uncle-rate vahidi: Table 5-də Uncle-rate sütununun dəyərləri verilib, lakin sütun başlığında faiz və ya başqa vahid göstərilməyib.
Gələcək tədqiqat sahələri
Mənbə sonrakı işlər üçün miner-attribution metodlarının inkişaf etdirilməsini, entity clustering-in real şəbəkə şərtlərində daha etibarlı hala gətirilməsini və CLR-nin digər blockchain mühitləri və consensus architectures üzərində qiymətləndirilməsini təklif edir.
PoS mühitində oxşar prinsipin validator rotation constraint formasında, DPoS mühitində isə tək delegate və ya coordinated delegate qrupunun fasiləsiz block proposal nəzarətini məhdudlaşdıran yanaşma kimi araşdırıla biləcəyi müzakirə olunur. Bunlar bu tədqiqatın təsdiqlənmiş nəticələri deyil; mənbədə açıq şəkildə gələcək tədqiqat istiqaməti kimi təqdim olunur.
Mənbə və Metod Qeydi
Orijinal tədqiqat: Consensus level restriction as a defense against the 51% attacks in ethereum classic: a simulation-based evaluation
Müəlliflər: Tasnin Khan; Mohammad Khaled Sohel.
Müəllif sırası: Mənbə nəşrindəki sıra olduğu kimi qorunub.
Bərabər töhfə: Mənbə məqalədə birgə birinci müəlliflik/bərabər töhfə bəyanı bildirilməyib.
Corresponding author: Tasnin Khan.
Qurum: Daffodil International University, Dhaka, Bangladesh.
Jurnal: Peer-to-Peer Networking and Applications.
Nəşriyyat: Springer Nature.
Cild / məqalə nömrəsi: Volume 19, Article 122.
DOI: 10.1007/s12083-026-02274-y.
Rəsmi keçid: https://doi.org/10.1007/s12083-026-02274-y
Göndərilmə tarixi: 23 Noyabr 2025.
Qəbul tarixi: 30 İyun 2026.
Onlayn nəşr tarixi: 27 İyul 2026.
Mənbə növü: Research article; blokçeyn təhlükəsizliyi və konsensus mexanizmi üzrə simulyasiya əsaslı tədqiqat.
Rəyçilik statusu: Rəyli jurnalda dərc olunmuş version-of-record tədqiqat məqaləsidir.
Açıq giriş: Bəli.
Lisenziya: Creative Commons Attribution-NonCommercial-NoDerivatives 4.0 International (CC BY-NC-ND 4.0). ND şərtinə görə mənbə məqalənin orijinal fiqurları Verianla daxilində uyğunlaşdırılmış vizuallar kimi istifadə edilməyib. Məqalədəki CLR SVG-si mənbə fiqurunun yenidən çəkilməsi deyil; Algorithm 1-də təsvir olunan faktiki qərar məntiqinin müstəqil Verianla təqdimatıdır.
Maliyyələşdirmə: Müəlliflər tədqiqatın xarici maliyyə almadığını bildiriblər.
Məlumat əlçatanlığı: Tədqiqat zamanı istehsal və təhlil edilən məlumatlar açıq deyil. Təcrübələr BlockSim simulation framework ilə aparılıb və zəruri konfiqurasiyaların məqalədə izah edildiyi bildirilib.
Maraqlar toqquşması: Müəlliflər competing interest olmadığını bəyan ediblər.
Müəllif töhfələri: Tasnin Khan: Conceptualization, Methodology, Application, Investigation, Data curation, Visualization, Formal analysis, Writing – original draft, Writing – review & editing. Mohammad Khaled Sohel: Supervision, Writing – review & editing, Project administration.
Əsas elmi sərhəd: CLR-nin təhlükəsizlik təsiri BlockSim simulyasiyasında qiymətləndirilib. Real ETC əsas şəbəkəsində production deployment, canlı mining-pool attribution və ya nəzarətli real hücum testi aparılmayıb. Buna görə mənbə nəticələri “CLR real ETC şəbəkəsində %51 hücumlarını qəti şəkildə əngəlləyir” kimi şərh edilməməlidir.
Mənbədaxili uyğunsuzluq 1 — hədd: Algorithm 1 və əsas metod izahı MAX_SEQ=6 üçün yalnız projected_count > 6 olduqda, yəni 7-ci ardıcıl blokda rədd məntiqini verir. Stage 4 izahı isə 6-cı ardıcıl blokda zənciri etibarsız saydığını bildirir. Mənbə bu fərqi həll etmir.
Mənbədaxili uyğunsuzluq 2 — ehtimal: Mənbə \(P(7)=(0,51)^7\approx0,00997\) yazır. Verilmiş düsturun birbaşa arifmetik nəticəsi təxminən \(0,008974\)-dür. Verianla mənbədə çap olunmuş dəyəri səssizcə dəyişməyib, fərqi açıq şəkildə işarələyib.
Bildirilməyən təkrar istehsal oluna bilmə təfərrüatları: M2-nin saatlıq hash-power faizlərinin tam seriyası, random hash-power redistribution üçün seed və paylanma parametrləri və miner-entity clustering mexanizminin ayrıca dəqiqlik metrikləri mənbədə bildirilmir.
Şərh yazın
E-poçt ünvanınız yayımlanmayacaq. Məcburi sahələr * ilə işarələnib