


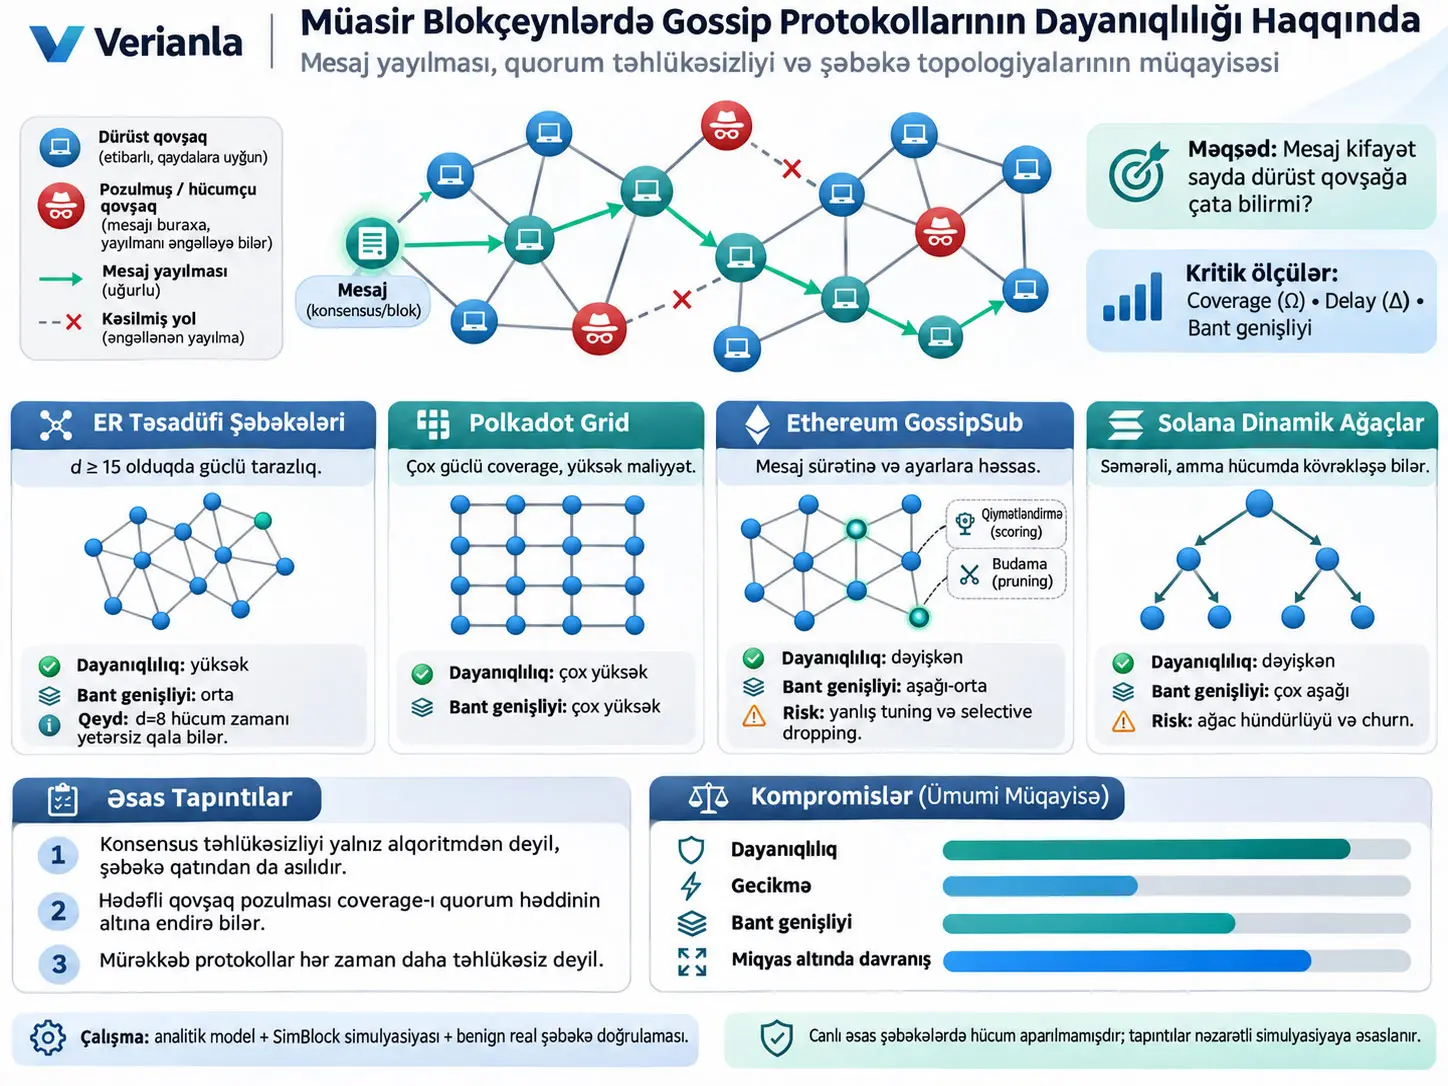
Gossip protokolu, həmyaşıdlararası şəbəkədə mesajların bir qovşaqdan qonşu qovşaqlara ötürülməsi yolu ilə şəbəkənin qalan hissəsinə yayılmasını təmin edən paylanmış kommunikasiya mexanizmidir. Wenting Li, Jannik Albrecht, Frederik Armknecht və Ghassan Karame-nin tədqiqatı müasir blokçeynlərdə istifadə olunan gossip mexanizmlərinin yalnız sürətli olub-olmadığını deyil, hücum və qovşaq churn-u şəraitində kifayət qədər dürüst validatora mesaj çatdıraraq konsensus quorum-unun formalaşmasına imkan verib-vermədiyini araşdırır.
Tədqiqat bu məqsədlə iki mərhələli yanaşmadan istifadə edir. Birinci mərhələdə Erdős–Rényi (ER) təsadüfi şəbəkələri üçün analitik təhlükəsizlik modeli qurulur və hücumçunun qovşaqları təsadüfi şəkildə və ya şəbəkədəki mərkəzi mövqelərinə görə hədəflədikdə dürüst qovşaqların necə təcrid edilə bildiyi araşdırılır. İkinci mərhələdə SimBlock blokçeyn şəbəkə simulyatoru genişləndirilərək dörd müxtəlif yayılma yanaşması müqayisə olunur: təsadüfi ER şəbəkələri, Polkadot-un grid topologiyası, Ethereum tərəfindən istifadə olunan GossipSub və Solana-nın Turbine mexanizmini təmsil edən chunk əsaslı dinamik ağaclar.
Təcrübələrdə şəbəkə ölçüsü 50 ilə 5.000 qovşaq arasında dəyişdirilmiş; orta bağlantı dərəcəsi, hücumçunun korlaya bildiyi qovşaqların nisbəti \(\beta\), statik və ya adaptiv hücum davranışı, hücumçunun corruption delay dəyəri, mesaj sürəti və %5–50 arasındakı churn nisbətləri ayrı-ayrılıqda qiymətləndirilmişdir. Əsas təhlükəsizlik metrikləri coverage \(\Omega\), yəni mesajı sonda alan qovşaqların çata bilən ən yüksək nisbəti və delay \(\Delta\), yəni bu coverage səviyyəsinə çatmaq üçün tələb olunan müddətdir.
Nəticələr göstərir ki, heç bir gossip yanaşması bütün şərtlərdə üstün deyil. Polkadot-un yüksək əlaqəlilikli grid topologiyası araşdırılan şərtlərdə ən güclü coverage dəyərlərindən bəzilərini qoruyur; lakin bunun əvəzi çox yüksək bant genişliyi sərfidir. Solana-nın dinamik ağacları hücum olmayan halda ən aşağı bant genişliyi ilə sürətli yayılma təmin edir; lakin güclü hücumçular, daha böyük şəbəkələr və churn şəraitində coverage ciddi şəkildə azala bilər. GossipSub düzgün parametrlər və kifayət qədər mesaj sürəti ilə səmərəli və dayanıqlı ola bilər; lakin peer-scoring mexanizmi iş yükü və ya şəbəkə gecikməsi yanlış qiymətləndirildikdə dürüst peer-ləri də cəzalandıra bilər.
Erdős–Rényi şəbəkələrində Bitcoin-ə bənzər \(d=8\) orta bağlantı dərəcəsi hədəfli hücumlar altında klassik BFT quorum-u üçün yetərsiz qala bilər. Tədqiqatın 5.000 qovşağa qədər olan təcrübələrində dayanıqlılıq qazancı təxminən \(d\geq15\) civarında doyuma çatır; \(d=15\) ilə \(d=20\) arasında əlavə bağlantıların təhlükəsizlik faydası azalarkən bant genişliyi xərci artmaqda davam edir. Buna görə tədqiqat araşdırılan parametr aralığında \(d\geq15\) təsadüfi şəbəkələrin sadəlik, dayanıqlılıq və bant genişliyi arasında güclü praktik tarazlıq təqdim etdiyini bildirir.
Bu nəticələrin ən mühüm şərh sərhədi hücum təcrübələrinin real Bitcoin, Ethereum, Polkadot və ya Solana mainnet-lərinə tətbiq edilməmiş olmasıdır. Bütün hücumlar nəzarət olunan simulyasiya mühitində aparılmışdır. Tədqiqatçılar simulyatoru real şəbəkələrdən əldə edilmiş benign mesaj yayılması məlumatları ilə doğrulamışlar; lakin bu doğrulama real şəbəkələrin araşdırılan hücumlar altında mütləq eyni şəkildə uğursuz olacağını sübut etmir.
Problem: Konsensus təhlükəsizliyi niyə yalnız konsensus alqoritmindən asılı deyil?
Bizans nasazlığına dözümlü (Byzantine Fault Tolerance, BFT) konsensus protokolları adətən kifayət qədər dürüst iştirakçının bir-birinə tələb olunan mesajları çatdıra bildiyi fərziyyəsi altında təhlil edilir. Kiçik validator qrupu istifadə edildikdə hər qovşağın bütün digər qovşaqlara birbaşa qoşulduğu tam qraf tətbiq oluna bilər. Lakin yüzlərlə və ya minlərlə validator olduqda tam qraf bağlantısı həm bağlantı sayını, həm də bant genişliyi xərcini artırır.
Buna görə müasir blokçeynlər mesaj yayılması üçün daha seyrək şəbəkə topologiyalarından və gossip mexanizmlərindən istifadə edir. Problem budur: konsensus qatı nəzəri olaraq müəyyən sayda Bizans qovşağını tolere edə bilsə belə, şəbəkə qatı mesajı kifayət qədər dürüst qovşağa çatdıra bilmirsə, tələb olunan səslər fiziki olaraq bir araya gələ bilməz. Başqa sözlə, konsensusun riyazi nasazlıq dözümlülüyü ilə P2P şəbəkəsinin real mesaj daşıma qabiliyyəti eyni şey deyil.
Gossip Protokolu BFT Konsensusu Üçün Niyə Təhlükəsizlik Baxımından Kritikdir?
Çünki BFT protokolunun quorum həddi yalnız kifayət qədər dürüst qovşağın mövcudluğunu deyil, həmin qovşaqların eyni konsensus mesajını vaxtında ala bilməsini də tələb edir; şəbəkə topologiyasındakı bir neçə strateji qovşağın korlanması dürüst qovşaqları bir-birindən ayırarsa, hücumçu klassik BFT-nin nominal \(1/3\) korlanma həddinin altında qalsa belə quorum-un yaranmasına mane ola bilər.
Yeddi qovşaqlı öyrədici nümunə
Mənbə bu fərqi \(n=7\) qovşaqlı iki fərqli topologiya ilə izah edir. Klassik BFT üçün tələb olunan minimum quorum:
\[ Q_{\mathrm{BFT}} = \frac{2n+1}{3}. \]
\(n=7\) üçün:
\[ Q_{\mathrm{BFT}} = \frac{2(7)+1}{3} = 5. \]
Beləliklə beş qovşağın konsensus mesajına çıxışı olmalıdır. Hər iki şəbəkədə hücumçu yalnız iki qovşağı korlaya bilər. Birinci topologiyada düzgün seçilmiş iki qovşağın korlanması dürüst şəbəkənin ən böyük bağlı komponentini cəmi iki qovşağa qədər azalda bilər; beləliklə beş qovşaqlı quorum artıq yarana bilməz. İkinci və daha dayanıqlı topologiyada isə hansı iki qovşaq korlanırsa korlansın, qalan dürüst qovşaqların kifayət qədər hissəsi əlaqəsini qoruyur.
Şəbəkə modeli: \(G=(\mathcal{N},\mathcal{E})\)
Tədqiqat kommunikasiya şəbəkəsini istiqamətsiz qraf kimi modelləşdirir:
\[ G=(\mathcal{N},\mathcal{E}). \]
\(\mathcal{N}\) şəbəkədəki qovşaqlar çoxluğunu, \(\mathcal{E}\subseteq\mathcal{N}\times\mathcal{N}\) isə qovşaqlar arasındakı kommunikasiya bağlantılarını ifadə edir. Tədqiqat mesajların qurulmuş bağlantılar boyunca iki istiqamətdə daşına bilməsinə görə qiymətləndirmədə topologiyanı faktiki olaraq istiqamətsiz qəbul edir.
Erdős–Rényi şəbəkəsi necə müəyyən edilir?
Təsadüfi topologiyalar \(G(n,p)\) Erdős–Rényi qrafı ilə təmsil olunur. \(n\) qovşaq sayı, \(p\) isə istənilən iki qovşaq arasında bağlantının mövcud olma ehtimalıdır. Orta qovşaq dərəcəsi:
\[ d=p(n-1) \]
olur.
\(d\), bir qovşağın orta hesabla neçə qonşuya qoşulduğunu göstərən ölçüsüz ədəddir. \(p\) artdıqca və ya \(n\) sabit qalarkən daha çox bağlantı qurulduqda \(d\) artır. Daha yüksək \(d\), hücumçunun bir neçə qovşağı korlayaraq dürüst qovşaqları təcrid etməsini çətinləşdirə bilər; lakin eyni zamanda daha çox bağlantı və daha çox şəbəkə trafiki deməkdir.
Churn nədir?
Churn, qovşaqların zamanla şəbəkədən ayrılıb yenidən qoşulmasıdır. Tədqiqat zamanla dəyişən şəbəkəni:
\[ G_t=(\mathcal{N}_t,\mathcal{E}_t) \]
ilə göstərir. Churn nisbəti \(c\), dövri şəkildə offline və online ola bilən qovşaqların nisbətini ifadə edir.
Simulyasiyadakı online müddətlər real Bitcoin ölçmələrinə əsaslanan log-logistic paylanmadan, offline müddətlər isə Weibull paylanmasından nümunələnir. İstifadə olunan parametrlər:
- online müddət: log-logistic, \(\alpha_{\mathrm{distr}}=11.0\), \(\beta_{\mathrm{distr}}=0.771\),
- offline müddət: Weibull, \(\lambda=0.64\), \(k=0.183\),
- median online müddət: təxminən 20.41 saat,
- median offline müddət: təxminən 7.37 saat.
Buna görə “%50 churn qovşağı” ifadəsi bütün qovşaqların yarısının eyni anda offline olması demək deyil. Məsələn, \(\beta=0\) və \(c=50\%\) halında ümumi qovşaqların orta hesabla təxminən %83,4-i eyni anda dürüst və online olur.
Mesaj yayılmasında qovşaq vəziyyətləri
Hər qovşağın vəziyyəti \(\mathsf{State}(N,t)\) ilə göstərilir. İki xüsusi vəziyyət var:
- \(s_{\mathsf{init}}\): qovşaq hələ yayılan məlumatı bilmir,
- \(s_{\mathsf{final}}\): qovşaq məlumatın tam məzmununu alıb.
Başlanğıcda yalnız mesajı yaradan \(N^\ast\) qovşağı final vəziyyətdədir. Sonrakı zaman addımlarında qovşaqlar aldıqları mesajlara əsasən vəziyyətlərini yeniləyir və protokol qaydalarına uyğun olaraq qonşularına mesaj göndərirlər.
Coverage və Delay Necə Müəyyən Edilir?
Tədqiqatda \(\mathsf{Quality}(t)\) müəyyən anda tam mesajı almış dürüst qovşaqların ümumi qovşaqlara nisbətidir; coverage \(\Omega\) bu nisbətin protokol boyunca çatdığı ən yüksək dəyər, delay \(\Delta\) isə həmin maksimum coverage səviyyəsinə çatmaq üçün tələb olunan minimum müddətdir.
Quality
Mənbənin Tənlik (1)-i:
\[ \mathsf{Quality}(t) = \frac{ \left| \mathcal{N}_{t,s_{\mathsf{final}}} \right| }{ \left| \mathcal{N}_t \right| }. \tag{1} \]
\(\mathcal{N}_{t,s_{\mathsf{final}}}\), \(t\) anında tam mesajı öyrənmiş dürüst qovşaqları; \(\mathcal{N}_t\) isə həmin anda şəbəkədəki ümumi qovşaqlar çoxluğunu ifadə edir. Quality ölçüsüz nisbətdir və 0–1 arasında qiymətləndirilir.
Coverage
\[ \Omega = \max_{t\geq t_{\mathsf{start}}} \left\{ \mathsf{Quality}(t) \right\}. \]
\(\Omega\), mesajın sonda çata bildiyi ən yüksək şəbəkə əhatəsini ölçür. İdeal halda \(\Omega\)-nın 1-ə mümkün qədər yaxın olmasıdır.
Delay
\[ \Delta = \min \left\{ \delta\geq0 \;\middle|\; \mathsf{Quality}(t_{\mathsf{start}}+\delta)=\Omega \right\}. \]
\(\Delta\), maksimum coverage-a çatma müddətidir və tədqiqatdakı simulyasiyalarda saniyə ilə qiymətləndirilir. Beləliklə iki protokol eyni coverage-a çatırsa, daha kiçik \(\Delta\) daha sürətli yayılma deməkdir.
Coverage ilə delay birlikdə qiymətləndirilməlidir. Çox sürətli, lakin şəbəkənin yalnız yarısına çatan protokol konsensus üçün kifayət etməyə bilər; bütün qovşaqlara çatan, lakin həddindən artıq gecikən protokol da zamanlama fərziyyələrini poza bilər.
Hücumçu modeli
Hücumçu eyni anda şəbəkədəki qovşaqların ən çox \(\beta\) nisbətini idarə edə bilər:
\[ \max_t \left\{ \frac{ |\mathcal{N}^{\mathrm{cor}}_t| }{ |\mathcal{N}_t| } \right\} \leq \beta. \]
Mənbə iki əsas hücumçu davranışını ayırır:
- Eclipsing: korlanmış qovşaq aldığı mesajı tamamilə görməzdən gəlir və başqasına ötürmür.
- Passive non-responsive: qovşaq mesajı aldığını elan edir, lakin həqiqi məzmunu göndərməyərək qonşuların timeout gözləməsinə və gecikmənin artmasına səbəb olur.
Statik və mobile/adaptive hücumçu arasındakı fərq
Statik hücumçu əvvəlcə bir qovşaq dəsti seçir və hücum boyunca eyni qovşaqları idarə edir. Mobile/adaptive hücumçu isə əvvəlki qovşaqları buraxıb şəbəkənin həmin andakı quruluşuna və ya mesajın gələcəkdə çatacağı qovşaqlara görə yeni hədəflərə keçə bilər.
Adaptiv corruption-ın ani baş verdiyi fərz edilmir. \(\delta_{\mathrm{cor}}\) hücumçunun yeni qovşağı ələ keçirməsi üçün tələb olunan gecikmədir və təcrübələrdə 10 ms ilə 10 s arasında dəyişdirilmişdir.
Hücumçunun topologiya bilgisi
Mənbə minimum, partial və full topology knowledge hallarını ayırır. Minimum bilgiyə malik hücumçu yalnız artıq idarə etdiyi qovşaqların bağlantılarını bilir. Full knowledge halında bütün qraf məlumdur. Partial knowledge isə real şəbəkələrə daha yaxın aralıq modeldir; hücumçu probing və ya müşahidə ilə bəzi qovşaq yerləşmələrini öyrənə bilər.
Tədqiqatın təhlükəsizlik modeli peer discovery prosesini birbaşa simulyasiya etmək əvəzinə, peer discovery tamamlandıqdan sonra yaranmış overlay topologiyasını giriş kimi qəbul edir. Buna görə tədqiqat “qonşular necə aşkar edilir?” sualından çox “bu qonşuluq quruluşu yarandıqda hücuma nə qədər davam gətirir?” sualını cavablandırır.
Klassik BFT quorum-unun şəbəkə səbəbindən pozulması
\(n_{\mathrm{cor}}\) aktiv şəkildə korlanmış qovşaqların sayını, \(n_{\mathrm{iso}}\) hücum nəticəsində dürüst şəbəkədən təcrid olunmuş, lakin birbaşa korlanmamış qovşaqların sayını və \(n_{\mathrm{cr}}\) crash vəziyyətindəki qovşaqların sayını göstərsin.
Klassik BFT quorum-u artıq yarana bilmirsə:
\[ n-(n_{\mathrm{cor}}+n_{\mathrm{iso}}+n_{\mathrm{cr}}) < \frac{2n+1}{3}. \]
Mənbə bunu aşağıdakı ekvivalent formaya çevirir:
\[ \frac{1}{3} \left( 1-\frac{1}{n} \right) < \beta + \frac{n_{\mathrm{iso}}}{n} + \frac{n_{\mathrm{cr}}}{n}. \tag{2} \]
Bu tənlik tədqiqatın əsas təhlükəsizlik mesajını riyazi şəkildə göstərir. Konsensus baxımından itki yalnız birbaşa korlanmış \(\beta n\) qovşaqlardan ibarət deyil. Hücumçunun ətrafında təcrid edilmiş dürüst qovşaqlar və crash vəziyyətindəki qovşaqlar da quorum-a töhfə verə bilməz.
Təsadüfi corruption altında qovşaq izolyasiyası
Hər qovşağın dərəcəsinin təxminən \(d\) olduğu sadələşdirilmiş halda dürüst qovşağın bütün \(d\) qonşusunun hücumçu tərəfindən korlanmış olma ehtimalı təxminən:
\[ \beta^d \]
olur.
Qovşağın özünün dürüst qalma ehtimalı da \(1-\beta\) olduğuna görə gözlənilən təcrid olunmuş dürüst qovşaq nisbəti:
\[ \frac{n_{\mathrm{iso}}}{n} = \beta^d(1-\beta). \]
Bunu Tənlik (2)-yə qoyduqda:
\[ \frac{1}{3} \left( 1-\frac{1}{n} \right) < \beta+\beta^d(1-\beta)+\frac{n_{\mathrm{cr}}}{n}. \tag{3} \]
alınır. \(d\) artdıqca \(0<\beta<1\) üçün \(\beta^d\) sürətlə azalır. Buna görə daha yüksək dərəcə, təsadüfi corruption altında dürüst qovşağın bütün qonşularını eyni anda itirməsi riskini azaldır.
Peer-corruption strategiyası niyə daha təhlükəlidir?
Hücumçu təsadüfi qovşaq seçmək əvəzinə müəyyən dürüst qovşaqları təcrid etmək üçün onların bütün qonşularını hədəfləyə bilər. Mənbənin kifayət edən hücum meyarı:
\[ \beta > \frac{d}{3d+1} \left( 1-\frac{1}{n} \right). \tag{4} \]
\[ \frac{d}{3d+1} < \frac{1}{3} \]
olduğu üçün hücumçu nəzəri klassik BFT həddi olan təxminən \(1/3\)-dən daha az qovşağı korlayaraq belə gossip qatındakı bağlantıları parçalaya və quorum-u əngəlləyə bilər.
Bu nəticə “BFT-nin \(1/3\) təhlükəsizlik həddi riyazi olaraq yanlışdır” demək deyil. BFT həddi protokol modelinin kommunikasiya fərziyyələri altında keçərlidir. Buradakı problem şəbəkə qatının bu kommunikasiya fərziyyəsini təmin edə bilməməsidir.
Mərkəzilik əsaslı hədəfləmə
Tədqiqatçılar hücumçunun şəbəkədə strateji mövqedəki qovşaqları seçməsi üçün dörd klassik centrality metrikini qiymətləndirirlər.
| Metrik | Əsas fikir | Mənbədə istifadə olunan riyazi quruluş |
|---|---|---|
| Degree centrality | Qovşağın birbaşa neçə qonşuya qoşulduğu | \(\deg(N)/(n-1)\) |
| Eigenvector centrality | Yalnız bağlantı sayını deyil, qoşulduğu qovşaqların əhəmiyyətini də nəzərə alır | \(A\mathbf{x}=\lambda\mathbf{x}\) |
| Betweenness centrality | Qovşağın digər qovşaq cütləri arasındakı ən qısa yollar üzərində nə qədər tez-tez körpü rolunu oynadığı | Ən qısa yolların qovşaqdan keçən hissəsinin cəmi |
| Closeness centrality | Qovşağın şəbəkənin qalan hissəsinə orta məsafəsinin tərsinə əsaslanan yaxınlığı | \((n-1)/\sum_{N'\neq N}\mathrm{dist}(N,N')\) |
Betweenness əsaslı hücum bəzi təcrübələrdə bir qədər daha təsirli olsa da, hesablanması bahadır və daha ətraflı topologiya/gecikmə məlumatı tələb edir. Buna görə tədqiqatçılar sonrakı qiymətləndirmələrin mühüm hissəsində daha real şəkildə öyrənilə bilən degree centrality-dən istifadə edirlər.
Analitik ER təcrübələrindən ilk mühüm nəticə
\(n=500\) və dəyişən orta dərəcə təcrübəsində daha sıx ER şəbəkələrinin hədəfli corruption-a qarşı daha dayanıqlı olduğu görünür. Mənbədə \(d\geq12\) səviyyəsindəki 500 qovşaqlı şəbəkələr kifayət qədər güclü dayanıqlılıq göstərdiyi halda, \(d=6\) və \(\beta=0.3\) vəziyyətində coverage %62,8-ə düşərək klassik BFT quorum həddinin altına enir.
SimBlock necə genişləndirildi?
Təcrübələrin əsas hissəsi Java ilə yazılmış hadisə-əsaslı SimBlock blokçeyn şəbəkə simulyatorunda aparılır. Tədqiqatçılar SimBlock-a dörd müxtəlif topologiya/yayılma ailəsini, churn davranışını və daha güclü hücumçu modellərini əlavə etmişlər.
Simulyasiya mesaj qəbul/göndərmə hadisələrini global priority queue daxilində zaman ardıcıllığı ilə emal edir. Mesaj qəbulu hadisəsi baş verdikdə protokol qaydalarına əsasən növbəti forwarding hadisələri yaradılır. Bağlantı gecikməsi ilə mesaj ölçüsü/bant genişliyi birlikdə real ötürmə müddətini müəyyən edir.
Ümumi simulyasiya parametrləri
| Parametr | Dəyərlər | Mənası |
|---|---|---|
| Mesaj ölçüsü | 80 KB; GossipSub xüsusi təcrübələrində 2 KB | Yayılan məlumat miqdarı |
| ER orta dərəcə \(d\) | 8, 15, 20 | Qovşağın orta peer sayı |
| Şəbəkə ölçüsü \(n\) | 50–5.000 | Simulyasiya olunan qovşaq sayı |
| Churn nisbəti \(c\) | %5–50 | Dövri olaraq online/offline davrana bilən qovşaqların nisbəti |
| Mesaj sürəti | 0.01, 1, 10 və 120 mesaj/s | GossipSub scoring həssaslığını da sınaqdan keçirir |
| Corruption budget \(\beta\) | 0.1, 0.2, 0.3, 0.32, 0.33, 0.5 | Hücumçunun idarə edə bildiyi qovşaqların nisbəti |
| Hücumçu tipi | Statik və adaptiv/mobile | Hədəflərin sabit və ya zamanla dəyişdirilə bilməsi |
| Corruption strategiyası | Yox, təsadüfi, greedy | Hansı qovşaqların hədəflənəcəyi |
| Greedy metric | Degree, closeness, eigenvector, betweenness | Strateji qovşaq seçimi |
| Corruption delay | 10 ms–10 s | Yeni hədəfin ələ keçirilməsi üçün tələb olunan müddət |
Ümumi təcrübələrdə mesajlar hər 100 saniyədə bir yaradılır və ümumilikdə 1.000 mesaj göndərilir; beləliklə təxminən bir günlük simulyasiya olunmuş zaman əldə edilir. Başqa cür göstərilmədikcə hər məlumat nöqtəsi 10 müstəqil işə salmanın ortalamasıdır.
Simulyatorun real şəbəkələrlə doğrulanması
Hücumları canlı şəbəkələrdə həyata keçirmək həm etik baxımdan real istifadəçilərə zərər verə bilər, həm də tədqiqatçıların şəbəkə ölçüsü, churn və ya hücumçu nisbəti kimi parametrləri idarə etməsinə imkan verməz. Buna görə hücum təcrübələri simulyasiyada aparılmışdır.
Bunun əvəzinə tədqiqatçılar benign şərtlərdə real mesaj-gəliş paylanmalarını müxtəlif şəbəkələrdən toplayıb SimBlock nəticələri ilə müqayisə etmişlər.
| Sistem | Real məlumat mənbəyinin xüsusiyyəti | Doğrulama quruluşu | Pearson \(\rho\) |
|---|---|---|---|
| Bitcoin | Real Bitcoin qovşaqlarından bildirilmiş block propagation gecikmələri | 10.000 qovşaq, 1.6 MB mesaj | 0.93 |
| Polkadot | Public Polkadot telemetry, 21 sentyabr 2026 tarixli 1 saatlıq pəncərə | 600 qovşaq, 80 KB mesaj; ölçülən nümunənin coğrafi quruluşuna görə çəkiləndirilmiş | 0.99 |
| Ethereum | ethPandaOps Xatu beacon-chain P2P hadisələri, 1–28 sentyabr 2026 | 6.000 qovşaq, 180 KB mesaj | 0.95 |
| Solana | Public cluster telemetry / shred propagation ölçmələri | 700 qovşaq, hər 50 ms-də 100 KB məlumat istehsalı | 0.94 |
Bu korrelyasiyalar simulyatorun benign mesaj gecikmə paylanmalarını real şəbəkələrə yaxın şəkildə yenidən yarada bildiyini dəstəkləyir. Lakin hücumçulu təcrübələr canlı şəbəkələrdə təkrarlanmadığı üçün \(\rho\) dəyərləri hücum altındakı coverage nəticələrinin real mainnet-də birəbir doğrulandığı demək deyil.
Təsadüfi ER şəbəkələri: \(d=8\) niyə problemlidir?
Mənbədə \(d=8\), Bitcoin-ə bənzər bağlantı dərəcəsi kimi araşdırılır. \(n=1.000\), \(d=8\) və \(\beta=0.33\) halında degree əsaslı greedy corruption hücumsuz təxminən 1.49 saniyəlik gecikməni 3.12 saniyəyə çıxararkən coverage-ı %64,17-yə endirir.
Eyni \(n=1.000\), \(d=8\) şəbəkəsi üçün:
- \(\beta=0.30\): coverage %68,15 və klassik BFT quorum-u üçün hələ də kifayətdir,
- \(\beta=0.32\): coverage %65,51-ə düşür və BFT quorum həddinin altına enir,
- \(\beta=0.50\): coverage %35,61-ə qədər düşür.
Bu kəskin keçid göstərir ki, “şəbəkə hələ də böyük ölçüdə işləyir” kimi görünsə belə quorum təhlükəsizliyi üçün coverage-dakı bir neçə faiz-bəndlik fərq kritik ola bilər.
Erdős–Rényi Şəbəkələrində \(d\geq15\) Nəticəsi Nə Deməkdir?
Tədqiqatın 50–5.000 qovşaq və araşdırılan hücumçu parametrləri üçün apardığı təcrübələrdə orta dərəcə təxminən \(d=15\)-ə qaldırıldıqda ER şəbəkələrinin dayanıqlılıq qazancı böyük ölçüdə doyuma çatır; \(d=15\)-dən yuxarı əlavə bağlantılar coverage-ı yalnız məhdud artırarkən bant genişliyi xərcini böyüdür, buna görə bu rəqəm universal təhlükəsizlik sabiti deyil, tədqiqatın sınaqdan keçirdiyi bölgədə müşahidə olunan praktik saturation nöqtəsidir.
Məsələn, \(\beta=0.5\) və \(n=5.000\) halında \(d\)-ni 8-dən 20-yə qaldırmaq:
- coverage-ı təxminən %36,04-dən %49,98-ə yüksəldir,
- delay-i təxminən 6,27 saniyədən 4,8 saniyəyə endirir.
Lakin \(d=15\) ilə \(d=20\) arasında nəticələr bir-birinə çox yaxınlaşır. Buna görə mənbə 5.000 qovşağa qədər araşdırılan şəbəkələrdə təxminən \(d\geq15\)-dən sonra əlavə degree artımının nəzərəçarpan dayanıqlılıq qazancı vermədiyini bildirir.
Adaptiv hücumçunun corruption sürəti niyə vacibdir?
Çox sürətli adaptiv hücumçular mesajın növbəti çatacağı qovşaqları yayılma baş verməzdən əvvəl korlaya bilər. Mənbədə \(\delta_{\mathrm{cor}}=10\) ms kimi çox qısa gecikmələrdə yayılmanın tamamilə basdırıla bildiyi ssenarilər görünür.
Daha aşağı hücumçu büdcələrində quorum coverage-ını pozmaq üçün hücumçunun çox sürətli olması lazımdır. Tədqiqatın simulyasiya şərtlərində təxminən:
- \(\beta=0.2\) üçün təxminən 20 ms,
- \(\beta=0.3\) üçün təxminən 40 ms
səviyyəsində corruption delay tələb oluna bilər.
Bu dəyərlər hücumçunun real dünyada mütləq 20–40 ms ərzində bir maşını ələ keçirə bildiyini iddia etmir. Bunlar hücumçu qabiliyyətinin simulyasiyada hansı nöqtədə quorum coverage-ını poza bildiyini göstərən parametr nəticələridir.
Churn niyə degree artımından fərqli davranır?
\(\beta=0\) halında belə qovşaqların %50-sinin churn qrupunda olması coverage-ı təxminən %85-ə endirə bilər. \(\beta=0.2\) və \(c=40\%\) halında coverage təxminən %65-ə düşərək BFT quorum həddinin altına enir; eyni anda təxminən %75 dürüst qovşaq online olsa da, bu qovşaqlar mesaj baxımından bir-birinə kifayət qədər çata bilməyə bilər.
Bu nəticə mühüm fərqi göstərir: online dürüst qovşaqların sayının quorum üçün nəzəri olaraq kifayət etməsi, gossip qatının həmin qovşaqların hamısına mesaj çatdıra bildiyi demək deyil.
Polkadot grid topologiyası necə işləyir?
Tədqiqatda Polkadot validatorları təxminən:
\[ \left\lfloor\sqrt{n}\right\rfloor \times \left\lceil \frac{n}{\lfloor\sqrt{n}\rfloor} \right\rceil \]
ölçülü matrisə yerləşdirilir. Hər validator eyni sətir və sütundakı qovşaqlara qoşulur; beləliklə dərəcə təxminən:
\[ d\approx2\sqrt{n} \]
olur. Bundan əlavə hər mesaj üçün səkkiz təsadüfi qovşaq əlavə olunur.
Bu quruluş olduqca sıxdır. Mənbənin statik grid təcrübələrində coverage korlanmış qovşaqlar çıxarıldıqdan sonra təxminən ideal \(1-\beta\) həddində qalır. 500 qovşaqlı nümunədə hücum olmadıqda təxminən 1,55 saniyə olan delay, \(\beta=0.33\) halında 2,28 saniyəyə yüksəlir.
Lakin çox yüksək connectivity-nin əvəzi ciddi məlumat təkrarıdır. Churn yüksəldikdə grid-in yüksək degree üstünlüyünə baxmayaraq güclü hücumçu şərtlərində quorum zəmanəti yenə itirilə bilər.
GossipSub Niyə Aşağı Mesaj Sürətində Hətta Dürüst Qovşaqları da Cəzalandıra Bilir?
GossipSub-un peer-scoring mexanizmi qonşuların müəyyən zaman pəncərələrində kifayət qədər mesajı sürətlə ötürməsini gözlədiyi üçün mesaj istehsal sürəti modelin gözlədiyindən çox aşağı olduqda dürüst peer də tələb olunan çatdırılma sayına çata bilməyə, mənfi skor almağa və mesh-dən çıxarılmağa bilər; buna görə scoring parametrləri trafik həcmi və real şəbəkə gecikməsi ilə uyğun sazlanmalıdır.
GossipSub-un bağlantı quruluşu
Ethereum standart sazlamasına əsaslanan modeldə hədəf mesh dərəcəsi:
\[ D=8 \]
və lazy-pull metadata elanları üçün:
\[ D_{\mathrm{lazy}}=12 \]
əlavə təsadüfi peer istifadə olunur. Beləliklə birbaşa tam mesaj bağlantıları ilə metadata bağlantıları birlikdə təxminən 20 peer-lik effektiv çıxış yarada bilər.
Peer scoring tənliyi
GossipSub hər mesh peer-i üçün:
\[ \mathrm{score} = \sum_{k=1}^{6}w_kP_k \]
şəklində skor yaradır. \(P_k\) müəyyən davranış göstəricisini, \(w_k\) isə onun çəkisini göstərir.
Bu tədqiqatın simulyasiyası invalid-message və tətbiqə xas bəzi komponentlərdən istifadə etmədiyi üçün əsasən \(P_1\), \(P_2\), \(P_{3a}\) və \(P_{3b}\) üzərində dayanır.
| Göstərici | Parametr | Dəyər | Rol |
|---|---|---|---|
| \(P_1\) | \(w_1\) | 0.0027 | Mesh daxilində keçirilən müddəti mükafatlandırır |
| \(P_1\) | cap | 3600 | Müddət mükafatının yuxarı həddi |
| \(P_2\) | \(w_2\) | 0.664 | İlk mesaj çatdırmalarını mükafatlandırır |
| \(P_2\) | cap | 1500 | İlk çatdırılma skorunun yuxarı həddi |
| \(P_2\) | decay | 0.9916 | Keçmiş skorun zamanla azalması |
| \(P_{3a}\) | \(w_{3a}\) | -0.25 | Yetərsiz mesh çatdırılmasını cəzalandırır |
| \(P_{3a}\) | threshold | 10 | Gözlənilən mesaj çatdırılması həddi |
| \(P_{3a}\) | decay | 0.997 | Cəza göstəricisinin sönməsi |
| \(P_{3a}\) | Activation window | 1 dəqiqə | Cəza mexanizminin işə düşməsi üçün gözləmə |
| \(P_{3a}\) | Delivery window | 5 ms | Mesajın sürətli çatdırılmış sayıldığı pəncərə |
| \(P_{3b}\) | \(w_{3b}\) | -0.25 | Lazy-pull çatdırılma uğursuzluğunu cəzalandırır |
| Mesh | \(D,D_{\mathrm{low}},D_{\mathrm{high}}\) | 8, 6, 12 | Hədəf və aşağı/yuxarı bağlantı hədləri |
| Lazy pull | \(D_{\mathrm{lazy}}\) | 12 | Metadata alan əlavə təsadüfi peer sayı |
| Zamanlama | Heartbeat / decay interval | 1 s / 1 s | Mesh və skor yenilənmə tezliyi |
Mesh mesaj çatdırma sayı threshold dəyərinin altında qalarsa mənbədə:
\[ P_{3a} = (\mathrm{Threshold}_3-\mathrm{count})^2 \]
şəklində cəza böyüklüyü yaranır və onun çəkisi \(w_{3a}<0\) olduğuna görə ümumi skoru aşağı salır.
Aşağı trafik nəticəsi
80 KB ölçülü mesajlar yalnız \(0.01\) mesaj/s sürətlə yaradıldıqda \(n\leq200\) kiçik şəbəkələrdə coverage, hücumçu olmasa belə təxminən %10-a qədər düşə bilər. Mənbənin izahına görə problem mesajların itməsi deyil, scoring funksiyasının dürüst peer-ləri gözlənilən sürətlə relay etmirmiş kimi görərək cəzalandırmasıdır.
Mesaj sürəti artdıqca nəticə yaxşılaşır və \(\lambda\geq10\) mesaj/s səviyyəsində yüksək coverage əldə edilir.
Selective dropping hücumu
Hücumçu bütün mesajları kəsərsə GossipSub pis davranışı aşkar edib peer-i prune edə bilər. Daha incə hücumda hücumçu yalnız mesajların bir hissəsini buraxır. Tədqiqat \(2\) KB, \(120\) mesaj/s və \(\beta=0.33\) altında drop rate-i \(1/10\) ilə \(1/2\) arasında dəyişdirir.
\(\xi=0.5\), yəni təxminən hər iki mesajdan birinin buraxıldığı halda kiçik şəbəkələrdə:
- \(n=100\): coverage təxminən %66,
- \(n=200\): coverage təxminən %65
olaraq ölçülür və BFT quorum həddi qarşılanmaya bilər.
GossipSub və churn
\(\beta=0.33\) halında GossipSub üçün churn \(c\geq20\%\) olduqda coverage BFT quorum həddinin altına düşə bilər. Eyni şərtlərdəki saf ER \(d=8\) qrafında bu pozuntu \(c\geq5\%\) səviyyəsində başlaya bilər. Mənbə bu fərqi GossipSub-un 12 lazy-pull peer-ə etdiyi dövri metadata elanlarının əlavə bərpa yolu yaratması ilə əlaqələndirir.
Solana Turbine modelinin əsas quruluşu
Solana-nın Turbine yanaşması məlumatı vahid bütöv mesaj kimi bütün qonşulara göndərmək əvəzinə hissələrə bölüb müxtəlif dinamik ağaclar üzərindən yayır. Mənbə protokolu chunk-based push dissemination kimi modelləşdirir.
Real Turbine quruluşunda FEC nisbəti 32:32-dir: 32 məlumat parçasına 32 recovery parçası əlavə olunur. Tədqiqatın 80 KB mesaj modeli üçün eyni %50 recovery məntiqi 64 məlumat + 64 recovery chunk formasında tətbiq edilmişdir.
Chunk ölçüsü:
\[ 1232\ \text{byte} \]
kimi götürülür. Qovşaq mesajı yenidən qurmaq üçün 64 hissədən istənilən 64-nü almalıdır; beləliklə nəzəri olaraq chunk-ların %50-sinə qədər itkiyə dözümlülük mümkündür.
İki fanout dəyəri araşdırılır:
- \(d=200\): Solana mainnet-indəki yüksək fanout-u təmsil edən sazlama,
- \(d=50\): daha aşağı bant genişliyi istifadə edən müqayisəli sazlama.
Solana-nın Dinamik Ağacları Niyə Hücum Altında Kövrəkləşə Bilir?
Chunk-ın ağacdakı yuxarı qovşaqlardan birində kəsilməsi həmin qovşağın altındakı bütün budağın müvafiq chunk-ı itirməsinə səbəb ola bildiyi üçün hücumçu və ya churn kifayət qədər müxtəlif chunk yolunu pozduqda qovşaqlar FEC reconstruction həddi üçün tələb olunan hissə sayına çata bilmir; şəbəkə böyüdükcə və ağac hündürlüyü artdıqca bu iyerarxik itki təsiri daha aydın olur.
Dinamik ağacın təxmini hündürlüyü:
\[ h= \left\lceil \log_d(n) \right\rceil \]
ilə müəyyən edilir. Şəbəkə böyüdükcə və ya fanout \(d\) azaldıqca \(h\) artır. Daha uzun ağac, chunk-ın son qovşaqlara çatmazdan əvvəl daha çox aralıq qovşaqdan asılı olması deməkdir.
\(\beta=0.1\) altında dinamik ağacların coverage dəyəri ideal \(1-\beta\) səviyyəsində qala bilər və gecikmə çox aşağıdır. Məsələn, mənbə \(\beta=0.1\) altında şəbəkə ölçüsündən böyük ölçüdə asılı olmayan təxminən 0,3 saniyəlik yayılma gecikməsi bildirir.
Bunun əksinə, daha güclü hücumlarda coverage sürətlə azalır. Bölmə 4.5 və Şəkil 11-in xətləri \(\beta=0.3\) halını göstərdiyi halda, Bölmə 5.1-in şərh mətni eyni güclü hücum müzakirəsini \(\beta=0.33\) kimi ifadə edir. Mənbə daxilindəki bu notasiya fərqi qorunmalıdır.
Mənbənin şərh bölməsində \(\beta=0.33\) üçün coverage-ın \(n=200\)-də təxminən %67-dən \(n=5.000\)-də ən çox təxminən %15-ə düşdüyü qeyd olunur. Bu, tree əsaslı yayılmanın şəbəkə miqyasına qarşı ER və ya grid topologiyaları qədər sabit olmadığını göstərir.
Real stake paylanmasının yoxlanması
Əsas müqayisələr gossip qatını consensus stake təsirindən ayırmaq üçün bərabər stake fərziyyəsi ilə aparılmışdır. Tədqiqatçılar Appendix D-də real Solana stake paylanmasını ayrıca sınaqdan keçirirlər.
Təsadüfi corruption real stake paylanmasında bərabər-stake nəticəsinə bənzər meyl yaratdığı halda, yüksək stake-li qovşaqların əvvəlcə korlandığı stake-weighted hücum yayılmanı tamamilə əngəlləyə bilər. Bu yoxlama bərabər stake fərziyyəsinin Solana-nı olduğundan pis göstərmədiyini; əksinə hücumçu baxımından əlverişsiz başlanğıc vəziyyəti olduğunu dəstəkləyir.
Dörd yanaşmanın bant genişliyi müqayisəsi
| Hücumçu nisbəti \(\beta\) | ER \(d=15\) | Polkadot Grid | GossipSub \(d=8\) | Solana Dynamic Tree \(d=200\) |
|---|---|---|---|---|
| 0 | 685 MB | 2969 MB | 337 MB | 142 MB |
| 0.1 | 645 MB | 2798 MB | 304 MB | 120 MB |
| 0.2 | 595 MB | 2599 MB | 269 MB | 100 MB |
| 0.33 | 515 MB | 2299 MB | 225 MB | Hesabat verilmədi; coverage yetərsiz |
| 0.5 | 387 MB | 1835 MB | 167 MB | Hesabat verilmədi; coverage yetərsiz |
Hücumçu olmadıqda Solana dinamik ağacları 142 MB ilə ən aşağı ümumi trafik yaradır. GossipSub 337 MB, ER \(d=15\) 685 MB istifadə edir. Grid isə təxminən 2,97 GB ilə açıq fərqlə ən yüksək bant genişliyini sərf edir.
Mənbə Polkadot-un təxminən hər altı saniyədə bir blok istehsal sürəti altında bu yükün qovşaq başına gündəlik təxminən 41,75 GB səviyyəsinə uyğun gəldiyini bildirir.
Bu müqayisədə yalnız aşağı trafik “yaxşı” sayılmır. Solana-nın \(\beta\geq0.33\) sətirlərinin boş buraxılmasının səbəbi aşağı bant genişliyi deyil, mesaj coverage-ının müqayisə üçün tələb olunan təhlükəsizlik səviyyəsini artıq təmin etməməsidir.
Protokollar arasındakı əsas trade-off
| Yanaşma | Güclü tərəf | Zəif tərəf | Mənbənin əsas şərhi |
|---|---|---|---|
| ER təsadüfi qraf | Sadə, təhlil edilə bilən; \(d\geq15\) ilə güclü robustness–bandwidth tarazlığı | \(d=8\) hədəfli/adaptiv hücum və churn altında yetərsiz qala bilər | Kifayət qədər degree ilə istehsal sistemləri üçün praktik namizəd |
| Polkadot grid | Çox yüksək əlaqəlilik və güclü coverage | Çox yüksək bant genişliyi və mesaj təkrarı | Bandwidth-in məhdudlaşdırıcı olmadığı halda güclü robustness |
| GossipSub | Lazy pull + peer scoring ilə yaxşı səmərəlilik və güclü coverage təmin edə bilər | Trafik sürəti, latency və scoring parametrlərinə həssas; selective dropping riski | Düzgün tuning kritikdir |
| Solana dynamic trees | Benign halda çox aşağı bandwidth və aşağı latency | Güclü hücum, böyük ağac hündürlüyü, churn və stake concentration altında kövrək | Səmərəlilik yüksəkdir, lakin robustness daha aşağıdır |
Churn altında online və dürüst qovşaqların nisbəti
| Churn \(c\) | \(\beta=0\) | \(\beta=0.2\) | \(\beta=0.3\) | \(\beta=0.5\) |
|---|---|---|---|---|
| %5 | %98,3 | %78,6 | %68,8 | %49,2 |
| %10 | %96,8 | %77,3 | %67,7 | %48,4 |
| %20 | %93,5 | %74,9 | %65,3 | %46,7 |
| %30 | %90,0 | %72,1 | %63,1 | %44,9 |
| %40 | %86,9 | %69,3 | %60,5 | %43,6 |
| %50 | %83,4 | %66,8 | %58,4 | %41,7 |
Bu cədvəl birbaşa gossip coverage cədvəli deyil. Yalnız müəyyən churn və hücumçu nisbətlərində şəbəkədə neçə qovşağın fiziki olaraq online və dürüst olduğunu göstərir. Mənbənin mühüm nəticəsi budur ki, bu nisbətin nəzəri quorum üçün kifayət etdiyi bəzi şərtlərdə belə gossip coverage topoloji bağlantı problemləri səbəbindən quorum-un altına düşə bilər.
Tədqiqatın Metodu və Nəticələri
Tədqiqat sualları
Tədqiqat iki açıq tədqiqat sualı verir:
- RQ1: Gossip protokolları hansı parametr və şərtlərdə realistik adaptiv hücumçulara qarşı dayanıqlı qalır?
- RQ2: Müxtəlif gossip protokolları dayanıqlılıq və performans baxımından necə müqayisə olunur?
Tədqiqat dizaynının texniki zənciri
- Yaranmış P2P overlay topologiyası \(G_t\) giriş kimi qəbul olunur.
- Mesaj yayılması stateful qovşaq modeli ilə müəyyən edilir.
- \(\mathsf{Quality}(t)\), coverage \(\Omega\) və delay \(\Delta\) metrikləri hesablanır.
- Hücumçunun büdcəsi \(\beta\), topologiya bilgisi, corruption strategy və \(\delta_{\mathrm{cor}}\) dəyəri müəyyən edilir.
- ER qraflarında quorum pozulmasının analitik hədləri çıxarılır.
- SimBlock, Random Graph, Grid, GossipSub və Dynamic Tree davranışlarını əhatə edəcək şəkildə genişləndirilir.
- Real şəbəkələrdən törədilmiş latency, bandwidth, node count və churn parametrlərindən istifadə olunur.
- Simulyasiya benign real şəbəkə latency paylanmaları ilə doğrulanır.
- Network size, degree, churn, \(\beta\), corruption strategy və message rate sistematik olaraq dəyişdirilir.
- Coverage, delay və ümumi ötürülən məlumat müqayisə olunur.
- Nəticələr BFT və Nakamoto-style quorum hədləri ilə birlikdə şərh olunur.
Random Graph nəticəsi
Təsadüfi ER şəbəkələrində hədəfli degree/betweenness hücumları təsadüfi corruption-dan daha təsirlidir. Coverage şəbəkə ölçüsünə görə nisbətən sabit qala bildiyi halda delay şəbəkə böyüdükcə artır. Degree artdıqca böyük \(\beta\) dəyərlərində robustness nəzərəçarpacaq dərəcədə yaxşılaşır; təxminən \(d\geq15\)-dən sonra 5.000 qovşağa qədər müşahidə olunan qazanc doyuma çatır.
Polkadot nəticəsi
Grid topologiyası yüksək əlaqəlilik səbəbindən araşdırılan birbaşa corruption ssenarilərində çox güclü coverage təmin edir və xüsusilə yüksək churn altında ER şəbəkələrindən bir qədər yaxşı qalır. Bunun əvəzi ən yüksək bant genişliyi sərfidir.
Grid təcrübəsində qovşaqların degree dəyərləri bir-birinə çox yaxın olduğuna görə hücumçu üçün mərkəzi qovşaq seçiminin üstünlüyü aşağıdır; tədqiqat bu bölmədə global topology knowledge sahibi statik hücumçu altında uniform random corruption istifadə edir. Bu detal grid nəticəsini digər protokollardakı greedy hücumlarla birəbir eyni hücum ssenarisi kimi şərh etməmək üçün vacibdir.
GossipSub nəticəsi
GossipSub yüksək mesaj sürətində effektiv robustness/bandwidth tarazlığı təmin edə bilər. Lazy-pull mexanizmi churn altında saf \(d=8\) ER qrafına nisbətən əlavə qoruma verir. Buna qarşı scoring parametrləri trafik və latency şərtlərinə uyğun gəlməzsə dürüst qovşaqlar prune edilə bilər. Selective dropping edən hücumçuların bütün mesajları kəsmədən scoring mexanizminin altında qala bilməsi ayrıca zəiflik yaradır.
Solana nəticəsi
Dynamic-tree və FEC əsaslı yanaşma benign halda dörd yanaşma arasında ən aşağı bant genişliyi və çox aşağı gecikmə təmin edir. Lakin coverage tree height yüksəldikcə və hücumçu/churn artdıqca sürətlə düşə bilər. Real stake paylanması ilə aparılan əlavə yoxlama da yüksək-stake hədəfləməsinin riski azaltmadığını göstərir.
Bant genişliyi nəticəsi
Eyni 1.000 qovşaqlı şəbəkə və 80 KB mesaj üçün hücumçusuz ümumi trafik sıralaması:
\[ \text{Solana Dynamic Tree} < \text{GossipSub} < \text{ER }(d=15) \ll \text{Polkadot Grid}. \]
Rəqəmlə:
\[ 142\ \mathrm{MB} < 337\ \mathrm{MB} < 685\ \mathrm{MB} < 2969\ \mathrm{MB}. \]
Lakin ilk dəyərin ən aşağı olması Solana-nın ümumilikdə “ən yaxşı” protokol olduğu demək deyil; eyni tədqiqat hücum altında dynamic tree coverage-ının digər yanaşmalardan çox daha sürətli pisləşə biləcəyini göstərir.
Simulyator doğrulamasının mənası
Dörd sistemdə Pearson korrelyasiyalarının \(0.93\) ilə \(0.99\) arasında olması tədqiqatçıların istifadə etdiyi event/latency modelinin benign real-şəbəkə yayılma paylanmasına yaxın olduğunu dəstəkləyir. Bununla belə Pearson korrelyasiyası hücumçulu şərtlərdə security guarantee deyil və simulyasiya modelindəki bütün fərziyyələrin real dünyada tam şəkildə keçərli olduğunu sübut etmir.
Mənbədə klassik əhəmiyyətlilik testi varmı?
Tədqiqatın əsas nəticələri p-dəyəri və ya klassik eksperimental hipotez testi üzərində qurulmayıb. Şəbəkə təhlükəsizliyi üçün analitik bərabərsizliklər, simulyasiya ortalamaları, coverage/delay ölçmələri və real şəbəkə ilə simulator latency paylanmalarının Pearson korrelyasiyalarından istifadə olunub. Mənbə əsas müqayisələr üçün etibar intervalı və ya effekt ölçüsü cədvəli hesabat etmir; Verianla tərəfindən belə dəyərlər yaradılmayıb.
Tədqiqatın dəstəklədiyi nəticələr
- Gossip qatının topologiyası konsensus qatının nəzəri BFT dözümlülüyündən praktikada istifadə edə bilməsi üçün təhlükəsizlik baxımından kritikdir.
- Hədəfli qovşaq corruption eyni hücumçu büdcəsindəki təsadüfi corruption-dan daha ciddi coverage itkisi yarada bilər.
- Bitcoin-ə bənzər \(d=8\) ER şəbəkələri araşdırılan hədəfli/adaptiv hücum şərtlərində BFT quorum coverage-ına zəmanət vermir.
- 5.000 qovşağa qədər araşdırılan ER şəbəkələrində təxminən \(d\geq15\) güclü robustness–bandwidth trade-off təqdim edir.
- Polkadot grid yüksək robustness təmin edir, lakin çox yüksək bant genişliyi istifadə edir.
- GossipSub-un davranışı scoring parametrlərinə, mesaj sürətinə və latency fərziyyələrinə həssasdır.
- Solana dynamic trees benign halda çox səmərəlidir, lakin güclü corruption və churn altında coverage baxımından həssasdır.
- Churn araşdırılan bütün gossip yanaşmalarının quorum coverage-ını azalda bilər.
- Daha mürəkkəb gossip protokolu avtomatik olaraq daha yüksək security demək deyil.
Tədqiqatın dəstəkləmədiyi nəticələr
- Bitcoin, Ethereum, Polkadot və ya Solana mainnet-lərinin bu gün hücumla mütləq dayandırıla bildiyi göstərilməyib.
- Canlı mainnet üzərində hücum həyata keçirilməyib.
- \(d=15\)-in bütün şəbəkə ölçüləri, bütün hücumçular və bütün protokollar üçün universal təhlükəsiz degree olduğu sübut edilməyib.
- Polkadot-un bütün mümkün network-level hücumlara qarşı təhlükəsiz olduğu nəticəsi çıxarıla bilməz.
- GossipSub-un ümumilikdə təhlükəsiz olmadığı nəticəsi çıxarıla bilməz; tədqiqat düzgün tuning ilə güclü performans da göstərir.
- Solana konsensusunun bütövlükdə təhlükəsiz olmadığı nəticəsi çıxarıla bilməz; tədqiqat konkret gossip/dynamic-tree yayılma qatını və müəyyən edilmiş hücumçu şərtlərini araşdırır.
- Peer discovery-nin özünə yönəlmiş yeni hücum hazırlanmayıb.
- Simulyatorun benign latency doğrulaması hücum altındakı bütün davranışı real mainnet üçün doğrulamır.
Metodoloji məhdudiyyətlər
1. Hücumların hamısı simulyasiyadadır. Etik səbəblərə görə real istifadəçilərin vəsaitlərinə və ya şəbəkənin işləməsinə təsir göstərə biləcək canlı hücumlar aparılmayıb.
2. Peer discovery birbaşa tədqiqat mövzusu deyil. Tədqiqat discovery tamamlandıqdan sonra yaranmış overlay topologiyasını qiymətləndirir.
3. Simulyator doğrulaması benign davranış üçündür. Real şəbəkələrlə müqayisə edilən əsas müşahidə message-arrival latency paylanmasıdır; adversarial mainnet davranışı deyil.
4. Hücumçu modeli müəyyən fərziyyələrə əsaslanır. Hücumçunun qovşaq dəstini və müəyyən səviyyədə topologiya bilgisini bildiyi hallar qiymətləndirilir. Real hücumçunun bu məlumatı hansı sürət və dəqiqliklə əldə edə bildiyi ayrıca problemdir.
5. GossipSub modeli tək topic-ə endirilib. Invalid-message \(P_4\) və tətbiqə xas \(P_5/P_6\) komponentləri simulyasiyaya daxil edilməyib.
6. Solana müqayisəsinin əsas hissəsi bərabər stake ilə aparılıb. Bununla belə Appendix D real stake paylanmasını ayrıca yoxlayır və yüksək-stake hədəfləməsinin nəticələri yaxşılaşdırmadığını göstərir.
7. \(d\geq15\) nəticəsi təcrübə sahəsindən asılıdır. Şəbəkə ölçüsü 5.000-ə qədər, mənbədə müəyyən edilən latency/churn və hücumçu şərtləri altında müşahidə olunub.
8. Protokollar eyni daxili arxitekturaya malik deyil. Grid, GossipSub, ER və Turbine müxtəlif mexanizmlərdən istifadə etdiyinə görə bütün hücum strategiyaları hər protokola birəbir eyni şəkildə tətbiq oluna bilməz.
Etik tədbirlər
Tədqiqatçılar canlı Solana və ya GossipSub qovşaqlarına hücum etməyiblər. Simulyator doğrulaması üçün istifadə olunan məlumatlar açıq tracker və telemetry xidmətlərindən götürülüb. Ethereum mainnet topologiyası birbaşa çıxarılmayıb; mənbə tədqiqatda göstərilən testnet topologiyası əvvəlki tədqiqatın transaction-isolation metodundan götürülüb.
Tədqiqatçılar nəticələrini müvafiq tərəflərə də açıqlayıblar: Solana-ya dynamic-tree gossip robustness problemləri, GossipSub tərtibatçılarına isə yanlış parametr sazlamalarına həssaslıq bildirilib.
Təkrar istehsal oluna bilmə
Mənbə istifadə olunan simulyator kodunun və bütün təcrübə məlumatlarının “Gossip Protocol Simulator for Blockchains” adlı açıq repository-də yayımlandığını bildirir. Bu, parametrlərin və qrafların müstəqil şəkildə yenidən işlədilə bilməsi baxımından tədqiqatın güclü tərəflərindən biridir.
Mənbə və Metod Qeydi
Özgün başlıq: On the Robustness of Gossip Protocols in Modern Blockchains
Müəlliflər: Wenting Li; Jannik Albrecht; Frederik Armknecht; Ghassan Karame.
Müəllif sırası: Mənbədəki sıra qorunub.
Bərabər töhfə: Mənbədə ortaq birinci müəllif/bərabər töhfə bəyanatı müəyyən edilməyib. Müəllif adlarındakı ulduz işarəsi Ruhr University Bochum afiliyasiyasını göstərir.
Məsul müəllif: Mənbə ayrıca corresponding author etiketi vermir; buna görə məsul müəllif fərz edilməyib.
Qurumlar: Wenting Li, Jannik Albrecht və Ghassan Karame — Ruhr University Bochum, Germany. Frederik Armknecht — University of Mannheim, Germany.
Elm sahəsi: Kompüter təhlükəsizliyi, paylanmış sistemlər, P2P şəbəkələri, blokçeyn şəbəkə təhlükəsizliyi və Byzantine Fault Tolerance.
Mənbə versiyası: arXiv:2610.21526v1 [cs.CR].
ArXiv təqdimetmə tarixi: 15 oktyabr 2026.
ArXiv DOI: 10.48550/arXiv.2610.21526. Bu identifikator arXiv versiyasına aiddir; gələcək IEEE proceedings DOI-si kimi şərh edilməməlidir.
Rəyçilik / nəşr statusu: Tədqiqat 2027 IEEE Symposium on Security and Privacy (IEEE S&P 2027) üçün qəbul edilib. Yüklənmiş sənəd arXiv v1 versiyasıdır və Appendix F daxilində IEEE S&P proqram komitəsinin meta-review-u var. Noyabr 2026 etibarilə gələcəkdə yayımlanacaq proceedings/version-of-record versiyasının ayrıca DOI-si və yekun bibliografik qeydi bu mənbədən doğrulana bilmir.
Mənbə növü: Analitik şəbəkə təhlükəsizlik modeli və nəzarət olunan blokçeyn şəbəkə simulyasiyası ehtiva edən qəbul edilmiş konfrans işinin arXiv versiyası.
Əsas tədqiqat sualları: Gossip protokollarının hansı parametrlərdə realistik adaptiv hücumçulara qarşı robust qaldığı və müxtəlif gossip/topologiya dizaynlarının robustness və performans baxımından necə müqayisə olunduğu.
Əsas metod: Erdős–Rényi analitik model + genişləndirilmiş SimBlock hadisə-əsaslı simulyasiya + real şəbəkələrin benign block/message propagation paylanmaları ilə simulator validation.
Müqayisə olunan sistemlər: Bitcoin-ə bənzər ER random graph, Polkadot grid topology, Ethereum GossipSub və Solana Turbine-ə bənzər chunk/dynamic-tree dissemination.
Əsas metriklər: \(\mathsf{Quality}(t)\), coverage \(\Omega\), delay \(\Delta\), quorum-un qarşılanması və ümumi ötürülən məlumat miqdarı.
Simulyasiya şəbəkəsi: Əsas təcrübələrdə 50–5.000 qovşaq.
Mesaj ölçüsü: Əsas müqayisədə 80 KB; müəyyən GossipSub təcrübələrində 2 KB; real şəbəkə validation təcrübələrində sistemin real şərtinə görə müxtəlif mesaj ölçülərindən istifadə olunub.
Churn: %5–50. Online və offline müddət paylanmaları əvvəlki real Bitcoin ölçmələrinə əsaslandırılıb.
Hücumçu büdcəsi: \(\beta\in\{0.1,0.2,0.3,0.32,0.33,0.5\}\) daxilində seçilmiş şərtlər.
Hücumçu növləri: Statik, mobile/adaptive; random və greedy corruption.
Greedy centrality meyarları: Degree, closeness, eigenvector və betweenness centrality.
Corruption delay: 10 ms–10 s.
Təkrar: Başqa cür göstərilmədikcə hər məlumat nöqtəsi 10 müstəqil simulyasiya işə salmasının ortalamasıdır.
Real şəbəkə validation korrelyasiyaları: Bitcoin \(\rho=0.93\); Polkadot \(\rho=0.99\); Ethereum \(\rho=0.95\); Solana \(\rho=0.94\).
Real şəbəkə hücumu: Yoxdur. Hücumçulu bütün təcrübələr nəzarət olunan simulyasiyada aparılıb.
Mühüm mənbə-daxili notasiya fərqi: Solana Şəkil 11-də güclü hücumçu seriyaları \(\beta=0.3\) kimi etiketləndiyi halda Bölmə 5.1 eyni müzakirənin bir hissəsini \(\beta=0.33\) kimi ifadə edir. Verianla təqdimatında bu dəyərlər səssizcə eyniləşdirilməyib.
Məlumat və kod əlçatanlığı: Mənbə simulator kodunun və bütün təcrübə məlumatlarının “Gossip Protocol Simulator for Blockchains” repository-sində yayımlandığını bildirir.
Maliyyələşdirmə: Tədqiqat qismən Deutsche Forschungsgemeinschaft (DFG, German Research Foundation), Germany's Excellence Strategy – EXC 2092 CASA – 390781972 tərəfindən maliyyələşdirilib.
Maraq toqquşması: Yüklənmiş versiyada ayrıca conflict-of-interest statement aşkar edilməyib; “maraq toqquşması yoxdur” kimi fərziyyə edilməyib.
CRediT / müəllif töhfələri: Yüklənmiş versiyada ayrıca CRediT rol cədvəli aşkar edilməyib.
Etika: Canlı blokçeyn şəbəkələrinə hücum tətbiq edilməyib. Real şəbəkə məlumatları açıq telemetry/tracker mənbələrindən benign simulator validation məqsədilə istifadə olunub. Nəticələr Solana və GossipSub tərtibatçıları ilə paylaşılıb.
Ən mühüm şərh sərhədi: Tədqiqat müəyyən blokçeyn gossip dizaynlarının müəyyən edilmiş hücumçu, churn və şəbəkə parametrləri altındakı simulyasiya robustness-ını araşdırır. Nəticələr canlı mainnet-in hücumla mütləq kəsilə bildiyini və ya müəyyən blokçeynin bütövlükdə təhlükəsiz olmadığını göstərmir.
Şərh yazın
E-poçt ünvanınız yayımlanmayacaq. Məcburi sahələr * ilə işarələnib