


Post-kvant kriptografiyasi (Post-Quantum Cryptography, PQC), klassik kompyuterlar hamda kelajakda yetarli quvvatga ega kvant kompyuterlari amalga oshirishi mumkin bo‘lgan hujumlarga chidamli bo‘lishi ko‘zlangan kriptografik usullarni ishlab chiqish bilan shug‘ullanadi. Blokcheyn tizimlarida qo‘llanadigan raqamli imzolar operatsiyalarni vakolatlash va tekshirish uchun asosiy xavfsizlik komponentlaridir. Hozirda Bitcoin va Ethereum kabi tizimlarda ishlatiladigan elliptik egri chiziqqa asoslangan raqamli imzo usullarining xavfsizligi yetarlicha kuchli kvant kompyuterida Shor algoritmi yordamida yechilishi mumkin bo‘lgan matematik muammolarga tayanadi. Bu holat blokcheyn infratuzilmalarida uzoq muddatli kriptografik xavfsizlikni qanday saqlash mumkinligi haqidagi savolni kun tartibiga olib chiqadi.
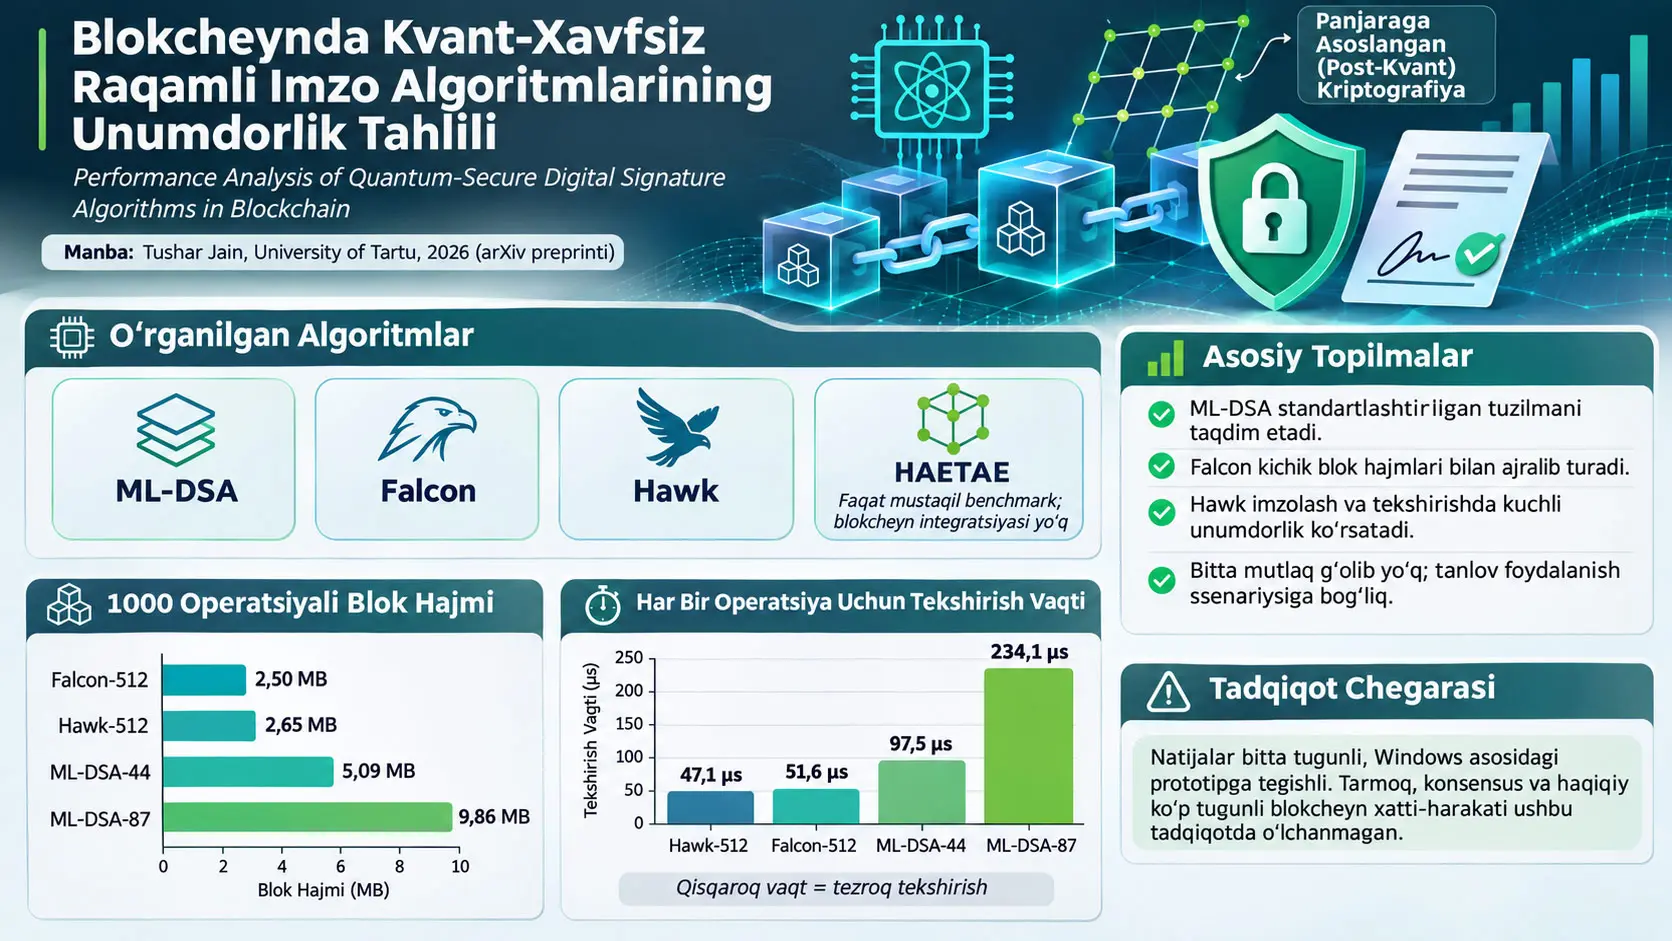
Tushar Jain tomonidan tayyorlangan “Performance Analysis of Quantum-Secure Digital Signature Algorithms in Blockchain” nomli tadqiqot post-kvant raqamli imzo algoritmlari blokcheynga o‘xshash tizimda operatsiya xarajati, kalit va imzo o‘lchamlari, operatsiya ma’lumotlari hajmi hamda blokni tekshirish vaqtiga qanday ta’sir qilishini taqqoslaydi. Tadqiqot CRYSTALS-Dilithium ning standartlashtirilgan shakli bo‘lgan ML-DSA bilan Falcon va Hawk algoritmlarini umumiy blokcheyn prototipida baholaydi; HAETAE algoritmini esa mustaqil kriptografik unumdorlik o‘lchovlari orqali tekshiradi.
Tajribalarda bitta tugunli, hisobga asoslangan blokcheyn prototipidan foydalanilgan. Har bir algoritm uchun 100 marta kalit yaratish, bir xil operatsiya tuzilmasi bilan 1.000 ta imzolangan operatsiya va 100 marta takrorlangan blok tekshiruvi baholangan. Operatsiyalar Alice nomli yuboruvchi hamyondan Bob nomli qabul qiluvchi hamyonga qat’iy miqdordagi o‘tkazmalar sifatida modellashtirilgan. Tarmoq aloqasi, taqsimlangan konsensus va haqiqiy blok tarqatilishi prototip doirasiga kiritilmagan.
Manba natijalariga ko‘ra, 1.000 operatsiyali blok hajmi ML-DSA-44 uchun 5.092.084 bayt, ML-DSA-87 uchun 9.859.084 bayt, Falcon-512 uchun 2.497.118 bayt va Hawk-512 uchun 2.651.084 baytdir. Demak, o‘rganilgan ilovada Falcon-512 va Hawk-512 ML-DSA ning taqqoslangan parametr to‘plamlariga nisbatan kichikroq operatsiya va blok ma’lumotini hosil qilgan.
Har bir operatsiya uchun imzoni tekshirish vaqti Hawk-512 uchun 47,1 mikrosoniya (µs), Falcon-512 uchun 51,6 µs, ML-DSA-44 uchun 97,5 µs va ML-DSA-87 uchun 234,1 µs deb o‘lchangan. Bunga qarshi ravishda, ML-DSA-44 kalit yaratishi 78,9 µs bo‘lgan bo‘lsa, Falcon-512 uchun 5.721,4 µs va Hawk-512 uchun 1.477,8 µs aniqlangan. Bu farqlar algoritmning kalitni tez yaratishi uning eng kichik imzo yoki eng tez tekshiruvni ta’minlashini anglatmasligini ko‘rsatadi.
HAETAE-120, HAETAE-180 va HAETAE-260 algoritmlari ham baholangan; biroq ilova kompilyatori bilan moslik muammolari sabab blokcheyn prototipiga integratsiya qilinmagan. Ushbu algoritmlarga oid vaqtlar faqat mustaqil kalit yaratish, imzolash va tekshirish o‘lchovlaridir. HAETAE uchun blok hajmi yoki blokni tekshirish vaqti natijalari olingandek talqin qilinmasligi kerak.
Tadqiqotning asosiy topilmasi post-kvant raqamli imzo algoritmlari orasida bitta mutlaq unumdorlik yetakchisi yo‘qligidir. ML-DSA standartlashtirilgan tuzilishi va past kalit yaratish xarajati bilan; Falcon kichik imzolari va tez tekshiruvi bilan; Hawk esa ayniqsa imzolash va tekshirish unumdorligi bilan turli afzalliklarni ko‘rsatgan. Biroq natijalar muayyan kompyuter, dasturiy muhit va bitta tugunli prototip bilan cheklangan. Haqiqiy blokcheyn tarmoqlarida o‘tkazuvchanlik kengligi, ko‘p tugunli tekshirish, konsensus, energiya sarfi va blok tarqalishi alohida o‘rganilishi kerak.
Turkiyada blokcheyn infratuzilmasini ishlab chiqayotgan tashkilotlar, dasturiy ta’minot muhandislari va kiberxavfsizlik tadqiqotchilari nuqtayi nazaridan tadqiqot post-kvant algoritmini tanlash faqat nazariy xavfsizlik darajasiga ko‘ra emas, balki tekshirish kechikishi, ma’lumotlar hajmi, ilova murakkabligi va maqsad tizimning resurs sig‘imini birgalikda baholash orqali amalga oshirilishi kerakligini ko‘rsatadi. Biroq tadqiqot Turkiyaga xos blokcheyn tarmog‘i yoki mahalliy infratuzilmada tajriba o‘tkazmagan.
Blokcheynlarga Nega Post-Kvant Raqamli Imzolar Kerak Bo‘lishi Mumkin?
Blokcheyn operatsiyalarining xavfsizligi operatsiyani vakolatlaydigan raqamli imzo haqiqiy yoki haqiqiy emasligini tekshirishga tayanadi. Elliptik egri chiziqqa asoslangan amaldagi imzo tizimlari klassik kompyuterlarga qarshi murakkab deb hisoblanadigan matematik muammolardan foydalanadi. Yetarli o‘lcham va xatolarni tuzatish qobiliyatiga ega kvant kompyuterlari Shor algoritmi orqali ushbu muammolarning ayrimlarini samarali yecha olishi mumkinligi sabab uzoq muddatda boshqa imzo usullariga o‘tish zarurati tug‘ilishi mumkin.
Blokcheynda raqamli imzo nima vazifa bajaradi?
Blokcheyn (blockchain), operatsiyalar bloklar ko‘rinishida saqlanadigan va bloklar kriptografik xesh qiymatlari bilan o‘zaro bog‘lanadigan qayd tizimidir. Taqsimlangan blokcheynlarda turli tugunlar ushbu qaydlarning to‘g‘riligini tekshiradi.
Raqamli imzo esa operatsiya vakolatli kalit egasi tomonidan imzolangan yoki imzolanmaganini tekshirish imkonini beradi. Imzolashda maxfiy kalit (secret/private key), tekshirishda esa tegishli ochiq kalit (public key) ishlatiladi.
Asosiy raqamli imzo modelini uchta funksiyaga ajratish mumkin:
- KeyGen: Ochiq va maxfiy kalit juftligini yaratadi.
- Sign: Maxfiy kalitdan foydalanib xabar yoki operatsiya uchun raqamli imzo yaratadi.
- Verify: Ochiq kalit, xabar va imzo o‘rtasidagi matematik munosabatni tekshiradi.
Bu funksiyalar odatda:
\[ (pk,sk)\leftarrow KeyGen() \]
\[ \sigma\leftarrow Sign(sk,M) \]
\[ Verify(pk,M,\sigma)\in\{0,1\} \]
ko‘rinishida ifodalanadi. Bu yerda \(pk\) ochiq kalit, \(sk\) maxfiy kalit, \(M\) imzolanayotgan xabar va \(\sigma\) raqamli imzodir. Tekshirish chiqishining 1 bo‘lishi imzo tegishli usul shartlari doirasida qabul qilinganini, 0 bo‘lishi esa rad etilganini bildiradi.
Ushbu uchlik ko‘rinish kriptografik tizimlarning umumiy ishlashini tushuntirish uchun berilgan. Tadqiqotda ishlatilgan haqiqiy algoritmlarning kalit shakllari, imzo yaratish qoidalari va tekshirish shartlari bir-biridan farq qiladi.
Elliptik egri kriptografiyasiga kvant kompyuterlari nega ta’sir qilishi mumkin?
Elliptik Egri Kriptografiyasi (Elliptic Curve Cryptography, ECC), ayrim elliptik egri matematik muammolarini klassik kompyuterlarda yechish qiyinligiga tayanadi. Bitcoin va Ethereum ekotizimlarida ECDSA yoki Schnorr kabi imzo usullari ushbu oilaga kiradi.
Elliptik egri diskret logarifm muammosi ochiq kalit nuqtasidan tegishli maxfiy kalit skalyarini klassik sharoitlarda hisoblash qiyinligiga tayanadi.
Shor algoritmi, yetarli quvvatga ega kvant kompyuterlarida butun sonlarni ko‘paytuvchilarga ajratish va diskret logarifm kabi muammolarni polinomial vaqtda yecha oladigan kvant algoritmidir. Shu sababli Shor algoritmi ayrim mavjud ochiq kalitli kriptografik tizimlarning uzoq muddatli xavfsizligiga tahdid soladi.
Biroq tadqiqot yirik miqyosli va kriptografik jihatdan yetarli quvvatga ega kvant kompyuterlari hali mavjud emasligini qayd etadi. Tadqiqotda haqiqiy kvant hujumi amalga oshirilmagan. Kvant tahdidi muqobil imzo algoritmlarini o‘rganishning ilmiy asosidir.
Post-kvant kriptografiyasi nimani anglatadi?
Post-Quantum Cryptography (PQC), klassik kompyuterlarda ishlay oladigan va ma’lum kvant hujumlariga chidamli bo‘lishi ko‘zlangan kriptografik algoritmlarni qamrab oladi.
Bu atama algoritmlar albatta kvant kompyuterida bajariladi degani emas. Tadqiqotda ML-DSA, Falcon, Hawk va HAETAE klassik x86_64 stol kompyuterida baholangan.
Post-kvant algoritmlarining xavfsizligi ham matematik farazlarga tayanadi. Algoritmning “post-kvant” sifatida loyihalanishi uning barcha mumkin bo‘lgan klassik yoki kvant hujumlariga qarshi mutlaq xavfsizligi tajribada isbotlanganini anglatmaydi.
Panjaraga asoslangan kriptografiya nima?
Panjaraga asoslangan kriptografiya (Lattice-Based Cryptography), yuqori o‘lchamli matematik tuzilmalardagi ayrim vektor yoki yechim muammolarini hisoblash nuqtayi nazaridan yechish qiyinligidan foydalanadi.
Panjara muayyan vektorlar butun son koeffitsiyentlari bilan hosil qiladigan tartibli matematik nuqtalar tuzilmasi sifatida tasavvur qilinishi mumkin. Kriptografik ilovalarda ushbu tuzilma ko‘p o‘lchamli bo‘lgani sabab ayrim qisqa vektorlar yoki yashirin munosabatlarni topish hisoblash jihatidan qiyinlashadi.
Manba to‘rtta algoritm turli panjara muammolari va matematik tuzilmalardan foydalanishini tushuntiradi:
- ML-DSA: Module-LWE va Module-SIS kabi modul panjara muammolari bilan bog‘liq.
- Falcon: NTRU asosidagi panjara va GPV imzo yondashuvidan foydalanadi.
- Hawk: Panjara izomorfizmi muammosi (Lattice Isomorphism Problem, LIP) doirasidagi tuzilmalarga tayanadi.
- HAETAE: Modul panjara muammolari va Fiat–Shamir-with-aborts yondashuvidan foydalanadi.
Polinom halqasi nima?
Manbada panjaraga asoslangan algoritmlarning matematik ifodasida quyidagi polinom halqasidan foydalaniladi:
\[ R_q=\mathbb{Z}_q[X]/(X^n+1) \]
Bu ifoda koeffitsiyentlar \(q\) moduli bo‘yicha baholanadigan va polinomlar \(X^n+1\) munosabatiga ko‘ra qayta ishlanadigan algebraik tuzilmani ifodalaydi.
\(\mathbb{Z}_q\): \(q\) moduli bo‘yicha butun son sinflaridir.
\(X\): Polinomning formal o‘zgaruvchisidir.
\(n\): Ishlatiladigan polinom darajasi bilan bog‘liq parametrdir.
\(q\): Modul arifmetikasida ishlatiladigan tub moduldir.
\((X^n+1)\): Polinom amallaridagi reduksiya munosabatini belgilaydi.
Bu tizimda polinomlar oddiy cheklanmagan darajali algebraik ifodalar sifatida qaralmaydi. Tegishli reduksiya munosabati qo‘llanadi va koeffitsiyentlar modul arifmetika doirasida saqlanadi.
NTT nega muhim?
Number Theoretic Transform (NTT), diskret Fourier almashtirishiga o‘xshash, ammo kompleks sonlar o‘rniga mos chekli modul arifmetik tuzilmalar ustida aniqlanadigan almashtirishdir.
Polinom ko‘paytmasini bevosita bajarish uchun ishlatiladigan sodda usulning hisoblash murakkabligi taxminan:
\[ O(n^2) \]
bo‘lsa, mos almashtirishga asoslangan usullarda:
\[ O(n\log n) \]
darajasigacha kamaytirilishi mumkin.
Bu yerdagi \(O\) belgisi algoritm amallari soni kirish hajmi ortishi bilan qanday masshtablanishini ifodalovchi asimptotik murakkablik belgisidir.
\(n^2\), \(n\) kattalashganda kvadratik o‘sishni; \(n\log n\) esa sekinroq o‘suvchi kvazi-chiziqli murakkablikni ifodalaydi. Biroq bu ifoda muayyan kompyuterda aniq necha mikrosoniya kerakligini bevosita aytmaydi. Haqiqiy vaqt ilova, apparat, xotiraga murojaat va ishlatiladigan boshqa amallarga bog‘liq.
Manba NTT ni panjaraga asoslangan imzo algoritmlarida polinom amallarini tezlashtirish uchun muhim matematik vositalardan biri sifatida tushuntiradi.
ML-DSA, Falcon, Hawk va HAETAE O‘rtasidagi Asosiy Farqlar Nimalardan Iborat?
ML-DSA, Falcon, Hawk va HAETAE post-kvant raqamli imzo yaratish uchun ishlab chiqilgan turli panjaraga asoslangan algoritmlardir. Manbada ular kalit va imzo o‘lchamlari, kalit yaratish xarajati, imzolash vaqti va tekshirish unumdorligi jihatidan o‘rganiladi. ML-DSA, Falcon va Hawk blokcheyn prototipida sinovdan o‘tkazilgan; HAETAE taqqoslanishi esa faqat mustaqil kriptografik o‘lchovlar bilan cheklangan.
CRYSTALS-Dilithium va ML-DSA
CRYSTALS-Dilithium, modul panjara muammolariga asoslangan raqamli imzo algoritmidir. NIST tomonidan standartlashtirilgan shakli Module-Lattice-Based Digital Signature Algorithm (ML-DSA) nomi bilan tanilgan.
Manbada ML-DSA uchun polinom halqasining asosiy parametrlari:
\[ n=256,\qquad q=8380417 \]
deb berilgan.
Bu yerdagi \(n\) ishlatiladigan polinom o‘lchami bilan bog‘liq parametrni, \(q\) esa modul arifmetika qiymatini ifodalaydi. ML-DSA-44, ML-DSA-65 va ML-DSA-87 variantlari bir xil asosiy \(n\) va \(q\) qiymatlaridan foydalansa-da, matritsa o‘lchamlari va xavfsizlik parametrlari bo‘yicha farqlanadi.
ML-DSA kalit yaratishi
Manba kalit yaratishning matematik tuzilishini yuqori darajada tushuntiradi. Avval ochiq matritsa \(A\), qisqa maxfiy vektorlar \(s_1\) va \(s_2\) yaratiladi:
\[ A\in R_q^{k\times\ell} \]
\[ s_1\in\mathcal{S}_{\eta}^{\ell}, \qquad s_2\in\mathcal{S}_{\eta}^{k} \]
So‘ng:
\[ t=As_1+s_2\pmod q \]
hisoblanadi.
\(A\): Ochiq matritsadir.
\(s_1\) va \(s_2\): Muayyan chegaralardan namuna olinadigan qisqa maxfiy vektorlardir.
\(k,\ell\): Matritsa va vektor o‘lchamlarini belgilovchi parametrlardir.
\(\eta\): Maxfiy qiymatlarni namunalash chegaralari bilan bog‘liq parametrdir.
\(t\): Ochiq kalit tuzilmasida ishlatiladigan hisoblangan qiymatdir.
Manba jarayonni quyidagi xulosa bilan ko‘rsatadi:
\[ pk=(A,t),\qquad sk=(s_1,s_2) \]
Bu ko‘rinish matematik asosiy tuzilmani tushuntiradi. Haqiqiy standart amalga oshirishda urug‘lar, yordamchi xeshlar, siqilgan kodlashlar va qo‘shimcha maydonlar mavjud bo‘lgani sabab bu ikki tenglik to‘liq kalit seriyalashtirish formati emas.
ML-DSA imzolash jarayoni
Manba imzolash mexanizmini muayyan asosiy bosqichlarda tushuntiradi. Avval tasodifiy niqoblash vektori \(y\) yaratiladi va:
\[ w=Ay \]
hisoblanadi.
Xabar \(M\) va hisoblangan majburiyat qiymati asosida chaqiriq qiymati yaratiladi:
\[ c=H(M\parallel w) \]
Bu yerda \(H\) kriptografik xesh amalini, \(\parallel\) esa ma’lumotlarni birlashtirishni ifodalaydi.
Keyin:
\[ z=y+cs_1 \]
munosabati orqali javob qiymati olinadi.
Manbaning yuqori darajadagi bayonida imzo \(c\) va \(z\) komponentlari bilan ifodalanadi. Shu bilan birga, haqiqiy ML-DSA imzo kodlashida ishora qiymatlari, yuqori/past bit ajratilishi, chegara tekshiruvlari va qayta namunalash bosqichlari ham mavjud.
ML-DSA tekshirish jarayoni
Manba tekshirish uchun quyidagi xulosa munosabatini beradi:
\[ w'=Az-ct\pmod q \]
So‘ng chaqiriq qayta hisoblanib:
\[ c=H(M\parallel w') \]
sharti baholanadi.
Bu matematik bayon o‘quv xulosasidir; u haqiqiy standart tekshiruvning barcha ishora, yuqori bitni qayta tiklash va norma chegarasi tekshiruvlarini o‘zi to‘liq ko‘rsatmaydi. Manba ham bu qo‘shimcha tekshiruvlar zarurligini aniq qayd etadi.
ML-DSA parametr to‘plamlari
| Parametr | ML-DSA-44 | ML-DSA-65 | ML-DSA-87 |
|---|---|---|---|
| (k, ℓ) | (4, 3) | (6, 4) | (8, 5) |
| Ochiq kalit (bayt) | 1.312 | 1.952 | 2.592 |
| Maxfiy kalit (bayt) | 2.560 | 4.032 | 4.896 |
| Imzo (bayt) | 2.420 | 3.309 | 4.627 |
Xavfsizlik parametrlari oshgani sari matritsa o‘lchamlari, imzo o‘lchamlari va operatsiya xarajatlari ortishi mumkin. Biroq parametr to‘plamining kattaroq bo‘lishi o‘z-o‘zicha o‘sha variant muayyan tizimda yaxshiroq unumdorlik beradi degani emas.
Falcon algoritmi
Falcon, NTRU panjara tuzilmasi va GPV asosidagi imzo yondashuviga tayanuvchi post-kvant imzo usulidir. Manba Falcon ayniqsa kichikroq imzo va ochiq kalit o‘lchamlarini hosil qilish maqsadi bilan ahamiyat qozonganini bildiradi.
Falcon uchun ishlatiladigan halqa ham:
\[ R_q=\mathbb{Z}_q[X]/(X^n+1) \]
ko‘rinishidadir. Manba parametrlarni:
\[ n\in\{512,1024\},\qquad q=12289 \]
deb beradi.
Falcon kalit yaratishining matematik asosi
Manbada qisqa polinomlar \(f,g,F,G\) uchun NTRU munosabati:
\[ fG-gF=q \]
ko‘rinishida beriladi.
Bu tenglik polinomlar o‘rtasidagi maxsus algebraik munosabatni ifodalaydi. Mos qisqa polinomlarni topish Falcon maxfiy kalit tuzilmasi bilan bog‘liq panjara asosini yaratishga yordam beradi.
Maxfiy trapdoor asosi yuqori darajada:
\[ B= \begin{pmatrix} g & -f\\ G & -F \end{pmatrix} \]
ko‘rinishida ko‘rsatiladi.
Ochiq kalit polinomi esa:
\[ h=gf^{-1}\pmod q \]
munosabati bilan aniqlanadi.
Bu yerdagi \(f^{-1}\), tegishli polinom halqasida \(f\) ning ko‘paytirish bo‘yicha teskarisini ifodalaydi. Bu oddiy haqiqiy sonlarda qo‘llanadigan bo‘lish amali bilan bir xil turdagi amal emas.
Manbaning yuqori darajadagi ko‘rsatishida:
\[ pk=h,\qquad sk=B \]
deb yoziladi. Haqiqiy Falcon amalga oshirishidagi maxfiy kalit shakli va namunalash uchun kerakli yordamchi ma’lumotlar bu xulosadan batafsilroq.
Falcon imzolash va tekshirish
Falcon xabar xeshidan olingan nishonga yaqin, muayyan norma shartlarini qanoatlantiruvchi qisqa panjara vektorini yaratishni maqsad qiladi. Maxfiy kalitdagi trapdoor tuzilmasi bunday namunalashni amalga oshirish imkonini beradi.
Manba qisqa imzo vektorini:
\[ s=c-v=(s_1,s_2) \]
munosabati bilan tushuntiradi. Bu yerda \(c\) xabar xeshidan yaratilgan nishon bilan, \(v\) esa trapdoor yordamida tanlangan panjara vektori bilan bog‘liq.
Tekshirishda imzo vektori qisqa ekanligi va tegishli ochiq matematik munosabatni qanoatlantirishi tekshiriladi:
\[ sA=H(m)\pmod q \]
Manba ushbu tenglikni Falcon ning yuqori darajadagi o‘quv ko‘rinishi sifatida taqdim etadi. Haqiqiy imzo tekshiruvi qo‘shimcha kodlash va norma tekshiruvlarini o‘z ichiga oladi.
Falcon parametr qiymatlari
| Parametr | Falcon-512 | Falcon-1024 |
|---|---|---|
| NIST maqsad xavfsizlik darajasi | I | V |
| Halqa darajasi n | 512 | 1.024 |
| Modul q | 12.289 | 12.289 |
| Taxminiy standart og‘ish s | 165,74 | 168,39 |
| Maksimal imzo normasi chegarasi β | 5.833,93 | 8.382,44 |
| Salt uzunligi (bit) | 320 | 320 |
Falcon normal taqsimotga o‘xshash namunalash va qisqa imzo yaratish uchun ishlatadigan matematik tuzilma unumdorlik afzalliklari bilan birga murakkabroq kalit yaratish bilan ham bog‘liq. Bu holat tadqiqot tajriba natijalarida aniq ko‘rinadi.
Hawk algoritmi
Hawk, panjara izomorfizmi muammosi bilan bog‘liq matematik tuzilmalardan foydalanadigan raqamli imzo usulidir. Manbada HAWK-512 va HAWK-1024 parametr to‘plamlari o‘rganilgan.
Hawk uchun polinom darajasi:
\[ n\in\{512,1024\} \]
deb berilgan.
Kalit yaratishda qisqa \(f\) va \(g\) polinomlari namuna olinadi. Keyin mos \(F\) va \(G\) polinomlari topilib:
\[ fG-gF=1 \]
munosabati ta’minlanadi.
Manba maxfiy asos tuzilmasini:
\[ B= \begin{pmatrix} f & F\\ g & G \end{pmatrix} \]
ko‘rinishida ko‘rsatadi. So‘ng ochiq kalit uchun kvadratik shakl:
\[ Q=B\star B \]
aniqlanadi. Bu yerdagi \(\star\), manba algoritmidagi tegishli matritsa/shakl amalini ifodalovchi belgi bo‘lib, oddiy skalyar ko‘paytirish ma’nosiga keltirilmasligi kerak.
Ochiq kalit xulosasi:
\[ h_{pub}=H(Q) \]
deb hisoblanadi.
Manbada kalitlarning yuqori darajadagi ko‘rinishi:
\[ pk=Q,\qquad sk=(B,h_{pub}) \]
shaklidadir.
Hawk imzolash va tekshirish
Imzolashda xabar va ochiq kalit xeshidan foydalanib yangi xesh qiymatlari yaratiladi. Tasodifiy salt qiymati hosil qilinadi va qisqa vektor namuna olinadi.
Manbada asosiy hisoblash munosabati:
\[ w\leftarrow B^{-1}x \]
\[ s\leftarrow\frac{1}{2}(h-w) \]
deb beriladi. Imzo chiqishi tegishli salt va siqilgan komponentlardan iborat.
Tekshirishda:
\[ w\leftarrow h-2s \]
hisoblanadi va kerakli norma sharti tekshiriladi:
\[ \|w\|_Q\leq bound \]
Ushbu norma \(Q\) bilan bog‘liq matematik uzunlik o‘lchovini ifodalaydi. bound tegishli algoritmning qabul qilish chegarasidir. Bu yerdagi matematik shartlarning o‘zi to‘liq Hawk amalga oshirishi emas; ular manbada tushuntirilgan yuqori darajadagi tuzilmani umumlashtiradi.
Hawk kalit va imzo o‘lchamlari
| Parametr | HAWK-512 | HAWK-1024 |
|---|---|---|
| Daraja n | 512 | 1.024 |
| Ochiq kalit (bayt) | 1.024 | 2.440 |
| Maxfiy kalit (bayt) | 184 | 360 |
| Imzo (bayt) | 555 | 1.221 |
Manba Hawk ayniqsa qisqa imzo yaratish va tez imzolash jihatidan e’tiborli ekanini bildiradi. Biroq tadqiqot davrida Hawk standartlashtirilgan NIST raqamli imzo algoritmi sifatida tasniflanmagan. Unumdorlik afzalligi bilan standartlashtirish yoki xavfsizlik kafolati bir xil xususiyat emas.
HAETAE algoritmi
HAETAE, Fiat–Shamir-with-aborts yondashuviga asoslangan boshqa bir panjaraga asoslangan imzo algoritmidir. Manbada u ayniqsa imzo va tekshirish kaliti o‘lchamlarini kamaytirishga qaratilgan dizayn jihati bilan ko‘rib chiqiladi.
HAETAE uchun:
\[ n=256,\qquad q=64513 \]
parametrlari qayd etilgan.
Algoritmning yuqori darajadagi kalit yaratishida ochiq matritsa va qisqa maxfiy vektorlardan foydalaniladi. Manba quyidagi matematik munosabatni beradi:
\[ b\leftarrow A_{gen}s_{gen}+e_{gen} \]
Bu yerda \(A_{gen}\) yaratilgan ochiq matritsa, \(s_{gen}\) qisqa maxfiy vektor va \(e_{gen}\) xato vektoridir. Bu munosabat ortidagi matematik muammo modul panjaraga asoslangan xavfsizlik farazlari bilan bog‘liq.
HAETAE imzolash mexanizmi
Manbada imzolashda niqoblash vektori giper-sfera (hyperball) namunalagichidan olinadi:
\[ y\leftarrow U(Hyperball) \]
Keyin xesh funksiyasi, yuqori bitlar va yordamchi ma’lumotlardan foydalanib chaqiriq qiymati yaratiladi:
\[ c\leftarrow H(HighBits(Ay,\alpha),aux(y),M) \]
Bu yerda \(HighBits\) tegishli ajratish amalining yuqori bit qismini, \(aux\) yordamchi ma’lumotni, \(\alpha\) ajratish parametrini va \(M\) xabarni ifodalaydi.
Javob vektori:
\[ z\leftarrow y+(-1)^b c\cdot s \]
munosabati bilan hisoblanadi.
Bu yerdagi \(b\in\{0,1\}\) ishorani belgilashda ishlatiladigan ikkilik qiymatdir. Shuningdek, yuqori bit mosligi uchun yordamchi ishora qiymatlari hisoblanadi. Norma chegaralarini qanoatlantirmaydigan nomzodlar qayta namunalashi kerak.
Manba tekshirishda imzodan tegishli komponentlarni qayta tiklashni, xesh qiymatini qayta hisoblashni va norma tekshiruvlarini umumlashtiradi. Ushbu amallar HAETAE ning to‘liq texnik standarti o‘rnini bosuvchi to‘liq amalga oshirish bayoni emas.
HAETAE parametr to‘plamlari
| Parametr | HAETAE-120 | HAETAE-180 | HAETAE-260 |
|---|---|---|---|
| (k, ℓ) | (2, 4) | (3, 6) | (4, 7) |
| Ochiq kalit (bayt) | 992 | 1.472 | 2.080 |
| Maxfiy kalit (bayt) | 1.408 | 2.112 | 2.752 |
| Imzo (bayt) | 1.474 | 2.349 | 2.948 |
Manba HAETAE-120, HAETAE-180 va HAETAE-260 to‘plamlarini taxminan NIST xavfsizlik darajalari 2, 3 va 5 bilan bog‘laydi. Biroq ushbu parametr nomlarining xavfsizlik sinflarini faqat raqam kattaliklari orqali taqqoslash yoki turli algoritm oilalarining xavfsizligini bitta raqamga keltirish to‘g‘ri emas.
Tadqiqot Usuli va Natijalari
Tajribaning asosiy maqsadi
Tadqiqot raqamli imzo algoritmini almashtirish blokcheynga o‘xshash ilovadagi o‘lchanadigan ta’sirlarni o‘rganish uchun tayyorlangan.
ML-DSA, Falcon va Hawk bir xil operatsiya modeli ostida baholangan. Shu tariqa algoritmni almashtirishdan tashqari operatsiya oqimi va ma’lumot tuzilmalari imkon qadar o‘zgarmas saqlanishi ko‘zlangan.
HAETAE esa ilova vositalari zanjiridagi nomuvofiqlik sabab ayni integratsiyalangan tajribaning bir qismi emas. HAETAE natijalari faqat mustaqil kriptografik o‘lchovlardan iborat.
Tajriba muhiti
| Komponent | Manbada berilgan ma’lumot |
|---|---|
| Kompyuter arxitekturasi | x86_64 stol kompyuteri |
| Operatsion tizim | 64-bit Windows |
| Kompilyator | Microsoft Visual C++ |
| Kompilyatsiya rejimi | Release |
| Kriptografik kutubxona | liboqs |
| Hawk amalga oshirishi | Mualliflarning namunaviy C amalga oshirishi |
| HAETAE amalga oshirishi | Mustaqil namunaviy benchmark dasturlari |
| Blokcheyn tarmog‘i | Bitta tugunli mahalliy prototip |
| Konsensus protokoli | Prototipda mavjud emas |
| Tarmoq aloqasi | Prototipda mavjud emas |
| Bitta blokdagi operatsiyalar soni | 1.000 |
| Kalit yaratish takrori | 100 |
| Blokni tekshirish takrori | 100 |
| Vaqt o‘lchovi | Yuqori aniqlikdagi devor soati taymeri |
Manba operatsion tizim va kompilyatsiya muhitini ko‘rsatadi, biroq protsessorning aniq modeli, yadrolar soni, takt chastotasi, RAM hajmi, liboqs versiya raqami va batafsil kompilyator bayroqlarini PDF da to‘liq qayd etmaydi. Shu sababli manba faylidagi natijalar boshqa kompyuterlarda ayni vaqtlar albatta olinadi degani emas.
Prototip arxitekturasi
Tadqiqotda to‘rtta asosiy ma’lumot tuzilmasidan foydalanilgan:
- Transaction: Yuboruvchining ochiq kaliti, qabul qiluvchining ochiq kaliti, o‘tkazma miqdori, ortib boruvchi nonce qiymati va raqamli imzoni o‘z ichiga oladi.
- Block: Blok indeksi, avvalgi blok xeshi, vaqt tamg‘asi, operatsiyalar ro‘yxati va blok xeshidan iborat.
- Blockchain: Bloklarning tartibli saqlanishi va tekshirilishini ta’minlaydi.
- Wallet: Tegishli algoritm uchun ochiq/maxfiy kalit juftligini boshqaradi va operatsiyalarni imzolaydi.
Nonce, operatsiyada ishlatiladigan va har bir yangi operatsiyada oshiriladigan hisoblagich qiymatidir. Ushbu tajribadagi nonce operatsiyalar ketma-ketligini ifodalaydi; Bitcoin mayningida ishlatiladigan proof-of-work nonce tushunchasi bilan bir xil vazifani bajarmaydi.
Blok xeshlari va bog‘lanishlari uchun SHA3-256 ishlatilgan. Manba bu xesh funksiyasidan blok mazmunidagi o‘zgarishlarni qayta hisoblash orqali aniqlash uchun foydalanganini bildiradi.
Bu yerda muhim jihat SHA3-256 tadqiqot taqqoslayotgan raqamli imzo algoritmlaridan biri emasligidir. Tadqiqotning asosiy taqqoslash o‘zgaruvchisi operatsiya imzosida ishlatiladigan ML-DSA, Falcon yoki Hawk usulidir.
Blok tekshiruvi nima qiladi?
Manbada blok tekshiruvi uchta asosiy nazoratni bajaradi:
- Blok indeksi va avvalgi blok xeshi zanjir tuzilmasiga mosmi?
- Blok mazmuni qayta hisoblanganda blok xeshi o‘zgarmasdan olinadimi?
- Blokdagi barcha operatsiyalarning raqamli imzolari tegishli yuboruvchining ochiq kaliti bilan tekshiriladimi?
Ushbu nazoratlardan biri muvaffaqiyatsiz bo‘lsa, blok rad etiladi.
Bu usul haqiqiy blokcheyn tarmog‘ining barcha konsensus yoki iqtisodiy tekshirish qoidalarini o‘z ichiga olmaydi. Tadqiqotda tarmoq aloqasi va konsensus ataylab doiradan tashqarida qoldirilgan.
Tajribalarda algoritmlar qanday almashtiriladi?
Prototip algoritmga xos funksiyalarni abstrakt Crypto interfeysida birlashtiradi. Ushbu interfeysda kalit yaratish, imzo yaratish va tekshirish kabi umumiy funksiyalar mavjud.
ML-DSA uchun OqsMldsaCrypto, Falcon uchun OqsFalconCrypto va Hawk uchun HawkCrypto amalga oshirishlari ishlatilgan.
Ushbu dizayn tufayli hamyon, operatsiya va blok boshqaruvi o‘zgarmas qolgan holda imzo algoritmini almashtirish mumkin. Shu tariqa algoritmlarning ma’lumot hajmi va kriptografik hisoblash xarajatlari taqqoslanadi.
O‘lchash ketma-ketligi
- Tanlangan algoritm bilan 100 marta kalit juftligi yaratiladi va o‘rtacha vaqt qayd etiladi.
- Alice va Bob hamyonlari yaratiladi.
- Alice dan Bob ga qat’iy miqdordagi, nonce qiymati oshib boradigan 1.000 operatsiya tayyorlanadi.
- Har bir operatsiya tegishli algoritm bilan imzolanadi va har bir operatsiya uchun o‘rtacha imzolash vaqti hisoblanadi.
- 1.000 operatsiya bitta blokka jamlanadi va blok seriyalashtiriladi.
- Blokning ma’lumot hajmi va o‘rtacha operatsiya hajmi o‘lchanadi.
- Blok to‘g‘ri qabul qilingani tekshiriladi.
- Birinchi operatsiya imzosidagi bitta bit o‘zgartirilib, tekshirish xatosi aniqlanishi sinovdan o‘tkaziladi.
- Asl blok 100 marta tekshiriladi va tekshirish vaqti hisoblanadi.
Ushbu bosqichlarning maqsadi imzo usulini umumiy ilova kontekstida baholashdir. Tajribada barcha blokcheyn tugunlarining bir vaqtda ishlashi yoki tarmoq orqali operatsiyalar tarqalishi o‘lchanmagan.
Imzo va kalit o‘lchamlari nega muhim?
Blokcheynda operatsiya faqat o‘tkazma miqdoridan iborat emas. Yuboruvchi va qabul qiluvchi ma’lumotlari, tartib raqami, imzo va ishlatilgan ma’lumot formatining qo‘shimcha maydonlari umumiy operatsiya hajmiga ta’sir qiladi.
Ayniqsa katta imzolar ishlatiladigan tizimlarda har bir operatsiya uchun bir necha kilobayt farq ko‘p operatsiyali bloklarda megabayt darajasidagi farqni yuzaga keltirishi mumkin.
Shu sababli tadqiqotchilar faqat imzoni tekshirish tezligini emas, imzolarning operatsiya va blok seriyalashtirishiga ta’sirini ham o‘lchagan.
1.000 operatsiyali bloklarning hajmlari
| Algoritm | Ochiq kalit | Imzo | O‘rt. operatsiya | Blok hajmi |
|---|---|---|---|---|
| ML-DSA-44 | 1.312 | 2.420 | 5.092 | 5.092.084 |
| ML-DSA-65 | 1.952 | 3.309 | 7.261 | 7.261.084 |
| ML-DSA-87 | 2.592 | 4.627 | 9.859 | 9.859.084 |
| Falcon-512 | 897 | 658 | 2.497 | 2.497.118 |
| Falcon-1024 | 1.793 | 1.275 | 4.905 | 4.904.685 |
| Hawk-512 | 1.024 | 555 | 2.651 | 2.651.084 |
| Hawk-1024 | 2.440 | 1.221 | 6.149 | 6.149.084 |
Jadvaldagi o‘rtacha operatsiya qiymatlari to‘liq baytga yaxlitlangan holda qayd etilgan. Ayniqsa Falcon-1024 da blok hajmining 1.000 × 4.905 natijasiga aynan teng emasligi o‘rtacha operatsiya hajmining yaxlitlanishi va blok darajasidagi qo‘shimcha ma’lumot bilan birga baholanishi kerak. Manbada berilgan 4.904.685 bayt qiymati o‘zgartirilmagan.
Ma’lumot hajmida qaysi algoritmlar ajralib turadi?
ML-DSA oilasida xavfsizlik parametrlari oshgani sari ochiq kalit, imzo va blok hajmlari ortadi. ML-DSA-44 taxminan 5,09 MB blok hosil qilgan bo‘lsa, ML-DSA-87 taxminan 9,86 MB darajasiga chiqqan.
Falcon-512 taxminan 2,50 MB, Hawk-512 esa taxminan 2,65 MB blok hajmiga ega. Ushbu ikki algoritmning ma’lumot hajmi ML-DSA-44 va ML-DSA-87 dan kichik bo‘lgan.
Biroq imzo hajmini o‘z-o‘zicha blok hajmi bilan tenglashtirish to‘g‘ri emas. Masalan, Hawk-512 ning imzosi 555 bayt bo‘lib, Falcon-512 ning 658 baytlik imzosidan kichik. Shunga qaramay, Falcon-512 ning 1.000 operatsiyali bloki Hawk-512 blokidan kichikroq. Buning sababi umumiy operatsiya hajmiga ochiq kalitlar va boshqa seriyalashtirilgan maydonlar ham ta’sir qilishidir.
Kalit yaratish, imzolash va tekshirish vaqtlari
| Algoritm | Kalit yaratish | Imzolash / operatsiya | Tekshirish / operatsiya |
|---|---|---|---|
| ML-DSA-44 | 78,9 | 281,3 | 97,5 |
| ML-DSA-65 | 138,4 | 457,8 | 144,5 |
| ML-DSA-87 | 200,3 | 570,9 | 234,1 |
| Falcon-512 | 5.721,4 | 206,1 | 51,6 |
| Falcon-1024 | 16.825,6 | 401,9 | 103,5 |
| Hawk-512 | 1.477,8 | 31,4 | 47,1 |
| Hawk-1024 | 9.549,2 | 70,0 | 98,5 |
Barcha qiymatlar mikrosoniyada berilgan. Bir mikrosoniya soniyaning milliondan bir qismidir:
\[ 1\,\mu s=10^{-6}\,s \]
Bir millisoniya esa 1.000 mikrosoniyadir:
\[ 1\,ms=1000\,\mu s \]
Bu birliklarni aylantirish muhim. Masalan, Falcon-512 kalit yaratish vaqti 5.721,4 µs, ya’ni taxminan 5,72 ms. Hawk-512 imzolash vaqti 31,4 µs, ya’ni 0,0314 ms. Bu aylantirishlar yangi unumdorlik o‘lchovi emas.
Har bir operatsiya uchun imzolash vaqti
Manba o‘lchovlarida eng qisqa imzolash vaqti Hawk-512 uchun 31,4 µs deb qayd etilgan. Hawk-1024 uchun 70,0 µs, Falcon-512 uchun 206,1 µs va ML-DSA-44 uchun 281,3 µs o‘lchangan.
Bu natijalar Hawk o‘rganilgan ilovada tez imzolash bo‘yicha kuchli unumdorlik ko‘rsatganini bildiradi.
Biroq qisqaroq imzolash vaqti avtomatik ravishda umumiy tizim xarajati ham past bo‘lishini anglatmaydi. Kalit yaratish, tekshirish, imzo hajmi va ilova murakkabligi alohida mezonlardir.
Har bir operatsiya uchun imzoni tekshirish vaqti
Manbada eng qisqa har bir operatsiya uchun tekshirish vaqti Hawk-512 uchun 47,1 µs deb qayd etilgan. Falcon-512 51,6 µs, ML-DSA-44 97,5 µs, Falcon-1024 103,5 µs va ML-DSA-87 234,1 µs darajasidadir.
Blokdagi barcha operatsiyalarning imzolari tekshirilishi kerak bo‘lganda, har bir operatsiya uchun tekshirish vaqti umumiy tekshirish xarajati jihatidan muhim bo‘ladi.
Biroq ushbu tajribada tekshirish kechikishi bitta tugunli mahalliy prototipda o‘lchangan. Haqiqiy blokcheyn tarmog‘ida operatsiyani qabul qilish, tarmoq bo‘ylab tarqalish, konsensus va boshqa nazoratlar umumiy kechikishni o‘zgartirishi mumkin.
Blokni tekshirish vaqtini qanday talqin qilish kerak?
Manbada har bir operatsiya uchun tekshirish vaqtlari 1.000 operatsiyali bloklarni takroran tekshirish asosida hisoblangan.
Masalan, Hawk-512 ning har bir operatsiya uchun o‘rtacha tekshirish vaqti 47,1 µs deb qayd etilgan. Bu qiymat 1.000 operatsiya uchun taxminan:
\[ 1000\times47.1\,\mu s=47.1\,ms \]
ga teng.
Xuddi shunday, Falcon-512 uchun:
\[ 1000\times51.6\,\mu s=51.6\,ms \]
va ML-DSA-87 uchun:
\[ 1000\times234.1\,\mu s=234.1\,ms \]
hosil bo‘ladi.
Bu natijalar manbada qayd etilgan har bir operatsiya uchun o‘rtacha vaqtlarning blok miqyosidagi ifodasidir. Manba shuningdek haqiqiy blok tekshirish jarayoni qayta-qayta ishga tushirilib o‘lchanganini bildiradi. Shuning uchun ular faqat mustaqil mikro-benchmark qiymatlaridan nazariy ravishda taxmin qilingan natijalar emas.
Shu bilan birga, manbada butun blok uchun o‘lchangan vaqtning qaysi qismi xesh hisoblashga, qaysi qismi ma’lumotlarni seriyalashtirishga yoki qaysi qismi imzoni tekshirishga to‘g‘ri kelishi alohida to‘liq ajratilmagan.
Tekshirish throughput-i nimani anglatadi?
Throughput, tizim muayyan vaqt oralig‘ida tugata oladigan ish miqdoridir. Imzoni tekshirish kontekstida vaqt birligida nechta imzo tekshirilishi mumkinligi bilan bog‘liq.
Manba natijalari har bir operatsiya uchun qisqaroq tekshirish vaqtlari tekshiruvchi tugunlarning kriptografik qayta ishlash sig‘imi jihatidan afzallik berishi mumkinligini ko‘rsatadi.
Biroq faqat tekshirish vaqtidan hisoblanadigan nazariy operatsiya sig‘imi haqiqiy blokcheynning soniyadagi operatsiyalar soni (Transactions Per Second, TPS) bilan bir xil emas. Haqiqiy TPS ga tarmoq, blok yaratish, konsensus, saqlash, boshqa operatsiya nazoratlari va protokol qoidalari ta’sir qiladi.
HAETAE mustaqil benchmark natijalari
| Algoritm | Ochiq kalit (bayt) | Imzo (bayt) | Kalit yaratish (µs) | Imzolash (µs) | Tekshirish (µs) |
|---|---|---|---|---|---|
| HAETAE-120 | 992 | 1.474 | 390,4 | 1.654,7 | 71,5 |
| HAETAE-180 | 1.472 | 2.349 | 626,3 | 2.083,5 | 132,6 |
| HAETAE-260 | 2.080 | 2.948 | 539,6 | 2.925,0 | 158,4 |
Ushbu jadvaldagi kalit yaratish, imzolash va tekshirish qiymatlari HAETAE namunaviy amalga oshirishining mustaqil kriptografik o‘lchovlaridir.
HAETAE-120 ning imzolash vaqti 1.654,7 µs, HAETAE-260 niki 2.925,0 µs deb qayd etilgan. Tekshirish vaqtlari esa 71,5–158,4 µs oralig‘idadir.
Ushbu qiymatlarni ML-DSA, Falcon va Hawk ning VI-jadvalda blok kontekstida o‘lchangan har bir operatsiya uchun vaqtlari bilan taqqoslashda tajriba doirasi turlicha ekanini unutmaslik kerak.
HAETAE da blok seriyalashtirish, operatsiya ma’lumot tuzilmasi va blokni tekshirish xarajati ushbu natijalarga kiritilmagan. Manbada HAETAE uchun 1.000 operatsiyali blok hajmi hisoblanmagan.
HAETAE nega blokcheyn prototipiga integratsiya qilinmagan?
Manbaga ko‘ra HAETAE namunaviy amalga oshirishi GCC ga xos ayrim til xususiyatlari va OpenSSL asosidagi tasodifiy son yaratishga bog‘liq. Tadqiqot Windows da ishlatgan Microsoft Visual C++ vositalar zanjirida ushbu kod qo‘shimcha tahrir yoki bog‘liqlikni o‘zgartirmasdan toza kompilyatsiya qilinmagan.
Shu sababli HAETAE faqat mustaqil sinov dasturlari orqali baholangan. Bu holat algoritm ilmiy jihatdan yaroqsizligini emas, tadqiqotning muayyan dasturiy muhitdagi integratsiya doirasini ko‘rsatadi.
Imzo hajmi bilan blok hajmi o‘rtasidagi farq
Manbada Hawk-512 eng qisqa imzo o‘lchamlaridan birini taqdim etadi: 555 bayt. Falcon-512 uchun imzo o‘lchami 658 baytdir.
Shunga qaramay, umumiy operatsiya hajmida Falcon-512 kichikroq. Manba V-jadvalda Falcon-512 uchun o‘rtacha operatsiya 2.497 bayt, Hawk-512 uchun 2.651 bayt deb berilgan.
Bu blokcheyndagi ma’lumot xarajatini faqat imzo uzunligiga qarab baholamaslik kerakligini ko‘rsatadi. Ochiq kalitlarning seriyalashtirish shakli va boshqa operatsiya maydonlari ham umumiy hajmga hissa qo‘shadi.
Algoritm tanlashda kalit yaratish xarajati
ML-DSA-44 78,9 µs kalit yaratish vaqti bilan o‘rganilgan integratsiyalangan algoritmlar orasida eng tez kalit yaratish natijalaridan birini ko‘rsatadi. Falcon-512 kalit yaratishi 5.721,4 µs, Hawk-512 niki esa 1.477,8 µs deb o‘lchangan.
Bu farq har bir operatsiyada yangi kalit yaratishni talab qiladigan ilovalar uchun muhim bo‘lishi mumkin. Biroq ko‘plab tizimlarda ayni hamyon kaliti bir nechta operatsiya uchun ishlatilgani sabab kalit yaratish xarajati bilan har bir operatsiyadagi imzolash/tekshirish xarajati alohida baholanishi kerak.
Qaysi algoritm yaxshiroq?
Manba topilmalariga ko‘ra, bu savolga barcha mezonlar uchun amal qiladigan yagona javob yo‘q.
| Mezon | Manbada ajralib turgan natija | Talqin chegarasi |
|---|---|---|
| Kalit yaratish | ML-DSA past kalit yaratish xarajatini ko‘rsatadi. | Bu operatsiya va blok tekshirishda mutlaq yetakchi ekanini anglatmaydi. |
| Kichik blok hajmi | Falcon-512 taxminan 2,50 MB bilan o‘lchangan eng kichik blok natijasini beradi. | Faqat bitta 1.000 operatsiyali prototip uchun amal qiladi. |
| Qisqa imzo | Hawk-512 555 bayt imzo hajmi bilan ajralib turadi. | Eng qisqa imzo har doim eng kichik umumiy operatsiyani anglatmaydi. |
| Tez imzolash | Hawk-512 31,4 µs bilan qayd etilgan eng past har bir operatsiya uchun imzolash vaqtiga ega. | Muayyan dasturiy ta’minot/apparat muhitidagi natijadir. |
| Tez tekshirish | Hawk-512, 47,1 µs; Falcon-512, 51,6 µs. | Tarmoq va konsensus vaqti kiritilmagan. |
| Standartlashtirilgan tuzilma | ML-DSA NIST tomonidan standartlashtirilgan. | Standartlashtirish har bir mezonda unumdorlik eng yaxshi degani emas. |
| HAETAE | Mustaqil benchmark natijalari taqdim etilgan. | Blok darajasida o‘lchanmagan. |
Tadqiqotning kuchli tomonlari
Tadqiqotning muhim tomonlaridan biri turli algoritmlarni umumiy operatsiya modeli bilan taqqoslashidir. Shu orqali kalit va imzo o‘lchamlari seriyalashtirilgan operatsiya ma’lumotlariga qanday aks etishini bevosita o‘rganish mumkin.
Ikkinchi muhim tomoni tekshirish xarajati faqat mustaqil imzo tekshiruvidan emas, balki tugallangan blokni qayta-qayta tekshirishdan olinganidir.
Uchinchi muhim tomoni HAETAE ning integratsiya yetishmasligi yashirilmaganidir. Manba turli o‘lchash doiralarini aniq ajratadi.
Tadqiqotning cheklovlari
Tajribalar bitta mahalliy tugunda o‘tkazilgani haqiqiy taqsimlangan blokcheynlardagi tarmoq kechikishi va blok tarqalishi ta’sirlari o‘lchanmaganini anglatadi.
Blok hajmi barcha tajribalarda 1.000 operatsiya bilan o‘zgarmas saqlangan. Turli blok hajmlari uchun alohida natijalar berilmagan.
Operatsiyalar oddiy hisoblararo o‘tkazmalar bilan cheklangan. Smart-kontrakt chaqiriqlari, turli operatsiya maydonlari va murakkab ilova ish yuklari baholanmagan.
Xotira sarfi va energiya iste’moli o‘lchanmagan. Shuningdek, ARM asosidagi qurilmalar, o‘rnatilgan tizimlar yoki turli protsessor arxitekturalari bo‘yicha taqqoslash mavjud emas.
Tadqiqot ECDSA yoki Schnorr kabi klassik imzo algoritmlarini ayni sinov jadvalida o‘lchangan namunaviy algoritm sifatida ishlatmaydi. Shu sababli manba ma’lumotlaridan “post-kvant imzolari ECDSA dan shuncha tez” tarzida sonli xulosa chiqarib bo‘lmaydi.
Tadqiqot qo‘llab-quvvatlaydigan natijalar
- Bitta tugunli prototipda ML-DSA, Falcon va Hawk almashtiriladigan imzo algoritmlari sifatida ishlatilgan.
- ML-DSA oilasida parametr kattaligi oshgani sari imzo, ochiq kalit va blok hajmi oshgan.
- Falcon-512 va Hawk-512 manbada o‘lchangan 1.000 operatsiyali bloklarda ML-DSA ning tegishli parametr to‘plamlariga qaraganda kichikroq blok hajmlarini hosil qilgan.
- Hawk-512 imzolash va tekshirish vaqtlarida e’tiborga molik unumdorlik ko‘rsatgan.
- ML-DSA kalit yaratish bo‘yicha past kechikishlarni ko‘rsatgan.
- Falcon kalit yaratishi manba sinov muhitida ML-DSA ga qaraganda yuqoriroq hisoblash xarajatini ko‘rsatgan.
- HAETAE mustaqil o‘lchovlarda o‘rganilgan, ammo blokcheynga integratsiya qilinmagan.
- Imzo tanlovi blok hajmi, tekshirish vaqti, ilova murakkabligi va standartlashtirish holatini birgalikda baholash orqali amalga oshirilishi kerak.
Tadqiqot qo‘llab-quvvatlamaydigan umumlashtirishlar
- Ushbu tajriba kvant kompyuterida amalga oshirilmagan.
- Algoritmlarning barcha mumkin bo‘lgan kvant hujumlariga mutlaq chidamliligi tajribada isbotlanmagan.
- Haqiqiy Bitcoin yoki Ethereum asosiy tarmog‘ida bu algoritmlar ayni unumdorlikni berishi tasdiqlanmagan.
- Blok tarqalishi, konsensus yoki haqiqiy taqsimlangan tarmoq throughput-i o‘lchanmagan.
- HAETAE ning blok darajasidagi unumdorligi bevosita sinovdan o‘tkazilmagan.
- Energiya sarfi, xotira ishlatilishi va turli qurilma sinflaridagi natijalar berilmagan.
- Manbada bo‘lmagan ECDSA taqqoslash qiymatlarini qo‘shib bo‘lmaydi.
- Algoritmning tezroq bo‘lishi avtomatik ravishda boshqalardan xavfsizroq ekanini anglatmaydi.
- Ushbu natijalardan haqiqiy blokcheyn bir soniyada aniq nechta operatsiya bajara olishini hisoblab bo‘lmaydi.
Kelajakdagi tadqiqotlar
Muallif kelajakda prototipni ko‘p tugunli muhitga ko‘chirish va tarmoq kechikishlari bilan blok tarqalishini o‘rganishni taklif qiladi. Bu kengaytma kriptografik xarajat haqiqiy taqsimlangan tarmoq unumdorligiga qanday ta’sir qilishini tushunishga yordam beradi.
Shuningdek, tajribalarni turli blok hajmlari, smart-kontrakt operatsiyalari va xilma-xil ish yuklari bilan kengaytirish taklif etiladi.
HAETAE ni mos kompilyator va dasturiy bog‘liqliklar bilan blokcheyn prototipiga integratsiya qilish ham keyingi tadqiqot maqsadlaridan biridir.
Nihoyat, turli protsessorlarda xotira ishlatilishi va energiya sarfini o‘lchash post-kvant algoritmlarining resurslari cheklangan qurilmalarda qo‘llanish imkonini baholash uchun muhim deb hisoblanadi.
Tadqiqotning umumiy natijasi
Tushar Jain tadqiqoti post-kvant raqamli imzo algoritmlarini baholashda faqat matematik xavfsizlik xususiyatlari yoki faqat kriptografik amal vaqtlariga qarash yetarli emasligini ko‘rsatadi.
ML-DSA, Falcon va Hawk ayni ilova modelida turli afzalliklarni ko‘rsatgan. ML-DSA past kalit yaratish vaqti va standartlashtirilgan tuzilishi bilan, Falcon kichik operatsiya/blok ma’lumoti bilan, Hawk esa qisqa imzo va past imzolash/tekshirish kechikishlari bilan ajralib turgan.
Biroq tadqiqot biror algoritmni barcha foydalanish ssenariylari uchun yagona to‘g‘ri tanlov deb belgilamaydi. Haqiqiy blokcheyn tizimlarida algoritm tanlovi xavfsizlik talablari, ma’lumot hajmi, operatsiya kechikishi, ilova murakkabligi va tarmoq infratuzilmasi ehtiyojlarini birgalikda baholash orqali amalga oshirilishi kerak.
Manba va Usul Haqida Izoh
Asl tadqiqot: Performance Analysis of Quantum-Secure Digital Signature Algorithms in Blockchain.
Muallif: Tushar Jain.
Muallif tartibi: Bitta muallifli tadqiqot.
Teng hissa: Qo‘llanmaydi; tadqiqot bitta muallifli.
Mas’ul muallif: PDF da yagona muallifning aloqa manzili berilgan; bundan tashqari alohida corresponding-author belgisi mavjud emas.
Muassasa: Institute of Computer Science, University of Tartu, Tartu, Estonia.
ArXiv identifikatori: arXiv:2601.17785.
O‘rganilgan versiya: arXiv:2601.17785v1.
Yuborilgan sana: 25 Yanvar 2026.
DOI: 10.48550/arXiv.2601.17785.
Rasmiy manba havolasi: https://arxiv.org/abs/2601.17785
Manba platformasi: arXiv.
Ilmiy soha: Computer Science – Cryptography and Security (cs.CR); Quantum Physics (quant-ph).
Manba turi: Dastlabki tadqiqot hisoboti / arXiv preprinti (preliminary report / preprint).
Taqriz holati: O‘rganilgan arXiv yozuvining o‘zi taqrizdan o‘tganlik isboti emas. Ushbu ko‘rib chiqishda tadqiqotning alohida taqrizli jurnal yoki konferensiya versiyasi tasdiqlanmagan.
Jurnal va nashriyot: Yuklangan PDF va tasdiqlangan arXiv yozuvida alohida taqrizli jurnal, jild, son yoki nashriyotga oid yakuniy yozuv mavjud emas.
Journal DOI: Alohida jurnal DOI si tasdiqlanmagan; arXiv DOI si jurnal DOI si sifatida taqdim etilmagan.
Litsenziya/mualliflik huquqi: Ochiq kirish yozuvi manbadagi barcha shakllardan shartsiz qayta foydalanish mumkinligini anglatmaydi. O‘rganilgan PDF da amaldagi ochiq qayta foydalanish litsenziyasining barcha tafsilotlari tasdiqlanmagani sabab manba figuralari ko‘chirilmagan, qayd etilgan faktik ma’lumotlar mustaqil Verianla SVG lari bilan vizuallashtirilgan.
Tadqiqotning ilmiy turi: Bitta tugunli blokcheyn prototipida qiyosiy kriptografik unumdorlik o‘lchovi va mustaqil mikro-benchmark tahlili.
Asosiy algoritmlar: ML-DSA-44, ML-DSA-65, ML-DSA-87, Falcon-512, Falcon-1024, Hawk-512, Hawk-1024.
Faqat mustaqil o‘lchangan algoritmlar: HAETAE-120, HAETAE-180, HAETAE-260.
Kriptografik infratuzilma: liboqs, Hawk namunaviy C amalga oshirishi va HAETAE namunaviy benchmark dasturlari.
Ilova muhiti: Windows x86_64 stol kompyuteri, Microsoft Visual C++, Release kompilyatsiya rejimi.
Blokcheyn modeli: Bitta tugunli, hisobga asoslangan, tarmoq va konsensussiz mahalliy prototip.
Sinov yuki: Bitta blokda 1.000 imzolangan operatsiya.
Sinov takrorlari: 100 marta kalit yaratish va 100 marta blok tekshirish; blok kontekstida 1.000 operatsiyani imzolash.
Asosiy hajm natijasi: ML-DSA-87 9.859.084 bayt, Falcon-512 2.497.118 bayt, Hawk-512 2.651.084 bayt blok hajmi.
Asosiy imzolash natijasi: Hawk-512 31,4 µs, Falcon-512 206,1 µs, ML-DSA-44 281,3 µs.
Asosiy tekshirish natijasi: Hawk-512 47,1 µs, Falcon-512 51,6 µs, ML-DSA-87 234,1 µs har bir operatsiya uchun tekshirish.
HAETAE o‘lchov chegarasi: HAETAE blokcheyn prototipiga integratsiya qilinmagani sabab uning operatsiya hajmi, blok hajmi va blokni tekshirish vaqtiga oid integratsiyalangan natijalar manbada mavjud emas.
Xavfsizlik talqini: Tadqiqot kvant xavfsizligini kriptotahliliy tajriba bilan qayta isbotlamaydi. Algoritmlarning xavfsizlik farazlarini tegishli adabiyotdan olib, ilova unumdorligini o‘rganadi.
Formulalar doirasi: ML-DSA, Falcon, Hawk va HAETAE ning matematik tenglamalari manbada yuqori darajadagi KeyGen/Sign/Verify xulosalari sifatida taqdim etilgan. Ular haqiqiy standartlarning barcha namunalash, kodlash, qayta urinish, ishora va chegara nazorati tafsilotlarini ifodalamaydi.
1-rasm: O‘rtacha seriyalashtirilgan operatsiya hajmlarini taqqoslaydi. Verianla ushbu ilmiy mazmunni manba V-jadval sonlaridan mustaqil blok hajmi grafigi bilan qo‘llab-quvvatlagan.
2-rasm: Kalit yaratish, imzolash va tekshirish vaqtlarini ko‘rsatadi. Verianla manba VI-jadvalning ochiq qiymatlaridan mustaqil har bir operatsiya uchun tekshirish grafigini tayyorlagan.
Jadvallar: Manbada yettita jadval mavjud. I–IV-jadvallar algoritm parametrlarini, V-jadval blok hajmlarini, VI-jadval integratsiyalangan vaqt o‘lchovlarini, VII-jadval esa HAETAE mustaqil benchmark natijalarini o‘z ichiga oladi.
Qayta ishlab chiqarish imkoniyati: Manba prototip kodi va benchmark dasturlari GitHub da e’lon qilinganini bildiradi.
Kod repozitoriysi: https://github.com/Stanotron/Post-Quantum-Blockchain
Xom ma’lumotlar: PDF da o‘lchov jadvallari berilgan; har bir takrorga oid xom vaqt yozuvlarining alohida ma’lumot faylida mavjudligi ushbu ko‘rib chiqishda tasdiqlanmagan.
Apparat tafsiloti: x86_64 stol kompyuteri va Windows ma’lumoti berilgan. Protsessor modeli, RAM, liboqs versiya raqami va barcha kompilyatsiya optimallashtirish parametrlari PDF da to‘liq qayd etilmagan.
Moliyalashtirish: PDF da alohida tadqiqot moliyalashtirish bayonoti aniqlanmagan.
Minnatdorchilik: Muallif University of Tartu Institute of Computer Science tarkibidagi Doç. Dr. Sedat Akleylek ga ilmiy rahbarligi va qimmatli fikr-mulohazalari uchun minnatdorchilik bildiradi. Ushbu minnatdorchilik muallif yoki hamkor tadqiqotchilar ro‘yxatiga qo‘shilmagan.
Manfaatlar to‘qnashuvi: Manba PDF da alohida manfaatlar to‘qnashuvi bayonoti aniqlanmagan.
CRediT/muallif hissasi: Alohida CRediT hissa matritsasi aniqlanmagan. Tadqiqot bitta muallifli.
Turkiya konteksti: Tadqiqot Turkiyadagi blokcheyn tugunlari yoki apparat infratuzilmalarini baholamaydi. Turkiya uchun chiqarilishi mumkin bo‘lgan muhandislik xulosalari alohida amaliy tekshiruvni talab qiladi.
Asosiy talqin chegarasi: Manba natijalari muayyan mahalliy prototip, qat’iy operatsiya turi va sinov muhiti uchun amal qiladi. Haqiqiy taqsimlangan blokcheynlarning kvant xavfsizligi, tarmoq throughput-i, energiya sarfi yoki ko‘p tugunli unumdorligi ayni tadqiqotda tajribada tasdiqlanmagan.
Izoh qoldiring
E-pochta manzilingiz chop etilmaydi. Majburiy maydonlar * bilan belgilangan