


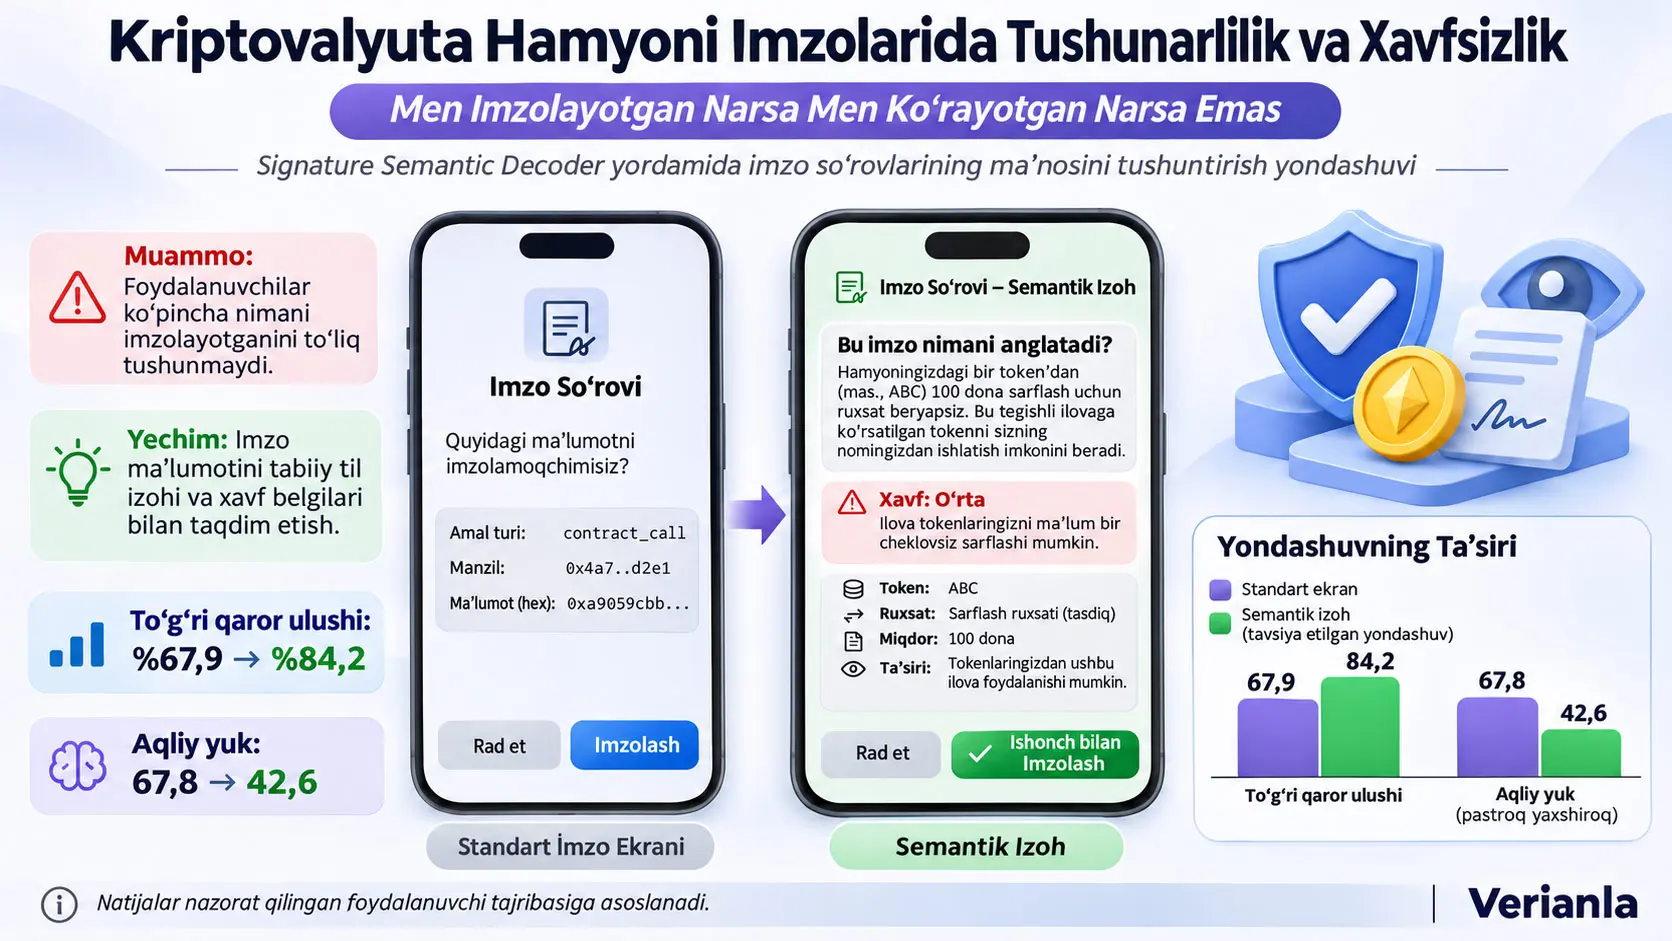
Kriptovalyuta hamyonlari foydalanuvchilarga raqamli aktivlarni boshqarish va markazlashmagan ilovalar (Decentralized Applications, dApps) bilan oʻzaro aloqada bo‘lish imkonini beradigan asosiy vositalardir. Biroq hamyonda ko‘rsatiladigan imzo so‘rovi foydalanuvchi qanday vakolat berayotganini yoki imzo keyinchalik qaysi operatsiyalarda ishlatilishi mumkinligini har doim ham tushunarli tarzda izohlamaydi. “What I Sign Is Not What I See”: Towards Explainable and Trustworthy Cryptocurrency Wallet Signatures nomli tadqiqot raqamli imzolarning kriptografik to‘g‘riligi bilan foydalanuvchi tomonidan tushunilishi o‘rtasidagi ushbu farqni o‘rganadi.
Yuyang Qin va Haihan Duan tomonidan olib borilgan tadqiqot ikki dastlabki foydalanuvchi tadqiqoti, Signature Semantic Decoder (SSD) nomli semantik imzo izohlash prototipini ishlab chiqish hamda 128 ishtirokchili nazorat qilinadigan foydalanuvchi tajribasidan iborat. Tadqiqotchilar xom imzo maʼlumotlarini tuzilmali tarzda tahlil qilib, tabiiy til izohlari va kontekstual xavf ko‘rsatkichlariga aylantirish foydalanuvchilarning imzo qarorlariga qanday taʼsir qilishini baholagan.
Birinchi dastlabki tadqiqotda 50 ishtirokchining imzo so‘rovlaridagi maʼlumotlarga qanday eʼtibor berishi o‘rganilgan. Ishtirokchilarning %78‘i token miqdorini, %71‘i qabul qiluvchi manzilini tekshirishini bildirgan, zanjir identifikatori, operatsiya muddati va texnik vakolat maydonlari esa kamroq eʼtibor tortgan. Bundan tashqari, ishtirokchilarning %64‘i ishonchni baholashda tanish hamyon interfeyslari yoki maʼlum ilova brendlariga ustunlik berishini, %32‘i esa tekshiriladigan shartnoma maʼlumotlariga tayanishini bildirgan.
Ikkinchi dastlabki tadqiqotda 30 ishtirokchiga sakkiz xil imzo ssenariysi taqdim etilgan. Natijalar foydalanuvchilar texnik jihatdan turli vakolatlarni o‘z ichiga olgan so‘rovlarni farqlashda qiynalishi mumkinligini va ularning ishonch darajasi har doim ham haqiqiy operatsiya qamrovini tushunganini anglatmasligini ko‘rsatgan. Ushbu ikki tadqiqot bosqichining natijalari Signature Semantic Decoder prototipi dizayniga asos bo‘lgan.
Asosiy tajribada 128 ishtirokchi tasodifiy ravishda ikki guruhga bo‘lingan. Nazorat guruhi standart hamyon tasdiqlash ekranini taqlid qiluvchi interfeysdan, tajriba guruhi esa operatsiya maqsadini tabiiy tilda izohlaydigan, muhim maydonlarni ajratib ko‘rsatadigan va kontekstual xavf belgilarini taqdim etadigan semantik interfeysdan foydalangan. Har bir ishtirokchi oltita simulyatsiya qilingan imzo ssenariysini baholagan.
Manbada keltirilgan o‘rtacha to‘g‘ri qaror ulushi nazorat guruhida %67,9, semantik izohdan foydalangan tajriba guruhida %84,2 bo‘lgan. Yuqori xavfli deb tasniflangan cheksiz token sarflash ruxsati ssenariysida imzolash ulushi %36,5 dan %9,8 ga, fishing ssenariysida esa %32,7 dan %17,7 ga kamaygan. Shuningdek, tajriba guruhida o‘rtacha aqliy ish yuklamasi 67,8 dan 42,6 ga, frustratsiya balli esa 61,2 dan 38,7 ga tushgan.
Bu natijalar semantik izohlar nazorat qilinadigan tajriba sharoitida foydalanuvchilarning ongliroq qaror qabul qilishini qo‘llab-quvvatlashi mumkinligini ko‘rsatadi. Biroq tadqiqot haqiqiy aktivlar ishlatilgan jonli blokcheyn operatsiyalarini emas, oflayn ishlaydigan simulyatorni baholagan. Shu sababli natijalar real dunyodagi moliyaviy yo‘qotishlar xuddi shu nisbatda kamayishini yoki barcha zararli operatsiyalar aniqlanishini isbotlamaydi. Bundan tashqari, PDFning ayrim natija paragraflari va jadvallari o‘rtasida vazifa nomlari, bajarish vaqtlari va statistik erkinlik darajalari bo‘yicha izohlanmagan farqlar mavjud.
Turkiyada kriptovalyuta hamyonidan foydalanuvchi shaxslar va Web3 ilovalarini ishlab chiqadigan jamoalar nuqtayi nazaridan tadqiqotning ahamiyati shundaki, imzoning texnik parametrlarini ko‘rsatish bilan foydalanuvchiga haqiqiy vakolatni tushuntirish alohida dizayn maqsadlaridir. Shu bilan birga, tadqiqot Turkiyaga xos foydalanuvchi namunasi, turkcha interfeys tajribasi yoki mahalliy tartibga solish bahosini o‘z ichiga olmaydi.
Kriptovalyuta Hamyonida Raqamli Imzo Nega Noto‘g‘ri Tushunilishi Mumkin?
Kriptovalyuta hamyonidagi raqamli imzo foydalanuvchining shaxsiy kaliti bilan muayyan xabar yoki operatsiya maʼlumoti ustida kriptografik vakolat yaratishidir. Imzoning matematik jihatdan tekshirilishi imzolangan maʼlumot haqiqiy foydalanuvchi tomonidan vakolatlanganini ko‘rsatadi; biroq imzo foydalanuvchiga qanday taqdim etilgani aniq bo‘lmasa, foydalanuvchi qanday ruxsat berganini tushungan degan xulosaga kelib bo‘lmaydi.
Raqamli imzo bilan foydalanuvchi tasdig‘i o‘rtasidagi farq
Anʼanaviy dasturlarda tasdiqlash ekrani ko‘pincha bajariladigan operatsiyani bevosita tushuntiradi. Kriptovalyuta hamyonlarida esa imzo so‘rovi aqlli shartnoma funksiyasi chaqiruvini, tuzilmali maʼlumot obyektini, tasodifiy ko‘rinadigan baytlar ketma-ketligini yoki o‘qish qiyin bo‘lgan o‘n oltilik ko‘rinishni o‘z ichiga olishi mumkin.
Foydalanuvchi ekranda token nomi, manzil yoki qisqa izohni ko‘rsa ham, bu maʼlumotlar operatsiyaning barcha vakolat qamrovini tushuntirmasligi mumkin. Masalan, token sarflash ruxsati bevosita token o‘tkazmasidan farq qiladi. Operatsiyaning kelajakda boshqa shartnomaga tokenlardan foydalanish imkonini berishi foydalanuvchi shu paytda aktiv yuborilayotganini ko‘rmayotgani sababli ahamiyatsiz bo‘lib qolmaydi.
Tadqiqot eʼtibor qaratgan asosiy xavfsizlik muammosi shudir: Mashina tekshira oladigan operatsiya maʼnosini inson ham to‘g‘ri tushunishi kerak.
Kriptovalyuta hamyoni qanday ishlaydi?
Kriptovalyuta hamyoni faqat raqamli aktivlar ro‘yxati ko‘rsatiladigan ilova emas. U mohiyatan foydalanuvchining kriptografik kalitlari bilan bog‘liq operatsiyalarni boshqaradi. Shaxsiy kalit (private key) raqamli imzo yaratishda ishlatiladigan maxfiy maʼlumotdir. Ochiq kalit (public key) esa tegishli kriptografik mexanizm orqali imzoni tekshirishda ishlatiladi.
Manba Ethereum kontekstida secp256k1 elliptik egri chizig‘ida ishlaydigan Elliptic Curve Digital Signature Algorithm (ECDSA) tuzilmasini asosiy misol sifatida ko‘rib chiqadi.
ECDSAning maqsadi imzolangan xabar muayyan shaxsiy kalitga mos haqiqiy imzoga ega yoki yo‘qligini kriptografik tarzda tekshirishdir. Biroq ECDSA imzo yaratgan shaxs operatsiyaning iqtisodiy yoki huquqiy oqibatini tushunganini o‘lchamaydi.
Shu sababli tadqiqotchilar yangi raqamli imzo matematikasini ishlab chiqish o‘rniga mavjud imzo so‘rovlarining maʼnosini foydalanuvchi tushuna oladigan shaklda qayta taqdim etishga eʼtibor qaratgan.
Kriptografik yaxlitlik va semantik aniqlik
Tadqiqotda ikki xil xavfsizlik darajasi o‘rtasidagi farq muhim:
- Kriptografik tekshirish: Imzo to‘g‘ri kalit va maʼlumot bilan bog‘liq yoki yo‘qligini baholash.
- Semantik talqin qilinuvchanlik: Foydalanuvchi imzo orqali qaysi harakatga, qaysi aktiv ustida va qanday shartlarda vakolat berayotganini tushuna olishi.
Operatsiya kriptografik jihatdan mutlaqo haqiqiy bo‘lsa ham, foydalanuvchi tomonidan noto‘g‘ri tushunilgan bo‘lishi mumkin. Bu shifrlash yoki imzo algoritmi albatta buzilgan degani emas; foydalanuvchiga ko‘rsatilgan maʼlumot bilan haqiqiy vakolat o‘rtasida talqin qilinuvchanlik muammosi borligini bildiradi.
Ko‘r-ko‘rona imzolash nima?
Ko‘r-ko‘rona imzolash (blind signing) — foydalanuvchi imzolayotgan maʼlumotning maʼnosi yoki oqibatlarini yetarlicha tushunmasdan imzo yaratishidir. Manbada bu xatti-harakat fishing, ortiqcha vakolat berish va chalg‘ituvchi aqlli shartnoma o‘zaro taʼsirlari bilan bog‘liq holda muhokama qilinadi.
Har bir imzo blokcheynda darhol aktiv o‘tkazmasini amalga oshirmaydi. Ayrim imzolar oflayn xabarni tekshirish yoki keyinroq ishlatilishi mumkin bo‘lgan vakolatlar uchun tayyorlanadi. Shu sababli foydalanuvchilar faqat “hozir pul yuborilyaptimi?” degan savolga emas, imzo qaysi harakatni mumkin qilayotganiga ham eʼtibor berishi kerak.
On-chain va off-chain imzo nima?
On-chain operatsiyalar blokcheynda bajarilib, qayd etiladigan operatsiyalardir. Masalan, eth_sendTransaction operatsiya maʼlumotlarini tarmoqda bajarish uchun ishlatiladigan standart usullar oilasiga kiradi.
Off-chain imzolar esa yangi blokcheyn operatsiyasi bevosita yuborilmasdan xabarni imzolash imkonini berishi mumkin. Ular autentifikatsiya, vakolat berish yoki keyingi operatsiyalarda ishlatiladigan ruxsatlarni yaratish uchun qo‘llanishi mumkin.
Off-chain imzolangan maʼlumot darhol blokcheynga yozilmasligi imzo hech qachon muhim vakolat yaratmaydi degani emas. Manba ayniqsa ushbu farqni foydalanuvchi nuqtayi nazaridan tushunish qiyin bo‘lishi mumkinligini taʼkidlaydi.
Imzolash usullari o‘rtasidagi farqlar
| Toifa | Usul | Manbada ko‘rsatilgan o‘qiluvchanlik | Maʼlumot tuzilmasi |
|---|---|---|---|
| On-chain | Operatsiyani imzolash (Tx-sign) | Qisman | Operatsiya obyekti |
| Off-chain | personal_sign | Past | UTF-8 xabari |
| Off-chain | eth_sign | Past | Tasodifiy baytlar ketma-ketligi |
| Off-chain | signTypedData | O‘rta | Tuzilmali obyekt |
Manba eth_sign usuli yuqori xavfsizlik xatarlari sababli endi ishlatilmasligi kerakligini aniq taʼkidlaydi. personal_sign muayyan xabar kontekstini taʼminlaydigan prefiksdan foydalanadi. EIP-712 doirasida qo‘llanadigan signTypedData esa maydonlar maʼlumot turlari bilan belgilanadigan tuzilmali formatni taqdim etadi.
Biroq tuzilmali maʼlumotning o‘zi foydalanuvchi operatsiya maqsadini tushunishini anglatmaydi. JSON obyekti texnik jihatdan tartibli bo‘lishi mumkin; shunga qaramay, undagi shartnoma funksiyalari, vakolat chegaralari yoki amal qilish muddati shartlari oddiy foydalanuvchi uchun noaniq bo‘lib qolishi mumkin.
EIP-191 va EIP-712 nega muhim?
Ethereum Improvement Proposal (EIP) — Ethereum ekotizimida muayyan texnik standartlar va takomillashtirish takliflari taʼriflanadigan hujjatlarga beriladigan nom.
EIP-191 imzolangan xabarlarni muayyan kontekst bilan bog‘lash imkonini beruvchi ifodalash yondashuvini belgilaydi. Manba personal_sign usuli shunday xabar prefiksidan foydalanishini tushuntiradi.
EIP-712 esa turlashtirilgan tuzilmali maʼlumotni imzolashga qaratilgan. Bu yondashuv xabardagi maydonlar va ularning o‘zaro aloqalarini dasturlar uchun aniqroq qiladi. Biroq foydalanuvchi, masalan, spender, deadline yoki allowance maydonlari haqiqiy operatsiyada nimani anglatishini bilmasa, maʼno muammosi saqlanib qoladi.
ABI va funksiya selektori nima?
Application Binary Interface (ABI) — aqlli shartnoma funksiyalari va maʼlumot turlarining dasturiy taʼminot tomonidan qanday kodlanishi va talqin qilinishini belgilovchi interfeys taʼrifi.
Funksiya selektori (function selector) muayyan shartnoma funksiyasini aniqlashda ishlatiladigan texnik maʼlumotdir. Foydalanuvchi hamyonda funksiya nomi yoki kodlangan parametrlarni ko‘rganda, ular qaysi operatsiyani bajarishini bevosita tushunmasligi mumkin.
Signature Semantic Decoder bunday maydonlarni foydalanuvchi uchun mazmunli rollarga aylantirishni maqsad qiladi. Masalan, texnik manzil qaysi shartnoma, qaysi sarflash vakolati yoki qaysi operatsiya tomonini ifodalashini tushuntirish foydalanuvchi qarorini qo‘llab-quvvatlaydigan talqin qatlamini yaratadi.
Cheksiz token tasdig‘i nimani anglatadi?
Unlimited Approval token shartnomasida muayyan sarflovchiga (spender) juda yuqori yoki amalda cheksiz deb hisoblanishi mumkin bo‘lgan sarflash vakolati berilishini anglatadi.
Bu yerda muhim farq shundaki, foydalanuvchi shu paytda tokenlarini o‘tkazishi bilan boshqa tomonga muayyan shartlarda tokenlardan foydalanish vakolatini berishi bir xil operatsiya emas.
Tadqiqotda cheksiz sarflash ruxsati yuqori xavfli ssenariylar qatorida baholangan. Biroq bu tasnif barcha token tasdiqlari bir xil darajada zararli degani emas. Vakolat qamrovi va operatsiya konteksti birgalikda baholanishi kerak.
Signature Semantic Decoder Imzoning Maʼnosini Qanday Tushuntiradi?
Signature Semantic Decoder (SSD) markazlashmagan ilovadan kelgan imzo so‘rovini avval tuzilmaviy ravishda ajratib tahlil qiladigan, so‘ng tomonlar, harakat, aktiv va vakolat shartlarini talqin qiladigan, oxirida esa ularni tabiiy til izohi va xavf ko‘rsatkichlari ko‘rinishida foydalanuvchiga taqdim etadigan tadqiqot prototipidir.
Tadqiqot ishlab chiqqan uch qatlamli tizim
Manbaning 3-rasm va 4-rasmda taʼriflangan arxitekturasi uch asosiy qismdan iborat:
- Input Layer (Kirish Qatlami): Imzo so‘rovini qabul qiladi, maʼlumot formatini taniydi va tuzilmaviy tahlilga tayyorlaydi.
- Processing Layer (Qayta Ishlash Qatlami): Imzo maʼlumotidagi aloqalarni tahlil qiladi; shartnoma maydonlari, ehtimoliy operatsiya niyati va xavf ko‘rsatkichlarini baholaydi.
- Output Layer (Chiqish Qatlami): Operatsiyani tabiiy tilda tushuntiradi, muhim parametrlarni ko‘rsatadi va kontekstual xavf ogohlantirishlarini foydalanuvchiga taqdim etadi.
Kirish qatlamining vazifasi
Kirish qatlami markazlashmagan ilova yaratgan imzo so‘rovini qabul qiladi. Manba prototipi eth_sendTransaction, personal_sign va eth_signTypedData kabi Ethereum asosidagi usullar bilan ishlaydi.
Turli usullarning maʼlumot tuzilmalari bir xil emas. Operatsiya obyektida jo‘natuvchi, qabul qiluvchi va miqdor bo‘lishi mumkin, EIP-712 imzosida esa ichma-ich joylashgan turlashtirilgan maydonlar mavjud bo‘lishi mumkin. SSD ushbu format farqlarini keyingi bosqichlar baholay oladigan umumiy ifodaga aylantirishni maqsad qiladi.
Manbada sxemani tekshirish va maydonlarni ajratish bosqichlari tushuntirilgan bo‘lsa-da, barcha ehtimoliy zararli shartnomalar xatosiz tahlil qilingani ko‘rsatilmagan.
Qayta ishlash qatlamining vazifasi
Qayta ishlash qatlamida tizim avval so‘rov turini tasniflaydi va undagi maydonlar o‘rtasidagi aloqalarni o‘rganadi. So‘ng qaysi tomon qaysi aktiv ustida qanday harakatni bajarishi yoki qanday vakolat olishi haqida talqin yaratishga urinadi.
Manba qoida asosidagi shablonlar, ABI yordamida xulosa chiqarish va shartnoma naqshlaridan foydalanadigan gibrid yondashuvni tushuntiradi.
Bu bosqichda muhim narsa faqat funksiya nomining o‘zbekcha yoki inglizcha muqobilini berish emas. Maqsad funksiyaning foydalanuvchi uchun nimani anglatishi mumkinligini tushuntirishdir.
Masalan, texnik sarflash ruxsatini muayyan shartnoma foydalanuvchining tokenlarini belgilangan chegaragacha sarflashiga imkon beradi deb talqin qilish foydalanuvchi uchun tushunarliroq izoh yaratishi mumkin.
Chiqish qatlamining vazifasi
Chiqish qatlami operatsiya izohini foydalanuvchi qaror qabul qiladigan ekranda ko‘rsatadi. Manbaga ko‘ra, interfeysda avval imzoning asosiy maqsadi tabiiy tilda qisqacha bayon qilinadi; keyin miqdor, token turi, shartnoma manzili, sarflovchi va muddat kabi muhim tafsilotlar taqdim etiladi.
Xavf ko‘rsatkichlari uch darajada loyihalangan: past, o‘rta va yuqori xavf. Manba dizaynida yashil, sariq va qizil ranglardan foydalanilgan; xavfni tushunish faqat rangga bog‘lanmay, belgilar va izohlar bilan qo‘llab-quvvatlangan.
Bu tuzilmaning maqsadi foydalanuvchiga faqat “xavfli” yoki “xavfsiz” yorlig‘ini berish emas. Yorliq qaysi operatsiya xususiyatiga asoslanganini tushuntirish ham ko‘zda tutiladi.
Interfeys izohlari qanday taqdim etiladi?
Manbaning 5-rasmida MetaMaskga o‘xshash ikkita namunaviy ekran bor. Birinchi misol OpenSea kirish so‘rovining past xavfli deb izohlanishini ko‘rsatadi. Ikkinchi misol esa USDC sarflash vakolati bilan bog‘liq yuqori xavfli ruxsat so‘rovining izohidir.
Bu tasvirlarda asosiy hamyon tasdiqlash oqimi saqlangan, qo‘shimcha izoh paneli orqali imzoning maʼnosi va xavf sababi ko‘rsatilgan. Maqsad foydalanuvchi o‘rganib qolgan asosiy operatsiya tartibini butunlay o‘zgartirmasdan qaror paytida ko‘proq mazmunli maʼlumot berishdir.
Biroq manbada bu misollar muayyan shartnomalarning kelajakdagi barcha xatti-harakatlarini matematik aniqlik bilan bashorat qilishi ko‘rsatilmagan. Ular tadqiqot prototipining semantik izohlash dizaynini namoyish etadi.
Prototipning texnik qamrovi
Tadqiqot Signature Semantic Decoderni to‘liq ishlab chiqarish darajasidagi xavfsizlik mahsuloti sifatida emas, balki insonga yo‘naltirilgan semantik izohlash mumkinligini ko‘rsatish va foydalanuvchi tajribasida baholash uchun ishlab chiqilgan prototip sifatida taʼriflaydi.
Manbada ABI ajratish, sxemani tekshirish va tabiiy tilni qayta ishlash kabi texnik tafsilotlar ilova unumdorligi yoki barcha protokol turlari bo‘yicha to‘liq taqqoslanmagani qayd etiladi. Shuning uchun manba SSD barcha Web3 operatsiyalarini qamrab olishini yoki real vaqtda ishlash tezligi ishlab chiqarish muhitida tasdiqlanganini daʼvo qilmaydi.
Tadqiqotning birinchi dastlabki tadqiqoti
Birinchi dastlabki tadqiqotda 50 ishtirokchiga 20 savoldan iborat so‘rovnoma o‘tkazilgan. Ishtirokchilarning %75‘i kriptovalyuta hamyonlaridan bir yildan ortiq vaqt foydalanganini bildirgan. Ishtirokchilarning muhim qismi avval DeFi yoki NFT operatsiyalari bilan o‘zaro aloqada bo‘lgan.
Manbaning 1-rasmi foydalanuvchilar imzo so‘rovidagi qaysi maydonlarga eʼtibor berishini ko‘rsatadi. Token miqdoriga eʼtibor beruvchilar ulushi %78, qabul qiluvchi manzilini tekshiruvchilar ulushi %71 deb qayd etilgan. Aksincha, gas, zanjir identifikatori va muddat kabi ayrim texnik maydonlar kamroq tekshirilgan.
Manbaning 2-rasmida turli maydonlarni tushunishning subyektiv qiyinligi baholangan. Funksiya nomlari uchun o‘rtacha qiyinlik balli 2,98, tarmoq identifikatori uchun 2,45; tasdiq chegaralari uchun 2,27, tugash vaqti uchun 2,04 deb qayd etilgan. Bu qiymatlar tadqiqotdagi so‘rov shkalasi kontekstida baholanishi kerak.
Ishtirokchilarning %64‘i tanish hamyon interfeyslari yoki ilova brendlariga, %32‘i esa tekshiriladigan shartnoma maʼlumotlariga ishonishni ustun qo‘yishi ishonch idroki bilan texnik baholash o‘rtasidagi farqning muhim natijasidir.
Ikkinchi dastlabki tadqiqotda ishlatilgan sakkiz vazifa
Ikkinchi dastlabki tadqiqotda 30 ishtirokchi sakkiz xil imzo ssenariysini baholagan. Ulardan imzoni qabul qilish yoki qilmasligini ko‘rsatish hamda idrok etilgan xavf, aniqlik va qaror ishonchini besh ballik shkalalarda baholash so‘ralgan.
| Vazifa | Ssenariy | Imzolash ulushi | Idrok etilgan xavf | Aniqlik | Qaror ishonchi |
|---|---|---|---|---|---|
| T1 | OpenSea Login | %46,7 | 3,27 | 3,27 | 4,07 |
| T2 | Unlimited Spend | %40,0 | 4,33 | 3,60 | 3,93 |
| T3 | Regular Spend | %43,3 | 2,93 | 3,53 | 3,97 |
| T4 | Bridge | %23,3 | 3,38 | 3,23 | 4,00 |
| T5 | NFT Mint | %60,0 | 2,87 | 3,63 | 3,60 |
| T6 | Suspicious Contract | %43,3 | 2,90 | 3,37 | 3,77 |
| T7 | Vote | %70,0 | 2,00 | 3,97 | 4,00 |
| T8 | Phishing Sign | %40,0 | 3,10 | 3,43 | 3,80 |
Masalan, cheksiz sarflash so‘rovi yuqori xavf balli bilan baholangan, biroq ishtirokchilarning %40‘i baribir imzolashni tanlagan. Fishingga o‘xshash imzo so‘rovida ham %40 imzolash ulushi qayd etilgan.
Bu natijalar foydalanuvchilar xavflarni umuman sezmaganini anglatmaydi. Masalan, ayrim ishtirokchilar operatsiyani xavfli deb bilgan bo‘lsa-da, imzolashni tanlagan bo‘lishi mumkin. Shu sababli idrok etilgan xavf balli bilan imzolash qarori turli o‘lchovlardir.
Korrelyatsiya natijalari nimani anglatadi?
Ikkinchi dastlabki tadqiqotda idrok etilgan xavf bilan imzolash niyati o‘rtasida manfiy korrelyatsiya:
r = −0,62
va aniqlik bilan qaror ishonchi o‘rtasida musbat korrelyatsiya:
r = 0,71
qayd etilgan.
Korrelyatsiya koeffitsiyenti (r) ikki o‘zgaruvchining chiziqli birgalikdagi o‘zgarish yo‘nalishi va kuchi haqida maʼlumot beradi. Odatda −1 dan +1 gacha qiymat oladi. Manfiy ishora bir o‘zgaruvchi oshganda boshqasi kamayishga moyilligini; musbat ishora esa o‘zgaruvchilar birga oshishga moyilligini bildiradi.
Bu yerda r = −0,62 idrok etilgan xavf oshgani sari imzolash niyati kamayishga moyil ekanini; r = 0,71 esa aniqlik idroki oshgani sari qaror ishonchi ortishga moyil ekanini ko‘rsatadi.
Biroq korrelyatsiya o‘z-o‘zicha sabab-oqibat munosabatini isbotlamaydi. Bundan tashqari, bu koeffitsiyentlar ikkinchi dastlabki tadqiqot doirasida qayd etilgan; ularni asosiy tajribaning barcha natijalari bilan bitta statistik modelga aylantirmaslik kerak.
Tadqiqot Usuli va Natijalari
Asosiy foydalanuvchi tajribasining tadqiqot dizayni
Asosiy tadqiqot ikki mustaqil guruh taqqoslangan between-subjects tajriba dizaynidan foydalangan. Ishtirokchilar tasodifiy ravishda nazorat yoki tajriba guruhiga biriktirilgan. Har bir shaxs faqat o‘ziga biriktirilgan interfeys shartidan foydalangan.
Nazorat guruhi MetaMaskga o‘xshash standart tasdiqlash ekranidan foydalangan, tajriba guruhi esa Signature Semantic Decoder izohlari mavjud interfeys bilan ishlagan. Har ikki sharoitda asosiy ekran joylashuvi, tugmalar o‘rni va vizual tuzilma imkon qadar bir xil saqlanib, semantik izoh farqining taʼsiri o‘rganilgan.
Tajriba haqiqiy blokcheyn operatsiyasini bajarmaydigan, oflayn ishlaydigan brauzer asosidagi simulyatorda o‘tkazilgan. Ishtirokchilar haqiqiy shaxsiy kalitlari yoki haqiqiy aktivlaridan foydalanmagan.
Ishtirokchilar va namuna
Asosiy tajriba uchun Prolific orqali ilgari kriptovalyuta saqlagan va saqlash xizmatini ko‘rsatmaydigan (non-custodial) hamyonlar bilan markazlashmagan ilovalardan foydalangan shaxslar tanlangan.
Manbada quvvat tahlili natijasida o‘rta kattalikdagi taʼsirni o‘rganish uchun 128 ishtirokchi maqsad qilingani aytiladi. Yakuniy maʼlumotlar to‘plami 64 nazorat va 64 tajriba guruhi ishtirokchisidan iborat.
| Xususiyat | Soni | Ulushi |
|---|---|---|
| Jami ishtirokchi | 128 | %100 |
| Erkak | 82 | %64,06 |
| Ayol | 46 | %35,94 |
| 18–24 yosh | 25 | %19,53 |
| 25–34 yosh | 62 | %48,44 |
| 35–44 yosh | 23 | %17,97 |
| 45 yosh va undan katta | 18 | %14,06 |
| AT bilan bog‘liq tajriba | 85 | %66,41 |
| ATdan tashqari tajriba | 43 | %33,59 |
Ishtirokchilarning %66,41‘i axborot texnologiyalari bilan bog‘liq taʼlim yoki kasbiy tajribaga ega bo‘lishi muhim. Tadqiqot faqat hamyondan birinchi marta foydalanuvchilar ustida o‘tkazilmagan. Shu sababli natijalar mutlaqo tajribasiz foydalanuvchilar ko‘rsatadigan xatti-harakatning bevosita o‘lchovi emas.
Oltita tajriba vazifasi
| Vazifa | Operatsiya | Usul | Xavf sinfi |
|---|---|---|---|
| T1 | OpenSea Login | personal_sign | Past |
| T2 | NFT Mint | eth_sendTransaction | Past |
| T3 | DAO Vote | EIP-712 | O‘rta |
| T4 | Bridge / Swap | EIP-712 | O‘rta |
| T5 | Unlimited Approval | EIP-712 | Yuqori |
| T6 | Phishing Request | EIP-712 | Yuqori |
Vazifalarning xavf sinflari shartnoma funksiyasi, parametrlar va ruxsat qamrovi asosidagi ekspert bahosi bilan belgilangan. Manba ushbu tasnif uchun Cohen's κ = 0,82 muvofiqlik koeffitsiyentini bildiradi.
Cohen's kappa (κ) tasnif qiluvchi baholovchilarning kuzatilgan kelishuvi tasodifan kutiladigan kelishuvga nisbatan tuzatilgan o‘lchovidir. Umumiy ko‘rinishi:
κ = (Po − Pe) / (1 − Pe)
ko‘rinishidadir. Po kuzatilgan kelishuvni, Pe esa tasodif tufayli kutiladigan kelishuvni ifodalaydi. Bu tenglama standart kappa taʼrifidir; manba tajribasining xom baholovchi matritsasi eʼlon qilinmagani uchun Verianla tomonidan qayta hisoblanmagan.
κ = 0,82 qiymati tadqiqotda ishlatilgan xavf toifalari bo‘yicha baholovchilar o‘rtasida yuqori kelishuv bo‘lganini ko‘rsatadi. Biroq bu qiymat real dunyodagi barcha shartnomalarning xavf darajasini obyektiv va o‘zgarmas tarzda aniqlash mumkinligini anglatmaydi.
Asosiy tajribada qaror to‘g‘riligi qanday o‘lchandi?
Manba qaror to‘g‘riligini ishtirokchining imzolash yoki rad etish qarori oldindan belgilangan xavf sinfiga qanchalik mos kelishi orqali baholagan. Past xavfli operatsiyani qabul qilish va yuqori xavfli operatsiyani rad etish to‘g‘ri qaror namunalari sifatida belgilangan.
Bu real dunyoda operatsiyaning zararsiz ekani keyinchalik blokcheynda tasdiqlanishi bilan bir xil emas. Tadqiqotning muvaffaqiyat o‘lchovi oldindan tasniflangan simulyatsiya vazifalari bo‘yicha hisoblangan.
Qaror to‘g‘riligining asosiy natijasi
| Guruh | O‘rtacha to‘g‘rilik | Standart og‘ish |
|---|---|---|
| Nazorat: standart hamyon interfeysi | %67,9 | 11,5 |
| Tajriba: semantik izohli interfeys | %84,2 | 8,7 |
Qayd etilgan o‘rtacha farq 16,3 foiz punktidir. Bu ikki foiz o‘rtasidagi bevosita algebraik farq bo‘lib, alohida tadqiqot natijasi sifatida baholanmasligi kerak.
Manba ushbu taqqoslash uchun:
t(102) = 6,41; p < 0,001; Cohen's d = 0,86; %95 ishonch oralig‘i [0,58; 1,13]
qiymatlarini bildirgan. Bu statistikalar mualliflar qayd etgan qiymatlardir. Biroq ikki guruh jami 128 kishidan iborat ekani bildirilgan bo‘lsa-da, t-testdagi 102 erkinlik darajasi qanday olingani PDFda yetarlicha tushuntirilmagan. Shu sababli natija mustaqil tasdiqlangan yangi test kabi taqdim etilmagan.
Vazifalar bo‘yicha imzolash xatti-harakatlari
| Vazifa | Xavf | Nazorat guruhida imzolash | Tajriba guruhida imzolash |
|---|---|---|---|
| T1 — OpenSea Login | Past | %61,5 | %86,3 |
| T2 — NFT Mint | Past | %57,7 | %92,2 |
| T3 — DAO Vote | O‘rta | %69,2 | %66,7 |
| T4 — Bridge / Swap | O‘rta | %73,1 | %51,0 |
| T5 — Unlimited Approval | Yuqori | %36,5 | %9,8 |
| T6 — Phishing Request | Yuqori | %32,7 | %17,7 |
Jadvalning eng muhim natijalaridan biri yuqori xavfli deb tasniflangan ikki vazifada imzolash ulushining kamayishidir.
Unlimited Approval vazifasida %36,5 dan %9,8 ga, Phishing Request vazifasida esa %32,7 dan %17,7 ga kamayish qayd etilgan. Aksincha, past xavfli OpenSea Login va NFT Mint vazifalarida imzolash ulushi oshgan.
Bu natijalar semantik izohlar faqat barchani ko‘proq rad etishga yo‘naltirmaganini; vazifa turiga qarab turlicha qaror xatti-harakatlari bilan bog‘liq ekanini ko‘rsatadi.
Manba ichidagi nomuvofiqlik izohi: Natijalar izohining ayrim jumlalarida Unlimited Approval vazifasi T2, boshqa bir yuqori xavfli vazifa esa T4 deb atalgan. Biroq asosiy tajriba taʼrifi va 3-jadvalga ko‘ra yuqori xavfli vazifalar T5 va T6. Verianla vazifa nomlari va kodlarini 3-jadvaldagi tizimli taʼrifga muvofiq saqlagan.
Idrok etilgan xavfning o‘zgarishi
Manba semantik interfeysdan foydalangan ishtirokchilar past va yuqori xavfli imzolarni bir-biridan aniqroq farqlaganini bildiradi.
Tajriba guruhida idrok etilgan xavfning o‘rtacha qiymati past xavf sinfi uchun 1,93, yuqori xavf sinfi uchun 4,42 deb qayd etilgan. Nazorat guruhidagi o‘rtachalar esa taxminan 3,05–3,31 oralig‘ida kamroq farqlangani bildirilgan.
Bu natija semantik izoh barcha operatsiyalarni bir xil darajada xavfli ko‘rsatishidan ko‘ra, xavf darajalari o‘rtasidagi farq foydalanuvchi tomonidan aniqroq idrok etilishi bilan bog‘liq bo‘lishi mumkinligini ko‘rsatadi.
ANOVA statistikasi nimani o‘lchaydi?
Manba interfeys turi va xavf darajasining natijalar bilan aloqasini baholash uchun ikki yo‘nalishli aralash dispersiya tahlilidan (Two-Way Mixed ANOVA) foydalangan.
ANOVA guruh o‘rtachalari orasidagi farqlar va omillarning birgalikdagi taʼsirini baholashga qaratilgan statistik usuldir. Bu yerda interfeys turi ishtirokchilararo, xavf darajasi esa ishtirokchi ichidagi omil sifatida ko‘rilgan.
Manba asosiy taʼsir uchun F(1,100) = 40,9; p < 0,001; qisman η² = 0,29, o‘zaro taʼsir uchun F(2,200) = 8,31; p < 0,001 qiymatlarini bildiradi.
F statistikasi modelda tushuntirilgan dispersiyaning tegishli xato dispersiyasiga nisbatiga bog‘liq test o‘lchovidir. p-qiymati nol gipoteza va model farazlari ostida kuzatilgan yoki undan ham ekstremal test natijasining ehtimoliga mos keladi; bu gipotezaning to‘g‘ri bo‘lish ehtimoli emas.
Qisman eta-kvadrat (η²p) muayyan taʼsir bilan bog‘liq dispersiya ulushini umumlashtiruvchi taʼsir kattaligi o‘lchovidir. Manbadagi 0,29 qiymati shu kontekstda taʼsir kattaligi ko‘rsatkichidir; foydalanuvchilarning %29‘i himoyalangan yoki zararli imzolarning %29‘i to‘silgan degani emas.
Erkinlik darajalarining namuna hajmi bilan aloqasi manbada batafsil tushuntirilmagani sababli statistikalar qayta hisoblangan deb qaralmasligi kerak.
Cohen's d nima?
Cohen's d ikki guruh o‘rtachasi orasidagi farqni standart og‘ish shkalasida ifodalash uchun ishlatiladigan standartlashtirilgan taʼsir kattaligi o‘lchovidir.
Mustaqil guruhlar uchun umumiy ko‘rinish:
d = (M1 − M2) / SDpooled
ko‘rinishidadir. M qiymatlari guruh o‘rtachalarini, SDpooled esa tegishli sharoitlarda ishlatiladigan birlashtirilgan standart og‘ishni bildiradi.
Manba asosiy to‘g‘rilik taqqoslashida d = 0,86 ni qayd etadi. Bu qiymat standartlashtirilgan farqni anglatadi; bir shaxs %86 to‘g‘riroq qaror qabul qiladi yoki real dunyodagi moliyaviy zarar %86 kamayadi degani emas.
Qaror vaqti bo‘yicha natijalar
Manbaning 4-jadvali oltita vazifa uchun nazorat va tajriba guruhlarining bajarish vaqtlarini taqqoslaydi.
| Vazifa | Nazorat | Tajriba |
|---|---|---|
| T1 | 45,02 | 50,11 |
| T2 | 54,01 | 49,52 |
| T3 | 58,16 | 51,60 |
| T4 | 50,52 | 59,65 |
| T5 | 54,01 | 53,26 |
| T6 | 53,38 | 56,55 |
| Manba jadvalidagi o‘rtacha | 52,52 | 53,45 |
Manba jadvalidagi guruh o‘rtachalari orasida 0,93 soniya farq bor. Bu farq jadvaldagi ikki o‘rtachani bevosita ayirish orqali olinadi.
Biroq shu natijalar bo‘limining izoh paragrafida tajriba guruhi taxminan 53,6 soniya, nazorat guruhi esa 46,8 soniya deb ko‘rsatilgan. Bu qiymatlar 4-jadvaldagi 52,52 va 53,45 soniyalik o‘rtachalar bilan mos kelmaydi. Manba ushbu farq boshqa quyi namuna yoki alohida tahlil taʼrifidan kelib chiqqanini aniq tushuntirmaydi.
Shu sababli Verianla jadval natijalarini o‘z holicha saqlaydi va manba paragrafidagi farqli sonlarni jadval qiymatlari bilan birlashtirib yangi va aniq vaqt natijasini yaratmaydi.
Idrok etilgan aniqlik va ishonch
Manba qarordan keyin o‘lchangan aniqlik ballari nazorat guruhida o‘rtacha 3,35 dan semantik interfeys guruhida 3,91 ga oshganini bildiradi. Qaror ishonchi esa 3,85 dan 4,12 ga oshgan.
Bu natijalar besh ballik vazifadan keyingi baholashlar doirasida qayd etilgan. Tadqiqotda yetti ballik tadqiqotdan keyingi baholash shkalalari ham ishlatilgan. Turli shkalalar natijalarini bir xil o‘lchov oralig‘iga mansubdek taqqoslash to‘g‘ri emas.
NASA-TLX kognitiv ish yukini o‘lchash
NASA Task Load Index (NASA-TLX) odamlar vazifani bajarayotganda boshdan kechiradigan subyektiv ish yukini o‘rganish uchun ishlatiladigan ko‘p o‘lchovli baholash yondashuvidir.
Manbada NASA-TLX doirasidagi aqliy talab, jismoniy talab, vaqt bosimi, idrok etilgan unumdorlik, saʼy-harakat va frustratsiya kabi o‘lchamlar baholangan.
Aqliy talab o‘rtachasi nazorat guruhida 67,8, tajriba guruhida 42,6 deb qayd etilgan. Frustratsiya balli esa 61,2 dan 38,7 ga tushgan.
Bu qiymatlar vazifa paytidagi obyektiv miya faoliyati yoki klinik stress biomarkeri emas; ular ishtirokchilarning subyektiv ish yuki baholaridir.
Tadqiqotdan keyingi yetti ballik baholashlar
Manba tadqiqotdan keyingi baholashlarda imzo maʼnosining aniqligi, natijalarni tushunish, asosiy maydonlarning ko‘rinishi, xavflarni aniqlash va tizimga ishonch kabi xususiyatlarni ham o‘rgangan.
| O‘lchov | Nazorat o‘rtachasi | Tajriba o‘rtachasi |
|---|---|---|
| Imzo maʼnosining aniqligi | 5,46 | 6,13 |
| Imzodan keyingi natijalarni tushunish | 5,69 | 6,32 |
| Asosiy operatsiya maydonlarining aniqligi | 5,48 | 6,11 |
| Potensial xavflarni aniqlash osonligi | 5,13 | 5,91 |
| Tizim talqiniga ishonch | 5,23 | 5,98 |
| Idrok etilgan ishonchlilik | 5,34 | 5,89 |
| Kelajakda foydalanish istagi | 5,18 | 5,93 |
| Zararli operatsiyalardan qochishga yordam berish idroki | 5,43 | 6,28 |
Bu ballar ishtirokchilar baholarini ifodalaydi. Masalan, ishtirokchi interfeysni ishonchliroq deb topishi prototip barcha xavfsizlik hujumlarini texnik jihatdan to‘xtatadi degani emas.
Statistik natijalarni talqin qilish chegarasi
Manbada tadqiqotdan keyingi ayrim taqqoslashlar uchun t(127) ko‘rinishidagi statistikalar qayd etilgan. Biroq tadqiqot dizayni ikki mustaqil guruh va jami 128 kishidan iborat. Tegishli testlarning erkinlik darajalari yoki maʼlumot tuzilishi manbada bu farqni bartaraf etadigan tarzda tushuntirilmagan.
Bu holat qayd etilgan guruh o‘rtachalari avtomatik ravishda noto‘g‘ri degani emas; biroq keltirilgan test statistikalarini xom maʼlumot va tahlil kodisiz mustaqil qayta tekshirishni cheklaydi.
Sifatli foydalanuvchi fikr-mulohazalari
Manbaning 5-jadvali tajriba guruhining ochiq savollarga javoblarini oltita asosiy mavzu bo‘yicha baholaydi:
- Xavf yorliqlari va daraja ko‘rsatkichlari qaror qabul qilishni osonlashtirishi.
- Imzo maqsadini tabiiy tilda tushuntirish tushunarlilikni oshirishi.
- Interfeys tartibi tushunarli bo‘lsa-da, baʼzan haddan tashqari zich deb topilishi.
- Manzil, token va tarmoq maʼlumotlarini birga ko‘rsatish kontekst berishi.
- Xavfsizlik xabardorligi va idrok etilgan nazorat oshishi.
- O‘rta va past xavf sinflari uchun batafsilroq asos so‘ralishi.
Bu natijalar faqat ijobiy fikr-mulohazalardan iborat emas. Ayrim ishtirokchilar interfeys juda ko‘p maʼlumot berishini, boshqalari esa xavf yorliqlarining sabablari yaxshiroq tushuntirilishi kerakligini bildirgan.
Bundan tashqari, izohlash tizimi noto‘g‘ri talqin yaratgan taqdirda foydalanuvchilar unga ortiqcha ishonishi mumkinligi haqida xavotir bildirilgan. Bu cheklov tushuntiriluvchanlikning o‘zi avtomatik xavfsizlik kafolati emasligini ko‘rsatadi.
Manba 7-, 8- va 9-rasmlarining ilmiy maʼnosi
7-rasm vazifa xavf darajalariga ko‘ra idrok etilgan xavf, aniqlik va qaror ishonchi taqqoslashlarini ko‘rsatadi. Manbada batafsil egri chiziqlar va ustunlar bo‘lsa-da, xom grafik qiymatlarining barchasi alohida maʼlumot jadvali sifatida berilmagan.
8-rasm tadqiqotdan keyingi ishonch, shaffoflik, xavfsizlik va foydalanish qulayligi baholarini quti grafiklari orqali taqdim etadi. Manba tajriba guruhida yuqoriroq baholarni qayd etadi.
9-rasm NASA-TLX o‘lchamlarini ko‘rsatadi. Verianlada manba matnida aniq qayd etilgan aqliy talab va frustratsiya qiymatlari mustaqil SVG orqali qayta ko‘rsatilgan. Boshqa o‘lchamlarning grafik nuqtalaridan soxta aniqlikdagi sonlar chiqarilmagan.
Tadqiqotning metodologik cheklovlari
Tadqiqotning eng muhim cheklovi foydalanuvchilar haqiqiy moliyaviy xavf bo‘lmagan simulyatsiya qilingan ekranlarda qaror qabul qilganidir. Haqiqiy hamyon ishlatilganda foydalanuvchi xatti-harakati pul yo‘qotish xavotiri, vaqt bosimi, ilovadan foydalanish odatlari va turli muhit sharoitlaridan taʼsirlanishi mumkin.
Ikkinchi cheklov namunaning katta qismi avval kripto hamyonidan foydalangan va inglizcha interfeyslar bilan ishlay oladigan shaxslardan iborat bo‘lishidir. Shu sababli natijalar kripto tajribasi bo‘lmagan foydalanuvchilar yoki boshqa til va madaniy kontekstdagi shaxslar uchun alohida tekshirilishi kerak.
Uchinchi cheklov prototip muayyan Ethereum standartlariga qaratilganidir. Ko‘p zanjirli ilovalar, hisob abstraksiyasi, aqlli shartnoma hamyonlari va turli imzo arxitekturalari ushbu tadqiqotda keng qamrovli sinovdan o‘tkazilmagan.
To‘rtinchi cheklov tadqiqot uzoq muddatli o‘rganish taʼsirini o‘lchamaganidir. Foydalanuvchilar vaqt o‘tishi bilan izohlarni yaxshiroq tushunishi yoki xavf yorliqlariga o‘rganib, ularga kamroq eʼtibor berishi kabi ehtimollar alohida uzoq muddatli tadqiqotlarni talab qiladi.
Beshinchi cheklov semantik talqin to‘g‘riligi bo‘yicha ishlab chiqarish tizimi darajasidagi keng qamrovli xavfsizlik isboti yo‘qligidir. Prototip noto‘g‘ri yoki to‘liq bo‘lmagan izoh berishi mumkin bo‘lgan sharoitlarni real dunyo miqyosida tekshirish tadqiqotning ochiq yo‘nalishlaridan biridir.
Tadqiqot qo‘llab-quvvatlaydigan xulosalar
- Nazorat qilinadigan tajribada semantik izohli interfeysdan foydalangan ishtirokchilar yuqoriroq o‘rtacha to‘g‘ri qaror ulushini ko‘rsatgan.
- Yuqori xavfli deb tasniflangan ikki vazifada imzolash ulushi kamaygan.
- Ishtirokchilar muhim operatsiya parametrlarini aniqroq deb topganini bildirgan.
- Tadqiqotdan keyingi ishonch va foydalanish qulayligi baholari semantik interfeys foydasiga qayd etilgan.
- Aqliy talab va frustratsiya NASA-TLX o‘lchovlarida pastroq qayd etilgan.
- Ishtirokchilar fikr-mulohazalari izohning asoslari va vizual zichlik dizayn nuqtayi nazaridan muhim ekanini ko‘rsatgan.
Tadqiqot qo‘llab-quvvatlamaydigan xulosalar
- Signature Semantic Decoder barcha firibgarlik operatsiyalarini aniqlashi isbotlanmagan.
- Haqiqiy dunyodagi kriptovalyuta yo‘qotishlari %16,3 yoki boshqa nisbatda kamayishi ko‘rsatilmagan.
- Tizim barcha aqlli shartnoma xatti-harakatlarini xatosiz talqin qilishi tasdiqlanmagan.
- Tadqiqot haqiqiy blokcheyn operatsiyalari ishlatilgan moliyaviy dala tajribasi emas.
- Turli mamlakatlar, tillar va foydalanuvchi guruhlari uchun bir xil natijalar amal qilishi ko‘rsatilmagan.
- Manba ichidagi jadval va statistik farqlar mustaqil maʼlumot bilan hal qilinmagan.
- Interfeysga ishonch ortishi ilova kriptografik jihatdan xavfsizroq ekanining bevosita isboti emas.
Tadqiqotning umumiy xulosasi
Yuyang Qin va Haihan Duan tadqiqoti kriptovalyuta hamyonlari xavfsizligini faqat ishlatiladigan imzo algoritmlarining matematik to‘g‘riligi bilan baholamaslik kerakligini taʼkidlaydi. Foydalanuvchi qaysi operatsiya va qaysi vakolatni tasdiqlayotganini tushuna olishi ishonchli inson–kompyuter o‘zaro taʼsirining alohida talabidir.
Signature Semantic Decoder texnik imzo maʼlumotlarini tuzilmali tarzda tushuntirish va xavf asoslarini qaror ekraniga joylashtirish orqali ushbu muammoni ko‘rib chiqish mumkinligini ko‘rsatishga qaratilgan prototipdir.
Manbada qayd etilgan foydalanuvchi tajribalari semantik izoh nazorat qilinadigan sharoitda qaror to‘g‘riligi va aniqlik idrokini oshirishi, shu bilan birga aqliy ish yukini kamaytirishi mumkinligini qo‘llab-quvvatlaydi. Biroq prototipning ishlab chiqarish muhitida haqiqiy moliyaviy yo‘qotishlarning oldini olish qobiliyati va uzoq muddatli xavfsizlik taʼsiri hali alohida tadqiqotlarni talab qiladi.
Manba va Usul Haqida Izoh
Asl sarlavha: “What I Sign Is Not What I See”: Towards Explainable and Trustworthy Cryptocurrency Wallet Signatures.
Mualliflar: Yuyang Qin; Haihan Duan.
Mualliflar tartibi: Asl manbadagi tartib saqlangan.
Muassasalar: The Chinese University of Hong Kong, Shenzhen; Shenzhen MSU-BIT University.
Muallif–muassasa aloqalari: Yuyang Qin — The Chinese University of Hong Kong, Shenzhen. Haihan Duan — Shenzhen MSU-BIT University.
Masʼul muallif: Haihan Duan; PDFda yulduzcha bilan ko‘rsatilgan.
Teng hissa: Manbada alohida teng hissa bayonoti aniqlanmagan.
ArXiv identifikatori: arXiv:2601.16751.
Ko‘rib chiqilgan versiya: arXiv:2601.16751v1.
Yuborilgan sana: 23 yanvar 2026.
ArXiv sohasi: Computer Science – Human-Computer Interaction (cs.HC).
ArXiv DOI: 10.48550/arXiv.2601.16751.
Rasmiy manba manzili: https://arxiv.org/abs/2601.16751
Manba turi: Preprint (preprint).
Taqriz holati: Ko‘rib chiqilgan arXiv yozuvi o‘z-o‘zicha taqrizdan o‘tganlik dalili emas. Ushbu baholashda alohida tasdiqlangan taqrizli jurnal yoki konferensiya nashri aniqlanmagan.
Litsenziya/mualliflik huquqi: Ko‘rib chiqilgan versiya uchun uchinchi tomonlarga cheklanmagan qayta foydalanish huquqini beradigan ochiq litsenziya tasdiqlanmagan. Manba matni va tasvirlari aynan ko‘chirilmagan, mustaqil turkcha ilmiy bayon va faktik maʼlumotlarga asoslangan yangi sxemalar tayyorlangan.
Ilmiy soha: Human-Computer Interaction, Usable Security, Web3 Wallet Interfaces, Explainable Security.
Tadqiqot turi: Aralash usulli inson–kompyuter o‘zaro taʼsiri tadqiqoti; ikki dastlabki tadqiqot, prototip ishlab chiqish va nazorat qilinadigan guruhlararo tajriba.
Birinchi dastlabki tadqiqot: 50 ishtirokchi va 20 savolli so‘rovnoma.
Ikkinchi dastlabki tadqiqot: 30 ishtirokchi va sakkizta simulyatsiya qilingan imzo ssenariysi.
Asosiy tadqiqot: 128 ishtirokchi, 64 nazorat va 64 tajriba guruhi.
Vazifalar soni: Asosiy tajribada har bir ishtirokchiga oltita imzo ssenariysi.
Taqqoslangan tizimlar: Standart MetaMaskga o‘xshash hamyon tasdiqlash interfeysi va Signature Semantic Decoder izohli interfeys.
Imzolash usullari: eth_sendTransaction, personal_sign, eth_signTypedData (EIP-712).
Asosiy natija: Manbada nazorat guruhida %67,9, tajriba guruhida %84,2 o‘rtacha to‘g‘ri qaror ulushi qayd etilgan.
Yuqori xavfli vazifalar natijalari: Unlimited Approval imzolash ulushi %36,5 dan %9,8 ga; Phishing Request imzolash ulushi %32,7 dan %17,7 ga kamaygan.
Ish yuki natijalari: NASA-TLX aqliy talab o‘rtachasi 67,8 dan 42,6 ga, frustratsiya o‘rtachasi 61,2 dan 38,7 ga kamaygan.
Statistik tahlil: Aralash ANOVA, mustaqil namuna t-testlari, Cohen's d, qisman eta-kvadrat, korrelyatsiya tahlillari, Cohen's kappa va sifatli tematik tahlil.
Muhim manba ichidagi nomuvofiqlik: Asosiy tadqiqot jami N=128 deb berilganiga qaramay, ayrim testlarda t(102) va t(127) erkinlik darajalari qayd etilgan. Bu farqning sababi PDFda tushuntirilmagan.
Vaqt jadvali nomuvofiqligi: Manbaning 4-jadvali o‘rtachalarni 52,52 va 53,45 soniya deb beradi, izoh matni esa taxminan 46,8 va 53,6 soniya bildiradi. Ushbu ikki natija to‘plami bitta aniq o‘rtachaga aylantirilmagan.
Vazifalarni belgilash nomuvofiqligi: Natija paragrafidagi ayrim yuqori xavfli vazifa kodlari asosiy tajribaning 3-jadvaldagi taʼrifiga mos kelmaydi. Verianla vazifa nomlashda manbaning 3-jadvalini asos qilib olgan.
Etik baholash: Tadqiqot universitet etik kengashidan tasdiq olingani va ishtirokchilardan xabardor rozilik olinganini bildiradi. Haqiqiy hamyon ulanishi yoki haqiqiy moliyaviy operatsiya amalga oshirilmagan.
Moliyalashtirish: PDFda alohida moliyalashtirish bayonoti aniqlanmagan.
Manfaatlar to‘qnashuvi: PDFda alohida manfaatlar to‘qnashuvi bayonoti aniqlanmagan.
Kod mavjudligi: Manba prototip va tegishli tadqiqot materiallarini eʼlon qilish rejalashtirilganini bildiradi; biroq PDFda ishlaydigan kod repozitoriyasi uchun tekshiriladigan aniq havola yo‘q. Kod eʼlon qilingan deb qatʼiy qabul qilinmagan.
Maʼlumotlar mavjudligi: Manba tajriba jadvallari, rasmlar va so‘rov bandlarini taqdim etadi. Ishtirokchi darajasidagi xom maʼlumotlar va tahlilni to‘liq qayta ishlab chiqish uchun zarur barcha materiallar mavjudligi tasdiqlanmagan.
CRediT: Batafsil CRediT muallif hissalari matritsasi aniqlanmagan; hissalar taxmin asosida taqsimlanmagan.
Ilmiy talqin chegarasi: Tadqiqot semantik izoh nazorat qilinadigan hamyon simulyatsiyalarida foydalanuvchi qarorini qo‘llab-quvvatlashi mumkinligini ko‘rsatadi. Real dunyodagi moliyaviy yo‘qotishlarni oldini olish ulushi, barcha aqlli shartnomalar uchun talqin to‘g‘riligi va uzoq muddatli xulq-atvor o‘zgarishi ushbu tadqiqotda qatʼiy tasdiqlanmagan.
Izoh qoldiring
E-pochta manzilingiz chop etilmaydi. Majburiy maydonlar * bilan belgilangan