


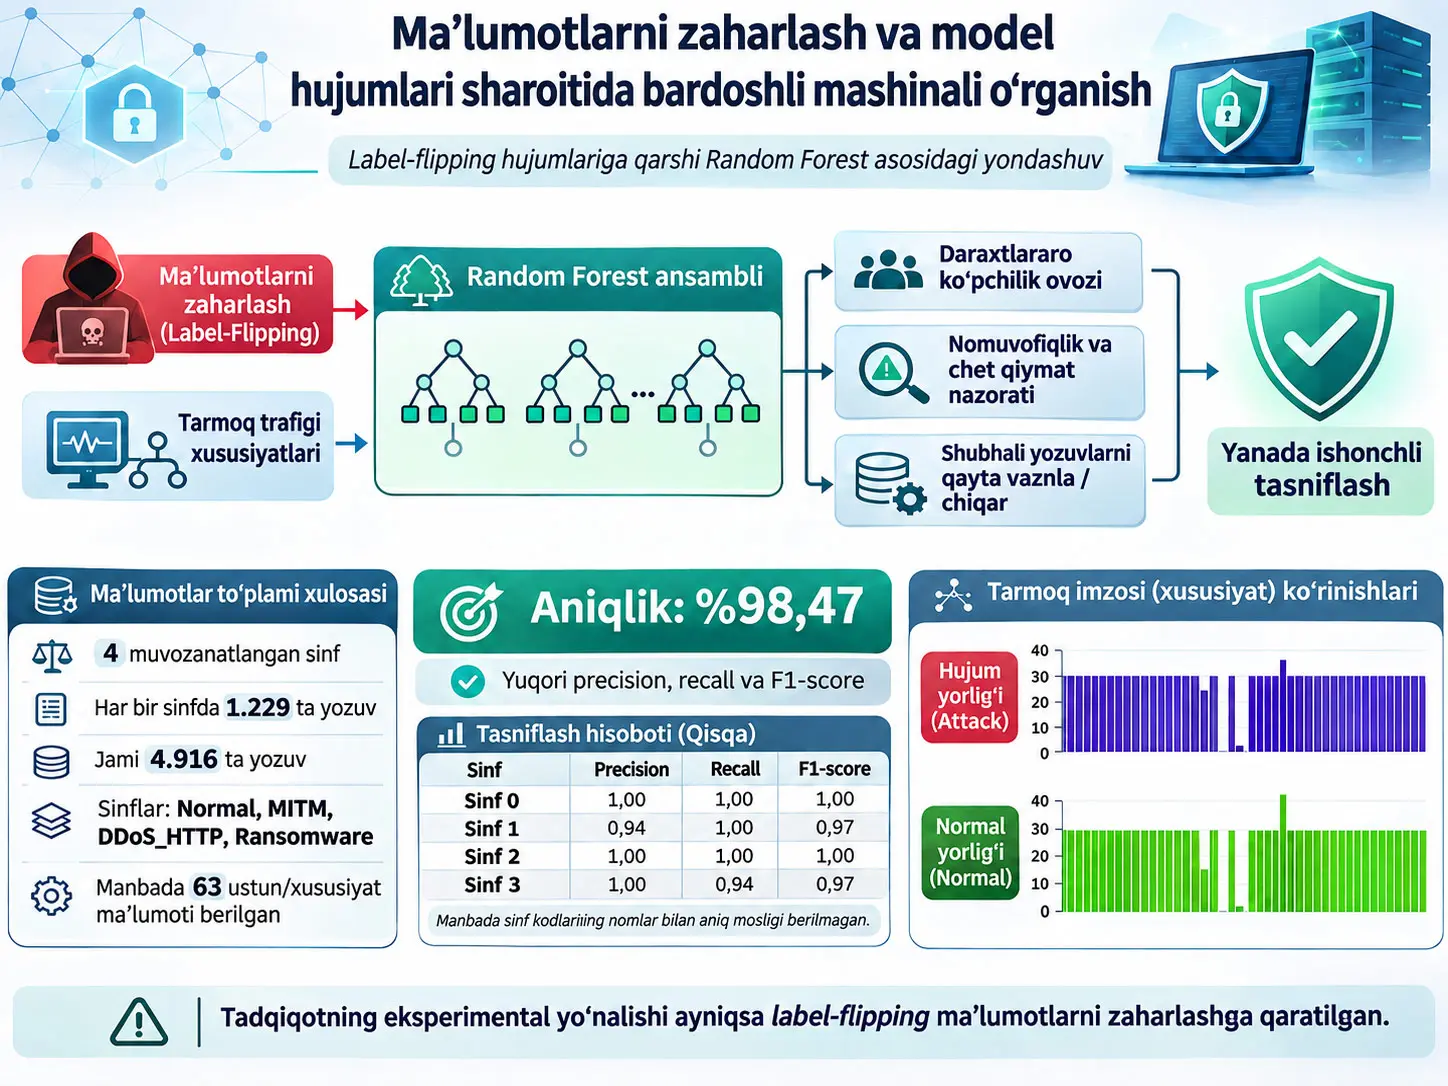
Random Forest asosidagi bardoshli mashinali o‘rganish doirasi — o‘quv ma’lumotlaridagi yorliqlarni qasddan zararli tarzda o‘zgartirish orqali yuzaga keltiriladigan label-flipping ma’lumotlarni zaharlash hujumlariga qarshi tarmoq trafigini tasniflash ishonchliligini saqlashga qaratilgan ansambl o‘rganish yondashuvidir. Tadqiqot odatiy tarmoq trafigi bilan MITM, DDoS_HTTP va Ransomware sinflarini o‘z ichiga olgan muvozanatlangan ma’lumot tuzilmasida Random Forestdan foydalangan; manba ekran chiqishida to‘rt sinfning har birida 1.229 ta yozuv, jami tozalangan ma’lumot esa 4.916 satr va 63 ustun sifatida ko‘rsatilgan. Model uchun asosiy natija %98,47 aniqlikdir. Biroq maqolada zaharlangan yorliqlar ulushi, qaysi yorliqlar qaysi sinfga o‘zgartirilgani, o‘qitish/test ajratilishi, daraxtlar soni yoki boshqa Random Forest giperparametrlari berilmaganligi sababli %98,47 qiymati faqat xabar qilingan tajriba sharoitlari doirasida talqin qilinishi kerak.
Tadqiqotning asosiy hujum modeli label-flipping hujumidir: hujumchi xususiyat qiymatlarini o‘zgartirmasdan o‘quv namunalarining sinf yorliqlarini o‘zgartirib, modelning noto‘g‘ri qaror chegaralarini o‘rganishiga erishishga harakat qiladi. Manba Random Forest bootstrap namunalash, tasodifiy xususiyat tanlash va ko‘plab qaror daraxtlarining ko‘pchilik ovozi tufayli alohida zaharlangan yozuvlarning butun ansamblga bir xil darajada ta’sir qilishini kamaytirishi mumkinligini ta’kidlaydi. Bundan tashqari, xususiyat-yorliq nomuvofiqligi, daraxtlar orasidagi yuqori kelishmovchilik, xususiyat ahamiyati, chet qiymatlarni aniqlash va izchillik tekshiruvlari yordamida shubhali yozuvlarni belgilash; keyin bu yozuvlarni qayta vaznlash yoki olib tashlash va modelni qayta o‘qitish taklif etiladi.
Manba sarlavhasida “Model Attacks” iborasi bo‘lishiga va arxitekturada alohida “model attack and adversarial perturbation layer” ta’riflanishiga qaramay, xabar qilingan tajribaviy samaradorlik asosan label-flipping ma’lumotlarni zaharlash ssenariysiga tayanadi. Manbada alohida backdoor, inference-time adversarial perturbation yoki boshqa model hujumi uchun mustaqil hujum intensivligi, test protokoli va samaradorlik jadvali berilmagan. Shu sababli tadqiqotning %98,47 natijasini barcha model hujumlariga qarshi umumiy bardoshlilik dalili sifatida talqin qilish to‘g‘ri emas.
4-rasmdagi tasniflash hisoboti to‘rt raqamli sinf uchun support qiymatini 1.229 sifatida ko‘rsatadi. 0-sinf uchun precision/recall/F1 1,00/1,00/1,00; 1-sinf uchun 0,94/1,00/0,97; 2-sinf uchun 1,00/1,00/1,00; 3-sinf uchun 1,00/0,94/0,97 ko‘rinadi. Biroq PDF ushbu raqamli sinf kodlarini MITM, Normal, DDoS_HTTP va Ransomware nomlari bilan ochiq moslashtirish jadvalida bermagani sababli qaysi nomlangan sinf 0,94 precision yoki 0,94 recall qiymatiga ega ekanini ishonchli aytib bo‘lmaydi.
Ma’lumotlarni zaharlash nega mashinali o‘rganish uchun alohida xavfsizlik muammosidir?
Mashinali o‘rganish modeli faqat algoritmdan iborat emas; model o‘rgangan qaror tuzilmasi o‘quv ma’lumotlariga bog‘liq. Ma’lumotlarni zaharlash hujumida hujumchi model o‘qitilayotgan paytda foydalanilgan ma’lumotlarni manipulyatsiya qilib, modelning keyinchalik noto‘g‘ri qarorlar qabul qilishini maqsad qiladi. Shu bois hujum faqat test kirishini aldashga emas, modelning o‘rganish jarayonining o‘zini buzishga qaratiladi.
Manba tadqiqot e’tibor qaratgan holatda hujumchi tarmoq paketlari yoki tarmoq yozuvlaridan chiqarilgan xususiyatlarni o‘zgartirish o‘rniga sinf yorliqlarini o‘zgartiradi. Bunday yozuv tashqaridan qaralganda odatiy tarmoq yozuviga o‘xshashi mumkin; ammo yozuvning “qaysi sinfga tegishli ekani” haqidagi ma’lumot o‘zgartirilishi modelning xususiyatlar bilan sinf o‘rtasidagi noto‘g‘ri munosabatni o‘rganishiga sabab bo‘lishi mumkin.
Label-Flipping Hujumi Nima?
Label-flipping hujumi — o‘quv namunalarining xususiyat qiymatlarini katta darajada saqlagan holda to‘g‘ri sinf yorliqlarini qasddan boshqa sinf yorliqlari bilan almashtiradigan ma’lumotlarni zaharlash hujumidir; ushbu tadqiqotda maqsad tarmoq trafigiga oid xususiyatlar bilan berilgan sinf yorlig‘i o‘rtasidagi munosabatni buzib, tasniflagichning noto‘g‘ri qarorlarni o‘rganishiga erishishdir.
Xususiyat o‘zgarmay, yorliq o‘zgarsa aniqlash nega qiyinlashadi?
Chet qiymat hujumida zararli namuna jismoniy yoki statistik jihatdan normal taqsimotdan uzoq bo‘lishi mumkin. Label-flipping hujumida esa xususiyat vektori odatiy trafik yozuviga o‘xshashi mumkin. Muammo xususiyatlarda emas, yorliqning ishonchsizligidadir. Shu sababli faqat “g‘ayrioddiy qiymat bormi?” tekshiruvi yetarli bo‘lmasligi mumkin; xususiyat-yorliq munosabati, daraxtlar orasidagi qaror farqlari va qayta o‘qitilganda yuzaga keladigan izchillik ham muhim bo‘ladi.
Ma’lumotlarni zaharlash va model hujumi bir xil narsa emas
Manba kirish qismida ma’lumotlarni zaharlashni o‘quv ma’lumotlarining buzilishi bilan, model hujumlarini esa o‘qitish yoki inference bosqichidagi zaifliklardan foydalanish bilan bog‘laydi. Model hujumlari backdoor xatti-harakatlari yoki noto‘g‘ri tasniflashni qo‘zg‘atuvchi adversarial manipulyatsiyalar kabi kengroq sohani qamrab olishi mumkin. Biroq ushbu maqolaning tajribaviy qismi bu hujum oilasining barchasini qiyosiy ravishda sinamaydi; raqamli baholash label-flipping ssenariysiga jamlangan.
Tadqiqotning ma’lumot tuzilmasi
Maqolaning abstract qismida har bir sinfda 1.229 ta yozuv borligi va tarmoqdan 63 xususiyat chiqarilgani aytiladi. 4-betdagi 3-rasm ekran chiqishi esa to‘rtta muvozanatlangan sinfni ochiq ko‘rsatadi: MITM, Normal, DDoS_HTTP va Ransomware. Shu ekran chiqishida tozalangan ma’lumotlar to‘plami “4916 rows × 63 columns” sifatida ko‘rinadi.
| Sinf | Manbada ko‘rinadigan yozuv soni | Holat |
|---|---|---|
| MITM | 1.229 | 3-rasm konsol chiqishida ochiq ro‘yxatlangan. |
| Normal | 1.229 | 3-rasm konsol chiqishida ochiq ro‘yxatlangan. |
| DDoS_HTTP | 1.229 | 3-rasm konsol chiqishida ochiq ro‘yxatlangan. |
| Ransomware | 1.229 | 3-rasm konsol chiqishida ochiq ro‘yxatlangan. |
| Jami | 4.916 | 1.229 × 4; 3-rasmdagi umumiy satr soni bilan bir xil. |
Bu yerda muhim hisobot tafsiloti bor. Abstract “63 features” iborasini ishlatgan bo‘lsa, 3-rasm ma’lumotlar freymini 63 ustun sifatida ko‘rsatadi va ko‘rinadigan ustunlar orasida Attack_label hamda Attack_type ham mavjud. PDF maqsad/yorliq ustunlari olib tashlangandan keyin haqiqatan 63 ta mustaqil predictor ishlatilgan-ishlatilmaganini ochiq ajratmaydi. Shuning uchun Verianla manba nomidan “aniq 63 predictor xususiyat ishlatilgan” degan xulosani yaratmaydi.
Manbada ko‘rinadigan tarmoq xususiyatlari nimani ifodalaydi?
Manba barcha 63 maydonning to‘liq ma’lumot lug‘atini bevosita bermaydi. Matnda frame.time, ip.src_host va ip.dst_host kabi maydonlar misol keltiriladi. 5-betdagi hujum va normal namuna imzo grafiklarining x o‘qlarida ARP, ICMP, HTTP, TCP, UDP, DNS, MQTT va Modbus/TCP bilan bog‘liq turli maydon nomlari ham ko‘rinadi. Ular trafik oqimining vaqtini, manba/maqsad manzillarini, protokol xatti-harakatlarini, portlarni, tartib/uzunlik ma’lumotlarini yoki ilova qatlamidagi xabar xususiyatlarini ifodalashi mumkin.
Biroq 5-rasm va 6-rasmning y o‘qida o‘lchov birligi hamda har bir ustun qanday normallashtirilgani tushuntirilmagan. Shu sababli bu ikki grafik “qaysi protokol xususiyati ilmiy jihatdan shuncha muhimroq” degan miqdoriy feature-importance grafiklari sifatida talqin qilinmasligi kerak. Manba ulardan attack va normal yorliqli namuna tarmoq imzolarining vizual chiqishi sifatida foydalanadi.
Modelning asosiy mudofaa yadrosi: Random Forest
Random Forest — bir nechta qaror daraxtlarini turli bootstrap ma’lumot namunalari va tasodifiy xususiyatlar quyi to‘plamlarida o‘qitib, ushbu daraxtlar bashoratlarini ansambl qarori ko‘rinishida birlashtiradigan usuldir. Manbaning mudofaa mantiqi zaharlangan bitta yozuv barcha daraxtlarga bir xil tarzda ta’sir qilmasligi va bitta daraxt xatosi ko‘pchilik ovozi ichida bostirilishi mumkinligiga asoslanadi.
Maqola toza/original ma’lumotlar to‘plamini matematik ravishda D, zaharlangan namunalarni Dp va ular hosil qilgan buzilgan o‘quv to‘plamini D′ bilan ko‘rsatadi:
\[ D' = D \cup D_p \]
Bu ifoda nimani anglatadi? Manba toza ma’lumotlar bilan zaharlangan yoki noto‘g‘ri yorliqlangan namunalar birgalikda o‘quv to‘plamini hosil qiladigan konseptual holatni to‘plamlar birikmasi orqali ko‘rsatadi. Ushbu tenglama hujumni hosil qilishning to‘liq algoritmini bermaydi; nechta yozuv zaharlangani, qaysi sinfdan qaysi sinfga o‘zgartirilgani yoki zaharlash ulushi qancha ekani PDFda ko‘rsatilmagan.
Random Forest Label-Flipping Hujumlariga Qarshi Nega Bardoshlilik Ko‘rsatishi Mumkin?
Random Forest har bir qaror daraxtini bootstrap orqali tanlangan turli namunalar va turli xususiyatlar quyi to‘plamlarida o‘qitgani uchun zaharlangan yozuvlarning ta’siri barcha daraxtlarga bir xil tarzda tarqalmasligi mumkin; yakuniy qarorning ko‘plab daraxtlarning ko‘pchilik ovozi bilan berilishi ham alohida daraxt xatolarining ta’sirini kamaytirishi mumkin, biroq bu mexanizm Random Forestni ma’lumotlarni zaharlashga qarshi avtomatik yoki shartsiz immun qilmaydi.
Bootstrap namunalash nima qiladi?
Bootstrap namunalashda har bir qaror daraxti o‘quv to‘plamidan qayta tanlashga ruxsat berilgan namunalash orqali turli quyi ma’lumotlar to‘plamini ko‘radi. Manbaning talqiniga ko‘ra, bu tuzilma zaharli yozuvlarning faqat ayrim daraxtlarga ta’sir etishini va butun ansamblning bir xil buzilishga duch kelmasligini ta’minlashi mumkin. Biroq haqiqiy ta’sir zaharlash ulushi, sinf tuzilishi va daraxtlar soniga bog‘liq; maqola bu parametrlarni batafsil tajriba seriyasi bilan xabar qilmaydi.
Tasodifiy xususiyat tanlash nima qiladi?
Qaror daraxtidagi har bir bo‘linishda xususiyatlarning faqat bir quyi to‘plami baholanishi daraxtlar orasida xilma-xillik yaratadi. Shu tariqa barcha daraxtlarning bir xil xususiyat munosabatiga ortiqcha bog‘lanib qolishi kamayishi mumkin. Manba buni zaharlangan namunalardagi muayyan xususiyat-yorliq nomuvofiqliklarining qaror chegaralariga doimo bir yo‘nalishda ta’sir qilishini cheklovchi mexanizm sifatida taqdim etadi.
Ko‘pchilik ovozi qanday hisoblanadi?
Manba Random Forestning yakuniy sinf qarorini quyidagi tenglama bilan beradi:
\[ \hat{y} = \operatorname*{arg\,max}_{c} \sum_{t=1}^{T} \mathbb{I}\bigl(h_t(x)=c\bigr) \]
Formula nimani hisoblaydi? Har bir daraxt qaysi sinfga ovoz berganini sanaydi va eng ko‘p ovoz olgan sinfni yakuniy bashorat sifatida tanlaydi.
- \(\hat{y}\): Random Forestning yakuniy bashorat qilgan sinfi.
- \(c\): Nomzod sinf yorlig‘i.
- \(T\): Ansambldagi qaror daraxtlari soni.
- \(h_t(x)\): \(t\)-qaror daraxtining \(x\) namunasi uchun ishlab chiqargan sinfi.
- \(\mathbb{I}(\cdot)\): Shart rost bo‘lsa 1, aks holda 0 bo‘ladigan indikator funksiyasi.
- \(\sum\): Muayyan sinf uchun jami ovoz soni.
- \(\operatorname*{arg\,max}\): Eng yuqori ovoz sonini bergan sinfni tanlaydigan amal.
Tenglamaning birligi yo‘q; u sinf ovozlarini sanash orqali qaror chiqaradi. Masalan, bir sinf eng ko‘p daraxt tomonidan tanlansa, yakuniy Random Forest chiqishi o‘sha sinf bo‘ladi. Manba ishlatilgan haqiqiy daraxtlar soni \(T\)ni xabar qilmaydi.
Daraxtlar orasidagi kelishmovchilik nega shubha signali sifatida ishlatiladi?
Manba tizimida bir xil namuna uchun qaror daraxtlari orasida yuqori bashorat kelishmovchiligi bo‘lishi shubhali holat sifatida baholanadi. Mantiq shundaki, xususiyatlar bilan biriktirilgan yorliq o‘rtasida g‘ayrioddiy munosabat bo‘lsa, turli bootstrap namunalari va xususiyatlar quyi to‘plamlaridan foydalanuvchi daraxtlar kamroq izchil qaror chiqarishi mumkin. Biroq maqola “yuqori kelishmovchilik” uchun raqamli chegara xabar qilmaydi.
Xususiyat ahamiyati, chet qiymat va izchillik tekshiruvlari
Manba Random Forest chiqishini yolg‘iz ishlatish o‘rniga feature importance tahlili, outlier detection va consistency checks yordamida zaharlangan yozuvlarni ajratishni maqsad qiladi. Shubhali deb belgilangan yozuvlarni qayta vaznlash yoki ma’lumotlar to‘plamidan olib tashlash, so‘ng modelni qayta o‘qitish mumkinligi aytiladi.
Biroq PDF quyidagi tafsilotlarni bermaydi: ishlatilgan chet qiymat algoritmining nomi, feature-importance turi, izchillik ballining matematik ta’rifi, chegara qiymatlari, qayta vaznlash koeffitsiyenti va yozuv qaysi shartda o‘chirilishi. Shu sababli bu komponentlarni manba ta’riflaganidan batafsilroq algoritmga aylantirish to‘g‘ri bo‘lmaydi.
Manba arxitekturasining sakkiz funksional komponenti
| Komponent | Manbada berilgan funksiya | Talqin chegarasi |
|---|---|---|
| Data Poisoning Input Layer | Noto‘g‘ri o‘zgartirilgan yoki noto‘g‘ri yorliqlangan o‘quv namunalarini ifodalaydi. | Zaharlash ulushi va label-flip matritsasi xabar qilinmagan. |
| Model Attack / Adversarial Perturbation Layer | O‘qitish yoki inference paytida modelni chalg‘itishga qaratilgan adversarial manipulyatsiyalarni ifodalaydi. | Alohida raqamli hujum tajribasi berilmagan. |
| Robust Random Forest Core | Tasodifiy ma’lumot/xususiyat quyi to‘plamlarida ko‘plab qaror daraxtlarini o‘qitadi. | Daraxtlar soni va giperparametrlar xabar qilinmagan. |
| Individual Decision Trees | Turli ma’lumot qismlaridan mustaqil qaror qoidalarini o‘rganadi. | Alohida daraxt samaradorligi xabar qilinmagan. |
| Ensemble Voting | Daraxt ovozlarini ko‘pchilik qarori bilan birlashtiradi. | Ovoz ishonch chegarasi yoki tie-break qoidasi tushuntirilmagan. |
| Secure Prediction Output | Ensemble consensus orqali yakuniy bashorat ishlab chiqaradi. | “Secure” atamasi dala sharoitidagi xavfsizlik kafolatini anglatmaydi. |
| Anomaly Detection and Alert | Label-flipping yoki adversarial xatti-harakat bilan bog‘liq g‘ayrioddiy bashorat naqshlarini belgilaydi. | Ogohlantirish chegarasi va alohida detection metrikasi xabar qilinmagan. |
| Reliable System Output | Bashorat va anomaliya ko‘rsatkichini birgalikda taqdim etishni maqsad qiladi. | Uzoq muddatli production reliability testi mavjud emas. |
“Real vaqtli” NetIDS chiqishi qanday talqin qilinishi kerak?
Maqola 5-rasmda Network Intrusion Detection System (NetIDS) ekrani joriy tarmoq holatini “Attack”, hujum turini esa “DDoS_HTTP” deb yorliqlaganini tushuntiradi. Bu ishlaydigan prototip chiqishining namunasidir. Biroq manba throughput, paket/sekund sig‘imi, end-to-end latency, CPU/RAM foydalanishi yoki kechikish taqsimoti kabi real vaqt samaradorlik o‘lchovlarini xabar qilmaydi. Shu sababli “real vaqtli ko‘rsatish” va “yuqori hajmli production tarmog‘ida tasdiqlangan real vaqt samaradorligi” bir xil narsa emas.
Ushbu Tadqiqotda “Model Attacks” Alohida Tajriba Sifatida Sinovdan O‘tkazilganmi?
Manba arxitekturada model hujumlari va adversarial perturbationlar uchun alohida qatlam ta’riflagan bo‘lsa-da, e’lon qilingan raqamli baholash label-flipping ma’lumotlarni zaharlash ssenariysiga qaratilgan; backdoor, evasion yoki boshqa model hujumi uchun mustaqil hujum intensivligi, nazorat guruhi, metrikalar jadvali yoki alohida qiyosiy natija xabar qilinmagan.
Adabiyotdagi bo‘shliq qanday shakllantiriladi?
Manba avvalgi ishlarning muhim qismi modellarni toza va ideal ma’lumot sharoitida baholaganini, turli hujum intensivliklari va hujum turlariga qarshi model oilalarini tizimli taqqoslashda bo‘shliq borligini ta’kidlaydi. Shuningdek, tegishli adabiyotda anomaly detector poisoning, RONI yondashuvi, clean-label poisoning, generative poisoning va DNN ma’lumotlarni zaharlash tadqiqotlari muhokama qilinadi.
Shu bilan birga, hozirgi maqolaning o‘z tajribaviy dizayni kirish qismida aniqlangan keng bo‘shliqning barchasini yopadigan keng qamrovli ko‘p-model va ko‘p-hujum benchmarki emas. Qo‘llangan asosiy model Random Forest, asosiy tajribaviy hujum esa label-flippingdir.
Tadqiqot Usuli va Natijalari
Tadqiqot dizaynining manbada ko‘rinadigan ketma-ketligi
- Model avval toza ma’lumotlarda o‘qitilgan.
- Label-flipping hujumlari simulyatsiya qilinib, o‘quv yorliqlari qasddan o‘zgartirilgan.
- Tarmoq trafigidan statistik, strukturaviy va xulq-atvor xususiyatlari chiqarilgan.
- Random Forest clean/poisoned yoki to‘g‘ri/noto‘g‘ri yorliq munosabatlaridagi naqshlarni ajratish uchun ishlatilgan.
- Daraxt bashoratlari ko‘pchilik ovozi orqali birlashtirilgan.
- Daraxtlar orasidagi kelishmovchilik, xususiyat ahamiyati, outlier detection va consistency checks yordamida shubhali namunalar belgilangan.
- Shubhali namunalarni qayta vaznlash yoki olib tashlash va modelni qayta o‘qitish ko‘zda tutilgan.
- Yakuniy samaradorlik classification report va %98,47 accuracy bilan xabar qilingan.
Tajriba ma’lumotlar to‘plamining raqamli xulosasi
| Element | Manbada xabar qilingan ma’lumot | Aniqlik holati |
|---|---|---|
| Jami yozuv | 4.916 | 3-rasm ekran chiqishida ko‘rinadi. |
| Sinf soni | 4 | MITM, Normal, DDoS_HTTP, Ransomware sifatida ko‘rinadi. |
| Har bir sinfdagi yozuv | 1.229 | Abstract, Results va 3-rasm bilan mos. |
| Ma’lumot muvozanati | Muvozanatlangan | Har bir sinf bir xil support qiymatiga ega. |
| Xususiyat/ustun soni | Abstract: 63 xususiyat; 3-rasm: 63 ustun | Yorliq ustunlari 63 ichida ekanligi aniq ajratilmagan. |
| Dasturlash tili | Python | Manba ochiq ko‘rsatadi. |
| Model | Random Forest | Asosiy mudofaa/tasniflash modeli. |
| Asosiy hujum | Label-flipping | Tajriba baholashining markazi. |
| Accuracy | %98,47 | Manbaning asosiy xabar qilingan natijasi. |
Classification report nimani ko‘rsatadi?
| Raqamli sinf | Precision | Recall | F1-score | Support |
|---|---|---|---|---|
| 0 | 1,00 | 1,00 | 1,00 | 1.229 |
| 1 | 0,94 | 1,00 | 0,97 | 1.229 |
| 2 | 1,00 | 1,00 | 1,00 | 1.229 |
| 3 | 1,00 | 0,94 | 0,97 | 1.229 |
| Macro average | 0,99 | 0,98 | 0,98 | 4.916 |
| Weighted average | 0,99 | 0,98 | 0,98 | 4.916 |
4-rasmdagi classification report satri accuracy qiymatini ikki o‘nlik ko‘rinishda 0,98 qiymatiga yaxlitlagan bo‘lsa, shu konsol chiqishining pastida “Accuracy: 98.47%” ma’lumoti berilgan. Verianla asosiy natijani manbada ochiq berilgan %98,47 sifatida saqlaydi.
Raqamli 0–3 sinflarning MITM, Normal, DDoS_HTTP va Ransomware sinflariga mosligi classification report ichida nomlanmagan. 3-rasm faqat to‘rtta sinf nomining har birida 1.229 ta yozuv borligini ko‘rsatadi. Shu sababli “MITM precision 0,94” yoki “Ransomware recall 0,94” kabi moslashtirish qilish manbada bo‘lmagan ma’lumot yaratish bo‘lardi.
Precision, recall va F1-score nimani o‘lchaydi?
Quyidagi formulalar maqolaning original tenglamalari emas; manbada xabar qilingan samaradorlik metrikalarining standart ma’nosini tushuntirish uchun berilgan.
\[ Precision = \frac{TP}{TP+FP} \]
Precision model ma’lum bir sinf deb bashorat qilgan namunalarning qanchasi haqiqatan shu sinfga tegishli ekanini o‘lchaydi.
\[ Recall = \frac{TP}{TP+FN} \]
Recall haqiqatan ma’lum bir sinfga tegishli namunalarning qanchasi model tomonidan topilganini o‘lchaydi.
\[ F1 = 2\frac{Precision\times Recall}{Precision+Recall} \]
F1-score precision va recall o‘rtasida garmonik o‘rtacha hosil qiladi. Manbada har bir sinf bir xil support qiymatiga ega bo‘lgani sababli macro average va weighted average qiymatlarining bir-biriga juda yaqin bo‘lishi kutiladi; xabar qilingan jadvalda har ikkala o‘rtacha ham precision uchun 0,99, recall va F1 uchun 0,98 sifatida ko‘rinadi.
%98,47 Aniqlik Natijasi Qanday Talqin Qilinishi Kerak?
%98,47 accuracy manba xabar qilgan ma’lumot tuzilmasi va Random Forest qo‘llanilishi sharoitida tasniflash bashoratlarining katta qismi to‘g‘ri bo‘lganini ko‘rsatadi; biroq zaharlangan namunalarni aniqlash darajasi alohida ravishda %98,47 ekani, barcha label-flipping intensivliklarida ayni samaradorlik saqlanishi yoki haqiqiy production tarmog‘ida ayni natija olinishi ushbu tadqiqot tomonidan alohida ko‘rsatilmagan.
98,47% qaysi vazifaga tegishli?
Maqola bayoni %98,47 qiymatini label-flipping hujumlariga qarshi bardoshlilik muvaffaqiyati sifatida talqin qiladi. Biroq 4-rasmdagi ko‘rinadigan classification report to‘rtta sinf kodi uchun samaradorlik beradi va har bir sinfda 1.229 support bor. Manba “poisoned sample” va “clean sample” sifatidagi alohida ikkilik detection sinflari uchun confusion matrix yoki poisoned-sample detection rate taqdim etmaydi.
Shu sababli %98,47 qiymatini eng xavfsiz tarzda “tadqiqotning label-flipping kontekstida xabar qilgan to‘rt sinfli tasniflash accuracy-si” sifatida o‘qish kerak. Yorlig‘i zaharlangan yozuvlarning o‘zini aniqlash sezgirligi uchun manbada alohida raqam yo‘q.
O‘qitish/test ajratilishi nega muhim yetishmovchilik?
Maqola train/test split nisbatini, cross-validation tartibini yoki mustaqil hold-out test to‘plamini tushuntirmaydi. 3-rasmda tozalangan ma’lumotlar to‘plami 4.916 satr sifatida ko‘rinsa, 4-rasmdagi classification report support yig‘indisi ham 4.916. Bu kuzatuv samaradorlik qaysi ma’lumot quyi to‘plamida hisoblanganini qayta ishlab bo‘ladigan tarzda tekshirishni qiyinlashtiradi.
Bu holatdan avtomatik ravishda “model o‘quv ma’lumotlarida test qilingan” degan xulosa chiqarib bo‘lmaydi; manba tajriba kodini va ma’lumot ajratish bosqichlarini yetarlicha batafsil ko‘rsatmagani uchun to‘g‘ri ifoda mustaqil test ajratilishi PDFdan tasdiqlanmaganidir.
Giperparametrlar xabar qilinganmi?
Yo‘q. Manba Random Forestdagi qaror daraxtlari sonini, maksimal chuqurlikni, minimal leaf o‘lchamini, max_features sozlamasini, bootstrap parametrlarini, random seed yoki class_weight sozlamasini bermaydi. Xuddi shuningdek feature-importance hisoblash turi, outlier detector va qayta vaznlash parametrlari ham xabar qilinmagan.
Label-flipping hujumining intensivligi xabar qilinganmi?
Yo‘q. Manba yorliqlar qasddan o‘zgartirilgani va model avval clean data ustida o‘qitilgandan so‘ng label-flipping simulyatsiyasiga duchor qilingani haqida aytadi; biroq jami yozuvlarning necha foizi o‘zgartirilgani, qaysi sinfdan qaysi sinfga o‘tkazilgani va hujum tasodifiymi yoki maqsadlimi — ochiq xabar qilinmagan.
To‘rt sinfning muvozanatlangan bo‘lishi nimani anglatadi?
Har bir sinfda 1.229 ta yozuv bo‘lishi baholashda katta sinf kichik sinflarni son jihatdan bosib ketishining oldini oladi. Biroq muvozanatlangan ma’lumotlar to‘plami real ishlab chiqarish tarmog‘idagi hujum uchrash tezligini ifodalashi shart emas. Manba real dunyo prevalence ko‘rsatkichlariga ko‘ra qayta vaznlangan dala testini taqdim etmaydi.
Manbaning 5-rasm va 6-rasm natijalari
5-betdagi 5-rasm “Attack label”, 6-rasm esa “Normal label” uchun tanlangan IP network signature ustun grafiklarini ko‘rsatadi. Ikki grafikda protokol va tarmoq maydonlarining namuna darajasidagi turli qiymatlari vizuallashtirilgan. Manba bu grafiklarning y o‘qiga fizik birlik yoki normallashtirish ta’rifini bermagani sababli ustun balandliklaridan aniq ilmiy chegara yoki feature importance balli chiqarilmagan.
Manbada ochiq xabar qilingan asosiy topilmalar
- Random Forest asosidagi doira uchun asosiy accuracy %98,47 sifatida xabar qilingan.
- To‘rtta raqamli sinfning har birida support 1.229.
- 0 va 2 sinflari uchun ko‘rinadigan precision, recall va F1-score qiymatlari 1,00.
- 1-sinf uchun precision 0,94, recall 1,00, F1-score 0,97.
- 3-sinf uchun precision 1,00, recall 0,94, F1-score 0,97.
- Macro va weighted average precision 0,99; recall 0,98; F1-score 0,98 sifatida ko‘rinadi.
- Manba Random Forest ansambl tuzilmasi label-flipping ta’sirini kamaytirishi mumkinligini talqin qiladi.
- Manba feature-label discrepancy, tree disagreement, outlier detection, consistency check va feature importance komponentlarini zaharli namunalarni belgilash uchun birgalikda ta’riflaydi.
Tadqiqot qo‘llab-quvvatlamaydigan xulosalar
- %98,47 qiymati barcha data poisoning turlarida amal qilishi ko‘rsatilmagan.
- Backdoor yoki boshqa model hujumlari uchun %98,47 muvaffaqiyat ko‘rsatilmagan.
- Poisoned-sample detection rate alohida metrika sifatida xabar qilinmagan.
- Real ishlab chiqarish tarmog‘ida latency, throughput yoki uzoq muddatli samaradorlik tekshiruvi bajarilmagan.
- Modelning turli poison ulushlarida qanday ishlashi ko‘rsatilmagan.
- Random Forest boshqa modellar bilan ayni ma’lumot ustida nazoratli benchmarkdan o‘tkazilmagan.
- Muayyan named class bilan 0–3 raqamli class kodlarining mosligi ochiq berilmagan.
- 63 ustunning barchasi predictor feature ekani tasdiqlanmaydi.
- Mustaqil hold-out test to‘plami yoki cross-validation protsedurasi PDFdan tasdiqlanmaydi.
Qayta ishlab chiqarish nuqtai nazaridan yetishmaydigan ma’lumotlar
| Ma’lumot | Holat | Nega muhim? |
|---|---|---|
| Ma’lumotlar to‘plamining original manbasi / yuklab olish manzili | Xabar qilinmagan | Mustaqil qayta ishlab chiqarishni qiyinlashtiradi. |
| Train/validation/test split | Xabar qilinmagan | Umumlashtirish samaradorligi qanday o‘lchangani tasdiqlanmaydi. |
| Cross-validation | Xabar qilinmagan | Bitta ajratishga bog‘liqlik baholab bo‘lmaydi. |
| Poisoning ulushi | Xabar qilinmagan | Bardoshlilikning hujum kuchiga qarab o‘zgarishi noma’lum. |
| Label-flip moslashtirish qoidasi | Xabar qilinmagan | Qaysi sinflar qaysi sinflarga o‘zgartirilgani noma’lum. |
| Random Forest daraxtlar soni | Xabar qilinmagan | Ansambl sig‘imini qayta tiklab bo‘lmaydi. |
| Boshqa Random Forest giperparametrlari | Xabar qilinmagan | Model xatti-harakati va overfitting xavfi baholab bo‘lmaydi. |
| Random seed | Xabar qilinmagan | Tajribaning takrorlanuvchanligi kamayadi. |
| Outlier detection algoritmi/chegarasi | Xabar qilinmagan | Shubhali yozuvlarni aniqlashni qayta ishlab bo‘lmaydi. |
| Reweighting/removal qoidasi | Xabar qilinmagan | Ma’lumotni tozalash bosqichi miqdoriy jihatdan noaniq qoladi. |
| Poison detection confusion matrix | Xabar qilinmagan | “Zaharli yozuvni aniqlash” muvaffaqiyati alohida o‘lchanmaydi. |
| Uskuna va ishlash vaqti | Xabar qilinmagan | Real vaqt samaradorligini baholab bo‘lmaydi. |
Tadqiqotning ilmiy qiymati nimada?
Manbaning eng aniq hissasi label-flipping tahdidini tarmoq hujumlarini tasniflash kontekstida ko‘rib, Random Forest ansambl tuzilmasini, feature-label consistency tekshiruvini va shubhali yozuvlarni tozalashni bir xil mudofaa oqimida birlashtirganidir. Tadqiqot shuningdek to‘rtta muvozanatlangan sinfda yuqori tasniflash samaradorligini xabar qiladi.
Bunga qarshi ravishda, maqolaning qisqaligi va tajriba tafsilotlarining cheklangan tarzda berilishi natijani qayta ishlab chiqarish va turli poisoning intensivliklariga umumlashtirish bo‘yicha ochiq savollar qoldiradi. Bu cheklovlarni ko‘rinadigan saqlash tadqiqot natijasini kamaytirish emas; %98,47 qiymati qaysi ma’lumot bilan qo‘llab-quvvatlanishini va qaysi qo‘shimcha ma’lumotlar PDFda yo‘qligini to‘g‘ri ajratishdir.
Manba va Usul Haqida Izoh
Original sarlavha: Robust Machine Learning under Data Poisoning and Model Attacks
Mualliflar va tartib: Promise Enyindah; Chigoziri Bobby Marcus.
Corresponding author: Promise Enyindah.
Corresponding author e-mail: promise.enyindah@uniport.edu.ng
ORCID: PDFga joylashtirilgan ORCID havolalari mualliflar tartibiga ko‘ra Promise Enyindah uchun 0000-0001-6246-7077 va Chigoziri Bobby Marcus uchun 0000-0003-4773-0222 manzillariga olib boradi.
Muassasa: Department of Computer Science, University of Port Harcourt, Choba, Nigeria.
Teng hissa: Manbada teng hissa yoki teng birinchi mualliflik bayonoti aniqlanmagan.
Jurnal: European Journal of Electrical Engineering and Computer Science (EJECE).
Nashriyot / platforma: European Open Science.
ISSN: 2736-5751.
Jild / son: Volume 10, Issue 1.
Sahifalar: 31–36.
DOI: 10.24018/ejece.2026.10.1.70077.
Rasmiy nashr qaydi: European Open Science EJECE, article ID 70077; DOI qaydi yuqoridagi DOI bilan mos.
Manba turi: Research Article.
Taqriz holati: Jurnalning rasmiy “About the Journal” sahifasi EJECEni peer-reviewed xalqaro jurnal sifatida ta’riflaydi va double-blind peer review qo‘llanishini bildiradi.
Submitted: 12-yanvar 2026.
Published: 10-fevral 2026.
Son oyi bo‘yicha bibliografik izoh: Maqola PDFining masthead qismida “February 2026” yozilgan. RePEc/EconPapers indeks qaydi ayni Volume 10 Issue 1ni January 2026 sifatida ro‘yxatlaydi. Verianla maqola darajasidagi ochiq sana sifatida PDFda berilgan 10-fevral 2026 sanasini asos qiladi va ikki qayd o‘rtasidagi issue-month farqini yashirmaydi.
Litsenziya: Maqola PDFining o‘z mualliflik huquqi satrida Creative Commons Attribution-NonCommercial-ShareAlike 4.0 International (CC BY-NC-SA 4.0) ko‘rsatilgan.
Litsenziya izchilligi haqida izoh: Jurnalning amaldagi veb siyosatlaridagi litsenziya bayonlari o‘zaro ham, ushbu PDF bilan ham to‘liq mos emas: submission copyright sahifasida CC BY-SA 4.0, Open Access Policy sahifasida esa CC BY-NC 4.0 yozilgan. Shu sababli Verianla ushbu tadqiqot uchun maqola PDFidagi article-level litsenziya bayonini provenance ma’lumoti sifatida qayd etadi; manba shakllarining vizual dizaynini ko‘chirish o‘rniga faqat ilmiy munosabatlardan mustaqil sxema yaratadi.
Preprint holati: Ko‘rib chiqilgan PDF nashr qilingan jurnal maqolasidir. Manbada ushbu ish uchun alohida preprint identifikatori ko‘rsatilmagan.
Asosiy tajribaviy hujum: Label-flipping data poisoning.
Sarlavhadagi “model attacks” qamrovi: Arxitekturada adversarial/model attack qatlami ta’riflangan; biroq alohida model-attack benchmarki yoki mustaqil raqamli natija xabar qilinmagan.
Ma’lumot: 3-rasmda to‘rtta muvozanatlangan sinf; har bir sinfda 1.229 ta yozuv va jami 4.916 satr ko‘rinadi. Sinflar MITM, Normal, DDoS_HTTP va Ransomware sifatida ro‘yxatlangan.
Xususiyatlar soni: Abstract 63 feature deb ko‘rsatadi; 3-rasm tozalangan ma’lumotlar freymini 63 ustun sifatida ko‘rsatadi. Attack_label va Attack_type ustunlari ham ko‘rinadiganligi sababli predictor soni maqsad ustunlaridan tashqari alohida 63 ekanligi aniq emas.
Model: Random Forest classifier.
Ansambl mexanizmi: Bootstrap namunalarda qaror daraxtlari, random feature selection va majority voting.
Qo‘shimcha mudofaa mexanizmlari: Feature importance analysis, outlier detection, consistency checks, tree disagreement monitoring, shubhali namunalarni reweight/remove qilish va retraining.
Asosiy natija: %98,47 accuracy.
Classification report: To‘rtta raqamli sinfning har birida support 1.229; class 0: 1,00/1,00/1,00; class 1: 0,94/1,00/0,97; class 2: 1,00/1,00/1,00; class 3: 1,00/0,94/0,97 precision/recall/F1. Class kodlarining nomlangan sinflarga ochiq mosligi xabar qilinmagan.
Train/test tasdig‘i: Manba train/test split, validation split yoki cross-validation protsedurasini ochiq xabar qilmaydi.
Giperparametrlar: Daraxtlar soni bilan birga Random Forest giperparametrlari xabar qilinmaydi.
Poisoning parametrlari: Zaharlash ulushi, o‘zgartirilgan yozuvlar soni va label-flip sinf moslashtirish matritsasi xabar qilinmaydi.
Statistik noaniqlik: Confidence interval, standard deviation, repeated-run variance, p-qiymati yoki boshqa inferensial noaniqlik tahlili xabar qilinmaydi.
Moliyalashtirish: Ko‘rib chiqilgan PDFda alohida funding statement aniqlanmagan; moliyalashtirish bo‘lmagan deb faraz qilinmagan.
Ma’lumotlar mavjudligi: Ko‘rib chiqilgan PDFda alohida Data Availability Statement yoki ma’lumotlar ombori havolasi aniqlanmagan.
Muallif hissalari: Alohida author contributions / CRediT bayonoti aniqlanmagan.
Etika kengashi: Alohida ethics approval yoki informed consent bayonoti aniqlanmagan; tadqiqot inson/hayvon ishtirokidagi tadqiqot sifatida xabar qilinmagan.
Manfaatlar to‘qnashuvi: Mualliflar manfaatlar to‘qnashuvi yo‘qligini bayon qiladilar.
Izoh qoldiring
E-pochta manzilingiz chop etilmaydi. Majburiy maydonlar * bilan belgilangan