


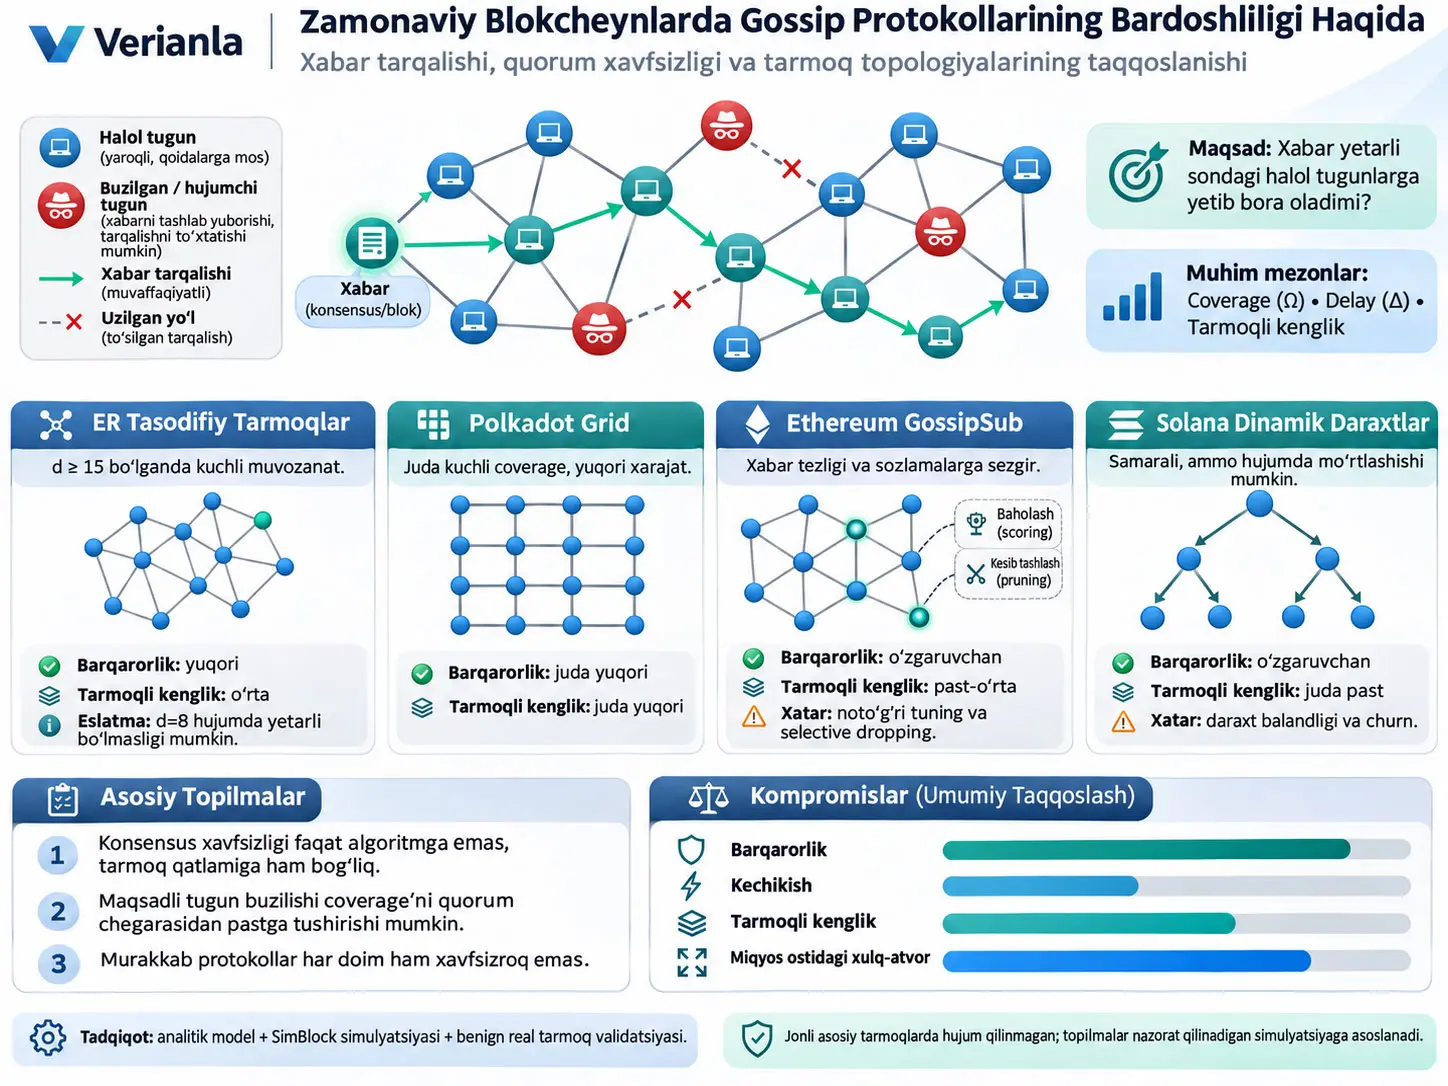
Gossip protokoli, peer-to-peer tarmoqda xabarlarni bir tugundan qoʻshni tugunlarga uzatish orqali tarmoqning qolgan qismiga tarqalishini taʼminlaydigan taqsimlangan aloqa mexanizmidir. Wenting Li, Jannik Albrecht, Frederik Armknecht va Ghassan Karame tadqiqoti zamonaviy blokcheynlarda qoʻllaniladigan gossip mexanizmlari shunchaki tezmi-yoʻqmi emas, balki hujum va tugun churnʼi sharoitida yetarli miqdordagi halol validatorlarga xabar yetkazib, konsensus quorumʼini shakllantirishga imkon beradimi-yoʻqmi, shuni oʻrganadi.
Tadqiqot shu maqsadda ikki bosqichli yondashuvdan foydalanadi. Birinchi bosqichda Erdős–Rényi (ER) tasodifiy tarmoqlari uchun analitik xavfsizlik modeli quriladi va hujumchi tugunlarni tasodifiy yoki tarmoqdagi markaziy oʻrniga qarab nishonga olganda halol tugunlar qanday ajratib qoʻyilishi mumkinligi oʻrganiladi. Ikkinchi bosqichda SimBlock blokcheyn tarmoq simulyatori kengaytirilib, toʻrtta turli tarqatish yondashuvi taqqoslanadi: tasodifiy ER tarmoqlari, Polkadotʼning grid topologiyasi, Ethereum ishlatadigan GossipSub va Solanaʼning Turbine mexanizmini ifodalovchi chunk asosidagi dinamik daraxtlar.
Tajribalarda tarmoq hajmi 50 dan 5.000 tugungacha oʻzgartirilgan; oʻrtacha ulanish darajasi, hujumchi buzishi mumkin boʻlgan tugunlar ulushi \(\beta\), statik yoki adaptiv hujum xatti-harakati, hujumchining corruption delay qiymati, xabar tezligi va %5–50 oraligʻidagi churn ulushlari alohida baholangan. Asosiy xavfsizlik metrikalari coverage \(\Omega\), yaʼni xabarni oxir-oqibat olgan tugunlarning erishilishi mumkin boʻlgan eng yuqori ulushi va delay \(\Delta\), yaʼni ushbu coverage darajasiga erishish uchun kerak boʻladigan vaqt.
Natijalar hech bir gossip yondashuvi barcha sharoitlarda ustun emasligini koʻrsatadi. Polkadotʼning yuqori bogʻlangan grid topologiyasi tekshirilgan sharoitlarda eng kuchli coverage qiymatlarining ayrimlarini saqlab qoladi; biroq buning narxi juda yuqori tarmoq oʻtkazuvchanligi sarfidir. Solanaʼning dinamik daraxtlari hujum boʻlmagan holatda eng kam oʻtkazuvchanlik bilan tez tarqatishni taʼminlaydi; ammo kuchli hujumchilar, kattaroq tarmoqlar va churn sharoitida coverage jiddiy pasayishi mumkin. GossipSub toʻgʻri parametrlar va yetarli xabar tezligi bilan samarali va bardoshli boʻlishi mumkin; ammo peer-scoring mexanizmi ish yuklamasi yoki tarmoq kechikishi notoʻgʻri baholansa, halol peerʼlarni ham jazolashi mumkin.
Erdős–Rényi tarmoqlarida Bitcoinʼga oʻxshash \(d=8\) oʻrtacha ulanish darajasi nishonli hujumlar ostida klassik BFT quorumʼi uchun yetarli boʻlmasligi mumkin. Tadqiqotning 5.000 tugungacha boʻlgan tajribalarida robustness foydasi taxminan \(d\geq15\) atrofida toʻyinadi; \(d=15\) bilan \(d=20\) orasida qoʻshimcha ulanishlarning xavfsizlik foydasi kamayib, oʻtkazuvchanlik xarajati oshishda davom etadi. Shu sababli tadqiqot tekshirilgan parametrlar oraligʻida \(d\geq15\) tasodifiy tarmoqlar soddalik, robustness va oʻtkazuvchanlik oʻrtasida kuchli amaliy muvozanat berishini bildiradi.
Bu natijalarning eng muhim talqin chegarasi shundaki, hujum tajribalari haqiqiy Bitcoin, Ethereum, Polkadot yoki Solana mainnetlariga qoʻllanmagan. Barcha hujumlar nazorat qilinadigan simulyatsiya muhitida oʻtkazilgan. Tadqiqotchilar simulyatorni haqiqiy tarmoqlardan olingan benign xabar tarqalishi maʼlumotlari bilan validatsiya qilgan; biroq bu validatsiya haqiqiy tarmoqlar tekshirilgan hujumlar ostida albatta aynan shunday muvaffaqiyatsiz boʻlishini isbotlamaydi.
Muammo: Konsensus xavfsizligi nega faqat konsensus algoritmiga bogʻliq emas?
Vizantiya xatolariga bardoshli (Byzantine Fault Tolerance, BFT) konsensus protokollari odatda yetarli miqdordagi halol ishtirokchilar kerakli xabarlarni bir-biriga yetkaza oladi degan faraz ostida tahlil qilinadi. Kichik validatorlar guruhi ishlatilganda har bir tugun boshqa barcha tugunlarga bevosita ulangan toʻliq grafdan foydalanish mumkin. Ammo yuzlab yoki minglab validatorlar mavjud boʻlganda toʻliq graf ulanishi ham ulanishlar sonini, ham oʻtkazuvchanlik xarajatini oshiradi.
Shu sababli zamonaviy blokcheynlar xabar tarqatish uchun siyrakroq tarmoq topologiyalari va gossip mexanizmlaridan foydalanadi. Muammo shuki: konsensus qatlami nazariy jihatdan maʼlum miqdordagi Vizantiya tugunlariga bardosh bera olsa ham, tarmoq qatlami xabarni yetarli miqdordagi halol tugunga yetkaza olmasa, zarur ovozlar amalda bir joyga toʻplana olmaydi. Boshqacha aytganda, konsensusning matematik xatoga bardoshliligi bilan P2P tarmogʻining haqiqiy xabar tashish qobiliyati bir xil narsa emas.
Gossip Protokoli BFT Konsensusi Uchun Nega Xavfsizlik Jihatidan Kritik?
Chunki BFT protokolining quorum chegarasi nafaqat yetarli miqdordagi halol tugunlar mavjud boʻlishini, balki bu tugunlar ayni konsensus xabarini oʻz vaqtida ola bilishini ham talab qiladi; tarmoq topologiyasidagi bir nechta strategik tugun buzilib, halol tugunlar bir-biridan ajratilsa, hujumchi klassik BFTning nominal \(1/3\) buzilish chegarasidan past boʻlsa ham quorum shakllanishiga toʻsqinlik qilishi mumkin.
Yetti tugunli oʻrgatuvchi misol
Manba bu farqni \(n=7\) tugunli ikki xil topologiya bilan tushuntiradi. Klassik BFT uchun zarur minimal quorum:
\[ Q_{\mathrm{BFT}} = \frac{2n+1}{3}. \]
\(n=7\) uchun:
\[ Q_{\mathrm{BFT}} = \frac{2(7)+1}{3} = 5. \]
Demak, besh tugun konsensus xabariga kira olishi kerak. Har ikkala tarmoqda ham hujumchi faqat ikki tugunni buzishi mumkin. Birinchi topologiyada toʻgʻri tanlangan ikki tugunning buzilishi halol tarmoqning eng katta bogʻlangan komponentini atigi ikki tugungacha kamaytirishi mumkin; natijada besh tugunli quorum endi shakllanmaydi. Ikkinchi, mustahkamroq topologiyada esa qaysi ikki tugun buzilmasin, qolgan halol tugunlarning yetarli qismi aloqani saqlab qoladi.
Tarmoq modeli: \(G=(\mathcal{N},\mathcal{E})\)
Tadqiqot aloqa tarmogʻini yoʻnaltirilmagan graf sifatida modellashtiradi:
\[ G=(\mathcal{N},\mathcal{E}). \]
\(\mathcal{N}\) tarmoqdagi tugunlar toʻplamini, \(\mathcal{E}\subseteq\mathcal{N}\times\mathcal{N}\) esa tugunlar orasidagi aloqa bogʻlanishlarini bildiradi. Xabarlar oʻrnatilgan ulanishlar boʻylab ikki yoʻnalishda uzatilishi mumkinligi sababli tadqiqot baholashda topologiyani amalda yoʻnaltirilmagan deb qabul qiladi.
Erdős–Rényi tarmogʻi qanday aniqlanadi?
Tasodifiy topologiyalar \(G(n,p)\) Erdős–Rényi grafi bilan ifodalanadi. \(n\) tugunlar soni, \(p\) esa istalgan ikki tugun orasida ulanish mavjud boʻlish ehtimolidir. Oʻrtacha tugun darajasi:
\[ d=p(n-1) \]
boʻladi.
\(d\), tugun oʻrtacha nechta qoʻshniga ulanganini koʻrsatadigan oʻlchamsiz son. \(p\) kattalashganda yoki \(n\) oʻzgarmas holda koʻproq ulanish tashkil etilganda \(d\) ortadi. Yuqoriroq \(d\) hujumchining bir nechta tugunni buzib, halol tugunlarni ajratib qoʻyishini qiyinlashtirishi mumkin; biroq bu ayni paytda koʻproq ulanish va koʻproq tarmoq trafigini anglatadi.
Churn nima?
Churn, tugunlarning vaqt oʻtishi bilan tarmoqdan chiqib, qayta qoʻshilishidir. Tadqiqot vaqt boʻyicha oʻzgaradigan tarmoqni:
\[ G_t=(\mathcal{N}_t,\mathcal{E}_t) \]
bilan koʻrsatadi. Churn ulushi \(c\) davriy ravishda offline va online boʻlishi mumkin boʻlgan tugunlar ulushini bildiradi.
Simulyatsiyadagi online davrlar haqiqiy Bitcoin oʻlchovlariga asoslangan log-logistic taqsimotdan, offline davrlar Weibull taqsimotidan namuna olinadi. Ishlatilgan parametrlar:
- online vaqt: log-logistic, \(\alpha_{\mathrm{distr}}=11.0\), \(\beta_{\mathrm{distr}}=0.771\),
- offline vaqt: Weibull, \(\lambda=0.64\), \(k=0.183\),
- median online vaqt: taxminan 20.41 soat,
- median offline vaqt: taxminan 7.37 soat.
Shuning uchun “%50 churn tuguni” iborasi barcha tugunlarning yarmi bir vaqtning oʻzida offline ekanini anglatmaydi. Masalan, \(\beta=0\) va \(c=50\%\) holatida umumiy tugunlarning oʻrtacha taxminan %83,4 qismi bir paytda halol va online boʻladi.
Xabar tarqalishidagi tugun holatlari
Har bir tugunning holati \(\mathsf{State}(N,t)\) bilan koʻrsatiladi. Ikki maxsus holat mavjud:
- \(s_{\mathsf{init}}\): tugun hali tarqalayotgan maʼlumotni bilmaydi,
- \(s_{\mathsf{final}}\): tugun maʼlumotning toʻliq mazmunini olgan.
Dastlab faqat xabarni yaratgan \(N^\ast\) tuguni final holatda boʻladi. Keyingi vaqt qadamlarida tugunlar olgan xabarlariga qarab holatini yangilaydi va protokol qoidalariga koʻra qoʻshnilariga xabar yuboradi.
Coverage va Delay Qanday Aniqlanadi?
Tadqiqotda \(\mathsf{Quality}(t)\) maʼlum vaqtda toʻliq xabarni olgan halol tugunlarning jami tugunlarga nisbati; coverage \(\Omega\) bu nisbat protokol davomida erishgan eng yuqori qiymat, delay \(\Delta\) esa ushbu maksimal coverage darajasiga erishish uchun zarur minimal vaqt.
Quality
Manbadagi Tenglama (1):
\[ \mathsf{Quality}(t) = \frac{ \left| \mathcal{N}_{t,s_{\mathsf{final}}} \right| }{ \left| \mathcal{N}_t \right| }. \tag{1} \]
\(\mathcal{N}_{t,s_{\mathsf{final}}}\) — \(t\) paytida toʻliq xabarni olgan halol tugunlar; \(\mathcal{N}_t\) — oʻsha paytdagi tarmoqdagi jami tugunlar toʻplami. Quality oʻlchamsiz nisbat boʻlib, 0–1 oraligʻida baholanadi.
Coverage
\[ \Omega = \max_{t\geq t_{\mathsf{start}}} \left\{ \mathsf{Quality}(t) \right\}. \]
\(\Omega\) xabar oxir-oqibat erisha olgan eng yuqori tarmoq qamrovini oʻlchaydi. Ideal holatda \(\Omega\) 1 ga imkon qadar yaqin boʻlishi kerak.
Delay
\[ \Delta = \min \left\{ \delta\geq0 \;\middle|\; \mathsf{Quality}(t_{\mathsf{start}}+\delta)=\Omega \right\}. \]
\(\Delta\) maksimal coverageʼga erishish vaqti boʻlib, tadqiqot simulyatsiyalarida soniyalarda baholanadi. Shunday qilib, ikki protokol bir xil coverageʼga erishsa, kichikroq \(\Delta\) tezroq tarqalishni anglatadi.
Coverage bilan delay birgalikda baholanishi kerak. Juda tez, ammo tarmoqning faqat yarmiga yetadigan protokol konsensus uchun yetarli boʻlmasligi mumkin; barcha tugunlarga yetadigan, ammo haddan tashqari kechikadigan protokol ham vaqt haqidagi farazlarni buzishi mumkin.
Hujumchi modeli
Hujumchi bir vaqtning oʻzida tarmoq tugunlarining koʻpi bilan \(\beta\) ulushini nazorat qila oladi:
\[ \max_t \left\{ \frac{ |\mathcal{N}^{\mathrm{cor}}_t| }{ |\mathcal{N}_t| } \right\} \leq \beta. \]
Manba hujumchining ikki asosiy xatti-harakatini ajratadi:
- Eclipsing: buzilgan tugun olgan xabarni butunlay eʼtiborsiz qoldiradi va boshqalarga uzatmaydi.
- Passive non-responsive: tugun xabarni olganini eʼlon qiladi, biroq haqiqiy mazmunni yubormay, qoʻshnilar timeout kutishiga va kechikish ortishiga sabab boʻladi.
Statik va mobile/adaptive hujumchi oʻrtasidagi farq
Statik hujumchi boshida tugunlar toʻplamini tanlaydi va hujum davomida shu tugunlarni nazorat qiladi. Mobile/adaptive hujumchi esa avvalgi tugunlarni boʻshatib, tarmoqning ayni paytdagi tuzilishiga yoki xabar kelajakda yetib boradigan tugunlarga qarab yangi nishonlarga oʻtishi mumkin.
Adaptiv corruption bir zumda sodir boʻladi deb faraz qilinmaydi. \(\delta_{\mathrm{cor}}\) hujumchining yangi tugunni egallashi uchun kerak boʻladigan kechikish boʻlib, tajribalarda 10 ms dan 10 s gacha oʻzgartirilgan.
Hujumchining topologiya haqidagi bilimi
Manba minimum, partial va full topology knowledge holatlarini ajratadi. Minimum bilimda hujumchi faqat hozir nazorat qilayotgan tugunlarning ulanishlarini biladi. Full knowledge holatida butun graf maʼlum. Partial knowledge esa haqiqiy tarmoqlarga yaqinroq oraliq model; hujumchi probing yoki kuzatish orqali ayrim tugun joylashuvlarini oʻrganishi mumkin.
Tadqiqotning xavfsizlik modeli peer discovery jarayonini bevosita simulyatsiya qilish oʻrniga, peer discovery tugagandan keyin hosil boʻlgan overlay topologiyasini kirish sifatida oladi. Shuning uchun tadqiqot “qoʻshnilar qanday topiladi?” savolidan koʻra “bu qoʻshnichilik tuzilmasi hosil boʻlganda hujumga qanchalik bardoshli?” savoliga javob beradi.
Klassik BFT quorumʼining tarmoq sababli buzilishi
\(n_{\mathrm{cor}}\) faol buzilgan tugunlar sonini, \(n_{\mathrm{iso}}\) hujum sabab halol tarmoqdan ajratilgan, ammo bevosita buzilmagan tugunlar sonini va \(n_{\mathrm{cr}}\) crash holatidagi tugunlar sonini bildirsin.
Klassik BFT quorum endi shakllana olmasa:
\[ n-(n_{\mathrm{cor}}+n_{\mathrm{iso}}+n_{\mathrm{cr}}) < \frac{2n+1}{3}. \]
Manba buni quyidagi ekvivalent shaklga aylantiradi:
\[ \frac{1}{3} \left( 1-\frac{1}{n} \right) < \beta + \frac{n_{\mathrm{iso}}}{n} + \frac{n_{\mathrm{cr}}}{n}. \tag{2} \]
Bu tenglama tadqiqotning asosiy xavfsizlik xabarini matematik koʻrinishda ifodalaydi. Konsensus nuqtai nazaridan yoʻqotish faqat bevosita buzilgan \(\beta n\) tugunlardan iborat emas. Hujumchi atrofida ajratib qoʻyilgan halol tugunlar va crash holatidagi tugunlar ham quorumʼga hissa qoʻsha olmaydi.
Tasodifiy corruption ostida tugun izolyatsiyasi
Har bir tugun darajasi taxminan \(d\) boʻlgan soddalashtirilgan holatda halol tugunning barcha \(d\) qoʻshnisi hujumchi tomonidan buzilgan boʻlish ehtimoli taxminan:
\[ \beta^d \]
boʻladi.
Tugunning oʻzi halol qolish ehtimoli ham \(1-\beta\) boʻlgani uchun kutilayotgan ajratilgan halol tugunlar ulushi:
\[ \frac{n_{\mathrm{iso}}}{n} = \beta^d(1-\beta). \]
Buni Tenglama (2)ga qoʻysak:
\[ \frac{1}{3} \left( 1-\frac{1}{n} \right) < \beta+\beta^d(1-\beta)+\frac{n_{\mathrm{cr}}}{n}. \tag{3} \]
hosil boʻladi. \(d\) oshgani sari \(0<\beta<1\) uchun \(\beta^d\) tez kamayadi. Shu sababli yuqori daraja tasodifiy corruption ostida halol tugunning barcha qoʻshnilarini bir vaqtning oʻzida yoʻqotish xavfini kamaytiradi.
Peer-corruption strategiyasi nega xavfliroq?
Hujumchi tasodifiy tugun tanlash oʻrniga muayyan halol tugunlarni ajratish uchun ularning barcha qoʻshnilarini nishonga olishi mumkin. Manbaning yetarli hujum mezoni:
\[ \beta > \frac{d}{3d+1} \left( 1-\frac{1}{n} \right). \tag{4} \]
\[ \frac{d}{3d+1} < \frac{1}{3} \]
boʻlgani uchun hujumchi nazariy klassik BFT chegarasi boʻlgan taxminan \(1/3\)dan kamroq tugunni buzib ham gossip qatlamidagi ulanishlarni parchalashi va quorumʼga toʻsqinlik qilishi mumkin.
Bu natija “BFTning \(1/3\) xavfsizlik chegarasi matematik jihatdan notoʻgʻri” degani emas. BFT chegarasi protokol modelining aloqa farazlari ostida amal qiladi. Bu yerdagi muammo tarmoq qatlami shu aloqa farazini taʼminlay olmasligidir.
Markaziylikka asoslangan nishonlash
Tadqiqotchilar hujumchining tarmoqdagi strategik oʻrindagi tugunlarni tanlashi uchun toʻrtta klassik centrality metrikasini baholaydi.
| Metrika | Asosiy gʻoya | Manbada ishlatilgan matematik tuzilma |
|---|---|---|
| Degree centrality | Tugun bevosita nechta qoʻshniga ulangan | \(\deg(N)/(n-1)\) |
| Eigenvector centrality | Faqat ulanishlar sonini emas, ulangan tugunlarning ahamiyatini ham hisobga oladi | \(A\mathbf{x}=\lambda\mathbf{x}\) |
| Betweenness centrality | Tugun boshqa tugun juftlari orasidagi eng qisqa yoʻllarda qanchalik tez-tez koʻprik vazifasini bajarishi | Eng qisqa yoʻllarning tugundan oʻtadigan qismlari yigʻindisi |
| Closeness centrality | Tugunning tarmoqning qolgan qismigacha oʻrtacha masofasining teskarisiga asoslangan yaqinligi | \((n-1)/\sum_{N'\neq N}\mathrm{dist}(N,N')\) |
Betweenness asosidagi hujum ayrim tajribalarda biroz samaraliroq boʻlsa-da, uni hisoblash qimmat va batafsilroq topologiya/kechikish maʼlumotini talab qiladi. Shu sababli tadqiqotchilar keyingi baholashlarning muhim qismida realroq oʻrganish mumkin boʻlgan degree centralityʼdan foydalanadi.
Analitik ER tajribalaridan birinchi muhim natija
\(n=500\) va oʻzgaruvchan oʻrtacha daraja tajribasida zichroq ER tarmoqlari nishonli corruptionʼga bardoshliroq ekani koʻrinadi. Manbada \(d\geq12\) darajadagi 500 tugunli tarmoqlar ancha kuchli bardoshlilik koʻrsatsa, \(d=6\) va \(\beta=0.3\) holatida coverage %62,8 gacha tushib, klassik BFT quorum chegarasidan pastga tushadi.
SimBlock qanday kengaytirildi?
Tajribalarning asosiy qismi Javaʼda yozilgan hodisaga asoslangan SimBlock blokcheyn tarmoq simulyatorida oʻtkaziladi. Tadqiqotchilar SimBlockʼka toʻrtta turli topologiya/tarqatish oilasini, churn xatti-harakatini va kuchliroq hujumchi modellarini qoʻshgan.
Simulyatsiya xabar qabul qilish/yuborish hodisalarini global priority queue ichida vaqt tartibida qayta ishlaydi. Xabar qabul qilish hodisasi yuz berganda protokol qoidalariga koʻra keyingi forwarding hodisalari yaratiladi. Ulanish kechikishi bilan xabar hajmi/oʻtkazuvchanlik birgalikda haqiqiy uzatish vaqtini belgilaydi.
Umumiy simulyatsiya parametrlari
| Parametr | Qiymatlar | Maʼnosi |
|---|---|---|
| Xabar hajmi | 80 KB; GossipSub maxsus tajribalarida 2 KB | Tarqatiladigan maʼlumot miqdori |
| ER oʻrtacha darajasi \(d\) | 8, 15, 20 | Tugunning oʻrtacha peer soni |
| Tarmoq hajmi \(n\) | 50–5.000 | Simulyatsiya qilinadigan tugunlar soni |
| Churn ulushi \(c\) | %5–50 | Davriy online/offline boʻlishi mumkin boʻlgan tugunlar ulushi |
| Xabar tezligi | 0.01, 1, 10 va 120 xabar/s | GossipSub scoring sezgirligini ham sinaydi |
| Corruption budget \(\beta\) | 0.1, 0.2, 0.3, 0.32, 0.33, 0.5 | Hujumchi nazorat qila oladigan tugunlar ulushi |
| Hujumchi turi | Statik va adaptiv/mobile | Nishonlar oʻzgarmas yoki vaqt oʻtishi bilan oʻzgartirilishi mumkinligi |
| Corruption strategiyasi | Yoʻq, tasodifiy, greedy | Qaysi tugunlar nishonga olinishi |
| Greedy metric | Degree, closeness, eigenvector, betweenness | Strategik tugun tanlash |
| Corruption delay | 10 ms–10 s | Yangi nishonni egallash uchun kerak boʻladigan vaqt |
Umumiy tajribalarda xabarlar har 100 soniyada bir yaratiladi va jami 1.000 xabar yuboriladi; shu tariqa taxminan bir kunlik simulyatsiya vaqti olinadi. Boshqacha koʻrsatilmasa, har bir maʼlumot nuqtasi 10 mustaqil ishga tushirishning oʻrtacha qiymatidir.
Simulyatorni haqiqiy tarmoqlar bilan validatsiya qilish
Hujumlarni jonli tarmoqlarda amalga oshirish ham etik jihatdan haqiqiy foydalanuvchilarga zarar yetkazishi mumkin, ham tadqiqotchilarga tarmoq hajmi, churn yoki hujumchi ulushi kabi parametrlarni nazorat qilish imkonini bermaydi. Shu sababli hujum tajribalari simulyatsiyada oʻtkazilgan.
Buning oʻrniga tadqiqotchilar benign sharoitdagi haqiqiy xabar-kelish taqsimotlarini turli tarmoqlardan yigʻib, SimBlock natijalari bilan taqqoslagan.
| Tizim | Haqiqiy maʼlumot manbasining xususiyati | Validatsiya konfiguratsiyasi | Pearson \(\rho\) |
|---|---|---|---|
| Bitcoin | Haqiqiy Bitcoin tugunlaridan xabar qilingan block propagation kechikishlari | 10.000 tugun, 1.6 MB xabar | 0.93 |
| Polkadot | Public Polkadot telemetry, 21-sentabr 2026 sanasidagi 1 soatlik oyna | 600 tugun, 80 KB xabar; oʻlchangan namunaning geografik tuzilishiga qarab vaznlantirilgan | 0.99 |
| Ethereum | ethPandaOps Xatu beacon-chain P2P hodisalari, 1–28-sentabr 2026 | 6.000 tugun, 180 KB xabar | 0.95 |
| Solana | Public cluster telemetry / shred propagation oʻlchovlari | 700 tugun, har 50 ms da 100 KB maʼlumot ishlab chiqarish | 0.94 |
Bu korrelyatsiyalar simulyator benign xabar kechikishi taqsimotlarini haqiqiy tarmoqlarga yaqin qayta hosil qila olishini qoʻllab-quvvatlaydi. Biroq hujumchili tajribalar jonli tarmoqlarda takrorlanmagani sababli \(\rho\) qiymatlari hujum ostidagi coverage natijalari haqiqiy mainnetda bevosita tasdiqlanganini anglatmaydi.
Tasodifiy ER tarmoqlari: \(d=8\) nega muammoli?
Manbada \(d=8\) Bitcoinʼga oʻxshash ulanish darajasi sifatida oʻrganiladi. \(n=1.000\), \(d=8\) va \(\beta=0.33\) holatida degree asosidagi greedy corruption hujumsiz taxminan 1.49 soniyalik kechikishni 3.12 soniyaga oshiradi va coverageʼni %64,17 gacha tushiradi.
Xuddi shu \(n=1.000\), \(d=8\) tarmogʻi uchun:
- \(\beta=0.30\): coverage %68,15 va klassik BFT quorumʼi uchun hali ham yetarli,
- \(\beta=0.32\): coverage %65,51 gacha tushadi va BFT quorum chegarasidan pastga tushadi,
- \(\beta=0.50\): coverage %35,61 gacha tushadi.
Bu keskin oʻtish “tarmoq hali ham katta darajada ishlayapti”dek koʻrinsa ham, quorum xavfsizligi uchun coverageʼdagi bir necha foiz punkt farq kritik boʻlishi mumkinligini koʻrsatadi.
Erdős–Rényi Tarmoqlarida \(d\geq15\) Natijasi Nimani Anglatadi?
Tadqiqotning 50–5.000 tugun va tekshirilgan hujumchi parametrlari uchun oʻtkazilgan tajribalarida oʻrtacha daraja taxminan \(d=15\) ga oshirilganda ER tarmoqlarining robustness foydasi katta darajada toʻyinadi; \(d=15\) dan yuqori qoʻshimcha ulanishlar coverageʼni faqat cheklangan darajada oshiradi, oʻtkazuvchanlik xarajatini esa koʻpaytiradi, shuning uchun bu son universal xavfsizlik konstantasi emas, balki tadqiqot sinagan hududda kuzatilgan amaliy saturation nuqtasidir.
Masalan, \(\beta=0.5\) va \(n=5.000\) holatida \(d\) ni 8 dan 20 ga oshirish:
- coverageʼni taxminan %36,04 dan %49,98 gacha oshiradi,
- delayʼni taxminan 6,27 soniyadan 4,8 soniyaga tushiradi.
Ammo \(d=15\) bilan \(d=20\) orasida natijalar juda yaqinlashadi. Shu sababli manba 5.000 tugungacha tekshirilgan tarmoqlarda taxminan \(d\geq15\) dan keyin qoʻshimcha degree oshishi sezilarli robustness foydasini bermasligini bildiradi.
Adaptiv hujumchining corruption tezligi nega muhim?
Juda tez adaptiv hujumchilar xabar navbatdagi yetib boradigan tugunlarni tarqalish sodir boʻlishidan oldin buzishi mumkin. Manbada \(\delta_{\mathrm{cor}}=10\) ms kabi juda qisqa kechikishlarda tarqalishni toʻliq bostirish mumkin boʻlgan ssenariylar kuzatiladi.
Pastroq hujumchi budjetlarida quorum coverageʼni buzish uchun hujumchi juda tez boʻlishi kerak. Tadqiqot simulyatsiyasi sharoitida taxminan:
- \(\beta=0.2\) uchun taxminan 20 ms,
- \(\beta=0.3\) uchun taxminan 40 ms
darajasida corruption delay talab qilinishi mumkin.
Bu qiymatlar hujumchi haqiqiy dunyoda albatta 20–40 ms ichida bir mashinani egallay oladi degan daʼvo emas. Ular hujumchi imkoniyati simulyatsiyada qaysi nuqtada quorum coverageʼni buzishi mumkinligini koʻrsatadigan parametr natijalaridir.
Churn nega degree oshishidan boshqacha taʼsir qiladi?
\(\beta=0\) holatida ham tugunlarning %50 qismi churn guruhida boʻlsa, coverage taxminan %85 gacha tushishi mumkin. \(\beta=0.2\) va \(c=40\%\) holatida coverage taxminan %65 gacha tushib, BFT quorum chegarasidan pastga tushadi; bir paytda taxminan %75 halol tugun online boʻlsa ham, bu tugunlar xabar nuqtai nazaridan bir-biriga yetarlicha kira olmasligi mumkin.
Bu natija muhim farqni koʻrsatadi: online halol tugunlar soni quorum uchun nazariy jihatdan yetarli boʻlishi gossip qatlami bu tugunlarning barchasiga xabar yetkaza oladi degani emas.
Polkadot grid topologiyasi qanday ishlaydi?
Tadqiqotda Polkadot validatorlari taxminan:
\[ \left\lfloor\sqrt{n}\right\rfloor \times \left\lceil \frac{n}{\lfloor\sqrt{n}\rfloor} \right\rceil \]
oʻlchamli matritsaga joylashtiriladi. Har bir validator ayni qator va ustundagi tugunlarga ulanadi; natijada daraja taxminan:
\[ d\approx2\sqrt{n} \]
boʻladi. Bundan tashqari har bir xabar uchun sakkizta tasodifiy tugun qoʻshiladi.
Bu tuzilma juda zich. Manbaning statik grid tajribalarida coverage buzilgan tugunlar chiqarilgandan keyin taxminan ideal \(1-\beta\) chegarasida qoladi. 500 tugunli misolda hujum boʻlmaganda taxminan 1,55 soniya boʻlgan delay, \(\beta=0.33\) holatida 2,28 soniyaga oshadi.
Biroq juda yuqori connectivity narxi — jiddiy maʼlumot takrorlanishi. Churn oshganda gridʼning yuqori degree afzalligiga qaramay, kuchli hujumchi sharoitida quorum kafolati yana yoʻqolishi mumkin.
GossipSub Nega Past Xabar Tezligida Hatto Halol Tugunlarni Ham Jazolashi Mumkin?
GossipSubʼning peer-scoring mexanizmi qoʻshnilar maʼlum vaqt oynalarida yetarli miqdordagi xabarlarni tez uzatishini kutadi; shu sababli xabar ishlab chiqarish tezligi model kutganidan juda past boʻlsa, halol peer ham zarur yetkazish soniga erisha olmasligi, salbiy score olishi va meshʼdan chiqarilishi mumkin. Shuning uchun scoring parametrlari trafik hajmi va haqiqiy tarmoq kechikishiga mos sozlanishi kerak.
GossipSubʼning ulanish tuzilmasi
Ethereum standart sozlamasiga asoslangan modelda maqsadli mesh darajasi:
\[ D=8 \]
va lazy-pull metadata eʼlonlari uchun:
\[ D_{\mathrm{lazy}}=12 \]
qoʻshimcha tasodifiy peer ishlatiladi. Shunday qilib, bevosita toʻliq xabar ulanishlari bilan metadata ulanishlari birgalikda taxminan 20 peerlik samarali kirishni hosil qilishi mumkin.
Peer scoring tenglamasi
GossipSub har bir mesh peer uchun:
\[ \mathrm{score} = \sum_{k=1}^{6}w_kP_k \]
koʻrinishida score yaratadi. \(P_k\) maʼlum xatti-harakat koʻrsatkichini, \(w_k\) esa uning vaznini bildiradi.
Bu tadqiqot simulyatsiyasi invalid-message va ilovaga xos ayrim komponentlardan foydalanmagani uchun asosan \(P_1\), \(P_2\), \(P_{3a}\) va \(P_{3b}\) ga eʼtibor qaratadi.
| Koʻrsatkich | Parametr | Qiymat | Rol |
|---|---|---|---|
| \(P_1\) | \(w_1\) | 0.0027 | Mesh ichida oʻtkazilgan vaqtni mukofotlaydi |
| \(P_1\) | cap | 3600 | Vaqt mukofotining yuqori chegarasi |
| \(P_2\) | \(w_2\) | 0.664 | Birinchi xabar yetkazishlarini mukofotlaydi |
| \(P_2\) | cap | 1500 | Birinchi yetkazish scoreʼining yuqori chegarasi |
| \(P_2\) | decay | 0.9916 | Oldingi scoreʼning vaqt bilan kamayishi |
| \(P_{3a}\) | \(w_{3a}\) | -0.25 | Yetarli boʻlmagan mesh yetkazishni jazolaydi |
| \(P_{3a}\) | threshold | 10 | Kutilgan xabar yetkazish chegarasi |
| \(P_{3a}\) | decay | 0.997 | Jazo koʻrsatkichining soʻnishi |
| \(P_{3a}\) | Activation window | 1 daqiqa | Jazo mexanizmi ishga tushishidan oldingi kutish |
| \(P_{3a}\) | Delivery window | 5 ms | Xabar tez yetkazildi deb hisoblanadigan oyna |
| \(P_{3b}\) | \(w_{3b}\) | -0.25 | Lazy-pull yetkazish muvaffaqiyatsizligini jazolaydi |
| Mesh | \(D,D_{\mathrm{low}},D_{\mathrm{high}}\) | 8, 6, 12 | Maqsadli va quyi/yuqori ulanish chegaralari |
| Lazy pull | \(D_{\mathrm{lazy}}\) | 12 | Metadata oladigan qoʻshimcha tasodifiy peer soni |
| Vaqtlash | Heartbeat / decay interval | 1 s / 1 s | Mesh va score yangilanish chastotasi |
Mesh xabar yetkazish soni threshold qiymatidan past qolsa, manbada:
\[ P_{3a} = (\mathrm{Threshold}_3-\mathrm{count})^2 \]
koʻrinishida jazo kattaligi hosil boʻladi va uning vazni \(w_{3a}<0\) boʻlgani uchun umumiy scoreʼni pasaytiradi.
Past trafik natijasi
80 KB hajmdagi xabarlar faqat \(0.01\) xabar/s tezlikda ishlab chiqarilganda \(n\leq200\) kichik tarmoqlarda coverage, hujumchi boʻlmasa ham, taxminan %10 gacha tushishi mumkin. Manbaning izohiga koʻra muammo xabarlarning yoʻqolishi emas, scoring funksiyasi halol peerʼlarni kutilgan tezlikda relay qilmayotgandek koʻrib jazolashidir.
Xabar tezligi oshgani sari natija yaxshilanadi va \(\lambda\geq10\) xabar/s darajasida yuqori coverage olinadi.
Selective dropping hujumi
Hujumchi barcha xabarlarni uzsa, GossipSub yomon xatti-harakatni aniqlab, peerʼni prune qilishi mumkin. Nozikroq hujumda hujumchi xabarlarning faqat bir qismini tashlaydi. Tadqiqot \(2\) KB, \(120\) xabar/s va \(\beta=0.33\) ostida drop rateʼni \(1/10\) bilan \(1/2\) orasida oʻzgartiradi.
\(\xi=0.5\), yaʼni taxminan har ikki xabardan biri tashlangan holatda kichik tarmoqlarda:
- \(n=100\): coverage taxminan %66,
- \(n=200\): coverage taxminan %65
deb oʻlchanadi va BFT quorum chegarasi bajarilmasligi mumkin.
GossipSub va churn
\(\beta=0.33\) holatida GossipSub uchun churn \(c\geq20\%\) boʻlganda coverage BFT quorum chegarasidan pastga tushishi mumkin. Xuddi shu sharoitdagi sof ER \(d=8\) grafida bu buzilish \(c\geq5\%\) darajasida boshlanishi mumkin. Manba bu farqni GossipSubʼning 12 lazy-pull peerʼga davriy metadata eʼlonlari qoʻshimcha tiklanish yoʻlini yaratishi bilan bogʻlaydi.
Solana Turbine modelining asosiy tuzilishi
Solanaʼning Turbine yondashuvi maʼlumotni bitta butun xabar sifatida barcha qoʻshnilarga yuborish oʻrniga qismlarga boʻlib, turli dinamik daraxtlar orqali tarqatadi. Manba protokolni chunk-based push dissemination sifatida modellashtiradi.
Haqiqiy Turbine tuzilishida FEC nisbati 32:32: 32 maʼlumot qismiga 32 recovery qismi qoʻshiladi. Tadqiqotning 80 KB xabar modeli uchun xuddi shu %50 recovery mantiqi 64 maʼlumot + 64 recovery chunk shaklida qoʻllangan.
Chunk hajmi:
\[ 1232\ \text{byte} \]
deb olinadi. Tugun xabarni qayta tiklash uchun 64 qismdan istalgan 64 tasini olishi kerak; shu tariqa nazariy jihatdan chunklarning %50 gacha yoʻqotilishiga bardosh berish mumkin.
Ikki fanout qiymati oʻrganiladi:
- \(d=200\): Solana mainnetidagi yuqori fanoutʼni ifodalovchi sozlama,
- \(d=50\): kamroq oʻtkazuvchanlik ishlatadigan taqqoslama sozlama.
Solanaʼning Dinamik Daraxtlari Nega Hujum Ostida Moʻrtlashishi Mumkin?
Chunk daraxtdagi yuqori tugunlardan birida uzilsa, shu tugun ostidagi butun shox tegishli chunkni yoʻqotishi mumkin; shu sababli hujumchi yoki churn yetarli miqdordagi turli chunk yoʻllarini buzsa, tugunlar FEC reconstruction chegarasi uchun kerakli qismlar soniga erisha olmaydi; tarmoq kattalashib, daraxt balandligi oshgan sari bu iyerarxik yoʻqotish taʼsiri yaqqolroq boʻladi.
Dinamik daraxtning taxminiy balandligi:
\[ h= \left\lceil \log_d(n) \right\rceil \]
bilan belgilanadi. Tarmoq kattalashgani yoki fanout \(d\) kichraygani sari \(h\) ortadi. Uzunroq daraxt chunk oxirgi tugunlarga yetguncha koʻproq oraliq tugunlarga bogʻliq boʻlishini anglatadi.
\(\beta=0.1\) ostida dinamik daraxtlarning coverage qiymati ideal \(1-\beta\) darajasida qolishi va kechikish juda past boʻlishi mumkin. Masalan, manba \(\beta=0.1\) ostida tarmoq hajmiga katta darajada bogʻliq boʻlmagan taxminan 0,3 soniyalik tarqalish kechikishini bildiradi.
Bunga qarshi ravishda kuchliroq hujumlarda coverage tez pasayadi. 4.5-boʻlim va 11-rasm chiziqlari \(\beta=0.3\) holatini koʻrsatadi, 5.1-boʻlim izoh matni esa shu kuchli hujum muhokamasining bir qismini \(\beta=0.33\) deb ifodalaydi. Manba ichidagi bu belgilash farqi saqlanishi kerak.
Manbaning izoh boʻlimida \(\beta=0.33\) uchun coverage \(n=200\) da taxminan %67 dan \(n=5.000\) da koʻpi bilan taxminan %15 gacha tushishi qayd etiladi. Bu tree asosidagi tarqatish tarmoq masshtabiga nisbatan ER yoki grid topologiyalaridek barqaror emasligini koʻrsatadi.
Haqiqiy stake taqsimotini tekshirish
Asosiy taqqoslashlar gossip qatlamini consensus stake taʼsiridan ajratish uchun teng stake farazi bilan bajarilgan. Tadqiqotchilar Appendix Dʼda haqiqiy Solana stake taqsimotini alohida sinaydi.
Tasodifiy corruption haqiqiy stake taqsimotida teng-stake natijasiga oʻxshash tendensiya bersa, yuqori stakeʼli tugunlar birinchi navbatda buziladigan stake-weighted hujum tarqalishni butunlay toʻxtatishi mumkin. Bu tekshiruv teng stake farazi Solanaʼni aslidan yomon koʻrsatmaganini, aksincha hujumchi uchun qulay boʻlmagan boshlangʻich sharoit ekanini qoʻllab-quvvatlaydi.
Toʻrtta yondashuvning oʻtkazuvchanlik taqqoslanishi
| Hujumchi ulushi \(\beta\) | ER \(d=15\) | Polkadot Grid | GossipSub \(d=8\) | Solana Dynamic Tree \(d=200\) |
|---|---|---|---|---|
| 0 | 685 MB | 2969 MB | 337 MB | 142 MB |
| 0.1 | 645 MB | 2798 MB | 304 MB | 120 MB |
| 0.2 | 595 MB | 2599 MB | 269 MB | 100 MB |
| 0.33 | 515 MB | 2299 MB | 225 MB | Hisobot berilmagan; coverage yetarli emas |
| 0.5 | 387 MB | 1835 MB | 167 MB | Hisobot berilmagan; coverage yetarli emas |
Hujumchi boʻlmaganda Solana dinamik daraxtlari 142 MB bilan eng past jami trafikni hosil qiladi. GossipSub 337 MB, ER \(d=15\) 685 MB ishlatadi. Grid esa taxminan 2,97 GB bilan ancha yuqori oʻtkazuvchanlik sarflaydi.
Manba Polkadot taxminan har olti soniyada bir blok ishlab chiqaradigan tezlikda bu yuk har bir tugun uchun kuniga taxminan 41,75 GB darajasiga toʻgʻri kelishini bildiradi.
Bu taqqoslashda faqat past trafik “yaxshi” deb hisoblanmaydi. Solanaʼning \(\beta\geq0.33\) qatorlari boʻsh qoldirilishining sababi past oʻtkazuvchanlik emas, balki xabar coverageʼi taqqoslash uchun zarur xavfsizlik darajasini endi taʼminlamasligidir.
Protokollar oʻrtasidagi asosiy trade-off
| Yondashuv | Kuchli tomoni | Zaif tomoni | Manbaning asosiy talqini |
|---|---|---|---|
| ER tasodifiy graf | Sodda, tahlil qilish mumkin; \(d\geq15\) bilan kuchli robustness–bandwidth muvozanati | \(d=8\) nishonli/adaptiv hujum va churn ostida yetarli boʻlmasligi mumkin | Yetarli degree bilan ishlab chiqarish tizimlari uchun amaliy nomzod |
| Polkadot grid | Juda yuqori bogʻlanish va kuchli coverage | Juda yuqori oʻtkazuvchanlik va xabar takrorlanishi | Bandwidth cheklovchi boʻlmaganda kuchli robustness |
| GossipSub | Lazy pull + peer scoring bilan yaxshi samaradorlik va kuchli coverage taʼminlashi mumkin | Trafik tezligi, latency va scoring parametrlariga sezgir; selective dropping xavfi | Toʻgʻri tuning kritik |
| Solana dynamic trees | Benign holatda juda past bandwidth va past latency | Kuchli hujum, katta daraxt balandligi, churn va stake concentration sharoitida moʻrt | Samaradorlik yuqori, ammo robustness pastroq |
Churn sharoitida online va halol tugunlar ulushi
| Churn \(c\) | \(\beta=0\) | \(\beta=0.2\) | \(\beta=0.3\) | \(\beta=0.5\) |
|---|---|---|---|---|
| %5 | %98,3 | %78,6 | %68,8 | %49,2 |
| %10 | %96,8 | %77,3 | %67,7 | %48,4 |
| %20 | %93,5 | %74,9 | %65,3 | %46,7 |
| %30 | %90,0 | %72,1 | %63,1 | %44,9 |
| %40 | %86,9 | %69,3 | %60,5 | %43,6 |
| %50 | %83,4 | %66,8 | %58,4 | %41,7 |
Bu jadval bevosita gossip coverage jadvali emas. U faqat muayyan churn va hujumchi ulushlarida tarmoqdagi nechta tugun jismonan online va halol ekanini koʻrsatadi. Manbaning muhim natijasi shuki, bu ulush nazariy quorum uchun yetarli boʻlgan ayrim sharoitlarda ham gossip coverage topologik ulanish muammolari sabab quorum darajasidan pastga tushishi mumkin.
Tadqiqot Usuli va Natijalari
Tadqiqot savollari
Tadqiqot ikkita ochiq tadqiqot savolini qoʻyadi:
- RQ1: Gossip protokollari qaysi parametr va sharoitlarda realistik adaptiv hujumchilarga qarshi robust boʻlib qoladi?
- RQ2: Turli gossip protokollari robustness va performance jihatidan qanday taqqoslanadi?
Tadqiqot dizaynining texnik zanjiri
- Hosil boʻlgan P2P overlay topologiyasi \(G_t\) kirish sifatida olinadi.
- Xabar tarqatish stateful tugun modeli bilan aniqlanadi.
- \(\mathsf{Quality}(t)\), coverage \(\Omega\) va delay \(\Delta\) metrikalari hisoblanadi.
- Hujumchining budjeti \(\beta\), topologiya bilimi, corruption strategy va \(\delta_{\mathrm{cor}}\) qiymati belgilanadi.
- ER graflarida quorum buzilishining analitik chegaralari chiqariladi.
- SimBlock Random Graph, Grid, GossipSub va Dynamic Tree xatti-harakatlarini oʻz ichiga oladigan tarzda kengaytiriladi.
- Haqiqiy tarmoqlardan olingan latency, bandwidth, node count va churn parametrlari ishlatiladi.
- Simulyatsiya benign haqiqiy tarmoq latency taqsimotlari bilan validatsiya qilinadi.
- Network size, degree, churn, \(\beta\), corruption strategy va message rate tizimli ravishda oʻzgartiriladi.
- Coverage, delay va jami uzatilgan maʼlumot taqqoslanadi.
- Natijalar BFT va Nakamoto-style quorum chegaralari bilan birgalikda talqin qilinadi.
Random Graph natijasi
Tasodifiy ER tarmoqlarida nishonli degree/betweenness hujumlari tasodifiy corruptionʼdan samaraliroq. Coverage tarmoq hajmiga nisbatan nisbatan barqaror qolishi mumkin, delay esa tarmoq kattalashgani sari ortadi. Degree oshgani sari katta \(\beta\) qiymatlarida robustness sezilarli yaxshilanadi; taxminan \(d\geq15\) dan keyin 5.000 tugungacha kuzatilgan foyda toʻyinadi.
Polkadot natijasi
Grid topologiyasi yuqori bogʻlanish tufayli tekshirilgan bevosita corruption ssenariylarida juda kuchli coverage beradi va ayniqsa yuqori churn ostida ER tarmoqlaridan biroz yaxshiroq qoladi. Buning narxi eng yuqori oʻtkazuvchanlik sarfidir.
Grid tajribasida tugunlarning degree qiymatlari bir-biriga juda yaqin boʻlgani sabab hujumchi uchun markaziy tugun tanlash afzalligi past; tadqiqot bu boʻlimda global topology knowledge ga ega statik hujumchi ostida uniform random corruption ishlatadi. Bu tafsilot grid natijasini boshqa protokollardagi greedy hujumlar bilan aynan bir xil hujum ssenariysi deb talqin qilmaslik uchun muhim.
GossipSub natijasi
GossipSub yuqori xabar tezligida samarali robustness/bandwidth muvozanatini taʼminlashi mumkin. Lazy-pull mexanizmi churn ostida sof \(d=8\) ER grafigiga nisbatan qoʻshimcha himoya beradi. Biroq scoring parametrlari trafik va latency sharoitlariga mos kelmasa, halol tugunlar prune qilinishi mumkin. Selective dropping qiluvchi hujumchilarning barcha xabarlarni uzmasdan scoring mexanizmi ostida qolishi alohida zaiflik tugʻdiradi.
Solana natijasi
Dynamic-tree va FEC asosidagi yondashuv benign holatda toʻrtta yondashuv orasida eng past oʻtkazuvchanlik va juda past kechikishni taʼminlaydi. Ammo tree height oshgani sari va hujumchi/churn koʻpaygani sayin coverage tez pasayishi mumkin. Haqiqiy stake taqsimoti bilan oʻtkazilgan qoʻshimcha tekshiruv ham yuqori-stake nishonlash xavfni kamaytirmasligini koʻrsatadi.
Oʻtkazuvchanlik natijasi
Bir xil 1.000 tugunli tarmoq va 80 KB xabar uchun hujumchisiz jami trafik tartibi:
\[ \text{Solana Dynamic Tree} < \text{GossipSub} < \text{ER }(d=15) \ll \text{Polkadot Grid}. \]
Son jihatdan:
\[ 142\ \mathrm{MB} < 337\ \mathrm{MB} < 685\ \mathrm{MB} < 2969\ \mathrm{MB}. \]
Biroq birinchi qiymatning eng pastligi Solana umuman “eng yaxshi” protokol degani emas; ayni tadqiqot hujum ostida dynamic tree coverage boshqa yondashuvlarga qaraganda ancha tez yomonlashishi mumkinligini koʻrsatadi.
Simulyator validatsiyasining maʼnosi
Toʻrtta tizimdagi Pearson korrelyatsiyalarining \(0.93\) bilan \(0.99\) oraligʻida boʻlishi tadqiqotchilar ishlatgan event/latency modeli benign haqiqiy-tarmoq tarqalish taqsimotiga yaqin ekanini qoʻllab-quvvatlaydi. Biroq Pearson korrelyatsiyasi hujumchili sharoitlarda security guarantee emas va simulyatsiya modelidagi barcha farazlar haqiqiy dunyoda toʻliq amal qilishini isbotlamaydi.
Manbada klassik ahamiyatlilik testi bormi?
Tadqiqotning asosiy natijalari p-qiymat yoki klassik eksperimental gipoteza testiga asoslanmagan. Tarmoq xavfsizligi uchun analitik tengsizliklar, simulyatsiya oʻrtacha qiymatlari, coverage/delay oʻlchovlari va haqiqiy tarmoq bilan simulator latency taqsimotlarining Pearson korrelyatsiyalari ishlatilgan. Manba asosiy taqqoslashlar uchun ishonch oraligʻi yoki effekt kattaligi jadvalini bermaydi; Verianla bunday qiymatlarni yaratmagan.
Tadqiqot qoʻllab-quvvatlaydigan natijalar
- Gossip qatlamining topologiyasi konsensus qatlami nazariy BFT bardoshliligidan amalda foydalana olishi uchun xavfsizlik jihatidan kritikdir.
- Nishonli tugun corruption bir xil hujumchi budjetidagi tasodifiy corruptionʼga qaraganda jiddiyroq coverage yoʻqotishini keltirib chiqarishi mumkin.
- Bitcoinʼga oʻxshash \(d=8\) ER tarmoqlari tekshirilgan nishonli/adaptiv hujum sharoitlarida BFT quorum coverageʼiga kafolat bermaydi.
- 5.000 tugungacha tekshirilgan ER tarmoqlarida taxminan \(d\geq15\) kuchli robustness–bandwidth trade-off beradi.
- Polkadot grid yuqori robustness beradi, ammo juda katta oʻtkazuvchanlik ishlatadi.
- GossipSub xatti-harakati scoring parametrlari, xabar tezligi va latency farazlariga sezgir.
- Solana dynamic trees benign holatda juda samarali, ammo kuchli corruption va churn ostida coverage jihatidan sezgir.
- Churn tekshirilgan barcha gossip yondashuvlarining quorum coverageʼini kamaytirishi mumkin.
- Murakkabroq gossip protokoli avtomatik ravishda yuqoriroq security degani emas.
Tadqiqot qoʻllab-quvvatlamaydigan natijalar
- Bitcoin, Ethereum, Polkadot yoki Solana mainnetlari bugun hujum bilan albatta toʻxtatilishi mumkinligi koʻrsatilmagan.
- Jonli mainnet ustida hujum oʻtkazilmagan.
- \(d=15\) barcha tarmoq hajmlari, barcha hujumchilar va barcha protokollar uchun universal xavfsiz degree ekani isbotlanmagan.
- Polkadot barcha mumkin boʻlgan network-level hujumlarga qarshi xavfsiz degan xulosa chiqarib boʻlmaydi.
- GossipSub umuman xavfsiz emas degan xulosa chiqarib boʻlmaydi; tadqiqot toʻgʻri tuning bilan kuchli performance ham koʻrsatadi.
- Solana konsensusi butunlay xavfsiz emas degan xulosa chiqarib boʻlmaydi; tadqiqot muayyan gossip/dynamic-tree tarqatish qatlamini va belgilangan hujumchi sharoitlarini tekshiradi.
- Peer discoveryʼning oʻziga qaratilgan yangi hujum ishlab chiqilmagan.
- Simulyatorning benign latency validatsiyasi hujum ostidagi barcha xatti-harakatni haqiqiy mainnet uchun tasdiqlamaydi.
Metodologik cheklovlar
1. Barcha hujumlar simulyatsiyada. Etik sabablar tufayli haqiqiy foydalanuvchilar mablagʻiga yoki tarmoq ishlashiga taʼsir qilishi mumkin boʻlgan jonli hujumlar oʻtkazilmagan.
2. Peer discovery bevosita tadqiqot mavzusi emas. Tadqiqot discovery tugagandan keyin hosil boʻlgan overlay topologiyasini baholaydi.
3. Simulyator validatsiyasi benign xatti-harakatda. Haqiqiy tarmoqlar bilan taqqoslangan asosiy kuzatuv message-arrival latency taqsimotidir; adversarial mainnet xatti-harakati emas.
4. Hujumchi modeli muayyan farazlarga asoslanadi. Hujumchi tugunlar toʻplamini va maʼlum darajada topologiya maʼlumotini biladigan holatlar baholanadi. Haqiqiy hujumchi bu maʼlumotni qanday tezlik va aniqlikda olishi alohida muammo.
5. GossipSub modeli bitta topicʼka qisqartirilgan. Invalid-message \(P_4\) va ilovaga xos \(P_5/P_6\) komponentlari simulyatsiyaga kiritilmagan.
6. Solana taqqoslashining asosiy qismi teng stake bilan bajarilgan. Biroq Appendix D haqiqiy stake taqsimotini alohida tekshiradi va yuqori-stake nishonlash natijalarni yaxshilamasligini koʻrsatadi.
7. \(d\geq15\) natijasi tajriba hududiga bogʻliq. Tarmoq hajmi 5.000 gacha, manbada belgilangan latency/churn va hujumchi sharoitlari ostida kuzatilgan.
8. Protokollar bir xil ichki arxitekturaga ega emas. Grid, GossipSub, ER va Turbine turli mexanizmlardan foydalangani sabab barcha hujum strategiyalarini har bir protokolga aynan bir xil tarzda qoʻllab boʻlmaydi.
Etik choralar
Tadqiqotchilar jonli Solana yoki GossipSub tugunlariga hujum qilmagan. Simulyator validatsiyasi uchun ishlatilgan maʼlumotlar ochiq tracker va telemetry xizmatlaridan olingan. Ethereum mainnet topologiyasi bevosita chiqarilmagan; manba tadqiqotida koʻrsatilgan testnet topologiyasi oldingi tadqiqotning transaction-isolation usulidan olingan.
Tadqiqotchilar natijalarni tegishli tomonlarga ham maʼlum qilgan: Solanaʼga dynamic-tree gossip robustness muammolari, GossipSub ishlab chiquvchilariga esa notoʻgʻri parametr sozlamalariga sezgirlik bildirilgan.
Qayta ishlab chiqarish mumkinligi
Manba ishlatilgan simulyator kodi va barcha tajriba maʼlumotlari “Gossip Protocol Simulator for Blockchains” nomli ochiq repositoryʼda eʼlon qilinganini bildiradi. Bu parametrlar va grafiklarni mustaqil qayta ishga tushirish mumkinligi jihatidan tadqiqotning kuchli tomonlaridan biridir.
Manba va Usul Haqida Izoh
Asl sarlavha: On the Robustness of Gossip Protocols in Modern Blockchains
Mualliflar: Wenting Li; Jannik Albrecht; Frederik Armknecht; Ghassan Karame.
Mualliflar tartibi: Manbadagi tartib saqlangan.
Teng hissa: Manbada teng birinchi muallif/teng hissa bayonoti aniqlanmagan. Muallif ismlaridagi yulduz belgisi Ruhr University Bochum affiliatsiyasini koʻrsatadi.
Masʼul muallif: Manba alohida corresponding author yorligʻini bermaydi; shuning uchun masʼul muallif faraz qilinmagan.
Muassasalar: Wenting Li, Jannik Albrecht va Ghassan Karame — Ruhr University Bochum, Germany. Frederik Armknecht — University of Mannheim, Germany.
Ilm sohasi: Kompyuter xavfsizligi, taqsimlangan tizimlar, P2P tarmoqlari, blokcheyn tarmoq xavfsizligi va Byzantine Fault Tolerance.
Manba versiyasi: arXiv:2610.21526v1 [cs.CR].
ArXiv topshirilgan sana: 15-oktabr 2026.
ArXiv DOI: 10.48550/arXiv.2610.21526. Bu identifikator arXiv versiyasiga tegishli; kelajakdagi IEEE proceedings DOI sifatida talqin qilinmasligi kerak.
Taqriz / nashr holati: Tadqiqot 2027 IEEE Symposium on Security and Privacy (IEEE S&P 2027) uchun qabul qilingan. Yuklangan hujjat arXiv v1 versiyasi boʻlib, Appendix F ichida IEEE S&P dastur qoʻmitasining meta-reviewʼi mavjud. Noyabr 2026 holatiga koʻra keyinchalik chiqadigan proceedings/version-of-record versiyasining alohida DOI va yakuniy bibliografik yozuvi bu manba orqali tasdiqlanmaydi.
Manba turi: Analitik tarmoq xavfsizlik modeli va nazoratli blokcheyn tarmoq simulyatsiyasini oʻz ichiga olgan qabul qilingan konferensiya ishining arXiv versiyasi.
Asosiy tadqiqot savollari: Gossip protokollari qaysi parametrlarda realistik adaptiv hujumchilarga qarshi robust boʻlib qolishi va turli gossip/topologiya dizaynlari robustness va performance jihatidan qanday taqqoslanishi.
Asosiy usul: Erdős–Rényi analitik model + kengaytirilgan SimBlock hodisaga asoslangan simulyatsiya + haqiqiy tarmoqlarning benign block/message propagation taqsimotlari bilan simulator validation.
Taqqoslangan tizimlar: Bitcoinʼga oʻxshash ER random graph, Polkadot grid topology, Ethereum GossipSub va Solana Turbineʼga oʻxshash chunk/dynamic-tree dissemination.
Asosiy metrikalar: \(\mathsf{Quality}(t)\), coverage \(\Omega\), delay \(\Delta\), quorum bajarilishi va jami uzatilgan maʼlumot miqdori.
Simulyatsiya tarmogʻi: Asosiy tajribalarda 50–5.000 tugun.
Xabar hajmi: Asosiy taqqoslashda 80 KB; ayrim GossipSub tajribalarida 2 KB; haqiqiy tarmoq validation tajribalarida tizimning real sharoitiga qarab turli xabar hajmlari ishlatilgan.
Churn: %5–50. Online va offline vaqt taqsimotlari oldingi haqiqiy Bitcoin oʻlchovlariga asoslangan.
Hujumchi budjeti: \(\beta\in\{0.1,0.2,0.3,0.32,0.33,0.5\}\) ichidagi tanlangan sharoitlar.
Hujumchi turlari: Statik, mobile/adaptive; random va greedy corruption.
Greedy centrality mezonlari: Degree, closeness, eigenvector va betweenness centrality.
Corruption delay: 10 ms–10 s.
Takror: Boshqacha koʻrsatilmasa, har bir maʼlumot nuqtasi 10 mustaqil simulyatsiya ishga tushirishining oʻrtacha qiymati.
Haqiqiy tarmoq validation korrelyatsiyalari: Bitcoin \(\rho=0.93\); Polkadot \(\rho=0.99\); Ethereum \(\rho=0.95\); Solana \(\rho=0.94\).
Haqiqiy tarmoq hujumi: Yoʻq. Hujumchili barcha tajribalar nazoratli simulyatsiyada oʻtkazilgan.
Muhim manba ichidagi belgilash farqi: Solana 11-rasmda kuchli hujumchi seriyalari \(\beta=0.3\) deb belgilangan boʻlsa, 5.1-boʻlim ayni muhokamaning bir qismini \(\beta=0.33\) deb ifodalaydi. Verianla bayonida bu qiymatlar yashirincha tenglashtirilmagan.
Maʼlumot va kod mavjudligi: Manba simulator kodi va barcha tajriba maʼlumotlari “Gossip Protocol Simulator for Blockchains” repositoryʼsida eʼlon qilinganini bildiradi.
Moliyalashtirish: Tadqiqot qisman Deutsche Forschungsgemeinschaft (DFG, German Research Foundation), Germany's Excellence Strategy – EXC 2092 CASA – 390781972 tomonidan moliyalashtirilgan.
Manfaatlar toʻqnashuvi: Yuklangan versiyada alohida conflict-of-interest statement aniqlanmagan; “manfaatlar toʻqnashuvi yoʻq” deb faraz qilinmagan.
CRediT / muallif hissalari: Yuklangan versiyada alohida CRediT rollar jadvali aniqlanmagan.
Etika: Jonli blokcheyn tarmoqlariga hujum qoʻllanmagan. Haqiqiy tarmoq maʼlumotlari ochiq telemetry/tracker manbalaridan benign simulator validation maqsadida ishlatilgan. Natijalar Solana va GossipSub ishlab chiquvchilari bilan ulashilgan.
Eng muhim talqin chegarasi: Tadqiqot muayyan blokcheyn gossip dizaynlarining belgilangan hujumchi, churn va tarmoq parametrlari ostidagi simulyatsiya robustnessʼini oʻrganadi. Natijalar jonli mainnet hujum bilan albatta uzilishi mumkinligini yoki muayyan blokcheyn butunlay xavfsiz emasligini koʻrsatmaydi.
Izoh qoldiring
E-pochta manzilingiz chop etilmaydi. Majburiy maydonlar * bilan belgilangan