


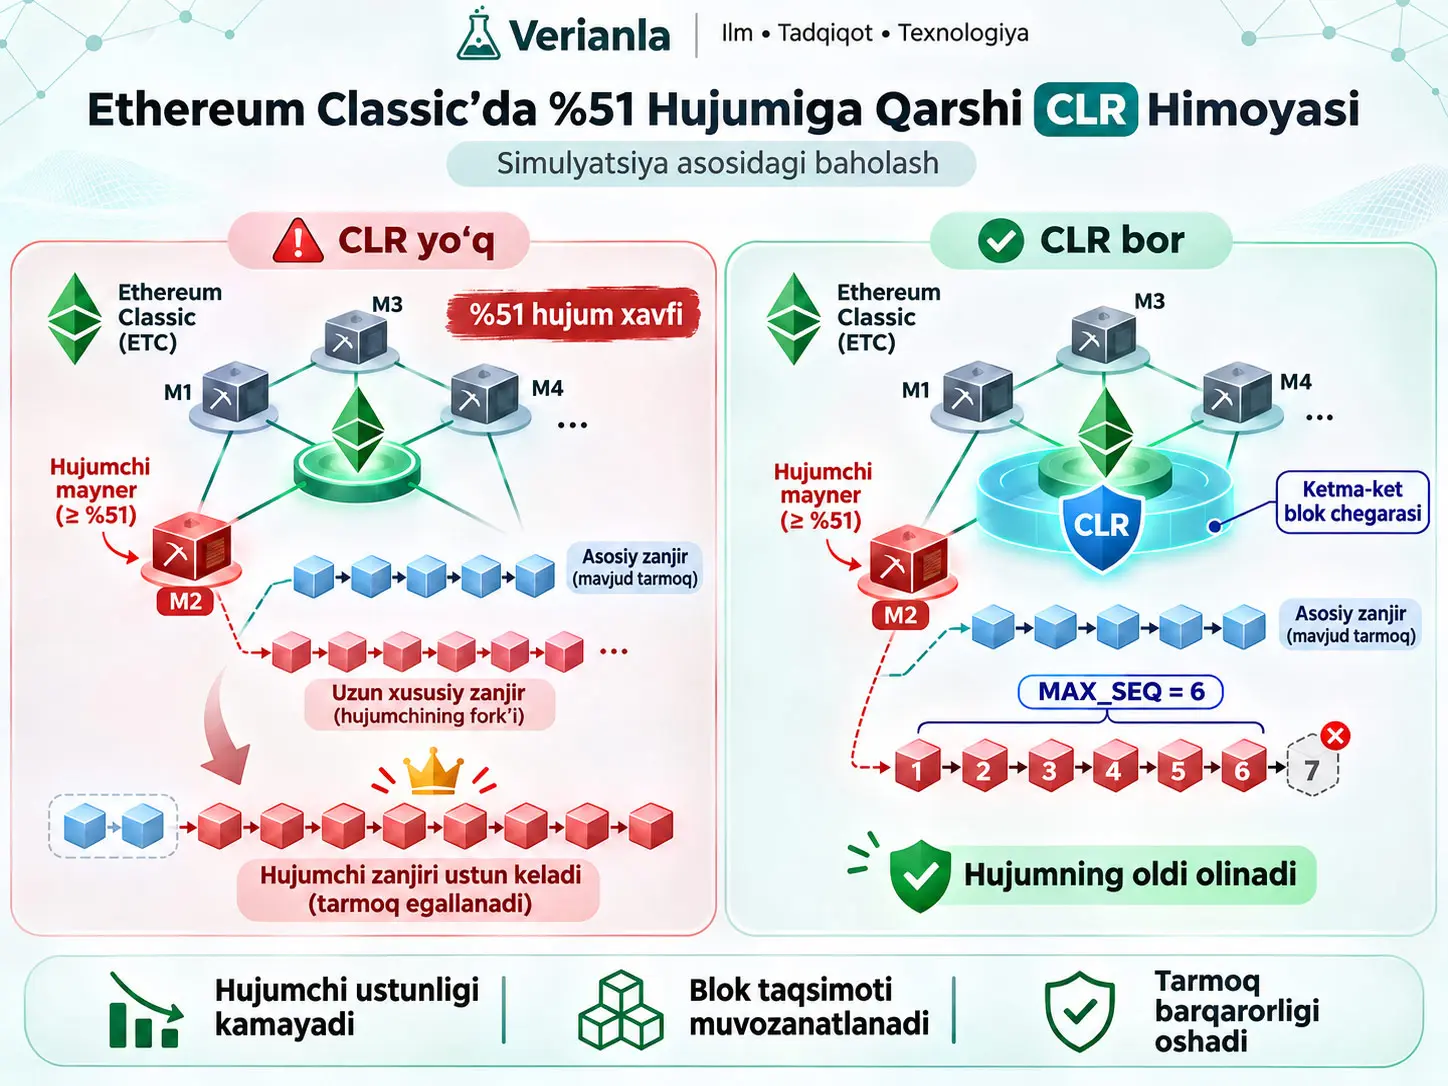
Konsensus Darajasidagi Cheklov (Consensus-Level Restriction, CLR), Ethereum Classic (ETC) kabi Proof of Work (PoW) asosidagi blokcheynda bir xil maynerning bitta fork ustida ketma-ket yaratadigan bloklari sonini cheklash orqali uzun xususiy zanjirlarning qabul qilinishini qiyinlashtirishga qaratilgan qoʻshimcha blok-qabul qilish qoidasidir. Tasnin Khan va Mohammad Khaled Sohel taklif qilgan CLR PoW mayningini yoki blok mukofotini oʻzgartirmaydi; yaroqli PoW hosil qilingandan soʻng nomzod zanjirning soʻnggi bloklari bir xil mayner identifikatoridan kelgan-kelmaganini tekshiradigan ikkinchi konsensus filtrini qoʻshadi. Tadqiqot haqiqiy Ethereum Classic asosiy tarmogʻida oʻtkazilgan dala tajribasi emas, balki Python asosidagi BlockSim simulyatorida bajarilgan simulyatsion baholashdir.
Simulyatsiyada 100 mayner ishlatilgan, dastlab har bir maynerga jami hash quvvatining %1 qismi berilgan va hujumchi sifatida tanlangan M2 maynerining hash quvvati olti soatlik tajriba davomida har soatlik intervallarda oshirilgan. CLR qoʻllanmagan muvaffaqiyatli hujum misolida M2 olti soat ichida 361 blok yaratgani va tarmoqdagi blok ishlab chiqarishning taxminan %50 qismini nazorat qilgani bildirilgan. CLR qoʻllangan taqqoslama ssenariyda ayni hujumchi faqat bitta blok bilan ifodalangan, eng koʻp blok yaratgan mayner M73 boʻlib, 23 blok yaratgan. Manbada oʻrtacha mayning vaqti baseline hujum misolida 16,63 soniya, CLR ostida taxminan 14–17 soniya ekani; mayning vaqti sakrashlari 140 soniyagacha yetgan holda CLR ostida 100 soniyadan past qolganligi qayd etiladi.
Toʻrtta takroriy CLR simulyatsiyasida jami yaratilgan bloklar soni 1.906–1.954, asosiy zanjirga qabul qilingan bloklar soni 1.091–1.122 va hujumchi yaratgan bloklar soni 2–3 oraligʻida qayd etilgan. Oʻrtacha blok vaqti 16,73–18,29 soniya oraligʻida. Ushbu takroriy ish Table 6 dagi yagona taqqoslama ssenariyda berilgan “hujumchi 1 blok” qiymati bilan bir xil tajriba natijasi sifatida aralashtirilmasligi kerak; manba ularni alohida natija xulosalari sifatida taqdim etadi.
Tadqiqotning eng muhim talqin chegarasi mayner identifikatoridir. CLR bir xil jismoniy yoki tashkiliy mayner turli pseudonymous identifikatorlardan foydalanganda faqat manzillar ketma-ketligiga qarab ishonchli ishlay olmaydi. Mualliflar bu muammoni mining-pool manzillari, transaction-flow tahlili va entity-clustering heuristikalari orqali bir maynerga tegishli identifikatorlarni birlashtirish farazi asosida muhokama qiladilar. Ushbu identifikatsiya qatlami haqiqiy ETC ishlab chiqarish tarmogʻida tadqiqot doirasida qoʻllanib, tasdiqlanmagan. Shu sababli CLR, mualliflar xulosa boʻlimida ham taʼkidlaganidek, barcha %51 hujum turlarini hal qiladigan toʻliq xavfsizlik mexanizmi emas, balki qoʻshimcha mudofaa qatlami sifatida talqin qilinishi kerak.
Ethereum Classic’da %51 Hujumi Nima?
Ethereum Classic’da %51 hujumi — bitta mayner yoki muvofiqlashtirilgan maynerlar guruhi tarmoq hash quvvatining koʻpchiligini egallab, halol zanjirdan koʻproq ish jamlagan xususiy muqobil zanjir yaratishi va uni eʼlon qilganda zanjirning qayta tashkil etilishiga sabab boʻlishi mumkin boʻlgan xavfdir; hujumchi bu mexanizmdan oldin amalga oshirilgan tranzaksiyalarni bekor qilishga yoki double-spending qilishga urinish uchun foydalanishi mumkin.
Hash quvvati nimani anglatadi?
Hash quvvati, Proof of Work maynerlari kriptografik hash jumboqlarini yechish uchun ishlatadigan hisoblash quvvatining tarmoqdagi ulushini anglatadi. Maynerning hash quvvati oshganda keyingi blokni yaratish ehtimoli ham odatda ortadi. Tadqiqotning hujum modeli koʻpchilik hash quvvatiga erishgan M2 maynerining halol zanjirdan yashirincha ajralgan private chain yaratishini oʻrganadi.
Fork va zanjirning qayta tashkil etilishi nima?
Fork, blokcheynning bir xil tarixiy blokdan keyin bir nechta nomzod davomiy zanjirlarga ajralishidir. PoW tizimida nomzod zanjirlar orasida tanlov qilinayotganda jamlangan ish hisobga olinadi. Hujumchi xususiy zanjirini halol zanjirdan ustun qilib, keyin eʼlon qilsa, tarmoq avval qabul qilgan bloklarning bir qismini tashlab, boshqa zanjirga oʻtishi mumkin. Bu hodisa chain reorganization yoki qisqacha reorg deb ataladi.
Double-spending nega bu hujum bilan bogʻliq?
Double-spending yoki ikki marta sarflash — bir xil iqtisodiy aktiv avval bir tranzaksiyada sarflangandek koʻrsatilib, keyin zanjir tarixi oʻzgartirilishi orqali hujumchi ayni aktiv ustidan yana nazoratni qoʻlga kiritishga urinadigan holatdir. Xususiy zanjir hujumi muvaffaqiyatli boʻlsa, halol zanjirdagi oldingi tranzaksiyalar yangi qabul qilingan zanjirda boʻlmasligi mumkin. Tadqiqotning xavfsizlik maqsadi uzun xususiy zanjirning tarmoq tomonidan qabul qilinishini qiyinlashtirish orqali bunday qayta tashkil etish urinishlarining amalga oshirilish imkonini kamaytirishdir.
Nega Ethereum Classic tadqiqotning namunaviy tarmogʻi sifatida tanlangan?
Tadqiqot Ethereum Classic’ni PoW dan foydalanadigan va oʻtmishda muhim zanjir qayta tashkil etilishlarini boshdan kechirgan namunaviy tarmoq sifatida koʻrib chiqadi. Manba fon jadvalida 2019-yil yanvaridagi ETC %51 hujumida taxminan 1,1 million AQSH dollari miqdoridagi ETC firibgarlik yoʻli bilan sarflangani, 2020-yil avgustidagi chuqur reorganizatsiya hodisalarida esa taxminan 1,68 million AQSH dollari miqdoridagi ETC double-spending qilingani bayon etiladi. Bu tarixiy hodisalar yangi tajriba maʼlumotlari emas; maqola CLR yondashuvini asoslash uchun foydalanadigan adabiyot va hodisalar fonidir.
Konsensus Darajasidagi Cheklov (CLR) Qanday Ishlaydi?
Konsensus Darajasidagi Cheklov (CLR), yangi blok kelganda blok ishlab chiqaruvchisi identifikatorini zanjirning eng soʻnggi bloklari bilan taqqoslaydigan va yangi blok qabul qilinsa bir xil maynerning ketma-ket bloklari soni belgilangan MAX_SEQ chegarasidan oshadigan boʻlsa blokni rad etadigan qoʻshimcha PoW qabul filtridir; maqolaning Algorithm 1 taʼrifida MAX_SEQ=6 ishlatilgan.
Algorithm 1 kirishlari va chiqishlari
Manbaning Algorithm 1 tuzilmasida uchta asosiy kirish mavjud:
- new_block: tarmoqqa uzatilgan yangi nomzod blok.
- local_chain: tegishli node’ning joriy mahalliy asosiy zanjiri.
- MAX_SEQ: bitta mayner uchun ruxsat etilgan eng koʻp ketma-ket bloklar soni; manba Algorithm 1 da bu qiymatni 6 qilib belgilaydi.
Algoritm chiqishi ikki holatdan biri:
- ACCEPT: blok zanjirga qoʻshiladi va boshqa peer’larga tarqatiladi.
- REJECT: blok yaroqsiz deb belgilanadi.
Ketma-ket bloklar soni bosqichma-bosqich qanday hisoblanadi?
- Yangi blokning
miner_idqiymati oʻqiladi va \(m_{new}\) sifatida saqlanadi. - Mahalliy zanjirning eng soʻnggi blokidan orqaga qarab yuriladi.
- Soʻnggi blok ayni
miner_idtomonidan yaratilgan boʻlsa, hisoblagich oshiriladi. - Boshqa maynerga tegishli birinchi blok koʻringanda orqaga skanerlash toʻxtaydi.
- Yangi blok qabul qilinsa hosil boʻladigan yangi ketma-ket qator uzunligi hisoblanadi.
Manba Algorithm 1 da ushbu yakuniy qiymatni:
\[ projected\_count=count+1 \]
deb beradi.
Formula nimani hisoblaydi? Joriy zanjir uchida bir xil maynerga tegishli nechta blok borligini sanagandan soʻng, yangi blok qoʻshilsa hosil boʻladigan ketma-ket qator uzunligini hisoblaydi.
Oʻzgaruvchilar: count, joriy zanjir uchida \(m_{new}\) identifikatoriga tegishli ketma-ket bloklar soni; projected_count, yangi blok qoʻshilsa hosil boʻladigan umumiy qator uzunligi.
Birlik: Har ikkala kattalik bloklar sonidir.
Algorithm 1 qaror qoidasi:
\[ projected\_count > MAX\_SEQ \Rightarrow REJECT \]
koʻrinishidadir.
Ushbu taʼrif va \(MAX\_SEQ=6\) birga ishlatilsa, ayni maynerning dastlabki oltita ketma-ket bloki chegara ichida qoladi; ayni identifikatorning yettinchi bloki \(projected\_count=7\) hosil qilgani uchun rad etiladi.
Manbada CLR chegarasi haqida nega ikki xil ifoda bor?
Manbaning Algorithm 1 qismi, asosiy matndagi “oltidan uzun qator” taʼrifi va keyingi \(k=7\) ehtimol hisobi oltita blokka ruxsat berilib, yettinchi blok rad etiladigan mantiqqa mos keladi. Bunga qarshi, amaliyot boʻlimidagi Stage 4 izohi “beshtadan ortiq ketma-ket blok, yaʼni 6-blok” iborasidan foydalanib, zanjir 6-blokda rad etilishini aytadi. Manba bu ikki ifodani muvofiqlashtiradigan alohida tuzatish yoki kod chiqarilishini bermagani uchun Verianla bu farqni indamay bartaraf etmaydi.
projected_count > MAX_SEQ taʼrifiga asoslanadi; manbaning amaliyot matnidagi 6./7. blok nomuvofiqligi ham alohida qayd etilgan.CLR Proof of Work oʻrnini bosadimi?
Yoʻq. Maynerlar PoW hash jumboqlarini yechishda davom etadilar. CLR PoW bilan yaroqli blok yaratilgandan soʻng blok yoki nomzod fork qabul qilinishi-qilinmasligiga oid qoʻshimcha filtr vazifasini bajaradi. Shu sababli manba CLR staking, yangi blok mukofoti tizimi yoki ishonchli uchinchi tomon talab qilmasligini bildiradi.
CLR ning asosiy xavfsizlik intuitiv gʻoyasi
CLR boʻlmaganda koʻpchilik hash quvvatiga ega hujumchi uzun private chain yaratib, uni keyinroq eʼlon qilishi mumkin. CLR ostida ayni identifikatorning ketma-ket bloklar soni belgilangan chegaradan oshsa, zanjirning ogʻirligi yoki unda jamlangan PoW qanchalik katta boʻlishidan qatʼi nazar nomzod zanjir qabul filtridan oʻtolmasligi mumkin. Dizaynning maqsadi hujumchining uzun va uzluksiz xususiy zanjir yaratish ustunligini toʻgʻridan-toʻgʻri fork-resolution bosqichida cheklashdir.
CLR Hujumchining Bir Nechta Identifikatordan Foydalanishini Toʻxtatadimi?
Yoʻq; CLR ning oʻzi manzil yoki mayner identifikatorini almashtirishni mutlaq toʻxtatishi koʻrsatilmagan. Maqola ayni haqiqiy maynerga tegishli turli pseudonymous manzillar mining-pool toʻlov oqimlari, transaction-flow tahlili va graph/entity-clustering heuristikalari yordamida bogʻlanishi mumkinligini faraz qilib, koʻp identifikatorli chetlab oʻtish strategiyasini muhokama qiladi; biroq ushbu attribution qatlamining haqiqiy Ethereum Classic ishlab chiqarish tarmogʻida toʻliq va xatosiz ishlashini tajribada tasdiqlamaydi.
Identifikatsiyani aniqlash nega CLR uchun muhim?
CLR faqat koʻrinib turgan miner_id qiymatlarini bir-biridan mustaqil deb qabul qilsa, hujumchi nazariy jihatdan ayni jismoniy hash quvvatini turli identifikatorlar ostida navbatma-navbat ishlatishga urinishi mumkin. Shu sababli manba “identifikator” va “haqiqiy mayning subyekti”ni farqlaydi.
Mualliflar mining pool’ga tegishli payout transaction’lar va on-chain transaction-flow tuzilmasini tekshirish orqali bir nechta pseudonymous manzilni bir xil iqtisodiy subyektga bogʻlash mumkinligini muhokama qiladilar. Biroq bu yondashuv tadqiqot ichida alohida miner-attribution benchmark, precision/recall metrikasi yoki jonli ETC node ilovasi bilan sinovdan oʻtkazilmagan.
Tadqiqotning oʻz xavfsizlik chegarasi
Maqolaning xulosa boʻlimi CLR ni aniq ravishda qoʻshimcha mudofaa qatlami deb taʼriflaydi. Tadqiqot ilgʻor hujumchilarning muvofiqlashtirilgan pseudonymous ID dan foydalanishi, offline key rotation va haqiqiy P2P tarmoq kechikishlari kabi holatlar keyingi ishlarda koʻrib chiqilishi kerakligini bildiradi.
Tadqiqot Usuli va Natijalari
Tadqiqot savollari
Tadqiqot ikkita asosiy savolga qaratilgan:
- RQ1: Amaldagi ETC PoW konsensusi %51 hujumi va double-spending xavflariga qarshi qay darajada himoya beradi?
- RQ2: Bir mayner yaratishi mumkin boʻlgan ketma-ket bloklar sonini cheklaydigan CLR simulyatsiya qilingan ETC muhitida %51 hujumining amalga oshirilish imkonini kamaytira oladimi?
BlockSim nima?
BlockSim, blokcheyn tarmoqlarining node, transaction, event, consensus va blok propagation xatti-harakatlarini simulyatsiya qilish uchun ishlatiladigan Python asosidagi ochiq manbali simulyatsiya framework’idir. Ushbu tadqiqotda Consensus moduli CLR qoidasi bilan kengaytirilgan va baseline PoW bilan CLR-modified PoW bir xil umumiy simulyatsiya doirasida taqqoslangan.
| Komponent | Manbada koʻrsatilgan vazifa |
|---|---|
| InputsConfig.py | Tarmoq hajmi, maynerlar soni, block interval, difficulty target va simulation duration kabi umumiy parametrlarni belgilaydi. |
| Node.py | Har bir node’ning blockchain nusxasini, transaction pool’ini va individual hash quvvatini belgilaydi. |
| Transaction.py | Transaction hash, sender, receiver, value, timestamp va fee kabi transaction xususiyatlarini qayta ishlaydi. |
| Event.py | create_block va receive_block hodisalarini ifodalaydi. |
| Scheduler.py | Event queue’ni xronologik tartibda bajaradi. |
| Consensus.py | PoW konsensusini va tadqiqot uchun qoʻshilgan CLR fork-resolution mantiqini bajaradi. |
| Incentives.py | Mining reward va transaction fee taqsimotini simulyatsiya qiladi. |
| Statistics.py | Fork count, block propagation va attack-result kabi ishlash natijalarini toʻplaydi. |
| BlockCommit.py | Blok yaratish, qabul qilish, finalization va local-chain yangilanishlarini muvofiqlashtiradi. |
Simulyatsiyaning asosiy shartlari
| Parametr | Manba qiymati / izohi |
|---|---|
| Jami node/mayner | 100; M1–M100 |
| Boshlangʻich hash quvvati | Dastlab har bir mayner uchun %1 |
| Hujumchi | M2 |
| Simulyatsiya davomiyligi | 6 soat = 21.600 soniya |
| Hujum boshlanish vaqti | 3.600 soniya = 1 soat |
| M2 hash quvvati | Har soatlik intervallarda oshiriladi |
| Boshqa maynerlar | Tarmoqning jami hash quvvati %100 boʻlib qolishi uchun hash quvvatlari tasodifiy qayta sozlanadi |
| CLR chegarasi | Algorithm 1: MAX_SEQ = 6; manbaning Stage 4 matnida 6./7. blok nomuvofiqligi mavjud |
| Baseline | Standart ETC/PoW mantiqi; CLR yoʻq |
| Modified | PoW + CLR |
Manba M2 har soatda aynan qaysi hash-power foiziga oshirilganini jadvalda bermaydi. Qolgan 99 maynerning “tasodifiy” qayta taqsimlanishida ishlatilgan random distribution va random seed maʼlumotlari ham berilmagan. Bu qiymatlar Verianla tomonidan toʻldirilmagan.
BlockSim event oqimi
Boshlanishida har bir mayner uchun bittadan event boʻladigan qilib 100 event priority queue ga qoʻshiladi. Scheduler eng kichik blockTime qiymatiga ega hodisani navbat bilan chiqaradi va BlockCommit.handle_event(next_event) orqali qayta ishlaydi.
Manba ikkita asosiy event turini belgilaydi:
- create_block: Mayner yangi blok yaratadi va blok peer’larga propagate qilinadi.
- receive_block: Boshqa node yaratgan blok olinadi, tekshiriladi va mos boʻlsa local blockchain ga qoʻshiladi.
Hujum ssenariysida BlockCommit.broadcast_private_chain(event) hujumchi blok yaratganda yoki qabul qilganda private-chain ni eʼlon qilish shartlarini baholaydi. Private chain tarmoq tomonidan qabul qilinsa simulyator hujumni muvaffaqiyatli; toʻliq rad etilsa muvaffaqiyatsiz deb tasniflaydi.
CLR qoʻllanishidagi besh bosqich
- Local Chain Validation: Blok local chain ga qoʻshilishidan oldin ketma-ket blok qoidasi tekshiriladi.
- Global Chain Identification: Node’larning local chain uzunliklari taqqoslanadi va eng uzun nomzod zanjirlar aniqlanadi.
- Deterministic Tie-Breaking: Bir xil uzunlikdagi nomzodlarda soʻnggi blok maynerlari orqali
np.bincountasosidagi frequency comparison qoʻllanadi. - Sequence Limit Enforcement: Nomzod zanjir mayner identifikatori asosida blokma-blok tekshiriladi. Manbaning bu yerda “6-blok” degan ifodasi Algorithm 1 dagi “7-blok” mantiqiga mos kelmaydi.
- Global Finalization and Rewards: Yaroqli zanjir yakunlanadi; soʻnggi blok mayneriga mukofot taqsimlanadi va statistikalar hisoblanadi.
Baseline hujum ssenariysidagi uchta mumkin boʻlgan natija
Manba CLR qoʻllanmasdan hujumchi M2 uchun uchta mumkin holatni belgilaydi:
- Private chain eʼlon qilinmaydi: Hujumchi uzun xususiy zanjir yaratishi mumkin, ammo tarmoq kechikishi, nomuvofiqlik yoki halol zanjir bilan toʻqnashuv tufayli uni eʼlon qilish muvaffaqiyatsiz boʻladi.
- Private chain eʼlon qilinadi, ammo yetarlicha uzun emas: Xususiy zanjir halol zanjirdan oʻta olmagani uchun tarmoq tomonidan rad etiladi.
- Muvaffaqiyatli %51 hujumi: Hujumchi uzunroq private chain yaratadi, eʼlon qiladi va tarmoq ushbu zanjirni global chain sifatida qabul qiladi.
Muvaffaqiyatli baseline misolida manba hujumchi 9 blokli xususiy zanjir yaratganini va u oʻsha paytda halol zanjirdan uzunroq boʻlgani uchun qabul qilinganini bildiradi. Bu hodisa simulyatorda toʻliq chain reorganization sifatida qayd etilgan.
CLR ostida 19 blokli private chain misoli
CLR qoʻllangan hujum ssenariylaridan birida hujumchi 19 blokli private chain yaratib eʼlon qilgani, biroq zanjir tarmoq tomonidan qabul qilinmagani qayd etilgan. Bu natija CLR baholangan simulyatsiya mantiqida uzun hujumchi zanjirini faqat uzunligi tufayli avtomatik qabul qilish oʻrniga sequence validation filtridan oʻtkazishini koʻrsatadi.
Takroriy CLR simulyatsiyalari
| Ishga tushirish | Jami yaratilgan blok | Asosiy zanjirga qabul qilingan blok | Hujumchi yaratgan blok | Oʻrtacha blok vaqti |
|---|---|---|---|---|
| Run 1 | 1.954 | 1.122 | 3 | 18,25 s |
| Run 2 | 1.906 | 1.091 | 2 | 16,73 s |
| Run 3 | 1.950 | 1.116 | 2 | 17,35 s |
| Run 4 | 1.936 | 1.119 | 2 | 18,29 s |
Ushbu toʻrtta takror uchun manba oʻrtacha ± standart ogʻish, ishonch oraligʻi yoki statistik ahamiyat testini bermaydi. Shuning uchun toʻrtta run orasidagi farqlar uchun p qiymati yoki “statistik jihatdan ahamiyatli” degan talqin chiqarib boʻlmaydi.
Block-delay sezgirligi, fork nisbati va false-positive rad etishlar
| Bdelay | Fork rate | False-positive rejection | Uncle rate |
|---|---|---|---|
| 0,5 s | %24,98 | %0,15 | 3,01 |
| 2,0 s | %32,33 | %0,42 | 9,39 |
| 6,0 s | %43,7 | %1,20 | 19,22 |
| 10,0 s | 49,25 | %2,85 | 25,94 |
Manba jadvali sarlavhasi Fork rate (%) deb berilgan. 10 soniyalik qatorda “49,25” qiymati foiz belgisisiz chop etilgan boʻlsa-da, ustun sarlavhasi nisbatni foiz sifatida belgilaydi. Bunga qarshi ravishda Uncle rate ustunida birlik yoki foiz belgisi koʻrsatilmagan. Shu sababli Verianla 3,01; 9,39; 19,22 va 25,94 qiymatlariga manbada yoʻq “%” birligini qoʻshmaydi.
Bdelay oshgani sari manba jadvalida fork rate, false-positive rejection va Uncle-rate ustunlaridagi sonli qiymatlar birgalikda oshishi koʻrinadi. Bu tendensiya CLR ni tarmoq kechikishidan mustaqil, xarajatsiz xavfsizlik filtri deb talqin qilmaslik kerakligini koʻrsatadi.
Manbada berilgan baseline PoW va CLR taqqoslanishi
| Mezon | CLR siz | CLR bilan | Manba talqinining chegarasi |
|---|---|---|---|
| M2 bloklar soni, 6 soat | 361 blok | 1 blok | Muayyan simulyatsiya ssenariysiga tegishli. |
| Hujumchining tarmoqdagi ulushi | Jami bloklarning taxminan %50 qismi | Taxminan %1–2, halol maynerlarga oʻxshash | Haqiqiy ETC hash-pool taqsimotining oʻlchovi emas. |
| Mining distribution | M2 foydasiga kuchli ogʻgan | Muvozanatliroq | Simulyatordagi miner-ID va CLR mantiqiga bogʻliq. |
| Eng koʻp blok yaratgan mayner | M2 = 361 | M73 = 23 | Bitta taqqoslama run xulosasi. |
| Oʻrtacha mining time | 16,63 s | Taxminan 14–17 s | Haqiqiy asosiy tarmoq latency oʻlchovi emas. |
| Mining-time spike | 140 s gacha | 100 s dan past | Manba simulyatsiya chiqishiga tegishli. |
| Private-chain natijasi | Uzun private fork halol zanjirdan oʻta oladi | Baholangan misolda hujumchi fork’i public chain dan oʻta olmaydi / qabul qilinmaydi | Barcha mumkin hujumchi strategiyalarini qamrab olmaydi. |
Ketma-ket blok ehtimoli tenglamasi
Manba hujumchining hash-power nisbatini \(\alpha\) bilan belgilab, bitta identifikator ostida ketma-ket \(k\) blok yaratish ehtimolini soddalashtirilgan tarzda:
\[ P(k)=\alpha^k \]
deb ifodalaydi.
Formula nimani hisoblaydi? Har bir blok yaratish hodisasini hujumchi yutish ehtimoli \(\alpha\) degan soddalashtirilgan faraz ostida, ayni hujumchining ketma-ket \(k\) blok yaratish ehtimolini hisoblaydi.
\(\alpha\): Hujumchining jami hash quvvatidagi ulushi va oʻlchovsiz nisbat.
\(k\): Ketma-ket bloklar soni.
Matematik rol: \(\alpha<1\) boʻlganda \(k\) oshishi bilan ehtimol eksponensial kamayadi.
Faraz chegarasi: Ushbu soddalashtirilgan ifoda haqiqiy P2P propagation, difficulty oʻzgarishlari, mining-pool xatti-harakati, vaqt korrelyatsiyasi va muvofiqlashtirilgan identifikator strategiyalarining barcha tafsilotlarini modellashtirmaydi. Tadqiqot undan CLR chegara mantiqini tushuntiradigan analitik chegara sifatida foydalanadi.
51% hash quvvati ostida yetti ketma-ket blok hisobi
Manba \(\alpha=0,51\), \(MAX\_SEQ=6\) va yettinchi blok chegara oshishi degan faraz bilan:
\[ P(7)=(0,51)^7 \]
ifodasini beradi va maqolada:
\[ P(7)\approx0,00997 \]
qiymatini chop etadi.
Manba ichidagi matematik izoh: Berilgan formulaning bevosita arifmetik hisobi:
\[ (0,51)^7\approx0,008974 \]
natijasini beradi. Demak, formula bilan maqolada chop etilgan taxminan 0,00997 qiymati orasida sonli nomuvofiqlik bor. Bu farq indamay tuzatilmagan. Maqolaning ilmiy daʼvosi yoʻnalishi oʻzgarmaydi: yetti mustaqil ketma-ket blokni yutishning soddalashtirilgan ehtimoli %1 dan past; biroq manbada chop etilgan aniq taxminiy qiymat arifmetik jihatdan izchil emas.
Beshta pseudonymous identifikatorga boʻlinish hisobi
Manba hujumchi jami hash quvvatini \(N\) mustaqil identifikatorga teng boʻlib taqsimlasa va identifikatorlar orasida cross-address synchronization boʻlmasa, quyidagi ifodani beradi:
\[ P_{net} = N \left( \frac{\alpha}{N} \right)^{MAX\_SEQ+1} \]
Manba misolida:
\[ N=5,\qquad \alpha=0,51,\qquad MAX\_SEQ=6 \]
boʻlganda:
\[ P_{net} = 5 \left( \frac{0,51}{5} \right)^7 \approx5,72\times10^{-7} \]
qiymati beriladi.
Formulaning algoritmik maʼnosi: Jami hash quvvati beshta alohida identifikatorga boʻlinganda, har bir identifikatorning taxminan \(\alpha/N\) ulush bilan mustaqil ravishda yetti ketma-ket blok yaratish ehtimolini va besh identifikatordan istalgan biri buni amalga oshirishini taxminan ifodalaydi.
Juda muhim chegara: Manba bu hisob cross-address synchronization mavjud emasligi faraziga bogʻliq ekanini aniq taʼkidlaydi. Ilgʻor hujumchi turli identifikatorlarni muvofiqlashtirib navbatlashtirsa, bu oddiy tenglama hujum ehtimolining barchasini ifodalamaydi. Mualliflar entity-clustering zaruratini muhokama qilishining sababi ham shu.
MESS, PirlGuard va CLR oʻrtasidagi arxitektura farqi
| Usul | Arxitektura uslubi | Aralashuv vaqti | Asosiy mantiq | Manbaning operatsion xarajat sinfi |
|---|---|---|---|---|
| MESS (ECIP-1100) | Reaktiv / soft weighting | Fork eʼlon qilingandan keyin | Muqobil zanjirning difficulty ogʻirligini subyektiv vaqt ballari bilan masshtablaydi. | Yuqori |
| PirlGuard (ECIP-1092) | Reaktiv / penalty loop | Node synchronization vaqtida | Raqobatlashuvchi bloklarni dinamik quarantine/penalty mantiqi bilan cheklaydi. | Oʻrta |
| Taklif etilgan CLR | Proaktiv / filtering | Pre-commit | MAX_SEQ chegarasidan oshadigan bir xil-entity bloklar ketma-ketligini ledger ga kirishidan oldin rad etishni maqsad qiladi. | Past |
Bu jadval usullarning barcha xavfsizlik xususiyatlarini solishtiradigan mustaqil benchmark emas. “Yuqori/oʻrta/past” operatsion xarajat sinflari manba mualliflarining Table 7 dagi sifatli bahosidir.
Tadqiqot qoʻllab-quvvatlaydigan natijalar
- Manbaning BlockSim ssenariylarida CLR bir xil miner identity ning uzun uzluksiz bloklar qatorini yaratishini cheklagan.
- CLR qoʻllanmagan misolda M2 361 blok va taxminan %50 block share bilan ustun holatga kelgan.
- Manbaning taqqoslama CLR misolida hujumchi bir blok bilan qolgan va block production muvozanatliroq taqsimlangan.
- CLR ostida baholangan hujum misollarida private chain tarmoq tomonidan rad etilgan va simulyator %51 hujumini muvaffaqiyatsiz deb qayd etgan.
- Toʻrtta takroriy CLR run da hujumchi yaratgan bloklar soni 2–3 oraligʻida qolgan.
- Manba CLR ostidagi oʻrtacha mining time baholangan sharoitlarda baseline hujum ssenariysiga nisbatan sezilarli kechikish jazosi koʻrsatmaganini bildiradi.
- Bdelay oshgani sari fork rate va false-positive rejection qiymatlari oshgan; demak, tarmoq kechikishi CLR xatti-harakati uchun muhim.
- Manba CLR MESS va PirlGuard dan farqli ravishda pre-commit bosqichida ishlaydigan proaktiv filtr ekanini taʼkidlaydi.
Tadqiqot qoʻllab-quvvatlamaydigan umumlashtirishlar
- CLR haqiqiy Ethereum Classic asosiy tarmogʻida %51 hujumlarini aniq toʻxtatishi koʻrsatilmagan.
- CLR barcha hujumchi hash-power darajalarida, barcha network latency sharoitlarida yoki barcha mining-pool taqsimotlarida bir xil natija koʻrsatishi isbotlanmagan.
- Mayner identifikatori clustering mexanizmi haqiqiy tarmoqda xatosiz ishlashi koʻrsatilmagan.
- Muvofiqlashtirilgan pseudonymous identity rotation hujumlari butunlay bartaraf etilgani koʻrsatilmagan.
- CLR PoS yoki DPoS da xavfsiz va samarali ekani tajribada koʻrsatilmagan; manba bularni kelajakdagi ish sifatida taqdim etadi.
- Table 4 dagi toʻrtta run statistik ahamiyat yoki umumiy hujum muvaffaqiyati ehtimolini hisoblash uchun yetarli darajada hisobot qilingan namuna emas.
- \(P(k)=\alpha^k\) tenglamasi haqiqiy ETC tarmogʻidagi barcha network va mining dinamikalarining toʻliq ehtimol modeli emas.
- Manbaning “past operatsion xarajat” tasnifi haqiqiy ishlab chiqarish node larida CPU, RAM, bandwidth va latency benchmark bilan tasdiqlangan miqdoriy dala xarajati emas.
Asosiy cheklovlar va takror ishlab chiqarishdagi boʻshliqlar
Simulyatsiya–dala farqi: Tadqiqotning barcha asosiy xavfsizlik natijalari BlockSim muhitidan keladi. Haqiqiy Ethereum Classic mainnet deployment amalga oshirilmagan.
Chegara nomuvofiqligi: Algorithm 1 va \(P(7)\) hisobi yettinchi ketma-ket blok chegarani oshiradi degan mantiqqa mos boʻlsa-da, Stage 4 izohi 6-blok rad etilishini bildiradi. Manba bu farqni hal qilmaydi.
Matematik taxminiy qiymat nomuvofiqligi: Maqolada \(0,51^7\approx0,00997\) deb yozilgan; bevosita arifmetik natija taxminan 0,008974.
Hash-power schedule tafsiloti: M2 hash quvvati har soatda oshirilishi aytiladi, ammo har soatdagi aniq foizlar matnda tizimli parametr jadvali sifatida berilmagan.
Tasodifiylik tafsiloti: Boshqa maynerlarning hash quvvati tasodifiy qayta sozlanishi aytilgan boʻlsa-da, random seed va taqsimot mexanizmi berilmagan.
Identifikatsiyani aniqlash: Bir nechta pseudonymous identifikatorni bitta mayning subyektiga bogʻlash uchun graph analysis va transaction-flow clustering taklif qilinadi; biroq CLR baholashining ichida alohida attribution-accuracy tajribasi yoʻq.
Real vaqt clustering xarajati: Manba kritik fork-resolution yoʻlida graph clustering ishlatish qoʻshimcha P2P propagation latency hosil qilishi mumkinligini tan oladi va buni kelajak tadqiqoti muammosi sifatida qoldiradi.
Data availability: Tadqiqot davomida yaratilgan va tahlil qilingan maʼlumotlar ochiq emas. Manba faqat zarur BlockSim konfiguratsiyalari maqolada tushuntirilganini bildiradi.
Uncle-rate birligi: Table 5 da Uncle-rate ustuni qiymatlari berilgan, ammo ustun sarlavhasida foiz yoki boshqa birlik koʻrsatilmagan.
Kelajakdagi tadqiqot yoʻnalishlari
Manba keyingi ishlar uchun miner-attribution usullarini rivojlantirish, entity clustering ni haqiqiy tarmoq sharoitlarida ishonchliroq qilish va CLR ni boshqa blockchain muhitlari hamda consensus architectures da baholashni tavsiya etadi.
PoS muhitida oʻxshash prinsip validator rotation constraint koʻrinishida, DPoS muhitida esa bitta delegate yoki coordinated delegate guruhining uzluksiz block proposal nazoratini cheklovchi yondashuv sifatida oʻrganilishi mumkinligi muhokama qilinadi. Bular ushbu tadqiqotning tasdiqlangan natijalari emas; manbada aniq ravishda kelajak tadqiqot yoʻnalishi sifatida berilgan.
Manba va Usul Haqida Izoh
Asl tadqiqot: Consensus level restriction as a defense against the 51% attacks in ethereum classic: a simulation-based evaluation
Mualliflar: Tasnin Khan; Mohammad Khaled Sohel.
Mualliflar tartibi: Manba nashridagi tartib aynan saqlangan.
Teng hissa: Manba maqolasida teng birinchi mualliflik/teng hissa bayonoti berilmagan.
Corresponding author: Tasnin Khan.
Muassasa: Daffodil International University, Dhaka, Bangladesh.
Jurnal: Peer-to-Peer Networking and Applications.
Nashriyot: Springer Nature.
Jild / maqola raqami: Volume 19, Article 122.
DOI: 10.1007/s12083-026-02274-y.
Rasmiy havola: https://doi.org/10.1007/s12083-026-02274-y
Yuborilgan sana: 23 Noyabr 2025.
Qabul qilingan sana: 30 Iyun 2026.
Onlayn nashr sanasi: 27 Iyul 2026.
Manba turi: Research article; blokcheyn xavfsizligi va konsensus mexanizmiga oid simulyatsiya asosidagi tadqiqot.
Taqriz holati: Taqrizli jurnalda chop etilgan version-of-record tadqiqot maqolasidir.
Ochiq kirish: Ha.
Litsenziya: Creative Commons Attribution-NonCommercial-NoDerivatives 4.0 International (CC BY-NC-ND 4.0). ND sharti sababli manba maqolaning original rasmlari Verianla ichida moslashtirilgan tasvirlar sifatida ishlatilmagan. Maqoladagi CLR SVG manba rasmning qayta chizmasi emas; Algorithm 1 da taʼriflangan faktik qaror mantiqining mustaqil Verianla taqdimotidir.
Moliyalashtirish: Mualliflar tadqiqot tashqi moliyalashtirish olmaganini bildirgan.
Maʼlumotlarning mavjudligi: Tadqiqot davomida yaratilgan va tahlil qilingan maʼlumotlar ommaga ochiq emas. Tajribalar BlockSim simulation framework bilan bajarilgan va zarur konfiguratsiyalar maqolada tushuntirilgani aytilgan.
Manfaatlar toʻqnashuvi: Mualliflar competing interest yoʻqligini bayon qilgan.
Muallif hissalari: Tasnin Khan: Conceptualization, Methodology, Application, Investigation, Data curation, Visualization, Formal analysis, Writing – original draft, Writing – review & editing. Mohammad Khaled Sohel: Supervision, Writing – review & editing, Project administration.
Asosiy ilmiy chegara: CLR ning xavfsizlik taʼsiri BlockSim simulyatsiyasida baholangan. Haqiqiy ETC asosiy tarmogʻida production deployment, jonli mining-pool attribution yoki nazorat qilinadigan haqiqiy hujum testi oʻtkazilmagan. Shu sababli manba natijalari “CLR haqiqiy ETC tarmogʻida %51 hujumlarini aniq toʻxtatadi” deb talqin qilinmasligi kerak.
Manba ichidagi nomuvofiqlik 1 — chegara: Algorithm 1 va asosiy usul izohi MAX_SEQ=6 uchun faqat projected_count > 6 boʻlganda, yaʼni 7-ketma-ket blokda rad etish mantiqini beradi. Stage 4 izohi esa 6-ketma-ket blokda zanjirni yaroqsiz deb hisoblashini bildiradi. Manba bu farqni hal qilmaydi.
Manba ichidagi nomuvofiqlik 2 — ehtimol: Manba \(P(7)=(0,51)^7\approx0,00997\) deb yozadi. Berilgan formulaning bevosita arifmetik natijasi taxminan \(0,008974\). Verianla manbada chop etilgan qiymatni indamay oʻzgartirmagan, farqni ochiq koʻrsatgan.
Hisobot qilinmagan takror ishlab chiqarish tafsilotlari: M2 ning soatlik hash-power foizlarining toʻliq qatori, random hash-power redistribution uchun seed va taqsimot parametrlari hamda miner-entity clustering mexanizmining alohida aniqlik metrikalari manbada berilmagan.
Izoh qoldiring
E-pochta manzilingiz chop etilmaydi. Majburiy maydonlar * bilan belgilangan