


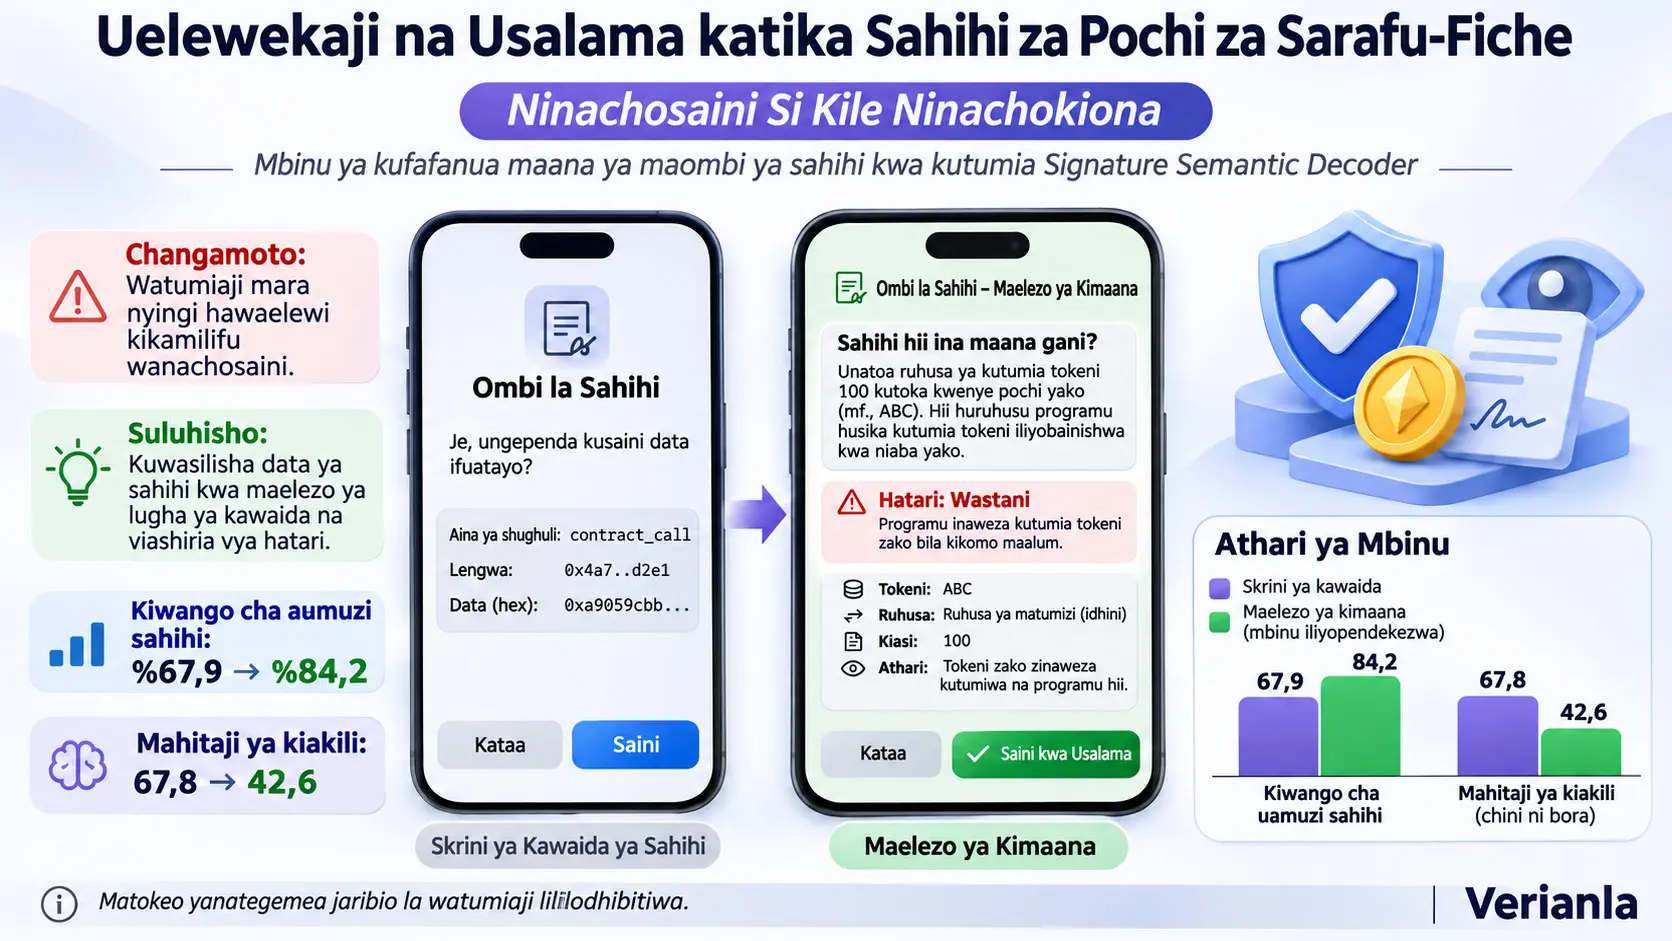
Pochi za sarafu-fiche ni zana za msingi zinazowawezesha watumiaji kudhibiti mali za kidijitali na kuingiliana na programu zilizogatuliwa (Decentralized Applications, dApps). Hata hivyo, ombi la sahihi linaloonyeshwa kwenye pochi halielezi kila mara kwa njia inayoeleweka ni mamlaka gani mtumiaji anatoa au sahihi hiyo inaweza kutumiwa katika miamala gani baadaye. Utafiti wenye kichwa “What I Sign Is Not What I See”: Towards Explainable and Trustworthy Cryptocurrency Wallet Signatures unachunguza tofauti hii kati ya usahihi wa kikriptografia wa sahihi za kidijitali na uwezo wake wa kueleweka na mtumiaji.
Utafiti uliofanywa na Yuyang Qin na Haihan Duan unajumuisha tafiti mbili za awali za watumiaji, uundaji wa mfano wa majaribio wa kueleza maana ya sahihi unaoitwa Signature Semantic Decoder (SSD), na jaribio la watumiaji lililodhibitiwa lenye washiriki 128. Watafiti walitathmini jinsi kuchanganua data ghafi za sahihi kwa muundo uliopangwa na kuzibadilisha kuwa maelezo ya lugha ya kawaida pamoja na viashiria vya hatari vya kimuktadha kunavyoathiri maamuzi ya watumiaji kuhusu kusaini.
Katika utafiti wa awali wa kwanza, ilichunguzwa jinsi washiriki 50 walivyozingatia taarifa katika maombi ya sahihi. %78 ya washiriki walisema walikagua kiasi cha token na %71 walikagua anwani ya mpokeaji, huku kitambulisho cha mnyororo, muda wa muamala na sehemu za kiufundi za uidhinishaji zikivutia umakini mdogo. Aidha, %64 ya washiriki waliripoti kwamba katika kutathmini uaminifu walipa kipaumbele violesura vya pochi walivyozoea au chapa za programu zinazojulikana, huku %32 wakitegemea data za mkataba zinazoweza kuthibitishwa.
Katika utafiti wa awali wa pili, washiriki 30 walipewa hali nane tofauti za sahihi. Matokeo yalionyesha kwamba watumiaji wanaweza kupata ugumu wa kutofautisha maombi yenye uidhinishaji tofauti wa kiufundi, na kwamba kiwango chao cha kujiamini hakimaanishi kila mara kuwa wameelewa wigo halisi wa muamala. Matokeo ya hatua hizi mbili za utafiti yalikuwa msingi wa muundo wa mfano wa Signature Semantic Decoder.
Katika jaribio kuu, washiriki 128 waligawanywa kwa nasibu katika makundi mawili. Kundi la udhibiti lilitumia kiolesura kilichoiga skrini ya kawaida ya uthibitishaji wa pochi, huku kundi la majaribio likitumia kiolesura cha kisemantiki kilichoeleza lengo la muamala kwa lugha ya kawaida, kuangazia sehemu muhimu na kuwasilisha alama za hatari za kimuktadha. Kila mshiriki alitathmini hali sita za sahihi zilizoigwa.
Kiwango cha wastani cha maamuzi sahihi kilichoripotiwa katika chanzo kilikuwa %67,9 katika kundi la udhibiti na %84,2 katika kundi la majaribio lililotumia maelezo ya kisemantiki. Katika hali ya ruhusa ya matumizi yasiyo na kikomo ya token iliyowekwa katika hatari kubwa, kiwango cha kusaini kilipungua kutoka %36,5 hadi %9,8, na katika hali ya hadaa kutoka %32,7 hadi %17,7. Aidha, katika kundi la majaribio wastani wa mzigo wa kiakili ulipungua kutoka 67,8 hadi 42,6, na alama ya kufadhaika kutoka 61,2 hadi 38,7.
Matokeo haya yanaonyesha kwamba maelezo ya kisemantiki yanaweza kusaidia watumiaji kufanya maamuzi yenye ufahamu zaidi katika mazingira ya jaribio lililodhibitiwa. Hata hivyo, utafiti haukutathmini miamala hai ya blockchain iliyotumia mali halisi, bali uliutathmini mwigaji unaofanya kazi nje ya mtandao. Kwa hiyo, matokeo hayathibitishi kwamba hasara za kifedha katika ulimwengu halisi zitapungua kwa kiwango hicho hicho au kwamba miamala yote yenye madhara itagunduliwa. Aidha, kuna tofauti ambazo hazijafafanuliwa kati ya baadhi ya aya za matokeo na majedwali ya PDF kuhusu majina ya kazi, nyakati za kukamilisha na nyuzi za uhuru za takwimu.
Kwa watu wanaotumia pochi za sarafu-fiche nchini Türkiye na timu zinazotengeneza programu za Web3, umuhimu wa utafiti ni kwamba unaonyesha kuwa kuonyesha vigezo vya kiufundi vya sahihi na kuhakikisha mtumiaji anaelewa uidhinishaji halisi ni malengo tofauti ya usanifu. Hata hivyo, utafiti haujumuishi sampuli ya watumiaji mahsusi wa Türkiye, jaribio la kiolesura cha Kituruki au tathmini ya udhibiti wa eneo hilo.
Kwa Nini Sahihi ya Kidijitali Katika Pochi ya Sarafu-Fiche Inaweza Kueleweka Vibaya?
Sahihi ya kidijitali katika pochi ya sarafu-fiche ni uundaji wa uidhinishaji wa kikriptografia juu ya ujumbe au data fulani ya muamala kwa kutumia ufunguo binafsi wa mtumiaji. Uwezo wa kuthibitisha sahihi kihisabati unaonyesha kwamba data iliyosainiwa imeidhinishwa na mtumiaji halisi; lakini ikiwa namna sahihi hiyo inavyowasilishwa kwa mtumiaji si wazi, haiwezi kuhitimishwa kuwa mtumiaji ameelewa ruhusa aliyotoa.
Tofauti kati ya sahihi ya kidijitali na idhini ya mtumiaji
Katika programu za kawaida, skrini ya uthibitishaji mara nyingi hueleza moja kwa moja kitendo kitakachofanywa. Katika pochi za sarafu-fiche, ombi la sahihi linaweza kujumuisha mwito wa kazi ya mkataba mahiri, kitu cha data kilichopangwa, mfuatano wa baiti unaoonekana wa nasibu au uwakilishi wa hexadecimal ambao ni mgumu kusoma.
Hata kama mtumiaji anaona jina la token, anwani au maelezo mafupi kwenye skrini, taarifa hizo huenda zisieleze wigo wote wa mamlaka ya muamala. Kwa mfano, ruhusa ya kutumia token ni tofauti na uhamisho wa moja kwa moja wa token. Ukweli kwamba muamala unaweza kuruhusu mkataba mwingine kutumia token baadaye hauwi jambo lisilo muhimu kwa sababu tu mtumiaji haoni mali ikitumwa wakati huo.
Hili ndilo tatizo kuu la usalama ambalo utafiti unalenga: Maana ya muamala ambayo mashine inaweza kuthibitisha lazima pia ieleweke kwa usahihi na binadamu.
Pochi ya sarafu-fiche hufanyaje kazi?
Pochi ya sarafu-fiche si programu ya kuorodhesha mali za kidijitali pekee. Kimsingi, inasimamia miamala inayohusiana na funguo za kikriptografia za mtumiaji. Ufunguo binafsi (private key) ni taarifa ya siri inayotumiwa kutengeneza sahihi ya kidijitali. Ufunguo wa umma (public key) hutumiwa kuthibitisha sahihi kupitia utaratibu unaofaa wa kikriptografia.
Chanzo kinachukua muundo wa Elliptic Curve Digital Signature Algorithm (ECDSA) unaofanya kazi kwenye mkunjo wa elliptic wa secp256k1 katika muktadha wa Ethereum kama mfano mkuu.
Lengo la ECDSA ni kuthibitisha kikriptografia ikiwa ujumbe uliosainiwa una sahihi halali inayolingana na ufunguo binafsi maalum. Hata hivyo, ECDSA haipimi kama mtu aliyezalisha sahihi ameelewa matokeo ya kiuchumi au kisheria ya muamala.
Kwa hiyo, badala ya kutengeneza hisabati mpya ya sahihi za kidijitali, watafiti walilenga kuwasilisha upya maana ya maombi yaliyopo ya sahihi kwa namna ambayo mtumiaji anaweza kuelewa.
Uadilifu wa kikriptografia na uwazi wa kisemantiki
Katika utafiti, tofauti kati ya viwango viwili tofauti vya usalama ni muhimu:
- Uthibitishaji wa kikriptografia: Kutathmini ikiwa sahihi inahusiana na ufunguo na data sahihi.
- Ufafanuzi wa kisemantiki: Uwezo wa mtumiaji kuelewa ni kitendo gani, juu ya mali gani na chini ya masharti gani anaruhusu kupitia sahihi.
Hata kama muamala ni halali kabisa kwa mtazamo wa kikriptografia, unaweza kuwa umeeleweka vibaya na mtumiaji. Hii haimaanishi kwamba usimbaji fiche au algoriti ya sahihi lazima iwe imevunjwa; inaonyesha kuwa kuna tatizo la kufasirika kati ya taarifa inayowasilishwa kwa mtumiaji na uidhinishaji halisi.
Kusaini bila kuelewa ni nini?
Kusaini bila kuelewa (blind signing) ni hali ambapo mtumiaji anatengeneza sahihi bila kuelewa vya kutosha maana au matokeo ya data anayosaini. Katika chanzo, tabia hii inajadiliwa kuhusiana na hadaa, kutoa mamlaka kupita kiasi na mwingiliano wa kupotosha na mikataba mahiri.
Si kila sahihi hufanya uhamisho wa mali mara moja moja kwa moja kwenye blockchain. Baadhi ya sahihi huandaliwa kwa uthibitishaji wa ujumbe nje ya mnyororo au kwa uidhinishaji unaoweza kutumiwa baadaye. Kwa hiyo, watumiaji wanapaswa kuzingatia si tu swali “je, pesa zinatumwa sasa?” bali pia ni kitendo gani sahihi hiyo inafanya kiwezekane.
Sahihi za on-chain na off-chain ni nini?
On-chain ni miamala inayotekelezwa na kurekodiwa kwenye blockchain. Kwa mfano, eth_sendTransaction ni sehemu ya familia ya mbinu za kawaida zinazotumiwa kutekeleza data za muamala kwenye mtandao.
Sahihi za Off-chain zinaweza kuruhusu ujumbe kusainiwa bila kutuma moja kwa moja muamala mpya wa blockchain. Zinaweza kutumiwa kwa uthibitishaji wa utambulisho, uidhinishaji au kuunda ruhusa zitakazotumiwa katika miamala ya baadaye.
Kutokuwekwa mara moja kwenye blockchain kwa data iliyosainiwa off-chain hakumaanishi kwamba sahihi hiyo haitawahi kuunda mamlaka muhimu. Chanzo kinasisitiza hasa kwamba tofauti hii inaweza kuwa ngumu kwa mtumiaji kuielewa.
Tofauti kati ya mbinu za sahihi
| Kategoria | Mbinu | Uwezo wa kusomeka uliotajwa katika chanzo | Muundo wa data |
|---|---|---|---|
| On-chain | Kusaini muamala (Tx-sign) | Sehemu | Kitu cha muamala |
| Off-chain | personal_sign | Chini | Ujumbe wa UTF-8 |
| Off-chain | eth_sign | Chini | Mfuatano wa baiti nasibu |
| Off-chain | signTypedData | Wastani | Kitu kilichopangwa |
Chanzo kinasema wazi kwamba mbinu ya eth_sign haipaswi kutumiwa tena kwa sababu ya hatari kubwa za usalama. personal_sign hutumia kiambishi awali kinachotoa muktadha maalum wa ujumbe. signTypedData inayotumiwa chini ya EIP-712 hutoa muundo uliopangwa ambao sehemu zinafafanuliwa kwa aina za data.
Hata hivyo, data iliyopangwa pekee haimaanishi kwamba mtumiaji ataelewa lengo la muamala. Kitu cha JSON kinaweza kuwa kimepangwa kiufundi; licha ya hayo, kazi za mkataba, mipaka ya mamlaka au masharti ya mwisho wa muda yaliyomo yanaweza kubaki yasiyoeleweka kwa mtumiaji wa kawaida.
Kwa nini EIP-191 na EIP-712 ni muhimu?
Ethereum Improvement Proposal (EIP) ni jina linalotolewa kwa hati zinazofafanua viwango maalum vya kiufundi na mapendekezo ya maboresho katika mfumo ikolojia wa Ethereum.
EIP-191 hufafanua mbinu ya uwakilishi inayowezesha ujumbe uliosainiwa kuhusishwa na muktadha maalum. Chanzo kinaeleza kwamba mbinu ya personal_sign hutumia aina hii ya kiambishi awali cha ujumbe.
EIP-712 inalenga kusaini data iliyopangwa yenye aina. Mbinu hii hufanya sehemu katika ujumbe na mahusiano yake yawe wazi zaidi kwa programu. Hata hivyo, kama mtumiaji hajui, kwa mfano, sehemu za spender, deadline au allowance zinawakilisha nini katika muamala halisi, tatizo la maana linaendelea.
ABI na function selector ni nini?
Application Binary Interface (ABI) ni ufafanuzi wa kiolesura unaoamua jinsi kazi za mkataba mahiri na aina za data zinavyosimbwa na kufasiriwa na programu.
Function selector ni taarifa ya kiufundi inayotumiwa kutambua kazi maalum ya mkataba. Mtumiaji anapoona jina la kazi au vigezo vilivyosimbwa katika pochi, huenda asiweze kuelewa moja kwa moja ni muamala gani vinaufanya.
Signature Semantic Decoder inalenga kubadilisha sehemu kama hizi kuwa majukumu yenye maana kwa mtumiaji. Kwa mfano, kueleza anwani ya kiufundi inawakilisha mkataba gani, mamlaka gani ya matumizi au upande gani wa muamala huunda safu ya ufafanuzi inayosaidia uamuzi wa mtumiaji.
Idhini isiyo na kikomo ya token ina maana gani?
Unlimited Approval inarejelea hali ambapo katika mkataba wa token, mtumiaji maalum wa matumizi (spender) anapewa mamlaka ya kutumia kiasi kikubwa sana au kinachoweza kuchukuliwa kuwa kisicho na kikomo kwa vitendo.
Tofauti muhimu hapa ni kwamba kuhamisha token za mtumiaji wakati huo na kumpa upande mwingine mamlaka ya kutumia token chini ya masharti fulani si muamala uleule.
Katika utafiti, ruhusa ya matumizi yasiyo na kikomo ilitathminiwa miongoni mwa hali za hatari kubwa. Hata hivyo, uainishaji huu haumaanishi kwamba idhini zote za token zina madhara kwa kiwango sawa. Wigo wa mamlaka na muktadha wa muamala lazima vitathminiwe pamoja.
Signature Semantic Decoder Inaelezaje Maana ya Sahihi?
Signature Semantic Decoder (SSD) ni mfano wa majaribio wa utafiti unaochanganua kwanza kwa muundo ombi la sahihi linalotoka kwenye programu iliyogatuliwa, kisha kufasiri wahusika, kitendo, mali na masharti ya uidhinishaji, na mwishowe kuyawasilisha kwa mtumiaji kama maelezo ya lugha ya kawaida na viashiria vya hatari.
Mfumo wa tabaka tatu uliotengenezwa na utafiti
Usanifu uliofafanuliwa katika Kielelezo 3 na Kielelezo 4 cha chanzo una sehemu kuu tatu:
- Input Layer (Tabaka la Ingizo): Hupokea ombi la sahihi, hutambua muundo wa data na kuliandaa kwa uchanganuzi wa kimuundo.
- Processing Layer (Tabaka la Uchakataji): Huchanganua mahusiano ya data za sahihi; hutathmini sehemu za mkataba, nia inayowezekana ya muamala na viashiria vya hatari.
- Output Layer (Tabaka la Tokeo): Hueleza muamala kwa lugha ya kawaida, huonyesha vigezo muhimu na kuwasilisha maonyo ya hatari ya kimuktadha kwa mtumiaji.
Jukumu la tabaka la ingizo
Tabaka la ingizo hupokea ombi la sahihi lililoundwa na programu iliyogatuliwa. Mfano wa chanzo unahusika na mbinu za Ethereum kama eth_sendTransaction, personal_sign na eth_signTypedData.
Miundo ya data ya mbinu tofauti si sawa. Kitu cha muamala kinaweza kuwa na mtumaji, mpokeaji na kiasi, ilhali sahihi ya EIP-712 inaweza kuwa na sehemu zenye aina zilizopachikwa ndani kwa ndani. SSD inalenga kubadilisha tofauti hizi za muundo kuwa uwakilishi wa pamoja unaoweza kutathminiwa katika hatua zinazofuata.
Ingawa hatua za uthibitishaji wa schema na uchanganuzi wa sehemu zimeelezwa katika chanzo, haijaonyeshwa kwamba mikataba yote mibaya inayowezekana inachanganuliwa bila hitilafu.
Jukumu la tabaka la uchakataji
Katika tabaka la uchakataji, mfumo kwanza huainisha aina ya ombi na kuchunguza mahusiano kati ya sehemu zilizomo. Kisha hujaribu kutengeneza ufafanuzi wa ni upande gani utakaofanya kitendo gani juu ya mali gani au utakaopokea mamlaka gani.
Chanzo kinaeleza mbinu mseto inayotumia violezo vinavyotegemea kanuni, utoaji wa hitimisho kwa msaada wa ABI na mifumo ya mikataba.
Katika hatua hii, jambo muhimu si kutoa tu tafsiri ya jina la kazi kwa Kituruki au Kiingereza. Lengo ni kueleza kazi hiyo inaweza kumaanisha nini kwa mtumiaji.
Kwa mfano, kufasiri ruhusa ya kiufundi ya matumizi kama kumruhusu mkataba fulani kutumia token za mtumiaji hadi kikomo fulani kunaweza kutoa maelezo yanayoeleweka zaidi kwa mtumiaji.
Jukumu la tabaka la tokeo
Tabaka la tokeo huonyesha maelezo ya muamala kwenye skrini ambayo mtumiaji hufanyia uamuzi. Kwa mujibu wa chanzo, kwanza lengo kuu la sahihi hufupishwa kwa lugha ya kawaida; kisha maelezo muhimu kama kiasi, aina ya token, anwani ya mkataba, spender na muda huwasilishwa.
Viashiria vya hatari vimeundwa katika viwango vitatu: hatari ya chini, ya kati na ya juu. Katika muundo wa chanzo rangi za kijani, njano na nyekundu zilitumiwa; uelewa wa hatari haukuachwa kwa rangi pekee bali uliungwa mkono na alama na maelezo.
Lengo la muundo huu si kumpa mtumiaji lebo ya “hatari” au “salama” pekee. Pia linalenga kueleza lebo hiyo inategemea sifa gani ya muamala.
Maelezo ya kiolesura yanawasilishwaje?
Katika Kielelezo 5 cha chanzo kuna skrini mbili za mfano zinazofanana na MetaMask. Mfano wa kwanza unaonyesha ombi la kuingia OpenSea likielezwa kuwa la hatari ndogo. Mfano wa pili unaonyesha ombi la ruhusa lenye hatari kubwa linalohusiana na mamlaka ya matumizi ya USDC.
Katika vielelezo hivi, mtiririko mkuu wa uthibitishaji wa pochi umehifadhiwa na maana ya sahihi pamoja na sababu ya hatari imeonyeshwa kupitia paneli ya maelezo ya ziada. Lengo ni kutoa taarifa zaidi yenye maana wakati wa kufanya uamuzi bila kubadilisha kabisa mpangilio wa msingi wa muamala ambao mtumiaji ameuzoea.
Hata hivyo, chanzo hakijaonyesha kwamba mifano hii hutabiri kwa uhakika wa kihisabati tabia zote za baadaye za mikataba maalum. Mifano hii inaonyesha muundo wa maelezo ya kisemantiki wa mfano wa utafiti.
Wigo wa kiufundi wa mfano
Utafiti unaeleza Signature Semantic Decoder si kama bidhaa kamili ya usalama ya uzalishaji, bali kama mfano uliotengenezwa kuonyesha ikiwa maelezo ya kisemantiki yanayomlenga binadamu yanawezekana na kuyatathmini katika jaribio la mtumiaji.
Chanzo kinasema kwamba maelezo ya kiufundi kama uchanganuzi wa ABI, uthibitishaji wa schema na uchakataji wa lugha ya kawaida hayajalinganishwa kikamilifu kwa upande wa utendaji wa programu au aina zote za itifaki. Kwa hiyo, chanzo hakidai kwamba SSD inashughulikia miamala yote ya Web3 au kwamba kasi yake ya wakati halisi imethibitishwa katika mazingira ya uzalishaji.
Utafiti wa kwanza wa awali
Katika utafiti wa kwanza wa awali, washiriki 50 walipewa dodoso la maswali 20. %75 ya washiriki walisema wamekuwa wakitumia pochi za sarafu-fiche kwa zaidi ya mwaka mmoja. Sehemu kubwa ya washiriki ilikuwa imewahi kuingiliana na miamala ya DeFi au NFT.
Kielelezo 1 cha chanzo kinaonyesha sehemu gani katika ombi la sahihi watumiaji huzingatia. Kiwango cha wanaozingatia kiasi cha token kiliripotiwa kuwa %78, na cha wanaokagua anwani ya mpokeaji %71. Kwa upande mwingine, baadhi ya sehemu za kiufundi kama gas, kitambulisho cha mnyororo na muda zilikaguliwa kwa kiwango kidogo.
Katika Kielelezo 2 cha chanzo, ugumu unaotambulika wa kuelewa sehemu tofauti ulitathminiwa. Alama ya wastani ya ugumu kwa majina ya kazi iliripotiwa kuwa 2,98, kwa kitambulisho cha mtandao 2,45; kwa mipaka ya idhini 2,27 na kwa muda wa kuisha 2,04. Thamani hizi zinapaswa kutathminiwa katika muktadha wa kipimo cha dodoso la utafiti.
Kwamba %64 ya washiriki waliweka kipaumbele kwenye kuamini violesura vya pochi walivyozoea au chapa za programu, huku %32 wakipa kipaumbele taarifa za mkataba zinazoweza kuthibitishwa, ni matokeo muhimu kuhusu tofauti kati ya mtazamo wa uaminifu na tathmini ya kiufundi.
Kazi nane zilizotumiwa katika utafiti wa pili wa awali
Katika utafiti wa pili wa awali, washiriki 30 walitathmini hali nane tofauti za sahihi. Washiriki waliombwa waonyeshe kama wangekubali sahihi hiyo na kutathmini hatari waliyoiona, uwazi na kujiamini katika uamuzi kwa vipimo vya alama tano.
| Kazi | Hali | Kiwango cha kusaini | Hatari iliyotambulika | Uwazi | Kujiamini katika uamuzi |
|---|---|---|---|---|---|
| T1 | OpenSea Login | %46,7 | 3,27 | 3,27 | 4,07 |
| T2 | Unlimited Spend | %40,0 | 4,33 | 3,60 | 3,93 |
| T3 | Regular Spend | %43,3 | 2,93 | 3,53 | 3,97 |
| T4 | Bridge | %23,3 | 3,38 | 3,23 | 4,00 |
| T5 | NFT Mint | %60,0 | 2,87 | 3,63 | 3,60 |
| T6 | Suspicious Contract | %43,3 | 2,90 | 3,37 | 3,77 |
| T7 | Vote | %70,0 | 2,00 | 3,97 | 4,00 |
| T8 | Phishing Sign | %40,0 | 3,10 | 3,43 | 3,80 |
Kwa mfano, ombi la matumizi yasiyo na kikomo lilitathminiwa kwa alama ya hatari kubwa, lakini %40 ya washiriki bado walichagua kusaini. Katika ombi la sahihi linalofanana na hadaa pia kiwango cha kusaini cha %40 kiliripotiwa.
Matokeo haya hayamaanishi tu kwamba watumiaji hawatambui hatari hata kidogo. Kwa mfano, baadhi ya washiriki huenda walichagua kusaini licha ya kuona muamala kuwa hatari. Kwa hiyo, alama ya hatari iliyotambulika na uamuzi wa kusaini ni vipimo tofauti.
Matokeo ya uhusiano yana maana gani?
Katika utafiti wa pili wa awali, uhusiano hasi kati ya hatari iliyotambulika na nia ya kusaini:
r = −0,62
na uhusiano chanya kati ya uwazi na kujiamini katika uamuzi:
r = 0,71
uliripotiwa.
Mgawo wa uhusiano (r) hutoa taarifa kuhusu mwelekeo na nguvu ya mabadiliko ya pamoja ya mstari ya vigezo viwili. Kwa kawaida huwa na thamani kati ya −1 na +1. Alama hasi inaonyesha kwamba kigezo kimoja kinapoongezeka kingine huwa na mwelekeo wa kupungua; alama chanya inaonyesha kwamba vigezo huwa na mwelekeo wa kuongezeka pamoja.
Hapa r = −0,62 inaonyesha kuwa hatari iliyotambulika inapoongezeka, nia ya kusaini huwa na mwelekeo wa kupungua; r = 0,71 inaonyesha kuwa mtazamo wa uwazi unapoongezeka, kujiamini katika uamuzi huwa na mwelekeo wa kuongezeka.
Hata hivyo, uhusiano pekee hauthibitishi uhusiano wa sababu na matokeo. Aidha, migawo hii iliripotiwa katika muktadha wa utafiti wa pili wa awali; haipaswi kuunganishwa na matokeo yote ya jaribio kuu kuwa modeli moja ya takwimu.
Mbinu na Matokeo ya Utafiti
Muundo wa utafiti wa jaribio kuu la watumiaji
Utafiti mkuu ulitumia muundo wa jaribio wa between-subjects ambapo makundi mawili huru yalilinganishwa. Washiriki waliwekwa kwa nasibu katika kundi la udhibiti au la majaribio. Kila mtu alitumia tu hali ya kiolesura aliyopangiwa.
Kundi la udhibiti lilitumia skrini ya kawaida ya uthibitishaji inayofanana na MetaMask, huku kundi la majaribio likitumia kiolesura chenye maelezo ya Signature Semantic Decoder. Katika hali zote mbili, mpangilio msingi wa skrini, uwekaji wa vitufe na muundo wa kuona uliwekwa thabiti kadiri iwezekanavyo ili kuchunguza athari ya tofauti ya maelezo ya kisemantiki.
Jaribio lilifanywa katika mwigaji wa kivinjari unaofanya kazi nje ya mtandao na usiofanya miamala halisi ya blockchain. Washiriki hawakutumia funguo zao binafsi halisi wala mali zao halisi.
Washiriki na sampuli
Kwa jaribio kuu, kupitia Prolific walichaguliwa watu waliowahi kumiliki sarafu-fiche na kutumia programu zilizogatuliwa kwa pochi zisizo za kuhifadhi mali kwa niaba ya mtumiaji (non-custodial).
Chanzo kinasema kwamba kutokana na uchanganuzi wa nguvu, washiriki 128 walilengwa ili kuchunguza athari ya ukubwa wa wastani. Seti ya mwisho ya data ina washiriki 64 wa kundi la udhibiti na 64 wa kundi la majaribio.
| Sifa | Idadi | Uwiano |
|---|---|---|
| Jumla ya washiriki | 128 | %100 |
| Wanaume | 82 | %64,06 |
| Wanawake | 46 | %35,94 |
| Umri wa 18–24 | 25 | %19,53 |
| Umri wa 25–34 | 62 | %48,44 |
| Umri wa 35–44 | 23 | %17,97 |
| Umri wa 45 na zaidi | 18 | %14,06 |
| Historia inayohusiana na TEHAMA | 85 | %66,41 |
| Historia isiyohusiana na TEHAMA | 43 | %33,59 |
Ni muhimu kwamba %66,41 ya washiriki walikuwa na historia ya elimu au taaluma inayohusiana na teknolojia ya habari. Utafiti haukufanywa kwa watu wanaotumia pochi kwa mara ya kwanza pekee. Kwa hiyo, matokeo si kipimo cha moja kwa moja cha tabia ambayo watumiaji wasio na uzoefu kabisa wangeonyesha.
Kazi sita za majaribio
| Kazi | Muamala | Mbinu | Daraja la hatari |
|---|---|---|---|
| T1 | OpenSea Login | personal_sign | Chini |
| T2 | NFT Mint | eth_sendTransaction | Chini |
| T3 | DAO Vote | EIP-712 | Wastani |
| T4 | Bridge / Swap | EIP-712 | Wastani |
| T5 | Unlimited Approval | EIP-712 | Juu |
| T6 | Phishing Request | EIP-712 | Juu |
Madaraja ya hatari ya kazi yalibainishwa kwa tathmini ya wataalamu kulingana na kazi ya mkataba, vigezo na wigo wa ruhusa. Chanzo kinaripoti mgawo wa makubaliano wa Cohen's κ = 0,82 kwa uainishaji huu.
Cohen's kappa (κ) ni kipimo kilichorekebishwa kwa makubaliano yanayotarajiwa kwa bahati cha kiwango cha makubaliano yaliyoonekana kati ya wakadiriaji wanaofanya uainishaji. Uwakilishi wake wa jumla ni:
κ = (Po − Pe) / (1 − Pe)
. Po inawakilisha makubaliano yaliyoonekana, na Pe makubaliano yanayotarajiwa kutokana na bahati. Mlinganyo huu ni ufafanuzi wa kawaida wa kappa; kwa kuwa matriksi ghafi ya wakadiriaji wa jaribio la chanzo haijachapishwa, haujahesabiwa upya na Verianla.
Thamani κ = 0,82 inaonyesha kuwa kulikuwa na makubaliano ya juu kati ya wakadiriaji kuhusu kategoria za hatari zilizotumiwa katika utafiti. Hata hivyo, thamani hii haimaanishi kwamba viwango vya hatari vya mikataba yote katika ulimwengu halisi vinaweza kubainishwa kwa njia ya kimalengo na isiyobadilika.
Usahihi wa uamuzi katika jaribio kuu ulipimwaje?
Chanzo kilitathmini usahihi wa uamuzi kwa kuangalia kama uamuzi wa mshiriki wa kusaini au kukataa ulilingana na daraja la hatari lililowekwa mapema. Kukubali muamala wa hatari ndogo na kukataa muamala wa hatari kubwa kulifafanuliwa kama mifano ya uamuzi sahihi.
Hii si sawa na kuthibitisha baadaye kwenye blockchain kwamba muamala katika ulimwengu halisi haukuwa na madhara. Kipimo cha mafanikio cha utafiti kilihesabiwa kwa kutumia kazi za uigaji zilizoainishwa mapema.
Matokeo ya msingi ya usahihi wa uamuzi
| Kundi | Usahihi wa wastani | Mkengeuko wa kawaida |
|---|---|---|
| Udhibiti: kiolesura cha kawaida cha pochi | %67,9 | 11,5 |
| Majaribio: kiolesura chenye maelezo ya kisemantiki | %84,2 | 8,7 |
Tofauti ya wastani iliyoripotiwa ni pointi 16,3 za asilimia. Hii ni tofauti ya moja kwa moja ya kialjebra kati ya asilimia mbili na haipaswi kutathminiwa kama matokeo tofauti ya utafiti.
Kwa ulinganisho huu, chanzo kiliripoti:
t(102) = 6,41; p < 0,001; Cohen's d = 0,86; %95 kipindi cha kujiamini [0,58; 1,13]
. Takwimu hizi ni thamani zilizoripotiwa na waandishi. Hata hivyo, kwa kuwa imeripotiwa kuwa makundi mawili yana jumla ya watu 128, PDF haielezi vya kutosha jinsi nyuzi 102 za uhuru katika t-test zilivyopatikana. Kwa hiyo, matokeo hayajawasilishwa kana kwamba ni jaribio jipya lililothibitishwa kwa kujitegemea.
Tabia ya kusaini kwa kila kazi
| Kazi | Hatari | Kusaini katika kundi la udhibiti | Kusaini katika kundi la majaribio |
|---|---|---|---|
| T1 — OpenSea Login | Chini | %61,5 | %86,3 |
| T2 — NFT Mint | Chini | %57,7 | %92,2 |
| T3 — DAO Vote | Wastani | %69,2 | %66,7 |
| T4 — Bridge / Swap | Wastani | %73,1 | %51,0 |
| T5 — Unlimited Approval | Juu | %36,5 | %9,8 |
| T6 — Phishing Request | Juu | %32,7 | %17,7 |
Moja ya matokeo muhimu zaidi ya jedwali ni kupungua kwa viwango vya kusaini katika kazi mbili zilizoainishwa kuwa za hatari kubwa.
Katika kazi ya Unlimited Approval, kupungua kutoka %36,5 hadi %9,8 kuliripotiwa, na katika kazi ya Phishing Request kutoka %32,7 hadi %17,7. Kinyume chake, viwango vya kusaini viliongezeka katika kazi za hatari ndogo za OpenSea Login na NFT Mint.
Matokeo haya yanaonyesha kwamba maelezo ya kisemantiki hayakuwafanya watu wote wakatae zaidi tu; yalihusishwa na tabia tofauti zaidi za maamuzi kulingana na aina ya kazi.
Dokezo la kutokulingana ndani ya chanzo: Katika baadhi ya sentensi za maelezo ya matokeo, kazi ya Unlimited Approval inatajwa kama T2 na kazi nyingine ya hatari kubwa kama T4. Hata hivyo, kulingana na ufafanuzi wa jaribio kuu na Jedwali 3, kazi za hatari kubwa ni T5 na T6. Verianla imehifadhi majina na misimbo ya kazi kulingana na ufafanuzi wa kimfumo katika Jedwali 3.
Mabadiliko ya hatari iliyotambulika
Chanzo kinaripoti kwamba washiriki waliotumia kiolesura cha kisemantiki walitofautisha kwa uwazi zaidi sahihi za hatari ndogo na kubwa.
Katika kundi la majaribio, wastani wa hatari iliyotambulika uliripotiwa kuwa 1,93 kwa daraja la hatari ndogo na 4,42 kwa daraja la hatari kubwa. Wastani wa kundi la udhibiti ulitajwa kutofautiana kwa kiwango kidogo zaidi, katika takriban 3,05–3,31.
Matokeo haya yanaonyesha kwamba badala ya maelezo ya kisemantiki kuonyesha miamala yote kuwa hatari kwa kiwango sawa, yanaweza kuhusishwa na mtumiaji kutambua kwa uwazi zaidi tofauti kati ya viwango vya hatari.
Takwimu za ANOVA hupima nini?
Chanzo kilitumia uchanganuzi wa tofauti wa mchanganyiko wa njia mbili (Two-Way Mixed ANOVA) kutathmini uhusiano wa aina ya kiolesura na kiwango cha hatari na matokeo.
ANOVA ni mbinu ya takwimu ya kutathmini tofauti kati ya wastani wa makundi na athari za pamoja za vipengele. Hapa aina ya kiolesura ilichukuliwa kuwa kipengele kati ya washiriki, na kiwango cha hatari kuwa kipengele ndani ya mshiriki.
Chanzo kinaripoti kwa athari kuu F(1,100) = 40,9; p < 0,001; η² ya sehemu = 0,29, na kwa mwingiliano F(2,200) = 8,31; p < 0,001.
Takwimu ya F ni kipimo cha jaribio kinachohusiana na uwiano wa tofauti iliyoelezwa katika modeli na tofauti ya hitilafu husika. Thamani ya p inalingana na uwezekano wa matokeo ya jaribio yaliyoonekana au yaliyo makali zaidi chini ya nadharia tete batili na dhana za modeli; si uwezekano wa moja kwa moja kwamba nadharia tete ni sahihi.
Eta-squared ya sehemu (η²p) ni kipimo cha ukubwa wa athari kinachofupisha sehemu ya tofauti inayohusiana na athari fulani. Thamani 0,29 katika chanzo ni kiashiria cha ukubwa wa athari katika muktadha huu; haimaanishi kwamba %29 ya watumiaji walilindwa au %29 ya sahihi zenye madhara zilizuiwa.
Kwa kuwa uhusiano kati ya nyuzi za uhuru na ukubwa wa sampuli haujaelezwa kwa kina katika chanzo, takwimu hazipaswi kutathminiwa kana kwamba zimehesabiwa upya.
Cohen's d ni nini?
Cohen's d ni kipimo sanifu cha ukubwa wa athari kinachotumiwa kuonyesha tofauti kati ya wastani wa makundi mawili kwa kipimo cha mkengeuko wa kawaida.
Uwakilishi wa jumla wa makundi huru ni:
d = (M1 − M2) / SDpooled
. Thamani za M zinawakilisha wastani wa makundi, na SDpooled mkengeuko wa kawaida uliounganishwa unaotumiwa katika hali zinazofaa.
Chanzo kinaripoti d = 0,86 katika ulinganisho mkuu wa usahihi. Thamani hii inawakilisha tofauti iliyosanifishwa; haimaanishi kwamba mtu atafanya uamuzi sahihi zaidi kwa %86 au kwamba hasara ya kifedha katika ulimwengu halisi itapungua kwa %86.
Matokeo kwa upande wa muda wa uamuzi
Jedwali 4 la chanzo linalinganisha muda wa kukamilisha wa kundi la udhibiti na la majaribio kwa kazi sita.
| Kazi | Udhibiti | Majaribio |
|---|---|---|
| T1 | 45,02 | 50,11 |
| T2 | 54,01 | 49,52 |
| T3 | 58,16 | 51,60 |
| T4 | 50,52 | 59,65 |
| T5 | 54,01 | 53,26 |
| T6 | 53,38 | 56,55 |
| Wastani katika jedwali la chanzo | 52,52 | 53,45 |
Kuna tofauti ya sekunde 0,93 kati ya wastani wa makundi katika jedwali la chanzo. Tofauti hii hupatikana kwa kutoa moja kwa moja wastani mmoja kutoka mwingine kwenye jedwali.
Hata hivyo, aya ya maelezo katika sehemu hiyo hiyo ya matokeo inaripoti takriban sekunde 53,6 kwa kundi la majaribio na sekunde 46,8 kwa kundi la udhibiti. Thamani hizi hazilingani na wastani wa sekunde 52,52 na 53,45 uliotolewa katika Jedwali 4. Chanzo hakielezi wazi kama tofauti hii inatokana na sampuli ndogo tofauti au ufafanuzi tofauti wa uchanganuzi.
Kwa hiyo, Verianla huhifadhi matokeo ya jedwali kama yalivyo na haitengenezi matokeo mapya na ya uhakika ya muda kwa kuchanganya namba tofauti katika aya ya chanzo na thamani za jedwali.
Uwazi na kujiamini vilivyotambulika
Chanzo kinaripoti kwamba alama za uwazi zilizopimwa baada ya uamuzi ziliongezeka kutoka wastani wa 3,35 katika kundi la udhibiti hadi 3,91 katika kundi la kiolesura cha kisemantiki. Kujiamini katika uamuzi kuliongezeka kutoka 3,85 hadi 4,12.
Matokeo haya yanaripotiwa katika muktadha wa tathmini za alama tano baada ya kazi. Utafiti pia ulitumia vipimo vya tathmini vya alama saba baada ya utafiti. Si sahihi kulinganisha matokeo ya vipimo tofauti kana kwamba yanatoka katika masafa yale yale ya kipimo.
Kipimo cha mzigo wa kiakili wa NASA-TLX
NASA Task Load Index (NASA-TLX) ni mbinu ya tathmini yenye vipengele vingi inayotumiwa kuchunguza mzigo wa kazi wa kihisia unaopatikana na watu wanapotekeleza kazi.
Katika chanzo, vipengele vya NASA-TLX kama mahitaji ya kiakili, mahitaji ya kimwili, shinikizo la muda, utendaji unaotambulika, juhudi na kufadhaika vilitathminiwa.
Wastani wa mahitaji ya kiakili uliripotiwa kuwa 67,8 katika kundi la udhibiti na 42,6 katika kundi la majaribio. Alama ya kufadhaika ilipungua kutoka 61,2 hadi 38,7.
Thamani hizi si shughuli lengo za ubongo wakati wa kazi wala viashiria vya kibaiolojia vya msongo wa kliniki; ni tathmini za washiriki za mzigo wa kazi wa kihisia.
Tathmini za alama saba baada ya utafiti
Katika tathmini za baada ya utafiti, chanzo pia kilichunguza sifa kama uwazi wa maana ya sahihi, kuelewa matokeo, kuonekana kwa sehemu za msingi, uwezo wa kutambua hatari na uaminifu kwa mfumo.
| Kipimo | Wastani wa udhibiti | Wastani wa majaribio |
|---|---|---|
| Uwazi wa maana ya sahihi | 5,46 | 6,13 |
| Kuelewa matokeo baada ya sahihi | 5,69 | 6,32 |
| Uwazi wa sehemu za msingi za muamala | 5,48 | 6,11 |
| Urahisi wa kutambua hatari zinazoweza kutokea | 5,13 | 5,91 |
| Kuamini ufafanuzi wa mfumo | 5,23 | 5,98 |
| Uaminifu unaotambulika | 5,34 | 5,89 |
| Nia ya kutumia baadaye | 5,18 | 5,93 |
| Mtazamo wa kusaidia kuepuka miamala yenye madhara | 5,43 | 6,28 |
Alama hizi zinawakilisha tathmini za washiriki. Kwa mfano, mshiriki kuona kiolesura kuwa cha kuaminika zaidi haimaanishi kwamba mfano huo umezuia kiufundi mashambulizi yote ya usalama.
Mipaka ya kutafsiri matokeo ya takwimu
Katika chanzo, takwimu za umbo la t(127) zinaripotiwa kwa baadhi ya ulinganisho wa baada ya utafiti. Hata hivyo, muundo wa utafiti una makundi mawili huru na jumla ya watu 128. Nyuzi za uhuru za majaribio husika au mpangilio wa data hazijaelezwa katika chanzo kwa namna inayotatua tofauti hii.
Hali hii haimaanishi kwamba wastani wa makundi ulioripotiwa ni mbaya moja kwa moja; lakini inapunguza uwezekano wa kuthibitisha kwa kujitegemea takwimu za majaribio zilizoripotiwa bila data ghafi na msimbo wa uchanganuzi.
Maoni ya ubora ya watumiaji
Jedwali 5 la chanzo linatathmini majibu ya wazi ya kundi la majaribio katika mada kuu sita:
- Lebo za hatari na viashiria vya kiwango kurahisisha kufanya maamuzi.
- Kueleza lengo la sahihi kwa lugha ya kawaida kuongeza uelewekaji.
- Mpangilio wa kiolesura kueleweka lakini wakati mwingine kuonekana kuwa na msongamano.
- Kuonyesha pamoja taarifa za anwani, token na mtandao kutoa muktadha.
- Kuongezeka kwa ufahamu wa usalama na udhibiti unaotambulika.
- Kutakiwa sababu za kina zaidi kwa madaraja ya hatari ya kati na chini.
Matokeo haya hayajumuishi maoni chanya pekee. Baadhi ya washiriki walisema kiolesura kilikuwa na taarifa nyingi sana, huku wengine wakisema sababu za lebo za hatari zinahitaji kuelezwa vizuri zaidi.
Aidha, wasiwasi ulielezwa kwamba ikiwa mfumo wa maelezo utatoa ufafanuzi usio sahihi, watumiaji wanaweza kuuamini kupita kiasi. Kizuizi hiki kinaonyesha kwamba uwezo wa kuelezeka pekee si dhamana ya usalama wa kiotomatiki.
Maana ya kisayansi ya Vielelezo 7, 8 na 9 vya chanzo
Kielelezo 7 kinaonyesha ulinganisho wa hatari iliyotambulika, uwazi na kujiamini katika uamuzi kulingana na viwango vya hatari vya kazi. Ingawa chanzo kina mikunjo na pau za kina, thamani zote ghafi za grafu hazikutolewa katika jedwali tofauti la data.
Kielelezo 8 kinawasilisha tathmini za baada ya utafiti za uaminifu, uwazi, usalama na matumizi kwa box plots. Chanzo kinaripoti tathmini za juu zaidi katika kundi la majaribio.
Kielelezo 9 kinaonyesha vipengele vya NASA-TLX. Katika Verianla, thamani za mahitaji ya kiakili na kufadhaika zilizoripotiwa kwa uhakika katika maandishi ya chanzo zimeonyeshwa upya kwa SVG huru. Namba zenye usahihi wa bandia hazijatengenezwa kutokana na pointi za kuona za vipengele vingine.
Vikwazo vya kimetodolojia vya utafiti
Kizuizi muhimu zaidi cha utafiti ni kwamba watumiaji walifanya maamuzi kwenye skrini zilizoigwa ambazo hazikuwa na hatari halisi ya kifedha. Katika matumizi halisi ya pochi, tabia ya mtumiaji inaweza kuathiriwa na hofu ya kupoteza pesa, shinikizo la muda, mazoea ya matumizi ya programu na hali mbalimbali za mazingira.
Kizuizi cha pili ni kwamba sehemu kubwa ya sampuli ilikuwa na watu waliowahi kutumia pochi za sarafu-fiche na walioweza kufanya kazi na violesura vya Kiingereza. Kwa hiyo, matokeo yanahitaji kuthibitishwa kando kwa watumiaji wasio na uzoefu wa sarafu-fiche au watu katika miktadha tofauti ya lugha na utamaduni.
Kizuizi cha tatu ni kwamba mfano unalenga viwango maalum vya Ethereum. Programu za minyororo mingi, account abstraction, pochi za mikataba mahiri na usanifu tofauti wa sahihi hazikujaribiwa kwa kina katika utafiti huu.
Kizuizi cha nne ni kwamba utafiti haukupima athari ya kujifunza ya muda mrefu. Uwezekano kama watumiaji kuelewa maelezo vizuri zaidi kadiri muda unavyopita au kuzoea lebo za hatari na kuzipa umakini mdogo unahitaji tafiti tofauti za muda mrefu.
Kizuizi cha tano ni kutokuwepo kwa ushahidi mpana wa usalama wa mfumo wa uzalishaji kuhusu usahihi wa ufafanuzi wa kisemantiki. Kuthibitisha katika kiwango cha ulimwengu halisi hali ambazo mfano unaweza kutoa maelezo yasiyo sahihi au pungufu ni mojawapo ya maeneo yaliyo wazi ya utafiti.
Matokeo yanayoungwa mkono na utafiti
- Katika jaribio lililodhibitiwa, washiriki waliotumia kiolesura chenye maelezo ya kisemantiki walionyesha kiwango cha juu zaidi cha wastani cha maamuzi sahihi.
- Kiwango cha kusaini kilipungua katika kazi mbili zilizoainishwa kuwa za hatari kubwa.
- Washiriki waliripoti kwamba waliona vigezo muhimu vya muamala kuwa wazi zaidi.
- Tathmini za uaminifu na matumizi baada ya utafiti ziliripotiwa kuunga mkono kiolesura cha kisemantiki.
- Mahitaji ya kiakili na kufadhaika yaliripotiwa kuwa ya chini katika vipimo vya NASA-TLX.
- Maoni ya washiriki yalionyesha kwamba sababu za maelezo na msongamano wa kuona ni muhimu katika usanifu.
Matokeo yasiyoungwa mkono na utafiti
- Haijathibitishwa kwamba Signature Semantic Decoder hugundua miamala yote ya ulaghai.
- Haijaonyeshwa kwamba hasara halisi za sarafu-fiche zitapungua kwa %16,3 au kwa kiwango kingine chochote.
- Haijathibitishwa kwamba mfumo unafasiri bila hitilafu tabia zote za mikataba mahiri.
- Utafiti si jaribio la kifedha la uwanjani lililotumia miamala halisi ya blockchain.
- Haijaonyeshwa kwamba matokeo yale yale yanatumika kwa nchi, lugha na makundi tofauti ya watumiaji.
- Tofauti za majedwali na takwimu ndani ya chanzo hazijatatuliwa kwa data huru.
- Kuongezeka kwa uaminifu kwa kiolesura si ushahidi wa moja kwa moja kwamba programu ni salama zaidi kikriptografia.
Hitimisho la jumla la utafiti
Utafiti wa Yuyang Qin na Haihan Duan unasisitiza kwamba usalama wa pochi za sarafu-fiche haupaswi kutathminiwa kwa usahihi wa kihisabati wa algoriti za sahihi pekee. Uwezo wa mtumiaji kuelewa ni muamala gani na ni mamlaka gani anayoidhinisha ni hitaji tofauti la mwingiliano wa kuaminika kati ya binadamu na kompyuta.
Signature Semantic Decoder ni mfano unaolenga kuonyesha kwamba tatizo hili linaweza kushughulikiwa kwa kueleza data za kiufundi za sahihi kwa muundo uliopangwa na kuweka sababu za hatari kwenye skrini ya uamuzi.
Majaribio ya watumiaji yaliyoripotiwa katika chanzo yanaunga mkono kwamba maelezo ya kisemantiki yanaweza kuongeza usahihi wa uamuzi na mtazamo wa uwazi katika hali zilizodhibitiwa, huku yakipunguza mzigo wa kiakili. Hata hivyo, uwezo wa mfano kuzuia hasara halisi za kifedha katika mazingira ya uzalishaji na athari yake ya usalama ya muda mrefu bado unahitaji tafiti tofauti.
Maelezo ya Chanzo na Mbinu
Kichwa asili: “What I Sign Is Not What I See”: Towards Explainable and Trustworthy Cryptocurrency Wallet Signatures.
Waandishi: Yuyang Qin; Haihan Duan.
Mpangilio wa waandishi: Mpangilio wa asili wa chanzo umehifadhiwa.
Taasisi: The Chinese University of Hong Kong, Shenzhen; Shenzhen MSU-BIT University.
Mahusiano ya waandishi na taasisi: Yuyang Qin — The Chinese University of Hong Kong, Shenzhen. Haihan Duan — Shenzhen MSU-BIT University.
Mwandishi wa mawasiliano: Haihan Duan; ameonyeshwa kwa alama ya nyota katika PDF.
Mchango sawa: Hakuna taarifa tofauti ya mchango sawa iliyotambuliwa katika chanzo.
Kitambulisho cha ArXiv: arXiv:2601.16751.
Toleo lililokaguliwa: arXiv:2601.16751v1.
Tarehe ya kuwasilisha: 23 Januari 2026.
Eneo la ArXiv: Computer Science – Human-Computer Interaction (cs.HC).
ArXiv DOI: 10.48550/arXiv.2601.16751.
Anwani rasmi ya chanzo: https://arxiv.org/abs/2601.16751
Aina ya chanzo: Preprint.
Hali ya mapitio ya rika: Rekodi ya arXiv iliyokaguliwa si ushahidi wa mapitio ya rika yenyewe. Katika tathmini hii, chapisho lililothibitishwa katika jarida au mkutano wenye mapitio ya rika pia halikutambuliwa.
Leseni/hakimiliki: Hakuna leseni wazi inayoruhusu matumizi tena yasiyo na kikomo na wahusika wengine iliyothibitishwa kwa toleo lililokaguliwa. Maandishi na picha za chanzo hazijanakiliwa moja kwa moja; maelezo huru ya kisayansi kwa Kituruki na michoro mipya inayotegemea data za ukweli imeandaliwa kwa kujitegemea.
Eneo la kisayansi: Human-Computer Interaction, Usable Security, Web3 Wallet Interfaces, Explainable Security.
Aina ya utafiti: Utafiti wa mwingiliano wa binadamu na kompyuta wa mbinu mseto; tafiti mbili za awali, uundaji wa mfano na jaribio la kati ya makundi lililodhibitiwa.
Utafiti wa kwanza wa awali: Washiriki 50 na dodoso la maswali 20.
Utafiti wa pili wa awali: Washiriki 30 na hali nane za sahihi zilizoigwa.
Utafiti mkuu: Washiriki 128, 64 katika kundi la udhibiti na 64 katika kundi la majaribio.
Idadi ya kazi: Hali sita za sahihi kwa kila mshiriki katika jaribio kuu.
Mifumo iliyolinganishwa: Kiolesura cha kawaida cha uthibitishaji wa pochi kinachofanana na MetaMask na kiolesura chenye maelezo ya Signature Semantic Decoder.
Mbinu za sahihi: eth_sendTransaction, personal_sign, eth_signTypedData (EIP-712).
Matokeo ya msingi: Chanzo kinaripoti kiwango cha wastani cha maamuzi sahihi cha %67,9 katika kundi la udhibiti na %84,2 katika kundi la majaribio.
Matokeo ya kazi za hatari kubwa: Kiwango cha kusaini Unlimited Approval kilipungua kutoka %36,5 hadi %9,8; kiwango cha kusaini Phishing Request kutoka %32,7 hadi %17,7.
Matokeo ya mzigo wa kazi: Wastani wa mahitaji ya kiakili ya NASA-TLX ulipungua kutoka 67,8 hadi 42,6, na wastani wa kufadhaika kutoka 61,2 hadi 38,7.
Uchanganuzi wa takwimu: Mixed ANOVA, t-tests za sampuli huru, Cohen's d, eta-squared ya sehemu, uchanganuzi wa uhusiano, Cohen's kappa na uchanganuzi wa kimaudhui wa ubora.
Kutokulingana muhimu ndani ya chanzo: Ingawa jumla ya N=128 imetolewa kwa utafiti mkuu, nyuzi za uhuru t(102) na t(127) zimeripotiwa katika baadhi ya majaribio. Sababu ya tofauti hii haijaelezwa katika PDF.
Kutokulingana kwa jedwali la muda: Ingawa Jedwali 4 la chanzo linatoa wastani wa sekunde 52,52 na 53,45, maandishi ya maelezo yanaripoti takriban sekunde 46,8 na 53,6. Seti hizi mbili za matokeo hazijabadilishwa kuwa wastani mmoja wa uhakika.
Kutokulingana kwa lebo za kazi: Baadhi ya misimbo ya kazi za hatari kubwa katika aya ya matokeo hailingani na ufafanuzi wa Jedwali 3 la jaribio kuu. Verianla imetumia Jedwali 3 la chanzo kama msingi wa majina ya kazi.
Tathmini ya maadili: Utafiti unasema kwamba idhini ilipatikana kutoka kwa kamati ya maadili ya chuo kikuu na ridhaa yenye ufahamu ilipatikana kutoka kwa washiriki. Hakuna muunganisho halisi wa pochi au muamala halisi wa kifedha uliofanywa.
Ufadhili: Hakuna taarifa tofauti ya ufadhili iliyotambuliwa katika PDF.
Mgongano wa maslahi: Hakuna taarifa tofauti ya mgongano wa maslahi iliyotambuliwa katika PDF.
Upatikanaji wa msimbo: Chanzo kinasema kwamba imepangwa kuchapisha mfano na nyenzo zinazohusiana na utafiti; hata hivyo, PDF haina kiungo madhubuti kinachoweza kuthibitishwa cha hazina ya msimbo unaofanya kazi. Haijachukuliwa kuwa msimbo umechapishwa kwa uhakika.
Upatikanaji wa data: Chanzo kinawasilisha majedwali ya majaribio, vielelezo na vipengee vya dodoso. Haijathibitishwa kwamba nyenzo zote zinazohitajika kwa uzalishaji upya kamili wa data za kiwango cha mshiriki na uchanganuzi zinapatikana.
CRediT: Hakuna matriksi ya kina ya michango ya waandishi ya CRediT iliyotambuliwa; michango haijagawanywa kwa makadirio.
Kikomo cha ufafanuzi wa kisayansi: Utafiti unaonyesha kwamba maelezo ya kisemantiki yanaweza kusaidia uamuzi wa mtumiaji katika uigaji wa pochi uliodhibitiwa. Kiwango cha kuzuia hasara za kifedha katika ulimwengu halisi, usahihi wa kufasiri mikataba yote mahiri na mabadiliko ya tabia ya muda mrefu havijathibitishwa kwa uhakika katika utafiti huu.
Acha maoni
Anwani yako ya barua pepe haitachapishwa. Sehemu za lazima zimewekewa alama ya *