


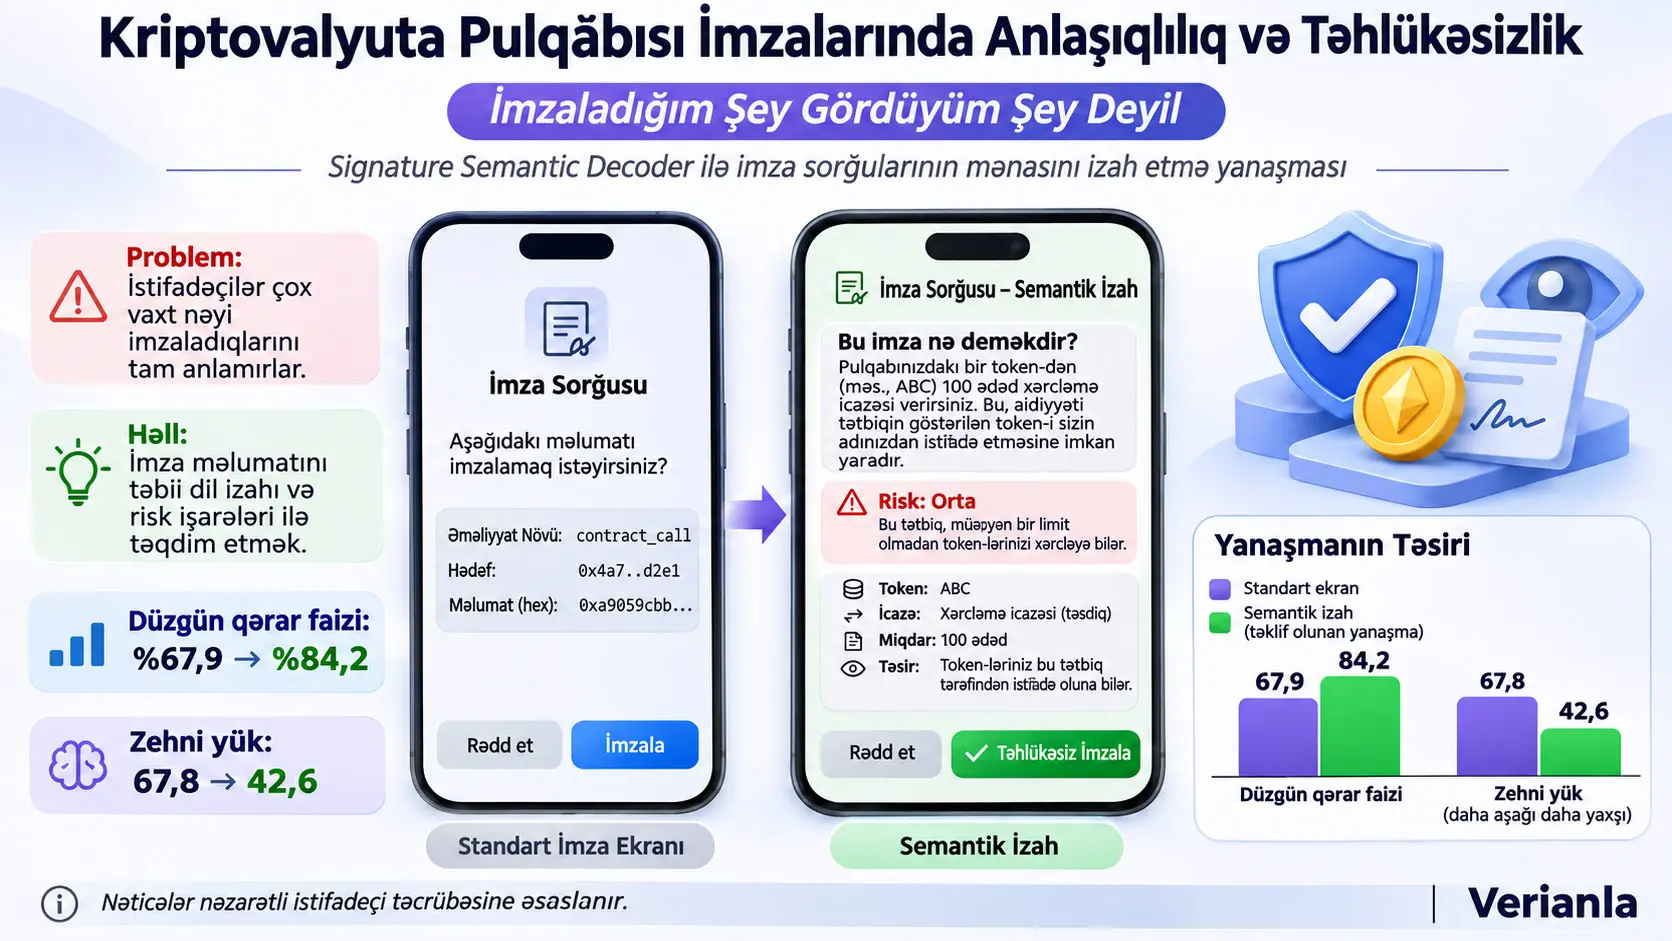
Kriptovalyuta pulqabıları istifadəçilərə rəqəmsal aktivləri idarə etməyə və mərkəzləşdirilməmiş tətbiqlərlə (Decentralized Applications, dApps) qarşılıqlı əlaqə qurmağa imkan verən əsas alətlərdir. Lakin pulqabıda göstərilən imza sorğusu istifadəçinin hansı səlahiyyəti verdiyini və ya imzanın gələcəkdə hansı əməliyyatlarda istifadə oluna biləcəyini həmişə aydın şəkildə izah etmir. “What I Sign Is Not What I See”: Towards Explainable and Trustworthy Cryptocurrency Wallet Signatures adlı tədqiqat rəqəmsal imzaların kriptoqrafik düzgünlüyü ilə istifadəçi tərəfindən başa düşülə bilməsi arasındakı bu fərqi araşdırır.
Yuyang Qin və Haihan Duan tərəfindən aparılan tədqiqat iki ilkin istifadəçi araşdırmasından, Signature Semantic Decoder (SSD) adlı semantik imza izahı prototipinin hazırlanmasından və 128 iştirakçının cəlb olunduğu nəzarətli istifadəçi təcrübəsindən ibarətdir. Tədqiqatçılar xam imza məlumatlarının strukturlaşdırılmış şəkildə təhlil edilərək təbii dil izahlarına və kontekstual risk göstəricilərinə çevrilməsinin istifadəçilərin imza qərarlarına necə təsir etdiyini qiymətləndirmişlər.
Birinci ilkin tədqiqatda 50 iştirakçının imza sorğularındakı məlumatlara necə diqqət yetirdiyi araşdırılmışdır. İştirakçıların %78-i token miqdarını, %71-i alıcı ünvanını yoxladığını bildirmiş, zəncir identifikatoru, əməliyyat müddəti və texniki səlahiyyət sahələri isə daha az diqqət çəkmişdir. Bundan əlavə, iştirakçıların %64-ü etibarlılığı qiymətləndirərkən tanış pulqabı interfeyslərinə və ya tanınmış tətbiq markalarına üstünlük verdiyini, %32-si isə yoxlanıla bilən müqavilə məlumatlarına əsaslandığını bildirmişdir.
İkinci ilkin tədqiqatda 30 iştirakçıya səkkiz fərqli imza ssenarisi təqdim edilmişdir. Nəticələr istifadəçilərin texniki baxımdan fərqli səlahiyyətləndirmələr ehtiva edən sorğuları ayırd etməkdə çətinlik çəkə bildiyini və etibar səviyyələrinin həmişə real əməliyyat əhatəsini başa düşdükləri mənasına gəlmədiyini göstərmişdir. Bu iki tədqiqat mərhələsinin nəticələri Signature Semantic Decoder prototipinin dizaynına əsas olmuşdur.
Əsas təcrübədə 128 iştirakçı təsadüfi olaraq iki qrupa bölünmüşdür. Nəzarət qrupu standart pulqabı təsdiq ekranını təqlid edən interfeysdən, təcrübə qrupu isə əməliyyatın məqsədini təbii dildə izah edən, mühüm sahələri vurğulayan və kontekstual risk işarələri təqdim edən semantik interfeysdən istifadə etmişdir. Hər iştirakçı altı simulyasiya edilmiş imza ssenarisini qiymətləndirmişdir.
Mənbədə bildirilən orta düzgün qərar nisbəti nəzarət qrupunda %67,9, semantik izahdan istifadə edən təcrübə qrupunda %84,2 olmuşdur. Yüksək riskli kimi təsnif edilən limitsiz token xərcləmə icazəsi ssenarisində imzalama nisbəti %36,5-dən %9,8-ə, fişinq ssenarisində isə %32,7-dən %17,7-yə düşmüşdür. Bundan əlavə, təcrübə qrupunda orta zehni iş yükü 67,8-dən 42,6-ya, məyusluq balı isə 61,2-dən 38,7-yə enmişdir.
Bu nəticələr semantik izahların nəzarətli təcrübə şəraitində istifadəçilərin daha məlumatlı qərarlar verməsini dəstəkləyə biləcəyini göstərir. Lakin tədqiqat real aktivlərin istifadə edildiyi canlı blokçeyn əməliyyatlarını deyil, oflayn işləyən simulyatoru qiymətləndirmişdir. Buna görə nəticələr real dünyada maliyyə itkilərinin eyni nisbətdə azalacağını və ya bütün zərərli əməliyyatların aşkar ediləcəyini sübut etmir. Bundan başqa, PDF-in bəzi nəticə paraqrafları ilə cədvəlləri arasında tapşırıq adları, tamamlanma müddətləri və statistik sərbəstlik dərəcələri baxımından aydınlaşdırılmamış fərqlər mövcuddur.
Türkiyədə kriptovalyuta pulqabısından istifadə edən şəxslər və Web3 tətbiqləri hazırlayan komandalar baxımından tədqiqatın əhəmiyyəti ondan ibarətdir ki, imzanın texniki parametrlərini göstərmək ilə istifadəçinin real səlahiyyətləndirməni başa düşməsini təmin etmək fərqli dizayn məqsədləridir. Bununla belə, tədqiqat Türkiyəyə məxsus istifadəçi nümunəsi, türkcə interfeys təcrübəsi və ya yerli tənzimləyici qiymətləndirmə ehtiva etmir.
Kriptovalyuta Pulqabısında Rəqəmsal İmza Niyə Səhv Başa Düşülə Bilər?
Kriptovalyuta pulqabısında rəqəmsal imza istifadəçinin şəxsi açarı ilə müəyyən bir mesaj və ya əməliyyat məlumatı üzərində kriptoqrafik səlahiyyət yaratmasıdır. İmzanın riyazi olaraq yoxlana bilməsi imzalanan məlumatın həqiqi istifadəçi tərəfindən səlahiyyətləndirildiyini göstərir; lakin imzanın istifadəçiyə təqdim olunma forması aydın deyilsə, istifadəçinin hansı icazəni verdiyini başa düşdüyü qənaətinə gəlmək olmaz.
Rəqəmsal imza ilə istifadəçi təsdiqi arasındakı fərq
Ənənəvi proqram təminatında təsdiq ekranı çox vaxt həyata keçiriləcək əməliyyatı birbaşa izah edir. Kriptovalyuta pulqabılarında isə imza sorğusu ağıllı müqavilə funksiya çağırışını, strukturlaşdırılmış məlumat obyektini, təsadüfi görünən bayt ardıcıllığını və ya oxunması çətin heksadesimal göstərimi ehtiva edə bilər.
İstifadəçi ekranda token adı, ünvan və ya qısa izah görsə belə, bu məlumatlar əməliyyatın bütün səlahiyyət əhatəsini izah etməyə bilər. Məsələn, token xərcləmə icazəsi tokenin birbaşa köçürülməsindən fərqlidir. Bir əməliyyatın gələcəkdə başqa müqavilənin tokenlardan istifadə etməsinə icazə verməsi, istifadəçinin həmin anda aktiv göndərildiyini görməməsi səbəbilə əhəmiyyətsiz olmur.
Tədqiqatın diqqət yetirdiyi əsas təhlükəsizlik problemi budur: Maşının doğrulaya bildiyi əməliyyat mənası insan tərəfindən də düzgün başa düşülməlidir.
Kriptovalyuta pulqabısı necə işləyir?
Kriptovalyuta pulqabısı yalnız rəqəmsal aktivlərin siyahılandığı tətbiq deyil. Mahiyyət etibarilə istifadəçinin kriptoqrafik açarları ilə əlaqəli əməliyyatları idarə edir. Şəxsi açar (private key) rəqəmsal imza yaratmaq üçün istifadə olunan məxfi məlumatdır. Açıq açar (public key) isə uyğun kriptoqrafik mexanizm vasitəsilə imzanın yoxlanmasında istifadə olunur.
Mənbə Ethereum kontekstində secp256k1 elliptik əyrisi üzərində işləyən Elliptic Curve Digital Signature Algorithm (ECDSA) strukturunu əsas nümunə kimi nəzərdən keçirir.
ECDSA-nın məqsədi imzalanmış mesajın müəyyən şəxsi açara uyğun etibarlı imzaya malik olub-olmadığını kriptoqrafik şəkildə doğrulamaqdır. Lakin ECDSA imzanı yaradan şəxsin əməliyyatın iqtisadi və ya hüquqi nəticəsini başa düşüb-düşmədiyini ölçmür.
Buna görə tədqiqatçılar yeni rəqəmsal imza riyaziyyatı hazırlamaq əvəzinə mövcud imza sorğularının mənasını istifadəçinin anlaya biləcəyi şəkildə yenidən təqdim etməyə yönəlmişlər.
Kriptoqrafik bütövlük və semantik aydınlıq
Tədqiqatda iki fərqli təhlükəsizlik səviyyəsi arasındakı fərq mühümdür:
- Kriptoqrafik doğrulama: İmzanın düzgün açar və məlumatla əlaqəli olub-olmadığının qiymətləndirilməsi.
- Semantik şərh edilə bilmə: İstifadəçinin imza ilə hansı əməliyyata, hansı aktiv üzərində və hansı şərtlərlə səlahiyyət verdiyini anlaya bilməsi.
Əməliyyat kriptoqrafik baxımdan tamamilə etibarlı olsa belə, istifadəçi tərəfindən yanlış başa düşülmüş ola bilər. Bu, şifrələmə və ya imza alqoritminin mütləq sındırıldığı demək deyil; istifadəçiyə təqdim olunan məlumatla real səlahiyyətləndirmə arasında şərh edilə bilmə problemi olduğunu göstərir.
Kor imzalama nədir?
Kor imzalama (blind signing) istifadəçinin imzaladığı məlumatın mənasını və ya nəticələrini kifayət qədər anlamadan imza yaratmasıdır. Mənbədə bu davranış fişinq, həddindən artıq səlahiyyət vermə və aldadıcı ağıllı müqavilə qarşılıqlı əlaqələri ilə bağlı müzakirə edilir.
Hər imza blokçeyndə dərhal aktiv transferi həyata keçirmir. Bəzi imzalar oflayn mesaj doğrulaması və ya sonradan istifadə oluna biləcək səlahiyyətləndirmələr üçün hazırlanır. Buna görə istifadəçilər yalnız “indi pul göndərilirmi?” sualına deyil, imzanın hansı hərəkəti mümkün etdiyinə də diqqət yetirməlidirlər.
On-chain və off-chain imza nədir?
On-chain əməliyyatlar blokçeyn üzərində icra edilən və qeydə alınan əməliyyatlardır. Məsələn, eth_sendTransaction əməliyyat məlumatlarının şəbəkədə icra olunması üçün istifadə edilən standart metodlar ailəsinə daxildir.
Off-chain imzalar isə yeni blokçeyn əməliyyatı birbaşa göndərilmədən mesajın imzalanmasına imkan verə bilər. Bunlar autentifikasiya, səlahiyyətləndirmə və ya sonrakı əməliyyatlarda istifadə olunacaq icazələrin yaradılması üçün istifadə edilə bilər.
Off-chain imzalanmış məlumatın dərhal blokçeynə yazılmaması imzanın heç vaxt mühüm səlahiyyət yaratmayacağı demək deyil. Mənbə xüsusilə bu fərqin istifadəçi baxımından başa düşülməsinin çətin ola biləcəyini vurğulayır.
İmza metodları arasındakı fərqlər
| Kateqoriya | Metod | Mənbədə göstərilən oxunaqlılıq | Məlumat strukturu |
|---|---|---|---|
| On-chain | Əməliyyatın imzalanması (Tx-sign) | Qismən | Əməliyyat obyekti |
| Off-chain | personal_sign | Aşağı | UTF-8 mesajı |
| Off-chain | eth_sign | Aşağı | Təsadüfi bayt ardıcıllığı |
| Off-chain | signTypedData | Orta | Strukturlaşdırılmış obyekt |
Mənbə eth_sign metodunun yüksək təhlükəsizlik riskləri səbəbilə artıq istifadə edilməməli olduğunu açıq şəkildə bildirir. personal_sign müəyyən mesaj konteksti təmin edən prefiksdən istifadə edir. EIP-712 çərçivəsində istifadə olunan signTypedData isə sahələrin məlumat növləri ilə müəyyən edildiyi strukturlaşdırılmış format təqdim edir.
Lakin strukturlaşdırılmış məlumat öz-özlüyündə istifadəçinin əməliyyat məqsədini anlayacağı demək deyil. JSON obyekti texniki baxımdan nizamlı ola bilər; buna baxmayaraq, onun ehtiva etdiyi müqavilə funksiyaları, səlahiyyət hədləri və ya son istifadə şərtləri adi istifadəçi üçün qeyri-müəyyən qala bilər.
EIP-191 və EIP-712 niyə vacibdir?
Ethereum Improvement Proposal (EIP) Ethereum ekosistemində müəyyən texniki standartların və inkişaf təkliflərinin təsvir edildiyi sənədlərin adıdır.
EIP-191 imzalanmış mesajların müəyyən kontekstlə əlaqələndirilməsinə imkan verən təqdimat yanaşmasını müəyyən edir. Mənbə personal_sign metodunun belə mesaj prefiksindən istifadə etdiyini izah edir.
EIP-712 isə tipləndirilmiş strukturlaşdırılmış məlumatın imzalanmasına yönəlib. Bu yanaşma mesajdakı sahələri və onların əlaqələrini proqramlar üçün daha aydın edir. Bununla belə, istifadəçi, məsələn, spender, deadline və ya allowance sahələrinin real əməliyyatda nəyə uyğun gəldiyini bilmirsə, məna problemi davam edir.
ABI və funksiya selektoru nədir?
Application Binary Interface (ABI) ağıllı müqavilə funksiyalarının və məlumat növlərinin proqram təminatı tərəfindən necə kodlanıb şərh edildiyini müəyyən edən interfeys tərifidir.
Funksiya selektoru (function selector) müəyyən müqavilə funksiyasını identifikasiya etmək üçün istifadə olunan texniki məlumatdır. İstifadəçi pulqabıda funksiya adı və ya kodlaşdırılmış parametrlər gördükdə onların hansı əməliyyatı yerinə yetirdiyini birbaşa anlamaya bilər.
Signature Semantic Decoder belə sahələri istifadəçi baxımından mənalı rollara çevirməyi hədəfləyir. Məsələn, texniki ünvanın hansı müqaviləni, hansı xərcləmə səlahiyyətini və ya hansı əməliyyat tərəfini təmsil etdiyinin izah edilməsi istifadəçi qərarını dəstəkləyən şərh qatını yaradır.
Limitsiz token təsdiqi nə deməkdir?
Unlimited Approval token müqaviləsində müəyyən xərcləyiciyə (spender) çox yüksək və ya praktik baxımdan limitsiz sayıla biləcək xərcləmə səlahiyyətinin verilməsi halını ifadə edir.
Buradakı mühüm fərq istifadəçinin həmin anda tokenlarını köçürməsi ilə başqa tərəfə müəyyən şərtlər altında tokenlardan istifadə etməyə səlahiyyət verməsinin eyni əməliyyat olmamasıdır.
Tədqiqatda limitsiz xərcləmə icazəsi yüksək riskli ssenarilər arasında qiymətləndirilmişdir. Lakin bu təsnifat bütün token təsdiqlərinin eyni dərəcədə zərərli olduğu demək deyil. Səlahiyyətin əhatəsi və əməliyyat konteksti birlikdə qiymətləndirilməlidir.
Signature Semantic Decoder İmzanın Mənasını Necə İzah Edir?
Signature Semantic Decoder (SSD) mərkəzləşdirilməmiş tətbiqdən gələn imza sorğusunu əvvəlcə struktur baxımından ayrışdıran, sonra tərəfləri, hərəkəti, aktivi və səlahiyyətləndirmə şərtlərini şərh edən, sonda isə bunları təbii dil izahı və risk göstəriciləri şəklində istifadəçiyə təqdim edən tədqiqat prototipidir.
Tədqiqatın hazırladığı üçqatlı sistem
Mənbənin Şəkil 3 və Şəkil 4-də təsvir etdiyi memarlıq üç əsas hissədən ibarətdir:
- Input Layer (Giriş Qatı): İmza sorğusunu qəbul edir, məlumat formatını tanıyır və struktur ayrışdırmaya hazırlayır.
- Processing Layer (Emal Qatı): İmza məlumatındakı əlaqələri təhlil edir; müqavilə sahələrini, mümkün əməliyyat niyyətini və risk göstəricilərini qiymətləndirir.
- Output Layer (Çıxış Qatı): Əməliyyatı təbii dildə izah edir, mühüm parametrləri göstərir və kontekstual risk xəbərdarlıqlarını istifadəçiyə təqdim edir.
Giriş qatının vəzifəsi
Giriş qatı mərkəzləşdirilməmiş tətbiqin yaratdığı imza sorğusunu qəbul edir. Mənbə prototipi eth_sendTransaction, personal_sign və eth_signTypedData kimi Ethereum əsaslı metodlarla məşğul olur.
Fərqli metodların məlumat strukturları eyni deyil. Əməliyyat obyektində göndərən, alıcı və məbləğ ola bildiyi halda EIP-712 imzasında iç-içə tipləndirilmiş sahələr yer ala bilər. SSD bu format fərqlərini sonrakı mərhələlərin qiymətləndirə biləcəyi ortaq təsvirə çevirməyi hədəfləyir.
Mənbədə sxem doğrulaması və sahələrin ayrışdırılması mərhələləri izah edilsə də, bütün mümkün zərərli müqavilələrin səhvsiz təhlil edildiyi göstərilməmişdir.
Emal qatının vəzifəsi
Emal qatında sistem əvvəlcə sorğunun növünü təsnif edir və onun ehtiva etdiyi sahələr arasındakı əlaqələri araşdırır. Sonra hansı tərəfin hansı aktiv üzərində hansı hərəkəti yerinə yetirəcəyi və ya hansı səlahiyyəti alacağı barədə şərh yaratmağa çalışır.
Mənbə qayda əsaslı şablonlardan, ABI köməyi ilə çıxarışdan və müqavilə nümunələrindən istifadə edən hibrid yanaşmanı təsvir edir.
Bu mərhələdə vacib olan yalnız funksiya adının Azərbaycan və ya ingilis dilində qarşılığını vermək deyil. Məqsəd funksiyanın istifadəçi baxımından nə məna verə biləcəyini izah etməkdir.
Məsələn, texniki xərcləmə icazəsinin müəyyən müqaviləyə istifadəçinin tokenlarını müəyyən həddədək xərcləməyə imkan verdiyi şəklində şərh edilməsi istifadəçi üçün daha anlaşılan izah yarada bilər.
Çıxış qatının vəzifəsi
Çıxış qatı əməliyyat izahını istifadəçinin qərar verdiyi ekranda göstərir. Mənbəyə görə interfeysdə əvvəlcə imzanın əsas məqsədi təbii dildə xülasə edilir; sonra məbləğ, token növü, müqavilə ünvanı, xərcləyici və müddət kimi mühüm detallar təqdim olunur.
Risk göstəriciləri üç səviyyədə hazırlanmışdır: aşağı, orta və yüksək risk. Mənbənin dizaynında yaşıl, sarı və qırmızı rənglərdən istifadə edilmiş; riskin başa düşülməsi yalnız rəngə buraxılmamış, işarə və izahlarla dəstəklənmişdir.
Bu strukturun məqsədi istifadəçiyə yalnız “təhlükəli” və ya “təhlükəsiz” etiketi vermək deyil. Etiketin hansı əməliyyat xüsusiyyətinə əsaslandığını izah etmək də hədəflənir.
İnterfeys izahları necə təqdim olunur?
Mənbənin Şəkil 5-də MetaMask-a bənzər iki nümunə ekran var. Birinci nümunə OpenSea giriş sorğusunun aşağı riskli kimi izah edilməsini göstərir. İkinci nümunə isə USDC xərcləmə səlahiyyəti ilə əlaqəli yüksək riskli icazə sorğusunun izahıdır.
Bu təsvirlərdə əsas pulqabı təsdiq axını qorunub, əlavə izah paneli vasitəsilə imzanın mənası və risk əsaslandırması göstərilib. Məqsəd istifadəçinin alışdığı əsas əməliyyat düzümünü tamamilə dəyişmədən qərar zamanı daha çox mənalı məlumat təqdim etməkdir.
Lakin mənbədə bu nümunələrin müəyyən müqavilələrin gələcəkdəki bütün davranışlarını riyazi dəqiqliklə proqnozlaşdırdığı göstərilməmişdir. Bunlar tədqiqat prototipinin semantik izah dizaynını nümunələndirir.
Prototipin texniki əhatəsi
Tədqiqat Signature Semantic Decoder-u tam istehsal təhlükəsizlik məhsulu kimi deyil, insan yönümlü semantik izahın mümkün olub-olmadığını göstərmək və istifadəçi təcrübəsində qiymətləndirmək üçün hazırlanmış prototip kimi təsvir edir.
Mənbədə ABI ayrışdırması, sxem doğrulaması və təbii dil emalı kimi texniki detalların tətbiq performansı və ya bütün protokol növləri baxımından tam müqayisə edilmədiyi qeyd olunur. Buna görə mənbə SSD-nin bütün Web3 əməliyyatlarını əhatə etdiyini və ya real vaxt işləmə sürətinin istehsal mühitində təsdiqləndiyini iddia etmir.
Tədqiqatın birinci ilkin araşdırması
Birinci ilkin araşdırmada 50 iştirakçıya 20 sualdan ibarət sorğu tətbiq edilmişdir. İştirakçıların %75-i kriptovalyuta pulqabılarından bir ildən artıq müddətdə istifadə etdiyini bildirmişdir. İştirakçıların mühüm bir hissəsi daha əvvəl DeFi və ya NFT əməliyyatları ilə qarşılıqlı əlaqədə olmuşdur.
Mənbənin Şəkil 1-i istifadəçilərin imza sorğusundakı hansı sahələrə diqqət yetirdiyini göstərir. Token miqdarına diqqət edənlərin nisbəti %78, alıcı ünvanını yoxlayanların nisbəti %71 kimi bildirilmişdir. Bunun əksinə, gas, zəncir identifikatoru və müddət kimi bəzi texniki sahələr daha az yoxlanılmışdır.
Mənbənin Şəkil 2-də müxtəlif sahələri anlamağın qavranılan çətinliyi qiymətləndirilmişdir. Funksiya adları üçün orta çətinlik balı 2,98, şəbəkə identifikatoru üçün 2,45; təsdiq hədləri üçün 2,27, bitmə vaxtı üçün 2,04 kimi bildirilmişdir. Bu dəyərlər tədqiqatın sorğu şkalası kontekstində qiymətləndirilməlidir.
İştirakçıların %64-nün tanış pulqabı interfeyslərinə və ya tətbiq markalarına, %32-sinin isə yoxlanıla bilən müqavilə məlumatlarına etibar etməyə üstünlük verməsi etibar qavrayışı ilə texniki qiymətləndirmə arasındakı fərqin mühüm nəticəsidir.
İkinci ilkin tədqiqatda istifadə olunan səkkiz tapşırıq
İkinci ilkin araşdırmada 30 iştirakçı səkkiz fərqli imza ssenarisini qiymətləndirmişdir. İştirakçılardan imzanı qəbul edib-etməyəcəklərini bildirmələri və qavradıqları riski, aydınlığı və qərar etibarını beş ballıq şkalalarla qiymətləndirmələri istənilmişdir.
| Tapşırıq | Ssenari | İmzalama nisbəti | Qavranılan risk | Aydınlıq | Qərar etibarı |
|---|---|---|---|---|---|
| T1 | OpenSea Login | %46,7 | 3,27 | 3,27 | 4,07 |
| T2 | Unlimited Spend | %40,0 | 4,33 | 3,60 | 3,93 |
| T3 | Regular Spend | %43,3 | 2,93 | 3,53 | 3,97 |
| T4 | Bridge | %23,3 | 3,38 | 3,23 | 4,00 |
| T5 | NFT Mint | %60,0 | 2,87 | 3,63 | 3,60 |
| T6 | Suspicious Contract | %43,3 | 2,90 | 3,37 | 3,77 |
| T7 | Vote | %70,0 | 2,00 | 3,97 | 4,00 |
| T8 | Phishing Sign | %40,0 | 3,10 | 3,43 | 3,80 |
Məsələn, limitsiz xərcləmə sorğusu yüksək risk balı ilə qiymətləndirilmiş, lakin iştirakçıların %40-ı yenə də imzalamağı seçmişdir. Fişinqə bənzər imza sorğusunda da %40 imzalama nisbəti bildirilmişdir.
Bu nəticələr yalnız istifadəçilərin təhlükələri heç fərq etmədiyini göstərmir. Məsələn, bəzi iştirakçılar əməliyyatı riskli hesab etmələrinə baxmayaraq imzalamağı seçmiş ola bilərlər. Buna görə qavranılan risk balı ilə imzalama qərarı fərqli ölçmələrdir.
Korrelyasiya nəticələri nə deməkdir?
İkinci ilkin tədqiqatda qavranılan risklə imzalama niyyəti arasında mənfi korrelyasiya:
r = −0,62
və aydınlıqla qərar etibarı arasında müsbət korrelyasiya:
r = 0,71
bildirilmişdir.
Korrelyasiya əmsalı (r) iki dəyişənin xətti birgə dəyişmə istiqaməti və gücü haqqında məlumat verir. Ümumiyyətlə −1 ilə +1 arasında qiymət alır. Mənfi işarə bir dəyişən artarkən digərinin azalma meyli göstərdiyini; müsbət işarə isə dəyişənlərin birlikdə artma meylini ifadə edir.
Burada r = −0,62 qavranılan risk yüksəldikcə imzalama niyyətinin azalma meyli göstərdiyini; r = 0,71 isə aydınlıq qavrayışı yüksəldikcə qərar etibarının artma meyli göstərdiyini bildirir.
Lakin korrelyasiya təkbaşına səbəb-nəticə əlaqəsini sübut etmir. Bundan əlavə, bu əmsallar ikinci ilkin tədqiqat kontekstində bildirilmişdir; əsas təcrübənin bütün nəticələri ilə vahid statistik modelə çevrilməməlidir.
Tədqiqatın Metodu və Nəticələri
Əsas istifadəçi təcrübəsinin tədqiqat dizaynı
Əsas tədqiqat iki müstəqil qrupun müqayisə edildiyi between-subjects təcrübə dizaynından istifadə etmişdir. İştirakçılar təsadüfi olaraq nəzarət və ya təcrübə qrupuna təyin edilmişdir. Hər bir şəxs yalnız ona təyin olunan interfeys şərtindən istifadə etmişdir.
Nəzarət qrupu MetaMask-a bənzər standart təsdiq ekranından istifadə edərkən, təcrübə qrupu Signature Semantic Decoder izahlarının yerləşdiyi interfeyslə işləmişdir. Hər iki şərtdə əsas ekran düzümü, düymələrin yerləşməsi və vizual struktur mümkün qədər sabit saxlanılaraq semantik izah fərqinin təsiri araşdırılmışdır.
Təcrübə real blokçeyn əməliyyatı yerinə yetirməyən, oflayn işləyən brauzer əsaslı simulyatorda aparılmışdır. İştirakçılar real şəxsi açarlarından və ya real aktivlərindən istifadə etməmişlər.
İştirakçılar və nümunə
Əsas təcrübə üçün Prolific vasitəsilə əvvəllər kriptovalyuta saxlamış və saxlanma xidməti göstərməyən (non-custodial) pulqabılarla mərkəzləşdirilməmiş tətbiqlərdən istifadə etmiş şəxslər seçilmişdir.
Mənbədə güc analizinin nəticəsində orta ölçülü effekti araşdırmaq üçün 128 iştirakçının hədəfləndiyi bildirilir. Son məlumat dəsti 64 nəzarət və 64 təcrübə qrupu iştirakçısından ibarətdir.
| Xüsusiyyət | Sayı | Nisbət |
|---|---|---|
| Ümumi iştirakçı | 128 | %100 |
| Kişi | 82 | %64,06 |
| Qadın | 46 | %35,94 |
| 18–24 yaş | 25 | %19,53 |
| 25–34 yaş | 62 | %48,44 |
| 35–44 yaş | 23 | %17,97 |
| 45 yaş və yuxarı | 18 | %14,06 |
| İT ilə əlaqəli keçmiş | 85 | %66,41 |
| İT-dən kənar keçmiş | 43 | %33,59 |
İştirakçıların %66,41-nin informasiya texnologiyaları ilə əlaqəli təhsil və ya peşə keçmişinin olması mühümdür. Tədqiqat yalnız ilk dəfə pulqabı istifadə edən şəxslər üzərində aparılmamışdır. Buna görə nəticələr tamamilə təcrübəsiz istifadəçilərin göstərəcəyi davranışın birbaşa ölçümü deyil.
Altı təcrübə tapşırığı
| Tapşırıq | Əməliyyat | Metod | Risk sinfi |
|---|---|---|---|
| T1 | OpenSea Login | personal_sign | Aşağı |
| T2 | NFT Mint | eth_sendTransaction | Aşağı |
| T3 | DAO Vote | EIP-712 | Orta |
| T4 | Bridge / Swap | EIP-712 | Orta |
| T5 | Unlimited Approval | EIP-712 | Yüksək |
| T6 | Phishing Request | EIP-712 | Yüksək |
Tapşırıqların risk sinifləri müqavilə funksiyası, parametrlər və icazə əhatəsi əsasında ekspert qiymətləndirilməsi ilə müəyyən edilmişdir. Mənbə bu təsnifat üçün Cohen's κ = 0,82 uyğunluq əmsalını bildirir.
Cohen's kappa (κ) təsnifat aparan qiymətləndiricilərin müşahidə olunan uyğunluğunun təsadüfən gözlənilən uyğunluğa görə düzəldilmiş ölçüsüdür. Ümumi ifadəsi:
κ = (Po − Pe) / (1 − Pe)
şəklindədir. Po müşahidə olunan uyğunluğu, Pe isə təsadüfə bağlı gözlənilən uyğunluğu təmsil edir. Bu tənlik standart kappa tərifidir; mənbə təcrübəsinin xam qiymətləndirici matrisi yayımlanmadığı üçün Verianla tərəfindən yenidən hesablanmamışdır.
κ = 0,82 dəyəri tədqiqatda istifadə olunan risk kateqoriyaları üzrə qiymətləndiricilər arasında yüksək uyğunluq olduğunu göstərir. Lakin bu dəyər real dünyadakı bütün müqavilələrin risk səviyyələrinin obyektiv və dəyişməz şəkildə müəyyən edilə bildiyi mənasına gəlmir.
Əsas təcrübədə qərar düzgünlüyü necə ölçüldü?
Mənbə qərar düzgünlüyünü iştirakçının imzalama və ya rədd etmə qərarının əvvəlcədən müəyyən edilmiş risk sinfi ilə uyğunluğu əsasında qiymətləndirmişdir. Aşağı riskli əməliyyatı qəbul etmək və yüksək riskli əməliyyatı rədd etmək düzgün qərar nümunələri kimi müəyyən edilmişdir.
Bu, real dünyada əməliyyatın zərərsiz olduğunun sonradan blokçeyn üzərində təsdiqlənməsi ilə eyni deyil. Tədqiqatın uğur ölçüsü əvvəlcədən təsnif edilmiş simulyasiya tapşırıqları üzərindən hesablanmışdır.
Qərar düzgünlüyünün əsas nəticəsi
| Qrup | Orta düzgünlük | Standart sapma |
|---|---|---|
| Nəzarət: standart pulqabı interfeysi | %67,9 | 11,5 |
| Təcrübə: semantik izahlı interfeys | %84,2 | 8,7 |
Bildirilən orta fərq 16,3 faiz bəndidir. Bu, iki faiz göstəricisi arasındakı birbaşa cəbri fərqdir və ayrıca tədqiqat nəticəsi kimi qiymətləndirilməməlidir.
Mənbə bu müqayisə üçün:
t(102) = 6,41; p < 0,001; Cohen's d = 0,86; %95 etibar intervalı [0,58; 1,13]
dəyərlərini bildirmişdir. Bu statistika müəlliflərin bildirdiyi dəyərlərdir. Bununla belə, iki qrupun ümumilikdə 128 nəfərdən ibarət olduğu bildirildiyindən t-testindəki 102 sərbəstlik dərəcəsinin necə əldə edildiyi PDF-də kifayət qədər izah edilmir. Buna görə nəticə müstəqil şəkildə təsdiqlənmiş yeni test kimi təqdim edilməmişdir.
Tapşırıq üzrə imzalama davranışları
| Tapşırıq | Risk | Nəzarət qrupunda imzalama | Təcrübə qrupunda imzalama |
|---|---|---|---|
| T1 — OpenSea Login | Aşağı | %61,5 | %86,3 |
| T2 — NFT Mint | Aşağı | %57,7 | %92,2 |
| T3 — DAO Vote | Orta | %69,2 | %66,7 |
| T4 — Bridge / Swap | Orta | %73,1 | %51,0 |
| T5 — Unlimited Approval | Yüksək | %36,5 | %9,8 |
| T6 — Phishing Request | Yüksək | %32,7 | %17,7 |
Cədvəlin ən mühüm nəticələrindən biri yüksək riskli kimi təsnif edilən iki tapşırıqda imzalama nisbətlərinin azalmasıdır.
Unlimited Approval tapşırığında %36,5-dən %9,8-ə, Phishing Request tapşırığında isə %32,7-dən %17,7-yə azalma bildirilmişdir. Bunun əksinə, aşağı riskli OpenSea Login və NFT Mint tapşırıqlarında imzalama nisbətləri artmışdır.
Bu nəticələr semantik izahların yalnız hamını daha çox rədd etməyə yönəltmədiyini; tapşırıq növünə görə daha fərqli qərar davranışları ilə əlaqəli olduğunu göstərir.
Mənbədaxili uyğunsuzluq qeydi: Nəticələrin izahındakı bəzi cümlələrdə Unlimited Approval tapşırığı T2, başqa bir yüksək riskli tapşırıq isə T4 kimi qeyd olunur. Lakin əsas təcrübənin təsvirinə və Cədvəl 3-ə görə yüksək riskli tapşırıqlar T5 və T6-dır. Verianla tapşırıq adlarını və kodlarını Cədvəl 3-dəki sistematik tərifə uyğun saxlamışdır.
Qavranılan riskin dəyişməsi
Mənbə semantik interfeysdən istifadə edən iştirakçıların aşağı və yüksək riskli imzaları bir-birindən daha aydın ayırd etdiyini bildirir.
Təcrübə qrupunda qavranılan risk ortalaması aşağı risk sinfi üçün 1,93, yüksək risk sinfi üçün 4,42 kimi bildirilmişdir. Nəzarət qrupundakı ortalamaların isə təxminən 3,05–3,31 aralığında daha az fərqləndiyi qeyd olunmuşdur.
Bu nəticə semantik izahın bütün əməliyyatları eyni dərəcədə təhlükəli göstərməsindən çox, risk səviyyələri arasındakı fərqin istifadəçi tərəfindən daha aydın qavranılması ilə əlaqəli ola biləcəyini göstərir.
ANOVA statistikası nəyi ölçür?
Mənbə interfeys növü və risk səviyyəsinin nəticələrlə əlaqəsini qiymətləndirmək üçün iki istiqamətli qarışıq variasiya analizindən (Two-Way Mixed ANOVA) istifadə etmişdir.
ANOVA qrup ortalamaları arasındakı fərqləri və faktorların birgə təsirlərini qiymətləndirməyə yönəlmiş statistik metoddur. Burada interfeys növü iştirakçılararası, risk səviyyəsi isə iştirakçıdaxili faktor kimi götürülmüşdür.
Mənbə əsas təsir üçün F(1,100) = 40,9; p < 0,001; qismən η² = 0,29, qarşılıqlı təsir üçün F(2,200) = 8,31; p < 0,001 dəyərlərini bildirir.
F statistikası modeldə izah olunan variasiyanın müvafiq xəta variasiyasına nisbəti ilə əlaqəli test ölçüsüdür. p-dəyəri sıfır hipotezi və model fərziyyələri altında müşahidə olunan və ya daha ekstremal test nəticəsinin ehtimalına uyğun gəlir; birbaşa hipotezin doğru olma ehtimalı deyil.
Qismən eta-kvadrat (η²p) müəyyən təsirlə əlaqəli variasiya nisbətini xülasə edən effekt ölçüsü göstəricisidir. Mənbədəki 0,29 dəyəri bu kontekstdə effekt ölçüsü göstəricisidir; istifadəçilərin %29-nun qorunduğu və ya zərərli imzaların %29-nun qarşısının alındığı mənasına gəlmir.
Sərbəstlik dərəcələrinin nümunə ölçüsü ilə əlaqəsi mənbədə ətraflı izah edilmədiyindən statistika yenidən hesablanmış kimi qiymətləndirilməməlidir.
Cohen's d nədir?
Cohen's d iki qrup ortalaması arasındakı fərqi standart sapma miqyasında ifadə etmək üçün istifadə olunan standartlaşdırılmış effekt ölçüsüdür.
Ümumi müstəqil qrup göstərimi:
d = (M1 − M2) / SDpooled
şəklindədir. M dəyərləri qrup ortalamalarını, SDpooled isə uyğun şərtlərdə istifadə olunan birləşdirilmiş standart sapmanı ifadə edir.
Mənbə əsas düzgünlük müqayisəsində d = 0,86 bildirir. Bu dəyər standartlaşdırılmış fərqi təmsil edir; bir şəxsin %86 daha düzgün qərar verəcəyi və ya real dünyadakı maliyyə zərərinin %86 azalacağı demək deyil.
Qərar müddəti baxımından nəticələr
Mənbənin Cədvəl 4-ü altı tapşırıq üzrə nəzarət və təcrübə qruplarının tamamlama müddətlərini müqayisə edir.
| Tapşırıq | Nəzarət | Təcrübə |
|---|---|---|
| T1 | 45,02 | 50,11 |
| T2 | 54,01 | 49,52 |
| T3 | 58,16 | 51,60 |
| T4 | 50,52 | 59,65 |
| T5 | 54,01 | 53,26 |
| T6 | 53,38 | 56,55 |
| Mənbə cədvəlindəki orta | 52,52 | 53,45 |
Mənbə cədvəlindəki qrup ortalamaları arasında 0,93 saniyə fərq vardır. Bu fərq cədvəldəki iki ortalamanın birbaşa çıxılması ilə əldə edilir.
Lakin eyni nəticələr bölməsinin izah paraqrafı təcrübə qrupunu təxminən 53,6 saniyə, nəzarət qrupunu isə 46,8 saniyə kimi bildirir. Bu dəyərlər Cədvəl 4-də verilən 52,52 və 53,45 saniyəlik ortalamalarla uyğun gəlmir. Mənbə bu fərqin fərqli alt nümunədən və ya ayrıca analiz tərifindən qaynaqlandığını açıq şəkildə izah etmir.
Buna görə Verianla cədvəl nəticələrini olduğu kimi qoruyur və mənbə paraqrafındakı fərqli rəqəmləri cədvəl dəyərləri ilə birləşdirərək yeni və qəti müddət nəticəsi yaratmır.
Qavranılan aydınlıq və etibar
Mənbə qərardan sonra ölçülən aydınlıq ballarının nəzarət qrupunda orta 3,35-dən semantik interfeys qrupunda 3,91-ə yüksəldiyini bildirir. Qərar etibarı isə 3,85-dən 4,12-yə yüksəlmişdir.
Bu nəticələr beş ballıq tapşırıqsonrası qiymətləndirmələr kontekstində bildirilir. Tədqiqatda həmçinin yeddi ballıq tədqiqatsonrası qiymətləndirmə şkalalarından istifadə edilmişdir. Fərqli şkalaların nəticələrini eyni ölçmə diapazonuna aidmiş kimi müqayisə etmək düzgün deyil.
NASA-TLX koqnitiv iş yükünün ölçülməsi
NASA Task Load Index (NASA-TLX) insanların tapşırığı yerinə yetirərkən yaşadığı subyektiv iş yükünü araşdırmaq üçün istifadə olunan çoxölçülü qiymətləndirmə yanaşmasıdır.
Mənbədə NASA-TLX çərçivəsində zehni tələb, fiziki tələb, zaman təzyiqi, qavranılan performans, səy və məyusluq kimi ölçülər qiymətləndirilmişdir.
Orta zehni tələb nəzarət qrupunda 67,8, təcrübə qrupunda 42,6 kimi bildirilmişdir. Məyusluq balı isə 61,2-dən 38,7-yə düşmüşdür.
Bu dəyərlər tapşırıq zamanı obyektiv beyin fəaliyyəti və ya klinik stress biomarkeri deyil; iştirakçıların subyektiv iş yükü qiymətləndirmələridir.
Tədqiqatdan sonra yeddi ballıq qiymətləndirmələr
Mənbə tədqiqatsonrası qiymətləndirmələrdə imzanın mənasının aydın olması, nəticələrin başa düşülməsi, əsas sahələrin görünməsi, risklərin müəyyən edilməsi və sistemə etibar kimi xüsusiyyətləri də araşdırmışdır.
| Ölçü | Nəzarət ortalaması | Təcrübə ortalaması |
|---|---|---|
| İmzanın mənasının aydınlığı | 5,46 | 6,13 |
| İmzadan sonrakı nəticələrin başa düşülməsi | 5,69 | 6,32 |
| Əsas əməliyyat sahələrinin aydınlığı | 5,48 | 6,11 |
| Potensial riskləri müəyyən etmə asanlığı | 5,13 | 5,91 |
| Sistemin şərhinə etibar | 5,23 | 5,98 |
| Qavranılan etibarlılıq | 5,34 | 5,89 |
| Gələcəkdə istifadə etmək istəyi | 5,18 | 5,93 |
| Zərərli əməliyyatlardan yayınmağa kömək etmə qavrayışı | 5,43 | 6,28 |
Bu ballar iştirakçıların qiymətləndirmələrini təmsil edir. Məsələn, iştirakçının interfeysi daha etibarlı hesab etməsi prototipin bütün təhlükəsizlik hücumlarının texniki olaraq qarşısını aldığı demək deyil.
Statistik nəticələrin şərh sərhədi
Mənbədə tədqiqatdan sonrakı bəzi müqayisələr üçün t(127) formatında statistika bildirilmişdir. Bununla belə, tədqiqat dizaynı iki müstəqil qrupdan və ümumilikdə 128 nəfərdən ibarətdir. Müvafiq testlərin sərbəstlik dərəcələri və ya məlumat düzümü mənbədə bu fərqi aradan qaldıracaq şəkildə izah edilməmişdir.
Bu vəziyyət bildirilən qrup ortalamalarının avtomatik olaraq səhv olması demək deyil; lakin bildirilən test statistikasının xam məlumat və analiz kodu olmadan müstəqil şəkildə yenidən doğrulanmasını məhdudlaşdırır.
Keyfiyyət xarakterli istifadəçi rəyləri
Mənbənin Cədvəl 5-i təcrübə qrupunun açıq sonlu cavablarını altı əsas mövzu üzrə qiymətləndirir:
- Risk etiketləri və səviyyə göstəricilərinin qərar verməyi asanlaşdırması.
- İmzanın məqsədinin təbii dildə izah edilməsinin anlaşıqlılığı artırması.
- İnterfeys düzümünün aydın olmasına baxmayaraq bəzən həddən artıq sıx hesab edilməsi.
- Ünvan, token və şəbəkə məlumatlarının birlikdə göstərilməsinin kontekst təmin etməsi.
- Təhlükəsizlik şüurunun və qavranılan nəzarətin artması.
- Orta və aşağı risk sinifləri üçün daha ətraflı əsaslandırma istənilməsi.
Bu nəticələr yalnız müsbət rəylərdən ibarət deyil. Bəzi iştirakçılar interfeysin həddindən artıq çox məlumat ehtiva etdiyini, bəziləri isə risk etiketlərinin səbəblərinin daha yaxşı izah edilməli olduğunu bildirmişlər.
Bundan əlavə, izah sisteminin yanlış şərh yaratdığı halda istifadəçilərin bu şərhə həddindən artıq etibar edə biləcəyi barədə narahatlıq ifadə edilmişdir. Bu məhdudiyyət izah edilə bilmənin öz-özlüyündə avtomatik təhlükəsizlik zəmanəti olmadığını göstərir.
Mənbənin Şəkil 7, 8 və 9-unun elmi mənası
Şəkil 7 tapşırıqların risk səviyyələrinə görə qavranılan risk, aydınlıq və qərar etibarının müqayisəsini göstərir. Mənbədə ətraflı əyrilər və sütunlar olsa da, xam qrafik dəyərlərinin hamısı ayrıca məlumat cədvəli şəklində verilməmişdir.
Şəkil 8 tədqiqatdan sonrakı etibar, şəffaflıq, təhlükəsizlik və istifadə rahatlığı qiymətləndirmələrini qutu qrafikləri ilə təqdim edir. Mənbə təcrübə qrupunda daha yüksək qiymətləndirmələr bildirir.
Şəkil 9 NASA-TLX ölçülərini göstərir. Verianla-da mənbə mətnində dəqiq bildirilən zehni tələb və məyusluq dəyərləri müstəqil SVG ilə yenidən göstərilmişdir. Digər ölçülərin vizual nöqtələrindən saxta dəqiqlikdə rəqəmlər yaradılmamışdır.
Tədqiqatın metodoloji məhdudiyyətləri
Tədqiqatın ən mühüm məhdudiyyəti istifadəçilərin real maliyyə riski daşımayan simulyasiya edilmiş ekranlarda qərar verməsidir. Real pulqabı istifadəsində istifadəçi davranışı pul itirmək narahatlığı, zaman təzyiqi, tətbiq vərdişləri və müxtəlif mühit şərtlərindən təsirlənə bilər.
İkinci məhdudiyyət nümunənin mühüm hissəsinin əvvəllər kripto pulqabı istifadə etmiş və ingiliscə interfeyslərlə işləyə bilən şəxslərdən ibarət olmasıdır. Buna görə nəticələr kripto təcrübəsi olmayan istifadəçilər və ya fərqli dil və mədəni kontekstlərdəki şəxslər üçün ayrıca doğrulanmalıdır.
Üçüncü məhdudiyyət prototipin müəyyən Ethereum standartlarına yönəlməsidir. Çoxzəncirli tətbiqlər, hesab abstraksiyası, ağıllı müqavilə pulqabıları və fərqli imza arxitekturaları bu tədqiqatda əhatəli şəkildə sınaqdan keçirilməmişdir.
Dördüncü məhdudiyyət tədqiqatın uzunmüddətli öyrənmə təsirini ölçməməsidir. İstifadəçilərin zamanla izahları daha yaxşı anlaması və ya risk etiketlərinə öyrəşərək daha az diqqət yetirməsi kimi ehtimallar ayrıca uzunmüddətli tədqiqatlar tələb edir.
Beşinci məhdudiyyət semantik şərhin düzgünlüyünə dair əhatəli istehsal sistemi təhlükəsizlik sübutunun olmamasıdır. Prototipin yanlış və ya natamam izah verə biləcəyi şərtlərin real dünya miqyasında doğrulanması tədqiqatın açıq sahələrindən biridir.
Tədqiqatın dəstəklədiyi nəticələr
- Nəzarətli təcrübədə semantik izahlı interfeysdən istifadə edən iştirakçılar daha yüksək orta düzgün qərar nisbəti göstərmişdir.
- Yüksək riskli kimi təsnif edilən iki tapşırıqda imzalama nisbəti azalmışdır.
- İştirakçılar mühüm əməliyyat parametrlərini daha aydın hesab etdiklərini bildirmişlər.
- Tədqiqatsonrası etibar və istifadə rahatlığı qiymətləndirmələri semantik interfeysin xeyrinə bildirilmişdir.
- Zehni tələb və məyusluq NASA-TLX ölçmələrində daha aşağı bildirilmişdir.
- İştirakçı rəyləri izah əsaslandırmalarının və vizual sıxlığın dizayn baxımından mühüm olduğunu göstərmişdir.
Tədqiqatın dəstəkləmədiyi nəticələr
- Signature Semantic Decoder-un bütün dələduzluq əməliyyatlarını aşkar etdiyi sübut edilməmişdir.
- Real dünyadakı kriptovalyuta itkilərinin %16,3 və ya başqa nisbətdə azalacağı göstərilməmişdir.
- Sistemin bütün ağıllı müqavilə davranışlarını səhvsiz şərh etdiyi təsdiqlənməmişdir.
- Tədqiqat real blokçeyn əməliyyatlarının istifadə edildiyi maliyyə sahə təcrübəsi deyil.
- Fərqli ölkələr, dillər və istifadəçi qrupları üçün eyni nəticələrin keçərli olduğu göstərilməmişdir.
- Mənbə daxilindəki cədvəl və statistika fərqləri müstəqil məlumatla həll edilməmişdir.
- İnterfeysə etibarın artması tətbiqin kriptoqrafik baxımdan daha təhlükəsiz olduğunun birbaşa sübutu deyil.
Tədqiqatın ümumi nəticəsi
Yuyang Qin və Haihan Duan-ın tədqiqatı kriptovalyuta pulqabılarının təhlükəsizliyinin yalnız istifadə edilən imza alqoritmlərinin riyazi düzgünlüyü ilə qiymətləndirilməməli olduğunu vurğulayır. İstifadəçinin hansı əməliyyatı və hansı səlahiyyəti təsdiqlədiyini başa düşə bilməsi etibarlı insan–kompüter qarşılıqlı əlaqəsinin ayrıca tələbidir.
Signature Semantic Decoder texniki imza məlumatlarının strukturlaşdırılmış şəkildə izah edilməsi və risk əsaslandırmalarının qərar ekranına yerləşdirilməsi ilə bu problemin həll oluna biləcəyini göstərməyə yönəlmiş prototipdir.
Mənbədə bildirilən istifadəçi təcrübələri semantik izahın nəzarətli şəraitdə qərar düzgünlüyünü və aydınlıq qavrayışını artıra, eyni zamanda zehni iş yükünü azalda biləcəyini dəstəkləyir. Bununla belə, prototipin istehsal mühitində real maliyyə itkilərinin qarşısını alma qabiliyyəti və uzunmüddətli təhlükəsizlik təsiri hələ ayrıca tədqiqatlar tələb edir.
Mənbə və Metod Qeydi
Orijinal başlıq: “What I Sign Is Not What I See”: Towards Explainable and Trustworthy Cryptocurrency Wallet Signatures.
Müəlliflər: Yuyang Qin; Haihan Duan.
Müəllif sırası: Orijinal mənbə sırası qorunmuşdur.
Qurumlar: The Chinese University of Hong Kong, Shenzhen; Shenzhen MSU-BIT University.
Müəllif–qurum əlaqələri: Yuyang Qin — The Chinese University of Hong Kong, Shenzhen. Haihan Duan — Shenzhen MSU-BIT University.
Məsul müəllif: Haihan Duan; PDF-də ulduz işarəsi ilə göstərilmişdir.
Bərabər töhfə: Mənbədə ayrıca bərabər töhfə bəyanatı aşkar edilməmişdir.
ArXiv identifikatoru: arXiv:2601.16751.
Nəzərdən keçirilən versiya: arXiv:2601.16751v1.
Göndərilmə tarixi: 23 yanvar 2026.
ArXiv sahəsi: Computer Science – Human-Computer Interaction (cs.HC).
ArXiv DOI: 10.48550/arXiv.2601.16751.
Rəsmi mənbə ünvanı: https://arxiv.org/abs/2601.16751
Mənbə növü: Ön çap (preprint).
Rəyçilik statusu: Nəzərdən keçirilən arXiv qeydi öz-özlüyündə rəyçi qiymətləndirməsinin sübutu deyil. Bu qiymətləndirmədə ayrıca təsdiqlənmiş rəyli jurnal və ya konfrans nəşri aşkar edilməmişdir.
Lisenziya/müəllif hüququ: Nəzərdən keçirilən versiyaya aid üçüncü tərəflərə məhdudiyyətsiz təkrar istifadə icazəsi verən açıq lisenziya təsdiqlənməmişdir. Mənbə mətn və şəkilləri eynilə çoxaldılmamış, müstəqil türkcə elmi izah və faktiki məlumatlara əsaslanan yeni sxemlər hazırlanmışdır.
Elmi sahə: Human-Computer Interaction, Usable Security, Web3 Wallet Interfaces, Explainable Security.
Tədqiqat növü: Qarışıq metodlu insan–kompüter qarşılıqlı əlaqəsi tədqiqatı; iki ilkin tədqiqat, prototip hazırlanması və nəzarətli qruplararası təcrübə.
Birinci ilkin araşdırma: 50 iştirakçı və 20 suallıq sorğu.
İkinci ilkin araşdırma: 30 iştirakçı və səkkiz simulyasiya edilmiş imza ssenarisi.
Əsas tədqiqat: 128 iştirakçı, 64 nəzarət və 64 təcrübə qrupu.
Tapşırıq sayı: Əsas təcrübədə hər iştirakçı üçün altı imza ssenarisi.
Müqayisə edilən sistemlər: Standart MetaMask-a bənzər pulqabı təsdiq interfeysi və Signature Semantic Decoder izahlı interfeys.
İmza metodları: eth_sendTransaction, personal_sign, eth_signTypedData (EIP-712).
Əsas nəticə: Mənbədə nəzarət qrupunda %67,9, təcrübə qrupunda %84,2 orta düzgün qərar nisbəti bildirilmişdir.
Yüksək riskli tapşırıq nəticələri: Unlimited Approval imzalama nisbəti %36,5-dən %9,8-ə; Phishing Request imzalama nisbəti %32,7-dən %17,7-yə düşmüşdür.
İş yükü nəticələri: NASA-TLX zehni tələb ortalaması 67,8-dən 42,6-ya, məyusluq ortalaması 61,2-dən 38,7-yə düşmüşdür.
Statistik analiz: Qarışıq ANOVA, müstəqil nümunə t-testləri, Cohen's d, qismən eta-kvadrat, korrelyasiya analizləri, Cohen's kappa və keyfiyyət tematik analizi.
Mühüm mənbədaxili uyğunsuzluq: Əsas tədqiqatın ümumi N=128 olduğu bildirilsə də, bəzi testlərdə t(102) və t(127) sərbəstlik dərəcələri bildirilmişdir. Bu fərqin səbəbi PDF-də izah edilməmişdir.
Müddət cədvəli uyğunsuzluğu: Mənbənin Cədvəl 4-ü ortalamaları 52,52 və 53,45 saniyə kimi verdiyi halda izah mətni təxminən 46,8 və 53,6 saniyə bildirir. Bu iki nəticə dəsti vahid qəti ortalamaya çevrilməmişdir.
Tapşırıq etiketləmə uyğunsuzluğu: Nəticə paraqrafındakı bəzi yüksək riskli tapşırıq kodları əsas təcrübənin Cədvəl 3-dəki tərifi ilə uyğun gəlmir. Verianla tapşırıq adlandırılmasında mənbənin Cədvəl 3-ünü əsas götürmüşdür.
Etik qiymətləndirmə: Tədqiqat universitetin etik komitəsindən təsdiq alındığını və iştirakçılardan məlumatlandırılmış razılıq alındığını bildirir. Real pulqabı bağlantısı və ya real maliyyə əməliyyatı həyata keçirilməmişdir.
Maliyyələşdirmə: PDF-də ayrıca maliyyələşdirmə bəyanatı aşkar edilməmişdir.
Maraq toqquşması: PDF-də ayrıca maraq toqquşması bəyanatı aşkar edilməmişdir.
Kod əlçatanlığı: Mənbə prototipin və əlaqəli tədqiqat materiallarının yayımlanmasının planlaşdırıldığını bildirir; lakin PDF-də işlək kod deposu üçün yoxlanıla bilən konkret keçid yoxdur. Kodun yayımlandığı qəti olaraq qəbul edilməmişdir.
Məlumat əlçatanlığı: Mənbə təcrübə cədvəllərini, şəkilləri və sorğu maddələrini təqdim edir. İştirakçı səviyyəsində xam məlumatın və analizin tam təkrar istehsalı üçün lazım olan bütün materialların əlçatan olduğu təsdiqlənməmişdir.
CRediT: Ətraflı CRediT müəllif töhfəsi matrisi aşkar edilməmişdir; töhfələr fərziyyə ilə bölüşdürülməmişdir.
Elmi şərhin sərhədi: Tədqiqat semantik izahın nəzarətli pulqabı simulyasiyalarında istifadəçi qərarını dəstəkləyə biləcəyini göstərir. Real dünyadakı maliyyə itkilərinin qarşısını alma nisbəti, bütün ağıllı müqavilələr üçün şərh düzgünlüyü və uzunmüddətli davranış dəyişikliyi bu tədqiqatda qəti şəkildə doğrulanmamışdır.
Şərh yazın
E-poçt ünvanınız yayımlanmayacaq. Məcburi sahələr * ilə işarələnib