


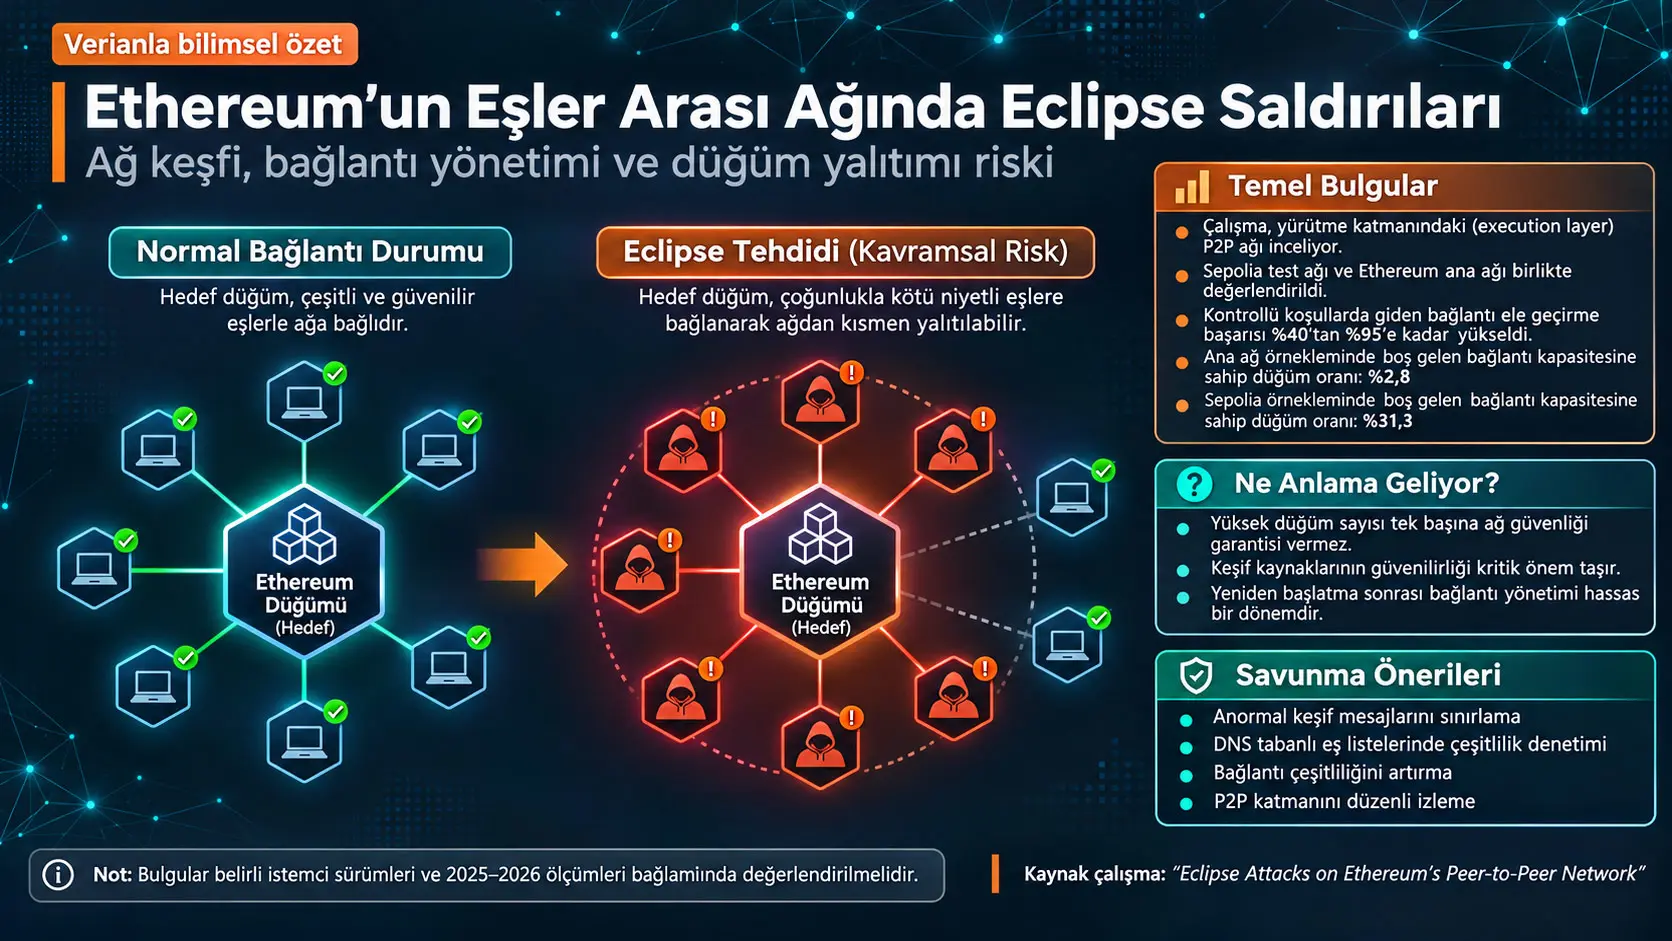
Eclipse saldırısı (Eclipse Attack), bir blokzincir düğümünün diğer güvenilir düğümlerle kurduğu eşler arası bağlantıların saldırganın kontrolündeki bağlantılarla yer değiştirmesi sonucunda hedef düğümün ağın güvenilir bölümünden yalıtılmasını amaçlayan bir ağ katmanı saldırısıdır. Ruisheng Shi ve çalışma arkadaşlarının araştırması, Ethereum'un 15 Eylül 2022'de Proof-of-Work (PoW) mekanizmasından Proof-of-Stake (PoS) mekanizmasına geçişinin ardından yürütme katmanındaki düğümlerin bu saldırı sınıfına karşı dayanıklılığını incelemektedir.
Çalışmanın temel konusu, Ethereum düğümlerinin diğer düğümleri nasıl keşfettiği, bu bilgileri nasıl sakladığı ve gelen veya giden ağ bağlantılarını nasıl yönettiğidir. Araştırmacılar, keşif tablolarının güvenilirliği, DNS üzerinden sağlanan eş listeleri ve ağdaki kullanılabilir bağlantı kapasitesi arasındaki ilişkiyi inceleyerek bir düğümün yeniden başlatılmasının bağlantı güvenliği bakımından neden kritik bir dönem olabileceğini araştırmıştır.
Kaynakta geliştirilen çok aşamalı eclipse saldırısı modeli, Ethereum'un Sepolia test ağında kontrollü deneylerle değerlendirilmiş; Ethereum ana ağında ise düğüm erişilebilirliği, bağlantı kapasitesi ve belirli bağlantı davranışları ölçülmüştür. Tablo 4'teki belirli deney koşullarında, giden bağlantıların ele geçirilme başarısı ağ genelindeki boş bağlantı kapasitesinin de etkilenmesiyle %40'tan %95'e yükselmiştir. Bu oran, bütün Ethereum ağının %95'inin ele geçirildiği anlamına gelmemektedir.
Çalışmanın ana ağ ölçümlerinde 5.887 düğümden oluşan örneklem için ortalama 4.979 düğümün çevrimiçi olduğu, yalnız 168 düğümün kullanılabilir gelen bağlantı kapasitesi bulunduğu raporlanmıştır. Bu değerler sırasıyla %84,6 çevrimiçi olma ve bütün örneklemin %2,8'inde boş bağlantı kapasitesi bulunması anlamına gelmektedir. Sepolia içinse 1.500 düğümlük örneklemde ortalama 1.288 çevrimiçi düğüm ve 469 kullanılabilir bağlantı kapasitesine sahip düğüm raporlanmıştır.
Araştırma, Ethereum ağ güvenliğinin yalnız kriptografik imzalar, blok doğrulaması veya mutabakat kurallarıyla sınırlı olmadığını göstermektedir. Düğümlerin hangi eşlere bağlandığı, keşif kaynaklarının güvenilirliği, bağlantı çeşitliliği ve yeniden başlatma sonrasındaki bağlantı yönetimi de ağ dayanıklılığının temel parçalarıdır. Yazarlar keşif ve DNS kaynaklarının kötüye kullanımını sınırlayan koruma yöntemleri önermiş ve tespit ettikleri sorunları Ethereum güvenlik ekibine sorumlu açıklama ilkesiyle bildirmiştir.
Çalışma belirli Ethereum istemcisi sürümleri ve 2025 tarihli ağ gözlemleri üzerine kuruludur. Bu nedenle raporlanan oranlar bütün gelecek Ethereum sürümlerinde geçerli evrensel güvenlik katsayıları olarak değerlendirilmemelidir. Türkiye'deki Ethereum düğüm işletmecileri, blokzincir altyapı sağlayıcıları ve kurumlar için en önemli çıkarım, P2P bağlantı çeşitliliğinin ve keşif kaynağı güvenliğinin operasyonel güvenlik değerlendirmelerine dahil edilmesi gereğidir. Ancak araştırma Türkiye'deki düğümler üzerinde ayrı bir ölçüm sunmamaktadır.
Ethereum'da Eclipse Saldırısı Nedir ve Neden Önemlidir?
Ethereum'da eclipse saldırısı, belirli bir düğümün diğer güvenilir eşlerle iletişimini sınırlandırarak onun ağ hakkında aldığı bilgilerin saldırganın kontrol ettiği eşler üzerinden geçmesine neden olmayı amaçlar. Böyle bir durum, düğümün blokzincirle ilgili bilgi görünürlüğünü ve işlem yayılımını etkileyebilir; ancak tek başına bütün Ethereum mutabakat sisteminin ele geçirildiğini göstermez.
Ethereum'un iki katmanlı düğüm mimarisi
Ethereum'un Merge sonrası mimarisinde bir düğüm iki temel istemci bileşeniyle çalışır. Yürütme katmanı (Execution Layer, EL), işlemlerin yürütülmesi, hesap durumunun güncellenmesi ve işlem verilerinin ağda yayılması gibi görevlerle ilgilenir. Mutabakat katmanı (Consensus Layer, CL) ise PoS doğrulayıcıları, blok önerileri ve blokların kesinleşmesi gibi mutabakat süreçlerinde rol oynar.
Yürütme ve mutabakat istemcileri birlikte Ethereum düğümünün işlevlerini yerine getirir; fakat ağ bağlantılarını kendi protokol ve iletişim mekanizmaları üzerinden yönetirler. Bu ayrım önemlidir çünkü çalışmanın doğrudan araştırdığı hedef Ethereum'un yürütme katmanındaki P2P bağlantılarıdır.
Kaynakta ana teknik inceleme Go Ethereum (Geth) v1.14.3 üzerinden yapılmıştır. Bu sürüm 9 Mayıs 2024 tarihinde yayımlanmıştır. Çalışmanın ağ davranışı değerlendirmeleri de bu sürümün keşif ve bağlantı yönetimi uygulamalarına dayanmaktadır.
Merge sonrasında güvenlik açısından değişen koşullar
Ethereum, 15 Eylül 2022'de Merge güncellemesini tamamlayarak PoW'dan PoS'a geçmiştir. Bu geçiş doğrudan bir P2P bağlantı saldırısı değildir; ancak düğümlerin kullanım biçimini ve bağlantı sürekliliğini etkilemiştir.
Kaynağın değerlendirdiği önemli değişikliklerden biri doğrulayıcı düğümlerin uzun süre çevrimiçi kalma ihtiyacıdır. PoS sisteminde doğrulayıcıların görevlerini yerine getirebilmesi için ağla sürekli iletişim kurması beklenir. Bu durum belirli düğümlerin uzun süre aktif kalmasını ve eş bağlantılarının görece kararlı hale gelmesini sağlayabilir.
Araştırmacılar ayrıca başlangıçta kullanılan eş kayıtlarının, DNS temelli keşif mekanizmalarının ve bazı istemci türlerinin kullanım yoğunluğunun ağ katmanı riskleri bakımından değerlendirilmesi gerektiğini belirtmektedir.
P2P ağ nedir?
Eşler arası ağ (Peer-to-Peer Network, P2P), ağdaki düğümlerin yalnız tek bir merkezî sunucudan veri almak yerine birbirleriyle doğrudan iletişim kurabildiği dağıtık bağlantı düzenidir. Ethereum gibi blokzincir ağlarında düğümler işlemleri ve gerekli protokol bilgilerini başka düğümlere ileterek ağın çalışmasına katkıda bulunur.
Bir düğümün P2P ağda çalışabilmesi için başka düğümlerin hangi adreslerden erişilebilir olduğunu bilmesi gerekir. Bu nedenle düğüm keşfi (peer discovery) yalnız kolaylık sağlayan bir servis değil, ağın sürekliliği açısından önemli bir bileşendir.
Düğüm keşfi sırasında yanlış, güncelliğini yitirmiş veya güvenilmeyen kayıtların baskın hale gelmesi, düğümün bağlantı kurabileceği eşlerin çeşitliliğini azaltabilir. Eclipse saldırılarının temel güvenlik problemi bu ilişki üzerinden açıklanmaktadır.
Gelen ve giden bağlantı arasındaki fark
Bir düğümün kendi başlattığı bağlantılar giden bağlantılar (outgoing connections), diğer düğümlerin kendisine başlattığı bağlantılar ise gelen bağlantılar (incoming connections) olarak adlandırılır.
Kaynağın incelediği Geth yapılandırmasında varsayılan toplam bağlantı üst sınırı 50 olarak açıklanmıştır. Bunun 16'sı giden ve 34'ü gelen bağlantı kapasitesidir. Bu değerler ilgili istemci sürümü ve varsayılan yapılandırma bağlamında geçerlidir; bütün Ethereum istemcilerinin her sürümünde değişmez bir protokol sabiti olarak değerlendirilmemelidir.
Bir düğümün çok sayıda bağlantısının olması, bu bağlantıların tamamının güvenilir kaynaklardan geldiği anlamına gelmez. Ağ güvenliğinde bağlantı sayısı kadar bağlantıların bağımsızlığı, kaynak çeşitliliği ve uzun dönemli davranışı da önemlidir.
Düğüm keşfi neden bir güvenlik bileşenidir?
Düğüm keşfi, ağdaki diğer eşlerin kimliklerini, adreslerini ve iletişim bilgilerini öğrenme sürecidir. Ethereum'da bu süreç yerel kayıtlar, keşif protokolü ve DNS tabanlı kaynaklar gibi birden fazla bilgi mekanizmasıyla desteklenir.
Bir düğümün bağlantı kurabileceği adayların tamamı aynı güvenilmeyen kaynaktan gelirse, bağlantıların sayısı yüksek olsa bile ağ görünürlüğü zayıflayabilir. Kaynağın eclipse saldırısı problemine yaklaşımı, bağlantı yönetimi ve keşif güvenilirliğini birlikte değerlendirmektir.
ENR nedir?
Ethereum Node Record (ENR), bir Ethereum düğümüne ait ağ erişim bilgilerini ve diğer düğüm niteliklerini taşımak için kullanılan genişletilebilir kayıt biçimidir. Kaynak, eski enode gösteriminden daha esnek ENR yapısına geçişin düğüm keşfi bakımından önemini açıklamaktadır.
ENR kayıtları düğüm kimliği ve erişim bilgileri gibi verileri taşıyabilir. Bu bilgilerin güvenilir biçimde değerlendirilmesi, bir düğümün diğer eşleri doğru tanıyabilmesi bakımından önemlidir.
Discv4 ve DNS tabanlı keşif arasındaki fark
Kaynak, Geth üzerinde kullanılan Discovery v4 (Discv4) protokolünü UDP tabanlı bir düğüm keşif mekanizması olarak ele alır. Bu protokolde Ping/Pong mesajları eşlerin erişilebilirliğini kontrol etmek, FindNode/Neighbors mesajları uygun düğümleri bulmak, ENRRequest/ENRResponse mesajları ise düğüm kayıtlarını paylaşmak için kullanılır.
DNS tabanlı keşif ise farklı bir eş kaynağıdır. Düğümler DNS üzerinden yayımlanan aday kayıtları kullanarak yeni bağlantılar oluşturabilir. İki mekanizmanın bulunması, bir kaynağın yetersiz kaldığı durumda diğerinden eş bulunmasına yardımcı olabilir. Ancak araştırmanın gösterdiği temel sorun, birden fazla keşif kaynağı bulunmasının bu kaynakların kötüye kullanımından otomatik olarak korunma anlamına gelmemesidir.
Kalıcı kayıt veritabanı ve geçici keşif tablosu
Ethereum düğümünün bildiği eşler arasında kısa süreli ve uzun süreli kayıtlar bakımından fark vardır.
Kalıcı düğüm veritabanı (DB), geçmişte keşfedilmiş düğümlerin belirli bilgilerini yeniden başlatmalar arasında saklayan kayıt yapısıdır. Keşif tablosu (discovery table) ise çalışan düğümün aktif keşif ve bağlantı yönetimi için bellekte tuttuğu geçici kayıt yapısıdır.
Bir düğüm yeniden başlatıldığında bellekteki geçici keşif tablosunun yeniden oluşturulması gerekirken kalıcı veritabanındaki bilgiler korunabilir. Bu fark, başlangıç bağlantılarının neden dikkatle yönetilmesi gerektiğini açıklar.
Kademlia ve K-bucket nedir?
Kademlia, dağıtık eş keşfinde düğümleri kimlikleri arasındaki mantıksal uzaklıklara göre düzenleyen bir yaklaşımdır. K-bucket, benzer mantıksal uzaklık grubunda bulunan eş kayıtlarının tutulduğu bölüm olarak düşünülebilir.
Buradaki uzaklık, iki bilgisayar arasında kilometre cinsinden mesafe değildir. Düğüm kimlikleri üzerinden tanımlanan matematiksel bir uzaklıktır. Bu sayede ağdaki düğümlerin mantıksal adres uzayında düzenlenmesi ve uygun eşlerin aranması mümkün olur.
Kaynakta kullanılan kimlik uzaklığı XOR (exclusive OR) mantığına dayanır. İki bit farklıysa XOR sonucu 1, aynıysa 0 olur. Kimliklerin XOR ile karşılaştırılması, düğümlerin mantıksal yakınlığını belirlemeye yardımcı olur.
Örneğin yalnız XOR işlemini öğretmek için aşağıdaki kaynak dışı aritmetik örnek kullanılabilir:
0101 XOR 0011 = 0110
Bu satır çalışma verisinden üretilmiş bir Ethereum düğüm ölçümü değildir; XOR bit işleminin anlamını göstermek için kullanılan genel matematiksel örnektir.
Kaynak, incelenen Geth sürümünde keşif tablosunun Kademlia temelli bölümlere ayrıldığını ve düğüm kayıtlarının mantıksal uzaklık ile erişilebilirlik bilgilerine göre yönetildiğini açıklamaktadır. Ayrıca aynı ağ alt bölümünden gelen kayıtların tek bir bölgede aşırı yoğunlaşmasını önlemek amacıyla IP tabanlı çeşitlilik sınırlamaları bulunduğunu belirtmektedir.
Bu sınırlamaların güvenlikteki rolü, bir ağ kaynağının keşif kayıtlarında tek başına baskın hale gelmesini zorlaştırmaktır. Ancak IP çeşitliliğine yönelik kontrol, düğümlerin gerçekte birbirinden bağımsız yönetildiğini her durumda kanıtlamaz.
Yeniden başlatma neden kritik bir dönemdir?
Bir Ethereum düğümü yeniden başlatıldığında önceki aktif bağlantıları kesilir ve ağla yeniden iletişim kurması gerekir. Bu dönemde yeni eş kayıtlarının seçimi ve bağlantıların kurulması önem kazanır.
Araştırmacılar, doğrulayıcıların uzun süre çevrimiçi kalması ve istemci güncellemeleri gibi nedenlerle ortaya çıkan yeniden başlatmaların ağ güvenliği açısından değerlendirilmesi gerektiğini belirtmektedir.
Çalışmada Ethereum Merge tarihinden 5 Mayıs 2025'e kadar yaklaşık 32 aylık dönemde 56 Geth sürümünün yayımlandığı raporlanmıştır. Bu, kaynakta yaklaşık ayda 1,75 sürüm ortalaması olarak ifade edilmektedir. Bununla birlikte yayımlanan her sürümün bütün düğümlerde aynı tarihte kurulduğu veya bütün düğümlerin aynı sıklıkla yeniden başlatıldığı sonucu çıkarılamaz.
Çalışmanın değerlendirdiği tehdit alanları
Kaynak, eclipse saldırısı riskini tek bir protokol mesajıyla açıklamamaktadır. İncelenen tehdit alanları; yerel eş kayıtlarının güvenilirliği, DNS tabanlı keşif kaynaklarının bütünlüğü, bağlantı kapasitesinin sınırlı olması ve yeniden başlatma sırasında eş çeşitliliğinin korunması gibi birbirine bağlı ağ davranışlarını kapsamaktadır.
Bu mekanizmaların birlikte incelenmesinin nedeni, düğümün güvenilir ağdan yalıtılmasının yalnız tek bir kayıt veya bağlantının değişmesiyle açıklanamamasıdır. Güvenlik açısından önemli sonuç, birden fazla koruma katmanının eş zamanlı değerlendirilmesidir.
Ethereum Ana Ağı ile Sepolia Test Ağında Bağlantı Kapasitesi Nasıl Farklılaştı?
Araştırmanın 2025 tarihli ölçümlerinde Sepolia ve Ethereum ana ağının çevrimiçi düğüm oranları birbirine yakın bulunurken boş gelen bağlantı kapasitesine sahip düğümlerin oranları belirgin biçimde farklılaşmıştır. Kaynak Tablo 6'ya göre Sepolia örnekleminde bu oran %31,3, ana ağ örnekleminde ise %2,8'dir; bu oranlar farklı örneklem büyüklükleri ve ölçüm koşullarıyla birlikte değerlendirilmelidir.
Sepolia nedir?
Sepolia, Ethereum ekosisteminde uygulama ve protokol davranışlarının gerçek ekonomik değer taşıyan ana ağdan ayrı koşullarda sınanmasına olanak veren test ağıdır. Araştırmacılar bazı güvenlik deneylerini Sepolia üzerinde gerçekleştirerek saldırı bileşenlerinin davranışlarını kontrollü biçimde gözlemlemiştir.
Test ağındaki sonuçlar araştırmanın teknik geçerliliği için önemli olabilir. Ancak test ağının düğüm sayısı, katılımcı profili, bağlantı kapasitesi ve ekonomik koşulları ana ağla aynı değildir. Dolayısıyla Sepolia'da ölçülen başarı oranlarını doğrudan Ethereum ana ağının tamamına aktarmak bilimsel olarak doğru değildir.
Ağ ölçümlerinin kapsamı
Kaynak Ek D, Ethereum ana ağı ve Sepolia düğüm listelerinin 1 Temmuz 2025 saat 09.50 UTC zaman damgalı DNS kayıtlarından elde edildiğini belirtmektedir. Ağ düğümleri daha sonra 24 saat boyunca saatlik aralıklarla izlenmiştir. Kaynak Tablo 6, bu ölçümlerin ortalamasını verir.
| Ölçüm | Sepolia | Ethereum ana ağı |
|---|---|---|
| Örneklemdeki düğüm sayısı | 1.500 | 5.887 |
| Ortalama çevrimiçi düğüm | 1.288 (%85,9) | 4.979 (%84,6) |
| Ortalama çevrimdışı düğüm | 212 (%14,1) | 908 (%15,4) |
| Boş gelen bağlantı kapasitesi bulunan düğüm | 469 (%31,3) | 168 (%2,8) |
| Ölçüm niteliği | Saatlik tarama sonuçlarının ortalaması | Saatlik tarama sonuçlarının ortalaması |
Tablodaki %31,3 ve %2,8 değerleri bütün örnekleme göre verilmiştir. Bunlar yalnız çevrimiçi düğümlerin payda olarak kullanıldığı oranlar değildir. Farklı paydaları birbirine karıştırmak veya sayıları güncel ağ durumu olarak sunmak yanlış sonuçlara yol açabilir.
Bağlantı kapasitesi neden önemlidir?
Boş gelen bağlantı kapasitesi, bir düğümün yeni bağlantılar kabul edebilme durumunu ifade eder. Kapasite tamamen kullanılmışsa düğüm yeni eş bağlantılarını kabul edemeyebilir. Bir ağda çok sayıda düğüm çevrimiçi olsa bile kullanılabilir bağlantı kapasitesinin düşük olması, başka düğümlerin sağlıklı eşler bulmasını zorlaştırabilir.
Bu nedenle yalnız “kaç Ethereum düğümü çevrimiçi?” sorusunun yanıtı ağın bağlantı dayanıklılığını tam olarak göstermez. Çevrimiçi düğümlerin bağlantı kapasitesi, eş çeşitliliği ve hangi keşif kaynaklarından bulunduğu da incelenmelidir.
Boş kapasite dağılımının ayrıntıları
Kaynak Ek D'de ayrıca boş gelen bağlantı kapasitesi bulunan düğümlerin kaç boş bağlantı barındırdığı incelenmiştir. Bu ölçüm ana Tablo 6'daki ağ geneli ortalamadan farklı bir alt örneklemi kapsamaktadır.
| Özellik | Sepolia | Ethereum ana ağı |
|---|---|---|
| İncelenen düğüm sayısı | 362 | 102 |
| 1–10 boş bağlantı | 290 (%80,1) | 64 (%62,7) |
| 11–50 boş bağlantı | 60 (%16,6) | 10 (%9,8) |
| 51–99 boş bağlantı | 5 (%1,4) | 5 (%4,9) |
| 100 ve üzeri boş bağlantı | 7 (%1,9) | 23 (%22,5) |
| Ölçüm süresi | 7 saat | 7 saat |
Tablo 7'deki oranlar yalnız boş kapasiteye sahip olarak incelenen düğümlerin dağılımını ifade etmektedir. Örneğin Sepolia'daki %80,1 değeri, bütün Sepolia düğümlerinin %80,1'inin yalnız 1–10 boş bağlantısı olduğunu göstermez. Bu oran 362 düğümlük ilgili alt örnekleme aittir.
Benzer şekilde ana ağdaki %62,7 değeri 102 düğümlük alt örneklem üzerinden hesaplanmıştır. Ana tablonun 24 saatlik ortalamaları ile bu yedi saatlik alt örneklem dağılımları farklı ölçüm tanımlarıdır.
Ölçümlerin bilimsel anlamı
Araştırmanın bağlantı kapasitesi sonuçları, Ethereum'da ağ erişilebilirliği ile yeni eş kabul etme kapasitesinin birbirinden ayrı incelenmesi gerektiğini göstermektedir. Çevrimiçi düğüm oranının yüksek olması, düğümlerin tamamının yeni bağlantılar için uygun olduğu anlamına gelmez.
Ancak düşük boş kapasite tek başına bir düğümün saldırı altında bulunduğunu kanıtlamaz. Düğümün normal kullanım yoğunluğu, bağlantı politikası ve diğer ağ davranışları da kapasiteyi etkileyebilir. Bu nedenle ölçümler güvenlik bağlamında yorumlanırken normal operasyonel nedenler göz ardı edilmemelidir.
Çalışmanın Yöntemi ve Bulguları
Araştırmanın genel tasarımı
Çalışma Ethereum yürütme katmanındaki P2P davranışlarının kod ve protokol düzeyinde incelenmesini, kontrollü Sepolia güvenlik deneylerini ve ana ağda gerçekleştirilen gözlemsel ölçümleri bir araya getirmektedir. İnceleme, Geth v1.14.3 ağ yönetimi davranışlarına dayandırılmıştır.
Kaynakta değerlendirilen temel mekanizma grupları şunlardır:
- Kalıcı düğüm kayıtları ve geçici keşif tablosu arasındaki ilişki.
- Discv4 protokolünün eş keşfindeki rolü.
- DNS temelli eş keşfinin güvenlik varsayımları.
- Gelen ve giden bağlantı kapasitesinin ağ görünürlüğüne etkisi.
- Yeniden başlatma sırasında eş bağlantılarının yeniden oluşması.
- Keşif verisinin güvenilirliği ve kaynak çeşitliliği.
- Ağ katmanındaki yalıtım riskine karşı savunma tasarımları.
Araştırmacılar bu mekanizmaların birbirine bağımlı olabileceğini göstermeyi amaçlamıştır. Protokoldeki tek bir güvenlik kontrolü etkili olsa bile diğer eş kaynaklarının ve bağlantı yönetim süreçlerinin ayrıca değerlendirilmesi gerektiği vurgulanmaktadır.
Kalıcı kayıt ve keşif tablosu deneylerinin değerlendirilmesi
Kaynak Tablo 1 ve Tablo 2, Sepolia test ağındaki kontrollü koşullarda düğüm kayıtlarının keşif tablosunda ne ölçüde yer tutabildiğini ve bunun bağlantı adaylarının dağılımına etkisini değerlendirmektedir.
Bu tabloların güvenlik açısından ana mesajı, başlangıç eş kayıtlarının yalnız rastgele seçilen ve birbirinden bağımsız güvenilir kaynakları temsil ettiğinin varsayılamayacağıdır. Kayıtların geçmişten korunması, yeniden başlatılan bir düğümün ağ görünürlüğünü etkileyebilir.
Kaynak Tablo 1'de altı ayrı ölçüm tekrarı ve birden fazla deney turu raporlanmıştır. Bu ölçümler test ağı ve araştırmacılar tarafından oluşturulan deney düzeneğiyle sınırlıdır. Sonuçlar bütün gerçek düğümlerin aynı keşif tablosu dağılımına sahip olduğunu göstermez.
Tablo 2, farklı başlangıç kayıt koşullarında keşif tablosunun çeşitli bölümlerinde gözlenen doluluk oranlarını ve bağlantı seçim davranışlarını karşılaştırmaktadır. Tablo sonuçları, yerel kayıtların hangi eşleri içerdiğinin düğümün sonraki bağlantı seçimini önemli ölçüde etkileyebildiğini ortaya koymaktadır.
DNS tabanlı eş kaynağının değerlendirilmesi
Araştırmada DNS temelli eş keşfi, yerel kayıt tablosundan bağımsız bir güvenlik bileşeni olarak incelenmiştir. DNS listelerinin kamuya açık ağ kaynaklarından oluşturulması ve güncellenmesi, ağın yeni eş bulmasına yardımcı olurken listeye dahil edilen düğümlerin güvenilirliği açısından ayrı bir değerlendirme gerektirir.
Kaynakta DNS listesiyle ilgili deneylerin bir bölümü resmî ağa müdahale edilmeden oluşturulmuş kontrollü ortamda gerçekleştirilmiştir. Araştırmacılar etik gerekçelerle resmî Ethereum tarayıcısını doğrudan doldurmaya yönelik deneyi yapmadıklarını belirtmektedir.
Bu ayrım kritiktir: Kontrollü deneyde belirli kayıt davranışlarının gözlenmesi, resmî ana ağ DNS kaynağının bütünüyle ele geçirildiğini göstermez.
DNS ile ilgili zaman değerlerinin niteliği
Kaynak Tablo 3'te farklı liste kapsama oranları için süre tahminleri bulunmaktadır. Bunlar gerçek dünyada her oran için ayrı ayrı başarıyla tamamlanmış ve birebir ölçülmüş saldırı süreleri değil, kaynakta belirtilen puanlama ve zaman varsayımları altında hesaplanan tahminlerdir.
Bu nedenle sürelerin deneysel gözlem ile matematiksel öngörü olarak ayrılması gerekir. Ayrıca gelecekte DNS listeleme politikalarının, tarayıcı uygulamalarının veya düğüm davranışlarının değişmesi bu tahminlerin geçerliliğini etkileyebilir.
Ağ genelinde bağlantı kapasitesi deneylerinin sonucu
Çalışmada Sepolia üzerinde yeni bağlantı kabul eden düğümlerin kapasitesine ilişkin kontrollü deneyler yapılmıştır. Kaynağın 17 Temmuz 2025 tarihli ayrı incelemesinde 1.268 Sepolia düğümü taranmış ve bunların 321'inde başlangıçta kullanılabilir bağlantı kapasitesi tespit edilmiştir.
Bu deneyde yaklaşık iki saatlik gözlem sonunda boş kapasite bulunan düğümlerin yaklaşık %90'ının mevcut kapasitesinin dolduğu, 34 düğümde ise hâlâ boş kapasite bulunduğu raporlanmıştır. Bu sonuç belirli Sepolia deney koşullarındaki bağlantı kapasitesi davranışını gösterir.
Bu deney, 24 saatlik ana ağ erişilebilirlik ölçümünden farklıdır. İki veri setini aynı örneklem veya aynı zaman aralığından elde edilmiş sonuçlar gibi yorumlamak doğru değildir.
Giden bağlantı sonuçları
Kaynak Tablo 4, kontrollü Sepolia ortamında farklı keşif kaynağı koşullarının giden bağlantıların güvenilirliği üzerinde nasıl etkili olabileceğini karşılaştırmaktadır.
Tablonun temel bulgusu, birden fazla ağ keşif ve bağlantı yönetimi koşulu birlikte değiştiğinde bağlantı yalıtımı başarısının da önemli ölçüde değişebilmesidir. Belirli karşılaştırmada 20 deneyin 8'inde gözlenen başarı, diğer koşulda 20 deneyin 19'una yükselmiştir.
Bu iki ölçüm sırasıyla %40 ve %95 oranına karşılık gelir. Bu sayılar kaynağın tanımladığı kontrollü test koşullarının sonuçlarıdır; Ethereum ağındaki bütün düğümlerin %95 oranında yalıtıldığı anlamına gelmez.
Kaynağın özet bölümündeki %45'ten %95'e yükselme ifadesiyle Tablo 4'teki belirli satırın %40'tan %95'e karşılaştırması aynı sayısal ifade değildir. Verianla, bu farklılığı gizlememekte ve tabloya dayalı açıklamada 8/20 ile 19/20 sonuçlarını esas almaktadır.
Gelen bağlantı sonuçları
Kaynak Tablo 5, yeniden başlatma sonrasında gelen bağlantıların güvenilmeyen eşlerce tamamen doldurulabildiği kontrollü deney sonuçlarını vermektedir.
Sepolia üzerinde raporlanan 30 deneyin tamamında ilgili test koşullarında tam bağlantı işgali gözlenmiştir. Ethereum ana ağında yürütülen 40 ayrı kontrollü denemenin 24'ünde iki günlük gözlem süresi içinde tam doluluk raporlanmıştır. Bu 24 deneyden 18'inde sonuç yeniden başlatmadan sonraki ilk 30 saniye içinde gözlenmiştir.
| Ölçüm | Sepolia | Ana ağ |
|---|---|---|
| Deney sayısı | 30 | 40 |
| Raporlanan tam doluluk başarısı | 30/30 (%100) | 24/40 (%60) |
| İlk 30 saniye içinde sonuçlanan | 30/30 (%100) | 18/40 (%45) |
| Bir gün içinde sonuçlanan | Ayrı değer verilmemiştir | 23/40 (%57,5; kaynakta yuvarlanarak %57) |
| İki gün içinde sonuçlanan | Ayrı değer verilmemiştir | 24/40 (%60) |
Kaynak bu deneylerde tekrar bağlantı sınırlamasının bazı hedef düğümlerde deney amacıyla değiştirildiğini açıkça belirtmektedir. Bu nedenle sayılar, varsayılan bütün üretim düğümlerinin aynı koşullarda aynı başarı oranlarını göstereceğinin doğrudan kanıtı değildir.
Kontrollü deney sonuçlarını birlikte okumak
Tablo 4 ile Tablo 5 farklı güvenlik bileşenlerini ölçmektedir. Giden bağlantı deneyleri bağlantı adaylarının kaynaklarını ve güvenilirliğini; gelen bağlantı deneyleri ise bağlantı kapasitesinin doluluk davranışını incelemektedir.
Bu iki tabloda farklı deney sayıları, farklı başarı tanımları ve farklı koşullar bulunmaktadır. Dolayısıyla yüzdeleri doğrudan birbirine eklemek veya bunlardan genel Ethereum ağının tek bir “ele geçirilme olasılığı” değerini hesaplamak bilimsel olarak uygun değildir.
Kaynak şekillerinin bilimsel katkısı
Kaynak Şekil 1, çalışmanın değerlendirdiği çok aşamalı ağ yalıtımı probleminin genel bileşenlerini göstermektedir. Verianla metninde bu şeklin bilimsel anlamı; keşif kaynaklarının güvenilirliği, bağlantı kapasitesi ve yeniden başlatma sırasındaki bağlantı seçimi ilişkisi üzerinden açıklanmıştır. Saldırının operasyonel düzeni yeniden çizilmemiştir.
Kaynak Şekil 2, Sepolia üzerinde düğüm kayıtlarının ve ilgili deney ölçümlerinin zamanla değişimini göstermektedir. Ham zaman serileri ayrı veri dosyası halinde bulunmadığından grafikteki bütün noktalar kesin veri olarak yeniden üretilmemiştir.
Kaynak Şekil 3, Sepolia ve ana ağ için çevrimiçi, çevrimdışı ve boş bağlantı kapasitesine sahip düğüm sayılarını zaman içinde karşılaştırmaktadır. Bu şeklin temel sayısal mesajı kaynak Tablo 6 ile birlikte aktarılmıştır.
Kaynak Şekil 4, boş bağlantı sayısının düğümler arasındaki dağılımını göstermektedir. Verianla anlatımında bu dağılım kaynak Tablo 7'deki raporlanan sınıflarla açıklanmıştır. Kaynağın özgün histogram tasarımı kopyalanmamıştır.
Matematiksel ilişkilerin nasıl yorumlanması gerekir?
Kaynakta düğüm kimliklerinin XOR uzaklığına göre gruplanmasına dayanan olasılık ilişkileri bulunmaktadır. Bu ilişkiler, eşlerin mantıksal kimlik uzayında nasıl dağıldığını anlamaya yöneliktir. Kimlik uzayındaki olasılık, gerçek dünyadaki bir düğümün otomatik olarak kötü niyetli olma olasılığı değildir.
Bir kimlik dağılımına ilişkin teorik olasılığı, gerçek ağ bağlantılarının kurulma olasılığıyla eşitlemek de doğru değildir. Gerçek bağlantıların oluşması; ağ erişilebilirliği, istemci politikaları, eş kapasitesi, zaman aşımı ve protokol doğrulaması gibi başka etkenlerden etkilenir.
Bu nedenle çalışmanın matematiksel keşif olasılıkları, doğrudan evrensel bir eclipse saldırısı başarı formülü olarak sunulmamalıdır.
Geth sürümlerinin zaman boyutu
Çalışmanın Geth sürüm güncellemeleri hakkındaki değerlendirmesi, yazılım güncellemesi sırasında oluşan bağlantı yenilenmesinin önemli olduğunu göstermektedir. Ancak yeniden başlatmanın güvenlik riski oluşturabilmesi, düğümlerin güncellenmemesi gerektiği anlamına gelmez.
Yazılım güncellemeleri başka güvenlik düzeltmeleri ve protokol değişiklikleri de içerebilir. Araştırmanın savunma açısından önemi, güncelleme ve yeniden başlatma işlemlerinin güvenilir eş bağlantılarının yeniden kurulması dikkate alınarak yönetilmesidir.
Saldırı kaynaklarının değerlendirilmesi
Kaynak, çok aşamalı saldırı tasarımının teorik ve deneysel kaynak gereksinimlerini de tartışmaktadır. Buradaki önemli bilimsel ayrım, kontrollü deneyde gözlenen başarı ile geniş bir ağda aynı sonucu elde etmek için öngörülen kaynak maliyetinin aynı şey olmamasıdır.
Kaynakta kullanılan kaynak tahminleri düğüm sayısına, IP çeşitliliğine ve belirli istemci davranışlarına bağımlıdır. Bunlar ilgili dönemin ve modelin varsayımları altında değerlendirilmelidir; güncel ağda doğrulanmış sabit saldırı maliyeti olarak yorumlanamaz.
Ethereum P2P Ağında Eclipse Saldırısına Karşı Hangi Savunmalar Öneriliyor?
Çalışma, Ethereum düğümlerinin güvenilmeyen eş kayıtlarını keşif sisteminde aşırı temsil etmesini sınırlandıracak kontroller ile DNS keşif kaynaklarının güvenilirliğini artıracak korumalar önermektedir. Bu önerilerin amacı geçerli düğüm bağlantılarını mümkün olduğunca korurken anormal keşif davranışlarının etkisini azaltmaktır.
Tekrarlayan ve anormal keşif davranışlarının izlenmesi
Kaynak, eş keşif mesajlarının zaman içindeki davranışının izlenmesini ve anormal tekrar kalıplarına karşı geçici sınırlama mekanizmaları kullanılmasını önermektedir.
Bu tür bir kontrolün temel amacı, ağ keşif sisteminin gereğinden fazla mesaj üreten veya olağandışı kayıt davranışı gösteren kaynaklar tarafından baskın hale getirilmesini zorlaştırmaktır.
Ancak aşırı sıkı engelleme politikaları meşru eşleri de yanlışlıkla kısıtlayabilir. Bu nedenle anormal davranışın tanımlanması ve engelleme kararlarının verilmesi sırasında yanlış pozitiflerin, bağlantı kalitesinin ve düğüm çeşitliliğinin birlikte değerlendirilmesi gerekir.
DNS kaynaklarında çeşitlilik ve güvenilirlik
Çalışmanın ikinci savunma alanı DNS tabanlı keşif kaynaklarının tek bir ağ veya operatör tarafından aşırı temsil edilmesini önlemeye yöneliktir.
Kaynak IP çeşitliliğinin dikkate alınmasını ve şüpheli DNS kayıtlarının güvenilir raporlarla değerlendirilmesini önermektedir. Bir kaydın yalnız tek bir kullanıcı bildirimiyle kaldırılması yerine, birbirinden bağımsız bildirimlerin dikkate alınması yanlış pozitifleri azaltmak açısından önemli bir prensiptir.
Bu yaklaşım DNS kaydının varlığını otomatik güvenilirlik kanıtı kabul etmemeyi gerektirir. Aynı zamanda DNS listesinin tamamının kötü niyetli olduğu veya bütün DNS kaynaklarının kaldırılması gerektiği sonucunu da doğurmaz.
Bağlantı çeşitliliğinin korunması
Araştırmanın genel sonuçları, düğümlerin bağlantı güvenliğinin yalnız bağlantı sayısına göre değil, bağlantıların bağımsız ve çeşitli kaynaklardan gelmesine göre de değerlendirilmesini desteklemektedir.
Güvenilir eş çeşitliliği, tek bir keşif kaynağında veya ağ bölümünde meydana gelen sorunun bütün düğüm görünürlüğünü etkilemesini zorlaştırabilir. Ancak kaynak, bütün istemci sürümlerinde hangi çeşitlilik politikasının en iyi sonucu verdiğine ilişkin kapsamlı bir karşılaştırmalı savunma deneyi sunmamaktadır.
Savunma önerileri uygulanmış kesin çözümler mi?
Kaynak, önerilen karşı önlemleri tespit edilen güvenlik zayıflıklarına yönelik somut iyileştirme alanları olarak sunmaktadır. Bununla birlikte bütün önlemlerin Ethereum'un bütün istemcilerine uygulanıp canlı ağda eksiksiz biçimde doğrulandığı gösterilmemiştir.
Yazarlar bulguların Ethereum güvenlik ekibine sorumlu biçimde bildirildiğini ve ekibin bildirilen problemi kabul ederek P2P katmanını iyileştirme yönünde çalışacağını belirttiğini aktarmaktadır. Kaynağın yayımlandığı sürümde nihai düzeltmenin henüz yayımlanmadığı ifade edilmektedir. Bu bilgi 30 Nisan 2026 tarihli kaynak sürümünün durumudur; daha sonraki güncellemelerin bulunmadığı anlamına gelmez.
Bir Ethereum düğümünün güvenliği nasıl düşünülmeli?
Ethereum gibi dağıtık sistemlerde güvenlik birden fazla katmandan oluşur. Kriptografik doğrulama ve mutabakat kuralları önemli olmakla birlikte, bir düğümün güvenilir bilgiye erişebilmesi için ağ bağlantılarına da ihtiyaç vardır.
Bu nedenle operasyonel değerlendirmelerde düğüm yazılımının güncelliği, güvenilir eş bağlantılarının devamlılığı, keşif kaynağı çeşitliliği, beklenmeyen bağlantı kayıpları ve yeniden başlatma sonrası ağ görünürlüğü gibi göstergeler birlikte incelenmelidir.
Bu öneriler araştırmanın savunma yönündeki bilimsel çıkarımlarıdır. Kaynak, bütün kurumlar için aynı güvenlik yapılandırmasını veya her ortamda geçerli tek bir eş yönetimi reçetesini doğrulamamaktadır.
Çalışmanın desteklediği sonuçlar
- Ethereum yürütme katmanının P2P keşif ve bağlantı yönetimi, eclipse saldırılarına karşı ayrıca değerlendirilmesi gereken bir güvenlik alanıdır.
- Kalıcı eş kayıtları ve geçici keşif tablosu arasındaki ilişki, yeniden başlatma sonrasındaki ağ görünürlüğünü etkileyebilir.
- DNS temelli keşif, yerel eş kayıtları dışında bir bağlantı kaynağı sağlar; ancak güvenilirlik ve çeşitlilik kontrollerine ihtiyaç duyar.
- Sepolia ve ana ağ örneklemlerinde çevrimiçi düğüm oranları birbirine yakınken boş gelen bağlantı kapasitesi bulunan düğümlerin oranları belirgin biçimde farklılaşmıştır.
- Kontrollü deneylerde farklı bağlantı ve keşif koşullarının yalıtım başarısını önemli ölçüde değiştirebildiği gösterilmiştir.
- Araştırma, tekrarlayan keşif davranışlarına karşı kısıtlama ve DNS eş listelerine ilişkin çeşitlilik/raporlama önlemleri önermektedir.
- Yazarlar tespit ettikleri sorunları Ethereum güvenlik ekibine sorumlu biçimde açıklamıştır.
Çalışmanın desteklemediği genellemeler
- Ethereum'un bütün ana ağ düğümlerinin yalıtılabildiği gösterilmemiştir.
- Kontrollü Sepolia deneylerinde elde edilen başarı oranları bütün Ethereum ana ağına doğrudan genellenemez.
- Yürütme katmanındaki P2P yalıtımı, mutabakat katmanındaki bütün doğrulayıcıların kontrol edildiğini göstermez.
- Boş bağlantı kapasitesinin düşük olması tek başına saldırının gerçekleştiğini kanıtlamaz.
- 2025 tarihli düğüm ve bağlantı ölçümleri bugünkü Ethereum ağının kesin durumu değildir.
- Bir istemci sürümünde gözlenen ağ davranışı diğer bütün istemci sürümlerinde değişmeden geçerli kabul edilemez.
- Kaynakta önerilen savunma önlemlerinin tamamının bütün ağda uygulanmış ve kesin çözüm olarak doğrulanmış olduğu söylenemez.
- Çalışmada belirli saldırıların mümkün olması, Ethereum'daki bütün işlemlerin veya bütün akıllı sözleşmelerin doğrudan manipüle edildiğinin kanıtı değildir.
Araştırmanın genel sonucu
Araştırmanın temel bilimsel katkısı, Ethereum'un Merge sonrasındaki P2P ağında düğüm keşfi, bağlantı yönetimi ve yeniden başlatma davranışlarının birbirleriyle ilişkili güvenlik özellikleri taşıdığını göstermesidir.
Sepolia üzerinde gerçekleştirilen kontrollü deneyler ve ana ağda toplanan gözlemsel veriler, yalnız protokolün kriptografik güvenliğine odaklanmanın ağ katmanındaki yalıtım risklerini anlamak için yeterli olmadığını ortaya koymaktadır.
Çalışmanın güvenlik açısından en önemli mesajı, dağıtık bir blokzincir ağında düğüm sayısının yüksek olmasının tek başına güvenilir ağ görünürlüğü garantisi sağlamadığıdır. Düğümlerin kimlerle iletişim kurduğu, hangi kaynaklardan eş bulduğu ve bağlantı kapasitesinin nasıl yönetildiği de dayanıklılık açısından incelenmelidir.
Kaynak ve Yöntem Notu
Özgün çalışma: Eclipse Attacks on Ethereum’s Peer-to-Peer Network.
Yazarlar: Ruisheng Shi, Yuxuan Liang, Zijun Guo, Qin Wang, Lina Lan, Chenfeng Wang, Zhuoyi Zheng.
Yazar sırası: Kaynak PDF'deki özgün sıra korunmuştur.
Kurumlar: Beijing University of Posts and Telecommunications, Çin; UNSW Sydney, Avustralya.
Yazar kurum ilişkileri: Ruisheng Shi, Yuxuan Liang, Zijun Guo, Lina Lan, Chenfeng Wang ve Zhuoyi Zheng — Beijing University of Posts and Telecommunications. Qin Wang — UNSW Sydney.
Sorumlu yazarlar: Ruisheng Shi ve Lina Lan; kaynakta yıldız işaretiyle belirtilmiştir.
Eş katkı: PDF'de yıldız işareti eş katkıyı değil sorumlu yazarlığı belirtmektedir. Ayrı bir eş katkı bildirimi tespit edilmemiştir.
ArXiv kimliği: arXiv:2601.16560.
İncelenen sürüm: arXiv:2601.16560v2.
İncelenen sürüm tarihi: 30 Nisan 2026.
ArXiv DOI: 10.48550/arXiv.2601.16560.
ArXiv bağlantısı: https://arxiv.org/abs/2601.16560
Yayın türü: Bilgisayar ağları ve bilgisayar güvenliği alanında deneysel sistem güvenliği araştırması.
Konferans: The ACM Web Conference (WWW) 2026.
Konferans yayın durumu: Yüklenen PDF'de WWW 2026 tarafından kabul edildiği belirtilmektedir. Yayımlanmış konferans kaydı ayrıca doğrulanmıştır.
Konferans DOI: 10.1145/3774904.3792231.
Yayıncı: Association for Computing Machinery (ACM).
Yayın yılı: 2026.
Hakemlik durumu: Hakemli konferans katkısıdır. Bununla birlikte incelenen PDF, arXiv v2 sürümüdür; yayımlanmış ACM sürümünün birebir aynı sayfa düzeni ve metin içeriğine sahip olduğu varsayılmamıştır.
Kaynak lisansı: Yüklenen PDF üzerinde üçüncü kişilere kaynak görsellerini serbestçe yeniden kullanma izni veren doğrulanmış açık bir Creative Commons lisansı tespit edilmemiştir. Verianla görselleri kaynak figürlerin kopyaları değil, bağımsız açıklayıcı şemalar ve raporlanmış olgusal verilerden hazırlanmış grafiklerdir.
Bilimsel kapsam: Ethereum'un Merge sonrasındaki yürütme katmanı P2P düğüm keşfi, kalıcı ve geçici eş kayıtları, bağlantı yönetimi, DNS keşfi, düğüm yalıtımı güvenlik riski ve savunma önerileri.
Temel yazılım bağlamı: Geth v1.14.3, 9 Mayıs 2024 sürümü.
Araştırma ağları: Ethereum Sepolia test ağı ve Ethereum ana ağı.
Gözlemsel veri dönemi: Ana ağ ve Sepolia düğüm kayıtları için 1 Temmuz 2025 tarihli DNS örneklemi; kaynakta ayrıca farklı deney tarihleri açıklanmıştır.
Araştırma türlerinin ayrımı: Kontrollü Sepolia güvenlik deneyleri, kontrollü ana ağ hedef deneyleri ve ağ genelinden elde edilen gözlemsel düğüm ölçümleri birbirinden ayrılmıştır.
Temel ağ ölçümü: Sepolia 1.500 düğüm, ana ağ 5.887 düğüm; ortalama çevrimiçi oranları sırasıyla %85,9 ve %84,6; boş gelen bağlantı kapasitesine sahip düğümlerin bütün örnekleme göre oranları sırasıyla %31,3 ve %2,8.
Bağlantı kapasitesi alt örneklemi: Kaynak Tablo 7'de Sepolia için 362, ana ağ için 102 düğüm incelenmiştir. Bu alt örneklem ana Tablo 6'daki örneklemle aynı değildir.
Giden bağlantı deneyine ilişkin temel bulgu: Kaynak Tablo 4'teki belirli kontrollü karşılaştırmada başarı 8/20 (%40) ile 19/20 (%95) olarak raporlanmıştır.
Gelen bağlantı deneyine ilişkin temel bulgu: Kaynak Tablo 5'te Sepolia için 30/30 (%100), ana ağ koşullarındaki 40 kontrollü deneme için 24/40 (%60) tam doluluk sonucu verilmiştir.
Deneysel sınır: Bazı kontrollü hedef deneylerinde varsayılan bağlantı sınırlamaları araştırma amacıyla değiştirilmiştir. Bu sonuçlar varsayılan bütün üretim düğümlerine otomatik genellenmemelidir.
Kaynak içinde dikkat gerektiren oran: Özette %45'ten %95'e artış ifadesi bulunurken Tablo 4'te belirli koşullar için %40'tan %95'e sonuç görülmektedir. Verianla tabloya özgü karşılaştırmada kaynakta raporlanan deney sayılarını kullanmıştır.
Kaynak şekilleri: Şekil 1 ağ yalıtımı sürecinin genel bileşenlerini, Şekil 2 Sepolia keşif kayıtları deneylerini, Şekil 3 ağ düğüm istatistiklerini, Şekil 4 ise kullanılabilir bağlantı kapasitesi dağılımını göstermektedir. Ayrıca kaynakta yedi tablo yer almaktadır.
Veri görselleştirme notu: Verianla SVG'leri kaynak şekillerin ekran görüntüsü, kopyası veya görsel stil uyarlaması değildir. Kaynakta kesin verilen özet değerlerden bağımsız grafikler ve yöntem şemaları hazırlanmıştır. Ham zaman serisi noktaları verilmediğinden orijinal zaman grafikleri kesin veriymiş gibi yeniden oluşturulmamıştır.
Matematiksel yorum sınırı: XOR uzaklığı ve Kademlia kimlik dağılımı kavramları, ağ keşif mantığını öğretmek amacıyla açıklanmıştır. Teorik kimlik uzaklığı ile gerçek saldırı başarı olasılığı birbirine eşitlenmemiştir.
Güvenlik bildirimleri: Araştırmacılar tespit ettikleri bulguları Ethereum güvenlik ekibine sorumlu açıklama kapsamında bildirdiklerini belirtmektedir.
Savunma önerilerinin durumu: Keşif mesajlarının anormal tekrarına karşı koruma ve DNS eş kayıtlarında çeşitlilik/raporlama denetimleri önerilmiştir. Kaynağın yayımlandığı tarihte tüm önlemlerin nihai olarak uygulanmış olduğu belirtilmemektedir.
Finansman: PDF'de ayrı bir açık finansman veya destek beyanı tespit edilmemiştir.
Çıkar çatışması: PDF'de ayrı bir çıkar çatışması beyanı tespit edilmemiştir.
Veri ve kod erişilebilirliği: Kaynak ölçüm yöntemlerini, bulguları ve eklerde araştırma algoritmasının açıklamasını sunmaktadır. Ancak tüm ölçüm ham verilerinin ve deney altyapısının bağımsız yeniden üretimine yönelik eksiksiz bir veri paketi doğrulanmamıştır.
CRediT / yazar katkısı: Kaynak PDF'de ayrıntılı CRediT katkı matrisi tespit edilmemiştir. Yazar katkıları varsayımla dağıtılmamıştır.
Ana bilimsel sonuç: Ethereum'un yürütme katmanındaki P2P keşfi ve bağlantı yönetimi, ağ dayanıklılığı için önemli bir güvenlik alanıdır. Araştırma belirli kontrollü ortamlarda düğüm yalıtımı riskini deneysel olarak göstermiş, ağ genelindeki bağlantı kapasitesinin önemini açıklamış ve koruma yöntemleri önermiştir. Bütün Ethereum ana ağının ele geçirildiği sonucunu ortaya koymamaktadır.
Bir yorum bırakın
E-posta adresiniz yayınlanmayacaktır. Gerekli alanlar * ile işaretlenmiştir