


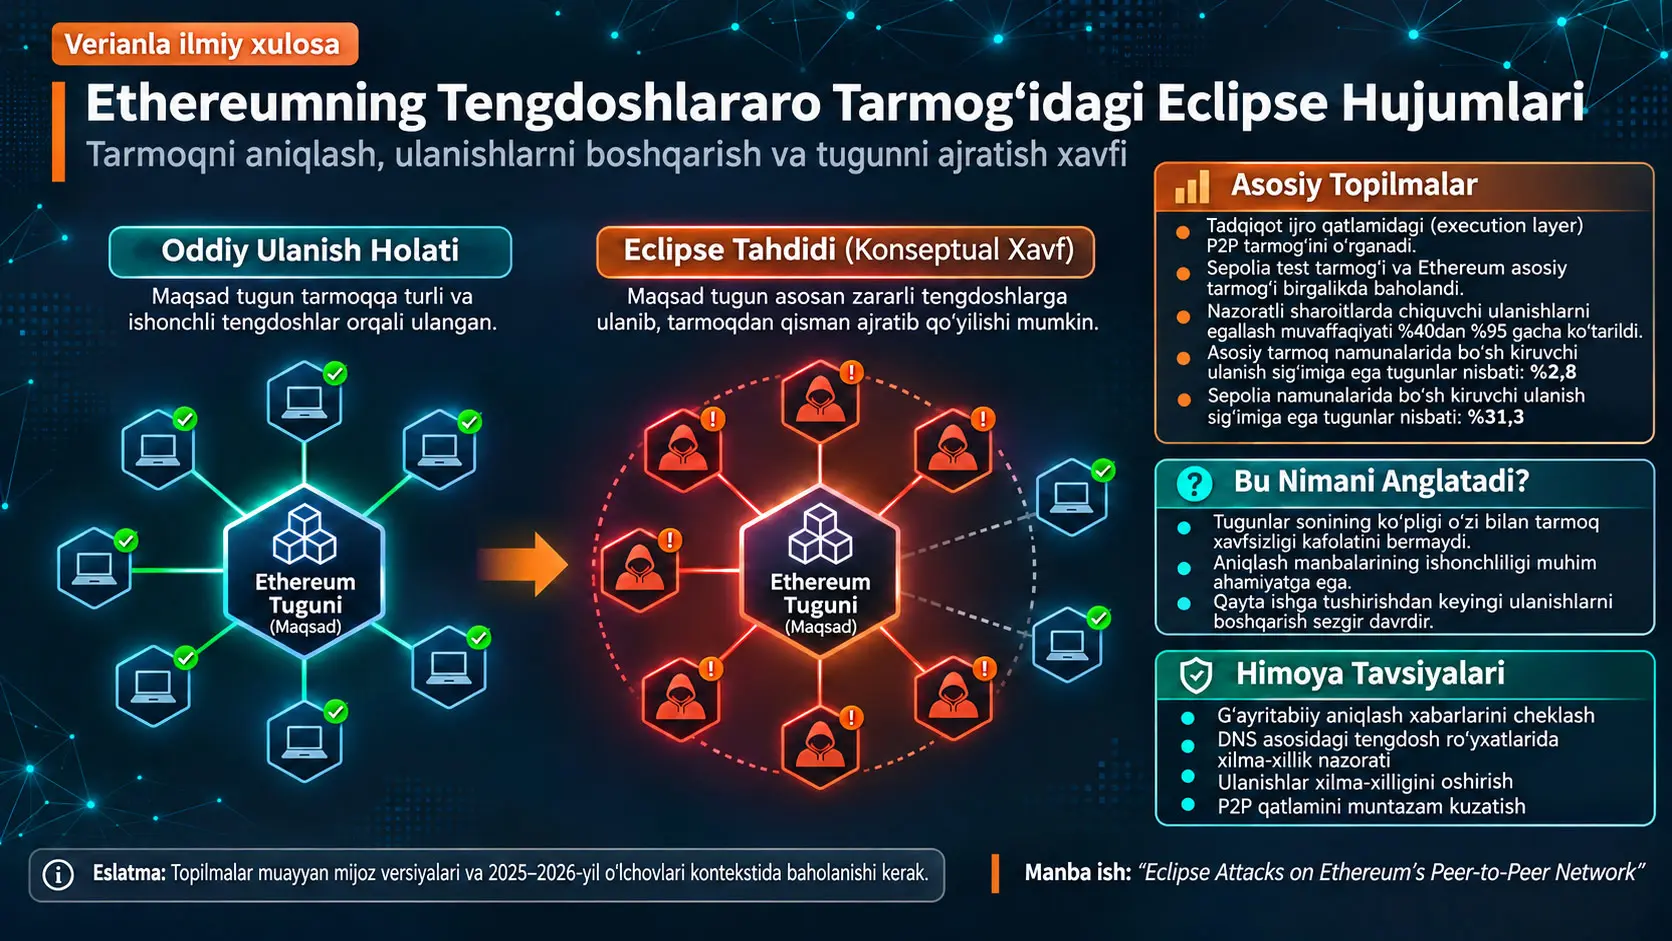
Eclipse hujumi (Eclipse Attack), blokcheyn tugunining boshqa ishonchli tugunlar bilan o‘rnatgan tengdoshlararo ulanishlari hujumchi nazoratidagi ulanishlar bilan almashtirilishi natijasida maqsad tugunni tarmoqning ishonchli qismidan ajratib qo‘yishni ko‘zlaydigan tarmoq qatlami hujumidir. Ruisheng Shi va hamkasblarining tadqiqoti Ethereum 15 Sentabr 2022 da Proof-of-Work (PoW) mexanizmidan Proof-of-Stake (PoS) mexanizmiga o‘tganidan keyin ijro qatlamidagi tugunlarning ushbu hujum sinfiga qarshi chidamliligini o‘rganadi.
Tadqiqotning asosiy mavzusi Ethereum tugunlari boshqa tugunlarni qanday aniqlashi, bu ma’lumotlarni qanday saqlashi hamda kiruvchi yoki chiquvchi tarmoq ulanishlarini qanday boshqarishidir. Tadqiqotchilar aniqlash jadvallarining ishonchliligi, DNS orqali taqdim etiladigan tengdoshlar ro‘yxatlari va tarmoqdagi mavjud ulanish sig‘imi o‘rtasidagi munosabatni o‘rganib, tugunni qayta ishga tushirish ulanish xavfsizligi nuqtayi nazaridan nega muhim davr bo‘lishi mumkinligini tekshirganlar.
Manbada ishlab chiqilgan ko‘p bosqichli eclipse hujumi modeli Ethereum ning Sepolia test tarmog‘ida nazoratli tajribalar bilan baholangan; Ethereum asosiy tarmog‘ida esa tugunlarning mavjudligi, ulanish sig‘imi va ayrim ulanish xatti-harakatlari o‘lchangan. 4-jadvaldagi muayyan tajriba sharoitlarida chiquvchi ulanishlarni egallash muvaffaqiyati tarmoq bo‘ylab bo‘sh ulanish sig‘imiga ham ta’sir ko‘rsatilishi bilan %40 dan %95 gacha oshgan. Bu ko‘rsatkich butun Ethereum tarmog‘ining %95 qismi egallanganini anglatmaydi.
Tadqiqotning asosiy tarmoq o‘lchovlarida 5.887 tugundan iborat namuna uchun o‘rtacha 4.979 tugun onlayn ekani, faqat 168 tugunda foydalanish mumkin bo‘lgan kiruvchi ulanish sig‘imi mavjudligi hisobot qilingan. Bu qiymatlar mos ravishda %84,6 onlaynlik va butun namunaning %2,8 qismida bo‘sh ulanish sig‘imi mavjudligini anglatadi. Sepolia uchun esa 1.500 tugunlik namunada o‘rtacha 1.288 onlayn tugun va foydalanish mumkin bo‘lgan ulanish sig‘imiga ega 469 tugun hisobot qilingan.
Tadqiqot Ethereum tarmoq xavfsizligi faqat kriptografik imzolar, bloklarni tekshirish yoki konsensus qoidalari bilan cheklanmasligini ko‘rsatadi. Tugunlarning qaysi tengdoshlar bilan ulanishi, aniqlash manbalarining ishonchliligi, ulanishlarning xilma-xilligi va qayta ishga tushirgandan keyingi ulanish boshqaruvi ham tarmoq chidamliligining asosiy qismlaridir. Mualliflar aniqlash va DNS manbalaridan suiiste’mol qilishni cheklovchi himoya usullarini taklif qilgan va aniqlagan muammolarini mas’uliyatli oshkor etish tamoyili asosida Ethereum xavfsizlik jamoasiga bildirgan.
Tadqiqot muayyan Ethereum mijoz versiyalari va 2025 yilgi tarmoq kuzatuvlariga asoslangan. Shu sababli hisobot qilingan nisbatlar kelajakdagi barcha Ethereum versiyalarida amal qiladigan universal xavfsizlik koeffitsiyentlari sifatida baholanmasligi kerak. Turkiyadagi Ethereum tugun operatorlari, blokcheyn infratuzilmasi provayderlari va tashkilotlar uchun eng muhim xulosa P2P ulanish xilma-xilligi va aniqlash manbasi xavfsizligini operatsion xavfsizlik baholashlariga kiritish zarurligidir. Biroq tadqiqot Turkiyadagi tugunlar bo‘yicha alohida o‘lchov taqdim etmaydi.
Ethereum da Eclipse Hujumi Nima va Nega Muhim?
Ethereum da eclipse hujumi muayyan tugunning boshqa ishonchli tengdoshlar bilan aloqasini cheklab, uning tarmoq haqida oladigan ma’lumotlari hujumchi nazorat qiladigan tengdoshlar orqali o‘tishiga sabab bo‘lishni maqsad qiladi. Bunday holat tugunning blokcheyn haqidagi axborot ko‘rinishi va operatsiyalar tarqalishiga ta’sir qilishi mumkin; biroq o‘z-o‘zicha butun Ethereum konsensus tizimi egallanganini ko‘rsatmaydi.
Ethereum ning ikki qatlamli tugun arxitekturasi
Ethereum ning Merge dan keyingi arxitekturasida tugun ikki asosiy mijoz komponenti bilan ishlaydi. Ijro qatlami (Execution Layer, EL), operatsiyalarni bajarish, hisob holatini yangilash va operatsiya ma’lumotlarini tarmoqda tarqatish kabi vazifalar bilan shug‘ullanadi. Konsensus qatlami (Consensus Layer, CL) esa PoS validatorlari, blok takliflari va bloklarning yakunlanishi kabi konsensus jarayonlarida rol o‘ynaydi.
Ijro va konsensus mijozlari birgalikda Ethereum tugunining vazifalarini bajaradi; biroq tarmoq ulanishlarini o‘z protokollari va aloqa mexanizmlari orqali boshqaradi. Bu farq muhim, chunki tadqiqotning bevosita nishoni Ethereum ning ijro qatlamidagi P2P ulanishlaridir.
Manbada asosiy texnik tahlil Go Ethereum (Geth) v1.14.3 asosida amalga oshirilgan. Ushbu versiya 9 May 2024 da chiqarilgan. Tadqiqotdagi tarmoq xatti-harakatlari baholashlari ham ushbu versiyaning aniqlash va ulanish boshqaruvi amaliyotlariga asoslanadi.
Merge dan keyin xavfsizlik nuqtayi nazaridan o‘zgargan sharoitlar
Ethereum 15 Sentabr 2022 da Merge yangilanishini yakunlab, PoW dan PoS ga o‘tgan. Bu o‘tish bevosita P2P ulanish hujumi emas; biroq tugunlardan foydalanish usuli va ulanish uzluksizligiga ta’sir qilgan.
Manba baholagan muhim o‘zgarishlardan biri validator tugunlarining uzoq vaqt onlayn qolish ehtiyojidir. PoS tizimida validatorlar o‘z vazifalarini bajarishi uchun tarmoq bilan uzluksiz aloqa qilishi kutiladi. Bu holat ayrim tugunlarning uzoq vaqt faol qolishiga va tengdosh ulanishlarining nisbatan barqaror bo‘lishiga olib kelishi mumkin.
Tadqiqotchilar, shuningdek, boshlang‘ichda ishlatiladigan tengdosh yozuvlari, DNS asosidagi aniqlash mexanizmlari va ayrim mijoz turlaridan foydalanish intensivligi tarmoq qatlami risklari nuqtayi nazaridan baholanishi kerakligini qayd etadilar.
P2P tarmoq nima?
Tengdoshlararo tarmoq (Peer-to-Peer Network, P2P), tarmoqdagi tugunlar faqat bitta markaziy serverdan ma’lumot olish o‘rniga bir-biri bilan bevosita aloqa qila oladigan taqsimlangan ulanish tuzilmasidir. Ethereum kabi blokcheyn tarmoqlarida tugunlar operatsiyalar va zarur protokol ma’lumotlarini boshqa tugunlarga uzatib, tarmoq ishlashiga hissa qo‘shadi.
Tugun P2P tarmoqda ishlashi uchun boshqa tugunlar qaysi manzillardan mavjud ekanini bilishi kerak. Shu sababli tugunlarni aniqlash (peer discovery) shunchaki qulaylik beruvchi xizmat emas, balki tarmoq uzluksizligi uchun muhim komponentdir.
Tugunlarni aniqlash paytida noto‘g‘ri, eskirgan yoki ishonchsiz yozuvlarning ustun bo‘lib qolishi tugun ulana oladigan tengdoshlar xilma-xilligini kamaytirishi mumkin. Eclipse hujumlarining asosiy xavfsizlik muammosi shu munosabat orqali izohlanadi.
Kiruvchi va chiquvchi ulanish o‘rtasidagi farq
Tugunning o‘zi boshlaydigan ulanishlar chiquvchi ulanishlar (outgoing connections), boshqa tugunlar unga boshlaydigan ulanishlar esa kiruvchi ulanishlar (incoming connections) deb ataladi.
Manba o‘rgangan Geth konfiguratsiyasida standart jami ulanish yuqori chegarasi 50 deb ko‘rsatilgan. Shundan 16 tasi chiquvchi va 34 tasi kiruvchi ulanish sig‘imidir. Ushbu qiymatlar tegishli mijoz versiyasi va standart konfiguratsiya doirasida amal qiladi; barcha Ethereum mijozlarining har bir versiyasida o‘zgarmaydigan protokol doimiysi deb baholanmasligi kerak.
Tugunning juda ko‘p ulanishi bo‘lishi ularning barchasi ishonchli manbalardan kelganini anglatmaydi. Tarmoq xavfsizligida ulanishlar soni kabi ularning mustaqilligi, manbalar xilma-xilligi va uzoq muddatli xatti-harakati ham muhimdir.
Tugunlarni aniqlash nega xavfsizlik komponentidir?
Tugunlarni aniqlash tarmoqdagi boshqa tengdoshlarning identifikatorlari, manzillari va aloqa ma’lumotlarini o‘rganish jarayonidir. Ethereum da bu jarayon mahalliy yozuvlar, aniqlash protokoli va DNS asosidagi manbalar kabi bir nechta axborot mexanizmi bilan qo‘llab-quvvatlanadi.
Agar tugun ulana oladigan nomzodlarning barchasi ayni ishonchsiz manbadan kelsa, ulanishlar soni ko‘p bo‘lsa ham tarmoq ko‘rinuvchanligi zaiflashishi mumkin. Manbaning eclipse hujumi muammosiga yondashuvi ulanish boshqaruvi va aniqlash ishonchliligini birgalikda baholashdir.
ENR nima?
Ethereum Node Record (ENR), Ethereum tuguniga tegishli tarmoqqa kirish ma’lumotlari va boshqa tugun atributlarini tashish uchun ishlatiladigan kengaytiriladigan yozuv formatidir. Manba eski enode ko‘rinishidan moslashuvchanroq ENR tuzilmasiga o‘tish tugunlarni aniqlash nuqtayi nazaridan muhimligini tushuntiradi.
ENR yozuvlari tugun identifikatori va kirish ma’lumotlari kabi ma’lumotlarni tashishi mumkin. Bu ma’lumotlarni ishonchli baholash tugunning boshqa tengdoshlarni to‘g‘ri tanishi uchun muhimdir.
Discv4 va DNS asosidagi aniqlash o‘rtasidagi farq
Manba Geth da ishlatiladigan Discovery v4 (Discv4) protokolini UDP asosidagi tugunlarni aniqlash mexanizmi sifatida ko‘rib chiqadi. Bu protokolda Ping/Pong xabarlari tengdoshlarning mavjudligini tekshirish, FindNode/Neighbors xabarlari mos tugunlarni topish, ENRRequest/ENRResponse xabarlari esa tugun yozuvlarini ulashish uchun ishlatiladi.
DNS asosidagi aniqlash esa boshqa tengdosh manbaidir. Tugunlar DNS orqali e’lon qilingan nomzod yozuvlardan foydalanib yangi ulanishlar yaratishi mumkin. Ikki mexanizm mavjudligi bir manba yetarli bo‘lmaganda boshqasidan tengdosh topishga yordam beradi. Biroq tadqiqot ko‘rsatgan asosiy muammo bir nechta aniqlash manbai mavjudligi bu manbalardan suiiste’mol qilishdan avtomatik himoyalanishni anglatmasligidir.
Doimiy yozuvlar bazasi va vaqtinchalik aniqlash jadvali
Ethereum tuguni biladigan tengdoshlar o‘rtasida qisqa muddatli va uzoq muddatli yozuvlar jihatidan farq mavjud.
Doimiy tugunlar ma’lumotlar bazasi (DB), ilgari aniqlangan tugunlarning ayrim ma’lumotlarini qayta ishga tushirishlar oralig‘ida saqlaydigan yozuv tuzilmasidir. Aniqlash jadvali (discovery table) esa ishlayotgan tugun faol aniqlash va ulanish boshqaruvi uchun xotirada saqlaydigan vaqtinchalik yozuv tuzilmasidir.
Tugun qayta ishga tushirilganda xotiradagi vaqtinchalik aniqlash jadvali qayta tuzilishi kerak bo‘lsa-da, doimiy ma’lumotlar bazasidagi ma’lumotlar saqlanib qolishi mumkin. Bu farq boshlang‘ich ulanishlarni nega ehtiyotkor boshqarish kerakligini tushuntiradi.
Kademlia va K-bucket nima?
Kademlia, taqsimlangan tengdoshlarni aniqlashda tugunlarni ularning identifikatorlari orasidagi mantiqiy masofalarga ko‘ra tartiblaydigan yondashuvdir. K-bucket, o‘xshash mantiqiy masofa guruhidagi tengdosh yozuvlari saqlanadigan bo‘lim deb qaralishi mumkin.
Bu yerdagi masofa ikki kompyuter orasidagi kilometr bilan o‘lchanadigan masofa emas. Bu tugun identifikatorlari orqali aniqlanadigan matematik masofa. Shu orqali tarmoqdagi tugunlarni mantiqiy manzil fazosida tartiblash va mos tengdoshlarni qidirish mumkin bo‘ladi.
Manbada ishlatiladigan identifikator masofasi XOR (exclusive OR) mantiqiga asoslanadi. Ikki bit farqli bo‘lsa XOR natijasi 1, bir xil bo‘lsa 0 bo‘ladi. Identifikatorlarni XOR bilan taqqoslash tugunlarning mantiqiy yaqinligini aniqlashga yordam beradi.
Masalan, faqat XOR operatsiyasini tushuntirish uchun quyidagi manbadan tashqari arifmetik misoldan foydalanish mumkin:
0101 XOR 0011 = 0110
Ushbu satr tadqiqot ma’lumotidan olingan Ethereum tuguni o‘lchovi emas; u XOR bit operatsiyasining ma’nosini ko‘rsatish uchun ishlatilgan umumiy matematik misoldir.
Manba o‘rganilgan Geth versiyasida aniqlash jadvali Kademlia asosidagi bo‘limlarga ajratilgani va tugun yozuvlari mantiqiy masofa hamda mavjudlik ma’lumotlariga ko‘ra boshqarilishini tushuntiradi. Shuningdek, bir xil tarmoq quyi qismidan kelgan yozuvlar bitta hududda haddan tashqari jamlanishining oldini olish uchun IP asosidagi xilma-xillik cheklovlari mavjudligini bildiradi.
Ushbu cheklovlarning xavfsizlikdagi roli bitta tarmoq manbai aniqlash yozuvlarida yakka holda ustun bo‘lib qolishini qiyinlashtirishdir. Biroq IP xilma-xilligini nazorat qilish tugunlar haqiqatan ham bir-biridan mustaqil boshqarilishini har doim isbotlamaydi.
Qayta ishga tushirish nega muhim davr?
Ethereum tuguni qayta ishga tushirilganda avvalgi faol ulanishlari uziladi va tarmoq bilan qayta aloqa o‘rnatishi kerak bo‘ladi. Bu davrda yangi tengdosh yozuvlarini tanlash va ulanishlarni o‘rnatish muhimlashadi.
Tadqiqotchilar validatorlarning uzoq vaqt onlayn qolishi va mijoz yangilanishlari kabi sabablar bilan yuzaga keladigan qayta ishga tushirishlar tarmoq xavfsizligi nuqtayi nazaridan baholanishi kerakligini qayd etadilar.
Tadqiqotda Ethereum Merge sanasidan 5 May 2025 gacha taxminan 32 oylik davrda 56 ta Geth versiyasi chiqarilgani hisobot qilingan. Bu manbada oyiga taxminan 1,75 versiya o‘rtachasi sifatida ifodalangan. Biroq chiqarilgan har bir versiya barcha tugunlarda ayni sanada o‘rnatilgani yoki barcha tugunlar ayni tezlikda qayta ishga tushirilgani haqida xulosa chiqarib bo‘lmaydi.
Tadqiqot baholagan tahdid sohalari
Manba eclipse hujumi riskini bitta protokol xabari bilan tushuntirmaydi. O‘rganilgan tahdid sohalari mahalliy tengdosh yozuvlarining ishonchliligi, DNS asosidagi aniqlash manbalarining yaxlitligi, ulanish sig‘imining cheklanganligi va qayta ishga tushirish paytida tengdoshlar xilma-xilligini saqlash kabi o‘zaro bog‘liq tarmoq xatti-harakatlarini qamrab oladi.
Bu mexanizmlarni birgalikda o‘rganishning sababi tugunni ishonchli tarmoqdan ajratishni faqat bitta yozuv yoki ulanishning o‘zgarishi bilan tushuntirib bo‘lmasligidir. Xavfsizlik nuqtayi nazaridan muhim natija bir nechta himoya qatlamini bir vaqtda baholashdir.
Ethereum Asosiy Tarmog‘i va Sepolia Test Tarmog‘ida Ulanish Sig‘imi Qanday Farq Qilgan?
Tadqiqotning 2025 yilgi o‘lchovlarida Sepolia va Ethereum asosiy tarmog‘ining onlayn tugun nisbatlari bir-biriga yaqin bo‘lgan bo‘lsa-da, bo‘sh kiruvchi ulanish sig‘imiga ega tugunlarning nisbatlari sezilarli farq qilgan. Manba 6-jadvalga ko‘ra Sepolia namunasida bu nisbat %31,3, asosiy tarmoq namunasida esa %2,8; ushbu nisbatlar turli namuna hajmlari va o‘lchov sharoitlari bilan birgalikda baholanishi kerak.
Sepolia nima?
Sepolia, Ethereum ekotizimida ilova va protokol xatti-harakatlarini haqiqiy iqtisodiy qiymatga ega asosiy tarmoqdan alohida sharoitlarda sinash imkonini beradigan test tarmog‘idir. Tadqiqotchilar ayrim xavfsizlik tajribalarini Sepolia da o‘tkazib, hujum komponentlarining xatti-harakatini nazoratli tarzda kuzatgan.
Test tarmog‘idagi natijalar tadqiqotning texnik haqiqiyligi uchun muhim bo‘lishi mumkin. Biroq test tarmog‘ining tugunlar soni, ishtirokchilar profili, ulanish sig‘imi va iqtisodiy sharoitlari asosiy tarmoq bilan bir xil emas. Shu sababli Sepolia da o‘lchangan muvaffaqiyat nisbatlarini bevosita butun Ethereum asosiy tarmog‘iga ko‘chirish ilmiy jihatdan to‘g‘ri emas.
Tarmoq o‘lchovlarining doirasi
Manba D ilovada Ethereum asosiy tarmog‘i va Sepolia tugun ro‘yxatlari 1 Iyul 2025 soat 09.50 UTC vaqt tamg‘ali DNS yozuvlaridan olinganini bildiradi. Keyin tarmoq tugunlari 24 soat davomida har soat oralig‘ida kuzatilgan. Manba 6-jadval ushbu o‘lchovlarning o‘rtachasini beradi.
| O‘lchov | Sepolia | Ethereum asosiy tarmog‘i |
|---|---|---|
| Namunadagi tugunlar soni | 1.500 | 5.887 |
| O‘rtacha onlayn tugun | 1.288 (%85,9) | 4.979 (%84,6) |
| O‘rtacha oflayn tugun | 212 (%14,1) | 908 (%15,4) |
| Bo‘sh kiruvchi ulanish sig‘imiga ega tugun | 469 (%31,3) | 168 (%2,8) |
| O‘lchov xususiyati | Soatlik skan natijalarining o‘rtachasi | Soatlik skan natijalarining o‘rtachasi |
Jadvaldagi %31,3 va %2,8 qiymatlari butun namuna asosida berilgan. Ular faqat onlayn tugunlar maxraj sifatida ishlatilgan nisbatlar emas. Turli maxrajlarni aralashtirish yoki sonlarni joriy tarmoq holati sifatida taqdim etish noto‘g‘ri xulosalarga olib kelishi mumkin.
Ulanish sig‘imi nega muhim?
Bo‘sh kiruvchi ulanish sig‘imi tugunning yangi ulanishlarni qabul qila olish holatini ifodalaydi. Sig‘im to‘liq ishlatilgan bo‘lsa, tugun yangi tengdosh ulanishlarini qabul qila olmasligi mumkin. Tarmoqda ko‘plab tugunlar onlayn bo‘lsa ham, foydalanish mumkin bo‘lgan ulanish sig‘imining pastligi boshqa tugunlarning sog‘lom tengdoshlar topishini qiyinlashtirishi mumkin.
Shuning uchun faqat “nechta Ethereum tuguni onlayn?” degan savolga javob tarmoqning ulanish chidamliligini to‘liq ko‘rsatmaydi. Onlayn tugunlarning ulanish sig‘imi, tengdoshlar xilma-xilligi va ular qaysi aniqlash manbalaridan topilgani ham o‘rganilishi kerak.
Bo‘sh sig‘im taqsimotining tafsilotlari
Manba D ilovada, shuningdek, bo‘sh kiruvchi ulanish sig‘imiga ega tugunlarda nechta bo‘sh ulanish mavjudligi o‘rganilgan. Bu o‘lchov asosiy 6-jadvaldagi tarmoq bo‘yicha o‘rtachadan farqli quyi namunani qamrab oladi.
| Xususiyat | Sepolia | Ethereum asosiy tarmog‘i |
|---|---|---|
| O‘rganilgan tugunlar soni | 362 | 102 |
| 1–10 bo‘sh ulanish | 290 (%80,1) | 64 (%62,7) |
| 11–50 bo‘sh ulanish | 60 (%16,6) | 10 (%9,8) |
| 51–99 bo‘sh ulanish | 5 (%1,4) | 5 (%4,9) |
| 100 va undan ortiq bo‘sh ulanish | 7 (%1,9) | 23 (%22,5) |
| O‘lchov davomiyligi | 7 soat | 7 soat |
7-jadvaldagi nisbatlar faqat bo‘sh sig‘imga ega deb o‘rganilgan tugunlar taqsimotini ifodalaydi. Masalan, Sepolia dagi %80,1 qiymati barcha Sepolia tugunlarining %80,1 qismi faqat 1–10 ta bo‘sh ulanishga ega ekanini ko‘rsatmaydi. Ushbu nisbat tegishli 362 tugunlik quyi namunaga tegishlidir.
Xuddi shunday, asosiy tarmoqdagi %62,7 qiymati 102 tugunlik quyi namuna asosida hisoblangan. Asosiy jadvalning 24 soatlik o‘rtachalari bilan ushbu yetti soatlik quyi namuna taqsimotlari turli o‘lchov ta’riflaridir.
O‘lchovlarning ilmiy ma’nosi
Tadqiqotning ulanish sig‘imi natijalari Ethereum da tarmoq mavjudligi bilan yangi tengdoshlarni qabul qilish sig‘imini alohida o‘rganish kerakligini ko‘rsatadi. Onlayn tugunlar nisbatining yuqori bo‘lishi barcha tugunlar yangi ulanishlar uchun mos ekanini anglatmaydi.
Biroq bo‘sh sig‘imning pastligi o‘z-o‘zicha tugun hujum ostida ekanini isbotlamaydi. Tugunning odatiy foydalanish intensivligi, ulanish siyosati va boshqa tarmoq xatti-harakatlari ham sig‘imga ta’sir qilishi mumkin. Shu sababli o‘lchovlarni xavfsizlik nuqtayi nazaridan talqin qilganda odatiy operatsion sabablarni e’tibordan chetda qoldirmaslik kerak.
Tadqiqot Usuli va Natijalari
Tadqiqotning umumiy dizayni
Tadqiqot Ethereum ijro qatlamidagi P2P xatti-harakatlarini kod va protokol darajasida o‘rganish, nazoratli Sepolia xavfsizlik tajribalari va asosiy tarmoqdagi kuzatuv o‘lchovlarini birlashtiradi. Tahlil Geth v1.14.3 tarmoq boshqaruvi xatti-harakatlariga asoslangan.
Manbada baholangan asosiy mexanizm guruhlari quyidagilar:
- Doimiy tugun yozuvlari va vaqtinchalik aniqlash jadvali o‘rtasidagi munosabat.
- Discv4 protokolining tengdoshlarni aniqlashdagi roli.
- DNS asosidagi tengdoshlarni aniqlashning xavfsizlik farazlari.
- Kiruvchi va chiquvchi ulanish sig‘imining tarmoq ko‘rinuvchanligiga ta’siri.
- Qayta ishga tushirish paytida tengdosh ulanishlarining qayta shakllanishi.
- Aniqlash ma’lumotlarining ishonchliligi va manbalar xilma-xilligi.
- Tarmoq qatlamidagi izolyatsiya riskiga qarshi himoya dizaynlari.
Tadqiqotchilar ushbu mexanizmlar bir-biriga bog‘liq bo‘lishi mumkinligini ko‘rsatishni maqsad qilgan. Protokoldagi bitta xavfsizlik nazorati samarali bo‘lsa ham, boshqa tengdosh manbalari va ulanish boshqaruvi jarayonlarini alohida baholash zarurligi ta’kidlanadi.
Doimiy yozuv va aniqlash jadvali tajribalarini baholash
Manba 1-jadval va 2-jadval Sepolia test tarmog‘idagi nazoratli sharoitlarda tugun yozuvlari aniqlash jadvalida qay darajada joy egallashi va buning ulanish nomzodlari taqsimotiga ta’sirini baholaydi.
Ushbu jadvallarning xavfsizlik nuqtayi nazaridan asosiy xabari boshlang‘ich tengdosh yozuvlari faqat tasodifiy tanlangan va bir-biridan mustaqil ishonchli manbalarni ifodalaydi deb faraz qilib bo‘lmasligidir. Yozuvlarning o‘tmishdan saqlanib qolishi qayta ishga tushirilgan tugunning tarmoq ko‘rinuvchanligiga ta’sir qilishi mumkin.
Manba 1-jadvalda oltita alohida o‘lchov takrori va bir nechta tajriba davri hisobot qilingan. Ushbu o‘lchovlar test tarmog‘i va tadqiqotchilar yaratgan tajriba qurilmasi bilan cheklangan. Natijalar barcha haqiqiy tugunlarda ayni aniqlash jadvali taqsimoti mavjudligini ko‘rsatmaydi.
2-jadval turli boshlang‘ich yozuv sharoitlarida aniqlash jadvalining turli bo‘limlarida kuzatilgan to‘ldirilish nisbatlari va ulanish tanlash xatti-harakatlarini taqqoslaydi. Jadval natijalari mahalliy yozuvlarda qaysi tengdoshlar borligi tugunning keyingi ulanish tanloviga sezilarli ta’sir qilishi mumkinligini ko‘rsatadi.
DNS asosidagi tengdosh manbasini baholash
Tadqiqotda DNS asosidagi tengdoshlarni aniqlash mahalliy yozuv jadvalidan mustaqil xavfsizlik komponenti sifatida o‘rganilgan. DNS ro‘yxatlarini ochiq tarmoq manbalaridan yaratish va yangilash tarmoqqa yangi tengdosh topishga yordam beradi, biroq ro‘yxatga kiritilgan tugunlar ishonchliligi nuqtayi nazaridan alohida baholashni talab qiladi.
Manbada DNS ro‘yxatiga oid tajribalarning bir qismi rasmiy tarmoqqa aralashmasdan yaratilgan nazoratli muhitda o‘tkazilgan. Tadqiqotchilar axloqiy sabablarga ko‘ra rasmiy Ethereum skanerini bevosita to‘ldirishga qaratilgan tajribani amalga oshirmaganlarini bildiradilar.
Bu farq muhim: nazoratli tajribada muayyan yozuv xatti-harakatlarining kuzatilishi rasmiy asosiy tarmoq DNS manbasi butunlay egallanganini ko‘rsatmaydi.
DNS ga oid vaqt qiymatlarining xususiyati
Manba 3-jadvalda turli ro‘yxat qamrov nisbatlari uchun vaqt taxminlari mavjud. Ular real dunyoda har bir nisbat uchun alohida muvaffaqiyatli yakunlangan va aynan o‘lchangan hujum vaqtlaridan iborat emas, balki manbada ko‘rsatilgan ballash va vaqt farazlari ostida hisoblangan taxminlardir.
Shu sababli vaqtlarni eksperimental kuzatuv va matematik prognoz sifatida ajratish kerak. Kelajakda DNS ro‘yxatlash siyosatlari, skaner amaliyotlari yoki tugun xatti-harakatlarining o‘zgarishi ham bu taxminlarning amal qilishiga ta’sir qilishi mumkin.
Tarmoq bo‘ylab ulanish sig‘imi tajribalarining natijasi
Tadqiqotda Sepolia da yangi ulanishlarni qabul qiluvchi tugunlarning sig‘imiga oid nazoratli tajribalar o‘tkazilgan. Manbaning 17 Iyul 2025 sanasidagi alohida tekshiruvida 1.268 ta Sepolia tuguni skan qilingan va ulardan 321 tasida dastlab foydalanish mumkin bo‘lgan ulanish sig‘imi aniqlangan.
Ushbu tajribada taxminan ikki soatlik kuzatuv yakunida bo‘sh sig‘imga ega tugunlarning taxminan %90 qismida mavjud sig‘im to‘lgani, 34 tugunda esa hali ham bo‘sh sig‘im mavjudligi hisobot qilingan. Bu natija muayyan Sepolia tajriba sharoitlaridagi ulanish sig‘imi xatti-harakatini ko‘rsatadi.
Ushbu tajriba 24 soatlik asosiy tarmoq mavjudligi o‘lchovidan farq qiladi. Ikki ma’lumot to‘plamini ayni namuna yoki ayni vaqt oralig‘idan olingan natijalar deb talqin qilish to‘g‘ri emas.
Chiquvchi ulanish natijalari
Manba 4-jadval nazoratli Sepolia muhitida turli aniqlash manbasi sharoitlari chiquvchi ulanishlar ishonchliligiga qanday ta’sir qilishi mumkinligini taqqoslaydi.
Jadvalning asosiy topilmasi bir nechta tarmoq aniqlash va ulanish boshqaruvi sharoiti birgalikda o‘zgarganda ulanish izolyatsiyasi muvaffaqiyati ham sezilarli darajada o‘zgarishi mumkinligidir. Muayyan taqqoslashda 20 tajribaning 8 tasida kuzatilgan muvaffaqiyat boshqa sharoitda 20 tajribaning 19 tasiga oshgan.
Ushbu ikki o‘lchov mos ravishda %40 va %95 nisbatlariga to‘g‘ri keladi. Bu sonlar manba belgilagan nazoratli test sharoitlari natijalaridir; Ethereum tarmog‘idagi barcha tugunlarning %95 qismi izolyatsiya qilinganini anglatmaydi.
Manbaning xulosa bo‘limidagi %45 dan %95 gacha oshish iborasi bilan 4-jadvaldagi muayyan qatorning %40 dan %95 gacha taqqoslanishi ayni sonli ifoda emas. Verianla ushbu farqni yashirmaydi va jadvalga asoslangan izohda 8/20 hamda 19/20 natijalarini asos qilib oladi.
Kiruvchi ulanish natijalari
Manba 5-jadval qayta ishga tushirgandan so‘ng kiruvchi ulanishlar ishonchsiz tengdoshlar tomonidan to‘liq egallanishi mumkin bo‘lgan nazoratli tajriba natijalarini beradi.
Sepolia da hisobot qilingan 30 tajribaning barchasida tegishli test sharoitlarida ulanishlarning to‘liq egallanishi kuzatilgan. Ethereum asosiy tarmog‘ida o‘tkazilgan 40 ta alohida nazoratli tajribaning 24 tasida ikki kunlik kuzatuv davomida to‘liq to‘ldirilish hisobot qilingan. Ushbu 24 tajribaning 18 tasida natija qayta ishga tushirgandan keyingi dastlabki 30 soniya ichida kuzatilgan.
| O‘lchov | Sepolia | Asosiy tarmoq |
|---|---|---|
| Tajriba soni | 30 | 40 |
| Hisobot qilingan to‘liq to‘ldirilish muvaffaqiyati | 30/30 (%100) | 24/40 (%60) |
| Dastlabki 30 soniya ichida yakunlangan | 30/30 (%100) | 18/40 (%45) |
| Bir kun ichida yakunlangan | Alohida qiymat berilmagan | 23/40 (%57,5; manbada yaxlitlanib %57) |
| Ikki kun ichida yakunlangan | Alohida qiymat berilmagan | 24/40 (%60) |
Manba ushbu tajribalarda qayta ulanish cheklovi ayrim maqsad tugunlarda tajriba maqsadida o‘zgartirilganini aniq bildiradi. Shu sababli sonlar standart barcha ishlab chiqarish tugunlari ayni sharoitlarda ayni muvaffaqiyat nisbatlarini ko‘rsatishining bevosita isboti emas.
Nazoratli tajriba natijalarini birgalikda o‘qish
4-jadval va 5-jadval turli xavfsizlik komponentlarini o‘lchaydi. Chiquvchi ulanish tajribalari ulanish nomzodlarining manbalari va ishonchliligini; kiruvchi ulanish tajribalari esa ulanish sig‘imining to‘ldirilish xatti-harakatini o‘rganadi.
Ushbu ikki jadvalda turli tajriba sonlari, turli muvaffaqiyat ta’riflari va turli sharoitlar mavjud. Shu sababli foizlarni bevosita qo‘shish yoki ulardan umumiy Ethereum tarmog‘i uchun yagona “egallanish ehtimoli” qiymatini hisoblash ilmiy jihatdan to‘g‘ri emas.
Manba rasmlarining ilmiy hissasi
Manba 1-rasm, tadqiqot baholagan ko‘p bosqichli tarmoq izolyatsiyasi muammosining umumiy komponentlarini ko‘rsatadi. Verianla matnida ushbu rasmning ilmiy ma’nosi aniqlash manbalarining ishonchliligi, ulanish sig‘imi va qayta ishga tushirish paytidagi ulanish tanlovi munosabati orqali tushuntirilgan. Hujumning operatsion tartibi qayta chizilmagan.
Manba 2-rasm, Sepolia da tugun yozuvlari va tegishli tajriba o‘lchovlarining vaqt bo‘yicha o‘zgarishini ko‘rsatadi. Xom vaqt qatorlari alohida ma’lumot fayli sifatida mavjud bo‘lmagani uchun grafikdagi barcha nuqtalar aniq ma’lumot sifatida qayta yaratilmagan.
Manba 3-rasm, Sepolia va asosiy tarmoq uchun onlayn, oflayn va bo‘sh ulanish sig‘imiga ega tugunlar sonini vaqt bo‘yicha taqqoslaydi. Ushbu rasmning asosiy sonli xabari manba 6-jadval bilan birgalikda yetkazilgan.
Manba 4-rasm, bo‘sh ulanishlar sonining tugunlar orasidagi taqsimotini ko‘rsatadi. Verianla bayonida bu taqsimot manba 7-jadvaldagi hisobot qilingan sinflar bilan tushuntirilgan. Manbaning asl gistogramma dizayni ko‘chirilmagan.
Matematik munosabatlarni qanday talqin qilish kerak?
Manbada tugun identifikatorlarini XOR masofasiga ko‘ra guruhlashga asoslangan ehtimollik munosabatlari mavjud. Bu munosabatlar tengdoshlarning mantiqiy identifikator fazosida qanday taqsimlanishini tushunishga qaratilgan. Identifikator fazosidagi ehtimollik real dunyodagi tugun avtomatik ravishda zararli bo‘lish ehtimoli emas.
Identifikator taqsimotiga oid nazariy ehtimollikni haqiqiy tarmoq ulanishlarining o‘rnatilish ehtimolligi bilan tenglashtirish ham to‘g‘ri emas. Haqiqiy ulanishlarning shakllanishiga tarmoq mavjudligi, mijoz siyosatlari, tengdosh sig‘imi, vaqt tugashi va protokol tekshiruvi kabi boshqa omillar ta’sir qiladi.
Shu sababli tadqiqotning matematik aniqlash ehtimolliklarini bevosita universal eclipse hujumi muvaffaqiyat formulasi sifatida taqdim etish kerak emas.
Geth versiyalarining vaqt o‘lchami
Tadqiqotning Geth versiyasi yangilanishlari haqidagi bahosi dasturiy ta’minot yangilanganda ulanishlarni yangilash muhimligini ko‘rsatadi. Biroq qayta ishga tushirish xavfsizlik riski tug‘dirishi mumkinligi tugunlarni yangilamaslik kerak degani emas.
Dasturiy ta’minot yangilanishlari boshqa xavfsizlik tuzatishlari va protokol o‘zgarishlarini ham o‘z ichiga olishi mumkin. Tadqiqotning himoya nuqtayi nazaridan ahamiyati yangilash va qayta ishga tushirish jarayonlarini ishonchli tengdosh ulanishlarini qayta tiklashni hisobga olgan holda boshqarishdir.
Hujum resurslarini baholash
Manba ko‘p bosqichli hujum dizaynining nazariy va eksperimental resurs talablarini ham muhokama qiladi. Bu yerda muhim ilmiy farq nazoratli tajribada kuzatilgan muvaffaqiyat bilan keng tarmoqda ayni natijani olish uchun prognoz qilingan resurs xarajati bir xil narsa emasligidir.
Manbada ishlatilgan resurs taxminlari tugunlar soni, IP xilma-xilligi va ayrim mijoz xatti-harakatlariga bog‘liq. Ular tegishli davr va model farazlari doirasida baholanishi kerak; joriy tarmoqda tasdiqlangan doimiy hujum xarajati sifatida talqin qilinmaydi.
Ethereum P2P Tarmog‘ida Eclipse Hujumiga Qarshi Qanday Himoyalar Taklif Qilinadi?
Tadqiqot Ethereum tugunlarida ishonchsiz tengdosh yozuvlari aniqlash tizimida haddan tashqari ko‘p namoyon bo‘lishini cheklovchi nazoratlar va DNS aniqlash manbalarining ishonchliligini oshiruvchi himoyalarni taklif qiladi. Ushbu takliflarning maqsadi haqiqiy tugun ulanishlarini imkon qadar saqlab qolgan holda anomal aniqlash xatti-harakatlarining ta’sirini kamaytirishdir.
Takrorlanuvchi va anomal aniqlash xatti-harakatlarini kuzatish
Manba tengdoshlarni aniqlash xabarlarining vaqt bo‘yicha xatti-harakatini kuzatish va anomal takrorlanish namunalari uchun vaqtinchalik cheklash mexanizmlaridan foydalanishni taklif qiladi.
Bunday nazoratning asosiy maqsadi tarmoqni aniqlash tizimi haddan tashqari ko‘p xabar yuboradigan yoki noodatiy yozuv xatti-harakatini ko‘rsatadigan manbalar tomonidan ustunlashtirilishini qiyinlashtirishdir.
Biroq haddan tashqari qat’iy bloklash siyosatlari qonuniy tengdoshlarni ham xato ravishda cheklashi mumkin. Shu sababli anomal xatti-harakatni aniqlash va bloklash qarorlarini qabul qilishda noto‘g‘ri musbatlar, ulanish sifati va tugunlar xilma-xilligini birgalikda baholash kerak.
DNS manbalarida xilma-xillik va ishonchlilik
Tadqiqotning ikkinchi himoya yo‘nalishi DNS asosidagi aniqlash manbalari bitta tarmoq yoki operator tomonidan haddan tashqari ko‘p ifodalanishining oldini olishga qaratilgan.
Manba IP xilma-xilligini hisobga olish va shubhali DNS yozuvlarini ishonchli hisobotlar bilan baholashni taklif qiladi. Yozuvni faqat bitta foydalanuvchi xabari bilan olib tashlash o‘rniga bir-biridan mustaqil xabarlarni hisobga olish noto‘g‘ri musbatlarni kamaytirish uchun muhim tamoyildir.
Bu yondashuv DNS yozuvining mavjudligini avtomatik ishonchlilik dalili deb qabul qilmaslikni talab qiladi. Shu bilan birga, butun DNS ro‘yxati zararli yoki barcha DNS manbalarini olib tashlash kerak degan xulosani ham keltirib chiqarmaydi.
Ulanishlar xilma-xilligini saqlash
Tadqiqotning umumiy natijalari tugunlar ulanish xavfsizligini faqat ulanishlar soniga ko‘ra emas, balki ulanishlar mustaqil va turli manbalardan kelishiga ko‘ra ham baholashni qo‘llab-quvvatlaydi.
Ishonchli tengdoshlar xilma-xilligi bitta aniqlash manbasi yoki tarmoq bo‘limida yuzaga keladigan muammoning butun tugun ko‘rinuvchanligiga ta’sir qilishini qiyinlashtirishi mumkin. Biroq manba barcha mijoz versiyalarida qaysi xilma-xillik siyosati eng yaxshi natija berishini ko‘rsatadigan keng qamrovli qiyosiy himoya tajribasini taqdim etmaydi.
Himoya takliflari qo‘llangan qat’iy yechimlarmi?
Manba taklif etilgan qarshi choralarni aniqlangan xavfsizlik zaifliklariga qaratilgan aniq takomillashtirish yo‘nalishlari sifatida taqdim etadi. Biroq barcha choralar Ethereum ning barcha mijozlariga qo‘llanib, jonli tarmoqda to‘liq tekshirilgani ko‘rsatilmagan.
Mualliflar topilmalar Ethereum xavfsizlik jamoasiga mas’uliyatli tarzda bildirilgani va jamoa xabar qilingan muammoni qabul qilib, P2P qatlamini yaxshilash ustida ishlashini aytganini qayd etadilar. Manba e’lon qilingan versiyada yakuniy tuzatish hali chiqarilmagani bildirilgan. Bu ma’lumot 30 Aprel 2026 sanasidagi manba versiyasining holatidir; keyingi yangilanishlar yo‘q degani emas.
Ethereum tuguni xavfsizligini qanday tushunish kerak?
Ethereum kabi taqsimlangan tizimlarda xavfsizlik bir nechta qatlamdan iborat. Kriptografik tekshirish va konsensus qoidalari muhim bo‘lsa-da, tugun ishonchli ma’lumotga kira olishi uchun tarmoq ulanishlariga ham muhtoj.
Shu sababli operatsion baholashlarda tugun dasturiy ta’minotining yangiligi, ishonchli tengdosh ulanishlarining uzluksizligi, aniqlash manbalarining xilma-xilligi, kutilmagan ulanish yo‘qotishlari va qayta ishga tushirgandan keyingi tarmoq ko‘rinuvchanligi kabi ko‘rsatkichlar birgalikda o‘rganilishi kerak.
Ushbu takliflar tadqiqotning himoya yo‘nalishidagi ilmiy xulosalaridir. Manba barcha tashkilotlar uchun ayni xavfsizlik konfiguratsiyasini yoki har bir muhitda amal qiladigan yagona tengdosh boshqaruvi retseptini tasdiqlamaydi.
Tadqiqot qo‘llab-quvvatlaydigan natijalar
- Ethereum ijro qatlamidagi P2P aniqlash va ulanish boshqaruvi eclipse hujumlariga qarshi alohida baholanishi kerak bo‘lgan xavfsizlik sohasidir.
- Doimiy tengdosh yozuvlari bilan vaqtinchalik aniqlash jadvali o‘rtasidagi munosabat qayta ishga tushirgandan keyingi tarmoq ko‘rinuvchanligiga ta’sir qilishi mumkin.
- DNS asosidagi aniqlash mahalliy tengdosh yozuvlaridan tashqari ulanish manbaini beradi; biroq ishonchlilik va xilma-xillik nazoratlariga muhtoj.
- Sepolia va asosiy tarmoq namunalarida onlayn tugun nisbatlari bir-biriga yaqin bo‘lsa-da, bo‘sh kiruvchi ulanish sig‘imiga ega tugunlar nisbatlari sezilarli darajada farqlangan.
- Nazoratli tajribalarda turli ulanish va aniqlash sharoitlari izolyatsiya muvaffaqiyatini sezilarli darajada o‘zgartirishi mumkinligi ko‘rsatilgan.
- Tadqiqot takrorlanuvchi aniqlash xatti-harakatlariga qarshi cheklovlar va DNS tengdosh ro‘yxatlariga oid xilma-xillik/hisobot choralarini taklif qiladi.
- Mualliflar aniqlagan muammolarini Ethereum xavfsizlik jamoasiga mas’uliyatli tarzda oshkor qilganlar.
Tadqiqot qo‘llab-quvvatlamaydigan umumlashtirishlar
- Ethereum ning barcha asosiy tarmoq tugunlarini izolyatsiya qilish mumkinligi ko‘rsatilmagan.
- Nazoratli Sepolia tajribalarida olingan muvaffaqiyat nisbatlarini butun Ethereum asosiy tarmog‘iga bevosita umumlashtirib bo‘lmaydi.
- Ijro qatlamidagi P2P izolyatsiyasi konsensus qatlamidagi barcha validatorlar nazorat qilinganini ko‘rsatmaydi.
- Bo‘sh ulanish sig‘imining pastligi o‘z-o‘zicha hujum amalga oshganini isbotlamaydi.
- 2025 yilgi tugun va ulanish o‘lchovlari bugungi Ethereum tarmog‘ining aniq holati emas.
- Bitta mijoz versiyasida kuzatilgan tarmoq xatti-harakati boshqa barcha mijoz versiyalarida o‘zgarishsiz amal qiladi deb bo‘lmaydi.
- Manbada taklif qilingan barcha himoya choralarini butun tarmoqda qo‘llangan va qat’iy yechim sifatida tasdiqlangan deb aytib bo‘lmaydi.
- Tadqiqotda ayrim hujumlarning mumkinligi Ethereum dagi barcha operatsiyalar yoki barcha smart-kontraktlar bevosita manipulyatsiya qilinganining dalili emas.
Tadqiqotning umumiy natijasi
Tadqiqotning asosiy ilmiy hissasi Ethereum ning Merge dan keyingi P2P tarmog‘ida tugunlarni aniqlash, ulanish boshqaruvi va qayta ishga tushirish xatti-harakatlari o‘zaro bog‘liq xavfsizlik xususiyatlariga ega ekanini ko‘rsatishidir.
Sepolia da o‘tkazilgan nazoratli tajribalar va asosiy tarmoqda to‘plangan kuzatuv ma’lumotlari faqat protokolning kriptografik xavfsizligiga e’tibor qaratish tarmoq qatlamidagi izolyatsiya risklarini tushunish uchun yetarli emasligini ko‘rsatadi.
Tadqiqotning xavfsizlik bo‘yicha eng muhim xabari taqsimlangan blokcheyn tarmog‘ida tugunlar sonining ko‘pligi o‘z-o‘zicha ishonchli tarmoq ko‘rinuvchanligini kafolatlamasligidir. Tugunlar kimlar bilan aloqa qilishi, qaysi manbalardan tengdosh topishi va ulanish sig‘imi qanday boshqarilishi ham chidamlilik nuqtayi nazaridan o‘rganilishi kerak.
Manba va Usul Haqida Izoh
Asl tadqiqot: Eclipse Attacks on Ethereum’s Peer-to-Peer Network.
Mualliflar: Ruisheng Shi, Yuxuan Liang, Zijun Guo, Qin Wang, Lina Lan, Chenfeng Wang, Zhuoyi Zheng.
Mualliflar tartibi: Manba PDF dagi asl tartib saqlangan.
Muassasalar: Beijing University of Posts and Telecommunications, Xitoy; UNSW Sydney, Avstraliya.
Muallif–muassasa aloqalari: Ruisheng Shi, Yuxuan Liang, Zijun Guo, Lina Lan, Chenfeng Wang va Zhuoyi Zheng — Beijing University of Posts and Telecommunications. Qin Wang — UNSW Sydney.
Mas’ul mualliflar: Ruisheng Shi va Lina Lan; manbada yulduzcha belgisi bilan ko‘rsatilgan.
Teng hissa: PDF da yulduzcha belgisi teng hissani emas, mas’ul mualliflikni bildiradi. Alohida teng hissa bayonoti aniqlanmagan.
ArXiv identifikatori: arXiv:2601.16560.
O‘rganilgan versiya: arXiv:2601.16560v2.
O‘rganilgan versiya sanasi: 30 Aprel 2026.
ArXiv DOI: 10.48550/arXiv.2601.16560.
ArXiv havolasi: https://arxiv.org/abs/2601.16560
Nashr turi: Kompyuter tarmoqlari va kompyuter xavfsizligi sohasida eksperimental tizim xavfsizligi tadqiqoti.
Konferensiya: The ACM Web Conference (WWW) 2026.
Konferensiyada nashr holati: Yuklangan PDF da WWW 2026 tomonidan qabul qilingani aytilgan. Nashr etilgan konferensiya yozuvi ham alohida tasdiqlangan.
Konferensiya DOI: 10.1145/3774904.3792231.
Nashriyot: Association for Computing Machinery (ACM).
Nashr yili: 2026.
Taqriz holati: Taqrizli konferensiya hissasidir. Biroq o‘rganilgan PDF arXiv v2 versiyasidir; nashr etilgan ACM versiyasi aynan bir xil sahifa tartibi va matn mazmuniga ega deb faraz qilinmagan.
Manba litsenziyasi: Yuklangan PDF da uchinchi tomonlarga manba rasmlaridan erkin qayta foydalanish huquqini beradigan tasdiqlangan ochiq Creative Commons litsenziyasi aniqlanmagan. Verianla rasmlari manba figuralarining nusxalari emas, balki mustaqil tushuntiruvchi sxemalar va hisobot qilingan faktik ma’lumotlardan tayyorlangan grafiklar.
Ilmiy doira: Ethereum ning Merge dan keyingi ijro qatlamidagi P2P tugunlarni aniqlash, doimiy va vaqtinchalik tengdosh yozuvlari, ulanish boshqaruvi, DNS aniqlash, tugunni izolyatsiya qilish xavfsizlik riski va himoya takliflari.
Asosiy dasturiy ta’minot konteksti: Geth v1.14.3, 9 May 2024 versiyasi.
Tadqiqot tarmoqlari: Ethereum Sepolia test tarmog‘i va Ethereum asosiy tarmog‘i.
Kuzatuv ma’lumotlari davri: Asosiy tarmoq va Sepolia tugun yozuvlari uchun 1 Iyul 2025 sanasidagi DNS namunasi; manbada boshqa tajriba sanalari ham tushuntirilgan.
Tadqiqot turlarini ajratish: Nazoratli Sepolia xavfsizlik tajribalari, nazoratli asosiy tarmoq maqsad tajribalari va tarmoq bo‘ylab olingan kuzatuv tugun o‘lchovlari bir-biridan ajratilgan.
Asosiy tarmoq o‘lchovi: Sepolia 1.500 tugun, asosiy tarmoq 5.887 tugun; o‘rtacha onlayn nisbatlar mos ravishda %85,9 va %84,6; bo‘sh kiruvchi ulanish sig‘imiga ega tugunlarning butun namuna bo‘yicha nisbatlari mos ravishda %31,3 va %2,8.
Ulanish sig‘imi quyi namunasi: Manba 7-jadvalda Sepolia uchun 362, asosiy tarmoq uchun 102 tugun o‘rganilgan. Ushbu quyi namuna asosiy 6-jadvaldagi namuna bilan bir xil emas.
Chiquvchi ulanish tajribasiga oid asosiy topilma: Manba 4-jadvaldagi muayyan nazoratli taqqoslashda muvaffaqiyat 8/20 (%40) va 19/20 (%95) sifatida hisobot qilingan.
Kiruvchi ulanish tajribasiga oid asosiy topilma: Manba 5-jadvalda Sepolia uchun 30/30 (%100), asosiy tarmoq sharoitidagi 40 nazoratli tajriba uchun 24/40 (%60) to‘liq to‘ldirilish natijasi berilgan.
Eksperimental chegara: Ayrim nazoratli maqsad tajribalarida standart ulanish cheklovlari tadqiqot maqsadida o‘zgartirilgan. Ushbu natijalarni barcha standart ishlab chiqarish tugunlariga avtomatik umumlashtirish kerak emas.
Manbada e’tibor talab qiladigan nisbat: Xulosada %45 dan %95 gacha oshish ifodasi bo‘lsa, 4-jadvalda muayyan sharoitlar uchun %40 dan %95 gacha natija ko‘rsatilgan. Verianla jadvalga xos taqqoslashda manbada hisobot qilingan tajriba sonlarini ishlatgan.
Manba rasmlari: 1-rasm tarmoq izolyatsiyasi jarayonining umumiy komponentlarini, 2-rasm Sepolia aniqlash yozuvlari tajribalarini, 3-rasm tarmoq tugunlari statistikasini, 4-rasm esa foydalanish mumkin bo‘lgan ulanish sig‘imi taqsimotini ko‘rsatadi. Bundan tashqari, manbada yettita jadval mavjud.
Ma’lumotlarni vizuallashtirish eslatmasi: Verianla SVG lari manba rasmlarining ekran tasviri, nusxasi yoki vizual uslub moslashtirilishi emas. Manbada aniq berilgan xulosa qiymatlaridan mustaqil grafiklar va usul sxemalari tayyorlangan. Xom vaqt qatori nuqtalari berilmagani sababli asl vaqt grafiklari aniq ma’lumotdek qayta yaratilmagan.
Matematik talqin chegarasi: XOR masofasi va Kademlia identifikator taqsimoti tushunchalari tarmoqni aniqlash mantiqini o‘rgatish maqsadida tushuntirilgan. Nazariy identifikator masofasi bilan haqiqiy hujum muvaffaqiyati ehtimoli tenglashtirilmagan.
Xavfsizlik bildirishlari: Tadqiqotchilar aniqlagan topilmalarini mas’uliyatli oshkor etish doirasida Ethereum xavfsizlik jamoasiga bildirganlarini aytadilar.
Himoya takliflarining holati: Aniqlash xabarlarining anomal takrorlanishiga qarshi himoya va DNS tengdosh yozuvlarida xilma-xillik/hisobot nazoratlari taklif qilingan. Manba e’lon qilingan sanada barcha choralar yakuniy tarzda amalga oshirilgani aytilmagan.
Moliyalashtirish: PDF da alohida ochiq moliyalashtirish yoki qo‘llab-quvvatlash bayonoti aniqlanmagan.
Manfaatlar to‘qnashuvi: PDF da alohida manfaatlar to‘qnashuvi bayonoti aniqlanmagan.
Ma’lumot va kod mavjudligi: Manba o‘lchov usullari, topilmalar va ilovalarda tadqiqot algoritmi izohini taqdim etadi. Biroq barcha o‘lchov xom ma’lumotlari va tajriba infratuzilmasini mustaqil qayta ishlab chiqish uchun to‘liq ma’lumot paketi tasdiqlanmagan.
CRediT / muallif hissasi: Manba PDF da batafsil CRediT hissa matritsasi aniqlanmagan. Muallif hissalari faraz asosida taqsimlanmagan.
Asosiy ilmiy natija: Ethereum ning ijro qatlamidagi P2P aniqlash va ulanish boshqaruvi tarmoq chidamliligi uchun muhim xavfsizlik sohasidir. Tadqiqot muayyan nazoratli muhitlarda tugun izolyatsiyasi riskini eksperimental tarzda ko‘rsatgan, tarmoq bo‘ylab ulanish sig‘imining ahamiyatini tushuntirgan va himoya usullarini taklif qilgan. U butun Ethereum asosiy tarmog‘i egallangan degan xulosani bermaydi.
Izoh qoldiring
E-pochta manzilingiz chop etilmaydi. Majburiy maydonlar * bilan belgilangan