


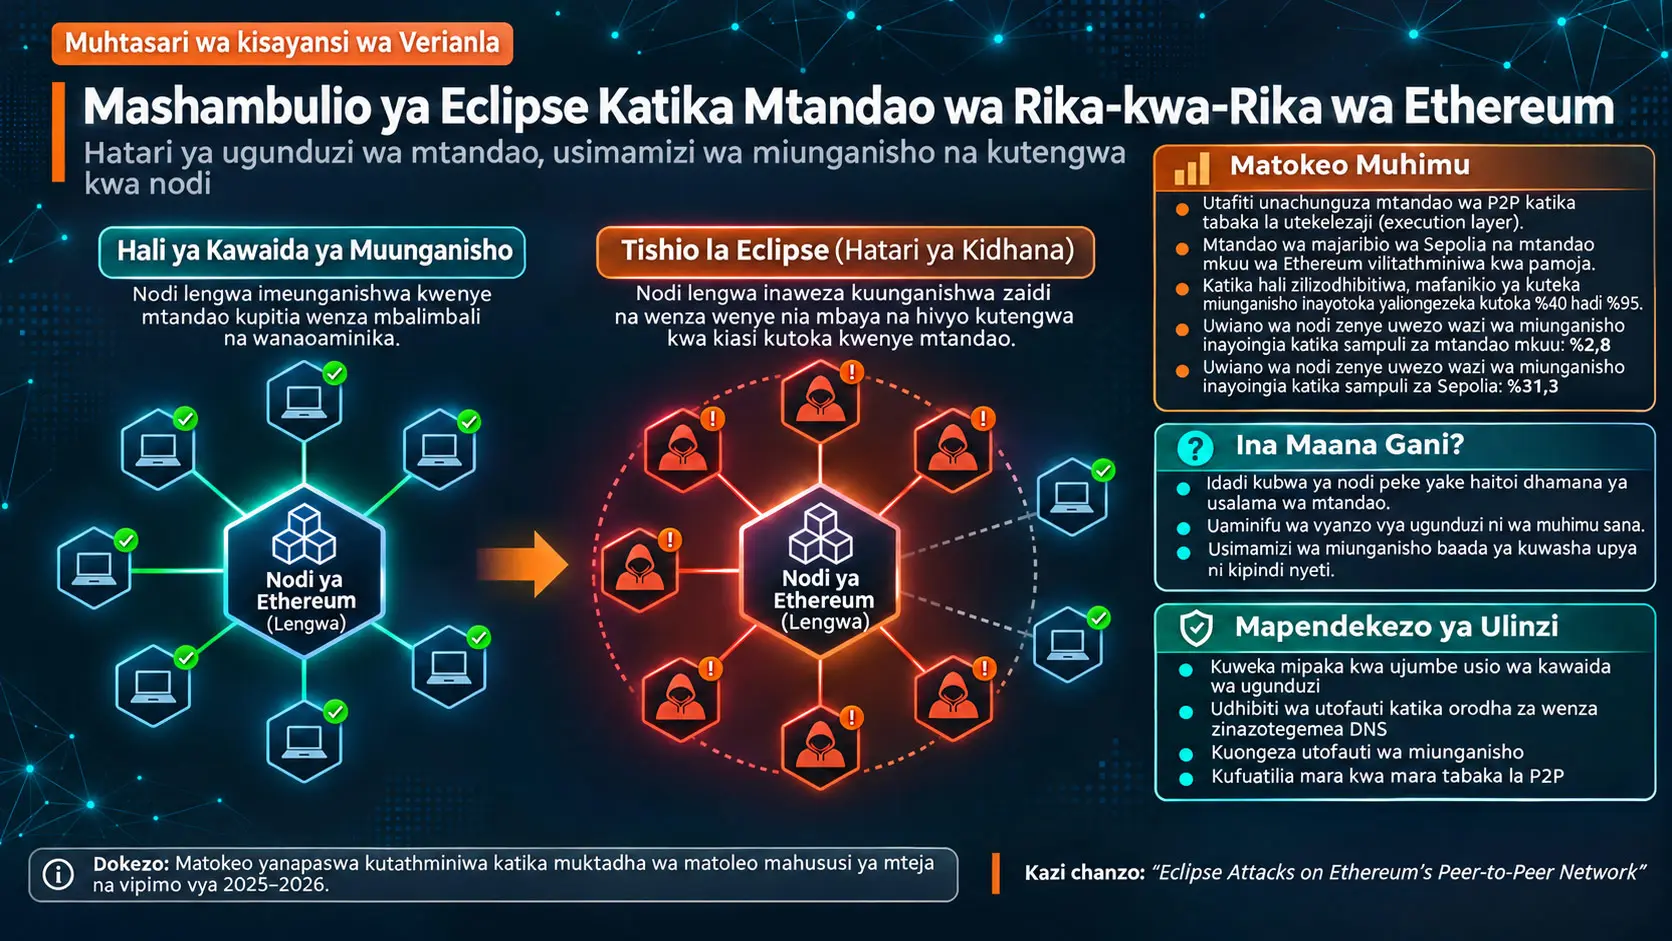
Shambulio la eclipse (Eclipse Attack), ni shambulio la tabaka la mtandao linalolenga kuitenga nodi lengwa na sehemu inayoaminika ya mtandao pale miunganisho yake ya rika-kwa-rika na nodi nyingine zinazoaminika inapobadilishwa na miunganisho iliyo chini ya udhibiti wa mshambuliaji. Utafiti wa Ruisheng Shi na wenzake unachunguza ustahimilivu wa nodi katika tabaka la utekelezaji dhidi ya aina hii ya shambulio baada ya Ethereum kuhama kutoka utaratibu wa Proof-of-Work (PoW) kwenda Proof-of-Stake (PoS) tarehe 15 Septemba 2022.
Mada kuu ya utafiti ni jinsi nodi za Ethereum zinavyogundua nodi nyingine, jinsi zinavyohifadhi taarifa hizo, na jinsi zinavyosimamia miunganisho ya mtandao inayoingia au inayotoka. Watafiti walichunguza uhusiano kati ya uaminifu wa majedwali ya ugunduzi, orodha za wenza zinazotolewa kupitia DNS na uwezo wa miunganisho unaopatikana kwenye mtandao ili kuelewa kwa nini kuwasha upya nodi kunaweza kuwa kipindi muhimu kwa usalama wa miunganisho.
Modeli ya hatua nyingi ya shambulio la eclipse iliyotengenezwa katika chanzo ilitathminiwa kwa majaribio yaliyodhibitiwa katika mtandao wa majaribio wa Ethereum Sepolia; katika mtandao mkuu wa Ethereum, upatikanaji wa nodi, uwezo wa miunganisho na tabia fulani za miunganisho zilipimwa. Chini ya masharti mahususi ya majaribio katika Jedwali 4, mafanikio ya kuteka miunganisho inayotoka yaliongezeka kutoka %40 hadi %95 kwa kuathiri pia uwezo wa miunganisho ulio wazi katika mtandao mzima. Kiwango hiki hakimaanishi kwamba %95 ya mtandao mzima wa Ethereum ilitekwa.
Katika vipimo vya mtandao mkuu vya utafiti, kwa sampuli yenye nodi 5.887, iliripotiwa kwamba kwa wastani nodi 4.979 zilikuwa mtandaoni na ni nodi 168 tu zilizokuwa na uwezo wa miunganisho inayoingia uliopatikana. Thamani hizi zinamaanisha, mtawalia, kiwango cha %84,6 cha kuwa mtandaoni na kuwepo kwa uwezo wa miunganisho ulio wazi katika %2,8 ya sampuli yote. Kwa Sepolia, katika sampuli ya nodi 1.500, iliripotiwa wastani wa nodi 1.288 za mtandaoni na nodi 469 zenye uwezo wa miunganisho unaopatikana.
Utafiti unaonyesha kwamba usalama wa mtandao wa Ethereum hauishii kwenye saini za kikriptografia, uthibitishaji wa vitalu au kanuni za makubaliano pekee. Wenza ambao nodi huunganishwa nao, uaminifu wa vyanzo vya ugunduzi, utofauti wa miunganisho na usimamizi wa miunganisho baada ya kuwasha upya pia ni sehemu za msingi za ustahimilivu wa mtandao. Waandishi walipendekeza mbinu za ulinzi zinazopunguza matumizi mabaya ya vyanzo vya ugunduzi na DNS na wakaripoti matatizo waliyogundua kwa timu ya usalama ya Ethereum kwa kanuni ya ufichuaji unaowajibika.
Utafiti umejengwa juu ya matoleo mahususi ya wateja wa Ethereum na uchunguzi wa mtandao wa mwaka 2025. Kwa hiyo, viwango vilivyoripotiwa havipaswi kuchukuliwa kama vigawo vya usalama vya ulimwengu wote vinavyotumika kwa matoleo yote ya baadaye ya Ethereum. Kwa waendeshaji wa nodi za Ethereum, watoa huduma za miundombinu ya blokcheini na taasisi nchini Uturuki, hitimisho muhimu zaidi ni haja ya kujumuisha utofauti wa miunganisho ya P2P na usalama wa chanzo cha ugunduzi katika tathmini za usalama wa kiutendaji. Hata hivyo, utafiti hautoi kipimo tofauti cha nodi nchini Uturuki.
Shambulio la Eclipse Katika Ethereum ni Nini na Kwa Nini ni Muhimu?
Katika Ethereum, shambulio la eclipse hulenga kupunguza mawasiliano ya nodi fulani na wenza wengine wanaoaminika ili taarifa inazopokea kuhusu mtandao zipitie kwa wenza wanaodhibitiwa na mshambuliaji. Hali kama hii inaweza kuathiri mwonekano wa taarifa za blokcheini kwa nodi na usambazaji wa miamala; lakini yenyewe haionyeshi kwamba mfumo mzima wa makubaliano wa Ethereum umetwaliwa.
Usanifu wa nodi wa tabaka mbili wa Ethereum
Katika usanifu wa Ethereum baada ya Merge, nodi hufanya kazi na vipengele viwili vikuu vya mteja.Tabaka la utekelezaji (Execution Layer, EL), hushughulikia majukumu kama kutekeleza miamala, kusasisha hali ya akaunti na kusambaza data ya miamala kwenye mtandao.Tabaka la makubaliano (Consensus Layer, CL)kwa upande wake hushiriki katika michakato ya makubaliano kama majukumu ya wathibitishaji wa PoS, mapendekezo ya vitalu na ukamilishaji wa vitalu.
Wateja wa utekelezaji na makubaliano kwa pamoja hutekeleza kazi za nodi ya Ethereum; lakini husimamia miunganisho ya mtandao kupitia itifaki na mifumo yao ya mawasiliano. Tofauti hii ni muhimu kwa sababu lengo linalochunguzwa moja kwa moja na utafiti ni miunganisho ya P2P katika tabaka la utekelezaji la Ethereum.
Katika chanzo, uchunguzi mkuu wa kiufundi ulifanywa kwa kutumia Go Ethereum (Geth) v1.14.3. Toleo hili lilitolewa tarehe 9 Mei 2024. Tathmini za tabia ya mtandao katika utafiti pia zinategemea utekelezaji wa ugunduzi na usimamizi wa miunganisho wa toleo hili.
Masharti yaliyobadilika kwa upande wa usalama baada ya Merge
Ethereum ilikamilisha sasisho la Merge tarehe 15 Septemba 2022 na kuhama kutoka PoW kwenda PoS. Mpito huu si shambulio la moja kwa moja la miunganisho ya P2P; lakini uliathiri namna nodi zinavyotumiwa na mwendelezo wa miunganisho.
Mojawapo ya mabadiliko muhimu yaliyotathminiwa na chanzo ni hitaji la nodi za wathibitishaji kubaki mtandaoni kwa muda mrefu. Katika mfumo wa PoS, wathibitishaji wanatarajiwa kuwasiliana na mtandao mfululizo ili kutekeleza majukumu yao. Hali hii inaweza kufanya baadhi ya nodi zibaki hai kwa muda mrefu na miunganisho ya wenza iwe tulivu kwa kiasi.
Watafiti pia wanaeleza kwamba rekodi za wenza zinazotumiwa mwanzoni, mifumo ya ugunduzi inayotegemea DNS na kiwango cha matumizi ya aina fulani za wateja zinapaswa kutathminiwa kwa kuzingatia hatari za tabaka la mtandao.
Mtandao wa P2P ni nini?
Mtandao wa rika-kwa-rika (Peer-to-Peer Network, P2P), ni mpangilio wa miunganisho uliosambazwa ambapo nodi kwenye mtandao zinaweza kuwasiliana moja kwa moja badala ya kupokea data kutoka kwa seva moja ya kati pekee. Katika mitandao ya blokcheini kama Ethereum, nodi huchangia uendeshaji wa mtandao kwa kupeleka miamala na taarifa muhimu za itifaki kwa nodi nyingine.
Ili nodi ifanye kazi katika mtandao wa P2P, inahitaji kujua ni kwa anwani zipi nodi nyingine zinapatikana. Kwa hiyo, ugunduzi wa nodi (peer discovery) si huduma ya urahisi tu, bali ni kipengele muhimu kwa mwendelezo wa mtandao.
Wakati wa ugunduzi wa nodi, rekodi zisizo sahihi, zilizopitwa na wakati au zisizoaminika zikitawala, utofauti wa wenza ambao nodi inaweza kuunganishwa nao unaweza kupungua. Tatizo la msingi la usalama katika mashambulio ya Eclipse linaelezwa kupitia uhusiano huu.
Tofauti kati ya muunganisho unaoingia na unaotoka
Miunganisho inayoanzishwa na nodi yenyewe huitwamiunganisho inayotoka (outgoing connections), ilhali miunganisho inayoanzishwa na nodi nyingine kuelekea kwake huitwamiunganisho inayoingia (incoming connections).
Katika usanidi wa Geth uliochunguzwa na chanzo, kikomo cha juu cha kawaida cha jumla ya miunganisho kimeelezwa kuwa 50. Kati ya hizo, 16 ni uwezo wa miunganisho inayotoka na 34 ni uwezo wa miunganisho inayoingia. Thamani hizi zinatumika katika muktadha wa toleo husika la mteja na usanidi chaguomsingi; hazipaswi kuchukuliwa kuwa thamani ya kudumu ya itifaki isiyobadilika katika kila toleo la wateja wote wa Ethereum.
Kuwa na miunganisho mingi kwa nodi hakumaanishi kwamba miunganisho hiyo yote imetoka katika vyanzo vinavyoaminika. Katika usalama wa mtandao, pamoja na idadi ya miunganisho, uhuru wa miunganisho hiyo, utofauti wa vyanzo na tabia yake ya muda mrefu pia ni muhimu.
Kwa nini ugunduzi wa nodi ni kipengele cha usalama?
Ugunduzi wa nodi ni mchakato wa kujifunza vitambulisho, anwani na taarifa za mawasiliano za wenza wengine kwenye mtandao. Katika Ethereum, mchakato huu unasaidiwa na mifumo kadhaa ya taarifa kama rekodi za ndani, itifaki ya ugunduzi na vyanzo vinavyotegemea DNS.
Ikiwa wagombea wote ambao nodi inaweza kuunganishwa nao wanatoka katika chanzo kilekile kisichoaminika, mwonekano wa mtandao unaweza kudhoofika hata kama idadi ya miunganisho ni kubwa. Mkabala wa chanzo kwa tatizo la shambulio la eclipse ni kutathmini pamoja usimamizi wa miunganisho na uaminifu wa ugunduzi.
ENR ni nini?
Ethereum Node Record (ENR), ni umbizo la rekodi linaloweza kupanuliwa linalotumiwa kubeba taarifa za ufikiaji wa mtandao na sifa nyingine za nodi ya Ethereum. Chanzo kinaeleza umuhimu wa kuhama kutoka uwakilishi wa zamani wa enode kwenda muundo wa ENR ulio nyumbufu zaidi kwa ugunduzi wa nodi.
Rekodi za ENR zinaweza kubeba data kama kitambulisho cha nodi na taarifa za ufikiaji. Kutathmini taarifa hizi kwa njia ya kuaminika ni muhimu ili nodi iweze kuwatambua wenza wengine kwa usahihi.
Tofauti kati ya Discv4 na ugunduzi unaotegemea DNS
Chanzo kinachukuliaDiscovery v4 (Discv4)inayotumiwa katika Geth kama utaratibu wa ugunduzi wa nodi unaotegemea UDP. Katika itifaki hii, ujumbe wa Ping/Pong hutumiwa kuangalia upatikanaji wa wenza, ujumbe wa FindNode/Neighbors kutafuta nodi zinazofaa, na ujumbe wa ENRRequest/ENRResponse kushiriki rekodi za nodi.
Ugunduzi unaotegemea DNS ni chanzo tofauti cha wenza. Nodi zinaweza kuunda miunganisho mipya kwa kutumia rekodi za wagombea zilizochapishwa kupitia DNS. Kuwepo kwa mifumo miwili kunaweza kusaidia kupata wenza kutoka kwa mmoja wakati chanzo kingine hakitoshi. Hata hivyo, tatizo kuu linaloonyeshwa na utafiti ni kwamba kuwepo kwa vyanzo vingi vya ugunduzi hakumaanishi kinga ya moja kwa moja dhidi ya matumizi mabaya ya vyanzo hivyo.
Hifadhidata ya rekodi za kudumu na jedwali la muda la ugunduzi
Kuna tofauti kati ya wenza wanaojulikana na nodi ya Ethereum kwa upande wa rekodi za muda mfupi na za muda mrefu.
Hifadhidata ya kudumu ya nodi (DB), ni muundo wa rekodi unaohifadhi taarifa fulani za nodi zilizogunduliwa hapo awali kati ya kuwashwa upya.Jedwali la ugunduzi (discovery table)ni muundo wa rekodi wa muda unaowekwa kwenye kumbukumbu na nodi inayofanya kazi kwa ajili ya ugunduzi hai na usimamizi wa miunganisho.
Nodi inapowashwa upya, jedwali la muda la ugunduzi katika kumbukumbu linahitaji kujengwa upya, lakini taarifa katika hifadhidata ya kudumu zinaweza kuhifadhiwa. Tofauti hii inaeleza kwa nini miunganisho ya mwanzo inahitaji kusimamiwa kwa uangalifu.
Kademlia na K-bucket ni nini?
Kademlia, ni mkabala unaopanga nodi kulingana na umbali wa kimantiki kati ya vitambulisho vyao katika ugunduzi wa wenza uliosambazwa.K-bucket, inaweza kufikiriwa kama sehemu ambamo rekodi za wenza walio katika kundi la umbali wa kimantiki unaofanana huhifadhiwa.
Umbali hapa si umbali wa kilomita kati ya kompyuta mbili. Ni umbali wa kihisabati unaofafanuliwa kupitia vitambulisho vya nodi. Hivyo, inawezekana kupanga nodi katika nafasi ya anwani ya kimantiki na kutafuta wenza wanaofaa.
Umbali wa kitambulisho unaotumiwa katika chanzo unategemea mantiki ya XOR (exclusive OR). Ikiwa biti mbili ni tofauti, matokeo ya XOR ni 1; zikiwa sawa ni 0. Kulinganisha vitambulisho kwa XOR husaidia kubaini ukaribu wa kimantiki wa nodi.
Kwa mfano, ili kufundisha operesheni ya XOR pekee, mfano ufuatao wa kihesabu usiotokana na chanzo unaweza kutumiwa:
0101 XOR 0011 = 0110
Mstari huu si kipimo cha nodi ya Ethereum kilichotokana na data ya utafiti; ni mfano wa jumla wa kihisabati unaotumiwa kuonyesha maana ya operesheni ya biti ya XOR.
Chanzo kinaeleza kwamba katika toleo la Geth lililochunguzwa, jedwali la ugunduzi limegawanywa katika sehemu zinazotegemea Kademlia na rekodi za nodi zinasimamiwa kulingana na umbali wa kimantiki na taarifa za upatikanaji. Pia kinaeleza kuwa kuna mipaka ya utofauti inayotegemea IP ili kuzuia rekodi zinazotoka katika sehemu ndogo ileile ya mtandao kujikusanya kupita kiasi katika eneo moja.
Jukumu la mipaka hii katika usalama ni kufanya iwe vigumu kwa chanzo kimoja cha mtandao kutawala rekodi za ugunduzi peke yake. Hata hivyo, udhibiti wa utofauti wa IP hauthibitishi katika kila hali kwamba nodi zinasimamiwa kwa uhuru kutoka kwa nyingine.
Kwa nini kuwasha upya ni kipindi muhimu?
Nodi ya Ethereum inapowashwa upya, miunganisho yake ya awali iliyokuwa hai hukatika na inahitaji kuwasiliana tena na mtandao. Katika kipindi hiki, uchaguzi wa rekodi mpya za wenza na kuanzishwa kwa miunganisho huwa muhimu zaidi.
Watafiti wanaeleza kwamba kuwasha upya kunakotokana na sababu kama wathibitishaji kubaki mtandaoni kwa muda mrefu na masasisho ya wateja kunapaswa kutathminiwa kwa upande wa usalama wa mtandao.
Katika utafiti, imeripotiwa kwamba matoleo 56 ya Geth yalitolewa katika kipindi cha takriban miezi 32 kutoka tarehe ya Ethereum Merge hadi 5 Mei 2025. Chanzo kinaeleza hili kama wastani wa takriban matoleo 1,75 kwa mwezi. Hata hivyo, haiwezi kuhitimishwa kwamba kila toleo lililotolewa liliwekwa kwenye nodi zote tarehe ileile au kwamba nodi zote ziliwashwa upya kwa masafa yaleyale.
Maeneo ya tishio yaliyotathminiwa na utafiti
Chanzo hakielezi hatari ya shambulio la eclipse kwa ujumbe mmoja wa itifaki. Maeneo ya tishio yaliyotathminiwa yanajumuisha tabia za mtandao zinazohusiana, kama uaminifu wa rekodi za wenza za ndani, uadilifu wa vyanzo vya ugunduzi vinavyotegemea DNS, ukomo wa uwezo wa miunganisho na kuhifadhi utofauti wa wenza wakati wa kuwasha upya.
Sababu ya kuchunguza mifumo hii kwa pamoja ni kwamba kutengwa kwa nodi na mtandao unaoaminika hakuwezi kuelezwa kwa kubadilika kwa rekodi moja au muunganisho mmoja pekee. Hitimisho muhimu la usalama ni kutathmini tabaka nyingi za ulinzi kwa wakati mmoja.
Uwezo wa Miunganisho Ulitofautianaje Kati ya Mtandao Mkuu wa Ethereum na Mtandao wa Majaribio wa Sepolia?
Katika vipimo vya mwaka 2025 vya utafiti, viwango vya nodi za mtandaoni za Sepolia na mtandao mkuu wa Ethereum vilikuwa karibu, lakini viwango vya nodi zenye uwezo wa miunganisho inayoingia uliokuwa wazi vilitofautiana wazi. Kulingana na Jedwali 6 la chanzo, kiwango hiki ni %31,3 katika sampuli ya Sepolia na %2,8 katika sampuli ya mtandao mkuu; viwango hivi vinapaswa kutathminiwa pamoja na ukubwa tofauti wa sampuli na masharti ya vipimo.
Sepolia ni nini?
Sepolia, ni mtandao wa majaribio katika mfumo wa Ethereum unaowezesha tabia za programu na itifaki kupimwa katika masharti tofauti na mtandao mkuu wenye thamani halisi ya kiuchumi. Watafiti walifanya baadhi ya majaribio ya usalama katika Sepolia na kuangalia tabia za vipengele vya shambulio kwa namna iliyodhibitiwa.
Matokeo katika mtandao wa majaribio yanaweza kuwa muhimu kwa uhalali wa kiufundi wa utafiti. Hata hivyo, idadi ya nodi, wasifu wa washiriki, uwezo wa miunganisho na masharti ya kiuchumi ya mtandao wa majaribio si sawa na mtandao mkuu. Kwa hiyo, si sahihi kisayansi kuhamisha moja kwa moja viwango vya mafanikio vilivyopimwa Sepolia kwenda kwa mtandao mkuu wote wa Ethereum.
Wigo wa vipimo vya mtandao
Kiambatisho D cha chanzo kinaeleza kwamba orodha za nodi za mtandao mkuu wa Ethereum na Sepolia zilipatikana kutoka kwenye rekodi za DNS zenye muhuri wa muda wa 1 Julai 2025 saa 09.50 UTC. Nodi za mtandao zilifuatiliwa kwa vipindi vya kila saa kwa muda wa 24. Jedwali 6 la chanzo linatoa wastani wa vipimo hivi.
| Kipimo | Sepolia | Mtandao mkuu wa Ethereum |
|---|---|---|
| Idadi ya nodi katika sampuli | 1.500 | 5.887 |
| Wastani wa nodi mtandaoni | 1.288 (%85,9) | 4.979 (%84,6) |
| Wastani wa nodi nje ya mtandao | 212 (%14,1) | 908 (%15,4) |
| Nodi yenye uwezo wa miunganisho inayoingia uliokuwa wazi | 469 (%31,3) | 168 (%2,8) |
| Aina ya kipimo | Wastani wa matokeo ya uchanganuzi wa kila saa | Wastani wa matokeo ya uchanganuzi wa kila saa |
Thamani za %31,3 na %2,8 katika jedwali zimetolewa kwa kuzingatia sampuli nzima. Hizi si viwango ambavyo nodi za mtandaoni pekee zimetumiwa kama kigawanyo. Kuchanganya vigawanyo tofauti au kuwasilisha namba hizi kama hali ya sasa ya mtandao kunaweza kusababisha hitimisho lisilo sahihi.
Kwa nini uwezo wa miunganisho ni muhimu?
Uwezo wa miunganisho inayoingia uliokuwa wazi unaeleza hali ambapo nodi inaweza kukubali miunganisho mipya. Ikiwa uwezo umetumika kikamilifu, nodi inaweza kushindwa kukubali miunganisho mipya ya wenza. Hata kama nodi nyingi ziko mtandaoni katika mtandao, uwezo mdogo wa miunganisho unaopatikana unaweza kufanya iwe vigumu kwa nodi nyingine kupata wenza walio na afya nzuri.
Kwa hiyo, jibu la swali “nodi ngapi za Ethereum ziko mtandaoni?” pekee halionyeshi kikamilifu ustahimilivu wa miunganisho ya mtandao. Uwezo wa miunganisho wa nodi za mtandaoni, utofauti wa wenza na vyanzo vya ugunduzi ambavyo wenza hao walipatikana kupitia hivyo pia vinapaswa kuchunguzwa.
Maelezo ya usambazaji wa uwezo ulio wazi
Katika Kiambatisho D, chanzo pia kimechunguza ni miunganisho mingapi iliyo wazi inayopatikana kwenye nodi zenye uwezo wa miunganisho inayoingia uliokuwa wazi. Kipimo hiki kinahusu sampuli ndogo tofauti na wastani wa mtandao mzima katika Jedwali kuu la 6.
| Sifa | Sepolia | Mtandao mkuu wa Ethereum |
|---|---|---|
| Idadi ya nodi zilizochunguzwa | 362 | 102 |
| Miunganisho 1–10 iliyo wazi | 290 (%80,1) | 64 (%62,7) |
| Miunganisho 11–50 iliyo wazi | 60 (%16,6) | 10 (%9,8) |
| Miunganisho 51–99 iliyo wazi | 5 (%1,4) | 5 (%4,9) |
| Miunganisho 100 na zaidi iliyo wazi | 7 (%1,9) | 23 (%22,5) |
| Muda wa kipimo | Saa 7 | Saa 7 |
Viwango katika Jedwali 7 vinaeleza tu usambazaji wa nodi zilizochunguzwa kwa kuwa na uwezo ulio wazi. Kwa mfano, thamani ya %80,1 katika Sepolia haionyeshi kwamba %80,1 ya nodi zote za Sepolia zina miunganisho 1–10 tu iliyo wazi. Kiwango hiki kinahusu sampuli ndogo husika ya nodi 362.
Vivyo hivyo, thamani ya %62,7 katika mtandao mkuu imekokotolewa kutoka sampuli ndogo ya nodi 102. Wastani wa saa 24 katika jedwali kuu na usambazaji huu wa sampuli ndogo ya saa saba ni ufafanuzi tofauti wa vipimo.
Maana ya kisayansi ya vipimo
Matokeo ya uwezo wa miunganisho katika utafiti yanaonyesha kwamba upatikanaji wa mtandao na uwezo wa kukubali wenza wapya katika Ethereum vinapaswa kuchunguzwa tofauti. Kiwango cha juu cha nodi zilizo mtandaoni hakimaanishi kwamba nodi zote zinafaa kwa miunganisho mipya.
Hata hivyo, uwezo mdogo ulio wazi peke yake hauthibitishi kwamba nodi iko chini ya shambulio. Kiwango cha matumizi ya kawaida ya nodi, sera ya miunganisho na tabia nyingine za mtandao pia zinaweza kuathiri uwezo. Kwa hiyo, wakati vipimo vinatafsiriwa katika muktadha wa usalama, sababu za kawaida za kiutendaji hazipaswi kupuuzwa.
Mbinu na Matokeo ya Utafiti
Muundo wa jumla wa utafiti
Utafiti unaunganisha uchunguzi wa tabia za P2P katika tabaka la utekelezaji la Ethereum katika ngazi ya msimbo na itifaki, majaribio ya usalama ya Sepolia yaliyodhibitiwa na vipimo vya uchunguzi vilivyofanywa katika mtandao mkuu. Uchambuzi umejengwa juu ya tabia za usimamizi wa mtandao za Geth v1.14.3.
Makundi makuu ya mifumo yaliyotathminiwa katika chanzo ni haya:
- Uhusiano kati ya rekodi za kudumu za nodi na jedwali la muda la ugunduzi.
- Jukumu la itifaki ya Discv4 katika ugunduzi wa wenza.
- Dhana za usalama za ugunduzi wa wenza unaotegemea DNS.
- Athari ya uwezo wa miunganisho inayoingia na inayotoka kwa mwonekano wa mtandao.
- Kuundwa upya kwa miunganisho ya wenza wakati wa kuwasha upya.
- Uaminifu wa data ya ugunduzi na utofauti wa vyanzo.
- Miundo ya ulinzi dhidi ya hatari ya kutengwa katika tabaka la mtandao.
Watafiti walilenga kuonyesha kwamba mifumo hii inaweza kutegemeana. Inasisitizwa kwamba hata kama udhibiti mmoja wa usalama katika itifaki ni wenye ufanisi, vyanzo vingine vya wenza na michakato ya usimamizi wa miunganisho pia vinapaswa kutathminiwa tofauti.
Tathmini ya majaribio ya rekodi za kudumu na jedwali la ugunduzi
Jedwali 1 na Jedwali 2 ya chanzo yanatathmini kiwango ambacho rekodi za nodi zinaweza kuchukua nafasi katika jedwali la ugunduzi chini ya masharti yaliyodhibitiwa katika mtandao wa majaribio wa Sepolia na jinsi hali hiyo inavyoathiri usambazaji wa wagombea wa miunganisho.
Ujumbe mkuu wa usalama wa majedwali haya ni kwamba haiwezi kudhaniwa kwamba rekodi za mwanzo za wenza zinawakilisha tu vyanzo vinavyoaminika vilivyochaguliwa kwa nasibu na vilivyo huru kutoka kwa kila kimoja. Kuhifadhi rekodi kutoka zamani kunaweza kuathiri mwonekano wa mtandao wa nodi iliyowashwa upya.
Katika Jedwali 1 la chanzo, marudio sita tofauti ya vipimo na zaidi ya mzunguko mmoja wa majaribio yameripotiwa. Vipimo hivi vimewekewa mipaka na mtandao wa majaribio na mpangilio wa majaribio ulioundwa na watafiti. Matokeo hayaonyeshi kwamba nodi zote halisi zina usambazaji uleule wa jedwali la ugunduzi.
Jedwali 2 linalinganisha viwango vya kujazwa vilivyoonekana katika sehemu mbalimbali za jedwali la ugunduzi na tabia za kuchagua miunganisho chini ya masharti tofauti ya rekodi za mwanzo. Matokeo ya jedwali yanaonyesha kwamba wenza waliomo katika rekodi za ndani wanaweza kuathiri kwa kiasi kikubwa uchaguzi wa baadaye wa miunganisho wa nodi.
Tathmini ya chanzo cha wenza kinachotegemea DNS
Katika utafiti, ugunduzi wa wenza unaotegemea DNS umechunguzwa kama kipengele cha usalama kilicho huru kutoka jedwali la rekodi za ndani. Kuunda na kusasisha orodha za DNS kutoka vyanzo vya mtandao vya umma husaidia mtandao kupata wenza wapya, lakini kunahitaji tathmini tofauti ya uaminifu wa nodi zinazojumuishwa katika orodha.
Katika chanzo, sehemu ya majaribio yanayohusiana na orodha ya DNS ilifanywa katika mazingira yaliyodhibitiwa yaliyoundwa bila kuingilia mtandao rasmi. Watafiti wanaeleza kwamba kwa sababu za maadili hawakufanya jaribio lililolenga kujaza moja kwa moja kichanganuzi rasmi cha Ethereum.
Tofauti hii ni muhimu: kuona tabia fulani za rekodi katika jaribio lililodhibitiwa hakumaanishi kwamba chanzo rasmi cha DNS cha mtandao mkuu kimetwaliwa kikamilifu.
Asili ya thamani za muda zinazohusiana na DNS
Katika Jedwali 3 la chanzo kuna makadirio ya muda kwa viwango tofauti vya ufunikaji wa orodha. Haya si muda wa mashambulio ambao ulifanikiwa kukamilishwa na kupimwa moja kwa moja kwa kila kiwango katika ulimwengu halisi; ni makadirio yaliyokokotolewa chini ya dhana za alama na muda zilizoelezwa katika chanzo.
Kwa hiyo, muda unapaswa kutenganishwa kama uchunguzi wa majaribio na utabiri wa kihisabati. Pia, mabadiliko ya baadaye katika sera za kuorodhesha DNS, utekelezaji wa vichanganuzi au tabia za nodi yanaweza kuathiri uhalali wa makadirio haya.
Matokeo ya majaribio ya uwezo wa miunganisho katika mtandao mzima
Katika utafiti, majaribio yaliyodhibitiwa yalifanywa kuhusu uwezo wa nodi za Sepolia zinazokubali miunganisho mipya. Katika uchunguzi tofauti wa chanzo wa tarehe 17 Julai 2025, nodi 1.268 za Sepolia zilichanganuliwa na uwezo wa miunganisho unaopatikana mwanzoni uligunduliwa katika nodi 321.
Katika jaribio hili, baada ya takriban saa mbili za uchunguzi, iliripotiwa kwamba takriban %90 ya nodi zenye uwezo ulio wazi zilikuwa zimejaza uwezo wao uliopatikana, huku nodi 34 bado zikiwa na uwezo ulio wazi. Matokeo haya yanaonyesha tabia ya uwezo wa miunganisho chini ya masharti mahususi ya majaribio ya Sepolia.
Jaribio hili ni tofauti na kipimo cha upatikanaji wa mtandao mkuu cha saa 24. Si sahihi kutafsiri seti hizi mbili za data kama matokeo yaliyotokana na sampuli ileile au kipindi kilekile cha muda.
Matokeo ya miunganisho inayotoka
Jedwali 4 la chanzo linalinganisha jinsi masharti tofauti ya chanzo cha ugunduzi yanaweza kuathiri uaminifu wa miunganisho inayotoka katika mazingira yaliyodhibitiwa ya Sepolia.
Ugunduzi mkuu wa jedwali ni kwamba mafanikio ya kutengwa kwa miunganisho pia yanaweza kubadilika kwa kiasi kikubwa wakati masharti mengi ya ugunduzi wa mtandao na usimamizi wa miunganisho yanabadilika kwa pamoja. Katika ulinganisho fulani, mafanikio yaliyoonekana katika majaribio 8 kati ya 20 yaliongezeka hadi majaribio 19 kati ya 20 chini ya sharti jingine.
Vipimo hivi viwili vinawiana, mtawalia, na viwango vya %40 na %95. Namba hizi ni matokeo ya masharti ya majaribio yaliyodhibitiwa yaliyofafanuliwa na chanzo; hazimaanishi kwamba %95 ya nodi zote katika mtandao wa Ethereum zilitengwa.
Kauli ya ongezeko kutoka %45 hadi %95 katika sehemu ya muhtasari wa chanzo na ulinganisho kutoka %40 hadi %95 katika mstari fulani wa Jedwali 4 si kauli ileile ya namba. Verianla haifichi tofauti hii na katika maelezo yanayotegemea jedwali hutumia matokeo ya 8/20 na 19/20 kama msingi.
Matokeo ya miunganisho inayoingia
Jedwali 5 la chanzo linatoa matokeo ya majaribio yaliyodhibitiwa ambapo, baada ya kuwasha upya, miunganisho inayoingia inaweza kujazwa kikamilifu na wenza wasioaminika.
Katika majaribio yote 30 yaliyoripotiwa katika Sepolia, kujazwa kamili kwa miunganisho kulionekana chini ya masharti husika ya majaribio. Katika majaribio 24 kati ya 40 tofauti yaliyodhibitiwa yaliyofanywa katika mtandao mkuu wa Ethereum, kujazwa kamili kuliripotiwa ndani ya kipindi cha uchunguzi wa siku mbili. Katika majaribio 18 kati ya haya 24, matokeo yalionekana ndani ya sekunde 30 za kwanza baada ya kuwasha upya.
| Kipimo | Sepolia | Mtandao mkuu |
|---|---|---|
| Idadi ya majaribio | 30 | 40 |
| Mafanikio ya kujazwa kamili yaliyoripotiwa | 30/30 (%100) | 24/40 (%60) |
| Yaliyokamilika ndani ya sekunde 30 za kwanza | 30/30 (%100) | 18/40 (%45) |
| Yaliyokamilika ndani ya siku moja | Thamani tofauti haijatolewa | 23/40 (%57,5; katika chanzo imezungushwa kuwa %57) |
| Yaliyokamilika ndani ya siku mbili | Thamani tofauti haijatolewa | 24/40 (%60) |
Chanzo kinaeleza wazi kwamba katika majaribio haya kizuizi cha kuunganisha tena kilibadilishwa kwa madhumuni ya majaribio katika baadhi ya nodi lengwa. Kwa hiyo, namba hizi si ushahidi wa moja kwa moja kwamba nodi zote za uzalishaji zenye usanidi chaguomsingi zitaonyesha viwango vilevile vya mafanikio chini ya masharti yaleyale.
Kusoma pamoja matokeo ya majaribio yaliyodhibitiwa
Jedwali 4 na Jedwali 5 hupima vipengele tofauti vya usalama. Majaribio ya miunganisho inayotoka huchunguza vyanzo na uaminifu wa wagombea wa miunganisho; majaribio ya miunganisho inayoingia huchunguza tabia ya kujazwa kwa uwezo wa miunganisho.
Majedwali haya mawili yana idadi tofauti za majaribio, ufafanuzi tofauti wa mafanikio na masharti tofauti. Kwa hiyo, si sahihi kisayansi kujumlisha moja kwa moja asilimia au kukokotoa kutoka humo thamani moja ya “uwezekano wa kutwaliwa” kwa mtandao mzima wa Ethereum.
Mchango wa kisayansi wa vielelezo vya chanzo
Kielelezo 1 cha chanzo, kinaonyesha vipengele vya jumla vya tatizo la hatua nyingi la kutengwa kwa mtandao linalotathminiwa na utafiti. Katika maandishi ya Verianla, maana ya kisayansi ya kielelezo hiki imeelezwa kupitia uhusiano wa uaminifu wa vyanzo vya ugunduzi, uwezo wa miunganisho na uchaguzi wa miunganisho wakati wa kuwasha upya. Mpangilio wa kiutendaji wa shambulio haujachorwa upya.
Kielelezo 2 cha chanzo, kinaonyesha mabadiliko ya rekodi za nodi katika Sepolia na vipimo husika vya majaribio kadiri muda unavyopita. Kwa kuwa misururu ghafi ya muda haipatikani kama faili tofauti ya data, pointi zote katika grafu hazijazalishwa upya kama data sahihi.
Kielelezo 3 cha chanzo, kinalinganisha kwa muda idadi ya nodi za mtandaoni, nje ya mtandao na zenye uwezo wa miunganisho ulio wazi kwa Sepolia na mtandao mkuu. Ujumbe mkuu wa namba wa kielelezo hiki umeelezwa pamoja na Jedwali 6 la chanzo.
Kielelezo 4 cha chanzo, kinaonyesha usambazaji wa idadi ya miunganisho iliyo wazi miongoni mwa nodi. Katika maelezo ya Verianla, usambazaji huu umeelezwa kwa madaraja yaliyoripotiwa katika Jedwali 7 la chanzo. Muundo asilia wa histogramu wa chanzo haujanakiliwa.
Mahusiano ya kihisabati yanapaswa kutafsiriwaje?
Katika chanzo kuna mahusiano ya uwezekano yanayotegemea kupanga vitambulisho vya nodi kulingana na umbali wa XOR. Mahusiano haya yanalenga kuelewa jinsi wenza wanavyosambazwa katika nafasi ya kimantiki ya vitambulisho. Uwezekano katika nafasi ya vitambulisho si uwezekano kwamba nodi katika ulimwengu halisi ni hasidi moja kwa moja.
Pia si sahihi kusawazisha uwezekano wa kinadharia wa usambazaji wa vitambulisho na uwezekano wa kuanzishwa kwa miunganisho halisi ya mtandao. Kuundwa kwa miunganisho halisi huathiriwa na mambo mengine kama upatikanaji wa mtandao, sera za wateja, uwezo wa wenza, kuisha kwa muda na uthibitishaji wa itifaki.
Kwa hiyo, uwezekano wa kihisabati wa ugunduzi katika utafiti haupaswi kuwasilishwa moja kwa moja kama fomula ya ulimwengu wote ya mafanikio ya shambulio la eclipse.
Kipengele cha muda cha matoleo ya Geth
Tathmini ya utafiti kuhusu masasisho ya matoleo ya Geth inaonyesha kwamba kusasishwa kwa miunganisho wakati wa sasisho la programu ni muhimu. Hata hivyo, uwezekano wa kuwasha upya kuleta hatari ya usalama haumaanishi kwamba nodi hazipaswi kusasishwa.
Masasisho ya programu yanaweza pia kujumuisha marekebisho mengine ya usalama na mabadiliko ya itifaki. Umuhimu wa utafiti kwa upande wa ulinzi ni kusimamia shughuli za kusasisha na kuwasha upya kwa kuzingatia kuanzishwa upya kwa miunganisho ya wenza wanaoaminika.
Tathmini ya rasilimali za shambulio
Chanzo pia kinajadili mahitaji ya kinadharia na ya majaribio ya rasilimali kwa muundo wa shambulio la hatua nyingi. Tofauti muhimu ya kisayansi hapa ni kwamba mafanikio yaliyoonekana katika jaribio lililodhibitiwa si kitu kilekile na gharama ya rasilimali iliyokadiriwa kuhitajika ili kupata matokeo yaleyale katika mtandao mkubwa.
Makadirio ya rasilimali yaliyotumiwa katika chanzo yanategemea idadi ya nodi, utofauti wa IP na tabia fulani za wateja. Yanapaswa kutathminiwa chini ya dhana za kipindi na modeli husika; hayawezi kutafsiriwa kama gharama thabiti ya shambulio iliyothibitishwa katika mtandao wa sasa.
Ni Ulinzi Gani Unaopendekezwa Dhidi ya Shambulio la Eclipse Katika Mtandao wa P2P wa Ethereum?
Utafiti unapendekeza udhibiti unaopunguza uwakilishi wa kupita kiasi wa rekodi za wenza wasioaminika katika mfumo wa ugunduzi wa nodi za Ethereum, pamoja na ulinzi unaoongeza uaminifu wa vyanzo vya ugunduzi vya DNS. Lengo la mapendekezo haya ni kupunguza athari za tabia zisizo za kawaida za ugunduzi huku miunganisho halali ya nodi ikihifadhiwa kadiri inavyowezekana.
Ufuatiliaji wa tabia za ugunduzi zinazojirudia na zisizo za kawaida
Chanzo kinapendekeza kufuatilia tabia ya ujumbe wa ugunduzi wa wenza kadiri muda unavyopita na kutumia mifumo ya muda ya kuzuia dhidi ya mifumo ya kurudia isiyo ya kawaida.
Lengo kuu la udhibiti wa aina hii ni kufanya iwe vigumu kwa mfumo wa ugunduzi wa mtandao kutawaliwa na vyanzo vinavyotoa ujumbe mwingi kupita kiasi au kuonyesha tabia isiyo ya kawaida ya rekodi.
Hata hivyo, sera kali kupita kiasi za kuzuia zinaweza pia kuwazuia kimakosa wenza halali. Kwa hiyo, wakati wa kutambua tabia isiyo ya kawaida na kufanya maamuzi ya kuzuia, matokeo chanya ya uongo, ubora wa muunganisho na utofauti wa nodi vinapaswa kutathminiwa kwa pamoja.
Utofauti na uaminifu katika vyanzo vya DNS
Eneo la pili la ulinzi la utafiti linalenga kuzuia vyanzo vya ugunduzi vinavyotegemea DNS kuwakilishwa kupita kiasi na mtandao mmoja au mwendeshaji mmoja.
Chanzo kinapendekeza utofauti wa IP uzingatiwe na rekodi za DNS zenye kutia shaka zitathminiwe kwa ripoti za kuaminika. Badala ya kuondoa rekodi kwa msingi wa taarifa ya mtumiaji mmoja pekee, kuzingatia taarifa huru kutoka vyanzo tofauti ni kanuni muhimu katika kupunguza matokeo chanya ya uongo.
Mkabala huu unahitaji kutokuchukulia kuwepo kwa rekodi ya DNS kuwa ushahidi wa moja kwa moja wa uaminifu. Wakati huohuo, hausababishi hitimisho kwamba orodha yote ya DNS ni hasidi au kwamba vyanzo vyote vya DNS vinapaswa kuondolewa.
Kulinda utofauti wa miunganisho
Matokeo ya jumla ya utafiti yanaunga mkono kwamba usalama wa miunganisho ya nodi utathminiwe si kwa idadi ya miunganisho pekee, bali pia kwa kuwa miunganisho hiyo inatoka katika vyanzo huru na tofauti.
Utofauti wa wenza wa kuaminika unaweza kufanya iwe vigumu kwa tatizo katika chanzo kimoja cha ugunduzi au sehemu moja ya mtandao kuathiri mwonekano wote wa mtandao wa nodi. Hata hivyo, chanzo hakitoi jaribio pana la kulinganisha ulinzi kuhusu sera ipi ya utofauti hutoa matokeo bora katika matoleo yote ya mteja.
Je, mapendekezo ya ulinzi ni suluhu za mwisho ambazo tayari zimetekelezwa?
Chanzo kinawasilisha hatua za kukabiliana zilizopendekezwa kama maeneo mahususi ya kuboresha udhaifu wa usalama uliotambuliwa. Hata hivyo, haijaonyeshwa kwamba hatua zote zimetekelezwa katika wateja wote wa Ethereum na kuthibitishwa kikamilifu kwenye mtandao hai.
Waandishi wanaeleza kwamba matokeo yaliripotiwa kwa timu ya usalama ya Ethereum kwa njia ya ufichuaji unaowajibika na kwamba timu ilikubali tatizo lililoripotiwa na kusema itafanya kazi kuboresha tabaka la P2P. Katika toleo la chanzo lililochapishwa, inaelezwa kuwa marekebisho ya mwisho bado hayakuwa yamechapishwa. Taarifa hii inaakisi hali ya toleo la chanzo la 30 Aprili 2026; haimaanishi kwamba hakuna masasisho yaliyofuata.
Usalama wa nodi ya Ethereum unapaswa kufikiriwaje?
Katika mifumo iliyosambazwa kama Ethereum, usalama una tabaka nyingi. Ingawa uthibitishaji wa kriptografia na sheria za makubaliano ni muhimu, nodi pia inahitaji miunganisho ya mtandao ili kufikia taarifa za kuaminika.
Kwa hiyo, katika tathmini za kiutendaji, viashiria kama usasa wa programu ya nodi, mwendelezo wa miunganisho na wenza wa kuaminika, utofauti wa vyanzo vya ugunduzi, upotevu usiotarajiwa wa miunganisho na mwonekano wa mtandao baada ya kuwashwa upya vinapaswa kuchunguzwa kwa pamoja.
Mapendekezo haya ni hitimisho za kisayansi za utafiti kuhusu ulinzi. Chanzo hakithibitishi usanidi mmoja wa usalama kwa taasisi zote wala kanuni moja ya usimamizi wa wenza inayofaa katika kila mazingira.
Matokeo yanayoungwa mkono na utafiti
- Ugunduzi wa P2P na usimamizi wa miunganisho katika tabaka la utekelezaji la Ethereum ni eneo la usalama linalopaswa kutathminiwa kando dhidi ya mashambulio ya eclipse.
- Uhusiano kati ya rekodi za kudumu za wenza na jedwali la muda la ugunduzi unaweza kuathiri mwonekano wa mtandao baada ya kuwashwa upya.
- Ugunduzi unaotegemea DNS hutoa chanzo cha miunganisho nje ya rekodi za ndani za wenza; hata hivyo, unahitaji udhibiti wa uaminifu na utofauti.
- Ingawa viwango vya nodi zilizo mtandaoni katika sampuli za Sepolia na mtandao mkuu vilikuwa karibu, viwango vya nodi zenye nafasi ya miunganisho inayoingia vilitofautiana kwa kiasi kikubwa.
- Katika majaribio yaliyodhibitiwa, imeonyeshwa kwamba hali tofauti za muunganisho na ugunduzi zinaweza kubadilisha kwa kiasi kikubwa mafanikio ya utengaji.
- Utafiti unapendekeza kuweka vizingiti dhidi ya tabia za ugunduzi zinazojirudia na hatua za utofauti/utoaji taarifa kwa orodha za wenza za DNS.
- Waandishi waliwasilisha matatizo waliyogundua kwa timu ya usalama ya Ethereum kwa njia ya ufichuaji unaowajibika.
Ujumla ambao utafiti hauungi mkono
- Haijaonyeshwa kwamba nodi zote za mtandao mkuu wa Ethereum zinaweza kutengwa.
- Viwango vya mafanikio vilivyopatikana katika majaribio yaliyodhibitiwa ya Sepolia haviwezi kuenezwa moja kwa moja kwa mtandao mkuu wote wa Ethereum.
- Utengaji wa P2P katika tabaka la utekelezaji hauonyeshi kwamba wathibitishaji wote katika tabaka la makubaliano wamedhibitiwa.
- Kuwa na nafasi ndogo ya miunganisho hakuthibitishi peke yake kwamba shambulio limetokea.
- Vipimo vya nodi na miunganisho vya 2025 si hali ya hakika ya mtandao wa Ethereum wa leo.
- Tabia ya mtandao iliyoonekana katika toleo moja la mteja haiwezi kuchukuliwa kuwa inatumika bila kubadilika katika matoleo yote mengine ya mteja.
- Haiwezi kusemwa kwamba hatua zote za ulinzi zilizopendekezwa katika chanzo zimetekelezwa katika mtandao mzima na kuthibitishwa kuwa suluhu za mwisho.
- Uwezekano wa mashambulio fulani katika utafiti si ushahidi kwamba miamala yote au mikataba yote erevu kwenye Ethereum inaweza kudhibitiwa moja kwa moja.
Hitimisho la jumla la utafiti
Mchango mkuu wa kisayansi wa utafiti ni kuonyesha kwamba ugunduzi wa nodi, usimamizi wa miunganisho na tabia za kuwashwa upya katika mtandao wa P2P wa Ethereum baada ya Merge zina sifa za usalama zinazohusiana.
Majaribio yaliyodhibitiwa yaliyofanywa kwenye Sepolia na data za uchunguzi zilizokusanywa kwenye mtandao mkuu zinaonyesha kwamba kuzingatia usalama wa kriptografia wa itifaki pekee haitoshi kuelewa hatari za utengaji katika tabaka la mtandao.
Ujumbe muhimu zaidi wa usalama wa utafiti ni kwamba idadi kubwa ya nodi katika mtandao wa blokcheni uliosambazwa haitoi peke yake dhamana ya mwonekano wa mtandao unaoaminika. Ni muhimu pia kuchunguza nodi zinawasiliana na nani, zinapata wenza kutoka vyanzo gani na jinsi uwezo wa miunganisho unavyosimamiwa kwa mtazamo wa ustahimilivu.
Maelezo ya Chanzo na Mbinu
Kazi asilia: Eclipse Attacks on Ethereum’s Peer-to-Peer Network.
Waandishi: Ruisheng Shi, Yuxuan Liang, Zijun Guo, Qin Wang, Lina Lan, Chenfeng Wang, Zhuoyi Zheng.
Mpangilio wa waandishi: Mpangilio asilia katika PDF ya chanzo umehifadhiwa.
Taasisi: Beijing University of Posts and Telecommunications, Uchina; UNSW Sydney, Australia.
Uhusiano wa waandishi na taasisi: Ruisheng Shi, Yuxuan Liang, Zijun Guo, Lina Lan, Chenfeng Wang na Zhuoyi Zheng — Beijing University of Posts and Telecommunications. Qin Wang — UNSW Sydney.
Waandishi wa mawasiliano: Ruisheng Shi na Lina Lan; wameonyeshwa kwa alama ya nyota katika chanzo.
Mchango sawa: Katika PDF, alama ya nyota inaonyesha uandishi wa mawasiliano, si mchango sawa. Hakuna tamko tofauti la mchango sawa lililotambuliwa.
Kitambulisho cha arXiv: arXiv:2601.16560.
Toleo lililochunguzwa: arXiv:2601.16560v2.
Tarehe ya toleo lililochunguzwa: 30 Aprili 2026.
DOI ya arXiv: 10.48550/arXiv.2601.16560.
Kiungo cha arXiv: https://arxiv.org/abs/2601.16560
Aina ya uchapishaji: Utafiti wa majaribio wa usalama wa mifumo katika uwanja wa mitandao ya kompyuta na usalama wa kompyuta.
Kongamano: The ACM Web Conference (WWW) 2026.
Hali ya uchapishaji wa kongamano: PDF iliyopakiwa inaeleza kwamba kazi ilikubaliwa na WWW 2026. Rekodi ya kongamano iliyochapishwa pia imethibitishwa.
DOI ya kongamano: 10.1145/3774904.3792231.
Mchapishaji: Association for Computing Machinery (ACM).
Mwaka wa uchapishaji: 2026.
Hali ya uhakiki: Ni mchango wa kongamano uliopitiwa na wataalamu. Hata hivyo, PDF iliyochunguzwa ni toleo la arXiv v2; haijadhaniwa kwamba toleo la ACM lililochapishwa lina mpangilio wa kurasa na maudhui ya maandishi yanayofanana kabisa.
Leseni ya chanzo: Hakuna leseni wazi ya Creative Commons iliyothibitishwa kwenye PDF iliyopakiwa ambayo inaruhusu wahusika wengine kutumia tena kwa uhuru picha za chanzo. Picha za Verianla si nakala za vielelezo vya chanzo, bali ni michoro huru ya maelezo na grafu zilizotayarishwa kutoka data za ukweli zilizoripotiwa.
Upeo wa kisayansi: Ugunduzi wa nodi za P2P katika tabaka la utekelezaji la Ethereum baada ya Merge, rekodi za kudumu na za muda za wenza, usimamizi wa miunganisho, ugunduzi wa DNS, hatari ya usalama ya utengaji wa nodi na mapendekezo ya ulinzi.
Muktadha mkuu wa programu: Geth v1.14.3, toleo la 9 Mei 2024.
Mitandao ya utafiti: Mtandao wa majaribio wa Ethereum Sepolia na mtandao mkuu wa Ethereum.
Kipindi cha data ya uchunguzi: Sampuli ya DNS ya tarehe 1 Julai 2025 kwa rekodi za nodi za mtandao mkuu na Sepolia; chanzo pia kinaeleza tarehe tofauti za majaribio.
Mgawanyo wa aina za utafiti: Majaribio yaliyodhibitiwa ya usalama ya Sepolia, majaribio yaliyodhibitiwa ya malengo katika mtandao mkuu na vipimo vya uchunguzi vya nodi vilivyopatikana kutoka mtandao mzima vimetenganishwa.
Kipimo kikuu cha mtandao: Sepolia nodi 1.500, mtandao mkuu nodi 5.887; viwango vya wastani vya kuwa mtandaoni ni %85,9 na %84,6 mtawalia; viwango vya nodi zenye nafasi ya miunganisho inayoingia kwa sampuli yote ni %31,3 na %2,8 mtawalia.
Sampuli ndogo ya uwezo wa miunganisho: Katika Jedwali 7 la chanzo, nodi 362 za Sepolia na nodi 102 za mtandao mkuu zilichunguzwa. Sampuli hii ndogo si sawa na sampuli ya Jedwali 6 kuu.
Ugunduzi mkuu kuhusu jaribio la miunganisho inayotoka: Katika ulinganisho maalumu uliodhibitiwa wa Jedwali 4 la chanzo, mafanikio yaliripotiwa kuwa 8/20 (%40) na 19/20 (%95).
Ugunduzi mkuu kuhusu jaribio la miunganisho inayoingia: Katika Jedwali 5 la chanzo, matokeo ya kujazwa kikamilifu yalikuwa 30/30 (%100) kwa Sepolia na 24/40 (%60) kwa majaribio 40 yaliyodhibitiwa chini ya hali za mtandao mkuu.
Kikomo cha majaribio: Katika baadhi ya majaribio yaliyodhibitiwa ya malengo, vizingiti chaguomsingi vya miunganisho vilibadilishwa kwa madhumuni ya utafiti. Matokeo haya hayapaswi kuenezwa moja kwa moja kwa nodi zote za uzalishaji zenye mipangilio chaguomsingi.
Kiwango katika chanzo kinachohitaji uangalifu: Ingawa muhtasari una kauli ya ongezeko kutoka %45 hadi %95, katika Jedwali 4 kuna matokeo kutoka %40 hadi %95 kwa hali maalumu. Katika ulinganisho mahsusi wa jedwali, Verianla imetumia idadi ya majaribio iliyoripotiwa katika chanzo.
Vielelezo vya chanzo: Kielelezo 1 kinaonyesha vipengele vya jumla vya mchakato wa utengaji wa mtandao, Kielelezo 2 majaribio ya rekodi za ugunduzi za Sepolia, Kielelezo 3 takwimu za nodi za mtandao, na Kielelezo 4 usambazaji wa uwezo wa miunganisho unaopatikana. Chanzo pia kina majedwali saba.
Dokezo la uonyeshaji wa data: SVG za Verianla si picha za skrini, nakala au urekebishaji wa mtindo wa vielelezo vya chanzo. Grafu na michoro ya mbinu imeandaliwa kwa kujitegemea kutokana na thamani za muhtasari zilizotolewa kwa usahihi katika chanzo. Kwa kuwa nukta ghafi za mfululizo wa muda hazikutolewa, grafu asilia za muda hazijajengwa upya kana kwamba ni data sahihi.
Kikomo cha tafsiri ya kihisabati: Dhana za umbali wa XOR na usambazaji wa utambulisho wa Kademlia zimeelezwa ili kufundisha mantiki ya ugunduzi wa mtandao. Umbali wa kinadharia wa utambulisho haujasawazishwa na uwezekano halisi wa mafanikio ya shambulio.
Taarifa za usalama: Watafiti wanaeleza kwamba waliripoti matokeo waliyogundua kwa timu ya usalama ya Ethereum ndani ya mchakato wa ufichuaji unaowajibika.
Hali ya mapendekezo ya ulinzi: Ulinzi dhidi ya kurudiwa kusiko kwa kawaida kwa ujumbe wa ugunduzi na udhibiti wa utofauti/utoaji taarifa kwa rekodi za wenza za DNS umependekezwa. Haijaelezwa kwamba hatua zote zilikuwa zimetekelezwa kikamilifu kufikia tarehe ya kuchapishwa kwa chanzo.
Ufadhili: Hakuna tamko tofauti na wazi la ufadhili au msaada lililotambuliwa katika PDF.
Mgongano wa maslahi: Hakuna tamko tofauti la mgongano wa maslahi lililotambuliwa katika PDF.
Upatikanaji wa data na msimbo: Chanzo kinawasilisha mbinu za vipimo, matokeo na maelezo ya algoriti ya utafiti katika viambatisho. Hata hivyo, kifurushi kamili cha data kwa ajili ya kuzalisha upya kwa kujitegemea data zote ghafi za vipimo na miundombinu ya majaribio hakijathibitishwa.
CRediT / mchango wa waandishi: Hakuna matriksi ya kina ya michango ya CRediT iliyotambuliwa katika PDF ya chanzo. Michango ya waandishi haijagawanywa kwa dhana.
Hitimisho kuu la kisayansi: Ugunduzi wa P2P na usimamizi wa miunganisho katika tabaka la utekelezaji la Ethereum ni eneo muhimu la usalama kwa ustahimilivu wa mtandao. Utafiti umeonyesha kwa majaribio hatari ya utengaji wa nodi katika mazingira mahususi yaliyodhibitiwa, umeeleza umuhimu wa uwezo wa miunganisho katika mtandao mzima na umependekeza mbinu za ulinzi. Hauhitimishi kwamba mtandao mkuu wote wa Ethereum umedhibitiwa.
Acha maoni
Anwani yako ya barua pepe haitachapishwa. Sehemu za lazima zimewekewa alama ya *