


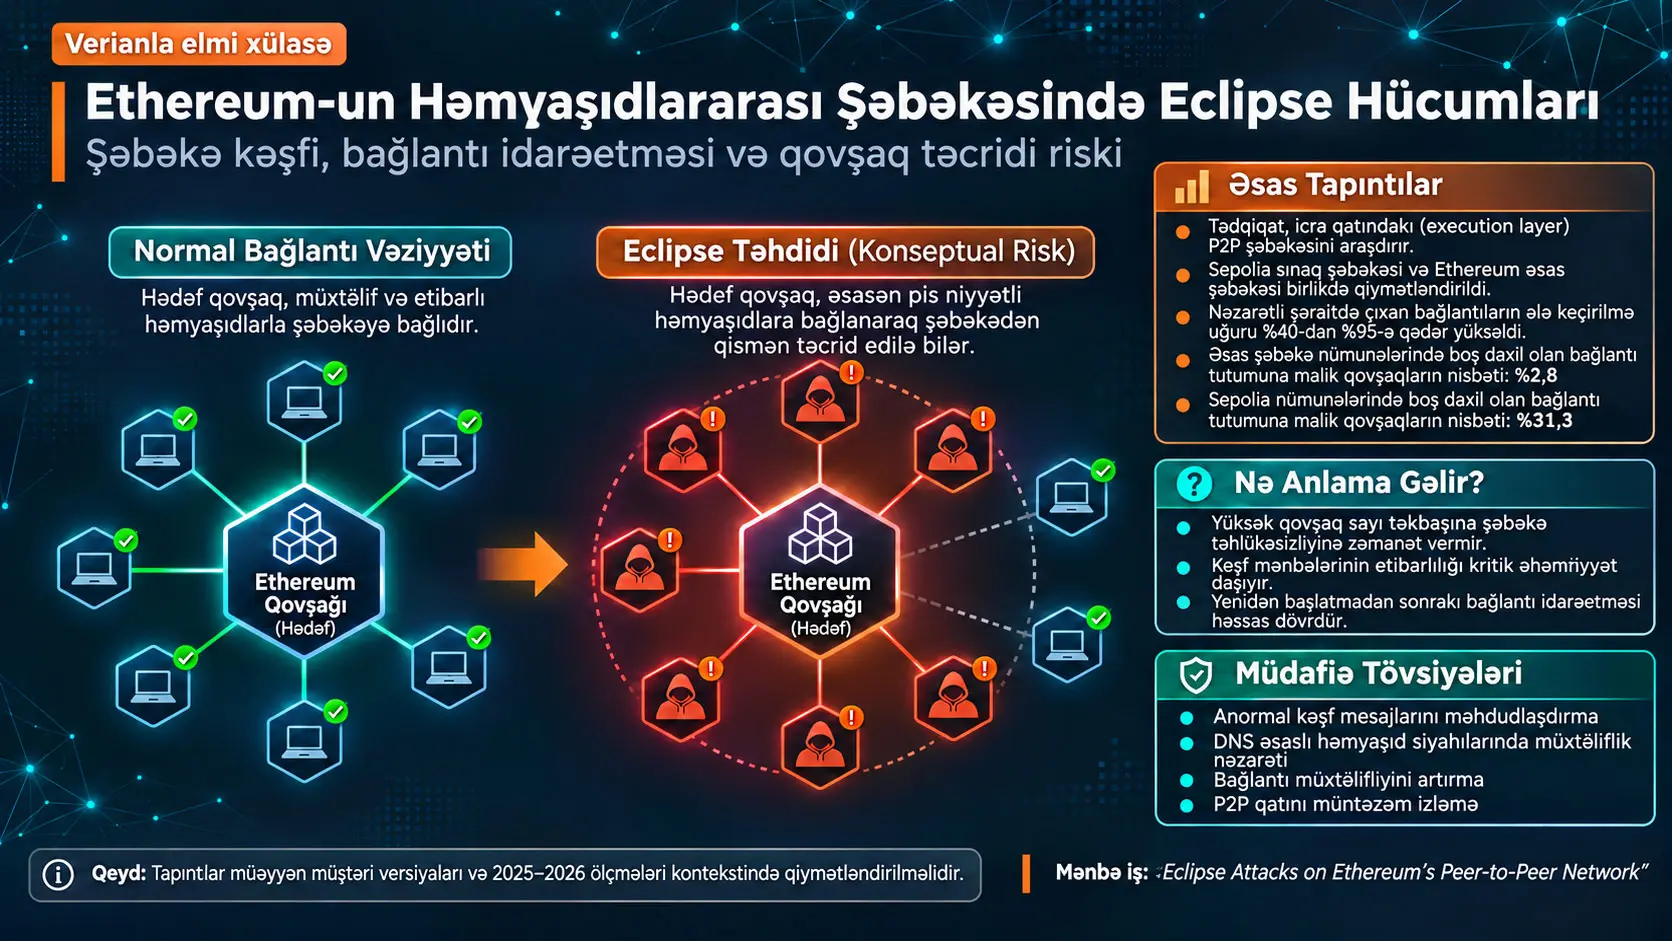
Eclipse hücumu (Eclipse Attack), blokçeyn qovşağının digər etibarlı qovşaqlarla qurduğu həmyaşıdlararası bağlantıların hücumçunun nəzarətində olan bağlantılarla əvəzlənməsi nəticəsində hədəf qovşağı şəbəkənin etibarlı hissəsindən təcrid etməyi hədəfləyən şəbəkə qatı hücumudur. Ruisheng Shi və həmkarlarının tədqiqatı Ethereum-un 15 Sentyabr 2022-ci ildə Proof-of-Work (PoW) mexanizmindən Proof-of-Stake (PoS) mexanizminə keçidindən sonra icra qatındakı qovşaqların bu hücum sinfinə qarşı dayanıqlığını araşdırır.
Tədqiqatın əsas mövzusu Ethereum qovşaqlarının digər qovşaqları necə kəşf etməsi, bu məlumatları necə saxlaması və daxil olan və ya çıxan şəbəkə bağlantılarını necə idarə etməsidir. Tədqiqatçılar kəşf cədvəllərinin etibarlılığı, DNS vasitəsilə təqdim olunan həmyaşıd siyahıları və şəbəkədə mövcud bağlantı tutumu arasındakı əlaqəni araşdıraraq qovşağın yenidən başladılmasının bağlantı təhlükəsizliyi baxımından niyə kritik dövr ola biləcəyini öyrənmişlər.
Mənbədə hazırlanmış çoxmərhələli eclipse hücumu modeli Ethereum-un Sepolia sınaq şəbəkəsində nəzarətli təcrübələrlə qiymətləndirilmiş; Ethereum əsas şəbəkəsində isə qovşaqların əlçatanlığı, bağlantı tutumu və müəyyən bağlantı davranışları ölçülmüşdür. Cədvəl 4-dəki müəyyən təcrübə şərtlərində çıxan bağlantıların ələ keçirilmə uğuru şəbəkə üzrə boş bağlantı tutumunun da təsiri ilə %40-dan %95-ə yüksəlmişdir. Bu göstərici bütün Ethereum şəbəkəsinin %95-nin ələ keçirildiyi demək deyil.
Tədqiqatın əsas şəbəkə ölçmələrində 5.887 qovşaqdan ibarət nümunə üçün orta hesabla 4.979 qovşağın onlayn olduğu, yalnız 168 qovşağın istifadə edilə bilən daxil olan bağlantı tutumuna malik olduğu bildirilmişdir. Bu dəyərlər müvafiq olaraq %84,6 onlayn olma və bütün nümunənin %2,8-də boş bağlantı tutumunun mövcud olması deməkdir. Sepolia üçün isə 1.500 qovşaqlıq nümunədə orta hesabla 1.288 onlayn qovşaq və istifadə edilə bilən bağlantı tutumuna malik 469 qovşaq bildirilmişdir.
Tədqiqat Ethereum şəbəkə təhlükəsizliyinin yalnız kriptoqrafik imzalar, blokların yoxlanması və ya konsensus qaydaları ilə məhdudlaşmadığını göstərir. Qovşaqların hansı həmyaşıdlara qoşulması, kəşf mənbələrinin etibarlılığı, bağlantı müxtəlifliyi və yenidən başladılmadan sonrakı bağlantı idarəetməsi də şəbəkə dayanıqlığının əsas hissələridir. Müəlliflər kəşf və DNS mənbələrindən sui-istifadəni məhdudlaşdıran müdafiə üsulları təklif etmiş və aşkar etdikləri problemləri məsuliyyətli açıqlama prinsipi ilə Ethereum təhlükəsizlik komandasına bildirmişlər.
Tədqiqat müəyyən Ethereum müştəri versiyaları və 2025-ci il şəbəkə müşahidələri üzərində qurulmuşdur. Buna görə bildirilən nisbətlər gələcək bütün Ethereum versiyalarında keçərli universal təhlükəsizlik əmsalları kimi qiymətləndirilməməlidir. Türkiyədəki Ethereum qovşaq operatorları, blokçeyn infrastruktur təminatçıları və qurumlar üçün ən vacib nəticə P2P bağlantı müxtəlifliyinin və kəşf mənbəyi təhlükəsizliyinin əməliyyat təhlükəsizliyi qiymətləndirmələrinə daxil edilməsinin zəruriliyidir. Lakin tədqiqat Türkiyədəki qovşaqlar üzərində ayrıca ölçmə təqdim etmir.
Ethereum-da Eclipse Hücumu Nədir və Niyə Vacibdir?
Ethereum-da eclipse hücumu müəyyən qovşağın digər etibarlı həmyaşıdlarla ünsiyyətini məhdudlaşdıraraq şəbəkə haqqında aldığı məlumatların hücumçunun nəzarət etdiyi həmyaşıdlar vasitəsilə keçməsinə səbəb olmağı hədəfləyir. Belə vəziyyət qovşağın blokçeynə dair məlumat görünürlüğünə və əməliyyatların yayılmasına təsir göstərə bilər; lakin təkbaşına bütün Ethereum konsensus sisteminin ələ keçirildiyini göstərmir.
Ethereum-un ikiqatlı qovşaq arxitekturası
Ethereum-un Merge-dən sonrakı arxitekturasında bir qovşaq iki əsas müştəri komponenti ilə işləyir. İcra qatı (Execution Layer, EL), əməliyyatların icrası, hesab vəziyyətinin yenilənməsi və əməliyyat məlumatlarının şəbəkədə yayılması kimi vəzifələrlə məşğul olur. Konsensus qatı (Consensus Layer, CL) isə PoS validatorları, blok təklifləri və blokların yekunlaşması kimi konsensus proseslərində rol oynayır.
İcra və konsensus müştəriləri birlikdə Ethereum qovşağının funksiyalarını yerinə yetirir; lakin şəbəkə bağlantılarını öz protokol və kommunikasiya mexanizmləri vasitəsilə idarə edirlər. Bu fərq vacibdir, çünki tədqiqatın birbaşa araşdırdığı hədəf Ethereum-un icra qatındakı P2P bağlantılarıdır.
Mənbədə əsas texniki araşdırma Go Ethereum (Geth) v1.14.3 üzərindən aparılmışdır. Bu versiya 9 May 2024 tarixində yayımlanmışdır. Tədqiqatın şəbəkə davranışı qiymətləndirmələri də bu versiyanın kəşf və bağlantı idarəetməsi tətbiqlərinə əsaslanır.
Merge-dən sonra təhlükəsizlik baxımından dəyişən şərtlər
Ethereum 15 Sentyabr 2022-ci ildə Merge yeniləməsini tamamlayaraq PoW-dan PoS-a keçmişdir. Bu keçid birbaşa P2P bağlantı hücumu deyil; lakin qovşaqların istifadə formasına və bağlantı davamlılığına təsir etmişdir.
Mənbənin qiymətləndirdiyi mühüm dəyişikliklərdən biri validator qovşaqlarının uzun müddət onlayn qalmaq ehtiyacıdır. PoS sistemində validatorların vəzifələrini yerinə yetirə bilməsi üçün şəbəkə ilə davamlı əlaqə saxlaması gözlənilir. Bu vəziyyət müəyyən qovşaqların uzun müddət aktiv qalmasına və həmyaşıd bağlantılarının nisbətən sabitləşməsinə səbəb ola bilər.
Tədqiqatçılar həmçinin başlanğıcda istifadə olunan həmyaşıd qeydlərinin, DNS əsaslı kəşf mexanizmlərinin və bəzi müştəri növlərinin istifadə intensivliyinin şəbəkə qatı riskləri baxımından qiymətləndirilməli olduğunu bildirirlər.
P2P şəbəkəsi nədir?
Həmyaşıdlararası şəbəkə (Peer-to-Peer Network, P2P), şəbəkədəki qovşaqların yalnız tək mərkəzi serverdən məlumat almaq əvəzinə bir-biri ilə birbaşa əlaqə qura bildiyi paylanmış bağlantı quruluşudur. Ethereum kimi blokçeyn şəbəkələrində qovşaqlar əməliyyatları və lazım olan protokol məlumatlarını başqa qovşaqlara ötürərək şəbəkənin işləməsinə töhfə verirlər.
Qovşağın P2P şəbəkəsində işləyə bilməsi üçün başqa qovşaqların hansı ünvanlardan əlçatan olduğunu bilməsi lazımdır. Buna görə qovşaq kəşfi (peer discovery) yalnız rahatlıq təmin edən xidmət deyil, şəbəkənin davamlılığı baxımından mühüm komponentdir.
Qovşaq kəşfi zamanı yanlış, köhnəlmiş və ya etibarsız qeydlərin üstünlük təşkil etməsi qovşağın qoşula biləcəyi həmyaşıdların müxtəlifliyini azalda bilər. Eclipse hücumlarının əsas təhlükəsizlik problemi bu əlaqə üzərindən izah olunur.
Daxil olan və çıxan bağlantı arasındakı fərq
Qovşağın özünün başlatdığı bağlantılar çıxan bağlantılar (outgoing connections), digər qovşaqların ona başlatdığı bağlantılar isə daxil olan bağlantılar (incoming connections) adlandırılır.
Mənbənin araşdırdığı Geth konfiqurasiyasında standart ümumi bağlantı yuxarı həddi 50 kimi göstərilmişdir. Bunun 16-sı çıxan, 34-ü isə daxil olan bağlantı tutumudur. Bu dəyərlər müvafiq müştəri versiyası və standart konfiqurasiya kontekstində keçərlidir; bütün Ethereum müştərilərinin hər versiyasında dəyişməyən protokol sabiti kimi qiymətləndirilməməlidir.
Qovşağın çox sayda bağlantısının olması bu bağlantıların hamısının etibarlı mənbələrdən gəldiyi demək deyil. Şəbəkə təhlükəsizliyində bağlantı sayı qədər bağlantıların müstəqilliyi, mənbə müxtəlifliyi və uzunmüddətli davranışı da vacibdir.
Qovşaq kəşfi niyə təhlükəsizlik komponentidir?
Qovşaq kəşfi şəbəkədəki digər həmyaşıdların kimliklərini, ünvanlarını və kommunikasiya məlumatlarını öyrənmə prosesidir. Ethereum-da bu proses yerli qeydlər, kəşf protokolu və DNS əsaslı mənbələr kimi bir neçə məlumat mexanizmi ilə dəstəklənir.
Qovşağın qoşula biləcəyi namizədlərin hamısı eyni etibarsız mənbədən gəlirsə, bağlantıların sayı yüksək olsa belə şəbəkə görünürlüğü zəifləyə bilər. Mənbənin eclipse hücumu probleminə yanaşması bağlantı idarəetməsi ilə kəşf etibarlılığını birlikdə qiymətləndirməkdir.
ENR nədir?
Ethereum Node Record (ENR), Ethereum qovşağına aid şəbəkə giriş məlumatlarını və digər qovşaq atributlarını daşımaq üçün istifadə olunan genişləndirilə bilən qeyd formatıdır. Mənbə köhnə enode göstərimindən daha çevik ENR quruluşuna keçidin qovşaq kəşfi baxımından əhəmiyyətini izah edir.
ENR qeydləri qovşaq kimliyi və giriş məlumatları kimi verilənləri daşıya bilər. Bu məlumatların etibarlı şəkildə qiymətləndirilməsi qovşağın digər həmyaşıdları düzgün tanıya bilməsi baxımından vacibdir.
Discv4 ilə DNS əsaslı kəşf arasındakı fərq
Mənbə Geth üzərində istifadə olunan Discovery v4 (Discv4) protokolunu UDP əsaslı qovşaq kəşf mexanizmi kimi nəzərdən keçirir. Bu protokolda Ping/Pong mesajları həmyaşıdların əlçatanlığını yoxlamaq, FindNode/Neighbors mesajları uyğun qovşaqları tapmaq, ENRRequest/ENRResponse mesajları isə qovşaq qeydlərini paylaşmaq üçün istifadə olunur.
DNS əsaslı kəşf isə fərqli həmyaşıd mənbəyidir. Qovşaqlar DNS üzərindən yayımlanan namizəd qeydlərdən istifadə edərək yeni bağlantılar yarada bilər. İki mexanizmin mövcudluğu bir mənbə yetərsiz qaldıqda digərindən həmyaşıd tapmağa kömək edə bilər. Lakin tədqiqatın göstərdiyi əsas problem birdən çox kəşf mənbəyinin olmasının bu mənbələrin sui-istifadəsindən avtomatik qorunma anlamına gəlməməsidir.
Daimi qeyd verilənlər bazası və müvəqqəti kəşf cədvəli
Ethereum qovşağının tanıdığı həmyaşıdlar arasında qısamüddətli və uzunmüddətli qeydlər baxımından fərq vardır.
Daimi qovşaq verilənlər bazası (DB), keçmişdə kəşf olunmuş qovşaqların müəyyən məlumatlarını yenidən başladılmalar arasında saxlayan qeyd quruluşudur. Kəşf cədvəli (discovery table) isə işləyən qovşağın aktiv kəşf və bağlantı idarəetməsi üçün yaddaşda saxladığı müvəqqəti qeyd quruluşudur.
Qovşaq yenidən başladıldıqda yaddaşdakı müvəqqəti kəşf cədvəlinin yenidən yaradılması tələb olunsa da daimi verilənlər bazasındakı məlumatlar qoruna bilər. Bu fərq ilkin bağlantıların niyə diqqətlə idarə edilməli olduğunu izah edir.
Kademlia və K-bucket nədir?
Kademlia, paylanmış həmyaşıd kəşfində qovşaqları onların kimlikləri arasındakı məntiqi məsafələrə görə təşkil edən yanaşmadır. K-bucket, oxşar məntiqi məsafə qrupunda olan həmyaşıd qeydlərinin saxlandığı bölmə kimi düşünülə bilər.
Buradakı məsafə iki kompüter arasındakı kilometr məsafəsi deyil. Qovşaq kimlikləri üzərindən müəyyən olunan riyazi məsafədir. Bunun sayəsində şəbəkədəki qovşaqları məntiqi ünvan məkanında təşkil etmək və uyğun həmyaşıdları axtarmaq mümkün olur.
Mənbədə istifadə olunan kimlik məsafəsi XOR (exclusive OR) məntiqinə əsaslanır. İki bit fərqlidirsə XOR nəticəsi 1, eynidirsə 0 olur. Kimliklərin XOR ilə müqayisəsi qovşaqların məntiqi yaxınlığını müəyyən etməyə kömək edir.
Məsələn, yalnız XOR əməliyyatını öyrətmək üçün aşağıdakı mənbədən kənar arifmetik nümunə istifadə edilə bilər:
0101 XOR 0011 = 0110
Bu sətir tədqiqat məlumatından yaradılmış Ethereum qovşaq ölçməsi deyil; XOR bit əməliyyatının mənasını göstərmək üçün istifadə olunan ümumi riyazi nümunədir.
Mənbə araşdırılan Geth versiyasında kəşf cədvəlinin Kademlia əsaslı bölmələrə ayrıldığını və qovşaq qeydlərinin məntiqi məsafə və əlçatanlıq məlumatlarına görə idarə olunduğunu izah edir. Həmçinin eyni şəbəkə altbölməsindən gələn qeydlərin tək bir sahədə həddindən artıq cəmləşməsinin qarşısını almaq məqsədilə IP əsaslı müxtəliflik məhdudiyyətlərinin olduğunu bildirir.
Bu məhdudiyyətlərin təhlükəsizlikdəki rolu bir şəbəkə mənbəyinin kəşf qeydlərində təkbaşına dominant olmasını çətinləşdirməkdir. Lakin IP müxtəlifliyinə yönəlmiş nəzarət qovşaqların həqiqətən bir-birindən müstəqil idarə olunduğunu hər halda sübut etmir.
Yenidən başlatma niyə kritik dövrdür?
Ethereum qovşağı yenidən başladıldıqda əvvəlki aktiv bağlantıları kəsilir və şəbəkə ilə yenidən əlaqə qurması tələb olunur. Bu dövrdə yeni həmyaşıd qeydlərinin seçilməsi və bağlantıların qurulması əhəmiyyət qazanır.
Tədqiqatçılar validatorların uzun müddət onlayn qalması və müştəri yeniləmələri kimi səbəblərlə yaranan yenidən başladılmaların şəbəkə təhlükəsizliyi baxımından qiymətləndirilməli olduğunu bildirirlər.
Tədqiqatda Ethereum Merge tarixindən 5 May 2025-ə qədər təxminən 32 aylıq dövrdə 56 Geth versiyasının yayımlandığı bildirilmişdir. Bu mənbədə ayda təxminən 1,75 versiya ortalaması kimi ifadə olunur. Bununla belə yayımlanan hər versiyanın bütün qovşaqlarda eyni tarixdə quraşdırıldığı və ya bütün qovşaqların eyni tezliklə yenidən başladıldığı nəticəsinə gəlmək olmaz.
Tədqiqatın qiymətləndirdiyi təhdid sahələri
Mənbə eclipse hücumu riskini tək bir protokol mesajı ilə izah etmir. Araşdırılan təhdid sahələri yerli həmyaşıd qeydlərinin etibarlılığını, DNS əsaslı kəşf mənbələrinin bütövlüyünü, bağlantı tutumunun məhdud olmasını və yenidən başladılma zamanı həmyaşıd müxtəlifliyinin qorunmasını əhatə edən qarşılıqlı əlaqəli şəbəkə davranışlarından ibarətdir.
Bu mexanizmlərin birlikdə araşdırılmasının səbəbi qovşağın etibarlı şəbəkədən təcrid edilməsinin yalnız bir qeyd və ya bağlantının dəyişməsi ilə izah edilə bilməməsidir. Təhlükəsizlik baxımından mühüm nəticə bir neçə müdafiə qatının eyni vaxtda qiymətləndirilməsidir.
Ethereum Əsas Şəbəkəsi ilə Sepolia Sınaq Şəbəkəsində Bağlantı Tutumu Necə Fərqlənib?
Tədqiqatın 2025-ci il ölçmələrində Sepolia və Ethereum əsas şəbəkəsinin onlayn qovşaq nisbətləri bir-birinə yaxın olduğu halda boş daxil olan bağlantı tutumuna malik qovşaqların nisbətləri nəzərəçarpacaq dərəcədə fərqlənmişdir. Mənbə Cədvəl 6-ya görə Sepolia nümunəsində bu nisbət %31,3, əsas şəbəkə nümunəsində isə %2,8-dir; bu nisbətlər fərqli nümunə ölçüləri və ölçmə şərtləri ilə birlikdə qiymətləndirilməlidir.
Sepolia nədir?
Sepolia, Ethereum ekosistemində tətbiq və protokol davranışlarının real iqtisadi dəyər daşıyan əsas şəbəkədən ayrı şərtlərdə sınaqdan keçirilməsinə imkan verən test şəbəkəsidir. Tədqiqatçılar bəzi təhlükəsizlik təcrübələrini Sepolia üzərində apararaq hücum komponentlərinin davranışlarını nəzarətli şəkildə müşahidə etmişlər.
Sınaq şəbəkəsindəki nəticələr tədqiqatın texniki etibarlılığı üçün vacib ola bilər. Lakin sınaq şəbəkəsinin qovşaq sayı, iştirakçı profili, bağlantı tutumu və iqtisadi şərtləri əsas şəbəkə ilə eyni deyil. Buna görə Sepolia-da ölçülən uğur nisbətlərini birbaşa Ethereum əsas şəbəkəsinin hamısına tətbiq etmək elmi baxımdan düzgün deyil.
Şəbəkə ölçmələrinin əhatə dairəsi
Mənbə Əlavə D bildirir ki, Ethereum əsas şəbəkəsi və Sepolia qovşaq siyahıları 1 İyul 2025 saat 09.50 UTC zaman damğalı DNS qeydlərindən əldə edilmişdir. Şəbəkə qovşaqları daha sonra 24 saat ərzində saatlıq intervallarla izlənmişdir. Mənbə Cədvəl 6 bu ölçmələrin ortalamasını verir.
| Ölçmə | Sepolia | Ethereum əsas şəbəkəsi |
|---|---|---|
| Nümunədəki qovşaq sayı | 1.500 | 5.887 |
| Orta onlayn qovşaq | 1.288 (%85,9) | 4.979 (%84,6) |
| Orta oflayn qovşaq | 212 (%14,1) | 908 (%15,4) |
| Boş daxil olan bağlantı tutumu olan qovşaq | 469 (%31,3) | 168 (%2,8) |
| Ölçmənin xarakteri | Saatlıq skan nəticələrinin ortalaması | Saatlıq skan nəticələrinin ortalaması |
Cədvəldəki %31,3 və %2,8 dəyərləri bütün nümunəyə görə verilmişdir. Bunlar yalnız onlayn qovşaqların məxrəc kimi istifadə edildiyi nisbətlər deyil. Fərqli məxrəcləri bir-biri ilə qarışdırmaq və ya rəqəmləri cari şəbəkə vəziyyəti kimi təqdim etmək yanlış nəticələrə səbəb ola bilər.
Bağlantı tutumu niyə vacibdir?
Boş daxil olan bağlantı tutumu qovşağın yeni bağlantıları qəbul edə bilmə vəziyyətini ifadə edir. Tutum tam istifadə olunubsa qovşaq yeni həmyaşıd bağlantılarını qəbul edə bilməyə bilər. Şəbəkədə çox sayda qovşaq onlayn olsa belə istifadə edilə bilən bağlantı tutumunun aşağı olması digər qovşaqların sağlam həmyaşıdlar tapmasını çətinləşdirə bilər.
Buna görə yalnız “neçə Ethereum qovşağı onlayndır?” sualının cavabı şəbəkənin bağlantı dayanıqlığını tam göstərmir. Onlayn qovşaqların bağlantı tutumu, həmyaşıd müxtəlifliyi və hansı kəşf mənbələrindən tapıldığı da araşdırılmalıdır.
Boş tutum paylanmasının təfərrüatları
Mənbə Əlavə D-də həmçinin boş daxil olan bağlantı tutumuna malik qovşaqların neçə boş bağlantı saxladığı araşdırılmışdır. Bu ölçmə əsas Cədvəl 6-dakı şəbəkə üzrə ortalamadan fərqli alt nümunəni əhatə edir.
| Xüsusiyyət | Sepolia | Ethereum əsas şəbəkəsi |
|---|---|---|
| Araşdırılan qovşaq sayı | 362 | 102 |
| 1–10 boş bağlantı | 290 (%80,1) | 64 (%62,7) |
| 11–50 boş bağlantı | 60 (%16,6) | 10 (%9,8) |
| 51–99 boş bağlantı | 5 (%1,4) | 5 (%4,9) |
| 100 və daha çox boş bağlantı | 7 (%1,9) | 23 (%22,5) |
| Ölçmə müddəti | 7 saat | 7 saat |
Cədvəl 7-dəki nisbətlər yalnız boş tutuma malik olaraq araşdırılan qovşaqların paylanmasını ifadə edir. Məsələn, Sepolia-dakı %80,1 dəyəri bütün Sepolia qovşaqlarının %80,1-nin yalnız 1–10 boş bağlantıya malik olduğunu göstərmir. Bu nisbət müvafiq 362 qovşaqlıq alt nümunəyə aiddir.
Eyni şəkildə əsas şəbəkədəki %62,7 dəyəri 102 qovşaqlıq alt nümunə üzərindən hesablanmışdır. Əsas cədvəlin 24 saatlıq ortalamaları ilə bu yeddi saatlıq alt nümunə paylanmaları fərqli ölçmə tərifləridir.
Ölçmələrin elmi mənası
Tədqiqatın bağlantı tutumu nəticələri Ethereum-da şəbəkə əlçatanlığı ilə yeni həmyaşıd qəbul etmə tutumunun bir-birindən ayrı araşdırılmalı olduğunu göstərir. Onlayn qovşaq nisbətinin yüksək olması bütün qovşaqların yeni bağlantılar üçün uyğun olduğu demək deyil.
Lakin aşağı boş tutum təkbaşına qovşağın hücum altında olduğunu sübut etmir. Qovşağın normal istifadə intensivliyi, bağlantı siyasəti və digər şəbəkə davranışları da tutuma təsir göstərə bilər. Buna görə ölçmələr təhlükəsizlik kontekstində şərh edilərkən normal əməliyyat səbəbləri nəzərdən qaçırılmamalıdır.
Tədqiqatın Metodu və Nəticələri
Tədqiqatın ümumi dizaynı
Tədqiqat Ethereum icra qatındakı P2P davranışlarının kod və protokol səviyyəsində araşdırılmasını, nəzarətli Sepolia təhlükəsizlik təcrübələrini və əsas şəbəkədə aparılan müşahidə ölçmələrini birləşdirir. Araşdırma Geth v1.14.3 şəbəkə idarəetməsi davranışlarına əsaslandırılmışdır.
Mənbədə qiymətləndirilən əsas mexanizm qrupları bunlardır:
- Daimi qovşaq qeydləri ilə müvəqqəti kəşf cədvəli arasındakı əlaqə.
- Discv4 protokolunun həmyaşıd kəşfində rolu.
- DNS əsaslı həmyaşıd kəşfinin təhlükəsizlik fərziyyələri.
- Daxil olan və çıxan bağlantı tutumunun şəbəkə görünürlüğünə təsiri.
- Yenidən başlatma zamanı həmyaşıd bağlantılarının yenidən yaranması.
- Kəşf məlumatının etibarlılığı və mənbə müxtəlifliyi.
- Şəbəkə qatındakı təcrid riskinə qarşı müdafiə dizaynları.
Tədqiqatçılar bu mexanizmlərin bir-birindən asılı ola biləcəyini göstərməyi hədəfləmişlər. Protokoldakı tək bir təhlükəsizlik nəzarəti təsirli olsa belə, digər həmyaşıd mənbələrinin və bağlantı idarəetməsi proseslərinin ayrıca qiymətləndirilməsinin vacib olduğu vurğulanır.
Daimi qeyd və kəşf cədvəli təcrübələrinin qiymətləndirilməsi
Mənbə Cədvəl 1 və Cədvəl 2 Sepolia sınaq şəbəkəsindəki nəzarətli şərtlərdə qovşaq qeydlərinin kəşf cədvəlində nə dərəcədə yer tuta bildiyini və bunun bağlantı namizədlərinin paylanmasına təsirini qiymətləndirir.
Bu cədvəllərin təhlükəsizlik baxımından əsas mesajı başlanğıc həmyaşıd qeydlərinin yalnız təsadüfi seçilmiş və bir-birindən müstəqil etibarlı mənbələri təmsil etdiyinin fərz edilə bilməməsidir. Qeydlərin keçmişdən qorunması yenidən başladılan qovşağın şəbəkə görünürlüğünə təsir göstərə bilər.
Mənbə Cədvəl 1-də altı ayrı ölçmə təkrarı və bir neçə təcrübə turu bildirilmişdir. Bu ölçmələr sınaq şəbəkəsi və tədqiqatçılar tərəfindən yaradılmış təcrübə qurğusu ilə məhduddur. Nəticələr bütün real qovşaqların eyni kəşf cədvəli paylanmasına malik olduğunu göstərmir.
Cədvəl 2 müxtəlif başlanğıc qeyd şərtlərində kəşf cədvəlinin müxtəlif bölmələrində müşahidə olunan doluluq nisbətlərini və bağlantı seçimi davranışlarını müqayisə edir. Cədvəl nəticələri yerli qeydlərin hansı həmyaşıdları ehtiva etməsinin qovşağın sonrakı bağlantı seçiminə əhəmiyyətli dərəcədə təsir göstərə bildiyini ortaya qoyur.
DNS əsaslı həmyaşıd mənbəyinin qiymətləndirilməsi
Tədqiqatda DNS əsaslı həmyaşıd kəşfi yerli qeyd cədvəlindən müstəqil təhlükəsizlik komponenti kimi araşdırılmışdır. DNS siyahılarının ictimai şəbəkə mənbələrindən yaradılması və yenilənməsi şəbəkənin yeni həmyaşıd tapmasına kömək edərkən siyahıya daxil edilən qovşaqların etibarlılığı baxımından ayrıca qiymətləndirmə tələb edir.
Mənbədə DNS siyahısı ilə bağlı təcrübələrin bir hissəsi rəsmi şəbəkəyə müdaxilə edilmədən yaradılmış nəzarətli mühitdə aparılmışdır. Tədqiqatçılar etik səbəblərlə rəsmi Ethereum skanerini birbaşa doldurmağa yönəlmiş təcrübəni etmədiklərini bildirirlər.
Bu fərq kritikdir: nəzarətli təcrübədə müəyyən qeyd davranışlarının müşahidə edilməsi rəsmi əsas şəbəkə DNS mənbəyinin bütövlükdə ələ keçirildiyini göstərmir.
DNS ilə bağlı zaman dəyərlərinin xarakteri
Mənbə Cədvəl 3-də müxtəlif siyahı əhatə nisbətləri üçün müddət təxminləri vardır. Bunlar real dünyada hər nisbət üçün ayrıca uğurla tamamlanmış və birbaşa ölçülmüş hücum müddətləri deyil, mənbədə göstərilən bal və zaman fərziyyələri əsasında hesablanmış təxminlərdir.
Buna görə müddətləri eksperimental müşahidə ilə riyazi proqnoz kimi ayırmaq lazımdır. Həmçinin gələcəkdə DNS siyahılama siyasətlərinin, skaner tətbiqlərinin və ya qovşaq davranışlarının dəyişməsi bu təxminlərin keçərliliyinə təsir göstərə bilər.
Şəbəkə üzrə bağlantı tutumu təcrübələrinin nəticəsi
Tədqiqatda Sepolia üzərində yeni bağlantıları qəbul edən qovşaqların tutumuna dair nəzarətli təcrübələr aparılmışdır. Mənbənin 17 İyul 2025 tarixli ayrıca araşdırmasında 1.268 Sepolia qovşağı skan edilmiş və bunların 321-də başlanğıcda istifadə edilə bilən bağlantı tutumu müəyyən edilmişdir.
Bu təcrübədə təxminən iki saatlıq müşahidənin sonunda boş tutumu olan qovşaqların təxminən %90-nin mövcud tutumunun dolduğu, 34 qovşaqda isə hələ də boş tutum olduğu bildirilmişdir. Bu nəticə müəyyən Sepolia təcrübə şərtlərində bağlantı tutumu davranışını göstərir.
Bu təcrübə 24 saatlıq əsas şəbəkə əlçatanlığı ölçməsindən fərqlidir. İki məlumat dəstini eyni nümunədən və ya eyni zaman aralığından əldə olunmuş nəticələr kimi şərh etmək düzgün deyil.
Çıxan bağlantı nəticələri
Mənbə Cədvəl 4 nəzarətli Sepolia mühitində müxtəlif kəşf mənbəyi şərtlərinin çıxan bağlantıların etibarlılığına necə təsir göstərə bildiyini müqayisə edir.
Cədvəlin əsas nəticəsi birdən çox şəbəkə kəşfi və bağlantı idarəetməsi şərti birlikdə dəyişdikdə bağlantı təcridinin uğurunun da əhəmiyyətli dərəcədə dəyişə bilməsidir. Müəyyən müqayisədə 20 təcrübənin 8-də müşahidə olunan uğur digər şərtdə 20 təcrübənin 19-na yüksəlmişdir.
Bu iki ölçmə müvafiq olaraq %40 və %95 nisbətlərinə uyğundur. Bu rəqəmlər mənbənin müəyyən etdiyi nəzarətli sınaq şərtlərinin nəticələridir; Ethereum şəbəkəsindəki bütün qovşaqların %95 nisbətində təcrid edildiyi demək deyil.
Mənbənin xülasə bölməsindəki %45-dən %95-ə yüksəlmə ifadəsi ilə Cədvəl 4-dəki müəyyən sətrin %40-dan %95-ə müqayisəsi eyni ədədi ifadə deyil. Verianla bu fərqi gizlətmir və cədvələ əsaslanan izahda 8/20 ilə 19/20 nəticələrini əsas götürür.
Daxil olan bağlantı nəticələri
Mənbə Cədvəl 5 yenidən başladılmadan sonra daxil olan bağlantıların etibarsız həmyaşıdlar tərəfindən tam doldurula bildiyi nəzarətli təcrübə nəticələrini verir.
Sepolia üzərində bildirilən 30 təcrübənin hamısında müvafiq sınaq şərtlərində tam bağlantı işğalı müşahidə edilmişdir. Ethereum əsas şəbəkəsində aparılan 40 ayrı nəzarətli təcrübənin 24-də iki günlük müşahidə müddətində tam doluluq bildirilmişdir. Bu 24 təcrübənin 18-də nəticə yenidən başladılmadan sonrakı ilk 30 saniyə ərzində müşahidə edilmişdir.
| Ölçmə | Sepolia | Əsas şəbəkə |
|---|---|---|
| Təcrübə sayı | 30 | 40 |
| Bildirilən tam doluluq uğuru | 30/30 (%100) | 24/40 (%60) |
| İlk 30 saniyə ərzində nəticələnən | 30/30 (%100) | 18/40 (%45) |
| Bir gün ərzində nəticələnən | Ayrıca dəyər verilməyib | 23/40 (%57,5; mənbədə yuvarlaqlaşdırılaraq %57) |
| İki gün ərzində nəticələnən | Ayrıca dəyər verilməyib | 24/40 (%60) |
Mənbə bu təcrübələrdə təkrar bağlantı məhdudiyyətinin bəzi hədəf qovşaqlarda təcrübə məqsədilə dəyişdirildiyini açıq şəkildə bildirir. Buna görə rəqəmlər bütün standart istehsal qovşaqlarının eyni şərtlərdə eyni uğur nisbətlərini göstərəcəyinin birbaşa sübutu deyil.
Nəzarətli təcrübə nəticələrini birlikdə oxumaq
Cədvəl 4 ilə Cədvəl 5 fərqli təhlükəsizlik komponentlərini ölçür. Çıxan bağlantı təcrübələri bağlantı namizədlərinin mənbələrini və etibarlılığını; daxil olan bağlantı təcrübələri isə bağlantı tutumunun doluluq davranışını araşdırır.
Bu iki cədvəldə fərqli təcrübə sayları, fərqli uğur tərifləri və fərqli şərtlər vardır. Buna görə faizləri birbaşa bir-birinə əlavə etmək və ya bunlardan ümumi Ethereum şəbəkəsinin tək bir “ələ keçirilmə ehtimalı” dəyərini hesablamaq elmi baxımdan uyğun deyil.
Mənbə şəkillərinin elmi töhfəsi
Mənbə Şəkil 1, tədqiqatın qiymətləndirdiyi çoxmərhələli şəbəkə təcridi probleminin ümumi komponentlərini göstərir. Verianla mətnində bu şəklin elmi mənası kəşf mənbələrinin etibarlılığı, bağlantı tutumu və yenidən başladılma zamanı bağlantı seçimi arasındakı əlaqə üzərindən izah edilmişdir. Hücumun əməliyyat quruluşu yenidən çəkilməmişdir.
Mənbə Şəkil 2, Sepolia üzərində qovşaq qeydlərinin və əlaqəli təcrübə ölçmələrinin zamanla dəyişməsini göstərir. Xam zaman sıraları ayrıca məlumat faylı kimi mövcud olmadığından qrafikdəki bütün nöqtələr dəqiq məlumat kimi yenidən yaradılmamışdır.
Mənbə Şəkil 3, Sepolia və əsas şəbəkə üçün onlayn, oflayn və boş bağlantı tutumuna malik qovşaq saylarını zaman ərzində müqayisə edir. Bu şəklin əsas ədədi mesajı mənbə Cədvəl 6 ilə birlikdə ötürülmüşdür.
Mənbə Şəkil 4, boş bağlantı sayının qovşaqlar arasında paylanmasını göstərir. Verianla izahında bu paylanma mənbə Cədvəl 7-də bildirilən siniflərlə açıqlanmışdır. Mənbənin orijinal histogram dizaynı kopyalanmamışdır.
Riyazi əlaqələr necə şərh edilməlidir?
Mənbədə qovşaq kimliklərinin XOR məsafəsinə görə qruplaşdırılmasına əsaslanan ehtimal əlaqələri mövcuddur. Bu əlaqələr həmyaşıdların məntiqi kimlik məkanında necə paylandığını anlamağa yönəlib. Kimlik məkanındakı ehtimal real dünyadakı qovşağın avtomatik olaraq zərərli olma ehtimalı deyil.
Kimlik paylanmasına dair nəzəri ehtimalı real şəbəkə bağlantılarının qurulma ehtimalı ilə eyniləşdirmək də düzgün deyil. Real bağlantıların yaranmasına şəbəkə əlçatanlığı, müştəri siyasətləri, həmyaşıd tutumu, zaman aşımı və protokol yoxlaması kimi başqa amillər təsir göstərir.
Buna görə tədqiqatın riyazi kəşf ehtimalları birbaşa universal eclipse hücumu uğur formulu kimi təqdim edilməməlidir.
Geth versiyalarının zaman ölçüsü
Tədqiqatın Geth versiya yeniləmələrinə dair qiymətləndirməsi proqram təminatı yenilənməsi zamanı baş verən bağlantı yenilənməsinin vacib olduğunu göstərir. Lakin yenidən başlatmanın təhlükəsizlik riski yarada bilməsi qovşaqların yenilənməməli olduğu demək deyil.
Proqram təminatı yeniləmələri başqa təhlükəsizlik düzəlişlərini və protokol dəyişikliklərini də ehtiva edə bilər. Tədqiqatın müdafiə baxımından əhəmiyyəti yeniləmə və yenidən başlatma əməliyyatlarının etibarlı həmyaşıd bağlantılarının yenidən qurulması nəzərə alınaraq idarə edilməsidir.
Hücum resurslarının qiymətləndirilməsi
Mənbə çoxmərhələli hücum dizaynının nəzəri və eksperimental resurs tələblərini də müzakirə edir. Buradakı mühüm elmi fərq nəzarətli təcrübədə müşahidə olunan uğur ilə geniş şəbəkədə eyni nəticəni əldə etmək üçün proqnozlaşdırılan resurs xərcinin eyni şey olmamasıdır.
Mənbədə istifadə olunan resurs təxminləri qovşaq sayından, IP müxtəlifliyindən və müəyyən müştəri davranışlarından asılıdır. Bunlar müvafiq dövrün və modelin fərziyyələri çərçivəsində qiymətləndirilməlidir; cari şəbəkədə təsdiqlənmiş sabit hücum xərci kimi şərh edilə bilməz.
Ethereum P2P Şəbəkəsində Eclipse Hücumuna Qarşı Hansı Müdafiələr Təklif Olunur?
Tədqiqat Ethereum qovşaqlarında etibarsız həmyaşıd qeydlərinin kəşf sistemində həddindən artıq təmsil olunmasını məhdudlaşdıracaq nəzarətlər və DNS kəşf mənbələrinin etibarlılığını artıracaq müdafiələr təklif edir. Bu təkliflərin məqsədi etibarlı qovşaq bağlantılarını mümkün qədər qoruyarkən anormal kəşf davranışlarının təsirini azaltmaqdır.
Təkrarlanan və anormal kəşf davranışlarının izlənməsi
Mənbə həmyaşıd kəşf mesajlarının zaman ərzində davranışının izlənməsini və anormal təkrar nümunələrinə qarşı müvəqqəti məhdudlaşdırma mexanizmlərinin istifadə edilməsini təklif edir.
Belə nəzarətin əsas məqsədi şəbəkə kəşf sisteminin həddindən artıq mesaj yaradan və ya qeyri-adi qeyd davranışı göstərən mənbələr tərəfindən dominant hala gətirilməsini çətinləşdirməkdir.
Lakin həddindən artıq sərt bloklama siyasətləri legitim həmyaşıdları da səhvən məhdudlaşdıra bilər. Buna görə anormal davranış müəyyən edilərkən və bloklama qərarları verilərkən yanlış müsbətlərin, bağlantı keyfiyyətinin və qovşaq müxtəlifliyinin birlikdə qiymətləndirilməsi lazımdır.
DNS mənbələrində müxtəliflik və etibarlılıq
Tədqiqatın ikinci müdafiə sahəsi DNS əsaslı kəşf mənbələrinin tək bir şəbəkə və ya operator tərəfindən həddindən artıq təmsil edilməsinin qarşısını almağa yönəlib.
Mənbə IP müxtəlifliyinin nəzərə alınmasını və şübhəli DNS qeydlərinin etibarlı hesabatlarla qiymətləndirilməsini təklif edir. Qeydin yalnız bir istifadəçi bildirişi ilə silinməsi əvəzinə bir-birindən müstəqil bildirişlərin nəzərə alınması yanlış müsbətləri azaltmaq baxımından mühüm prinsipdir.
Bu yanaşma DNS qeydinin mövcudluğunu avtomatik etibarlılıq sübutu kimi qəbul etməməyi tələb edir. Eyni zamanda bütün DNS siyahısının zərərli olduğu və ya bütün DNS mənbələrinin silinməli olduğu nəticəsini də yaratmır.
Bağlantı müxtəlifliyinin qorunması
Tədqiqatın ümumi nəticələri qovşaqların bağlantı təhlükəsizliyinin yalnız bağlantı sayına görə deyil, bağlantıların müstəqil və müxtəlif mənbələrdən gəlməsinə görə də qiymətləndirilməsini dəstəkləyir.
Etibarlı həmyaşıd müxtəlifliyi tək bir kəşf mənbəyində və ya şəbəkə hissəsində yaranan problemin bütün qovşaq görünürlüğünə təsir etməsini çətinləşdirə bilər. Lakin mənbə bütün müştəri versiyalarında hansı müxtəliflik siyasətinin ən yaxşı nəticə verdiyinə dair geniş müqayisəli müdafiə təcrübəsi təqdim etmir.
Müdafiə təklifləri tətbiq edilmiş qəti həllərdirmi?
Mənbə təklif olunan əks tədbirləri aşkar edilmiş təhlükəsizlik zəifliklərinə yönəlmiş konkret təkmilləşdirmə sahələri kimi təqdim edir. Bununla belə bütün tədbirlərin Ethereum-un bütün müştərilərinə tətbiq edilərək canlı şəbəkədə tam şəkildə təsdiqləndiyi göstərilməmişdir.
Müəlliflər nəticələrin Ethereum təhlükəsizlik komandasına məsuliyyətli şəkildə bildirildiyini və komandanın bildirilən problemi qəbul edərək P2P qatını təkmilləşdirmək istiqamətində işləyəcəyini söylədiyini qeyd edirlər. Mənbənin yayımlandığı versiyada yekun düzəlişin hələ yayımlanmadığı bildirilir. Bu məlumat 30 Aprel 2026 tarixli mənbə versiyasının vəziyyətidir; daha sonrakı yeniləmələrin olmadığı demək deyil.
Ethereum qovşağının təhlükəsizliyi necə düşünülməlidir?
Ethereum kimi paylanmış sistemlərdə təhlükəsizlik bir neçə qatdan ibarətdir. Kriptoqrafik yoxlama və konsensus qaydaları vacib olmaqla yanaşı, qovşağın etibarlı məlumata çıxış əldə etməsi üçün şəbəkə bağlantılarına da ehtiyac vardır.
Buna görə əməliyyat qiymətləndirmələrində qovşaq proqram təminatının aktuallığı, etibarlı həmyaşıd bağlantılarının davamlılığı, kəşf mənbəyi müxtəlifliyi, gözlənilməz bağlantı itkiləri və yenidən başladılmadan sonrakı şəbəkə görünürlüğü kimi göstəricilər birlikdə araşdırılmalıdır.
Bu təkliflər tədqiqatın müdafiə istiqamətindəki elmi nəticələridir. Mənbə bütün qurumlar üçün eyni təhlükəsizlik konfiqurasiyasını və ya hər mühitdə keçərli tək bir həmyaşıd idarəetməsi reseptini təsdiqləmir.
Tədqiqatın dəstəklədiyi nəticələr
- Ethereum icra qatının P2P kəşfi və bağlantı idarəetməsi eclipse hücumlarına qarşı ayrıca qiymətləndirilməli təhlükəsizlik sahəsidir.
- Daimi həmyaşıd qeydləri ilə müvəqqəti kəşf cədvəli arasındakı əlaqə yenidən başladılmadan sonrakı şəbəkə görünürlüğünə təsir göstərə bilər.
- DNS əsaslı kəşf yerli həmyaşıd qeydlərindən əlavə bağlantı mənbəyi təmin edir; lakin etibarlılıq və müxtəliflik nəzarətlərinə ehtiyac duyur.
- Sepolia və əsas şəbəkə nümunələrində onlayn qovşaq nisbətləri bir-birinə yaxın olsa da boş daxil olan bağlantı tutumuna malik qovşaqların nisbətləri nəzərəçarpacaq dərəcədə fərqlənmişdir.
- Nəzarətli təcrübələrdə fərqli bağlantı və kəşf şərtlərinin təcrid uğurunu əhəmiyyətli dərəcədə dəyişə bildiyi göstərilmişdir.
- Tədqiqat təkrarlanan kəşf davranışlarına qarşı məhdudlaşdırma və DNS həmyaşıd siyahılarına dair müxtəliflik/hesabat tədbirləri təklif edir.
- Müəlliflər aşkar etdikləri problemləri Ethereum təhlükəsizlik komandasına məsuliyyətli şəkildə açıqlamışlar.
Tədqiqatın dəstəkləmədiyi ümumiləşdirmələr
- Ethereum-un bütün əsas şəbəkə qovşaqlarının təcrid edilə bildiyi göstərilməmişdir.
- Nəzarətli Sepolia təcrübələrində əldə olunan uğur nisbətləri bütün Ethereum əsas şəbəkəsinə birbaşa ümumiləşdirilə bilməz.
- İcra qatındakı P2P təcridi konsensus qatındakı bütün validatorların nəzarət altına alındığını göstərmir.
- Boş bağlantı tutumunun aşağı olması təkbaşına hücumun baş verdiyini sübut etmir.
- 2025-ci il qovşaq və bağlantı ölçmələri bugünkü Ethereum şəbəkəsinin dəqiq vəziyyəti deyil.
- Bir müştəri versiyasında müşahidə olunan şəbəkə davranışı digər bütün müştəri versiyalarında dəyişmədən keçərli hesab edilə bilməz.
- Mənbədə təklif olunan müdafiə tədbirlərinin hamısının bütün şəbəkədə tətbiq olunduğu və qəti həll kimi təsdiqləndiyi deyilə bilməz.
- Tədqiqatda müəyyən hücumların mümkün olması Ethereum-dakı bütün əməliyyatların və ya bütün smart müqavilələrin birbaşa manipulyasiya edildiyinin sübutu deyil.
Tədqiqatın ümumi nəticəsi
Tədqiqatın əsas elmi töhfəsi Ethereum-un Merge-dən sonrakı P2P şəbəkəsində qovşaq kəşfi, bağlantı idarəetməsi və yenidən başlatma davranışlarının bir-biri ilə əlaqəli təhlükəsizlik xüsusiyyətləri daşıdığını göstərməsidir.
Sepolia üzərində aparılan nəzarətli təcrübələr və əsas şəbəkədə toplanan müşahidə məlumatları yalnız protokolun kriptoqrafik təhlükəsizliyinə fokuslanmağın şəbəkə qatındakı təcrid risklərini anlamaq üçün yetərli olmadığını ortaya qoyur.
Tədqiqatın təhlükəsizlik baxımından ən mühüm mesajı paylanmış blokçeyn şəbəkəsində qovşaq sayının yüksək olmasının təkbaşına etibarlı şəbəkə görünürlüğünə zəmanət verməməsidir. Qovşaqların kimlərlə əlaqə saxlaması, hansı mənbələrdən həmyaşıd tapması və bağlantı tutumunun necə idarə olunması da dayanıqlıq baxımından araşdırılmalıdır.
Mənbə və Metod Qeydi
Orijinal tədqiqat: Eclipse Attacks on Ethereum’s Peer-to-Peer Network.
Müəlliflər: Ruisheng Shi, Yuxuan Liang, Zijun Guo, Qin Wang, Lina Lan, Chenfeng Wang, Zhuoyi Zheng.
Müəllif sırası: Mənbə PDF-dəki orijinal sıra qorunmuşdur.
Qurumlar: Beijing University of Posts and Telecommunications, Çin; UNSW Sydney, Avstraliya.
Müəllif–qurum əlaqələri: Ruisheng Shi, Yuxuan Liang, Zijun Guo, Lina Lan, Chenfeng Wang və Zhuoyi Zheng — Beijing University of Posts and Telecommunications. Qin Wang — UNSW Sydney.
Məsul müəlliflər: Ruisheng Shi və Lina Lan; mənbədə ulduz işarəsi ilə göstərilmişdir.
Bərabər töhfə: PDF-də ulduz işarəsi bərabər töhfəni deyil, məsul müəllifliyi göstərir. Ayrı bərabər töhfə bəyanatı müəyyən edilməmişdir.
ArXiv identifikatoru: arXiv:2601.16560.
Araşdırılan versiya: arXiv:2601.16560v2.
Araşdırılan versiyanın tarixi: 30 Aprel 2026.
ArXiv DOI: 10.48550/arXiv.2601.16560.
ArXiv keçidi: https://arxiv.org/abs/2601.16560
Nəşr növü: Kompüter şəbəkələri və kompüter təhlükəsizliyi sahəsində eksperimental sistem təhlükəsizliyi tədqiqatı.
Konfrans: The ACM Web Conference (WWW) 2026.
Konfrans nəşr statusu: Yüklənmiş PDF-də WWW 2026 tərəfindən qəbul edildiyi bildirilir. Nəşr olunmuş konfrans qeydi ayrıca təsdiqlənmişdir.
Konfrans DOI: 10.1145/3774904.3792231.
Nəşriyyat: Association for Computing Machinery (ACM).
Nəşr ili: 2026.
Resenziya statusu: Resenziyalı konfrans töhfəsidir. Bununla belə araşdırılan PDF arXiv v2 versiyasıdır; nəşr olunmuş ACM versiyasının eyni səhifə quruluşuna və mətn məzmununa malik olduğu fərz edilməmişdir.
Mənbə lisenziyası: Yüklənmiş PDF-də üçüncü şəxslərə mənbə şəkillərini sərbəst şəkildə yenidən istifadə etməyə icazə verən təsdiqlənmiş açıq Creative Commons lisenziyası müəyyən edilməmişdir. Verianla vizualları mənbə fiqurlarının surətləri deyil, müstəqil izahlı sxemlər və bildirilmiş faktoloji məlumatlardan hazırlanmış qrafiklərdir.
Elmi əhatə dairəsi: Ethereum-un Merge-dən sonrakı icra qatında P2P qovşaq kəşfi, daimi və müvəqqəti həmyaşıd qeydləri, bağlantı idarəetməsi, DNS kəşfi, qovşaq təcridi təhlükəsizlik riski və müdafiə təklifləri.
Əsas proqram təminatı konteksti: Geth v1.14.3, 9 May 2024 versiyası.
Tədqiqat şəbəkələri: Ethereum Sepolia sınaq şəbəkəsi və Ethereum əsas şəbəkəsi.
Müşahidə məlumatı dövrü: Əsas şəbəkə və Sepolia qovşaq qeydləri üçün 1 İyul 2025 tarixli DNS nümunəsi; mənbədə həmçinin fərqli təcrübə tarixləri izah edilmişdir.
Tədqiqat növlərinin fərqləndirilməsi: Nəzarətli Sepolia təhlükəsizlik təcrübələri, nəzarətli əsas şəbəkə hədəf təcrübələri və şəbəkə üzrə əldə olunan müşahidə qovşaq ölçmələri bir-birindən ayrılmışdır.
Əsas şəbəkə ölçməsi: Sepolia 1.500 qovşaq, əsas şəbəkə 5.887 qovşaq; orta onlayn nisbətlər müvafiq olaraq %85,9 və %84,6; boş daxil olan bağlantı tutumuna malik qovşaqların bütün nümunəyə görə nisbətləri müvafiq olaraq %31,3 və %2,8.
Bağlantı tutumu alt nümunəsi: Mənbə Cədvəl 7-də Sepolia üçün 362, əsas şəbəkə üçün 102 qovşaq araşdırılmışdır. Bu alt nümunə əsas Cədvəl 6-dakı nümunə ilə eyni deyil.
Çıxan bağlantı təcrübəsinə dair əsas nəticə: Mənbə Cədvəl 4-dəki müəyyən nəzarətli müqayisədə uğur 8/20 (%40) ilə 19/20 (%95) kimi bildirilmişdir.
Daxil olan bağlantı təcrübəsinə dair əsas nəticə: Mənbə Cədvəl 5-də Sepolia üçün 30/30 (%100), əsas şəbəkə şərtlərindəki 40 nəzarətli təcrübə üçün 24/40 (%60) tam doluluq nəticəsi verilmişdir.
Eksperimental sərhəd: Bəzi nəzarətli hədəf təcrübələrində standart bağlantı məhdudiyyətləri tədqiqat məqsədilə dəyişdirilmişdir. Bu nəticələr bütün standart istehsal qovşaqlarına avtomatik ümumiləşdirilməməlidir.
Mənbədə diqqət tələb edən nisbət: Xülasədə %45-dən %95-ə artım ifadəsi olduğu halda Cədvəl 4-də müəyyən şərtlər üçün %40-dan %95-ə nəticə görünür. Verianla cədvələ xas müqayisədə mənbədə bildirilən təcrübə saylarından istifadə etmişdir.
Mənbə şəkilləri: Şəkil 1 şəbəkə təcridi prosesinin ümumi komponentlərini, Şəkil 2 Sepolia kəşf qeydləri təcrübələrini, Şəkil 3 şəbəkə qovşaq statistikasını, Şəkil 4 isə istifadə edilə bilən bağlantı tutumu paylanmasını göstərir. Mənbədə həmçinin yeddi cədvəl vardır.
Məlumat vizuallaşdırması qeydi: Verianla SVG-ləri mənbə şəkillərinin ekran görüntüsü, surəti və ya vizual üslub uyğunlaşdırması deyil. Mənbədə dəqiq verilən xülasə dəyərlərindən müstəqil qrafiklər və metod sxemləri hazırlanmışdır. Xam zaman sırası nöqtələri verilmədiyindən orijinal zaman qrafikləri dəqiq məlumatmış kimi yenidən yaradılmamışdır.
Riyazi şərh sərhədi: XOR məsafəsi və Kademlia kimlik paylanması anlayışları şəbəkə kəşf məntiqini öyrətmək məqsədilə izah edilmişdir. Nəzəri kimlik məsafəsi ilə real hücum uğur ehtimalı bir-birinə bərabərləşdirilməmişdir.
Təhlükəsizlik bildirişləri: Tədqiqatçılar aşkar etdikləri nəticələri məsuliyyətli açıqlama çərçivəsində Ethereum təhlükəsizlik komandasına bildirdiklərini qeyd edirlər.
Müdafiə təkliflərinin vəziyyəti: Kəşf mesajlarının anormal təkrarına qarşı müdafiə və DNS həmyaşıd qeydlərində müxtəliflik/hesabat nəzarətləri təklif edilmişdir. Mənbənin yayımlandığı tarixdə bütün tədbirlərin yekun şəkildə tətbiq edildiyi bildirilmir.
Maliyyələşdirmə: PDF-də ayrıca açıq maliyyələşdirmə və ya dəstək bəyanatı müəyyən edilməmişdir.
Maraqların toqquşması: PDF-də ayrıca maraqların toqquşması bəyanatı müəyyən edilməmişdir.
Məlumat və kod əlçatanlığı: Mənbə ölçmə metodlarını, nəticələri və əlavələrdə tədqiqat alqoritminin izahını təqdim edir. Lakin bütün ölçmə xam məlumatlarının və təcrübə infrastrukturunun müstəqil şəkildə yenidən yaradılması üçün tam məlumat paketi təsdiqlənməmişdir.
CRediT / müəllif töhfəsi: Mənbə PDF-də ətraflı CRediT töhfə matrisi müəyyən edilməmişdir. Müəllif töhfələri fərziyyə əsasında bölüşdürülməmişdir.
Əsas elmi nəticə: Ethereum-un icra qatındakı P2P kəşfi və bağlantı idarəetməsi şəbəkə dayanıqlığı üçün mühüm təhlükəsizlik sahəsidir. Tədqiqat müəyyən nəzarətli mühitlərdə qovşaq təcridi riskini eksperimental olaraq göstərmiş, şəbəkə üzrə bağlantı tutumunun əhəmiyyətini izah etmiş və müdafiə üsulları təklif etmişdir. Bütün Ethereum əsas şəbəkəsinin ələ keçirildiyi nəticəsini ortaya qoymur.
Şərh yazın
E-poçt ünvanınız yayımlanmayacaq. Məcburi sahələr * ilə işarələnib