


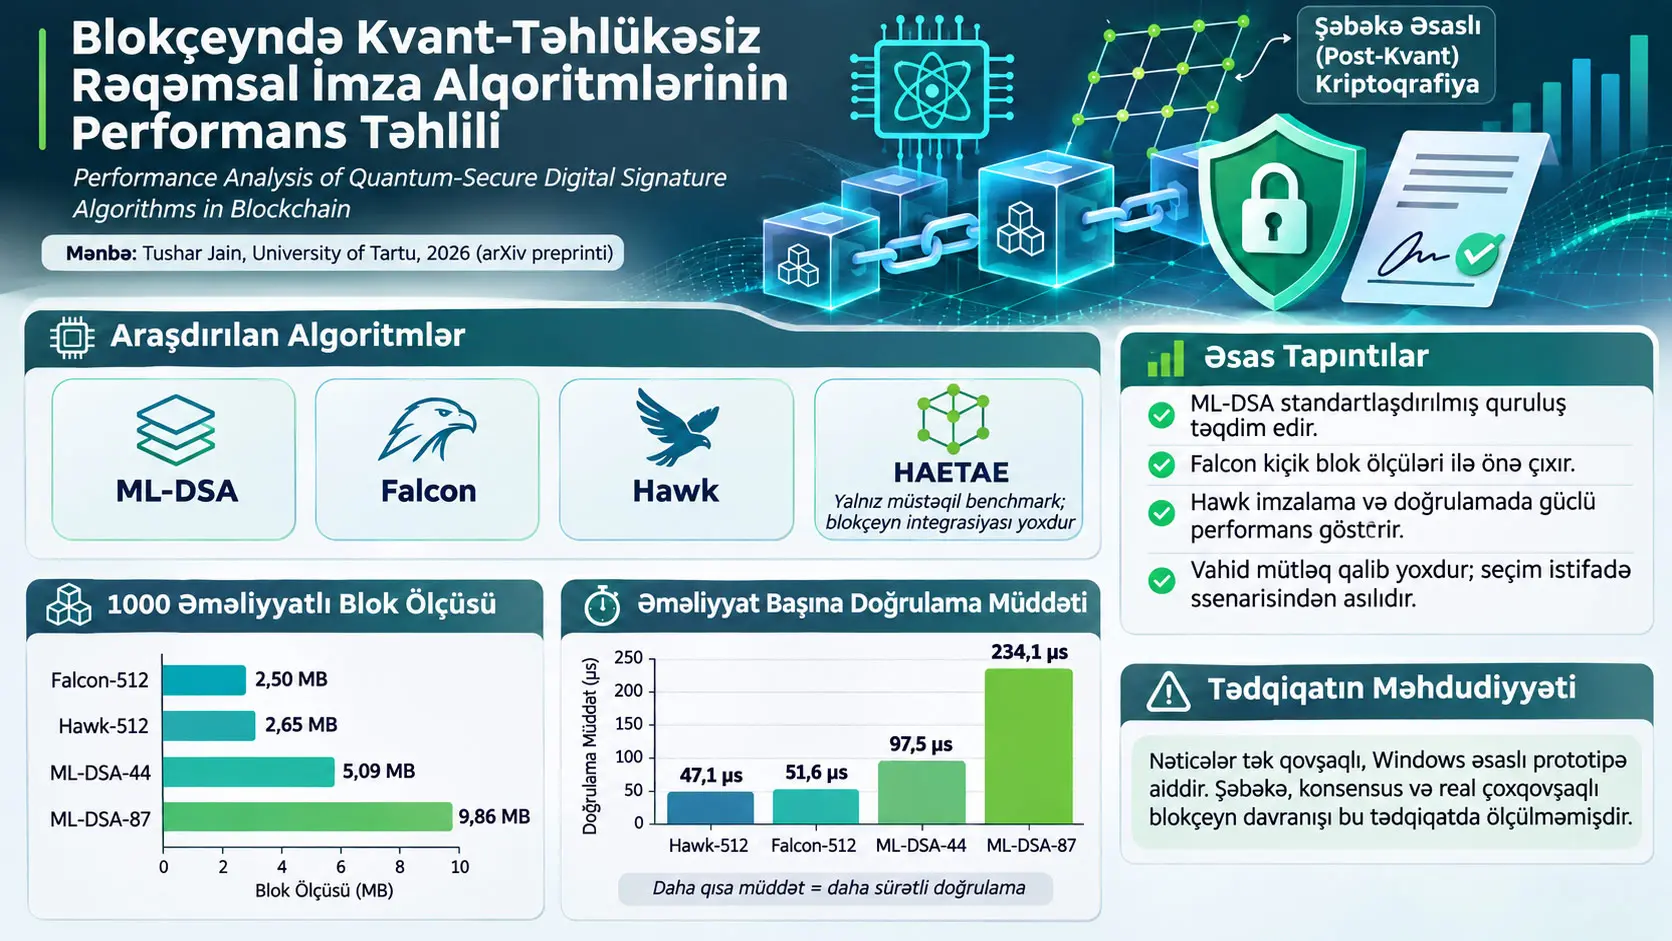
Kvantdan sonrakı kriptoqrafiya (Post-Quantum Cryptography, PQC), klassik kompüterlərə və gələcəkdə kifayət qədər gücə malik kvant kompüterlərinin həyata keçirə biləcəyi hücumlara qarşı dayanıqlı olması hədəflənən kriptoqrafik metodların hazırlanması ilə məşğul olur. Blokçeyn sistemlərində istifadə olunan rəqəmsal imzalar əməliyyatların səlahiyyətləndirilməsi və doğrulanması üçün əsas təhlükəsizlik komponentləridir. Hazırda Bitcoin və Ethereum kimi sistemlərdə istifadə olunan elliptik əyri əsaslı rəqəmsal imza metodlarının təhlükəsizliyi kifayət qədər güclü kvant kompüterində Shor alqoritmi ilə həll edilə biləcək riyazi problemlərə əsaslanır. Bu vəziyyət blokçeyn infrastrukturlarında uzunmüddətli kriptoqrafik təhlükəsizliyin necə qoruna biləcəyi sualını gündəmə gətirir.
Tushar Jain tərəfindən hazırlanmış “Performance Analysis of Quantum-Secure Digital Signature Algorithms in Blockchain” adlı tədqiqat kvantdan sonrakı rəqəmsal imza alqoritmlərinin blokçeynə bənzər sistemdə əməliyyat xərcinə, açar və imza ölçülərinə, əməliyyat məlumatlarının həcminə və blok doğrulama müddətinə necə təsir etdiyini müqayisə edir. Tədqiqat CRYSTALS-Dilithium-un standartlaşdırılmış forması olan ML-DSA ilə Falcon və Hawk alqoritmlərini ortaq blokçeyn prototipində qiymətləndirir; HAETAE alqoritmini isə müstəqil kriptoqrafik performans ölçmələri ilə araşdırır.
Təcrübələrdə tək qovşaqlı, hesab əsaslı blokçeyn prototipindən istifadə olunmuşdur. Hər alqoritm üçün 100 açar generasiyası, eyni əməliyyat quruluşu ilə 1.000 imzalanmış əməliyyat və 100 təkrarlı blok doğrulaması qiymətləndirilmişdir. Əməliyyatlar Alice adlı göndərici pul kisəsindən Bob adlı alıcı pul kisəsinə sabit məbləğli köçürmələr kimi modelləşdirilmişdir. Şəbəkə kommunikasiyası, paylanmış konsensus və real blok yayımı prototipin əhatə dairəsinə daxil edilməmişdir.
Mənbə nəticələrinə görə, 1.000 əməliyyatlıq blok ölçüsü ML-DSA-44 üçün 5.092.084 bayt, ML-DSA-87 üçün 9.859.084 bayt, Falcon-512 üçün 2.497.118 bayt və Hawk-512 üçün 2.651.084 baytdır. Buna görə araşdırılan tətbiqdə Falcon-512 və Hawk-512, ML-DSA-nın müqayisə edilən parametr dəstlərinə nisbətən daha kiçik əməliyyat və blok məlumatı yaratmışdır.
Əməliyyat başına imza doğrulama müddəti Hawk-512 üçün 47,1 mikrosaniyə (µs), Falcon-512 üçün 51,6 µs, ML-DSA-44 üçün 97,5 µs və ML-DSA-87 üçün 234,1 µs ölçülmüşdür. Bunun əksinə olaraq, ML-DSA-44-ün açar generasiyası 78,9 µs olduğu halda Falcon-512 üçün 5.721,4 µs və Hawk-512 üçün 1.477,8 µs müəyyən edilmişdir. Bu fərqlər bir alqoritmin açarı sürətlə generasiya etməsinin onun ən kiçik imzanı və ya ən sürətli doğrulamanı təmin edəcəyi anlamına gəlmədiyini göstərir.
HAETAE-120, HAETAE-180 və HAETAE-260 alqoritmləri də qiymətləndirilmiş; lakin tətbiq kompilyatoru ilə uyğunluq problemləri səbəbindən blokçeyn prototipinə inteqrasiya edilməmişdir. Bu alqoritmlərə aid müddətlər yalnız müstəqil açar generasiyası, imzalama və doğrulama ölçmələridir. HAETAE üçün blok ölçüsü və ya blok doğrulama müddəti nəticələri əldə edilmiş kimi şərh olunmamalıdır.
Tədqiqatın əsas tapıntısı kvantdan sonrakı rəqəmsal imza alqoritmləri arasında vahid mütləq performans liderinin olmamasıdır. ML-DSA standartlaşdırılmış quruluşu və aşağı açar generasiyası xərci ilə; Falcon kiçik imzaları və sürətli doğrulaması ilə; Hawk isə xüsusilə imzalama və doğrulama performansı ilə fərqli üstünlüklər göstərmişdir. Lakin nəticələr konkret kompüter, proqram təminatı mühiti və tək qovşaqlı prototiplə məhduddur. Real blokçeyn şəbəkələrində buraxılış zolağı, çoxqovşaqlı doğrulama, konsensus, enerji sərfiyyatı və blok yayımı ayrıca araşdırılmalıdır.
Türkiyədə blokçeyn infrastrukturu hazırlayan təşkilatlar, proqram mühəndisləri və kibertəhlükəsizlik tədqiqatçıları baxımından tədqiqat göstərir ki, kvantdan sonrakı alqoritm seçimi yalnız nəzəri təhlükəsizlik səviyyəsinə görə deyil; doğrulama gecikməsi, məlumat həcmi, tətbiq mürəkkəbliyi və hədəf sistemin resurs tutumu birlikdə qiymətləndirilərək edilməlidir. Lakin tədqiqat Türkiyəyə məxsus blokçeyn şəbəkəsində və ya yerli infrastrukturda təcrübə aparmamışdır.
Blokçeynlər Niyə Kvantdan Sonrakı Rəqəmsal İmzalara Ehtiyac Duya Bilər?
Blokçeyn əməliyyatlarının təhlükəsizliyi əməliyyata səlahiyyət verən rəqəmsal imzanın etibarlı olub-olmadığının doğrulanmasına əsaslanır. Elliptik əyri əsaslı mövcud imza sistemləri klassik kompüterlərə qarşı güclü hesab olunan riyazi problemlərdən istifadə edir. Kifayət qədər böyük və xəta düzəltmə qabiliyyətinə malik kvant kompüterləri Shor alqoritmi sayəsində bu problemlərin bəzilərini səmərəli həll edə biləcəyindən, uzunmüddətli perspektivdə fərqli imza metodlarına keçid zərurəti yarana bilər.
Blokçeyndə rəqəmsal imza nə iş görür?
Blokçeyn (blockchain), əməliyyatların bloklar şəklində saxlandığı və blokların kriptoqrafik heş dəyərləri ilə bir-birinə bağlandığı qeyd sistemidir. Paylanmış blokçeynlərdə müxtəlif qovşaqlar bu qeydlərin doğruluğunu yoxlayır.
Rəqəmsal imza isə əməliyyatın səlahiyyətli açar sahibi tərəfindən imzalanıb-imzalanmadığını doğrulamağa imkan verir. İmzalama prosesində gizli açar (secret/private key), doğrulamada isə əlaqəli açıq açar (public key) istifadə olunur.
Əsas rəqəmsal imza modeli üç funksiyaya bölünə bilər:
- KeyGen: Açıq və gizli açar cütünü yaradır.
- Sign: Gizli açardan istifadə edərək mesaj və ya əməliyyat üzərində rəqəmsal imza yaradır.
- Verify: Açıq açar, mesaj və imza arasındakı riyazi əlaqəni yoxlayır.
Bu funksiyalar ümumiyyətlə:
\[ (pk,sk)\leftarrow KeyGen() \]
\[ \sigma\leftarrow Sign(sk,M) \]
\[ Verify(pk,M,\sigma)\in\{0,1\} \]
şəklində ifadə olunur. Burada \(pk\) açıq açar, \(sk\) gizli açar, \(M\) imzalanan mesaj və \(\sigma\) rəqəmsal imzadır. Doğrulama çıxışının 1 olması imzanın müvafiq metodun şərtləri daxilində qəbul edildiyini, 0 olması isə rədd edildiyini ifadə edir.
Bu üçlü təsvir kriptoqrafik sistemlərin ümumi iş prinsiplərini izah etmək üçündür. Tədqiqatda istifadə olunan real alqoritmlərin açar formatları, imza yaratma qaydaları və doğrulama şərtləri bir-birindən fərqlənir.
Elliptik əyri kriptoqrafiyasına kvant kompüterləri niyə təsir göstərə bilər?
Elliptik Əyri Kriptoqrafiyası (Elliptic Curve Cryptography, ECC), müəyyən elliptik əyri riyazi problemlərinin klassik kompüterlərdə həllinin çətin olmasına əsaslanır. Bitcoin və Ethereum ekosistemlərində ECDSA və ya Schnorr kimi imza metodları bu ailə ilə əlaqəlidir.
Elliptik əyri diskret loqarifm problemi açıq açar nöqtəsindən əlaqəli gizli açar skalyarını klassik şərtlərdə hesablamağın çətin olmasına əsaslanır.
Shor alqoritmi, kifayət qədər gücə malik kvant kompüterlərində tam ədədlərin vuruqlara ayrılması və diskret loqarifm kimi problemləri polinom zamanda həll edə bilən kvant alqoritmidir. Buna görə Shor alqoritmi bəzi mövcud açıq açarlı kriptoqrafik sistemlərin uzunmüddətli təhlükəsizliyini təhdid edir.
Lakin tədqiqat genişmiqyaslı, kriptoqrafik baxımdan kifayət qədər gücə malik kvant kompüterlərinin hələ mövcud olmadığını bildirir. Tədqiqatda real kvant hücumu həyata keçirilməmişdir. Kvant təhdidi alternativ imza alqoritmlərinin araşdırılmasının elmi əsaslandırmasıdır.
Kvantdan sonrakı kriptoqrafiya nə deməkdir?
Post-Quantum Cryptography (PQC), klassik kompüterlərdə işləyə bilən və məlum kvant hücumlarına qarşı dayanıqlı olması hədəflənən kriptoqrafik alqoritmləri əhatə edir.
Bu termin alqoritmlərin mütləq kvant kompüterində işlədildiyi anlamına gəlmir. Tədqiqatda ML-DSA, Falcon, Hawk və HAETAE klassik x86_64 masaüstü kompüterdə qiymətləndirilmişdir.
Kvantdan sonrakı alqoritmlərin təhlükəsizliyi də riyazi fərziyyələrə əsaslanır. Alqoritmin “kvantdan sonrakı” olaraq hazırlanması onun bütün mümkün klassik və ya kvant hücumlarına qarşı mütləq təhlükəsiz olduğunun eksperimental sübutu deyil.
Şəbəkə əsaslı kriptoqrafiya nədir?
Şəbəkə əsaslı kriptoqrafiya (Lattice-Based Cryptography), yüksəkölçülü riyazi strukturlarda bəzi vektor və ya həll problemlərinin hesablama baxımından çətin olmasından istifadə edir.
Şəbəkə müəyyən vektorların tam ədəd əmsalları ilə yaratdığı nizamlı riyazi nöqtə strukturu kimi düşünülə bilər. Kriptoqrafik tətbiqlərdə bu struktur çoxölçülü olduğundan bəzi qısa vektorları və ya gizli əlaqələri tapmaq hesablama baxımından çətinləşir.
Mənbə dörd alqoritmin fərqli şəbəkə problemlərindən və riyazi strukturlardan istifadə etdiyini izah edir:
- ML-DSA: Module-LWE və Module-SIS kimi modul şəbəkə problemləri ilə əlaqəlidir.
- Falcon: NTRU əsaslı şəbəkədən və GPV imza yanaşmasından istifadə edir.
- Hawk: Şəbəkə izomorfizmi problemi (Lattice Isomorphism Problem, LIP) çərçivəsindəki strukturlara əsaslanır.
- HAETAE: Modul şəbəkə problemlərindən və Fiat–Shamir-with-aborts yanaşmasından istifadə edir.
Polinom halqası nədir?
Mənbədə şəbəkə əsaslı alqoritmlərin riyazi təsvirində aşağıdakı polinom halqasından istifadə olunur:
\[ R_q=\mathbb{Z}_q[X]/(X^n+1) \]
Bu ifadə əmsalların \(q\) moduluna görə qiymətləndirildiyi və polinomların \(X^n+1\) əlaqəsinə görə işləndiyi cəbri strukturu təmsil edir.
\(\mathbb{Z}_q\): \(q\) moduluna görə tam ədəd sinifləridir.
\(X\): Polinomun formal dəyişənidir.
\(n\): İstifadə olunan polinom dərəcəsi ilə əlaqəli parametrdir.
\(q\): Modul arifmetikada istifadə olunan sadə moduldur.
\((X^n+1)\): Polinom əməliyyatlarındakı reduksiya əlaqəsini müəyyən edir.
Bu sistemdə polinomlar adi, qeyri-məhdud dərəcəli cəbri ifadələr kimi qiymətləndirilmir. Müvafiq reduksiya əlaqəsi tətbiq olunur və əmsallar modul arifmetika çərçivəsində saxlanılır.
NTT niyə vacibdir?
Number Theoretic Transform (NTT), diskret Fourier çevrilməsinə bənzəyən, lakin kompleks ədədlər əvəzinə uyğun sonlu modul arifmetik strukturlar üzərində təyin olunan çevrilmədir.
Polinom vurmasını birbaşa həyata keçirmək üçün istifadə olunan sadə metodun hesablama mürəkkəbliyi təxminən:
\[ O(n^2) \]
olduğu halda, uyğun çevrilmə əsaslı metodlarda:
\[ O(n\log n) \]
miqyasına endirilə bilər.
Buradakı \(O\) işarəsi alqoritmin əməliyyat sayının giriş ölçüsü artdıqca necə miqyaslandığını ifadə edən asimptotik mürəkkəblik göstəricisidir.
\(n^2\), \(n\) böyüdükcə kvadratik artımı; \(n\log n\) isə daha yavaş böyüyən kvazi-xətti mürəkkəbliyi təmsil edir. Lakin bu təsvir konkret kompüterdə birbaşa neçə mikrosaniyə tələb olunduğunu söyləmir. Real müddət tətbiqdən, avadanlıqdan, yaddaşa çıxışdan və istifadə olunan digər əməliyyatlardan asılıdır.
Mənbə NTT-ni şəbəkə əsaslı imza alqoritmlərində polinom əməliyyatlarının sürətləndirilməsi baxımından mühüm riyazi vasitələrdən biri kimi izah edir.
ML-DSA, Falcon, Hawk və HAETAE Arasındakı Əsas Fərqlər Nələrdir?
ML-DSA, Falcon, Hawk və HAETAE kvantdan sonrakı rəqəmsal imza yaratmaq üçün hazırlanmış müxtəlif şəbəkə əsaslı alqoritmlərdir. Mənbədə onlar açar və imza ölçüləri, açar generasiyası xərci, imzalama müddəti və doğrulama performansı baxımından araşdırılır. ML-DSA, Falcon və Hawk blokçeyn prototipində sınaqdan keçirilmiş; HAETAE müqayisəsi isə yalnız müstəqil kriptoqrafik ölçmələrlə məhdudlaşdırılmışdır.
CRYSTALS-Dilithium və ML-DSA
CRYSTALS-Dilithium, modul şəbəkə problemlərinə əsaslanan rəqəmsal imza alqoritmidir. NIST tərəfindən standartlaşdırılmış forması Module-Lattice-Based Digital Signature Algorithm (ML-DSA) adı ilə tanınır.
Mənbədə ML-DSA üçün polinom halqasının əsas parametrləri:
\[ n=256,\qquad q=8380417 \]
kimi verilmişdir.
Buradakı \(n\) istifadə olunan polinom ölçüsü ilə əlaqəli parametri, \(q\) isə modul arifmetika dəyərini təmsil edir. ML-DSA-44, ML-DSA-65 və ML-DSA-87 variantları eyni əsas \(n\) və \(q\) dəyərlərindən istifadə etsə də, matris ölçüləri və təhlükəsizlik parametrləri baxımından fərqlənir.
ML-DSA açar generasiyası
Mənbə açar generasiyasının riyazi quruluşunu yüksək səviyyədə izah edir. Əvvəlcə açıq matris \(A\), qısa gizli vektorlar \(s_1\) və \(s_2\) yaradılır:
\[ A\in R_q^{k\times\ell} \]
\[ s_1\in\mathcal{S}_{\eta}^{\ell}, \qquad s_2\in\mathcal{S}_{\eta}^{k} \]
Daha sonra:
\[ t=As_1+s_2\pmod q \]
hesablanır.
\(A\): Açıq matrisdir.
\(s_1\) və \(s_2\): Müəyyən sərhədlərdən nümunə götürülən qısa gizli vektorlardır.
\(k,\ell\): Matris və vektor ölçülərini müəyyən edən parametrlərdir.
\(\eta\): Gizli dəyərlərin nümunələmə sərhədləri ilə əlaqəli parametrdir.
\(t\): Açıq açar quruluşunda istifadə olunan hesablanmış dəyərdir.
Mənbə prosesi aşağıdakı xülasə ilə göstərir:
\[ pk=(A,t),\qquad sk=(s_1,s_2) \]
Bu təsvir riyazi əsas quruluşu izah edir. Real standart tətbiqdə toxumlar, köməkçi heşlər, sıxılmış kodlamalar və əlavə sahələr olduğundan bu iki bərabərlik tam açar seriyalaşdırma formatı deyil.
ML-DSA imzalama prosesi
Mənbə imzalama mexanizmini müəyyən əsas addımlarla izah edir. Əvvəlcə təsadüfi maskalama vektoru \(y\) yaradılır və:
\[ w=Ay \]
hesablanır.
Mesaj \(M\) və hesablanmış öhdəlik dəyəri əsasında çağırış dəyəri yaradılır:
\[ c=H(M\parallel w) \]
Burada \(H\) kriptoqrafik heş əməliyyatını, \(\parallel\) isə məlumatların birləşdirilməsini ifadə edir.
Daha sonra:
\[ z=y+cs_1 \]
əlaqəsi ilə cavab dəyəri əldə edilir.
Mənbənin yüksək səviyyəli izahında imza \(c\) və \(z\) komponentləri ilə ifadə olunur. Bununla yanaşı, real ML-DSA imza kodlamasında ipucu dəyərləri, yüksək/aşağı bit ayrımı, sərhəd yoxlamaları və yenidən nümunələmə addımları da mövcuddur.
ML-DSA doğrulama prosesi
Mənbə doğrulama üçün aşağıdakı xülasə əlaqəni verir:
\[ w'=Az-ct\pmod q \]
Daha sonra çağırışın yenidən hesablanması ilə:
\[ c=H(M\parallel w') \]
şərti qiymətləndirilir.
Bu riyazi izah tədris xülasəsidir; real standart doğrulamanın bütün ipucu, yüksək bit rekonstruksiyası və norm sərhədi yoxlamalarını təkbaşına göstərmir. Mənbə də bu əlavə yoxlamaların zəruri olduğunu açıq şəkildə bildirir.
ML-DSA parametr dəstləri
| Parametr | ML-DSA-44 | ML-DSA-65 | ML-DSA-87 |
|---|---|---|---|
| (k, ℓ) | (4, 3) | (6, 4) | (8, 5) |
| Açıq açar (bayt) | 1.312 | 1.952 | 2.592 |
| Gizli açar (bayt) | 2.560 | 4.032 | 4.896 |
| İmza (bayt) | 2.420 | 3.309 | 4.627 |
Təhlükəsizlik parametrləri yüksəldikcə matris ölçüləri, imza ölçüləri və əməliyyat xərcləri arta bilər. Lakin parametr dəstinin daha böyük olması təkbaşına həmin variantın müəyyən sistemdə daha yaxşı performans göstərəcəyini bildirmir.
Falcon alqoritmi
Falcon, NTRU şəbəkə quruluşuna və GPV əsaslı imza yanaşmasına söykənən kvantdan sonrakı imza metodudur. Mənbə Falcon-un xüsusilə daha kiçik imza və açıq açar ölçüləri yaratmaq məqsədi ilə önəm qazandığını bildirir.
Falcon üçün istifadə olunan halqa yenə:
\[ R_q=\mathbb{Z}_q[X]/(X^n+1) \]
şəklindədir. Mənbə parametrləri:
\[ n\in\{512,1024\},\qquad q=12289 \]
kimi verir.
Falcon açar generasiyasının riyazi əsası
Mənbədə qısa polinomlar \(f,g,F,G\) üçün NTRU əlaqəsi:
\[ fG-gF=q \]
şəklində verilir.
Bu bərabərlik polinomlar arasında xüsusi cəbri əlaqəni ifadə edir. Uyğun qısa polinomların tapılması Falcon-un gizli açar quruluşu ilə əlaqəli şəbəkə bazasının yaradılmasına töhfə verir.
Gizli trapdoor bazası yüksək səviyyədə:
\[ B= \begin{pmatrix} g & -f\\ G & -F \end{pmatrix} \]
kimi göstərilir.
Açıq açar polinomu isə:
\[ h=gf^{-1}\pmod q \]
əlaqəsi ilə təyin olunur.
Buradakı \(f^{-1}\), müvafiq polinom halqasında \(f\)-nin vurma üzrə tərsini təmsil edir. Bu, adi həqiqi ədədlərdə istifadə olunan bölmə əməliyyatı ilə eyni növ əməliyyat deyil.
Mənbənin yüksək səviyyəli təsvirində:
\[ pk=h,\qquad sk=B \]
yazılır. Real Falcon tətbiqindəki gizli açar formatı və nümunələmə üçün lazım olan köməkçi məlumatlar bu xülasədən daha ətraflıdır.
Falcon imzalama və doğrulama
Falcon mesaj heşindən əldə olunan hədəfə yaxın və müəyyən norm şərtlərini ödəyən qısa şəbəkə vektoru yaratmağı hədəfləyir. Gizli açardakı trapdoor quruluşu bu nümunələməni mümkün edir.
Mənbə qısa imza vektorunu:
\[ s=c-v=(s_1,s_2) \]
əlaqəsi ilə izah edir. Burada \(c\) mesaj heşindən yaradılan hədəflə, \(v\) isə trapdoor istifadə edilərək seçilən şəbəkə vektoru ilə əlaqəlidir.
Doğrulamada imza vektorunun qısa olub-olmadığı və əlaqəli açıq riyazi münasibəti ödəyib-ödəmədiyi yoxlanır:
\[ sA=H(m)\pmod q \]
Mənbə bu bərabərliyi Falcon-un yüksək səviyyəli tədris təsviri kimi təqdim edir. Real imza doğrulaması əlavə kodlama və norm yoxlamalarını ehtiva edir.
Falcon parametr dəyərləri
| Parametr | Falcon-512 | Falcon-1024 |
|---|---|---|
| NIST hədəf təhlükəsizlik səviyyəsi | I | V |
| Halqa dərəcəsi n | 512 | 1.024 |
| Modul q | 12.289 | 12.289 |
| Təxmini standart sapma s | 165,74 | 168,39 |
| Maksimum imza norm sərhədi β | 5.833,93 | 8.382,44 |
| Salt uzunluğu (bit) | 320 | 320 |
Falcon-un normal paylanmaya bənzər nümunələmə və qısa imza yaratmaq üçün istifadə etdiyi riyazi quruluş performans üstünlükləri ilə yanaşı daha mürəkkəb açar generasiyası ilə də əlaqəlidir. Bu vəziyyət tədqiqatın eksperimental nəticələrində aydın görünür.
Hawk alqoritmi
Hawk, şəbəkə izomorfizmi problemi ilə əlaqəli riyazi strukturlardan istifadə edən rəqəmsal imza metodudur. Mənbədə HAWK-512 və HAWK-1024 parametr dəstləri araşdırılmışdır.
Hawk üçün polinom dərəcəsi:
\[ n\in\{512,1024\} \]
kimi verilmişdir.
Açar generasiyasında qısa \(f\) və \(g\) polinomları nümunələnir. Sonra uyğun \(F\) və \(G\) polinomları tapılaraq:
\[ fG-gF=1 \]
əlaqəsi təmin edilir.
Mənbə gizli baza quruluşunu:
\[ B= \begin{pmatrix} f & F\\ g & G \end{pmatrix} \]
şəklində göstərir. Daha sonra açıq açar üçün kvadratik forma:
\[ Q=B\star B \]
təyin olunur. Buradakı \(\star\), mənbə alqoritmdə müvafiq matris/forma əməliyyatını təmsil edən işarədir; adi skalyar vurma mənasına endirilməməlidir.
Açıq açarın xülasəsi:
\[ h_{pub}=H(Q) \]
kimi hesablanır.
Mənbədə açarların yüksək səviyyəli təsviri:
\[ pk=Q,\qquad sk=(B,h_{pub}) \]
şəklindədir.
Hawk imzalama və doğrulama
İmzalama zamanı mesaj və açıq açar heşindən istifadə edilərək yeni heş dəyərləri yaradılır. Təsadüfi salt dəyəri generasiya olunur və qısa vektor nümunələnir.
Mənbədə əsas hesablama əlaqəsi:
\[ w\leftarrow B^{-1}x \]
\[ s\leftarrow\frac{1}{2}(h-w) \]
kimi verilir. İmza çıxışı əlaqəli salt və sıxılmış komponentlərdən ibarətdir.
Doğrulamada:
\[ w\leftarrow h-2s \]
hesablanır və tələb olunan norm şərti yoxlanır:
\[ \|w\|_Q\leq bound \]
Bu norm \(Q\) ilə əlaqəli riyazi uzunluq ölçüsünü təmsil edir. bound müvafiq alqoritmin qəbul sərhədidir. Buradakı riyazi şərtlər təkbaşına tam Hawk tətbiqi deyil; mənbədə izah olunan yüksək səviyyəli quruluşu xülasə edir.
Hawk açar və imza ölçüləri
| Parametr | HAWK-512 | HAWK-1024 |
|---|---|---|
| Dərəcə n | 512 | 1.024 |
| Açıq açar (bayt) | 1.024 | 2.440 |
| Gizli açar (bayt) | 184 | 360 |
| İmza (bayt) | 555 | 1.221 |
Mənbə Hawk-un xüsusilə qısa imza yaratma və sürətli imzalama baxımından diqqət çəkdiyini bildirir. Lakin tədqiqat dövründə Hawk standartlaşdırılmış NIST rəqəmsal imza alqoritmi kimi təsnif edilməmişdir. Performans üstünlüyü ilə standartlaşdırma və ya təhlükəsizlik təminatı eyni xüsusiyyət deyil.
HAETAE alqoritmi
HAETAE, Fiat–Shamir-with-aborts yanaşmasına əsaslanan başqa şəbəkə əsaslı imza alqoritmidir. Mənbədə xüsusilə imza və doğrulama açarı ölçülərini azaltmağı hədəfləyən dizayn istiqaməti ilə nəzərdən keçirilir.
HAETAE üçün:
\[ n=256,\qquad q=64513 \]
parametrləri bildirilmişdir.
Alqoritmin yüksək səviyyəli açar generasiyasında açıq matris və qısa gizli vektorlardan istifadə olunur. Mənbə aşağıdakı riyazi əlaqəni verir:
\[ b\leftarrow A_{gen}s_{gen}+e_{gen} \]
Burada \(A_{gen}\) yaradılmış açıq matris, \(s_{gen}\) qısa gizli vektor və \(e_{gen}\) xəta vektorudur. Bu əlaqənin arxasındakı riyazi problem modul şəbəkə əsaslı təhlükəsizlik fərziyyələri ilə bağlıdır.
HAETAE imzalama mexanizmi
Mənbədə imzalama zamanı maskalama vektoru hiper-kürə (hyperball) nümunələyicisindən əldə edilir:
\[ y\leftarrow U(Hyperball) \]
Sonra heş funksiyası, yüksək bitlər və köməkçi məlumatlardan istifadə edilərək çağırış dəyəri yaradılır:
\[ c\leftarrow H(HighBits(Ay,\alpha),aux(y),M) \]
Burada \(HighBits\) müvafiq parçalama əməliyyatının yüksək bit hissəsini, \(aux\) köməkçi məlumatı, \(\alpha\) parçalama parametrini və \(M\) mesajı təmsil edir.
Cavab vektoru:
\[ z\leftarrow y+(-1)^b c\cdot s \]
əlaqəsi ilə hesablanır.
Buradakı \(b\in\{0,1\}\), işarənin müəyyənləşdirilməsində istifadə olunan ikili dəyərdir. Bundan əlavə, yüksək bit uyğunluğu üçün köməkçi ipucu dəyərləri hesablanır. Norm sərhədlərini ödəməyən namizədlər yenidən nümunələnməlidir.
Mənbə doğrulamada imzadan müvafiq komponentlərin yenidən yaradılmasını, heş dəyərinin yenidən hesablanmasını və norm yoxlamalarını xülasə edir. Bu əməliyyatlar HAETAE-nin tam texniki standartını əvəz edən tam tətbiq izahı deyil.
HAETAE parametr dəstləri
| Parametr | HAETAE-120 | HAETAE-180 | HAETAE-260 |
|---|---|---|---|
| (k, ℓ) | (2, 4) | (3, 6) | (4, 7) |
| Açıq açar (bayt) | 992 | 1.472 | 2.080 |
| Gizli açar (bayt) | 1.408 | 2.112 | 2.752 |
| İmza (bayt) | 1.474 | 2.349 | 2.948 |
Mənbə HAETAE-120, HAETAE-180 və HAETAE-260 dəstlərini təxminən NIST təhlükəsizlik səviyyələri 2, 3 və 5 ilə əlaqələndirir. Lakin bu parametr adlarının təhlükəsizlik siniflərini yalnız rəqəm böyüklükləri ilə müqayisə etmək və ya fərqli alqoritm ailələrinin təhlükəsizliyini vahid rəqəmə endirmək düzgün deyil.
Tədqiqatın Metodu və Nəticələri
Təcrübənin əsas məqsədi
Tədqiqat rəqəmsal imza alqoritminin dəyişdirilməsinin blokçeynə bənzər tətbiqdə ölçülə bilən təsirlərini araşdırmaq üçün hazırlanmışdır.
ML-DSA, Falcon və Hawk eyni əməliyyat modeli altında qiymətləndirilmişdir. Beləliklə, alqoritmin dəyişdirilməsi xaricində əməliyyat axınının və məlumat strukturlarının mümkün qədər sabit saxlanılması hədəflənmişdir.
HAETAE isə tətbiqin alətlər zəncirindəki uyğunsuzluq səbəbindən eyni inteqrasiya olunmuş təcrübənin hissəsi deyil. HAETAE nəticələri yalnız müstəqil kriptoqrafik ölçmələrdən ibarətdir.
Təcrübə mühiti
| Komponent | Mənbədə verilən məlumat |
|---|---|
| Kompüter arxitekturası | x86_64 masaüstü |
| Əməliyyat sistemi | 64-bit Windows |
| Kompilyator | Microsoft Visual C++ |
| Kompilyasiya rejimi | Release |
| Kriptoqrafik kitabxana | liboqs |
| Hawk tətbiqi | Müəlliflərin referens C tətbiqi |
| HAETAE tətbiqi | Müstəqil referens benchmark proqramları |
| Blokçeyn şəbəkəsi | Tək qovşaqlı yerli prototip |
| Konsensus protokolu | Prototipdə yoxdur |
| Şəbəkə kommunikasiyası | Prototipdə yoxdur |
| Bir blokdakı əməliyyat sayı | 1.000 |
| Açar generasiyası təkrarı | 100 |
| Blok doğrulama təkrarı | 100 |
| Zaman ölçümü | Yüksək dəqiqlikli divar saatı taymeri |
Mənbə əməliyyat sistemini və kompilyasiya mühitini göstərsə də, prosessorun dəqiq modelini, nüvə sayını, takt tezliyini, RAM miqdarını, liboqs versiya nömrəsini və ətraflı kompilyator bayraqlarını PDF-də tam şəkildə bildirmir. Buna görə mənbə faylındakı nəticələr başqa kompüterlərdə mütləq eyni müddətlərin əldə ediləcəyi anlamına gəlmir.
Prototipin arxitekturası
Tədqiqatda dörd əsas məlumat strukturu istifadə olunmuşdur:
- Transaction: Göndərənin açıq açarını, alıcının açıq açarını, köçürmə məbləğini, artan nonce dəyərini və rəqəmsal imzanı ehtiva edir.
- Block: Blok indeksindən, əvvəlki blok heşindən, vaxt möhüründən, əməliyyat siyahısından və blok heşindən ibarətdir.
- Blockchain: Blokların ardıcıl saxlanmasını və doğrulanmasını təmin edir.
- Wallet: Müvafiq alqoritm üçün açıq/gizli açar cütünü idarə edir və əməliyyatları imzalayır.
Nonce, əməliyyatda istifadə olunan və hər yeni əməliyyatda artırılan sayğac dəyəridir. Bu təcrübədəki nonce əməliyyat sıralanmasını təmsil edir; Bitcoin mayninqində istifadə olunan proof-of-work nonce anlayışı ilə eyni funksiyaya malik deyil.
Blok heşləri və bağlantıları üçün SHA3-256 istifadə olunmuşdur. Mənbə bu heş funksiyasından blok məzmunundakı dəyişikliklərin yenidən hesablama yolu ilə aşkar edilməsi üçün istifadə etdiyini bildirir.
Burada mühüm məqam SHA3-256-nın tədqiqatın müqayisə etdiyi rəqəmsal imza alqoritmlərindən biri olmamasıdır. Tədqiqatın əsas müqayisə dəyişəni əməliyyat imzasında istifadə olunan ML-DSA, Falcon və ya Hawk metodudur.
Blok doğrulaması nə edir?
Mənbədə blok doğrulaması üç əsas yoxlama aparır:
- Blok indeksi və əvvəlki blok heşi zəncir quruluşu ilə uyğun gəlirmi?
- Blok məzmunu yenidən hesablandıqda blok heşi dəyişmədən əldə olunurmu?
- Blokdakı bütün əməliyyatların rəqəmsal imzaları müvafiq göndərənin açıq açarı ilə doğrulana bilirmi?
Bu yoxlamalardan biri uğursuz olarsa blok rədd edilir.
Bu metod real blokçeyn şəbəkəsinin bütün konsensus və ya iqtisadi doğrulama qaydalarını ehtiva etmir. Tədqiqatda şəbəkə kommunikasiyası və konsensus xüsusi olaraq əhatə dairəsindən kənarda saxlanılmışdır.
Təcrübələrdə alqoritmlər necə dəyişdirilir?
Prototip alqoritmə xas funksiyaları abstrakt Crypto interfeysində birləşdirir. Bu interfeysdə açar yaratma, imza yaratma və doğrulama kimi ortaq funksiyalar mövcuddur.
ML-DSA üçün OqsMldsaCrypto, Falcon üçün OqsFalconCrypto və Hawk üçün HawkCrypto tətbiqləri istifadə olunmuşdur.
Bu dizayn sayəsində pul kisəsi, əməliyyat və blok idarəetməsi eyni qalarkən imza alqoritmi dəyişdirilə bilir. Beləliklə, alqoritmlərin məlumat ölçüsü və kriptoqrafik hesablama xərcləri müqayisə edilir.
Ölçmə ardıcıllığı
- Seçilmiş alqoritmlə 100 dəfə açar cütü yaradılır və orta müddət qeydə alınır.
- Alice və Bob pul kisələri yaradılır.
- Alice-dən Bob-a sabit məbləğli, nonce dəyəri artan 1.000 əməliyyat hazırlanır.
- Hər əməliyyat müvafiq alqoritmlə imzalanır və əməliyyat başına orta imzalama müddəti hesablanır.
- 1.000 əməliyyat bir blokda toplanır və blok seriyalaşdırılır.
- Blokun məlumat ölçüsü və orta əməliyyat ölçüsü ölçülür.
- Blokun düzgün şəkildə qəbul edildiyi yoxlanır.
- İlk əməliyyatın imzasındakı bir bit dəyişdirilərək doğrulama xətasının aşkar olunduğu sınaqdan keçirilir.
- Orijinal blok 100 dəfə doğrulanır və doğrulama müddəti hesablanır.
Bu addımların məqsədi imza metodunu ortaq tətbiq kontekstində qiymətləndirməkdir. Təcrübədə bütün blokçeyn qovşaqlarının eyni vaxtda işləməsi və ya şəbəkə üzərindən əməliyyat yayılması ölçülməmişdir.
İmza və açar ölçüləri niyə vacibdir?
Blokçeyndə əməliyyat yalnız köçürmə məbləğindən ibarət deyil. Göndərən və alıcı məlumatları, sıra nömrəsi, imza və istifadə olunan məlumat formatının əlavə sahələri ümumi əməliyyat ölçüsünə təsir edir.
Xüsusilə böyük imzaların istifadə olunduğu sistemlərdə əməliyyat başına bir neçə kilobaytlıq fərq çoxsaylı əməliyyat olan bloklarda meqabayt səviyyəsində fərq yarada bilər.
Buna görə tədqiqatçılar yalnız imza doğrulama sürətini deyil, imzaların əməliyyat və blok seriyalaşdırmasına təsirini də ölçmüşdür.
1.000 əməliyyatlı blokların ölçüləri
| Alqoritm | Açıq açar | İmza | Ort. əməliyyat | Blok ölçüsü |
|---|---|---|---|---|
| ML-DSA-44 | 1.312 | 2.420 | 5.092 | 5.092.084 |
| ML-DSA-65 | 1.952 | 3.309 | 7.261 | 7.261.084 |
| ML-DSA-87 | 2.592 | 4.627 | 9.859 | 9.859.084 |
| Falcon-512 | 897 | 658 | 2.497 | 2.497.118 |
| Falcon-1024 | 1.793 | 1.275 | 4.905 | 4.904.685 |
| Hawk-512 | 1.024 | 555 | 2.651 | 2.651.084 |
| Hawk-1024 | 2.440 | 1.221 | 6.149 | 6.149.084 |
Cədvəldəki orta əməliyyat dəyərləri tam bayta yuvarlaqlaşdırılmış formada bildirilmişdir. Xüsusilə Falcon-1024-də blok ölçüsünün 1.000 × 4.905 nəticəsi ilə tam eyni olmaması orta əməliyyat ölçüsünün yuvarlaqlaşdırılması və blok səviyyəsindəki əlavə məlumatla birlikdə qiymətləndirilməlidir. Mənbədə verilən 4.904.685 bayt dəyəri dəyişdirilməmişdir.
Məlumat ölçüsündə hansı alqoritmlər önə çıxır?
ML-DSA ailəsində təhlükəsizlik parametrləri yüksəldikcə açıq açar, imza və blok ölçüləri artır. ML-DSA-44 təxminən 5,09 MB blok yaratdığı halda ML-DSA-87 təxminən 9,86 MB səviyyəsinə çatmışdır.
Falcon-512 təxminən 2,50 MB, Hawk-512 isə təxminən 2,65 MB blok ölçüsünə malikdir. Bu iki alqoritmin məlumat həcmi ML-DSA-44 və ML-DSA-87-dən aşağı qalmışdır.
Lakin imza ölçüsünü təkbaşına blok ölçüsü ilə eyniləşdirmək düzgün deyil. Məsələn, Hawk-512-nin imzası 555 baytla Falcon-512-nin 658 baytlıq imzasından daha kiçikdir. Buna baxmayaraq, Falcon-512-nin 1.000 əməliyyatlı bloku Hawk-512-nin blokundan daha kiçikdir. Bunun səbəbi ümumi əməliyyat ölçüsünün açıq açarlardan və digər seriyalaşdırılmış sahələrdən də təsirlənməsidir.
Açar generasiyası, imzalama və doğrulama müddətləri
| Alqoritm | Açar generasiyası | İmzalama / əməliyyat | Doğrulama / əməliyyat |
|---|---|---|---|
| ML-DSA-44 | 78,9 | 281,3 | 97,5 |
| ML-DSA-65 | 138,4 | 457,8 | 144,5 |
| ML-DSA-87 | 200,3 | 570,9 | 234,1 |
| Falcon-512 | 5.721,4 | 206,1 | 51,6 |
| Falcon-1024 | 16.825,6 | 401,9 | 103,5 |
| Hawk-512 | 1.477,8 | 31,4 | 47,1 |
| Hawk-1024 | 9.549,2 | 70,0 | 98,5 |
Bütün dəyərlər mikrosaniyə ilə verilmişdir. Bir mikrosaniyə saniyənin milyonda biridir:
\[ 1\,\mu s=10^{-6}\,s \]
Bir millisaniyə isə 1.000 mikrosaniyədir:
\[ 1\,ms=1000\,\mu s \]
Bu vahid çevirməsi vacibdir. Məsələn, Falcon-512 açar generasiyası müddəti 5.721,4 µs, yəni təxminən 5,72 ms-dir. Hawk-512 imzalama müddəti 31,4 µs, yəni 0,0314 ms-dir. Bu çevirmələr yeni performans ölçməsi deyil.
Əməliyyat başına imzalama müddəti
Mənbə ölçmələrində ən qısa imzalama müddəti Hawk-512 üçün 31,4 µs kimi bildirilmişdir. Hawk-1024 üçün 70,0 µs, Falcon-512 üçün 206,1 µs və ML-DSA-44 üçün 281,3 µs ölçülmüşdür.
Bu nəticələr Hawk-un araşdırılan tətbiqdə sürətli imzalama baxımından güclü performans göstərdiyini ortaya qoyur.
Lakin daha qısa imzalama müddəti avtomatik olaraq daha aşağı ümumi sistem xərci demək deyil. Açar generasiyası, doğrulama, imza ölçüsü və tətbiq mürəkkəbliyi ayrı meyarlardır.
Əməliyyat başına imza doğrulama müddəti
Mənbədə ən qısa əməliyyat başına doğrulama müddəti Hawk-512 üçün 47,1 µs olaraq bildirilmişdir. Falcon-512 51,6 µs, ML-DSA-44 97,5 µs, Falcon-1024 103,5 µs və ML-DSA-87 234,1 µs səviyyəsindədir.
Blokdakı bütün əməliyyatların imzalarının doğrulanması tələb olunduqda, əməliyyat başına doğrulama müddəti ümumi doğrulama xərci baxımından əhəmiyyət qazanır.
Lakin bu təcrübədə doğrulama gecikməsi tək qovşaqlı yerli prototipdə ölçülmüşdür. Real blokçeyn şəbəkəsində əməliyyatın qəbulu, şəbəkə yayımı, konsensus və digər yoxlamalar ümumi gecikməni dəyişə bilər.
Blok doğrulama müddəti necə şərh edilməlidir?
Mənbədə əməliyyat başına doğrulama müddətləri 1.000 əməliyyatlı blokların təkrarlı doğrulanması üzərindən hesablanmışdır.
Məsələn, Hawk-512-nin əməliyyat başına orta doğrulama müddəti 47,1 µs kimi bildirilmişdir. Bu dəyər 1.000 əməliyyat üçün təxminən:
\[ 1000\times47.1\,\mu s=47.1\,ms \]
qarşılığına gəlir.
Eyni şəkildə Falcon-512 üçün:
\[ 1000\times51.6\,\mu s=51.6\,ms \]
və ML-DSA-87 üçün:
\[ 1000\times234.1\,\mu s=234.1\,ms \]
alınır.
Bu nəticələr mənbədə bildirilən əməliyyat başına orta müddətlərin blok miqyasında ifadəsidir. Mənbə həmçinin real blok doğrulama prosesinin təkrar-təkrar işə salınaraq ölçüldüyünü bildirir. Buna görə bunlar yalnız müstəqil mikro-benchmark dəyərlərindən nəzəri olaraq təxmin edilmiş nəticələr deyil.
Bununla belə, mənbədə bütün blok üçün ölçülən müddətin hansı hissəsinin heş hesablanmasına, hansı hissəsinin məlumat seriyalaşdırmasına və ya hansı hissəsinin imza doğrulamasına aid olduğu ayrıca tam şəkildə ayrışdırılmamışdır.
Doğrulama throughput-u nə deməkdir?
Throughput, sistemin müəyyən zaman intervalında tamamlaya bildiyi iş miqdarıdır. İmza doğrulaması kontekstində vahid zamanda neçə imzanın doğrulana bildiyi ilə əlaqəlidir.
Mənbə nəticələri daha qısa əməliyyat başına doğrulama müddətlərinin doğrulayıcı qovşaqların kriptoqrafik emal tutumu baxımından üstünlük verə biləcəyini göstərir.
Lakin yalnız doğrulama müddətindən hesablanan nəzəri əməliyyat tutumu real blokçeynin saniyədə əməliyyat sayı (Transactions Per Second, TPS) ilə eyni deyil. Real TPS şəbəkədən, blok yaradılmasından, konsensusdan, saxlamadan, digər əməliyyat yoxlamalarından və protokol qaydalarından təsirlənir.
HAETAE müstəqil benchmark nəticələri
| Alqoritm | Açıq açar (bayt) | İmza (bayt) | Açar generasiyası (µs) | İmzalama (µs) | Doğrulama (µs) |
|---|---|---|---|---|---|
| HAETAE-120 | 992 | 1.474 | 390,4 | 1.654,7 | 71,5 |
| HAETAE-180 | 1.472 | 2.349 | 626,3 | 2.083,5 | 132,6 |
| HAETAE-260 | 2.080 | 2.948 | 539,6 | 2.925,0 | 158,4 |
Bu cədvəldəki açar generasiyası, imzalama və doğrulama dəyərləri HAETAE referens tətbiqinin müstəqil kriptoqrafik ölçmələridir.
HAETAE-120-nin imzalama müddəti 1.654,7 µs, HAETAE-260-ın isə 2.925,0 µs kimi bildirilmişdir. Doğrulama müddətləri isə 71,5–158,4 µs aralığındadır.
Bu dəyərləri ML-DSA, Falcon və Hawk-un Cədvəl VI-da blok kontekstində ölçülmüş əməliyyat başına müddətləri ilə müqayisə edərkən təcrübə əhatəsinin fərqli olduğu nəzərə alınmalıdır.
HAETAE-də blok seriyalaşdırması, əməliyyat məlumat strukturu və blok doğrulama xərci bu nəticələrə daxil edilməmişdir. Mənbədə HAETAE üçün 1.000 əməliyyatlı blok ölçüsü hesablanmamışdır.
HAETAE niyə blokçeyn prototipinə inteqrasiya edilmədi?
Mənbəyə görə HAETAE referens tətbiqi GCC-yə xas müəyyən dil xüsusiyyətlərindən və OpenSSL əsaslı təsadüfi ədəd generasiyasından asılıdır. Tədqiqatın Windows üzərində istifadə etdiyi Microsoft Visual C++ alətlər zəncirində bu kod əlavə redaktə və ya asılılıq dəyişikliyi olmadan təmiz şəkildə kompilyasiya edilə bilməmişdir.
Buna görə HAETAE yalnız müstəqil sınaq proqramları vasitəsilə qiymətləndirilmişdir. Bu vəziyyət alqoritmin elmi baxımdan etibarsız olduğunu deyil, tədqiqatın konkret proqram təminatı mühitindəki inteqrasiya əhatəsini göstərir.
İmza ölçüsü ilə blok ölçüsü arasındakı fərq
Mənbədə Hawk-512 ən qısa imza ölçülərindən birini təqdim edir: 555 bayt. Falcon-512 üçün imza ölçüsü 658 baytdır.
Buna baxmayaraq, ümumi əməliyyat ölçüsündə Falcon-512 daha kiçikdir. Mənbə Cədvəl V-də Falcon-512 üçün orta əməliyyat 2.497 bayt, Hawk-512 üçün 2.651 bayt verilmişdir.
Bu, blokçeyndə məlumat xərcinin yalnız imza uzunluğuna baxılaraq qiymətləndirilməməli olduğunu göstərir. Açıq açarların seriyalaşdırılma forması və digər əməliyyat sahələri də ümumi ölçüyə töhfə verir.
Alqoritm seçimində açar generasiyası xərci
ML-DSA-44 78,9 µs açar generasiyası müddəti ilə araşdırılan inteqrasiya olunmuş alqoritmlər arasında ən sürətli açar generasiyası nəticələrindən birini təqdim edir. Falcon-512-nin açar generasiyası 5.721,4 µs, Hawk-512-nin isə 1.477,8 µs ölçülmüşdür.
Bu fərq hər əməliyyatda yeni açar yaradılmasını tələb edən tətbiqlər üçün vacib ola bilər. Lakin bir çox sistemdə eyni pul kisəsi açarı bir neçə əməliyyat üçün istifadə edildiyindən, açar generasiyası xərci ilə hər əməliyyatdakı imzalama/doğrulama xərci ayrıca qiymətləndirilməlidir.
Hansı alqoritm daha yaxşıdır?
Mənbənin tapıntılarına görə bu sualın bütün meyarlar üçün keçərli vahid cavabı yoxdur.
| Meyar | Mənbədə önə çıxan nəticə | Şərh sərhədi |
|---|---|---|
| Açar generasiyası | ML-DSA aşağı açar generasiyası xərci göstərir. | Bu, əməliyyat və blok doğrulamasında mütləq lider olduğu anlamına gəlmir. |
| Kiçik blok ölçüsü | Falcon-512 təxminən 2,50 MB ilə ölçülən ən kiçik blok nəticəsini verir. | Yalnız bir 1.000 əməliyyatlı prototip üçün keçərlidir. |
| Qısa imza | Hawk-512 555 baytlıq imza ölçüsü ilə önə çıxır. | Ən qısa imza həmişə ən kiçik ümumi əməliyyat demək deyil. |
| Sürətli imzalama | Hawk-512 31,4 µs ilə bildirilən ən aşağı əməliyyat başına imzalama müddətinə malikdir. | Konkret proqram təminatı/avadanlıq mühitindəki nəticədir. |
| Sürətli doğrulama | Hawk-512, 47,1 µs; Falcon-512, 51,6 µs. | Şəbəkə və konsensus müddəti daxil deyil. |
| Standartlaşdırılmış quruluş | ML-DSA NIST tərəfindən standartlaşdırılmışdır. | Standartlaşdırma performansın hər meyarda ən yaxşı olduğu anlamına gəlmir. |
| HAETAE | Müstəqil benchmark nəticələri təqdim edilmişdir. | Blok səviyyəsində ölçülməmişdir. |
Tədqiqatın güclü tərəfləri
Tədqiqatın mühüm tərəflərindən biri fərqli alqoritmləri ortaq əməliyyat modeli ilə müqayisə etməsidir. Beləliklə, açar və imza ölçülərinin seriyalaşdırılmış əməliyyat məlumatlarına necə əks olunduğu birbaşa araşdırıla bilir.
İkinci mühüm tərəfi doğrulama xərcinin yalnız müstəqil imza doğrulamasından deyil, tamamlanmış blokun təkrar-təkrar doğrulanmasından əldə edilməsidir.
Üçüncü mühüm tərəfi isə HAETAE-nin inteqrasiya çatışmazlığının gizlədilməməsidir. Mənbə müxtəlif ölçmə əhatələrini açıq şəkildə ayırır.
Tədqiqatın məhdudiyyətləri
Təcrübələrin tək yerli qovşaqda aparılması real paylanmış blokçeynlərdə şəbəkə gecikməsi və blok yayımının təsirlərinin ölçülmədiyi anlamına gəlir.
Blok ölçüsü bütün təcrübələrdə 1.000 əməliyyatla sabit saxlanmışdır. Fərqli blok ölçüləri üçün ayrıca nəticələr verilməmişdir.
Əməliyyatlar sadə hesablararası köçürmələrlə məhdudlaşdırılmışdır. Smart müqavilə çağırışları, fərqli əməliyyat sahələri və mürəkkəb tətbiq iş yükləri qiymətləndirilməmişdir.
Yaddaş istifadəsi və enerji sərfiyyatı ölçülməmişdir. Bundan əlavə, ARM əsaslı cihazlar, yerləşdirilmiş sistemlər və ya fərqli prosessor arxitekturaları üzrə müqayisə yoxdur.
Tədqiqat ECDSA və ya Schnorr kimi klassik imza alqoritmlərini eyni sınaq cədvəlində ölçülmüş referens alqoritm kimi istifadə etmir. Buna görə mənbə məlumatlarından “kvantdan sonrakı imzalar ECDSA-dan bu qədər sürətlidir” formasında ədədi nəticə çıxarıla bilməz.
Tədqiqatın dəstəklədiyi nəticələr
- Tək qovşaqlı prototipdə ML-DSA, Falcon və Hawk dəyişdirilə bilən imza alqoritmləri kimi istifadə oluna bilmişdir.
- ML-DSA ailəsində parametr ölçüsü artdıqca imza, açıq açar və blok ölçüsü yüksəlmişdir.
- Falcon-512 və Hawk-512 mənbədə ölçülən 1.000 əməliyyatlı bloklarda ML-DSA-nın müvafiq parametr dəstlərinə nisbətən daha kiçik blok ölçüləri yaratmışdır.
- Hawk-512 imzalama və doğrulama müddətlərində diqqətəlayiq performans göstərmişdir.
- ML-DSA açar generasiyası baxımından aşağı gecikmələr yaratmışdır.
- Falcon-un açar generasiyası mənbə sınaq mühitində ML-DSA-dan daha yüksək hesablama xərci göstərmişdir.
- HAETAE müstəqil ölçmələrdə araşdırılmış, lakin blokçeynə inteqrasiya edilməmişdir.
- İmza seçimi blok ölçüsü, doğrulama müddəti, tətbiq mürəkkəbliyi və standartlaşdırma vəziyyəti birlikdə qiymətləndirilərək edilməlidir.
Tədqiqatın dəstəkləmədiyi ümumiləşdirmələr
- Bu təcrübə kvant kompüterində həyata keçirilməmişdir.
- Alqoritmlərin bütün mümkün kvant hücumlarına qəti dayanıqlığı eksperimental olaraq sübut edilməmişdir.
- Real Bitcoin və ya Ethereum əsas şəbəkəsində bu alqoritmlərin eyni performansı göstərəcəyi təsdiqlənməmişdir.
- Blok yayımı, konsensus və ya real paylanmış şəbəkə throughput-u ölçülməmişdir.
- HAETAE-nin blok səviyyəli performansı birbaşa sınaqdan keçirilməmişdir.
- Enerji sərfiyyatı, yaddaş istifadəsi və fərqli cihaz siniflərindəki nəticələr verilməmişdir.
- Mənbədə olmayan ECDSA müqayisə dəyərləri əlavə edilə bilməz.
- Bir alqoritmin daha sürətli olması avtomatik olaraq digərlərindən daha təhlükəsiz olduğu anlamına gəlmir.
- Bu nəticələrdən real blokçeynin saniyədə dəqiq neçə əməliyyat həyata keçirəcəyi hesablana bilməz.
Gələcək tədqiqatlar
Müəllif gələcəkdə prototipin çoxqovşaqlı mühitə daşınmasını və şəbəkə gecikmələri ilə blok yayımının araşdırılmasını təklif edir. Bu genişləndirmə kriptoqrafik xərcin real paylanmış şəbəkənin performansına necə təsir etdiyini anlamağa kömək edəcək.
Bundan əlavə, fərqli blok ölçüləri, smart müqavilə əməliyyatları və daha müxtəlif iş yükləri ilə təcrübələrin genişləndirilməsi təklif olunur.
HAETAE-nin uyğun kompilyator və proqram təminatı asılılıqları ilə blokçeyn prototipinə inteqrasiya edilməsi də növbəti tədqiqat hədəflərindəndir.
Sonda fərqli prosessorlarda yaddaş istifadəsi və enerji sərfiyyatının ölçülməsi kvantdan sonrakı alqoritmlərin məhdud resurslu cihazlarda tətbiq edilə bilməsinin qiymətləndirilməsi baxımından mühüm hesab olunur.
Tədqiqatın ümumi nəticəsi
Tushar Jain-in tədqiqatı göstərir ki, kvantdan sonrakı rəqəmsal imza alqoritmlərinin qiymətləndirilməsində yalnız riyazi təhlükəsizlik xüsusiyyətlərinə və ya təkbaşına kriptoqrafik əməliyyat müddətlərinə baxmaq kifayət deyil.
ML-DSA, Falcon və Hawk eyni tətbiq modelində müxtəlif üstünlüklər göstərmişdir. ML-DSA aşağı açar generasiyası müddəti və standartlaşdırılmış quruluşu ilə, Falcon kiçik əməliyyat/blok məlumatı ilə, Hawk isə qısa imza və aşağı imzalama/doğrulama gecikmələri ilə önə çıxmışdır.
Lakin tədqiqat heç bir alqoritmi bütün istifadə ssenariləri üçün yeganə düzgün seçim kimi müəyyən etmir. Real blokçeyn sistemlərində alqoritm seçimi təhlükəsizlik tələbləri, məlumat ölçüsü, əməliyyat gecikməsi, tətbiq mürəkkəbliyi və şəbəkə infrastrukturu ehtiyacları birlikdə qiymətləndirilərək edilməlidir.
Mənbə və Metod Qeydi
Orijinal tədqiqat: Performance Analysis of Quantum-Secure Digital Signature Algorithms in Blockchain.
Müəllif: Tushar Jain.
Müəllif sırası: Tək müəllifli tədqiqatdır.
Bərabər töhfə: Tətbiq edilə bilməz; tədqiqat tək müəlliflidir.
Məsul müəllif: PDF-də tək müəllifin əlaqə ünvanı verilmişdir; ayrıca corresponding-author işarəsi yoxdur.
Qurum: Institute of Computer Science, University of Tartu, Tartu, Estonia.
ArXiv identifikatoru: arXiv:2601.17785.
Araşdırılan versiya: arXiv:2601.17785v1.
Göndərilmə tarixi: 25 Yanvar 2026.
DOI: 10.48550/arXiv.2601.17785.
Rəsmi mənbə keçidi: https://arxiv.org/abs/2601.17785
Mənbə platforması: arXiv.
Elmi sahə: Computer Science – Cryptography and Security (cs.CR); Quantum Physics (quant-ph).
Mənbə növü: İlkin tədqiqat hesabatı / arXiv preprinti (preliminary report / preprint).
Resenziya statusu: Araşdırılan arXiv qeydi təkbaşına resenziya sübutu deyil. Bu araşdırmada tədqiqatın ayrıca resenziyalı jurnal və ya konfrans versiyası təsdiqlənməmişdir.
Jurnal və nəşriyyat: Yüklənmiş PDF-də və təsdiqlənmiş arXiv qeydində ayrıca resenziyalı jurnal, cild, nömrə və ya nəşriyyata aid yekun qeyd yoxdur.
Journal DOI: Ayrı jurnal DOI-si təsdiqlənməmişdir; arXiv DOI-si jurnal DOI-si kimi təqdim edilməmişdir.
Lisenziya/müəllif hüquqları: Açıq çıxış qeydi mənbənin bütün şəkillərinin şərtsiz yenidən istifadə edilə biləcəyi anlamına gəlmir. Araşdırılan PDF-də tətbiq edilə bilən açıq yenidən istifadə lisenziyasının bütün detalları təsdiqlənmədiyindən mənbə fiqurları kopyalanmamış, bildirilmiş faktoloji məlumatlar müstəqil Verianla SVG-ləri ilə vizuallaşdırılmışdır.
Tədqiqatın elmi növü: Tək qovşaqlı blokçeyn prototipi üzərində müqayisəli kriptoqrafik performans ölçməsi və müstəqil mikro-benchmark təhlili.
Əsas alqoritmlər: ML-DSA-44, ML-DSA-65, ML-DSA-87, Falcon-512, Falcon-1024, Hawk-512, Hawk-1024.
Yalnız müstəqil ölçülən alqoritmlər: HAETAE-120, HAETAE-180, HAETAE-260.
Kriptoqrafik infrastruktur: liboqs, Hawk referens C tətbiqi və HAETAE referens benchmark proqramları.
Tətbiq mühiti: Windows x86_64 masaüstü, Microsoft Visual C++, Release kompilyasiya rejimi.
Blokçeyn modeli: Tək qovşaqlı, hesab əsaslı, şəbəkə və konsensus olmayan yerli prototip.
Sınaq yükü: Bir blokda 1.000 imzalanmış əməliyyat.
Sınaq təkrarları: 100 açar generasiyası və 100 blok doğrulaması; blok kontekstində 1.000 əməliyyat imzalama.
Əsas ölçü nəticəsi: ML-DSA-87 9.859.084 bayt, Falcon-512 2.497.118 bayt, Hawk-512 2.651.084 bayt blok ölçüsü.
Əsas imzalama nəticəsi: Hawk-512 31,4 µs, Falcon-512 206,1 µs, ML-DSA-44 281,3 µs.
Əsas doğrulama nəticəsi: Hawk-512 47,1 µs, Falcon-512 51,6 µs, ML-DSA-87 234,1 µs əməliyyat başına doğrulama.
HAETAE ölçmə sərhədi: HAETAE blokçeyn prototipinə inteqrasiya edilmədiyindən onun əməliyyat ölçüsü, blok ölçüsü və blok doğrulama müddəti ilə bağlı inteqrasiya olunmuş nəticələr mənbədə yoxdur.
Təhlükəsizlik şərhi: Tədqiqat kvant təhlükəsizliyini kriptanalitik təcrübə ilə yenidən sübut etmir. Alqoritmlərin təhlükəsizlik fərziyyələrini müvafiq ədəbiyyatdan götürərək tətbiq performanslarını araşdırır.
Formulların əhatəsi: ML-DSA, Falcon, Hawk və HAETAE-nin riyazi tənlikləri mənbədə yüksək səviyyəli KeyGen/Sign/Verify xülasələri kimi təqdim olunur. Real standartların bütün nümunələmə, kodlama, yenidən cəhd, ipucu və sərhəd yoxlaması detallarını təmsil etmir.
Şəkil 1: Orta seriyalaşdırılmış əməliyyat ölçülərini müqayisə edir. Verianla bu elmi məzmunu mənbə Cədvəl V-in rəqəmlərindən müstəqil blok ölçüsü qrafiki ilə dəstəkləmişdir.
Şəkil 2: Açar generasiyası, imzalama və doğrulama müddətlərini göstərir. Verianla mənbə Cədvəl VI-nın açıq dəyərlərindən müstəqil əməliyyat başına doğrulama qrafiki hazırlamışdır.
Cədvəllər: Mənbədə yeddi cədvəl vardır. Cədvəl I–IV alqoritm parametrlərini, Cədvəl V blok ölçülərini, Cədvəl VI inteqrasiya olunmuş zaman ölçmələrini, Cədvəl VII isə HAETAE müstəqil benchmark nəticələrini ehtiva edir.
Təkrar istehsal oluna bilmə: Mənbə prototip kodunun və benchmark proqramlarının GitHub-da yayımlandığını bildirir.
Kod deposu: https://github.com/Stanotron/Post-Quantum-Blockchain
Xam məlumat: PDF-də ölçmə cədvəlləri verilmişdir; hər təkrara aid xam müddət qeydlərinin ayrıca məlumat faylında əlçatanlığı bu araşdırmada təsdiqlənməmişdir.
Avadanlıq təfərrüatı: x86_64 masaüstü və Windows məlumatı verilmişdir. Prosessor modeli, RAM, liboqs versiya nömrəsi və bütün kompilyasiya optimallaşdırma parametrləri PDF-də tam bildirilmir.
Maliyyələşdirmə: PDF-də ayrıca tədqiqat maliyyələşdirmə bəyanatı aşkar edilməmişdir.
Təşəkkür: Müəllif University of Tartu Institute of Computer Science-dan Doç. Dr. Sedat Akleylek-ə elmi rəhbərliyi və dəyərli rəyləri üçün təşəkkür edir. Bu təşəkkür müəllif və ya ortaq tədqiqatçı siyahısına əlavə edilməmişdir.
Maraqların toqquşması: Mənbə PDF-də ayrıca maraqların toqquşması bəyanatı aşkar edilməmişdir.
CRediT/müəllif töhfəsi: Ayrıca CRediT töhfə matrisi aşkar edilməmişdir. Tədqiqat tək müəlliflidir.
Türkiyə konteksti: Tədqiqat Türkiyədəki blokçeyn qovşaqlarını və ya avadanlıq infrastrukturlarını qiymətləndirmir. Türkiyə üçün çıxarıla biləcək mühəndislik nəticələri ayrıca tətbiq doğrulaması tələb edir.
Əsas şərh sərhədi: Mənbə nəticələri müəyyən yerli prototip, sabit əməliyyat növü və sınaq mühiti üçün keçərlidir. Real paylanmış blokçeynlərin kvant təhlükəsizliyi, şəbəkə throughput-u, enerji sərfiyyatı və ya çoxqovşaqlı performansı eyni tədqiqatda eksperimental olaraq doğrulanmamışdır.
Şərh yazın
E-poçt ünvanınız yayımlanmayacaq. Məcburi sahələr * ilə işarələnib