


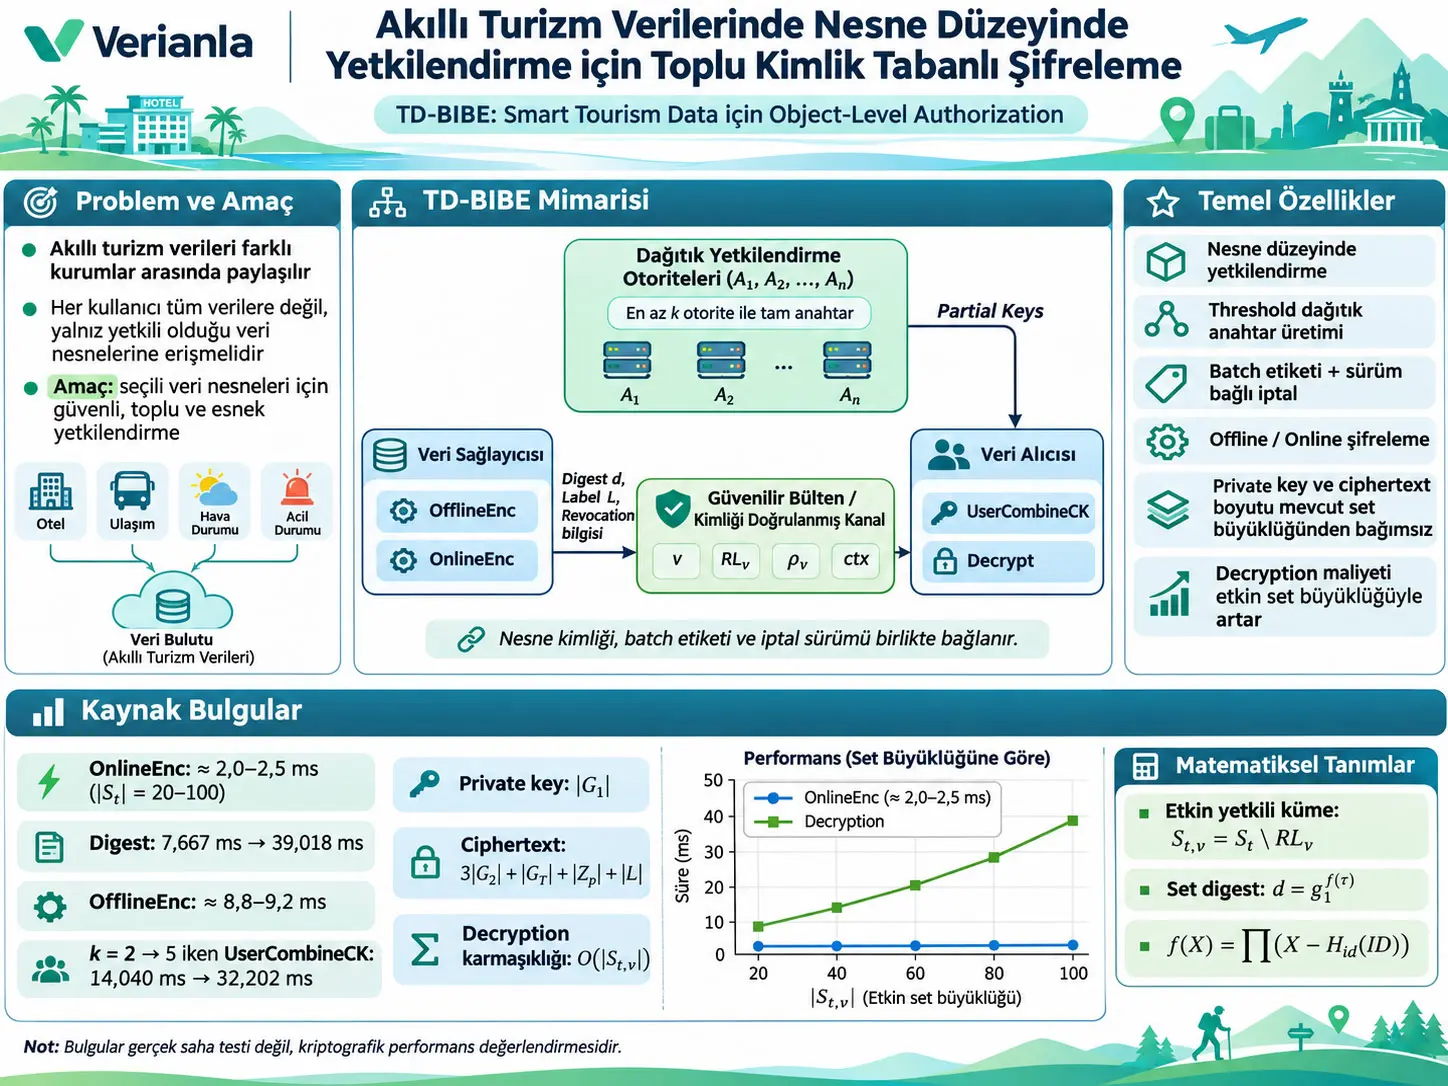
TD-BIBE (Threshold Distributed Batch Identity-Based Encryption), akıllı turizm verilerinin farklı kurumlar arasında paylaşılmasında belirli veri nesnesi kimliklerinden oluşan bir kümeye tek bir toplu yetkilendirme mekanizmasıyla erişim vermek, bu yetkilendirmeyi birden fazla otorite arasında eşik tabanlı olarak dağıtmak ve gerçek zamanlı şifreleme yükünü azaltmak için tasarlanmış bir toplu kimlik tabanlı şifreleme şemasıdır. Şema; veri nesnesi kimliğini, görev-batch etiketini, yetkilendirme dönemini, iptal sürümünü, yetkilendirme bağlamını ve etkin yetkili nesne kümesini kriptografik olarak birbirine bağlar.
TD-BIBE'nin ana yapısı dört mekanizmayı birlikte kullanır. Birincisi, Shamir secret sharing tabanlı distributed key generation ile sistemin master-secret yeteneğini \(n\) otoriteye dağıtır ve en az \(k\) geçerli otorite katılmadan tam batch decryption key oluşturulmasını engellemeyi amaçlar. İkincisi, etkin veri nesnesi kimliklerini bir set polynomial'ın kökleri olarak kodlayıp bu küme için kompakt digest ve nesne bazında membership witness üretir. Üçüncüsü, görev etiketi, dönem, revocation version, context ve revocation-list digest bilgisini tek authorization label içine bağlar. Dördüncüsü, mesajdan bağımsız pahalı işlemlerin önemli bölümünü OfflineEnc aşamasına taşıyarak OnlineEnc aşamasını küçük ve set büyüklüğünden büyük ölçüde bağımsız tutar.
Deneylerde Charm-Crypto 0.43, Python 3.9 ve MNT224 bilinear pairing curve kullanılmıştır. Maksimum authorization-set büyüklüğü \(B=100\), maksimum sistem kimliği \(N=1000\), otorite sayısı \(n=5\) ve varsayılan threshold \(k=3\)'tür. \(|S_t|\) değeri 20'den 100'e çıkarılmış; her deney 10 kez bağımsız tekrarlanarak ortalama süre raporlanmıştır. TD-BIBE'nin online encryption süresi bu aralıkta yaklaşık 2,0–2,5 ms olarak düşük ve kararlı kalmıştır. Buna karşılık Digest ve Decrypt işlemleri authorization-set büyüdükçe artmaktadır.
Çalışmanın önemli tasarım trade-off'u budur: mevcut authorization-set büyüklüğü arttığında ciphertext ve complete private-key büyüklüğü genişletilmez ve online encryption maliyeti düşük tutulur; bunun karşılığında set polynomial oluşturma, membership witness üretme ve decryption maliyeti etkin set büyüklüğüne bağlı hâle gelir. Kaynak TD-BIBE decryption complexity'sini \(O(|S_{t,v}|)\) olarak vermektedir.
En önemli yorum sınırı: Bu çalışma gerçek turist, otel veya ulaşım veri kayıtları üzerinde yürütülmüş bir saha testi değildir. Deney plaintext'i \(G_T\) grubunda rasgele seçilmiş tek bir elemandır ve değerlendirme kriptografik işlem benchmarkıdır. Ayrıca güvenlik modeli static corruption altında \(k\)'dan az otoritenin ele geçirilmesini kapsar; offline token leakage/reuse, \(k\) veya daha fazla otoritenin ele geçirilmesi, authenticated private channel compromise ve trusted bulletin sahteciliği temel güvenlik modelinin dışındadır.
Problem neden ortaya çıkıyor?
Akıllı turizm sistemleri; turistik alan platformları, oteller, ulaşım sistemleri, meteorolojik servisler, acil durum birimleri ve düzenleyici kurumlar arasında çok sayıda veri nesnesinin paylaşılmasını gerektirebilir. Kaynak örnek olarak ziyaretçi akışları, turist hareketleri, konaklama kayıtları, ulaşım bağlantıları, hava durumu uyarıları, acil durum bilgileri ve düzenleyici verileri verir.
Buradaki problem yalnız “veriyi şifrelemek” değildir. Belirli bir görev sırasında hangi veri nesnelerinin hangi görev, dönem, iptal sürümü ve bağlam altında açılabileceğinin de kriptografik olarak tanımlanması gerekir.
Örneğin aynı tatil koordinasyon görevinde onlarca bağımsız veri nesnesi aynı kurumlar tarafından geçici olarak kullanılacaksa her nesne için ayrı decryption key üretmek ve dağıtmak anahtar yönetimi maliyetini nesne sayısıyla birlikte büyütebilir. BIBE yaklaşımı bu nedenle nesneleri bir batch etiketi altında gruplandırıp belirli identity subset için tek yetkilendirme materyali üretmeyi hedefler.
Nesne Düzeyinde Toplu Yetkilendirme Ne Anlama Geliyor?
TD-BIBE'de toplu yetkilendirme, bir kullanıcı rolüne genel erişim vermek yerine belirli görev batch'i ve revocation sürümü altında tanımlanan etkin veri nesnesi kümesi \(S_{t,v}\) için tek batch decryption key üretmek anlamına gelir; ciphertext ancak hedef veri nesnesinin kimliği bu etkin kümenin üyesiyse ve label, digest, revocation state ve key aynı descriptor ile tutarlıysa çözülebilir.
TD-BIBE ile ABE arasındaki temel fark
Attribute-Based Encryption (ABE), departman, rol, güvenlik seviyesi veya erişim amacı gibi attribute'lara dayalı politikaları ifade etmek için güçlüdür. Bu çalışmanın hedefi ise değişken bir veri nesnesi kimlik kümesini doğrudan yetkilendirmektir.
Kaynağın gerekçesine göre büyük ve sık değişen object set'leri ABE politikalarına ayrı ayrı attribute/condition olarak kodlamak sürekli policy güncellemesine neden olabilir. TD-BIBE bu problemi identity set üzerinden ele almaktadır.
Çalışmanın fonksiyonel özellikleri
| Özellik | TD-BIBE |
|---|---|
| Fine-grained authorization | Destekleniyor |
| Identity-set batch authorization | Destekleniyor |
| Threshold mechanism | Destekleniyor |
| Explicit revocation support | Destekleniyor |
| Revocation-version binding | Destekleniyor |
| Offline/online encryption | Destekleniyor |
| Ciphertext integrity | Bu çalışmada destekleniyor olarak işaretlenmemiştir |
Type-3 bilinear map nedir?
Çalışma prime order \(p\)'ye sahip üç cyclic group kullanır:
ve bilinear map:
şeklindedir.
\(g_1\in G_1\) ve \(g_2\in G_2\) respective generator'lardır.
Bilinearity özelliği:
şeklindedir.
Burada \(a,b\in\mathbb{Z}_p^*\) scalar'lardır. Bu özellik, exponent içindeki gizli cebirsel ilişkilerin pairing sonucunda karşılaştırılmasına ve decryption sırasında gerekli cancellation işlemlerinin yapılmasına izin verir.
Type-3 setting'de:
ve iki source group arasında verimli hesaplanabilir bir isomorphism bulunmadığı varsayılır.
Plaintext space nedir?
TD-BIBE'nin plaintext space'i kaynakta:
olarak tanımlanmıştır.
Dolayısıyla şemanın doğrudan plaintext'i arbitrary-length bir bit dizisi değildir; \(G_T\) içinde bir group element'tir. Kaynak bu çalışmada büyük dosya veya keyfi uzunlukta turizm kaydının nasıl ayrıca kodlanacağını tanımlamamaktadır. Deneylerde de plaintext olarak rasgele bir \(M\in G_T\) seçilmektedir.
Kullanılan temel güvenlik varsayımları
Discrete Logarithm Problem (DLP): \(g\) ve \(g^a\) bilinirken \(a\)'yı verimli biçimde bulmanın zor olduğu varsayılır. TD-BIBE'de distributed key generation sırasında yayımlanan:
commitment'larından gizli polynomial coefficient'ların çıkarılamaması DLP varsayımıyla ilişkilendirilmiştir.
DBDH-3: Type-3 bilinear setting'de belirli bir pairing exponent değerinin gerçek Diffie-Hellman ilişkisi mi yoksa rasgele \(G_T\) elemanı mı olduğunu ayırt etmenin zor olduğu varsayımıdır. Kaynağın confidentiality reduction'ı bu varsayıma dayanmaktadır.
co-DHP⋆: Verilen:
bilgisinden:
değerini hesaplamanın zor olduğu Type-3 computational problem'dir. Unauthorized key-combination ve threshold authorization güvenliği bu varsayım üzerine kurulmuştur.
Set polynomial nasıl oluşturuluyor?
Etkin yetkili veri nesnesi kümesi:
olsun.
Her veri nesnesi kimliği scalar-valued identity hash ile:
değerine dönüştürülür.
Set polynomial:
olarak kurulur.
Bu formülün çok önemli bir anlamı vardır: authorization set içindeki her hashed identity, \(f_S(X)\) polinomunun bir köküdür.
Polinom:
biçiminde açıldığında public structured powers kullanılarak set digest:
hesaplanır.
Bu digest bütün set'i tek bir \(G_1\) elemanı içinde kriptografik olarak temsil eder.
Kaynak açıkça bu set-polynomial ve membership-witness yapısının KZG polynomial commitment ve önceki Batched IBE çalışmalarına dayandığını, polynomial commitment yapısının kendisini yeni katkı olarak öne sürmediğini belirtmektedir.
Membership witness nedir?
Hedef \(ID\) gerçekten \(S\) kümesinin üyesiyse:
ve:
olur.
Quotient polynomial:
şeklindedir.
Membership witness:
olarak hesaplanır.
Bu witness, hedef kimliğin set polynomial içinde gerçekten bir root olduğunu decryption cebiri içerisinde kanıtlayan öğedir.
Revocation list etkin seti nasıl değiştiriyor?
Orijinal authorization set:
ve revocation list:
ise sürüm \(v\) altındaki etkin authorization set:
olarak hesaplanır.
Revocation-list digest:
şeklindedir.
Görev ve authorization state şu label içinde birleştirilir:
Burada:
- \(t\): task-batch identifier.
- \(\mathrm{epoch}\): authorization period.
- \(v\): revocation-version index.
- \(\mathrm{ctx}\): authorization context.
- \(\rho_v\): revocation-list digest.
Context; region, department, data classification, task purpose ve emergency level gibi uygulama koşullarını taşıyabilir.
Sürüm Bağlı İptal Eski Ciphertext'leri Geriye Dönük Olarak İptal Ediyor mu?
Hayır; TD-BIBE'nin revocation mekanizması yeni version altında üretilecek label, key, offline token ve ciphertext'leri yeni \(v\), \(RL_v\) ve \(\rho_v\) durumuna bağlar, fakat eski version altında meşru biçimde elde edilmiş historical ciphertext/plaintext erişimini retroaktif olarak geri almaz.
Canonical Encode neden önemli?
Kaynak, identity set, revocation list ve context değerlerinin serialization sırasında sıralanmasını, uzunluk sınırlarının ayrılmasını ve canonical encoding kullanılmasını ister.
Bu yaklaşım:
ile farklı alan kombinasyonlarının yanlışlıkla aynı byte sequence'e dönüşmesi gibi concatenation ambiguity sorunlarını önlemek amacı taşır.
Sistem mimarisi
Distributed key generation nasıl çalışıyor?
Sistemde \(n\) authorization authority bulunur ve complete authorization key üretmek için threshold:
olarak belirlenir.
Her authority \(A_i\), derecesi en fazla \(k-1\) olan iki rasgele polynomial seçer:
Coefficient'lar:
olarak bağımsız seçilir.
Authority coefficient commitment'larını:
olarak yayınlar.
\(A_i\), \(A_\ell\) için share:
hesaplar ve authenticated private channel üzerinden gönderir.
Alıcı authority bu share'leri commitment'larla doğrular. Her şey geçerliyse \(A_\ell\) kendi aggregate shares değerlerini:
olarak elde eder.
Implicit master secrets:
şeklindedir.
Kaynak için kritik nokta şudur: honest execution sırasında bu master secrets tek bir yerde yeniden oluşturulmaz.
Public-key bileşenleri:
olarak elde edilir.
Eşik Mekanizması Tek Bir Otoritenin Master Key'e Sahip Olmasını Nasıl Engelliyor?
Her authorization authority yalnız kendi Shamir-türevi \((\alpha_\ell,\beta_\ell)\) share'lerini tutar; complete batch key ise aynı descriptor için en az \(k\) geçerli partial key'in Lagrange interpolation ile birleştirilmesini gerektirir, bu nedenle kaynak güvenlik modelinde \(k\)'dan az statik olarak bozulmuş otoritenin tek başına complete target key oluşturması co-DHP⋆ varsayımı altında ihmal edilebilir olasılıkla sınırlanır.
Partial batch key nasıl üretiliyor?
Digest ve authorization label birlikte:
noktasına hash edilir.
\(A_\ell\)'in partial batch decryption key'i:
olur.
Bu partial key şu pairing equality ile doğrulanır:
Bir partial key yanlışsa alıcı onu reddeder.
En az k partial key nasıl complete key'e dönüşüyor?
Katılan tam \(k\) authority index kümesi:
olsun.
Her \(\ell\in J\) için Lagrange coefficient:
olarak hesaplanır.
Complete key:
biçimine gelir.
Alıcı complete key'i:
eşitliğiyle doğrular.
OfflineEnc ne yapıyor?
Data provider, plaintext ve target identity kesinleşmeden önce mevcut \(d\) ve \(L\) için:
rasgele değerlerini seçer.
Offline components:
ve:
hesaplanır.
One-time offline token:
olarak oluşturulur.
Kaynak bu token için iki kesin güvenlik koşulu koyar:
- Token gizli saklanmalıdır.
- Aynı token yalnız bir online encryption için kullanılmalı ve ardından silinmelidir.
Yeni revocation version current hâle geldiğinde eski version için üretilmiş fakat henüz kullanılmamış token'lar da atılmalıdır.
OnlineEnc neden hızlı?
OnlineEnc önce verilen task bilgileriyle:
değerini yeniden hesaplar.
Eğer:
ise token reddedilir.
Kimlik hash'i:
hesaplandıktan sonra ciphertext components:
olarak elde edilir.
Final ciphertext:
şeklindedir.
Kaynağın performans avantajının önemli nedeni, pairing ve birçok exponentiation'ın online aşamadan önce OfflineEnc'e taşınmış olmasıdır.
Decrypt hangi kontrolleri yapıyor?
Decrypt yalnız tek pairing formülü çalıştırıp sonucu döndürmez. Önce bir doğrulama zinciri uygular:
- \(RL_v\subseteq S_t\) kontrol edilir.
- Revocation digest yeniden hesaplanır.
- Authorization label yeniden hesaplanır.
- Ciphertext label ile key label'ın aynı olduğu doğrulanır.
- \(S_{t,v}=S_t\setminus RL_v\) yeniden hesaplanır.
- Hedef \(ID\)'nin etkin set içinde bulunması kontrol edilir.
- Set digest yeniden hesaplanıp key digest ile karşılaştırılır.
- Complete batch key pairing equation ile doğrulanır.
- Membership witness oluşturulur.
- Son decryption factor hesaplanarak plaintext geri kazanılır.
Decrypt'teki membership polynomial
Etkin set büyüklüğü:
olsun.
Hedef identity dışındaki bütün set elemanlarından:
oluşturulur.
Membership witness:
şeklindedir.
Son decryption formülü
Alıcı:
hesabını yapar.
Plaintext:
ile geri kazanılır.
Bu formülün correctness mantığı:
eşitliğine dayanır.
Pairing exponent'lar açıldığında \(f(\tau)\) ile \(q(\tau)(id-\tau)\) terimleri birbirini yok eder ve geriye:
kalır.
OnlineEnc sırasında:
olduğu için:
elde edilir.
Güvenlik modelinde saldırgan neleri yapabiliyor?
Kaynağın adversary modeli oldukça geniş bir dış müdahale yetkisi verir. Saldırgan:
- Ciphertext, label, revocation digest ve public information'ı dinleyebilir.
- Değiştirebilir, yerine başka değer koyabilir veya replay edebilir.
- Farklı task label, dönem, revocation version ve context'lere ait key/ciphertext'leri birlikte kullanmayı deneyebilir.
- Challenge olmayan set ve label'lar için batch key elde edebilir.
- \(k\)'dan az authorization authority'yi statik olarak corrupt edip onların master-key shares değerlerini elde edebilir.
Bunun karşılığında model şu varsayımları yapar:
- Saldırgan \(k\) veya daha fazla authority'yi corrupt edemez.
- Authenticated private channels ele geçirilemez.
- Trusted bulletin üzerindeki revocation state sahte olarak üretilemez.
- Offline token gizli ve one-time kalır.
Token leakage veya reuse kaynakta implementation-level security violation olarak sınıflandırılmış ve temel security modelinin dışında bırakılmıştır.
Static corruption ne anlama geliyor?
Security experiment'te corrupted authority set:
ve:
\[ |C_{\mathrm{cor}}|
olmalıdır.
Bu set DistributedKeyGen'den önce belirlenir ve public-key generation sonrasında genişletilemez. Bu nedenle kanıt adaptive corruption'a değil static corruption modeline aittir.
Altı güvenlik özelliği
| Özellik | Kaynak dayanağı | Yorum |
|---|---|---|
| Data confidentiality | DBDH-3 + \(H_G\) random oracle | Fresh target descriptor altındaki mesajın ayırt edilememesi |
| Object-level authorization | Authenticated authorization state | Set dışı identity membership check'i geçemez |
| Batch-label binding | Confidentiality'ye reduction | Başka label'a ait key target label ciphertext'ini açamaz |
| Revocation-version binding | Confidentiality'ye reduction | Old-version key fresh new-version descriptor'a taşınamaz |
| Unauthorized key-combination resistance | Type-3 co-DHP⋆ + random oracle | Farklı descriptor'lardaki key parçaları fresh target complete key'e dönüştürülemez |
| Static threshold authorization security | Type-3 co-DHP⋆ | \(k\)'dan az statik corrupt authority fresh target complete key üretemez |
Object-level authorization'ın önemli sınırı
Kaynak Definition 2, membership check bypass edildikten sonra ayrıca semantic secrecy iddiası kurmadığını açıkça söyler. Yani object-level authorization theorem'i, belirtilen Decrypt algoritması içinde kimliğin authenticated effective set'e ait olup olmadığının kontrol edilmesi özelliğidir.
Revocation güvenliğinin sınırı
Yeni version:
ve büyümüş revocation list:
ile yeni descriptor üretilir.
Old-version key'in yeni ciphertext'e taşınmaması hedeflenir. Ancak bu mekanizma:
sağlamaz. Kaynak bunu açıkça sınırlamaktadır.
Çalışmanın Yöntemi ve Bulguları
Deney ortamı
| Parametre | Değer |
|---|---|
| Framework | Charm-Crypto 0.43 |
| Programlama dili | Python 3.9 |
| Bilinear pairing curve | MNT224 |
| İşletim sistemi | Ubuntu 18.04 |
| CPU | Intel Xeon 8269CY dual-core |
| RAM | 4 GB |
| Maksimum authorization-set \(B\) | 100 |
| Maksimum system identities \(N\) | 1000 |
| Authorization authority sayısı \(n\) | 5 |
| Varsayılan threshold \(k\) | 3 |
| Authorization-set büyüklüğü | 20, 40, 60, 80, 100 |
| Plaintext | Rasgele seçilmiş bir \(M\in G_T\) |
| Tekrar | Her deney 10 kez |
| Raporlanan süre | 10 tekrarın ortalaması |
Kaynak standard deviation, confidence interval veya error bar değerlerini tablo olarak vermemektedir. Bu nedenle ortalama sürelerin koşular arası değişkenliği hakkında Verianla yeni istatistik üretmemektedir.
Karşılaştırılan şemalar
Kaynak TD-BIBE'yi [30], [31] ve [34] numaralı çalışmalarla karşılaştırır. Bunlar sırasıyla CP-ABE/distributed-key-management temelli data-sharing yapısı, revocation-ready CP-ABE key-management yaklaşımı ve IoT healthcare için lightweight cryptosystem olarak kaynakçada tanımlanmaktadır.
Bütün şemalar aynı yazılım/donanım ortamında, aynı pairing curve ve plaintext representation ile uygulanmıştır. Bununla birlikte Tablo 1, bu şemaların desteklediği fonksiyonların aynı olmadığını göstermektedir. Bu nedenle ham süre karşılaştırmaları yalnız performans değil fonksiyonel farklılıklarla birlikte değerlendirilmelidir.
Setup maliyeti
TD-BIBE SetupCore süresi \(|S_t|\) 20'den 100'e çıkarıldığında yaklaşık:
arasında kalmıştır.
Bunun nedeni SetupCore'un mevcut set büyüklüğünden çok sabit maksimum kapasite:
ile ilişkili olmasıdır.
Kaynak, TD-BIBE setup maliyetinin karşılaştırılan şemalardan yüksek olduğunu belirtir. Bununla birlikte Setup sistem initialization sırasında bir kez gerçekleştirilen işlem olduğundan online encryption latency'nin parçası değildir.
Threshold k arttığında ne oluyor?
\(n=5\) sabitken threshold:
aralığında değiştirilmiştir.
| İşlem | \(k=2\) / başlangıç | \(k=5\) / son | Kaynak yorumu |
|---|---|---|---|
| DistributedKeyGen | 63,6–77,6 ms aralığında dalgalanıyor | Görece kararlı | |
| AuthComputeKey | 1,797 ms | 3,895 ms | Daha fazla authority partial key üretir |
| UserCombineCK | 14,040 ms | 32,202 ms | Daha fazla partial key Lagrange interpolation ile birleştirilir |
Bu sonuç yalnız computational trade-off'u ölçmektedir. Daha yüksek \(k\)'nın operasyonel availability veya kurumlar arası yönetim etkisi bu benchmarkta ölçülmemiştir.
Auxiliary computation maliyeti
| İşlem | \(|S_t|=20\) | \(|S_t|=100\) | Davranış |
|---|---|---|---|
| Digest | 7,667 ms | 39,018 ms | Set büyüklüğüyle belirgin artış |
| LabelGen | 0,183 ms | 0,023 ms | Çok küçük; set büyüklüğünden bağımsız işlem yapısı |
| OfflineEnc | Yaklaşık 8,8–9,2 ms | Kararlı | |
Digest'in büyümesinin nedeni set polynomial'ın:
oluşturulması ve:
hesabında daha fazla root, coefficient ve group exponentiation işlenmesidir.
Önemli uygulama avantajı, Digest'in yalnız public parameters ve effective authorization set'e bağlı olmasıdır. Aynı authorization state altında birden fazla ciphertext üretilecekse digest offline önceden hazırlanıp tekrar kullanılabilir.
Online Encryption Sabitken Decryption Neden Authorization-Set ile Büyüyor?
TD-BIBE pahalı set-dependent hesapların önemli kısmını Digest ve OfflineEnc aşamasına taşır; OnlineEnc yalnız identity hash, bir \(G_2\) exponentiation ve birkaç group multiplication kullanarak yaklaşık sabit maliyetli kalırken Decrypt hedef kimlik için \(q(X)\) quotient polynomial'ını ve \(\pi=g_1^{q(\tau)}\) membership witness'ını etkin set üzerinden yeniden oluşturduğu için maliyeti \(O(|S_{t,v}|)\) ölçeğinde büyür.
Online encryption sonuçları
| Şema | \(|S_t|=20\) | \(|S_t|=100\) | Not |
|---|---|---|---|
| TD-BIBE | Yaklaşık 2,0–2,5 ms | Düşük ve kararlı | |
| [34] | Yaklaşık 5,6–6,3 ms | Görece kararlı | |
| [30] | 122,060 ms | 538,516 ms | Set/policy büyüdükçe artıyor |
| [31] | 104,998 ms | 557,375 ms | Set/policy büyüdükçe artıyor |
Kaynak TD-BIBE'nin bu deneyde en düşük ve en kararlı online encryption süresini gösterdiğini bildirir. Bunun temel nedeni message-independent pairing ve exponentiation işlemlerinin OfflineEnc'e taşınmasıdır.
Bu sonuç “TD-BIBE bütün kriptografik maliyetlerde en hızlıdır” anlamına gelmez. Setup maliyeti daha yüksektir; Digest ve Decrypt set büyüklüğüyle artar.
Decryption sonucu
Kaynak Şekil 7, TD-BIBE decryption süresinin authorization-set büyüklüğü arttıkça açık biçimde yükseldiğini gösterir. Kaynağın metninde grafikteki bütün TD-BIBE noktaları kesin sayılarla listelenmediği için Verianla grafikten yapay hassasiyetle değer çıkarmamaktadır.
Artışın algoritmik nedeni:
quotient polynomial'ının ve:
membership witness'ının daha büyük set üzerinde hesaplanmasıdır.
Communication ve storage karmaşıklığı
| Öğe | TD-BIBE büyüklüğü | \(|S_t|\) ile ilişkisi |
|---|---|---|
| Public key | \((B+1)|G_1|+(2n+4)|G_2|\) | Mevcut \(|S_t|\)'den bağımsız; \(B\) ve \(n\)'ye bağlı |
| Private key | \(|G_1|\) | Constant |
| Ciphertext | \(3|G_2|+|G_T|+|\mathbb{Z}_p|+|L|\) | Mevcut \(|S_t|\)'den bağımsız |
| Decryption complexity | \(O(|S_{t,v}|)\) | Effective set ile büyür |
\(|G_1|\), \(|G_2|\) ve \(|G_T|\) ifadeleri ilgili group element'ların serialization büyüklüğünü temsil eder. Kaynak Tablo 3 bu değerleri byte cinsinden sayısallaştırmadığından Verianla dışarıdan byte değeri eklememektedir.
Bu yapı neden bir trade-off?
TD-BIBE, authorization-set bilgisini her ciphertext içine doğrusal büyüyen bir liste olarak koymak yerine maksimum batch kapasitesini public parameters içinde önceden destekler ve set'i compact digest ile temsil eder.
Bunun sonucu:
- Private key set büyüklüğüyle büyümez.
- Ciphertext set büyüklüğüyle büyümez.
- Online encryption set büyüklüğüyle belirgin biçimde büyümez.
- Public key maksimum kapasite \(B\) ve authority sayısı \(n\) ile büyür.
- Digest computation set büyüklüğüyle büyür.
- Decrypt membership-witness computation nedeniyle \(O(|S_{t,v}|)\) olur.
Çalışmanın desteklediği sonuçlar
- TD-BIBE belirli data-object identity set'lerini batch label altında doğrudan yetkilendirebilir.
- Master-key capability birden fazla authority arasında threshold yapısıyla dağıtılır.
- En az \(k\) geçerli partial key aynı descriptor için birleştirilmeden complete batch key elde edilmez.
- Task, epoch, revocation version, context ve revocation digest authorization label içine bağlanır.
- Set polynomial ve membership witness nesne düzeyinde set membership kontrolü sağlar.
- Mevcut authorization-set büyüklüğü artarken complete private-key ve ciphertext boyutu sabit kalır.
- Kaynağın test ortamında online encryption yaklaşık 2,0–2,5 ms aralığında düşük ve kararlı kalmıştır.
- Digest ve decryption maliyetleri authorization set büyüdükçe artar.
- Kaynak altında confidentiality ve authorization-binding özellikleri ilgili computational hardness varsayımlarıyla biçimsel olarak analiz edilmiştir.
Çalışmanın desteklemediği sonuçlar
- Gerçek turizm işletmelerinde production deployment başarısı gösterilmemiştir.
- Gerçek turist kişisel verileriyle saha benchmarkı yapılmamıştır.
- Arbitrary-length dosya veya veri kaydının doğrudan TD-BIBE plaintext'i olduğu gösterilmemiştir; plaintext space \(G_T\)'dir.
- Revocation geçmişte meşru olarak çözülmüş ciphertext erişimini geri almaz.
- Ciphertext integrity bu sürümün desteklediği özellikler arasında gösterilmemiştir.
- Özel replay-resistance garantisi sonuçlarda kanıtlanmış değildir; gelecekteki çalışma alanıdır.
- \(k\) veya daha fazla authority compromise güvenlik modelinin içinde değildir.
- Adaptive corruption modeli analiz edilmemiştir; corrupted authority set statik belirlenir.
- Offline token leakage veya reuse güvenlik modeli tarafından çözülmüş bir problem olarak sunulmamaktadır.
- Authenticated private channel veya trusted bulletin compromise bu güvenlik garantilerinin içinde değildir.
- 10 tekrarın ortalamasından başka confidence interval veya standard deviation raporlanmadığı için performans varyansı nicel olarak çıkarılamaz.
- Karşılaştırılan şemalar fonksiyonel olarak birebir aynı değildir; yalnız süre tablosu bütün sistem özelliklerini temsil etmez.
Temel sınırlılıklar ve gelecek çalışma
Kaynak sonucu en önemli sistem trade-off'unu açıkça ifade eder: set büyüklüğüne bağlı hesaplama ciphertext expansion ve online encryption'dan receiver-side decryption'a kaydırılmıştır.
Gelecek çalışma alanları kaynakta:
- Daha verimli membership-witness computation.
- Verifiable outsourced decryption.
- Ciphertext integrity.
- Replay resistance.
olarak belirtilmiştir.
Kaynak ve Yöntem Notu
Özgün başlık: A Batch Identity-Based Encryption Scheme for Object-Level Authorization of Smart Tourism Data
Yazarlar: Lixia Sun; Dengshuo Zhu; Changgen Peng; Chenran Xiong; Chuanda Cai.
Yazar sırası: Lixia Sun birinci; Dengshuo Zhu ikinci; Changgen Peng üçüncü; Chenran Xiong dördüncü; Chuanda Cai beşinci yazardır.
Sorumlu yazar: Changgen Peng; cgpeng@gzu.edu.cn.
Kurum 1: Guizhou Provincial Laboratory of Big Data, College of Computer Science and Technology, Guizhou University, Guiyang 550025, China.
Kurum 2: College of Tourism and Cultural Industry, Guizhou University, Guiyang 550025, China.
Kurum 3: School of Cyber Science and Engineering, Wuhan University, Wuhan 430072, China.
Eş katkı: Kaynakta eş birinci yazarlık veya eş katkı beyanı bulunmamaktadır.
Dergi: Cryptography.
Yayıncı: MDPI.
Cilt / sayı / makale: 10(5), Article 67.
Sayfa sayısı: 31.
DOI: 10.3390/cryptography10050067.
Academic Editor: Aleksandr Ometov.
Gönderim: 14 Temmuz 2026.
Revizyon: 8 Eylül 2026.
Kabul: 9 Eylül 2026.
Yayın: 10 Eylül 2026.
Kaynak türü: Hakemli araştırma makalesi; pairing-based public-key cryptography, threshold distributed authorization, formal security reductions ve hesaplamalı performans benchmarkını birleştirir.
Hakemlik: Cryptography hakemli bir MDPI dergisidir; MDPI yayın süreci single-anonymized peer review olarak tanımlanmaktadır.
Preprint durumu: Verianla'da işlenen belge yayımlanmış Version of Record'dur; bu işlemde ayrı bir preprint temel alınmamıştır.
Lisans: Creative Commons Attribution 4.0 International (CC BY 4.0).
Resmî bağlantı: https://doi.org/10.3390/cryptography10050067
Anahtar kelimeler: object-level data authorization; Batch Identity-Based Encryption; threshold distributed authorization; versioned revocation.
Ana şema: Threshold Distributed Batch Identity-Based Encryption (TD-BIBE).
Ana cebirsel yapı: Type-3 bilinear groups \(G_1,G_2,G_T\), set polynomial ve membership witness, Shamir-türevi distributed secret sharing.
Set-polynomial kökeni: Kaynak, polynomial digest/membership-witness yapısının KZG polynomial commitment tekniği ve önceki Batched IBE uygulamalarına dayandığını; bu yapının kendisini yeni katkı olarak iddia etmediğini belirtir.
Ana güvenlik varsayımları: DBDH-3, Type-3 co-DHP⋆, DLP ve \(H_G\) için random oracle model.
Biçimsel analiz edilen güvenlik özellikleri: Data confidentiality; object-level authorization; batch-label binding; revocation-version binding; unauthorized key-combination resistance; static threshold authorization security.
Revocation sınırı: Version-bound revocation yalnız yeni version altında üretilecek authorization material ve ciphertext'lere uygulanır; historical ciphertext'lerin retroaktif iptali değildir.
Plaintext space: \(M\in\mathcal{M}=G_T\). Kaynak arbitrary-length bit string plaintext şeması tanımlamamaktadır.
Deney framework'ü: Charm-Crypto 0.43, Python 3.9.
Pairing curve: MNT224.
Deney sistemi: Ubuntu 18.04; Intel Xeon 8269CY dual-core; 4 GB RAM.
Deney parametreleri: \(B=100\), \(N=1000\), \(n=5\), varsayılan \(k=3\), \(|S_t|=20\)–100.
Tekrar: Her deney 10 kez bağımsız tekrarlanmış ve ortalama running time raporlanmıştır.
Ana online encryption bulgusu: TD-BIBE yaklaşık 2,0–2,5 ms ile set büyüklüğü arttıkça düşük ve kararlı online encryption maliyeti göstermiştir.
Digest bulgusu: \(|S_t|=20\)–100 aralığında 7,667 ms'den 39,018 ms'ye yükselmiştir.
OfflineEnc: Yaklaşık 8,8–9,2 ms düzeyinde kararlı kalmıştır.
Threshold sensitivity: \(k=2\)–5 arasında DistributedKeyGen 63,6–77,6 ms; AuthComputeKey 1,797→3,895 ms; UserCombineCK 14,040→32,202 ms.
Storage/communication: Complete private key \(|G_1|\); ciphertext \(3|G_2|+|G_T|+|\mathbb{Z}_p|+|L|\); ikisi de mevcut authorization-set büyüklüğünden bağımsızdır.
Decryption complexity: \(O(|S_{t,v}|)\).
Önemli güvenlik modeli sınırları: Corruption statiktir ve \(k\)'dan az authority ile sınırlıdır. Authenticated private channel compromise, trusted-bulletin forgery ve offline-token leakage/reuse model dışıdır.
Ciphertext integrity: Kaynak Tablo 1'de TD-BIBE için desteklenmiş olarak işaretlenmemiştir; gelecek çalışma alanıdır.
Replay resistance: Kaynak bunu gelecek çalışma alanı olarak vermektedir.
Finansman: National Natural Science Foundation of China, grant number 62672142.
Veri erişilebilirliği: Çalışmanın özgün katkılarının makale içinde bulunduğu; ek soruların corresponding author'a yöneltilebileceği belirtilmiştir.
Çıkar çatışması: Yazarlar çıkar çatışması olmadığını beyan etmiştir.
Yazar katkıları: Conceptualization: Lixia Sun, Dengshuo Zhu, Changgen Peng; methodology: Lixia Sun, Dengshuo Zhu, Chuanda Cai; software: Dengshuo Zhu, Chuanda Cai; validation: Chenran Xiong, Changgen Peng; formal analysis: Lixia Sun, Dengshuo Zhu; investigation: Lixia Sun, Chuanda Cai; resources: Changgen Peng; data curation: Dengshuo Zhu, Chuanda Cai; original draft: Lixia Sun, Dengshuo Zhu; review/editing: Changgen Peng, Chenran Xiong, Chuanda Cai; supervision: Changgen Peng, Chenran Xiong; project administration ve funding acquisition: Changgen Peng.
Etik kurul / bilgilendirilmiş onam: Kaynakta ayrı bir etik kurul veya informed-consent beyanı raporlanmamıştır. Çalışma kriptografik şema, biçimsel güvenlik analizi ve sentetik group-element performans benchmarkıdır; gerçek turist katılımcılar üzerinde deney raporlanmamaktadır.
Temel yöntemsel sınırlılıklar: Performans deneyleri tek donanım/yazılım ortamında yapılmıştır; MNT224 curve kullanılmıştır; plaintext rasgele \(G_T\) elemanıdır; yalnız ortalama süreler raporlanmıştır; production deployment veya gerçek turizm verisi benchmarkı yoktur; static-corruption modeli kullanılmıştır; retroactive revocation, ciphertext integrity ve replay resistance mevcut şemanın kanıtlanmış özellikleri değildir.
Genel yorum sınırı: Çalışma TD-BIBE'nin belirlenen kriptografik varsayımlar ve benchmark koşullarında object-set batch authorization, threshold distributed key generation, version-bound revocation ve düşük online encryption maliyetini birlikte sağlayabildiğini desteklemektedir. Sonuçlar farklı pairing curves, donanımlar, gerçek turizm platformları veya daha güçlü saldırgan modellerine otomatik olarak genellenemez.
Bir yorum bırakın
E-posta adresiniz yayınlanmayacaktır. Gerekli alanlar * ile işaretlenmiştir