


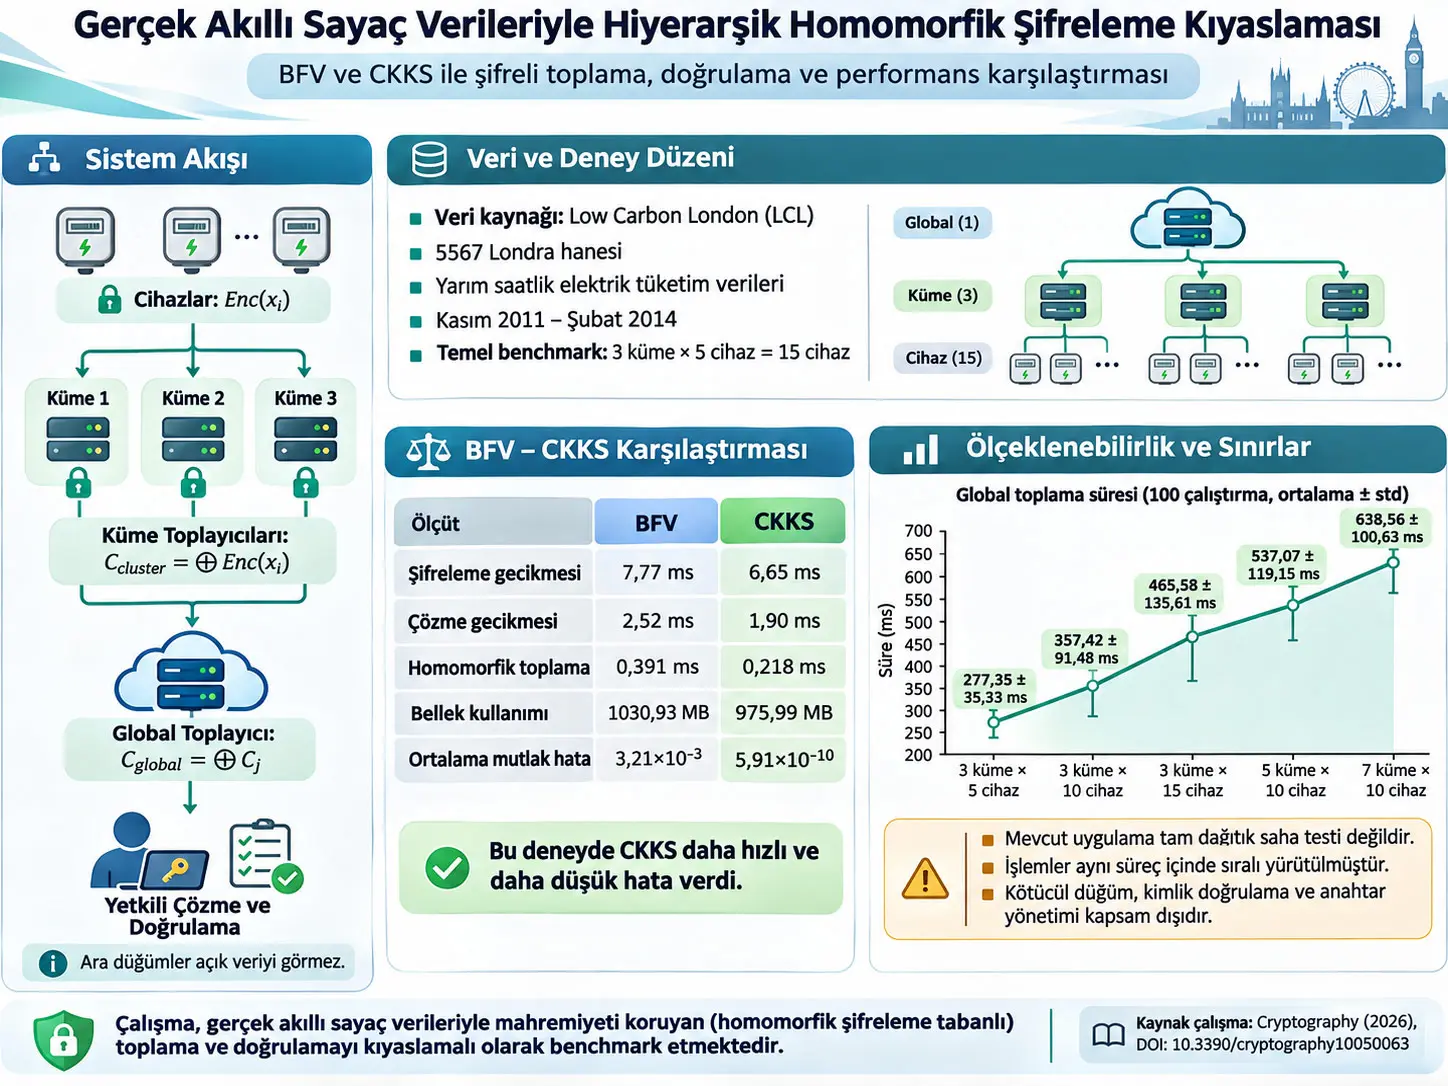
Hiyerarşik homomorfik şifreleme kıyaslama çerçevesi, dağıtılmış cihazlardan gelen verilerin açık metin hâline getirilmeden cihaz, küme ve global toplama düzeylerinde işlenmesini ve farklı homomorfik şifreleme arka uçlarının aynı iş yükü altında performans, kaynak tüketimi ve sayısal doğruluk açısından karşılaştırılmasını sağlayan deneysel bir yazılım çerçevesidir. Bu çalışma, gerçek Low Carbon London akıllı sayaç verilerini kullanarak Brakerski-Fan-Vercauteren (BFV) ve Cheon-Kim-Kim-Song (CKKS) şemalarını aynı hiyerarşik toplama iş yükünde karşılaştırmaktadır. Ana karşılaştırmada CKKS, BFV'ye göre şifreleme gecikmesini 7,77 ms'den 6,65 ms'ye, çözme gecikmesini 2,52 ms'den 1,90 ms'ye ve primitive homomorphic addition gecikmesini yaklaşık 0,391 ms'den 0,218 ms'ye düşürmüştür. Bununla birlikte bu sonuçlar test edilen kodlama, kriptografik parametreler ve yazılım ortamına aittir; CKKS'nin bütün BFV kullanım durumlarında evrensel olarak daha hızlı veya daha doğru olduğu sonucunu vermez.
Çalışmanın temel uygulama iş yükü üç cluster, her cluster'da beş device node ve toplam 15 cihazdan oluşmaktadır. Her cihaz kendi ölçümünü şifreler; cluster aggregation node'ları yalnız ciphertext'leri toplar; üç cluster çıktısı global aggregation node'da yeniden homomorfik olarak toplanır; son ciphertext yalnız yetkili anahtar sahibi tarafından çözülür ve decrypted aggregate, plaintext reference ile karşılaştırılır. Böylece ara toplama düğümleri bireysel tüketim değerlerini açık biçimde görmeden toplam hesaplanabilir.
BFV ve CKKS arasındaki sayısal doğruluk karşılaştırması özellikle dikkatli yorumlanmalıdır. BFV integer arithmetic üzerinde çalıştığı için gerçek sayılı akıllı sayaç verileri deneyde 100 ölçek faktörüyle fixed-point integer biçimine dönüştürülmüş ve yaklaşık iki ondalık basamak tutulmuştur. CKKS ise gerçek/karmaşık değerleri yaklaşık aritmetik için doğrudan tasarlanmış ve deneyde \(2^{40}\) ölçeği kullanılmıştır. Bu parametreler altında Table 3'te BFV için mean absolute error \(3,21\times10^{-3}\), CKKS için \(5,91\times10^{-10}\) raporlanmıştır. Kaynak açıkça BFV'nin daha yüksek bir fixed-point scaling factor ile farklı bir doğruluk düzeyine ulaşabileceğini belirtmektedir.
Çalışma tam anlamıyla dağıtık saha kurulumu değildir. Mevcut implementation'da device-, cluster- ve global-level işlemleri aynı process içinde sıralı biçimde yürütülmektedir. Ayrıca aggregation node'ları honest veya semi-honest kabul edilir; malicious veya compromised node'lar, node authentication, ciphertext/message integrity, secure key distribution ve saldırgan katılımcı tespiti bu benchmarkın mevcut kapsamına dahil değildir.
Araştırmanın çözmeye çalıştığı problem nedir?
Akıllı şebekeler, IoT sistemleri ve diğer dağıtılmış cyber-physical sistemlerde çok sayıda uç cihaz sürekli ölçüm üretir. Merkezi analiz bu verilerin toplanmasını gerektirirken ham ölçümlerin merkezi sunucuya açık metin hâlinde gönderilmesi mahremiyet riski oluşturabilir. Akıllı sayaç verileri yalnız elektrik tüketimini değil, yeterince yüksek zamansal çözünürlükte kullanıldığında kullanıcı davranışları ve kullanım düzenleri hakkında da bilgi taşıyabilir.
Homomorphic Encryption (HE), veriyi önce çözmeden ciphertext üzerinde belirli matematiksel işlemlerin yapılmasına izin verir. Böylece toplama düğümü bireysel \(x_i\) değerlerini görmeden bunların şifreli toplamını oluşturabilir.
Kaynak, genel bir homomorfik şifreleme şemasını:
biçiminde gösterir.
Plaintext operation \(\circ\in\{+,\times\}\) için temel homomorphic property:
şeklindedir. \(m_1\) ve \(m_2\) plaintext mesajları; \(\operatorname{Enc}\) encryption; \(\operatorname{Dec}\) decryption; \(\operatorname{Eval}_{\circ}\) ise aynı işlemin ciphertext domain'indeki karşılığıdır. Denklem, sunucunun açık metni görmeden ciphertext üzerinde yaptığı işlemin, yetkili kullanıcı sonucu çözdüğünde plaintext üzerinde yapılmış işlemle aynı veya kullanılan şemaya bağlı olarak yaklaşık aynı sonucu vermesi gerektiğini anlatır.
PHE ve FHE arasındaki fark
Partially Homomorphic Encryption (PHE), yalnız bir işlem sınıfını sınırsız sayıda destekler. Kaynak buna Paillier şemasını örnek verir. Paillier'de ciphertext multiplication, plaintext addition'a karşılık gelir:
Burada \(N=pq\) RSA-benzeri public modulus'tur. Paillier encryption:
biçiminde verilir. \(g\) public generator; \(r\) ise random değerdir.
Decryption işlemi kaynakta:
olarak gösterilir. Bu Paillier bölümü çalışmanın benchmarklanan ana algoritması değildir; BFV ve CKKS'nin yer aldığı daha geniş HE ailesini öğretmek için verilen arka plandır.
Fully Homomorphic Encryption (FHE) ise addition ve multiplication'ın kombinasyonlarını destekleyebilir. Multiplication ve diğer derin işlemler ciphertext noise/depth bütçesini tükettiğinde bootstrapping gibi pahalı yenileme mekanizmaları gerekebilir. Ancak bu makalenin gerçek aggregation workload'u toplama ağırlıklıdır; özellikle CKKS için homomorphic multiplication kullanılmadığı ve modulus-switching depth'in bu nedenle tüketilmediği belirtilmektedir.
BFV'nin matematiksel temeli
BFV, Ring Learning With Errors (Ring-LWE) zorluğuna dayalı ve integer arithmetic için tasarlanmış leveled FHE şemasıdır. Ciphertext polynomial ring:
olarak tanımlanır.
\(n\), genellikle ikinin kuvveti seçilen polynomial modulus degree; \(q\), ciphertext modulus'tur. Plaintext ring:
şeklindedir ve \(t\) plaintext modulus'tur.
Akıllı sayaç verisi gerçek sayılı olduğundan BFV'ye doğrudan verilmez. Kaynağın yöntem bölümündeki fixed-point dönüşümü:
şeklindedir. Deneyde:
kullanılmıştır. Örneğin \(x\) kWh cinsinden iki ondalıklı bir tüketim değeriyse 100 ile çarpılıp integer'a dönüştürülür, ciphertext üzerinde integer arithmetic yapılır ve decryption sonrasında sonuç tekrar 100'e bölünür. Kaynak bu tercihin yaklaşık iki ondalık basamağı koruduğunu belirtmektedir.
Önemli kaynak içi tutarsızlık: Daha sonraki BFV comparison bölümünde aynı dönüşüm:
biçiminde floor operator ile yazılmıştır. İlk bölümdeki \(\operatorname{round}(100x)\) ile Denklem (15)'teki \(\lfloor\alpha x_i\rfloor\) aynı rounding rule değildir. Kaynak bunların implementation'da nasıl uzlaştırıldığını ayrıca açıklamadığı için Verianla birini diğerinin yerine koymamaktadır.
| Parametre | Değer | Bilimsel rol |
|---|---|---|
| Polynomial Modulus Degree \(n\) | 8192 | Polynomial ring boyutu |
| Plaintext Modulus \(t\) | 1.032.193 | Integer plaintext uzayı |
| Coefficient Modulus \(q\) | 218 bit | 43 + 43 + 44 + 44 + 44 bit |
| Fixed-Point Scale \(\Delta\) | 100 | Yaklaşık iki ondalık basamak |
| Security Level | 128-bit (tc128) | Klasik 128-bit güvenlik hedefi |
CKKS'nin matematiksel temeli
CKKS, real-number ve complex-number arithmetic için yaklaşık hesaplamayı doğal olarak destekleyen leveled homomorphic encryption şemasıdır. CKKS de polynomial quotient ring üzerinde çalışır:
Plaintext mesaj, kaynakta:
vektörü olarak temsil edilir. \(n=8192\) olduğunda teorik slot sayısı:
olur. Bu, CKKS'nin Single Instruction Multiple Data (SIMD) packing kapasitesini ifade eder. Ancak mevcut makale, gelecek çalışmada farklı packing factors ve packing strategies araştırılacağını ayrıca belirttiği için 4096 slot kapasitesinin bu benchmarkta tam kullanıldığı varsayılmamalıdır.
Encoding ve decoding haritaları:
olarak gösterilir.
Plaintext polynomial önce \(\Delta\) ile ölçeklenir. Secret key:
küçük normlu bir dağılımdan seçilir.
Ciphertext iki bileşenlidir:
ve kaynak encryption'ı:
ile tanımlar. \(a\), \(R_q\)'dan uniform random; \(e\) ise discrete Gaussian error distribution'dan alınan küçük noise terimidir.
Decryption:
ve ardından:
uygulanır. \(\boldsymbol{\varepsilon}\), CKKS'nin noise ve finite-precision scaling yapısından gelen approximation error'dır.
CKKS'de homomorphic addition
İki ciphertext:
için addition:
şeklinde component-wise yapılır.
Decryption sonrasında:
elde edilir. Scale kaldırıldığında plaintext toplamı küçük bir \(\boldsymbol{\varepsilon}_{\mathrm{add}}\) approximation error ile geri kazanılır.
\(N_{\mathrm{add}}\) ardışık addition için deterministic worst-case noise bound:
şeklindedir. Bu worst-case doğrusal üst sınırdır. Kaynak, noise terimleri zero-mean ve independent kabul edildiğinde root-mean-square büyümenin yaklaşık \(\sqrt{N_{\mathrm{add}}}\) ile orantılı olduğunu ayrıca belirtir.
CKKS için üç ciphertext'in toplama özelliği kaynakta:
olarak özetlenir. Eşitlik işareti yerine yaklaşık eşitlik kullanılmasının nedeni CKKS'nin tasarım gereği approximate arithmetic yapmasıdır.
| Parametre | Değer | Bilimsel rol |
|---|---|---|
| Polynomial Modulus Degree \(n\) | 8192 | 4096 slot teorik SIMD kapasitesi |
| Coefficient Modulus | [60, 40, 40, 60] | 200 bit toplam; iki multiplication level |
| Scale \(\Delta\) | \(2^{40}\) | Kaynakta yaklaşık 12 decimal digit precision olarak açıklanır |
| Security Level | 128-bit (tc128) | Klasik 128-bit güvenlik hedefi |
Kaynağa göre coefficient-modulus zincirindeki bir 60-bit prime SEAL tarafından key switching için kullanılır; aritmetik chain üç prime içerir ve iki multiplication level sağlar. Bununla birlikte mevcut aggregation workload'unda CKKS yalnız addition için kullanıldığı için modulus-switching depth'in tamamen tüketilmediği belirtilmektedir.
BFV ile CKKS Bu Çalışmada Neden Aynı Sayısal Davranışı Göstermiyor?
BFV integer arithmetic üzerinde çalıştığı için gerçek sayılı sayaç verileri deneyde fixed-point integer'a çevrilmekte ve \(\Delta=100\) seçimi yaklaşık iki ondalık basamakla sınırlı quantization error üretmektedir; CKKS ise real-valued approximate arithmetic için tasarlanmış ve \(2^{40}\) ölçeğiyle çalıştırılmıştır, bu nedenle bu makaledeki hata farkı yalnız “BFV exact, CKKS approximate” etiketlerinden değil kullanılan encoding ve parameter seçimlerinden birlikte kaynaklanmaktadır.
Hiyerarşik benchmark mimarisi
Framework üç mantıksal katman kullanır:
- Data Acquisition Layer: cihaz düğümleri ölçüm üretir.
- Hierarchical Aggregation Layer: cluster aggregation node'ları ciphertext'leri açık metni görmeden toplar.
- Global Coordination Layer: global node cluster ciphertext'lerini birleştirir; sonuç yetkili key holder tarafından çözülür ve plaintext reference ile doğrulanır.
Yerel şifreleme ve cluster aggregation
Her device node'un tek bir ölçümü:
ile gösterilir ve ciphertext:
olarak oluşturulur. Kaynağın sistem varsayımına göre plaintext measurement cihazdan unencrypted biçimde ayrılmaz.
Bir cluster'daki \(n\) cihaz için homomorphic aggregation:
biçimindedir. \(\oplus\), ciphertext-domain homomorphic addition'ı gösterir. Matematiksel anlamı, cluster node'un tek tek \(x_i\) değerlerini çözmeden bunların toplamına karşılık gelen tek ciphertext oluşturmasıdır.
Global aggregation
\(n_c\) adet child cluster için:
ve açılmış biçimde:
elde edilir. \(n_j\), \(j\). cluster içindeki device sayısıdır. Bu yapı teorik olarak birden fazla hierarchy level'a recursive biçimde uygulanabilir.
Decryption ve validation
Global ciphertext yalnız yetkili entity tarafından çözülür. Scientific validation için decrypted aggregate ile aynı ölçümlerin plaintext toplamı karşılaştırılır.
Total execution time kaynakta:
olarak ayrıştırılır. \(T_{\mathrm{enc}}\) cumulative encryption time, \(T_{\mathrm{agg}}\) hierarchical aggregation time, \(T_{\mathrm{dec}}\) ise decryption ve validation aşamasıdır.
Absolute error:
ile hesaplanır. \(S_{\mathrm{plain}}\) plaintext aggregate, \(S_{\mathrm{dec}}\) decrypted aggregate'dır. Birim, toplamın kendi birimiyle aynıdır.
Relative error:
olarak verilir ve yüzde cinsindendir. Bu metrik farklı büyüklükteki aggregate değerlerde hatayı toplam değerin büyüklüğüne göre normalize eder.
BFV comparison bölümündeki ikinci fixed-point gösterimi
Denklem (15)'te:
tanımlandıktan sonra encoded integer:
ile şifrelenir ve decryption sonrasında:
ile gerçek sayı yaklaşık olarak yeniden elde edilir. Kaynak, \(\alpha\) büyüdükçe fixed-point precision'ın artabileceğini, fakat encoded plaintext magnitude ve computational overhead'in de etkilenebileceğini belirtmektedir.
Threat model
Aggregation node'ları honest veya semi-honest kabul edilir: protokolü uygulamaları beklenir fakat private decryption key kendilerine verilmez. Private key yalnız trusted authorised entity'nin kontrolünde tutulur.
Mevcut implementation aşağıdakileri açık biçimde modellemez:
- Malicious veya compromised participating node.
- Node authentication.
- Ciphertext veya message integrity protection.
- Secure key distribution ve lifecycle management.
- Malicious participant detection veya mitigation.
Bu Çalışma Gerçek Dağıtık Bir Akıllı Şebeke Saha Testi midir?
Hayır; gerçek Low Carbon London sayaç verisi kullanılmasına rağmen mevcut benchmarkta device, cluster ve global işlemleri aynı süreç içinde sıralı yürütülmektedir, bu nedenle ölçülen süreler bağımsız fiziksel düğümler, gerçek ağ gecikmeleri ve concurrent distributed execution içeren tam saha deployment performansı olarak yorumlanmamalıdır.
Low Carbon London veri seti
Çalışma UK Power Networks Low Carbon London projesinin yarım saatlik elektrik tüketim kayıtlarını kullanır. Kaynağın verdiği kapsam:
- 5567 Londra hanesi.
- Half-hourly electricity consumption measurements.
- Kasım 2011-Şubat 2014 dönemi.
Kaynak, ana 15 mantıksal device node'un 5567 haneden tam olarak hangi selection procedure ile eşlendiğini veya hangi belirli hane kimliklerinin kullanıldığını yöntem metninde açıklamamaktadır. Bu nedenle Verianla örnekleme yöntemini varsaymamaktadır.
HE abstraction layer
Framework, farklı cryptographic backend'leri aynı application logic altında çalıştırmak için ortak interface tanımlar:
- Encryption.
- Decryption.
- Homomorphic Addition.
- Homomorphic Multiplication.
Kaynağın implementation isimlendirmesinde bir tutarsızlık bulunmaktadır. Abstraction-layer bölümü BFV ve CKKS implementation'ını TenSEAL olarak listelerken BFV ve CKKS parameter bölümleri node-seal'in Node.js binding for Microsoft SEAL olduğunu söyler. BFV Tablo 1 başlığında ayrıca “TenSEAL/Microsoft SEAL” ifadesi birlikte kullanılır. Kaynak bu isim farkını açıklamadığı için Verianla tek bir library adı uydurarak sorunu kapatmamaktadır.
Çalışmanın Yöntemi ve Bulguları
Ana benchmark yapılandırması
Temel BFV/CKKS karşılaştırmasında aynı sampling instant için:
- Her cluster'da 5 device node.
- 3 bağımsız cluster.
- Toplam 15 device node.
- Her cluster'da 5 ciphertext'in homomorphic addition ile birleştirilmesi.
- Global node'da 3 cluster ciphertext'inin yeniden toplanması.
- Final ciphertext'in authorised key holder tarafından çözülmesi.
- Decrypted aggregate'in plaintext reference ile validation'ı.
İlk BFV benchmarkı: encryption
BFV ile cihaz bazında ortalama encryption latency yaklaşık:
olarak raporlanmıştır. Node bazında gözlenen aralık yaklaşık 6,721-8,075 ms'dir.
İlk BFV benchmarkı: hierarchical aggregation
| Düzey | Ortalama latency | Yorum |
|---|---|---|
| Device | 0,000 ms | Bu grafikte device düzeyinde end-to-end aggregation yok |
| Cluster | 54,763 ms | Beş child ciphertext'in işlendiği ara düzey |
| Global | 187,916 ms | Alt düzeylerdeki processing dahil end-to-end global aggregation |
Global değerin daha yüksek olması yalnız üç ciphertext'in tek primitive addition maliyeti değildir. Kaynak bu end-to-end ölçümün alt katmandaki encryption ve ciphertext accumulation adımlarını da içerdiğini belirtmektedir.
İlk BFV benchmarkı: decryption
| Düzey | Latency |
|---|---|
| Device | 2,447 ms |
| Cluster | 2,549 ms |
| Global | 2,633 ms |
Decryption latency hierarchy boyunca görece sabit kalmıştır. Kaynak küçük node farklılıklarını runtime scheduling, memory allocation ve işletim sistemi kaynak yönetimi etkileriyle ilişkilendirir.
Process-level memory consumption
İlk hiyerarşi değerlendirmesinde process-level memory consumption:
| Düzey | Ortalama memory |
|---|---|
| Global | 981,4 MB |
| Cluster | 982,2 MB |
| Device | 982,3 MB |
Bu değerlerin Table 3'teki BFV 1030,93 MB karşılaştırma değeriyle aynı measurement summary olduğu varsayılmamalıdır; kaynak iki rakam setini ayrıca uzlaştırmamaktadır.
Operation-level heatmap
| Hiyerarşi düzeyi | Add | Aggregation | Decrypt | Encrypt |
|---|---|---|---|---|
| Global | - | 187,9158 ms | 2,6326 ms | - |
| Cluster | 0,4627 ms | 54,7627 ms | 2,5489 ms | - |
| Device | 0,3761 ms | - | 2,3938 ms | 7,1799 ms |
Heatmap'in temel mesajı, cluster ve global seviyede end-to-end aggregation'ın baskın maliyet olduğudur. Device seviyesinde ise ölçülen ana maliyet encryption'dır.
BFV decryption accuracy
| Düğüm | Accuracy | Gösterilen absolute error |
|---|---|---|
| Global | %99,3134 | \(1,33\times10^{-2}\) |
| Cluster 1 | %98,9520 | \(6,67\times10^{-3}\) |
| Cluster 2 | %99,3386 | \(5,33\times10^{-3}\) |
| Cluster 3 | %98,2499 | \(6,67\times10^{-3}\) |
Kaynak bu dört node için ortalama accuracy'yi yaklaşık %98,96 ve mean absolute error'ı yaklaşık \(7,95\times10^{-3}\) olarak bildirir. Global node'un absolute error değeri yaklaşık \(1,33\times10^{-2}\)'dir.
Yorum sınırı: Daha sonraki BFV-CKKS Table 3 karşılaştırmasında BFV mean absolute error \(3,21\times10^{-3}\) olarak verilmektedir. Kaynak bu iki BFV hata özetinin neden farklı olduğunu açıkça uzlaştırmadığı için Verianla her iki değeri kendi raporlandığı bağlamda ayrı tutmaktadır.
BFV ve CKKS'nin doğrudan karşılaştırması
| Metrik | BFV | CKKS |
|---|---|---|
| Encryption latency | 7,77 ms | 6,65 ms |
| Decryption latency | 2,52 ms | 1,90 ms |
| Primitive homomorphic addition latency | 0,391 ms | 0,218 ms |
| Memory utilization | 1030,93 MB | 975,99 MB |
| Mean absolute error | \(3,21\times10^{-3}\) | \(5,91\times10^{-10}\) |
Kaynak bu sonuçlardan:
- Encryption latency için yaklaşık %14,4 azalma.
- Decryption latency için %24,6 azalma.
- Primitive homomorphic addition latency için %44,3 iyileşme.
- Memory utilization için yaklaşık %5,3 azalma.
raporlamaktadır.
Yüzde azalma genel olarak:
mantığıyla yorumlanabilir. Bu formül burada kaynakta verilen iki değerin yüzde farkının öğretici açıklamasıdır; yeni bir deney sonucu üretmez.
Kaynak içi terminoloji uyarısı: Abstract %44,3 değerini “aggregation latency reduction” olarak adlandırırken ayrıntılı bulgu ve conclusion bu değerin 0,391 ms → 0,218 ms primitive homomorphic addition karşılaştırmasına ait olduğunu gösterir. Verianla bu nedenle değeri primitive addition metriği olarak aktarır.
CKKS'nin Bu Deneyde Daha Düşük Sayısal Hata Vermesi BFV'nin Genel Olarak Daha Az Doğru Olduğunu mu Gösterir?
Hayır; bu deneyde BFV'nin gerçek sayılı verileri \(\Delta=100\) ile yaklaşık iki ondalık basamağa fixed-point kodlaması quantization error üretirken CKKS \(2^{40}\) ölçekle real-valued approximate arithmetic kullanmıştır, bu nedenle Table 3'teki \(3,21\times10^{-3}\) ve \(5,91\times10^{-10}\) farkı test edilen encoding ve parameter seçimlerine özgüdür ve BFV'nin daha yüksek scaling factor ile farklı doğruluk verebileceğini kaynak açıkça belirtmektedir.
Scalability testlerinin kapsamı
Kaynak scalability bölümünde device/cluster fan-out ve hierarchy büyüklüğünü değiştirerek encryption, homomorphic addition, aggregation ve decryption davranışını inceler.
Kaynağın metinsel sonuçları:
- Encryption latency test edilen konfigürasyonlarda yaklaşık 5,60-6,96 ms aralığında kalmıştır.
- Homomorphic addition yaklaşık 0,30-0,61 ms aralığındadır.
- Cluster-level aggregation yaklaşık 94-147 ms aralığındadır.
- Global aggregation yaklaşık 291-699 ms aralığındadır.
- Decryption yaklaşık 1,96-3,06 ms aralığındadır.
Bu ilk scalability grafiklerinde değerler configuration size ile monoton biçimde artmamıştır. Örneğin kaynak maximum global aggregation değerinin 3-level/10-device olarak adlandırdığı bir configuration'da görüldüğünü ve bu nedenle mevcut grafiklerin hierarchy depth ile monoton ilişki göstermediğini özellikle belirtmektedir.
Kaynak içi sayım/etiketleme uyarısı: Scalability metni beş configuration tanımlayıp Figure 10'da beş nokta gösterirken aynı paragraf “nine plotted configurations” ifadesini kullanmaktadır. Ayrıca sonraki 100-run analizi aynı tip yapılandırmaları “cluster” sayılarıyla tanımlar. Verianla bu çelişkiyi yeni bir topoloji yorumu üreterek çözmemektedir.
100 tekrarlı aggregation varyasyon analizi
Tek koşu sonuçlarının runtime variability'den etkilenebileceğini göstermek amacıyla beş configuration'ın her biri 100 kez çalıştırılmış; mean ve standard deviation hesaplanmıştır.
| Yapılandırma | Global aggregation | Cluster aggregation | Tekrar |
|---|---|---|---|
| 3 cluster × 5 device/cluster | 277,35 ± 35,33 ms | 89,34 ± 11,72 ms | 100 |
| 3 cluster × 10 device/cluster | 357,42 ± 91,48 ms | 113,90 ± 27,20 ms | 100 |
| 3 cluster × 15 device/cluster | 465,58 ± 135,61 ms | 153,06 ± 47,37 ms | 100 |
| 5 cluster × 10 device/cluster | 537,07 ± 119,15 ms | 103,57 ± 28,32 ms | 100 |
| 7 cluster × 10 device/cluster | 638,56 ± 100,63 ms | 89,26 ± 17,16 ms | 100 |
İlk üç satırda cluster başına device sayısının 5'ten 15'e yükselmesi global ve cluster aggregation mean değerlerini ve standard deviation'ı artırmıştır. Cluster sayısının 3'ten 5 ve 7'ye çıktığı 10-device/cluster serisinde global mean yükselmiştir; ancak cluster-level mean monoton artmamıştır. Bu nedenle yalnız global aggregate trendini bütün alt metriklere genellemek doğru değildir.
Bu Sonuçlar Framework'ün Matematiksel Olarak Ölçeklenebilir Olduğunu Kanıtlıyor mu?
Hayır; deneyler test edilen yapılandırmalarda encryption ve decryption sürelerinin görece kararlı kaldığını, primitive addition'ın düşük gecikmeli olduğunu ve end-to-end aggregation'ın en büyük maliyet/oynaklık kaynağı olduğunu gösterir, ancak kaynak açıkça repeated operation-normalized measurements ve statistical uncertainty olmadan formal scaling complexity atanamayacağını belirtir.
Çalışmanın desteklediği sonuçlar
- Gerçek smart-meter verisi, plaintext cihazdan ayrılmadan encrypted hierarchical aggregation workflow içinde işlenebilir.
- Device → cluster → global topology, aynı application workflow içinde farklı HE backend'lerinin karşılaştırılmasına izin verir.
- Test edilen real-valued workload ve parameter choices altında CKKS, BFV'ye göre daha düşük encryption, decryption ve primitive addition latency göstermiştir.
- Test edilen koşullarda CKKS memory utilization değeri BFV'den düşüktür.
- Test edilen encoding/scale seçimlerinde CKKS mean absolute error değeri BFV'den çok daha düşüktür.
- End-to-end hierarchical aggregation, ölçülen ana performans bottleneck'idir.
- 100-run analizi aggregation latency'nin configuration'a bağlı belirgin runtime variability içerdiğini göstermektedir.
- Framework farklı hierarchy fan-out/depth yapılarını ve birden fazla HE backend'ini benchmark etmek için genişletilebilir bir yapı sunmaktadır.
Çalışmanın desteklemediği sonuçlar
- CKKS'nin bütün BFV uygulamalarından evrensel olarak daha hızlı olduğu söylenemez.
- CKKS'nin matematiksel olarak BFV'den her durumda daha doğru olduğu söylenemez.
- BFV'nin real-valued accuracy değeri farklı fixed-point scale altında aynı kalacakmış gibi genellenemez.
- Mevcut süreler gerçek fiziksel network latency'si ve bağımsız node concurrency'si içeren production deployment benchmarkı değildir.
- Framework malicious node güvenliğini test etmemektedir.
- Node authentication, integrity protection ve key-management güvenliği bu sonuçlardan çıkarılamaz.
- Kaynakta ciphertext-size ve communication-overhead ölçme yeteneği tanımlansa da sonuç bölümünde bunlara ilişkin ayrıntılı sayısal sonuçlar verilmediği için Verianla yeni değer üretmez.
- İlk scalability grafiklerinden doğrusal veya sub-linear complexity sonucu çıkarılamaz.
- CKKS'nin teorik 4096-slot packing kapasitesinin mevcut benchmarkta tam kullanıldığı varsayılamaz.
Temel yöntemsel ve yeniden üretilebilirlik sınırlılıkları
- Device, cluster ve global işlemler mevcut implementation'da aynı process içinde sequential çalışmaktadır.
- Benchmark host bilgisayarın CPU modeli, RAM kapasitesi ve işletim sistemi ayrıntıları kaynak yönteminde açık biçimde raporlanmamaktadır.
- 5567-hanelik LCL veri setinden benchmark device node'larına hangi household/readings selection procedure ile veri atandığı ayrıntılı olarak raporlanmamaktadır.
- node-seal, TenSEAL ve Microsoft SEAL isimlendirmeleri kaynak içinde tam tutarlı değildir.
- BFV fixed-point dönüşümü bir bölümde round, diğer bölümde floor operator ile gösterilmiştir.
- Figure 9 BFV MAE ile Table 3 BFV MAE aynı değeri vermemekte ve kaynak farkı ayrıca açıklamamaktadır.
- İlk process-level memory grafiği ile Table 3 BFV memory değeri farklı özet değerler vermektedir.
- Scalability bölümünde configuration sayısı ve “level/cluster” terminolojisi tam tutarlı değildir.
- Malicious participant threat model kapsamında değildir.
Gelecek çalışma
Yazarlar framework'ün gerçek dağıtık sistem davranışına yaklaşması için device, cluster ve global node'ların bağımsız process'ler olarak yürütülmesini planlamaktadır. Böylece concurrent execution ve daha gerçekçi end-to-end performance ölçümü yapılabilecektir.
Ayrıca gelecekte:
- Device sayısı, cluster sayısı ve hierarchy depth'in daha sistematik ölçeklenebilirlik analizi.
- Her aggregation level'da işlenen ciphertext sayısının etkisi.
- Ciphertext size ile security strength ilişkisi.
- Farklı cryptographic parameter configurations ve security levels.
- Communication overhead ve memory utilization üzerindeki parametre etkileri.
- Farklı ciphertext packing factor ve packing strategies.
- Daha büyük configuration'lar.
- Mümkün olduğunda distributed physical devices.
üzerinde çalışma önerilmektedir.
Kaynak ve Yöntem Notu
Özgün başlık: A Hierarchical Benchmarking Framework for Homomorphic Encryption-Based Aggregation and Validation Using Real Smart Meter Data
Yazarlar: Aiman Ahmad Shivani; Marzia Zaman; Pirathayini Srikantha; Darshana Upadhyay; Kshirasagar Naik.
Yazar sırası: Aiman Ahmad Shivani birinci; Marzia Zaman ikinci; Pirathayini Srikantha üçüncü; Darshana Upadhyay dördüncü; Kshirasagar Naik beşinci yazardır.
Sorumlu yazar: Darshana Upadhyay; darshana@dal.ca.
Kurum 1: Department of Electrical and Computer Engineering, University of Waterloo, Waterloo, Ontario, Canada.
Kurum 2: Research and Development, Cistel Technology, Ottawa, Ontario, Canada.
Kurum 3: Department of Electrical Engineering and Computer Science, York University, Toronto, Ontario, Canada.
Kurum 4: Faculty of Computer Science, Dalhousie University, Halifax, Nova Scotia, Canada.
Eş katkı: Kaynakta eş birinci yazarlık veya eş katkı beyanı bulunmamaktadır.
Dergi: Cryptography.
Yayıncı: MDPI.
Cilt / sayı / makale: 10(5), Article 63.
Sayfa sayısı: 30.
DOI: 10.3390/cryptography10050063.
Academic Editor: Josef Pieprzyk.
Gönderim: 20 Temmuz 2026.
Revizyon: 28 Ağustos 2026.
Kabul: 30 Ağustos 2026.
Yayın: 1 Eylül 2026.
Kaynak türü: Hakemli araştırma makalesi; gerçek smart-meter verisiyle homomorphic-encryption-based hierarchical aggregation benchmarkı, BFV/CKKS karşılaştırması, scalability ve repeated-run variability analizi içerir.
Hakemlik: Cryptography uluslararası hakemli bir MDPI dergisidir; MDPI'nin güncel yayın süreci single-anonymized/single-blind peer review kullanmaktadır.
Preprint durumu: Verianla'da işlenen belge yayımlanmış Version of Record'dur; bu işlemde ayrı bir preprint temel alınmamıştır.
Lisans: Creative Commons Attribution 4.0 International (CC BY 4.0).
Resmî bağlantı: DOI 10.3390/cryptography10050063 üzerinden resmî yayın kaydına erişilebilir.
Anahtar kelimeler: homomorphic encryption; distributed energy resource; smart grid.
Veri seti: Low Carbon London (LCL) smart-meter dataset; 5567 Londra hanesine ait Kasım 2011-Şubat 2014 yarım saatlik tüketim ölçümleri.
Temel benchmark: Üç cluster, cluster başına beş device ve tek global aggregation katmanı; toplam 15 device node.
BFV parametreleri: \(n=8192\); \(t=1.032.193\); coefficient modulus 218 bit; fixed-point scale \(\Delta=100\); 128-bit (tc128) security.
CKKS parametreleri: \(n=8192\); coefficient modulus [60, 40, 40, 60] bit; scale \(2^{40}\); 128-bit (tc128) security.
Software/library raporlama notu: BFV ve CKKS parameter bölümleri node-seal / Microsoft SEAL kullanımını bildirirken abstraction layer BFV/CKKS desteğini TenSEAL olarak listeler; BFV Tablo 1 başlığı da TenSEAL/Microsoft SEAL ifadelerini birlikte kullanır. Kaynak bu implementation naming farkını ayrıca açıklamamaktadır.
Benchmark host donanımı: Kaynak yöntem bölümünde ölçümlerin çalıştırıldığı ana bilgisayarın CPU modeli, toplam RAM'i ve işletim sistemi açık biçimde raporlanmamaktadır.
Security assumption: Aggregation node'ları honest veya semi-honest kabul edilir; private decryption key authorised trusted entity'de tutulur.
Kapsam dışı güvenlik unsurları: Malicious/compromised node modelleme, node authentication, ciphertext/message integrity, secure key distribution/management ve malicious participant mitigation.
Ana BFV/CKKS karşılaştırması: CKKS encryption 6,65 ms; decryption 1,90 ms; primitive homomorphic addition yaklaşık 0,218 ms; memory 975,99 MB; MAE \(5,91\times10^{-10}\). BFV karşılıkları 7,77 ms; 2,52 ms; yaklaşık 0,391 ms; 1030,93 MB; \(3,21\times10^{-3}\).
Metric terminolojisi uyarısı: Abstract %44,3 değeri için “aggregation latency” ifadesini kullanırken ayrıntılı sonuç ve conclusion bunun primitive homomorphic-addition karşılaştırması olduğunu göstermektedir.
BFV encoding uyarısı: Erken BFV yöntem kısmında \(\tilde{x}=\operatorname{round}(100x)\), comparison kısmında ise \(x'_i=\lfloor\alpha x_i\rfloor\) kullanılmıştır; kaynak iki gösterimi ayrıca uzlaştırmamaktadır.
100-run variability: Beş hiyerarşik configuration 100 kez çalıştırılmış ve aggregation mean ± standard deviation raporlanmıştır.
Finansman: National Cybersecurity Consortium (NCC) tarafından York University'den Pirathayini Srikantha'ya verilen grant ile finanse edilmiştir.
Veri erişilebilirliği: LCL smart-meter dataset UK Power Networks Low Carbon London projesi üzerinden kamuya açıktır; işlenmiş destekleyici verilerin corresponding author'dan makul talep üzerine alınabileceği belirtilmiştir.
Teşekkür: Araştırmanın York University ve University of Waterloo arasında, industry partner Cistel Technology ile devam eden ortak çalışmanın parçası olduğu belirtilmiştir.
Çıkar çatışması: Yazarlar çıkar çatışması olmadığını beyan etmiştir. Marzia Zaman'ın Cistel Technology Research and Development Department çalışanı olduğu ayrıca açıklanmış; yazarlar commercial veya financial relationship'ın potential conflict oluşturmadığını beyan etmiştir.
Yazar katkıları: Conceptualization: Marzia Zaman, Pirathayini Srikantha, Kshirasagar Naik; methodology ve software: Aiman Ahmad Shivani; validation: Aiman Ahmad Shivani ve Marzia Zaman; formal analysis ve investigation: Aiman Ahmad Shivani; data curation: Aiman Ahmad Shivani ve Marzia Zaman; original draft: Aiman Ahmad Shivani ve Marzia Zaman; review/editing: Marzia Zaman, Pirathayini Srikantha, Darshana Upadhyay, Kshirasagar Naik; visualization: Marzia Zaman ve Darshana Upadhyay; supervision: Marzia Zaman, Pirathayini Srikantha, Kshirasagar Naik; project administration: Pirathayini Srikantha ve Kshirasagar Naik; funding acquisition: Pirathayini Srikantha.
Source naming notu: Makalenin Section 1.2 outline kısmı çerçeveyi bir kez “SafeDER framework” olarak adlandırırken ana yöntem ve sonuç bölümleri çoğunlukla “generic hierarchical homomorphic encryption benchmarking framework” ifadesini kullanmaktadır. Verianla SafeDER adını ayrı ve sürekli kullanılan bir scheme adıymış gibi genişletmemektedir.
Temel sınırlılıklar: Gerçek dağıtık fiziksel node deployment'ı yoktur; mevcut işlemler aynı process içinde sequential yürütülmektedir. Benchmark host donanımı ayrıntılı verilmemiştir. Malicious participant modeli yoktur. Device selection/preprocessing ayrıntısı sınırlıdır. Ciphertext-size ve communication-overhead için ayrıntılı sayısal sonuçlar sonuç bölümünde sunulmamıştır. Bazı implementation ve scalability terminolojileri kaynak içinde tutarsızdır.
Genel yorum sınırı: Çalışmanın desteklediği ana sonuç, test edilen real-valued smart-meter aggregation workload ve seçilen BFV/CKKS parameter settings altında CKKS'nin daha düşük ölçülmüş computational latency, memory utilization ve mean absolute error vermesidir. Bu sonuç başka parameter sets, farklı fixed-point scales, farklı HE libraries, farklı hardware veya tam dağıtık gerçek sistemlere otomatik olarak genellenemez.
Bir yorum bırakın
E-posta adresiniz yayınlanmayacaktır. Gerekli alanlar * ile işaretlenmiştir