


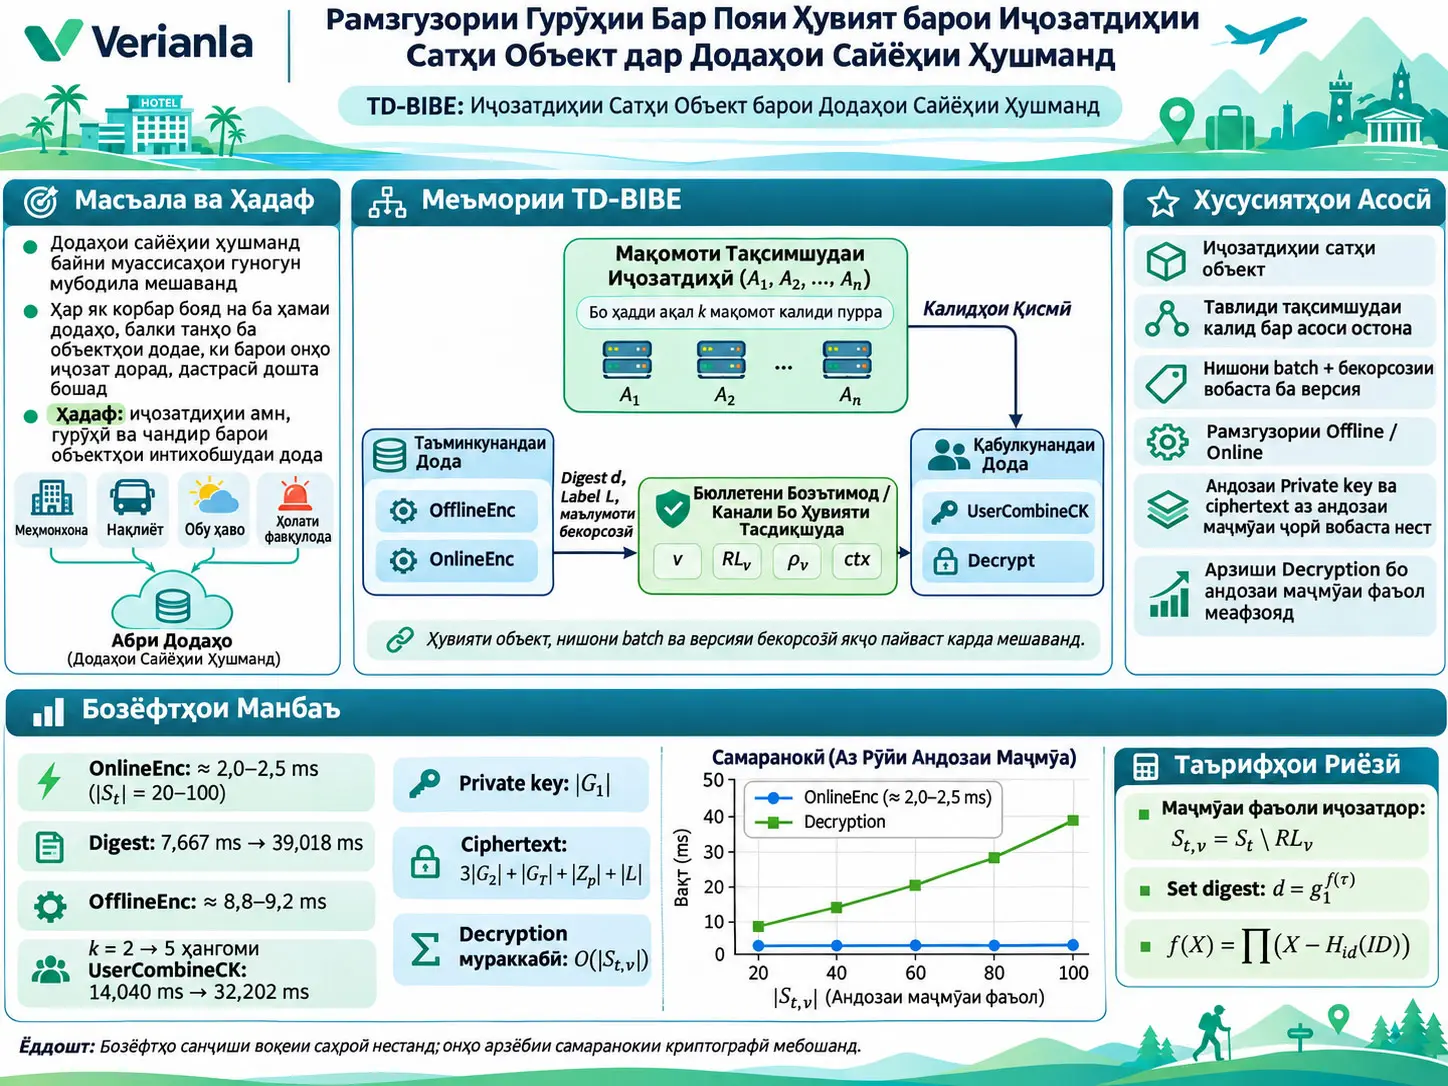
TD-BIBE (Threshold Distributed Batch Identity-Based Encryption), нақшаи рамзгузории гурӯҳии бар пояи ҳувият аст, ки барои додани дастрасӣ ба маҷмӯи муайяни ҳувиятҳои объектҳои дода дар мубодилаи додаҳои сайёҳии ҳушманд байни муассисаҳои гуногун тавассути як механизми ягонаи иҷозатдиҳии гурӯҳӣ, тақсим кардани ин иҷозат байни чанд мақомоти ваколатдор бар асоси остона ва коҳиш додани сарбории рамзгузории вақти воқеӣ тарҳрезӣ шудааст. Нақша ҳувияти объекти дода, нишони task-batch, давраи иҷозат, версияи бекоркунӣ, контексти иҷозат ва маҷмӯи фаъоли объектҳои ваколатдорро ба таври криптографӣ ба ҳам мепайвандад.
Сохтори асосии TD-BIBE чор механизмро якҷо истифода мебарад. Якум, бо distributed key generation-и бар Shamir secret sharing асосёфта қобилияти master-secret-и системаро байни \(n\) мақомоти ваколатдор тақсим мекунад ва ҳадаф дорад, ки бе иштироки ҳадди ақал \(k\) мақомоти эътиборнок complete batch decryption key сохта нашавад. Дуюм, ҳувиятҳои фаъоли объектҳои додаҳоро ҳамчун решаҳои set polynomial кодгузорӣ намуда, барои ин маҷмӯъ digest-и фишурда ва membership witness-и объектӣ месозад. Сеюм, нишони вазифа, давра, revocation version, context ва маълумоти revocation-list digest-ро дар як authorization label мепайвандад. Чорум, қисми муҳими амалиёти гарони аз паём мустақилро ба марҳилаи OfflineEnc мебарад ва марҳилаи OnlineEnc-ро хурд ва аз андозаи маҷмӯъ то ҳадди зиёд мустақил нигоҳ медорад.
Дар таҷрибаҳо Charm-Crypto 0.43, Python 3.9 ва MNT224 bilinear pairing curve истифода шудаанд. Андозаи максималии authorization-set \(B=100\), шумораи максималии ҳувиятҳои система \(N=1000\), шумораи мақомоти ваколатдор \(n=5\) ва threshold-и пешфарз \(k=3\) аст. Қимати \(|S_t|\) аз 20 то 100 зиёд карда шуда, ҳар таҷриба 10 маротиба мустақилона такрор ва вақти миёна гузориш шудааст. Вақти online encryption-и TD-BIBE дар ин фосила тақрибан 2,0–2,5 ms паст ва устувор мондааст. Дар муқобил, амалиёти Digest ва Decrypt бо афзоиши authorization-set зиёд мешаванд.
Trade-off-и муҳими тарҳ чунин аст: бо афзоиши андозаи authorization-set, андозаи ciphertext ва complete private-key зиёд намешавад ва хароҷоти online encryption паст нигоҳ дошта мешавад; дар иваз, хароҷоти сохтани set polynomial, тавлиди membership witness ва decryption ба андозаи маҷмӯи фаъол вобаста мегардад. Манбаъ decryption complexity-и TD-BIBE-ро \(O(|S_{t,v}|)\) медиҳад.
Муҳимтарин ҳадди тафсир: Ин таҳқиқот озмоиши саҳроие нест, ки дар сабтҳои воқеии додаҳои сайёҳон, меҳмонхонаҳо ё нақлиёт гузаронида шуда бошад. Plaintext-и таҷриба як элементи тасодуфӣ интихобшуда дар гурӯҳи \(G_T\) аст ва арзёбӣ benchmark-и амалиёти криптографӣ мебошад. Ҳамчунин модели амният дар шароити static corruption ба даст афтодани камтар аз \(k\) мақомоти ваколатдорро фаро мегирад; offline token leakage/reuse, ба даст афтодани \(k\) ё бештар мақомоти ваколатдор, authenticated private channel compromise ва сохтакории trusted bulletin берун аз модели асосии амният мебошанд.
Чаро масъала ба вуҷуд меояд?
Системаҳои сайёҳии ҳушманд метавонанд мубодилаи шумораи зиёди объектҳои додаҳоро байни платформаҳои минтақаҳои сайёҳӣ, меҳмонхонаҳо, системаҳои нақлиёт, хадамоти метеорологӣ, воҳидҳои ҳолатҳои фавқулода ва мақомоти танзимкунанда талаб кунанд. Манбаъ ҳамчун мисол ҷараёни меҳмонон, ҳаракати сайёҳон, сабтҳои ҷойгиронӣ, пайвастҳои нақлиётӣ, огоҳиҳои обу ҳаво, маълумоти ҳолатҳои фавқулода ва додаҳои танзимкунандаро меорад.
Масъала дар ин ҷо танҳо “рамзгузории дода” нест. Ҳамчунин бояд ба таври криптографӣ муайян карда шавад, ки ҳангоми вазифаи муайян кадом объектҳои дода дар зери кадом вазифа, давра, версияи бекоркунӣ ва контекст кушода шуда метавонанд.
Масалан, агар дар як вазифаи ҳамоҳангсозии таътил даҳҳо объекти мустақили дода муваққатан аз ҷониби ҳамон муассисаҳо истифода шаванд, сохт ва паҳн кардани decryption key-и ҷудогона барои ҳар объект метавонад хароҷоти идоракунии калидро бо шумораи объектҳо зиёд кунад. Аз ин рӯ равиши BIBE объектҳоро зери як batch label гурӯҳбандӣ намуда, барои identity subset-и муайян як маводи иҷозатдиҳиро тавлид кардан мехоҳад.
Иҷозатдиҳии Гурӯҳӣ дар Сатҳи Объект Чӣ Маъно Дорад?
Дар TD-BIBE иҷозатдиҳии гурӯҳӣ ба ҷойи додани дастрасии умумӣ ба нақши корбар, маънои тавлиди як batch decryption key барои маҷмӯи фаъоли объектҳои дода \(S_{t,v}\)-ро дорад, ки зери task batch ва revocation version-и муайян таъриф шудааст; ciphertext танҳо вақте рамзкушоӣ мешавад, ки ҳувияти объекти додаи ҳадаф узви ин маҷмӯи фаъол бошад ва label, digest, revocation state ва key бо як descriptor мувофиқ бошанд.
Фарқи асосии TD-BIBE ва ABE
Attribute-Based Encryption (ABE) барои ифодаи сиёсатҳое, ки ба attribute-ҳо ба монанди шуъба, нақш, сатҳи амният ё мақсади дастрасӣ асос меёбанд, қавӣ аст. Ҳадафи ин таҳқиқот бошад, мустақиман иҷозат додан ба маҷмӯи тағйирёбандаи ҳувиятҳои объектҳои дода мебошад.
Тибқи асосноккунии манбаъ, кодгузории object set-ҳои калон ва зудтағйирёбанда ҳамчун attribute/condition-ҳои ҷудогона дар сиёсатҳои ABE метавонад ба навсозии доимии policy оварда расонад. TD-BIBE ин масъаларо тавассути identity set ҳал мекунад.
Хусусиятҳои функсионалии таҳқиқот
| Хусусият | TD-BIBE |
|---|---|
| Fine-grained authorization | Дастгирӣ мешавад |
| Identity-set batch authorization | Дастгирӣ мешавад |
| Threshold mechanism | Дастгирӣ мешавад |
| Explicit revocation support | Дастгирӣ мешавад |
| Revocation-version binding | Дастгирӣ мешавад |
| Offline/online encryption | Дастгирӣ мешавад |
| Ciphertext integrity | Дар ин таҳқиқот ҳамчун дастгиришаванда нишон дода нашудааст |
Type-3 bilinear map чист?
Таҳқиқот се cyclic group-и дорои prime order \(p\)-ро истифода мебарад:
ва bilinear map:
чунин аст.
\(g_1\in G_1\) ва \(g_2\in G_2\) generator-ҳои мувофиқ мебошанд.
Хусусияти Bilinearity:
чунин аст.
Дар ин ҷо \(a,b\in\mathbb{Z}_p^*\) scalar мебошанд. Ин хусусият имкон медиҳад, ки робитаҳои пинҳонии алгебравӣ дар exponent дар натиҷаи pairing муқоиса шуда, ҳангоми decryption амалиёти зарурии cancellation иҷро шаванд.
Дар Type-3 setting:
ва фарз мешавад, ки байни ду source group isomorphism-и самаранок ҳисобшаванда вуҷуд надорад.
Plaintext space чист?
Plaintext space-и TD-BIBE дар манбаъ:
таъриф шудааст.
Аз ин рӯ plaintext-и мустақими нақша arbitrary-length bit string нест; он group element дар дохили \(G_T\) аст. Манбаъ дар ин таҳқиқот тарзи алоҳидаи кодгузории файли калон ё сабти сайёҳии дарозии ихтиёриро муайян намекунад. Дар таҷрибаҳо низ ҳамчун plaintext як \(M\in G_T\)-и тасодуфӣ интихоб мешавад.
Фарзияҳои асосии амниятӣ
Discrete Logarithm Problem (DLP): Ҳангоми маълум будани \(g\) ва \(g^a\), ёфтани самараноки \(a\) душвор фарз мешавад. Дар TD-BIBE ҳангоми distributed key generation инҳо нашр мешаванд:
Натавонистани хориҷ кардани polynomial coefficient-ҳои махфӣ аз commitment-ҳо бо фарзияи DLP алоқаманд аст.
DBDH-3: Фарзияест, ки дар Type-3 bilinear setting фарқ кардани он ки қимати муайяни pairing exponent робитаи воқеии Diffie-Hellman аст ё элементи тасодуфии \(G_T\), душвор мебошад. Confidentiality reduction-и манбаъ ба ҳамин фарзия такя мекунад.
co-DHP⋆: Дода шудааст:
аз маълумоти:
ҳисоб кардани қимат душвор будани Type-3 computational problem мебошад. Амнияти Unauthorized key-combination ва threshold authorization бар ин фарзия сохта шудааст.
Set polynomial чӣ гуна сохта мешавад?
Маҷмӯи фаъоли объектҳои додаи ваколатдор:
бошад.
Ҳувияти ҳар объекти дода бо scalar-valued identity hash ба:
қимат табдил дода мешавад.
Set polynomial:
сохта мешавад.
Ин формула маънои бисёр муҳим дорад: ҳар hashed identity дар authorization set решаи полиноми \(f_S(X)\) аст.
Полином:
ба ин шакл кушода шуда, бо истифода аз public structured powers set digest:
ҳисоб карда мешавад.
Ин digest тамоми set-ро дар як элементи \(G_1\) ба таври криптографӣ намояндагӣ мекунад.
Манбаъ ошкоро мегӯяд, ки ин сохтори set-polynomial ва membership-witness ба KZG polynomial commitment ва корҳои пешинаи Batched IBE такя мекунад ва худи сохтори polynomial commitment-ро ҳамчун саҳми нав пешниҳод намекунад.
Membership witness чист?
Агар \(ID\)-и ҳадаф воқеан узви маҷмӯи \(S\) бошад:
ва:
мешавад.
Quotient polynomial:
чунин аст.
Membership witness:
ҳисоб карда мешавад.
Ин witness унсурест, ки дар алгебраи decryption исбот мекунад, ки ҳувияти ҳадаф воқеан root-и set polynomial аст.
Revocation list маҷмӯи фаъолро чӣ гуна тағйир медиҳад?
Authorization set-и аслӣ:
ва revocation list:
бошад, authorization set-и фаъол дар версияи \(v\):
ҳисоб карда мешавад.
Revocation-list digest:
чунин аст.
Вазифа ва authorization state дар label-и зерин муттаҳид мешаванд:
Дар ин ҷо:
- \(t\): task-batch identifier.
- \(\mathrm{epoch}\): authorization period.
- \(v\): revocation-version index.
- \(\mathrm{ctx}\): authorization context.
- \(\rho_v\): revocation-list digest.
Context метавонад шартҳои татбиқӣ ба монанди region, department, data classification, task purpose ва emergency level-ро дар бар гирад.
Оё Бекоркунии Ба Версия Басташуда Ciphertext-ҳои Кӯҳнаро Ба Таври Бозгашт Бекор Мекунад?
Не; механизми revocation-и TD-BIBE label, key, offline token ва ciphertext-ҳои дар version-и нав сохташавандаро ба ҳолати нави \(v\), \(RL_v\) ва \(\rho_v\) мепайвандад, аммо дастрасии historical ciphertext/plaintext-ро, ки дар version-и кӯҳна қонунӣ ба даст омадааст, ба таври ретроактивӣ бозпас намегирад.
Чаро Canonical Encode муҳим аст?
Манбаъ талаб мекунад, ки қиматҳои identity set, revocation list ва context ҳангоми serialization тартиб дода шаванд, ҳудудҳои дарозӣ ҷудо карда шаванд ва canonical encoding истифода шавад.
Ин равиш:
ҳадаф дорад масъалаҳои concatenation ambiguity, ба монанди тасодуфан ба як byte sequence табдил ёфтани таркибҳои гуногуни майдонҳоро пешгирӣ кунад.
Меъмории система
Distributed key generation чӣ гуна кор мекунад?
Дар система \(n\) authorization authority мавҷуд аст ва барои сохтани complete authorization key threshold:
муайян карда мешавад.
Ҳар authority \(A_i\) ду polynomial-и тасодуфиро интихоб мекунад, ки дараҷаи онҳо ҳадди аксар \(k-1\) аст:
Coefficient-ҳо:
мустақилона интихоб мешаванд.
Authority coefficient commitment-ҳоро:
нашр мекунад.
\(A_i\) барои \(A_\ell\) share:
ҳисоб намуда, тавассути authenticated private channel мефиристад.
Authority-и қабулкунанда ин share-ҳоро бо commitment-ҳо месанҷад. Агар ҳама чиз эътиборнок бошад, \(A_\ell\) aggregate shares-и худро:
ба даст меорад.
Implicit master secrets:
чунинанд.
Нуктаи калидии манбаъ ин аст: ҳангоми honest execution ин master secrets дар як ҷой аз нав сохта намешаванд.
Ҷузъҳои Public-key:
ба даст меоянд.
Механизми Остонавӣ Чӣ Гуна Аз Доштани Master Key Аз Ҷониби Як Мақомоти Ваколатдор Пешгирӣ Мекунад?
Ҳар authorization authority танҳо share-ҳои аз Shamir ҳосилшудаи \((\alpha_\ell,\beta_\ell)\)-и худро нигоҳ медорад; complete batch key барои ҳамон descriptor якҷо кардани ҳадди ақал \(k\) partial key-и эътиборнокро бо Lagrange interpolation талаб мекунад, бинобар ин дар модели амнияти манбаъ эҳтимоли он ки камтар аз \(k\) мақомоти статикӣ вайроншуда танҳо complete target key созанд, зери фарзияи co-DHP⋆ ночиз маҳдуд мешавад.
Partial batch key чӣ гуна тавлид мешавад?
Digest ва authorization label якҷо ба:
нуқта hash карда мешаванд.
Partial batch decryption key-и \(A_\ell\):
мешавад.
Ин partial key бо pairing equality-и зерин санҷида мешавад:
Агар partial key нодуруст бошад, қабулкунанда онро рад мекунад.
Чӣ тавр ҳадди ақал k partial key ба complete key табдил меёбад?
Маҷмӯи индексҳои дақиқи \(k\) authority-и иштироккунанда:
бошад.
Барои ҳар \(\ell\in J\), Lagrange coefficient:
ҳисоб карда мешавад.
Complete key:
ба ин шакл меояд.
Қабулкунанда complete key-ро бо:
баробарӣ месанҷад.
OfflineEnc чӣ мекунад?
Data provider пеш аз муайян шудани plaintext ва target identity барои \(d\) ва \(L\)-и ҷорӣ:
қиматҳои тасодуфиро интихоб мекунад.
Offline components:
ва:
ҳисоб карда мешаванд.
One-time offline token:
сохта мешавад.
Манбаъ барои ин token ду шарти қатъии амният мегузорад:
- Token бояд махфӣ нигоҳ дошта шавад.
- Ҳамон token танҳо барои як online encryption истифода шуда, баъдан нест карда шавад.
Вақте revocation version-и нав current мешавад, token-ҳои барои version-и кӯҳна сохташуда, вале ҳанӯз истифоданашуда низ бояд партофта шаванд.
Чаро OnlineEnc тез аст?
OnlineEnc аввал бо маълумоти task-и додашуда:
қиматро аз нав ҳисоб мекунад.
Агар:
бошад, token рад карда мешавад.
Hash-и ҳувият:
пас аз ҳисоб шудан, ciphertext components:
ба даст меоянд.
Final ciphertext:
чунин аст.
Сабаби муҳими бартарии performance дар манбаъ ин аст, ки pairing ва бисёр амалиёти exponentiation пеш аз марҳилаи online ба OfflineEnc интиқол дода шудаанд.
Decrypt кадом санҷишҳоро иҷро мекунад?
Decrypt танҳо як формулаи pairing-ро иҷро карда натиҷаро барнамегардонад. Аввал занҷири санҷишҳоро татбиқ мекунад:
- \(RL_v\subseteq S_t\) санҷида мешавад.
- Revocation digest аз нав ҳисоб карда мешавад.
- Authorization label аз нав ҳисоб карда мешавад.
- Як будани ciphertext label ва key label тасдиқ мешавад.
- \(S_{t,v}=S_t\setminus RL_v\) аз нав ҳисоб карда мешавад.
- Мавҷуд будани \(ID\)-и ҳадаф дар set-и фаъол санҷида мешавад.
- Set digest аз нав ҳисоб шуда, бо key digest муқоиса мешавад.
- Complete batch key бо pairing equation санҷида мешавад.
- Membership witness сохта мешавад.
- Бо ҳисоб кардани decryption factor-и ниҳоӣ plaintext барқарор мешавад.
Membership polynomial дар Decrypt
Андозаи set-и фаъол:
бошад.
Аз ҳамаи элементҳои set ба ғайр аз target identity:
сохта мешавад.
Membership witness:
чунин аст.
Формулаи ниҳоии decryption
Қабулкунанда:
ҳисоб мекунад.
Plaintext:
барқарор мешавад.
Мантиқи correctness-и ин формула:
ба баробарӣ такя мекунад.
Вақте pairing exponent-ҳо кушода мешаванд, ҳадҳои \(f(\tau)\) ва \(q(\tau)(id-\tau)\) якдигарро бекор мекунанд ва боқӣ мемонад:
боқӣ мемонад.
Ҳангоми OnlineEnc:
азбаски:
ба даст меояд.
Дар модели амният ҳамлагар чӣ кор карда метавонад?
Модели adversary-и манбаъ имкони васеи мудохилаи берунаро медиҳад. Ҳамлагар:
- Метавонад ciphertext, label, revocation digest ва public information-ро гӯш кунад.
- Метавонад тағйир диҳад, қимати дигар гузорад ё replay кунад.
- Метавонад кӯшиш кунад key/ciphertext-ҳои вобаста ба task label, давра, revocation version ва context-ҳои гуногунро якҷо истифода барад.
- Барои set ва label-ҳои challenge набуда batch key гирифта метавонад.
- Метавонад камтар аз \(k\) authorization authority-ро ба таври статикӣ corrupt карда, master-key shares-и онҳоро ба даст орад.
Дар иваз модел фарзияҳои зеринро қабул мекунад:
- Ҳамлагар наметавонад \(k\) ё бештар authority-ро corrupt кунад.
- Authenticated private channels ба даст гирифта намешаванд.
- Revocation state дар trusted bulletin сохтакорӣ карда намешавад.
- Offline token махфӣ ва one-time мемонад.
Token leakage ё reuse дар манбаъ ҳамчун implementation-level security violation тасниф шуда, берун аз security model-и асосӣ гузошта шудааст.
Static corruption чӣ маъно дорад?
Дар Security experiment corrupted authority set:
ва:
\[ |C_{\mathrm{cor}}|
бояд бошад.
Ин set аз DistributedKeyGen пеш муайян мешавад ва баъд аз public-key generation васеъ карда намешавад. Аз ин рӯ исбот ба модели adaptive corruption не, балки static corruption тааллуқ дорад.
Шаш хусусияти амниятӣ
| Хусусият | Асоси манбаъ | Тафсир |
|---|---|---|
| Data confidentiality | DBDH-3 + \(H_G\) random oracle | Фарқнопазирии паём дар зери fresh target descriptor |
| Object-level authorization | Authenticated authorization state | Identity-и берун аз set аз membership check гузашта наметавонад |
| Batch-label binding | Reduction ба confidentiality | Key-и label-и дигар target label ciphertext-ро кушода наметавонад |
| Revocation-version binding | Reduction ба confidentiality | Old-version key ба fresh new-version descriptor гузаронда намешавад |
| Unauthorized key-combination resistance | Type-3 co-DHP⋆ + random oracle | Қисмҳои key аз descriptor-ҳои гуногун ба fresh target complete key табдил дода намешаванд |
| Static threshold authorization security | Type-3 co-DHP⋆ | Камтар аз \(k\) static corrupt authority fresh target complete key сохта наметавонад |
Ҳадди муҳими object-level authorization
Манбаъ дар Definition 2 ошкоро мегӯяд, ки пас аз bypass шудани membership check даъвои алоҳидаи semantic secrecy намесозад. Яъне object-level authorization theorem хусусияти санҷидани тааллуқ доштани identity ба authenticated effective set дар дохили алгоритми муайяншудаи Decrypt аст.
Ҳадди амнияти revocation
Version-и нав:
ва revocation list-и калоншуда:
бо онҳо descriptor-и нав сохта мешавад.
Ҳадаф ин аст, ки old-version key ба ciphertext-и нав гузаронда нашавад. Аммо ин механизм:
таъмин намекунад. Манбаъ ин маҳдудиятро ошкоро баён мекунад.
Усул ва Натиҷаҳои Таҳқиқот
Муҳити таҷриба
| Параметр | Қимат |
|---|---|
| Framework | Charm-Crypto 0.43 |
| Забони барномасозӣ | Python 3.9 |
| Bilinear pairing curve | MNT224 |
| Системаи амалиётӣ | Ubuntu 18.04 |
| CPU | Intel Xeon 8269CY dual-core |
| RAM | 4 GB |
| Максималии authorization-set \(B\) | 100 |
| Максималии system identities \(N\) | 1000 |
| Шумораи authorization authority \(n\) | 5 |
| Threshold-и пешфарз \(k\) | 3 |
| Андозаи authorization-set | 20, 40, 60, 80, 100 |
| Plaintext | Як \(M\in G_T\)-и тасодуфӣ интихобшуда |
| Такрор | Ҳар таҷриба 10 маротиба |
| Вақти гузоришшуда | Миёнаи 10 такрор |
Манбаъ standard deviation, confidence interval ё error bar-ҳоро ҳамчун ҷадвал намедиҳад. Аз ин рӯ Verianla дар бораи тағйирёбии вақти миёна байни иҷроҳо омори нав тавлид намекунад.
Нақшаҳои муқоисашуда
Манбаъ TD-BIBE-ро бо корҳои [30], [31] ва [34] муқоиса мекунад. Онҳо дар адабиёт мутаносибан ҳамчун сохтори data-sharing-и бар CP-ABE/distributed-key-management асосёфта, равиши revocation-ready CP-ABE key-management ва lightweight cryptosystem барои IoT healthcare тавсиф шудаанд.
Ҳама нақшаҳо дар як муҳити нармафзор/сахтафзор, бо ҳамон pairing curve ва plaintext representation татбиқ шудаанд. Бо вуҷуди ин, Ҷадвали 1 нишон медиҳад, ки функсияҳои дастгиришавандаи онҳо яксон нестанд. Аз ин рӯ муқоисаи вақти хом бояд на танҳо performance, балки бо фарқиятҳои функсионалӣ ҳам арзёбӣ шавад.
Хароҷоти Setup
Вақти TD-BIBE SetupCore ҳангоми зиёд шудани \(|S_t|\) аз 20 то 100 тақрибан:
дар ин фосила мондааст.
Сабаб он аст, ки SetupCore бештар бо иқтидори максималии собит:
вобаста аст, на бо андозаи ҷории set.
Манбаъ мегӯяд, ки хароҷоти setup-и TD-BIBE аз нақшаҳои муқоисашуда баландтар аст. Аммо Setup амали якдафъаина дар initialization-и система аст ва қисми online encryption latency нест.
Вақте threshold k зиёд мешавад, чӣ рӯй медиҳад?
Ҳангоми собит будани \(n=5\), threshold:
дар ин фосила тағйир дода шудааст.
| Амалиёт | \(k=2\) / оғоз | \(k=5\) / анҷом | Тафсири манбаъ |
|---|---|---|---|
| DistributedKeyGen | Дар фосилаи 63,6–77,6 ms тағйир меёбад | Нисбатан устувор | |
| AuthComputeKey | 1,797 ms | 3,895 ms | Authority-ҳои бештар partial key месозанд |
| UserCombineCK | 14,040 ms | 32,202 ms | Partial key-ҳои бештар бо Lagrange interpolation якҷо мешаванд |
Ин натиҷа танҳо computational trade-off-ро чен мекунад. Таъсири \(k\)-и баландтар ба operational availability ё идоракунии байни муассисаҳо дар ин benchmark чен нашудааст.
Хароҷоти auxiliary computation
| Амалиёт | \(|S_t|=20\) | \(|S_t|=100\) | Рафтор |
|---|---|---|---|
| Digest | 7,667 ms | 39,018 ms | Афзоиши намоён бо андозаи set |
| LabelGen | 0,183 ms | 0,023 ms | Хеле хурд; сохтори амалиётӣ аз андозаи set мустақил |
| OfflineEnc | Тақрибан 8,8–9,2 ms | Устувор | |
Сабаби афзоиши Digest сохтани set polynomial:
ва:
коркарди root, coefficient ва group exponentiation-и бештар дар ҳисоб аст.
Бартарии муҳими амалӣ ин аст, ки Digest танҳо ба public parameters ва effective authorization set вобаста аст. Агар дар як authorization state чанд ciphertext сохта шавад, digest метавонад offline пешакӣ омода ва дубора истифода шавад.
Ҳангоми Собит Будани Online Encryption Чаро Decryption Бо Authorization-Set Меафзояд?
TD-BIBE қисми муҳими ҳисобҳои гарони set-dependent-ро ба марҳилаҳои Digest ва OfflineEnc мебарад; OnlineEnc танҳо identity hash, як \(G_2\) exponentiation ва чанд group multiplication-ро истифода карда, тақрибан хароҷоти собит дорад, аммо Decrypt барои target identity \(q(X)\) quotient polynomial ва \(\pi=g_1^{q(\tau)}\) membership witness-ро аз рӯи set-и фаъол аз нав месозад, бинобар ин хароҷот дар миқёси \(O(|S_{t,v}|)\) меафзояд.
Натиҷаҳои online encryption
| Нақша | \(|S_t|=20\) | \(|S_t|=100\) | Эзоҳ |
|---|---|---|---|
| TD-BIBE | Тақрибан 2,0–2,5 ms | Паст ва устувор | |
| [34] | Тақрибан 5,6–6,3 ms | Нисбатан устувор | |
| [30] | 122,060 ms | 538,516 ms | Бо афзоиши set/policy меафзояд |
| [31] | 104,998 ms | 557,375 ms | Бо афзоиши set/policy меафзояд |
Манбаъ хабар медиҳад, ки TD-BIBE дар ин таҷриба пасттарин ва устувортарин вақти online encryption-ро нишон додааст. Сабаби асосӣ ба OfflineEnc интиқол додани амалиёти message-independent pairing ва exponentiation мебошад.
Ин натиҷа маънои “TD-BIBE дар ҳамаи хароҷоти криптографӣ тезтарин аст”-ро надорад. Хароҷоти Setup баландтар аст; Digest ва Decrypt бо андозаи set меафзоянд.
Натиҷаи decryption
Манбаъ дар Шакли 7 нишон медиҳад, ки вақти decryption-и TD-BIBE бо афзоиши authorization-set ба таври возеҳ зиёд мешавад. Азбаски дар матни манбаъ ҳамаи нуқтаҳои TD-BIBE дар график бо рақамҳои дақиқ номбар нашудаанд, Verianla аз график қиматҳои бо дақиқии сунъӣ намебарорад.
Сабаби алгоритмии афзоиш:
quotient polynomial ва:
ҳисоб шудани membership witness дар set-и калонтар мебошад.
Мураккабии communication ва storage
| Унсур | Андозаи TD-BIBE | Робита бо \(|S_t|\) |
|---|---|---|
| Public key | \((B+1)|G_1|+(2n+4)|G_2|\) | Аз \(|S_t|\)-и ҷорӣ мустақил; ба \(B\) ва \(n\) вобаста |
| Private key | \(|G_1|\) | Constant |
| Ciphertext | \(3|G_2|+|G_T|+|\mathbb{Z}_p|+|L|\) | Аз \(|S_t|\)-и ҷорӣ мустақил |
| Decryption complexity | \(O(|S_{t,v}|)\) | Бо effective set меафзояд |
Ифодаҳои \(|G_1|\), \(|G_2|\) ва \(|G_T|\) андозаи serialization-и group element-ҳои дахлдорро ифода мекунанд. Азбаски Ҷадвали 3-и манбаъ ин қиматҳоро бо byte рақамӣ намекунад, Verianla қимати byte-и беруна илова намекунад.
Чаро ин сохтор trade-off аст?
TD-BIBE ба ҷойи гузоштани маълумоти authorization-set дар ҳар ciphertext ҳамчун рӯйхати хаттӣ афзоянда, иқтидори максималии batch-ро пешакӣ дар public parameters дастгирӣ карда, set-ро бо compact digest намояндагӣ мекунад.
Дар натиҷа:
- Private key бо андозаи set намеафзояд.
- Ciphertext бо андозаи set намеафзояд.
- Online encryption бо андозаи set ба таври назаррас намеафзояд.
- Public key бо иқтидори максималии \(B\) ва шумораи authority \(n\) меафзояд.
- Digest computation бо андозаи set меафзояд.
- Decrypt бинобар membership-witness computation \(O(|S_{t,v}|)\) мешавад.
Натиҷаҳое, ки таҳқиқот дастгирӣ мекунад
- TD-BIBE метавонад data-object identity set-ҳои муайянро зери batch label мустақиман иҷозат диҳад.
- Master-key capability байни чанд authority бо сохтори threshold тақсим мешавад.
- То он даме, ки ҳадди ақал \(k\) partial key-и эътиборнок барои ҳамон descriptor якҷо нашаванд, complete batch key ба даст намеояд.
- Task, epoch, revocation version, context ва revocation digest ба authorization label пайваст мешаванд.
- Set polynomial ва membership witness назорати set membership-ро дар сатҳи объект таъмин мекунанд.
- Ҳангоми афзоиши authorization-set, андозаи complete private-key ва ciphertext собит мемонад.
- Дар муҳити санҷиши манбаъ online encryption тақрибан дар фосилаи 2,0–2,5 ms паст ва устувор мондааст.
- Хароҷоти Digest ва decryption бо афзоиши authorization set зиёд мешаванд.
- Дар манбаъ хусусиятҳои confidentiality ва authorization-binding бо фарзияҳои дахлдори computational hardness ба таври формалӣ таҳлил шудаанд.
Натиҷаҳое, ки таҳқиқот дастгирӣ намекунад
- Муваффақияти production deployment дар корхонаҳои воқеии сайёҳӣ нишон дода нашудааст.
- Бо маълумоти шахсии сайёҳони воқеӣ benchmark-и саҳроӣ анҷом дода нашудааст.
- Нишон дода нашудааст, ки файли arbitrary-length ё сабти дода мустақиман plaintext-и TD-BIBE аст; plaintext space \(G_T\) мебошад.
- Revocation дастрасӣ ба ciphertext-еро, ки дар гузашта қонунӣ рамзкушоӣ шудааст, бозпас намегирад.
- Ciphertext integrity дар байни хусусиятҳои дастгиришавандаи ин версия нишон дода нашудааст.
- Кафолати махсуси replay-resistance дар натиҷаҳо исбот нашудааст; самти кори оянда аст.
- Compromise шудани \(k\) ё бештар authority дар модели амният нест.
- Модели adaptive corruption таҳлил нашудааст; corrupted authority set ба таври статикӣ муайян мешавад.
- Offline token leakage ё reuse ҳамчун масъалаи ҳалшудаи модели амният пешниҳод намешавад.
- Authenticated private channel ё trusted bulletin compromise ба ин кафолатҳои амният дохил нест.
- Азбаски ғайр аз миёнаи 10 такрор confidence interval ё standard deviation гузориш нашудааст, тағйирёбии performance-ро миқдоран баровардан мумкин нест.
- Нақшаҳои муқоисашуда аз ҷиҳати функсионалӣ айнан яксон нестанд; танҳо ҷадвали вақт ҳамаи хусусиятҳои системаро намояндагӣ намекунад.
Маҳдудиятҳои асосӣ ва кори оянда
Хулосаи манбаъ trade-off-и муҳимтарини системаро ошкоро мегӯяд: ҳисоббарории вобаста ба андозаи set аз ciphertext expansion ва online encryption ба receiver-side decryption интиқол дода шудааст.
Самтҳои кори оянда дар манбаъ:
- Membership-witness computation-и самараноктар.
- Verifiable outsourced decryption.
- Ciphertext integrity.
- Replay resistance.
нишон дода шудаанд.
Ёддошт оид ба Манбаъ ва Усул
Унвони аслӣ: A Batch Identity-Based Encryption Scheme for Object-Level Authorization of Smart Tourism Data
Муаллифон: Lixia Sun; Dengshuo Zhu; Changgen Peng; Chenran Xiong; Chuanda Cai.
Тартиби муаллифон: Lixia Sun якум; Dengshuo Zhu дуюм; Changgen Peng сеюм; Chenran Xiong чорум; Chuanda Cai панҷум аст.
Муаллифи масъул: Changgen Peng; cgpeng@gzu.edu.cn.
Муассиса 1: Guizhou Provincial Laboratory of Big Data, College of Computer Science and Technology, Guizhou University, Guiyang 550025, China.
Муассиса 2: College of Tourism and Cultural Industry, Guizhou University, Guiyang 550025, China.
Муассиса 3: School of Cyber Science and Engineering, Wuhan University, Wuhan 430072, China.
Саҳми баробар: Дар манбаъ изҳороти муаллифи якуми баробар ё саҳми баробар вуҷуд надорад.
Маҷалла: Cryptography.
Ношир: MDPI.
Ҷилд / шумора / мақола: 10(5), Article 67.
Шумораи саҳифаҳо: 31.
DOI: 10.3390/cryptography10050067.
Academic Editor: Aleksandr Ometov.
Пешниҳод: 14 Июл 2026.
Таҳрир: 8 Сентябр 2026.
Қабул: 9 Сентябр 2026.
Нашр: 10 Сентябр 2026.
Навъи манбаъ: Мақолаи таҳқиқотии тақризшуда; pairing-based public-key cryptography, threshold distributed authorization, formal security reductions ва benchmark-и ҳисоббарории performance-ро муттаҳид мекунад.
Тақриз: Cryptography маҷаллаи тақризшавандаи MDPI аст; раванди нашри MDPI ҳамчун single-anonymized peer review муайян шудааст.
Ҳолати preprint: Ҳуҷҷати коркардшуда дар Verianla Version of Record-и нашршуда мебошад; дар ин кор preprint-и алоҳида асос гирифта нашудааст.
Иҷозатнома: Creative Commons Attribution 4.0 International (CC BY 4.0).
Пайванди расмӣ: https://doi.org/10.3390/cryptography10050067
Калимаҳои калидӣ: object-level data authorization; Batch Identity-Based Encryption; threshold distributed authorization; versioned revocation.
Нақшаи асосӣ: Threshold Distributed Batch Identity-Based Encryption (TD-BIBE).
Сохтори асосии алгебравӣ: Type-3 bilinear groups \(G_1,G_2,G_T\), set polynomial ва membership witness, distributed secret sharing-и аз Shamir ҳосилшуда.
Маншаи set-polynomial: Манбаъ мегӯяд, ки сохтори polynomial digest/membership-witness ба техникаи KZG polynomial commitment ва татбиқҳои пешинаи Batched IBE такя мекунад; худи ин сохторро ҳамчун саҳми нав даъво намекунад.
Фарзияҳои асосии амният: DBDH-3, Type-3 co-DHP⋆, DLP ва random oracle model барои \(H_G\).
Хусусиятҳои амниятии формалӣ таҳлилшуда: Data confidentiality; object-level authorization; batch-label binding; revocation-version binding; unauthorized key-combination resistance; static threshold authorization security.
Ҳадди revocation: Version-bound revocation танҳо ба authorization material ва ciphertext-ҳои дар version-и нав сохташаванда татбиқ мешавад; бекоркунии ретроактивии historical ciphertext нест.
Plaintext space: \(M\in\mathcal{M}=G_T\). Манбаъ нақшаи arbitrary-length bit string plaintext-ро муайян намекунад.
Framework-и таҷриба: Charm-Crypto 0.43, Python 3.9.
Pairing curve: MNT224.
Системаи таҷриба: Ubuntu 18.04; Intel Xeon 8269CY dual-core; 4 GB RAM.
Параметрҳои таҷриба: \(B=100\), \(N=1000\), \(n=5\), \(k=3\)-и пешфарз, \(|S_t|=20\)–100.
Такрор: Ҳар таҷриба 10 маротиба мустақилона такрор шуда, average running time гузориш шудааст.
Натиҷаи асосии online encryption: TD-BIBE ҳангоми афзоиши set тақрибан 2,0–2,5 ms хароҷоти паст ва устувори online encryption нишон додааст.
Натиҷаи Digest: Дар фосилаи \(|S_t|=20\)–100 аз 7,667 ms то 39,018 ms афзудааст.
OfflineEnc: Тақрибан дар сатҳи 8,8–9,2 ms устувор мондааст.
Threshold sensitivity: Дар фосилаи \(k=2\)–5 DistributedKeyGen 63,6–77,6 ms; AuthComputeKey 1,797→3,895 ms; UserCombineCK 14,040→32,202 ms.
Storage/communication: Complete private key \(|G_1|\); ciphertext \(3|G_2|+|G_T|+|\mathbb{Z}_p|+|L|\); ҳар ду аз андозаи authorization-set-и ҷорӣ мустақиланд.
Decryption complexity: \(O(|S_{t,v}|)\).
Ҳудудҳои муҳими модели амният: Corruption статикӣ буда, бо камтар аз \(k\) authority маҳдуд аст. Authenticated private channel compromise, trusted-bulletin forgery ва offline-token leakage/reuse берун аз модел мебошанд.
Ciphertext integrity: Манбаъ дар Ҷадвали 1 онро барои TD-BIBE ҳамчун дастгиришаванда нишон надодааст; самти кори оянда аст.
Replay resistance: Манбаъ онро ҳамчун самти кори оянда медиҳад.
Маблағгузорӣ: National Natural Science Foundation of China, grant number 62672142.
Дастрасии додаҳо: Гуфта шудааст, ки саҳмҳои аслии таҳқиқот дар дохили мақола ҳастанд; саволҳои иловагӣ метавонанд ба corresponding author равона шаванд.
Бархӯрди манфиатҳо: Муаллифон изҳор кардаанд, ки бархӯрди манфиатҳо надоранд.
Саҳми муаллифон: Conceptualization: Lixia Sun, Dengshuo Zhu, Changgen Peng; methodology: Lixia Sun, Dengshuo Zhu, Chuanda Cai; software: Dengshuo Zhu, Chuanda Cai; validation: Chenran Xiong, Changgen Peng; formal analysis: Lixia Sun, Dengshuo Zhu; investigation: Lixia Sun, Chuanda Cai; resources: Changgen Peng; data curation: Dengshuo Zhu, Chuanda Cai; original draft: Lixia Sun, Dengshuo Zhu; review/editing: Changgen Peng, Chenran Xiong, Chuanda Cai; supervision: Changgen Peng, Chenran Xiong; project administration ва funding acquisition: Changgen Peng.
Кумитаи этика / розигии огоҳона: Дар манбаъ изҳороти алоҳидаи кумитаи этика ё informed-consent гузориш нашудааст. Таҳқиқот нақшаи криптографӣ, таҳлили формалии амният ва benchmark-и синтетикии performance-и group-element мебошад; таҷриба бо сайёҳони воқеӣ гузориш нашудааст.
Маҳдудиятҳои асосии усулӣ: Таҷрибаҳои performance дар як муҳити сахтафзор/нармафзор гузаронда шудаанд; MNT224 curve истифода шудааст; plaintext элементи тасодуфии \(G_T\) аст; танҳо вақтҳои миёна гузориш шудаанд; production deployment ё benchmark бо додаҳои воқеии сайёҳӣ вуҷуд надорад; модели static-corruption истифода шудааст; retroactive revocation, ciphertext integrity ва replay resistance хусусиятҳои исботшудаи нақшаи ҷорӣ нестанд.
Ҳадди умумии тафсир: Таҳқиқот дастгирӣ мекунад, ки TD-BIBE дар фарзияҳои муайяни криптографӣ ва шароити benchmark метавонад object-set batch authorization, threshold distributed key generation, version-bound revocation ва хароҷоти пасти online encryption-ро якҷо таъмин кунад. Натиҷаҳо ба pairing curves, сахтафзор, платформаҳои воқеии сайёҳӣ ё моделҳои ҳамлагари қавитар ба таври худкор умумӣ карда намешаванд.
Шарҳ гузоред
Нишонии почтаи электронии шумо нашр намешавад. Майдонҳои ҳатмӣ бо * нишон дода шудаанд