


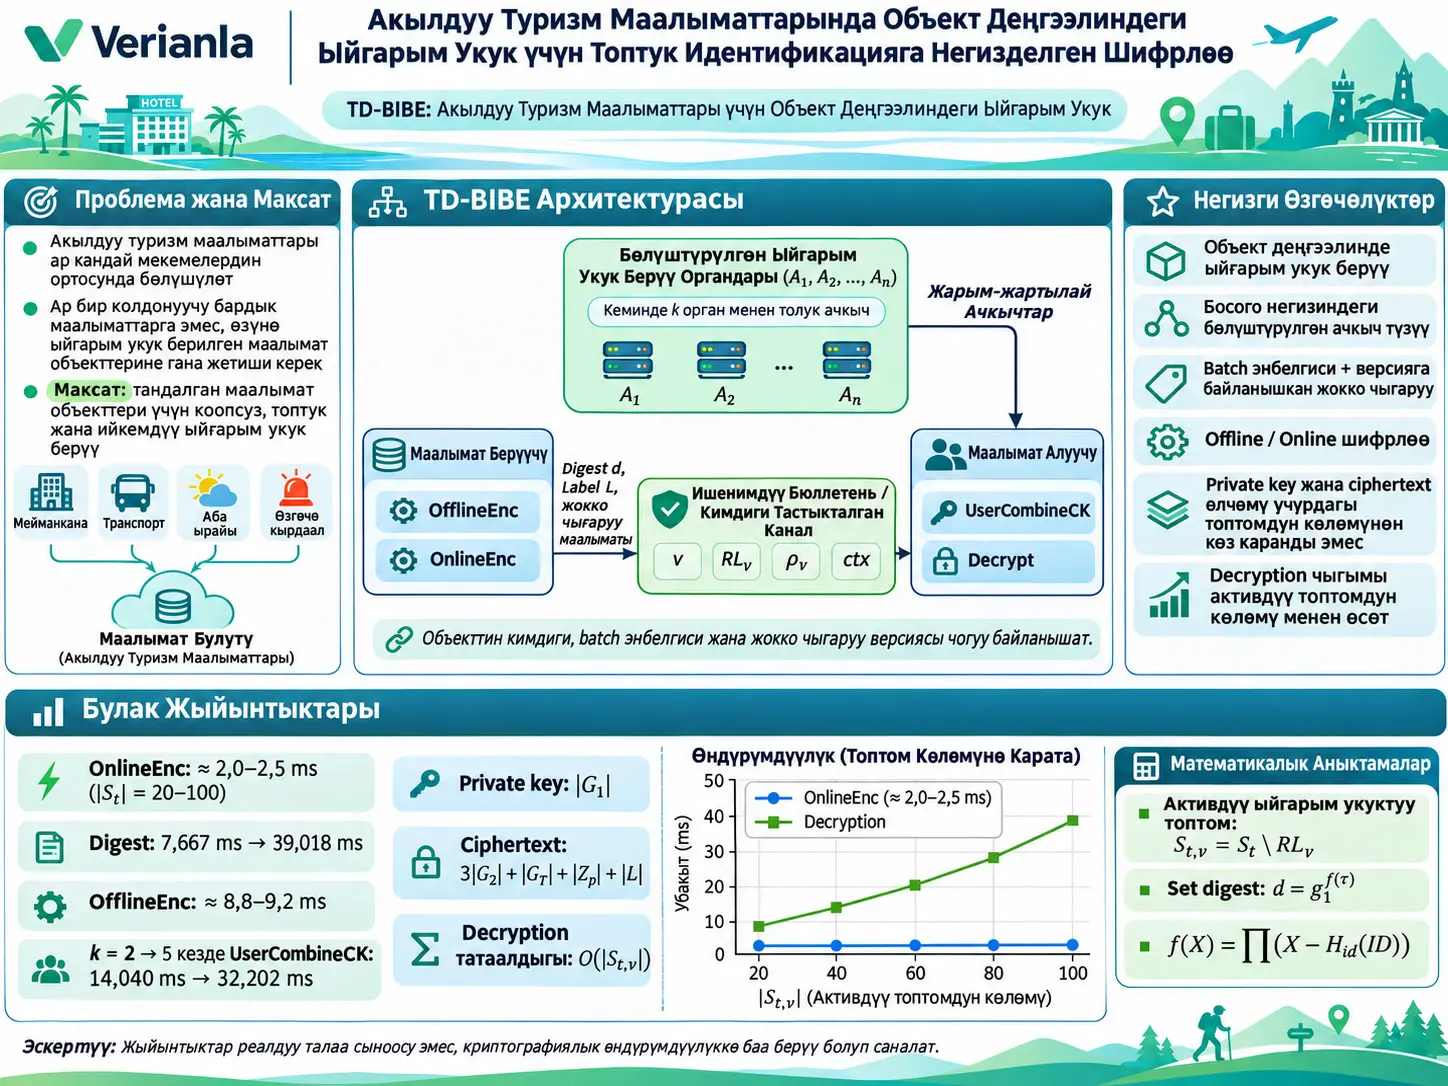
TD-BIBE (Threshold Distributed Batch Identity-Based Encryption), акылдуу туризм маалыматтарын ар түрдүү мекемелер ортосунда бөлүшүүдө белгилүү маалымат объектилеринин идентификаторлорунан турган топтомго бирдиктүү топтук ыйгарым укук берүү механизми аркылуу жеткиликтүүлүк берүү, бул ыйгарым укукту бир нече ыйгарым укуктуу орган арасында босого-негизинде бөлүштүрүү жана реалдуу убакыттагы шифрлөө жүгүн азайтуу үчүн иштелип чыккан топтук идентификацияга негизделген шифрлөө схемасы. Схема маалымат объектисинин идентификаторун, тапшырма-batch белгисин, ыйгарым укук мөөнөтүн, жокко чыгаруу версиясын, ыйгарым укук контекстин жана активдүү ыйгарым укуктуу объекттер топтомун криптографиялык жактан бири-бирине байланыштырат.
TD-BIBEнин негизги түзүлүшү төрт механизмди бирге колдонот. Биринчиден, Shamir secret sharing негизиндеги distributed key generation аркылуу системанын master-secret мүмкүнчүлүгүн \(n\) ыйгарым укуктуу органга бөлүштүрөт жана кеминде \(k\) жарактуу орган катышмайынча толук batch decryption key түзүлүшүнө жол бербөөнү көздөйт. Экинчиден, активдүү маалымат объектилеринин идентификаторлорун set polynomial тамырлары катары коддоп, бул топтом үчүн компакт digest жана объект боюнча membership witness түзөт. Үчүнчүдөн, тапшырма белгисин, мезгилди, revocation version, context жана revocation-list digest маалыматын бир authorization label ичинде байлайт. Төртүнчүдөн, билдирүүдөн көз каранды эмес кымбат операциялардын маанилүү бөлүгүн OfflineEnc баскычына жылдырып, OnlineEnc баскычын кичине жана топтом өлчөмүнөн негизинен көз карандысыз кармайт.
Эксперименттерде Charm-Crypto 0.43, Python 3.9 жана MNT224 bilinear pairing curve колдонулган. Максималдуу authorization-set өлчөмү \(B=100\), максималдуу система идентификаторлорунун саны \(N=1000\), ыйгарым укуктуу органдардын саны \(n=5\) жана демейки threshold \(k=3\). \(|S_t|\) мааниси 20дан 100гө чейин көбөйтүлгөн; ар бир эксперимент 10 жолу өз алдынча кайталанып, орточо убакыт билдирилген. TD-BIBEнин online encryption убактысы бул аралыкта болжол менен 2,0–2,5 ms деңгээлинде төмөн жана туруктуу калган. Ал эми Digest жана Decrypt операциялары authorization-set чоңойгон сайын көбөйөт.
Изилдөөнүн маанилүү дизайн trade-offу мындай: учурдагы authorization-set өлчөмү чоңойгондо ciphertext жана complete private-key өлчөмү кеңейтилбейт жана online encryption чыгымы төмөн сакталат; мунун ордуна set polynomial түзүү, membership witness өндүрүү жана decryption чыгымы активдүү топтомдун өлчөмүнө көз каранды болот. Булак TD-BIBE decryption complexityсин \(O(|S_{t,v}|)\) деп берет.
Эң маанилүү түшүндүрмө чеги: Бул изилдөө чыныгы туристтик, мейманкана же транспорттук маалымат жазуулары боюнча жүргүзүлгөн талаа сыноосу эмес. Эксперименттеги plaintext \(G_T\) тобунан кокус тандалган бир элемент жана баалоо криптографиялык операциялардын benchmarkы. Мындан тышкары, коопсуздук модели static corruption шартында \(k\)дан аз ыйгарым укуктуу органдын басып алынышын камтыйт; offline token leakage/reuse, \(k\) же андан көп органдын басып алынышы, authenticated private channel compromise жана trusted bulletin жасалмалоо негизги коопсуздук моделинин сыртында.
Көйгөй эмне үчүн пайда болот?
Акылдуу туризм системалары туристтик аймак платформалары, мейманканалар, транспорт системалары, метеорологиялык кызматтар, өзгөчө кырдаал бөлүмдөрү жана жөнгө салуучу мекемелер ортосунда көп сандагы маалымат объектилерин бөлүшүүнү талап кылышы мүмкүн. Булак мисал катары коноктор агымын, туристтердин кыймылын, жайгашуу жазууларын, транспорт байланыштарын, аба ырайы эскертүүлөрүн, өзгөчө кырдаал маалыматын жана жөнгө салуучу маалыматтарды берет.
Бул жердеги көйгөй жөн гана “маалыматты шифрлөө” эмес. Белгилүү бир тапшырма учурунда кайсы маалымат объектилери кайсы тапшырма, мезгил, жокко чыгаруу версиясы жана контекст астында ачыла аларын да криптографиялык түрдө аныктоо керек.
Мисалы, бир эле эс алуу координациясы тапшырмасында ондогон көз карандысыз маалымат объектилери ошол эле мекемелер тарабынан убактылуу колдонулса, ар бир объект үчүн өзүнчө decryption key түзүү жана таратуу ачкычтарды башкаруу чыгымын объекттердин саны менен кошо өстүрүшү мүмкүн. Ошондуктан BIBE ыкмасы объекттерди batch белгиси астында топтоп, белгилүү identity subset үчүн бирдиктүү ыйгарым укук материалын түзүүнү көздөйт.
Объект Деңгээлиндеги Топтук Ыйгарым Укук Эмнени Билдирет?
TD-BIBEде топтук ыйгарым укук колдонуучу ролуна жалпы жеткиликтүүлүк берүүнүн ордуна белгилүү тапшырма batchи жана revocation версиясы астында аныкталган активдүү маалымат объектилеринин топтому \(S_{t,v}\) үчүн бир batch decryption key түзүүнү билдирет; ciphertext максаттуу маалымат объектисинин идентификатору ушул активдүү топтомдун мүчөсү болуп, label, digest, revocation state жана key бир descriptor менен шайкеш болгондо гана ачылат.
TD-BIBE менен ABEнин негизги айырмасы
Attribute-Based Encryption (ABE) бөлүм, роль, коопсуздук деңгээли же жетүү максаты сыяктуу attributeтарга негизделген саясаттарды билдирүү үчүн күчтүү. Бул изилдөөнүн максаты болсо өзгөрмө маалымат объектилеринин идентификаторлор топтомун түздөн-түз ыйгарым укук менен камсыз кылуу.
Булактын негиздемесине ылайык, чоң жана тез-тез өзгөргөн object setтерди ABE саясаттарында өз-өзүнчө attribute/condition катары коддоо үзгүлтүксүз policy жаңыртуусуна алып келиши мүмкүн. TD-BIBE бул көйгөйдү identity set аркылуу чечет.
Изилдөөнүн функционалдык өзгөчөлүктөрү
| Өзгөчөлүк | TD-BIBE |
|---|---|
| Fine-grained authorization | Колдоого алынат |
| Identity-set batch authorization | Колдоого алынат |
| Threshold mechanism | Колдоого алынат |
| Explicit revocation support | Колдоого алынат |
| Revocation-version binding | Колдоого алынат |
| Offline/online encryption | Колдоого алынат |
| Ciphertext integrity | Бул изилдөөдө колдоого алынат деп белгиленген эмес |
Type-3 bilinear map деген эмне?
Изилдөө prime order \(p\) болгон үч cyclic group колдонот:
жана bilinear map:
түрүндө.
\(g_1\in G_1\) жана \(g_2\in G_2\) тиешелүү generatorлор.
Bilinearity касиети:
түрүндө.
Бул жерде \(a,b\in\mathbb{Z}_p^*\) scalarлар. Бул касиет exponent ичиндеги жашыруун алгебралык байланыштарды pairing натыйжасында салыштырууга жана decryption учурунда зарыл cancellation операцияларын аткарууга мүмкүндүк берет.
Type-3 settingде:
жана эки source group ортосунда натыйжалуу эсептелүүчү isomorphism жок деп божомолдонот.
Plaintext space деген эмне?
TD-BIBEнин plaintext spaceи булакта:
деп аныкталган.
Демек, схеманын түздөн-түз plaintextи arbitrary-length bit сап эмес; ал \(G_T\) ичиндеги group element. Булак бул изилдөөдө чоң файл же каалаган узундуктагы туризм жазуусу өзүнчө кантип коддолорун аныктабайт. Эксперименттерде да plaintext катары кокус \(M\in G_T\) тандалат.
Колдонулган негизги коопсуздук божомолдору
Discrete Logarithm Problem (DLP): \(g\) жана \(g^a\) белгилүү болгондо \(a\)ны натыйжалуу табуу кыйын деп божомолдонот. TD-BIBEде distributed key generation учурунда жарыяланган:
commitmentтерден жашыруун polynomial coefficientтерди чыгарып алуу мүмкүн эместиги DLP божомолу менен байланышкан.
DBDH-3: Type-3 bilinear settingде белгилүү pairing exponent мааниси чыныгы Diffie-Hellman байланышыбы же кокус \(G_T\) элементиби, айырмалоо кыйын деген божомол. Булактын confidentiality reductionу ушул божомолго таянат.
co-DHP⋆: Берилген:
маалыматынан:
маанини эсептөө кыйын болгон Type-3 computational problem. Unauthorized key-combination жана threshold authorization коопсуздугу ушул божомолго негизделет.
Set polynomial кантип түзүлөт?
Активдүү ыйгарым укуктуу маалымат объектилеринин топтому:
болсун.
Ар бир маалымат объектисинин идентификатору scalar-valued identity hash менен:
маанисине айландырылат.
Set polynomial:
түрүндө түзүлөт.
Бул формуланын абдан маанилүү мааниси бар: authorization set ичиндеги ар бир hashed identity, \(f_S(X)\) полиномунун тамыры.
Полином:
түрүндө ачылганда public structured powers колдонулуп set digest:
эсептелет.
Бул digest бүт setти бир \(G_1\) элементинин ичинде криптографиялык түрдө көрсөтөт.
Булак бул set-polynomial жана membership-witness түзүлүшү KZG polynomial commitment жана мурдагы Batched IBE изилдөөлөрүнө негизделерин, polynomial commitment түзүлүшүнүн өзүн жаңы салым катары көрсөтпөй турганын ачык айтат.
Membership witness деген эмне?
Максат \(ID\) чындап эле \(S\) топтомунун мүчөсү болсо:
жана:
болот.
Quotient polynomial:
түрүндө.
Membership witness:
деп эсептелет.
Бул witness максаттуу идентификатор set polynomial ичинде чындап root экенин decryption алгебрасы ичинде далилдеген элемент.
Revocation list активдүү топтомду кантип өзгөртөт?
Түпкү authorization set:
жана revocation list:
болсо, \(v\) версиясы астындагы активдүү authorization set:
деп эсептелет.
Revocation-list digest:
түрүндө.
Тапшырма жана authorization state төмөнкү label ичинде бириктирилет:
Бул жерде:
- \(t\): task-batch identifier.
- \(\mathrm{epoch}\): authorization period.
- \(v\): revocation-version index.
- \(\mathrm{ctx}\): authorization context.
- \(\rho_v\): revocation-list digest.
Context; region, department, data classification, task purpose жана emergency level сыяктуу колдонуу шарттарын камтышы мүмкүн.
Версияга Байланган Жокко Чыгаруу Эски Ciphertextтерди Артка Карата Жокко Чыгарабы?
Жок; TD-BIBEнин revocation механизми жаңы version астында түзүлө турган label, key, offline token жана ciphertextтерди жаңы \(v\), \(RL_v\) жана \(\rho_v\) абалына байлайт, бирок эски version астында мыйзамдуу алынган historical ciphertext/plaintext жеткиликтүүлүгүн ретроактивдүү кайтарып албайт.
Canonical Encode эмне үчүн маанилүү?
Булак identity set, revocation list жана context маанилерин serialization учурунда иреттөөнү, узундук чектерин бөлүүнү жана canonical encoding колдонууну талап кылат.
Бул ыкма:
аркылуу ар башка талаа айкалыштары жаңылыштык менен бир эле byte sequenceке айланып калышы сыяктуу concatenation ambiguity көйгөйлөрүн алдын алууну көздөйт.
Системанын архитектурасы
Distributed key generation кантип иштейт?
Системада \(n\) authorization authority бар жана complete authorization key түзүү үчүн threshold:
деп белгиленет.
Ар бир authority \(A_i\), даражасы эң көп \(k-1\) болгон эки кокус polynomial тандайт:
Coefficientтер:
түрүндө өз алдынча тандалат.
Authority coefficient commitmentтерин:
түрүндө жарыялайт.
\(A_i\), \(A_\ell\) үчүн share:
эсептеп, authenticated private channel аркылуу жөнөтөт.
Алуучу authority бул shareлерди commitmentтер менен текшерет. Баары жарактуу болсо, \(A_\ell\) өзүнүн aggregate shares маанилерин:
түрүндө алат.
Implicit master secrets:
түрүндө.
Булак үчүн критикалык жагдай: honest execution учурунда бул master secrets бир жерде кайра түзүлбөйт.
Public-key компоненттери:
түрүндө алынат.
Босого Механизми Бир Ыйгарым Укуктуу Органга Master Key Ээ Болууга Кантип Тоскоол Болот?
Ар бир authorization authority өзүнүн Shamir-түрүндөгү \((\alpha_\ell,\beta_\ell)\) shareлерин гана сактайт; complete batch key ошол эле descriptor үчүн кеминде \(k\) жарактуу partial keyди Lagrange interpolation менен бириктирүүнү талап кылат, ошондуктан булактын коопсуздук моделинде \(k\)дан аз статикалык бузулган орган жалгыз өзү complete target key түзүшү co-DHP⋆ божомолу астында өтө аз ыктымалдык менен чектелет.
Partial batch key кантип түзүлөт?
Digest жана authorization label бирге:
чекитине hash кылынат.
\(A_\ell\)дин partial batch decryption keyи:
болот.
Бул partial key төмөнкү pairing equality менен текшерилет:
Partial key туура эмес болсо, алуучу аны четке кагат.
Кеминде k partial key кантип complete keyге айланат?
Катышкан так \(k\) authority index топтому:
болсун.
Ар бир \(\ell\in J\) үчүн Lagrange coefficient:
деп эсептелет.
Complete key:
түрүнө келет.
Алуучу complete keyди:
теңдиги менен текшерет.
OfflineEnc эмне кылат?
Data provider, plaintext жана target identity аныктала электе учурдагы \(d\) жана \(L\) үчүн:
кокус маанилерди тандайт.
Offline components:
жана:
эсептелет.
One-time offline token:
түрүндө түзүлөт.
Булак бул token үчүн эки так коопсуздук шартын коёт:
- Token жашыруун сакталууга тийиш.
- Бир эле token бир гана online encryption үчүн колдонулуп, андан кийин өчүрүлүшү керек.
Жаңы revocation version current болгондо эски version үчүн түзүлгөн, бирок али колдонулбаган tokenдер да жок кылынууга тийиш.
OnlineEnc эмне үчүн тез?
OnlineEnc адегенде берилген task маалыматы менен:
маанисин кайра эсептейт.
Эгер:
болсо, token четке кагылат.
Идентификатор hashи:
эсептелгенден кийин ciphertext components:
түрүндө алынат.
Final ciphertext:
түрүндө.
Булактын performance артыкчылыгынын маанилүү себеби pairing жана көптөгөн exponentiation операциялары online баскычынан мурда OfflineEncке жылдырылгандыгы.
Decrypt кандай текшерүүлөрдү аткарат?
Decrypt бир гана pairing формуласын иштетип натыйжаны кайтарбайт. Алгач текшерүү тизмегин аткарат:
- \(RL_v\subseteq S_t\) текшерилет.
- Revocation digest кайра эсептелет.
- Authorization label кайра эсептелет.
- Ciphertext label менен key label бирдей экени текшерилет.
- \(S_{t,v}=S_t\setminus RL_v\) кайра эсептелет.
- Максат \(ID\) активдүү set ичинде бар экени текшерилет.
- Set digest кайра эсептелип key digest менен салыштырылат.
- Complete batch key pairing equation менен текшерилет.
- Membership witness түзүлөт.
- Акыркы decryption factor эсептелип plaintext калыбына келтирилет.
Decryptтеги membership polynomial
Активдүү set өлчөмү:
болсун.
Максат identityден башка бардык set элементтеринен:
түзүлөт.
Membership witness:
түрүндө.
Акыркы decryption формуласы
Алуучу:
эсебин жүргүзөт.
Plaintext:
менен калыбына келтирилет.
Бул формуланын correctness логикасы:
теңдигине негизделет.
Pairing exponentтер ачылганда \(f(\tau)\) менен \(q(\tau)(id-\tau)\) мүчөлөрү бири-бирин жок кылып, калат:
калат.
OnlineEnc учурунда:
болгондуктан:
алынат.
Коопсуздук моделинде чабуулчу эмнелерди кыла алат?
Булактын adversary модели тышкы кийлигишүүгө кыйла кеңири мүмкүнчүлүк берет. Чабуулчу:
- Ciphertext, label, revocation digest жана public informationды тыңшай алат.
- Өзгөртө, ордуна башка маани коё же replay кыла алат.
- Ар башка task label, мезгил, revocation version жана contextтерге тиешелүү key/ciphertextтерди бирге колдонууга аракет кыла алат.
- Challenge болбогон set жана labelдар үчүн batch key ала алат.
- \(k\)дан аз authorization authorityни статикалык corrupt кылып, алардын master-key shares маанилерин ала алат.
Мунун ордуна модель төмөнкү божомолдорду кабыл алат:
- Чабуулчу \(k\) же андан көп authorityни corrupt кыла албайт.
- Authenticated private channels басып алынбайт.
- Trusted bulletinдеги revocation state жасалма түзүлбөйт.
- Offline token жашыруун жана one-time бойдон калат.
Token leakage же reuse булакта implementation-level security violation катары классификацияланып, негизги security моделинен тышкары калтырылган.
Static corruption эмнени билдирет?
Security experimentте corrupted authority set:
жана:
\[ |C_{\mathrm{cor}}|
болушу керек.
Бул set DistributedKeyGenден мурда аныкталат жана public-key generationдан кийин кеңейтилбейт. Ошондуктан далил adaptive corruptionга эмес, static corruption моделине тиешелүү.
Алты коопсуздук өзгөчөлүгү
| Өзгөчөлүк | Булак негизи | Түшүндүрмө |
|---|---|---|
| Data confidentiality | DBDH-3 + \(H_G\) random oracle | Fresh target descriptor астындагы билдирүүнү айырмалоо мүмкүн эместиги |
| Object-level authorization | Authenticated authorization state | Set сыртындагы identity membership checkтен өтө албайт |
| Batch-label binding | Confidentialityге reduction | Башка labelга тиешелүү key target label ciphertextин ача албайт |
| Revocation-version binding | Confidentialityге reduction | Old-version key fresh new-version descriptorга көчүрүлбөйт |
| Unauthorized key-combination resistance | Type-3 co-DHP⋆ + random oracle | Ар башка descriptorлордогу key бөлүктөрүн fresh target complete keyге айландыруу мүмкүн эмес |
| Static threshold authorization security | Type-3 co-DHP⋆ | \(k\)дан аз статикалык corrupt authority fresh target complete key түзө албайт |
Object-level authorizationдын маанилүү чеги
Булак Definition 2 membership check bypass болгондон кийин кошумча semantic secrecy дооматын койбой турганын ачык айтат. Башкача айтканда object-level authorization theorem көрсөтүлгөн Decrypt алгоритминин ичинде identity authenticated effective setке тиешелүү же тиешелүү эместигин текшерүү касиети.
Revocation коопсуздугунун чеги
Жаңы version:
жана чоңойгон revocation list:
менен жаңы descriptor түзүлөт.
Old-version key жаңы ciphertextке көчүрүлбөшү көздөлөт. Бирок бул механизм:
камсыз кылбайт. Булак муну ачык чектейт.
Изилдөөнүн Ыкмасы жана Жыйынтыктары
Эксперимент чөйрөсү
| Параметр | Маани |
|---|---|
| Framework | Charm-Crypto 0.43 |
| Программалоо тили | Python 3.9 |
| Bilinear pairing curve | MNT224 |
| Операциялык система | Ubuntu 18.04 |
| CPU | Intel Xeon 8269CY dual-core |
| RAM | 4 GB |
| Максималдуу authorization-set \(B\) | 100 |
| Максималдуу system identities \(N\) | 1000 |
| Authorization authority саны \(n\) | 5 |
| Демейки threshold \(k\) | 3 |
| Authorization-set өлчөмү | 20, 40, 60, 80, 100 |
| Plaintext | Кокус тандалган \(M\in G_T\) |
| Кайталоо | Ар бир эксперимент 10 жолу |
| Билдирилген убакыт | 10 кайталоонун орточосу |
Булак standard deviation, confidence interval же error bar маанилерин таблица түрүндө бербейт. Ошондуктан Verianla орточо убакыттардын ишке киргизүүлөр арасындагы өзгөрмөлүүлүгү тууралуу жаңы статистика чыгарбайт.
Салыштырылган схемалар
Булак TD-BIBEни [30], [31] жана [34] номерлүү иштер менен салыштырат. Алар адабиятта тиешелүүлүгүнө жараша CP-ABE/distributed-key-management негизиндеги data-sharing түзүлүшү, revocation-ready CP-ABE key-management ыкмасы жана IoT healthcare үчүн lightweight cryptosystem катары аныкталган.
Бардык схемалар бирдей программалык/аппараттык чөйрөдө, бирдей pairing curve жана plaintext representation менен ишке ашырылган. Бирок 1-таблица бул схемалар колдогон функциялар бирдей эмес экенин көрсөтөт. Ошондуктан чийки убакыт салыштыруулары performance гана эмес, функционалдык айырмачылыктар менен бирге бааланууга тийиш.
Setup чыгымы
TD-BIBE SetupCore убактысы \(|S_t|\) 20дан 100гө көбөйтүлгөндө болжол менен:
аралыгында калган.
Мунун себеби SetupCore учурдагы set өлчөмүнө караганда туруктуу максималдуу сыйымдуулук:
менен байланышкан.
Булак TD-BIBE setup чыгымы салыштырылган схемалардан жогору экенин белгилейт. Бирок Setup системанын initialization учурунда бир жолу аткарылган операция болгондуктан online encryption latencyнин бөлүгү эмес.
Threshold k көбөйгөндө эмне болот?
\(n=5\) туруктуу болгондо threshold:
аралыгында өзгөртүлгөн.
| Операция | \(k=2\) / башталыш | \(k=5\) / соңу | Булак түшүндүрмөсү |
|---|---|---|---|
| DistributedKeyGen | 63,6–77,6 ms аралыгында өзгөрөт | Салыштырмалуу туруктуу | |
| AuthComputeKey | 1,797 ms | 3,895 ms | Көбүрөөк authority partial key түзөт |
| UserCombineCK | 14,040 ms | 32,202 ms | Көбүрөөк partial key Lagrange interpolation менен бириктирилет |
Бул жыйынтык computational trade-offту гана өлчөйт. Жогорку \(k\)нын операциялык availability же мекемелер аралык башкаруу таасири бул benchmarkта өлчөнгөн эмес.
Auxiliary computation чыгымы
| Операция | \(|S_t|=20\) | \(|S_t|=100\) | Жүрүм-турум |
|---|---|---|---|
| Digest | 7,667 ms | 39,018 ms | Set өлчөмү менен олуттуу өсүш |
| LabelGen | 0,183 ms | 0,023 ms | Өтө кичине; set өлчөмүнөн көз каранды эмес операциялык түзүлүш |
| OfflineEnc | Болжол менен 8,8–9,2 ms | Туруктуу | |
Digest өсүшүнүн себеби set polynomialдын:
түзүлүшү жана:
эсебинде көбүрөөк root, coefficient жана group exponentiation иштетилиши.
Маанилүү практикалык артыкчылык: Digest public parameters жана effective authorization setке гана көз каранды. Бир authorization state астында бир нече ciphertext түзүлсө, digest offline түрдө алдын ала даярдалып, кайра колдонулушу мүмкүн.
Online Encryption Туруктуу Болсо, Decryption Эмне Үчүн Authorization-Set Менен Өсөт?
TD-BIBE кымбат set-dependent эсептөөлөрдүн маанилүү бөлүгүн Digest жана OfflineEnc баскычтарына жылдырат; OnlineEnc identity hash, бир \(G_2\) exponentiation жана бир нече group multiplication гана колдонуп болжол менен туруктуу чыгымда калат, ал эми Decrypt максат identity үчүн \(q(X)\) quotient polynomial жана \(\pi=g_1^{q(\tau)}\) membership witnessти активдүү set аркылуу кайра түзгөндүктөн чыгымы \(O(|S_{t,v}|)\) масштабында өсөт.
Online encryption жыйынтыктары
| Схема | \(|S_t|=20\) | \(|S_t|=100\) | Эскертүү |
|---|---|---|---|
| TD-BIBE | Болжол менен 2,0–2,5 ms | Төмөн жана туруктуу | |
| [34] | Болжол менен 5,6–6,3 ms | Салыштырмалуу туруктуу | |
| [30] | 122,060 ms | 538,516 ms | Set/policy чоңойгон сайын өсөт |
| [31] | 104,998 ms | 557,375 ms | Set/policy чоңойгон сайын өсөт |
Булак TD-BIBE бул экспериментте эң төмөн жана эң туруктуу online encryption убактысын көрсөткөнүн билдирет. Мунун негизги себеби message-independent pairing жана exponentiation операциялары OfflineEncке жылдырылгандыгы.
Бул жыйынтык “TD-BIBE бардык криптографиялык чыгымдарда эң тез” дегенди билдирбейт. Setup чыгымы жогору; Digest жана Decrypt set өлчөмү менен өсөт.
Decryption жыйынтыгы
Булак 7-сүрөттө TD-BIBE decryption убактысы authorization-set өлчөмү чоңойгон сайын ачык өсөрүн көрсөтөт. Булак текстинде графиктеги бардык TD-BIBE чекиттери так сандар менен берилбегендиктен Verianla графиктен жасалма тактыктагы маанилерди чыгарбайт.
Өсүштүн алгоритмдик себеби:
quotient polynomialдын жана:
membership witnessтин чоңураак set үстүндө эсептелиши.
Communication жана storage татаалдыгы
| Элемент | TD-BIBE өлчөмү | \(|S_t|\) менен байланышы |
|---|---|---|
| Public key | \((B+1)|G_1|+(2n+4)|G_2|\) | Учурдагы \(|S_t|\)дан көз каранды эмес; \(B\) жана \(n\)ге көз каранды |
| Private key | \(|G_1|\) | Constant |
| Ciphertext | \(3|G_2|+|G_T|+|\mathbb{Z}_p|+|L|\) | Учурдагы \(|S_t|\)дан көз каранды эмес |
| Decryption complexity | \(O(|S_{t,v}|)\) | Effective set менен өсөт |
\(|G_1|\), \(|G_2|\) жана \(|G_T|\) туюнтмалары тиешелүү group elementтердин serialization өлчөмүн билдирет. Булак 3-таблицада бул маанилерди byte менен сандык түрдө бербегендиктен Verianla сырттан byte маанисин кошпойт.
Бул түзүлүш эмне үчүн trade-off?
TD-BIBE authorization-set маалыматын ар бир ciphertext ичине сызыктуу өсүүчү тизме катары жайгаштыруунун ордуна максималдуу batch сыйымдуулугун public parameters ичинде алдын ала колдойт жана setти compact digest менен көрсөтөт.
Мунун натыйжасы:
- Private key set өлчөмү менен өспөйт.
- Ciphertext set өлчөмү менен өспөйт.
- Online encryption set өлчөмү менен олуттуу өспөйт.
- Public key максималдуу сыйымдуулук \(B\) жана authority саны \(n\) менен өсөт.
- Digest computation set өлчөмү менен өсөт.
- Decrypt membership-witness computation себептүү \(O(|S_{t,v}|)\) болот.
Изилдөө колдогон жыйынтыктар
- TD-BIBE белгилүү data-object identity setтерди batch label астында түздөн-түз ыйгарым укук менен камсыз кыла алат.
- Master-key capability бир нече authority арасында threshold түзүлүшү менен бөлүштүрүлөт.
- Кеминде \(k\) жарактуу partial key бир descriptor үчүн бириктирилмейинче complete batch key алынбайт.
- Task, epoch, revocation version, context жана revocation digest authorization label ичине байланыштырылат.
- Set polynomial жана membership witness объект деңгээлинде set membership текшерүүсүн камсыз кылат.
- Учурдагы authorization-set өлчөмү чоңойгондо complete private-key жана ciphertext өлчөмү туруктуу калат.
- Булактын тест чөйрөсүндө online encryption болжол менен 2,0–2,5 ms аралыгында төмөн жана туруктуу калган.
- Digest жана decryption чыгымдары authorization set чоңойгон сайын өсөт.
- Булакта confidentiality жана authorization-binding касиеттери тиешелүү computational hardness божомолдору менен формалдуу талданган.
Изилдөө колдобогон жыйынтыктар
- Чыныгы туризм ишканаларында production deployment ийгилиги көрсөтүлгөн эмес.
- Чыныгы туристтердин жеке маалыматтары менен талаа benchmarkы жүргүзүлгөн эмес.
- Arbitrary-length файл же маалымат жазуусу түздөн-түз TD-BIBE plaintextи экени көрсөтүлгөн эмес; plaintext space \(G_T\).
- Revocation мурда мыйзамдуу түрдө чечмеленген ciphertext жеткиликтүүлүгүн кайра албайт.
- Ciphertext integrity бул версия колдогон касиеттер арасында көрсөтүлгөн эмес.
- Атайын replay-resistance кепилдиги жыйынтыктарда далилденген эмес; келечектеги изилдөө багыты.
- \(k\) же андан көп authority compromise коопсуздук моделине кирбейт.
- Adaptive corruption модели талданган эмес; corrupted authority set статикалык белгиленет.
- Offline token leakage же reuse коопсуздук модели чечкен көйгөй катары берилбейт.
- Authenticated private channel же trusted bulletin compromise бул коопсуздук кепилдиктерине кирбейт.
- 10 кайталоонун орточосунан башка confidence interval же standard deviation берилбегендиктен performance өзгөрмөлүүлүгүн сандык түрдө чыгарууга болбойт.
- Салыштырылган схемалар функционалдык жактан так бирдей эмес; убакыт таблицасы гана системанын бардык касиеттерин билдирбейт.
Негизги чектөөлөр жана келечектеги иш
Булактын жыйынтыгы эң маанилүү системалык trade-offту ачык айтат: set өлчөмүнө көз каранды эсептөө ciphertext expansion жана online encryptionдан receiver-side decryptionга жылдырылган.
Келечектеги иш багыттары булакта:
- Натыйжалуураак membership-witness computation.
- Verifiable outsourced decryption.
- Ciphertext integrity.
- Replay resistance.
деп көрсөтүлгөн.
Булак жана Ыкма Жөнүндө Эскертүү
Түпнуска аталыш: A Batch Identity-Based Encryption Scheme for Object-Level Authorization of Smart Tourism Data
Авторлор: Lixia Sun; Dengshuo Zhu; Changgen Peng; Chenran Xiong; Chuanda Cai.
Авторлордун тартиби: Lixia Sun биринчи; Dengshuo Zhu экинчи; Changgen Peng үчүнчү; Chenran Xiong төртүнчү; Chuanda Cai бешинчи автор.
Жооптуу автор: Changgen Peng; cgpeng@gzu.edu.cn.
Мекеме 1: Guizhou Provincial Laboratory of Big Data, College of Computer Science and Technology, Guizhou University, Guiyang 550025, China.
Мекеме 2: College of Tourism and Cultural Industry, Guizhou University, Guiyang 550025, China.
Мекеме 3: School of Cyber Science and Engineering, Wuhan University, Wuhan 430072, China.
Тең салым: Булакта тең биринчи авторлук же тең салым жөнүндө билдирүү жок.
Журнал: Cryptography.
Басып чыгаруучу: MDPI.
Том / сан / макала: 10(5), Article 67.
Барак саны: 31.
DOI: 10.3390/cryptography10050067.
Academic Editor: Aleksandr Ometov.
Тапшырылган: 14 Июль 2026.
Оңдолгон: 8 Сентябрь 2026.
Кабыл алынган: 9 Сентябрь 2026.
Жарыяланган: 10 Сентябрь 2026.
Булак түрү: Рецензияланган изилдөө макаласы; pairing-based public-key cryptography, threshold distributed authorization, formal security reductions жана эсептөө performance benchmarkын бириктирет.
Рецензиялоо: Cryptography рецензияланган MDPI журналы; MDPI жарыялоо процесси single-anonymized peer review катары аныкталат.
Preprint абалы: Verianlaда иштелген документ жарыяланган Version of Record; бул иште өзүнчө preprint негиз катары алынган эмес.
Лицензия: Creative Commons Attribution 4.0 International (CC BY 4.0).
Расмий шилтеме: https://doi.org/10.3390/cryptography10050067
Ачкыч сөздөр: object-level data authorization; Batch Identity-Based Encryption; threshold distributed authorization; versioned revocation.
Негизги схема: Threshold Distributed Batch Identity-Based Encryption (TD-BIBE).
Негизги алгебралык түзүлүш: Type-3 bilinear groups \(G_1,G_2,G_T\), set polynomial жана membership witness, Shamir-түрүндөгү distributed secret sharing.
Set-polynomial келип чыгышы: Булак polynomial digest/membership-witness түзүлүшү KZG polynomial commitment ыкмасына жана мурдагы Batched IBE колдонмолоруна негизделерин; бул түзүлүштүн өзүн жаңы салым деп ырастабай турганын билдирет.
Негизги коопсуздук божомолдору: DBDH-3, Type-3 co-DHP⋆, DLP жана \(H_G\) үчүн random oracle model.
Формалдуу талданган коопсуздук касиеттери: Data confidentiality; object-level authorization; batch-label binding; revocation-version binding; unauthorized key-combination resistance; static threshold authorization security.
Revocation чеги: Version-bound revocation жаңы version астында түзүлө турган authorization material жана ciphertextтерге гана колдонулат; historical ciphertextтердин ретроактивдүү жокко чыгарылышы эмес.
Plaintext space: \(M\in\mathcal{M}=G_T\). Булак arbitrary-length bit string plaintext схемасын аныктабайт.
Эксперимент frameworkү: Charm-Crypto 0.43, Python 3.9.
Pairing curve: MNT224.
Эксперимент системасы: Ubuntu 18.04; Intel Xeon 8269CY dual-core; 4 GB RAM.
Эксперимент параметрлери: \(B=100\), \(N=1000\), \(n=5\), демейки \(k=3\), \(|S_t|=20\)–100.
Кайталоо: Ар бир эксперимент 10 жолу өз алдынча кайталанып, орточо running time билдирилген.
Негизги online encryption жыйынтыгы: TD-BIBE set өлчөмү чоңойгон сайын болжол менен 2,0–2,5 ms менен төмөн жана туруктуу online encryption чыгымын көрсөткөн.
Digest жыйынтыгы: \(|S_t|=20\)–100 аралыгында 7,667 msден 39,018 msге өскөн.
OfflineEnc: Болжол менен 8,8–9,2 ms деңгээлинде туруктуу калган.
Threshold sensitivity: \(k=2\)–5 аралыгында DistributedKeyGen 63,6–77,6 ms; AuthComputeKey 1,797→3,895 ms; UserCombineCK 14,040→32,202 ms.
Storage/communication: Complete private key \(|G_1|\); ciphertext \(3|G_2|+|G_T|+|\mathbb{Z}_p|+|L|\); экөө тең учурдагы authorization-set өлчөмүнөн көз каранды эмес.
Decryption complexity: \(O(|S_{t,v}|)\).
Маанилүү коопсуздук модели чектери: Corruption статикалык жана \(k\)дан аз authority менен чектелет. Authenticated private channel compromise, trusted-bulletin forgery жана offline-token leakage/reuse моделден тышкары.
Ciphertext integrity: Булак 1-таблицада TD-BIBE үчүн колдоого алынган деп белгилебейт; келечектеги иш багыты.
Replay resistance: Булак муну келечектеги иш багыты катары берет.
Каржылоо: National Natural Science Foundation of China, grant number 62672142.
Маалыматтардын жеткиликтүүлүгү: Изилдөөнүн түпкү салымдары макаланын ичинде экени; кошумча суроолор corresponding authorга багытталышы мүмкүн экени көрсөтүлгөн.
Кызыкчылыктардын кагылышы: Авторлор кызыкчылыктардын кагылышы жок экенин билдиришкен.
Авторлордун салымдары: Conceptualization: Lixia Sun, Dengshuo Zhu, Changgen Peng; methodology: Lixia Sun, Dengshuo Zhu, Chuanda Cai; software: Dengshuo Zhu, Chuanda Cai; validation: Chenran Xiong, Changgen Peng; formal analysis: Lixia Sun, Dengshuo Zhu; investigation: Lixia Sun, Chuanda Cai; resources: Changgen Peng; data curation: Dengshuo Zhu, Chuanda Cai; original draft: Lixia Sun, Dengshuo Zhu; review/editing: Changgen Peng, Chenran Xiong, Chuanda Cai; supervision: Changgen Peng, Chenran Xiong; project administration жана funding acquisition: Changgen Peng.
Этика комитети / маалымдалган макулдук: Булакта өзүнчө этика комитети же informed-consent билдирүүсү жок. Изилдөө криптографиялык схема, формалдуу коопсуздук анализи жана синтетикалык group-element performance benchmark; чыныгы турист катышуучуларда эксперимент билдирилген эмес.
Негизги ыкмалык чектөөлөр: Performance эксперименттери бир аппараттык/программалык чөйрөдө жүргүзүлгөн; MNT224 curve колдонулган; plaintext кокус \(G_T\) элементи; орточо убакыттар гана билдирилген; production deployment же чыныгы туризм маалыматы benchmarkы жок; static-corruption модели колдонулган; retroactive revocation, ciphertext integrity жана replay resistance учурдагы схеманын далилденген касиеттери эмес.
Жалпы түшүндүрмө чеги: Изилдөө TD-BIBE белгиленген криптографиялык божомолдор жана benchmark шарттарында object-set batch authorization, threshold distributed key generation, version-bound revocation жана төмөн online encryption чыгымын бирге камсыз кыла аларын колдойт. Жыйынтыктар башка pairing curves, аппараттар, чыныгы туризм платформалары же күчтүүрөөк чабуулчу моделдерине автоматтык жалпыланбайт.
Пикир калтырыңыз
E-mail дарегиңиз жарыяланбайт. Милдеттүү талаалар * менен белгиленген