


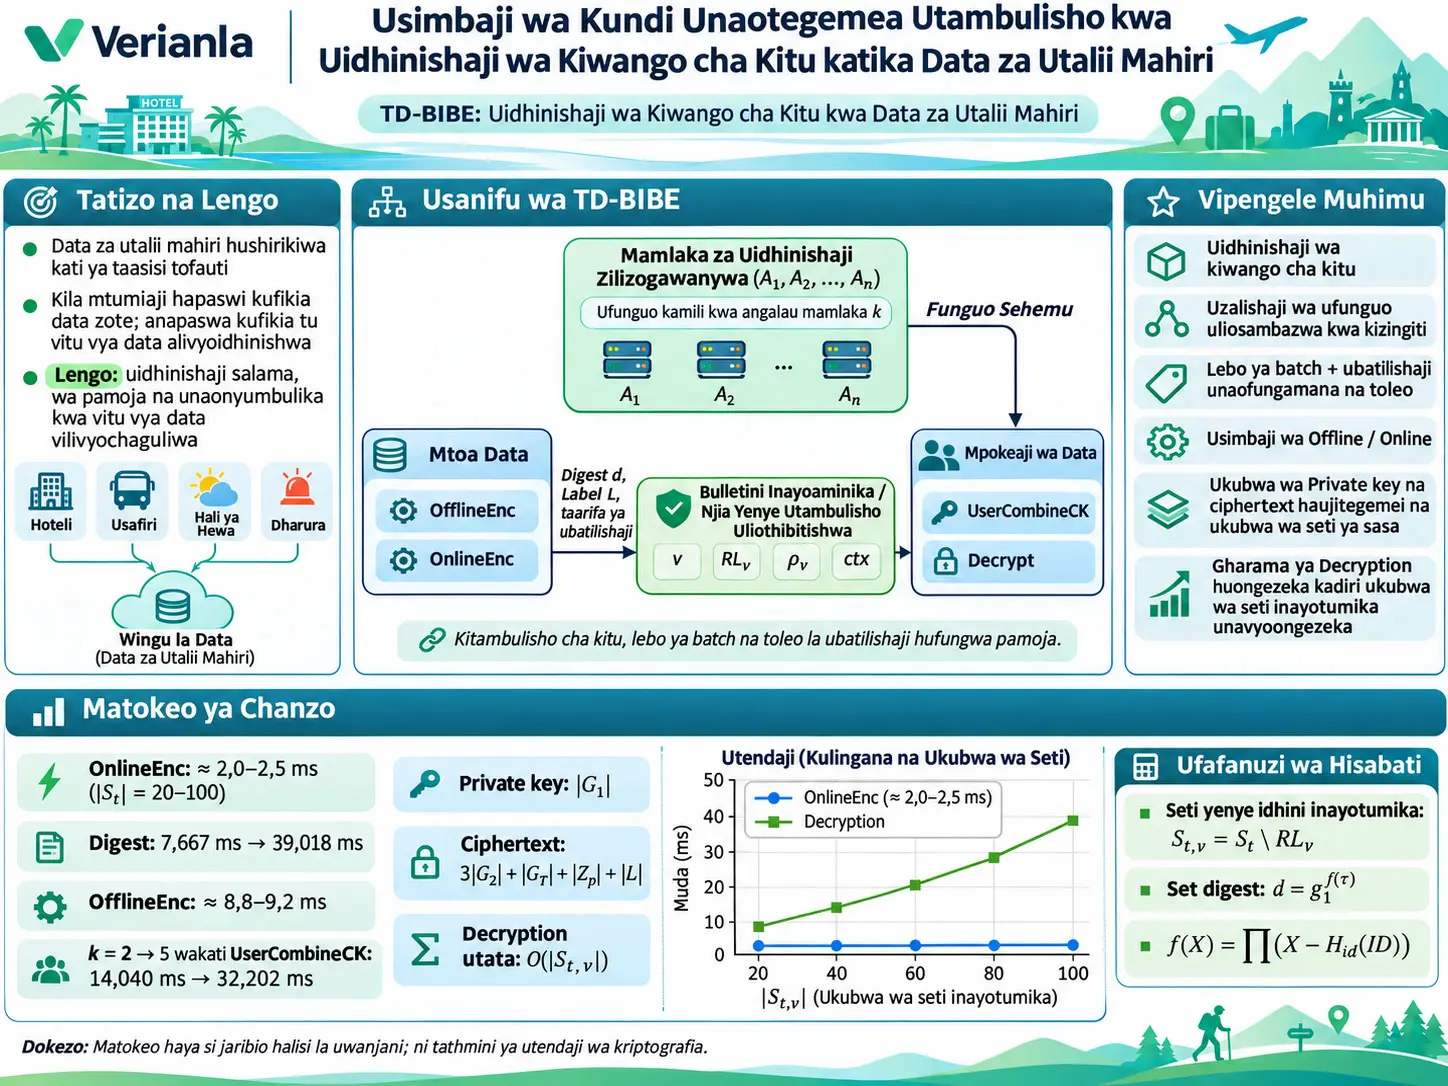
TD-BIBE (Threshold Distributed Batch Identity-Based Encryption), ni mpango wa usimbaji wa kundi unaotegemea utambulisho ulioundwa ili kutoa ufikiaji kwa seti ya vitambulisho maalumu vya vitu vya data katika ushirikishaji wa data za utalii mahiri kati ya taasisi tofauti kupitia utaratibu mmoja wa pamoja wa uidhinishaji, kusambaza uidhinishaji huo kwa msingi wa kizingiti kati ya mamlaka kadhaa, na kupunguza mzigo wa usimbaji wa wakati halisi. Mpango huu huunganisha kwa njia ya kriptografia kitambulisho cha kitu cha data, lebo ya task-batch, kipindi cha uidhinishaji, toleo la ubatilishaji, muktadha wa uidhinishaji na seti hai ya vitu vilivyoidhinishwa.
Muundo mkuu wa TD-BIBE hutumia kwa pamoja mifumo minne. Kwanza, kupitia distributed key generation inayotegemea Shamir secret sharing, husambaza uwezo wa master-secret wa mfumo kwa mamlaka \(n\) na hulenga kuzuia uundaji wa complete batch decryption key bila ushiriki wa angalau mamlaka \(k\) halali. Pili, husimba vitambulisho hai vya vitu vya data kama mizizi ya set polynomial na kutengeneza compact digest pamoja na membership witness kwa kila kitu kwa seti hiyo. Tatu, huunganisha lebo ya kazi, kipindi, revocation version, context na taarifa ya revocation-list digest ndani ya authorization label moja. Nne, huhamisha sehemu kubwa ya operesheni ghali zisizotegemea ujumbe kwenda hatua ya OfflineEnc, hivyo kuweka hatua ya OnlineEnc kuwa ndogo na kwa kiasi kikubwa huru na ukubwa wa seti.
Katika majaribio, Charm-Crypto 0.43, Python 3.9 na MNT224 bilinear pairing curve zilitumiwa. Ukubwa wa juu wa authorization-set ni \(B=100\), idadi ya juu ya utambulisho wa mfumo \(N=1000\), idadi ya mamlaka \(n=5\), na threshold chaguomsingi ni \(k=3\). Thamani ya \(|S_t|\) iliongezwa kutoka 20 hadi 100; kila jaribio lilirudiwa kwa kujitegemea mara 10 na muda wa wastani ukaripotiwa. Muda wa online encryption wa TD-BIBE ulibaki chini na thabiti katika takriban 2,0–2,5 ms katika safu hii. Kwa upande mwingine, operesheni za Digest na Decrypt huongezeka kadiri authorization-set inavyokua.
Trade-off muhimu ya muundo wa utafiti ni hii: wakati ukubwa wa authorization-set uliopo unapoongezeka, ukubwa wa ciphertext na complete private-key haupanuliwi na gharama ya online encryption huwekwa chini; badala yake, gharama ya kutengeneza set polynomial, kutengeneza membership witness na decryption inakuwa tegemezi kwa ukubwa wa seti hai. Chanzo kinatoa decryption complexity ya TD-BIBE kuwa \(O(|S_{t,v}|)\).
Mpaka muhimu zaidi wa tafsiri: Utafiti huu si jaribio la uwanjani lililofanywa kwenye rekodi halisi za data za watalii, hoteli au usafiri. Plaintext ya jaribio ni elementi moja iliyochaguliwa kwa nasibu katika kundi \(G_T\), na tathmini ni benchmark ya operesheni za kriptografia. Zaidi ya hayo, modeli ya usalama inahusisha kudhibitiwa kwa mamlaka chache kuliko \(k\) chini ya static corruption; offline token leakage/reuse, kudhibitiwa kwa mamlaka \(k\) au zaidi, authenticated private channel compromise na kughushi trusted bulletin ziko nje ya modeli msingi ya usalama.
Kwa nini tatizo linatokea?
Mifumo ya utalii mahiri inaweza kuhitaji ushirikishaji wa vitu vingi vya data kati ya majukwaa ya maeneo ya utalii, hoteli, mifumo ya usafiri, huduma za hali ya hewa, vitengo vya dharura na taasisi za udhibiti. Chanzo kinatoa mifano kama mtiririko wa wageni, mienendo ya watalii, rekodi za malazi, miunganisho ya usafiri, tahadhari za hali ya hewa, taarifa za dharura na data za udhibiti.
Tatizo hapa si tu “kusimba data”. Wakati wa kazi maalumu, ni lazima pia kufafanuliwa kwa njia ya kriptografia ni vitu gani vya data vinaweza kufunguliwa chini ya kazi, kipindi, toleo la ubatilishaji na muktadha gani.
Kwa mfano, ikiwa katika kazi moja ya uratibu wa likizo vitu kadhaa huru vya data vitatumiwa kwa muda na taasisi zilezile, kutengeneza na kusambaza decryption key tofauti kwa kila kitu kunaweza kuongeza gharama ya usimamizi wa funguo pamoja na idadi ya vitu. Kwa hiyo, mbinu ya BIBE inalenga kuweka vitu chini ya batch label moja na kutengeneza nyenzo moja ya uidhinishaji kwa identity subset maalumu.
Uidhinishaji wa Kundi katika Kiwango cha Kitu Unamaanisha Nini?
Katika TD-BIBE, uidhinishaji wa kundi unamaanisha kutengeneza batch decryption key moja kwa seti hai ya vitu vya data \(S_{t,v}\) iliyofafanuliwa chini ya task batch na revocation version maalumu badala ya kutoa ufikiaji wa jumla kwa jukumu la mtumiaji; ciphertext inaweza kufunguliwa tu ikiwa kitambulisho cha kitu cha data kinacholengwa ni mwanachama wa seti hii hai na label, digest, revocation state na key vinaendana na descriptor ileile.
Tofauti kuu kati ya TD-BIBE na ABE
Attribute-Based Encryption (ABE) ina uwezo mkubwa wa kueleza sera zinazotegemea attribute kama idara, jukumu, kiwango cha usalama au madhumuni ya ufikiaji. Lengo la utafiti huu ni kuidhinisha moja kwa moja seti inayobadilika ya vitambulisho vya vitu vya data.
Kwa mujibu wa hoja ya chanzo, kusimba object set kubwa na zinazobadilika mara kwa mara kama attribute/condition tofauti katika sera za ABE kunaweza kusababisha policy kusasishwa daima. TD-BIBE inashughulikia tatizo hili kupitia identity set.
Sifa za kiutendaji za utafiti
| Sifa | TD-BIBE |
|---|---|
| Fine-grained authorization | Inaungwa mkono |
| Identity-set batch authorization | Inaungwa mkono |
| Threshold mechanism | Inaungwa mkono |
| Explicit revocation support | Inaungwa mkono |
| Revocation-version binding | Inaungwa mkono |
| Offline/online encryption | Inaungwa mkono |
| Ciphertext integrity | Haijaainishwa kuwa inaungwa mkono katika utafiti huu |
Type-3 bilinear map ni nini?
Utafiti hutumia cyclic group tatu zenye prime order \(p\):
na bilinear map:
ni kama ifuatavyo.
\(g_1\in G_1\) na \(g_2\in G_2\) ni generator husika.
Sifa ya Bilinearity:
ni kama ifuatavyo.
Hapa \(a,b\in\mathbb{Z}_p^*\) ni scalar. Sifa hii huruhusu mahusiano ya siri ya algebra ndani ya exponent kulinganishwa kupitia matokeo ya pairing na operesheni muhimu za cancellation kufanywa wakati wa decryption.
Katika Type-3 setting:
na inadhaniwa kwamba hakuna isomorphism inayoweza kukokotolewa kwa ufanisi kati ya source group mbili.
Plaintext space ni nini?
Plaintext space ya TD-BIBE imefafanuliwa katika chanzo kama:
.
Kwa hiyo plaintext ya moja kwa moja ya mpango si mfululizo wa bit wa arbitrary-length; ni group element ndani ya \(G_T\). Chanzo hakifafanui katika utafiti huu jinsi faili kubwa au rekodi ya utalii yenye urefu wowote ingesimbwa kando. Katika majaribio pia \(M\in G_T\) nasibu huchaguliwa kama plaintext.
Mawazo makuu ya usalama yaliyotumika
Discrete Logarithm Problem (DLP): Wakati \(g\) na \(g^a\) zinajulikana, inadhaniwa kuwa ni vigumu kupata \(a\) kwa ufanisi. Katika TD-BIBE, wakati wa distributed key generation huchapishwa:
Kutoweza kutoa polynomial coefficient za siri kutoka commitment kunahusishwa na dhana ya DLP.
DBDH-3: Ni dhana kwamba katika Type-3 bilinear setting ni vigumu kutofautisha kama thamani fulani ya pairing exponent ni uhusiano halisi wa Diffie-Hellman au elementi nasibu ya \(G_T\). Confidentiality reduction ya chanzo inategemea dhana hii.
co-DHP⋆: Imetolewa:
kutokana na taarifa:
ni Type-3 computational problem ambapo ni vigumu kukokotoa thamani. Usalama wa Unauthorized key-combination na threshold authorization umejengwa juu ya dhana hii.
Set polynomial inaundwaje?
Seti hai ya vitu vya data vilivyoidhinishwa:
iwe.
Kila kitambulisho cha kitu cha data hubadilishwa kwa scalar-valued identity hash kuwa:
thamani.
Set polynomial:
huundwa kama ifuatavyo.
Formula hii ina maana muhimu sana: kila hashed identity ndani ya authorization set ni mzizi wa polinomu \(f_S(X)\).
Polinomu:
inapopanuliwa kwa umbo hili, set digest hukokotolewa kwa kutumia public structured powers:
hukokotolewa.
Digest hii huwakilisha seti nzima kwa njia ya kriptografia ndani ya elementi moja ya \(G_1\).
Chanzo kinasema wazi kwamba muundo huu wa set-polynomial na membership-witness unategemea KZG polynomial commitment na kazi za awali za Batched IBE, na hakidai muundo wa polynomial commitment wenyewe kuwa mchango mpya.
Membership witness ni nini?
Ikiwa target \(ID\) kweli ni mwanachama wa seti \(S\):
na:
huwa hivyo.
Quotient polynomial:
ni kama ifuatavyo.
Membership witness:
hukokotolewa kama ifuatavyo.
Witness hii ndiyo elementi inayothibitisha ndani ya algebra ya decryption kwamba kitambulisho kinacholengwa kweli ni root katika set polynomial.
Revocation list hubadilishaje seti hai?
Authorization set ya awali:
na revocation list:
ikiwa hivyo, authorization set hai chini ya version \(v\):
hukokotolewa kama ifuatavyo.
Revocation-list digest:
ni kama ifuatavyo.
Kazi na authorization state huunganishwa ndani ya label ifuatayo:
Hapa:
- \(t\): task-batch identifier.
- \(\mathrm{epoch}\): authorization period.
- \(v\): revocation-version index.
- \(\mathrm{ctx}\): authorization context.
- \(\rho_v\): revocation-list digest.
Context inaweza kubeba masharti ya matumizi kama region, department, data classification, task purpose na emergency level.
Je, Ubatilishaji Uliofungwa kwa Toleo Unabatilisha Ciphertext za Zamani kwa Njia ya Kurudi Nyuma?
Hapana; utaratibu wa revocation wa TD-BIBE hufunga label, key, offline token na ciphertext zitakazozalishwa chini ya version mpya na hali mpya ya \(v\), \(RL_v\) na \(\rho_v\), lakini haurudishi nyuma ufikiaji wa historical ciphertext/plaintext uliopatikana kihalali chini ya version ya zamani.
Kwa nini Canonical Encode ni muhimu?
Chanzo kinataka thamani za identity set, revocation list na context zipangwe wakati wa serialization, mipaka ya urefu itenganishwe, na canonical encoding itumike.
Mbinu hii:
inalenga kuzuia matatizo ya concatenation ambiguity kama mchanganyiko tofauti wa sehemu kubadilika kimakosa kuwa byte sequence ileile.
Usanifu wa mfumo
Distributed key generation inafanyaje kazi?
Mfumo una authorization authority \(n\), na threshold ya kutengeneza complete authorization key:
hufafanuliwa.
Kila authority \(A_i\) huchagua polynomial mbili nasibu zenye daraja lisilozidi \(k-1\):
Coefficient:
huchaguliwa kwa kujitegemea.
Authority huchapisha coefficient commitment zake:
kama ifuatavyo.
\(A_i\) hukokotoa share kwa \(A_\ell\):
na kuituma kupitia authenticated private channel.
Authority inayopokea huthibitisha share hizi kwa commitment. Ikiwa kila kitu ni halali, \(A_\ell\) hupata aggregate shares zake:
kama ifuatavyo.
Implicit master secrets:
ni kama ifuatavyo.
Jambo muhimu katika chanzo ni hili: wakati wa honest execution, master secrets hizi hazijengwi upya katika sehemu moja.
Vipengele vya Public-key:
hupatikana.
Utaratibu wa Kizingiti Unazuiaje Mamlaka Moja Kuwa na Master Key?
Kila authorization authority huhifadhi share zake tu za \((\alpha_\ell,\beta_\ell)\) zinazotokana na Shamir; complete batch key huhitaji kuunganisha angalau partial key \(k\) halali kwa descriptor ileile kwa Lagrange interpolation, hivyo katika modeli ya usalama ya chanzo uwezekano wa mamlaka chache kuliko \(k\) zilizoharibiwa kwa njia tuli kutengeneza complete target key zenyewe hupunguzwa hadi uwezekano usio na maana chini ya dhana ya co-DHP⋆.
Partial batch key inatengenezwaje?
Digest na authorization label kwa pamoja huhashishwa kwenda:
nukta.
Partial batch decryption key ya \(A_\ell\):
huwa.
Partial key hii huthibitishwa kwa pairing equality ifuatayo:
Ikiwa partial key si sahihi, mpokeaji huikataa.
Angalau partial key k hubadilika vipi kuwa complete key?
Seti ya indeksi za authority \(k\) kamili zinazoshiriki:
iwe.
Kwa kila \(\ell\in J\), Lagrange coefficient:
hukokotolewa.
Complete key:
hupata umbo hili.
Mpokeaji huthibitisha complete key kwa:
usawa.
OfflineEnc hufanya nini?
Data provider, kabla plaintext na target identity hazijakamilika, huchagua kwa \(d\) na \(L\) zilizopo:
thamani nasibu.
Offline components:
na:
hukokotolewa.
One-time offline token:
huundwa.
Chanzo kinaweka masharti mawili madhubuti ya usalama kwa token hii:
- Token lazima ihifadhiwe kwa siri.
- Token ileile itumike kwa online encryption moja tu na kisha ifutwe.
Revocation version mpya inapokuwa current, token zilizotengenezwa kwa version ya zamani lakini bado hazijatumika zinapaswa pia kutupwa.
Kwa nini OnlineEnc ni ya haraka?
OnlineEnc kwanza, kwa taarifa ya task iliyotolewa:
hukokotoa tena thamani.
Ikiwa:
basi token hukataliwa.
Hash ya kitambulisho:
baada ya kukokotolewa, ciphertext components:
hupatikana.
Final ciphertext:
ni kama ifuatavyo.
Sababu muhimu ya faida ya performance katika chanzo ni kwamba pairing na operesheni nyingi za exponentiation zimehamishwa kwenda OfflineEnc kabla ya hatua ya online.
Decrypt hufanya ukaguzi gani?
Decrypt haiendeshi tu formula moja ya pairing na kurudisha matokeo. Kwanza hutekeleza mlolongo wa ukaguzi:
- \(RL_v\subseteq S_t\) hukaguliwa.
- Revocation digest hukokotolewa upya.
- Authorization label hukokotolewa upya.
- Inathibitishwa kuwa ciphertext label na key label ni sawa.
- \(S_{t,v}=S_t\setminus RL_v\) hukokotolewa upya.
- Hukaguliwa kama target \(ID\) ipo ndani ya seti hai.
- Set digest hukokotolewa upya na kulinganishwa na key digest.
- Complete batch key huthibitishwa kwa pairing equation.
- Membership witness huundwa.
- Decryption factor ya mwisho hukokotolewa na plaintext kurejeshwa.
Membership polynomial katika Decrypt
Ukubwa wa seti hai:
uwe.
Kutoka kwa elementi zote za seti isipokuwa target identity:
huundwa.
Membership witness:
ni kama ifuatavyo.
Formula ya mwisho ya decryption
Mpokeaji:
hufanya hesabu.
Plaintext:
hurejeshwa kwa.
Mantiki ya correctness ya formula hii:
inategemea usawa.
Pairing exponent zinapofunguliwa, istilahi za \(f(\tau)\) na \(q(\tau)(id-\tau)\) hufutana na kinachobaki ni:
hubaki.
Wakati wa OnlineEnc:
kwa kuwa:
hupatikana.
Katika modeli ya usalama mshambuliaji anaweza kufanya nini?
Modeli ya adversary ya chanzo humpa uwezo mpana wa kuingilia kutoka nje. Mshambuliaji anaweza:
- Kusikiliza ciphertext, label, revocation digest na public information.
- Kubadilisha, kuweka thamani nyingine badala yake au kufanya replay.
- Kujaribu kutumia pamoja key/ciphertext zinazohusiana na task label, kipindi, revocation version na context tofauti.
- Kupata batch key kwa set na label zisizo challenge.
- Kufanya corrupt kwa njia tuli authorization authority chache kuliko \(k\) na kupata thamani zao za master-key shares.
Kwa upande mwingine, modeli hufanya mawazo yafuatayo:
- Mshambuliaji hawezi kufanya corrupt authority \(k\) au zaidi.
- Authenticated private channels haziwezi kutwaliwa.
- Revocation state kwenye trusted bulletin haiwezi kughushiwa.
- Offline token hubaki ya siri na one-time.
Token leakage au reuse imeainishwa katika chanzo kama implementation-level security violation na kuwekwa nje ya security model ya msingi.
Static corruption ina maana gani?
Katika Security experiment, corrupted authority set:
na:
\[ |C_{\mathrm{cor}}|
lazima iwe hivyo.
Seti hii huamuliwa kabla ya DistributedKeyGen na haiwezi kupanuliwa baada ya public-key generation. Kwa hiyo uthibitisho unahusu modeli ya static corruption, si adaptive corruption.
Sifa sita za usalama
| Sifa | Msingi wa chanzo | Maelezo |
|---|---|---|
| Data confidentiality | DBDH-3 + \(H_G\) random oracle | Kutoweza kutofautisha ujumbe chini ya fresh target descriptor |
| Object-level authorization | Authenticated authorization state | Identity iliyo nje ya seti haiwezi kupita membership check |
| Batch-label binding | Reduction kwenda confidentiality | Key ya label nyingine haiwezi kufungua target label ciphertext |
| Revocation-version binding | Reduction kwenda confidentiality | Old-version key haiwezi kuhamishwa kwenda fresh new-version descriptor |
| Unauthorized key-combination resistance | Type-3 co-DHP⋆ + random oracle | Sehemu za key kutoka descriptor tofauti haziwezi kubadilishwa kuwa fresh target complete key |
| Static threshold authorization security | Type-3 co-DHP⋆ | Static corrupt authority chache kuliko \(k\) haziwezi kutengeneza fresh target complete key |
Mpaka muhimu wa object-level authorization
Chanzo kinasema wazi katika Definition 2 kwamba hakitoi dai tofauti la semantic secrecy baada ya membership check kupitwa. Hivyo object-level authorization theorem ni sifa ya kukagua ndani ya algoriti maalumu ya Decrypt kama identity ni ya authenticated effective set au la.
Mpaka wa usalama wa revocation
Version mpya:
na revocation list iliyopanuka:
hutumiwa kutengeneza descriptor mpya.
Lengo ni kuzuia old-version key kuhamishwa kwenda ciphertext mpya. Hata hivyo, utaratibu huu:
hautoi. Chanzo kinaweka mpaka huu wazi.
Mbinu na Matokeo ya Utafiti
Mazingira ya jaribio
| Kigezo | Thamani |
|---|---|
| Framework | Charm-Crypto 0.43 |
| Lugha ya programu | Python 3.9 |
| Bilinear pairing curve | MNT224 |
| Mfumo wa uendeshaji | Ubuntu 18.04 |
| CPU | Intel Xeon 8269CY dual-core |
| RAM | 4 GB |
| Authorization-set ya juu \(B\) | 100 |
| System identities za juu \(N\) | 1000 |
| Idadi ya authorization authority \(n\) | 5 |
| Threshold chaguomsingi \(k\) | 3 |
| Ukubwa wa authorization-set | 20, 40, 60, 80, 100 |
| Plaintext | \(M\in G_T\) iliyochaguliwa kwa nasibu |
| Marudio | Kila jaribio mara 10 |
| Muda ulioripotiwa | Wastani wa marudio 10 |
Chanzo hakitoi standard deviation, confidence interval au error bar kama jedwali. Kwa hiyo Verianla haitengenezi takwimu mpya kuhusu utofauti wa nyakati za wastani kati ya uendeshaji.
Mipango iliyolinganishwa
Chanzo kinalinganisha TD-BIBE na tafiti [30], [31] na [34]. Katika marejeo hizi zinafafanuliwa mtawalia kama muundo wa data-sharing unaotegemea CP-ABE/distributed-key-management, mbinu ya revocation-ready CP-ABE key-management, na lightweight cryptosystem kwa IoT healthcare.
Mipango yote imetekelezwa katika mazingira yale yale ya programu/vifaa, kwa pairing curve ileile na plaintext representation ileile. Hata hivyo Jedwali 1 linaonyesha kwamba kazi zinazoungwa mkono na mipango hii si sawa. Kwa hiyo ulinganisho wa muda ghafi unapaswa kutathminiwa pamoja na tofauti za kiutendaji, si performance pekee.
Gharama ya Setup
Muda wa TD-BIBE SetupCore ulipobadilisha \(|S_t|\) kutoka 20 hadi 100 ulibaki takriban:
katika safu hiyo.
Sababu ni kwamba SetupCore inahusiana zaidi na uwezo wa juu usiobadilika:
kuliko ukubwa wa sasa wa seti.
Chanzo kinasema gharama ya setup ya TD-BIBE ni kubwa kuliko mipango iliyolinganishwa. Hata hivyo, kwa kuwa Setup ni operesheni inayofanywa mara moja wakati wa system initialization, si sehemu ya online encryption latency.
Ni nini hutokea threshold k inapoongezeka?
Wakati \(n=5\) ni thabiti, threshold:
ilibadilishwa katika safu hiyo.
| Operesheni | \(k=2\) / mwanzo | \(k=5\) / mwisho | Maelezo ya chanzo |
|---|---|---|---|
| DistributedKeyGen | Hubadilika katika safu ya 63,6–77,6 ms | Thabiti kwa kiasi | |
| AuthComputeKey | 1,797 ms | 3,895 ms | Authority zaidi hutengeneza partial key |
| UserCombineCK | 14,040 ms | 32,202 ms | Partial key zaidi huunganishwa kwa Lagrange interpolation |
Matokeo haya hupima computational trade-off pekee. Athari ya \(k\) kubwa kwa operational availability au usimamizi kati ya taasisi haikupimwa katika benchmark hii.
Gharama ya auxiliary computation
| Operesheni | \(|S_t|=20\) | \(|S_t|=100\) | Tabia |
|---|---|---|---|
| Digest | 7,667 ms | 39,018 ms | Ongezeko dhahiri pamoja na ukubwa wa seti |
| LabelGen | 0,183 ms | 0,023 ms | Ndogo sana; muundo wa operesheni huru na ukubwa wa seti |
| OfflineEnc | Takriban 8,8–9,2 ms | Thabiti | |
Sababu ya kuongezeka kwa Digest ni uundaji wa set polynomial:
na:
uchakataji wa root, coefficient na group exponentiation zaidi katika hesabu.
Faida muhimu ya matumizi ni kwamba Digest inategemea public parameters na effective authorization set pekee. Ikiwa ciphertext nyingi zitatengenezwa chini ya authorization state ileile, digest inaweza kutayarishwa offline mapema na kutumiwa tena.
Kwa Nini Decryption Huongezeka na Authorization-Set Wakati Online Encryption ni Thabiti?
TD-BIBE huhamisha sehemu kubwa ya hesabu ghali za set-dependent kwenda hatua za Digest na OfflineEnc; OnlineEnc hubaki na gharama takriban thabiti kwa kutumia identity hash, \(G_2\) exponentiation moja na group multiplication chache, ilhali Decrypt huunda upya \(q(X)\) quotient polynomial na \(\pi=g_1^{q(\tau)}\) membership witness kwa target identity juu ya seti hai, hivyo gharama huongezeka katika kiwango cha \(O(|S_{t,v}|)\).
Matokeo ya online encryption
| Mpango | \(|S_t|=20\) | \(|S_t|=100\) | Dokezo |
|---|---|---|---|
| TD-BIBE | Takriban 2,0–2,5 ms | Chini na thabiti | |
| [34] | Takriban 5,6–6,3 ms | Thabiti kwa kiasi | |
| [30] | 122,060 ms | 538,516 ms | Huongezeka kadiri set/policy inavyokua |
| [31] | 104,998 ms | 557,375 ms | Huongezeka kadiri set/policy inavyokua |
Chanzo kinaripoti kwamba TD-BIBE ilionyesha muda wa online encryption wa chini zaidi na thabiti zaidi katika jaribio hili. Sababu kuu ni kuhamishwa kwa operesheni za message-independent pairing na exponentiation kwenda OfflineEnc.
Matokeo haya hayamaanishi kwamba “TD-BIBE ndiyo ya haraka zaidi katika gharama zote za kriptografia”. Gharama ya Setup ni kubwa zaidi; Digest na Decrypt huongezeka pamoja na ukubwa wa seti.
Matokeo ya decryption
Chanzo kinaonyesha katika Kielelezo 7 kwamba muda wa decryption wa TD-BIBE huongezeka wazi kadiri authorization-set inavyokua. Kwa kuwa maandishi ya chanzo hayatoi kwa nambari kamili pointi zote za TD-BIBE kwenye grafu, Verianla haitoi thamani kutoka kwenye grafu kwa usahihi wa kubuniwa.
Sababu ya kialgoriti ya ongezeko:
quotient polynomial na:
membership witness kukokotolewa juu ya seti kubwa zaidi.
Uchangamano wa communication na storage
| Kipengele | Ukubwa wa TD-BIBE | Uhusiano na \(|S_t|\) |
|---|---|---|
| Public key | \((B+1)|G_1|+(2n+4)|G_2|\) | Huru na \(|S_t|\) ya sasa; hutegemea \(B\) na \(n\) |
| Private key | \(|G_1|\) | Constant |
| Ciphertext | \(3|G_2|+|G_T|+|\mathbb{Z}_p|+|L|\) | Huru na \(|S_t|\) ya sasa |
| Decryption complexity | \(O(|S_{t,v}|)\) | Huongezeka na effective set |
Vielezi \(|G_1|\), \(|G_2|\) na \(|G_T|\) vinawakilisha ukubwa wa serialization wa group element husika. Kwa kuwa Jedwali 3 la chanzo halitoi thamani hizi kwa byte, Verianla haiongezi thamani za byte kutoka nje.
Kwa nini muundo huu ni trade-off?
Badala ya kuweka taarifa ya authorization-set ndani ya kila ciphertext kama orodha inayokua kwa mstari, TD-BIBE huunga mkono mapema uwezo wa juu wa batch ndani ya public parameters na kuwakilisha seti kwa compact digest.
Matokeo yake:
- Private key haikui pamoja na ukubwa wa seti.
- Ciphertext haikui pamoja na ukubwa wa seti.
- Online encryption haikui kwa kiasi kikubwa pamoja na ukubwa wa seti.
- Public key hukua pamoja na uwezo wa juu \(B\) na idadi ya authority \(n\).
- Digest computation hukua pamoja na ukubwa wa seti.
- Decrypt huwa \(O(|S_{t,v}|)\) kutokana na membership-witness computation.
Matokeo yanayoungwa mkono na utafiti
- TD-BIBE inaweza kuidhinisha moja kwa moja data-object identity set maalumu chini ya batch label.
- Master-key capability husambazwa kati ya authority kadhaa kwa muundo wa threshold.
- Complete batch key haipatikani kabla ya kuunganisha angalau partial key \(k\) halali kwa descriptor ileile.
- Task, epoch, revocation version, context na revocation digest hufungwa ndani ya authorization label.
- Set polynomial na membership witness hutoa ukaguzi wa set membership katika kiwango cha kitu.
- Ukubwa wa complete private-key na ciphertext hubaki thabiti wakati authorization-set ya sasa inakua.
- Katika mazingira ya majaribio ya chanzo, online encryption ilibaki chini na thabiti katika takriban 2,0–2,5 ms.
- Gharama za Digest na decryption huongezeka kadiri authorization set inavyokua.
- Katika chanzo, sifa za confidentiality na authorization-binding zimechanganuliwa rasmi kwa kutumia mawazo husika ya computational hardness.
Matokeo yasiyoungwa mkono na utafiti
- Mafanikio ya production deployment katika biashara halisi za utalii hayajaonyeshwa.
- Benchmark ya uwanjani kwa kutumia data binafsi za watalii halisi haijafanywa.
- Haijaonyeshwa kwamba faili au rekodi ya data ya arbitrary-length ni plaintext ya moja kwa moja ya TD-BIBE; plaintext space ni \(G_T\).
- Revocation hairudishi nyuma ufikiaji wa ciphertext uliokuwa umefunguliwa kihalali hapo awali.
- Ciphertext integrity haijaonyeshwa miongoni mwa sifa zinazoungwa mkono na toleo hili.
- Dhamana maalumu ya replay-resistance haijathibitishwa katika matokeo; ni eneo la kazi ya baadaye.
- Authority compromise ya \(k\) au zaidi haimo katika modeli ya usalama.
- Modeli ya adaptive corruption haijachanganuliwa; corrupted authority set huamuliwa kwa njia tuli.
- Offline token leakage au reuse haijawasilishwa kama tatizo lililotatuliwa na modeli ya usalama.
- Authenticated private channel au trusted bulletin compromise haimo ndani ya dhamana hizi za usalama.
- Kwa kuwa confidence interval au standard deviation haijaripotiwa zaidi ya wastani wa marudio 10, tofauti ya performance haiwezi kutolewa kwa kiasi.
- Mipango iliyolinganishwa si sawa kabisa kiutendaji; jedwali la muda pekee haliwakilishi sifa zote za mfumo.
Vikwazo vikuu na kazi ya baadaye
Hitimisho la chanzo linaeleza wazi trade-off muhimu zaidi ya mfumo: hesabu inayotegemea ukubwa wa seti imehamishwa kutoka ciphertext expansion na online encryption kwenda receiver-side decryption.
Maeneo ya kazi ya baadaye katika chanzo ni:
- Membership-witness computation yenye ufanisi zaidi.
- Verifiable outsourced decryption.
- Ciphertext integrity.
- Replay resistance.
kama ilivyoelezwa.
Maelezo ya Chanzo na Mbinu
Kichwa asili: A Batch Identity-Based Encryption Scheme for Object-Level Authorization of Smart Tourism Data
Waandishi: Lixia Sun; Dengshuo Zhu; Changgen Peng; Chenran Xiong; Chuanda Cai.
Mpangilio wa waandishi: Lixia Sun wa kwanza; Dengshuo Zhu wa pili; Changgen Peng wa tatu; Chenran Xiong wa nne; Chuanda Cai wa tano.
Mwandishi wa mawasiliano: Changgen Peng; cgpeng@gzu.edu.cn.
Taasisi 1: Guizhou Provincial Laboratory of Big Data, College of Computer Science and Technology, Guizhou University, Guiyang 550025, China.
Taasisi 2: College of Tourism and Cultural Industry, Guizhou University, Guiyang 550025, China.
Taasisi 3: School of Cyber Science and Engineering, Wuhan University, Wuhan 430072, China.
Mchango sawa: Chanzo hakina tamko la uandishi wa kwanza sawa au mchango sawa.
Jarida: Cryptography.
Mchapishaji: MDPI.
Juzuu / toleo / makala: 10(5), Article 67.
Idadi ya kurasa: 31.
DOI: 10.3390/cryptography10050067.
Academic Editor: Aleksandr Ometov.
Kuwasilishwa: 14 Julai 2026.
Marekebisho: 8 Septemba 2026.
Kukubaliwa: 9 Septemba 2026.
Kuchapishwa: 10 Septemba 2026.
Aina ya chanzo: Makala ya utafiti iliyopitiwa na wenzao; inaunganisha pairing-based public-key cryptography, threshold distributed authorization, formal security reductions na benchmark ya performance ya kihesabu.
Mapitio ya wenzao: Cryptography ni jarida la MDPI linalopitiwa na wenzao; mchakato wa uchapishaji wa MDPI umefafanuliwa kuwa single-anonymized peer review.
Hali ya preprint: Hati iliyochakatwa katika Verianla ni Version of Record iliyochapishwa; hakuna preprint tofauti iliyotumiwa kama msingi katika kazi hii.
Leseni: Creative Commons Attribution 4.0 International (CC BY 4.0).
Kiungo rasmi: https://doi.org/10.3390/cryptography10050067
Maneno muhimu: object-level data authorization; Batch Identity-Based Encryption; threshold distributed authorization; versioned revocation.
Mpango mkuu: Threshold Distributed Batch Identity-Based Encryption (TD-BIBE).
Muundo mkuu wa algebra: Type-3 bilinear groups \(G_1,G_2,G_T\), set polynomial na membership witness, distributed secret sharing inayotokana na Shamir.
Asili ya set-polynomial: Chanzo kinasema muundo wa polynomial digest/membership-witness unategemea mbinu ya KZG polynomial commitment na matumizi ya awali ya Batched IBE; hakidai muundo huu wenyewe kuwa mchango mpya.
Mawazo makuu ya usalama: DBDH-3, Type-3 co-DHP⋆, DLP na random oracle model kwa \(H_G\).
Sifa za usalama zilizochanganuliwa rasmi: Data confidentiality; object-level authorization; batch-label binding; revocation-version binding; unauthorized key-combination resistance; static threshold authorization security.
Mpaka wa revocation: Version-bound revocation hutumika tu kwa authorization material na ciphertext zitakazotengenezwa chini ya version mpya; si ubatilishaji wa retroactive wa historical ciphertext.
Plaintext space: \(M\in\mathcal{M}=G_T\). Chanzo hakifafanui mpango wa arbitrary-length bit string plaintext.
Framework ya jaribio: Charm-Crypto 0.43, Python 3.9.
Pairing curve: MNT224.
Mfumo wa jaribio: Ubuntu 18.04; Intel Xeon 8269CY dual-core; 4 GB RAM.
Vigezo vya jaribio: \(B=100\), \(N=1000\), \(n=5\), \(k=3\) chaguomsingi, \(|S_t|=20\)–100.
Marudio: Kila jaribio lilirudiwa kwa kujitegemea mara 10 na average running time ikaripotiwa.
Matokeo makuu ya online encryption: TD-BIBE ilionyesha gharama ya online encryption iliyo chini na thabiti ya takriban 2,0–2,5 ms kadiri seti ilivyokua.
Matokeo ya Digest: Katika safu ya \(|S_t|=20\)–100 yaliongezeka kutoka 7,667 ms hadi 39,018 ms.
OfflineEnc: Ilibaki thabiti katika takriban 8,8–9,2 ms.
Threshold sensitivity: Katika \(k=2\)–5 DistributedKeyGen 63,6–77,6 ms; AuthComputeKey 1,797→3,895 ms; UserCombineCK 14,040→32,202 ms.
Storage/communication: Complete private key \(|G_1|\); ciphertext \(3|G_2|+|G_T|+|\mathbb{Z}_p|+|L|\); zote mbili ni huru na ukubwa wa authorization-set ya sasa.
Decryption complexity: \(O(|S_{t,v}|)\).
Mipaka muhimu ya modeli ya usalama: Corruption ni static na imewekewa mpaka wa authority chache kuliko \(k\). Authenticated private channel compromise, trusted-bulletin forgery na offline-token leakage/reuse ziko nje ya modeli.
Ciphertext integrity: Chanzo hakijaiweka kama inayoungwa mkono kwa TD-BIBE katika Jedwali 1; ni eneo la kazi ya baadaye.
Replay resistance: Chanzo kinaitaja kama eneo la kazi ya baadaye.
Ufadhili: National Natural Science Foundation of China, grant number 62672142.
Upatikanaji wa data: Imeelezwa kwamba michango asili ya utafiti imo ndani ya makala; maswali ya ziada yanaweza kuelekezwa kwa corresponding author.
Mgongano wa maslahi: Waandishi wametangaza kwamba hawana mgongano wa maslahi.
Michango ya waandishi: Conceptualization: Lixia Sun, Dengshuo Zhu, Changgen Peng; methodology: Lixia Sun, Dengshuo Zhu, Chuanda Cai; software: Dengshuo Zhu, Chuanda Cai; validation: Chenran Xiong, Changgen Peng; formal analysis: Lixia Sun, Dengshuo Zhu; investigation: Lixia Sun, Chuanda Cai; resources: Changgen Peng; data curation: Dengshuo Zhu, Chuanda Cai; original draft: Lixia Sun, Dengshuo Zhu; review/editing: Changgen Peng, Chenran Xiong, Chuanda Cai; supervision: Changgen Peng, Chenran Xiong; project administration na funding acquisition: Changgen Peng.
Kamati ya maadili / ridhaa yenye taarifa: Chanzo hakijaripoti tamko tofauti la kamati ya maadili au informed-consent. Utafiti ni mpango wa kriptografia, uchanganuzi rasmi wa usalama na benchmark ya performance ya group-element sintetiki; hakuna jaribio lililoripotiwa kwa washiriki halisi wa utalii.
Vikwazo vikuu vya kimetodolojia: Majaribio ya performance yalifanywa katika mazingira moja ya vifaa/programu; MNT224 curve ilitumika; plaintext ni elementi nasibu ya \(G_T\); muda wa wastani pekee uliripotiwa; hakuna production deployment au benchmark ya data halisi ya utalii; modeli ya static-corruption ilitumika; retroactive revocation, ciphertext integrity na replay resistance si sifa zilizothibitishwa za mpango wa sasa.
Mpaka wa jumla wa tafsiri: Utafiti unaunga mkono kwamba TD-BIBE inaweza kutoa pamoja object-set batch authorization, threshold distributed key generation, version-bound revocation na gharama ndogo ya online encryption chini ya mawazo ya kriptografia na masharti ya benchmark yaliyobainishwa. Matokeo hayawezi kuenezwa moja kwa moja kwa pairing curves tofauti, vifaa vingine, majukwaa halisi ya utalii au modeli zenye mshambuliaji mwenye nguvu zaidi.
Acha maoni
Anwani yako ya barua pepe haitachapishwa. Sehemu za lazima zimewekewa alama ya *