


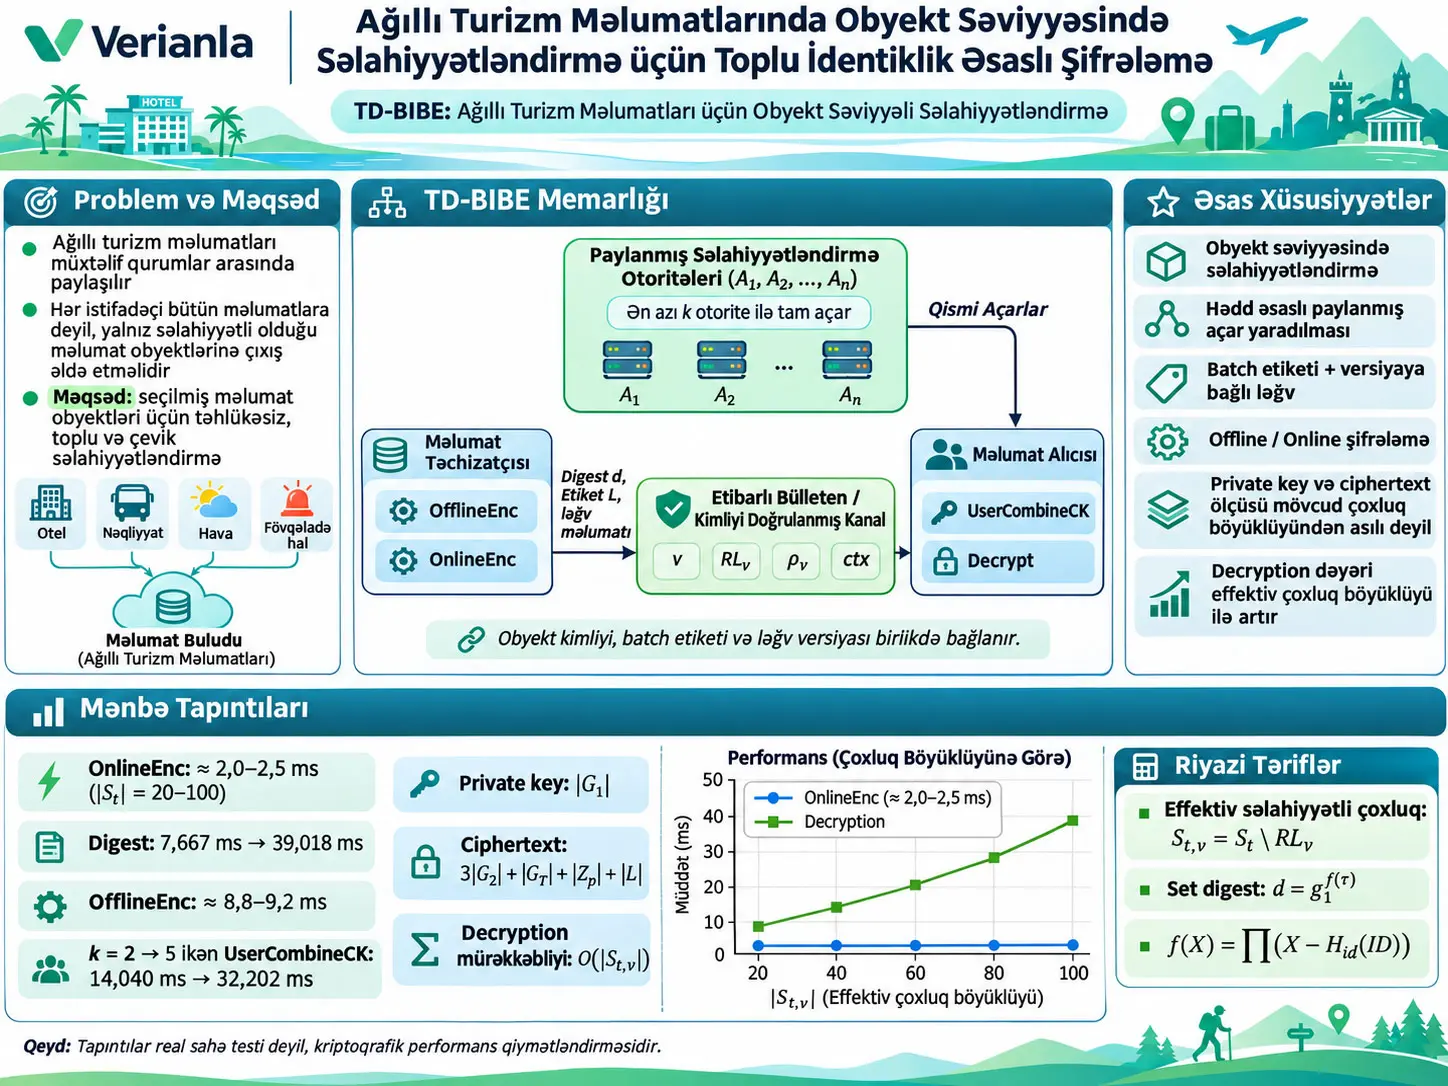
TD-BIBE (Threshold Distributed Batch Identity-Based Encryption), ağıllı turizm məlumatlarının müxtəlif qurumlar arasında paylaşılması zamanı müəyyən məlumat obyekti identifikatorlarından ibarət çoxluğa vahid toplu səlahiyyətləndirmə mexanizmi ilə giriş vermək, bu səlahiyyətləndirməni bir neçə səlahiyyət orqanı arasında hədd əsaslı şəkildə paylamaq və real vaxt şifrələmə yükünü azaltmaq üçün hazırlanmış toplu identiklik əsaslı şifrələmə sxemidir. Sxem məlumat obyekti identifikatorunu, tapşırıq-batch etiketini, səlahiyyətləndirmə dövrünü, ləğvetmə versiyasını, səlahiyyətləndirmə kontekstini və aktiv səlahiyyətli obyekt çoxluğunu kriptoqrafik olaraq bir-birinə bağlayır.
TD-BIBE-nin əsas quruluşu dörd mexanizmdən birlikdə istifadə edir. Birincisi, Shamir secret sharing əsaslı distributed key generation ilə sistemin master-secret imkanını \(n\) səlahiyyət orqanına paylayır və ən azı \(k\) etibarlı səlahiyyət orqanı iştirak etmədən tam batch decryption key yaradılmasının qarşısını almağı hədəfləyir. İkincisi, aktiv məlumat obyekti identifikatorlarını set polynomial-ın kökləri kimi kodlayır və bu çoxluq üçün kompakt digest və obyekt əsaslı membership witness yaradır. Üçüncüsü, tapşırıq etiketi, dövr, revocation version, context və revocation-list digest məlumatını vahid authorization label daxilində bağlayır. Dördüncüsü, mesajdan asılı olmayan bahalı əməliyyatların mühüm hissəsini OfflineEnc mərhələsinə daşımaqla OnlineEnc mərhələsini kiçik və çoxluğun ölçüsündən böyük ölçüdə asılı olmayan vəziyyətdə saxlayır.
Təcrübələrdə Charm-Crypto 0.43, Python 3.9 və MNT224 bilinear pairing curve istifadə edilmişdir. Maksimum authorization-set ölçüsü \(B=100\), maksimum sistem identifikatoru \(N=1000\), səlahiyyət orqanlarının sayı \(n=5\) və standart threshold \(k=3\)-dür. \(|S_t|\) dəyəri 20-dən 100-ə qaldırılmış; hər təcrübə 10 dəfə müstəqil təkrarlanaraq orta müddət bildirilmişdir. TD-BIBE-nin online encryption müddəti bu intervalda təxminən 2,0–2,5 ms səviyyəsində aşağı və sabit qalmışdır. Bunun əksinə, Digest və Decrypt əməliyyatları authorization-set böyüdükcə artır.
Tədqiqatın mühüm dizayn trade-off-u budur: mövcud authorization-set ölçüsü artdıqda ciphertext və complete private-key ölçüsü genişləndirilmir və online encryption xərci aşağı saxlanılır; bunun qarşılığında set polynomial yaradılması, membership witness istehsalı və decryption xərci aktiv çoxluğun ölçüsündən asılı olur. Mənbə TD-BIBE decryption complexity-ni \(O(|S_{t,v}|)\) kimi verir.
Ən mühüm şərh sərhədi: Bu tədqiqat real turist, otel və ya nəqliyyat məlumat qeydləri üzərində aparılmış sahə sınağı deyil. Təcrübə plaintext-i \(G_T\) qrupunda təsadüfi seçilmiş tək elementdir və qiymətləndirmə kriptoqrafik əməliyyat benchmark-ıdır. Bundan əlavə, təhlükəsizlik modeli static corruption şəraitində \(k\)-dan az səlahiyyət orqanının ələ keçirilməsini əhatə edir; offline token leakage/reuse, \(k\) və ya daha çox səlahiyyət orqanının ələ keçirilməsi, authenticated private channel compromise və trusted bulletin saxtalaşdırılması əsas təhlükəsizlik modelinin xaricindədir.
Problem niyə yaranır?
Ağıllı turizm sistemləri turistik məkan platformaları, otellər, nəqliyyat sistemləri, meteoroloji xidmətlər, fövqəladə vəziyyət bölmələri və tənzimləyici qurumlar arasında çoxlu məlumat obyektinin paylaşılmasını tələb edə bilər. Mənbə nümunə olaraq ziyarətçi axınlarını, turist hərəkətlərini, yerləşmə qeydlərini, nəqliyyat bağlantılarını, hava xəbərdarlıqlarını, fövqəladə vəziyyət məlumatlarını və tənzimləyici məlumatları göstərir.
Buradakı problem yalnız “məlumatı şifrələmək” deyil. Müəyyən tapşırıq zamanı hansı məlumat obyektlərinin hansı tapşırıq, dövr, ləğvetmə versiyası və kontekst altında açıla biləcəyinin də kriptoqrafik olaraq müəyyən edilməsi lazımdır.
Məsələn, eyni tətil koordinasiyası tapşırığında onlarla müstəqil məlumat obyekti eyni qurumlar tərəfindən müvəqqəti istifadə ediləcəksə, hər obyekt üçün ayrıca decryption key yaratmaq və paylamaq açar idarəetmə xərcini obyektlərin sayı ilə birlikdə artıra bilər. Buna görə BIBE yanaşması obyektləri batch etiketi altında qruplaşdırıb müəyyən identity subset üçün vahid səlahiyyətləndirmə materialı yaratmağı hədəfləyir.
Obyekt Səviyyəsində Toplu Səlahiyyətləndirmə Nə Deməkdir?
TD-BIBE-də toplu səlahiyyətləndirmə istifadəçi roluna ümumi giriş vermək əvəzinə müəyyən tapşırıq batch-i və revocation versiyası altında müəyyən edilmiş aktiv məlumat obyekti çoxluğu \(S_{t,v}\) üçün vahid batch decryption key yaratmaq deməkdir; ciphertext yalnız hədəf məlumat obyektinin identifikatoru bu aktiv çoxluğun üzvüdürsə və label, digest, revocation state və key eyni descriptor ilə uyğundursa açıla bilər.
TD-BIBE ilə ABE arasındakı əsas fərq
Attribute-Based Encryption (ABE), şöbə, rol, təhlükəsizlik səviyyəsi və ya giriş məqsədi kimi attribute-lara əsaslanan siyasətləri ifadə etmək üçün güclüdür. Bu tədqiqatın məqsədi isə dəyişkən məlumat obyekti identifikatorları çoxluğunu birbaşa səlahiyyətləndirməkdir.
Mənbənin əsaslandırmasına görə, böyük və tez-tez dəyişən object set-lərin ABE siyasətlərində ayrı-ayrı attribute/condition kimi kodlanması davamlı policy yenilənməsinə səbəb ola bilər. TD-BIBE bu problemi identity set üzərindən həll edir.
Tədqiqatın funksional xüsusiyyətləri
| Xüsusiyyət | TD-BIBE |
|---|---|
| Fine-grained authorization | Dəstəklənir |
| Identity-set batch authorization | Dəstəklənir |
| Threshold mechanism | Dəstəklənir |
| Explicit revocation support | Dəstəklənir |
| Revocation-version binding | Dəstəklənir |
| Offline/online encryption | Dəstəklənir |
| Ciphertext integrity | Bu tədqiqatda dəstəklənən kimi işarələnməyib |
Type-3 bilinear map nədir?
Tədqiqat prime order \(p\)-yə malik üç cyclic group istifadə edir:
və bilinear map:
şəklindədir.
\(g_1\in G_1\) və \(g_2\in G_2\) müvafiq generator-lardır.
Bilinearity xüsusiyyəti:
şəklindədir.
Burada \(a,b\in\mathbb{Z}_p^*\) scalar-lardır. Bu xüsusiyyət exponent daxilindəki gizli cəbri əlaqələrin pairing nəticəsində müqayisə edilməsinə və decryption zamanı zəruri cancellation əməliyyatlarının aparılmasına imkan verir.
Type-3 setting-də:
və iki source group arasında səmərəli hesablana bilən isomorphism olmadığı fərz edilir.
Plaintext space nədir?
TD-BIBE-nin plaintext space-i mənbədə:
kimi müəyyən edilib.
Beləliklə, sxemin birbaşa plaintext-i arbitrary-length bit sətri deyil; \(G_T\) daxilində group element-dir. Mənbə bu tədqiqatda böyük faylın və ya ixtiyari uzunluqlu turizm qeydinin ayrıca necə kodlanacağını müəyyən etmir. Təcrübələrdə də plaintext kimi təsadüfi \(M\in G_T\) seçilir.
İstifadə olunan əsas təhlükəsizlik fərziyyələri
Discrete Logarithm Problem (DLP): \(g\) və \(g^a\) məlum olduqda \(a\)-nı səmərəli şəkildə tapmağın çətin olduğu fərz edilir. TD-BIBE-də distributed key generation zamanı yayımlanan:
commitment-lardan gizli polynomial coefficient-ların çıxarıla bilməməsi DLP fərziyyəsi ilə əlaqələndirilir.
DBDH-3: Type-3 bilinear setting-də müəyyən pairing exponent dəyərinin həqiqi Diffie-Hellman əlaqəsi, yoxsa təsadüfi \(G_T\) elementi olduğunu ayırd etməyin çətin olduğu fərziyyəsidir. Mənbənin confidentiality reduction-u bu fərziyyəyə əsaslanır.
co-DHP⋆: Verilən:
məlumatından:
dəyərini hesablamağın çətin olduğu Type-3 computational problem-dir. Unauthorized key-combination və threshold authorization təhlükəsizliyi bu fərziyyə üzərində qurulub.
Set polynomial necə yaradılır?
Aktiv səlahiyyətli məlumat obyekti çoxluğu:
olsun.
Hər məlumat obyekti identifikatoru scalar-valued identity hash ilə:
dəyərinə çevrilir.
Set polynomial:
kimi qurulur.
Bu formulun çox mühüm mənası var: authorization set daxilindəki hər hashed identity, \(f_S(X)\) polinomunun köküdür.
Polinom:
şəklində açıldıqda public structured powers istifadə edilərək set digest:
hesablanır.
Bu digest bütün set-i tək \(G_1\) elementi daxilində kriptoqrafik şəkildə təmsil edir.
Mənbə açıq şəkildə bildirir ki, bu set-polynomial və membership-witness quruluşu KZG polynomial commitment və əvvəlki Batched IBE tədqiqatlarına əsaslanır və polynomial commitment quruluşunun özünü yeni töhfə kimi təqdim etmir.
Membership witness nədir?
Hədəf \(ID\) həqiqətən \(S\) çoxluğunun üzvüdürsə:
və:
olar.
Quotient polynomial:
şəklindədir.
Membership witness:
kimi hesablanır.
Bu witness hədəf identifikatorun set polynomial daxilində həqiqətən root olduğunu decryption cəbri daxilində sübut edən elementdir.
Revocation list aktiv çoxluğu necə dəyişir?
Orijinal authorization set:
və revocation list:
olduqda, \(v\) versiyası altındakı aktiv authorization set:
kimi hesablanır.
Revocation-list digest:
şəklindədir.
Tapşırıq və authorization state aşağıdakı label daxilində birləşdirilir:
Burada:
- \(t\): task-batch identifier.
- \(\mathrm{epoch}\): authorization period.
- \(v\): revocation-version index.
- \(\mathrm{ctx}\): authorization context.
- \(\rho_v\): revocation-list digest.
Context; region, department, data classification, task purpose və emergency level kimi tətbiq şərtlərini daşıya bilər.
Versiyaya Bağlı Ləğvetmə Köhnə Ciphertext-ləri Geriyə Dönük Ləğv Edirmi?
Xeyr; TD-BIBE-nin revocation mexanizmi yeni version altında hazırlanacaq label, key, offline token və ciphertext-ləri yeni \(v\), \(RL_v\) və \(\rho_v\) vəziyyətinə bağlayır, lakin köhnə version altında qanuni şəkildə əldə edilmiş historical ciphertext/plaintext girişini retroaktiv olaraq geri almır.
Canonical Encode niyə vacibdir?
Mənbə identity set, revocation list və context dəyərlərinin serialization zamanı sıralanmasını, uzunluq sərhədlərinin ayrılmasını və canonical encoding istifadə edilməsini tələb edir.
Bu yanaşma:
ilə müxtəlif sahə kombinasiyalarının səhvən eyni byte sequence-ə çevrilməsi kimi concatenation ambiguity problemlərinin qarşısını almağı hədəfləyir.
Sistem arxitekturası
Distributed key generation necə işləyir?
Sistemdə \(n\) authorization authority var və complete authorization key yaratmaq üçün threshold:
kimi müəyyən edilir.
Hər authority \(A_i\), dərəcəsi ən çox \(k-1\) olan iki təsadüfi polynomial seçir:
Coefficient-lar:
kimi müstəqil seçilir.
Authority coefficient commitment-larını:
kimi yayımlayır.
\(A_i\), \(A_\ell\) üçün share:
hesablayır və authenticated private channel vasitəsilə göndərir.
Qəbul edən authority bu share-ləri commitment-larla yoxlayır. Hər şey etibarlıdırsa, \(A_\ell\) öz aggregate shares dəyərlərini:
kimi əldə edir.
Implicit master secrets:
şəklindədir.
Mənbə üçün kritik məqam budur: honest execution zamanı bu master secrets tək bir yerdə yenidən yaradılmır.
Public-key komponentləri:
kimi əldə edilir.
Hədd Mexanizmi Tək Bir Səlahiyyət Orqanının Master Key-ə Sahib Olmasının Qarşısını Necə Alır?
Hər authorization authority yalnız öz Shamir-törəməli \((\alpha_\ell,\beta_\ell)\) share-lərini saxlayır; complete batch key isə eyni descriptor üçün ən azı \(k\) etibarlı partial key-in Lagrange interpolation ilə birləşdirilməsini tələb edir, buna görə mənbənin təhlükəsizlik modelində \(k\)-dan az statik olaraq pozulmuş səlahiyyət orqanının təkbaşına complete target key yaratması co-DHP⋆ fərziyyəsi altında nəzərə alınmayacaq ehtimalla məhdudlaşdırılır.
Partial batch key necə yaradılır?
Digest və authorization label birlikdə:
nöqtəsinə hash edilir.
\(A_\ell\)-in partial batch decryption key-i:
olar.
Bu partial key aşağıdakı pairing equality ilə yoxlanılır:
Partial key səhvdirsə, alıcı onu rədd edir.
Ən azı k partial key necə complete key-ə çevrilir?
İştirak edən tam \(k\) authority index çoxluğu:
olsun.
Hər \(\ell\in J\) üçün Lagrange coefficient:
kimi hesablanır.
Complete key:
formasına gəlir.
Alıcı complete key-i:
bərabərliyi ilə yoxlayır.
OfflineEnc nə edir?
Data provider, plaintext və target identity dəqiqləşmədən əvvəl mövcud \(d\) və \(L\) üçün:
təsadüfi dəyərləri seçir.
Offline components:
və:
hesablanır.
One-time offline token:
kimi yaradılır.
Mənbə bu token üçün iki qəti təhlükəsizlik şərti qoyur:
- Token məxfi saxlanılmalıdır.
- Eyni token yalnız bir online encryption üçün istifadə edilməli və sonra silinməlidir.
Yeni revocation version current olduqda köhnə version üçün hazırlanmış, lakin hələ istifadə olunmamış token-lar da atılmalıdır.
OnlineEnc niyə sürətlidir?
OnlineEnc əvvəlcə verilən task məlumatları ilə:
dəyərini yenidən hesablayır.
Əgər:
olarsa, token rədd edilir.
İdentifikator hash-i:
hesablandıqdan sonra ciphertext components:
kimi əldə edilir.
Final ciphertext:
şəklindədir.
Mənbənin performans üstünlüyünün mühüm səbəbi pairing və bir çox exponentiation əməliyyatının online mərhələdən əvvəl OfflineEnc-ə daşınmasıdır.
Decrypt hansı yoxlamaları aparır?
Decrypt yalnız bir pairing formulunu işlədib nəticəni qaytarmır. Əvvəlcə yoxlama zənciri tətbiq edir:
- \(RL_v\subseteq S_t\) yoxlanılır.
- Revocation digest yenidən hesablanır.
- Authorization label yenidən hesablanır.
- Ciphertext label ilə key label-ın eyni olduğu təsdiqlənir.
- \(S_{t,v}=S_t\setminus RL_v\) yenidən hesablanır.
- Hədəf \(ID\)-nin aktiv set daxilində olması yoxlanılır.
- Set digest yenidən hesablanıb key digest ilə müqayisə edilir.
- Complete batch key pairing equation ilə yoxlanılır.
- Membership witness yaradılır.
- Son decryption factor hesablanaraq plaintext bərpa edilir.
Decrypt-dəki membership polynomial
Aktiv set ölçüsü:
olsun.
Hədəf identity xaricindəki bütün set elementlərindən:
yaradılır.
Membership witness:
şəklindədir.
Son decryption formulu
Alıcı:
hesabını aparır.
Plaintext:
ilə bərpa edilir.
Bu formulun correctness məntiqi:
bərabərliyinə əsaslanır.
Pairing exponent-lar açıldıqda \(f(\tau)\) ilə \(q(\tau)(id-\tau)\) terminləri bir-birini ləğv edir və geriyə:
qalır.
OnlineEnc zamanı:
olduğuna görə:
alınır.
Təhlükəsizlik modelində hücumçu nələri edə bilər?
Mənbənin adversary modeli kifayət qədər geniş xarici müdaxilə səlahiyyəti verir. Hücumçu:
- Ciphertext, label, revocation digest və public information-ı dinləyə bilər.
- Dəyişdirə, başqa dəyərlə əvəz edə və ya replay edə bilər.
- Müxtəlif task label, dövr, revocation version və context-lərə aid key/ciphertext-ləri birlikdə istifadə etməyə cəhd edə bilər.
- Challenge olmayan set və label-lar üçün batch key əldə edə bilər.
- \(k\)-dan az authorization authority-ni statik olaraq corrupt edib onların master-key shares dəyərlərini əldə edə bilər.
Bunun müqabilində model aşağıdakı fərziyyələri qəbul edir:
- Hücumçu \(k\) və ya daha çox authority-ni corrupt edə bilməz.
- Authenticated private channels ələ keçirilə bilməz.
- Trusted bulletin üzərindəki revocation state saxta şəkildə yaradıla bilməz.
- Offline token məxfi və one-time qalır.
Token leakage və ya reuse mənbədə implementation-level security violation kimi təsnif edilir və əsas security modelinin xaricində saxlanılır.
Static corruption nə deməkdir?
Security experiment-də corrupted authority set:
və:
\[ |C_{\mathrm{cor}}|
olmalıdır.
Bu set DistributedKeyGen-dən əvvəl müəyyən edilir və public-key generation sonrasında genişləndirilə bilməz. Buna görə sübut adaptive corruption-a deyil, static corruption modelinə aiddir.
Altı təhlükəsizlik xüsusiyyəti
| Xüsusiyyət | Mənbə əsası | Şərh |
|---|---|---|
| Data confidentiality | DBDH-3 + \(H_G\) random oracle | Fresh target descriptor altındakı mesajın ayırd edilə bilməməsi |
| Object-level authorization | Authenticated authorization state | Set xaricindəki identity membership check-dən keçə bilməz |
| Batch-label binding | Confidentiality-yə reduction | Başqa label-a aid key target label ciphertext-ini aça bilməz |
| Revocation-version binding | Confidentiality-yə reduction | Old-version key fresh new-version descriptor-a daşına bilməz |
| Unauthorized key-combination resistance | Type-3 co-DHP⋆ + random oracle | Müxtəlif descriptor-lardakı key hissələri fresh target complete key-ə çevrilə bilməz |
| Static threshold authorization security | Type-3 co-DHP⋆ | \(k\)-dan az statik corrupt authority fresh target complete key yarada bilməz |
Object-level authorization-ın mühüm sərhədi
Mənbə Definition 2-də membership check bypass edildikdən sonra ayrıca semantic secrecy iddiası irəli sürmədiyini açıq bildirir. Yəni object-level authorization theorem-i göstərilən Decrypt alqoritmi daxilində identifikatorun authenticated effective set-ə aid olub-olmadığının yoxlanılması xüsusiyyətidir.
Revocation təhlükəsizliyinin sərhədi
Yeni version:
və böyümüş revocation list:
ilə yeni descriptor yaradılır.
Old-version key-in yeni ciphertext-ə daşınmaması hədəflənir. Lakin bu mexanizm:
təmin etmir. Mənbə bunu açıq şəkildə məhdudlaşdırır.
Tədqiqatın Metodu və Nəticələri
Təcrübə mühiti
| Parametr | Dəyər |
|---|---|
| Framework | Charm-Crypto 0.43 |
| Proqramlaşdırma dili | Python 3.9 |
| Bilinear pairing curve | MNT224 |
| Əməliyyat sistemi | Ubuntu 18.04 |
| CPU | Intel Xeon 8269CY dual-core |
| RAM | 4 GB |
| Maksimum authorization-set \(B\) | 100 |
| Maksimum system identities \(N\) | 1000 |
| Authorization authority sayı \(n\) | 5 |
| Standart threshold \(k\) | 3 |
| Authorization-set ölçüsü | 20, 40, 60, 80, 100 |
| Plaintext | Təsadüfi seçilmiş bir \(M\in G_T\) |
| Təkrar | Hər təcrübə 10 dəfə |
| Bildirilən müddət | 10 təkrarın ortalaması |
Mənbə standard deviation, confidence interval və ya error bar dəyərlərini cədvəl şəklində vermir. Buna görə Verianla orta müddətlərin işə salınmalar arasındakı dəyişkənliyi haqqında yeni statistika yaratmır.
Müqayisə edilən sxemlər
Mənbə TD-BIBE-ni [30], [31] və [34] nömrəli tədqiqatlarla müqayisə edir. Bunlar mənbələr siyahısında müvafiq olaraq CP-ABE/distributed-key-management əsaslı data-sharing quruluşu, revocation-ready CP-ABE key-management yanaşması və IoT healthcare üçün lightweight cryptosystem kimi müəyyən edilir.
Bütün sxemlər eyni proqram/aparat mühitində, eyni pairing curve və plaintext representation ilə tətbiq olunub. Bununla belə, Cədvəl 1 bu sxemlərin dəstəklədiyi funksiyaların eyni olmadığını göstərir. Buna görə xam müddət müqayisələri yalnız performans deyil, funksional fərqlərlə birlikdə qiymətləndirilməlidir.
Setup xərci
TD-BIBE SetupCore müddəti \(|S_t|\) 20-dən 100-ə qaldırıldıqda təxminən:
arasında qalmışdır.
Bunun səbəbi SetupCore-un mövcud set ölçüsündən çox sabit maksimum tutum:
ilə əlaqəli olmasıdır.
Mənbə TD-BIBE setup xərcinin müqayisə edilən sxemlərdən yüksək olduğunu bildirir. Bununla belə, Setup sistem initialization zamanı bir dəfə yerinə yetirilən əməliyyat olduğundan online encryption latency-nin hissəsi deyil.
Threshold k artdıqda nə baş verir?
\(n=5\) sabitkən threshold:
intervalında dəyişdirilmişdir.
| Əməliyyat | \(k=2\) / başlanğıc | \(k=5\) / son | Mənbə şərhi |
|---|---|---|---|
| DistributedKeyGen | 63,6–77,6 ms intervalında dəyişir | Nisbətən sabit | |
| AuthComputeKey | 1,797 ms | 3,895 ms | Daha çox authority partial key yaradır |
| UserCombineCK | 14,040 ms | 32,202 ms | Daha çox partial key Lagrange interpolation ilə birləşdirilir |
Bu nəticə yalnız computational trade-off-u ölçür. Daha yüksək \(k\)-nın əməliyyat availability-si və ya qurumlararası idarəetmə təsiri bu benchmark-da ölçülməyib.
Auxiliary computation xərci
| Əməliyyat | \(|S_t|=20\) | \(|S_t|=100\) | Davranış |
|---|---|---|---|
| Digest | 7,667 ms | 39,018 ms | Set ölçüsü ilə nəzərəçarpacaq artım |
| LabelGen | 0,183 ms | 0,023 ms | Çox kiçik; set ölçüsündən asılı olmayan əməliyyat quruluşu |
| OfflineEnc | Təxminən 8,8–9,2 ms | Sabit | |
Digest-in artmasının səbəbi set polynomial-ın:
yaradılması və:
hesabında daha çox root, coefficient və group exponentiation işlənməsidir.
Mühüm tətbiq üstünlüyü Digest-in yalnız public parameters və effective authorization set-dən asılı olmasıdır. Eyni authorization state altında birdən çox ciphertext yaradılacaqsa, digest offline şəkildə əvvəlcədən hazırlanıb təkrar istifadə edilə bilər.
Online Encryption Sabitkən Decryption Niyə Authorization-Set ilə Böyüyür?
TD-BIBE bahalı set-dependent hesablamaların mühüm hissəsini Digest və OfflineEnc mərhələlərinə daşıyır; OnlineEnc yalnız identity hash, bir \(G_2\) exponentiation və bir neçə group multiplication istifadə edərək təxminən sabit xərcli qalır, Decrypt isə hədəf identifikator üçün \(q(X)\) quotient polynomial-ını və \(\pi=g_1^{q(\tau)}\) membership witness-ını aktiv set üzərindən yenidən yaratdığından xərci \(O(|S_{t,v}|)\) miqyasında artır.
Online encryption nəticələri
| Sxem | \(|S_t|=20\) | \(|S_t|=100\) | Qeyd |
|---|---|---|---|
| TD-BIBE | Təxminən 2,0–2,5 ms | Aşağı və sabit | |
| [34] | Təxminən 5,6–6,3 ms | Nisbətən sabit | |
| [30] | 122,060 ms | 538,516 ms | Set/policy böyüdükcə artır |
| [31] | 104,998 ms | 557,375 ms | Set/policy böyüdükcə artır |
Mənbə bildirir ki, TD-BIBE bu təcrübədə ən aşağı və ən sabit online encryption müddətini göstərib. Bunun əsas səbəbi message-independent pairing və exponentiation əməliyyatlarının OfflineEnc-ə daşınmasıdır.
Bu nəticə “TD-BIBE bütün kriptoqrafik xərclərdə ən sürətlidir” demək deyil. Setup xərci daha yüksəkdir; Digest və Decrypt set ölçüsü ilə artır.
Decryption nəticəsi
Mənbə Şəkil 7-də TD-BIBE decryption müddətinin authorization-set ölçüsü artdıqca aydın şəkildə yüksəldiyini göstərir. Mənbə mətnində qrafikdəki bütün TD-BIBE nöqtələri dəqiq rəqəmlərlə sadalanmadığı üçün Verianla qrafikdən süni dəqiqliklə dəyər çıxarmır.
Artımın alqoritmik səbəbi:
quotient polynomial-ının və:
membership witness-ının daha böyük set üzərində hesablanmasıdır.
Communication və storage mürəkkəbliyi
| Element | TD-BIBE ölçüsü | \(|S_t|\) ilə əlaqəsi |
|---|---|---|
| Public key | \((B+1)|G_1|+(2n+4)|G_2|\) | Mövcud \(|S_t|\)-dən asılı deyil; \(B\) və \(n\)-dən asılıdır |
| Private key | \(|G_1|\) | Constant |
| Ciphertext | \(3|G_2|+|G_T|+|\mathbb{Z}_p|+|L|\) | Mövcud \(|S_t|\)-dən asılı deyil |
| Decryption complexity | \(O(|S_{t,v}|)\) | Effective set ilə böyüyür |
\(|G_1|\), \(|G_2|\) və \(|G_T|\) ifadələri müvafiq group element-lərin serialization ölçüsünü təmsil edir. Mənbə Cədvəl 3-də bu dəyərləri byte ilə rəqəmləşdirmədiyindən Verianla kənardan byte dəyəri əlavə etmir.
Bu quruluş niyə trade-off-dur?
TD-BIBE authorization-set məlumatını hər ciphertext daxilində xətti böyüyən siyahı kimi yerləşdirmək əvəzinə maksimum batch tutumunu public parameters daxilində əvvəlcədən dəstəkləyir və set-i compact digest ilə təmsil edir.
Bunun nəticəsi:
- Private key set ölçüsü ilə böyümür.
- Ciphertext set ölçüsü ilə böyümür.
- Online encryption set ölçüsü ilə nəzərəçarpacaq dərəcədə böyümür.
- Public key maksimum tutum \(B\) və authority sayı \(n\) ilə böyüyür.
- Digest computation set ölçüsü ilə böyüyür.
- Decrypt membership-witness computation səbəbindən \(O(|S_{t,v}|)\) olur.
Tədqiqatın dəstəklədiyi nəticələr
- TD-BIBE müəyyən data-object identity set-lərini batch label altında birbaşa səlahiyyətləndirə bilər.
- Master-key capability bir neçə authority arasında threshold quruluşu ilə paylanır.
- Ən azı \(k\) etibarlı partial key eyni descriptor üçün birləşdirilmədən complete batch key əldə edilmir.
- Task, epoch, revocation version, context və revocation digest authorization label daxilində bağlanır.
- Set polynomial və membership witness obyekt səviyyəsində set membership nəzarəti təmin edir.
- Mövcud authorization-set ölçüsü artarkən complete private-key və ciphertext ölçüsü sabit qalır.
- Mənbənin sınaq mühitində online encryption təxminən 2,0–2,5 ms intervalında aşağı və sabit qalmışdır.
- Digest və decryption xərcləri authorization set böyüdükcə artır.
- Mənbədə confidentiality və authorization-binding xüsusiyyətləri müvafiq computational hardness fərziyyələri ilə formal şəkildə təhlil edilmişdir.
Tədqiqatın dəstəkləmədiyi nəticələr
- Real turizm müəssisələrində production deployment uğuru göstərilməyib.
- Real turist şəxsi məlumatları ilə sahə benchmark-ı aparılmayıb.
- Arbitrary-length faylın və ya məlumat qeydinin birbaşa TD-BIBE plaintext-i olduğu göstərilməyib; plaintext space \(G_T\)-dir.
- Revocation keçmişdə qanuni şəkildə açılmış ciphertext girişini geri almır.
- Ciphertext integrity bu versiyanın dəstəklədiyi xüsusiyyətlər arasında göstərilməyib.
- Xüsusi replay-resistance zəmanəti nəticələrdə sübut edilməyib; gələcək tədqiqat sahəsidir.
- \(k\) və ya daha çox authority compromise təhlükəsizlik modelinə daxil deyil.
- Adaptive corruption modeli təhlil edilməyib; corrupted authority set statik müəyyən edilir.
- Offline token leakage və ya reuse təhlükəsizlik modeli tərəfindən həll edilmiş problem kimi təqdim edilmir.
- Authenticated private channel və ya trusted bulletin compromise bu təhlükəsizlik zəmanətlərinə daxil deyil.
- 10 təkrarın ortalamasından başqa confidence interval və ya standard deviation bildirilmədiyinə görə performans variasiyasını kəmiyyətcə çıxarmaq mümkün deyil.
- Müqayisə edilən sxemlər funksional baxımdan tam eyni deyil; yalnız müddət cədvəli bütün sistem xüsusiyyətlərini təmsil etmir.
Əsas məhdudiyyətlər və gələcək iş
Mənbənin nəticəsi ən mühüm sistem trade-off-unu açıq şəkildə ifadə edir: set ölçüsündən asılı hesablama ciphertext expansion və online encryption-dan receiver-side decryption-a köçürülüb.
Gələcək iş sahələri mənbədə:
- Daha səmərəli membership-witness computation.
- Verifiable outsourced decryption.
- Ciphertext integrity.
- Replay resistance.
kimi göstərilib.
Mənbə və Metod Qeydi
Orijinal başlıq: A Batch Identity-Based Encryption Scheme for Object-Level Authorization of Smart Tourism Data
Müəlliflər: Lixia Sun; Dengshuo Zhu; Changgen Peng; Chenran Xiong; Chuanda Cai.
Müəllif sırası: Lixia Sun birinci; Dengshuo Zhu ikinci; Changgen Peng üçüncü; Chenran Xiong dördüncü; Chuanda Cai beşinci müəllifdir.
Məsul müəllif: Changgen Peng; cgpeng@gzu.edu.cn.
Qurum 1: Guizhou Provincial Laboratory of Big Data, College of Computer Science and Technology, Guizhou University, Guiyang 550025, China.
Qurum 2: College of Tourism and Cultural Industry, Guizhou University, Guiyang 550025, China.
Qurum 3: School of Cyber Science and Engineering, Wuhan University, Wuhan 430072, China.
Bərabər töhfə: Mənbədə bərabər birinci müəlliflik və ya bərabər töhfə bəyanatı yoxdur.
Jurnal: Cryptography.
Nəşriyyat: MDPI.
Cild / say / məqalə: 10(5), Article 67.
Səhifə sayı: 31.
DOI: 10.3390/cryptography10050067.
Academic Editor: Aleksandr Ometov.
Göndərilmə: 14 iyul 2026.
Reviziya: 8 sentyabr 2026.
Qəbul: 9 sentyabr 2026.
Nəşr: 10 sentyabr 2026.
Mənbə növü: Rəyli tədqiqat məqaləsi; pairing-based public-key cryptography, threshold distributed authorization, formal security reductions və hesablama performansı benchmark-ını birləşdirir.
Rəy prosesi: Cryptography rəyli MDPI jurnalidir; MDPI nəşr prosesi single-anonymized peer review kimi müəyyən edilir.
Preprint statusu: Verianla-da işlənən sənəd nəşr edilmiş Version of Record-dur; bu prosesdə ayrıca preprint əsas götürülməyib.
Lisenziya: Creative Commons Attribution 4.0 International (CC BY 4.0).
Rəsmi bağlantı: https://doi.org/10.3390/cryptography10050067
Açar sözlər: object-level data authorization; Batch Identity-Based Encryption; threshold distributed authorization; versioned revocation.
Əsas sxem: Threshold Distributed Batch Identity-Based Encryption (TD-BIBE).
Əsas cəbri quruluş: Type-3 bilinear groups \(G_1,G_2,G_T\), set polynomial və membership witness, Shamir-törəməli distributed secret sharing.
Set-polynomial mənşəyi: Mənbə polynomial digest/membership-witness quruluşunun KZG polynomial commitment texnikasına və əvvəlki Batched IBE tətbiqlərinə əsaslandığını; bu quruluşun özünü yeni töhfə kimi iddia etmədiyini bildirir.
Əsas təhlükəsizlik fərziyyələri: DBDH-3, Type-3 co-DHP⋆, DLP və \(H_G\) üçün random oracle model.
Formal təhlil edilən təhlükəsizlik xüsusiyyətləri: Data confidentiality; object-level authorization; batch-label binding; revocation-version binding; unauthorized key-combination resistance; static threshold authorization security.
Revocation sərhədi: Version-bound revocation yalnız yeni version altında yaradılacaq authorization material və ciphertext-lərə tətbiq olunur; historical ciphertext-lərin retroaktiv ləğvi deyil.
Plaintext space: \(M\in\mathcal{M}=G_T\). Mənbə arbitrary-length bit string plaintext sxemi müəyyən etmir.
Təcrübə framework-ü: Charm-Crypto 0.43, Python 3.9.
Pairing curve: MNT224.
Təcrübə sistemi: Ubuntu 18.04; Intel Xeon 8269CY dual-core; 4 GB RAM.
Təcrübə parametrləri: \(B=100\), \(N=1000\), \(n=5\), standart \(k=3\), \(|S_t|=20\)–100.
Təkrar: Hər təcrübə 10 dəfə müstəqil təkrarlanıb və orta running time bildirilib.
Əsas online encryption nəticəsi: TD-BIBE set ölçüsü artdıqca təxminən 2,0–2,5 ms ilə aşağı və sabit online encryption xərci göstərib.
Digest nəticəsi: \(|S_t|=20\)–100 intervalında 7,667 ms-dən 39,018 ms-ə yüksəlib.
OfflineEnc: Təxminən 8,8–9,2 ms səviyyəsində sabit qalıb.
Threshold sensitivity: \(k=2\)–5 arasında DistributedKeyGen 63,6–77,6 ms; AuthComputeKey 1,797→3,895 ms; UserCombineCK 14,040→32,202 ms.
Storage/communication: Complete private key \(|G_1|\); ciphertext \(3|G_2|+|G_T|+|\mathbb{Z}_p|+|L|\); hər ikisi mövcud authorization-set ölçüsündən asılı deyil.
Decryption complexity: \(O(|S_{t,v}|)\).
Mühüm təhlükəsizlik modeli sərhədləri: Corruption statikdir və \(k\)-dan az authority ilə məhdudlaşdırılıb. Authenticated private channel compromise, trusted-bulletin forgery və offline-token leakage/reuse model xaricindədir.
Ciphertext integrity: Mənbə Cədvəl 1-də TD-BIBE üçün dəstəklənən kimi işarələməyib; gələcək iş sahəsidir.
Replay resistance: Mənbə bunu gələcək iş sahəsi kimi göstərir.
Maliyyələşdirmə: National Natural Science Foundation of China, grant number 62672142.
Məlumatların əlçatanlığı: Tədqiqatın orijinal töhfələrinin məqalənin daxilində olduğu; əlavə sualların corresponding author-a yönəldilə biləcəyi bildirilir.
Maraqlar toqquşması: Müəlliflər maraqlar toqquşması olmadığını bəyan ediblər.
Müəllif töhfələri: Conceptualization: Lixia Sun, Dengshuo Zhu, Changgen Peng; methodology: Lixia Sun, Dengshuo Zhu, Chuanda Cai; software: Dengshuo Zhu, Chuanda Cai; validation: Chenran Xiong, Changgen Peng; formal analysis: Lixia Sun, Dengshuo Zhu; investigation: Lixia Sun, Chuanda Cai; resources: Changgen Peng; data curation: Dengshuo Zhu, Chuanda Cai; original draft: Lixia Sun, Dengshuo Zhu; review/editing: Changgen Peng, Chenran Xiong, Chuanda Cai; supervision: Changgen Peng, Chenran Xiong; project administration və funding acquisition: Changgen Peng.
Etik komitə / məlumatlandırılmış razılıq: Mənbədə ayrıca etik komitə və ya informed-consent bəyanatı bildirilməyib. Tədqiqat kriptoqrafik sxem, formal təhlükəsizlik analizi və sintetik group-element performans benchmark-ıdır; real turist iştirakçıları üzərində təcrübə bildirilməyib.
Əsas metodoloji məhdudiyyətlər: Performans təcrübələri tək aparat/proqram mühitində aparılıb; MNT224 curve istifadə olunub; plaintext təsadüfi \(G_T\) elementidir; yalnız orta müddətlər bildirilib; production deployment və ya real turizm məlumatı benchmark-ı yoxdur; static-corruption modeli istifadə olunub; retroactive revocation, ciphertext integrity və replay resistance mövcud sxemin sübut edilmiş xüsusiyyətləri deyil.
Ümumi şərh sərhədi: Tədqiqat TD-BIBE-nin müəyyən edilmiş kriptoqrafik fərziyyələr və benchmark şərtlərində object-set batch authorization, threshold distributed key generation, version-bound revocation və aşağı online encryption xərcini birlikdə təmin edə bildiyini dəstəkləyir. Nəticələr fərqli pairing curves, aparatlar, real turizm platformaları və ya daha güclü hücumçu modellərinə avtomatik ümumiləşdirilə bilməz.
Şərh yazın
E-poçt ünvanınız yayımlanmayacaq. Məcburi sahələr * ilə işarələnib