


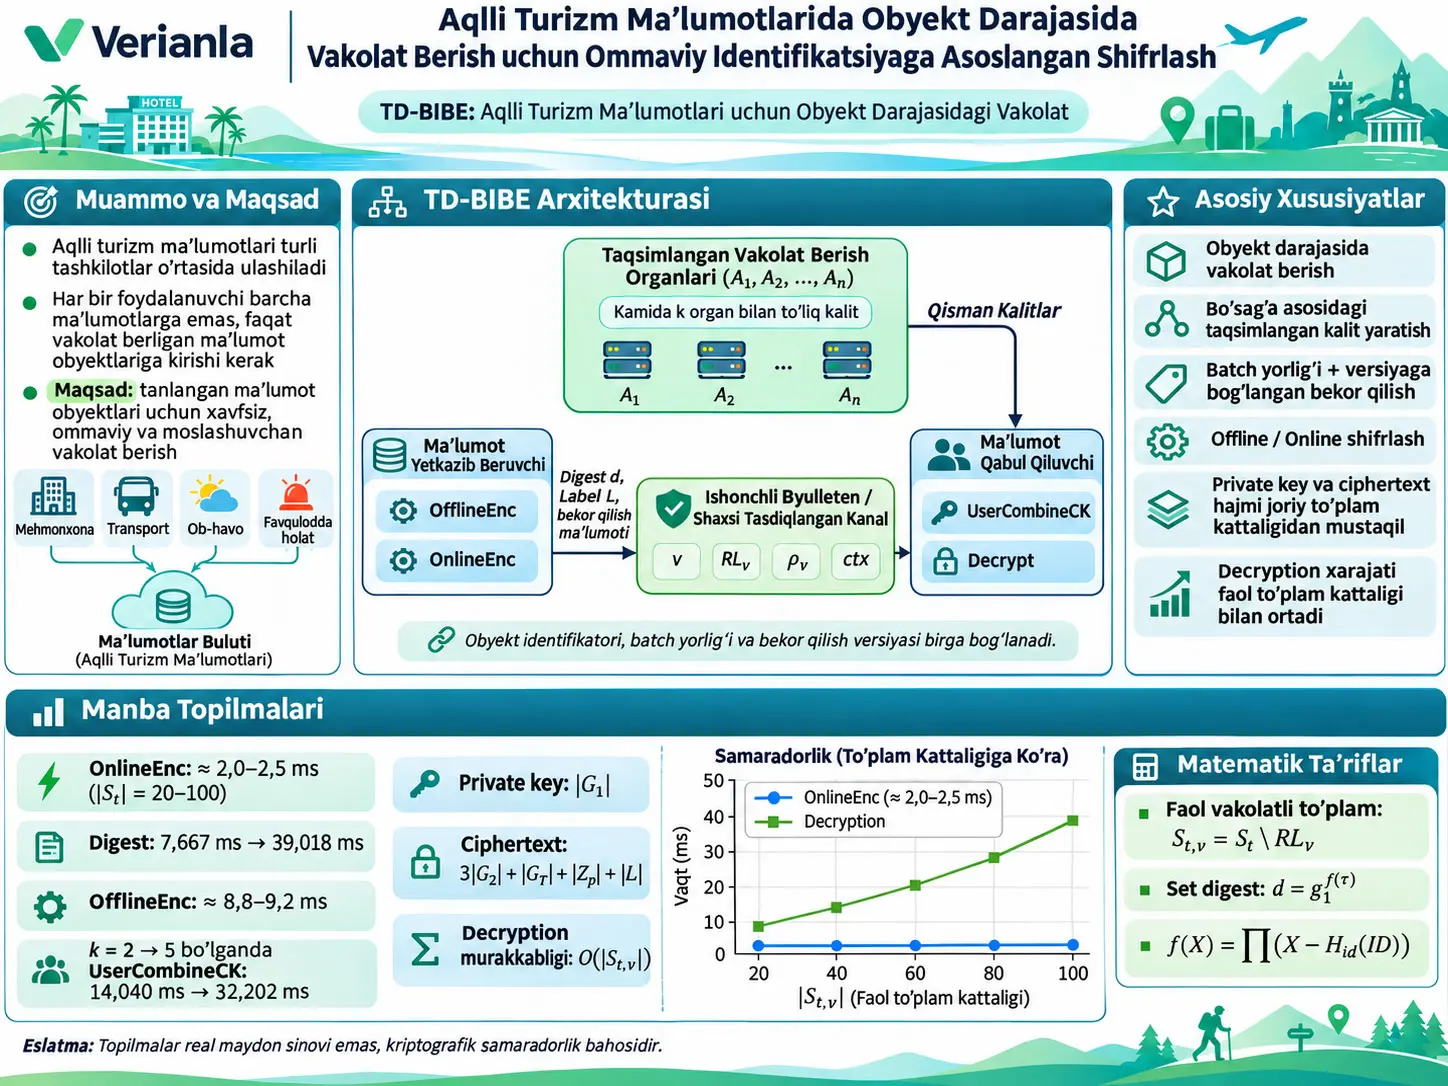
TD-BIBE (Threshold Distributed Batch Identity-Based Encryption), aqlli turizm maʼlumotlarini turli tashkilotlar oʻrtasida ulashishda muayyan maʼlumot obyekti identifikatorlaridan tashkil topgan toʻplamga yagona ommaviy vakolat berish mexanizmi orqali kirish huquqini berish, bu vakolatni bir nechta vakolatli organ oʻrtasida boʻsagʻa asosida taqsimlash va real vaqt shifrlash yukini kamaytirish uchun ishlab chiqilgan ommaviy identifikatsiyaga asoslangan shifrlash sxemasidir. Sxema maʼlumot obyekti identifikatorini, vazifa-batch yorligʻini, vakolat davrini, bekor qilish versiyasini, vakolat kontekstini va faol vakolatli obyektlar toʻplamini kriptografik tarzda oʻzaro bogʻlaydi.
TD-BIBE ning asosiy tuzilmasi toʻrtta mexanizmdan birgalikda foydalanadi. Birinchisi, Shamir secret sharing asosidagi distributed key generation orqali tizimning master-secret imkoniyatini \(n\) ta vakolatli organga taqsimlaydi va kamida \(k\) ta haqiqiy vakolatli organ ishtirok etmasdan toʻliq batch decryption key yaratilishining oldini olishni maqsad qiladi. Ikkinchisi, faol maʼlumot obyekti identifikatorlarini set polynomial ildizlari sifatida kodlab, bu toʻplam uchun ixcham digest va obyekt asosidagi membership witness yaratadi. Uchinchisi, vazifa yorligʻi, davr, revocation version, context va revocation-list digest maʼlumotlarini yagona authorization label ichiga bogʻlaydi. Toʻrtinchisi, xabardan mustaqil qimmat amallarning muhim qismini OfflineEnc bosqichiga koʻchirib, OnlineEnc bosqichini kichik va toʻplam hajmidan katta darajada mustaqil saqlaydi.
Tajribalarda Charm-Crypto 0.43, Python 3.9 va MNT224 bilinear pairing curve ishlatilgan. Maksimal authorization-set hajmi \(B=100\), maksimal tizim identifikatorlari soni \(N=1000\), vakolatli organlar soni \(n=5\) va standart threshold \(k=3\). \(|S_t|\) qiymati 20 dan 100 gacha oshirilgan; har bir tajriba 10 marta mustaqil takrorlanib, oʻrtacha vaqt hisobot qilingan. TD-BIBE ning online encryption vaqti bu oraliqda taxminan 2,0–2,5 ms darajasida past va barqaror qolgan. Bunga qarshi Digest va Decrypt amallari authorization-set kattalashgani sari ortadi.
Tadqiqotning muhim dizayn trade-off-i shundan iborat: mavjud authorization-set hajmi oshganda ciphertext va complete private-key hajmi kengaymaydi va online encryption xarajati past saqlanadi; buning evaziga set polynomial yaratish, membership witness hosil qilish va decryption xarajati faol toʻplam hajmiga bogʻliq boʻladi. Manba TD-BIBE decryption complexity sini \(O(|S_{t,v}|)\) deb beradi.
Eng muhim talqin chegarasi: Bu tadqiqot haqiqiy turist, mehmonxona yoki transport maʼlumotlari yozuvlarida oʻtkazilgan dala sinovi emas. Tajribadagi plaintext \(G_T\) guruhidan tasodifiy tanlangan bitta element va baholash kriptografik amallar benchmarkidir. Bundan tashqari, xavfsizlik modeli static corruption sharoitida \(k\) dan kam vakolatli organning qoʻlga olinishi holatini qamrab oladi; offline token leakage/reuse, \(k\) yoki undan koʻp vakolatli organning qoʻlga olinishi, authenticated private channel compromise va trusted bulletin soxtalashtirilishi asosiy xavfsizlik modelidan tashqarida.
Muammo nega yuzaga keladi?
Aqlli turizm tizimlari turistik hudud platformalari, mehmonxonalar, transport tizimlari, meteorologik xizmatlar, favqulodda vaziyat boʻlinmalari va tartibga soluvchi tashkilotlar oʻrtasida koʻplab maʼlumot obyektlarini ulashishni talab qilishi mumkin. Manba misol sifatida tashrif buyuruvchilar oqimi, turistlar harakati, joylashish qaydlari, transport aloqalari, ob-havo ogohlantirishlari, favqulodda vaziyat maʼlumotlari va tartibga soluvchi maʼlumotlarni keltiradi.
Bu yerdagi muammo faqat “maʼlumotni shifrlash” emas. Muayyan vazifa davomida qaysi maʼlumot obyektlari qaysi vazifa, davr, bekor qilish versiyasi va kontekst ostida ochilishi mumkinligi ham kriptografik tarzda belgilanishi kerak.
Masalan, bir xil taʼtilni muvofiqlashtirish vazifasida oʻnlab mustaqil maʼlumot obyektlari bir xil tashkilotlar tomonidan vaqtincha ishlatiladigan boʻlsa, har bir obyekt uchun alohida decryption key yaratish va tarqatish kalit boshqaruvi xarajatini obyektlar soni bilan birga oshirishi mumkin. Shu sababli BIBE yondashuvi obyektlarni batch yorligʻi ostida guruhlab, muayyan identity subset uchun yagona vakolat materiali yaratishni maqsad qiladi.
Obyekt Darajasidagi Ommaviy Vakolat Berish Nimani Anglatadi?
TD-BIBE da ommaviy vakolat berish foydalanuvchi roliga umumiy kirish berish oʻrniga, muayyan vazifa batch-i va revocation versiyasi ostida belgilangan faol maʼlumot obyektlari toʻplami \(S_{t,v}\) uchun yagona batch decryption key yaratishni anglatadi; ciphertext faqat maqsad maʼlumot obyektining identifikatori ushbu faol toʻplam aʼzosi boʻlsa va label, digest, revocation state hamda key bir xil descriptor bilan mos boʻlsa ochilishi mumkin.
TD-BIBE bilan ABE oʻrtasidagi asosiy farq
Attribute-Based Encryption (ABE) boʻlim, rol, xavfsizlik darajasi yoki kirish maqsadi kabi attribute-larga asoslangan siyosatlarni ifodalash uchun kuchli. Ushbu tadqiqotning maqsadi esa oʻzgaruvchan maʼlumot obyektlari identifikatorlari toʻplamini bevosita vakolatlantirishdir.
Manbaning asoslashiga koʻra, katta va tez-tez oʻzgaradigan object set-larni ABE siyosatlarida alohida attribute/condition sifatida kodlash doimiy policy yangilanishiga sabab boʻlishi mumkin. TD-BIBE bu muammoni identity set orqali hal qiladi.
Tadqiqotning funksional xususiyatlari
| Xususiyat | TD-BIBE |
|---|---|
| Fine-grained authorization | Qoʻllab-quvvatlanadi |
| Identity-set batch authorization | Qoʻllab-quvvatlanadi |
| Threshold mechanism | Qoʻllab-quvvatlanadi |
| Explicit revocation support | Qoʻllab-quvvatlanadi |
| Revocation-version binding | Qoʻllab-quvvatlanadi |
| Offline/online encryption | Qoʻllab-quvvatlanadi |
| Ciphertext integrity | Ushbu tadqiqotda qoʻllab-quvvatlanadi deb belgilanmagan |
Type-3 bilinear map nima?
Tadqiqot prime order \(p\) ga ega uchta cyclic group dan foydalanadi:
va bilinear map:
koʻrinishida.
\(g_1\in G_1\) va \(g_2\in G_2\) mos generator-lardir.
Bilinearity xususiyati:
koʻrinishida.
Bu yerda \(a,b\in\mathbb{Z}_p^*\) scalar-lardir. Bu xususiyat exponent ichidagi yashirin algebraik munosabatlarni pairing natijasida taqqoslash va decryption paytida zarur cancellation amallarini bajarish imkonini beradi.
Type-3 setting da:
va ikki source group oʻrtasida samarali hisoblanadigan isomorphism yoʻq deb faraz qilinadi.
Plaintext space nima?
TD-BIBE ning plaintext space i manbada:
deb taʼriflangan.
Demak, sxemaning bevosita plaintext i arbitrary-length bit qatori emas; u \(G_T\) ichidagi group element dir. Manba ushbu tadqiqotda katta fayl yoki ixtiyoriy uzunlikdagi turizm qaydini alohida qanday kodlashni belgilamaydi. Tajribalarda ham plaintext sifatida tasodifiy \(M\in G_T\) tanlanadi.
Foydalanilgan asosiy xavfsizlik farazlari
Discrete Logarithm Problem (DLP): \(g\) va \(g^a\) maʼlum boʻlganda \(a\) ni samarali topish qiyin deb faraz qilinadi. TD-BIBE da distributed key generation vaqtida eʼlon qilinadigan:
commitment-lardan yashirin polynomial coefficient-larni chiqarib boʻlmasligi DLP farazi bilan bogʻlangan.
DBDH-3: Type-3 bilinear setting da muayyan pairing exponent qiymati haqiqiy Diffie-Hellman munosabatimi yoki tasodifiy \(G_T\) elementimi, ajratish qiyin degan farazdir. Manbaning confidentiality reduction i shu farazga asoslanadi.
co-DHP⋆: Berilgan:
maʼlumotidan:
qiymatini hisoblash qiyin boʻlgan Type-3 computational problem dir. Unauthorized key-combination va threshold authorization xavfsizligi shu faraz asosida qurilgan.
Set polynomial qanday tuziladi?
Faol vakolatli maʼlumot obyektlari toʻplami:
boʻlsin.
Har bir maʼlumot obyekti identifikatori scalar-valued identity hash bilan:
qiymatiga aylantiriladi.
Set polynomial:
koʻrinishida tuziladi.
Bu formulaning juda muhim maʼnosi bor: authorization set ichidagi har bir hashed identity, \(f_S(X)\) polinomining ildizidir.
Polinom:
koʻrinishida ochilganda public structured powers dan foydalanib set digest:
hisoblanadi.
Ushbu digest butun set ni bitta \(G_1\) elementi ichida kriptografik tarzda ifodalaydi.
Manba ushbu set-polynomial va membership-witness tuzilmasi KZG polynomial commitment hamda avvalgi Batched IBE tadqiqotlariga asoslanishini, polynomial commitment tuzilmasining oʻzini yangi hissa sifatida ilgari surmasligini aniq bildiradi.
Membership witness nima?
Maqsad \(ID\) haqiqatan \(S\) toʻplamining aʼzosi boʻlsa:
va:
boʻladi.
Quotient polynomial:
koʻrinishida.
Membership witness:
deb hisoblanadi.
Ushbu witness maqsad identifikator set polynomial ichida haqiqatan root ekanini decryption algebrasi doirasida isbotlovchi elementdir.
Revocation list faol toʻplamni qanday oʻzgartiradi?
Asl authorization set:
va revocation list:
boʻlsa, \(v\) versiyasi ostidagi faol authorization set:
deb hisoblanadi.
Revocation-list digest:
koʻrinishida.
Vazifa va authorization state quyidagi label ichida birlashtiriladi:
Bu yerda:
- \(t\): task-batch identifier.
- \(\mathrm{epoch}\): authorization period.
- \(v\): revocation-version index.
- \(\mathrm{ctx}\): authorization context.
- \(\rho_v\): revocation-list digest.
Context; region, department, data classification, task purpose va emergency level kabi qoʻllash shartlarini oʻz ichiga olishi mumkin.
Versiyaga Bogʻlangan Bekor Qilish Eski Ciphertext-larni Retroaktiv Bekor Qiladimi?
Yoʻq; TD-BIBE ning revocation mexanizmi yangi version ostida yaratiladigan label, key, offline token va ciphertext-larni yangi \(v\), \(RL_v\) va \(\rho_v\) holatiga bogʻlaydi, biroq eski version ostida qonuniy olingan historical ciphertext/plaintext kirishini retroaktiv ravishda qaytarib olmaydi.
Canonical Encode nega muhim?
Manba identity set, revocation list va context qiymatlarini serialization vaqtida tartiblashni, uzunlik chegaralarini ajratishni va canonical encoding dan foydalanishni talab qiladi.
Bu yondashuv:
orqali turli maydon kombinatsiyalari tasodifan bir xil byte sequence ga aylanishi kabi concatenation ambiguity muammolarining oldini olishni maqsad qiladi.
Tizim arxitekturasi
Distributed key generation qanday ishlaydi?
Tizimda \(n\) ta authorization authority mavjud va complete authorization key yaratish uchun threshold:
deb belgilanadi.
Har bir authority \(A_i\), darajasi koʻpi bilan \(k-1\) boʻlgan ikkita tasodifiy polynomial tanlaydi:
Coefficient-lar:
sifatida mustaqil tanlanadi.
Authority coefficient commitment-larini:
sifatida eʼlon qiladi.
\(A_i\), \(A_\ell\) uchun share:
hisoblaydi va authenticated private channel orqali yuboradi.
Qabul qiluvchi authority bu share-larni commitment-lar bilan tekshiradi. Hammasi haqiqiy boʻlsa, \(A_\ell\) oʻz aggregate shares qiymatlarini:
sifatida oladi.
Implicit master secrets:
koʻrinishida.
Manba uchun muhim nuqta shuki: honest execution paytida bu master secrets bitta joyda qayta tiklanmaydi.
Public-key komponentlari:
sifatida olinadi.
Boʻsagʻa Mexanizmi Bitta Vakolatli Organning Master Key ga Ega Boʻlishiga Qanday Toʻsqinlik Qiladi?
Har bir authorization authority faqat oʻzining Shamir dan kelib chiqqan \((\alpha_\ell,\beta_\ell)\) share-larini saqlaydi; complete batch key esa ayni descriptor uchun kamida \(k\) ta haqiqiy partial key Lagrange interpolation bilan birlashtirilishini talab qiladi, shuning uchun manba xavfsizlik modelida \(k\) dan kam statik buzilgan vakolatli organning yolgʻiz oʻzi complete target key yaratishi co-DHP⋆ farazi ostida eʼtiborsiz ehtimol bilan cheklanadi.
Partial batch key qanday yaratiladi?
Digest va authorization label birgalikda:
nuqtasiga hash qilinadi.
\(A_\ell\) ning partial batch decryption key i:
boʻladi.
Ushbu partial key quyidagi pairing equality bilan tekshiriladi:
Partial key notoʻgʻri boʻlsa, qabul qiluvchi uni rad etadi.
Kamida k ta partial key qanday complete key ga aylanadi?
Ishtirok etuvchi aynan \(k\) ta authority index toʻplami:
boʻlsin.
Har bir \(\ell\in J\) uchun Lagrange coefficient:
sifatida hisoblanadi.
Complete key:
koʻrinishiga keladi.
Qabul qiluvchi complete key ni:
tenglik bilan tekshiradi.
OfflineEnc nima qiladi?
Data provider, plaintext va target identity aniq boʻlishidan oldin mavjud \(d\) va \(L\) uchun:
tasodifiy qiymatlarni tanlaydi.
Offline components:
va:
hisoblanadi.
One-time offline token:
sifatida yaratiladi.
Manba ushbu token uchun ikkita qatʼiy xavfsizlik shartini belgilaydi:
- Token maxfiy saqlanishi kerak.
- Ayni token faqat bitta online encryption uchun ishlatilishi va keyin oʻchirilishi kerak.
Yangi revocation version current boʻlganda eski version uchun yaratilgan, ammo hali ishlatilmagan token-lar ham tashlab yuborilishi kerak.
OnlineEnc nega tez?
OnlineEnc avval berilgan task maʼlumotlari bilan:
qiymatini qayta hisoblaydi.
Agar:
boʻlsa, token rad etiladi.
Identifikator hash i:
hisoblangandan keyin ciphertext components:
sifatida olinadi.
Final ciphertext:
koʻrinishida.
Manbadagi performance ustunligining muhim sababi pairing va koʻplab exponentiation amallarining online bosqichidan oldin OfflineEnc ga koʻchirilganidir.
Decrypt qanday tekshiruvlarni bajaradi?
Decrypt faqat bitta pairing formulasini ishga tushirib natijani qaytarmaydi. Avval tekshiruvlar zanjirini qoʻllaydi:
- \(RL_v\subseteq S_t\) tekshiriladi.
- Revocation digest qayta hisoblanadi.
- Authorization label qayta hisoblanadi.
- Ciphertext label bilan key label bir xil ekani tasdiqlanadi.
- \(S_{t,v}=S_t\setminus RL_v\) qayta hisoblanadi.
- Maqsad \(ID\) faol set ichida borligi tekshiriladi.
- Set digest qayta hisoblanib key digest bilan taqqoslanadi.
- Complete batch key pairing equation bilan tekshiriladi.
- Membership witness yaratiladi.
- Yakuniy decryption factor hisoblanib plaintext qayta tiklanadi.
Decrypt dagi membership polynomial
Faol set hajmi:
boʻlsin.
Maqsad identity dan tashqari barcha set elementlaridan:
tuziladi.
Membership witness:
koʻrinishida.
Yakuniy decryption formulasi
Qabul qiluvchi:
hisobini bajaradi.
Plaintext:
bilan qayta tiklanadi.
Ushbu formulaning correctness mantigʻi:
tengligiga asoslanadi.
Pairing exponent lar ochilganda \(f(\tau)\) bilan \(q(\tau)(id-\tau)\) hadlari bir-birini bekor qiladi va qoladi:
qoladi.
OnlineEnc vaqtida:
boʻlgani uchun:
olinadi.
Xavfsizlik modelida hujumchi nimalar qila oladi?
Manbaning adversary modeli tashqi aralashuv uchun ancha keng vakolat beradi. Hujumchi:
- Ciphertext, label, revocation digest va public information ni tinglashi mumkin.
- Oʻzgartirishi, oʻrniga boshqa qiymat qoʻyishi yoki replay qilishi mumkin.
- Turli task label, davr, revocation version va context larga tegishli key/ciphertext larni birga ishlatishga urinishi mumkin.
- Challenge boʻlmagan set va label lar uchun batch key olishi mumkin.
- \(k\) dan kam authorization authority ni statik ravishda corrupt qilib, ularning master-key shares qiymatlarini olishi mumkin.
Buning evaziga model quyidagi farazlarni qabul qiladi:
- Hujumchi \(k\) yoki undan koʻp authority ni corrupt qila olmaydi.
- Authenticated private channels qoʻlga kiritilmaydi.
- Trusted bulletin dagi revocation state soxtalashtirib yaratilmaydi.
- Offline token maxfiy va one-time boʻlib qoladi.
Token leakage yoki reuse manbada implementation-level security violation sifatida tasniflangan va asosiy security modelidan tashqarida qoldirilgan.
Static corruption nimani anglatadi?
Security experiment da corrupted authority set:
va:
\[ |C_{\mathrm{cor}}|
boʻlishi kerak.
Bu set DistributedKeyGen dan oldin belgilanadi va public-key generation dan keyin kengaytirilmaydi. Shu sababli isbot adaptive corruption ga emas, static corruption modeliga tegishli.
Oltita xavfsizlik xususiyati
| Xususiyat | Manba asosi | Izoh |
|---|---|---|
| Data confidentiality | DBDH-3 + \(H_G\) random oracle | Fresh target descriptor ostidagi xabarni ajratib boʻlmasligi |
| Object-level authorization | Authenticated authorization state | Set tashqarisidagi identity membership check dan oʻta olmaydi |
| Batch-label binding | Confidentiality ga reduction | Boshqa label ga tegishli key target label ciphertext ini ocha olmaydi |
| Revocation-version binding | Confidentiality ga reduction | Old-version key fresh new-version descriptor ga koʻchirilmaydi |
| Unauthorized key-combination resistance | Type-3 co-DHP⋆ + random oracle | Turli descriptor lardagi key qismlarini fresh target complete key ga aylantirib boʻlmaydi |
| Static threshold authorization security | Type-3 co-DHP⋆ | \(k\) dan kam statik corrupt authority fresh target complete key yarata olmaydi |
Object-level authorization ning muhim chegarasi
Manba Definition 2 membership check bypass qilingandan keyin alohida semantic secrecy daʼvosini ilgari surmasligini aniq aytadi. Yaʼni object-level authorization theorem i koʻrsatilgan Decrypt algoritmi ichida identity ning authenticated effective set ga tegishli yoki tegishli emasligini tekshirish xususiyatidir.
Revocation xavfsizligining chegarasi
Yangi version:
va kengaygan revocation list:
bilan yangi descriptor yaratiladi.
Old-version key yangi ciphertext ga koʻchirilmasligi maqsad qilinadi. Ammo bu mexanizm:
taʼminlamaydi. Manba buni aniq cheklaydi.
Tadqiqot Usuli va Natijalari
Tajriba muhiti
| Parametr | Qiymat |
|---|---|
| Framework | Charm-Crypto 0.43 |
| Dasturlash tili | Python 3.9 |
| Bilinear pairing curve | MNT224 |
| Operatsion tizim | Ubuntu 18.04 |
| CPU | Intel Xeon 8269CY dual-core |
| RAM | 4 GB |
| Maksimal authorization-set \(B\) | 100 |
| Maksimal system identities \(N\) | 1000 |
| Authorization authority soni \(n\) | 5 |
| Standart threshold \(k\) | 3 |
| Authorization-set hajmi | 20, 40, 60, 80, 100 |
| Plaintext | Tasodifiy tanlangan \(M\in G_T\) |
| Takrorlash | Har bir tajriba 10 marta |
| Hisobot qilingan vaqt | 10 takrorning oʻrtachasi |
Manba standard deviation, confidence interval yoki error bar qiymatlarini jadval shaklida bermaydi. Shu sababli Verianla oʻrtacha vaqtlarning ishga tushirishlar orasidagi oʻzgaruvchanligi haqida yangi statistika yaratmaydi.
Taqqoslangan sxemalar
Manba TD-BIBE ni [30], [31] va [34] raqamli tadqiqotlar bilan taqqoslaydi. Ular manbalar roʻyxatida mos ravishda CP-ABE/distributed-key-management asosidagi data-sharing tuzilmasi, revocation-ready CP-ABE key-management yondashuvi va IoT healthcare uchun lightweight cryptosystem sifatida taʼriflangan.
Barcha sxemalar bir xil dasturiy/apparat muhitida, bir xil pairing curve va plaintext representation bilan amalga oshirilgan. Biroq 1-jadval ushbu sxemalar qoʻllab-quvvatlaydigan funksiyalar bir xil emasligini koʻrsatadi. Shu sababli xom vaqt taqqoslashlari faqat performance emas, funksional farqlar bilan birga baholanishi kerak.
Setup xarajati
TD-BIBE SetupCore vaqti \(|S_t|\) 20 dan 100 ga oshirilganda taxminan:
oraligʻida qolgan.
Buning sababi SetupCore mavjud set hajmidan koʻra doimiy maksimal sigʻim:
bilan bogʻliq.
Manba TD-BIBE setup xarajati taqqoslangan sxemalardan yuqori ekanini aytadi. Shunga qaramay, Setup tizim initialization vaqtida bir marta bajariladigan amal boʻlgani uchun online encryption latency ning bir qismi emas.
Threshold k oshganda nima boʻladi?
\(n=5\) doimiy boʻlganda threshold:
oraligʻida oʻzgartirilgan.
| Amal | \(k=2\) / boshlanish | \(k=5\) / yakun | Manba izohi |
|---|---|---|---|
| DistributedKeyGen | 63,6–77,6 ms oraligʻida tebranadi | Nisbatan barqaror | |
| AuthComputeKey | 1,797 ms | 3,895 ms | Koʻproq authority partial key yaratadi |
| UserCombineCK | 14,040 ms | 32,202 ms | Koʻproq partial key Lagrange interpolation bilan birlashtiriladi |
Bu natija faqat computational trade-off ni oʻlchaydi. Yuqori \(k\) ning operatsion availability yoki tashkilotlararo boshqaruv taʼsiri ushbu benchmark da oʻlchanmagan.
Auxiliary computation xarajati
| Amal | \(|S_t|=20\) | \(|S_t|=100\) | Xatti-harakat |
|---|---|---|---|
| Digest | 7,667 ms | 39,018 ms | Set hajmi bilan sezilarli oʻsish |
| LabelGen | 0,183 ms | 0,023 ms | Juda kichik; set hajmidan mustaqil amal tuzilmasi |
| OfflineEnc | Taxminan 8,8–9,2 ms | Barqaror | |
Digest oʻsishining sababi set polynomial ning:
yaratilishi va:
hisobida koʻproq root, coefficient va group exponentiation qayta ishlanishidir.
Muhim amaliy ustunlik shuki, Digest faqat public parameters va effective authorization set ga bogʻliq. Bir xil authorization state ostida bir nechta ciphertext yaratilsa, digest offline ravishda oldindan tayyorlanib qayta ishlatilishi mumkin.
Online Encryption Doimiy Boʻlganda Decryption Nega Authorization-Set Bilan Oʻsadi?
TD-BIBE qimmat set-dependent hisoblarning muhim qismini Digest va OfflineEnc bosqichlariga koʻchiradi; OnlineEnc faqat identity hash, bitta \(G_2\) exponentiation va bir nechta group multiplication dan foydalanib taxminan doimiy xarajatli qoladi, Decrypt esa maqsad identity uchun \(q(X)\) quotient polynomial va \(\pi=g_1^{q(\tau)}\) membership witness ni faol set ustida qayta yaratgani sabab xarajati \(O(|S_{t,v}|)\) miqyosida oʻsadi.
Online encryption natijalari
| Sxema | \(|S_t|=20\) | \(|S_t|=100\) | Izoh |
|---|---|---|---|
| TD-BIBE | Taxminan 2,0–2,5 ms | Past va barqaror | |
| [34] | Taxminan 5,6–6,3 ms | Nisbatan barqaror | |
| [30] | 122,060 ms | 538,516 ms | Set/policy kattalashgani sari oshadi |
| [31] | 104,998 ms | 557,375 ms | Set/policy kattalashgani sari oshadi |
Manba TD-BIBE ushbu tajribada eng past va eng barqaror online encryption vaqtini ko‘rsatganini bildiradi. Buning asosiy sababi message-independent pairing va exponentiation amallarining OfflineEnc ga ko‘chirilganidir.
Bu natija “TD-BIBE barcha kriptografik xarajatlarda eng tez” degani emas. Setup xarajati yuqoriroq; Digest va Decrypt set hajmi bilan oshadi.
Decryption natijasi
Manba 7-rasmda TD-BIBE decryption vaqti authorization-set hajmi oshgani sari aniq ortishini ko‘rsatadi. Manba matnida grafikdagi barcha TD-BIBE nuqtalari aniq sonlar bilan berilmagani uchun Verianla grafikdan sunʼiy aniqlikdagi qiymat chiqarmaydi.
O‘sishning algoritmik sababi:
quotient polynomial ning va:
membership witness ning kattaroq set ustida hisoblanishidir.
Communication va storage murakkabligi
| Element | TD-BIBE hajmi | \(|S_t|\) bilan aloqasi |
|---|---|---|
| Public key | \((B+1)|G_1|+(2n+4)|G_2|\) | Mavjud \(|S_t|\) dan mustaqil; \(B\) va \(n\) ga bog‘liq |
| Private key | \(|G_1|\) | Constant |
| Ciphertext | \(3|G_2|+|G_T|+|\mathbb{Z}_p|+|L|\) | Mavjud \(|S_t|\) dan mustaqil |
| Decryption complexity | \(O(|S_{t,v}|)\) | Effective set bilan o‘sadi |
\(|G_1|\), \(|G_2|\) va \(|G_T|\) ifodalari tegishli group element larning serialization hajmini bildiradi. Manba 3-jadvalda bu qiymatlarni byte bilan raqamlashtirmagani sabab Verianla tashqaridan byte qiymati qo‘shmaydi.
Bu tuzilma nega trade-off?
TD-BIBE authorization-set maʼlumotini har bir ciphertext ichiga chiziqli o‘suvchi ro‘yxat sifatida joylashtirish o‘rniga maksimal batch sig‘imini public parameters ichida oldindan qo‘llab-quvvatlaydi va set ni compact digest bilan ifodalaydi.
Natijada:
- Private key set hajmi bilan o‘smaydi.
- Ciphertext set hajmi bilan o‘smaydi.
- Online encryption set hajmi bilan sezilarli o‘smaydi.
- Public key maksimal sig‘im \(B\) va authority soni \(n\) bilan o‘sadi.
- Digest computation set hajmi bilan o‘sadi.
- Decrypt membership-witness computation sabab \(O(|S_{t,v}|)\) bo‘ladi.
Tadqiqot qo‘llab-quvvatlaydigan natijalar
- TD-BIBE muayyan data-object identity set larini batch label ostida bevosita vakolatlantira oladi.
- Master-key capability bir nechta authority o‘rtasida threshold tuzilmasi bilan taqsimlanadi.
- Kamida \(k\) ta haqiqiy partial key bir xil descriptor uchun birlashtirilmasdan complete batch key olinmaydi.
- Task, epoch, revocation version, context va revocation digest authorization label ichiga bog‘lanadi.
- Set polynomial va membership witness obyekt darajasida set membership tekshiruvini taʼminlaydi.
- Mavjud authorization-set hajmi oshganda complete private-key va ciphertext hajmi doimiy qoladi.
- Manbaning sinov muhitida online encryption taxminan 2,0–2,5 ms oralig‘ida past va barqaror qolgan.
- Digest va decryption xarajatlari authorization set kattalashgani sari oshadi.
- Manbada confidentiality va authorization-binding xususiyatlari tegishli computational hardness farazlari bilan formal ravishda tahlil qilingan.
Tadqiqot qo‘llab-quvvatlamaydigan natijalar
- Haqiqiy turizm korxonalarida production deployment muvaffaqiyati ko‘rsatilmagan.
- Haqiqiy turistlarning shaxsiy maʼlumotlari bilan dala benchmarki o‘tkazilmagan.
- Arbitrary-length fayl yoki maʼlumot qaydi bevosita TD-BIBE plaintext i ekanligi ko‘rsatilmagan; plaintext space \(G_T\) dir.
- Revocation o‘tmishda qonuniy ravishda ochilgan ciphertext kirishini qaytarib olmaydi.
- Ciphertext integrity ushbu versiya qo‘llab-quvvatlaydigan xususiyatlar qatorida ko‘rsatilmagan.
- Maxsus replay-resistance kafolati natijalarda isbotlanmagan; kelajakdagi ish yo‘nalishi.
- \(k\) yoki undan ko‘p authority compromise xavfsizlik modeliga kirmaydi.
- Adaptive corruption modeli tahlil qilinmagan; corrupted authority set statik belgilanadi.
- Offline token leakage yoki reuse xavfsizlik modeli tomonidan hal qilingan muammo sifatida taqdim etilmaydi.
- Authenticated private channel yoki trusted bulletin compromise bu xavfsizlik kafolatlariga kirmaydi.
- 10 takrorning o‘rtachasidan boshqa confidence interval yoki standard deviation berilmagani uchun performance variatsiyasini miqdoran chiqarib bo‘lmaydi.
- Taqqoslangan sxemalar funksional jihatdan aynan bir xil emas; faqat vaqt jadvali barcha tizim xususiyatlarini ifodalamaydi.
Asosiy cheklovlar va kelajakdagi ish
Manba xulosasi eng muhim tizim trade-off ini aniq ifodalaydi: set hajmiga bog‘liq hisoblash ciphertext expansion va online encryption dan receiver-side decryption ga ko‘chirilgan.
Kelajakdagi ish yo‘nalishlari manbada:
- Samaraliroq membership-witness computation.
- Verifiable outsourced decryption.
- Ciphertext integrity.
- Replay resistance.
sifatida ko‘rsatilgan.
Manba va Usul Haqida Izoh
Asl sarlavha: A Batch Identity-Based Encryption Scheme for Object-Level Authorization of Smart Tourism Data
Mualliflar: Lixia Sun; Dengshuo Zhu; Changgen Peng; Chenran Xiong; Chuanda Cai.
Mualliflar tartibi: Lixia Sun birinchi; Dengshuo Zhu ikkinchi; Changgen Peng uchinchi; Chenran Xiong to‘rtinchi; Chuanda Cai beshinchi muallif.
Masʼul muallif: Changgen Peng; cgpeng@gzu.edu.cn.
Muassasa 1: Guizhou Provincial Laboratory of Big Data, College of Computer Science and Technology, Guizhou University, Guiyang 550025, China.
Muassasa 2: College of Tourism and Cultural Industry, Guizhou University, Guiyang 550025, China.
Muassasa 3: School of Cyber Science and Engineering, Wuhan University, Wuhan 430072, China.
Teng hissa: Manbada teng birinchi mualliflik yoki teng hissa bayonoti mavjud emas.
Jurnal: Cryptography.
Nashriyotchi: MDPI.
Jild / son / maqola: 10(5), Article 67.
Sahifalar soni: 31.
DOI: 10.3390/cryptography10050067.
Academic Editor: Aleksandr Ometov.
Yuborilgan: 14 Iyul 2026.
Tahrir: 8 Sentabr 2026.
Qabul: 9 Sentabr 2026.
Nashr: 10 Sentabr 2026.
Manba turi: Taqrizli tadqiqot maqolasi; pairing-based public-key cryptography, threshold distributed authorization, formal security reductions va hisoblash performance benchmarkini birlashtiradi.
Taqriz: Cryptography taqrizli MDPI jurnalidir; MDPI nashr jarayoni single-anonymized peer review sifatida taʼriflanadi.
Preprint holati: Verianla da qayta ishlangan hujjat nashr etilgan Version of Record dir; bu jarayonda alohida preprint asos qilib olinmagan.
Litsenziya: Creative Commons Attribution 4.0 International (CC BY 4.0).
Rasmiy havola: https://doi.org/10.3390/cryptography10050067
Kalit so‘zlar: object-level data authorization; Batch Identity-Based Encryption; threshold distributed authorization; versioned revocation.
Asosiy sxema: Threshold Distributed Batch Identity-Based Encryption (TD-BIBE).
Asosiy algebraik tuzilma: Type-3 bilinear groups \(G_1,G_2,G_T\), set polynomial va membership witness, Shamir dan kelib chiqqan distributed secret sharing.
Set-polynomial kelib chiqishi: Manba polynomial digest/membership-witness tuzilmasi KZG polynomial commitment texnikasi va avvalgi Batched IBE qo‘llanmalariga asoslanishini; bu tuzilmaning o‘zini yangi hissa sifatida daʼvo qilmasligini bildiradi.
Asosiy xavfsizlik farazlari: DBDH-3, Type-3 co-DHP⋆, DLP va \(H_G\) uchun random oracle model.
Formal tahlil qilingan xavfsizlik xususiyatlari: Data confidentiality; object-level authorization; batch-label binding; revocation-version binding; unauthorized key-combination resistance; static threshold authorization security.
Revocation chegarasi: Version-bound revocation faqat yangi version ostida yaratiladigan authorization material va ciphertext larga qo‘llanadi; historical ciphertext larni retroaktiv bekor qilish emas.
Plaintext space: \(M\in\mathcal{M}=G_T\). Manba arbitrary-length bit string plaintext sxemasini taʼriflamaydi.
Tajriba framework i: Charm-Crypto 0.43, Python 3.9.
Pairing curve: MNT224.
Tajriba tizimi: Ubuntu 18.04; Intel Xeon 8269CY dual-core; 4 GB RAM.
Tajriba parametrlari: \(B=100\), \(N=1000\), \(n=5\), standart \(k=3\), \(|S_t|=20\)–100.
Takrorlash: Har bir tajriba 10 marta mustaqil takrorlangan va o‘rtacha running time hisobot qilingan.
Asosiy online encryption topilmasi: TD-BIBE set hajmi oshgani sari taxminan 2,0–2,5 ms bilan past va barqaror online encryption xarajatini ko‘rsatgan.
Digest topilmasi: \(|S_t|=20\)–100 oralig‘ida 7,667 ms dan 39,018 ms gacha oshgan.
OfflineEnc: Taxminan 8,8–9,2 ms darajasida barqaror qolgan.
Threshold sensitivity: \(k=2\)–5 oralig‘ida DistributedKeyGen 63,6–77,6 ms; AuthComputeKey 1,797→3,895 ms; UserCombineCK 14,040→32,202 ms.
Storage/communication: Complete private key \(|G_1|\); ciphertext \(3|G_2|+|G_T|+|\mathbb{Z}_p|+|L|\); ikkalasi ham mavjud authorization-set hajmidan mustaqil.
Decryption complexity: \(O(|S_{t,v}|)\).
Muhim xavfsizlik modeli chegaralari: Corruption statik va \(k\) dan kam authority bilan cheklangan. Authenticated private channel compromise, trusted-bulletin forgery va offline-token leakage/reuse modeldan tashqarida.
Ciphertext integrity: Manba 1-jadvalda TD-BIBE uchun qo‘llab-quvvatlangan deb belgilamagan; kelajakdagi ish yo‘nalishi.
Replay resistance: Manba buni kelajakdagi ish yo‘nalishi sifatida beradi.
Moliyalashtirish: National Natural Science Foundation of China, grant number 62672142.
Maʼlumotlarning mavjudligi: Tadqiqotning asl hissalari maqola ichida mavjudligi; qo‘shimcha savollar corresponding author ga yo‘naltirilishi mumkinligi ko‘rsatilgan.
Manfaatlar to‘qnashuvi: Mualliflar manfaatlar to‘qnashuvi yo‘qligini bildirgan.
Muallif hissalari: Conceptualization: Lixia Sun, Dengshuo Zhu, Changgen Peng; methodology: Lixia Sun, Dengshuo Zhu, Chuanda Cai; software: Dengshuo Zhu, Chuanda Cai; validation: Chenran Xiong, Changgen Peng; formal analysis: Lixia Sun, Dengshuo Zhu; investigation: Lixia Sun, Chuanda Cai; resources: Changgen Peng; data curation: Dengshuo Zhu, Chuanda Cai; original draft: Lixia Sun, Dengshuo Zhu; review/editing: Changgen Peng, Chenran Xiong, Chuanda Cai; supervision: Changgen Peng, Chenran Xiong; project administration va funding acquisition: Changgen Peng.
Etika kengashi / xabardor rozilik: Manbada alohida etika kengashi yoki informed-consent bayonoti qayd etilmagan. Tadqiqot kriptografik sxema, formal xavfsizlik tahlili va sintetik group-element performance benchmarkidir; haqiqiy turist ishtirokchilari bilan tajriba qayd etilmagan.
Asosiy uslubiy cheklovlar: Performance tajribalari bitta apparat/dastur muhitida o‘tkazilgan; MNT224 curve ishlatilgan; plaintext tasodifiy \(G_T\) elementidir; faqat o‘rtacha vaqtlar hisobot qilingan; production deployment yoki haqiqiy turizm maʼlumoti benchmarki yo‘q; static-corruption modeli ishlatilgan; retroactive revocation, ciphertext integrity va replay resistance mavjud sxemaning isbotlangan xususiyatlari emas.
Umumiy talqin chegarasi: Tadqiqot TD-BIBE belgilangan kriptografik farazlar va benchmark shartlarida object-set batch authorization, threshold distributed key generation, version-bound revocation va past online encryption xarajatini birgalikda taʼminlay olishini qo‘llab-quvvatlaydi. Natijalar boshqa pairing curves, apparatlar, haqiqiy turizm platformalari yoki kuchliroq hujumchi modellariga avtomatik umumlashtirilmaydi.
Izoh qoldiring
E-pochta manzilingiz chop etilmaydi. Majburiy maydonlar * bilan belgilangan